
デリバリーグループの管理
注:
Citrix Virtual Apps and Desktops™展開は、Web Studio(Webベース)とCitrix Studio(Windowsベース)の2つの管理コンソールを使用して管理できます。この記事ではWeb Studioのみを扱います。Citrix Studioについては、Citrix Virtual Apps and Desktops 7 2212以前の同等の記事を参照してください。
はじめに
この記事では、管理コンソールからデリバリーグループを管理する手順について説明します。グループ作成時に指定した設定を変更するだけでなく、デリバリーグループの作成時には利用できないその他の設定を構成することもできます。
手順のカテゴリには、全般、ユーザー、マシン、セッションがあります。一部のタスクは複数のカテゴリにまたがります。たとえば、「ユーザーがマシンに接続できないようにする」はマシンのカテゴリで説明されていますが、ユーザーにも影響します。あるカテゴリでタスクが見つからない場合は、関連するカテゴリを確認してください。
その他の関連情報を含む記事:
-
アプリケーションには、デリバリーグループ内のアプリケーションの管理に関する情報が含まれています。
-
デリバリーグループの管理には、Delivery Group Administratorの組み込みロール権限が必要です。詳細については、「委任管理」を参照してください。
全般
グループの詳細を表示
-
検索機能を使用して特定のデリバリーグループを見つけます。手順については、インスタンスの検索を参照してください。
-
検索結果から、必要に応じてグループを選択します。
-
グループ列の説明については、次の表を参照してください。
-
このグループの詳細については、下部の詳細ペインのタブをクリックしてください。
| 列 | 説明 |
|---|---|
| デリバリーグループ | グループ名とセッションの種類。セッションの種類には、シングルセッションOSとマルチセッションOSが含まれます。 |
| 配信内容 | このグループから配信されるリソースの種類。可能な値には、アプリケーション、デスクトップ、およびアプリケーションとデスクトップが含まれます。デリバリーグループが専用マシンで構成されている場合、「静的マシン割り当て」が表示されます。 |
| 使用中のセッション | 設定されているマシンの数と、切断状態にあるマシンの数。 |
| 割り当て済み数 | デリバリーグループに割り当てられたカタログ内のマシンの数。 |
| フォルダー | デリバリーグループツリー内のグループの場所。グループが存在するフォルダーの名前(末尾のバックスラッシュを含む)が表示されます。グループがルートレベルにある場合は-が表示されます。 |
デリバリーグループのデリバリーの種類を変更する
デリバリーの種類は、グループが提供できるもの(アプリケーション、デスクトップ、またはその両方)を示します。
アプリケーションのみまたはデスクトップとアプリケーションのタイプをデスクトップのみのタイプに変更する前に、グループからすべてのアプリケーションを削除してください。
-
左ペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーで編集をクリックします。
-
デリバリータイプページで、目的のデリバリータイプを選択します。
-
加えた変更を適用してウィンドウを開いたままにするには、適用をクリックします。または、変更を適用してウィンドウを閉じるには、保存をクリックします。
StoreFrontアドレスを変更する
-
左ペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーで編集をクリックします。
-
StoreFrontページで、StoreFront URLを選択または追加します。これらのURLは、デリバリーグループ内の各マシンにインストールされているCitrix Workspace™アプリによって使用されます。
-
加えた変更を適用してウィンドウを開いたままにするには、「適用」をクリックします。変更を適用してウィンドウを閉じるには、「保存」をクリックします。
左側のペインで**[StoreFront]**を選択して、StoreFrontサーバーアドレスを指定することもできます。
機能レベルを変更する
デリバリーグループ内のマシン上のVDAと、デリバリーグループで使用されるマシンを含むマシンカタログをアップグレードした後、デリバリーグループの機能レベルを変更します。
開始する前に:
-
Citrix Provisioning™(旧Provisioning Services)を使用している場合は、Citrix ProvisioningコンソールでVDAバージョンをアップグレードします。
-
アップグレードされたVDAを含むマシンを起動して、Delivery Controllerに登録できるようにします。このプロセスにより、デリバリーグループでアップグレードが必要なものがコンソールに通知されます。
-
以前のVDAバージョンを引き続き使用する必要がある場合、新しい製品機能は利用できません。詳しくは、アップグレードのドキュメントを参照してください。
デリバリーグループの機能レベルを変更するには:
-
左側のペインで、**[デリバリーグループ]**を選択します。
-
グループを選択し、アクションバーの機能レベルの変更をクリックします。機能レベルの変更アクションは、アップグレードされたVDAが検出された場合にのみ表示されます。
-
変更をクリックします。
ディスプレイには、機能レベルに変更できないマシンがある場合、そのマシンと理由が表示されます。その後、変更アクションをキャンセルし、マシンの問題を解決してから、変更アクションを再度実行できます。
Remote PC Accessデリバリーグループの管理
Remote PC Accessマシンカタログ内のマシンが割り当てられていない場合、そのマシンは一時的にそのカタログに関連付けられたデリバリーグループに割り当てられます。この一時的な割り当てにより、後でマシンをユーザーに割り当てることができます。
デリバリーグループとマシンカタログの関連付けには優先度値があります。優先度は、マシンがシステムに登録されるとき、またはユーザーがマシンの割り当てを必要とするときに、マシンの割り当て済みデリバリーグループを決定します。値が小さいほど優先度が高くなります。Remote PC Access マシンカタログに複数のデリバリーグループ割り当てがある場合、ソフトウェアは最も優先度の高い一致を選択します。この優先度値を設定するには、PowerShell SDK を使用します。
リモートPCアクセス マシンカタログは、最初に作成された際にデリバリーグループと関連付けられます。後からカタログに追加されたマシンアカウントや組織単位も、そのデリバリーグループに追加できます。この関連付けは、有効/無効を切り替えることができます。
Remote PC Accessマシンカタログとデリバリーグループの関連付けを追加または削除するには:
-
Remote PC Access グループを選択します。
フォルダーを使用したデリバリーグループの整理
デリバリーグループに簡単にアクセスできるように、フォルダーを作成できます。
ヒント:
必要な役割
デフォルトでは、デリバリーグループフォルダーを作成および管理するには、Cloud Administrator、Full Administrator、またはDelivery Group Administratorの組み込み役割が必要です。必要に応じて、デリバリーグループフォルダーの作成と管理のための役割をカスタマイズできます。詳しくは、「必要な権限」を参照してください。
デリバリーグループフォルダーを作成する
開始する前に、デリバリーグループの整理方法を計画してください。次の点を考慮してください。
-
フォルダーは最大5レベルまでネストできます(デフォルトのルートフォルダーを除く)。
-
フォルダーには、デリバリーグループとサブフォルダーを含めることができます。
-
Web Studio のすべてのノード(マシンカタログ、デリバリーグループ、アプリケーション、アプリケーショングループなど)は、バックエンドで同じフォルダーツリーを共有します。フォルダーの名前変更や移動の際に名前の競合を避けるため、異なるノード間で最上位フォルダーには一意の名前を使用してください。
New-BrokerAdminFolderSDK コマンドレットを使用してフォルダーを作成し、それを デリバリーグループ ノードの下に表示させたい場合は、Set-BrokerAdminFolderMetadataコマンドレットを使用してContainsDeliveryGroupsメタデータを追加する必要があります。例:Set-BrokerAdminFolderMetadata -AdminFolderId {adminFolderUid} -Name ContainsDeliveryGroups -Value true
デリバリーグループフォルダーを作成するには、次の手順に従います。
-
左ペインで デリバリーグループ を選択します。
-
フォルダー階層でフォルダーを選択し、アクション バーで フォルダーの作成 を選択します。
-
新しいフォルダーの名前を入力し、完了 をクリックします。
ヒント:
意図しない場所にフォルダーを作成してしまった場合は、正しい場所にドラッグできます。
デリバリーグループを移動する
デリバリーグループはフォルダー間で移動できます。詳細な手順は次のとおりです。
-
左ペインで デリバリーグループ を選択します。
-
フォルダー別にグループを表示します。フォルダー階層の上にある「すべて表示」をオンにすると、すべてのグループを一度に表示することもできます。
-
グループを右クリックし、「デリバリーグループの移動」を選択します。
-
グループを移動するフォルダーを選択し、「完了」をクリックします。
ヒント:
グループをフォルダーにドラッグできます。
デリバリーグループフォルダーの管理
デリバリーグループフォルダーを削除、名前変更、移動できます。
フォルダーとそのサブフォルダーにデリバリーグループが含まれていない場合にのみ、フォルダーを削除できることに注意してください。
フォルダーを管理するには、次の手順に従います。
-
左ペインで「デリバリーグループ」を選択します。
-
フォルダー階層でフォルダーを選択し、必要に応じて「アクション」バーでアクションを選択します。
-
フォルダーの名前を変更するには、「フォルダー名の変更」を選択します。
-
フォルダーを削除するには、「フォルダーの削除」を選択します。
-
フォルダーを移動するには、「フォルダーの移動」を選択します。
-
-
画面の指示に従って、残りの手順を完了してください。
必要な権限
次の表に、デリバリーグループフォルダーに対してアクションを実行するために必要な権限を示します。
| アクション | 必要な権限 |
|---|---|
| デリバリーグループフォルダーを作成する | デリバリーグループフォルダーの作成 |
| デリバリーグループフォルダーを削除する | デリバリーグループフォルダーの削除 |
| デリバリーグループフォルダーを移動する | デリバリーグループフォルダーの移動 |
| デリバリーグループフォルダーの名前を変更する | デリバリーグループフォルダーの編集 |
| デリバリーグループをフォルダーに移動する | デリバリーグループフォルダーの編集とデリバリーグループプロパティの編集 |
アプリ保護の管理
以下の情報はApp protectionの補足です。以下の詳細に注意してください。
-
有効なアプリ保護の資格が必要です。アプリ保護機能を購入するには、Citrix の営業担当者にお問い合わせください。
-
App ProtectionにはXML信頼が必要です。XML信頼を有効にするには、設定 > XML信頼を有効にするに移動します。
-
画面キャプチャ防止について:
-
Windows および macOS では、保護されたコンテンツのウィンドウのみが空白になります。保護されたウィンドウが最小化されていない場合、アプリ保護はアクティブになります。
-
Linux では、キャプチャ全体が空白になります。保護されたウィンドウが最小化されているかどうかにかかわらず、アプリ保護はアクティブになります。
-
デリバリーグループのアプリ保護方法を選択するには、次の手順に従います。
-
左ペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーで編集を選択します。
-
App Protectionページには、次のオプションが表示されます。
オプション 説明 適用しない 設定を適用しない場合は、このオプションを選択します。 このデリバリーグループに適用する 「アンチキーロギング」および/または「アンチキーキャプチャリング」オプションを選択します。これらの設定のそれぞれにカーソルを合わせると、ツールチップに詳細が表示されます。 コンテキストに応じて適用 この設定を適用するには、「アクセスポリシー設定」ページでアクセスポリシーを構成します。 1. 左ペインで「アクセスポリシー」をクリックし、「追加」をクリックします。 1. 「ポリシーの追加」ページで、以下を実行します。 - i. 「ポリシー名」を入力し、必要に応じて設定を構成します。 - ii. 「フィルター」および「値」フィールドに詳細を入力し、「完了」をクリックします。新しいポリシーは「アプリ保護」ページに表示されます。このポリシーに必要な設定を有効にします。 - iii. 「保存」をクリックします。 -
「デリバリーグループ」ページで、デリバリーグループを選択し、下部にある「詳細」タブをクリックします。適用された新しいアプリ保護設定が表示されます。
ユーザー
このセクションでは、次のトピックについて説明します。
デリバリーグループのユーザー設定を変更する
| 設定 | 説明 |
|---|---|
| 説明 | Citrix Workspace (またはStoreFront) が使用し、ユーザーに表示されるテキスト。 |
| デリバリーグループを有効にする | デリバリーグループが有効になっているかどうか。 |
| タイムゾーン | このデリバリーグループのマシンが存在する必要があるタイムゾーン。このオプションには、サイトでサポートされているタイムゾーンが一覧表示されます。注:デリバリーグループのタイムゾーンを変更すると、そのデリバリーグループ内のマシンが再起動する可能性があります。これを回避するには、稼働時間外にタイムゾーン設定を変更してください。 |
| Secure ICA®を有効にする | ICAプロトコルを暗号化するSecureICAを使用して、デリバリーグループ内のマシンとの間の通信を保護します。デフォルトのレベルは128ビットです。このレベルはSDKを使用して変更できます。Citrixは、パブリックネットワークを介して通信する場合、TLS暗号化などのより多くの暗号化方法を使用することを推奨します。また、SecureICAはデータ整合性をチェックしません。 |
デリバリーグループでのユーザーの追加または削除
ユーザーに関する詳細については、「ユーザー」を参照してください。
-
左側のペインで**[デリバリーグループ]**を選択します。
-
グループを選択し、アクションバーで**[編集]**をクリックします。
-
**[ユーザー]**ページで:
-
ユーザーを追加するには、**[追加]**をクリックし、追加するユーザーを指定します。
-
ユーザーを削除するには、1人以上のユーザーを選択し、**[削除]**をクリックします。
-
認証されていないユーザーによるアクセスを許可するには、チェックボックスをオンまたはオフにします。
-
-
加えた変更を適用してウィンドウを開いたままにするには、**[適用]をクリックします。または、変更を適用してウィンドウを閉じるには、[保存]**をクリックします。
ユーザーリストのインポートまたはエクスポート
物理的なシングルセッションOSマシンを含むデリバリーグループの場合、デリバリーグループの作成後に.csvファイルからユーザー情報をインポートできます。ユーザー情報を.csvファイルにエクスポートすることもできます。.csvファイルには、以前の製品バージョンのデータを含めることができます。
CSVファイルの最初の行には、コンマで区切られた2つの列ヘッダーが含まれている必要があります。最初のヘッダーが
Machine Accountで、2番目のヘッダーがUser Namesであることを確認してください。(追加のヘッダーを含めることはできますが、サポートされていません。)ファイルの以降の行には、コンマで区切られたデータが含まれます。Machine Accountエントリは、コンピューターSID、FQDN、またはドメインとコンピューター名のペアにすることができます。
ユーザー情報をインポートまたはエクスポートするには:
ユーザー割り当ての管理
デリバリーグループ内のマシンに対するユーザー割り当てを管理します。デスクトップ割り当てルールがデリバリーグループに構成されている場合、マシンは最初のデスクトップ起動時にユーザーにランダムに割り当てられ、ユーザー割り当てが変更されない限り、ユーザーに割り当てられたままになります。割り当てられていないマシンを特定のユーザーに手動で割り当てる場合、またはマシンの既存のユーザー割り当てを変更する場合は、このトピックで説明されている手順に従って変更を行います。これらの手順を使用すると、ユーザーに割り当てられたマシンのCitrix Workspaceアプリに表示される名前を変更することもできます。
詳細な手順は次のとおりです。
-
-
Machine name: マシンの名前を表示します。
-
Display name: Citrix Workspaceアプリに表示されるマシンの表示名を表示します。
-
ユーザー: このマシンに割り当てられているユーザーを表示します。デスクトップ割り当てルールが構成されている場合、マシンは最初のデスクトップ起動時にユーザーにランダムに割り当てられ、ユーザー割り当てが変更されない限り、そのユーザーに割り当てられたままになります。
-
-
マシンを見つけ、ユーザーを割り当てるか、そのユーザー割り当てを変更します。
-
「参照」をクリックしてユーザーを参照します。
-
「ユーザー」列に、セミコロンで区切られたユーザー名のリストを入力します。
-
「CSVファイルからインポート」をクリックして、CSVファイルを使用して設定の詳細をインポートします。
-
-
(オプション)マシンがユーザーに割り当てられている場合は、必要に応じて表示名を変更します。注:表示名フィールドは、マシンがユーザーに割り当てられている場合にのみ有効になります。
-
デスクトップ割り当てルールに基づいてマシンがユーザーに割り当てられている場合、このフィールドにはそのルールで構成された表示名が表示されます。
-
マシンがユーザーに手動で割り当てられており、フィールドが空白のままの場合、デリバリーグループの公開名(指定されている場合)がマシンの表示名として使用されます。公開名が指定されていない場合は、デリバリーグループの名前が使用されます。デリバリーグループの公開名はPowerShellを介してのみ指定できることに注意してください。
-
-
「適用」を選択して変更を適用し、ウィンドウを開いたままにします。または、「OK」を選択して変更を適用し、ウィンドウを閉じます。
マシン
デリバリーグループ内のマシンからユーザーへの割り当てを変更する
電源管理されたシングルセッションのプールされたVDAのローカルホストキャッシュを有効にする
デフォルトでは、電源管理されたシングルセッションのプールされたマシンは、ローカルホストキャッシュモードでは利用できません。このデフォルトの動作は、デリバリーグループごとに上書きできます。詳細な手順は次のとおりです。
-
Studioで、左ペインのデリバリーグループを選択します。グループリストでは、MCSまたはCitrix Provisioningによってプロビジョニングされたシングルセッションのプールされたマシンを含むグループに警告アイコンが表示されます。
-
必要に応じてグループを選択し、アクションバーの編集を選択します。
-
ローカルホストキャッシュページで、リソースを利用可能にするを選択します。
-
加えた変更を適用してウィンドウを開いたままにするには、適用を選択します。または、変更を適用してウィンドウを閉じるには、OKを選択します。
または、PowerShellコマンドを使用してデフォルトの動作を上書きすることもできます。詳細については、「アプリケーションとデスクトップのサポート」を参照してください。
重要:
電源管理されたシングルセッションのプールされたマシンへのアクセスを有効にすると、以前のユーザーセッションからのデータと変更が後続のセッションに存在する可能性があります。
デリバリーグループ内のユーザーあたりの最大マシン数を変更する
-
左ペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーの編集をクリックします。
-
デスクトップ割り当てルールページで、ユーザーあたりの最大デスクトップ数を設定します。
-
加えた変更を適用してウィンドウを開いたままにするには、適用をクリックします。または、変更を適用してウィンドウを閉じるには、保存をクリックします。
デスクトップのタグ制限を追加、変更、または削除する
タグ制限の追加、変更、削除は、起動対象となるデスクトップに予期せぬ影響を与える可能性があります。タグ の考慮事項と注意事項を確認してください。
-
タグ制限を追加するには、タグを持つマシンへの起動を制限を選択し、タグを選択します。
-
タグ制限を変更または削除するには、次のいずれかを実行します。
-
別のタグを選択します。
-
このタグを持つマシンへの起動を制限するのチェックを外して、タグ制限を削除します。
-
-
変更を適用してウィンドウを開いたままにするには、適用をクリックします。または、変更を適用してウィンドウを閉じるには、保存をクリックします。
デリバリーグループからマシンを削除する
マシンを削除すると、デリバリーグループから削除されます。デリバリーグループが使用するマシンカタログからは削除されません。したがって、そのマシンは別のデリバリーグループに割り当てることができます。
マシンは、削除する前にシャットダウンする必要があります。削除中にユーザーがマシンに接続するのを一時的に停止するには、シャットダウンする前にマシンをメンテナンスモードにします。
マシンには個人データが含まれている可能性があるため、別のユーザーにマシンを割り当てる前に注意してください。マシンの再イメージングを検討してください。
-
左側のペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーでマシンの表示をクリックします。
-
マシンがシャットダウンされていることを確認します。
-
マシンを選択し、アクションバーでデリバリーグループから削除をクリックします。
マシンが使用する接続を介して、デリバリーグループからマシンを削除することもできます。
デリバリーグループ内のマシンへのアクセスを制限する
デリバリーグループ内のリソースへのアクセスを制限するために行った変更は、使用する方法に関係なく、以前の設定を上書きします。次のことができます。
-
委任管理スコープを使用して管理者へのアクセスを制限する: 管理者がすべてのアプリケーションにアクセスできるスコープと、特定のアプリケーションのみにアクセスできるスコープを作成して割り当てることができます。詳細については、「委任管理」を参照してください。
-
スマートアクセス ポリシー式を使用してユーザーのアクセスを制限する: アクセス ポリシー規則を構成して、特定のデリバリーグループへのユーザーアクセスを制御できます。例を次に示します。
-
ユーザーのサブセットへのアクセスを制限し、許可されたユーザーデバイスを指定します。
-
Workspace (StoreFront ではなく) を介して接続しているユーザーへのアクセスを制限します。
-
特定の Workspace URL を介して接続しているユーザーへのアクセスを制限します。
-
このセクションでは、アクセス ポリシー規則を使用してデリバリーグループへのユーザーアクセスを制限する方法について説明します。
アクセス ポリシー規則について
デリバリーグループに対して複数のアクセス ポリシー規則を構成できます。デリバリーグループ内のアプリとデスクトップは、ユーザーの接続がデリバリーグループに対して定義したアクセス ポリシー規則のいずれかに一致する場合に、順序に関係なく、ユーザーの StoreFront または Workspace に表示されます。
各規則は個別に有効または無効にできます。無効な規則は、アクセス ポリシーが評価されるときに無視されます。
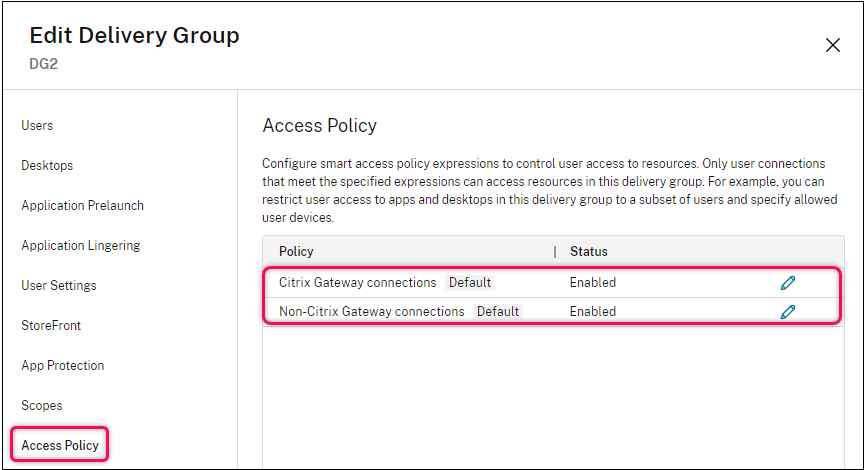
Web Studioでは、Access Policyリストには以下のデフォルトのSmartAccessポリシー規則が含まれています。必要に応じて追加できます。
-
Citrix Gateway 接続。 このポリシーでは、Citrix Gateway 経由で行われたユーザー接続のみがデリバリーグループ内のリソースにアクセスできます。デバイスポスチャまたはネットワークロケーション機能が有効になっている場合に Workspace 経由で行われたユーザー接続も、Citrix Gateway 経由の接続と見なされます。
-
Citrix Gateway以外の接続。 このポリシーでは、Citrix Gateway を介さずに行われたユーザー接続のみがデリバリーグループ内のリソースにアクセスできます。
注:
-
デフォルトの規則が新しく構成された規則を上書きしないようにするには、デフォルトの規則を無効にするか、新しいポリシーで使用されているフィルターを除外するように調整する必要があります。
-
デフォルトのポリシーは削除できませんが、無効にすることはできます。ポリシーを無効にするには、編集アイコンをクリックし、ポリシーの状態を無効に変更します。
-
ポリシーリストには、PowerShellコマンドを使用して追加された規則も表示されます。これらのポリシーは削除できますが、Web Studioで編集することはできません。
Web Studioを使用してアクセスポリシー規則を追加する
アクセスポリシー規則は、一連のフィルターで構成されます。フィルターについて詳しくは、この記事を参照してください。アクセスポリシー規則を追加するときは、必要に応じて複数の条件フィルターを規則に追加します。
Web Studio を使用してデリバリーグループのポリシーを追加するには、次の手順に従います。
-
コンソールの左ペインで、デリバリーグループを選択します。
-
グループを選択し、アクションバーの編集をクリックします。
-
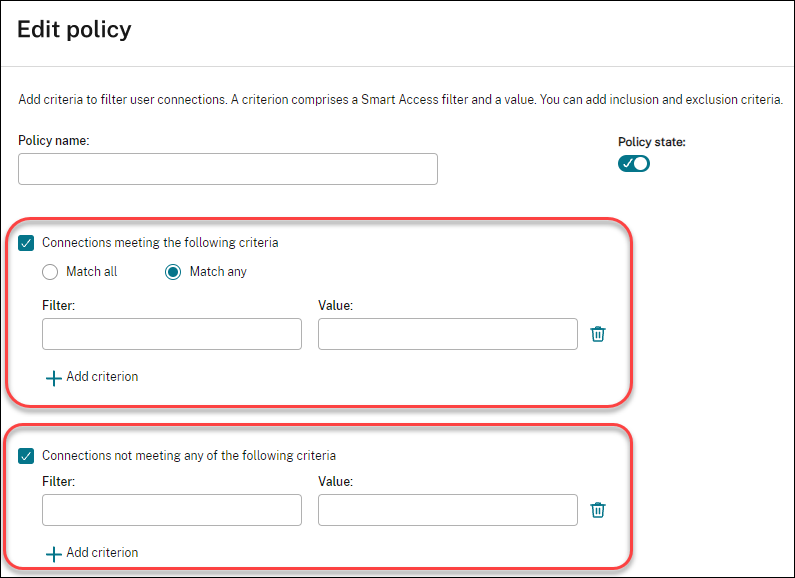
Access Policyページで、追加をクリックします。Add Policyページが表示されます。
-
ポリシー名フィールドに、ポリシーのわかりやすい名前を入力します。名前は展開内で一意である必要があります。
-
許可されるユーザー接続の基準を定義するには、次の手順に従います。
-
次の条件を満たす接続を選択します。
-
基準の追加をクリックします。
-
フィルターフィールドに、使用するフィルターの名前を入力します。値フィールドに、フィルターの目的の値を入力します。たとえば、Workspace (StoreFront ではなく) を介して接続されたユーザーのみがこのデリバリーグループのリソースにアクセスできるようにするには、フィルターに
Citrix-Via-Workspace、値にTrueと入力します。 -
さらに基準を追加するには、手順 b~c を繰り返します。
-
基準間の関係を選択します。
-
いずれかに一致。受信ユーザー接続が構成されたフィルター基準のいずれかを満たす場合にのみアクセスを許可します。
-
すべてに一致。受信ユーザー接続が構成されたフィルター基準のすべてを満たす場合にのみアクセスを許可します。
-
-
-
禁止されているユーザー接続の条件を定義するには、次の手順に従います:
-
次の条件のいずれも満たさない接続を選択します。
-
基準の追加をクリックします。
-
フィルターフィールドに、使用するフィルターの名前を入力します。値フィールドに、フィルターの目的の値を入力します。たとえば、
example.cloud.comWorkspace URL を介して接続されたユーザーがこのデリバリーグループのリソースにアクセスすることを禁止するには、フィルターにCitrix.Workspace.UsingDomain、値にexample.cloud.comと入力します。 -
さらに基準を追加するには、手順 b~c を繰り返します。注:構成された基準のいずれかを満たすユーザー接続は、このデリバリーグループのリソースへのアクセスが禁止されます。
-
-
完了をクリックします。新しいポリシーがポリシーリストに表示されます。
-
この新しいポリシーでカバーされる接続との意図しない重複を避けるために、デフォルトのポリシー規則を確認し、調整してください。既存のポリシーを調整するには、次の方法を使用します。
-
デフォルトのポリシー規則を無効にします。
-
新しいポリシーの包含条件に追加した SmartAccess フィルターを除外するように、デフォルトのポリシー規則を構成します。詳しくは、「Web Studio を使用してポリシー規則を管理する」および「PowerShell を使用してアクセスポリシー規則を追加および管理する」を参照してください。
重要:アクセスポリシー規則についてで説明されているように、ユーザーの接続がデリバリーグループ内の1つ以上のポリシー規則に一致する場合、ユーザーはそのリソースにアクセスできます。したがって、規則を作成した後、新しい規則でカバーされる接続との意図しない重複を避けるために、既存の規則を慎重に確認し、調整する必要があります。 -
Web Studio を使用してアクセスポリシー規則を管理する
包含条件と除外条件を使用して、デフォルトのポリシーを調整できます。たとえば、それらの接続の一部へのアクセスを制限するには、次の手順に従います。
-
デフォルトのポリシーを編集します。
-
次のいずれかの条件を満たす接続を選択します。
-
許可されたユーザーアクセスシナリオのSmartAccessポリシー式を追加、編集、または削除します。
詳細については、Citrix Gatewayのドキュメントを参照してください。
PowerShellを使用したアクセスポリシー規則の追加と管理
デリバリーグループのアクセスポリシー規則を追加および管理するには、次のPowerShellコマンドレットを使用できます。
-
New-BrokerAccessPolicyRule
-
Get-BrokerAccessPolicyRule
-
Set-BrokerAccessPolicyRule
-
リネーム-ブローカーアクセス-ポリシー-ルール
-
Remove-BrokerAccessPolicyRule
詳細については、Citrix開発者向けドキュメントの関連記事を参照してください。
デリバリーグループ内のマシンへのユーザー接続を防止する(メンテナンスモード)
マシンへの新しい接続を一時的に停止する必要がある場合は、デリバリーグループ内の1台またはすべてのマシンでメンテナンスモードをオンにできます。これは、パッチを適用したり、管理ツールを使用したりする前に行うことがあります。
-
マルチセッションOSマシンがメンテナンスモードの場合、ユーザーは既存のセッションに接続できますが、新しいセッションを開始することはできません。
-
シングルセッションOSマシン(またはリモートPCアクセスを使用するPC)がメンテナンスモードの場合、ユーザーは接続または再接続できません。現在の接続は、切断またはログオフするまで接続されたままになります。
メンテナンスモードをオンまたはオフにするには:
-
グループを選択します。
-
1台のマシンでメンテナンスモードをオンにするには、アクションバーでマシンを表示をクリックします。マシンを選択し、アクションバーでメンテナンスモードをオンにするをクリックします。
Windows リモートデスクトップ接続 (RDC) の設定も、マルチセッションOSマシンがメンテナンスモードであるかどうかに影響します。以下のいずれかの状況でメンテナンスモードがオンになります。
-
前述のとおり、メンテナンスモードがオンに設定されている。
以下の項目についても、メンテナンスモードをオンまたはオフにできます。
-
接続。その接続を使用しているマシンに影響します。
-
マシンカタログ。そのカタログ内のマシンに影響します。
デリバリーグループ内のマシンをシャットダウンして再起動する
この手順は、Remote PC Access マシンではサポートされていません。
-
マシンを選択し、アクションバーで以下のいずれかのエントリをクリックします。
-
強制再起動: オペレーティングシステムを強制的にシャットダウンし、マシンを再起動します。
-
サスペンド: マシンをシャットダウンせずに一時停止し、マシンリストを更新します。
-
シャットダウン: オペレーティングシステムにシャットダウンを要求します。
強制ではないアクションの場合、マシンが10分以内にシャットダウンしないと、電源がオフになります。シャットダウン中にWindowsが更新プログラムのインストールを試みると、更新が完了する前にマシンの電源がオフになるリスクがあります。
Citrixでは、シングルセッションOSマシンのユーザーがセッション内でシャットダウンを選択できないようにすることをお勧めします。詳細については、Microsoftのポリシーに関するドキュメントを参照してください。
接続でマシンをシャットダウンしたり再起動したりすることもできます。
デリバリーグループ内のマシンの再起動スケジュールを作成および管理する
注:
-
Autoscale™が有効なデリバリーグループに再起動スケジュールが適用されると、そのマシンは電源がオフになり、Autoscaleが電源をオンにするまでそのままになります。
-
再起動スケジュールがランダムなシングルセッションマシンに適用される場合、コストを節約するために、それらのマシンは再起動されるのではなく電源がオフになります。マシンの電源をオンにするには、Autoscaleを使用することをお勧めします。
-
デリバリーグループのタイムゾーンを変更すると、そのデリバリーグループ内のマシンが再起動される可能性があります。これを回避するには、稼働時間外にタイムゾーン設定を変更してください。
再起動スケジュールは、デリバリーグループ内のマシンが定期的に再起動されるタイミングを指定します。デリバリーグループに対して1つ以上のスケジュールを作成できます。スケジュールは、次のいずれかに影響を与える可能性があります。
-
グループ内のすべてのマシン。
-
グループ内の1つまたは複数(ただしすべてではない)のマシン。マシンは、マシンに適用するタグによって識別されます。これはタグ制限と呼ばれます。タグがアクションをそのタグを持つアイテムのみに制限するためです。
たとえば、すべてのマシンが1つのデリバリーグループにあるとします。すべてのマシンを週に1回再起動し、経理チームが使用するマシンを毎日再起動したいとします。これを実現するには、すべてのマシンに対して1つのスケジュールを設定し、経理のマシンのみに対して別のスケジュールを設定します。
スケジュールには、再起動が開始される曜日と時刻、および期間が含まれます。
スケジュールを有効または無効にできます。スケジュールを無効にすることは、テスト中、特別な期間中、またはスケジュールが必要になる前に準備する際に役立ちます。
管理コンソールから自動電源オンまたはシャットダウンにスケジュールを使用することはできません。再起動のみに使用できます。
スケジュールの重複
複数のスケジュールが重複する可能性があります。上記の例では、両方のスケジュールが経理部門のマシンに影響を与えます。これらのマシンは日曜日に2回再起動される可能性があります。スケジューリングコードは、同じマシンが意図したよりも頻繁に再起動されるのを避けるように設計されていますが、保証することはできません。
-
スケジュールが開始時刻と期間で正確に一致する場合、マシンが再起動されるのは1回だけである可能性が高くなります。
-
スケジュールの開始時刻と期間が異なるほど、複数回の再起動が発生する可能性が高くなります。
-
スケジュールによって影響を受けるマシンの数も、重複の可能性に影響します。この例では、すべてのマシンに影響する週次スケジュールは、経理部門のマシンに対する日次スケジュールよりも早く再起動を開始する可能性があります。これは、それぞれに指定された期間によって異なります。
再起動スケジュールの詳細については、「再起動スケジュールの内部」を参照してください。
再起動スケジュールの表示
タグの追加(適用)
タグ制限を使用する再起動スケジュールを構成する場合は、スケジュールが影響するマシンにタグが追加されていることを確認してください。上記の例では、経理チームが使用する各マシンにタグが適用されています。詳細については、「タグ」を参照してください。
1台のマシンに複数のタグを適用できますが、再起動スケジュールで指定できるタグは1つだけです。
-
スケジュールによって制御されるマシンが含まれるグループを選択します。
-
「タグの管理」ダイアログで「保存」をクリックします。
再起動スケジュールの作成
注:
再起動スケジュールは、電源管理されているすべてのマルチセッションマシンと、電源管理されていないマルチセッションマシンに適用できます。
-
左側のペインで「デリバリーグループ」を選択します。
-
「再起動スケジュール」ページで、「追加」をクリックします。
-
「再起動スケジュールの追加」ページで、次のようにします。
-
スケジュールを有効にするには、「はい」を選択します。スケジュールを無効にするには、「いいえ」を選択します。
-
スケジュール名と説明を入力します。
-
では、メンテナンスモードのマシンをこのスケジュールに含めるかどうかを選択します。代わりにPowerShellを使用するには、「メンテナンスモードのマシンのスケジュールされた再起動」を参照してください。
-
-
自然な再起動を使用する場合は、すべてのセッションをドレインした後にすべてのマシンを再起動を選択します。自然な再起動を使用するように構成された再起動スケジュールを開始すると、次のようになります。
-
デリバリーグループに属するすべてのアイドル状態のマシンはすぐに再起動されます
-
1つ以上の現在アクティブなセッションを持つデリバリーグループに属する各マシンは、すべてのセッションがログオフされたときに再起動されます。
注:自然な再起動スケジュールは、電源管理されたマシンのみを再起動できます。 -
-
ユーザーに通知を送信で、再起動が始まる前に該当するマシンに通知メッセージを表示するかどうかを選択します。デフォルトでは、メッセージは表示されません。
-
再起動が始まる15分前にメッセージを表示することを選択した場合、最初のメッセージの後に5分ごとにメッセージを繰り返すように(通知頻度で)選択できます。デフォルトでは、メッセージは繰り返されません。
-
通知のタイトルとテキストを入力します。デフォルトのテキストはありません。メッセージに再起動までのカウントダウンを含める場合は、変数**%m%**を含めます。すべてのマシンを同時に再起動することを選択しない限り、メッセージは再起動前の適切なタイミングで各マシンに表示されます。
-
-
完了をクリックして変更を適用し、再起動スケジュールの追加ウィンドウを閉じます。
-
適用をクリックして変更を適用し、ウィンドウを開いたままにします。または、保存をクリックして変更を適用し、ウィンドウを閉じます。
ドレイン後の再起動
PowerShellを使用してマシン再起動スケジュールを作成または更新する場合(
New-BrokerRebootSchedulev2またはSet-BrokerRebootSchedulev2)、別の再起動期間値が利用可能です。
-UseNaturalReboot <Boolean>パラメーターでドレイン後の再起動機能を有効にすると、すべてのセッションをドレインした後にすべてのマシンが再起動されます。再起動時刻になると、マシンはドレイン状態になり、すべてのセッションがログオフされた後に再起動されます。
この機能は、シングルセッションまたはマルチセッションマシンを含むデリバリーグループでサポートされています。このオプションは、電源管理されているマシンと電源管理されていないマシンの両方で使用できます。
オンプレミス環境では、この機能は PowerShell を使用する場合にのみサポートされます。この機能は Web Studio では利用できません。
再起動スケジュールの編集、削除、有効化、または無効化
-
「再起動スケジュール」ページで、スケジュールのチェックボックスを選択します。
-
スケジュールを編集するには、 をクリックします。再起動スケジュールの作成 のガイダンスに従って、スケジュール構成を更新します。
-
スケジュールを有効または無効にするには、編集をクリックします。再起動スケジュールを有効にするチェックボックスをオンまたはオフにします。
-
スケジュールを削除するには、削除をクリックします。削除を確認します。スケジュールを削除しても、影響を受けるマシン内のマシンに適用されているタグには影響しません。
-
データベースの停止により遅延したスケジュールされた再起動
注:
この機能はPowerShellでのみ利用可能です。
デリバリーグループ内のマシン(VDA)のスケジュールされた再起動が開始される前にサイトデータベースの停止が発生した場合、停止が終了したときに再起動が開始されます。これは意図しない結果を招く可能性があります。
たとえば、デリバリーグループの再起動を非稼働時間中(03:00開始)に発生するようにスケジュールしたとします。スケジュールされた再起動が開始される1時間前(02:00)にサイトデータベースの停止が発生しました。停止は6時間(08:00まで)続きました。再起動スケジュールは、Delivery Controllerとサイトデータベース間の接続が復元されたときに開始されます。VDAの再起動は元のスケジュールから5時間後に開始され、結果としてVDAが稼働時間中に再起動することになります。
この状況を回避するために、
New-BrokerRebootScheduleV2およびSet-BrokerRebootScheduleV2コマンドレットでMaxOvertimeStartMinsパラメーターを使用できます。この値は、再起動スケジュールが開始できる、スケジュールされた開始時刻を超える最大分数を示します。
-
データベース接続がその時間内(スケジュールされた時間 +
MaxOvertimeStartMins)に復元された場合、VDAの再起動が開始されます。 -
データベース接続がその時間内に復元されない場合、VDAの再起動は開始されません。
-
このパラメーターが省略されているか、値がゼロの場合、データベースへの接続が復元されると、停止期間に関係なく、スケジュールされた再起動が開始されます。
詳細については、cmdletのヘルプを参照してください。この機能はPowerShellでのみ利用可能です。Web Studioで再起動スケジュールを設定する際には、この値を設定できません。
メンテナンスモードのマシンに対するスケジュールされた再起動
注:
この機能は PowerShell でのみ利用できます。オプション
IgnoreMaintenanceMode は、Citrix Virtual Apps and Desktops 7 2006 以降でサポートされています。
再起動スケジュールがメンテナンスモードのマシンに影響するかどうかを示すには、
BrokerRebootScheduleV2 コマンドレットで IgnoreMaintenanceMode オプションを使用します。
たとえば、次のコマンドレットは、メンテナンスモードのマシン(メンテナンスモードではないマシンに加えて)を再起動するスケジュールを作成します。
New-Brokerrebootschedulev2 rebootSchedule1 -DesktopGroupName <myDesktopGroup> -IgnoreMaintenanceMode $true
次のコマンドレットは、既存の再起動スケジュールを変更します。
Set-Brokerrebootschedulev2 rebootSchedule1 -IgnoreMaintenanceMode $true
詳細については、コマンドレットのヘルプを参照してください。この機能はPowerShellでのみ利用可能です。
1回限りの再起動スケジュールを有効にする
PowerShellを使用して1回限りの再起動スケジュールを有効にするには、次の
BrokerCatalogRebootSchedule PowerShellコマンドを使用して再起動スケジュールを作成、変更、削除します。
-
Get-BrokerCatalogRebootSchedule
-
New-BrokerCatalogRebootSchedule
-
Set-BrokerCatalogRebootSchedule
-
削除-BrokerCatalogRebootSchedule
-
名前変更-BrokerCatalogRebootSchedule
制限事項:
-
タイムゾーンが構成されていないカタログに関連付けられたカタログ再起動スケジュールは作成されますが、開始されません。
-
カタログ再起動スケジュールが作成されると、その再起動スケジュールはデリバリーグループに属するカタログVMでのみ実行されます。
例、,
-
BankTellers という名前のカタログ内のVMの再起動スケジュールを、Feb 3, 2022 の午前2時から午前4時の間に開始するように作成します。
C:\PS> New-BrokerCatalogRebootSchedule -Name BankTellers -CatalogName BankTellers -StartDate "2022-02-03" -StartTime "02:00" -Enabled $true -RebootDuration 120 -
UID 17のカタログ内のVMの再起動スケジュールを、Feb 3, 2022の午前1時から午前5時の間に開始するように作成します。再起動の10分前に、各VMはすべてのユーザーセッションで、タイトルがWARNING: Reboot pending、メッセージがSave your workというメッセージボックスを表示するように設定されます。
C:\PS> New-BrokerCatalogRebootSchedule -Name 'Update reboot' -CatalogUid 17 -StartDate "2022-02-03" -StartTime "01:00" -Enabled $true -RebootDuration 240 -WarningTitle "WARNING: Reboot pending" -WarningMessage "Save your work" -WarningDuration 10 -
Old Name という名前のカタログ再起動スケジュールを New Name に変更します。
C:\PS> Rename-BrokerCatalogRebootSchedule -Name "Old Name" -NewName "New Name" -
UID 1のすべてのカタログ再起動スケジュールを表示し、その後、UID 1のカタログ再起動スケジュールをNew Nameに名前変更します。
C:\PS> Get-BrokerCatalogRebootSchedule -Uid 1 | Rename-BrokerCatalogRebootSchedule -NewName "New Name" -PassThru -
Accountingという名前のカタログ再起動スケジュールを設定し、各VMの再起動の10分前に、タイトルがWARNING: Reboot pending, and the message、メッセージがSave your workというメッセージを表示するようにします。このメッセージは、そのVM上のすべてのユーザーセッションに表示されます。
C:\PS> Set-BrokerCatalogRebootSchedule -Name Accounting -WarningMessage "Save your work" -WarningDuration 10 -WarningTitle "WARNING: Reboot pending"
-
無効になっているすべての再起動スケジュールを表示し、その後、無効になっているすべての再起動スケジュールを有効にします。
C:\PS> Get-BrokerCatalogRebootSchedule -Enabled $false | Set-BrokerCatalogRebootSchedule -Enabled $true -
カタログの再起動スケジュールをUID 17で設定し、各VMの再起動の15分前、10分前、5分前に「%m%分後に再起動します」というメッセージを表示するようにします。
C:\PS> Set-BrokerCatalogRebootSchedule 17 -WarningMessage "Rebooting in %m% minutes." -WarningDuration 15 -WarningRepeatInterval 5 -
「MyCatalog」という名前のカタログのタイムゾーンを構成します。
C:\PS> Set-BrokerCatalog -Name "MyCatalog" -TimeZone <TimeZone>
デリバリーグループ内の電源管理対象マシン
電源管理できるのは、仮想シングルセッションOSマシンのみであり、物理マシン(リモートPCアクセス マシンを含む)はできません。GPU機能を備えたシングルセッションOSマシンは一時停止できないため、電源オフ操作は失敗します。マルチセッションOSマシンでは、再起動スケジュールを作成できます。
プールされたマシンを含むデリバリーグループでは、仮想シングルセッションOSマシンは次のいずれかの状態になります。
-
ランダムに割り当てられ、使用中
-
未割り当てで未接続
静的マシンを含むデリバリーグループでは、仮想シングルセッションOSマシンは次のようになります。
-
永続的に割り当てられ、使用中
-
永続的に割り当てられ、未接続(ただし準備完了)
-
未割り当てで未接続
通常の使用時、静的デリバリーグループには通常、永続的に割り当てられたマシンと未割り当てのマシンの両方が含まれます。最初は、デリバリーグループ作成時に手動で割り当てられたマシンを除き、すべてのマシンが未割り当てです。ユーザーが接続すると、マシンは永続的に割り当てられます。これらのデリバリーグループ内の未割り当てマシンは完全に電源管理できますが、永続的に割り当てられたマシンは部分的にしか管理できません。
-
プールとバッファー: プールされたデリバリーグループおよび未割り当てのマシンを持つ静的デリバリーグループの場合、プール(このインスタンスでは)とは、電源オン状態に保たれ、ユーザーが接続する準備ができている、未割り当てまたは一時的に割り当てられたマシンのセットです。ユーザーはログオン直後にマシンを取得します。プールサイズ(電源オン状態に保たれるマシンの数)は、時間帯によって構成可能です。静的デリバリーグループの場合、SDKを使用してプールを構成します。バッファーとは、プールのマシン数がしきい値を下回ったときに電源がオンになる、未割り当てマシンの追加のスタンバイセットです。しきい値はデリバリーグループサイズの割合です。大規模なデリバリーグループの場合、しきい値を超えるとかなりの数のマシンが電源オンになる可能性があります。そのため、デリバリーグループのサイズを慎重に計画するか、SDKを使用してデフォルトのバッファーサイズを調整してください。
-
電源状態タイマー: 電源状態タイマーを使用して、ユーザーが指定された時間切断された後にマシンを一時停止できます。たとえば、ユーザーが10分以上切断されている場合、勤務時間外にマシンは自動的に一時停止します。平日と週末、およびピーク時と非ピーク時の間隔でタイマーを構成できます。
-
永続的に割り当てられたマシンの部分的な電源管理: 永続的に割り当てられたマシンでは、電源状態タイマーを設定できますが、プールやバッファは設定できません。マシンは各ピーク期間の開始時にオンになり、各オフピーク期間の開始時にオフになります。消費されたマシンを補うために利用可能になるマシンの数について、割り当てられていないマシンで行うようなきめ細かな制御はできません。
仮想シングルセッションOSマシンの電源管理
-
左側のペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーでデリバリーグループの編集をクリックします。
-
電源管理ページで、マシンの電源管理で平日を選択します。デフォルトでは、平日は月曜日から金曜日です。
-
ランダムなデリバリーグループの場合、電源をオンにするマシンで編集をクリックし、平日のプールサイズを指定します。次に、電源をオンにするマシンの数を選択します。
-
ピーク時間で、各日のピーク時間とオフピーク時間を設定します。
-
平日のピーク時間と非ピーク時間の電源状態タイマーを設定します。ピーク時間中 > 切断時で、デリバリーグループ内の切断されたマシンをサスペンドするまでの遅延(分単位)を指定し、サスペンドを選択します。オフピーク時間中 > 切断時で、デリバリーグループ内のログオフされたマシンをシャットダウンするまでの遅延を指定し、シャットダウンを選択します。このタイマーは、ランダムなマシンを含むデリバリーグループでは使用できません。
-
マシンの電源管理で週末を選択し、週末のピーク時間と電源状態タイマーを構成します。
-
適用をクリックして変更を適用し、ウィンドウを開いたままにします。または、保存をクリックして変更を適用し、ウィンドウを閉じます。
SDKを使用して、次の操作を行います。
-
電源状態タイマーに応じてマシンをサスペンドではなくシャットダウンするか、タイマーを接続解除ではなくログオフに基づいて設定する場合。
-
デフォルトの平日と週末の定義を変更します。
-
電源管理を無効にします。CTX217289を参照してください。
切断されたセッションを持つVDIマシンが異なる時間帯に移行する際の電源管理
重要:
この機能強化は、切断されたセッションを持つVDIマシンにのみ適用されます。ログオフされたセッションを持つVDIマシンには適用されません。
以前のリリースでは、アクション(切断アクション="Suspend" または "Shutdown")が必要な時間帯に移行するVDIマシンは、電源がオンのままでした。このシナリオは、アクション(切断アクション="Nothing")が不要な時間帯(ピーク時またはオフピーク時)にマシンが切断された場合に発生しました。
Citrix Virtual Apps and Desktops 7 1909以降、指定された切断時間が経過すると、宛先時間帯に構成されている切断アクションに応じて、マシンは中断または電源オフされます。
たとえば、VDIデリバリーグループに対して次の電源ポリシーを構成します。
-
PeakDisconnectActionを「何もしない」に設定します。 -
OffPeakDisconnectActionを「シャットダウン」に設定します。 -
OffPeakDisconnectTimeoutを「10」に設定します。
電源ポリシーにおける切断アクションの詳細については、https://developer-docs.citrix.com/projects/delivery-controller-sdk/en/latest/Broker/about_Broker_PowerManagement/#power-policy および https://developer-docs.citrix.com/projects/delivery-controller-sdk/en/latest/Broker/Get-BrokerDesktopGroup/ を参照してください。
以前のリリースでは、ピーク時にセッションが切断されたVDIマシンは、ピークからオフピークに移行しても電源がオンのままでした。Citrix Virtual Apps and Desktops 7 1909以降、期間移行時に
OffPeakDisconnectActionおよびOffPeakDisconnectTimeoutポリシーアクションがVDIマシンに適用されます。その結果、マシンはオフピークに移行してから10分後に電源がオフになります。
以前の動作に戻したい場合(つまり、切断されたセッションを持つマシンがピークからオフピークへ、またはオフピークからピークへ移行しても何もアクションを実行しない場合)、次のいずれかを実行します:
-
LegacyPeakTransitionDisconnectedBehaviourレジストリ値を1に設定します。これは、以前の動作を有効にする true と同等です。デフォルトでは、値は0、つまり false であり、期間移行時に切断電源ポリシーアクションをトリガーします。-
パス:
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\DesktopServer -
名前:
LegacyPeakTransitionDisconnectedBehaviour -
種類:
REG_DWORD -
データ:
0x00000001 (1)
-
-
Set-BrokerServiceConfigurationDataPowerShellコマンドを使用して設定を構成します。例:-
PS C:\> Set-BrokerServiceConfigurationData HostingManagement.LegacyPeakTransitionDisconnectedBehaviour -SettingValue $true
-
期間移行時に電源ポリシーアクションを適用する前に、マシンは次の基準を満たす必要があります。
-
切断されたセッションがあること。
-
保留中の電源アクションがないこと。
-
異なる時間帯に移行するVDI(シングルセッション)デリバリーグループに属していること。
-
特定の時間帯(ピーク時またはオフピーク時)にセッションが切断され、電源アクションが割り当てられている時間帯に移行すること。
カタログの電源オン状態のVDAの割合を変更する
-
デリバリーグループの電源管理セクションから、デリバリーグループのピーク時間を調整します。
-
デスクトップグループ名をメモします。
-
管理者権限でPowerShellを起動し、次のコマンドを実行します。「Desktop Group Name」を、実行中のVDAの割合が変更されたデスクトップグループの名前に置き換えます。
asnp Citrix*# Set-BrokerDesktopGroup "Desktop Group Name" -PeakBufferSizePercent 100「100」という値は、VDAの100%が準備完了状態であることを意味します。 -
解決策を実行して確認します。
#Get-BrokerDesktopGroup "Desktop Group Name"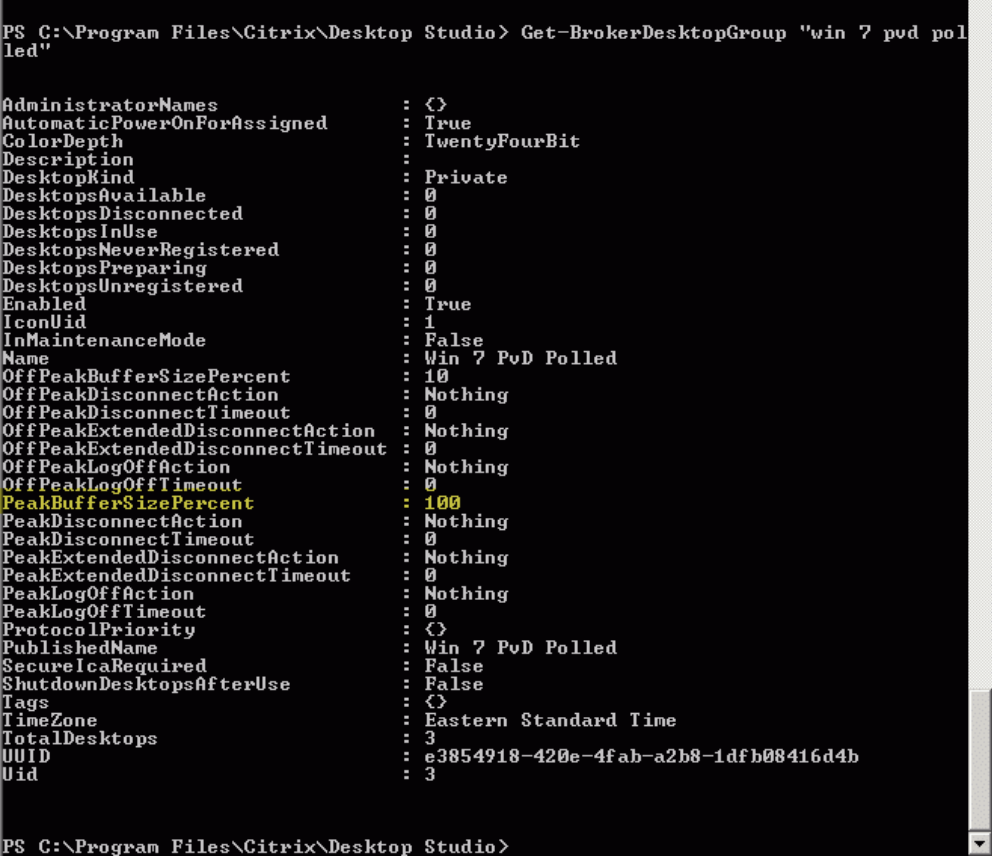
変更が有効になるまで最大1時間かかる場合があります。
ユーザーがログオフした後にVDAをシャットダウンするには、次のように入力します。
# Set-BrokerDesktopGroup "Desktop Group Name" -ShutDownDesktopsAfterUse $True
ピーク時にVDAを再起動して、ユーザーがログオフした後にすぐに使用できるようにするには、次のように入力します。
# Set-BrokerDesktopGroup "Desktop Group Name" -AutomaticPowerOnForAssignedDuringPeak $True
セッション
セッションのログオフまたは切断
-
左ペインでDelivery Groupsを選択します。
-
デリバリーグループを選択し、次にアクションバーでView Machinesを選択します。
-
中央ペインでマシンを選択し、アクションバーでView Sessionsを選択し、次にセッションを選択します。
-
または、中央ペインでSessionタブを選択し、次にセッションを選択します。
-
-
セッションからログオフするには、アクションバーでLog offを選択します。セッションが閉じられ、ユーザーはログアウトされます。マシンが特定のユーザーに割り当てられていない限り、他のユーザーが利用できるようになります。
-
セッションを切断するには、アクションバーでDisconnectを選択します。アプリケーションはセッション内で実行を継続し、マシンはそのユーザーに割り当てられたままになります。ユーザーは同じマシンに再接続できます。
シングルセッションOSマシンに対して電源状態タイマーを構成して、未使用のセッションを自動的に処理できます。詳細については、Power managed machinesを参照してください。
デリバリーグループにメッセージを送信する
-
左ペインでDelivery Groupsを選択します。
-
デリバリーグループを選択し、アクションバーでView Machinesを選択します。
-
中央ペインで、メッセージを送信するマシンを選択します。
-
アクションバーで、View Sessionsを選択します。
-
中央ペインで、すべてのセッションを選択し、次にアクションバーでSend Messageを選択します。
-
メッセージを入力し、OKをクリックします。必要に応じて、重大度レベルを指定できます。オプションには、Critical、Question、Warning、およびInformationが含まれます。
または、Citrix Directorを使用してメッセージを送信することもできます。詳しくは、「ユーザーへのメッセージの送信」を参照してください。
デリバリーグループでセッションの事前起動とセッションの維持を構成する
これらの機能は、マルチセッションOSマシンでのみサポートされています。
セッションの事前起動とセッションの維持機能は、要求される前にセッションを開始すること(セッションの事前起動)と、ユーザーがすべてのアプリケーションを閉じた後もアプリケーションセッションをアクティブに保つこと(セッションの維持)により、指定されたユーザーがアプリケーションにすばやくアクセスできるようにします。
デフォルトでは、セッションの事前起動とセッションの維持は使用されません。セッションは、ユーザーがアプリケーションを起動したときに開始(起動)され、セッション内の最後に開いたアプリケーションが閉じるまでアクティブなままになります。
考慮事項:
-
デリバリーグループはアプリケーションをサポートしている必要があり、マシンはマルチセッションOS用のVDA(最小バージョン7.6)を実行している必要があります。
-
これらの機能は、Windows向けCitrix Workspaceアプリを使用している場合にのみサポートされており、追加のCitrix Workspaceアプリ構成も必要です。手順については、お使いのWindows向けCitrix Workspaceアプリバージョンの製品ドキュメントで「session prelaunch」を検索してください。
-
HTML5向けCitrix Workspaceアプリはサポートされていません。
-
セッションの事前起動を使用している場合、ユーザーのマシンがサスペンドモードまたは休止モードになると、事前起動は機能しません(セッションの事前起動設定に関係なく)。ユーザーはマシン/セッションをロックできます。ただし、ユーザーがCitrix Workspaceアプリからログオフすると、セッションは終了し、事前起動は適用されなくなります。
-
セッションの事前起動を使用している場合、物理クライアントマシンはサスペンドまたは休止の電源管理機能を使用できません。クライアントマシンのユーザーはセッションをロックできますが、ログオフしてはいけません。
-
事前起動されたセッションと維持されたセッションは、接続されている場合にのみ同時ライセンスを消費します。ユーザー/デバイスライセンスを使用している場合、ライセンスは90日間有効です。デフォルトでは、未使用の事前起動されたセッションと維持されたセッションは15分後に切断されます。この値はPowerShell (
New/Set-BrokerSessionPreLaunchコマンドレット) で構成できます。 -
これらの機能が互いに補完し合うように調整するには、ユーザーのアクティビティパターンを慎重に計画し、監視することが不可欠です。最適な構成は、ユーザーがアプリケーションをより早く利用できるという利点と、ライセンスの使用とリソースの割り当てにかかるコストとのバランスを取ります。
-
Citrix Workspaceアプリで、セッションの事前起動を特定の時刻にスケジュールすることもできます。
未使用の事前起動セッションと残存セッションがアクティブなままになる期間
ユーザーがアプリケーションを起動しない場合に、未使用のセッションがアクティブなままになる期間を指定する方法はいくつかあります。構成されたタイムアウトとサーバー負荷のしきい値です。これらすべてを構成できます。最初に発生したイベントにより、未使用のセッションが終了します。
-
タイムアウト: 設定されたタイムアウトは、未使用のプレローンチセッションまたはリンガーセッションがアクティブな状態を維持する分数、時間、または日数を指定します。タイムアウトを短く設定しすぎると、プレローンチセッションは、アプリケーションへのより迅速なアクセスというユーザーのメリットを提供する前に終了します。タイムアウトを長く設定しすぎると、サーバーに十分なリソースがないため、受信ユーザー接続が拒否される可能性があります。このタイムアウトは、SDK (
New/Set-BrokerSessionPreLaunchコマンドレット) からのみ有効にでき、管理コンソールからは有効にできません。タイムアウトを無効にすると、そのデリバリーグループのコンソール表示やデリバリーグループの編集ページには表示されません。 -
しきい値: サーバーの負荷に基づいてプレローンチセッションとリンガーセッションを自動的に終了すると、サーバーリソースが利用可能である限り、セッションが可能な限り長く開いたままになります。未使用のプレローンチセッションとリンガーセッションは、新しいユーザーセッションにリソースが必要なときに自動的に終了するため、接続拒否の原因にはなりません。2つのしきい値を構成できます。デリバリーグループ内のすべてのサーバーの平均負荷率と、グループ内の単一サーバーの最大負荷率です。しきい値を超えると、プレローンチ状態またはリンガー状態であった時間が最も長いセッションが終了します。負荷がしきい値を下回るまで、セッションは1分間隔で1つずつ終了します。しきい値を超えている間は、新しいプレローンチセッションは開始されません。
Controllerに登録されていないVDAを持つサーバーと、メンテナンスモードのサーバーは、完全にロードされていると見なされます。計画外の停止により、容量を解放するために事前起動セッションと残存セッションが自動的に終了します。
セッションの事前起動を有効にするには
-
グループを選択し、アクションバーでデリバリーグループの編集をクリックします。
-
アプリケーションの事前起動ページで、セッションを起動するタイミングを選択して、セッションの事前起動を有効にします。
-
ユーザーがアプリケーションを起動したとき。これはデフォルト設定です。セッションのプレローンチは無効になっています。
-
デリバリーグループ内のいずれかのユーザーがWindows向けCitrix Workspaceアプリにログオンしたとき。
-
ユーザーおよびユーザーグループのリスト内のいずれかのユーザーがWindows向けCitrix Workspaceアプリにログオンしたとき。このオプションを選択する場合は、ユーザーまたはユーザーグループも指定してください。
アプリケーションの事前起動セッションページ(/en-us/citrix-virtual-apps-desktops/2411/media/dws-session-2.png) -
-
ユーザーがアプリケーションを起動すると、プレローンチセッションは通常のセッションに置き換えられます。ユーザーがアプリケーションを起動しない場合(プレローンチセッションが未使用の場合)、以下の設定がそのセッションがアクティブな状態を維持する期間に影響します。
-
指定された時間間隔が経過したとき。時間間隔は変更できます(1~99日、1~2376時間、または1~142,560分)。
-
デリバリーグループ内のすべてのマシンの平均負荷が指定された割合(1~99%)を超えたとき。
-
デリバリーグループ内のいずれかのマシンの負荷が指定された割合(1~99%)を超えたとき。
まとめ: プレ起動されたセッションは、ユーザーがアプリケーションを起動する、指定された時間が経過する、または指定された負荷しきい値を超える、のいずれかのイベントが発生するまでアクティブなままです。 -
セッションの維持を有効にするには
-
-
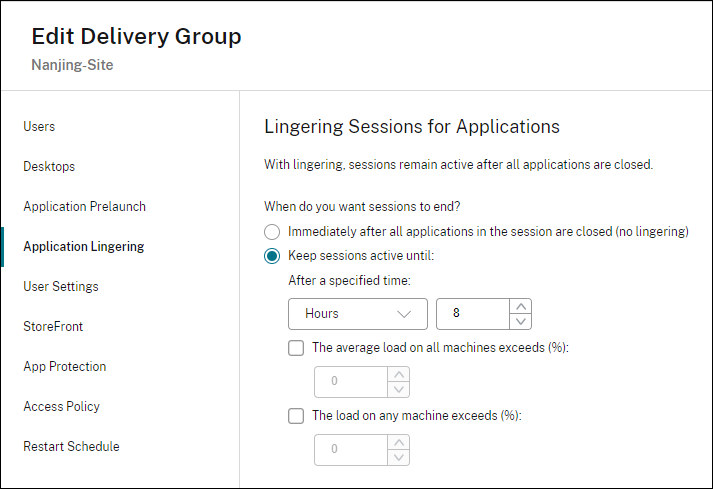
ユーザーが別のアプリケーションを起動しない場合、残存セッションがアクティブなままになる期間に影響する設定がいくつかあります。
-
指定された時間間隔が経過した場合。時間間隔は、1~99日、1~2376時間、または1~142,560分に変更できます。
-
デリバリーグループ内のすべてのマシンの平均負荷が指定された割合(1~99%)を超えた場合。
-
デリバリーグループ内のいずれかのマシンの負荷が指定された割合(1~99%)を超えた場合。
まとめ:残存セッションは、ユーザーがアプリケーションを起動する、指定された時間が経過する、または指定された負荷しきい値を超える、のいずれかのイベントが発生するまでアクティブなままです。 -
メンテナンスモードのマシンから切断された場合のセッション再接続を制御する
注:
この機能はPowerShellでのみ利用可能です。
メンテナンスモードのマシンで切断されたセッションが、デリバリーグループ内のマシンに再接続できるかどうかを制御できます。
バージョン2106より前は、メンテナンスモードのマシンから切断されたシングルセッションのプールされたデスクトップセッションの再接続は許可されていませんでした。バージョン2106以降では、メンテナンスモードのマシンから切断された後、デリバリーグループで再接続を許可または禁止するように構成できます(セッションの種類に関係なく)。
デリバリーグループを作成または編集するとき(
New-BrokerDesktopGroup、Set-BrokerDesktopGroup)、-AllowReconnectInMaintenanceMode <boolean>パラメーターを使用して、メンテナンスモードのマシンから切断されたマシンへの再接続を許可または禁止します。
-
trueに設定すると、セッションはグループ内のマシンに再接続できます。
-
「false」に設定されている場合、セッションはグループ内のマシンに再接続できません。
デフォルト値:
-
シングルセッション: 無効
-
マルチセッション: 有効
セッションローミングの構成
デフォルトでは、デリバリーグループでセッションローミングが有効になっています。セッションは、ユーザーとともにクライアントデバイス間をローミングします。ユーザーがセッションを起動し、別のデバイスに移動すると、同じセッションが使用され、アプリケーションは両方のデバイスで同時に利用可能になります。複数のデバイスでアプリケーションを表示できます。アプリケーションは、デバイスや現在のセッションの有無に関係なく追従します。多くの場合、アプリケーションに割り当てられたプリンターやその他のリソースも追従します。または、PowerShellを使用することもできます。詳細については、「セッションローミング」を参照してください。
アプリケーションのセッションローミングの構成
デスクトップのセッションローミングを構成する
デスクトップのセッションローミングを構成するには、次の手順に従います。
-
コンソールで、左ペインのDelivery Groupsを選択します。
-
グループを選択し、アクションバーのEditを選択します。
-
Desktopsページで、デスクトップを選択し、Editを選択します。
-
Session roamingチェックボックスをオンにして、セッションローミングを有効にします。
-
有効にすると、ユーザーがデスクトップを起動してから別のデバイスに移動した場合、同じセッションが使用され、アプリケーションは両方のデバイスで利用可能になります。無効にすると、セッションはデバイス間をローミングしなくなります。
変更を適用してウィンドウを閉じるには、OKを選択します。
アプリケーション
デリバリーグループのアプリケーションを表示および追加します。
-
コンソールで、左ペインのDelivery Groupsを選択します。
-
グループを選択します。このグループにアプリケーションが含まれている場合、アクションバーにView Applicationsが表示されます。
-
View Applicationsを選択します。Applicationsノードに移動し、このグループで利用可能なすべてのアプリケーションが表示されます。
-
このグループにアプリケーションを追加するには、デリバリーグループノードに移動し、グループを選択して、アクションバーでアプリケーションの追加を選択します。
トラブルシューティング
-
Delivery Controllerに登録されていないVDAは、ブローカーセッションの起動時に考慮されません。これにより、利用可能なはずのリソースが十分に活用されないことになります。VDAが登録されない理由はさまざまであり、その多くは管理者がトラブルシューティングできます。詳細表示には、カタログ作成ウィザードと、デリバリーグループにカタログを追加した後のトラブルシューティング情報が表示されます。デリバリーグループを作成すると、デリバリーグループの詳細ペインには、登録可能だが登録されていないマシンの数が表示されます。たとえば、1台以上のマシンが電源オンでメンテナンスモードではないにもかかわらず、現在Controllerに登録されていない場合があります。「登録されていないが、登録されるべき」マシンを表示する際は、詳細ペインのトラブルシューティングタブで、考えられる原因と推奨される是正措置を確認してください。機能レベルに関するメッセージについては、「VDAのバージョンと機能レベル」を参照してください。VDA登録のトラブルシューティングについては、「CTX136668」を参照してください。
-
デリバリーグループの表示では、詳細ペインのインストールされているVDAバージョンが、マシンに実際にインストールされているバージョンと異なる場合があります。マシンのWindowsのプログラムと機能の表示には、実際のVDAバージョンが表示されます。
-
電源状態不明ステータスのマシンについては、CTX131267でガイダンスを参照してください。