
ログサーバーのインストールと構成
ログサーバーは、個別のLinuxまたはWindowsサーバーにセットアップすることも、Citrix Connector Applianceでホストして常時更新を利用することもできます。各オプションのインストールおよび構成手順については、関連セクションを参照してください。
インストールに関する注意
-
セキュリティ強化のため、展開ではHTTPSの使用を推奨します。
-
選択したポートが既に使用されていないことを確認してください。
-
管理者またはシステムレベルの権限が必要となるため、特権ポート(0~1023)の使用は避けてください。
-
ファイアウォールルールが選択したポートでのトラフィックを許可していることを確認してください。
-
有効な範囲(0~65535)内のポート番号を使用しますが、競合を避けるため、システムサービスで一般的に使用されるポートは避けてください。
-
Citrix Connector Applianceを使用してログサーバーを展開する場合は、ポート443のみが構成されていることを確認してください。
-
例で使用されているポート番号(HTTPの場合は8080、HTTPSの場合は8443)は参照用です。これらのポートを厳密に使用する必要はありません。環境に基づいて適切なポート番号を選択し、AOTログサーバーを構成する際には、上記のインストールガイドラインに従ってください。
Citrix Connector Applianceを介したログサーバーのインストール
ログサーバーはCitrix Connector Appliance内に展開できます。このアプローチにより、ホストVMの展開と管理、イメージの手動ダウンロード、またはコンテナコマンドの実行が不要になります。ログサーバーはConnector Applianceのアップグレード中に自動的にオンボーディングされ、継続的なコネクタアップデートを通じて最新の状態に保たれるため、常に最新バージョンを使用できます。詳細については、「Connector appliance updates」を参照してください。
Citrix Connector Applianceを介してログサーバーを展開する手順
-
環境にConnector Applianceがまだない場合は、ハイパーバイザーまたはパブリッククラウドマーケットプレイスからアプライアンスを展開してください。Citrix Connector Applianceの最小要件は11.4.1.444です。インポート後、アプライアンスをCitrix Cloudに登録します。詳細については、「Obtain the connector appliance」を参照してください。
-
デフォルトでは、Connector Applianceは2 vCPUと4GBのメモリを備えています。ログサーバーの要求を処理するには、リソースを少なくとも4 vCPUと16GBのメモリに増やしてください。
-
サポートされているコンポーネントがログサーバーのホスト名を解決できるように、Connector Appliance FQDNのDNS「A」レコードを作成します。Connector ApplianceをActive Directoryドメインに参加させることはオプションです。
-
Cloud Monitorは、リソースの場所にあるサポートされているWindows Cloud Connectorで実行されているMonitor Connectorサービスを介してAOTログを取得します。ログサーバーがCitrix Connector Applianceに展開されている場合、サポートされているWindows Cloud Connectorも同じリソースの場所に存在する必要があります。Cloud MonitorがAOTトレースを取得するには、Connector Applianceだけでは不十分です。Cloud Connectorはバージョン6.141.0.13739(または4.420.0.13739)以降を実行している必要があります。以前のバージョンでは、
GetAotTracesAPI呼び出しが失敗し、MonitorでHTTP 500エラーが発生します。 -
Connector Applianceは、Connector Appliance管理ページに接続するブラウザに提供される自己署名証明書を提供します。HTTPs経由でログサーバーに接続できるようにするには、この自己署名証明書を、組織によって署名された、または組織の信頼チェーンを使用して生成された独自の証明書に置き換える必要があります。詳細については、証明書の管理またはサーバー証明書の置換を参照してください。
-
アップグレードが完了したら、
https://<connector-appliance-FQDN>/?enable=logserverのConnector Appliance UIにログインし、「?enable=logserver」があることを確認して、ログサーバーUIを表示できるようにします。新しいLog Serverタブには、ストレージと認証キー管理オプションが表示されます。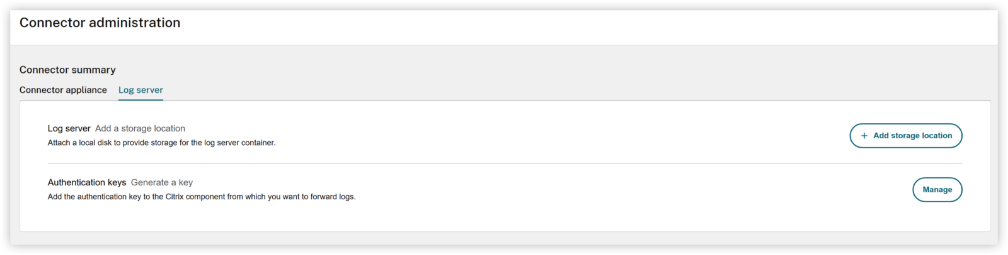
-
コネクタアプライアンスのブートディスクの容量は20GBです。ログサーバーで効率的なログストレージをサポートするには、ハイパーバイザーまたはクラウド管理プラットフォームを使用して、コネクタアプライアンスに別の仮想ディスクを追加する必要があります。この追加ディスクには、ログストレージのニーズを満たすのに十分なスペースが必要です(前のセクションで説明したとおり)。下のXenServerのスクリーンショットは、追加ディスクが構成されたコネクタアプライアンスの例を示しています。
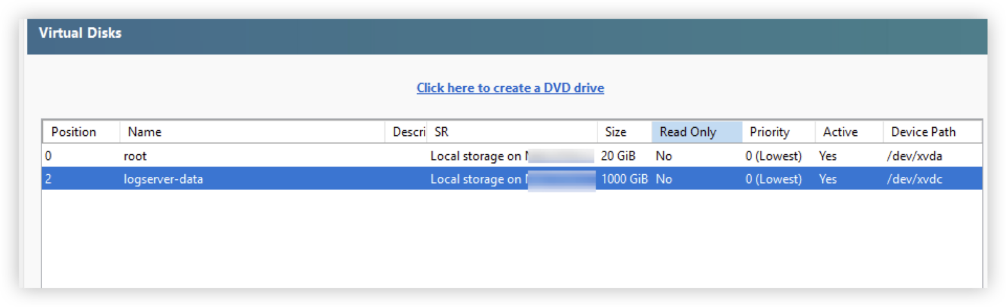 注:VMware ESXi の既知の要件: ユーザーは、追加のデータディスクをルートディスクが使用する SCSI コントローラーとは異なる SCSI コントローラーに接続する必要があります。
-
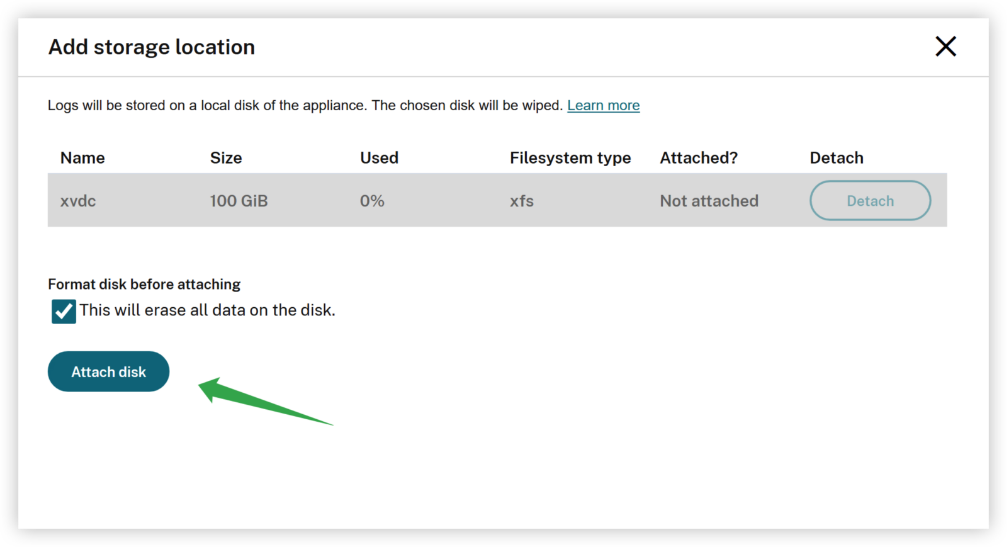
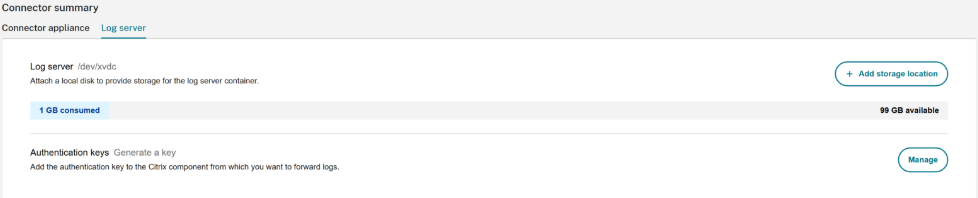
キーディスクを追加すると、ログサーバーUIが自動的にそれを検出し、Connector Appliance上のログサーバーコンテナにフォーマットしてマウントできるようになります。
-
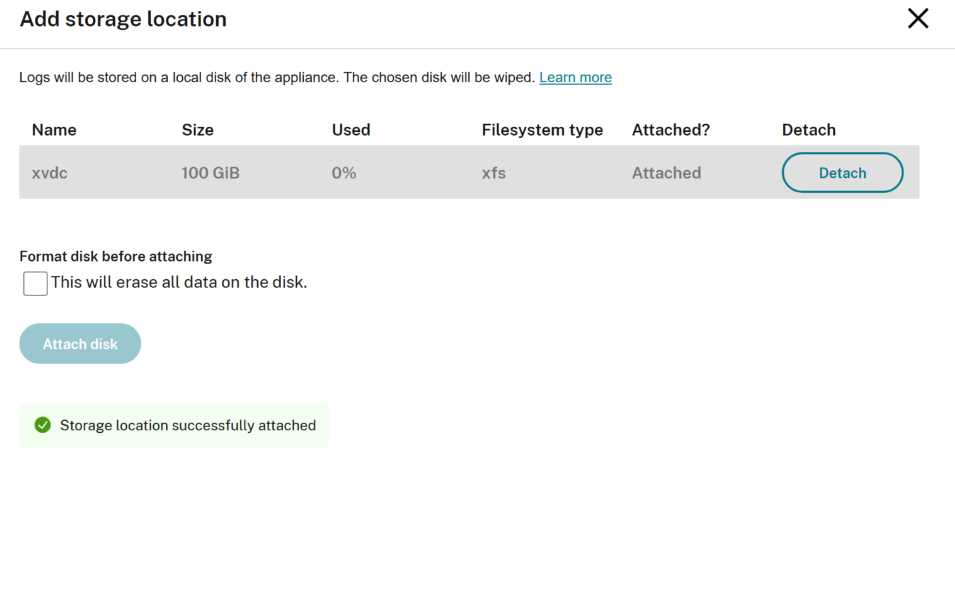
「ディスクの接続」ボタンをクリックすると、ディスクはログサーバーコンテナにマウントされます。
-
メインページには、ディスクサイズと、使用済みスペースおよび残りのスペースに関する情報が表示されます。
-
ディスクがアタッチされた後、pingエンドポイントを呼び出してログサーバーが実行されていることを確認します:
https://<connector-appliance-FQDN>/ctxlogserver/Ping。pong応答は、ログサーバーが正常に起動したことを確認します。 -
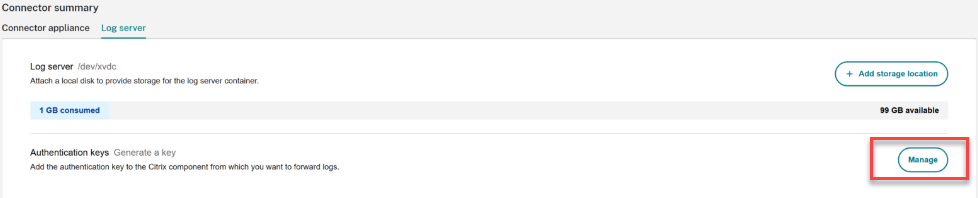
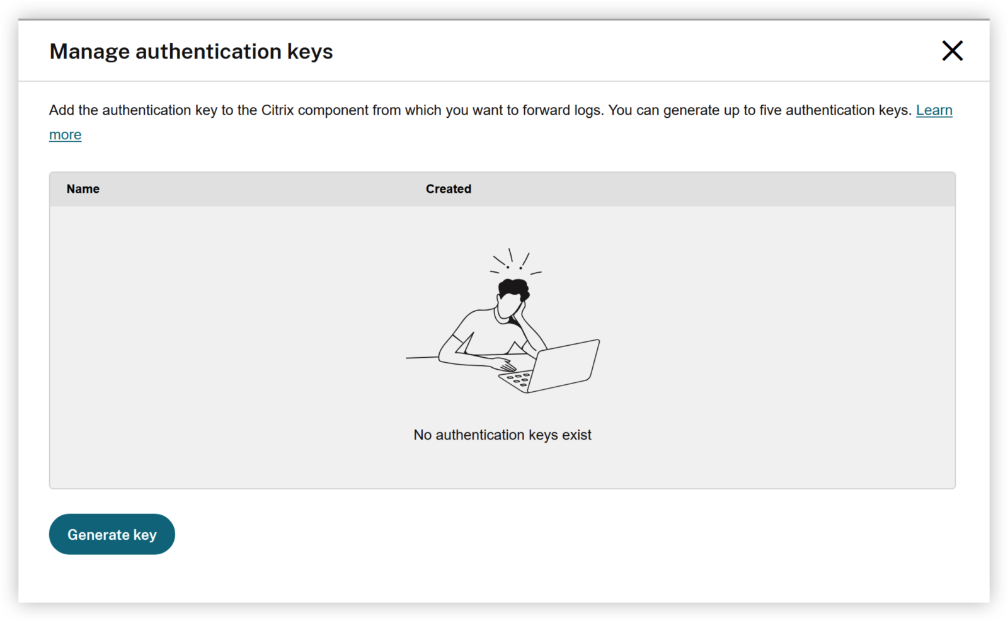
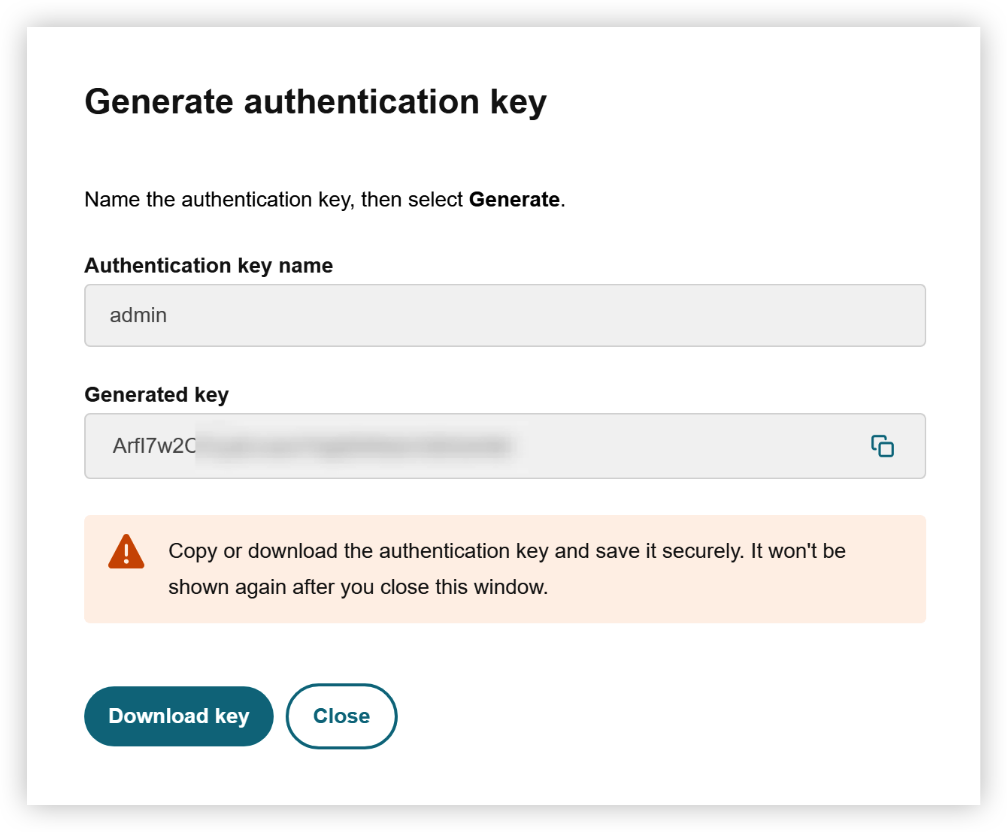
「管理」ボタンをクリックし、「キーを生成」をクリックします。次に、ロール名を入力し、認証キーをコピーまたはダウンロードします。ウィンドウを閉じると、キーは再度表示されません。
Linuxへのインストール
-
ログサーバーのDockerコンテナイメージをCitrixダウンロードからダウンロードします。
-
ダウンロードしたファイルを同じディレクトリに配置します。
-
ターミナル (Linux) またはコマンドプロンプト (Windows) を使用してディレクトリ内でインストーラーを実行し、指示に従います:
chmod +x ./InstallLogServer

 #Install with https mode with port 8443 with default path
 ./InstallLogServer --https --cert </path/your_private_cert_key.pfx> --port 8443

 #Install with http mode, with port 8080 with default path
 ./InstallLogServer --port 8080

 #Command to change the config path and data path of your choice with https mode
 ./InstallLogServer --https --cert </path/your_private_cert_key.pfx> --port 8443 --config /Path/LogServer/Config --database /Path/LogServer/Data

 #Command to change the config path and data path of your choice with http mode
 ./InstallLogServer --port 8080 --config /Path/LogServer/Config --database /Path/LogServer/Data

 #To support CWA client uploading AOT logs, some additional parameters need to be added after the install log server command.
 --sta-server http://STA_SERVER_FQDN:port --log-server LOG_SERVER_FQDN:PORT
ここで、,
-
STA_SERVER_FQDNは、STAサーバーのホスト名またはIPアドレスです (オンプレミスインストールでは、STAサーバーは通常DDCとともにインストールされます)。
-
LOG_SERVER_FQDNとPORTは、ログサーバー自体のホスト名、および指定されたポート (8080、8443、またはインストールパラメーターの –port 値) です。
-
ログサーバー証明書 your_private_cert_key.pfx は、AOTクライアントがTLS接続を使用してログをアップロードする他のCitrixコンポーネントによって信頼されている必要があります。
STA_SERVERアドレスにより、StoreFrontが再接続STAチケットを提供できない場合 (セッションタイムアウト後など) でも、ログサーバーはCitrix Workspaceアプリ (CWA) クライアントに再接続STAチケットを発行できます。これにより、接続が切断された場合でも、CWAクライアントはログサーバーと直接接続を再確立できます。
「LOG_SERVER」アドレスは、ログサーバーが構成済みのSTAサーバーからSTAチケットを要求する際に使用されます。STAサーバーは、ログサーバーエンドポイントへの接続を特別に承認するチケットを返します。
CWAクライアントが再接続STAチケットを必要としない場合、またはゲートウェイなしでLogServerに直接接続する場合は、これらのパラメーターはオプションです。
Linuxでのインストール後
インストール後、いくつかの便利なスクリプトファイルが生成されます。
# In Linux, sh scripts will be generated
 DownloadLogsByTime.sh
 DownloadLogsByWords.sh
 GetAuthKey.sh
 ListMachines.sh
 StartLogServer.sh
LogServerが正常に起動したことを確認するには、
./StartLogServer.sh to start the server. Check your configpath/weblogs.txtを使用します。
LogServerが正常に起動すると、weblogsファイルに以下のメッセージが表示されます。ポート5000は、選択されたhttpまたはhttpsプロトコルで、LogServerによってDockerコンテナ内で内部的に使用されます。
Now listening on https://[::]:5000
ログサーバーがHTTPモードでインストールされた場合、正常なログには以下が表示されます。
Now listening on http://[::]:5000
LogServerがHTTPSを使用する場合、AOTログをアップロードするすべてのマシンでその証明書が信頼されていることを確認してください。
注:
-
インストール手順で構成されたポート(8080または8443、あるいは指定された任意のポート)は、DDC、Storefront、VDAなどでLogServerのURLを構成する際に使用する必要があります。
-
通常、Linuxでの起動には30秒から60秒かかります。
Windowsへのインストール
-
ログサーバーのDockerコンテナイメージをCitrix downloadsからダウンロードします。
-
ダウンロードしたファイルを同じディレクトリに配置します。
-
ターミナル(Linux)またはコマンドプロンプト(Windows)を使用して、そのディレクトリでインストーラーを実行し、指示に従います。
ステップ1
ログサーバーVMにWindows用Docker Desktop(サブスクリプションが必要な場合があります)をインストールします。WSL 2に依存するWindowsシステムにDocker Desktopが正しくインストールされ、起動することを確認するには、以下の手順に従ってください。
-
docker desktop settingsでメモリ制限を12 GB以上に設定します
-
Docker Desktop には以下の Windows 機能が必要です。これらの機能が有効になっていることを確認してください。
-
ハイパーV
-
仮想マシン プラットフォーム
-
Linux 用 Windows サブシステム (WSL)
-
-
不足している機能がある場合は、それらをインストールし、VMを再起動して適用します。
-
システムの再起動後、PowerShell を管理者として実行し、コマンド
wsl --updateを実行して WSL を更新します。 -
Docker DesktopにはWSL 2が必要です。コマンド
wsl --set-default-version 2を実行して、WSL 2をデフォルトとして構成します。 -
WSL が更新され、必要な Windows 機能が有効になると、Docker Desktop Engine は正常に起動するはずです。
ステップ 2
インストールを続行するには、以下のコマンドを実行します。
注:
Config および Database (Data) フォルダーのデフォルトの場所は、C:\Users\<username>\LogServer の下に作成されます。これらは以下のコマンドで変更できます。
#Install with https mode with port 8443 with default path
 InstallLogServer.exe --https --cert <c:\path\cert.pfx> --port 8443

 #Install with http mode, with port 8080 with default path
 InstallLogServer.exe --port 8080

 #Command to change the config path and data path of your choice with https mode
 InstallLogServer.exe --https --cert <c:\path\cert.pfx> --port 8443 --config C:\LogServer\Config --database C:\LogServer\Datacmd

 #Install with specific config path and data path
 InstallLogServer.exe --port 8080 --config C:\LogServer\Config --database C:\LogServer\Datacmd

 #To support CWA client uploading AOT logs, some additional parameters need to be added after the install log server command.
 --sta-server http://STA_SERVER_FQDN:port --log-server LOG_SERVER_FQDN:PORT
ここで、,
-
STA_SERVER_FQDN は STA サーバーのホスト名または IP アドレスです(オンプレミス環境では、STA サーバーは通常 DDC と一緒にインストールされます)。
-
LOG_SERVER_FQDN と PORT は、ログサーバー自体のホスト名と、指定されたポート(8080、8443、またはインストールパラメーターの –port 値)です。
-
ログサーバー証明書 your_private_cert_key.pfx は、他の Citrix コンポーネントによって信頼されている必要があります。AOT クライアントは TLS 接続を使用してログをアップロードします。
STA_SERVER アドレスにより、セッションタイムアウトのために StoreFront が再接続 STA チケットを提供できない場合でも、LogServer が CWA クライアントに再接続 STA チケットを供給できるようになります。その結果、CWA クライアントは接続障害が発生した場合に LogServer から直接再接続チケットを取得できます。
LOG_SERVER アドレスは、ログサーバーが STA_SERVER から STA チケットを要求するときに利用されます。STA_SERVER は、LOG_SERVER アドレスへの接続のみを承認する STA チケットを発行します。
これらのパラメーターは、CWA クライアントが再接続 STA チケットを必要としない場合、またはゲートウェイなしで LogServer に直接接続する場合はオプションです。
Windows でのインストール後
インストール後、インストーラーファイルを保存したのと同じディレクトリに、いくつかの便利なスクリプトファイルが生成されます。
注:
これらのファイルは別の場所に移動できます。ただし、ログサーバーを構成する際に再度必要になるため、新しい場所を覚えておいてください。
#In Windows, bat scripts will be generated in the same directory where you saved the installer files.
 DownloadLogsByTime.bat
 DownloadLogsByWords.bat
 GetAuthKey.bat
 ListMachines.bat
 StartLogServer.bat
ログサーバーを起動するには
StartLogServer.bat を使用します。
LogServer が正常に起動したことを確認するには、
configpath\weblogs.txt を確認してください。
ログに以下が表示された場合、ログサーバーが正常に起動したことを意味します。LogServer が正常に起動すると、weblogs ファイルに以下のメッセージが表示されます。ポート 5000 は、LogServer が選択された http または https プロトコルで Docker コンテナ内で内部的に使用します。
Now listening on: https://[::]:5000
ログサーバーが HTTP モードでインストールされた場合、成功したログには以下が表示されるはずです。
Now listening on: http://[::]:5000
LogServerがHTTPSを使用する場合、AOTログをアップロードするすべてのマシンでその証明書が信頼されていることを確認してください。
注:
-
インストール手順で構成されたポート(8080、8443、または指定された任意のポート)は、DDC、Storefront、VDAなどでログサーバーURLを構成する際に使用する必要があります。
-
通常、Windowsではハードウェアによって1〜10分かかります。
相互TLS認証(オプション)
相互TLS (mTLS) は、ログサーバーとクライアント (VDA、DDC、StoreFront、CWA) の間にセキュリティの追加レイヤーを提供します。mTLSが有効な場合、クライアントとサーバーは両方とも、エンタープライズPKIによって発行された証明書を使用して相互に認証します。
mTLSは、次のような環境で役立ちます。
-
ネットワークセグメントが信頼されていない、または共有されている
-
ログサーバーだけでなく、各AOTログクライアントも認証する必要がある
-
顧客が不正なシステムによるログデータの送信を防止したい
-
規制またはコンプライアンスポリシーにより、証明書ベースの認証が必要である。
mTLSはオプションですが、信頼されたCitrixコンポーネントのみがログサーバーと通信できるようにし、ログサーバーがテレメトリデータを受け入れる前にすべての着信接続を検証できるようにすることで、セキュリティを強化します。
証明書の要件
mTLSを構成するには、次の証明書を生成する必要があります。
-
aotclient.pfx – AOTログクライアント (VDA、DDC、StoreFront、CWA) で使用される証明書
-
logserver.pfx – Log Serverが使用する証明書
-
enterprise-ca.cer – 両方の.pfxファイルに署名するために使用されるルート証明書または中間証明書
注
-
Citrix Connector Applianceを使用している場合、相互TLSはサポートされていないため、この相互TLSセクションはスキップしてください。
-
enterprise-ca.cerファイルは、ログサーバーとテレメトリクライアントの両方の信頼されたルート証明機関ストアにインポートする必要があります。
-
aotclient.pfxおよびlogserver.pfx証明書はパスワードで保護しないでください。
-
aotclient.pfxのサブジェクトはCitrixAOTClientである必要があります。これにより、テレメトリクライアントは実行時に証明書を自動的に見つけることができます。
mTLSを有効にするには、ログサーバーのインストールコマンドに--caパラメーターを含めます。 このパラメーターは、enterprise-ca.cer証明書へのパスを指定します。
# with default path
 ./InstallLogServer --https --cert logserver.pfx --ca enterprise-ca.cer --port 8443

 # with customized path
 ./InstallLogServer --config /YourPath/LogServer/Config --database /YourPath/LogServer/Data --cert /YourPath/logserver.pfx --ca /YourPath/enterprise-ca.cer --port 8443

 # delete temp certificate logserver.pfx in current install directory
 sudo rm -rf /YourPath/logserver.pfx

 # keep logserver.pfx accessed only by the container process user 'ubuntu'.
 sudo chmod 400 LogServer/Config/logserver.pfx
 sudo chown ubuntu:ubuntu LogServer/Config/logserver.pfx
相互TLS認証が必要な場合は、DDC、Storefront、VDA、およびその他のCVADコンポーネントで管理者権限を使用して、次のPowerShellコマンドを実行します。
# import client cert at the machine aot client
 Import-PfxCertificate -CertStoreLocation Cert:\LocalMachine\My\ -FilePath c:\aotclient.pfx

 # Verify successful import
 Get-ChildItem Cert:\LocalMachine\My | Where-Object { $_.Subject -like "*AOTclient*" }

 # delete temp certificate aotclient.pfx
 Remove-Item -Path "C:\aotclient.pfx" -Force
 # Ensure LogServer’s certificate is trusted on all machines uploading AOT logs.
注:
テレメトリサービスは「ネットワークサービス」アカウントで実行されているため、certlm.mscグラフィカルインターフェイスを使用して、CitrixAOTClient証明書の秘密キーに対するNETWORK SERVICEのフルコントロールを手動で付与する必要があります。
-
Win + Rを押し、certlm.mscと入力してEnterキーを押し、証明書(ローカルコンピューター)コンソールを開きます。
-
証明書(ローカルコンピューター) > 個人 > 証明書を展開します。
-
右側のペインで、CitrixAOTClientに発行された証明書を見つけます。
-
「秘密キーの管理」を開きます
-
証明書を右クリックし、「すべてのタスク」>「秘密キーの管理」を選択します。
お客様が自己署名証明書を提供する場合、次のようにします。
-
ログサーバー側では、logserver.pfx と aotclient.cer は前述のとおりインストールされます。aotclient.cer は enterprise-ca.cer の役割を果たします。
-
クライアント側では、aotclient.pfx と logserver.cer は前述のとおりインポートされます。logserver.cer は enterprise-ca.cer の役割を果たします。
-
詳細については、「新しい証明書の作成」(/ja-jp/citrix-virtual-apps-desktops/2511/secure/certificates.html#create-a-new-certificate) を参照してください。
ログサーバーの確認
Log Server、VDA、またはDDCでブラウザを開き、
<http://YourLogServerFQDN:8080/Ping> にアクセスします
ブラウザに「Pong UTC:08/19/2025 01:03:29 Version: 2511.1.6」という応答文字列が表示されます。UTC時刻はLogServerのUTC時刻である必要があります。バージョン文字列には、リリース名とビルダー番号が含まれます。
注:
デフォルトポートを使用していない場合は、ポート8080を構成済みのポートに変更し、HTTPSモードでインストールされている場合はhttpをhttpsに変更します。
ログサーバーの検証に失敗した場合は、以下のログを確認してください。
-
docker logs logserver を実行してDockerログを確認します。
-
Linuxの場合 -
$HOME/LogServer/Config/weblogs.txt(デフォルトを使用していない場合は、$HOME/LogServer を実際のインストールパスに変更してください) -
Windowsの場合 -
C:\Users\YourUserName\LogServer\Config\weblogs.txt(YourUserNameを実際のユーザー名に変更します。C:\Users\YourUserName\LogServerを、デフォルトを使用しない場合は実際のインストールパスに変更します)
ログサーバーの詳細設定
Linux または Windows の場合
docker stop logserver を実行してログサーバーを停止します
デフォルトでは、ログサーバーは以下の値で構成されています。変更を行うには、Windowsにインストールされている場合は
StartLogServer.shまたはStartLogServer.batを編集します。
-e MAX_RESERVE_DAYS=7
 -e MAX_DISK_USAGE_PERCENTAGE=85
 -e LOCAL_DOWN_ONLY=true
 -e OPENSEARCH_JAVA_OPTS="-Xms2G -Xmx2G"
| LogServer構成オプション | デフォルト値 | 値の範囲 | 説明 |
|---|---|---|---|
| LOG_LEVEL | 2 | 0-4 | 0=トレース, 1=デバッグ, 2=情報, 3=警告, 4=エラー |
| CORS_ORIGINS | "Url" または "url1;url2;url3" | CWA H5/ChromeクライアントがAOTログをアップロードできるように、この値を変更します。複数のURLを「;」で区切って指定できます。 | |
| MAX_RESERVE_DAYS | 7 | 1~30 | ログサーバーは、タイムスタンプフィールドに基づいてログエントリを最大日数保存します。7日前に挿入されたログは削除されます。10分ごとに確認します。 |
| MAX_DISK_USAGE_PERCENTAGE | 85 | 10~90 | ログサーバーはデータストレージの使用率を監視します。使用率が90%を超えた場合、ログサーバーは使用率が90%未満になるまで古いログを毎日削除します。10分ごとに確認します。 |
| LOCAL_DOWN_ONLY | 有効 | true/false | trueの場合、ログサーバーがインストールされているマシンのみが/Download/*APIにアクセスできます。falseの場合、AuthKeyを持つ他のマシンが/Download/*APIにアクセスできます。 |
| OPENSEARCH_JAVA_OPTS | "-Xms2G -Xmx2G" | 2G ~ MaxMem/2 | Opensearch のメモリ構成。ログをログサーバーに送信するマシンが多い場合は、より多くのメモリを割り当ててください。例: 0~999台のマシン: 2GB、1000~1999台のマシン: 4GB、2000~9999台のマシン: 6GB |
Linux で
./StartLogServer.sh を実行して、変更が更新されたことを確認します。
Windows で
StartLogServer.bat を実行して、変更が更新されたことを確認します。
Citrix コネクタ アプライアンスで
以下は、Citrix Connector Appliance でローカルAPIを介してログサーバーの詳細設定を構成する手順です。
これはPostman、Curl、またはPowerShellのいずれかで実行できます。以下はPostmanで実行された指示の例です。
-
認証: JWTの生成
すべてのAPI呼び出しは、JSON Web Token (JWT) を使用して認証する必要があります。まずトークンを生成し、そのトークンを後続のリクエストのヘッダーに含める必要があります。
ステップ 1.1: トークンの生成
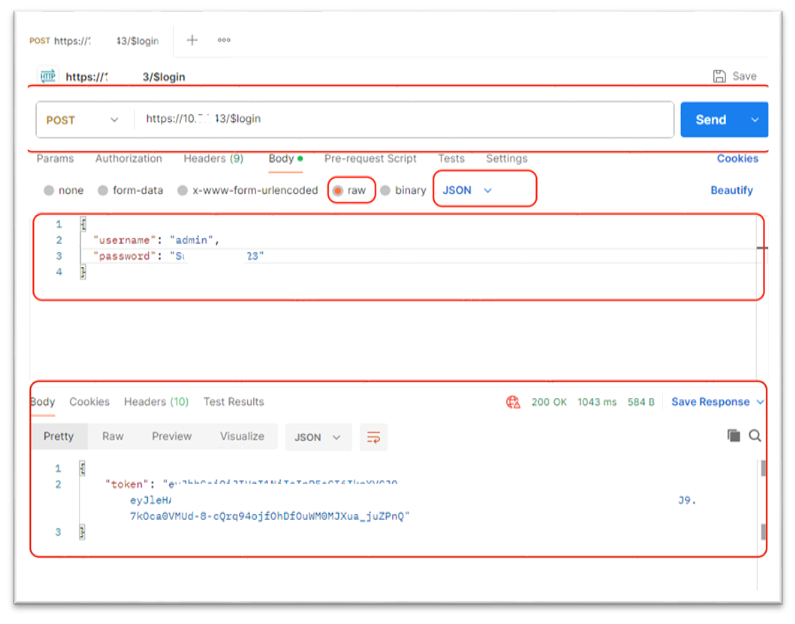
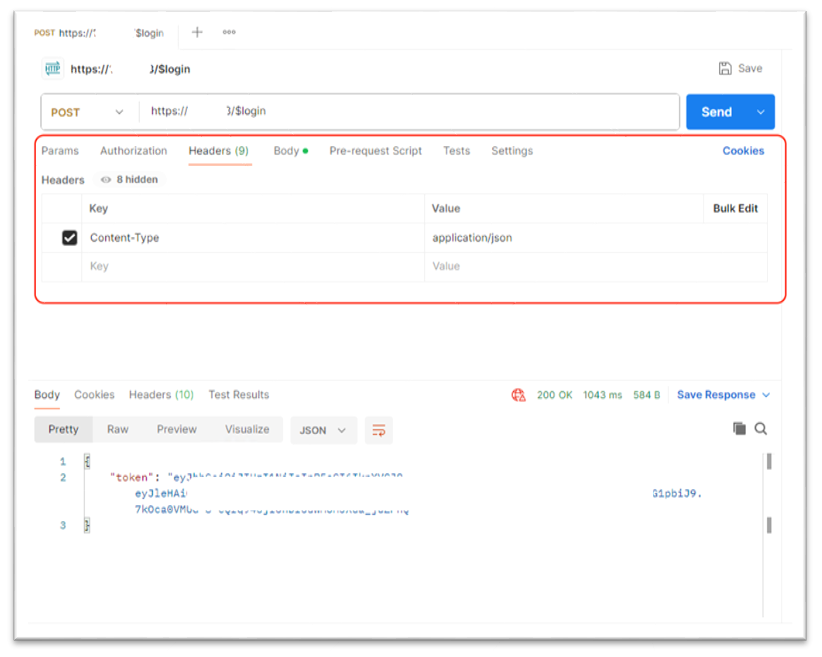
ステップ1.2: API呼び出しを認証する
生成されたトークンを、以降のすべてのAPI呼び出しのAuthorizationヘッダーに含めます。トークンにはBearerをプレフィックスとして付ける必要があります。
認可: Bearer abCD.efGH.ijKL
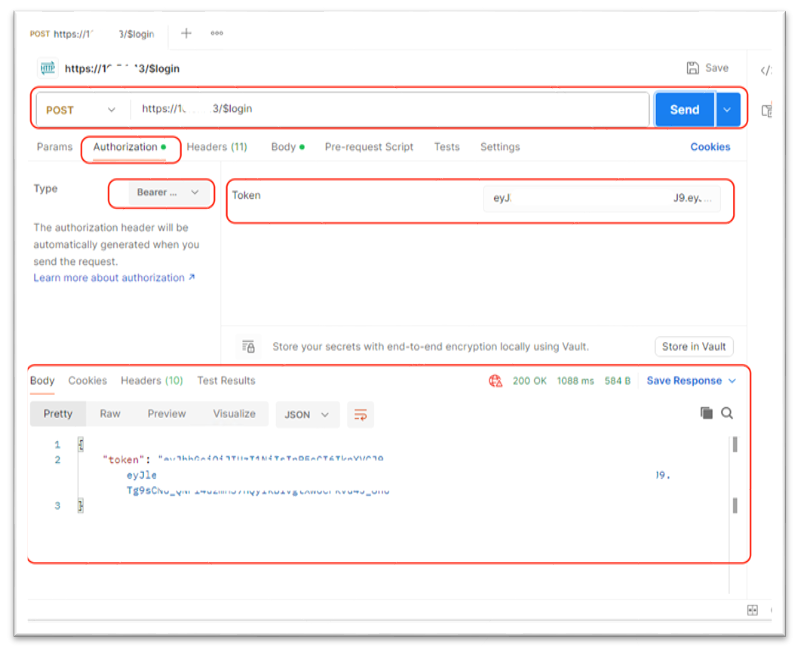
有効なトークンはAPI呼び出しの続行を許可します。無効なトークンまたは期限切れのトークンは、エラーメッセージとともに拒否されます。
-
詳細設定の追加
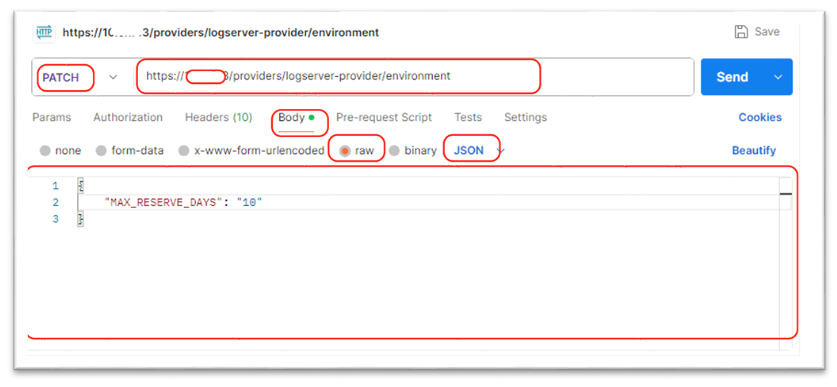
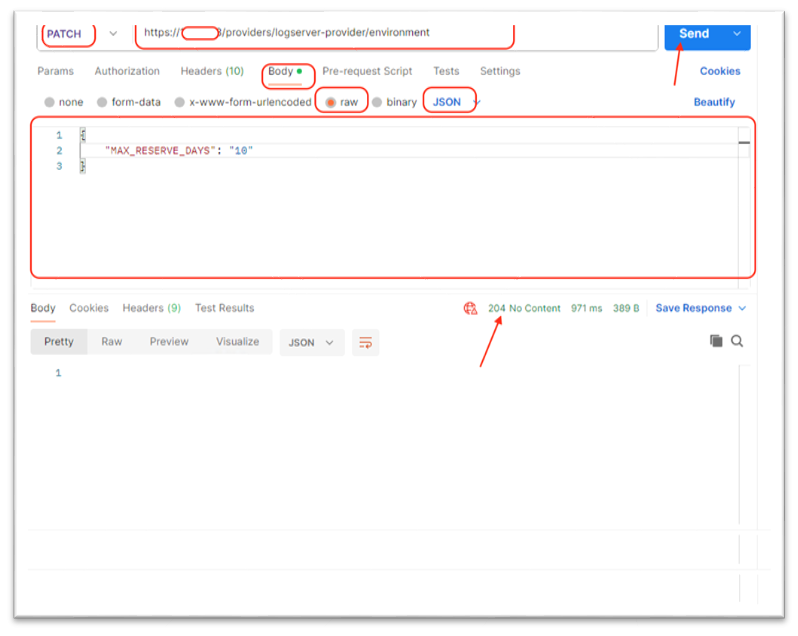
認証後、ログサーバーのようなターゲットコンテナの設定を構成できます。MAX_RESERVE_DAYSを構成する
このアクションは、ログサーバーのMAX_RESERVE_DAYSを構成します。
-
メソッド: PATCH
リクエストボディ
{ "MAX_RESERVE_DAYS": "7" }
フィールド
-
MAX_RESERVE_DAYS (string, 必須): デフォルト値は7日です。ログサーバーは、TimeStampフィールドに基づいてログエントリを最大日数保存します。7日前に挿入されたログは削除されます。10分ごとにチェックします。
この例では、10日に変更しています。
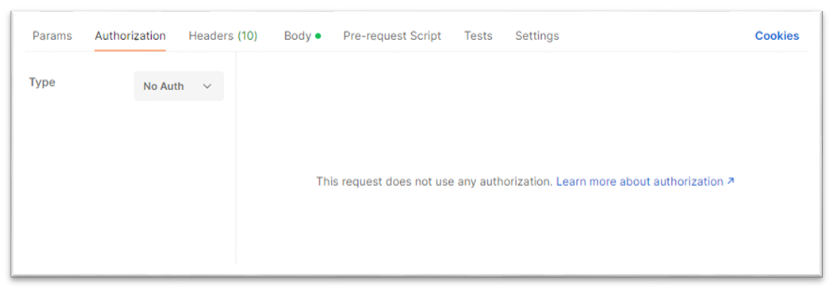
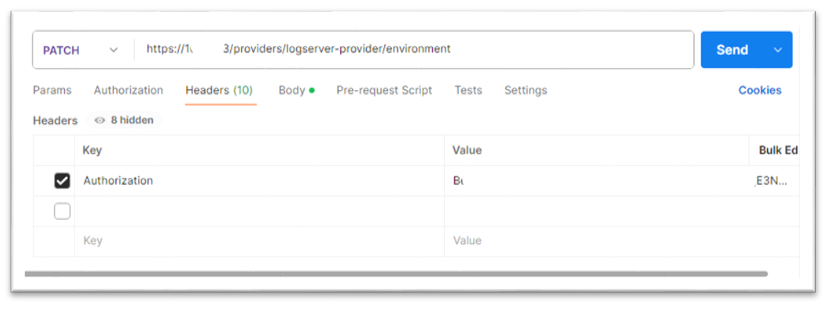
応答
✅ 成功 (204 OK) 設定が正しく構成されていることを示します
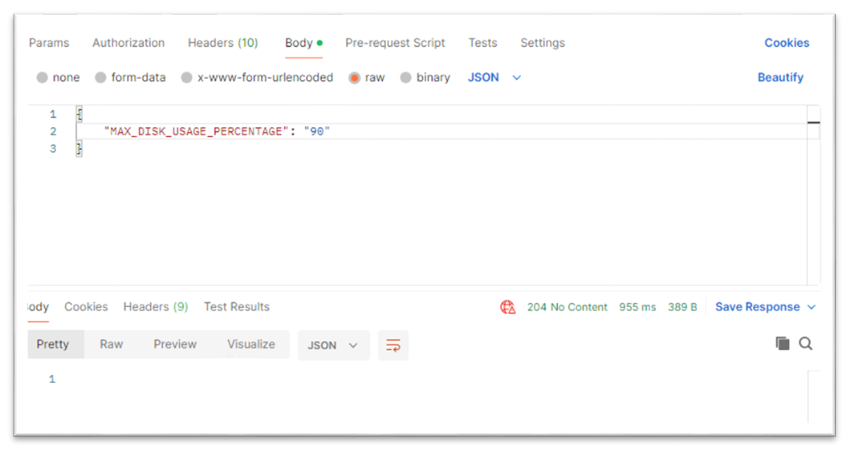
同様に、最大ディスク使用率もデフォルトの85から調整できます。ここでは90に変更します。ディスク使用率が90%に達すると、新しいログのためのスペースを確保するために古いログが削除されます。
応答
✅ 成功 (204 OK) 設定が正しく構成されていることを示します