
デリバリーグループの作成
注:
バージョン2511以降、Citrix Web Studio(Webベース)はCitrix Virtual Apps and Desktops™の唯一の管理コンソールです。Citrix Studio(MMCベース)はインストーラーから削除されました。この記事はWeb Studioにのみ適用されます。Citrix Studioに関する情報については、Citrix Virtual Apps and Desktops 7 2212以前の同等の記事を参照してください。
デリバリーグループは、1つ以上のマシンカタログから選択されたマシンの集合です。デリバリーグループは、どのユーザーがそれらのマシンにアクセスできるか、および利用可能なアプリケーションとデスクトップを定義します。
デリバリーグループの作成は、サイトとマシンカタログを設定した後の次のステップです。後で初期設定を変更したり、必要に応じて追加のデリバリーグループを作成したりできます。
一部の機能と設定は、既存のデリバリーグループを編集する場合にのみ構成可能です。詳細については、「デリバリーグループの管理」を参照してください。
始める前に
デリバリーグループを作成する前に:
-
必要な選択肢と情報を理解するために、この記事を確認してください。
-
ハイパーバイザー、クラウドサービス、またはマシンをホストするその他のリソースへの接続が作成されていることを確認してください。
-
仮想マシンまたは物理マシンを含むマシンカタログが利用可能であることを確認してください。
デリバリーグループを作成するには:
-
デリバリーグループなしでサイトとマシンカタログを作成した場合、Web Studioはデリバリーグループを作成するための正しい開始場所に案内します。
ウィザードのページ
サイトとマシンカタログを作成したが、デリバリーグループを作成していない場合、Web Studioはデリバリーグループを作成するための正しい開始点に案内します。
配信グループをすでに作成していて、別のグループを作成したい場合は、次の手順に従います。
-
デリバリーグループを整理するには、デフォルトの フォルダーの下にフォルダーを作成できます。詳細については、「フォルダーの作成」を参照してください。
| マルチセッションOS | シングルセッションOS静的(割り当て済み) | シングルセッションOS共有(プール済み) | リモートPCアクセス | |
|---|---|---|---|---|
| ページ | マシン | マシン | マシン | マシン |
| ロードバランシング | 配信タイプ | ユーザー | ユーザー | |
| ユーザー | ユーザー | アプリケーション | アプリケーション | |
| アプリケーション | アプリケーション | デスクトップ | デスクトップ割り当てルール | |
| デスクトップ | デスクトップ割り当てルール | アプリ保護 | アプリ保護 | |
| アプリ保護 | アプリ保護 | スコープ | スコープ | |
| スコープ | スコープ | ライセンス契約 | ライセンス契約 | |
| ライセンス契約 | ライセンス契約 | ポリシーセット | ポリシーセット | |
| ポリシーセット | ポリシーセット | ローカルホストキャッシュ | 概要 | |
| 概要 | 概要 | 概要 |
注:
-
選択したシングルセッションOS静的マシンカタログに利用可能な割り当て済みマシンがある場合、(マシンページの直後に)マシン割り当てページが表示されます。
-
Local Host Cache settingページは、電源管理されたシングルセッションのプールされたマシンを含むデリバリーグループでのみ利用可能です。
マシンページ
重要な考慮事項
-
カタログを選択する際、リストには、少なくとも1つの未使用マシンがあるカタログのみが表示されます。
-
1つのカタログは、複数のデリバリーグループにマシンを提供できます。1つのマシンは、1つのデリバリーグループでのみ使用できます。デリバリーグループにマシンを追加すると、Web Studioはデフォルトで同じカタログを提案します。
-
1つのデリバリーグループは、複数のカタログからマシンを使用できます。ただし、それらのカタログには同じマシンタイプ (マルチセッションOS、シングルセッションOS、またはRemote PC Access) が含まれている必要があります。デリバリーグループ内のすべてのマシンは、同じ割り当てタイプ (プール型または静的) である必要があります。つまり、デリバリーグループ内でマシンタイプを混在させることはできません。
-
Citrixは、すべてのマシンで最新のVDAバージョンを使用することを推奨します。
-
Remote PC Accessの場合、サイトを作成すると、Remote PC Access Machinesという名前のカタログと、Remote PC Access Desktopsという名前のデリバリーグループが自動的に作成されます。Remote PC Access Machinesカタログ内の各マシンは、デリバリーグループに自動的に関連付けられます。
-
次の互換性チェックが実行されます。
-
MinimumFunctionalLevelは互換性がある必要があります
-
SessionSupportは互換性がある必要があります
-
AllocationTypeはSingleSessionと互換性がある必要があります
-
Remote PC Access は Remote PC Access カタログとのみ互換性があります。
-
マシンの割り当てページ
「マシン」ページで選択されたシングルセッションOS静的マシンカタログに、割り当て済みの利用可能なマシンがある場合、「マシン割り当て」ページが利用可能です。
このページを使用して、このデリバリーグループ内のマシンについて、ユーザーの割り当てとデスクトップの表示名を管理します。
-
デスクトップ表示名を管理するには、表示名フィールドを使用します。
-
参照をクリックして、ユーザーまたはグループを選択します。
負荷分散ページ
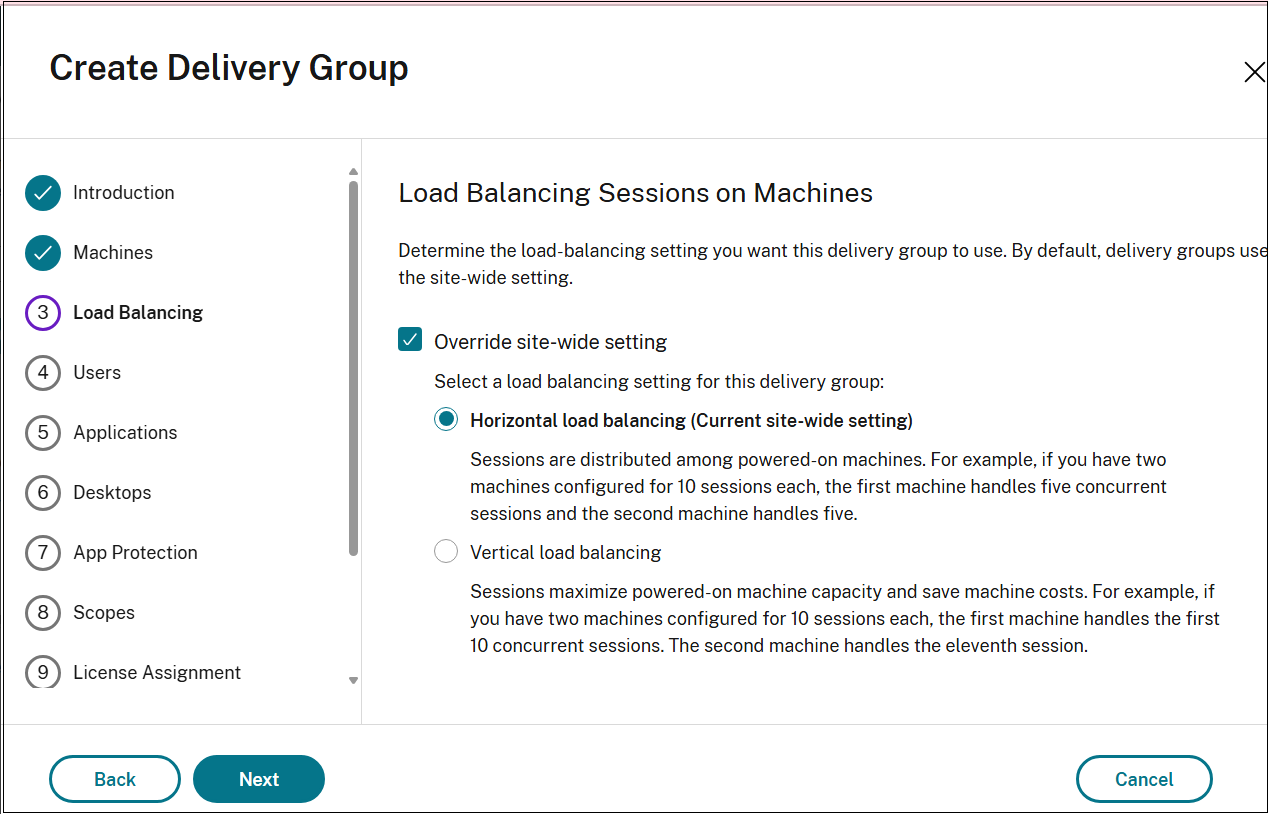
マシンの負荷分散セッションページは、マルチセッションOSマシンで利用できます。
このページを使用して、このデリバリーグループで使用する負荷分散設定を構成します。デフォルトでは、デリバリーグループはサイト全体の負荷分散設定を使用します。
-
このデリバリーグループの負荷分散設定を構成するには、サイト全体の設定を上書きチェックボックスを選択します。
-
必要に応じて、水平負荷分散または垂直負荷分散オプションを選択します。水平負荷分散と垂直負荷分散の方法については、マシンの負荷分散を参照してください。
配信の種類ページ
「配信の種類」ページは、シングルセッションOS静的(割り当て済み)マシンにのみ表示されます。
このページを使用して、カタログ内のマシンを構成し、ユーザーにデスクトップまたはアプリケーションを配信します。
-
アプリケーションまたはデスクトップのいずれかを選択します。両方を有効にすることはできません。注:マルチセッションOSまたはシングルセッションOSのランダム(プールされた)カタログからマシンを選択した場合、配信タイプはアプリケーションとデスクトップであると見なされます。アプリケーション、デスクトップ、またはその両方を配信できます。
ユーザーページ
ユーザーページはすべてのマシンタイプで利用できます。ただし、ページ上のオプションはマシンタイプによって異なります。
このページを使用して、ユーザーがデリバリーグループ内のリソースにアクセスする方法を指定します。
ユーザーアクセス制御の仕組み
デリバリーグループでのユーザーアクセスは、アクセス設定を作成または編集する際に指定されたユーザーリストを通じて制御されます。
-
以下の条件をすべて満たすユーザーは、デリバリーグループ内のアプリケーションにアクセスできます。
-
このデリバリーグループ内のリソース(アプリとデスクトップ)へのアクセス権を持っていること。デフォルトでは、アクセスは展開のユーザーアクセスリスト(Active Directory内のユーザー)によって決定され、これはStudioでは構成されません。デリバリーグループ内のユーザーの追加または削除を参照してください。
-
このグループ内のアプリケーションへのアクセス権を持っていること。デフォルトでは、アプリケーションエンタイトルメントポリシー規則にはすべてのユーザーが含まれます。詳細については、PowerShell SDK
BrokerAppEntitlementPolicyRuleコマンドレットを参照してください。 -
このアプリケーションを含むアプリケーショングループにアクセスできる。
-
-
以下の両方の条件を満たすユーザーは、デリバリーグループ内のデスクトップにアクセスできます。
-
このデリバリーグループ内のリソース(アプリとデスクトップ)にアクセスできる。デフォルトでは、アクセスは展開のユーザーアクセスリスト(Active Directoryのユーザー)によって決定され、これはStudioでは構成されません。デフォルトのユーザー範囲からユーザーを追加または削除できます。「デリバリーグループでのユーザーの追加または削除」を参照してください。
-
このグループ内のデスクトップにアクセスできる。詳細については、「デスクトップ(またはデスクトップ割り当てルールページ)」を参照してください。
-
構成手順
-
デリバリーグループ内のリソースの使用を許可または制限するオプションのいずれかを選択します。
-
認証済みユーザーがリソースを使用することを許可する: アプリケーションとデスクトップにアクセスするには、指定したユーザーとグループメンバーが、スマートカードやユーザー名とパスワードなどの資格情報をStoreFront™またはCitrix Workspace™アプリに提示する必要があります。(シングルセッションOSマシンを含むデリバリーグループの場合、後でデリバリーグループを編集してユーザーデータ(ユーザーのリスト)をインポートできます。)
-
リソースの使用を制限する: または、ユーザーまたはユーザーグループを許可リストに追加することで、デリバリーグループの使用を制限できます。許可リストのユーザーのみが、デリバリーグループ内のアプリとデスクトップにアクセスできます。ブロックリストの追加をクリックして、ユーザーとユーザーグループをブロックリストに追加することもできます。これにより、ユーザーは選択したデリバリーグループ内のアプリとデスクトップを使用できなくなります。ブロックリストは、許可リスト内のユーザーをブロックする場合にのみ意味があります。
-
-
マルチセッションOSマシンの場合、ユーザーがStoreFrontまたはCitrix Workspaceアプリに資格情報を提示せずにアプリケーションとデスクトップにアクセスできるようにするには、認証されていない(匿名)ユーザーへのアクセスを許可する。資格情報は不要を選択します。たとえば、キオスクではアプリケーションに資格情報が必要な場合がありますが、Citrixアクセス ポータルとツールには必要ありません。
-
認証されていないユーザーアカウントは、セッションが起動されるとオンデマンドで作成され、AnonXYZという名前が付けられます。XYZは一意の3桁の値です。
-
認証されていないユーザーセッションのアイドルタイムアウトはデフォルトで10分であり、クライアントが切断されると自動的にログオフされます。再接続、クライアント間のローミング、およびWorkspace Controlはサポートされていません。
-
-
ユーザーのホームゾーンに十分なリソースがある場合に、セッションが他の利用可能なゾーンにデフォルトで設定されるのを防ぐには、**セッションをユーザーのホームゾーンで起動することを要求する(構成されている場合)**を選択します。
-
デバイスや現在のセッションの有無にかかわらず、セッションを追跡させたい場合は、ユーザーとともにクライアントデバイス間でセッションローミングを許可するを選択します。「セッションローミング」を参照してください。
次の表は、ユーザーページでの選択肢について説明しています。
| アクセスを有効にする対象 | ユーザーとユーザーグループを追加/割り当てますか? | 「認証されていないユーザーにアクセスを許可する」チェックボックスを有効にしますか? |
|---|---|---|
| 認証済みユーザーのみ | はい | いいえ |
| 認証されていないユーザーのみ | いいえ | はい |
| 認証済みユーザーと未認証ユーザーの両方 | はい | はい |
アプリケーションページ
「アプリケーション」ページは、すべてのマシンタイプで利用できます。ただし、追加できるアプリケーションは、マシンタイプによって異なります。
このページを使用して、このグループのデスクトップにパッケージ化されたアプリケーションを追加できます。
重要な考慮事項
-
パッケージ化されたアプリケーションをデリバリーグループに追加できます。これらのアプリケーションを含むパッケージは、ユーザーがデスクトップまたはリモートPCにサインインするたびに自動的にマウントされます。
-
デフォルトでは、追加する新しいアプリケーションは「Applications」という名前のフォルダーに配置されます。別のフォルダーを指定することもできます。詳細については、アプリケーションの記事を参照してください。
-
アプリケーションをデリバリーグループに追加するとき、または後で、そのアプリケーションのプロパティを変更できます。詳細については、アプリケーションの記事を参照してください。
-
アプリケーションを追加しようとしたときに、同じ名前のアプリケーションがそのフォルダーに存在する場合、追加しようとしているアプリケーションの名前を変更するよう求められます。拒否した場合、アプリケーションはそのアプリケーションフォルダー内で一意になるようにサフィックスを付けて追加されます。
-
複数のデリバリーグループにアプリケーションを追加する場合、すべてのデリバリーグループでそのアプリケーションを表示する権限がないと、表示の問題が発生する可能性があります。そのような場合は、より高い権限を持つ管理者に相談するか、アプリケーションが追加されたすべてのデリバリーグループを含むようにスコープを拡張してください。
-
同じ名前の2つのアプリケーションを同じユーザーに公開する場合、アプリケーション名(ユーザー向け)プロパティを変更してください。そうしないと、ユーザーはCitrix Workspaceアプリで重複した名前を目にすることになります。
構成手順
-
アプリケーションソースを表示するには、追加メニューを選択します。
-
スタートメニューから: デリバリーグループに割り当てられている、現在登録されているVDAのいずれかを介してアプリケーションが検出されます。このソースを選択すると、検出されたアプリケーションのリストを含む新しいページが起動します。追加したいアプリケーションを選択し、OKを選択します。
-
手動で: デリバリーグループ内のVDAまたはネットワーク上の別の場所にあるアプリケーション。このソースを選択すると、新しいページが開き、次の方法で追加するアプリケーションを指定できます。
-
実行可能ファイルへのパス、作業ディレクトリ、オプションのコマンドライン引数、および管理者とユーザー向けの表示名を入力します。
-
デリバリーグループ内のVDAからアプリケーションを選択します。これを行うには、参照をクリックし、VDAにアクセスするための資格情報を入力し、VDAへの接続を待ってから、VDAからアプリケーションを選択します。選択したアプリケーションのプロパティは、ページ上のフィールドに自動的に入力されます。
-
-
既存: 以前に展開に追加されたアプリケーション(おそらく別のデリバリーグループ内)。このソースを選択すると、検出されたアプリケーションのリストを含む新しいページが起動します。追加したいアプリケーションを選択し、OKを選択します。
-
アプリケーションパッケージ: App-V、MSIX、MSIX app attach、またはFlexAppアプリケーションパッケージ内のアプリケーション。このソースを選択すると、パッケージからアプリケーションを追加ページが起動します。アプリケーションパッケージソースを選択し、表示されたリストから追加したいアプリケーションを選択し、OKを選択します。注:
-
このオプションは、サイトにアプリケーションパッケージが構成されていない場合、グレー表示されます。
\> - MSIXまたはMSIXアプリ添付アプリを公開するには、デリバリーグループの機能レベルが2106以降である必要があります。FlexAppアプリの場合、機能レベルは2206以降である必要があります。機能レベルの要件が満たされていない場合、Application package sourceドロップダウンリストの対応するオプションはグレー表示されます。 -
-
-
アプリケーショングループ: 展開内に存在するアプリケーショングループ。
アプリケーションソースまたはアプリケーションが利用できないか無効な場合、それは表示されないか、選択できません。たとえば、展開にアプリケーションが追加されていない場合、既存ソースは利用できません。または、アプリケーションが選択されたマシンカタログ内のマシンのサポートされているセッションタイプと互換性がない場合があります。
デスクトップ(またはデスクトップ割り当てルール)ページ
このページのタイトルは、ウィザードで以前に選択したマシンカタログによって異なります。
-
マルチセッションまたはプールされたシングルセッションマシンを含むカタログを選択した場合、このページはデスクトップというタイトルになります。
-
シングルセッションの静的マシンを含むカタログを選択し、配信タイプページで「デスクトップ」を指定した場合、このページはデスクトップ割り当てルールというタイトルになります。注:シングルセッションの静的マシンを含むカタログを選択し、配信タイプページで「アプリケーション」を指定した場合、このページは表示されません。
-
(オプション)デリバリーグループのデフォルトのデスクトップアイコンを更新するには、変更を選択します。このアイコンは、個々のデスクトップに別のアイコンが設定されていない限り、グループ内のすべてのデスクトップに適用されます。
-
追加を選択します。ダイアログボックスで、:
-
表示名と説明のフィールドに、Citrix Workspaceアプリに表示する情報を入力します。
-
マルチセッションまたはプールされたシングルセッションOSマシンについて:デスクトップにタグ制限を追加するには、このタグを持つマシンへの起動を制限するを選択し、メニューからタグを選択します。
-
ラジオボタンを使用して、次のいずれかを実行できます。
-
このデリバリーグループにアクセスできるすべてのユーザーにデスクトップの使用を許可する。 デリバリーグループ内のすべてのユーザーは、デスクトップを起動できます(プールされたマシンを持つグループの場合)。または、デスクトップを起動したときにマシンを割り当てられます(シングルセッションの静的マシンを持つグループの場合)。
-
デスクトップの使用を制限するには、ユーザーとユーザーグループを「許可リスト」に追加します。「許可リスト」のユーザーのみがデスクトップにアクセスできます。「ブロックリストの追加」をクリックして、ユーザーとユーザーグループをブロックリストに追加することもできます。これにより、選択したデリバリーグループ内のデスクトップをユーザーが使用できなくなります。ブロックリストは、許可リスト内のユーザーをブロックする場合にのみ意味があります。
-
-
グループにシングルセッションの静的マシンが含まれている場合は、ユーザーあたりのデスクトップの最大数を指定します。これは1以上の値である必要があります。この設定は必須ではありません。マシンを手動で割り当てることも、RemotePCを使用してマシンを自動的に割り当てることもできます。
-
(オプション)「変更」を選択して、プールされたデスクトップのデスクトップアイコン、またはシングルセッションの静的デスクトップのデスクトップ割り当てルールを更新します。指定されたアイコンは、デリバリーグループレベルで設定されたデフォルトのアイコンを上書きします。
-
デスクトップ(マルチセッションマシン用)またはデスクトップ割り当てルール(シングルセッション静的マシン用)を有効または無効にします。デスクトップを無効にすると、デスクトップの配信が停止します。デスクトップ割り当てルールを無効にすると、ユーザーへのデスクトップの自動割り当てが停止します。
-
ダイアログボックスでの作業が完了したら、OKを選択します。
-
サイト内のデスクトップの最大インスタンス数(PowerShellのみ)
サイト内のデスクトップの最大インスタンス数を構成するには(PowerShellのみ):
-
PowerShellで、適切なBrokerEntitlementPolicyRuleコマンドレットをMaxPerEntitlementInstancesパラメーターとともに使用します。たとえば、次のコマンドレットは、
tsvda-desktopルールを変更して、サイトで許可されるデスクトップの同時インスタンスの最大数を2に設定します。2つのデスクトップインスタンスが実行されているときに、3番目のサブスクライバーがデスクトップを起動しようとすると、エラーが発生します。Set-BrokerEntitlementPolicyRule -Name tsvda-desktop -MaxPerEntitlementInstances 2 -
ガイダンスについては、Get-Helpコマンドレットを使用してください。例:
Get-Help Set-BrokerEntitlementPolicyRule-Parameter MaxPerEntitlementInstances。
アプリ保護ページ
アプリ保護ページは、すべてのマシンタイプで利用できます。
このページを使用して、Citrix公開アプリケーションとデスクトップのセキュリティを強化できます。
次の情報は、Citrix Virtual Apps and Desktopsドキュメントのアプリ保護 記事を補足するものです。
-
有効なアプリ保護エンタイトルメントが必要です。アプリ保護機能を購入するには、Citrixの営業担当者にお問い合わせください。
-
アプリ保護にはXML信頼が必要です。XML信頼を有効にするには、設定 > XML信頼を有効にする に移動します。
保護は以下の条件で適用されます。
-
画面キャプチャ防止:
-
WindowsおよびmacOSでは、保護されたコンテンツのウィンドウのみが空白になります。保護されたウィンドウが最小化されていない場合、アプリ保護はアクティブになります。
-
Linuxでは、キャプチャ全体が空白になります。保護されたウィンドウが最小化されているかどうかにかかわらず、アプリ保護はアクティブになります。
-
-
キーロギング防止:保護されたウィンドウがフォーカスされている場合に有効になります。保護を無効にするには、別のウィンドウにフォーカスを変更します。
スコープページ
スコープページは、すべてのマシンタイプで利用できます。
このページを使用して、組織に関連する方法でオブジェクト(例: 接続、カタログ、デリバリーグループ)をグループ化します。
ライセンス割り当てページ
ライセンス割り当てページは、すべてのマシンタイプで利用できます。
このページを使用して、デリバリーグループで使用するライセンスを指定します。デフォルトでは、デリバリーグループはサイトライセンスを使用します。詳細については、マルチタイプライセンスを参照してください。
ポリシーセットページ
ポリシーセットページは、すべてのマシンタイプで利用できます。
このページを使用して、このデリバリーグループが使用するポリシーセットを指定します。
ローカルホストキャッシュ設定ページ
このページは、電源管理されたシングルセッションのプールされたマシンを含むデリバリーグループでのみ利用できます。
デフォルトでは、電源管理されたプールされたマシンは、データ漏洩のリスクがあるため、ローカルホストキャッシュ (LHC) モードでは利用できません。このデフォルトの動作を変更し、LHC モードで新しいユーザー接続に利用できるようにするには、リソースを常に利用可能にするを選択します。
または、PowerShell コマンドを使用してデフォルトの動作を変更することもできます。詳細については、「アプリケーションとデスクトップのサポート」を参照してください。
重要:
電源管理されたシングルセッションのプールされたマシンへのアクセスを有効にすると、以前のユーザーセッションのデータや変更が後続のセッションに存在してしまう可能性があります。
ローカルホストキャッシュでの1回限りの使用のプールされたデスクトップ
ローカルホストキャッシュ (LHC) の停止中、プールされたデスクトップは1回限り使用できます。これは、対応可能なVDAにハイジーンブロブを発行し、再起動を開始することで実現されます。このプロセスにより、停止からの復旧時にデスクトップのクリーンな状態が保証されます。対応できないマシンやレガシーマシンでは、再利用が明示的に有効になっている場合にのみ参加します。 この機能は、停止時の可用性をよりシームレスにすることで、顧客満足度を向上させます。
前提条件
-
完全なハイジーン適用にはVDAバージョン2407以降が必要です。レガシーVDA(VDAバージョン2407以前)は、再利用が有効になっている場合にのみ使用できます。これらのVDAは、ハイジーンブロブや強制再起動を受け取りません。
-
シングルセッションマシンを含むマシンカタログ。
プールされたデスクトップの1回限りの使用を構成する
-
VDAビルド2407以降を使用して、シングルセッションマシンを含むMCSカタログを作成します。
-
対応するデリバリーグループを作成します。Remote PowerShell からデリバリーグループの
ReuseMachinesWithoutShutdownInOutageデスクトップグループ設定をfalseに設定するか、デリバリーグループの作成時に Web Studio の ローカルホストキャッシュモード ページで リソースを利用不可にする を選択します。Set-BrokerDesktopGroup -Name "name" -ReuseMachinesWithoutShutdownInOutage $false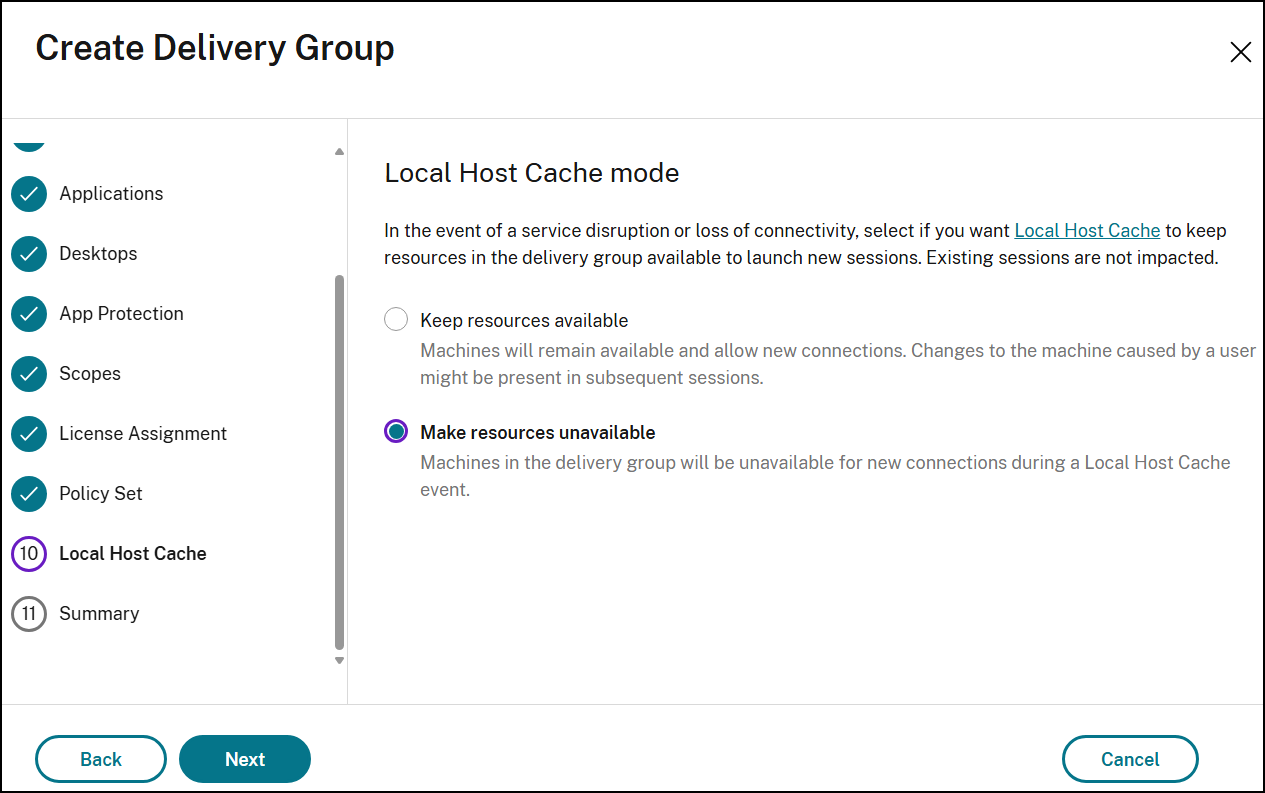
-
構成が完了すると、LHC停止モード中にマシンは1回限りの使用が可能になります。LHC停止モードが解除されると、汚染されたマシンは再起動され、再度使用できるようになります。注:マシンは、最新の電源投入後にユーザーセッションが開始されると、汚染済みとして分類されます。汚染されていないマシンとは、最新の電源投入イベント以降、ユーザーセッションが起動されていないマシンを指します。
概要ページ
デリバリーグループの名前を入力します。オプションで、Citrix WorkspaceアプリとStudioに表示される説明を入力することもできます。
概要情報を確認し、**「完了」**をクリックします。
制限事項
デスクトップをクライアント IP アドレスに割り当てる機能は、非常に限られたクライアントの種類と構成でのみ機能します。クライアント IP アドレスに基づいてアクセスフィルタリングを実行すると、クラウドクライアントにはパブリック IP アドレスが使用されます。
マージグループを使用したカナリアデプロイメントの有効化(プレビュー)
マージグループを使用して、アプリケーションおよびデスクトップリソースのカナリアデプロイメントモデルを実装します。この機能を使用すると、同じリソースの複数のバージョンを公開しながら、エンドユーザーには単一のアイコンとして表示できます。
マージグループを使用すると、特定のユーザーグループを同じリソースの異なる実装バージョンに誘導できます。ユーザーの一部(5%など)を新しいバージョンのテストに指定し、残りのユーザーは安定版を使用させることができます。新しいバージョンで問題が発生した場合でも、ユーザーのエクスペリエンスを中断することなく、簡単に安定版にフェールオーバーできます。この機能は、再列挙や構成変更を必要とせずに、高可用性と災害復旧の両方のシナリオをサポートします。
使用例
アプリケーションの異なるバージョンが利用可能な場合にユーザーエクスペリエンスを合理化するには、マージグループ機能の使用を検討してください。たとえば、Microsoft Word 2016とMicrosoft Word 2019がある場合、2つの別々のアイコンを表示する代わりに、それらを1つのアイコンにグループ化します。マージグループ機能を使用すると、システムは特定のユーザーに対してどのバージョンのアプリケーション(たとえば、Word 2016またはWord 2019)を起動するかを決定できます。
制限事項
マージグループ内のユーザーが優先するリソースが一時的に利用できない場合(例:メンテナンスモード中)、ブローカーはフォールバックリソースでセッションを起動します。ユーザーが再接続する前に優先リソースが再び利用可能になった場合、ブローカーはフォールバックリソース上の既存のセッションに再接続するのではなく、優先リソースで新しいセッションを作成します。
影響:ユーザーは各リソースで1つずつ、2つのアクティブなセッションを持つことになりますが、優先リソース上のセッションにのみアクセスできます。フォールバックリソース上の切断されたセッションはアクセス不能になります。
回避策:管理者はStudioから孤立したセッションをログオフするか、それをホストしているマシンを再起動できます。
マージグループを構成するコマンド
注:
詳細なコマンドの説明については、SDKドキュメントを参照してください。
| アクション | コマンド | 説明 |
|---|---|---|
| マージグループの作成 | New-BrokerMergeGroup |
指定された名前と説明(オプション)でマージグループを作成します。 |
| マージグループの設定 | Set-BrokerMergeGroup |
マージグループの名前、説明、MergeGroupSetUid、およびDefaultResourceUidを設定します。DefaultResourceはマージグループのアイコンリソースです。Citrix Workspaceアプリでは、マージグループはこのリソースのアイコンを継承します。 |
| マージグループの削除 | Remove-BrokerMergeGroup |
指定されたマージグループを削除します。マージグループにマージ済みリソースが含まれている場合、削除は失敗します。そのようなマージグループを削除するには、Force パラメーターが必要です。これにより、マージグループとその関連する MergedResources の両方がマージグループ内で削除されます。 |
| マージ済みリソースの作成 | New-BrokerMergedResource |
サイトに新しいマージ済みリソースを作成します。applicationUid または EntitlementPolicyRuleUid (共有/ランダムデスクトップグループ) を持つマージ済みリソースを作成します。これは、アプリケーションリソースまたはエンタイトルメントポリシー規則の単なるラッパーでもあります。マージ済みリソースを削除しても、アプリケーションまたはエンタイトルメントポリシー規則は削除されません。 |
| マージ済みリソースの設定 | Set-BrokerMergedResource |
MergedResource オブジェクトのプロパティを設定します。Users パラメーターは、マージ済みリソースに関連付けられている以前のユーザーをすべて削除し、新しいリスト (または単一のユーザー) をこのマージ済みリソースのユーザーリストとして設定します。既存のユーザーリストにユーザーを追加したい場合は、AddUsers パラメーターを使用できます。既存のユーザーリストからユーザーを削除したい場合は、RemoveUsers パラメーターを使用できます。 |
| マージ済みリソースの削除 | Remove-BrokerMergedResource |
指定されたマージ済みリソースを削除します。 |