クリップボード形式の制御
Citrixクリップボード形式制御ポリシーは、特定のクリップボード形式へのデータ転送を制限することでクリップボードのセキュリティを強化し、セッションとクライアント間、およびその逆方向でコピー&ペーストできるデータの種類を制御します。これにより、特定のクリップボードデータ形式を選択的に許可または拒否できます。
クリップボード交換形式は、マルチメディアプログラムから複雑なスプレッドシートやワープロまで、多様なアプリケーション間で情報をシームレスに転送できるようにするために使用されます。これらの形式は、コピー、切り取り、貼り付けが可能なデータの構造とエンコーディングを定義し、アプリケーションが交換されるコンテンツを理解し処理できるようにします。
たとえば、WebブラウザからテキストをコピーしてWord文書に貼り付ける場合、クリップボードはテキストベースの形式を使用します。しかし、コピーされたコンテンツに画像、表、リッチテキスト形式が含まれている場合、クリップボードは元の外観と構造を保持するために、RTF(リッチテキスト形式)やHTML(ハイパーテキストマークアップ言語)のようなより高度な形式を利用します。同様に、CADプログラムとプレゼンテーションツールのような特殊なアプリケーション間でデータを交換する場合、クリップボードはグラフィックデータや複雑なデータの正確な表現を保証するために、アプリケーション固有の形式または一般的なメタファイル形式を使用することがあります。
クリップボード形式制御ポリシーは、方向性クリップボード制御ポリシーと連携して機能するように設計されています。
クリップボード形式制御を使用すると、管理者は許可される形式を決定できます。たとえば、次のようになります。
-
両方向でプレーンテキストのみを許可する
-
セッションからクライアントへのクリップボード転送をプレーンテキストと画像のみに許可する
または、クライアントからセッションへの貼り付けを特定の形式に制限しつつ、セッションからクライアントへの貼り付けはすべての形式を許可する組み合わせも可能です。
クリップボード形式の動作を制御する主要なポリシーは2つあります。
クライアントクリップボード書き込み許可形式: このポリシーは、リモートセッションからクライアントクリップボードに書き込みが許可されるクリップボードデータ形式を明示的に規定します。たとえば、管理者はこのポリシーを設定して、プレーンテキストのみがクライアントにコピーされるようにし、潜在的に悪意のあるリッチテキスト、画像、またはファイルの転送を防ぐことができます。
セッションクリップボード書き込み許可形式: 次に、このポリシーは、クライアントからリモートセッションにコピーが許可されるクリップボードデータ形式を指定します。このポリシーは、リモート環境に転送できる情報の種類を制御するために不可欠です。組織はこれをプレーンテキストのみに制限し、ユーザーが誤ってまたは意図的に機密ファイルや画像をローカルマシンからセキュリティの低い、または不正なリモートアプリケーションに貼り付けることを防ぐことができます。
注:
クリップボードの許可形式は、対応する単方向クリップボードポリシーも設定されている場合にのみ評価されます。
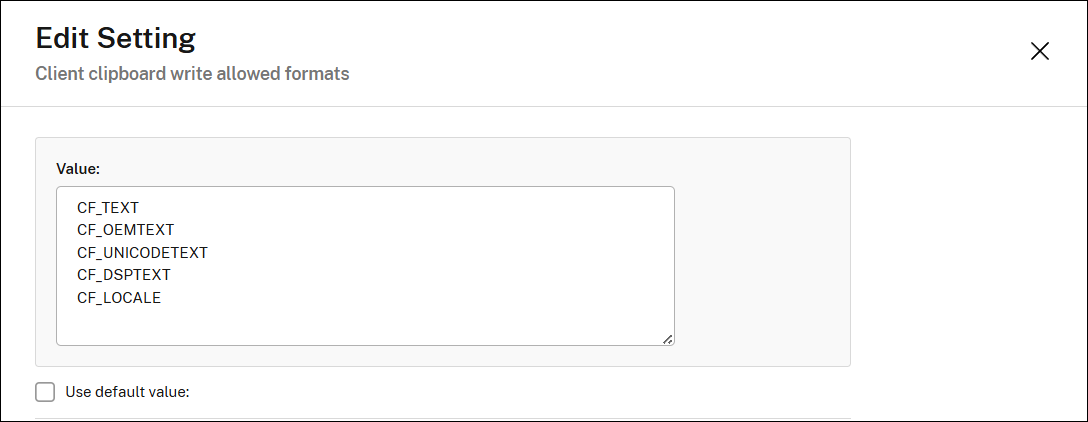
クライアントクリップボードの書き込み形式をテキストベースのデータ形式のみに制限するには、「クライアントクリップボード書き込みを制限」ポリシーと「クライアントクリップボード書き込み許可形式」の両方を構成する必要があります。この例では、「クライアントクリップボード書き込みを制限」を有効に設定し、「クライアントクリップボード書き込み許可形式」にはすべてのクリップボードテキスト形式を含める必要があります。
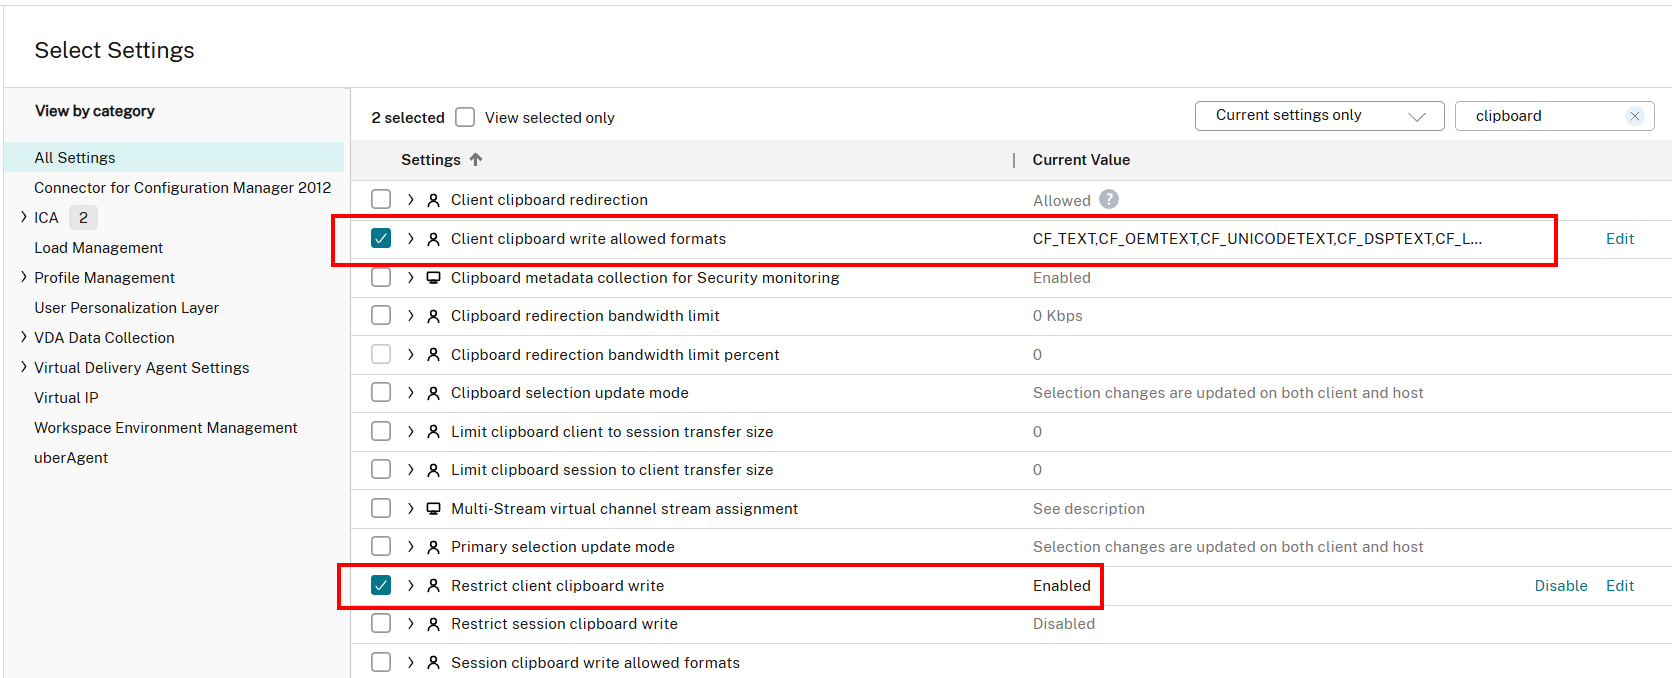
書き込み形式の制限を構成するには、対応するポリシーを編集し、各エントリが別々の行に配置されていることを確認してください。
例として:
CF_TEXT CF_BITMAP
は正しいですが、以下は正しくありません:
CF_TEXT,CF_BITMAP