
設定
クリップボードリダイレクトは、Citrix®ポリシーによって制御されます。これらのポリシーは、クリップボードリダイレクトの動作を細かく調整するためのさまざまな設定を提供します。
デフォルトでは、双方向クリップボードリダイレクトが有効になっています。ユーザーは、Citrixセッションからローカルエンドポイントへ、またその逆へデータをコピーして貼り付けることができます。
コア設定
コアとなるクリップボードリダイレクトの設定は、「クライアントクリップボードリダイレクトポリシー」です。このポリシーは、クリップボードリダイレクトが許可されるかどうかを制御します。デフォルトでは、クリップボードリダイレクトは許可されています。
クリップボードリダイレクトを無効にすると、Citrix仮想環境外への機密データの偶発的または悪意のある転送を防ぐことで、セキュリティが向上します。また、クリップボードを介して潜在的に有害なデータがCitrix環境に導入されるのを防ぐのにも役立ちます。ただし、これはエンドユーザーエクスペリエンスに悪影響を与える可能性があります。
クリップボードリダイレクトを禁止するには、「クライアントクリップボードリダイレクトポリシー」を「禁止」に設定します。
リダイレクト(/en-us/citrix-virtual-apps-desktops/2511/media/prohibit_clipboard_redirection.png)
「禁止」に設定されている場合、クリップボードリダイレクトは完全に無効になり、他のすべてのクリップボード関連ポリシーは無視されます。
ユーザーは、Citrixセッション内で実行されているアプリケーションとローカルエンドポイントデバイスの間でデータをコピーして貼り付けることができます。ただし、Citrixセッションとの間でコピー&ペーストはできません。
方向別クリップボード制御
方向別クリップボード制御を使用すると、管理者はクリップボードデータフローの方向をきめ細かく制御できます。これは、単方向クリップボード制御とも呼ばれます。
単方向制御には、主に2つのモードがあります。
-
クライアントからセッションへ: この構成では、「クライアントクリップボード書き込みの制限」ポリシーが使用され、クリップボードデータは、ユーザーのエンドポイントデバイス(クライアント)からリモートCitrixセッションへ排他的に流れることが許可されます。これは、ユーザーがローカルマシンから情報をコピーし、Citrixセッション内で実行されているアプリケーションに貼り付けることができることを意味しますが、Citrixセッションからデータをコピーしてローカルマシンに貼り付けることはできません。このモードは、セキュアなセッションから制御の少ないエンドポイントへのデータ漏洩が重大な懸念事項であるシナリオで役立ちます。
-
セッションからクライアントへ: この構成では、「セッションクリップボード書き込みの制限」ポリシーにより、クリップボードデータはCitrixセッションからクライアントデバイスへ排他的に流れることが許可されます。ユーザーは、リモートセッション内のアプリケーションから情報をコピーし、ローカルマシンに貼り付けることができますが、ローカルマシンからデータをコピーしてCitrixセッションに貼り付けることはできません。この設定は、エンドポイントからセキュアなCitrix環境への潜在的に悪意のあるデータや不正なデータの導入を防ぐことが主な目的である場合によく使用されます。
次の表は、一方向クリップボード制御に関するCitrixクリップボードポリシーについて説明します。
| クリップボードの方向性 | クリップボードポリシー |
|---|---|
| 双方向 - セッションからクライアント、およびクライアントからセッション | クライアントクリップボードリダイレクト: 有効 (デフォルト) |
| 一方向 - クライアントからセッションのみ | クライアントクリップボードリダイレクト: 有効 (デフォルト) |
| クライアントクリップボード書き込みの制限: 有効 | 一方向 - セッションからクライアントのみ |
| クライアントクリップボードリダイレクト: 有効 (デフォルト) | セッションクリップボード書き込みの制限: 有効 |
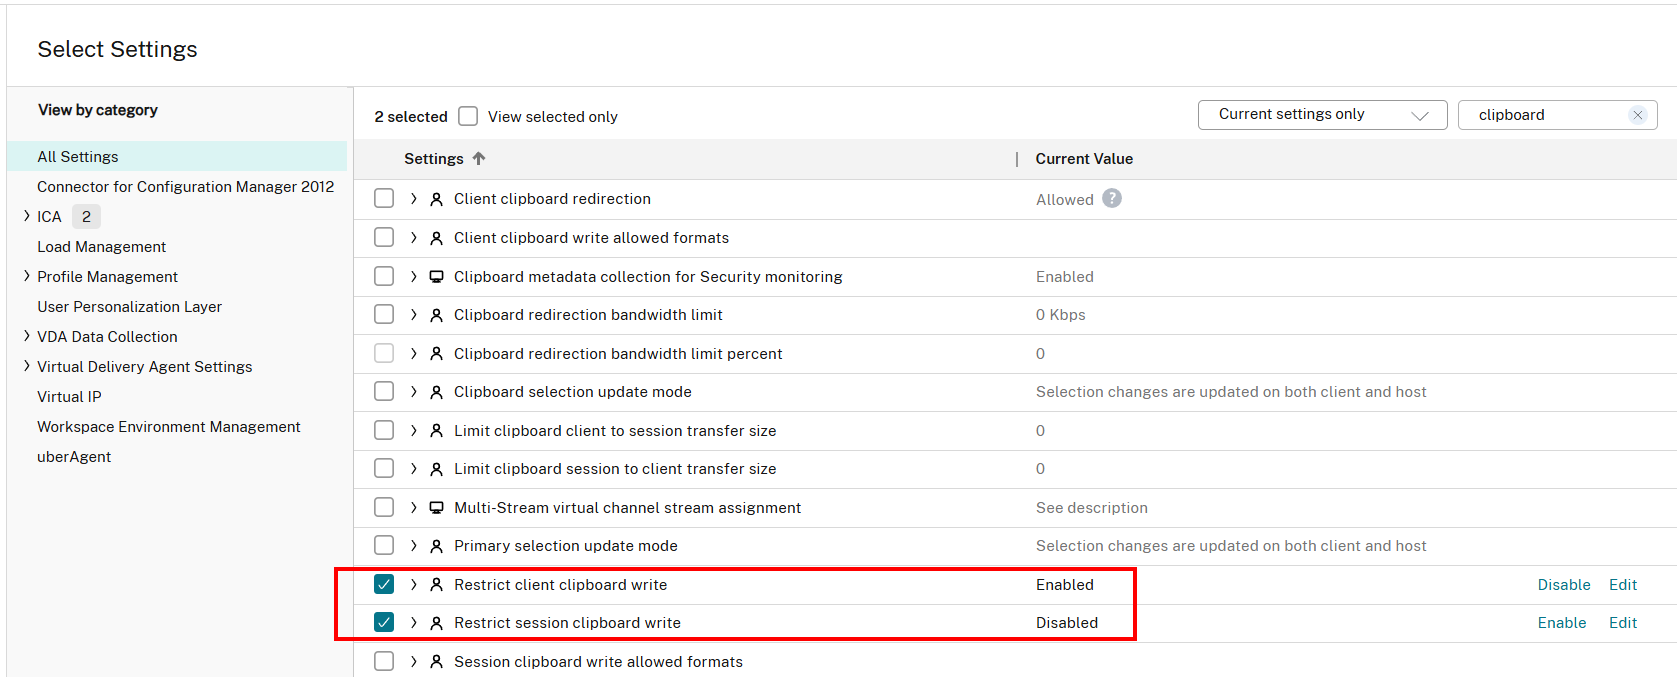
上記の例では、両方の方向性クリップボードポリシーが強調表示されており、この構成では、「クライアントクリップボード書き込みの制限」設定が「有効」に設定されているため、クライアントからセッションへのクリップボードリダイレクトのみが許可されます。