
双向内容重定向配置
双向内容重定向允许根据配置将 URL 从客户端重定向到服务器,或从服务器重定向到客户端。此策略设置取代了以下三个已弃用的设置:
-
允许双向内容重定向
-
允许重定向到 VDA 的 URL
-
允许重定向到客户端的 URL
它还取代了 Windows 客户端上的以下三个本地 GPO 设置:
-
双向内容重定向
-
双向内容重定向覆盖
-
OAuth 重定向
如果配置了此设置,它将优先于 Studio 和客户端中的旧版设置。要配置双向内容重定向策略,请执行以下操作:
-
在 Studio 中,选择“策略节点”并单击“策略”选项卡。
-
单击“创建策略”。“创建策略”边栏随即打开。
-
在“搜索”字段中搜索
Bidirectional content redirection configuration,选中复选框,然后单击“编辑”。 -
在“编辑设置”边栏中,将此策略设置为“已启用”,然后单击“管理 URL”。
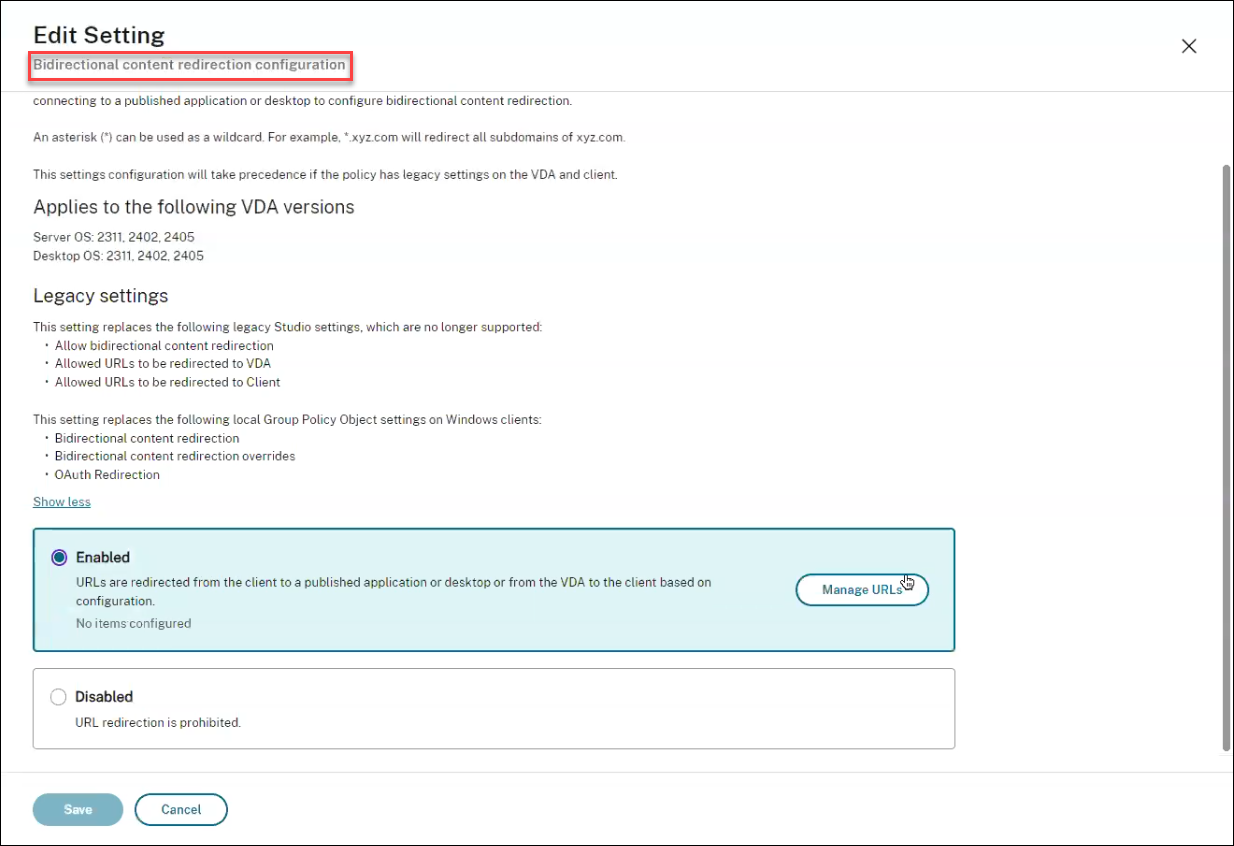
-
在管理 URL 刀片中,对于VDA 到客户端重定向,请指定以下内容:
-
URL(必需):添加应从 VDA 重定向到客户端打开的 URL。对于 OAuth 重定向,请在客户端上设置身份验证方案和模式,以将会话重定向回主机。
-
模式(可选):URL 正则表达式,当通过 VDA 到客户端 URL 重定向到客户端时,会被跟踪,如同 OAuth 身份验证流程已开始,当流程完成时(通过打开的结果方案或重定向 URL 模式检测到),该结果 URL 将重定向回启动该流程的主机 VDA。
-
方案(可选):如果指定了方案,则终止 URL 预期为以下形式:
scheme://<something>。如果未指定方案(为空),则通过正则表达式捕获组(必须在模式中指定)从模式中提取原始结果 URL 模式,并且原始 URL 将被重写以使用citrix-oauth-redir://重定向 URL。当流程完成时,原始重定向 URL 将重定向回主机 (VDA)。在这种情况下,任何 OAuth 授权服务器都必须配置为允许citrix-oauth-redir://byIndex/1 (2, 3, ... N)重定向 URL。
注意:尽管模式和方案都是可选的,但如果指定了模式,则还必须指定方案。 -
-
在管理 URL 刀片中,对于客户端到 VDA 重定向,请指定以下内容:
-
类型:选择桌面或应用程序。
-
名称:为类型提供名称。
-
URL:提供要重定向到源的 URL。您可以添加多个 URL 并删除不需要的 URL。
-
-
单击保存。编辑设置刀片显示已配置的项目数。
-
单击保存。创建策略刀片显示已配置的当前值。单击下一步。
-
在分配策略到步骤中,单击下一步。
-
在摘要步骤中,选中启用策略复选框并在策略名称字段中提供名称。
-
单击完成。新策略已列出。
-
选择新建的策略以查看已配置的设置。