
双方向コンテンツリダイレクトの構成
双方向コンテンツリダイレクトにより、構成に応じてURLをクライアントからサーバーへ、またはサーバーからクライアントへリダイレクトできます。このポリシー設定は、以下の非推奨の3つの設定に代わるものです。
-
双方向コンテンツリダイレクトを許可する
-
VDAにリダイレクトされる許可されたURL
-
クライアントにリダイレクトされる許可されたURL
また、Windowsクライアント上の以下の3つのローカルGPO設定に代わるものです。
-
双方向コンテンツリダイレクト
-
双方向コンテンツリダイレクトのオーバーライド
-
OAuthリダイレクト
この設定が構成されている場合、Studioおよびクライアントのレガシー設定よりも優先されます。双方向コンテンツリダイレクトポリシーを構成するには、次の手順を実行します。
-
Studioから、ポリシーノードを選択し、ポリシータブをクリックします。
-
ポリシーの作成をクリックします。ポリシーの作成ブレードが開きます。
-
検索フィールドで
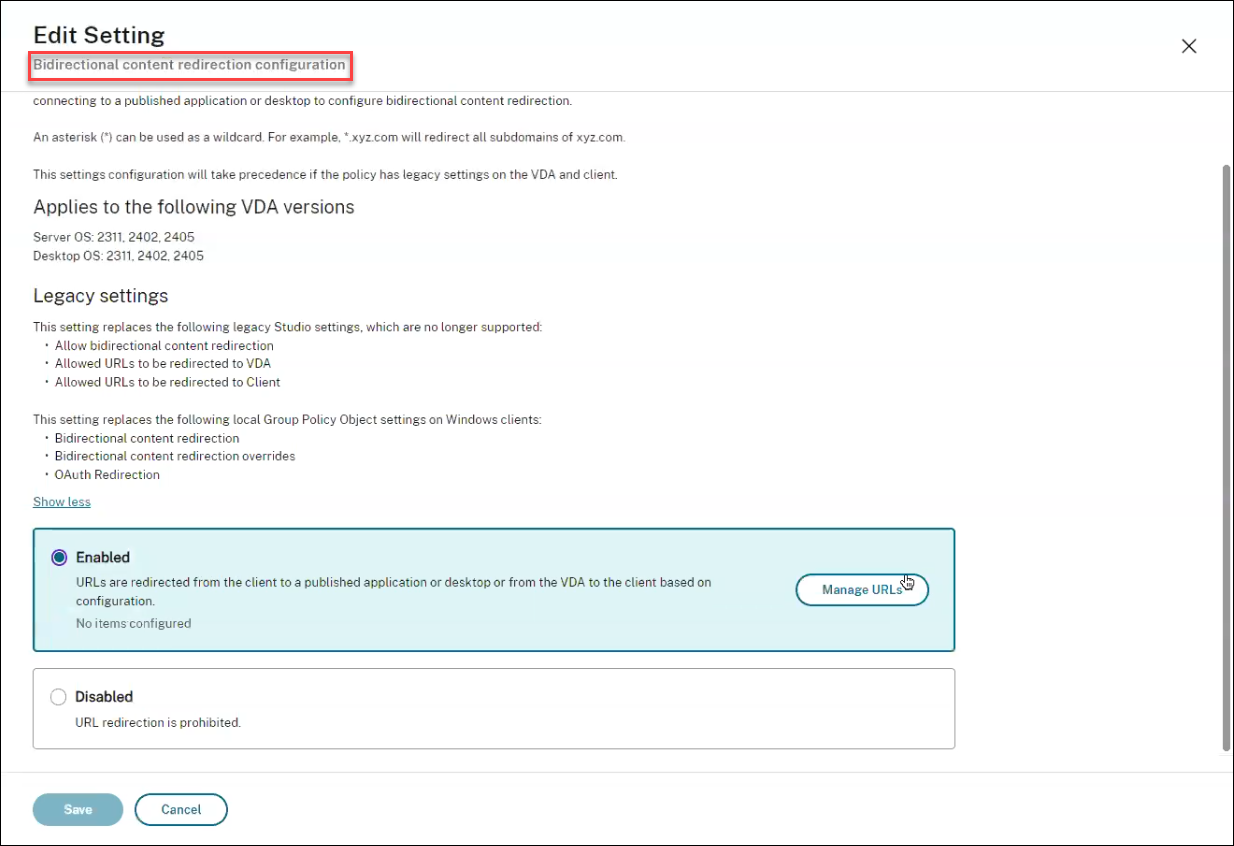
Bidirectional content redirection configurationを検索し、チェックボックスを選択して編集をクリックします。 -
設定の編集ブレードで、このポリシーを有効に設定し、URLの管理をクリックします。
-
URLの管理ブレードで、VDAからクライアントへのリダイレクトについて以下を指定します。
-
URL (必須): VDAからクライアントで開くようにリダイレクトするURLを追加します。OAuthリダイレクトの場合、セッションをホストにリダイレクトするために、クライアントで認証スキームとパターンを設定します。
-
パターン (オプション): VDAからクライアントへのURLリダイレクトを介してクライアントにリダイレクトされたときに、OAuth認証フローが開始されたかのように追跡され、フローが完了したとき(結果のスキームまたはリダイレクトURLパターンが開かれたことによって検出される)、その結果のURLが、そのフローを開始したホストVDAにリダイレクトされるURL正規表現。
-
スキーム (オプション): スキームが指定されている場合、終了URLは次の形式であると想定されます:
scheme://<something>。スキームが指定されていない(空である)場合、元の結果URLパターンは正規表現キャプチャグループ(パターンで指定する必要がある)を介してパターンから抽出され、元のURLはcitrix-oauth-redir://リダイレクトURLを使用するように書き換えられます。フローが完了すると、元のリダイレクトURLはホスト(VDA)にリダイレクトされます。この場合、任意のOAuth認証サーバーは、citrix-oauth-redir://byIndex/1 (2, 3, ... N)リダイレクトURLを許可するように構成されている必要があります。
注:パターンとスキームはどちらもオプションですが、パターンが指定されている場合は、スキームも指定する必要があります。 -
-
URLの管理ブレードで、クライアントからVDAへのリダイレクトについて以下を指定します。
-
種類: デスクトップまたはアプリケーションを選択します。
-
名前: 種類に名前を付けます。
-
URL: ソースにリダイレクトしたいURLを指定します。複数のURLを追加したり、不要なURLを削除したりできます。
-
-
保存をクリックします。設定の編集ブレードに、構成されたアイテムの数が表示されます。
-
保存をクリックします。ポリシーの作成ブレードに、構成された現在の値が表示されます。次へをクリックします。
-
ポリシーの割り当て先ステップで、次へをクリックします。
-
概要ステップで、ポリシーを有効にするチェックボックスをオンにし、ポリシー名フィールドに名前を入力します。
-
完了をクリックします。新しいポリシーが一覧表示されます。
-
作成した新しいポリシーを選択して、構成された設定を確認します。
従来の構成については、Host-to-client redirection および Bidirectional content redirection を参照してください。