Novedades
Este artículo enumera las funciones nuevas y mejoradas de Citrix DaaS™. Las actualizaciones se organizan por mes de lanzamiento.
Virtual Delivery Agents (VDA)
Los VDA para máquinas Windows generalmente se lanzan al mismo tiempo que el producto Citrix Virtual Apps and Desktops™.
- Para obtener información sobre las nuevas funciones de VDA y HDX, consulte los artículos Novedades y Problemas conocidos de la versión actual de Citrix Virtual Apps and Desktops.
- Para obtener información sobre las plataformas y funciones de VDA que ya no son compatibles, consulte Obsoleto. Ese artículo también incluye plataformas y funciones que no serán compatibles en una versión futura (como qué sistemas operativos admiten la instalación de VDA).
Importante:
Si el componente Personal vDisk (PvD) se instaló alguna vez en un VDA, ese VDA no se puede actualizar a la versión 1912 LTSR o posterior. Para usar el nuevo VDA, debe desinstalar el VDA actual y luego instalar el nuevo VDA. (Esta instrucción se aplica incluso si instaló PvD pero nunca lo usó). Para obtener más detalles, consulte Si el VDA tiene Personal vDisk instalado.
Agosto de 2026
Funciones nuevas y mejoradas
Inicio de sesión único de Microsoft Entra. A partir de la versión 2607 del VDA, puede usar la configuración de directiva de máquina de inicio de sesión único de Microsoft Entra para habilitar o deshabilitar esta capacidad en sus hosts de sesión.
Inicio de sesión web (versión preliminar). Puede habilitar el inicio de sesión basado en web para iniciar sesión o desbloquear su escritorio virtual unido a Entra o unido a Entra híbrido. Consulte Inicio de sesión web para obtener más detalles.
Latencia de Connector Appliance a la aplicación de back-end en la topología de la aplicación. La topología de la aplicación de Secure Private Access ahora muestra un valor de Latencia de conexión en el vínculo entre Connector Appliance y la aplicación de back-end, completando la vista de latencia salto a salto. El valor es un tiempo de ida y vuelta sintético P90 que Connector Appliance mide durante la última hora. Actualmente, esto cubre las implementaciones en la nube.
Para obtener más información, consulte Latencia de Connector Appliance a la aplicación de back-end.
Julio de 2026
Funciones nuevas y mejoradas
Mejoras en la experiencia del catálogo de máquinas en Studio. Hemos mejorado la experiencia del catálogo de máquinas en Studio al mostrar el esquema de nombres configurado en los detalles del catálogo de máquinas y optimizar la barra de acciones según la frecuencia de uso. Ver máquinas es ahora una acción de nivel superior, mientras que Eliminar catálogo de máquinas se ha movido al menú Más debido a su uso poco frecuente.
Para obtener más información, consulte Administrar catálogos de máquinas.
Citrix Advisor: Nuevas comprobaciones de fiabilidad, rendimiento y excelencia operativa. Citrix Advisor ahora incluye las siguientes nuevas comprobaciones de entorno que proporcionan recomendaciones prácticas para ayudar a mejorar la fiabilidad, el rendimiento y la excelencia operativa:
-
Fiabilidad
- Comprobar la comunicación de Cloud Connector con StoreFront
-
Rendimiento
- Colocar los servidores StoreFront en una red de baja latencia
-
Excelencia operativa
- Revisar las máquinas en modo de mantenimiento durante períodos prolongados
- Reducir el tiempo de solución de problemas con Always On Tracing
Estas mejoras le ayudan a identificar problemas de forma proactiva y a tomar medidas correctivas. Para obtener más información, consulte Citrix Advisor.
Ampliar la búsqueda del registro de configuración para incluir detalles de operaciones de bajo nivel. Ahora puede ampliar el ámbito de búsqueda en la sección Registro de Web Studio para incluir detalles de operaciones de bajo nivel. Al seleccionar Ampliar ámbito de búsqueda para incluir detalles, puede buscar detalles de bajo nivel, como el nombre de la máquina, el nombre de VDI, etc.
Para obtener más información, consulte Ver contenido del registro de configuración.
Excluir máquinas en vaciado del búfer de capacidad de Autoscale. Ahora puede excluir las máquinas que se están vaciando debido a reinicios programados del cálculo del búfer de capacidad de Autoscale para grupos de entrega de SO multisesión. Cuando esta opción está habilitada, solo se cuentan las máquinas que están completamente disponibles para aceptar nuevas sesiones al determinar la capacidad requerida. Esto ayuda a evitar el aprovisionamiento excesivo que puede ocurrir cuando las máquinas en vaciado se incluyen en el búfer.
Para obtener más información sobre cómo configurar la opción mediante Web Studio, consulte Configuración basada en programación y en carga.
Alternativamente, para la configuración mediante PowerShell, consulte Excluir máquinas en drenaje de los cálculos de Autoscale.
Enlaces profundos de Citrix Aidrien a DaaS. Cuando pregunta a Citrix Aidrien sobre máquinas o sesiones, las respuestas ahora incluyen enlaces profundos a la vista correspondiente de la consola de DaaS con los filtros de búsqueda aplicados automáticamente. Esto le permite saltar directamente de una respuesta de chat a la interfaz relevante sin tener que navegar manualmente o reconstruir filtros.
Configure BYOL por separado después de conectar su cuenta de AWS. Ahora puede conectar una cuenta de Amazon Web Services (AWS) a Web Studio sin configurar la compatibilidad con Bring Your Own License (BYOL) durante el proceso de conexión de la cuenta. Anteriormente, la configuración de BYOL era un paso obligatorio en el asistente Conectar cuenta de AWS al conectarse a una región habilitada para BYOL. Ahora puede conectar su cuenta primero y luego configurar la compatibilidad con BYOL en cualquier momento seleccionando Configurar BYOL en la lista Cuentas o en el panel de detalles de la cuenta. El asistente Configurar BYOL le guía para habilitar BYOL en la consola de AWS WorkSpaces e importar una imagen de escritorio de Windows 10 u 11 para su implementación de Citrix on Amazon WorkSpaces Core.
Para obtener más información, consulte Configurar BYOL para su cuenta.
Selección de dominio más rápida con búsqueda. Encontrar dominios de Active Directory y unidades organizativas (OU) ahora es más rápido en Web Studio. Durante la creación de catálogos de máquinas, cuando selecciona Crear nuevas cuentas de Active Directory, puede buscar un dominio específico directamente en la lista desplegable Ubicación (dominio) en lugar de navegar por la lista completa de dominios de confianza.
Para obtener más información, consulte Grupo de identidades de la identidad de la máquina unida a Active Directory local.
Centro de tareas: Pestaña Recurrente y gestión de tareas mejorada. El Centro de tareas ahora incluye una pestaña Recurrente que muestra las tareas programadas para ejecutarse periódicamente o en el futuro. Además de la pestaña existente Tareas recientes, que muestra las ejecuciones de tareas individuales de los últimos 90 días, ahora puede:
- Buscar y filtrar tareas recientes y recurrentes.
- Realizar un seguimiento del estado de las tareas en tiempo real y del estado de la programación recurrente.
- Realizar acciones en tareas recientes, como cancelar o volver a ejecutar.
- Realizar acciones en programaciones recurrentes, como editar o eliminar.
Para obtener más información, consulte Supervisar y administrar tareas en el Centro de tareas.
Restringir las actualizaciones de VDA a máquinas etiquetadas. Ahora puede limitar las actualizaciones de VDA a nivel de catálogo a un subconjunto específico de máquinas mediante el uso de etiquetas de máquina en Web Studio. Al programar una actualización, seleccione Actualizar máquinas que coincidan con la etiqueta, elija una etiqueta, y solo se incluirán las máquinas con esa etiqueta.
Esto ayuda a respaldar las estrategias de actualización basadas en anillos, donde los administradores validan una nueva versión de VDA con un grupo piloto antes de implementarla en todo el catálogo.
Para obtener más información, consulte Actualizar VDA con VUS.
Seleccione las regiones de replicación de Azure al crear una versión de imagen. Studio ahora incluye una página de Uso compartido de imágenes durante la creación de la versión de imagen, donde puede seleccionar una o varias regiones de Azure para replicar automáticamente la imagen preparada. Puede seleccionar recursos de diferentes conexiones de alojamiento y, opcionalmente, asignar una clave de cifrado de disco regional. Esta página aparece solo cuando la opción Almacenar versiones de imagen en Azure Compute Gallery está habilitada en la definición de imagen. Para obtener más información, consulte Crear versiones de imagen.
Junio de 2026
Funciones nuevas y mejoradas
Acceda a los datos de Citrix DaaS en Aidrien. Aidrien puede recuperar y mostrar los datos del entorno de Citrix DaaS directamente en el chat, lo que le permite investigar problemas y administrar recursos sin salir de la conversación. Con el lenguaje natural, puede buscar y ver información sobre:
- Máquinas y sesiones
- Catálogos de máquinas
- Grupos de entrega
Aidrien presenta los datos recuperados directamente en la interfaz de usuario del chat, lo que facilita la exploración de su entorno, la identificación de problemas y la recopilación de información durante los flujos de trabajo de solución de problemas.
Para obtener más información, consulte Acceder a los datos de Citrix DaaS en Aidrien.
Informes de protección de aplicaciones en Citrix Monitor. Los informes en tiempo real de las activaciones de políticas de protección y las detecciones de riesgos de seguridad están disponibles en Citrix Director y Monitor. Los informes le permiten evaluar rápidamente el riesgo y configurar sus políticas de protección para garantizar un entorno más seguro. Mediante la gestión proactiva de riesgos y la reconfiguración de políticas, puede fortalecer la seguridad de los puntos finales en su entorno y reducir la exposición a las amenazas emergentes. Para obtener más información, consulte Informes de activación de políticas de seguridad de puntos finales y detección de amenazas
Tipos de almacenamiento SSD de Azure para discos de SO efímeros. Studio ahora permite que los catálogos de máquinas de Azure que utilizan discos de SO efímeros de Azure seleccionen el tipo de almacenamiento de disco administrado del SO base (SSD Premium, SSD Estándar o HDD Estándar) durante la creación del catálogo y las actualizaciones posteriores del catálogo/esquema, con validación de la interfaz de usuario y comprobaciones previas para evitar configuraciones no compatibles. Para obtener más información, consulte Usar disco de SO efímero de Azure.
Visibilidad de la versión del SO del punto final. Ahora puede administrar y rastrear las sesiones y conexiones de los usuarios de manera más efectiva mediante mejoras en las páginas Sesión y Conexión. Estas páginas ahora incluyen una columna de Versión del SO del punto final y un filtro correspondiente para dispositivos Windows y Linux.
Esto le ayuda a:
- Ver la versión del sistema operativo del punto final directamente en las páginas Sesión y Conexión.
- Filtre sesiones o conexiones según versiones específicas de sistemas operativos Windows o Linux.
Para obtener más información, consulte Visibilidad de la versión del SO del punto final
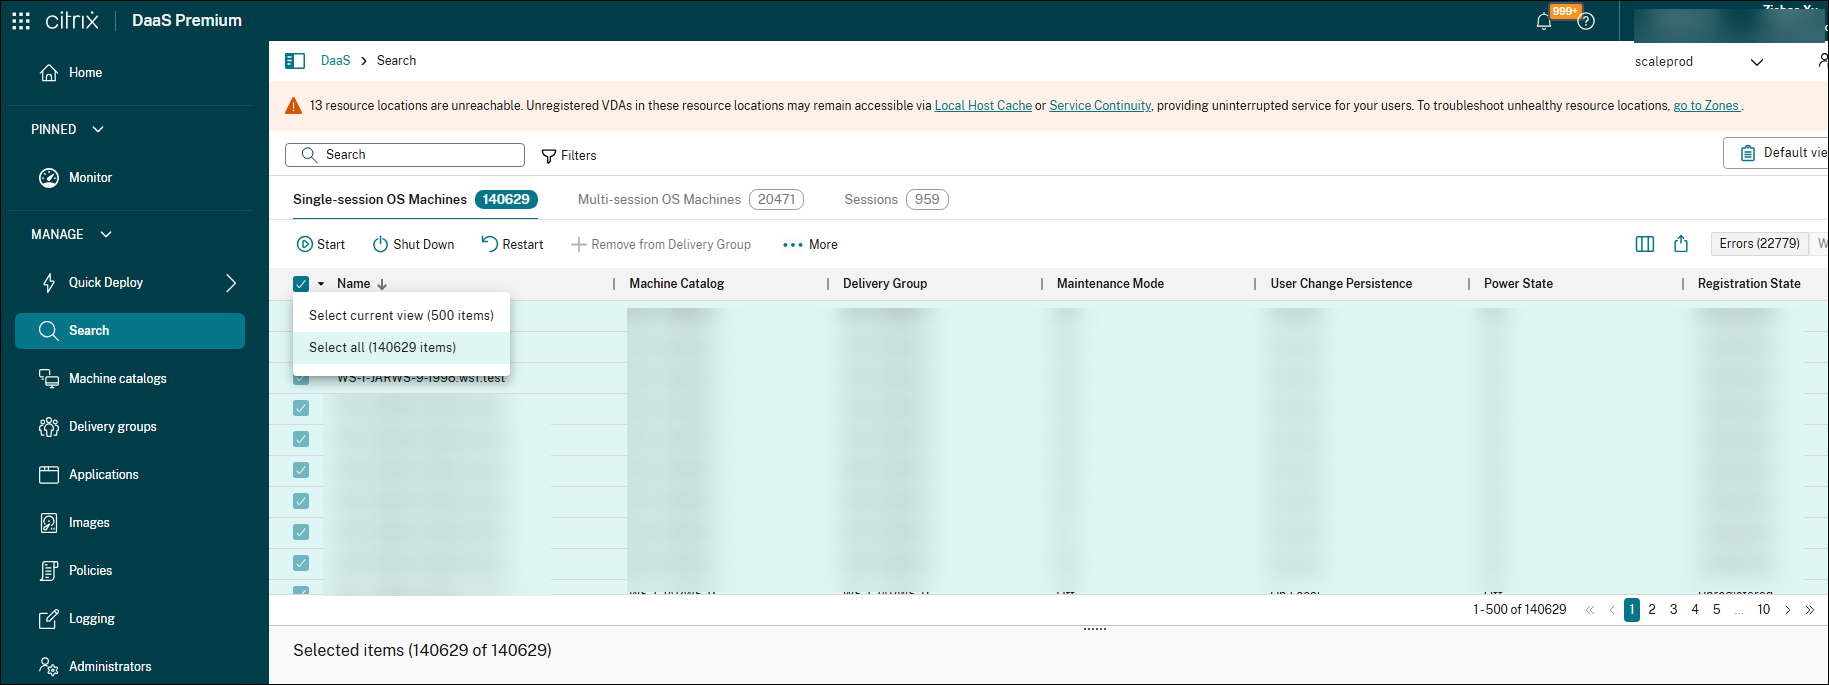
Acciones masivas mejoradas en Web Studio. Ahora puede seleccionar todos los elementos de todas las páginas o solo los de la página actual. Esta mejora elimina el límite anterior de 500 elementos para las operaciones masivas en los resultados de búsqueda coincidentes, lo que mejora la eficiencia administrativa en entornos grandes con miles de VDA o sesiones.
También se han implementado optimizaciones de rendimiento para garantizar que las acciones masivas sigan siendo fluidas y respondan a escala.
Vista de topología ampliada para Chrome Enterprise Premium y calidad de datos de evaluación de directivas mejorada. Citrix Monitor ahora muestra seis variantes de topología de Chrome Enterprise Premium que abarcan implementaciones en la nube e híbridas a través de rutas de aplicación internas, externas y externas de IP fija. El panel Evaluación de directivas también puede llevar los valores de Nombre de la aplicación, Tipo de aplicación, Directivas y Controles de seguridad de los eventos de enumeración cuando un evento de inicio de aplicación los omite; el campo Ruta de datos puede aparecer vacío cuando el evento de origen no lo especifica.
Para obtener más información, consulte Variantes de topología de Chrome Enterprise Premium.
Compatibilidad con la administración de imágenes: búsqueda de imágenes preparadas
Ahora puede usar una barra de búsqueda en el nodo Imágenes para filtrar y encontrar versiones de imágenes por criterios como el nombre de la definición de imagen, el número de versión de la imagen, la descripción de la versión de la imagen, el tipo de SO, el tipo de hipervisor, el nombre de la conexión de host, el nombre de la unidad de host, el tipo de conexión de host, el nombre de la imagen maestra, el recuento del esquema de aprovisionamiento y la hora de creación de la versión. Esta mejora ayuda a los administradores a gestionar las imágenes de forma eficiente en implementaciones grandes.
Para obtener más información, consulte Administración de imágenes.
Compatibilidad con la creación de catálogos de Citrix Provisioning en entornos de virtualización de OpenShift mediante Studio
Con Studio, ahora puede crear catálogos de Citrix Provisioning en entornos de virtualización de OpenShift. Anteriormente, tenía que cambiar entre diferentes consolas para aprovisionar y administrar esos catálogos. Esta función simplifica el proceso, lo que le permite realizar tareas de aprovisionamiento y administración de energía completamente dentro de Studio.
Para obtener más información, consulte Crear catálogos de Citrix Provisioning™ en Citrix Studio.
Compatibilidad con la creación de catálogos de Citrix Provisioning en Citrix Web Studio para Nutanix AHV Prism Central
Ahora puede crear un catálogo de Citrix Provisioning mediante Web Studio con el tipo de conexión de host Nutanix AHV Prism Central.
Esta implementación ofrece las siguientes ventajas:
-
Una única consola para administrar catálogos de MCS y Citrix Provisioning.
-
Nuevas funciones para catálogos de Citrix Provisioning, como la administración de identidades.
Para obtener más información, consulte Crear catálogos de Citrix Provisioning™ en Citrix Studio.
Mayo de 2026
Funciones nuevas y mejoradas
Compatibilidad de Studio para controlar la visibilidad de las aplicaciones empaquetadas. Con Studio, ahora puede controlar la visibilidad de una aplicación empaquetada: en un escritorio, en Citrix Workspace > Aplicaciones o en ambos. Para cambiar la visibilidad de una aplicación empaquetada específica, vaya al nodo Aplicaciones, seleccione la aplicación y elija Propiedades > Entrega.
De forma predeterminada, las aplicaciones empaquetadas se entregan solo en Citrix Workspace > Aplicaciones. Para obtener más información, consulte Cambiar las propiedades de la aplicación.
Posibilidad de ver las sesiones y la puntuación de los componentes y correlacionarlas con el rendimiento de la sesión. La descripción general de la experiencia de la sesión ya está disponible en el panel de Monitor. El resumen de la experiencia proporciona información sobre el número de sesiones analizadas durante un período de tiempo determinado y la categorización de las sesiones analizadas en Buenas, Medias y Malas. La categorización de las sesiones se realiza en función de las puntuaciones de las sesiones. Para obtener una instantánea rápida del estado general del entorno, el resumen también incluye la puntuación media de la sesión y la puntuación media de los componentes de las sesiones analizadas. La puntuación de los componentes se puede utilizar para solucionar problemas de rendimiento de la sesión, ya que proporciona una capa adicional de detalles para el análisis. Para obtener más información, consulte Puntuación de la sesión
Compatibilidad con aplicaciones Numecent Cloudpaging. Ahora puede detectar y publicar aplicaciones Numecent Cloudpaging mediante el nodo Paquetes de aplicaciones en Web Studio. También puede almacenar contenedores de aplicaciones Numecent Cloudpaging en un recurso compartido de archivos de red de su elección y detectarlos y entregarlos a los usuarios finales en Studio especificando la ruta del recurso compartido de archivos. Esta capacidad simplifica la detección de aplicaciones y amplía sus opciones para dejar de usar la infraestructura de App-V. Para obtener más información, consulte Aplicaciones Cloudpaging.
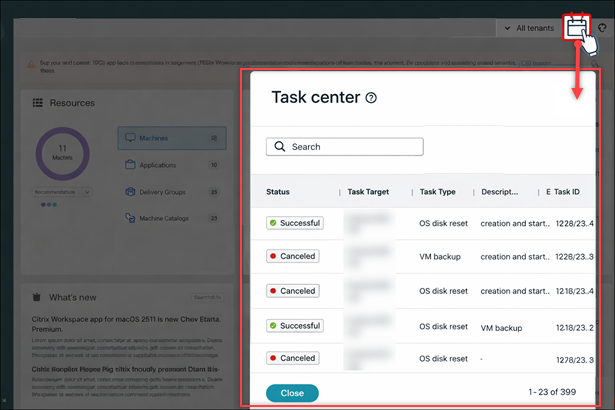
Centro de tareas ya disponible. El Centro de tareas proporciona una vista centralizada de las tareas programadas y recurrentes en Studio, lo que le ayuda a realizar un seguimiento de estos estados de las tareas: Programada, Completada, Fallida o A punto de ejecutarse. Puede acceder al Centro de tareas seleccionando el icono del calendario en la esquina superior derecha de la consola de Studio.
Para obtener más información, consulte Supervisar y administrar tareas en el Centro de tareas.
Filtrado de recursos. La función de filtrado de recursos le permite configurar reglas para controlar el acceso de los usuarios a los recursos en todos los grupos de entrega. Puede definir el tipo de recurso (aplicación, escritorio o ambos), aplicar restricciones de etiquetas y establecer condiciones para la aplicación de reglas en función de factores como la ubicación de la red y el contexto de conexión del almacén. Para acceder a la función, vaya a Grupos de entrega > Configuración > Filtro de recursos. Para obtener más información, consulte Restringir el acceso de los usuarios a los recursos en todos los grupos de entrega.
Instancias administradas de Amazon WorkSpaces Core: Compatibilidad de Studio con la caché de reescritura de E/S de MCS (MCSIO). Ahora puede configurar los ajustes de la caché de reescritura (WBC) de optimización de almacenamiento de MCS (MCSIO) directamente en Citrix Studio al crear o editar catálogos de máquinas para instancias administradas de Amazon WorkSpaces Core. Anteriormente, la configuración de la caché de reescritura solo estaba disponible mediante comandos de PowerShell. Studio ahora expone las opciones de caché de reescritura en la página Configuración de disco del asistente de configuración de catálogos de máquinas, incluido el tamaño del disco de caché, la asignación de memoria, el tipo de almacenamiento EBS (por ejemplo, gp2, gp3, io1, io2), la persistencia del disco entre ciclos de energía y la retención del disco del sistema operativo para tiempos de arranque más rápidos. Para obtener más información, consulte Catálogo habilitado para MCSIO.
Abril de 2026
Funciones nuevas y mejoradas
Inicio de sesión único de Microsoft Entra. La opción desconectar remote session on lock for Microsoft identity platform authentication ahora es compatible con el VDA de sesión única. Consulte comportamiento de bloqueo de sesión para obtener más información.
Actualizar discos BDM para catálogos de Citrix Provisioning. Ahora puede actualizar los discos de administración de dispositivos de arranque (BDM) para sus catálogos de Citrix Provisioning aprovisionados por Machine Creation Services (MCS). La actualización del disco BDM ayuda a actualizar las direcciones del servidor de Citrix Provisioning y el firmware UEFI mediante Studio o PowerShell. Esta función ahorra esfuerzo administrativo y mantiene su entorno actualizado. Simplifica la administración de catálogos sin recrear máquinas virtuales. Es compatible con entornos Azure, Nutanix AHV Prism Central, VMware y XenServer. Para obtener más información, consulte Actualizar discos BDM.
Actualizar asignaciones de vDisk para catálogos de Citrix Provisioning aprovisionados por MCS. Ahora puede actualizar las asignaciones de vDisk para los catálogos de Citrix Provisioning existentes aprovisionados por MCS mediante Studio o PowerShell. Anteriormente, tenía que recrear los catálogos para cambiar los vDisk. Esta mejora le ahorra tiempo y esfuerzo al permitirle administrar las asignaciones. Puede enumerar los vDisk disponibles y asignar vDisk existentes a nivel de catálogo. Esta función se aplica a entornos Azure, Nutanix AHV Prism Central, VMware y XenServer. Tenga en cuenta que la administración del ciclo de vida de los vDisk permanece dentro de la consola de Citrix Provisioning. Para obtener más información, consulte Actualizar asignación de vDisk.
Restablecer disco del SO para máquinas virtuales persistentes en Nutanix AHV Prism Central. Con esta función, ahora puede restablecer el disco del SO para máquinas virtuales persistentes mediante el comando de PowerShell Reset-ProvVMDisk en entornos de Nutanix AHV Prism Central. Para obtener más información, consulte Restablecer disco del SO para máquinas virtuales persistentes.
Citrix Advisor: Nuevas comprobaciones de seguridad, fiabilidad, rendimiento y excelencia operativa. Citrix Advisor ahora incluye las siguientes nuevas comprobaciones de entorno que proporcionan recomendaciones prácticas para ayudar a mejorar la seguridad, la fiabilidad, el rendimiento y la excelencia operativa de StoreFront, los VDA y Active Directory:
-
Seguridad
- Abordar las vulnerabilidades de seguridad de los VDA
- Abordar las vulnerabilidades de seguridad de la aplicación Citrix Workspace
- Actualizar las versiones del servidor StoreFront que han llegado al fin de su vida útil
- Usar HTTPS para la URL base de StoreFront
- Usar HTTPS para la comunicación entre StoreFront y los Cloud Connectors
- Revisar los almacenes de StoreFront con acceso anónimo habilitado
-
Fiabilidad
- Garantizar la redundancia del servidor StoreFront
-
Rendimiento
- Habilitar la agrupación de sockets para los almacenes de StoreFront
-
Excelencia operativa
- Restablecer cuentas de Active Directory comprometidas
- Reemplazar el punto de baliza obsoleto para StoreFront
- Deshabilitar la URL de servicios de XenApp para los almacenes de StoreFront
- Desaprobar sitios de StoreFront no compatibles
- Deshabilitar la delegación Kerberos para los almacenes de StoreFront
Estas mejoras le ayudan a identificar problemas de forma proactiva y a tomar medidas correctivas. Para obtener más información, consulte Citrix Advisor.
Descarte granular de las recomendaciones de Citrix Advisor. Citrix Advisor ahora admite el descarte granular, lo que le permite descartar elementos afectados específicos dentro de una recomendación en lugar de tener que descartar la recomendación completa. Esta mejora es útil para entornos donde se espera que algunos recursos, como los de prueba, validación o temporales, se desvíen de las prácticas recomendadas.
Al descartar solo los elementos intencionadamente no conformes, puede reducir el ruido mientras mantiene la visibilidad de los problemas genuinos y continúa recibiendo orientación sobre las mejores prácticas para sus recursos de producción.
Esta función está disponible para los siguientes tipos de recursos:
-
Catálogos de máquinas
-
Grupos de entrega
-
Grupos de aplicaciones
-
Zonas
Para obtener más información, consulte Descartar elementos afectados específicos en una recomendación.
Personalizar las reglas de comprobación de Advisor. Ahora puede personalizar las reglas de comprobación de Advisor para tres recomendaciones clave:
- Mejorar el hardware de Cloud Connector: Ajuste los umbrales de CPU, memoria y uso del disco, y excluya discos específicos.
- Liberar recursos no utilizados: Establezca umbrales de tiempo de inactividad personalizados para máquinas y aplicaciones.
- Optimizar la configuración de GPO para VDA: Modifique la duración del tiempo de procesamiento de GPO.
Las recomendaciones personalizadas se etiquetan con Personalizado para facilitar su identificación. Puede volver a la configuración predeterminada en cualquier momento. Para obtener más información, consulte Personalizar las reglas de comprobación de Advisor.
Controlar el comportamiento de actualización de paquetes de aplicaciones con Preferencias. Ahora puede controlar cómo se actualizan los paquetes de aplicaciones en el flujo de trabajo de Studio > Application Packages mediante la nueva configuración de Preferencias. Esta configuración le permite conservar los favoritos del usuario durante las actualizaciones, evitar degradaciones no deseadas y eliminar automáticamente los paquetes obsoletos durante las comprobaciones de actualización. Esto le ayuda a mantener un entorno de aplicaciones limpio y coherente con menos esfuerzo manual.
Para obtener más información, consulte Cargar paquetes de aplicaciones en su entorno.
Visibilidad de Cloud Connector para VDA. Ahora puede ver a través de qué Cloud Connectors se conectan sus VDA en Web Studio > Search. Utilice la nueva columna y el filtro Cloud Connector para ver y filtrar rápidamente los VDA por Cloud Connector. Para mostrar la columna Cloud Connector en la vista principal de búsqueda, seleccione Columnas a mostrar en la esquina superior derecha.
Agregar notas para acciones de energía. Ahora puede agregar notas opcionales al realizar acciones de energía en máquinas y sesiones. Estas notas le ayudan a usted y a otros administradores a comprender el motivo de la acción. Se registran en los registros para fines de auditoría. Se admiten notas para las siguientes acciones:
-
Acciones de máquina:
- Iniciar
- Apagar
- Reiniciar
- Forzar reinicio
- Forzar apagado
-
Acciones de sesión:
- Cerrar sesión
- Reiniciar (sesión única)
- Apagar (sesión única)
Compatibilidad con la creación de catálogos de Citrix Provisioning en entornos de virtualización de Red Hat OpenShift y Nutanix AHV Prism Central mediante Studio. Con Studio, ahora puede crear catálogos de Citrix Provisioning en entornos de virtualización de Red Hat OpenShift y Nutanix AHV Prism Central. Anteriormente, tenía que cambiar entre diferentes consolas para aprovisionar y administrar esos catálogos. Esta función simplifica el proceso, lo que le permite realizar tareas de aprovisionamiento y administración de energía completamente dentro de Studio. Para obtener más información, consulte Crear catálogos de Citrix Provisioning™ en Citrix Studio.
Tipos de disco ZRS de Azure para imágenes preparadas. MCS en Azure ahora le permite seleccionar tipos de disco de almacenamiento con redundancia de zona (ZRS) para imágenes preparadas con la administración de imágenes de MCS. Esta mejora proporciona una mayor flexibilidad en la selección del tipo de disco y mejora la resiliencia de sus catálogos de máquinas MCS en Azure al garantizar una mayor disponibilidad para los discos de imágenes preparadas.
Esto le ayuda a:
- Disponer de discos de imagen preparados con mayor disponibilidad.
- Evitar el riesgo de perder imágenes preparadas debido a interrupciones de zona.
- Mantener las operaciones en curso sin que se vean afectadas por fallos de disco en el almacenamiento.
Para obtener más información, consulte Crear una imagen preparada.
Compatibilidad con la administración de imágenes en entornos de Nutanix AHV Prism Central. La funcionalidad de administración de imágenes ya está disponible de forma general para entornos de virtualización de OpenShift. Esta implementación reduce significativamente los costes de almacenamiento y tiempo, y simplifica el proceso de implementación de máquinas virtuales y actualización de imágenes. Actualmente, también puede utilizar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Crear catálogos mediante imágenes preparadas en Nutanix AHV Prism Central.
Soporte para el complemento Amulet Hotkey CoreStation (Vista previa). Con esta función, Citrix gestiona sus cargas de trabajo de Amulet Hotkey CoreStation a través de un complemento de Amulet Hotkey CoreStation. Con este complemento, puede crear conexiones de alojamiento a su gabinete Amulet Hotkey CoreStation, crear catálogos y administrar la energía de las máquinas en el catálogo mediante comandos de PowerShell.
Para obtener más información, consulte:
- Entornos de virtualización de Amulet Hotkey CoreStation
- Conexión a Amulet Hotkey CoreStation
- Crear un catálogo de máquinas de Amulet Hotkey CoreStation
- Administrar la energía de las VM de Amulet Hotkey CoreStation
Compatibilidad con la creación de catálogos de máquinas MCS habilitados para MCSIO de instancias administradas de Amazon WorkSpaces Core. Ahora puede crear catálogos MCS habilitados para MCSIO para crear catálogos de máquinas MCS habilitados para MCSIO de instancias administradas de Amazon WorkSpaces Core para mejorar las IOPS de escritura dirigiendo las operaciones de escritura a la caché de escritura diferida y para reducir el tiempo de inicio cuando el disco del SO persistente está habilitado. Para obtener más información, consulte Catálogo habilitado para MCSIO.
Administrar la replicación de imágenes locales. Esta mejora introduce un flujo de trabajo explícito de replicación de imágenes para hipervisores locales. Anteriormente, no podía replicar instancias de versiones de imágenes en ubicaciones de almacenamiento recién agregadas o reemplazadas, lo que dificultaba la gestión de la disponibilidad de imágenes en todo el almacenamiento necesario. Con esta mejora, puede ejecutar comandos de PowerShell y replicar la instancia de la versión de la imagen en las ubicaciones de almacenamiento. Esta función se aplica a hipervisores locales, incluidos los entornos VMware, XenServer y Nutanix AHV Prism Central.
Para obtener más información, consulte Replicación de imágenes de almacenamiento adicional para hipervisores locales compatibles.
Almacenamiento SSD de Azure para discos del SO efímeros. Esta función mejora el rendimiento de los discos del SO efímeros en Azure al permitirle seleccionar tipos de almacenamiento SSD de nivel superior. Anteriormente, solo se admitía Standard_LRS. Ahora, puede usar StandardSSD_LRS o Premium_LRS configurando la propiedad personalizada StorageType al crear un catálogo de MCS.
Esto le ayuda a:
- Lograr un SLA más alto con una fiabilidad mejorada.
- Experimentar IOPS significativamente más altas en comparación con
Standard_LRS.
Para obtener más información, consulte Configurar el tipo de almacenamiento utilizado por los discos efímeros.
Mejorar la combinación de SKU de copia de seguridad de Azure. Esta mejora elimina las limitaciones anteriores en la función BackupVmConfiguration de Azure. Anteriormente, no podía mezclar SKU de VM que admiten la hibernación con aquellos que no la admiten dentro de la misma lista de copia de seguridad. Esta actualización le permite incluir SKU capaces de hibernar y no capaces de hibernar en sus configuraciones de copia de seguridad.
Esto le ayuda a:
- Utilizar una gama más amplia de SKU de VM en sus configuraciones de copia de seguridad.
- Mejorar el aprovisionamiento de VM y las tasas de éxito de inicio en Azure.
- Aumentar la resiliencia de sus implementaciones.
Para obtener más información, consulte Configurar tamaños de VM de copia de seguridad.
Posibilidad de omitir Cloud Connectors para las solicitudes de API de Amazon WorkSpaces Core. Al utilizar instancias administradas de Amazon WorkSpaces Core, ahora puede configurar las conexiones de host para omitir los Citrix Cloud Connectors en las solicitudes de API de AWS. Esto permite que MCS se comunique directamente desde el Delivery Controller a los servicios de AWS para las operaciones de aprovisionamiento y administración de energía, en lugar de enrutarse a través de un proxy.
Esta mejora proporciona una mayor flexibilidad operativa, reduce la carga de cómputo en las VM de Cloud Connector y elimina la dependencia de MCS de los Cloud Connectors para las solicitudes de API de AWS. Para obtener más información, consulte Omitir Cloud Connectors para las solicitudes de API de AWS.
Cambiar las zonas de disponibilidad de las VM de Azure. Esta mejora le permite modificar la propiedad de zona de disponibilidad para las VM existentes aprovisionadas por MCS en Azure. Anteriormente, esto requería la recreación de la VM. Esta función proporciona una mayor flexibilidad, especialmente para las máquinas virtuales persistentes.
Esto le ayuda a:
- Ajustar las VM de Azure existentes para que no tengan afinidad con ninguna zona de disponibilidad.
- Asignar una zona de disponibilidad específica a las VM de Azure que actualmente no tienen una.
- Mover una VM de Azure existente de una zona de disponibilidad a otra.
Para obtener más información, consulte Actualizar las máquinas aprovisionadas al estado actual del esquema de aprovisionamiento.
Compatibilidad con GPU en OpenShift MCS. OpenShift MCS actualmente admite la configuración de GPU a través del comportamiento de passthrough. La configuración de GPU definida en la VM maestra o en el perfil de máquina se lee y se aplica a las VM aprovisionadas a través del catálogo de MCS. Actualmente, no se pueden modificar los parámetros de GPU durante la creación del catálogo. La configuración de GPU se hereda directamente de la configuración de origen y se aplica a las VM aprovisionadas tal como están configuradas.
Facturación flexible para instancias administradas de Amazon WorkSpaces Core. Ahora puede elegir entre los modelos de facturación mensual (tarifa plana) y por horas (pago por uso) al aprovisionar instancias administradas de Amazon WorkSpaces Core mediante Citrix MCS.
Esta flexibilidad le permite optimizar los costes de computación en función de los requisitos específicos de su carga de trabajo y los patrones de uso.
Utilice el modo de facturación mensual para escritorios persistentes para beneficiarse de precios predecibles y de tarifa plana, o utilice la facturación por horas para cargas de trabajo intermitentes o bajo demanda.
Esta función requiere que su cuenta de AWS esté configurada para el servicio de facturación de Amazon WorkSpaces.
Para obtener más información, consulte Facturación flexible.
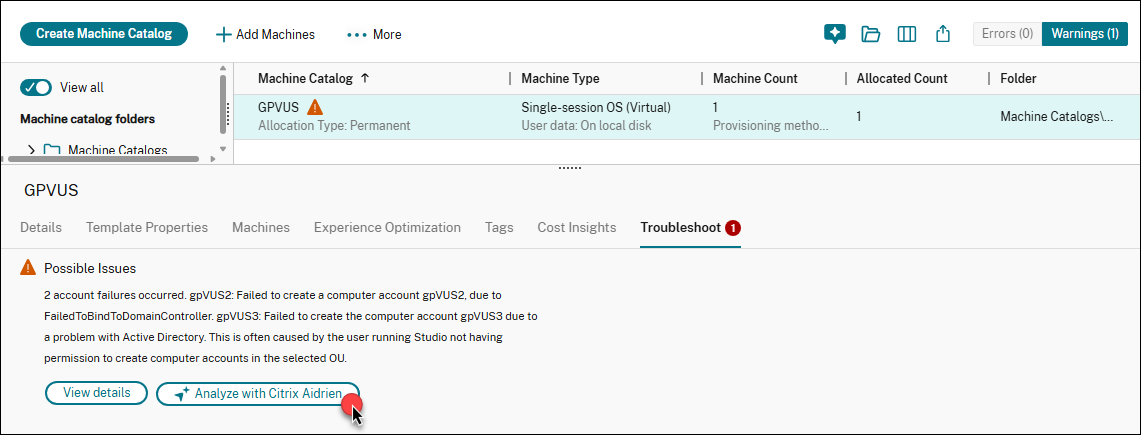
Solucione problemas con Citrix Aidrien. Ahora puede solucionar advertencias y errores en Citrix DaaS mediante Citrix Aidrien. Cuando se producen advertencias o errores, Aidrien está disponible directamente desde la ficha Solucionar problemas, las ventanas emergentes de advertencia y error, y el centro de notificaciones. Aidrien analiza los problemas en contexto y proporciona información guiada para ayudarle a diagnosticar y resolver problemas más rápidamente. Para obtener más información, consulte Casos de uso de Citrix DaaS.
AWS EC2: Comparta imágenes preparadas de AWS entre regiones. Ahora puede compartir una imagen preparada de una región a una o más regiones diferentes dentro de la misma cuenta de AWS. Esta función está disponible para entornos AWS EC2. Cuando comparte una imagen, la AMI subyacente se copia junto con sus propiedades, como el cifrado, la hibernación, las etiquetas y el inicio de confianza. Esto le ayuda a:
- Implementar y administrar imágenes preparadas en diferentes regiones de manera eficiente.
- Crear o actualizar catálogos de máquinas en varias regiones utilizando las imágenes preparadas compartidas.
- Mantener configuraciones de imagen coherentes en toda su implementación de AWS.
Para obtener más información, consulte Compartir imágenes preparadas entre zonas de disponibilidad y regiones.
AWS EC2: Aprovisione cargas de trabajo en zonas locales de AWS. Ahora puede aprovisionar cargas de trabajo de AWS EC2 directamente en zonas locales de AWS. Esta nueva función le ayuda a:
- Proporcionar acceso de baja latencia a los usuarios finales al implementar cargas de trabajo de Citrix más cerca de ellos.
- Mejorar la cobertura regional de su infraestructura de Citrix en áreas no cubiertas por las regiones completas de AWS.
Puede crear una conexión de host con una unidad de alojamiento en una zona local deseada y, a continuación, aprovisionar máquinas virtuales en esa zona local.
Para obtener más información, consulte:
- Crear una conexión mediante Studio
- Crear un catálogo de máquinas desde el nodo Catálogos de máquinas
Compatibilidad con la creación de catálogos de Citrix Provisioning (PVS) mediante comandos de PowerShell de MCS con conexión a Nutanix AHV Prism Central. Ahora puede crear catálogos de Citrix Provisioning mediante comandos de PowerShell de MCS en la conexión de host de Nutanix AHV Prism Central. Esta implementación le ofrece las siguientes ventajas:
- Una única API unificada para administrar catálogos de MCS y Citrix Provisioning.
- Disponer de nuevas funciones para los catálogos de Citrix Provisioning, como la solución de administración de identidades, el aprovisionamiento a petición y otras.
Para obtener más información, consulte la documentación de PVS.
Marzo de 2026
Funciones nuevas y mejoradas
Inicio de sesión único de Microsoft Entra para DaaS. Las siguientes mejoras están disponibles:
- La compatibilidad con el acceso híbrido en Linux ya está disponible con la aplicación Citrix Workspace para Linux 2601.
- Ahora puede registrar las aplicaciones Citrix Resource y Client a través del portal de Citrix Cloud.
- Ahora puede realizar la configuración de Azure a través del portal de Azure.
Para obtener más información, consulte Inicio de sesión único de Microsoft Entra.
Compatibilidad con atributos de extensión de Entra ID en MCS. Ahora puede integrar atributos de extensión de Entra ID en su entorno de MCS. Estos atributos le permiten almacenar datos personalizados únicos directamente en los objetos de dispositivo de Entra ID. De este modo, puede aplicar directivas de acceso condicional precisas filtrando dispositivos con atributos de extensión. Consulte Operadores y propiedades de dispositivo admitidos para filtros para crear más filtros basados en atributos de dispositivo. La función es compatible con los tipos de identidad unidos a Microsoft Entra y unidos a Microsoft Entra híbrido.
Puede administrar sus catálogos de máquinas MCS utilizando atributos de extensión de Entra ID (ExtensionAttribute1-15). Para ello, prepare un Service Principal con permiso Device.ReadWrite.All. Puede crear y actualizar un catálogo de máquinas MCS con atributos de extensión de Entra ID utilizando tanto Studio como los comandos de PowerShell.
Los atributos de extensión se asignan a los dispositivos (máquinas virtuales persistentes y no persistentes) cuando se registran.
Para obtener más información, consulte:
- Grupo de identidades de máquinas unidas a Microsoft Entra
- Grupo de identidades de máquinas unidas a Microsoft Entra híbrido
- Crear catálogos de Microsoft Entra inscritos en Microsoft Intune
- Crear catálogos unidos a Microsoft Entra híbrido inscritos en Microsoft Intune
Nutanix AHV Prism Central: Mejora de la configuración de red. Esta mejora optimiza la configuración de red para los catálogos de MCS en las conexiones de host de Nutanix AHV Prism Central. Ahora puede configurar los ajustes de red distinguiendo claramente entre VLAN básicas, VLAN avanzadas y redes de superposición, lo que evita los errores que se producían cuando los tipos mixtos se enumeraban juntos anteriormente.
Esto le ayuda a:
-
Reducir los errores durante los procesos de creación y edición de catálogos de máquinas.
-
Garantizar configuraciones de red coherentes y válidas mediante nuevas comprobaciones previas al vuelo.
Para obtener más información, consulte Crear un catálogo de máquinas mediante Studio.
Compartir versiones de imágenes preparadas entre hosts en el mismo grupo de recursos en XenServer. Ahora puede usar el nodo Imágenes para compartir versiones de imágenes entre hosts en el mismo grupo de recursos en XenServer. Esta implementación garantiza la coherencia y uniformidad de las imágenes en diferentes hosts, lo que mejora la flexibilidad de implementación y la eficiencia operativa. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Crear un catálogo de máquinas de imagen preparada en XenServer.
Citrix Advisor: Nueva comprobación de fiabilidad. Citrix Advisor ahora incluye una nueva comprobación de entorno con la recomendación Habilitar la continuidad del servicio para Citrix Workspace. Esta comprobación identifica cuándo la continuidad del servicio no está habilitada y proporciona orientación para ayudarle a habilitarla. Para obtener más información, consulte Recomendaciones de fiabilidad.
Personalizar el diseño de columnas en las vistas principales de Búsqueda. Ahora puede reordenar las columnas en Web Studio para organizar y agrupar mejor la información relacionada. Web Studio conserva sus preferencias de orden y ancho de columna, por lo que su diseño personalizado persiste entre sesiones. Actualmente, esta capacidad es compatible con las vistas principales de Búsqueda.
Ventana de servicio. La función Ventana de servicio proporciona la capacidad de programar y automatizar operaciones en VM aprovisionadas por MCS. Esta función actualmente admite varias operaciones, como restablecer el disco del SO y cambios en la configuración del hardware mediante PowerShell. Para obtener información, consulte Ventana de servicio.
Febrero de 2026
Funciones nuevas y mejoradas
Monitor ahora admite la ejecución de tareas con scripts. Esto incluye la capacidad de ejecutar scripts integrados de Citrix y scripts personalizados, así como cargar scripts personalizados para su ejecución. Esta mejora permite a los administradores solucionar problemas y automatizar tareas operativas directamente desde Monitor.
Rastreo siempre activo de Citrix. Citrix Cloud amplía el Rastreo siempre activo (AOT) para simplificar la recopilación centralizada de registros para Citrix Virtual Apps and Desktops. La configuración se gestiona a través de la configuración de DaaS, donde los administradores definen los detalles del servidor de registros, el ámbito de registro y los controles de acceso, con la configuración aplicada en todo el entorno.
Citrix Monitor añade una vista dedicada de registros AOT con visibilidad casi en tiempo real, búsqueda y filtrado por rango de tiempo, tipo de registro y máquina para acelerar la solución de problemas.
Los registros AOT se envían al servidor de registros AOT desde componentes compatibles implementados en ubicaciones de recursos del cliente, incluidos VDA de Windows, Linux y Mac, StoreFront, Federated Authentication Service (FAS) y Session Recording Server.
Para obtener más información, consulte Rastreo siempre activo.
Nota:
Los registros AOT de los componentes del plano de control de Citrix Cloud se siguen enviando a los sistemas de supervisión gestionados por Citrix, como Splunk. Solo los componentes implementados en las ubicaciones de recursos del cliente envían registros al servidor de registros AOT.
Inicio de sesión único de Microsoft Entra para DaaS. Ahora está disponible la compatibilidad con el acceso híbrido en Windows y Mac. Consulte Inicio de sesión único de Microsoft Entra para obtener más información.
Configuración de copia de seguridad de VM en AWS EC2. Studio ahora le permite definir una lista de tipos de instancias EC2 de copia de seguridad (“SKU de copia de seguridad” que pueden ser instancias bajo demanda o de spot) en entornos de AWS a los que Machine Creation Services (MCS) puede recurrir en caso de problemas relacionados con la capacidad. MCS intenta recurrir a los tipos de instancias EC2 de copia de seguridad en el orden que usted proporcione en la lista. Para obtener más información, consulte Crear un catálogo con Studio.
Compatibilidad con zonas extendidas de Azure. Ahora puede aprovisionar cargas de trabajo en zonas extendidas de Azure mediante el aprovisionamiento de MCS. Las zonas extendidas de Azure son extensiones de pequeña huella de las principales regiones de Azure. Proporcionan menor latencia y residencia de datos para los clientes que se encuentran más lejos de la ubicación de la región principal. Para obtener más información, consulte Zonas extendidas de Azure.
Red Hat OpenShift: Catálogo de Citrix Provisioning mediante MCS. Esta mejora añade compatibilidad al complemento de OpenShift para aprovisionar catálogos de Citrix Provisioning (PVS) mediante MCS.
Con esta capacidad:
- El complemento de OpenShift se puede usar como conexión de alojamiento para catálogos de máquinas de Citrix Provisioning aprovisionados por MCS.
- Los dispositivos de destino de Citrix Provisioning pueden arrancar mediante el arranque BDM de Citrix Provisioning, con el disco BDM almacenado en OpenShift.
Para obtener más información, consulte el documento de Citrix Provisioning Crear catálogos de Citrix Provisioning™ en Citrix Studio.
Inscribir máquinas HPE Moonshot en catálogos de máquinas mediante WebSocket. Ahora puede registrar sus VDA de HPE Moonshot unidos a un dominio o a Microsoft Entra en catálogos de máquinas mediante WebSocket. Para obtener más información, consulte Inscribir máquinas en catálogos mediante la herramienta de inscripción de VDA de WebSocket.
Compatibilidad con VMware vVols en MCS. Ahora puede usar VMware vVols con MCS en entornos vSphere. Anteriormente, la creación de catálogos de MCS en vVols provocaba errores de PBM. Esta actualización resuelve ese problema. Esta integración proporciona un control granular sobre el almacenamiento de la máquina virtual de MCS. Para obtener información, consulte Perfil de almacenamiento.
Usar la configuración del servidor proxy de WinHttp (netsh) para la conexión de alojamiento. Esta función permite que las conexiones de alojamiento utilicen la configuración del servidor proxy de WinHttp (netsh) configurada en los Citrix Cloud Connectors para usarse con la conexión de alojamiento. Para obtener más información, consulte Usar la configuración del servidor proxy de WinHttp (netsh) para la conexión de alojamiento.
Instancias administradas de Amazon Workspaces Core: Aprovisionamiento entre cuentas mediante PowerShell. Hay casos de uso en los que los Cloud Connectors se ubicarían en una cuenta de AWS independiente (cuenta de servicios compartidos o cuenta de componentes del sitio) con roles de IAM que tienen acceso entre cuentas (rol de IAM entre cuentas) y catálogos de máquinas aprovisionados por MCS en una cuenta de AWS secundaria independiente (cuentas de cargas de trabajo), sin necesidad de Cloud Connectors adicionales en las cuentas independientes. Para admitir estos escenarios, esta función utiliza el emparejamiento de VPC y el acceso entre cuentas mediante roles de IAM para hacer posible el aprovisionamiento entre diferentes cuentas de AWS para empresas que administran varias cuentas de AWS.
Con el emparejamiento de VPC, puede hacer que su Cloud Connector y las máquinas virtuales aprovisionadas en diferentes regiones o cuentas puedan comunicarse entre sí.
Con el acceso entre cuentas mediante roles de IAM, permite que la cuenta principal (cuenta de Cloud Connector) asuma un rol de IAM para acceder a los recursos de AWS en la cuenta secundaria (máquinas virtuales del catálogo de máquinas).
Para obtener información detallada, consulte Aprovisionamiento entre cuentas.
Instancias administradas de Amazon Workspaces Core: Aprovisionar cargas de trabajo en zonas locales de AWS. Ahora puede aprovisionar cargas de trabajo de instancias administradas de Amazon Workspaces Core directamente en zonas locales de AWS. Esta nueva función le ayuda a:
- Proporcionar acceso de baja latencia a los usuarios finales mediante la implementación de cargas de trabajo de Citrix más cerca de ellos.
- Mejorar la cobertura regional de su infraestructura de Citrix en áreas no cubiertas por las regiones completas de AWS.
- Puede crear una conexión de host con una unidad de alojamiento en una zona local deseada y, a continuación, aprovisionar máquinas virtuales en esa zona local.
Para obtener más información, consulte:
Amazon WorkSpaces Core Managed Instances: Comparta imágenes preparadas de AWS entre regiones. Ahora puede compartir una imagen preparada de una región a una o más regiones diferentes dentro de la misma cuenta de AWS. Esta función está disponible para entornos de Amazon Workspaces Core Managed Instances. Cuando comparte una imagen, la AMI subyacente se copia junto con sus propiedades, como el cifrado, las etiquetas y el inicio de confianza. Esto le ayuda a:
- Implementar y administrar imágenes preparadas de forma eficiente en diferentes regiones.
- Crear o actualizar catálogos de máquinas en varias regiones utilizando las imágenes preparadas compartidas localmente.
- Mantener configuraciones de imagen coherentes en toda su implementación de AWS.
Para obtener más información, consulte Compartir imágenes preparadas entre zonas de disponibilidad y regiones.
Compatibilidad ampliada con iconos. Al personalizar iconos para escritorios y aplicaciones en Studio, ahora puede extraer y usar iconos de archivos .exe, además del formato .ico compatible anteriormente.
Puede buscar y seleccionar esos iconos desde su máquina local o desde una máquina VDA. El tamaño máximo de archivo de icono admitido es de 500 KB. Para obtener más información, consulte Crear grupos de entrega y Administrar grupos de entrega.
Citrix Advisor: Nuevas comprobaciones de fiabilidad, rendimiento, seguridad y eficiencia de costes. Citrix Advisor ahora incluye las siguientes nuevas comprobaciones de entorno que proporcionan recomendaciones prácticas para ayudar a mejorar la seguridad, la fiabilidad, el rendimiento y la excelencia operativa:
-
Seguridad
- Usar HTTPS para las conexiones de host
- Actualizar sistemas operativos que llegaron al fin de su vida útil
- Actualizar versiones de hipervisor que llegaron al fin de su vida útil
-
Fiabilidad
- Habilitar la comprobación de estado avanzada para los almacenes de StoreFront
- Agregar todos los Cloud Connectors como servidores STA en StoreFront y NetScaler Gateway
-
Rendimiento
- Optimizar la configuración de GPO para VDA
- Evaluar el tamaño del disco de caché de escritura para los dispositivos de destino de PVS
-
Excelencia operativa
- Simplificar la configuración del catálogo con un perfil de máquina
Estas mejoras le permiten identificar proactivamente los problemas y tomar medidas correctivas para mantener una implementación segura, fiable, de alto rendimiento y operativamente eficiente. Para obtener más información, consulte Citrix Advisor.
Reenviar registros de Always-on Tracing (AOT) a su servidor de registros. En Web Studio, ahora puede reenviar los registros de Always-on Tracing (AOT) de los componentes de Citrix a un servidor de registros designado. Esta función permite la solución de problemas centralizada y una supervisión más eficaz de su entorno Citrix. Para obtener más información, consulte Configurar la configuración del servidor de registros.
Migrar catálogos de máquinas a la conexión de host de Nutanix AHV Prism Central administrada por Citrix. Con esta función, puede migrar sus catálogos de máquinas Citrix y sus máquinas virtuales asociadas de las conexiones de host existentes de Nutanix AHV (para Prism Element) y Nutanix AHV PC (para NC2 en Azure) a la conexión de host de Nutanix AHV Prism Central administrada por Citrix. Para la migración, utilice comandos de PowerShell, que también incluyen opciones de reversión rápida en caso de problemas y comandos para limpiar los recursos de origen después de la migración. Para obtener información, consulte Migrar catálogos de máquinas a la conexión de host de Nutanix AHV Prism Central administrada por Citrix.
Usar perfiles de máquina para las conexiones de host de Nutanix AHV Prism Central. Ahora puede usar perfiles de máquina para definir las configuraciones de hardware de las máquinas virtuales aprovisionadas a través de su conexión de host de Nutanix AHV Prism Central. Este nuevo flujo de trabajo captura propiedades como la CPU, la memoria, los núcleos por socket, la GPU y las categorías del perfil de máquina. Puede sobrescribir las configuraciones de CPU, memoria y núcleos por socket durante la creación o edición del catálogo. La versión de la plantilla de la imagen maestra se establece de forma predeterminada como perfil de máquina para los nuevos catálogos. Puede crear un nuevo catálogo con un perfil de máquina, actualizar un catálogo existente y convertir un catálogo de máquinas basado en un perfil no de máquina en un catálogo de máquinas basado en un perfil de máquina mediante Studio y PowerShell. Para obtener más información, consulte:
- Studio
- Powershell
Escritorios agrupados de un solo uso durante eventos de LHC. Los escritorios agrupados, de sesión única y administrados por energía, ahora están disponibles para un solo uso de forma predeterminada durante un evento de caché de host local (LHC). Este cambio garantiza que los usuarios puedan acceder a estas máquinas sin preocuparse por la reutilización del escritorio. La funcionalidad existente para configurar estos escritorios para su reutilización permanece sin cambios. Para obtener más información, consulte Habilitar el uso de Studio.
Enero de 2026
Funciones nuevas y mejoradas
Descubrir y entregar capas de aplicaciones elásticas de Citrix en Studio. Ahora puede descubrir y publicar capas de aplicaciones elásticas mediante el nodo Paquetes de aplicaciones en Studio, lo que incluye:
-
Descubrir y enumerar una biblioteca de capas de aplicaciones elásticas creadas con Citrix App Layering.
-
Crear directivas de asignación para entregar aplicaciones de forma elástica a los usuarios en catálogos de máquinas no persistentes.
-
Entregar capas de aplicaciones elásticas portátiles a cualquier máquina Windows no persistente, independientemente de si la imagen se publicó desde un dispositivo de App Layering.
Para obtener más información, consulte Administrar paquetes de aplicaciones.
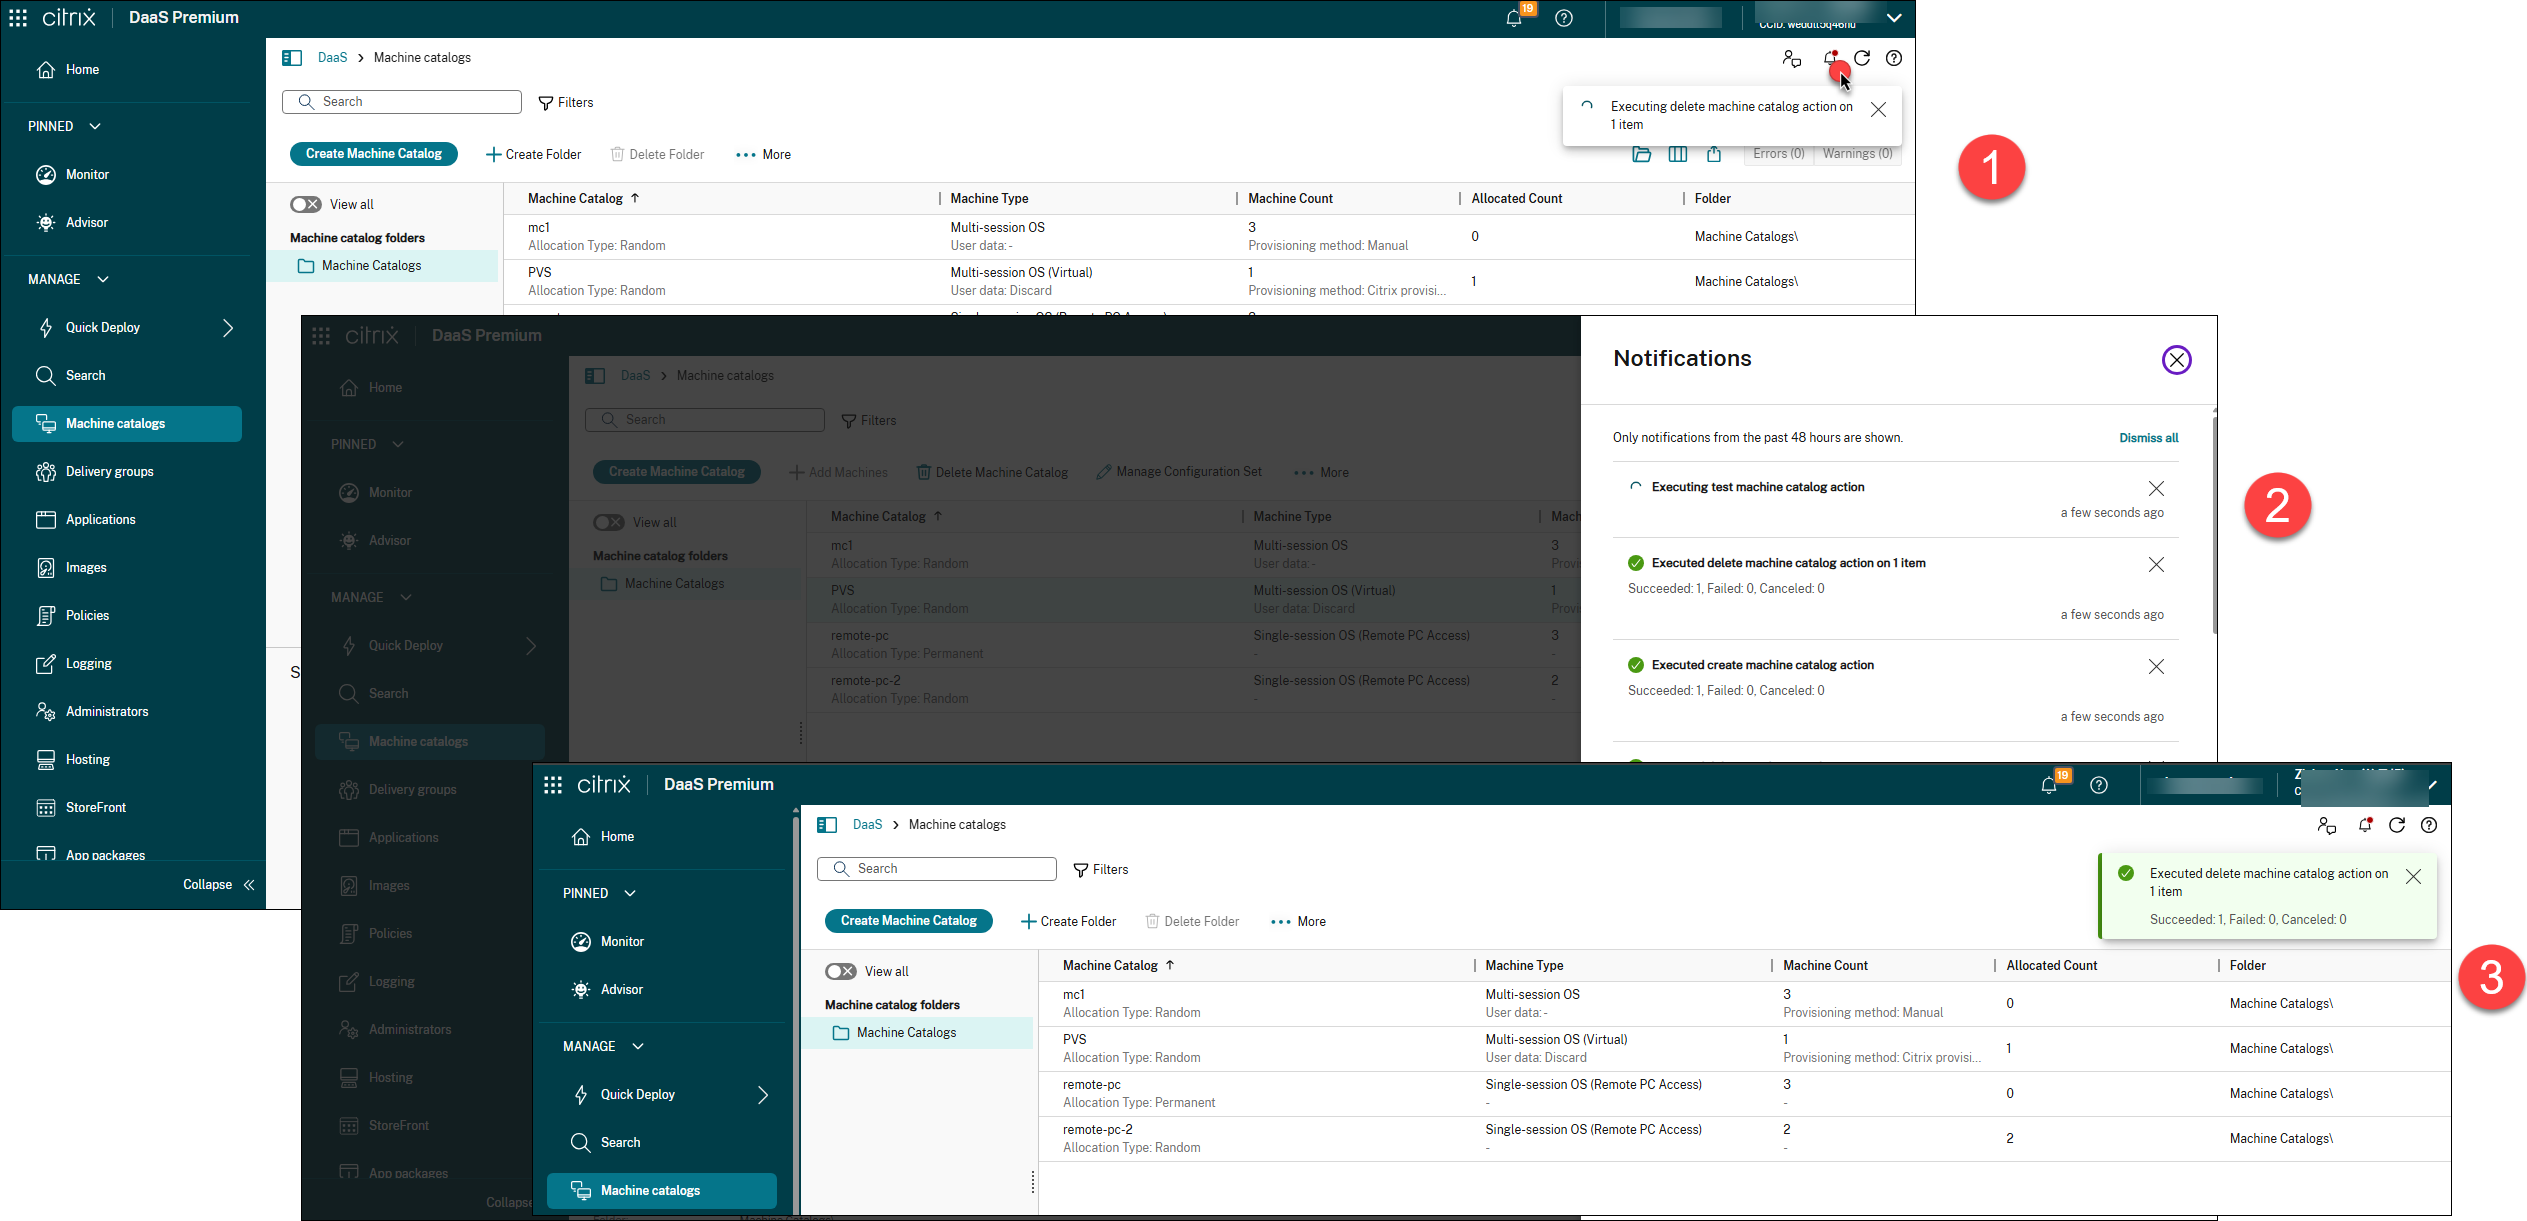
Notificaciones en la sesión para operaciones en segundo plano. Web Studio ahora incluye un centro de notificaciones que le ofrece visibilidad en tiempo real de las operaciones en segundo plano e informa sobre los resultados de las operaciones.
Cuando inicia una operación que requiere mucho tiempo, aparece una notificación en la esquina superior derecha para informarle de que está en curso. Las operaciones que antes bloqueaban la interfaz de usuario ahora se ejecutan en segundo plano, por lo que puede seguir trabajando sin interrupciones. Una vez que la operación se completa, aparece una notificación de estado en tiempo real y el resultado también se guarda en el centro de notificaciones. El centro de notificaciones mantiene un historial de 48 horas, lo que facilita el seguimiento de la actividad reciente.
Para obtener más información, consulte Información general de Studio.
Inicio de sesión único de Microsoft Entra para DaaS. Ahora está disponible la compatibilidad con las nuevas plataformas de la aplicación Workspace y Windows Server 2025. Consulte Inicio de sesión único de Microsoft Entra para obtener más información.
Etiquetado de seguimiento (Follow-me tagging). El etiquetado de seguimiento permite rastrear el uso individual de las máquinas virtuales por parte de los usuarios finales mediante la aplicación de etiquetas a nivel de hipervisor. Estas etiquetas, identificadas con el usuario y/o la organización específicos (utilizando citrix-user-upn como clave y el Nombre principal de usuario (UPN) como valor), se añaden cuando se asigna un usuario a una máquina virtual y se eliminan cuando se desasigna al usuario.
Esta función ofrece varias ventajas:
- Imputación de costes de TI: Facilita el filtrado del uso de recursos (Azure: NIC, SO, ID, WBC, discos de datos y máquinas virtuales) (AWS EC2: instancia EC2, volúmenes EBS (SO, ID, WBC y discos de datos), interfaces de red) por etiquetas, lo que permite una imputación precisa de los costes a usuarios individuales o unidades de negocio.
- Administración eficiente de usuarios: Automatiza la eliminación de etiquetas de los recursos cuando los usuarios finales son desasignados debido a cambios laborales como la rescisión o la reorganización.
- Supervisión de seguridad mejorada: Ayuda a identificar las máquinas virtuales asignadas a usuarios finales específicos para realizar análisis de seguridad dirigidos.
Actualmente, el etiquetado de seguimiento es aplicable a:
- Entornos AWS EC2 y Azure
- Máquinas asignadas estáticamente que ejecutan SO de sesión única
- Catálogos persistentes y no persistentes
- Todos los catálogos unidos a la identidad de la máquina compatibles
- Solo máquinas virtuales aprovisionadas por MCS
- Solo discos administrados
Para obtener más información, consulte Etiquetado de seguimiento.
Compatibilidad con el aprovisionamiento de discos de datos en AWS. Un disco de datos permite almacenar datos persistentes como registros de eventos, seguimientos de seguridad y datos de aplicaciones.
Con esta función, ahora puede crear y asignar un disco de datos persistente a una máquina virtual persistente o no persistente creada por MCS de un catálogo de máquinas MCS en AWS. El origen del disco de datos debe ser la imagen maestra (volumen secundario de la AMI). Puede aprovisionar el disco de datos mediante comandos de Studio y PowerShell. Sin embargo, solo puede aprovisionar discos de datos mediante la interfaz de usuario de Studio cuando la imagen maestra (AMI) tiene dos volúmenes: disco del SO (volumen raíz) y disco de datos (volumen secundario).
Para obtener información sobre cómo crear un catálogo de máquinas MCS con un disco de datos, consulte Aprovisionar un disco de datos en una VM creada con MCS.
Diciembre de 2025
Funciones nuevas y mejoradas
Azure: Clonar catálogos de MCS. Ahora puede usar el comando de PowerShell Copy-ProvScheme para clonar un catálogo de máquinas MCS persistente y no persistente existente en el entorno de virtualización de Azure. Esta función crea un nuevo esquema de aprovisionamiento al copiar los detalles de un esquema existente, incluidas las configuraciones asociadas, las asignaciones de red y los grupos de seguridad. Esto le ayuda a:
- Dividir un catálogo único existente en varios catálogos para aplicar diferentes directivas y configuraciones a nivel de catálogo.
- Aislar máquinas virtuales específicas dentro de un catálogo grande para realizar pruebas rápidas o para tratarlas por separado en función de sus funciones.
Para obtener más información, consulte Clonar un catálogo de MCS.
Configuración mejorada de optimización de la experiencia para Citrix DaaS. Hemos mejorado la configuración de Optimización de la experiencia para ayudarle a ajustar fácilmente la asignación de recursos y aumentar el rendimiento en los catálogos de máquinas. Ahora puede crear o seleccionar conjuntos de configuraciones para una optimización personalizada, o aplicar rápidamente la configuración predeterminada, como la protección automática contra picos de CPU y la optimización inteligente de la CPU.
Para obtener más información, consulte Seleccionar un conjunto de configuraciones para la optimización de la experiencia.
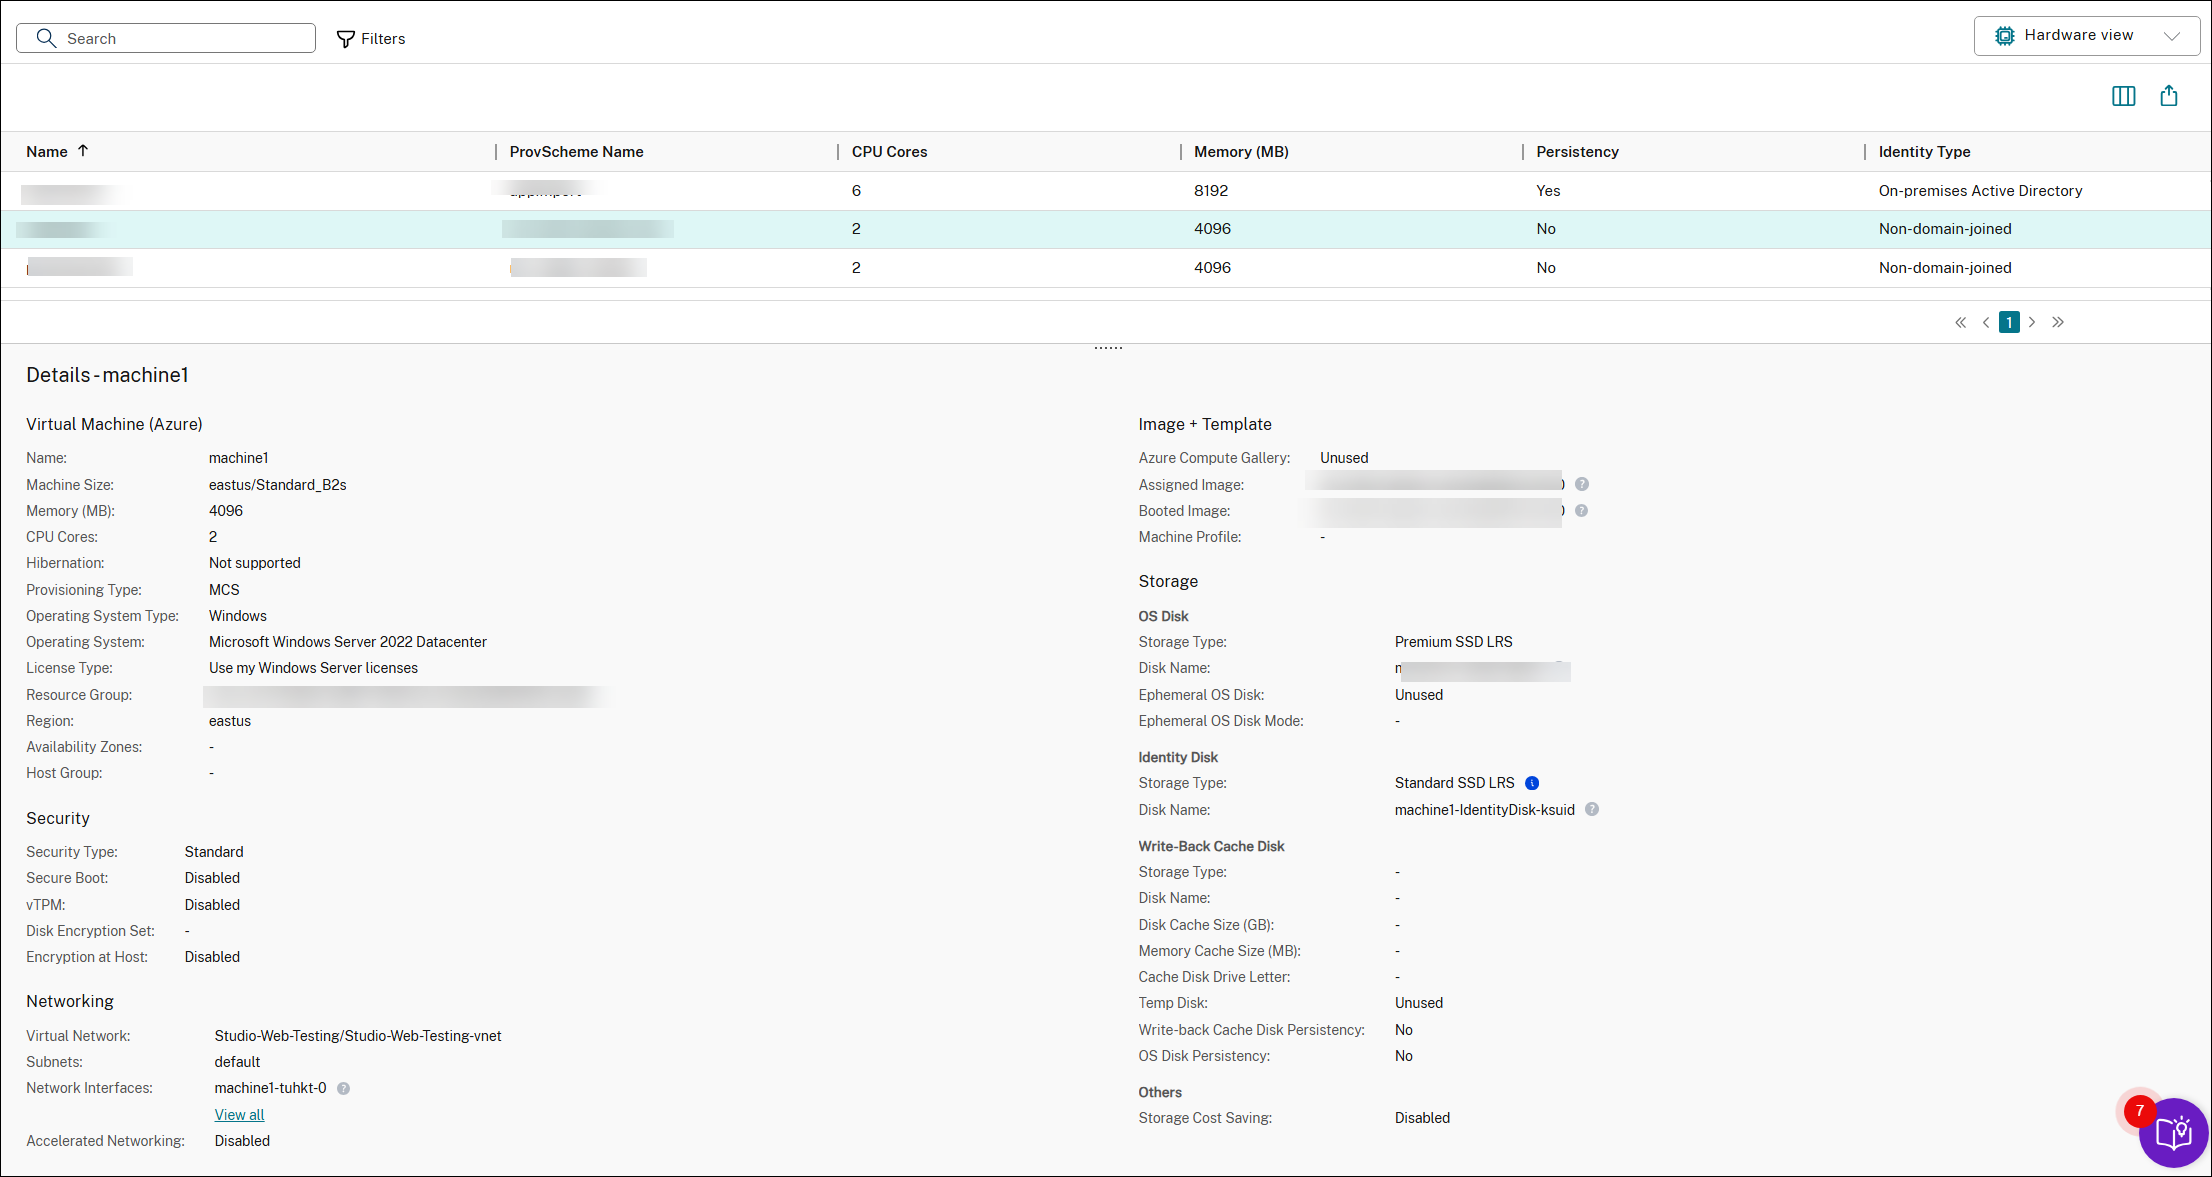
Vista de hardware de la máquina en el nodo de búsqueda. Ahora puede acceder a una vista de hardware dedicada en el nodo de búsqueda para las máquinas aprovisionadas mediante Machine Creation Services (MCS). Esta vista proporciona una mejor visibilidad de los detalles del hardware de la máquina y facilita la administración de las máquinas aprovisionadas con MCS.
Entre las ventajas clave se incluyen:
- Ver configuraciones detalladas de hardware, incluido el tamaño de la máquina, el sistema operativo, el tipo de licencia, la configuración de seguridad, las redes, la imagen, la plantilla y la configuración del disco.
- Localizar fácilmente máquinas mediante filtros de hardware y opciones de búsqueda.
Actualmente, la vista de hardware está disponible para máquinas aprovisionadas con MCS en VMware, XenServer, SCVMM/Hyper-V, Nutanix PC, Azure, Azure Arc, Azure Local, AWS EC2 y GCP. OpenShift y Amazon WorkSpaces Core actualmente solo muestran información básica de hardware como columnas. Para obtener más información, consulte Supervisar máquinas aprovisionadas con MCS en Buscar > Vista de hardware.
Control de ámbito mejorado para el Conjunto de directivas predeterminado. El control de ámbito ha estado disponible para los conjuntos de directivas. Para mantener la compatibilidad, el Conjunto de directivas predeterminado ahora se asigna a cualquier ámbito, con el Control de omisión de ámbito habilitado de forma predeterminada. Revise sus asignaciones del Conjunto de directivas predeterminado y ajústelas si desea limitar el acceso según el ámbito.
Puede actualizar las asignaciones de ámbito de dos maneras:
-
Desde las directivas: Edite el Conjunto de directivas predeterminado y cambie sus ámbitos asociados.
-
Desde el ámbito: Vaya al ámbito en Administradores > Ámbitos y asigne o elimine el Conjunto de directivas predeterminado de él.
Para obtener más información, consulte Crear y administrar ámbitos y Crear y administrar conjuntos de directivas.
Reubicación del nodo de StoreFront. El nodo de StoreFront se ha eliminado de Web Studio. Todas las configuraciones y opciones de configuración disponibles anteriormente en el nodo de StoreFront ahora están disponibles en la pestaña Configuración del nodo de Grupos de entrega. Esta consolidación simplifica la navegación y mantiene las opciones de configuración relacionadas en un solo lugar.
AWS EC2: Compartir imágenes preparadas entre zonas de disponibilidad. Anteriormente, para crear catálogos de máquinas MCS en varias zonas de disponibilidad, necesitaba una imagen preparada independiente para cada zona de disponibilidad. Esto aumentaba la complejidad operativa al tener que administrar varias imágenes preparadas y podía dar lugar a posibles inconsistencias en la administración de imágenes.
Con esta función, puede compartir una única imagen preparada entre diferentes zonas de disponibilidad dentro de la misma región de AWS para AWS EC2. Esto simplifica la creación de catálogos y las actualizaciones de imágenes, lo que reduce significativamente la sobrecarga de administración. Actualmente, utilice comandos de PowerShell para administrar el uso compartido de imágenes. Para obtener más información, consulte Compartir imágenes preparadas entre zonas de disponibilidad.
Crear máquinas virtuales aprovisionadas por MCS con vTPM habilitado en XenServer 8. Con esta función en XenServer 8, puede crear un catálogo de máquinas MCS con vTPM. Si se utiliza la configuración basada en perfiles de máquina y vTPM está habilitado, las máquinas virtuales del catálogo heredan el mismo contenido de vTPM de la plantilla de máquina virtual. Si no se utiliza el perfil de máquina y la imagen maestra tiene vTPM habilitado, las máquinas virtuales del catálogo heredarán el mismo contenido de vTPM que la imagen maestra. Para obtener información, consulte Crear un catálogo de máquinas basado en perfiles de máquina mediante PowerShell.
Noviembre de 2025
Funciones nuevas y mejoradas
Inicio de sesión único de Microsoft Entra para DaaS. Ahora puede aprovechar el inicio de sesión único (SSO) al usar credenciales de Microsoft Entra ID para acceder a aplicaciones y escritorios virtuales en hosts de sesión unidos a Microsoft Entra o unidos a Microsoft Entra híbrido. Para obtener más información, consulte Inicio de sesión único de Microsoft Entra.
Instancias administradas de Amazon WorkSpaces Core: Compartir imágenes preparadas entre zonas de disponibilidad mediante la interfaz de usuario de Studio. Con esta función, puede compartir una única imagen preparada entre diferentes zonas de disponibilidad dentro de la misma región de AWS para instancias administradas de Amazon WorkSpaces Core mediante la interfaz de usuario de Studio. Alternativamente, también puede usar comandos de PowerShell para administrar el uso compartido de imágenes. Para obtener más información, consulte Compartir imágenes preparadas entre zonas de disponibilidad.
Escritorios agrupados de un solo uso en la caché de host local. Ahora puede configurar el uso único de escritorios agrupados durante el modo de interrupción de la caché de host local (LHC). Aprovecha un blob de higiene distribuido solo a VDA de la versión 2407 y posteriores. Las máquinas capaces se programan automáticamente para reiniciarse después de una única sesión de interrupción para garantizar un estado limpio. Esta función mejora la percepción del cliente durante las interrupciones al hacer que la disponibilidad sea más fluida. Para obtener más información, consulte Escritorios agrupados de un solo uso en la caché de host local.
Administración de versiones de imágenes preparadas en AWS EC2. La funcionalidad de administración de imágenes ya está disponible de forma general para entornos de virtualización de AWS EC2. Puede usar el nodo Imágenes para crear varias versiones de imágenes y aplicar o actualizar varios catálogos de máquinas. Esta implementación reduce significativamente los costos de almacenamiento y tiempo, y simplifica el proceso de implementación de máquinas virtuales y actualización de imágenes. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Crear un catálogo de máquinas de imágenes preparadas en AWS EC2.
Compatibilidad con la no unión a dominio de instancias administradas de Amazon WorkSpaces Core en la interfaz de usuario de Studio. Anteriormente, la interfaz de usuario de Studio admitía Active Directory local e híbrido de Microsoft Entra para instancias administradas de Amazon WorkSpaces Core, pero no admitía el aprovisionamiento de configuraciones no unidas a dominio.
Con esta mejora, puede aprovisionar instancias administradas de Amazon WorkSpaces Core que no estén unidas a un dominio directamente en la interfaz de usuario de Studio mediante MCS. Esta funcionalidad es compatible durante las fases de creación y edición de los catálogos de máquinas de MCS en la interfaz de usuario de Studio. Para obtener información, consulte Crear un catálogo de máquinas desde el nodo Catálogos de máquinas.
Azure: Compatibilidad con tamaños de VM de copia de seguridad de distintas familias para VM hibernadas. MCS en Azure ahora admite el uso de tamaños de VM de distintas familias para configuraciones de copia de seguridad en catálogos de máquinas habilitados para hibernación, lo que mejora la resiliencia. Esta función elimina la restricción anterior que impedía la reversión entre familias para evitar errores de pantalla azul al reanudar. Cuando se produce un error de asignación al reanudar una VM hibernada, MCS gestiona automáticamente el cambio de tamaño, asegurándose de que siga obteniendo una VM funcional. Tenga en cuenta que cambiar el tamaño de la VM requiere borrar el estado hibernado, lo que resulta en la pérdida del estado de la memoria de la VM (datos de RAM). Esta funcionalidad está disponible para catálogos de MCS persistentes y no persistentes. Para obtener más información, consulte Configurar tamaños de VM de copia de seguridad.
Ajuste de tamaño de carga de trabajo mejorado. La página mejorada de ajuste de tamaño de carga de trabajo le ayuda a analizar los aspectos de uso y tamaño de sus grupos de entrega. De este modo, los grupos de entrega se pueden analizar en función de la actividad de la máquina o del usuario.
El análisis basado en máquinas le permite:
-
Clasificar los escritorios virtuales según el uso para identificar máquinas con actividad nula o baja y reducir el gasto en recursos no utilizados. Para obtener más información, consulte Análisis de uso
-
Analizar la utilización de recursos en escritorios virtuales para identificar máquinas que necesitan un ajuste de tamaño para reducir costes o mejorar la experiencia del usuario. Para obtener más información, consulte Análisis de tamaño
El análisis basado en usuarios le permite:
-
Clasificar a los usuarios según su actividad. Considere la posibilidad de eliminar el derecho de acceso de los usuarios sin actividad por razones de higiene de TI. Los usuarios con poco uso podrían trasladarse a recursos compartidos para un uso más eficiente de los recursos.
-
Analizar el consumo de recursos de los usuarios para identificar cohortes con un consumo de recursos superior o inferior al promedio, y para distribuir a los usuarios de forma más eficaz.
El análisis de máquinas es ideal para escenarios con escritorios virtuales asignados estáticamente a los usuarios, como Windows 365 Enterprise o Frontline dedicado. El análisis de usuarios es útil para el análisis de grupos de entrega con escritorios virtuales asignados aleatoriamente. Ambos análisis están actualmente limitados a máquinas de sesión única.
Nota:
El análisis clásico de ajuste de tamaño, accesible a través del botón «Todas las cargas de trabajo» en la parte superior de la página, quedará obsoleto en una próxima versión.
Ver usuarios bloqueados por errores de inicio de sesión. Los administradores ahora tienen visibilidad de los usuarios bloqueados por errores de inicio de sesión. Este nuevo resumen está disponible en los Filtros dentro de la vista Conexiones, lo que permite una mejor priorización y análisis de los errores.
Las tendencias de rendimiento de la sesión ahora están disponibles con personalización. Las tendencias de rendimiento de la sesión en Citrix Director admiten datos históricos. Los administradores ahora pueden personalizar las métricas para correlacionarlas a partir de una lista enriquecida de métricas de rendimiento.
Información de diagnóstico sobre máquinas y sesiones para la supervisión proactiva. Citrix Director ahora cuenta con un panel de información (Insights) para ayudar a los administradores a identificar y resolver de forma proactiva los fallos de sesión y los problemas de rendimiento. Esta potente herramienta proporciona información de diagnóstico, actualizada cada 15 minutos, para destacar las máquinas y sesiones problemáticas que afectan a su sitio.
La información clave incluye:
- Máquinas de agujero negro: Detecta máquinas que no pueden atender solicitudes de sesión consecutivas
- Sesiones zombi: Identifica máquinas de SO de sesión única con sesiones abandonadas que bloquean el inicio de nuevas sesiones.
- Máquinas sobrecargadas: Marca las máquinas con picos sostenidos de CPU o memoria que están degradando la experiencia del usuario.
- Fallos de conexión: Destaca los fallos de cliente y servidor, proporcionando detalles sobre los patrones de fallo y el impacto en el usuario.
La información es personalizable, con políticas de alerta que se pueden configurar para notificaciones. La información permite a los administradores ser proactivos, tomar medidas oportunas y mejorar la disponibilidad y el rendimiento de las sesiones en todo su entorno. Para obtener más información, consulte Información general
Octubre de 2025
Funciones nuevas y mejoradas
Citrix Advisor: Nuevas comprobaciones de fiabilidad, rendimiento, seguridad y eficiencia de costes. Citrix Advisor ahora incluye las siguientes nuevas comprobaciones de entorno que proporcionan recomendaciones prácticas para ayudar a mejorar la fiabilidad, el rendimiento, la seguridad y la eficiencia de costes:
-
Fiabilidad
- Habilitar la comunicación entre Cloud Connectors para un rendimiento fiable de LHC
- Colocar los Cloud Connectors en el mismo dominio
- Comprobar las configuraciones de resiliencia
-
Rendimiento
- Ajustar el tamaño de las máquinas que consumen muchos recursos
- Reducir el número de conexiones de host en sus zonas
- Reducir el número de VDA en sus zonas
- Evaluar la asignación de recursos para los servidores PVS
- Aumentar la asignación de recursos para los servidores PVS
- Optimizar los Cloud Connectors para el modo LHC
-
Seguridad
- Actualizar las versiones de la aplicación Citrix Workspace que llegaron al final de su vida útil
- Asignar recursos a grupos de seguridad
-
Optimización de costes
- Liberar recursos no utilizados
Estas mejoras le ayudan a identificar problemas de forma proactiva y a tomar medidas correctivas para mantener un entorno fiable, seguro y rentable. Para obtener más información, consulte Citrix Advisor.
Aprovisionar cargas de trabajo persistentes de instancias administradas de Amazon WorkSpaces Core. Anteriormente, solo podía usar MCS para aprovisionar cargas de trabajo no persistentes de instancias administradas de Amazon WorkSpaces Core. Con esta nueva capacidad, puede crear un catálogo persistente de instancias administradas de Amazon WorkSpaces Core mediante MCS. Las escrituras y los cambios de los usuarios en sus escritorios se conservan en el disco del sistema operativo (volumen raíz) entre los diferentes arranques de su instancia administrada persistente de WorkSpaces Core aprovisionada por MCS.
Tenga en cuenta que este flujo de trabajo difiere del uso de Quick Deploy para aprovisionar paquetes de Amazon WorkSpaces Core.
Para obtener más información, consulte Crear un catálogo de instancias administradas de Amazon WorkSpaces Core.
Instancias administradas de Amazon WorkSpaces Core: Comparta imágenes preparadas entre zonas de disponibilidad. Anteriormente, para crear catálogos de máquinas MCS en varias zonas de disponibilidad, necesitaba una imagen preparada independiente para cada zona de disponibilidad. Esto aumentaba la complejidad operativa al tener que administrar varias imágenes preparadas y podía dar lugar a posibles inconsistencias en la administración de imágenes.
Con esta función, puede compartir una única imagen preparada entre diferentes zonas de disponibilidad dentro de la misma región de AWS para las instancias administradas de Amazon WorkSpaces Core. Esto simplifica la creación de catálogos y las actualizaciones de imágenes, lo que reduce significativamente la sobrecarga de administración. Actualmente, use comandos de PowerShell para administrar el uso compartido de imágenes. Para obtener más información, consulte Compartir imágenes preparadas entre zonas de disponibilidad.
Comparta versiones de imágenes preparadas entre clústeres y vCenters. Ahora puede usar el nodo Imágenes para compartir versiones de imágenes entre conexiones de alojamiento en VMware. Esta implementación garantiza la coherencia y uniformidad de las imágenes en diferentes clústeres o vCenters, lo que mejora la flexibilidad de implementación y la eficiencia operativa. Alternativamente, puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Administración de imágenes y Compartir imágenes preparadas.
Cree un entorno seguro para el tráfico administrado por AWS en el entorno de Amazon WorkSpaces Core. Si tiene un proxy configurado en los Cloud Connectors, debe crear la conexión de host para usar el proxy, de modo que las llamadas a la API realizadas por MCS se enruten correctamente a través del proxy. MCS permite que el tráfico de red (llamadas a la API de Citrix Cloud al hipervisor de AWS) se enrute a través de Cloud Connectors en su entorno de Amazon WorkSpaces Core mediante Studio. Para obtener más información, consulte Crear una conexión mediante Studio.
Excluir las máquinas virtuales en modo de mantenimiento del grupo de escalado automático. Anteriormente, las máquinas virtuales en modo de mantenimiento se incluían en el grupo de escalado automático según el grupo de entrega. Por ejemplo, los grupos de entrega de sesión única incluían máquinas virtuales en modo de mantenimiento en el grupo de escalado automático, mientras que los grupos de entrega de varias sesiones las excluían.
Con la nueva propiedad de grupo de escritorios PoolSizeExcludesMaintenanceMode, ahora puede excluir las máquinas virtuales en modo de mantenimiento del grupo de escalado automático, independientemente del grupo de entrega. Si establece la propiedad en true, las máquinas virtuales en modo de mantenimiento se excluyen del grupo de escalado automático. Por el contrario, si se establece en false, se incluyen. Para obtener más información, consulte Set-BrokerDesktopGroup.
Valor predeterminado de asignación de usuarios mejorado para una mayor seguridad. Hemos actualizado el comportamiento predeterminado al asignar usuarios dentro de un grupo de entrega. El control restringido es ahora el valor predeterminado, lo que garantiza una mayor seguridad y un control de acceso más granular. La opción alternativa, Permitir que cualquier usuario autenticado utilice los recursos, ahora está claramente marcada como No recomendada y solo debe usarse para escenarios específicos, como escritorios compartidos o agrupados para un acceso amplio, entornos de quiosco o fines de prueba. Este cambio ayuda a reducir el riesgo al tiempo que le brinda flexibilidad cuando sea necesario.
Para obtener más información, consulte Configurar el ámbito de usuario para una directiva de acceso.
Dos nuevas alertas de estado del servicio. Hay dos nuevas alertas a nivel de sitio disponibles para ayudarle a supervisar el estado de la implementación:
-
Los recursos se encuentran en la zona inicial.
-
La comprobación de estado avanzada no está habilitada en StoreFront.
Para ver estas alertas, haga clic en el icono de la bandera en la esquina superior derecha de la página de inicio. Para obtener más información, consulte Página de inicio de Studio.
Administración mejorada de paquetes de aplicaciones. En Studio, ahora puede optar por eliminar automáticamente los paquetes que ya no existen en la ubicación de origen (ahora llamada perfil) al buscar actualizaciones. Esta nueva opción Eliminar paquetes ausentes en el campo Preferencias le ayuda a limpiar fácilmente la interfaz de usuario de los paquetes de aplicaciones eliminando las entradas obsoletas de la ficha Paquetes.
Además, varias fichas y secciones del nodo de paquetes de aplicaciones se han renombrado para alinearse mejor con la amplia gama de tipos de paquetes ahora compatibles con Studio:
-
Agregar origen ahora es Crear perfil de detección
-
Comprobar actualizaciones de paquetes ahora es Comprobar actualizaciones
-
Eliminar origen ahora es Eliminar perfil
Para obtener más información, consulte Administrar paquetes de aplicaciones.
Aprovisionamiento entre cuentas en AWS EC2 mediante la interfaz de usuario de Studio. Hay casos de uso en los que los Cloud Connectors se desean colocar en una cuenta de AWS separada (cuenta de servicios compartidos o cuenta de componentes de sitio) con roles de IAM que tienen acceso entre cuentas (rol de IAM entre cuentas) y catálogos de máquinas aprovisionados por MCS en una cuenta de AWS secundaria separada (cuentas de cargas de trabajo), sin la necesidad de Cloud Connectors adicionales en las cuentas separadas. Este modelo de implementación ya es compatible con Powershell SDK y ahora también es compatible con la interfaz de usuario de Studio.
Configuración de proxy mejorada para conexiones de host de AWS EC2. Anteriormente, MCS no podía leer el valor del proxy del sistema configurado por usted en el Cloud Connector para configurar un proxy del sistema para una conexión de host de AWS.
Con esta mejora, la conexión de host de AWS ahora puede leer el valor del proxy del sistema WinHTTP que se configura durante la instalación del Cloud Connector si establece la propiedad personalizada UseSystemProxyForHypervisorTrafficOnConnectors en true al crear o actualizar una conexión de host mediante PowerShell. Por lo tanto, esta mejora:
- Permite que el cliente de AWS lea los valores del proxy, lo que permite realizar llamadas a la API adecuadas a través del proxy, algo esencial para la comunicación por Internet.
- Reduce la necesidad de configurar manualmente los valores del servidor proxy y del puerto a través de la CLI.
Para obtener más información, consulte Configuración de proxy mejorada para la conexión de host de AWS.
Compatibilidad con selección múltiple para entidades clave mediante el operador “IN”. Esta mejora introduce la capacidad de seleccionar varios valores para campos de filtro clave como usuarios, máquinas y grupos de entrega, utilizando un operador “IN”.
Septiembre de 2025
Funciones nuevas y mejoradas
Compatibilidad con el uso de instancias Spot de AWS EC2. Con esta función, puede crear un catálogo de máquinas MCS de instancias Spot (solo solicitud persistente) en el entorno de virtualización de AWS mediante el flujo de trabajo de perfil de máquina.
En comparación con las instancias bajo demanda, las instancias Spot ofrecen un ahorro de costes de hasta el 90%. Sin embargo, las instancias Spot pueden ser interrumpidas por Amazon EC2 si la capacidad deja de estar disponible, lo que las hace adecuadas solo para aplicaciones y escritorios no críticos.
Además, con esta función, puede utilizar instancias Spot como SKU de respaldo.
Para obtener más información, consulte Crear un catálogo mediante una instancia Spot de AWS.
Acceso con ámbito a Studio para administradores de inquilinos de CSP (Vista previa). Como Proveedor de servicios de Citrix (CSP), ahora puede conceder a sus administradores de inquilinos acceso a una versión ligera de la consola de DaaS Studio directamente desde su consola de Citrix Cloud.
En lugar de ser bloqueados al seleccionar Administrar DaaS, los administradores de inquilinos ahora son dirigidos a una vista de Studio con ámbito donde pueden administrar sus propios objetos, como catálogos y grupos de entrega, según los permisos basados en roles y dominios federados. Los objetos sin ámbito o globales, como Zonas y Etiquetas, están ocultos para mantener el aislamiento de los inquilinos y proporcionar una experiencia de autoservicio segura y optimizada.
Para obtener más información, consulte Administración de servicios de inquilinos.
Solución de problemas de conexión de Citrix. La función Solución de problemas de conexión de Citrix está diseñada para permitir a los usuarios finales solucionar problemas de forma eficaz por sí mismos los posibles errores de inicio de escritorios o aplicaciones. Esta mejora tiene como objetivo proporcionar a los usuarios diagnósticos claros, posibles recomendaciones y la capacidad de ejecutar correcciones con un simple clic. Para obtener más información, consulte Solución de problemas de conexión de Citrix.
Selección múltiple mejorada en el nodo de búsqueda. Hemos actualizado el nodo de Búsqueda con un diseño de tabla más intuitivo. Este cambio le permite:
-
Seleccionar varios elementos mediante casillas de verificación en cada fila, lo que hace que la experiencia sea más intuitiva.
-
Seleccionar todos los elementos de la página actual mediante la casilla de verificación del encabezado de columna.
Aunque la selección múltiple y la selección a nivel de página no son nuevas (anteriormente se realizaban mediante atajos de teclado), esta mejora aumenta en gran medida la facilidad de uso y la usabilidad, y sienta las bases para el futuro soporte de la selección múltiple entre páginas.
Detalles de reconexión automática de sesión en la vista Filtros y la ficha Rendimiento de sesión. Ahora puede ver los detalles de reconexión automática de sesión tanto en la ficha Filtros > Sesiones como en la ficha Rendimiento de sesión. Esta mejora le permite acceder y analizar rápidamente el número de reconexiones automáticas en una sesión.
Vista Filtros:
Para mostrar la nueva columna Reconexión automática de sesión, vaya a Elegir columnas y, a continuación, seleccione Reconexión automática de sesión en la ficha Filtros > Sesiones.
Una exploración en profundidad proporciona información adicional, como Fiabilidad de sesión o Reconexión automática de cliente, marcas de tiempo, IP de punto final y Nombre de punto final de la máquina donde está instalada la aplicación Citrix Workspace. Esta información estaba disponible anteriormente en la ficha Tendencias. Para obtener más información, consulte la página Tendencias históricas.
Ficha Rendimiento de sesión:
Ahora puede ver los detalles de reconexión automática de sesión en la ficha Últimas 48 h de la ficha Rendimiento de sesión.
El gráfico muestra el número de Reconexiones totales de sesión, Reconexiones automáticas de cliente y Reconexiones de fiabilidad de sesión.
La información de reconexión automática le ayuda a ver y solucionar problemas de conexiones de red con interrupciones y a analizar las redes para una experiencia fluida.
Definiciones mejoradas de las mediciones de RTT de ICA y latencia de red en Monitor. Las definiciones y los métodos de medición del tiempo de ida y vuelta (RTT) de ICA y la latencia de red en Director se han mejorado. Esta actualización cambia los contadores subyacentes y el intervalo de muestreo de estas métricas. Estas mejoras abordan las limitaciones anteriores en la forma en que se informaban las métricas. Ahora obtiene información más precisa y fiable para supervisar la experiencia del usuario en entornos Citrix.
Compatibilidad con la administración de imágenes en entornos de Red Hat OpenShift. La funcionalidad de administración de imágenes ya está disponible de forma general para entornos de virtualización de OpenShift. Puede usar el nodo Imágenes para crear definiciones de imágenes, versiones y catálogos de máquinas MCS. Esta implementación reduce significativamente los costes de almacenamiento y tiempo, y simplifica el proceso de implementación de máquinas virtuales y actualización de imágenes. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Crear un catálogo de máquinas de imagen preparada en Red Hat OpenShift.
Compatibilidad con la creación de catálogos de Red Hat OpenShift mediante un perfil de máquina. Con esta función, mediante Studio, ahora puede crear un catálogo de Red Hat OpenShift en MCS mediante un perfil de máquina. La entrada del perfil de máquina es una máquina virtual existente. La creación de un catálogo mediante un perfil de máquina permite que las máquinas virtuales del catálogo hereden propiedades de hardware como el número de CPU y el tamaño de la memoria. Para obtener más información, consulte Crear un catálogo de Red Hat OpenShift.
Administración de versiones de imágenes preparadas en XenServer. La funcionalidad de administración de imágenes ya está disponible de forma general para entornos de virtualización de XenServer. Puede usar el nodo Imágenes para crear varias versiones de imágenes y aplicarlas o actualizarlas a varios catálogos de máquinas. Esta implementación reduce significativamente los costes de almacenamiento y tiempo, y simplifica el proceso de implementación de máquinas virtuales y actualización de imágenes. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Crear un catálogo de máquinas de imagen preparada en XenServer.
Mejora de la fiabilidad de las actualizaciones con un reinicio de VDA previo a la actualización. El servicio de actualización de VDA ahora ofrece la capacidad de reiniciar los VDA antes de que comience la actualización. Esto ayuda a mejorar las tasas de éxito de las actualizaciones al comenzar desde un estado de sistema estable y evitar problemas causados por reinicios pendientes. Para obtener más información, consulte Actualizar VDA.
Integración de Secure Private Access en Web Studio La integración de Secure Private Access (SPA) con Web Studio se ha mejorado. Los administradores de su organización ahora pueden abrir la consola de SPA directamente desde la navegación izquierda en Web Studio.
Agosto de 2025
Funciones nuevas y mejoradas
Compatibilidad con la selección múltiple para grupos de entrega. Los menús desplegables de Grupo de entrega en las páginas Sesiones y Rendimiento de inicio de sesión de la ficha Tendencias se han mejorado con:
-
Búsqueda de nombres de grupos de entrega mediante la entrada de texto
-
Selección múltiple de hasta 15 grupos de entrega para un análisis exhaustivo
Esta mejora aumenta la facilidad de uso y permite una supervisión y comparación más eficientes entre varios grupos de entrega simultáneamente.
Compartir versiones de imágenes preparadas entre suscripciones e inquilinos en Azure. Ahora puede usar el nodo Imágenes para compartir versiones de imágenes entre conexiones de alojamiento en Azure. Esta implementación garantiza la coherencia y uniformidad de las imágenes en diferentes suscripciones o inquilinos, lo que mejora la flexibilidad de implementación y la eficiencia operativa. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Administración de imágenes.
Mejora de la gestión de alertas de equilibrio de carga vertical y horizontal. Anteriormente, cuando se configuraba UseVerticalScalingForRdsLaunches en true y se configuraba la directiva “Número máximo de sesiones” en Studio, las máquinas pasaban al estado “Capacidad máxima”. Director activaba alertas de “Capacidad máxima” si se alcanzaba el límite debido al equilibrio de carga vertical u horizontal. No había forma de distinguir entre el equilibrio de carga vertical y horizontal al encontrar errores específicos, como “Carga máxima alcanzada”. Esto provocaba alertas innecesarias para un comportamiento esperado en escenarios de escalado vertical, lo que le hacía perder tiempo y creaba confusión.
Ahora, cuando el equilibrio de carga vertical está activo y una máquina alcanza su límite de sesiones, pasa a un nuevo estado: “Capacidad máxima para el escalado vertical”. Director ya no genera alertas para este nuevo estado. Las alertas solo se activan para “Capacidad máxima” en escenarios de escalado horizontal. Puede ver el nuevo estado en las páginas de Filtros e Informes personalizados, lo que facilita la distinción entre condiciones esperadas y excepcionales. Esta mejora le ayuda a evitar alertas innecesarias y a centrarse en problemas reales, lo que agiliza la supervisión y la resolución de problemas. Se aplica al configurar UseVerticalScalingForRdsLaunches mediante Set-BrokerSite y al establecer la directiva “Número máximo de sesiones” en Studio.
Alertas de estado de Connector Appliance. Anteriormente, no estaba disponible la creación y gestión de alertas para Connector Appliance. Con esta versión, puede crear y gestionar alertas para Connector Appliance. Esta función permite a los administradores supervisar el estado de los Connector Appliances mediante una vista de panel único y configurar alertas de forma proactiva.
Puede configurar alertas en Directivas de alerta avanzadas para el estado/conectividad y la utilización de recursos de los Connector Appliances. Defina la gravedad y los ámbitos para que los administradores reciban alertas detalladas según la configuración de la alerta. Para obtener más información, consulte Métricas de estado de Connector Appliance.
Recopilación mejorada de métricas de red para la solución de problemas de sesión. Las métricas de red son fundamentales para la solución de problemas de sesión de Citrix porque el rendimiento y la estabilidad de la sesión dependen en gran medida de las condiciones de red subyacentes. A diferencia de las aplicaciones locales, las sesiones de Citrix transmiten experiencias interactivas de escritorio o aplicaciones a través de una red, lo que significa que cualquier inestabilidad de la red afecta directamente al rendimiento del usuario.
Utilice las directivas de Citrix Studio para habilitar o deshabilitar la recopilación de métricas de red específicas según sus requisitos. Las directivas proporcionan a los administradores de Citrix controles granulares para informar sobre las métricas en cumplimiento de los requisitos de conformidad. Para obtener más información, consulte la documentación de Métricas de red.
Observabilidad para VDA multisecuencia. La función de observabilidad para VDA multisecuencia mejora las capacidades de supervisión y solución de problemas para las sesiones de Secure Private Access dentro de un entorno VDA multiusuario. Esta función permite a los administradores del servicio de asistencia de Citrix supervisar las sesiones de Secure Private Access, solucionar problemas y obtener información sobre los inicios de aplicaciones y las transacciones de usuario en el caso de un VDA multisecuencia.
Funciones clave:
- Observabilidad mejorada: Los administradores pueden supervisar las sesiones de Secure Private Access, incluidos los inicios y las enumeraciones de aplicaciones, dentro de la interfaz de Citrix Director. Esto incluye vistas detalladas de los problemas de enumeración e inicio de aplicaciones.
- Seguimiento del contexto de usuario: La función mantiene el contexto de usuario para las aplicaciones a las que se accede en un entorno VDA compartido, lo que garantiza una visibilidad precisa de los datos de sesión para cada usuario.
- Información sobre errores: Captura y muestra errores de inicio de sesión único (SSO), códigos de error (por ejemplo, 6003, 6007) y pasos de solución de problemas para resolverlos.
- Búsqueda de sesiones: Los administradores pueden buscar sesiones, aplicaciones y transacciones de usuario utilizando el mismo flujo de trabajo que para las sesiones y aplicaciones VDI.
- Navegación entre sesiones: Permite la navegación entre sesiones de Secure Private Access y sesiones VDA para una solución de problemas optimizada.
Para obtener más información, consulte Observabilidad para VDA multisecuencia.
Programación personalizada para días festivos. Autoscale™ ahora le permite crear programaciones personalizadas para apagar las VM no utilizadas en un grupo de entrega en días específicos, como días festivos, para reducir el consumo innecesario de recursos.
Para crear programaciones personalizadas:
- En Studio, vaya a Grupos de entrega. Haga clic con el botón derecho en un grupo de entrega y seleccione Administrar el escalado automático.
- En la página Programación, haga clic en Crear programación.
Para obtener más información sobre cómo crear programaciones personalizadas para días festivos, consulte Crear programaciones personalizadas para días festivos con Studio.
Compatibilidad con la administración de imágenes con máquinas virtuales confidenciales de Azure mediante la interfaz de usuario de Studio. Ahora puede usar el nodo Imágenes para preparar y administrar imágenes compatibles con las máquinas virtuales confidenciales de Azure. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte:
- Máquinas virtuales confidenciales de Azure
- Crear una definición de imagen y una versión de imagen inicial
Experiencia móvil mejorada para tareas críticas de DaaS sobre la marcha. Ahora puede administrar Citrix DaaS más fácilmente desde su dispositivo móvil. La experiencia actualizada está optimizada para pantallas más pequeñas, lo que facilita el acceso a Studio desde un dispositivo móvil cuando no hay un escritorio disponible. Ya sea que esté respondiendo a una alerta o verificando rápidamente una configuración incorrecta, puede tomar medidas de inmediato, sin necesidad de esperar a volver a su escritorio.
La interfaz móvil ofrece una accesibilidad mejorada y está diseñada para interacciones táctiles. Los diseños y la funcionalidad pueden diferir ligeramente de la experiencia de escritorio para adaptarse mejor a los flujos de trabajo móviles.
Con un diseño adaptable y una navegación optimizada, puede:
-
Supervisar el estado de DaaS de un vistazo
-
Ver detalles de catálogos de máquinas y grupos de entrega
-
Realizar acciones clave, como reiniciar máquinas o deshabilitar grupos de entrega

Personalice su vista de Studio con la configuración de Mis preferencias. Ahora hay una nueva pestaña Mis preferencias disponible en el nodo Configuración. La configuración de esta pestaña le permite adaptar la interfaz de Studio a sus preferencias. Esta configuración se aplica solo a su cuenta y no afecta a otros administradores.
Puede configurar las siguientes opciones:
-
Fecha y hora: Configure su zona horaria predeterminada, formato de fecha y formato de hora. Estos ajustes se utilizan en todo Studio para las visualizaciones relacionadas con la hora, como los reinicios programados y el autoescalado.
-
Vista de carpetas: Elija si desea mostrar u ocultar la vista de carpetas en los nodos de Catálogos de máquinas, Grupos de entrega y Aplicaciones.
-
Orden de tabulación en Búsqueda: Personalice el orden de tabulación dentro del nodo Búsqueda.
Para obtener más información, consulte Administrar preferencias personales en Studio
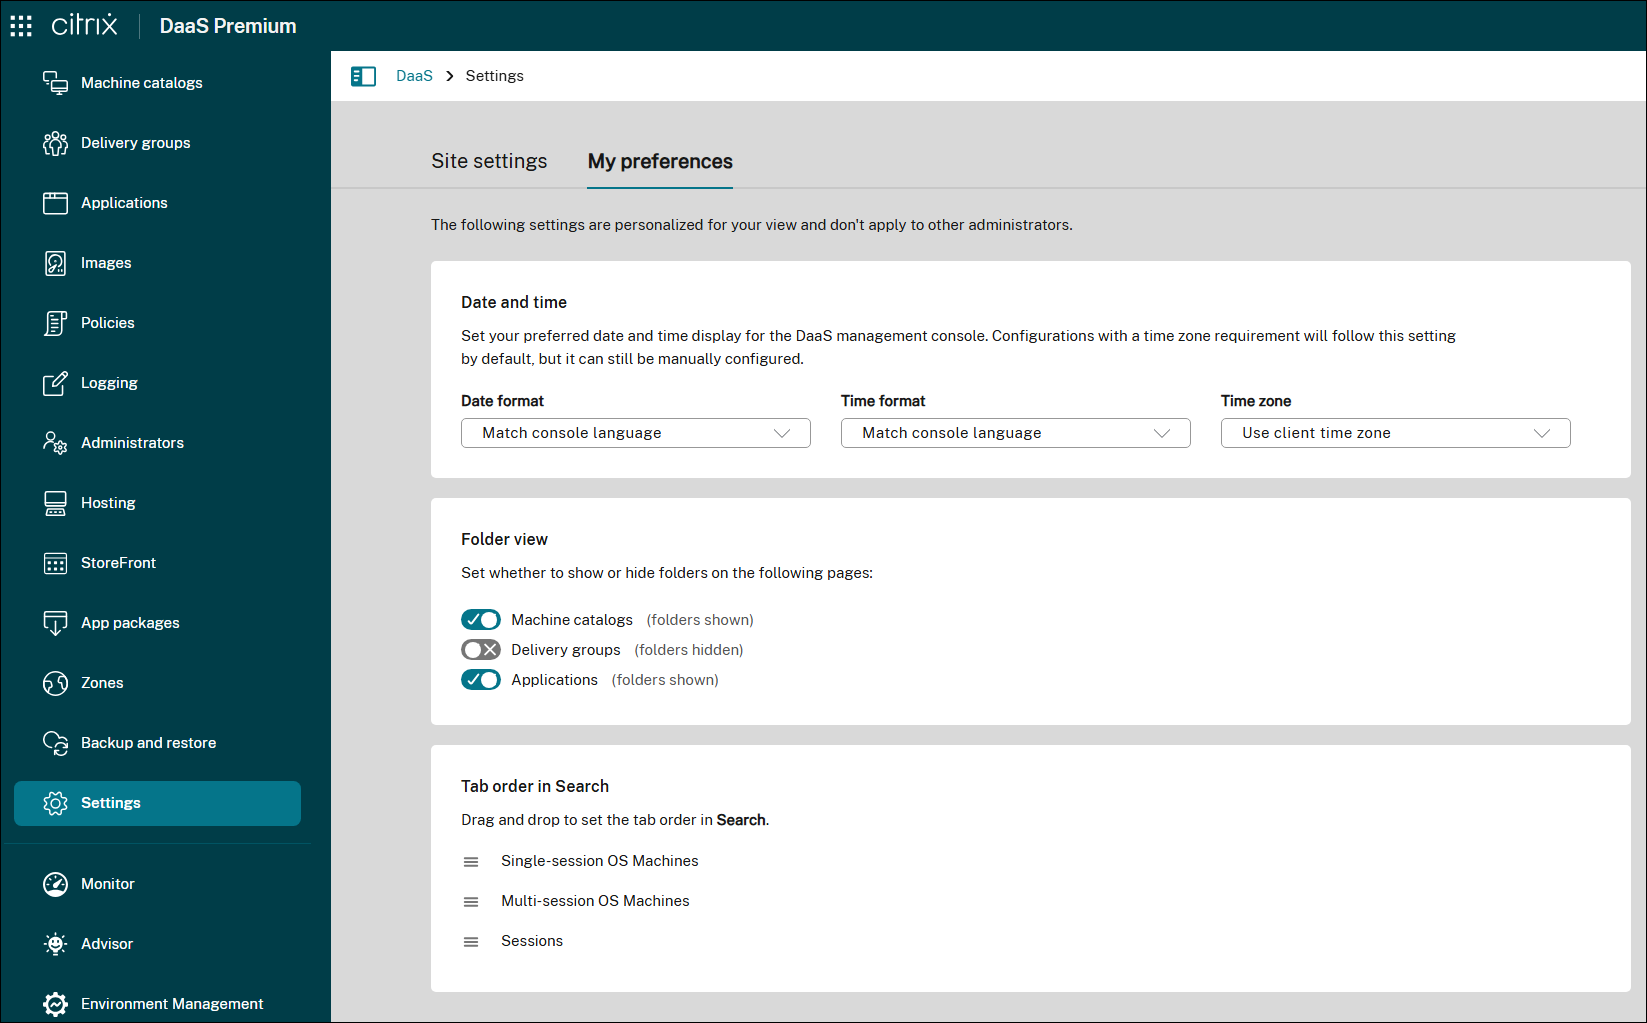
Interfaz de usuario de reinicio mejorada para un control y una personalización más claros. Hemos mejorado la interfaz de usuario de programación de reinicios para que los modos de reinicio sean más claros y personalizables. Ahora puede distinguir fácilmente entre reinicio gradual y reinicio forzado, y configurar duraciones de reinicio personalizadas para satisfacer sus necesidades.
Para ayudarle a tomar decisiones informadas, también hemos añadido información sobre herramientas que explica las opciones clave, como la forma en que el reinicio forzado puede reiniciar máquinas de forma forzada, incluso si las sesiones no responden.
Para obtener más información, consulte Administrar grupos de entrega.
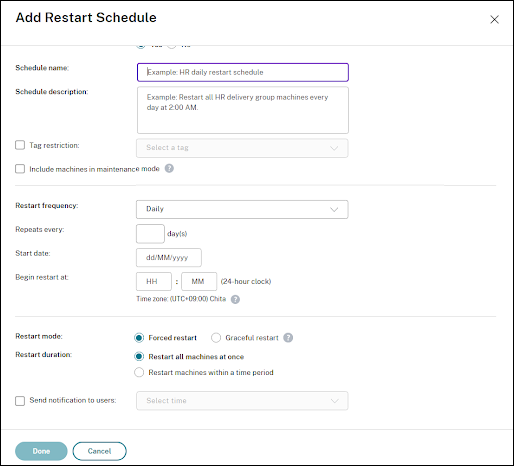
Citrix Advisor: Información proactiva y optimización para su implementación de DaaS. Citrix Advisor es un servicio que le ayuda a optimizar la implementación de DaaS y a mejorar su estado general y su preparación. Automatiza las comprobaciones del entorno y ofrece recomendaciones prácticas, lo que le permite identificar de forma proactiva problemas de configuración, ineficiencias, desperdicio de recursos, desviaciones de las mejores prácticas y mucho más.
Con Advisor, puede:
- Identifique y resuelva problemas de forma proactiva: Detecte posibles problemas, desviaciones de configuración y desviaciones de las mejores prácticas antes de que afecten a los usuarios, interrumpan las operaciones comerciales o comprometan la seguridad.
- Optimice el rendimiento y la estabilidad del entorno: Ajuste las configuraciones, optimice la asignación de recursos e implemente las mejores prácticas para mejorar la estabilidad, la seguridad y el rendimiento de sus implementaciones de Citrix.
- Optimice las operaciones y reduzca la sobrecarga: Automatice las comprobaciones rutinarias, simplifique las tareas de corrección complejas y reciba asistencia guiada, lo que reduce la sobrecarga operativa y libera recursos administrativos.
- Optimice los costes y la utilización de los recursos: Identifique las áreas de gasto excesivo, descubra oportunidades para la optimización de los recursos y garantice la utilización eficiente de las tecnologías de Citrix para minimizar el coste total de propiedad.
- Mantenga el cumplimiento y la adhesión a las mejores prácticas: Asegúrese de que las implementaciones de Citrix se adhieren a las mejores prácticas de Citrix, los estándares de seguridad y las regulaciones de la industria, reduciendo el riesgo y mejorando la gobernanza general.
- Simplifique las tareas complejas: Simplifique las tareas administrativas para mantener un entorno saludable y optimizado.
Para obtener más información, consulte Citrix Advisor.
Julio de 2025
Funciones nuevas y mejoradas
Resumen de costes. La página Resumen de costes proporciona un resumen completo de los gastos asociados con la ejecución del entorno de Citrix. Con esta mejora, obtiene visibilidad de lo siguiente:
- El coste total por usuario
- Coste de la entrega de virtualización por los proveedores de cargas de trabajo elegidos, los tipos de escritorio y los conjuntos de series de VM
Esta página ofrece:
- Información sobre el coste de entregar una aplicación o un escritorio virtualizado a un usuario La cantidad ahorrada
- Información sobre costes y ahorros categorizados por
- Proveedor de plataforma
- Tipo de SO
- Tipo de escritorio
- Serie de VM
Nota:
La página Resumen de costes solo está disponible si el sitio ha estado en funcionamiento durante al menos 15 días en un mes.
Para obtener más información, consulte la página Resumen de costes.
Aprovisionamiento entre cuentas en AWS EC2 mediante PowerShell. Hay casos de uso en los que los Cloud Connectors se desean ubicar en una cuenta de AWS independiente (cuenta de servicios compartidos o cuenta de componentes del sitio) con roles de IAM que tienen acceso entre cuentas (rol de IAM entre cuentas) y catálogos de máquinas aprovisionados por MCS en una cuenta de AWS secundaria independiente (cuentas de cargas de trabajo), sin la necesidad de Cloud Connectors adicionales en las cuentas independientes. Para admitir estos escenarios, esta función utiliza el emparejamiento de VPC y el acceso entre cuentas mediante roles de IAM para hacer posible el aprovisionamiento entre diferentes cuentas de AWS para empresas que administran varias cuentas de AWS.
Con el emparejamiento de VPC, puede hacer que su Cloud Connector y las máquinas virtuales aprovisionadas en diferentes regiones o cuentas puedan comunicarse entre sí.
Con el acceso entre cuentas mediante roles de IAM, permite que la cuenta principal (cuenta de Cloud Connector) asuma un rol de IAM para acceder a los recursos de AWS en la cuenta secundaria (máquinas virtuales del catálogo de máquinas).
Para obtener información detallada, consulte Aprovisionamiento entre cuentas.
Compatibilidad con la lista de SKU de respaldo para máquinas virtuales en AWS EC2. Las nubes públicas a veces pueden quedarse sin capacidad para un tipo de instancia EC2 específico (SKU principal). Si la configuración de la máquina virtual principal no está disponible, la máquina virtual no puede iniciarse, lo que provoca una pérdida de tiempo y una interrupción del negocio.
Con esta función, en el entorno de virtualización de AWS, puede proporcionar una lista de tipos de instancias EC2 de respaldo (SKU de respaldo que pueden ser instancias bajo demanda) mediante PowerShell a los que MCS puede recurrir en caso de problemas relacionados con la capacidad. MCS intenta recurrir a los tipos de instancias EC2 de respaldo en el orden que usted proporciona en la lista. En caso de que MCS no pueda recurrir a todos los tipos de instancias EC2 de respaldo proporcionados, recibirá un mensaje de error. Esta función es aplicable tanto a los catálogos de máquinas MCS persistentes como a los no persistentes.
Para obtener más información, consulte Lista de SKU de respaldo para máquinas virtuales.
Diagnóstico mejorado del inicio de sesión con acciones recomendadas. La página actualizada Diagnóstico de errores de inicio de sesión ofrece una comprensión más exhaustiva de los problemas de inicio de sesión. Puede encontrar la visualización de los componentes implicados con análisis de errores y acciones recomendadas. Anteriormente, solo estaba disponible un panel de Detalles de la transacción, que enumeraba los componentes implicados e indicaba las ubicaciones de los errores.
La página mejorada ahora incluye:
-
Descripción general de los componentes: Esta sección muestra todos los componentes implicados en el proceso de inicio de sesión, adaptándose al escenario específico y a la fase de error. Ejemplos de componentes incluyen Endpoint, Citrix Workspace™, Citrix DaaS, Cloud Connector, Gateway Service, VDA y StoreFront. El componente de causa raíz se resalta claramente.
-
Detalles del error: Se proporcionan mensajes de error específicos y contexto para una rápida identificación de la causa raíz.
-
Registros de transacciones: Los datos de eventos de inicio de sesión sin procesar son accesibles para una resolución de problemas y un análisis en profundidad.
Estas mejoras permiten a los administradores de TI resolver los problemas de inicio de sesión de forma más rápida y eficiente. Para obtener más información, consulte la documentación de Diagnóstico de inicio de sesión.
Integración con Nutanix Prism Central en AHV. Ahora puede conectar Citrix DaaS a los clústeres de Nutanix AHV a través de Nutanix Prism Central mediante una nueva conexión de host, Nutanix AHV Prism Central.
Las ventajas de usar la conexión de host de Nutanix AHV Prism Central son:
- Admite catálogos de máquinas con VDA administrados solo por energía y VDA aprovisionados por MCS.
- Permite compartir la VM maestra de MCS entre clústeres AHV mediante la versión de la plantilla.
- Simplifica la confianza del certificado en la conexión de host.
- Elimina la necesidad de instalar el complemento por separado en los Cloud Connectors.
Para obtener más información, consulte:
- Entornos de virtualización de Nutanix
- Soluciones de nube y socios de Nutanix
- Conexión a Nutanix
- Conexión a soluciones de nube y socios de Nutanix
- Crear un catálogo de Nutanix
- Administrar un catálogo de Nutanix
Compatibilidad con la creación de catálogos de máquinas MCS no persistentes en Amazon Workspaces Core. MCS se ha integrado con Amazon Workspaces Core para aprovisionar catálogos de máquinas MCS no persistentes en la cuenta de AWS del cliente. Para comparar esta nueva integración con MCS para AWS EC2 y Quick Deploy para Amazon WorkSpaces Core Bundles, y para saber cómo configurar la ubicación de los recursos, consulte Entornos de virtualización de AWS.
Con esta función:
- Puede crear una conexión de host a instancias administradas de Amazon WorkSpaces Core.
- Cree una imagen preparada y utilice la imagen preparada y el perfil de máquina para crear un catálogo de máquinas MCS no persistente.
Personalice los iconos de escritorio en todas las plataformas con Studio. Studio ahora le permite personalizar los iconos de escritorio para cualquier escritorio de su elección. Anteriormente, todos los escritorios usaban el icono predeterminado y no se podía cambiar en Studio. Ahora puede:
- Cargar iconos y usarlos para escritorios o aplicaciones
- Cambiar el icono de escritorios individuales
- Seleccionar entre los iconos integrados para los escritorios de su elección
Para obtener más información, consulte Crear grupos de entrega y Administrar grupos de entrega.
Studio: Compatibilidad con un control más granular sobre las directivas de acceso en los grupos de entrega. Anteriormente, solo podía aplicar directivas de acceso a usuarios específicos mediante PowerShell o las API de REST. Ahora, puede lograr este objetivo directamente en Studio. Esta mejora le brinda más flexibilidad para definir diferentes condiciones de acceso para varios usuarios o grupos de usuarios, logrando un control de acceso más granular. Para obtener más información, consulte Configurar el ámbito de usuario para una directiva de acceso.
Además, hemos mejorado la compatibilidad entre Studio y el enfoque de PowerShell o la API de REST. Anteriormente, si configuraba directivas de acceso con ámbitos de usuario mediante PowerShell o las API de REST, las páginas Usuarios y Directivas de acceso de Studio se bloqueaban. Studio ahora es totalmente compatible con estos escenarios, ofreciendo información clara o orientación de la interfaz de usuario cuando sea necesario.
Opción para usar el proxy del sistema en los conectores de Citrix Cloud™ para el tráfico de API de Azure y GCP redirigido. Con esta función, puede redirigir el tráfico de Internet de la API de Azure y GCP en los conectores de Citrix Cloud a través del proxy del sistema. Esto le ayuda a enrutar todo el tráfico externo a través de un proxy no transparente.
Para obtener información sobre cómo habilitar el proxy, consulte:
-
Para Azure:
-
Para GCP:
Compartir imágenes preparadas cifradas entre suscripciones e inquilinos para Azure. Las imágenes de Azure Compute Gallery (ACG) se pueden cifrar con un conjunto de cifrado de disco (DES). Con esta función, puede compartir una imagen preparada cifrada entre suscripciones e inquilinos. A partir de entonces, puede crear un catálogo de máquinas en el recurso donde se comparte la imagen preparada cifrada. Para obtener más información, consulte Compartir imágenes preparadas cifradas entre regiones, suscripciones e inquilinos.
Agregar notas al asignar imágenes preparadas. Con esta función, ahora puede agregar notas personalizadas mediante Studio y PowerShell al crear o actualizar un catálogo de MCS con una imagen preparada. MCS mantiene un registro de todas las asignaciones de imágenes preparadas. Esto le ayuda a:
- Recuperar el historial de asignaciones de todas las imágenes preparadas asignadas a un catálogo.
- Revertir rápidamente un catálogo de máquinas a una imagen preparada asignada anteriormente mediante la acción Usar asignación de imagen anterior para una reversión rápida. Simplemente seleccione una versión de la lista de historial para una reversión rápida e informada. Para obtener información sobre la reversión, consulte Actualizar un catálogo de máquinas con una imagen preparada diferente.
Esta función es aplicable tanto a entornos Azure como VMware.
Para obtener información sobre cómo crear un catálogo con imágenes preparadas, consulte:
- Crear un catálogo de máquinas con imágenes preparadas en Azure
- Crear un catálogo de máquinas con imágenes preparadas en VMware
Para obtener información sobre cómo actualizar un catálogo con imágenes preparadas, consulte Administrar catálogos de máquinas con imágenes preparadas.
Compatibilidad con la incorporación de Azure Arc en todos los hipervisores locales. Azure Arc permite a las organizaciones administrar recursos como máquinas virtuales alojadas en cualquier lugar como si se ejecutaran en Azure. Con Azure Arc, puede usar servicios de Azure como Azure Monitor para una visibilidad completa y una gestión proactiva de los recursos.
Con esta función, ahora puede habilitar la incorporación de Azure Arc para un catálogo de máquinas MCS mediante comandos de PowerShell. Una vez incorporadas, las máquinas virtuales se pueden administrar desde el portal de Azure para realizar operaciones como la administración de energía, agregar o quitar extensiones, asignar directivas y habilitar Azure Monitor en las máquinas virtuales habilitadas para Arc a través de la directiva de Azure integrada.
Actualmente, esta función es aplicable a todos los hipervisores locales de Citrix: VMware, Nutanix y SCVMM.
Para obtener más información, consulte Incorporar máquinas virtuales a Azure Arc.
Migración de discos no administrados a discos administrados en Azure. El September 30, 2025, Azure retirará oficialmente los discos no administrados (es decir, los VHD). Después de esta fecha, ya no podrá iniciar máquinas virtuales de Azure que utilicen discos no administrados. Con esta función, puede migrar sus máquinas virtuales de Azure aprovisionadas por MCS de discos no administrados a discos administrados a través de Citrix.
La migración se aplica a los catálogos de máquinas persistentes y no persistentes, y es compatible con máquinas virtuales a petición y heredadas. Esto garantiza una integración perfecta con los estándares actualizados de administración de discos de Azure y evita cualquier interrupción del servicio debido a la retirada de los discos no administrados. Para obtener más información, consulte Migrar de discos no administrados a discos administrados.
Compatibilidad con la administración de imágenes con máquinas virtuales confidenciales de Azure. Ahora puede preparar y administrar imágenes compatibles con las máquinas virtuales confidenciales de Azure. Estas imágenes garantizan que las máquinas virtuales aprovisionadas desde dichos catálogos de máquinas MCS estén cifradas en la memoria y protegidas mientras están en uso. Para obtener más información sobre la administración de imágenes, consulte Administración de imágenes.
Modo siempre activo de Studio. Web Studio ahora introduce el modo siempre activo para mejorar la resiliencia y reducir el tiempo de inactividad durante fallos de infraestructura. En este modo de solo lectura, puede ver y supervisar de forma segura su entorno de Citrix DaaS incluso durante interrupciones del servicio, lo que ayuda a mantener la continuidad operativa. El modo siempre activo está disponible en todos los nodos MANAGE, excepto en Quick Deploy. Para obtener más información, consulte esta entrada de blog.
Studio: Compatibilidad con la administración de grupos de seguridad de Azure AD mediante cuentas de servicio. En Studio, ahora puede usar cuentas de servicio de Azure AD para configurar y administrar grupos de seguridad dinámicos para máquinas virtuales. Anteriormente, la configuración de grupos de seguridad de Azure AD requería introducir credenciales manualmente. Esta actualización le permite usar una cuenta de servicio preconfigurada para realizar la administración de grupos de seguridad sin interacción del usuario, lo que simplifica el proceso y mejora la seguridad.
Para obtener más información, consulte Cuentas de servicio de Azure AD y Crear un catálogo de Microsoft Azure.
Migrar catálogos existentes aprovisionados por MCS a un catálogo de máquinas con imagen preparada. Con esta función, puede convertir un catálogo MCS existente aprovisionado a partir de una imagen maestra en un catálogo que utilice una imagen preparada. Para obtener información sobre la imagen preparada, consulte Administración de imágenes.
Sin embargo, no puede volver al catálogo heredado después de la migración. Actualmente, esta función es aplicable a entornos de virtualización de Azure y VMware. Para obtener información sobre los pasos para migrar, consulte Migrar catálogos existentes aprovisionados por MCS a un catálogo de máquinas con imagen preparada.
Mostrar SKU NVMe v6 para el uso de discos de SO efímeros. Ahora tiene la opción de almacenar un disco de SO efímero en un disco NVMe mediante Studio. Para obtener información, consulte Discos efímeros de Azure.
Duración actualizada del estado HA pendiente. La duración del estado HA pendiente cuando los Cloud Connectors determinan si es necesario entrar en modo LHC se ha ampliado de 60 a 90 segundos. Para obtener información sobre los estados de LHC, consulte Estados de la caché de host local.
Junio de 2025
Funciones nuevas y mejoradas
Compatibilidad para asignar directivas de grupo de Citrix a usuarios de Microsoft Entra ID. Ahora puede asignar directivas de grupo de Citrix a usuarios de Microsoft Entra ID (Azure AD) desde varios IDP en Studio. Esta mejora le ofrece más flexibilidad al aplicar directivas a grupos de usuarios específicos y simplifica las implementaciones que utilizan Citrix DaaS con Windows 365. Para obtener más información, consulte Especificar asignaciones de directivas.
Supervisión de los detalles de la duración del inicio de sesión de VDA. Citrix Monitor ahora incluye información detallada sobre la duración del inicio de sesión de VDA para proporcionar visibilidad del tiempo que se tarda en iniciar sesión en el VDA. Se añaden los siguientes elementos para ver los detalles de la duración del inicio de sesión de VDA:
-
Las siguientes métricas se añaden a la información sobre herramientas como métricas de desglose:
- Asociaciones de archivos AppX: El tiempo que se tarda en asociar archivos AppX durante la nueva sesión de VDA.
- Carga de paquetes AppX: El tiempo que se tarda en cargar los paquetes AppX durante la nueva sesión de VDA.
Estas métricas se exportan en formatos PDF y CSV, y el gráfico también se incluye en los archivos exportados.
-
Desglose del paso Shell en la ficha Inicio de sesión de la sesión: Las asociaciones de archivos AppX y la carga de paquetes AppX se añaden como desglose del paso de sesión interactiva en el gráfico de la ficha de gráfico Inicio de sesión de la sesión.
Ventajas:
- Solución de problemas precisa: Ayuda a los administradores a determinar con precisión las causas de los inicios de sesión lentos, que a menudo pueden deberse al tipo de implementación, GPO, perfiles e interacción del usuario.
- Acciones correctivas: Permite a los administradores tomar medidas correctivas en las áreas adecuadas, mejorando la experiencia general del usuario.
Esta función está diseñada para mejorar el desglose del inicio de sesión de la sesión, proporcionando una representación más precisa del rendimiento del inicio de sesión y la clasificación del inicio de sesión de la sesión para el servicio de asistencia de Director.
Para obtener más información, consulte Fases del proceso de inicio de sesión.
Métricas de punto final disponibles en la ficha Filtros e Informes personalizados. Anteriormente, las métricas de punto final solo estaban disponibles en la vista de punto final en la sección Detalles del usuario > Rendimiento de la sesión > Topología de la sesión.
Con esta mejora, ahora puede ver las siguientes métricas de punto final adicionales en los filtros de conexión o sesión de Monitor y en los informes personalizados:
- Dirección IP pública
- ISP
- Ubicación (país o ciudad)
- Tipo de espacio de trabajo: aplicación Citrix Workspace (aplicación o explorador)
- Tipo de acceso (a través de Workspace o StoreFront)
Esta mejora le ayuda a hacer lo siguiente:
- Puede seleccionar las métricas de punto final como parte de la selección de columnas en la ficha Filtros.
- Puede crear informes personalizados mediante la opción Consulta personalizada seleccionando las columnas de salida como métricas de punto final.
Descarte masivo de alertas. Esta función tiene como objetivo optimizar el proceso de administración de alertas para los administradores al proporcionar más flexibilidad y reducir la fatiga por alertas. Permite a los administradores descartar alertas de forma masiva por hora, tipo o categoría, lo que facilita la administración de alertas, especialmente durante los modos de mantenimiento o al tratar con alertas de hipervisores y otros entornos.
Al permitir el descarte masivo de alertas, los administradores pueden gestionar su carga de trabajo de forma más eficiente y evitar verse abrumados por un gran volumen de alertas.
Para obtener más información, consulte Descarte masivo de alertas.
Supervisión mejorada de las métricas de red en Citrix Monitor. Citrix Monitor ahora proporciona a los administradores una visibilidad sin precedentes del rendimiento de las sesiones. Esta mejora les permite identificar y abordar proactivamente los cuellos de botella, optimizar las aplicaciones y garantizar una experiencia de usuario superior.
Mejoras clave:
- Supervisión de la latencia L7: identifique y resuelva problemas de rendimiento supervisando el tiempo de procesamiento a nivel de aplicación (latencia L7).
- Nuevas métricas de red: obtenga una comprensión exhaustiva del rendimiento de la red a través de información sobre el rendimiento y las retransmisiones del lado del cliente.
- Datos históricos: identifique patrones y posibles problemas viendo las tendencias de latencia de los últimos 15 minutos y 24 horas.
- Filtrado: Realice análisis y solución de problemas específicos filtrando los datos de latencia en la página de Filtros.
- Visualización de la ruta de conexión de la sesión: Identifique y resuelva rápidamente los problemas de latencia visualizando la ruta de conexión del usuario final a las máquinas VDA, incluidos los saltos de red y los componentes.
Ventajas:
- Visibilidad mejorada: Identifique rápidamente las causas raíz de las experiencias deficientes en la sesión.
- Solución de problemas eficiente: Agilice la solución de problemas de latencia con una visualización clara de la ruta de conexión de la sesión.
Métricas recopiladas:
- Rendimiento
- Latencia del servidor L7
- Latencia del cliente L7
- Retransmisiones del lado del cliente
Nota:
- Para ver las nuevas métricas, habilite la directiva de Telemetría de red en Citrix Web Studio. Después de habilitar la directiva, los usuarios deben iniciar una nueva sesión para que los cambios surtan efecto.
- La latencia L7 se mide para las sesiones HDX™ establecidas con la aplicación Citrix Workspace para Windows y VDA de Windows a través del servicio Gatxeway.
- Después de iniciar una sesión:
- Las nuevas métricas están disponibles en las secciones Topología de sesión y Últimos 15 minutos después de una espera de 2 minutos.
- Los datos históricos (de las últimas 48 horas) están disponibles después de aproximadamente 5 minutos debido a la ventana de agregación de 5 minutos.
Con estas mejoras, Citrix Monitor equipa a los administradores con las herramientas para optimizar proactivamente el rendimiento de las aplicaciones y ofrecer una experiencia de usuario fluida.
Para obtener más información, consulte la documentación de Vista de salto de red de extremo a extremo.
Compatibilidad con el complemento OpenShift administrado por Citrix. Con esta función, Citrix administra sus cargas de trabajo de Red Hat OpenShift a través de un complemento OpenShift administrado por Citrix. Con este complemento, puede crear conexiones de alojamiento y unidades de alojamiento para su clúster de OpenShift, crear catálogos y administrar la energía de las máquinas en el catálogo. Para obtener más información, consulte:
- Entornos de virtualización de Red Hat OpenShift
- Conexión a Red Hat OpenShift
- Crear un catálogo de Red Hat OpenShift
Rendimiento mejorado de la interfaz de usuario para importar máquinas virtuales desde AWS. Hemos mejorado el rendimiento de la interfaz de usuario de Studio optimizando el proceso de importación de máquinas virtuales a Citrix DaaS desde AWS. Para evitar tiempos de espera causados por la obtención de un gran número de AMI, Studio ya no recupera AMI durante este proceso.
Cuenta de servicio para enrutar el tráfico de identidad de Azure AD. Con esta función, puede crear y modificar una cuenta de servicio de Azure AD para enrutar el tráfico de identidad de Azure AD desde Delivery Controller a Azure AD a través de Citrix Cloud Connector para mejorar la seguridad. Para obtener más información, consulte Enrutar el tráfico de administración de dispositivos y grupos de seguridad de Azure AD.
Compatibilidad con la asignación de grupos de seguridad por interfaz de red a máquinas virtuales mediante el perfil de máquina en AWS. En el entorno de virtualización de AWS, ahora puede crear un catálogo de máquinas MCS donde a las máquinas virtuales aprovisionadas se les asignan grupos de seguridad por ENI (interfaz de red). Para ello, utilice una entrada de perfil de máquina (instancia EC2 o plantilla de lanzamiento) que tenga diferentes grupos de seguridad asignados a ENI distintos. Por ejemplo, si la entrada del perfil de máquina tiene ENI A con SG 1 y ENI B con SG 2, las máquinas virtuales aprovisionadas también tendrán ENI A con SG 1 y ENI B con SG 2.
Esta función se aplica a:
- Catálogos persistentes y no persistentes
- Nuevos catálogos de máquinas
- Nuevas máquinas virtuales aprovisionadas en un catálogo existente
Para obtener información, consulte Crear un catálogo de máquinas basado en perfiles de máquina mediante PowerShell.
Compatibilidad con la creación de conexiones de host mediante Azure Managed Identity con Studio. Con Studio, ahora puede crear conexiones de host a Microsoft Azure Resource Manager mediante Azure Managed Identity. Este método ofrece una alternativa segura y escalable al uso de una entidad de servicio, lo que elimina la necesidad de administrar las credenciales manualmente. Las identidades administradas admiten la actualización automática de tokens y reducen los riesgos asociados con el almacenamiento y la rotación de secretos. Alternativamente, puede usar PowerShell. Para obtener más información, consulte Crear una conexión de host mediante Azure Managed Identity y Administrar Azure Managed Identity de una conexión de alojamiento existente.
Modelado de costes para cargas de trabajo de Azure. La nueva función de modelado de costes es compatible con las cargas de trabajo de Azure y proporciona recomendaciones basadas en los patrones de uso. Los clientes reciben recomendaciones sobre si las reservas de Azure o el plan de ahorro son más adecuados para proporcionar el máximo ahorro de costes. Los clientes de Azure Reservations reservan un número específico de máquinas por adelantado a un coste fijo con descuento, mientras que los planes de ahorro les permiten comprometerse con una cantidad en dólares para obtener tarifas con descuento. La función analiza los datos de los últimos 28 días para proporcionar recomendaciones estimadas. Esta función ayuda a los clientes a ahorrar costes al tomar decisiones informadas sobre la asignación de recursos.
Nota:
Para obtener estimaciones óptimas, se recomienda utilizar datos de un entorno estable durante los últimos 28 días. Evite utilizar datos de períodos de actividad inusual, como vacaciones o picos repentinos de uso. Espere hasta que su uso vuelva a los niveles de referencia antes de seguir estas recomendaciones.
Ventajas:
- Proporciona recomendaciones personalizadas para ahorrar costes.
- Admite planes de reserva y de ahorro.
- Analiza los datos de uso recientes para obtener información precisa.
- Ayuda a optimizar la asignación de recursos y a reducir los gastos.
- Ofrece flexibilidad a la hora de seleccionar grupos de entrega, etiquetas, series de máquinas virtuales y regiones.
Para obtener más información, consulte la página Modelado de costes.
Ver y filtrar máquinas por estado de actualización de VDA en Studio. Studio ahora incluye Estado de actualización de VDA como columna en los nodos de Búsqueda y Catálogos de máquinas. Esta columna muestra el estado de las actualizaciones de VDA programadas, por ejemplo, si una actualización se realizó correctamente. También puede filtrar las máquinas en función de su estado de actualización de VDA, lo que facilita el seguimiento y la administración de las actualizaciones de VDA en toda la implementación.
Para obtener más información sobre esta columna, consulte Acciones y columnas de máquinas.
Opción para ampliar la supervisión de la optimización de HDX más allá de Microsoft Teams. Citrix Monitor ahora añade una opción para ampliar la supervisión de la optimización de HDX más allá de Microsoft Teams. Anteriormente, solo Microsoft Teams estaba disponible para supervisar la optimización de HDX, mostrando si estaba optimizado o no en la pantalla Topología de sesión. Con esta nueva función, en lugar de Microsoft Teams, se añade un nuevo parámetro llamado Comunicaciones en tiempo real en la pantalla Topología de sesión. Actualmente, solo se supervisa Microsoft Teams para el estado de optimización de HDX. Sin embargo, esta función ofrece la posibilidad de añadir más software para la supervisión más allá de Microsoft Teams en el futuro. Esta función permite a los administradores supervisar y solucionar problemas de aplicaciones con y sin optimizaciones de HDX, lo que proporciona una mejor experiencia de usuario.
Puede hacer clic en Ver detalles junto a la aplicación para ver información adicional, como la categorización en Optimización de terceros y Optimización de HDX. Para Microsoft Teams Slims core, forma parte de la optimización de terceros. Si no forma parte de la optimización de terceros, entonces está optimizado para HDX.
Características y ventajas clave:
- Supervisión exhaustiva: Supervise y solucione problemas de aplicaciones optimizadas y no optimizadas para HDX.
- Información detallada: Vea información detallada sobre el estado de optimización de las aplicaciones.
Nota:
- Para usar esta nueva función, asegúrese de que utiliza la aplicación Citrix Workspace para Windows versión 2503 y VDA versión 2503.
- Para usar el núcleo de Microsoft Teams Slims, debe instalar el administrador de complementos en el punto final, configurar la lista de permitidos para el canal virtual y asegurarse de que el canal virtual esté abierto. Esta función es solo para sesiones HDX.
Para obtener más información, consulte Detalles de optimización de HDX.
Nuevas métricas en el panel de Monitor. El panel de Citrix Monitor se ha enriquecido con las dos métricas siguientes para proporcionar información valiosa a los administradores:
- Total de usuarios conectados: Muestra el número de usuarios que tuvieron al menos una conexión en las últimas 24 horas y en los últimos 7 días. Ayuda a los administradores a mostrar las tendencias de adopción a sus ejecutivos.
- Versiones de la aplicación Citrix Workspace encontradas en su entorno: Proporciona una descripción general de las versiones de la aplicación Citrix Workspace utilizadas en toda la organización. Ayuda a unificar las versiones al mostrar cuántos dispositivos utilizan diferentes versiones. Puede seleccionar Todas o un sistema operativo específico en la lista desplegable Plataforma.
Esta función proporciona puntos de datos esenciales para que los administradores supervisen y administren sus entornos de forma eficaz.
Para obtener más información, consulte la página Análisis del sitio.
Mejoras en la página de ahorro de costes. Se han realizado las siguientes mejoras en la página de ahorro de costes para ofrecerle una mayor flexibilidad y conocimiento a la hora de gestionar los costes:
-
Opción de compatibilidad con el filtro de proveedores de servicios: Ahora puede filtrar por proveedores de servicios. Si un sitio tiene cargas de trabajo tanto en la nube como locales, ahora puede filtrar por todos los proveedores de la nube, todos los proveedores locales o proveedores individuales.
Nota:
El filtro se aplica inmediatamente al seleccionarlo, sin necesidad de un botón de aplicación.
-
Selección de varios grupos de entrega: Anteriormente, solo podía seleccionar un único grupo de entrega (DG) o todos los DG. Ahora, puede seleccionar hasta 15 DG a la vez. Si un sitio tiene menos de 15 DG, puede seleccionar todos los DG disponibles. También puede excluir DG específicos de la selección para ver los datos de los DG restantes.
-
Información sobre máquinas con errores: La página Ahorro de costes ahora proporciona visibilidad de las máquinas en estado de error o no registradas. Se incluyen los dos campos nuevos siguientes:
- Estado de error sin sesiones: Este campo muestra el recuento de máquinas que están en estado de error y no tienen sesiones activas.
- No registrado con sesiones: Este campo muestra el recuento de máquinas que están en estado no registrado pero que aún tienen sesiones activas.
Puede ver el recuento de máquinas en los estados anteriores y actuar en función del motivo del error, la hora y el grupo de entrega. Los recuentos son enlaces en los que se puede hacer clic y que le dirigen a la página Filtros para realizar más acciones. El recuento incluye máquinas de sesión única y de varias sesiones.
Nota:
Los filtros se conservan al navegar por las páginas.
Para obtener más información, consulte la página Ahorro de costes.
Mayo de 2025
Funciones nuevas y mejoradas
Compartir imágenes preparadas cifradas entre regiones en Azure. Las imágenes de Azure Compute Gallery (ACG) se pueden cifrar con un conjunto de cifrado de disco (DES). Con esta función, puede compartir una imagen ACG preparada cifrada entre varias regiones en la misma suscripción e inquilino mediante DES. A partir de entonces, puede crear un catálogo de máquinas en la región donde se comparte la imagen preparada cifrada. Para obtener más información, consulte Compartir imágenes preparadas cifradas entre regiones.
Actualizar las propiedades de las máquinas virtuales individuales en VMware. Ahora puede actualizar las propiedades de las máquinas virtuales individuales en un catálogo de máquinas MCS persistente mediante un comando de PowerShell. Esta implementación le ayuda a administrar las máquinas virtuales individuales de forma eficiente sin actualizar todo el catálogo de máquinas. Actualmente, esta función solo se aplica a los entornos de virtualización de Azure y VMware. Para obtener más información, consulte Actualizar las propiedades de las máquinas virtuales individuales.
Compatibilidad con la actualización de máquinas aprovisionadas por MCS en entornos VMware. En entornos VMware, Set-ProvScheme cambia el esquema de aprovisionamiento y no afecta a las máquinas existentes de un catálogo de máquinas MCS. Mediante el comando de PowerShell Set-ProvVMUpdateTimeWindow, ahora puede aplicar el esquema de aprovisionamiento actual a una máquina o un conjunto de máquinas persistentes o no persistentes existentes. Esta función se aplica a los catálogos de máquinas basados en perfiles de máquina y sin perfiles de máquina. Para obtener más información, consulte Actualizar las máquinas virtuales aprovisionadas al estado actual del esquema de aprovisionamiento.
Calcular los costes de las máquinas virtuales de Azure durante la creación del catálogo. Al crear un catálogo de máquinas, ahora puede calcular el coste mensual de las máquinas virtuales de Azure, incluidos el tamaño de la máquina virtual y los costes del disco. También puede refinar la estimación ajustando la configuración, como las horas de encendido diarias, los días laborables, los planes de ahorro, las instancias reservadas y el almacenamiento de apagado. Esta función le ayuda a planificar las implementaciones de forma más eficiente y a optimizar los costes desde el principio.
Para obtener más información, consulte Ver detalles de la estimación mensual.
Visualización de información sobre los costes de aprovisionamiento. Ahora puede ver información detallada sobre los costes de los catálogos de máquinas. La visualización proporciona una descripción general de los costes y las tendencias de aprovisionamiento de los últimos 30 días.
El informe desglosa los costes de aprovisionamiento en función de los catálogos individuales, lo que permite comprender claramente cómo contribuye cada categoría al coste total. El informe:
- Muestra el coste total incurrido en los últimos 30 días.
- Compara el coste total actual de 30 días con el período anterior de 30 días.
- Muestra los detalles de los costes de:
- Coste de cómputo
- Coste de almacenamiento
- Coste de red
- Otros costes
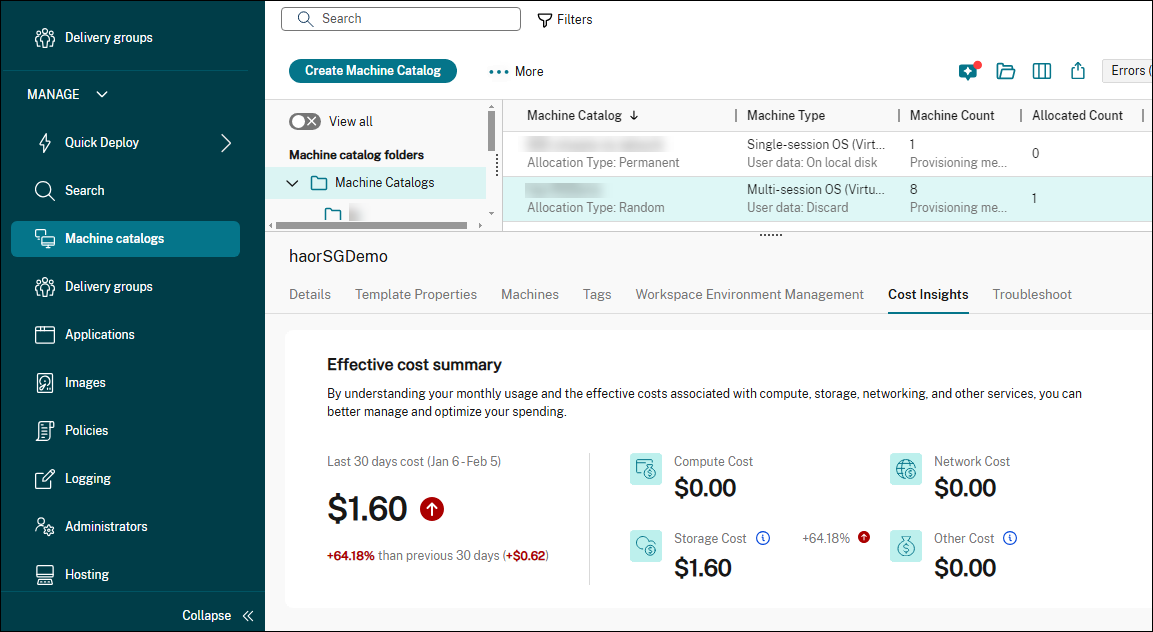
Para obtener más información, consulte Ver detalles del catálogo.
Compatibilidad para convertir catálogos de máquinas que usan imágenes maestras a catálogos que usan imágenes preparadas. Con una nueva acción, Convert to Prepared Image, en Studio, ahora puede convertir catálogos de máquinas aprovisionados por MCS que usan imágenes maestras a catálogos que usan imágenes preparadas. Los catálogos convertidos no se pueden revertir. Esta función está disponible para entornos de virtualización de Azure y VMware.
Para obtener más información, consulte Convertir catálogos aprovisionados por MCS de imágenes maestras a imágenes preparadas.
Configuración de proxy para cuentas de servicio. La creación de cuentas de servicio ahora admite la configuración de proxy a través de NGS Proxy para la administración de identidades de Azure AD. Con esta función, puede:
- Eliminar dispositivos de Azure AD para catálogos unidos a Azure AD
- Eliminar dispositivos de Intune para catálogos unidos a Azure AD e inscritos en Intune
- Crear, editar y eliminar grupos de seguridad de Azure AD
Para obtener más información, consulte Crear una cuenta de servicio de Azure AD.
Métricas de estado de Connector Appliance. El componente Connector Appliance se agrega de forma predeterminada como parte de la supervisión de la infraestructura. El componente Connector Appliance que está conectado al sitio de Citrix DaaS se incorpora automáticamente para su supervisión.
Esta función permite a los clientes supervisar el estado de Connector Appliance en el panel de supervisión de la infraestructura.
Puede seleccionar el tipo de Componente requerido y los detalles se muestran según el nombre del sitio seleccionado. También puede seleccionar la Ubicación del recurso. Para obtener más información, consulte Métricas de estado de Connector Appliance.
Abril de 2025
Funciones nuevas y mejoradas
Usar Autoscale para hibernar máquinas virtuales. La administración de energía se ha mejorado para admitir la hibernación de máquinas virtuales a través de la configuración configurable de Autoscale. Utilice los comandos de PowerShell Get-BrokerDesktopGroups, New-BrokerDesktopGroups o Set-BrokerDesktopGroups para establecer el siguiente valor positivo para el parámetro AutoscaleScaleDownActionDuringPeak (durante el pico) o AutoscaleScaleDownActionDuringOffPeak (durante el valle) para definir las acciones de energía:
- 0: Apagar las máquinas virtuales al reducir la escala
- 1: Suspender (hibernar las máquinas virtuales) al reducir la escala
Las máquinas virtuales que no pueden hibernar se apagan.
Autoscale inteligente. Autoscale inteligente es una función de Autoscale basada en datos con una configuración administrativa mínima que le permite configurar el objetivo de rendimiento de un grupo de entrega. El valor del objetivo de rendimiento oscila entre 1 y 99 y el valor especifica un equilibrio objetivo entre la experiencia del usuario y el coste:
- Un valor bajo prioriza el ahorro de costes.
- Un valor alto prioriza la experiencia del usuario.
El objetivo de rendimiento, combinado con los datos históricos de uso, calcula una capacidad de búfer óptima (el número de máquinas virtuales que se encenderán) para cada bloque de 30 minutos de un día. Por lo tanto, se calculan 48 capacidades de búfer óptimas al inicio de cada día.
La capacidad de búfer óptima reemplaza la capacidad de búfer en horas pico y valle, y el tamaño del grupo para administrar las máquinas disponibles.
Para obtener más información, consulte Complemento de programación de Autoscale inteligente.
Studio: Compatibilidad para ejercer el control de acceso sobre las aplicaciones a nivel de grupo de entrega. Anteriormente, en Studio, solo podía ejercer el control de acceso sobre las aplicaciones a nivel de aplicación individual, no a nivel de grupo de entrega. Ahora, puede realizar el control de acceso sobre las aplicaciones a nivel de grupo de entrega. Actualmente, esta capacidad se limita a controlar el acceso a todas las aplicaciones dentro de un grupo de entrega. Para obtener más información, consulte Restringir el acceso a las aplicaciones a usuarios específicos.
Filtro de plataforma de cliente para asignaciones de directivas. Ahora puede controlar las asignaciones de directivas con mayor precisión con un nuevo filtro, Plataforma de cliente. Este filtro le permite asignar (Permitir) o excluir (Denegar) directivas según el sistema operativo de los dispositivos de los usuarios, incluidos Windows, macOS, Linux, iOS, Android o HTML5. Esta mejora ofrece mayor flexibilidad y precisión en la asignación de directivas, lo que garantiza una experiencia personalizada y uniforme en dispositivos administrados y no administrados. Para obtener más información, consulte Asignaciones de directivas.
Opción para restablecer cuentas de Active Directory (AD) en uso. Con Studio, ahora puede restablecer las cuentas de Active Directory (AD) de las máquinas incluso cuando el estado de la máquina es En uso. Esta mejora es necesaria porque a veces el sistema no detecta correctamente cuándo una máquina está en un estado dañado.
Compatibilidad para el aprovisionamiento de discos de datos en VMware. Un disco de datos permite el almacenamiento de datos persistentes como registros de eventos, seguimientos de seguridad y datos de aplicaciones. Con esta función, ahora puede crear y asignar un disco de datos persistente y no persistente a una máquina virtual persistente o no persistente creada por MCS de un catálogo de máquinas MCS en VMware.
El disco de datos debe aprovisionarse desde la imagen maestra. El disco de datos de la máquina virtual aprovisionada deriva propiedades como la política de almacenamiento, el tamaño, etc., de la imagen maestra. Para los catálogos basados en perfiles de máquina, opcionalmente puede usar el disco de datos de la plantilla de máquina virtual para derivar las propiedades. Si la plantilla de máquina virtual no tiene un disco de datos, se utiliza la política predeterminada de Almacenamiento. Para obtener información sobre cómo crear un catálogo de máquinas MCS con un disco de datos, consulte Aprovisionar un disco de datos en una máquina virtual creada por MCS.
Habilitar el inicio de confianza de catálogos persistentes y no persistentes existentes. Con esta función, puede actualizar un catálogo de máquinas persistentes y no persistentes existente sin inicio de confianza a un catálogo habilitado con inicio de confianza.
Para crear o actualizar correctamente un catálogo de máquinas con inicio de confianza, debe utilizar un perfil de máquina. Sin embargo, si utiliza una imagen maestra habilitada con inicio de confianza y un perfil de máquina no habilitado con inicio de confianza, recibirá un mensaje de advertencia debido a la configuración de inicio de confianza no coincidente entre la imagen maestra y el perfil de máquina.
Para obtener más información, consulte Catálogos de máquinas con inicio de confianza.
Administración simplificada de grupos de seguridad de Azure AD mediante cuentas de servicio. Anteriormente, la administración del grupo de seguridad de Azure AD requería iniciar sesión en Azure AD y obtener el token de acceso.
Con esta mejora, MCS ahora admite el uso de una cuenta de servicio precreada para administrar grupos de seguridad de Azure AD para máquinas unidas a Azure AD. Sin embargo, para usar una cuenta de servicio con la capacidad de administración de grupos de seguridad de Azure AD, necesita algunos permisos. Para obtener información, consulte Permisos necesarios para una entidad de servicio de Azure AD.
Puede usar la cuenta de servicio para hacer lo siguiente sin la necesidad de obtener el token de acceso.
- Crear un catálogo de máquinas con un grupo de seguridad dinámico de Azure AD
- Habilitar la función de grupo de seguridad para un catálogo de Azure AD
- Eliminar un catálogo de máquinas con un grupo de seguridad de dispositivos unidos a Azure AD
- Crear un grupo de seguridad dinámico de Azure AD bajo un grupo de seguridad asignado de Azure AD existente
Para obtener información, consulte:
- Grupo de seguridad dinámico de Azure Active Directory
- Crear un grupo de seguridad dinámico de Azure AD bajo un grupo de seguridad asignado de Azure AD existente
Compatibilidad con la creación de catálogos unidos a Azure AD híbrido y catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune con imágenes preparadas. Con esta función, ahora puede usar imágenes preparadas para crear catálogos unidos a Azure AD híbrido y catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune mediante comandos de Studio y PowerShell. Esta función es aplicable a catálogos MCS de tipo persistente y no persistente de sesión única y multisesión. Sin embargo, actualmente, solo puede crear catálogos para catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune para máquinas virtuales persistentes de sesión única y multisesión. La inscripción de máquinas virtuales no persistentes unidas a Azure AD híbrido en Microsoft Intune se encuentra actualmente en versión preliminar.
Esta implementación reduce significativamente los costes de almacenamiento y tiempo, y simplifica el proceso de implementación de máquinas virtuales y actualización de imágenes. Para ver el conjunto completo de comandos de PowerShell para crear la definición de imagen, la versión de imagen y la especificación de la versión de imagen preparada, consulte Usar PowerShell. Para obtener información sobre cómo crear un catálogo unido a Azure AD híbrido y catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune, consulte Grupo de identidades de identidad de máquina unida a Azure Active Directory híbrido y Crear catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune.
Compatibilidad con SCVMM 2025. Citrix DaaS ahora es compatible con System Center Virtual Machine Manager (SCVMM) 2025 de Microsoft. SCVMM proporciona una variedad de servicios que incluyen el mantenimiento de los recursos que necesita para implementar máquinas virtuales. Para obtener más información sobre las nuevas funciones compatibles con SCVMM 2025, consulte Novedades de System Center Virtual Machine Manager.
Compatibilidad con el uso automático de Azure Temporary Disk para el disco de caché de reescritura. Cuando edita un catálogo aprovisionado por MCS en Studio, el catálogo ahora utiliza automáticamente Azure Temporary Disk para el disco de caché de reescritura (WBC) si se cumplen los criterios requeridos. Como resultado, las nuevas máquinas virtuales añadidas al catálogo utilizan Azure Temporary Disk para el disco WBC.
Anteriormente, si un catálogo no cumplía los requisitos en el momento de la creación, no se utilizaba Azure Temp Disk para el disco WBC, incluso si el catálogo se actualizaba posteriormente para cumplir los criterios.
Ventajas:
- Reducir costes. Los discos temporales no incurren en costes de almacenamiento cuando la máquina virtual está apagada.
- Mejorar la flexibilidad. Utilice discos temporales para WBC sin recrear el catálogo.
Un catálogo aprovisionado por MCS utiliza automáticamente Azure Temp Disk para el disco WBC cuando el catálogo cumple todos los siguientes criterios:
- MCSIO está habilitado.
- El disco WBC no es persistente.
- El tamaño de la VM incluye un disco temporal (Temp Disk) lo suficientemente grande para el disco WBC.
- No se especifica ninguna letra de unidad para el disco WBC.
Para obtener más información, consulte Crear un catálogo de Microsoft Azure.
Compatibilidad con el control de visibilidad de aplicaciones para usuarios de Azure AD. Anteriormente disponible solo para usuarios de Active Directory, la capacidad de restringir la visibilidad de las aplicaciones ahora se extiende a los usuarios de Azure AD. Con Studio, ahora puede controlar qué usuarios y grupos de Azure AD pueden ver una aplicación específica en la aplicación Workspace.
Esta función requiere la versión 2411 de VDA o posterior. Para obtener más información sobre los pasos detallados, consulte Cambiar las propiedades de la aplicación > Limitar la visibilidad.
Marzo de 2025
Nuevas funciones y mejoras
Opción de volver a confiar en los certificados de conexión de host no confiables. Si se produce una interrupción de la conexión de host debido a un certificado no confiable, puede volver a confiar en el certificado para esa conexión de host en Studio. Para obtener más información, consulte Probar la confianza del certificado TLS.
Volver a sincronizar implementaciones en la interfaz de usuario de AWS. Se ha añadido una nueva opción para volver a sincronizar implementaciones en AWS. Vuelva a sincronizar una implementación que esté en estado Pendiente o si el número de máquinas enumeradas en una implementación no coincide con el número de máquinas enumeradas en AWS.
Nota:
- Cuando una implementación en estado Activo o Error se está volviendo a sincronizar, el estado de esa implementación cambia a Sincronizando máquinas.
- Cuando una implementación en estado Pendiente se está volviendo a sincronizar, el estado sigue mostrándose como Pendiente hasta que se completa.
Para obtener más información, consulte Crear una implementación.
La administración centralizada de sitios está disponible de forma general. Como administrador de la nube de varios sitios, ahora puede designar un sitio como principal y vincularle otros sitios para una administración centralizada y optimizada. Esta función ayuda a mejorar la eficiencia operativa al reducir la necesidad de cambiar entre sitios para las tareas diarias.
Ventajas clave:
- Administración eficiente de sitios: Los administradores pueden gestionar varios sitios desde una única interfaz, cambiando entre ellos mediante el menú desplegable de la esquina superior derecha, lo que elimina la necesidad de cambiar de cuenta.
- Navegación fluida: Los administradores pueden cambiar sin problemas entre Studio y Monitor sin necesidad de volver a seleccionar el sitio. Cuando se selecciona un sitio en Studio, se selecciona automáticamente en Monitor, lo que agiliza el flujo de trabajo.
- Operaciones de asistencia técnica simplificadas: Los administradores de asistencia técnica pueden ver la información de todos los sitios en una única consola de Monitor.
- Experiencia agregada para el usuario final: Los usuarios finales inician sesión en una única URL de Citrix Workspace (por ejemplo, customer.cloud.com) para acceder a los recursos de los sitios vinculados.
Para obtener más información, consulte Administración centralizada de sitios.
Mejoras de la interfaz de usuario en Studio. Web Studio presenta las siguientes mejoras para aumentar la eficiencia de su administración:
-
Copia de datos de tablas
Ahora puede copiar datos directamente de los componentes de la tabla, como el “Nombre de la máquina” en la tabla Asignación de máquinas. Esta mejora reduce la necesidad de introducir datos manualmente, minimizando el riesgo de errores.
-
Paginación para tablas
Los componentes de tabla ahora admiten la paginación, lo que mejora el rendimiento y la facilidad de uso.
Mejora del widget Novedades. Se ha introducido una nueva función en el widget Novedades de la página Inicio de Studio. Ahora puede cambiar sin problemas entre dos fuentes de contenido:
- Destacado: Contenido seleccionado y elegido a mano para obtener información y aspectos destacados rápidos del producto.
- General: Una lista completa de contenido obtenido directamente de la documentación de DaaS para actualizaciones de funciones exhaustivas y detalladas. Esta actualización garantiza que tenga la flexibilidad de acceder a contenido tanto seleccionado como extenso, mejorando su experiencia y manteniéndole bien informado.
Límite de uso de tokens en la inscripción basada en tokens aumentado a 5000. Hemos aumentado el límite de uso de tokens en la inscripción basada en tokens de 100 a 5000, lo que permite una mayor flexibilidad al inscribir máquinas en catálogos de máquinas de gran capacidad.
Para obtener más información, consulte Generar y administrar tokens de inscripción.
Migración de máquinas virtuales no persistentes en VMware. Anteriormente, en el entorno de VMware, solo se podían migrar los discos de máquinas virtuales persistentes de un almacenamiento a otro. Con esta función, puede migrar los discos de máquinas virtuales no persistentes de un almacenamiento a otro mediante el comando de PowerShell Move-ProvVMDisk. Puede migrar: disco del SO, disco de identidad y disco de caché de escritura (WBC).
Para obtener más información, consulte Migración de almacenamiento de máquinas virtuales.
Migración de máquinas virtuales persistentes y no persistentes en XenServer®. Con esta función, en el entorno de XenServer, puede migrar los siguientes discos de máquinas virtuales de un almacenamiento a otro mediante el comando de PowerShell Move-ProvVMDisk.
- Para máquinas virtuales persistentes de clonación completa: disco del SO, disco de identidad y discos no aprovisionados por MCS.
- Para máquinas virtuales no persistentes: disco del SO, disco de identidad y disco de caché de escritura (WBC).
Para obtener más información, consulte Migración de almacenamiento de máquinas virtuales.
Funciones de Autoscale mejoradas para una gestión de energía optimizada. Hemos mejorado Autoscale para optimizar su experiencia. Ahora puede:
- Recibir notificaciones si las máquinas de un grupo de entrega no admiten la hibernación, junto con recomendaciones para acciones alternativas, como apagar esas máquinas.
- Elegir suspender las máquinas en lugar de detenerlas, siempre que sea compatible.
- Establecer programaciones de reinicio para las máquinas suspendidas para evitar que permanezcan suspendidas indefinidamente.
Para obtener más información, consulte Configuración basada en programación y Configuración basada en carga.
Mejora en el ajuste de tamaño de la carga de trabajo. La pestaña Ajuste de tamaño de la carga de trabajo (anteriormente Ajuste de tamaño de la infraestructura) ahora incluye una opción para identificar a los usuarios avanzados. Esta función le permite exportar los detalles de los usuarios avanzados.
Nota:
Esta función solo está disponible para grupos de entrega de SO de sesión única.
Los datos de Exportación incluyen Nombre de usuario, Recuento total de sesiones, Duración media de la sesión (minutos), Uso máximo de CPU (%) y Uso máximo de memoria (%).
Esta mejora proporciona información valiosa sobre la utilización de los recursos y ayuda a optimizar los costes de infraestructura al garantizar una asignación eficiente de los recursos basada en el comportamiento del usuario. Para obtener más información, consulte la página Ajuste de tamaño de la carga de trabajo.
Mejora en la pestaña Rendimiento de la sesión. La sección Topología de sesión de la pestaña Rendimiento de la sesión se ha mejorado para incluir lo siguiente:
-
Protocolo: Muestra el valor de MTU para el protocolo EDT. Por ejemplo:
- Flujo único: EDT (MTU = 1500)
- Multiflujo: EDT (ID de flujo MTU 0=1500, 1=1500)
- MS Teams: Muestra si está optimizado para HDX o no.
- Tipo de conexión HDX: Muestra el tipo de conexión HDX. Por ejemplo: HDX, HDX Direct y Rendezvous.
-
Fotogramas por segundo proporciona información sobre:
- Fotogramas de entrada por segundo
- Fotogramas de salida por segundo
Las configuraciones de los grupos de seguridad se heredan de los perfiles de máquina. Ahora puede crear un catálogo de máquinas MCS y seleccionar un perfil de máquina que tenga grupos de seguridad asignados. Esto evita la configuración del grupo de seguridad, ya que se hereda del perfil de máquina. Alternativamente, si no selecciona un perfil de máquina, en el momento de la creación del catálogo de máquinas MCS, configure los grupos de seguridad en la página Seguridad de Studio. Para obtener más información, consulte Seguridad.
Complemento de vacaciones de Autoscale. Con esta función, puede desviarse de la configuración estándar de Autoscale relacionada con la administración de energía de las máquinas virtuales y permitir que las máquinas virtuales se apaguen en fechas festivas específicas. Por ejemplo, para los días laborables, desea que la mayoría de las máquinas virtuales estén encendidas y, por defecto, en los días festivos, se aplica el horario de los días laborables. Para gestionar estos escenarios, utilice el complemento de vacaciones de Autoscale para apagar las máquinas virtuales en las fechas festivas especificadas.
Para obtener más información, consulte Complemento de vacaciones de Autoscale.
Hacer coincidir el programa de arranque UEFI con la versión de Citrix Provisioning para catálogos de Citrix Provisioning creados con MCS. El servidor de Citrix Provisioning utiliza un disco BDM, que contiene un programa de arranque UEFI. Esta función permite la generación del archivo BOOTX64.EFI junto con el archivo PVSBOOT.INI al crear un catálogo de Citrix Provisioning mediante MCS. Como resultado, los dispositivos de destino pueden arrancar desde el archivo de configuración de arranque más reciente, lo que garantiza que los dispositivos de destino se alineen con la versión de Citrix Provisioning.
Compatibilidad para crear catálogos unidos a Azure AD e inscritos en Microsoft Intune con imágenes preparadas. Con esta función, ahora puede usar imágenes preparadas para crear catálogos unidos a Azure Active Directory e inscritos en Microsoft Intune mediante comandos de Studio y PowerShell. Esta función es aplicable a catálogos MCS de tipo persistente y no persistente de sesión única y multisesión. Esta implementación reduce significativamente los costos de almacenamiento y tiempo, y simplifica el proceso de implementación de máquinas virtuales y actualización de imágenes. Para ver el conjunto completo de comandos de PowerShell para crear la definición de imagen, la versión de imagen y la especificación de la versión de imagen preparada, consulte Usar PowerShell. Para obtener información sobre cómo crear un catálogo unido a Azure AD y un catálogo de Azure AD inscrito en Microsoft Intune, consulte Grupo de identidades de identidad de máquina unida a Azure Active Directory y Crear catálogos de Azure AD inscritos en Microsoft Intune.
Opción de ubicación de almacenamiento flexible para máquinas virtuales. Anteriormente, la asignación de máquinas virtuales comenzaba desde un Servicio de almacenamiento (SR) fijo, como SR1, y progresaba secuencialmente a través de SR2, SR3, y así sucesivamente. Y, en algunos casos, la carga de almacenamiento no se distribuye uniformemente entre los almacenamientos.
Esta función le permite equilibrar la asignación de máquinas virtuales entre diferentes servicios de almacenamiento utilizando los siguientes métodos:
- Método de asignación round robin actual mejorado: En lugar de comenzar siempre desde el mismo SR fijo, MCS ahora comienza la asignación desde el SR justo después del último SR utilizado.
-
Método de asignación basado en la menor carga: Coloca las máquinas virtuales en la carga actual más baja, determinada al comparar el número total de máquinas virtuales en cada SR dentro del mismo catálogo de máquinas. Por ejemplo, si un catálogo de máquinas contiene 100 máquinas virtuales distribuidas de la siguiente manera: 20 máquinas virtuales en SR1, 30 máquinas virtuales en SR2 y 50 máquinas virtuales en SR3, las nuevas máquinas virtuales se asignan primero a SR1. Este método garantiza que la carga entre SR1, SR2 y SR3 esté equilibrada. Puede utilizar este método añadiendo una propiedad personalizada Name=
"StorageBalanceType"Value="VMCountBasedLeastLoadal crear o actualizar una conexión de host.
Esta función es:
- Aplicable a todos los hipervisores locales (VMware, XenServer y Hyper-V).
- Aplicable solo al almacenamiento de disco del sistema operativo.
- No aplicable a las máquinas virtuales existentes.
Para obtener información sobre cómo crear o actualizar una conexión de host existente con la opción de asignación basada en carga, consulte Opción de ubicación de almacenamiento flexible para máquinas virtuales.
Supervisión de recursos mejorada para VDA multisesión en Studio. Studio ahora proporciona información detallada sobre la utilización de recursos y las capacidades de los VDA multisesión.
Pase el ratón por encima de la columna Índice del evaluador de carga de un VDA multisesión en el nodo Buscar para ver métricas detalladas, como CPU, memoria, uso del disco, número máximo de sesiones permitidas y más. Las métricas específicas que se muestran dependen de la configuración de la política habilitada.
Esta mejora elimina la necesidad de ejecutar cmdlets de PowerShell o de navegar por varios pasos para cambiar a Monitor y recopilar estos datos, proporcionando las mismas capacidades directamente dentro de Studio. Para obtener más información, consulte Acciones de máquina.
Visibilidad mejorada de las sesiones en las búsquedas basadas en etiquetas. Cuando busca máquinas por etiqueta en Studio > Buscar, las sesiones de usuario activas en las máquinas coincidentes aparecen ahora en la ficha Sesiones. Esta mejora ayuda a evitar apagados accidentales de máquinas con sesiones activas al proporcionar una visibilidad clara de esas sesiones, lo que mejora la eficiencia de su administración.
Febrero de 2025
Funciones nuevas y mejoradas
Compatibilidad con el aprovisionamiento de discos de datos en Azure. Ahora puede crear y asignar un disco de datos persistente a una VM persistente o no persistente creada por MCS de un catálogo de máquinas MCS en Azure. El disco de datos se utiliza para almacenar datos persistentes como registros de eventos, seguimientos de seguridad y datos de aplicaciones.
El disco de datos debe aprovisionarse desde la imagen maestra. Las propiedades, como el tipo de almacenamiento, la configuración de cifrado y las zonas, se derivan de las propiedades personalizadas o de la plantilla de disco del sistema operativo si las propiedades no se especifican en las propiedades personalizadas. Para obtener información sobre cómo crear un catálogo de máquinas MCS con un disco de datos, consulte Aprovisionar disco de datos.
Navegue sin problemas de Studio a Monitor para máquinas y sesiones. Una nueva opción, Ver en Monitor, está ahora disponible en Studio > Buscar, lo que proporciona un acceso más rápido a la información detallada de sesiones y máquinas en Monitor.
Después de seleccionar una máquina o sesión, simplemente haga clic en Ver en Monitor para abrir su vista detallada en Monitor. Esta mejora simplifica su flujo de trabajo y ahorra tiempo al analizar el rendimiento de la carga de trabajo o solucionar problemas. Para obtener más información, consulte Acciones de máquina y Acciones de sesión.
Ahorro de costes mediante la optimización del uso del almacenamiento. La página Ahorro de costes ahora proporciona visibilidad sobre la cantidad de ahorro logrado mediante la optimización del almacenamiento cuando las máquinas están apagadas. Anteriormente, solo se mostraban los ahorros de costes relacionados con el cómputo. Esta mejora incluye los dos tipos siguientes de ahorro de almacenamiento:
- Disco de reescritura: Ahorros derivados de la eliminación del disco de reescritura cuando una máquina no persistente se apaga.
- Disco del sistema operativo: Ahorros derivados de la degradación del disco del sistema operativo de Premium a HDD estándar cuando se apaga cualquier máquina.
Requisito previo:
- Autoscale debe estar habilitado para optimizar los costes de computación. Para obtener más información, consulte (/es-es/citrix-daas/manage-deployment/autoscale/get-started).
- Cambie el tipo de almacenamiento a un nivel inferior cuando una VM se apague para optimizar los costes de almacenamiento. Para obtener más información, consulte (/es-es/citrix-daas/manage-deployment/autoscale/change-storage-type).
- Esta función solo se aplica actualmente a las máquinas de Azure.
La mejora incluye:
- Ahora está disponible un informe que detalla los ahorros de almacenamiento derivados del apagado de máquinas (mediante Autoscale o iniciado por el usuario) en la sección Ahorros de infraestructura estimados.
- Los cálculos de ahorro total ahora incorporan tanto los ahorros de computación como los de almacenamiento, desglosados por origen (Autoscale o acción del usuario). El gráfico de tendencias históricas ahora distingue visualmente entre los ahorros de computación y de almacenamiento, y una información sobre herramientas proporciona más detalles al pasar el ratón.
- La sección Detalles del catálogo ahora incluye Coste de computación por hora y Coste de almacenamiento por hora.
Para obtener más información, consulte la página (/es-es/citrix-daas/monitor/cost-optimization/cost-savings).
Capacidad de arranque seguro NitroTPM y UEFI para instancias de VM de AWS creadas por MCS. Con esta función, al crear un catálogo en entornos de AWS, ahora puede seleccionar una imagen maestra (AMI) con NitroTPM y/o arranque seguro UEFI habilitados. En consecuencia, las VM aprovisionadas en el catálogo también se habilitan con NitroTPM y/o arranque seguro UEFI. Esta implementación garantiza que las VM estén protegidas y sean de confianza. Para obtener más información sobre NitroTPM y el arranque seguro UEFI, consulte la documentación de AWS. Para crear un catálogo habilitado con NitroTPM y arranque seguro UEFI, consulte Habilitar NitroTPM y arranque seguro UEFI para instancias de VM.
Mejoras en la acción de supervisión Citrix Monitor ahora proporciona el progreso de las acciones masivas realizadas junto con mejoras en los accesos basados en roles en las acciones masivas, lo que mejora la experiencia y el control del usuario.
Barra de progreso de la acción:
Con esta mejora, cuando cualquier acción está en curso, como una función de control de energía (por ejemplo, reiniciar), puede ver un estado de la acción y un cuadro de diálogo cuando la acción se completa. Esta función es aplicable a todas las acciones de la ficha Filtros. Sin embargo, tenga en cuenta que la barra de estado no estará disponible para acciones individuales.
La barra de progreso muestra los resultados de las acciones masivas realizadas. Actualmente, los clientes no saben si su acción tuvo éxito o falló y en cuántas sesiones. Esta mejora proporciona claridad sobre las acciones realizadas.
Rol personalizado para limitar la opción de acción masiva para las acciones del usuario:
Esta mejora permite la adición de roles personalizados para limitar lo que el administrador puede ver y controlar. El nuevo rol personalizado limita la capacidad de seleccionar acciones masivas como cerrar sesión, desconectar o enviar mensajes. Este control es necesario para evitar acciones masivas involuntarias o maliciosas en los usuarios.
Con estas mejoras, puede gestionar y controlar eficazmente las acciones dentro de Citrix Monitor, lo que garantiza un entorno más seguro y eficiente. Para obtener más información, consulte Rol personalizado para limitar la opción de acción masiva para acciones de usuario.
Opción para ver y solucionar problemas de sesiones de Secure Private Access para implementaciones híbridas. Citrix Monitor ahora admite la visualización y la solución de problemas de sesiones de Secure Private Access para implementaciones híbridas. Esta mejora permite a los clientes de DaaS que utilizan Gateway, StoreFront y Secure Private Access locales supervisar y solucionar problemas de los datos de sus sesiones directamente en DaaS Monitor.
Anteriormente, solo las implementaciones en la nube y locales eran visibles en Monitor. Con esta actualización, las sesiones híbridas de Secure Private Access ahora se pueden supervisar y analizar, lo que proporciona una vista unificada en todos los tipos de implementación.
Esta mejora garantiza una mejor visibilidad, una resolución de problemas más rápida y una experiencia de supervisión fluida para los clientes que gestionan entornos híbridos. Para obtener más información, consulte Integración de Secure Private Access con Monitor (versión preliminar).
Compartir versiones de imágenes preparadas entre unidades de alojamiento en VMware. Ahora puede usar el nodo Imágenes para compartir versiones de imágenes entre unidades de alojamiento dentro de la misma conexión de alojamiento en VMware. Esta implementación garantiza la coherencia y uniformidad de las imágenes en las diferentes unidades de host, lo que mejora la flexibilidad de implementación y la eficiencia operativa. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Administración de imágenes
Enero de 2025
Funciones nuevas y mejoradas
Compatibilidad con la creación de catálogos de máquinas MCS habilitados para MCSIO en AWS. Ahora puede crear catálogos de MCS habilitados para MCSIO para crear catálogos de máquinas MCS habilitados para MCSIO en AWS para mejorar las IOPS de escritura dirigiendo las operaciones de escritura a la caché de escritura diferida y para reducir el tiempo de inicio cuando el disco del sistema operativo persistente está habilitado. Para obtener más información, consulte Optimización del almacenamiento de Machine Creation Services (MCS).
Integración con Webhook Citrix Monitor ahora se integra con Webhook. Con esta función, puede seleccionar la herramienta necesaria en la sección Alertas e ITSM de la página Integraciones y exportaciones de datos y, a continuación, hacer clic en Empezar. Esto le proporciona enlaces de referencia para crear el canal específico de la herramienta y la URL del webhook, que es el primer paso. Una vez completado el primer paso, puede crear perfiles de webhook.
También puede crear perfiles de webhook en la página Integraciones y exportaciones de datos > Herramientas para desarrolladores de Citrix Monitor. Puede encontrar los pasos y los recursos para integrar las siguientes herramientas de alertas e ITSM con Citrix Monitor:
- Slack
- Microsoft Teams
- ServiceNow
Esta función le ayuda a enviar notificaciones de alerta a las aplicaciones de terceros anteriores que tienen configuradas URL de webhook entrantes.
Funciones clave:
- Nuevos mosaicos de integración para Slack, Teams, ServiceNow y otras plataformas compatibles
- Navegación a la página FTU para cada integración
- Página para crear o editar la configuración de webhooks con un flujo de trabajo de interfaz de usuario para proporcionar la URL del webhook, los encabezados, el cuerpo, probar la configuración del webhook y guardarla
- Enumerar los perfiles de webhook creados y proporcionar la capacidad de editar o eliminar los perfiles de webhook
- Asignar los perfiles de webhook creados a las directivas de alerta avanzadas
Para obtener más información, consulte la página Integraciones y exportaciones de datos.
Agregar aplicaciones a implementaciones de AWS existentes en el nodo de implementación rápida. Ahora puede agregar aplicaciones a implementaciones de AWS existentes, lo que simplifica el proceso de implementación general. Para obtener más información, consulte Crear una implementación.
Opción para restablecer cuentas de Active Directory (AD) en uso. Con Studio, ahora puede restablecer las cuentas de Active Directory (AD) de las máquinas incluso cuando el estado de la máquina es En uso. Esto es necesario porque, a veces, el sistema no detecta correctamente cuándo una máquina está en un estado dañado.
Alertar a los administradores de que las directivas de energía siguen siendo efectivas al deshabilitar Autoscale. La mejora consiste en recordar a los administradores que deshabilitar Autoscale no afecta a la configuración de la directiva de energía de un grupo de entrega. Esto garantiza que los administradores conozcan el alcance de la deshabilitación de Autoscale y aclara que las directivas de energía siguen siendo efectivas cuando Autoscale está desactivado.
Filtrar imágenes maestras según las regiones de la unidad de alojamiento. Durante la creación de catálogos de máquinas para la plataforma Azure, Studio ahora puede filtrar y excluir imágenes maestras que pertenecen a regiones diferentes a la de la unidad de alojamiento. Esto garantiza que solo las imágenes de la misma región que la unidad de alojamiento estén disponibles para la selección. Para obtener más información, consulte Crear un catálogo de máquinas desde el nodo Catálogos de máquinas.
MCSIO solo con caché de disco ya no es compatible. La opción de configurar MCSIO solo con caché de disco (sin caché de memoria) se ha eliminado en todos los entornos de hipervisor y servicios en la nube. Al crear catálogos de máquinas con MCSIO habilitado, ahora debe establecer un tamaño de caché de memoria distinto de cero. Además, no puede editar catálogos configurados solo con una caché de disco hasta que establezca un tamaño de caché de memoria. Para obtener más información, consulte Configurar la caché para datos temporales.
Ya no se admite la creación de máquinas virtuales de AWS mediante propiedades de plantilla de máquina. Se ha eliminado la compatibilidad con la creación de máquinas virtuales de AWS mediante la captura de propiedades de plantilla de máquina como parte de la transición a la creación de máquinas virtuales mediante perfiles de máquina. La opción Aplicar propiedades de plantilla de máquina a máquinas virtuales se ha eliminado de la página Plantilla de máquina. En su lugar, puede crear máquinas virtuales de AWS utilizando perfiles de máquina para una experiencia similar y más optimizada. Para obtener más información, consulte Crear un catálogo de máquinas basado en perfiles de máquina con Studio y Crear un catálogo de máquinas basado en perfiles de máquina con PowerShell.
Compatibilidad con la creación de catálogos de máquinas MCS habilitados para MCSIO en AWS. En el entorno de AWS, ahora puede crear catálogos no persistentes habilitados para la optimización del almacenamiento de MCS (MCSIO) mediante comandos de PowerShell. Para crear dicho catálogo, debe instalar el controlador MCSIO al instalar o actualizar el VDA. De forma predeterminada, ese controlador no está instalado. Para obtener más información sobre cómo crear el catálogo habilitado para MCSIO, consulte Catálogo habilitado para MCSIO. La opción de configurar MCSIO solo con caché de disco (sin caché de memoria) mediante Studio se ha eliminado en todos los entornos de hipervisor y servicios en la nube.
Informe de aplicaciones publicadas menos usadas y no usadas. La página Aplicaciones ahora ofrece información detallada de uso para las aplicaciones publicadas a las que se accede a través de la aplicación Citrix Workspace, lo que permite a los administradores optimizar la gestión de aplicaciones y la asignación de recursos.
Esta función ayuda a comprender los patrones de uso de las aplicaciones dentro de la organización y permite a los clientes tomar decisiones basadas en datos para que sus implementaciones de Citrix sean más eficientes.
Nota:
Esta función solo está disponible para los sitios con licencia Platinum.
La página mejorada de Aplicaciones incluye una sección de uso que muestra lo siguiente:
- Aplicaciones publicadas totales: Identifica el número total de aplicaciones publicadas.
-
Aplicaciones menos utilizadas: Ayuda a tomar decisiones informadas sobre la retención o eliminación de aplicaciones poco utilizadas, la optimización de la asignación de recursos y la gestión de licencias. Esta sección enumera lo siguiente:
- Usuarios únicos en los últimos 30 días
- Lanzamientos totales
- Instancias concurrentes máximas
- Gráfico de tendencias: Vea un gráfico que muestra los usuarios únicos a lo largo del tiempo.
- Aplicaciones no utilizadas: Ayuda a identificar aplicaciones no utilizadas para liberar memoria, recursos de configuración y, potencialmente, ahorrar en costes de licencias. Esta sección enumera el nombre de las aplicaciones, el grupo de entrega correspondiente y el estado de la aplicación.
También puede usar la opción Exportar para exportar los datos de las secciones Menos utilizadas y No utilizadas.
Nota:
Actualmente, solo las aplicaciones publicadas (aplicaciones de escritorio en la aplicación Citrix Workspace) se incluyen en esta mejora.
Para obtener más información, consulte la documentación del informe de aplicaciones publicadas menos utilizadas y no utilizadas.
Integración de Secure Private Access con Monitor (versión preliminar). La integración de Secure Private Access con Monitor permite al administrador supervisar y solucionar problemas de todas las sesiones de Secure Private Access en Monitor.
Las acciones disponibles incluyen la visualización de los detalles de lo siguiente:
- Sesiones activas de Secure Private Access para un usuario en la ventana emergente Seleccionar una sesión > ficha Sesiones activas
- Enumeraciones fallidas o bloqueadas de Secure Private Access e inicios de aplicaciones fallidos en la ventana emergente Seleccionar una sesión > ficha Acceso denegado
- Vista de detalles de sesión y aplicación para inicios de aplicaciones activos y fallidos, así como para enumeraciones fallidas y bloqueadas
Para obtener más información, consulte la página Integración de Secure Private Access con Monitor (versión preliminar).
Diciembre de 2024
Funciones nuevas y mejoradas
Comandos de la herramienta de configuración automatizada para copias de seguridad y restauraciones. Con esta función, puede usar los comandos de PowerShell compatibles con la herramienta de configuración automatizada para activar las API de copia de seguridad y restauración que utiliza Studio. Para obtener más información, consulte Cmdlets de la herramienta de configuración automatizada para copias de seguridad y restauraciones.
Nuevo permiso para la detección de recursos huérfanos en Citrix DaaS. Anteriormente, solo los roles de Administrador total o Administrador de la nube podían realizar la detección de recursos huérfanos. Con la introducción del permiso Usar conexión de host para detectar recursos huérfanos en el hipervisor en la categoría Hosts, cualquier rol al que se le asigne este permiso ahora puede detectar recursos huérfanos. Para obtener más información, consulte Detectar recursos de Azure huérfanos y Recuperar una lista de recursos huérfanos.
Primeros pasos con Citrix DaaS en Google Cloud. La integración de Google Cloud Platform (GCP) con Citrix DaaS y la implementación del primer conjunto de escritorios virtuales implica una serie de pasos secuenciales, lo que lo convierte en un proceso relativamente intrincado. Para simplificar este proceso para los administradores, se ha introducido una experiencia de implementación optimizada, similar a la función Quick Deploy de AWS WorkSpaces Core. Este proceso de incorporación optimizado tiene como objetivo aumentar la adopción de GCP, lo que impulsa a los equipos de ventas de Google a colaborar con Citrix en los compromisos con los clientes. Además, abre vías para que los equipos de ventas de Citrix se relacionen con clientes que priorizan las soluciones centradas en Google. Para obtener más información, consulte Implementación rápida para Google Cloud.
Configuración completa: Compatibilidad con la selección de plantillas de inicio como perfil de máquina para AWS. Al aprovisionar máquinas virtuales de AWS mediante MCS, ahora puede seleccionar una plantilla de inicio como perfil de máquina. Para obtener más información, consulte Seleccionar una imagen y un perfil de máquina.
Directivas de selección múltiple. Ahora puede seleccionar varias directivas y consultar las siguientes mejoras:
- Haga clic en una fila de directiva: Si hace clic en una fila de directiva, la barra de acciones de la parte superior muestra las acciones de una sola directiva. El panel de detalles de la parte inferior proporciona información sobre la directiva.
- Seleccione las casillas de verificación de varias directivas: Si selecciona las casillas de verificación de varias directivas cuyos estados están habilitados o inhabilitados, la barra de acciones de la parte superior muestra las acciones de varias directivas. El panel de detalles de la parte inferior muestra el número de directivas seleccionadas.
Nota:
Después de seleccionar varias directivas, puede ver los detalles de otra directiva individual haciendo clic en la fila de esa directiva. Esta acción no borra las directivas seleccionadas anteriormente. Sin embargo, la acción de clic derecho no muestra las acciones para esa fila de directiva.
Los catálogos de GCP admiten la herencia de la configuración del tipo de máquina de los perfiles de máquina. Al crear catálogos de máquinas aprovisionados por MCS en entornos de GCP, el tipo de máquina ahora se establece de forma predeterminada en el tamaño especificado en el perfil de máquina seleccionado. Si es necesario, puede ajustar esta configuración manualmente. Para obtener más información, consulte Crear un catálogo de máquinas mediante la interfaz de configuración completa.
Claridad sobre las directivas dependientes. Algunas configuraciones dependen de otras. Por ejemplo, una configuración secundaria podría estar configurada, pero si su configuración principal no está habilitada, la configuración secundaria configurada no surte efecto. Las dependencias no estaban claras antes. A partir de esta versión, se proporciona claridad sobre cuáles son las directivas principales que deben configurarse primero antes de poder configurar las directivas secundarias. Para obtener más información, consulte Configuración de directivas.
Pestaña Acceso privado seguro en Monitor. La pestaña Acceso privado seguro en Monitor proporciona un lugar dedicado para todas las nuevas funciones relacionadas con el Acceso privado seguro. Esta pestaña ofrece detalles sobre las funciones compatibles con el Acceso privado seguro, lo que brinda a los administradores una ubicación central para acceder y administrar estas funciones.
Ventajas clave:
- Información centralizada: Los administradores pueden ver fácilmente todas las funciones de solución de problemas compatibles con el Acceso privado seguro en un solo lugar.
- Observabilidad mejorada: La nueva barra de navegación izquierda en la interfaz de usuario de Monitor enumera todos los servicios de Acceso privado seguro, incluidas las sesiones, aplicaciones y postura de dispositivos de Acceso privado seguro, lo que proporciona una mejor observabilidad.
- Navegación mejorada: La pestaña Acceso privado seguro incluye hipervínculos a diferentes páginas, lo que facilita a los administradores la navegación a diversas características y funciones.
Para obtener más información, consulte Pestaña Acceso privado seguro en Monitor.
Visibilidad para el servicio de Acceso privado seguro. Para proporcionar una supervisión y visibilidad detalladas de las aplicaciones y los usuarios del Acceso privado seguro, Monitor se ha mejorado para incluir la visibilidad de las sesiones de Acceso privado seguro. Las pestañas Filtros y Panel proporcionan información detallada de las sesiones de Acceso privado seguro.
Características clave:
- Filtrar sesiones de Acceso privado seguro: Ahora puede filtrar las sesiones de Acceso privado seguro en la pestaña Filtros > Sesiones (web, SaaS y TCP/UDP).
- Filtrar aplicaciones de Acceso privado seguro: También puede filtrar las aplicaciones de Acceso privado seguro en la pestaña Filtros > Aplicaciones (web, SaaS y TCP/UDP).
- Fallos de aplicaciones y sesiones activas: Supervise los fallos de aplicaciones web/SaaS y TCP/UDP, y vea las sesiones activas de las aplicaciones web/SaaS en el panel de control.
Para obtener más información, consulte Visibilidad para el servicio Secure Private Access.
Experiencia de plataforma unificada para Citrix Monitor. Citrix Monitor ahora está alineado con todos los demás componentes de Citrix Cloud, lo que proporciona una experiencia de plataforma unificada. La interfaz de usuario se ha actualizado con un aspecto moderno, lo que ofrece una navegación más sencilla y una mejor representación de los datos. La interfaz mejorada es intuitiva y está diseñada para ayudar a los usuarios a comprender fácilmente los datos necesarios para supervisar y solucionar problemas de las sesiones de Citrix.
Mejora de la ficha Conexiones. La ficha Conexiones ahora ofrece una navegación optimizada para una solución de problemas más rápida. Desde la ficha Filtros > página Conexiones, puede acceder directamente a:
- Administrador de actividad: Haga clic en el usuario asociado o en el nombre del punto final para ver los detalles respectivos del Administrador de actividad.
- Página Detalles de la máquina: Haga clic en Nombres de máquina para ver información completa de la máquina, incluidos los detalles de la máquina, los detalles de utilización, los detalles de la infraestructura y las revisiones aplicadas. Para obtener más información, consulte Solucionar problemas de máquinas. Esta mejora simplifica la navegación, lo que permite una resolución más rápida de los problemas relacionados con la conexión.
Para obtener más información, consulte Filtrar datos para solucionar problemas de fallos.
Filtrar detalles de la ubicación de recursos. Ahora puede ver la ubicación de recursos para máquinas de SO de sesión única o multisesión en la ficha Filtros > Máquinas. Esta mejora le permite identificar y abordar rápidamente los problemas relacionados con ubicaciones de recursos específicas, lo que se traduce en una experiencia de usuario más fluida.
Para mostrar la nueva columna Ubicación de recursos, vaya a Elegir columnas y seleccione Ubicación de recursos en la ficha Filtros > Máquinas.
Mejora de la ficha Rendimiento de la sesión. La sección Topología de la sesión de la ficha Rendimiento de la sesión se ha mejorado para incluir las siguientes métricas de punto final que existen en la aplicación Citrix Workspace para Windows, Mac, Linux, HTML5 o Chrome:
- Dirección IP pública
- Proveedor de servicios de Internet
- Ubicación, como país o ciudad
- Si la sesión de la aplicación Citrix Workspace se abre en la aplicación nativa o en el explorador (HTML5)
- Accedido mediante Workspace o StoreFront
- Utilización de recursos como CPU %, Memoria % y GPU (Porcentaje general)
- Latencia de red
Esta mejora ayuda a solucionar rápidamente los problemas relacionados con las sesiones. Para obtener más información, consulte Métricas de rendimiento de la sesión.
Uso activo neto de la máquina. La página Ajuste de tamaño de la carga de trabajo ahora incluye información detallada sobre el uso activo neto de la máquina, proporcionando los siguientes detalles:
- Porcentaje de uso activo neto
- Tiempo medio de actividad de la máquina
- Tiempo sin sesión
- Tiempo de inactividad
- Tiempo desconectado
Esta función le permite ver información detallada sobre el uso de la máquina, lo que le permite optimizar los costes en consecuencia.
Para obtener más información, consulte Ajuste de tamaño de la carga de trabajo.
Supervisión del estado de Cloud Connector. El componente Cloud Connector ahora se ha añadido al panel de control de Supervisión de la infraestructura. Los Cloud Connectors se incorporan automáticamente cuando se establece una conexión entre Citrix Cloud y sus ubicaciones de recursos.
Esta función permite a los administradores supervisar el estado de los Cloud Connectors mediante una única vista del panel de control y configurar alertas de forma proactiva.
Nota:
No es necesario instalar
citrixinframonitor.msipara supervisar los Cloud Connectors.
Ventajas:
- Supervisión integral: Visibilidad de los indicadores de estado críticos para Cloud Connector, como la alta disponibilidad, el intercambio de concesiones de conexión y el proveedor de AD, entre otros.
- Alertas configurables: Puede configurar alertas sobre las métricas de estado de interés, definir la gravedad y los ámbitos para que los administradores reciban alertas detalladas según la configuración de las alertas.
Para supervisar Cloud Connector, haga clic en la ficha Infraestructura en Monitor. Se abre la página Supervisión de la infraestructura.
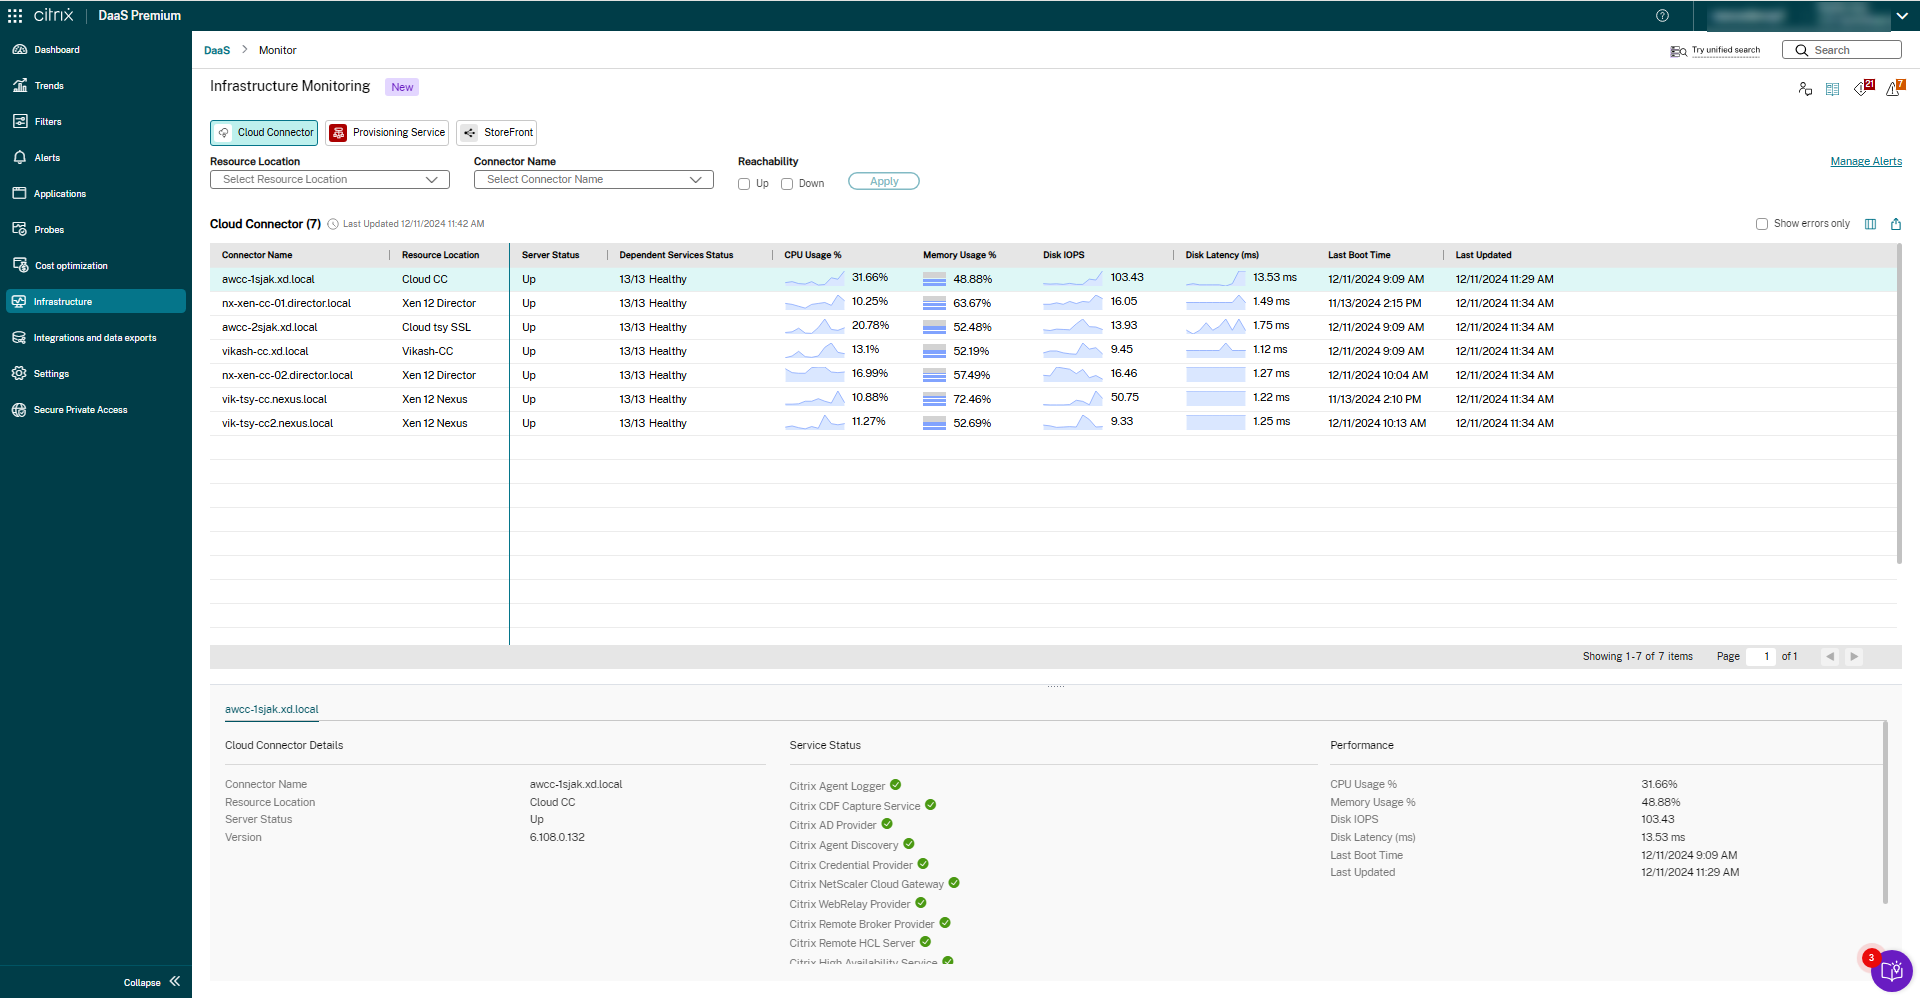
También puede ver los detalles del estado de todos los servicios en la sección Detalles de Cloud Connector. Para obtener más información, consulte Métricas de estado de Cloud Connector.
Compatibilidad con la creación de catálogos de Citrix Provisioning en entornos VMware mediante Studio. Con Studio, ahora puede crear catálogos de Citrix Provisioning en entornos VMware. Anteriormente, tenía que alternar entre diferentes consolas para aprovisionar y administrar esos catálogos. Esta función simplifica el proceso, lo que le permite realizar tareas de aprovisionamiento y administración de energía completamente dentro de Studio. Para obtener más información, consulte Crear un catálogo de Citrix Provisioning en un entorno VMware mediante Studio.
Entrega de discos de conexión de aplicaciones como CimFS. Anteriormente, solo se admitía la entrega de discos de conexión de aplicaciones como discos virtuales (VHD y VHDX). Con esta función, también se admite la entrega de discos de conexión de aplicaciones como Composite Image File System (CimFS). Para obtener más información, consulte Almacenar paquetes de aplicaciones en recursos compartidos de red.
Optimizar el equilibrio de carga del almacenamiento con el método de carga mínima. Anteriormente, Machine Creation Services™ (MCS) utilizaba un método round-robin para distribuir las máquinas virtuales entre los repositorios de almacenamiento, lo que a menudo provocaba una utilización desigual del almacenamiento.
Studio ahora presenta la opción Optimizar el equilibrio de carga del almacenamiento con el método de carga mínima. Si selecciona dos o más ubicaciones de almacenamiento de datos del sistema operativo durante la creación del catálogo, esta opción estará disponible, lo que permitirá asignar discos al repositorio de almacenamiento con la carga más baja.
Esta función mejora el equilibrio de carga y la estabilidad del sistema, y es compatible con los entornos de virtualización XenServer, VMware y SCVMM. Para obtener más información, consulte Paso 3. Selección de almacenamiento.
Autoscale enciende las máquinas virtuales hibernadas. Con esta función, en Azure, Autoscale puede encender máquinas virtuales hibernadas de Servicios de Escritorio remoto (RDS) multisesión y máquinas virtuales de sesión única compartidas sin sesiones durante las horas pico. Las máquinas virtuales pueden ser de catálogos de máquinas MCS y no MCS.
Compatibilidad con SKU solo NVMe en Azure. Anteriormente, MCS solo admitía el tipo de controlador de almacenamiento SCSI. Con esta función, MCS también admite el tipo de controlador de almacenamiento NVMe para admitir las nuevas SKU de máquinas virtuales en Azure. Para obtener información sobre NVMe, consulte la documentación de Microsoft Preguntas frecuentes generales sobre NVMe. Para obtener información sobre cómo crear un catálogo de máquinas MCS mediante una oferta de servicio que:
- admite tanto SCSI como NVMe, consulte Crear un catálogo mediante una oferta de servicio que admita tanto SCSI como NVMe
- solo admite NVMe, consulte Crear un catálogo mediante una oferta de servicio que solo admita NVMe
Establezca una zona horaria predeterminada para su sitio de Citrix DaaS. Con Studio, ahora puede establecer una zona horaria predeterminada para su sitio de Citrix DaaS. Para completar esta tarea, vaya a Configuración > Fecha y hora. Studio utiliza esta zona horaria para todas las visualizaciones de hora y programaciones, como el reinicio programado y el autoescalado. Esta configuración facilita la administración del tiempo y garantiza la coherencia horaria en todo su sitio. Para obtener más información, consulte Configuración de zona horaria.
Si es necesario, puede cambiar la zona horaria de los recursos individuales. Por ejemplo, puede establecer una zona horaria diferente para un grupo de entrega que atiende máquinas en una región diferente. Para obtener más información, consulte Cambiar la configuración de usuario en un grupo de entrega.
Studio se alinea con la experiencia de navegación unificada de Citrix Cloud. Como parte del cambio hacia una experiencia de navegación unificada en toda la plataforma Citrix Cloud, hemos actualizado Studio para alinearlo con esta iniciativa de toda la plataforma. Los cambios clave incluyen un fondo verde para el panel de navegación y la navegación de ruta de exploración para un acceso más fácil. Estas actualizaciones mejoran la usabilidad e impulsan la adopción de funciones, lo que facilita el descubrimiento y la administración de recursos. Para obtener más información, consulte Studio.
Compatibilidad con el aprovisionamiento bajo demanda de AWS. Anteriormente, cuando se apagaba una VM no persistente en AWS, el disco del sistema operativo no se eliminaba. Ahora, con el aprovisionamiento bajo demanda, el disco del sistema operativo se elimina cuando se apaga una VM no persistente. Esta implementación del aprovisionamiento bajo demanda de AWS ahorra costes cuando la VM no está en uso. Para obtener más información, consulte Aprovisionamiento bajo demanda de AWS.
Mostrar configuración predeterminada segura. Esta función muestra la configuración predeterminada segura junto con la configuración predeterminada de una directiva. La configuración predeterminada podría ser sobrescrita por la configuración predeterminada segura. Si la configuración predeterminada segura está habilitada, durante la instalación del VDA, la prioridad de la configuración de la directiva se ve afectada de la siguiente manera:
- La configuración personalizada tiene la máxima prioridad
- La configuración predeterminada segura tiene la segunda prioridad
- La configuración predeterminada tiene la menor prioridad
Para obtener más información, consulte Configuración de directivas.
Visualización de los detalles de la directiva en los eventos de estado del dispositivo. Ahora puede ver los detalles de la evaluación de la directiva de estado del dispositivo como parte de los eventos de estado del dispositivo en Citrix DaaS Monitor. Se muestran los diferentes estados de la evaluación de la directiva y los códigos de error. Esta función simplifica la clasificación y la resolución de problemas de los usuarios. Para obtener más información, consulte la página Diagnosticar fallos en los eventos de estado del dispositivo.
Noviembre de 2024
Funciones nuevas y mejoradas
La administración de imágenes ya está disponible de forma general. La funcionalidad de administración de imágenes ya está disponible de forma general para los entornos de virtualización de Azure y VMware. Además, el nodo Imágenes ahora le permite compartir versiones de imágenes entre unidades de alojamiento dentro de la misma conexión de alojamiento en Azure. Esta implementación garantiza la coherencia y uniformidad de las imágenes en diferentes unidades de host, lo que mejora la flexibilidad de implementación y la eficiencia operativa. También puede usar comandos de PowerShell para lograr este objetivo. Para obtener más información, consulte Administración de imágenes.
Comunicación WebSocket. Con esta función, puede configurar una conexión WebSocket para la comunicación entre VDA y Delivery Controllers como alternativa al uso de la comunicación WCF. Para obtener más información, consulte Comunicación WebSocket entre VDA y Delivery Controller.
Studio es compatible con una instantánea del disco o una imagen del sistema operativo del disco como imagen maestra en GCP. En el entorno de virtualización de GCP, ahora puede seleccionar una instantánea del disco o una imagen del disco como imagen maestra al usar Studio para crear un catálogo de máquinas MCS. La instantánea del disco o una imagen del disco pueden ser regionales y multirregionales, a diferencia de la instancia de VM, que solo es regional. Esta función simplifica significativamente el flujo de trabajo de administración de imágenes y reduce el tiempo y el esfuerzo necesarios para la administración de imágenes en GCP. Para obtener información sobre cómo crear un catálogo de MCS en GCP con Studio, consulte Crear un catálogo de máquinas.
Conexión de componentes de Citrix desde la interfaz de usuario. Los administradores pueden usar la interfaz de usuario de Monitor para registrar sus componentes de Citrix para la supervisión de la infraestructura. Después de instalar Citrixinframonitor.msi, el flujo de trabajo basado en la interfaz de usuario se puede utilizar para completar el proceso de registro sin necesidad de usar comandos de PowerShell. Esta mejora simplifica el proceso de registro, anulación de registro y actualización de los componentes de Citrix.
La nueva página Conectar componentes de Citrix le permite administrar las conexiones entre los componentes de Citrix y el sitio de Citrix DaaS. También puede ver las conexiones disponibles de Provisioning Service y StoreFront en esta página.
Estas actualizaciones agilizan la administración y la integración de los componentes de Citrix, lo que facilita el mantenimiento y la supervisión de su infraestructura.
Para obtener más información, consulte Paso 2: Registrar Citrix Infrastructure Monitor en la interfaz de usuario de Monitor.
Mejora de las directivas de alerta avanzadas. Las alertas relacionadas con la supervisión de la infraestructura, anteriormente conocidas como directivas de infraestructura, ahora forman parte de las directivas de alerta avanzadas.
Puede seleccionar los servicios dependientes en función del origen de datos seleccionado y crear alertas también para los Cloud Connectors.
Nota:
Las directivas de infraestructura existentes creadas para Provisioning Service y StoreFront se migran a la sección de directivas de alerta avanzadas.
Para obtener más información, consulte Directivas de alerta avanzadas.
Compatibilidad para configurar la lista de escalado horizontal o vertical de máquinas virtuales secundarias para catálogos creados con MCS en Azure. Web Studio ahora permite a los administradores definir máquinas virtuales secundarias para escalar horizontalmente y verticalmente los catálogos creados con MCS en Azure. Según el uso de los recursos de CPU y memoria, si el uso de CPU o memoria supera un determinado umbral, el sistema utilizará automáticamente las máquinas virtuales secundarias para gestionar la carga. Alternativamente, si el uso cae por debajo de un cierto nivel, el sistema apagará automáticamente algunas máquinas virtuales para conservar recursos. Para obtener más información, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager en Studio.
Detalles del grupo de entrega mejorados con información de directivas. Hemos mejorado la vista Detalles de los grupos de entrega al agregar una ficha dedicada que muestra las directivas asignadas al grupo seleccionado. Esta mejora simplifica la administración, configuración y solución de problemas de las directivas para los grupos de entrega al proporcionar acceso rápido a la información de directivas relevante.
Compatibilidad con instantáneas multirregionales del disco o una imagen del disco como imagen maestra en GCP. Una instantánea o una imagen de un disco en GCP puede ser regional o multirregional. Las instantáneas regionales y las imágenes de disco están vinculadas a una región en particular, por ejemplo, us-central1, mientras que las instantáneas multirregionales y las imágenes de disco están vinculadas a una ubicación geográfica, por ejemplo, US. Con esta función, puede usar una instantánea multirregional del disco del sistema operativo o una imagen del disco como entrada de imagen maestra al crear catálogos de máquinas MCS en GCP. Puede ver la lista de todas las instantáneas (tanto regionales como multirregionales) en la ubicación snapshots.folder y las imágenes de disco (tanto regionales como multirregionales) en images.folder en la ruta de inventario de la unidad de alojamiento.
Compatibilidad para convertir un catálogo de máquinas no basado en perfiles de máquina a un catálogo de máquinas basado en perfiles de máquina en un entorno VMware. En el entorno VMware, ahora puede usar una plantilla de VMware como entrada de perfil de máquina para convertir un catálogo de máquinas no basado en perfiles de máquina a un catálogo de máquinas basado en perfiles de máquina. Las nuevas máquinas virtuales agregadas al catálogo toman los valores de propiedad del perfil de máquina. Para obtener más información, consulte Convertir un catálogo de máquinas no basado en perfiles de máquina a un catálogo de máquinas basado en perfiles de máquina.
Compatibilidad con Windows Server 2025. Citrix Virtual Apps and Desktops ahora es compatible con Windows Server 2025. Para obtener más información sobre Windows Server 2025, consulte la documentación de Microsoft Novedades de Windows Server 2025.
Studio: Compatibilidad para aprovisionar máquinas virtuales persistentes en el SO Windows Server mediante Full Copy Clone. Studio ahora admite el aprovisionamiento de máquinas virtuales persistentes en el SO Windows Server mediante el enfoque Full Copy Clone. Este enfoque mejora las capacidades de recuperación y migración de datos y puede ayudar a reducir las IOPS después de la creación de las máquinas. Para obtener más información, consulte Seleccionar una experiencia de escritorio y Modo de copia de máquina virtual.
Studio AWS Quick Deploy: Compatibilidad para añadir cuentas de AWS sin BYOL. Studio ahora le permite conectar una cuenta de AWS sin habilitar la función BYOL para una región. Puede configurar la función BYOL para una región más tarde. La cuenta sin BYOL habilitado para una región tiene la restricción de seleccionar solo imágenes de tenencia predeterminada y conexión de directorio compartido para continuar con la configuración de la cuenta. Para obtener más información, consulte Conectar su cuenta de AWS.
La copia de seguridad y restauración mediante Studio ya está disponible de forma general. Ahora puede usar el nodo Copia de seguridad y restauración disponible en el panel izquierdo de la consola de administración de DaaS. Esta función le permite crear copias de seguridad a petición y programadas, y restaurar aplicaciones, directivas y mucho más eliminadas. Para obtener más información, consulte Copia de seguridad y restauración mediante Studio.
Widget de guías de configuración en la página de inicio de Studio. Hemos actualizado la página de Inicio de Studio cambiando el nombre del widget Primeros pasos a Guías de configuración. Este widget ahora incluye la guía original Primeros pasos con DaaS y una nueva guía Comprobar configuraciones de resiliencia.
Guía para comprobar las configuraciones de resiliencia. Hemos introducido una nueva guía Comprobar configuraciones de resiliencia en el widget Guías de configuración de la página de Inicio de Studio. Esta guía proporciona listas de comprobación para verificar la configuración de resiliencia en varios tipos de implementaciones de StoreFront:
- Lista de comprobación para implementaciones de StoreFront locales
- Lista de comprobación para implementaciones de Citrix® StoreFront Cloud
- Lista de comprobación para implementaciones mixtas de StoreFront
Siguiendo esta guía, puede verificar que la caché de host local y la continuidad del servicio están configuradas correctamente en su implementación, lo que garantiza un acceso ininterrumpido a las aplicaciones y escritorios durante las interrupciones del servicio.
La guía de introducción a DaaS ya está disponible de forma general. La guía Primeros pasos con DaaS agiliza y simplifica el proceso de implementación de DaaS tanto para administradores nuevos como experimentados. Esta guía le ayuda a configurar su implementación de DaaS haciendo una serie de preguntas para guiar la configuración. Para obtener más información, consulte Usar la guía de introducción a DaaS.
Selección de dominio mejorada. Una nueva opción en la interfaz de usuario ahora le permite introducir un nombre de dominio para una coincidencia exacta siempre que se necesite la selección de dominio. Esta mejora ofrece los siguientes beneficios:
-
Búsquedas más rápidas: Puede omitir la navegación por directorios grandes, obteniendo resultados directa e instantáneamente.
-
Ahorro de tiempo: Elimina la carga completa del directorio, acelerando los flujos de trabajo.
-
Experiencia mejorada: Mejora la eficiencia de la administración, especialmente en entornos con directorios grandes.
Validar la configuración antes de crear un catálogo de máquinas MCS en entornos de AWS. Con esta función, ahora puede validar la configuración antes de crear un catálogo de máquinas MCS en entornos de AWS utilizando el parámetro -validate en el comando New-ProvScheme. Después de ejecutar este comando de PowerShell con el parámetro, recibirá un mensaje de error apropiado si se utiliza un parámetro incorrecto o si un parámetro entra en conflicto con otro. A continuación, puede utilizar el mensaje de error para resolver el problema y crear correctamente un catálogo de máquinas MCS mediante PowerShell. Esta función es aplicable a entornos de virtualización de AWS, Azure, GCP y VMware. Para obtener más información, consulte Validar la configuración antes de crear un catálogo de máquinas MCS.
Actualización del panel de métricas de rendimiento. El panel Métricas de rendimiento tiene una visualización mejorada de las métricas de datos históricos. Al hacer clic en la pestaña Rendimiento de la sesión, además de los datos de los últimos 15 minutos, puede ver los datos de las últimas 48 horas para ICARTT y ICA® Latency. Esta mejora ayuda a reducir el tiempo medio de resolución al permitir a los administradores solucionar problemas incluso si la sesión se terminó en las últimas 48 horas.
Para obtener más información, consulte la sección Métricas de rendimiento.
Mejora en la pestaña Filtros. Con esta versión, se añaden los siguientes filtros adicionales a la pestaña Sesiones.
- Todas - Muestra todas las sesiones
- Activas, conectadas y desconectadas - Muestra solo las sesiones activas, conectadas y desconectadas.
- Finalizadas - Muestra solo las sesiones que han finalizado en las últimas 48 horas. El filtro predeterminado es Activas, conectadas y desconectadas.
Mejora en la sesión finalizada [Preview]. En la sesión finalizada (anteriormente sesión histórica), la pestaña Rendimiento de la sesión muestra datos de las últimas 48 horas. Además, puede ver la pestaña Inicio de sesión para la sesión finalizada.
Para obtener más información, consulte la página Diagnosticar sesiones de usuario finalizadas [Vista previa].
Octubre de 2024
Funciones nuevas y mejoradas
Los conjuntos de directivas ya están disponibles de forma general. Los conjuntos de directivas son colecciones de reglas y directrices que permiten operaciones de administración simplificadas, basadas en roles y fáciles. Los conjuntos de directivas le permiten crear divisiones lógicas dentro de su equipo de administradores, organizaciones o máquinas. Puede asignar ámbitos y grupos de entrega para que los administradores autorizados puedan administrar las directivas relevantes para usuarios y máquinas. Para obtener más información, consulte Conjuntos de directivas.
Inscribir máquinas persistentes de tipo unido a Azure AD híbrido en Microsoft Intune para la cogestión. Durante la creación del catálogo de máquinas, ahora puede inscribir máquinas persistentes de tipo unido a Azure AD híbrido en Microsoft Intune (con Configuration Manager) para la cogestión. Esta función se aplica a máquinas virtuales persistentes de sesión única y multisesión, y a todos los hipervisores y servicios en la nube, lo que garantiza una administración uniforme de los dispositivos en toda su infraestructura. Esta función solo es aplicable a la versión 2407 de VDA y posteriores.
Para obtener más información, consulte Catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune y Crear catálogos unidos a Azure AD híbrido inscritos en Microsoft Intune.
Diagnosticar errores de autenticación condicional. Siempre que falle cualquier autenticación condicional, puede usar el ID de transacción disponible en el mensaje de error y buscar en Monitor los detalles del error. Monitor le ayuda a solucionar los eventos de error de autenticación condicional mostrando los motivos del error y las directivas condicionales en la interfaz de usuario de Monitor. Para obtener más información, consulte Diagnosticar errores de autenticación condicional.
Cuentas de servicio para la administración de identidades de máquinas. MCS ha desarrollado un nuevo mecanismo para administrar las cuentas de servicio de identidad de Active Directory local y Azure Active Directory (Azure AD) para simplificar y mejorar la administración de identidades de máquinas, incluidas las cuentas de equipo en Active Directory local, los dispositivos unidos a Azure AD y los dispositivos inscritos en Intune. En primer lugar, hemos introducido la compatibilidad con cuentas de servicio de Active Directory local, lo que permite a los administradores gestionar las cuentas de equipo en Active Directory local sin tener que introducir las credenciales de dominio cada vez. En segundo lugar, hemos introducido la compatibilidad con los nombres principales de servicio (SPN) de identidad de Azure AD, lo que permite a los administradores gestionar los dispositivos unidos a Azure AD o inscritos en Intune en el inquilino de Azure AD, de forma segura y optimizada. Por último, hemos implementado un nuevo mecanismo para la administración de cuentas de servicio en nuestro Studio, simplificando el proceso y facilitando el mantenimiento de la seguridad y el cumplimiento. Para obtener más información, consulte Cuentas de servicio para la administración de identidades de máquinas.
Compatibilidad para seleccionar una plantilla de instancia como perfil de máquina. Al crear catálogos de máquinas MCS en entornos GCP mediante Studio, ahora puede seleccionar plantillas de instancia como entradas para los perfiles de máquina. Además, la configuración de la clave de cifrado administrada por el cliente (CMEK) sigue una secuencia de prioridad. Para obtener más información, consulte Crear un catálogo de máquinas mediante Studio
Exportar un perfil de máquina a una especificación de plantilla de ARM. Studio ahora admite la exportación del perfil de máquina utilizado por un catálogo a una especificación de plantilla de ARM. Con esta función, puede reutilizar fácilmente un perfil de máquina existente como plantilla y modificarlo para futuras necesidades de aprovisionamiento. Para obtener más información, consulte Exportar un perfil de máquina como especificación de plantilla de ARM.
Catálogos de MCS: compatibilidad con plantillas de lanzamiento de AWS. Ahora puede usar plantillas de lanzamiento de AWS como perfiles de máquina al crear o editar catálogos de MCS en su entorno de AWS. Las plantillas de lanzamiento de AWS están disponibles en la lista de perfiles de máquina para su selección.
Recuperar información de Connector Appliance. Con esta función, puede usar el comando de PowerShell Get-ConfigEdgeServer para recuperar la información de Connector Appliance.
-
Get-ConfigEdgeServer -ConnectorType 'Unified': Devuelve información de Connector Appliance -
Get-ConfigEdgeServer -ConnectorType 'Windows': Devuelve solo información de los servidores perimetrales -
Get-ConfigEdgeServer: Devuelve solo información de los servidores perimetrales.
Programaciones de reinicio para máquinas virtuales hibernadas. Con esta función, puede configurar programaciones de reinicio para máquinas virtuales hibernadas si el grupo de entrega tiene la hibernación habilitada. En el ciclo de reinicio, las máquinas virtuales se reanudan y luego se apagan. La programación de reinicio se puede establecer como semanal, diaria, mensual y una sola vez. Puede configurar varias programaciones. Tenga en cuenta que la reanudación de las máquinas virtuales desde la hibernación puede tardar unos minutos.
Almacenamiento en caché de datos para el nodo de Imágenes. Hemos introducido el almacenamiento en caché de datos para el nodo Imágenes para mejorar la experiencia general del usuario. Esta mejora reduce significativamente el tiempo de carga de la página al navegar a las listas de Definición de imagen y Versiones de imagen, así como a las pestañas Detalles y Esquema de imagen.
Etiquetado de registros de configuración. Ahora puede etiquetar los registros de configuración en la pestaña Registros > Eventos, lo que facilita la identificación y exportación de registros. Además, el nodo Registro ahora ofrece funciones mejoradas, incluida la exportación de registros a archivos CSV, búsqueda avanzada y visualización de estilo de tabla para la pestaña Eventos. Para obtener más información, consulte Ver contenido del registro de configuración.
Compatibilidad para crear una conexión de host mediante Azure Managed Identity. Anteriormente, podía crear una conexión de alojamiento de Azure mediante una entidad de servicio. Esto requería proporcionar y almacenar el ID de aplicación y el secreto de la entidad de servicio. Azure Managed Identities ofrece una forma segura y escalable de acceder a los servicios de Azure sin necesidad de administrar credenciales. Este enfoque elimina los riesgos asociados con el almacenamiento, la rotación y la administración de secretos. Las identidades administradas también admiten la actualización automática de tokens, lo que garantiza que las aplicaciones siempre utilicen credenciales válidas sin ningún código adicional para la administración del ciclo de vida de los tokens.
Con esta función, puede crear una conexión de host a Microsoft Azure Resource Manager mediante Azure Managed Identity. Actualmente, puede crear la conexión de host utilizando solo comandos de PowerShell. Para obtener información sobre cómo crear una conexión de host mediante Azure Managed Identity, consulte Crear una conexión de host mediante Azure Managed Identity.
Compatibilidad con la supervisión de la integridad de arranque en Azure. Con esta función, en entornos de virtualización de Azure, puede habilitar la supervisión de la integridad de arranque para las máquinas virtuales del catálogo de máquinas MCS (máquinas virtuales persistentes y no persistentes) utilizando un perfil de máquina (VM o especificación de plantilla) que tenga instalada la extensión GuestAttestation. La supervisión de la integridad de arranque solo es compatible con el inicio de confianza y las máquinas virtuales confidenciales que utilizan arranque seguro y módulo de plataforma de confianza virtual (vTPM).
Si su máquina virtual tiene el arranque seguro y vTPM habilitados, y la extensión GuestAttestation instalada, Microsoft Defender for Cloud puede validar de forma remota que su máquina virtual arranca correctamente. Esta supervisión se denomina supervisión de la integridad de arranque. Para obtener más información sobre la supervisión de la integridad de arranque, consulte Información general sobre la supervisión de la integridad de arranque.
Para obtener información sobre cómo crear un catálogo habilitado con la supervisión de la integridad de arranque, consulte Supervisión de la integridad de arranque.
Filtrar grupos de recursos vacíos. Con esta función, puede filtrar los grupos de recursos vacíos al seleccionar una imagen maestra, un perfil de máquina o una imagen preparada durante la creación del catálogo de máquinas. Puede hacerlo utilizando un comando de PowerShell Get-HypInventoryItem. Para obtener más información, consulte Filtrar grupos de recursos vacíos.
Soporte para crear catálogos de discos WBC preformateados en Azure. Con esta función, en entornos de virtualización de Azure, puede utilizar un disco WBC preformateado para los catálogos recién creados. Esta acción reduce significativamente el tiempo necesario para iniciar cada VM de un catálogo de máquinas de Citrix Provisioning™ aprovisionado por MCS o MCS. Para implementar esta funcionalidad, cree un catálogo de Azure con WBC habilitado e incluya una propiedad personalizada adicional PreformatWriteBackCache como True.
Puede actualizar un catálogo existente utilizando el comando Set-ProvScheme para actualizar el tamaño del disco WBC.
Esta función es compatible con el flujo de trabajo de gestión de imágenes donde MCS separa la fase de masterización del flujo de trabajo de aprovisionamiento general. Para obtener más información, consulte Crear un catálogo de discos WBC preformateados.
Eliminar el disco WBC al apagar para catálogos de Citrix Provisioning aprovisionados por MCS. Con esta función, tiene la opción de eliminar el disco de caché de escritura (WBC) después de apagar la VM para los catálogos de Citrix Provisioning aprovisionados por MCS en Azure. Esta implementación ayuda a ahorrar costes cuando no necesita un disco WBC persistente. Esta función también es aplicable a un catálogo existente. Para obtener más información, consulte Eliminar el disco WBC al apagar para catálogos de Citrix Provisioning aprovisionados por MCS.
Soporte para crear un grupo de seguridad de red. Con esta función, ahora puede crear un grupo de seguridad de red de Denegar todo para la preparación de imágenes en lugar de solicitar a Citrix que cree y modifique un grupo de seguridad de red automáticamente. Edite las propiedades personalizadas de la unidad de alojamiento utilizando un comando de PowerShell Set-Item para incluir el parámetro NsgForPreparation para proporcionar el grupo de seguridad de red de Denegar todo. Para obtener más información sobre el uso del comando de PowerShell, consulte Usar un grupo de seguridad de red precreado.
Soporte para usar el disco temporal de Azure como disco WBC para catálogos de máquinas MCS existentes. Con esta función, ahora puede usar el disco temporal de Azure como disco de caché de escritura (WBC) para catálogos de máquinas MCS existentes y VM existentes. Utilice el comando de PowerShell Set-ProvScheme para actualizar los catálogos existentes. Esta implementación ahorra costes de almacenamiento porque el disco temporal de Azure es gratuito. Para obtener información sobre los pasos, consulte Usar disco temporal como disco WBC para catálogos existentes.
Centro de errores y advertencias. Con un nuevo widget, Errores y advertencias, en la página Inicio de Studio, ahora puede ver todos los errores y advertencias de sus implementaciones de DaaS en un solo lugar. Este widget agiliza la resolución de problemas al consolidar las alertas dispersas, mejorar la visibilidad y reducir el tiempo de resolución de problemas. Para obtener más información, consulte Página de inicio.
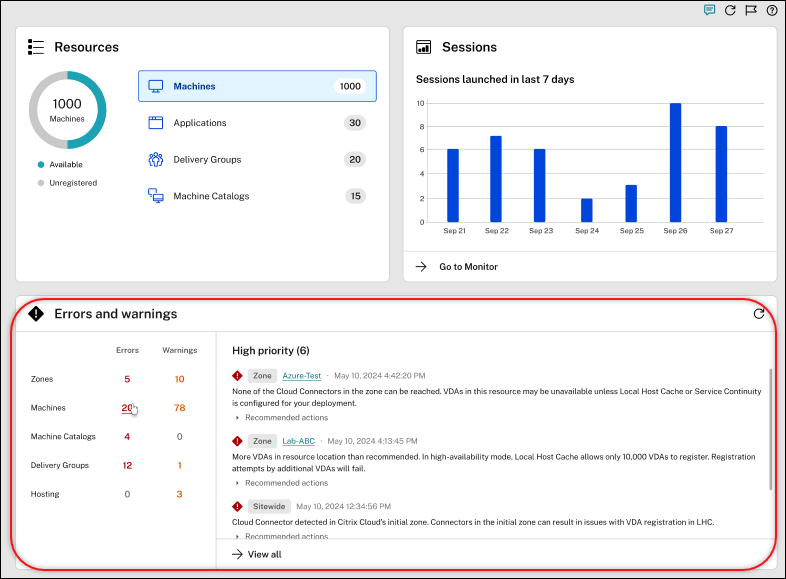
Mejora de la página Tendencias. La página Tendencias ahora presenta dos nuevos banners que enlazan con la página Optimización de costes, lo que proporciona un acceso más rápido a la información y los informes de ahorro de costes. La pestaña Uso de máquinas ahora incluye enlaces a Ahorros estimados e Informe de ahorros, mientras que la pestaña Utilización de recursos ofrece un enlace a Ajuste de tamaño de la carga de trabajo (anteriormente conocido como Ajuste de tamaño de la infraestructura). Estas mejoras agilizan la navegación y mejoran la visibilidad, lo que permite a los usuarios tomar decisiones basadas en datos para la optimización de costes. Para obtener más información, consulte la página Tendencias.
Septiembre de 2024
Funciones nuevas y mejoradas
Copia de seguridad y restauración con Studio (versión preliminar). Ahora puede usar el nodo Copia de seguridad y restauración disponible en el panel izquierdo de su consola de administración de DaaS. Esta función le permite crear copias de seguridad a petición y programadas, y restaurar aplicaciones, directivas y más elementos eliminados. Para obtener más información, consulte Copia de seguridad y restauración con Studio (versión preliminar).
Validar permisos en la conexión de host en Azure. Anteriormente, en entornos de Azure, solo se podían validar las credenciales de conexión de host (ID de cliente o ID de aplicación) utilizadas para crear una conexión a Azure.
Con esta función, puede:
- Obtener la lista de permisos asignados a su credencial de conexión de host
- Obtener la lista de operaciones que se pueden realizar con los permisos asignados
- Información sobre los permisos necesarios
- Información sobre cómo añadir los permisos deseados
Esto le ayuda a solucionar problemas y a obtener los permisos necesarios con antelación para que pueda realizar las tareas sin interrupciones. Para obtener más información, consulte Validar permisos en la conexión de host.
Crear catálogos de Citrix Provisioning mediante comandos de PowerShell de MCS en XenServer. Ahora puede crear catálogos de Citrix Provisioning mediante comandos de PowerShell de MCS en entornos de XenServer. Puede crear catálogos de Citrix Provisioning basados en perfiles de máquina y no basados en perfiles de máquina. Para obtener más información, consulte Crear catálogos de Citrix Provisioning en Citrix Studio.
Reparar la información de identidad de las cuentas de equipo activas en GCP, SCVMM y XenServer. En entornos de GCP, SCVMM y XenServer, ahora puede restablecer la información de identidad de las cuentas de equipo activas que tienen problemas relacionados con la identidad. Puede optar por restablecer solo la contraseña de la máquina y las claves de confianza, o restablecer toda la configuración del disco de identidad. Esta implementación es aplicable a los catálogos de máquinas MCS persistentes y no persistentes. Actualmente, la función es compatible con los entornos de virtualización de AWS, Azure, GCP, SCVMM, VMware y XenServer. Para obtener más información, consulte Reparar la información de identidad de las cuentas de equipo activas.
Compatibilidad con la creación de catálogos unidos a Azure AD inscritos en Microsoft Intune para máquinas virtuales no persistentes. Ahora puede crear catálogos unidos a Azure AD inscritos en Microsoft Intune para sesiones únicas y multisecuencia no persistentes. Esta función solo se aplica a la versión 2407 y posteriores de VDA.
Para obtener información sobre los requisitos, las limitaciones y las consideraciones de los catálogos habilitados para Microsoft Intune que utilizan Citrix DaaS, consulte Microsoft Intune.
Para obtener información sobre la creación de catálogos habilitados para Microsoft Intune, consulte Grupo de identidades de identidad de máquina habilitada para Microsoft Intune.
Nueva opción de publicación de aplicaciones para asociar tipos de archivo con aplicaciones. Hemos añadido una opción, Asociación de tipos de archivo, para publicar aplicaciones en Studio. Esta función le permite especificar y administrar extensiones para las aplicaciones al publicarlas:
- Cuando añade aplicaciones de Acceso a aplicaciones locales, esta opción aparece en el panel izquierdo.
- Cuando añade una aplicación para la entrega o grupos de aplicaciones, esta opción es accesible a través del menú Propiedades de la aplicación.
Esta mejora garantiza una experiencia de publicación de aplicaciones más completa y optimizada.
Mejoras en el widget de vista previa. Hemos mejorado el widget de Vista previa en Citrix DaaS, lo que proporciona una experiencia de vista previa más optimizada y fácil de usar. Las mejoras incluyen:
- Registro de actividad de vista previa. La habilitación o deshabilitación de las funciones de vista previa ahora se registra en el nodo de registro. Esta función garantiza la visibilidad de la activación y desactivación de las funciones de vista previa para fines de auditoría y solución de problemas.
- Información contextual. Ahora está disponible contenido suplementario para las funciones de vista previa para mejorar su comprensión de cada función de vista previa. La información incluye enlaces a paquetes de instalación, vídeos de demostración, formularios de Podio, artículos de vista previa, blogs y otra documentación relevante.
- Opción de comentarios. Con un nuevo icono, Enviar comentarios, ahora puede proporcionar directamente comentarios, observaciones y sugerencias para las funciones de vista previa. Esta función nos ayuda a recopilar información valiosa y a mejorar nuestros servicios basándonos en sus aportaciones.
Opción para exportar datos desde la página Optimización de costes. Puede exportar los datos de la página Optimización de costes mediante la integración de datos y las consultas ODATA. Para exportar datos, puede utilizar una de las siguientes opciones:
- Configurar la integración de datos: puede integrar los datos de optimización de costes con la API del servicio Monitor, lo que le permite recopilar los datos para la resolución de problemas y la clasificación de los mismos. Para obtener más información, consulte la página Integraciones y exportaciones de datos.
- Consultas ODATA para la optimización de costes: puede utilizar las consultas ODATA de ejemplo disponibles en la página Optimización de costes para exportar datos.
Para obtener más información, consulte Exportar datos.
Configuración de webhook mediante PowerShell SDK. La función de configuración de webhook mediante PowerShell SDK permite a los administradores crear, modificar, eliminar y enumerar perfiles de webhook. Esta función proporciona flexibilidad en la configuración de webhooks al permitir la especificación de encabezados, tipos de autenticación, tipos de contenido, cargas útiles y URL de webhook.
Nota:
El formato de carga útil admitido es texto y el usuario final debe habilitar el texto en su webhook.
Para obtener más información, consulte la documentación de Configuración de webhook mediante PowerShell SDK.
Experiencia mejorada de asignación de directivas. Ahora puede simplificar sus asignaciones de directivas en el nodo Directivas con las nuevas funciones de selección múltiple y búsqueda. Con estas funciones, puede ver todos los objetos de un tipo seleccionado en la página Asignar directiva y asignar configuraciones de directiva a varios destinos con menos clics. También puede utilizar la función de búsqueda para filtrar y encontrar rápidamente objetos específicos, lo que le ahorra tiempo y reduce errores.
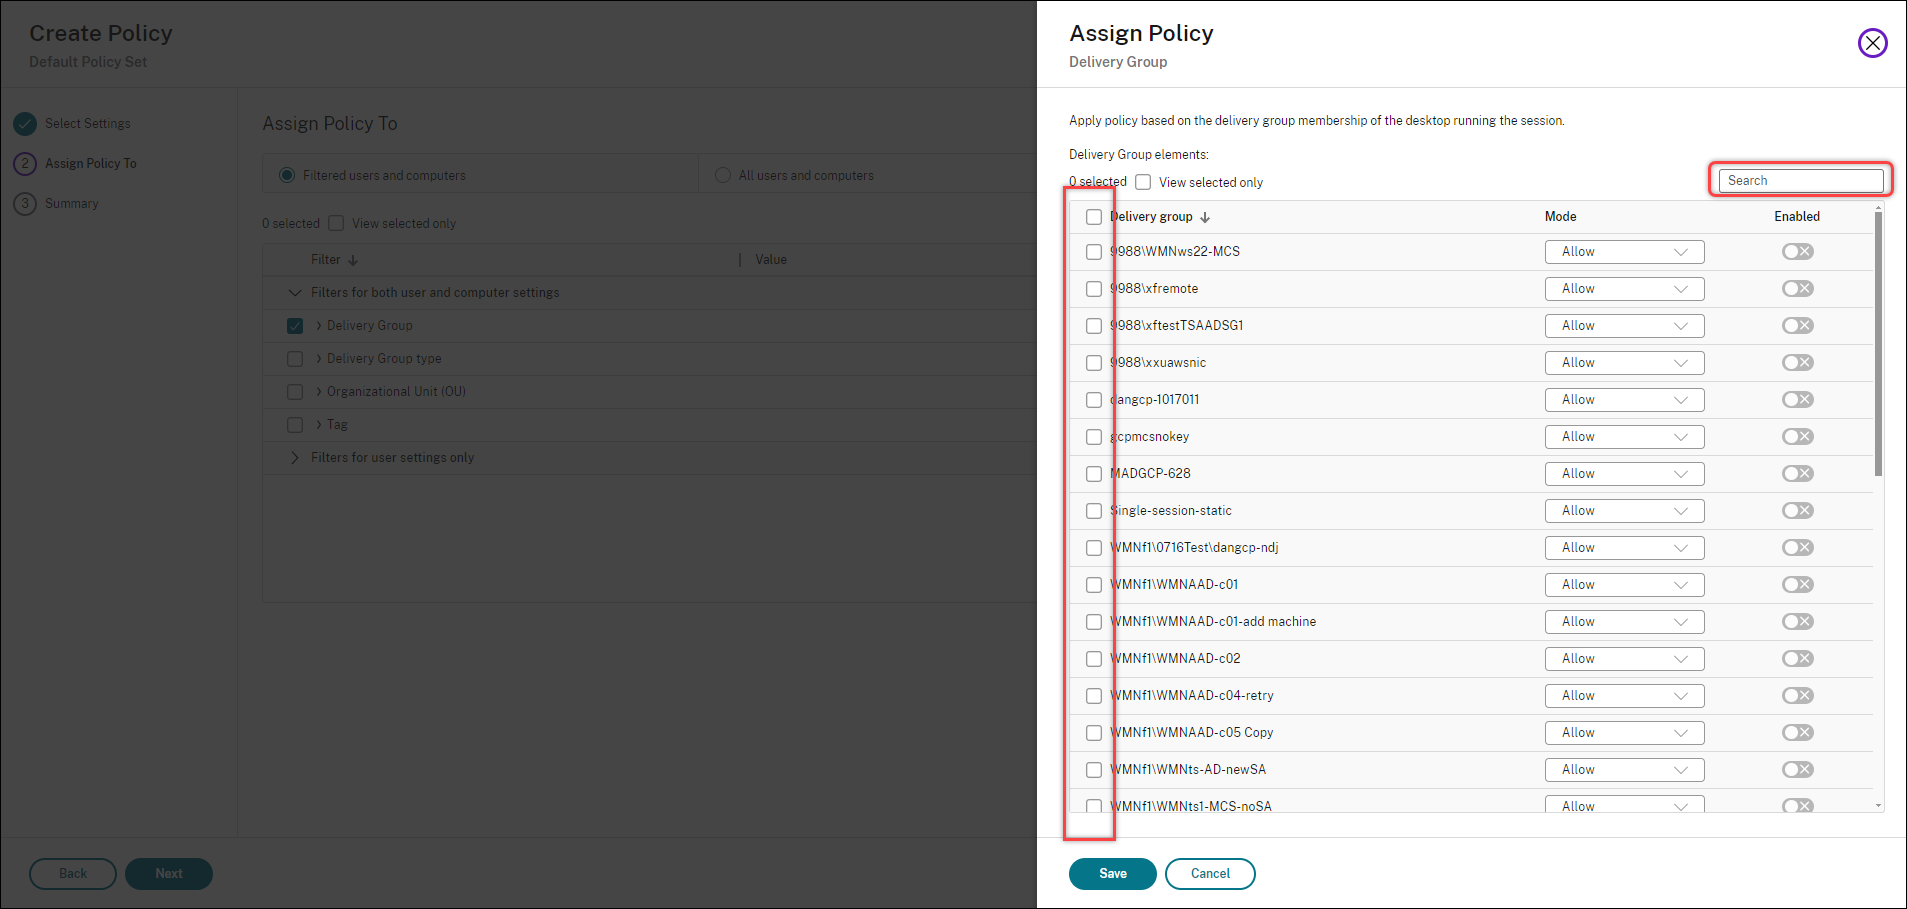
Agosto de 2024
Funciones nuevas y mejoradas
Panel de navegación de DaaS rediseñado. Hemos renovado el panel de navegación de DaaS para agilizar sus tareas de administración:
- Navegación simplificada: Reducida de dos capas a una al mover los menús Administrar y Supervisar y el enlace Descargas de la barra de menú superior al panel de navegación izquierdo.
- Configuración centralizada: Todos los nodos y menús relacionados con la configuración se encuentran ahora en la sección Administrar del panel de navegación izquierdo, consolidando los elementos de los menús anteriores Configuración completa e Implementación rápida.
- Servicios en la nube reorganizados para la administración de máquinas: Los servicios Administración de entornos, Administración de entornos (Web) y Grabación de sesiones, anteriormente en el menú Administrar, ahora están al mismo nivel que el menú Administrar en el panel de navegación.
- Anclar menús para un acceso rápido: La función Anclar recién agregada le permite anclar los menús de uso frecuente en la parte superior del panel de navegación para un acceso rápido. Puede reordenar los menús anclados arrastrándolos a los lugares deseados.
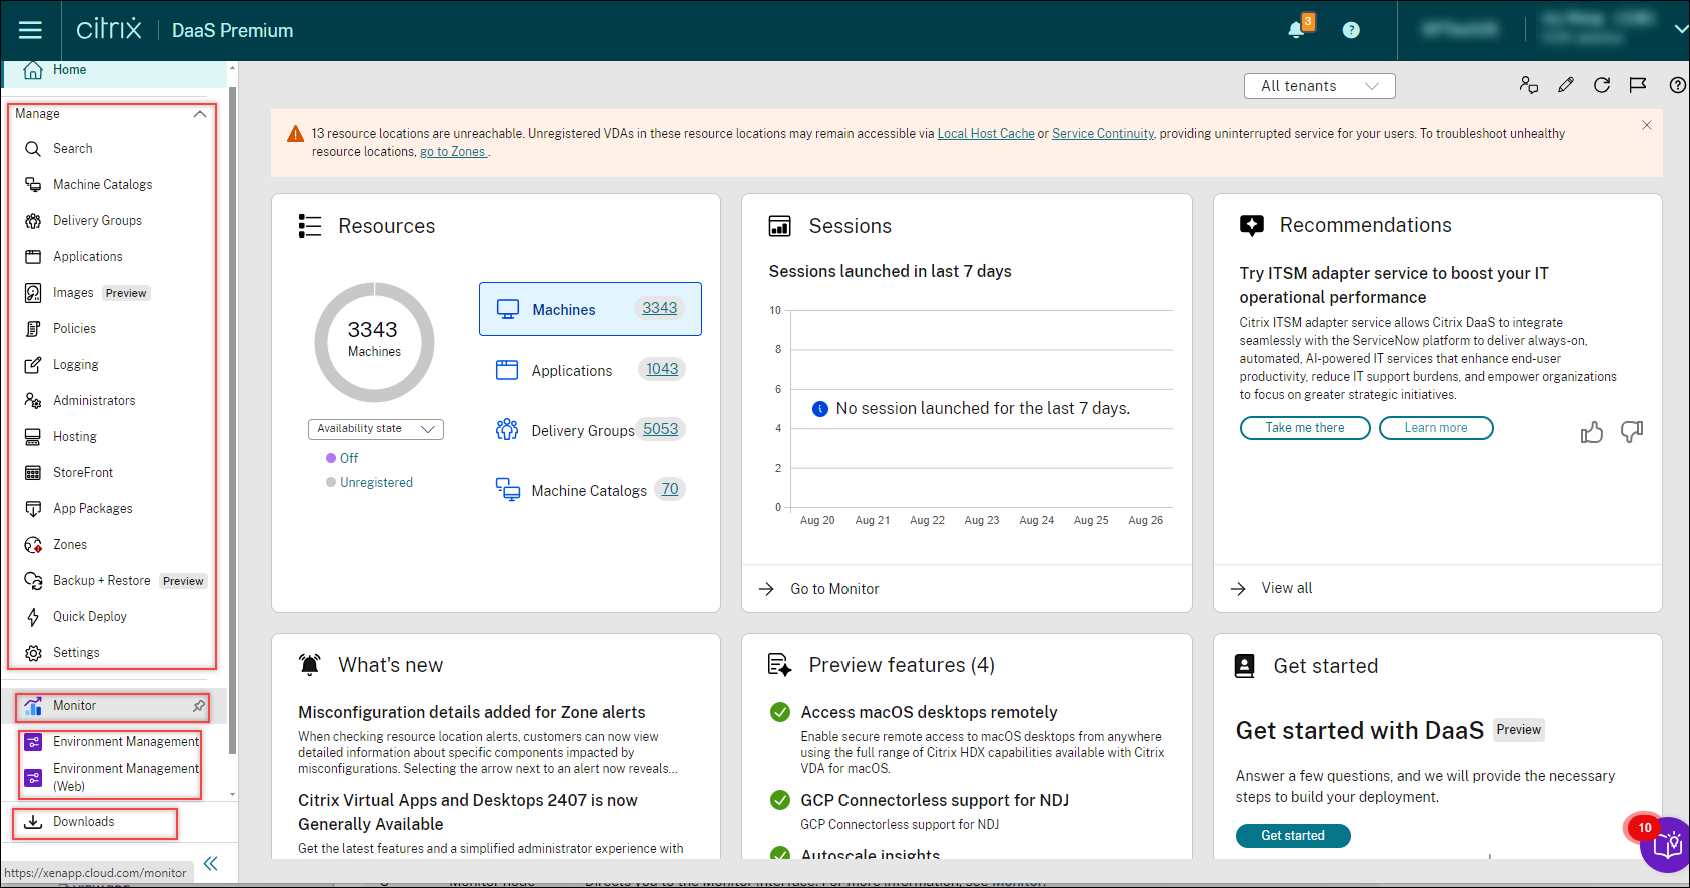
MCS crea discos de identidad con tipo de volumen GP3 en el entorno de AWS. Anteriormente, en los entornos de AWS, los discos de identidad (ID) de las máquinas virtuales eran de tipo de volumen GP2. Con esta función, MCS ahora puede aprovisionar máquinas virtuales con discos de identidad de tipo de volumen GP3. Dado que el tipo de volumen GP3 es la opción más económica que ofrece AWS, esta función minimiza los costes.
La función es aplicable solo a las máquinas virtuales añadidas a un nuevo catálogo y a las nuevas máquinas virtuales añadidas a un catálogo existente. Las máquinas virtuales existentes creadas antes de esta función seguirán teniendo discos de identidad con tipo de volumen GP2, a menos que se restablezca el disco de identidad.
Validar permisos en la conexión de host en AWS. En los entornos de AWS, ahora puede validar los permisos en una conexión de host para realizar tareas relacionadas con la creación y administración de catálogos de máquinas MCS. Esta implementación le ayuda a detectar los permisos que faltan necesarios para diferentes escenarios, como la creación, eliminación y actualización de máquinas virtuales, la administración de energía de las máquinas virtuales y el cifrado de EBS, con antelación para que pueda evitar bloqueos en momentos críticos. Para obtener más información, consulte Validar permisos en la conexión de host.
Crear una imagen personalizada a partir de una instancia de espacio de trabajo existente. Esta mejora le permite crear una imagen personalizada a partir de una instancia de espacio de trabajo ya existente. Para obtener más información, consulte Crear una imagen personalizada a partir de una instancia de espacio de trabajo existente.
Conservar el tipo de almacenamiento BDM como SSD estándar en Azure. En adelante, para los catálogos de Citrix Provisioning que se crean utilizando MCS en Azure, el tipo de almacenamiento BDM se configura como SSD estándar de forma predeterminada. Esta opción se considera una medida de ahorro de costes y no se puede modificar.
Personalizar la página de inicio. Ahora puede personalizar la página de inicio de DaaS añadiendo, eliminando y reubicando sus widgets para adaptarlos mejor a sus necesidades. Esta personalización es específica para cada administrador, lo que garantiza una experiencia de panel de control personalizada. Para obtener más información, consulte Página de inicio de la interfaz de configuración completa.
Detalles de configuración incorrecta añadidos para las alertas de zona. Al comprobar las alertas de ubicación de recursos, ahora puede ver información detallada sobre los componentes específicos afectados por configuraciones incorrectas. Anteriormente, solo había información general disponible en la pestaña Solucionar problemas del nodo Zonas, lo que dificultaba abordar problemas precisos. Con esta mejora, al hacer clic en la flecha de dirección derecha junto a una alerta, se revelan detalles más específicos, lo que le permite tomar acciones dirigidas sobre las configuraciones incorrectas. Para obtener más información, consulte Solución de problemas.
Interfaz de usuario de directivas mejorada para una mejor experiencia de usuario. Hemos mejorado el diseño de la interfaz de usuario para el nodo Directivas para mejorar su usabilidad y funcionalidad generales. Las mejoras detalladas incluyen:
- Pantalla completa para las interfaces de usuario de creación y edición. Ahora se utiliza el modo de pantalla completa para una experiencia de creación y edición mejorada y más eficiente en el nodo Directivas.
- Filtrado de configuración simplificado. Ahora hay una lista desplegable para las versiones de VDA compatibles disponible en el filtro Solo configuración actual, lo que le permite filtrar la configuración según las versiones de VDA.
- Categorización de ajustes mejorada. Al seleccionar varios ajustes, el número de ajustes elegidos aparece ahora junto a las categorías y subcategorías relevantes en el panel izquierdo. Esta mejora le ayuda a identificar rápidamente la categoría y las subcategorías a las que pertenece cada ajuste seleccionado, lo que agiliza la gestión de sus políticas.
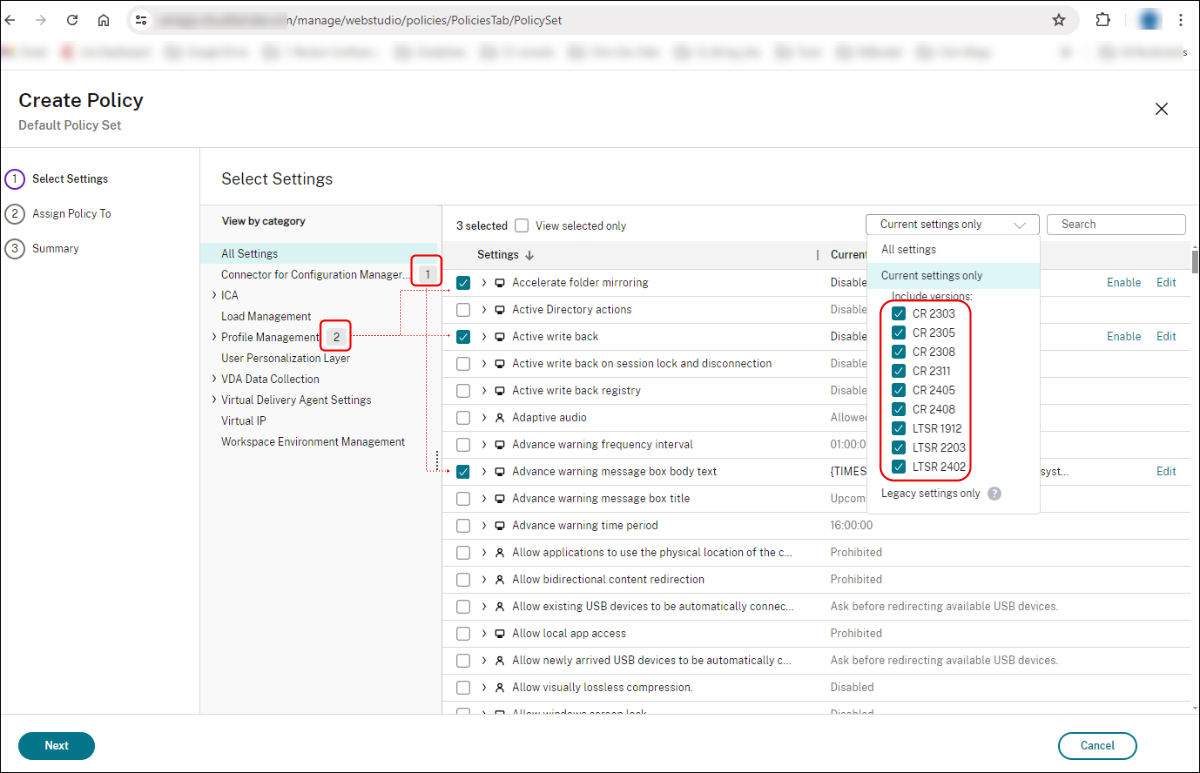
Almacenamiento en caché de datos para la pestaña Detalles en los nodos de Configuración completa. Hemos introducido el almacenamiento en caché de datos para la pestaña Detalles en todos los nodos de Configuración completa. Esta mejora reduce significativamente el tiempo de carga de datos para las pestañas Detalles, lo que mejora la experiencia general del usuario.
Gráficos de supervisión del uso de aplicaciones en el panel de control. Ahora, Citrix Monitor le ayuda a supervisar el uso de las aplicaciones publicadas. Esta función está presente en el panel de control y contiene gráficos seleccionados para ayudar a los administradores de TI o a los administradores de aplicaciones a obtener información sobre qué aplicaciones se utilizan mucho y el alcance de su uso.
Estos gráficos comprenden los siguientes puntos de datos de las últimas 24 horas:
- Número total de aplicaciones en uso
- Aplicaciones más utilizadas (límite 10) por número total de usuarios distintos
- Aplicaciones más utilizadas (límite 10) por número total de inicios de aplicación
- Instancias de aplicación concurrentes máximas principales
A través de esta visualización, los clientes pueden obtener visibilidad de las aplicaciones publicadas populares para realizar un análisis de Consumo frente a Derecho para optimizar el coste incurrido en la compra de licencias de software.
Nota:
Esta función solo está disponible para los sitios con licencia Platinum.
Para obtener más información, consulte Gráficos de supervisión del uso de aplicaciones en el panel de control.
Opción para ver y filtrar el tipo de sesión y la última hora de inicio. Citrix Monitor ahora ofrece una opción para añadir Tipo de sesión como una nueva columna. Los diferentes tipos de sesión disponibles son escritorio y aplicación. También puede añadir Tipo de sesión como una nueva columna añadiéndola en Filtros > Sesiones > Elegir columnas. Esto también se añade en Tendencias > Sesiones.
De manera similar, se añade una nueva opción para averiguar la Última hora de arranque en la sección Filtros > Máquinas. También puede añadir Última hora de arranque como una nueva columna añadiéndola en Filtros > Máquinas > Elegir columnas.
Convertir catálogos MCS heredados en catálogos basados en perfiles de máquina en Azure y AWS. Ahora puede convertir catálogos de máquinas no basados en perfiles de máquina en catálogos de máquinas basados en perfiles de máquina en Configuración completa para entornos de Azure y AWS. Esta nueva capacidad le permite actualizar los catálogos MCS heredados a los catálogos basados en perfiles de máquina recomendados.
Para obtener más información, consulte:
- Convertir catálogos MCS heredados en Azure en catálogos basados en perfiles de máquina
- Convertir catálogos MCS heredados en AWS en catálogos basados en perfiles de máquina
Compatibilidad con la configuración de tamaños de VM de respaldo. Las nubes públicas a veces pueden quedarse sin capacidad para un tamaño de VM específico. Además, si utiliza VM de Spot de Azure, las VM se desalojan en cualquier momento según las necesidades de capacidad de Azure. En tal caso de capacidad insuficiente en Azure o un fallo de encendido de una VM de Spot, MCS ahora recurre a los tamaños de VM de respaldo.
Puede proporcionar una lista de tamaños de VM de respaldo mediante una propiedad personalizada BackupVmConfiguration. MCS intenta recurrir a los tamaños de VM de respaldo en el orden que usted proporcione en la lista. En caso de que MCS no pueda recurrir a todos los tamaños de VM de respaldo proporcionados, recibirá un mensaje de error. Esta función solo es compatible con un catálogo que utiliza un perfil de máquina y es aplicable tanto a catálogos de máquinas MCS persistentes como no persistentes. Actualmente, esta función solo es compatible con entornos de Azure. Para obtener más información, consulte Configurar tamaños de VM de respaldo.
Julio de 2024
Funciones nuevas y mejoradas
Configurar los permisos de conexión de host de Azure necesarios. Anteriormente, la prueba de conexión de host validaba si la credencial era adecuada para conectarse al hipervisor. La prueba no realizaba una validación de los permisos reales que podría necesitar para realizar operaciones MCS relevantes, como la administración de energía, la creación de VM y muchas más.
Con esta función, ahora puede configurar fácilmente todos los permisos mínimos necesarios para una entidad de servicio o cuenta de usuario en Azure vinculada a una conexión de host para realizar todas las operaciones MCS mediante una plantilla ARM. Esta plantilla ARM automatiza lo siguiente:
- Creación de un rol de Azure con los permisos mínimos necesarios para las operaciones.
- Asignación de este rol a una entidad de servicio de Azure existente a nivel de suscripción.
Puede implementar esta plantilla ARM mediante Azure Portal o comandos de PowerShell. Para obtener más información, consulte Plantilla ARM para operaciones de CVAD.
Panel de métricas de rendimiento mejorado. El panel Métricas de rendimiento tiene una visualización mejorada de las métricas de datos históricos. Al hacer clic en la pestaña Rendimiento de la sesión, junto con los datos de los últimos 15 minutos, puede ver los datos de las últimas 24 horas para ICARTT y la latencia de ICA. Esta mejora ayuda a reducir el tiempo medio de resolución al permitir a los administradores clasificar los problemas incluso si la sesión se terminó en las últimas 24 horas.
Para obtener más información, consulte Métricas de rendimiento.
Integraciones y exportaciones de datos. Citrix Monitor ahora proporciona una nueva interfaz de usuario para integraciones y exportaciones de datos. Esta función ayuda a mejorar el conocimiento de las diversas interfaces e integraciones de terceros disponibles en Citrix Monitor. La página de Integraciones y exportaciones de datos recién introducida enumera lo siguiente:
- Integraciones disponibles
- Herramientas de desarrollador compatibles
Esta página también describe la configuración de la API REST para la exportación de datos y proporciona enlaces de referencia a las guías y documentos para empezar a usar las integraciones y las herramientas de desarrollador.
Actualmente, Citrix Monitor está integrado con la observabilidad de Power BI. Puede utilizar esta función para exportar datos de rendimiento y eventos de Citrix Monitor a Power BI mediante las API REST.
Haga clic en Integraciones y exportaciones de datos en el menú de navegación izquierdo. Aparece la página Integraciones y exportaciones de datos.
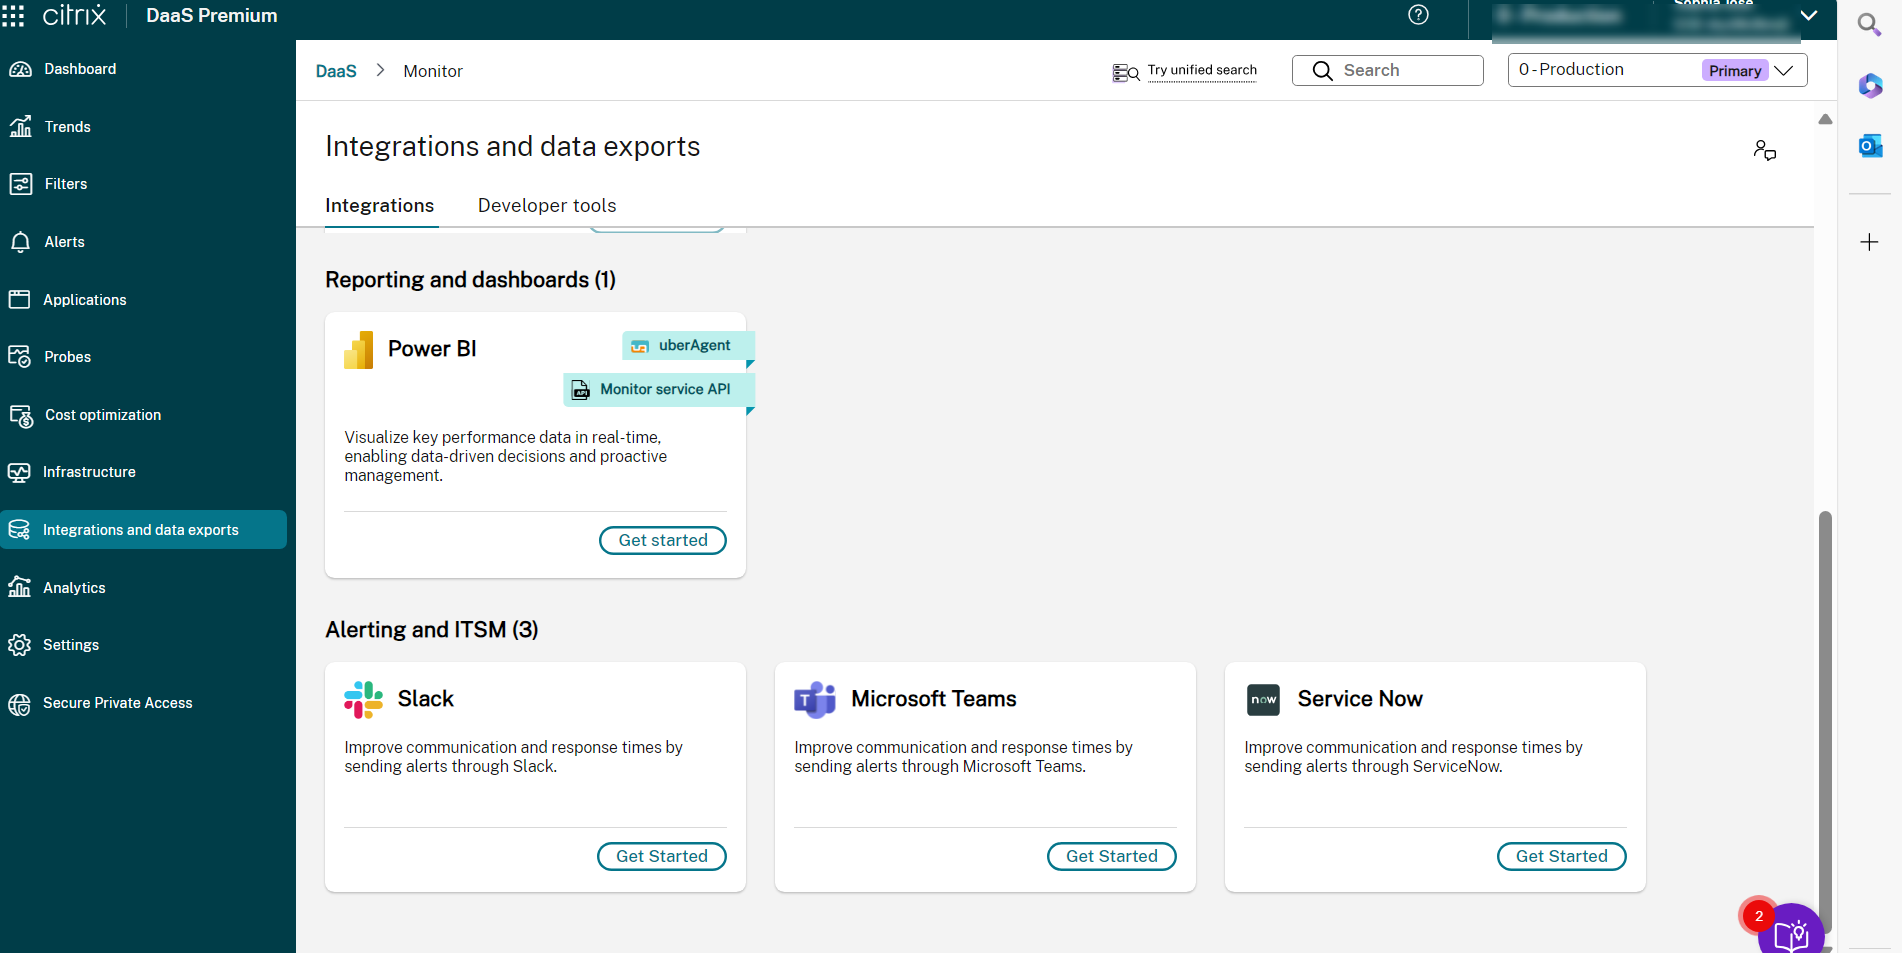
Para obtener más información, consulte Integraciones y exportaciones de datos.
Mejora en la clasificación de problemas de carga de perfiles de usuario. Citrix Monitor ahora admite la recopilación de métricas de duración de carga de perfiles y de contenedores desde el contenedor de Citrix Profile Management y el contenedor de FSLogix. Esta mejora ayuda al administrador a recibir datos completos de uso y rendimiento del perfil en los informes de sesión de usuario. Con estos datos, puede identificar y resolver problemas con mayor eficiencia. Para obtener más información, consulte Carga de perfiles.
Políticas de alerta avanzadas. La función de Notificación y Alerta Proactiva de Monitor se ha mejorado para incluir un nuevo marco de alertas denominado Políticas de alerta avanzadas. Con esta función, puede crear alertas incluyendo detalles granulares para cada elemento o condición, lo que mejora el control sobre el alcance de las alertas. Actualmente, estas políticas incluyen alertas para el ahorro de costes y la infraestructura.
Esta función le ayuda a reducir las alertas excesivas que podrían llevar a una menor capacidad de respuesta o eficacia al abordar problemas importantes. Esta política ayuda a medir la eficacia de las políticas de alerta y el compromiso de los administradores.
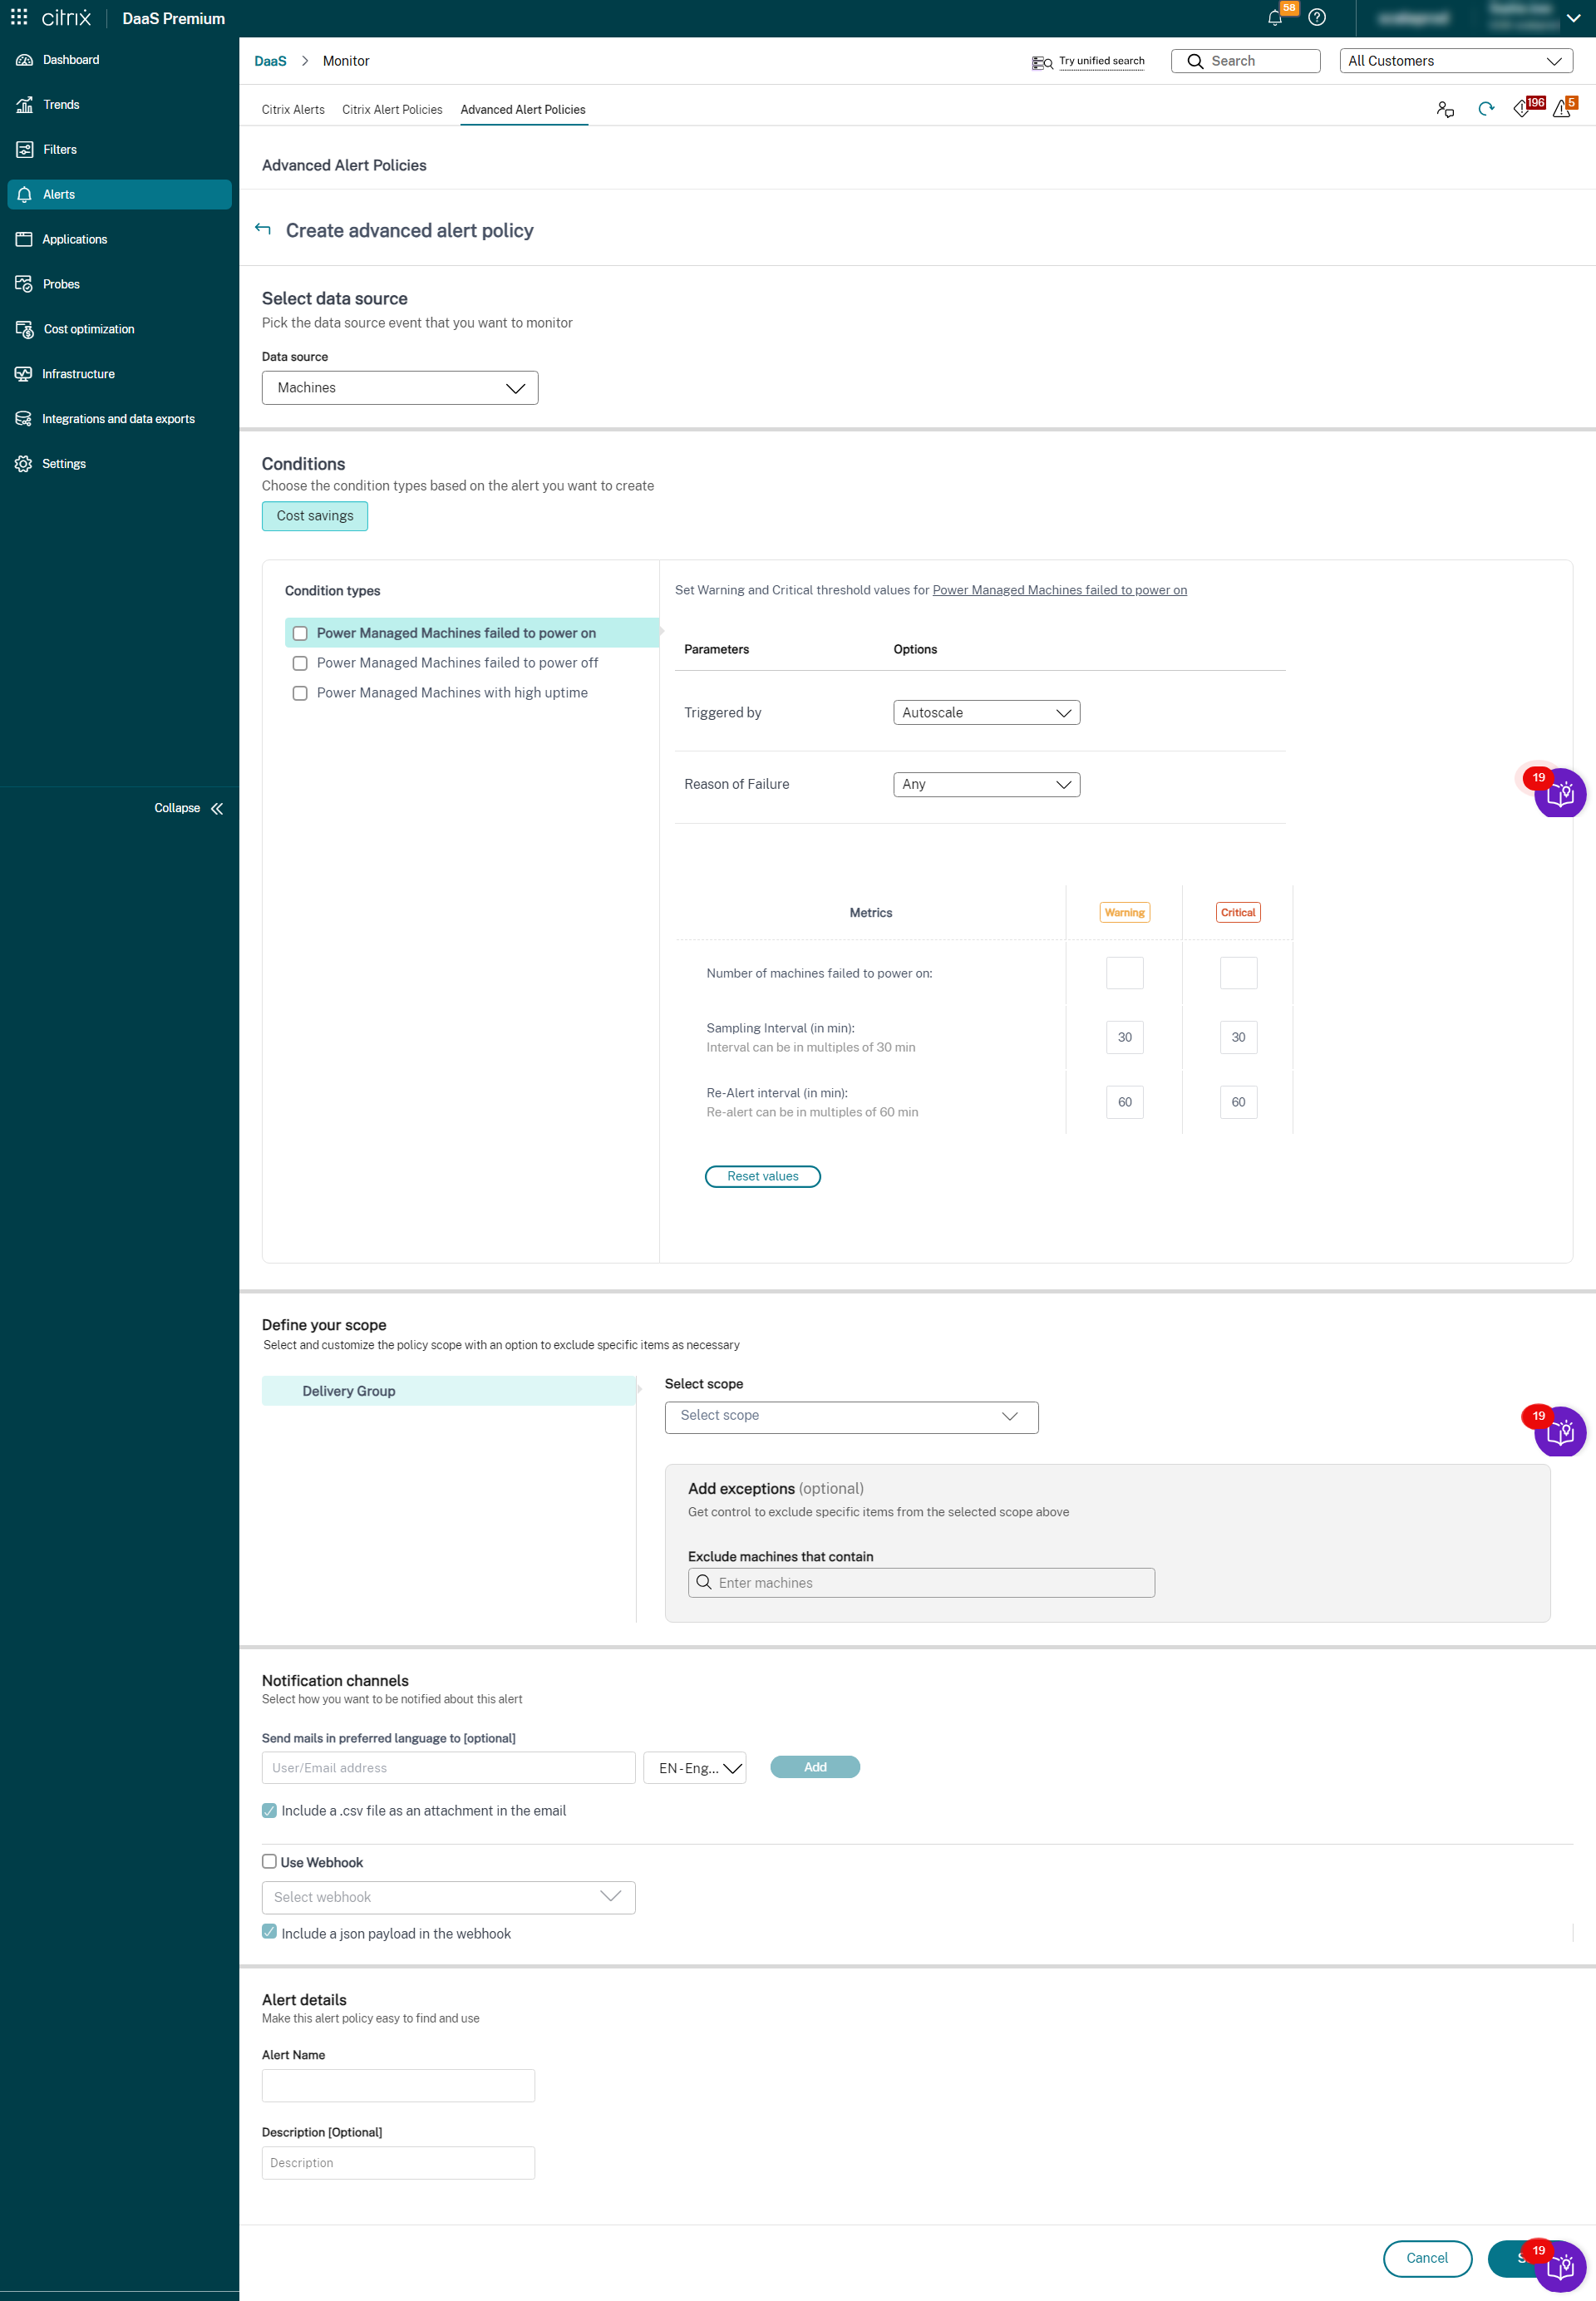
Para obtener más información, consulte Políticas de alerta avanzadas.
Mejoras en el contenido de las alertas. La función de alertas de Monitor se ha mejorado para incluir un archivo adjunto CSV y una carga útil JSON. Con esta mejora, puede obtener los detalles de la alerta en un archivo adjunto CSV por correo electrónico o como una carga útil JSON en caso de un webhook. Utilizando este archivo adjunto CSV y la carga útil JSON, puede recibir contenido enriquecido a un nivel detallado, lo que ayuda a la rápida identificación y resolución de problemas.
Actualmente, esta mejora solo está disponible en las siguientes alertas:
- Tiempo de actividad de la máquina
- Acciones de encendido fallidas
- Acciones de apagado fallidas
- Máquinas no registradas (%)
Para obtener más información, consulte Mejoras en el contenido de las alertas.
Supervisión de alertas de error de sincronización de configuración de Local Host Cache. Local Host Cache permite que las sesiones de usuario continúen incluso si los Cloud Connectors pierden la conectividad con Citrix Cloud. La caché utilizada por Local Host Cache se sincroniza regularmente con la base de datos principal para garantizar configuraciones actualizadas cuando se activa el modo Local Host Cache. Puede obtener más información sobre Local Host Cache y el proceso de sincronización de configuración en Local Host Cache. Si la sincronización de la configuración falla más de tres veces consecutivas, Citrix Monitor envía una alerta de advertencia al administrador.
Se ha introducido una política de alertas predefinida denominada Local Host Cache - Config Sync Failure en Citrix Monitor para notificar a los administradores sobre los errores de sincronización de la configuración. Puede encontrar la política recién introducida en Monitor > Citrix Alerts. Para obtener más información, consulte Supervisión de alertas de error de sincronización de configuración de Local Host Cache.
Alerta de acción de encendido fallida y acción de apagado fallida. La función de notificación y alerta proactivas de Monitor se ha mejorado para incluir dos nuevas alertas, acción de encendido fallida y acción de apagado fallida, basadas en el número de máquinas administradas por energía que no se pudieron encender o apagar en un grupo de entrega. La nueva condición de alerta le permite configurar umbrales de alerta como el número de máquinas administradas por energía que no se pudieron encender o apagar en un grupo de entrega.
Para obtener más información, consulte Acción de encendido fallida y acción de apagado fallida.
Supervisión de la infraestructura (vista previa). Citrix Monitor ahora ofrece visibilidad del estado operativo de los componentes de Citrix Virtual Apps and Desktops. Esta función le ayuda a identificar, solucionar y resolver fácilmente los problemas relacionados con su infraestructura. Actualmente, se supervisa el estado de los componentes de Citrix Provisioning (PVS) y StoreFront.
Para admitir esta función, se introduce un nuevo ejecutable de Windows llamado Citrix Infrastructure Monitor. Esto ayuda con la recopilación y transmisión de métricas de estado relevantes de los servidores PVS o StoreFront a Monitor.
Esta función le ayuda a obtener conjuntos de datos de supervisión críticos y alertas proactivas con respecto a las métricas del sistema de los servidores PVS y StoreFront en una única consola en Monitor. Los datos se recopilan cada cinco minutos de los componentes de supervisión para garantizar la información más reciente.
Esta función tiene como objetivo mejorar la eficiencia operativa al ofrecer supervisión proactiva, métricas detalladas y alertas automatizadas, lo que garantiza que su infraestructura de Citrix funcione sin problemas y de manera eficiente. Para obtener más información, consulte Supervisión de la infraestructura [Vista previa].
Política de infraestructura (vista previa). Esta política se introduce para crear alertas relacionadas con el estado de los componentes compatibles de Citrix Virtual Apps and Desktops.
Una vez completada la configuración de Supervisión de la infraestructura, puede usar los datos de estado disponibles en Monitor para configurar alertas para cualquier componente necesario. Los administradores pueden establecer condiciones, ámbitos y medios de notificación para recibir alertas importantes a través de correos electrónicos o una carga útil JSON a través de webhooks. Las alertas generadas también están disponibles en la sección Alertas de Citrix para su análisis y gestión.
Como parte de esta directiva, se introducen las siguientes cuatro categorías nuevas:
- Accesibilidad
- Servicios dependientes
- Impacto
- Utilización de recursos
Puede establecer diferentes condiciones y modificar la gravedad de las categorías anteriores según sea necesario en la sección Crítico y Advertencia. También puede programar intervalos de nueva alerta para estas alertas.
Las condiciones dentro de cada categoría se pueden establecer con la gravedad de Crítico y Advertencia según las prioridades de su organización. También puede programar intervalos de nueva alerta para estas alertas.
Para obtener más información, consulte Directivas de infraestructura (versión preliminar).
Aumento del límite de réplicas por versión de imagen en Azure. Azure ha aumentado el número máximo de réplicas para una única versión de imagen de galería a 100. Con el aumento del límite, ahora puede establecer la propiedad SharedImageGalleryReplicaMaximum en un valor máximo de 100 al crear un catálogo de máquinas MCS mediante la imagen de Azure Compute Gallery. Para obtener más información, consulte Configurar Azure Compute Gallery.
Administración de imágenes preparadas con el nodo Imágenes. Ahora hay un nodo Imágenes disponible en la interfaz de Configuración completa, que le permite preparar una imagen MCS (imagen preparada) a partir de una única imagen de origen e implementarla en varios catálogos de máquinas MCS. Este nodo facilita la gestión completa del ciclo de vida de la imagen, lo que le permite crear definiciones de imagen, versiones y catálogos.
Las imágenes preparadas con este nodo solo se pueden usar en entornos de Azure y VMware. Para obtener información detallada sobre la administración de imágenes, consulte Administración de imágenes (versión preliminar).
Alternativamente, también puede crear catálogos con imágenes preparadas utilizando el nodo Catálogos de máquinas. Para obtener más información, consulte Creación de catálogos de máquinas.
Informe detallado de errores de configuración. Las alertas de errores de configuración que se exponen en el nodo Zonas de la interfaz de Configuración completa proporcionan información general sobre un error de configuración en la ubicación del recurso.
Con esta mejora, un nuevo cmdlet de PowerShell, Get-ConfigMisconfigurationReport, proporciona un informe detallado de errores de configuración en la zona. Los detalles añadidos incluyen información como qué Connector está mal configurado, cuál es la configuración incorrecta actual y cuál es la configuración recomendada.
Consulte Solución de problemas para obtener la documentación sobre errores de configuración.
Presentación de los nombres para mostrar de usuarios y escritorios en el nodo de búsqueda. Para mejorar la eficiencia de la solución de problemas, hemos introducido dos nuevas columnas en el nodo de búsqueda:
- Columna Nombre para mostrar del usuario en la pestaña Sesiones. Con esta columna, puede identificar rápidamente las sesiones asociadas a un usuario específico.
- Columna Nombre para mostrar del escritorio en las pestañas Máquinas de SO de sesión única y Sesiones. Con esta columna, puede identificar rápidamente la máquina asociada a un escritorio específico.
Además, hemos añadido los filtros correspondientes para una búsqueda eficiente. Para obtener más información sobre estas dos columnas, consulte Acciones y columnas de la máquina y Acciones y columnas de la sesión.
Modifique los nombres para mostrar del escritorio mediante la configuración completa. Hemos mejorado la página Asignación de máquinas para grupos de entrega estáticos de SO de sesión única introduciendo una nueva columna, Nombre para mostrar. Con esta adición, ahora puede modificar los nombres para mostrar del escritorio para las máquinas asignadas a los usuarios. Para obtener más información, consulte Administrar asignaciones de usuarios.
Opciones para solucionar problemas cuando los datos de ICA RTT o la duración del inicio de sesión no se rellenan. Anteriormente, cuando el servicio EUEM o el servicio UPM no se ejecutaban, no se mostraba el motivo del error al obtener los datos relacionados con ICA RTT o la duración del inicio de sesión. Con esta nueva función, puede obtener el motivo del error y la solución correspondiente. Para obtener más información, consulte Solucionar problemas cuando los datos de ICA RTT o la duración del inicio de sesión no se rellenan.
Compatibilidad con la virtualización anidada de Azure. Con esta función, si configura la máquina virtual maestra con la virtualización anidada habilitada, todas las máquinas virtuales del catálogo de máquinas MCS creadas con esa máquina virtual maestra tendrán la virtualización anidada habilitada. Esta función es aplicable tanto a las máquinas virtuales persistentes como a las no persistentes. Puede actualizar un catálogo de máquinas MCS existente y las máquinas virtuales existentes para que tengan la virtualización anidada mediante la actualización de la imagen.
Actualmente, solo los tamaños de máquina virtual Dv3 y Ev3 admiten la virtualización anidada.
Para obtener información sobre la virtualización anidada, consulte la entrada del blog de Microsoft Virtualización anidada en Azure.
Compatibilidad con la herencia de etiquetas de un origen de perfil de máquina a las máquinas virtuales y los discos en GCP. Con esta función, las máquinas virtuales y los discos del catálogo de máquinas MCS (disco de identidad, disco de respaldo de caché de escritura y disco de SO) ahora pueden heredar las etiquetas de un origen de perfil de máquina (instancia de máquina virtual de GCP o plantilla de instancia). Puede usar las etiquetas para distinguir las instancias propiedad de diferentes equipos (por ejemplo, team:research y team:analytics), y utilizarlas además para la contabilidad de costes o la elaboración de presupuestos.
Para obtener más información sobre las etiquetas, consulte el documento de GCP Organizar recursos mediante etiquetas.
Esta función es aplicable a los catálogos de máquinas MCS persistentes y no persistentes.
Puede crear un nuevo catálogo de máquinas MCS, actualizar un catálogo existente y actualizar las máquinas virtuales existentes para heredar las etiquetas de un origen de perfil de máquina.
Para obtener información sobre cómo crear un catálogo de máquinas MCS, consulte Máquinas virtuales y discos con etiquetas heredadas.
Compatibilidad con la herencia de etiquetas personalizadas del perfil de máquina a las máquinas virtuales aprovisionadas. Ahora puede añadir las etiquetas personalizadas de una máquina virtual SCVMM a las máquinas virtuales aprovisionadas por MCS junto con la etiqueta predeterminada CitrixProvisioningSchemeId. Para añadir las etiquetas personalizadas a las máquinas virtuales aprovisionadas, debe usar la máquina virtual SCVMM como perfil de máquina al crear o actualizar un catálogo de máquinas MCS. Si elimina una máquina virtual de un catálogo, solo se elimina CitrixProvisioningSchemeId de la etiqueta. Las etiquetas personalizadas no se eliminan de la máquina virtual. Esta función se aplica a un nuevo catálogo de máquinas MCS y a las nuevas máquinas virtuales añadidas a un catálogo existente. Para obtener más información, consulte Crear un catálogo con un perfil de máquina.
Compatibilidad con la reserva de capacidad a petición en Azure. Con esta función, puede crear un catálogo de máquinas MCS de máquinas virtuales de Azure con reserva de capacidad a petición mediante un perfil de máquina (VM o especificación de plantilla). Esta función es aplicable a catálogos de máquinas persistentes y no persistentes. Puede actualizar un catálogo de máquinas existente y las máquinas virtuales existentes para que tengan o eliminen la reserva de capacidad a petición.
Para obtener más información sobre la reserva de capacidad a petición de Azure, consulte la documentación de Microsoft Reserva de capacidad a petición. Para obtener información sobre cómo crear y actualizar un catálogo de máquinas MCS con reserva de capacidad a petición, consulte Crear un catálogo de máquinas virtuales con reserva de capacidad a petición.
Compatibilidad para colocar el disco WBC en la misma ubicación de almacenamiento que el disco del sistema operativo. En entornos de virtualización XenServer, VMware y SCVMM, MCS ahora coloca el disco de caché de escritura diferida (WBC) en la misma ubicación de almacenamiento que el disco del sistema operativo si configura la lista de almacenamiento del sistema operativo disponible de la misma manera que la lista de almacenamiento temporal disponible al crear una conexión de host.
Esta implementación ayuda a reducir la complejidad en la administración de los discos del sistema operativo y WBC. Para crear una conexión de host, consulte Crear una conexión y recursos.
Mejora en la página de ahorro de costes. La página de ahorro de costes se ha mejorado con lo siguiente:
- Ahorros estimados - El gráfico de ahorros estimados ahora incluye opciones de filtro adicionales para ver datos de los últimos 7 y 30 días. También muestra los ahorros en relación con los precios específicos de la cuenta del cliente.
- Filtrar por etiquetas - Muestra la etiqueta de las máquinas configuradas en la configuración de Autoscale en un WebStudio. También puede filtrar los datos según las máquinas etiquetadas. En este caso, solo obtendrá el resumen de las máquinas etiquetadas.
- Duración media del inicio de sesión - Muestra el tiempo medio que tarda un usuario en iniciar sesión durante el período de tiempo seleccionado.
- Máquinas con administración de energía - El gráfico de máquinas con administración de energía ahora incluye el estado de hibernación de la máquina, lo que le ayuda a analizar cuántas máquinas están en estado de hibernación.
Para obtener más información, consulte la sección Ahorro de costes [Vista previa].
Obtener mensajes de advertencia por fallo de hibernación. Ahora puede obtener mensajes de advertencia mediante un comando de PowerShell Get-ProvOperationEvent en caso de fallo de hibernación de máquinas virtuales aprovisionadas por MCS y máquinas virtuales existentes capaces de hibernar. Para obtener más información, consulte Obtener mensajes de advertencia por fallo de hibernación.
Opción para actualizar la configuración de la caché de escritura diferida después de la creación para los catálogos de Machine Creation Service (MCS) en los hipervisores. Ahora tiene la opción de actualizar el tamaño de la memoria y la caché de disco de la caché de escritura diferida, cuando la optimización del almacenamiento de Machine Creation Service (MCS) (MCSIO) está habilitada, después de que se cree el catálogo para los catálogos de MCS en los hipervisores.
Para obtener más información, consulte:
- Crear un catálogo de máquinas mediante un perfil de máquina
- Crear un catálogo con un perfil de máquina
- Crear un catálogo de máquinas basado en perfiles de máquina mediante PowerShell
Mejora de la pestaña Rendimiento de la sesión. La sección Topología de la sesión de la pestaña Rendimiento de la sesión se ha mejorado para incluir las siguientes métricas de punto final que existen en la aplicación Citrix Workspace para Windows:
- Intensidad de la señal WIFI
- Rendimiento de entrada y salida
- Tipo de interfaz de red
- Velocidad del enlace
Esta mejora ayuda a solucionar rápidamente los problemas relacionados con las sesiones.
Diagnosticar sesiones de usuario históricas [Preview]. Citrix Monitor ahora muestra los detalles de las sesiones en estado activo, desconectado o terminado. Anteriormente, solo podía ver los detalles de las sesiones activas. Con esta función, los administradores de soporte técnico pueden solucionar problemas con una sesión que finalizó o que estaba en estado terminado. Los detalles de la sesión están disponibles durante las últimas 24 horas y los últimos 2 días. Puede ver los siguientes detalles de una sesión finalizada o terminada:
- Panel Detalles de la máquina: muestra los detalles disponibles de la máquina donde se inició la sesión seleccionada.
- Panel Detalles de la sesión: muestra los detalles disponibles de la sesión seleccionada.
- Duración del inicio de sesión: muestra la información sobre la duración del inicio de sesión de la sesión seleccionada. Puede ver el gráfico del tiempo empleado en la intermediación, el inicio de la máquina, la conexión HDX, la autenticación, las GPO, los scripts de inicio de sesión, la carga del perfil en el disco y la sesión interactiva.
Para obtener más información, consulte Diagnosticar sesiones de usuario históricas.
Alerta de tiempo de actividad de la máquina. La función de notificación y alerta proactiva de Monitor se ha mejorado para incluir una nueva alerta, Alerta de tiempo de actividad de la máquina, basada en el tiempo de actividad de una máquina administrada por energía en un grupo de entrega. Para cada grupo de entrega en el que las máquinas superaron el umbral, recibirá un archivo adjunto o una alerta de webhook solo para ese grupo de entrega.
La nueva condición de alerta le permite configurar umbrales de alerta como el número de horas por día, horas por semana u horas por mes que una máquina está encendida en un grupo de entrega.
Para obtener más información, consulte Alerta de tiempo de actividad de la máquina.
Nombre del escritorio publicado. Citrix Monitor ahora muestra el nombre del escritorio publicado en la interfaz de usuario. Este nuevo campo le permite diferenciar entre grupos de usuarios dentro del mismo grupo de entrega. También puede generar informes personalizados para estos grupos de usuarios. Este nuevo campo se añade a Filtros, Informes personalizados o a la sección Detalles de la máquina de la interfaz de usuario de Citrix Monitor.
Dimensionamiento de la infraestructura. La página Dimensionamiento de la infraestructura le ayuda a analizar los aspectos de aprovisionamiento y dimensionamiento de su grupo de entrega en función de la utilización de los recursos. Basándose en este análisis, puede optimizar el aprovisionamiento y el dimensionamiento de las máquinas para que coincidan con el patrón de utilización. Puede optimizar el coste de su infraestructura reduciendo el gasto en recursos no utilizados. También puede optar por máquinas con especificaciones de CPU y memoria más bajas si la utilización de los recursos es constantemente inferior a la aprovisionada. Puede optimizar el rendimiento optando por máquinas con especificaciones de CPU y memoria más altas si la utilización de los recursos es constantemente mayor y observa pruebas de que esto afecta a la experiencia de la sesión, como las métricas de inicio de sesión e ICARTT.
Puede filtrar el dimensionamiento de la infraestructura utilizando lo siguiente:
- Grupo de entrega: puede filtrar por grupos de entrega de SO de sesión única o de varias sesiones.
- Etiquetas: las etiquetas son los nombres de las etiquetas aplicadas a la máquina. Así, puede filtrar máquinas con las mismas etiquetas. Puede seleccionar varias etiquetas, hasta un máximo de cinco. Cuando selecciona varias etiquetas, puede filtrar todas las máquinas que tienen al menos una de esas etiquetas de máquina seleccionadas aplicadas.
- Período de tiempo: puede filtrar los datos de las últimas 24 horas, 7 días y 30 días.
La página Dimensionamiento de la infraestructura ofrece:
- Información detallada sobre la utilización
- Resumen de la utilización de recursos
- Tendencias sobre la utilización de recursos
Haga clic en la pestaña Optimización de costes del menú de la izquierda en la página de inicio. A continuación, haga clic en la pestaña Dimensionamiento de la infraestructura para acceder a la página Dimensionamiento de la infraestructura.
También puede hacer clic en el enlace Dimensionar este grupo de entrega de la sección Detalles de la infraestructura en la pestaña Optimización de costes > Ahorro de costes para acceder a la página Dimensionamiento de la infraestructura.
Para obtener más información, consulte Dimensionamiento de la infraestructura.
Panel de actividad de la caché de host local. El nuevo panel de la caché de host local, en la pestaña Tendencias, proporciona información detallada sobre las sesiones de usuario y las máquinas disponibles durante una interrupción en cualquier ubicación de recursos o zona. Los administradores pueden utilizar los detalles sobre el número de registros de máquinas, las sesiones reconectadas y las nuevas sesiones intermediadas para evaluar y auditar las actividades mientras están en modo Caché de host local. Los datos seleccionados por defecto son de las últimas 24 horas y para todas las zonas y conectores de nube, con la posibilidad de filtrar por período de tiempo, zona y conector de nube. Los datos de la caché de host local están disponibles para las últimas 2 horas, 24 horas, 7 días, 1 mes y hasta 90 días. Para obtener más información, consulte Tendencias disponibles.
Especifique claves globales y regionales de CMEK de todos los proyectos. En los entornos de Google Cloud, anteriormente, solo podía utilizar claves de cifrado gestionadas por el cliente (CMEK) desde el mismo proyecto de GCP y la misma región en la que se crea la conexión de alojamiento.
Con esta función, ahora puede buscar y usar CMEK globales o regionales de todos los proyectos a los que puede acceder la cuenta de servicio. Esta función mejora la flexibilidad para gestionar las claves de cifrado. Esta función requiere permisos adicionales para las dos cuentas de servicio siguientes:
- La cuenta de servicio del proyecto actual con la que se crea la conexión de alojamiento.
- El Agente de servicio de Compute Engine del proyecto actual.
Para obtener más información, consulte (/es-es/citrix-daas/install-configure/connections/connection-gcp#specify-cmek-global-and-regional-key).
Espacios de trabajo desacoplados, permiten la asignación de grupos de usuarios. Los espacios de trabajo desacoplados ahora permiten una gestión más flexible e independiente de los usuarios y sus espacios de trabajo asociados. Simplemente significa que puede crear implementaciones sin asociarles ningún usuario y, en su lugar, asignar los usuarios a una implementación más tarde. Para obtener más información, consulte (/es-es/citrix-daas/install-configure/amazon-workspaces-core#create-a-deployment).
Compatibilidad para importar tipos de imágenes de Workspace. Ahora puede importar tipos de imágenes de Workspace para crear una experiencia de escritorio para los usuarios. Para obtener más información, consulte (/es-es/citrix-daas/install-configure/amazon-workspaces-core#import-an-image).
Función de exportación ampliada a todos los nodos en Configuración completa. Ahora puede exportar registros desde la vista principal de cualquier nodo en Configuración completa a un archivo CSV. Tenga en cuenta lo siguiente:
- El icono de Exportar está deshabilitado mientras se cargan los datos, excepto para los nodos de Búsqueda y Aplicaciones.
- Para los nodos con la función Columnas a mostrar, los datos exportados incluyen solo las columnas seleccionadas.
Compatibilidad para añadir notas para el modo de mantenimiento. Ahora puede añadir notas al poner una máquina, un grupo de entrega o una conexión en modo de mantenimiento. Esas notas son visibles en el campo Motivo del mantenimiento del panel de Detalles, lo que le ayuda a usted y a otros administradores a comprender el motivo del mantenimiento.
Almacenamiento en caché de datos para los nodos de Zonas y Directivas. Hemos introducido el almacenamiento en caché de datos para los nodos de Zonas y Directivas. Esta mejora reduce significativamente el tiempo de carga de la página cuando navega a un nodo, mejorando la experiencia general del usuario.
Opción para actualizar la configuración de la caché de escritura diferida después de la creación para los catálogos de Machine Creation Service (MCS) en Google Cloud Platform.
Ahora tiene la opción de actualizar el tamaño de la caché de memoria y disco de la caché de escritura diferida, cuando la optimización del almacenamiento de Machine Creation Service (MCS) (MCSIO) está habilitada, después de crear el catálogo para los catálogos de MCS en Google Cloud Platform.
Para obtener más información, consulte Crear un catálogo de máquinas mediante la interfaz de configuración completa.
Opción para gestionar manualmente el rol de la entidad de servicio para la administración de dispositivos unidos a Azure AD.
Hemos mejorado la opción Habilitar la administración de dispositivos unidos a Azure AD para una mayor flexibilidad. Anteriormente, tenía que iniciar sesión en Azure y permitir que Citrix asignara el rol de Administrador de dispositivos en la nube al principal de servicio de la conexión en su nombre. Este diseño solo funcionaba cuando su cuenta de Azure tenía permiso para conceder este rol.
Con esta mejora, si su cuenta de Azure no tiene el permiso necesario, ahora puede elegir No iniciar sesión en Azure al habilitar la administración de dispositivos unidos a Azure AD. Esto le permite asignar manualmente el rol al principal de servicio de la conexión en el portal de Azure.
Para obtener más información, consulte Habilitar la administración de dispositivos unidos a Azure AD.
Instale el agente de FlexApp One. Liquidware tiene un paquete llamado FlexApp One. El agente de FlexApp One agrupa las aplicaciones de software junto con sus configuraciones y dependencias para facilitar su distribución e implementación en un archivo compartible.
Para admitir la detección y publicación de paquetes de Liquidware FlexApp One, instale el agente de FlexApp One en cualquier VDA utilizado para la detección o el lanzamiento de paquetes. Para obtener más información, consulte Instalar el agente de FlexApp One.
Junio de 2024
Funciones nuevas y mejoradas
Configuración completa: Compatibilidad con el aprovisionamiento de máquinas virtuales VMware mediante un perfil de máquina. Al aprovisionar máquinas virtuales VMware mediante Machine Creation Services (MCS), ahora puede seleccionar una plantilla existente como perfil de máquina, lo que permite que las máquinas virtuales del catálogo hereden la configuración de la plantilla seleccionada.
La configuración heredada incluye:
- Etiquetas colocadas en la plantilla
- Atributos personalizados
- Directivas de almacenamiento de vSAN
- Versión de hardware virtual
- TPM virtual de vSphere (vTPM)
- Número de CPU y núcleos por socket
- Recuento de NIC
Cree grupos de entrega exclusivamente para máquinas virtuales con capacidad de suspensión mediante Configuración completa. Hemos introducido una nueva opción en Configuración completa > Crear grupo de entrega, Requerir capacidad de suspensión para este grupo de entrega. Esta opción le permite crear grupos de entrega que contengan solo máquinas virtuales con capacidad de suspensión, lo que facilita la administración de energía de las máquinas a nivel de grupo de entrega. Tenga en cuenta que esta función solo se aplica a las máquinas virtuales de SO de sesión única.
Para obtener más información, consulte (/es-es/citrix-daas/install-configure/delivery-groups-create.html).
Panel de métricas de rendimiento mejorado. El panel Métricas de rendimiento tiene una visualización mejorada de las métricas de datos históricos. Al hacer clic en la pestaña Rendimiento de la sesión, además de los datos en tiempo real, puede ver los datos de los últimos 15 minutos sin esperar el tiempo de carga de la página. Esta mejora ayuda a reducir el tiempo medio de resolución al permitir a los administradores correlacionar varias métricas de rendimiento de componentes en una sola vista. Para obtener más información, consulte (/es-es/citrix-daas/monitor/troubleshoot-deployments/user-issues/session-performance#performance-metrics).
Vista de inicio de sesión de sesión mejorada. - La nueva opción Inicio de máquina con las siguientes subsecciones en la pestaña Inicio de sesión de sesión de la página Filtros -> Detalles de usuario proporciona un desglose del tiempo que se tarda en iniciar una máquina virtual durante las diferentes fases:
- Encendido - Muestra el tiempo que se tarda en encender una máquina virtual
- Arranque y registro - Muestra el tiempo que se tarda en arrancar y registrar una máquina virtual
El botón contraíble recién introducido en la página Inicio de sesión de sesión ayuda a contraer o expandir las opciones en Inicio de máquina y Sesión interactiva.
Junto con las opciones predeterminadas de la tabla Fases de duración de inicio de sesión, que son Fase de inicio de sesión de sesión y Duración, también puede elegir las siguientes columnas en la página Inicio de sesión de sesión:
- Hora de inicio
- Hora de finalización
- Promedio de 7 días del grupo de entrega (seg)
- Promedio de 7 días del usuario (seg)
También puede exportar los datos anteriores a un archivo .CSV.
Las columnas recién añadidas Encendido y Arranque y registro se pueden añadir a la tabla Duración de inicio de sesión por sesión de usuario en Tendencias -> Rendimiento de inicio de sesión > Elegir columnas. También puede exportar los informes en la pantalla Rendimiento de inicio de sesión.
Esta mejora ayuda a comprender y solucionar fácilmente los problemas relacionados con la duración del inicio de sesión. Para obtener más información, consulte Diagnosticar problemas de inicio de sesión de usuario.
Alerta de máquinas no registradas. La función de Notificación y Alerta Proactivas de Monitor se ha mejorado para incluir una nueva alerta, Máquinas no registradas (en %), basada en el porcentaje de máquinas no registradas en un grupo de entrega. La nueva condición de alerta le permite configurar valores de umbral de advertencia y críticos como un porcentaje de máquinas no registradas en un grupo de entrega. Para obtener más información, consulte la sección Máquinas no registradas (en %) del artículo Alertas.
Conexiones de directorio compartidas o dedicadas. Ahora puede crear conexiones de directorio utilizando tenencias dedicadas o compartidas. Si se selecciona la tenencia dedicada al agregar una conexión de directorio, los espacios de trabajo creados son para escritorios de sesión única. Si se selecciona la tenencia compartida al agregar una conexión de directorio, los espacios de trabajo creados son compartidos. Para obtener más información, consulte: Conexiones de directorio compartidas o dedicadas. Ahora puede crear conexiones de directorio utilizando tenencias dedicadas o compartidas:
- Si selecciona la tenencia dedicada al agregar una conexión de directorio, los espacios de trabajo creados son para escritorios de sesión única.
-
Si selecciona la tenencia compartida al agregar una conexión de directorio, los espacios de trabajo creados son compartidos. Para obtener más información, consulte:
Protección de aplicaciones contextual. Con esta función, los administradores pueden aplicar el control Protección de aplicaciones contra captura de pantalla y Antirregistro de pulsaciones en dispositivos y usuarios de forma contextual, en lugar de tener los controles siempre habilitados o siempre deshabilitados. Esta implementación le ayuda a aplicar la Protección de aplicaciones contra captura de pantalla y el Antirregistro de pulsaciones solo cuando sea necesario. Para obtener más información, consulte Paso 7. Protección de aplicaciones y Administrar la protección de aplicaciones.
Configuración de vista predeterminada mejorada para catálogos de máquinas, grupos de entrega y aplicaciones. Hemos introducido nuevas opciones de vista predeterminada para Catálogos de máquinas, Grupos de entrega y Aplicaciones, lo que ofrece mayor flexibilidad y personalización:
- Selección de vista predeterminada. Anteriormente, esos nodos se mostraban de forma predeterminada en una vista de carpeta, lo que era adecuado para organizaciones que utilizaban estructuras de administración basadas en carpetas. Con la introducción de un icono de Carpeta en la barra de acciones, ahora puede alternar entre la vista de carpeta y la vista de lista como su vista predeterminada preferida.
- Vista de carpeta mejorada. El botón de alternancia Ver todo ahora conserva su última selección cuando vuelve a iniciar sesión. Si se desactivó anteriormente, permanecerá desactivado, con la carpeta raíz seleccionada y las subcarpetas de primer nivel expandidas.
Almacenamiento en caché de datos para el nodo StoreFront. Hemos introducido el almacenamiento en caché de datos para el nodo StoreFront. Esta mejora reduce significativamente el tiempo de carga de la página al navegar al nodo StoreFront, lo que mejora la experiencia general del usuario.
Búsqueda mejorada de nombres de usuario en la creación de catálogos de máquinas. Hemos mejorado la funcionalidad de búsqueda de administradores por nombres de usuario durante la creación de catálogos de máquinas. Las mejoras clave en la página Configuración del catálogo de máquinas > Introducir credenciales incluyen:
- Especificación de dominio: Ahora hay una nueva opción, Dominio, disponible en esa página, que le permite acotar la búsqueda introduciendo el nombre de dominio o el SID.
- Optimización de la búsqueda de SamName: Las búsquedas que utilizan SamName ahora se limitan al dominio especificado.
Estas mejoras hacen que las búsquedas de usuarios sean más rápidas y eficientes.
Actualizaciones simplificadas de subredes para catálogos de máquinas. Anteriormente, para cambiar la configuración de subred de un catálogo de máquinas, tenía que eliminarlo y volver a crearlo. Con esta función, ahora puede lograr la misma funcionalidad editando el catálogo. Tenga en cuenta que solo las nuevas máquinas virtuales creadas en el catálogo estarán en las subredes recién asociadas. Esta mejora reduce la necesidad de eliminar catálogos y las tareas asociadas. Para obtener más información, consulte Editar un catálogo.
Compatibilidad con la creación de grupos de recursos durante la creación de catálogos de Azure (para PVS). Anteriormente, al crear catálogos de Azure mediante la Configuración completa, tenía que crear los grupos de recursos mediante comandos de PowerShell. Con esta función, ahora puede crear sin problemas un grupo de recursos como parte de la creación del catálogo en Web Studio. Esta mejora simplifica el flujo de trabajo de creación general. Para obtener más información, consulte Crear un catálogo de Citrix Provisioning mediante la interfaz de configuración completa.
Mayo de 2024
Funciones nuevas y mejoradas
HDX seguro (versión preliminar). Ahora puede usar esta función para evitar que cualquier elemento de red en la ruta del tráfico pueda inspeccionar el tráfico HDX. Para obtener más información, consulte HDX seguro.
Compatibilidad con la hibernación de GPU de Azure (versión preliminar). Ahora tiene la opción de admitir la hibernación para las SKU de máquinas de Azure que admiten GPU. Para obtener más información sobre los tamaños de VM compatibles, consulte la documentación de Microsoft.
Compatibilidad de los catálogos de Citrix Provisioning con la unión híbrida a Azure AD ampliada a la configuración completa. Al crear un catálogo de Citrix Provisioning, el tipo de identidad Unido a Azure Active Directory híbrido ahora está disponible en la página Configuración del catálogo de máquinas > Identidades de máquinas. Con esta nueva opción, puede crear máquinas unidas a Azure AD híbrido a través de Citrix Provisioning. Para obtener más información, consulte este artículo de Citrix Provisioning.
Mejoras en la ayuda contextual de Configuración completa. Hemos rediseñado el panel de ayuda para proporcionar una experiencia más informativa, ofreciendo información específica para cada nodo dentro de la Configuración completa. Al hacer clic en el icono de Ayuda en cualquier nodo, ahora puede acceder a un conjunto completo de recursos destinados a proporcionar una experiencia de aprendizaje integral, lo que le ayudará a comprender mejor las funciones relacionadas:
- Acceda a documentos clave relacionados específicamente con el nodo seleccionado.
- Manténgase informado sobre las actualizaciones del servicio, incluidos la hoja de ruta de Citrix, los problemas conocidos, los límites, los requisitos del sistema y las novedades.
- Acceda a recursos ampliados como los blogs de Citrix, la comunidad de Citrix, Citrix Feature Explained, la documentación del producto Citrix, el soporte de Citrix y la documentación para desarrolladores.
Registro de configuración mejorado: seguimiento de los cambios de pertenencia a grupos de entrega. Con esta mejora, el registro de configuración ahora captura y muestra los ID de usuario y grupo agregados o eliminados de los grupos de entrega. Para ver los registros de configuración, vaya a Configuración completa > Registro > Eventos.
Personalice el orden de las pestañas en el nodo de búsqueda. Ahora puede personalizar el orden de las pestañas en el nodo de Búsqueda según sus patrones de uso, lo que mejora la experiencia de navegación. Para ello, haga clic en el icono de tres puntos junto a las pestañas, arrastre las pestañas al orden que prefiera y, a continuación, haga clic en Aplicar.
Almacenamiento en caché de datos para el nodo Catálogos de máquinas. Hemos introducido el almacenamiento en caché de datos para el nodo Catálogos de máquinas de Citrix DaaS. Esta mejora reduce significativamente los tiempos de carga de la página al navegar al nodo Catálogos de máquinas, lo que mejora la experiencia general del usuario.
Compatibilidad para crear catálogos de Citrix Provisioning mediante comandos de PowerShell de MCS en VMware. Ahora puede crear catálogos de Citrix Provisioning mediante comandos de PowerShell de MCS en VMware.
Esta implementación le ofrece las siguientes ventajas:
- Una única API unificada para administrar catálogos de MCS y Citrix Provisioning.
- Nuevas funciones para catálogos de Citrix Provisioning, como la solución de administración de identidades, el aprovisionamiento a petición, etc.
Para obtener más información, consulte Crear catálogos de Citrix Provisioning en Citrix Studio.
Detección y mitigación de errores en el servicio de actualización de VDA durante el proceso de actualización de VDA (versión preliminar). Nuestro servicio ahora incorpora mecanismos de detección avanzados. Si se detecta algún problema que pueda provocar el fallo de la IPU de VDA, lo que dejaría el VDA inutilizable, el servicio tomará medidas proactivas. Dejará de actualizar máquinas adicionales y saldrá correctamente del flujo de trabajo actual. Este enfoque proactivo tiene como objetivo minimizar el impacto y garantizar una experiencia fluida, incluso en caso de desafíos inesperados, lo que reduce el posible radio de impacto de cualquier problema encontrado. Para obtener más información, consulte Detección y mitigación de errores en el servicio de actualización de VDA
Compatibilidad con las actualizaciones de VDA desde un recurso compartido de archivos local al que tienen acceso los VDA (versión preliminar). Con el control de acceso mejorado del instalador de VDA, ahora puede tener mayor flexibilidad y control sobre qué VDA pueden conectarse y recuperar los MSI de descarga necesarios sin tener que preocuparse por conceder acceso a la red para que los VDA obtengan actualizaciones de Citrix Managed Azure CDN. Esto le permite aplicar reglas de red más estrictas al tiempo que garantiza un acceso sin problemas a las actualizaciones esenciales. Para obtener más información, consulte Compatibilidad con las actualizaciones de VDA desde un recurso compartido de archivos local al que tienen acceso los VDA
Compatibilidad con la configuración completa para entregar aplicaciones empaquetadas a escritorios estáticos de sesión única y equipos de oficina. Con esta mejora, ahora puede entregar aplicaciones empaquetadas a todo tipo de escritorios mediante la configuración completa. Las ventajas de entregar aplicaciones empaquetadas a escritorios estáticos de sesión única incluyen:
- Las aplicaciones están disponibles en el VDA al iniciar sesión y no se preparan a petición a través de Workspace o StoreFront.
- Tiempo de inicio mejorado al acceder a las aplicaciones empaquetadas.
- Facilita el mantenimiento de las aplicaciones empaquetadas de forma independiente, separadas de la imagen base del VDA.
Para entregar aplicaciones empaquetadas a los escritorios, agregue esas aplicaciones a los grupos de entrega de las siguientes maneras:
- Agregue aplicaciones durante la creación del grupo de entrega.
- Agregue aplicaciones a un grupo de entrega existente mediante una de estas entradas: Grupos de entrega > Agregar aplicaciones > Aplicaciones, Aplicaciones > Propiedades > Grupos o Paquetes de aplicaciones > Paquetes > Agregar grupos de entrega.
Para obtener más información, consulte Crear grupos de entrega, Administrar grupos de entrega y Agregar aplicaciones a grupos de entrega.
Compatibilidad de Configuración completa para entregar aplicaciones empaquetadas en formato FlexApp. En Configuración completa > Paquetes de aplicaciones, ahora puede cargar aplicaciones empaquetadas de FlexApp en Citrix Cloud y entregarlas a sus usuarios. Para obtener más información, consulte Paquetes de aplicaciones.
Paginación de OData. Monitor mejora el límite de la paginación de OData. Todos los puntos finales de OData v4 devuelven un máximo de 1000 registros por página con un enlace a los siguientes 1000 registros en la respuesta. Dado que cada página devuelve grandes conjuntos de datos, puede obtener la misma cantidad de datos totales con menos consultas OData. Por lo tanto, esta función reduce el tiempo para obtener los datos totales y, por lo tanto, mejora la experiencia del usuario. Para obtener más información, consulte la documentación de Acceso a los datos del servicio Monitor mediante el punto final OData v4 en Citrix Cloud.
Compatibilidad para crear y administrar máquinas virtuales confidenciales de Azure mediante Configuración completa. Las máquinas virtuales confidenciales de Azure proporcionan un límite sólido y aplicado por hardware para ayudar a satisfacer sus necesidades de seguridad. Con la interfaz de usuario de Configuración completa, ahora puede crear y administrar máquinas virtuales confidenciales en Azure. Para obtener más información, consulte Máquinas virtuales confidenciales de Azure (versión preliminar).
Compatibilidad para mostrar IP de cliente en los registros de configuración. En Configuración completa > Registro > Eventos, ahora puede ver los detalles de la dirección IP en los registros, lo que facilita el seguimiento de los orígenes de las acciones. Para mostrar la columna de dirección IP en la vista principal, haga clic en el icono Columnas que mostrar en la parte superior derecha de los registros y, a continuación, seleccione IP de cliente. Para obtener más información, consulte Ver el contenido del registro de configuración.
Compatibilidad para capturar propiedades adicionales mediante el origen del perfil de máquina en AWS. En entornos de AWS, con esta mejora, ahora puede crear o actualizar un catálogo basado en perfiles de máquina para incluir lo siguiente:
- Capturar las opciones de CPU, el tipo de tenencia y la capacidad de hibernación del origen del perfil de máquina al crear un catálogo de máquinas MCS.
- Cambiar el tipo de tenencia del origen del perfil de máquina al editar un catálogo de máquinas MCS. Esta funcionalidad solo se aplica a las nuevas máquinas virtuales agregadas al catálogo.
- Cambiar la capacidad de hibernación del origen del perfil de máquina al editar un catálogo de máquinas MCS. Esta funcionalidad solo se aplica a las nuevas máquinas virtuales agregadas al catálogo.
El origen del perfil de máquina puede ser una máquina virtual o una versión de plantilla de lanzamiento. Esta función es aplicable tanto a catálogos persistentes como no persistentes.
Para obtener más información, consulte Crear un catálogo de máquinas basado en perfiles de máquina mediante PowerShell.
Reparar la información de identidad de las cuentas de equipo activas en AWS. En entornos de AWS, ahora puede restablecer la información de identidad de las cuentas de equipo activas que tienen problemas relacionados con la identidad. Puede optar por restablecer solo la contraseña de la máquina y las claves de confianza, o restablecer toda la configuración del disco de identidad. Esta implementación es aplicable tanto a catálogos de máquinas MCS persistentes como no persistentes. Actualmente, la función solo es compatible con entornos de virtualización de AWS, Azure y VMware. Para obtener más información, consulte Reparar la información de identidad de las cuentas de equipo activas.
Compatibilidad para cifrar el disco de identidad de las máquinas virtuales de un catálogo de máquinas MCS en AWS. Anteriormente, en entornos de AWS, MCS permitía el cifrado solo del disco del sistema operativo de las máquinas virtuales aprovisionadas. Con esta función, ahora puede cifrar el disco de identidad además del disco del sistema operativo. Esta funcionalidad le permite usar claves de AWS KMS (clave administrada por el cliente y clave administrada por AWS) para realizar operaciones criptográficas en los discos conectados a una máquina virtual.
Para el cifrado de discos de sistema operativo y de identidad, configure una de las siguientes opciones:
- Utilice una imagen maestra cifrada (por ejemplo, una AMI creada a partir de una instancia o instantánea que contenga un volumen raíz cifrado con una clave KMS)
- Utilice un origen de perfil de máquina (VM o plantilla de lanzamiento) que contenga un volumen raíz cifrado.
Para obtener más información, consulte Cifrar discos de SO e ID.
Configurar grupos de seguridad por interfaz de red en AWS. Al editar una conexión de host para entornos de AWS, ahora puede configurar el número máximo de grupos de seguridad permitidos por interfaz de red elástica (ENI) mediante un comando de PowerShell. Por lo tanto, si aumenta la cuota de grupos de seguridad por interfaz de red, puede configurar el mismo valor para la conexión de alojamiento. Para obtener información sobre la configuración, consulte Configurar grupos de seguridad por interfaz de red.
Optimización de costes [Preview]. La página Optimización de costes proporciona una representación visual de los ahorros de infraestructura acumulados durante un período seleccionado y pronostica los ahorros esperados para los días restantes. Al analizar el uso y las sesiones de las máquinas, esta página le ayuda a identificar los ahorros logrados y las oportunidades de reducción de costes. Esta página ofrece:
- Información sobre la optimización de los costes de infraestructura
- La cantidad ahorrada
- Información sobre una serie de escenarios que podrían resultar en la superación de los costes proyectados
- Oportunidades potenciales para la identificación y la planificación estratégica para lograr ahorros en los costes de infraestructura
La página Optimización de costes incluye Ahorros estimados y el Informe de ahorros de Autoscale.
Los Ahorros estimados ayudan a evaluar la utilización eficiente de los recursos de infraestructura. Los ahorros de costes se muestran en dólares estadounidenses o como un porcentaje del coste incurrido. Puede ver los resultados de los últimos 3, 6 y 12 meses. El gráfico de Ahorros estimados muestra lo siguiente:
- Ahorros estimados: muestra la cantidad de ahorros logrados en la infraestructura durante la duración seleccionada
- Máquinas con administración de energía: muestra el número total de máquinas con administración de energía.
- Ahorros proyectados: muestra cuánto ahorro de infraestructura se puede lograr durante la duración restante
El Informe de ahorros de Autoscale muestra información sobre el grupo de entrega para el que Autoscale está configurado y habilitado. Este informe solo es aplicable a las máquinas con administración de energía. Para obtener más información, consulte la página Optimización de costes.
Inspeccionar máquinas con acciones de energía recientes. Ahora puede inspeccionar máquinas con el estado de las acciones de energía correctas y fallidas. Esta función le ayuda a analizar lo siguiente:
- Fallo de encendido que causa problemas al usuario
- Fallo de apagado que aumenta el coste
Nota:
Los datos solo están disponibles para la máquina con administración de energía. Los datos no están disponibles para las acciones de energía realizadas antes de que se admitiera la función.
Puede ver el estado de la acción de energía de las máquinas de las siguientes maneras:
-
Desde la ficha Filtros -> Máquinas. En este caso, de forma predeterminada, las columnas Hora de acción de energía y Resultado de acción de energía están visibles. También puede seleccionar las columnas que desea que estén visibles.
-
Desde la ficha Optimización de costes. En este caso, el filtro predeterminado es Acción de energía activada por establecido en Autoscale y el Resultado de acción de energía establecido en Fallido.
Con esta función, puede ver los detalles de los controles de acción de energía. Por ejemplo, puede ver quién activó la acción, qué acción cambió el estado de energía, el motivo del fallo y la hora en que se completó la acción. También puede exportar estos detalles.
Para obtener más información, consulte Inspeccionar máquinas con acciones de energía recientes.
Abril de 2024
Funciones nuevas y mejoradas
Compatibilidad con una versión más reciente de Microsoft Teams. Citrix Monitor ahora es compatible con Microsoft Teams versión 2.1 o anterior.
Cambiar el cifrado de disco en Azure. Con esta función, ahora puede cambiar el cifrado de disco en entornos de virtualización de Azure. Puede hacer lo siguiente:
- Crear un catálogo de máquinas MCS con un conjunto de cifrado de disco (DES) diferente del DES de la imagen maestra.
- Cambiar el tipo de cifrado de disco de una clave DES a otra clave DES de un catálogo de máquinas MCS existente y de máquinas virtuales existentes.
- Actualizar un catálogo de máquinas MCS y una VM que no estaba previamente habilitada para CMEK para que tenga cifrado de clave de cifrado gestionada por el cliente (CMEK) (DES), cifrado de disco en el host o cifrado doble.
- Actualizar un catálogo de máquinas MCS y una VM existentes para que no estén cifrados, si antes lo estaban.
- Habilitar el cifrado de disco con un punto final privado (un catálogo de máquinas MCS que utilizaba una conexión de host habilitada con
ProxyHypervisorTrafficThroughConnector).
Para obtener más información, consulte Cambiar el cifrado de disco.
Compatibilidad con la modificación de la configuración del archivo de paginación. Con esta función, puede modificar la configuración del archivo de paginación de las VM recién añadidas a un catálogo existente sin actualizar la imagen maestra. Actualmente, esta función solo es aplicable a entornos de Azure.
Para modificar la configuración del archivo de paginación, necesita la versión 2311 o posterior de VDA. Puede modificar la configuración del archivo de paginación mediante los comandos de PowerShell. Para obtener más información sobre cómo modificar la configuración del archivo de paginación, consulte Modificar la configuración del archivo de paginación.
Comprobación de varias NIC en VMware. En entornos VMware, hemos introducido varias comprobaciones previas cuando la unidad de alojamiento y la plantilla de perfil de máquina tienen varias redes, y el parámetro -NetworkMapping se utiliza en los comandos New-ProvScheme y Set-ProvScheme. Para obtener más información sobre la lista de comprobación previa para varias NIC, consulte Comprobación de varias NIC.
Compatibilidad con la creación de VM de Windows 11 en GCP. Ahora puede crear VM de Windows 11 en GCP. Si instala Windows 11 en la imagen maestra, debe habilitar vTPM durante el proceso de creación de la imagen maestra. Además, debe habilitar vTPM en el origen del perfil de máquina (VM o plantilla de instancia).
Esta función es aplicable a:
- Catálogos de máquinas MCS persistentes y no persistentes.
- Solo grupos de nodos de inquilino único.
Para obtener información sobre cómo crear VM de Windows 11 en el nodo de inquilino único, consulte Crear VM de Windows 11 en el nodo de inquilino único.
Compatibilidad con la lista de permitidos de canales virtuales para variables de entorno. Ahora puede usar variables de entorno del sistema en la ruta de los procesos de confianza. Para obtener más información, consulte Uso de variables de entorno del sistema.
Funciones obsoletas en Configuración completa. Las siguientes funciones y configuraciones han quedado obsoletas en Configuración completa:
-
Entornos de Azure:
El aprovisionamiento de máquinas virtuales (VM) mediante una imagen maestra de una región diferente ha quedado obsoleto. Recomendamos usar Azure Compute Gallery para replicar la imagen maestra en la región donde se crearán las máquinas virtuales.
-
Entornos de AWS:
La opción Aplicar propiedades de plantilla de máquina a máquinas virtuales, en la página Configuración del catálogo de máquinas > Plantilla de máquina, ha quedado obsoleta. En su lugar, recomendamos usar perfiles de máquina para especificar las propiedades de la máquina para las máquinas virtuales.
-
Todos los entornos de hipervisor y de servicio en la nube:
La configuración de la caché de reescritura con solo una caché de disco y sin caché de memoria ha quedado obsoleta. Recomendamos establecer el tamaño de la caché de memoria en un valor superior a cero.
Experiencia mejorada de interrupción del servicio en Configuración completa. Para mejorar su experiencia durante las interrupciones del servicio, hemos mejorado el contenido de las notificaciones en la página Configuración completa. Con esta mejora, ahora puede comprender mejor las interrupciones del servicio, como las causas, los pasos para habilitar el servicio y los tiempos de habilitación estimados. Esta mejora cubre las siguientes interrupciones del servicio:
- Solicitudes de habilitación de servicio para el primer uso
- Pausas del servicio causadas por inactividad prolongada
- Interrupciones del servicio causadas por la falta de disponibilidad de DaaS
Almacenamiento en caché de datos para el nodo Hosting. Hemos introducido el almacenamiento en caché de datos para el nodo Hosting de Citrix DaaS. Esta mejora reduce significativamente los tiempos de carga de la página al navegar al nodo Hosting, lo que mejora la experiencia general del usuario.
Compatibilidad con HDX Plus para Windows 365 Cloud PCs y Azure Virtual Desktops. Monitor ahora es compatible con HDX Plus para Windows 365 Cloud PCs y Azure Virtual Desktops (AVD). Para obtener más información, consulte Solucionar problemas de máquinas.
Entornos VDA con proxies para filtrado de Internet y URL (versión preliminar). Ahora puede usar el servicio de actualización de VDA para actualizar los VDA cuando tenga proxies para la conectividad a Internet y el filtrado web. El proxy configurado en la directiva tiene prioridad sobre el proxy configurado en el registro. Para obtener más información, consulte Instalar VDA. Además, consulte la lista de URL que deben incluirse en la lista blanca del proxy.
Cambio de cuenta de servicio de Cloud Build. GCP está introduciendo cambios en el comportamiento predeterminado de los servicios de Cloud Build y en el uso de cuentas de servicio en los nuevos proyectos creados después del April 29, 2024. Para obtener más información, consulte Cambio de cuenta de servicio de Cloud Build. Sin embargo, sus proyectos de Google y catálogos de Citrix existentes no se ven afectados por este cambio. Para obtener más información, consulte:
Marzo de 2024
Funciones nuevas y mejoradas
Grabación dinámica de sesiones. Ahora puede grabar la sesión activa actual mediante los controles de Grabación de sesiones de la pantalla Detalles del usuario sin necesidad de restablecer la sesión. Esta función permite solucionar problemas relacionados con la experiencia de la sesión que experimentan los usuarios de forma más rápida y eficaz. Esto es útil para depurar problemas difíciles de reproducir.
Para obtener más información sobre la Grabación dinámica de sesiones, consulte el artículo (/es-es/session-recording/service.html) del [servicio de Grabación de sesiones].
Herramienta de inscripción para registrar VDA mediante WebSockets en catálogos de máquinas. Ahora puede usar esta herramienta de inscripción para registrar de forma segura sus VDA no unidos a un dominio en catálogos de máquinas. Esta función ofrece las ventajas de usar solo el puerto TLS 443 para la comunicación del VDA al Delivery Controller y eliminar el tráfico del puerto 80. Para obtener más información, consulte Inscribir máquinas en catálogos mediante la herramienta de inscripción de VDA de WebSocket.
Configuración completa: Compatibilidad con la actualización de más configuraciones de máquinas virtuales de Azure mediante perfiles de máquina. Con la Configuración completa, ahora puede actualizar una gama más amplia de configuraciones para máquinas virtuales de Azure aprovisionadas con MCS a través de perfiles de máquina, que incluyen:
- Tamaño de la máquina
- Tipo de licencia
- Zona de disponibilidad
- ID de grupo de hosts dedicados
Después de actualizar el perfil de la máquina, la Configuración completa compara la configuración actual con la nueva. Si existen diferencias, se le pedirá que confirme cuál aplicar. Este diseño garantiza actualizaciones transparentes y eficientes de la configuración de las máquinas virtuales.
Configuración completa: Compatibilidad con el cambio de las propiedades de la caché de reescritura para máquinas virtuales de Azure aprovisionadas con MCS. Para las máquinas virtuales de Azure aprovisionadas mediante Machine Creation Services (MCS), ahora puede cambiar sus propiedades de caché de reescritura (WBC) mediante la Configuración completa, como Tamaño de la caché de disco, Tamaño de la caché de memoria y Habilitar el ahorro de costes de almacenamiento. Además, cuando selecciona un nuevo tamaño de máquina o perfil de máquina para esas máquinas virtuales, la Configuración completa valida la configuración de WBC para evitar conflictos, como exceder el límite de memoria de la nueva selección. Si se producen conflictos, se le pedirá que reconfigure la configuración de WBC.
Febrero de 2024
Funciones nuevas y mejoradas
Suspender máquinas virtuales desde la interfaz de Workspace. Ahora puede suspender máquinas virtuales persistentes con sesiones activas desde la interfaz de usuario de Workspace. Esta mejora ofrece las siguientes ventajas:
- Reanudar el sistema desde donde lo dejó.
- Tiempo de inicio más rápido en comparación con una máquina detenida y desasignada.
- Rentable y energéticamente eficiente.
- Asignación eficiente de recursos mediante la función Autoscale.
Nuevo soporte para la optimización del almacenamiento de Machine Creation Services (MCS) (MCSIO): Ahora tiene la opción de que el Servicio de portabilidad de imágenes agregue o elimine MCSIO al preparar una imagen para el aprovisionamiento de MCS. Para obtener más información, consulte Automatizar la configuración de VDA.
Mejoras en la descripción general de las sondas: Ahora está disponible un resumen de las métricas de las sondas y las fases de error de las sondas en la página Sonda > Información general. Las métricas de las sondas muestran el recuento de ejecuciones programadas, fallidas, omitidas y correctas. La representación gráfica de las fases de error ayuda a analizar las fases en las que se han producido la mayoría de los errores. Esta información ayuda a solucionar rápidamente los resultados de las sondas. Para obtener más información, consulte el artículo Sondeo de aplicaciones y escritorios.
Información de la imagen en la página Catálogos de máquinas. Ahora puede ver la siguiente información de la imagen a través de las Propiedades de la plantilla del catálogo de máquinas:
- Sistema operativo
- Servicio de identidad de la máquina
- Almacenamiento de Machine Creation Service
- Ruta de archivo para
pagefile.syspara implementaciones de Azure
Esta mejora proporciona una mayor claridad sobre la información de la imagen y garantiza que los administradores tengan toda la información sobre el catálogo de máquinas en un solo lugar.
Soporte de Configuración completa para la administración de tokens de inscripción de VDA. La inscripción de VDA basada en tokens reduce la carga en los Cloud Connectors y disminuye los posibles puntos de fallo, lo que es ideal para los casos de uso en los que se preparan las máquinas utilizando tecnología de aprovisionamiento que no es de Citrix. Con Configuración completa, ahora puede generar y administrar tokens de inscripción para VDA no aprovisionados por Citrix, lo que agiliza las implementaciones basadas en tokens de inscripción. Para obtener más información, consulte Generar y administrar tokens de inscripción.
Registro de PowerShell. En Configuración completa, ahora puede ver los comandos de PowerShell correspondientes a sus acciones diarias de la interfaz de usuario. Esta función le ayuda a obtener información sobre los comandos de PowerShell subyacentes con fines de aprendizaje. Para ver los registros de PowerShell, vaya a Registro > PowerShell. Para obtener más información, consulte Registro de configuración.
Habilitar la caché de host local (LHC) para VDA agrupados de sesión única mediante Configuración completa. De forma predeterminada, los VDA agrupados de sesión única aprovisionados mediante MCS o Citrix Provisioning no están disponibles en modo LHC. Con Configuración completa, ahora puede anular este comportamiento predeterminado por grupo de entrega, lo que hace que esos VDA estén disponibles para nuevas conexiones durante LHC. Para obtener más información, consulte Crear grupos de entrega y Administrar grupos de entrega.
Citrix Hypervisor™ renombrado a XenServer en Configuración completa. En línea con nuestra estrategia de cambio de marca, hemos actualizado todas las instancias de Citrix Hypervisor a XenServer en Configuración completa.
Vista de salto de red de extremo a extremo. La vista de salto de red de extremo a extremo es el siguiente paso para mejorar los flujos de trabajo de solución de problemas en Citrix Monitor. La sección Detalles de usuario > Rendimiento de la sesión > Topología de sesión proporciona una representación visual de la vista de salto de red de extremo a extremo para las sesiones HDX conectadas. La ruta dentro de la sesión ayuda a comprender los componentes implicados en la ruta de la sesión con sus metadatos, el vínculo entre los componentes y las aplicaciones publicadas en el VDA. La Topología de sesión ayuda a los flujos de datos y a identificar el salto específico que podría estar causando problemas de rendimiento.
Además, se muestran las mediciones de latencia ICA y RTT ICA para la sesión cuando está en estado conectado. Para obtener más información, consulte Vista de salto de red de extremo a extremo.
Utilice el ID del conjunto de cifrado de disco (DES ID) de la imagen maestra para cifrar todos los discos de las VM del catálogo. En entornos de Azure, anteriormente, el ID del conjunto de cifrado de disco (DES ID) de un catálogo de máquinas MCS se derivaba de un perfil de máquina o de propiedades personalizadas. Con esta función, un catálogo de máquinas también puede derivar el DES ID de la imagen maestra para cifrar todos los discos de las VM de un catálogo.
Actualice las etiquetas de MCS para detectar recursos huérfanos después de la migración. Cuando migra de una configuración local a un sitio en la nube, o de su configuración en la nube a otro sitio en la nube, los recursos huérfanos no se detectan correctamente debido a la etiqueta de ID de sitio antigua. Con esta función, mediante un comando de PowerShell, puede actualizar las etiquetas de ID de sitio de MCS de un catálogo persistente, después de la migración, para que los recursos huérfanos se puedan detectar correctamente. Actualmente, esta función se aplica a Azure. Para obtener más información, consulte Actualice las etiquetas de MCS para detectar recursos huérfanos después de la migración.
Valide la configuración antes de crear un catálogo de máquinas MCS. Con esta función, ahora puede validar la configuración antes de crear un catálogo de máquinas MCS utilizando el parámetro -validate en el comando New-ProvScheme. Después de ejecutar este comando de PowerShell con el parámetro, recibirá un mensaje de error apropiado si se utiliza un parámetro incorrecto o si un parámetro entra en conflicto con otro. A continuación, puede utilizar el mensaje de error para resolver el problema y crear correctamente un catálogo de máquinas MCS mediante PowerShell.
Actualmente, esta función se aplica a los entornos de virtualización de Azure, GCP y VMware. Para obtener más información, consulte Valide la configuración antes de crear un catálogo de máquinas MCS.
Compatibilidad para copiar etiquetas de un origen de perfil de máquina a una VM en AWS. Con esta función, en entornos de virtualización de AWS, puede copiar etiquetas en NIC y discos (disco de identidad, disco de caché de escritura diferida y disco del SO) que se especifican en el perfil de máquina a las VM recién creadas en un catálogo de máquinas MCS. Puede especificar estas etiquetas en cualquiera de los orígenes de perfil de máquina (instancia de AWS EC2 o versión de plantilla de lanzamiento de AWS). Esta función se aplica a catálogos de máquinas y VM persistentes y no persistentes. Para obtener más información, consulte Copiar etiquetas en VM.
Compatibilidad de SCVMM con el perfil de máquina. Con esta función, ahora puede utilizar un perfil de máquina para crear y actualizar un catálogo de máquinas MCS en entornos de System Center Virtual Machine Manager (SCVMM). También puede habilitar la virtualización anidada y vTPM. Para obtener más información, consulte Crear un catálogo con un perfil de máquina.
Compatibilidad de Azure para usar VM de spot con MCS. Las VM de spot de Azure le permiten aprovechar la capacidad de computación no utilizada de Azure con un ahorro significativo de costes. Sin embargo, debido a su política de expulsión, las VM de spot de Azure solo son adecuadas para algunas aplicaciones y escritorios no críticos.
Con esta función, puede crear un catálogo de máquinas MCS de VM de spot de Azure utilizando un perfil de máquina (VM o especificación de plantilla). Puede actualizar un catálogo existente para que las VM recién creadas sean VM de spot de Azure o cambiar para tener VM estándar de Azure. También puede actualizar las VM existentes para que sean VM de spot de Azure. Para obtener más información, consulte Crear un catálogo con VM de spot de Azure.
Compatibilidad para capturar la configuración de diagnóstico desde un perfil de máquina. En entornos de Azure, MCS ahora admite la captura de la configuración de diagnóstico en VM y NIC desde un perfil de máquina al crear o actualizar un catálogo de máquinas MCS, o al actualizar VM existentes. Por lo tanto, con esta implementación, los datos de diagnóstico se pueden transmitir sin problemas a los puntos finales de destino de Azure designados, como los espacios de trabajo de Log Analytics o los centros de eventos, para un análisis y una visualización en profundidad. Para obtener más información, consulte Capturar la configuración de diagnóstico en VM y NIC desde un perfil de máquina.
Compatibilidad de MCS para administrar diferentes versiones de un catálogo de máquinas. Con esta función, puede administrar las versiones de configuración de un catálogo de máquinas mediante comandos de PowerShell. Cada cambio de configuración que utilice Set-ProvScheme da como resultado una nueva versión de configuración. Puede:
- Ver la lista de versiones.
- Utilizar cualquier versión anterior para actualizar un catálogo de máquinas.
- Elimine manualmente una versión si no la utiliza una VM.
- Cambie el número máximo de versiones que debe conservar un catálogo de máquinas.
Para obtener más información, consulte Administrar versiones de un catálogo de máquinas.
Publique aplicaciones empaquetadas de App-V, MSIX y MSIX app attach en VDA de escritorio de sesión única y compartida. Ahora puede acceder a aplicaciones empaquetadas, por ejemplo, App-V, MSIX y MSIX app attach en los VDA de escritorio de sesión única y compartida. Esta mejora garantiza que las aplicaciones empaquetadas estén disponibles para su uso al iniciar sesión. Esta función facilita un inicio más rápido de las aplicaciones empaquetadas y mejora significativamente su experiencia al acercarla al acceso a una aplicación instalada localmente. Para obtener más información, consulte Publicar aplicaciones empaquetadas en VDA de sesión única o de escritorio compartido.
Reproducir sesiones en directo y grabadas: Citrix Monitor ahora admite la reproducción de sesiones de usuario grabadas y en directo que se graban mediante el servicio de Grabación de sesiones. Puede comprender rápidamente los problemas relacionados con la sesión que encuentra el usuario a partir de la reproducción. Con esta función, obtiene acceso rápido a las grabaciones junto con las métricas relacionadas con la sesión dentro de la consola de Monitor. Ayuda a correlacionar los problemas descubiertos en las grabaciones con las métricas de rendimiento. Elimina la necesidad de buscar grabaciones en varios servidores de grabación de sesiones o de buscar aplicaciones de terceros para ver las grabaciones.
Esta función requiere VDA y la versión 2308 o posterior del servidor de Grabación de sesiones.
Monitor almacena las grabaciones en un repositorio centralizado y las muestra en el modal Selector de sesiones. El enlace Sesiones con grabaciones muestra las grabaciones de las sesiones que estuvieron activas durante las últimas 24 horas o los últimos 2 días. La grabación se reproduce en una nueva pestaña mediante el servidor de reproducción de Grabación de sesiones de Citrix.
Para obtener más información, consulte Grabar sesiones.
Optimización de Microsoft Teams: Monitor muestra el estado de la optimización HDX disponible para Microsoft Teams. La nueva Optimización de Microsoft Teams se puede ver en la página Detalles del usuario > panel Detalles de la sesión. Monitor muestra el estado de la optimización de Microsoft Teams solo si Microsoft Teams se ejecuta como una aplicación publicada o dentro de un escritorio publicado. Esta mejora proporciona a los administradores visibilidad para permitir la solución de problemas de rendimiento de la sesión en Microsoft Teams notificados por los usuarios. Para obtener más información, consulte Solucionar problemas de usuario.
Mejoras en la interfaz de usuario: La interfaz de usuario de Citrix Monitor ahora se ha actualizado con un aspecto moderno. La nueva y mejorada interfaz de usuario proporciona una navegación más sencilla y una mejor representación de los datos. La experiencia mejorada es intuitiva y está diseñada para comprender fácilmente los datos necesarios para supervisar y solucionar problemas de una sesión de Citrix.
Resolución de pantalla óptima: La resolución de pantalla óptima recomendada para ver Citrix Monitor se ha actualizado a 1440 x 1024.
Enero de 2024
Funciones nuevas y mejoradas
Configuración mejorada de la redirección bidireccional de contenido Anteriormente, la configuración de la redirección bidireccional de contenido implicaba la gestión de tres directivas distintas: Permitir la redirección bidireccional de contenido, Permitir la redirección de URL a VDA y Permitir la redirección de URL al cliente. Estas directivas requieren configuraciones tanto en el lado del servidor (configuradas en DaaS > Configuración completa) como en el lado del cliente (configuradas a través de directivas de grupo). A partir de esta versión, hemos consolidado las tres directivas en una única directiva unificada. Esto no solo simplifica y mejora el proceso de configuración, sino que también elimina la necesidad de configuraciones del lado del cliente. Para obtener más información, consulte Configuración de la redirección bidireccional de contenido.
Compatibilidad con el reinicio y apagado de máquinas de sesión única desde la ficha Sesiones del nodo de búsqueda. En la ficha Sesiones del nodo Buscar, ahora puede buscar sesiones de usuario en un estado incorrecto y reiniciar o apagar sin problemas las máquinas de sesión única asociadas dentro de la misma ficha. Esta función mejora la eficiencia, lo que permite una acción rápida sobre los problemas de sesión identificados dentro de una única interfaz.
Soporte para acceder al Global App Configuration Service desde Full Configuration. Hemos proporcionado elementos de acción en la interfaz de Full Configuration para vincularle al Global App Configuration Service. Con esta integración, puede acceder fácilmente a Global App Configuration para gestionar la configuración del usuario final a través de Full Configuration.
Para acceder a este servicio desde Full Configuration, tiene dos opciones:
-
Seleccione el nodo StoreFront, haga clic en un registro de servidor y, a continuación, seleccione Configurar la configuración del cliente en la barra de acciones.
-
Seleccione el nodo Directivas y, a continuación, seleccione Configurar la configuración del cliente en la barra de acciones.
Soporte para administrar asignaciones de usuarios para grupos de entrega administrados por Citrix Cloud mediante Full Configuration. Como parte de nuestro plan para migrar la administración de asignaciones de usuarios de Cloud Library a Full Configuration, ahora puede administrar las asignaciones de usuarios para grupos de entrega administrados por Citrix Cloud a través de Full Configuration. Para realizar esta tarea, edite un grupo de entrega de destino en Full Configuration > Grupos de entrega y designe a los usuarios permitidos para usar escritorios o aplicaciones a través de uno de estos menús: Escritorios (o Reglas de asignación de escritorios) o Regla de asignación de aplicaciones. Para obtener más información, consulte Administrar grupos de entrega.
Las actualizaciones realizadas en un portal se sincronizan sin problemas con el otro, lo que garantiza actualizaciones coherentes en ambos portales.
Limitar el acceso a la consola de WEM al rol de administrador de acceso total de WEM. Hemos habilitado el control de acceso para las consolas de Workspace Environment Management™ (WEM) para evitar entradas no autorizadas. Solo los usuarios con el rol de Administrador de acceso total de Workspace Environment Management ahora pueden usar DaaS > Administrar para acceder a las consolas de WEM.
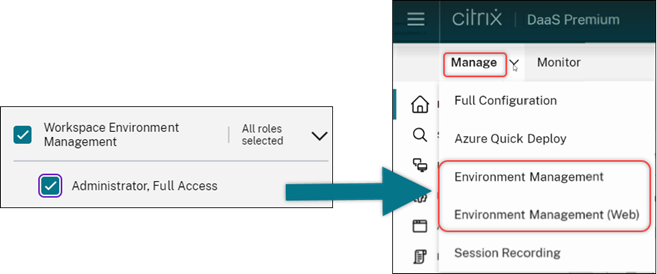
Full Configuration: Los catálogos de Azure admiten la herencia de la configuración DES de las imágenes maestras. Anteriormente, Full Configuration establecía la configuración DES predeterminada de los catálogos de Azure solo en función de los perfiles de máquina. Ahora hemos ampliado esta capacidad. Con esta mejora, en los siguientes casos, Full Configuration establece la configuración DES predeterminada de un catálogo de Azure directamente en función de la imagen maestra:
- Si no se selecciona un perfil de máquina
- Si el perfil especifica una clave administrada por la plataforma (PMK)
Para obtener más información, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager en la interfaz de Full Configuration.
Búsqueda mejorada: Más filtros para una mayor precisión. Hemos mejorado la búsqueda en el nodo de búsqueda para incluir dos nuevos filtros, Zona y Tipo de aprovisionamiento, para una mayor precisión y una usabilidad mejorada.
Full Configuration: Soporte para seleccionar el tipo de máquina de Google Cloud para catálogos de máquinas de GCP. Con esta función, los administradores tienen la flexibilidad de seleccionar las configuraciones de memoria y procesador necesarias para las máquinas virtuales de GCP aprovisionadas, adaptándolas para satisfacer requisitos operativos específicos. Para obtener más información, consulte Crear un catálogo de máquinas mediante la interfaz de Full Configuration.
Soporte para claves de cifrado administradas por el cliente (CMEK) globales y regionales para el aprovisionamiento de máquinas virtuales de GCP. Ahora puede usar claves CMEK globales y regionales para aprovisionar máquinas virtuales desde cualquier proyecto de aprovisionamiento. Esta mejora proporciona una mayor flexibilidad en la selección de claves para el aprovisionamiento de máquinas virtuales y la mejora de la seguridad de las máquinas virtuales.
Diciembre de 2023
Funciones nuevas y mejoradas
Progreso de Enviar mensaje. Ahora puede ver el progreso de la operación Enviar mensaje disponible en Monitor > Filtros. Esta operación ayuda a enviar mensajes masivos a todas las sesiones conectadas en su sitio. El progreso de la operación se muestra en porcentaje. Una vez completada la operación, el sistema muestra el número de mensajes enviados y el número de mensajes que han fallado. El estado de envío de mensajes es útil cuando se administran sitios grandes. Ayuda a comprender si el mensaje debe reenviarse a determinados usuarios. El envío de mensajes puede fallar si las máquinas no están registradas o si las sesiones son defectuosas. Para obtener más información sobre Enviar mensaje, consulte Enviar mensajes a los usuarios.
Compatibilidad con la autenticación del agente de sondeo de Citrix a través de Citrix Gateway con credenciales de dominio y autenticación multifactor.
El agente de sondeo de Citrix para el sondeo de aplicaciones y escritorios ahora admite la autenticación a través de Citrix Gateway con credenciales de dominio y autenticación multifactor. Esta función ayuda a ejecutar el agente de sondeo en máquinas conectadas a StoreFront a través de Citrix Gateway. Los resultados completos del sondeo disponibles en Monitor ayudan a solucionar problemas relacionados con las aplicaciones, la máquina host o la conexión antes de que los usuarios los experimenten. La compatibilidad con Citrix Gateway con autenticación multifactor solo está disponible para Citrix Gateway configurado con LDAP y OTP nativo mediante el esquema de inicio de sesión único. Para obtener más información, consulte Sondeo de aplicaciones y escritorios
Interfaz de usuario de la directiva de acceso rediseñada para un control de acceso a los recursos más flexible. Hemos rediseñado la interfaz de usuario de Editar grupo de entrega > Directiva de acceso para ofrecerle más flexibilidad en la administración del acceso a los recursos para los grupos de entrega. Las siguientes son las características clave disponibles con el nuevo diseño:
-
Compatibilidad con la adición de directivas. Ahora puede agregar directivas de acceso para restringir el acceso a los recursos en función de los atributos de las conexiones de usuario. Una directiva puede constar de dos tipos de criterios:
- Criterios de inclusión. Le permiten especificar las conexiones de usuario a las que se les permite acceder al grupo de entrega.
- Criterios de exclusión. Le permiten especificar las conexiones de usuario a las que se les prohíbe acceder al grupo de entrega.
-
Compatibilidad con filtros ampliada. Ahora puede definir criterios de inclusión y exclusión utilizando una variedad de filtros SmartAccess. Esos filtros incluyen filtros de Workspace como
Citrix.Workspace.UsingDomainyCitrix-Via-Workspace, así como filtros para el acceso adaptativo basado en la ubicación de la red. - Compatibilidad con la lógica ‘Coincidir todo’ para los criterios incluidos. La nueva lógica le permite lograr un alto nivel de precisión y control al especificar las conexiones de usuario permitidas para los grupos de entrega.
Para obtener más información, consulte Restringir el acceso a los recursos de un grupo de entrega.
Noviembre de 2023
Funciones nuevas y mejoradas
Compatibilidad con la creación de catálogos de Citrix Provisioning mediante la interfaz de configuración completa. Para crear un catálogo de Citrix Provisioning, tenía que usar el Asistente de configuración de Citrix Virtual Apps and Desktops. Con esta función, ahora puede crear un catálogo de Citrix Provisioning mediante la interfaz de configuración completa y PowerShell.
Esta implementación le ofrece las siguientes ventajas:
- Una única consola unificada para administrar catálogos de MCS y Citrix Provisioning.
- Disponer de nuevas funciones para los catálogos de Citrix Provisioning, como la solución de administración de identidades, el aprovisionamiento a la carta, y así sucesivamente.
Actualmente, esta función solo está disponible para cargas de trabajo de Azure. Para obtener más información, consulte Crear catálogos de Citrix Provisioning en Citrix Studio.
Presentamos la búsqueda de grupos de aplicaciones. Hemos introducido la funcionalidad de búsqueda de grupos de aplicaciones en el nodo Aplicaciones. Con esta mejora, ahora puede buscar directamente un grupo de aplicaciones dentro de cualquier carpeta de aplicaciones. Para obtener más información, consulte Buscar grupos de aplicaciones.
Límites de configuración modificados. La siguiente tabla describe las modificaciones realizadas en los límites de configuración de DaaS para mejorar el rendimiento y proporcionar rentabilidad.
| Recurso | Límite anterior | Nuevo límite |
|---|---|---|
| Dominios de Active Directory | 85 | 100 |
| Catálogos | 1000 | 2000 |
| Grupos de entrega | 1000 | 2000 |
| Ubicación de recursos | 85 | 100 |
| Ubicación de recursos -> Sesiones totales | 20.000 | 25.000 |
Para obtener más información, consulte Límites.
Una única opción para conservar la VM y el disco del sistema durante los ciclos de energía. Iniciar una VM existente en Azure es ahora más rápido que iniciar una nueva, lo que la convierte en una opción más eficiente para conservar las VM entre ciclos de energía. En respuesta a este cambio, hemos combinado las opciones Conservar las VM entre ciclos de energía y Conservar el disco del sistema durante los ciclos de energía en una única opción: Conservar la VM y el disco del sistema durante los ciclos de energía. Esto significa que, al seleccionar esta opción para reducir los tiempos de reinicio de las VM conservando los discos del sistema, también se conservan las VM.
Nueva capacidad en Configuración completa para filtrar tamaños de máquina según la propiedad Cifrado en el host en los perfiles de máquina (específico de las VM de Azure). Una vez que elija un perfil de máquina con Cifrado en el host habilitado durante la creación o administración del catálogo de máquinas de Azure, solo se mostrarán los tamaños de máquina que admitan esta función.
Restringir las acciones de copia de seguridad y restauración al rol de administrador completo. Hemos mejorado el control de acceso para las acciones de copia de seguridad y restauración. Ahora, solo los usuarios con el rol de administrador completo pueden acceder al nodo Copia de seguridad + Restauración, lo que evita acciones no autorizadas.
Almacenamiento en caché de datos para el nodo de búsqueda. Hemos introducido el almacenamiento en caché de datos para el nodo Búsqueda de Citrix DaaS. Esta mejora optimiza el rendimiento de la búsqueda y, a continuación, se enumeran los casos de uso que facilitan sus tareas habituales:
- Visualización rápida de los resultados de búsqueda después de recuperarlos por primera vez.
- Conserva los resultados de la paginación después de navegar fuera y volver al nodo de Búsqueda.
Información de la imagen en la página Catálogos de máquinas. Ahora puede ver la siguiente información de la imagen a través de las Propiedades de la plantilla del catálogo de máquinas:
- Sistema operativo
- Servicio de identidad de máquina
- Almacenamiento de Machine Creation Service
- Ruta de archivo para
pagefile.syspara implementaciones de Azure.
Esta mejora proporciona una mayor claridad sobre la información de la imagen y garantiza que los administradores tengan toda la información sobre el catálogo de máquinas en un solo lugar.
Compatibilidad con el anclaje de filtros de búsqueda. Para proporcionar una experiencia de búsqueda rápida, la Configuración completa permite anclar los filtros de búsqueda. Los anclajes de filtro le permiten mantener accesibles en la página los filtros de búsqueda de uso frecuente. Esta mejora está disponible en los paneles de búsqueda de los siguientes nodos:
- Búsqueda
- Catálogos de máquinas
- Grupos de entrega
- Aplicaciones
Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Compatibilidad para asociar metadatos con registros de configuración. Con esta mejora, ahora puede adjuntar metadatos a los registros de configuración asociando un par name-value en las operaciones de alto nivel. Para obtener más información, consulte Asociar metadatos con registros de configuración.
Ignorar recursos huérfanos con una etiqueta específica. En entornos de Azure, un recurso administrado por el cliente etiquetado con todas las etiquetas de Citrix se detecta como un recurso huérfano. Con esta función, si agrega otra etiqueta CitrixDetectIgnore con el valor true a ese recurso, el recurso se ignora al detectar recursos huérfanos.
Solución para el problema de GUID duplicados de SCCM. Después de crear varias máquinas virtuales con MCS, System Center Configuration Manager (SCCM) mostraba solo una máquina virtual en su consola debido a GUID duplicados. Este problema se ha resuelto añadiendo un paso en la preparación de la imagen. Este paso elimina los certificados existentes y la información de GUID dentro de la imagen maestra. El paso está habilitado de forma predeterminada.
Reparar la información de identidad de las cuentas de equipo activas. Con esta función, puede restablecer la información de identidad de las cuentas de equipo activas que tienen problemas relacionados con la identidad. Puede optar por restablecer solo la contraseña de la máquina y las claves de confianza, o restablecer toda la configuración del disco de identidad. Esta implementación es aplicable a los catálogos de máquinas persistentes y no persistentes. Actualmente, la función solo es compatible con entornos de virtualización de Azure y VMware. Para obtener más información, consulte Reparar la información de identidad de las cuentas de equipo activas.
Obtener información de cifrado en el host asociada a un perfil de máquina. En entornos de Azure, con esta función, ahora puede saber si el cifrado en el host está habilitado para una entrada de perfil de máquina (VM o especificación de plantilla) mediante comandos de PowerShell. Para obtener más información, consulte Recuperar información de cifrado en el host de un perfil de máquina.
Reparar los certificados de usuario de las identidades de máquina unidas a Azure AD híbrido. Con esta función, puede usar el comando de PowerShell para reparar los certificados de usuario de las identidades de máquina unidas a Azure AD híbrido si se corrompen o caducan. Para obtener más información, consulte Grupo de identidades de identidad de máquina unida a Azure Active Directory híbrido.
Soporte de advertencia de caducidad de certificados para catálogos de máquinas unidas a Azure AD híbrido. La configuración completa ahora proporciona advertencias con un mes de antelación sobre la caducidad de los certificados de usuario en los catálogos de máquinas unidas a Azure AD híbrido. Esta mejora tiene como objetivo reducir el riesgo de interrupciones del servicio resultantes de la caducidad de los certificados. Para ver los detalles y las acciones recomendadas, vaya al nodo Catálogos de máquinas, seleccione el catálogo de máquinas y, a continuación, haga clic en la ficha Solucionar problemas.
Puede ejecutar el comando Get-ProvScheme para obtener información sobre la fecha de caducidad del certificado de usuario de un catálogo de máquinas unido a Azure AD híbrido.
Compatibilidad con máquinas virtuales confidenciales de Azure (versión preliminar). Las máquinas virtuales de computación confidencial de Azure garantizan que su escritorio virtual esté cifrado en la memoria y protegido en uso. Con esta función, ahora puede usar MCS para crear un catálogo con máquinas virtuales confidenciales de Azure. Debe usar el flujo de trabajo de perfil de máquina para crear dicho catálogo. Puede usar tanto una VM como una especificación de plantilla ARM como entrada de perfil de máquina. Para obtener más información, consulte Máquinas virtuales confidenciales de Azure (versión preliminar).
Compatibilidad para convertir un catálogo de máquinas no basado en perfiles de máquina a un catálogo de máquinas basado en perfiles de máquina en un entorno de AWS. En un entorno de AWS, ahora puede usar una VM o una plantilla de lanzamiento como entrada de perfil de máquina para convertir un catálogo de máquinas no basado en perfiles de máquina a un catálogo de máquinas basado en perfiles de máquina. Las nuevas máquinas virtuales añadidas al catálogo toman los valores de propiedad del perfil de máquina. Para obtener más información, consulte Convertir un catálogo de máquinas no basado en perfiles de máquina a un catálogo de máquinas basado en perfiles de máquina.
Compatibilidad con el complemento HPE Moonshot administrado por Citrix (versión preliminar). Anteriormente, utilizaba el complemento Moonshot administrado por HPE (HPE Moonshot Machine Manager) mantenido por Hewlett Packard Enterprise (HPE) para realizar las acciones de administración de energía en los chasis HPE Moonshot. El complemento se basaba en API heredadas que dificultaban los proyectos de infraestructura de MCS. Con esta función, se presenta un complemento HPE Moonshot administrado por Citrix (HPE Moonshot). Con este complemento, puede crear conexiones a su chasis HPE Moonshot, crear catálogos y administrar la energía de las máquinas del catálogo mediante la interfaz de configuración completa y los comandos de PowerShell. Para obtener más información, consulte:
- Entornos de virtualización de HPE Moonshot (versión preliminar)
- Conexión a HPE Moonshot (versión preliminar)
- Crear un catálogo de máquinas HPE Moonshot (versión preliminar)
- Administrar un catálogo de HPE Moonshot (versión preliminar)
Posibilidad de cambiar el tamaño de la memoria y la caché de disco. Con esta función, ahora puede cambiar el tamaño de la memoria y la caché de disco de la caché de escritura diferida (cuando MCSIO está habilitado) mediante un comando de PowerShell sin crear un nuevo catálogo de máquinas. Esta implementación le ayuda a tener la configuración de caché optimizada que se adapte a sus necesidades comerciales. Esta función es aplicable a:
- entornos de GCP y Microsoft Azure, y
- un catálogo no persistente con MCSIO habilitado
Para obtener más información, consulte Cambiar la configuración de la caché en un catálogo de máquinas existente.
Compatibilidad con la creación de un catálogo habilitado para claves de cifrado administradas por el cliente. En entornos de Azure, ahora puede crear un catálogo de Citrix Provisioning habilitado con una clave de cifrado administrada por el cliente (CMEK) mediante la interfaz de Configuración completa y los comandos de PowerShell. Para obtener más información, consulte Crear un catálogo habilitado para claves de cifrado administradas por el cliente.
Posibilidad de copiar etiquetas en todos los recursos de Azure. Con esta función, en el entorno de Azure, ahora puede copiar las etiquetas especificadas en un perfil de máquina en todos los recursos, como varias NIC y discos (disco del SO, disco de identidad y disco de caché de reescritura) de una nueva VM o una VM existente en un catálogo de máquinas.
El origen del perfil de máquina puede ser una VM o una especificación de plantilla de ARM. Para obtener más información, consulte Copiar etiquetas en todos los recursos.
Estado de la sesión actualizado a desconectado después de suspender la máquina. Anteriormente, después de suspender una VM, la sesión seguía mostrándose como Activa. Con esta mejora, después de suspender una VM, el estado de la sesión asociada ahora se muestra como Desconectada.
Compatibilidad con la creación de VM de AWS que admiten la hibernación. Ahora puede crear catálogos de máquinas que admitan la hibernación de VM en sus entornos de AWS, lo que mejora la rentabilidad general de su implementación. También puede editar un catálogo para incluir VM con capacidad de hibernación si el perfil de máquina asociado admite esta capacidad. Para obtener más información, consulte Administrar energía de VM de AWS.
Compatibilidad con la configuración de métodos de equilibrio de carga a nivel de grupo de entrega (versión preliminar). Esta función le permite elegir el método de equilibrio de carga vertical a nivel de grupo de entrega. Con esta función, cada máquina se alinea con el índice de carga máximo antes de que se encienda la siguiente máquina. El escalado automático y el equilibrio de carga vertical determinan cuándo se enciende la siguiente máquina. Esta función logra la máxima utilización de cada máquina y ahorros de costes en nubes públicas. Esta función ofrece más flexibilidad en la gestión de las estrategias de equilibrio de carga para las máquinas.
Puede configurar un grupo de entrega para que herede el método de equilibrio de carga de la configuración a nivel de sitio o para que anule el método de equilibrio de carga a nivel de sitio y, en su lugar, elija uno de los métodos de equilibrio de carga vertical u horizontal. Para obtener más información, consulte Paso 2. Equilibrio de carga.
Compatibilidad con VM con capacidad de hibernación en Azure (versión preliminar). En entornos de Azure, puede crear un catálogo de máquinas MCS que admita la hibernación. Con esta función, puede suspender una VM y, a continuación, volver a conectarse al estado anterior de la VM cuando un usuario inicie sesión de nuevo. Para obtener más información, consulte Crear VM con capacidad de hibernación (versión preliminar).
Guía de inicio de DaaS. Hemos lanzado una nueva guía para agilizar y simplificar la implementación y configuración de DaaS tanto para administradores nuevos como experimentados. Ofrece estos beneficios clave:
- Fácil de empezar. Mediante un enfoque paso a paso basado en cuestionarios, esta guía ayuda a los nuevos administradores a configurar sus implementaciones rápidamente. La información de ayuda contextual a lo largo de la guía ayuda a comprender conceptos y terminología esenciales.
- Simplificar configuraciones complejas. Esta guía incluye configuraciones preestablecidas cuando corresponda y proporciona acceso a la interfaz de usuario de Configuración completa para una configuración avanzada. Los administradores experimentados pueden usarla como base para configuraciones más complejas.
Para obtener más información, consulte Usar la guía de inicio de DaaS.
Asignar letras de unidad a discos de caché de reescritura mediante Configuración completa. Anteriormente, solo se podía asignar una letra de unidad específica al disco de caché de reescritura mediante un cmdlet de PowerShell. Ahora puede realizar la misma tarea mediante Configuración completa. Para obtener más información, consulte Crear catálogos de máquinas.
Compatibilidad para cambiar varias propiedades de máquinas Azure mediante Configuración completa. Para las máquinas Azure aprovisionadas por Machine Creation Services, ahora puede cambiar las siguientes configuraciones de propiedades mediante Configuración completa:
- Tipo de almacenamiento
- Grupo de hosts dedicados
- Configuración de Azure Compute Gallery
Cuando cambia cualquiera de estas configuraciones, Configuración completa identifica automáticamente las configuraciones relacionadas y proporciona sincronización automática o mensajes que le solicitan que vuelva a seleccionar las configuraciones relacionadas. Esta capacidad garantiza cambios coherentes en las configuraciones asociadas, lo que evita posibles errores de configuración. Para obtener más información, consulte Modificar un catálogo.
Utilice grupos de identidades existentes para crear identidades para máquinas aprovisionadas por MCS. Al crear catálogos unidos a AD o agregar máquinas a ellos mediante Configuración completa, ahora puede usar un grupo de identidades existente para asignar identidades de máquina. Esta función le permite aplicar un esquema de nombres de cuenta de máquina coherente en varios catálogos. Para obtener más información, consulte Identidades de máquina.
Topología de sesión. La vista Topología de sesión es el siguiente paso para mejorar los flujos de trabajo de solución de problemas en Monitor. La vista Topología de sesión proporciona una representación visual de la ruta en sesión para las sesiones HDX conectadas. Puede acceder a la vista de topología desde Detalles de usuario > Rendimiento de sesión.
La vista Topología de sesión para una sesión conectada a HDX muestra los componentes involucrados en la ruta de la sesión con sus metadatos, el vínculo entre los componentes y las aplicaciones publicadas en el VDA. Además, se muestran las mediciones de latencia ICA y RTT ICA para la sesión cuando está en estado conectado.
Utilice la vista Topología de sesión para comprender los componentes a través de los cuales fluyen los datos de la sesión e identificar el salto específico que podría estar causando problemas de rendimiento. Para obtener más información, consulte Topología de sesión.
Octubre de 2023
Nuevas funciones y funciones mejoradas
Ajuste la configuración de Autoscale mediante el uso histórico. Una nueva pestaña de configuración de Autoscale, denominada Autoscale Insights, ofrece un gráfico completo que compara visualmente la configuración de Autoscale y los datos de uso de la máquina de la semana anterior. Con este gráfico, puede obtener información sobre la eficacia de la configuración de Autoscale:
- No es rentable. Existe un despilfarro financiero debido al exceso de aprovisionamiento de capacidad.
- Mala experiencia de usuario. La experiencia del usuario se ve afectada negativamente debido a la falta de aprovisionamiento de capacidad.
- Buen equilibrio entre la experiencia del usuario y el coste. La capacidad aprovisionada está alineada con el uso histórico.
Para obtener más información, consulte Analizar la eficacia de la configuración de Autoscale.
Compatibilidad con varias NIC para máquinas virtuales de Azure. Con la configuración completa, ahora puede crear máquinas virtuales de Azure con varias NIC. El número máximo de NIC de una máquina virtual viene determinado por la configuración del tamaño de la máquina, mientras que el número real de NIC permitidas se define mediante la configuración del perfil de la máquina. Para obtener más información, consulte Crear catálogos de máquinas.
Para crear o actualizar un catálogo con varias NIC por máquina virtual mediante comandos de PowerShell, consulte Crear o actualizar un catálogo con varias NIC por máquina virtual.
Tendencias de las métricas de rendimiento de la sesión. Monitor presenta una nueva ficha Detalles del usuario > Rendimiento de la sesión con flujos de trabajo de solución de problemas mejorados, empezando por la capacidad de correlacionar métricas en tiempo real para identificar problemas dentro de las sesiones de usuario. La experiencia de sesión ahora contiene tendencias de métricas de sesión como ICARTT, latencia de ICA, fotogramas por segundo, ancho de banda de salida disponible y ancho de banda de salida consumido. Esta función ayuda a reducir el tiempo medio de resolución al permitirle correlacionar varias métricas de rendimiento en una sola vista. Para obtener más información, consulte el artículo Problemas del usuario.
Compatibilidad con la versión de VDA en la página de configuración de creación/edición de directivas. Como parte de la creación de una directiva, al configurar los ajustes, el sistema ofrece una opción para ver el tipo de ajuste. Puede ver los siguientes tipos de ajustes:
- Todos los ajustes: ver todos los ajustes para todas las versiones de VDA
- Solo ajustes actuales: ver ajustes solo para las versiones actuales de VDA
- Solo ajustes heredados: ver ajustes solo para las versiones de VDA obsoletas
Para obtener más información, consulte Crear directivas
La visibilidad limitada de las aplicaciones solo es compatible con las cuentas de Active Directory. La capacidad de limitar la visibilidad de las aplicaciones solo está disponible para las cuentas de usuario de Active Directory, y no para las cuentas de Azure Active Directory y Okta. Tenga en cuenta que, para facilitar esta función, en el flujo de trabajo de configuración de la aplicación, en la página Seleccionar usuarios o grupos, las opciones Azure Active Directory y Okta del campo Seleccionar tipo de identidad están inhabilitadas.
Nueva opción de interfaz de usuario para eliminar registros de máquinas virtuales solo de la base de datos del sitio de Citrix. Cuando la eliminación de catálogos y máquinas virtuales falla debido a un hipervisor inaccesible, ahora puede optar por eliminar solo los registros de máquinas virtuales de la base de datos del sitio de Citrix, dejando las máquinas virtuales intactas en el host. Para obtener más información, consulte Eliminar un catálogo.
Compatibilidad con la creación de catálogos de máquinas vacíos para máquinas no aprovisionadas por MCS. La creación de catálogos de máquinas vacíos ahora se extiende a las máquinas no aprovisionadas por MCS, incluidas:
- Máquinas virtuales o blade aprovisionadas mediante tecnologías distintas de Machine Creation Services.
- Máquinas físicas no administradas por Citrix DaaS
- Máquinas de acceso con PC remoto
Con esta función, ahora puede crear catálogos de máquinas sin necesidad de añadir máquinas a ellos durante la creación del catálogo.
Mejoras en la actualización de imágenes. Anteriormente, al actualizar imágenes, todas las imágenes del árbol de imágenes se actualizaban, independientemente de si se seleccionaba un nodo específico en el árbol. Con la última mejora, si ha seleccionado un nodo, solo se actualizan las imágenes de ese nodo. Esta mejora garantiza un proceso de actualización más específico, lo que mejora significativamente la velocidad de actualización de la imagen. Además, ahora puede borrar un nodo seleccionado en el árbol de imágenes manteniendo pulsada la tecla CTRL y haciendo clic en el nodo. Para obtener más información, consulte Imagen maestra.
Encendido asignado de escalado automático en hora punta. Cuando los escritorios persistentes están encendidos pero no se utilizan o si ningún usuario inicia sesión, los administradores pueden definir el tiempo de espera para realizar acciones como, ninguna acción, suspender o apagar.
Para las máquinas asignadas que están encendidas pero a las que no se ha conectado una sesión dentro del tiempo establecido después del inicio de la hora punta, puede añadir una directiva a nivel de grupo de entrega para apagar la máquina.
Para las máquinas asignadas que están en estado reanudado pero a las que no se ha conectado una sesión dentro del tiempo establecido después del inicio de la hora punta, puede añadir una directiva a nivel de grupo de entrega para suspender la máquina.
Esta función es útil si hay un usuario final de vacaciones, o que no ha iniciado sesión, o si una empresa tiene un fin de semana largo, ya que puede establecer el tiempo de espera y las acciones de desconexión de la máquina para ayudar a reducir el coste de consumo de Azure. Para obtener más información, consulte Grupos de entrega aleatorios de SO de sesión única y Grupos de entrega estáticos de SO de sesión única.
Supervisar varias instancias de Citrix DaaS (versión preliminar). Ahora puede usar Citrix Monitor para supervisar y solucionar problemas en varias instancias de Citrix DaaS. Citrix DaaS permite a los clientes agregar varias instancias de servicio mediante un modelo de concentrador y radio. Con esta configuración, los administradores pueden realizar búsquedas de asistencia técnica en todas las instancias de DaaS configuradas desde una única consola de Monitor. Para obtener más información sobre la configuración necesaria para agregar las instancias de servicio de radio a un concentrador, consulte Agregar varias instancias de servicio de Citrix Virtual Apps and Desktops. Monitor admite la agregación de hasta cuatro inquilinos de DaaS (radios) bajo un único inquilino de DaaS (concentrador). Para tener una supervisión unificada en todos los inquilinos de DaaS, utilice la enumeración bidireccional de las instancias de concentrador y radio. Para obtener más información, consulte Búsqueda agregada en varias instancias de DaaS (versión preliminar).
Compatibilidad con vSAN 8.0. Ahora puede usar MCS para aprovisionar máquinas virtuales en el entorno vSAN 8.0.
Conservar la configuración de NIC en las máquinas virtuales aprovisionadas. Anteriormente, la configuración de NIC de la imagen maestra no se conservaba en las máquinas virtuales aprovisionadas. Por ejemplo, si configuraba los ajustes de DNS en la imagen maestra, las máquinas virtuales aprovisionadas no conservaban los ajustes de DNS configurados de la imagen maestra. Con esta función, las máquinas virtuales aprovisionadas ahora pueden conservar la configuración de NIC de la imagen maestra. La configuración se conserva incluso después de una actualización de Windows. El controlador de filtro se instala automáticamente si realiza una instalación nueva de VDA versión 2308 o posterior en una máquina implementada en Hyper-V a través de las instalaciones de imagen maestra de MCS. Sin embargo, actualmente, si actualiza desde una versión anterior de VDA (versión inferior a 2308) y desea instalar el controlador de filtro, debe seleccionar la casilla de verificación Citrix HyperV Filter Driver en la página Componentes adicionales al actualizar el VDA. Para obtener más información, consulte Instalar componentes adicionales.
Esta función es aplicable a:
- Máquinas virtuales Hyper-V (incluidos Azure y SCVMM)
- Catálogos de máquinas MCS persistentes y no persistentes
- Catálogos de máquinas MCS no persistentes con MCSIO
- Imagen maestra con varias NIC
Detectar recursos de Azure huérfanos. Con esta función, ahora puede detectar los recursos huérfanos en su implementación de Azure, lo que permite una gestión eficiente de los recursos. Una vez identificados los recursos huérfanos, puede tomar medidas adicionales, lo que aumenta la productividad y reduce los costes. Para obtener más información, consulte Detectar recursos de Azure huérfanos en su implementación.
Nuevo estado de actualización de imagen. Al supervisar los estados de actualización de imagen para catálogos en Configuración completa, ahora puede ver un nuevo estado Preparando imagen, además de los existentes Totalmente actualizado, Parcialmente actualizado y Actualización pendiente. Para obtener más información, consulte Cambiar la imagen maestra.
Comandos de PowerShell para crear etiquetas automáticas (versión preliminar). Con esta función, ahora puede crear etiquetas automáticamente mediante el comando de PowerShell. Para obtener más información, consulte Etiquetas automáticas.
Se muestra un signo de notificación al usuario o grupo de entrega. Al crear o modificar una directiva y configurar los ajustes, si todos los grupos de entrega están inhabilitados, el sistema muestra una advertencia de que ninguno de los elementos de este filtro está habilitado. Si al menos un grupo de entrega está habilitado, el sistema no muestra el signo de advertencia. Para obtener más información, consulte Configuración de directivas
Septiembre de 2023
Funciones nuevas y mejoradas
Comandos de PowerShell para administrar la caché de host local (LHC). Ahora puede usar comandos de PowerShell para administrar LHC en los conectores de Citrix Cloud. Para obtener más información, consulte Comandos de PowerShell de la caché de host local.
Compatibilidad con la creación de catálogos de máquinas vacíos. En Configuración completa, ahora puede crear un catálogo de máquinas sin la creación inmediata de máquinas virtuales. Con esta función, puede posponer la creación de máquinas virtuales hasta que los hosts de back-end estén completamente preparados o se complete el aprovisionamiento de máquinas virtuales, lo que le brinda más flexibilidad al crear catálogos. Actualmente, esta función solo se aplica a los catálogos aprovisionados por Machine Creation Services. Para obtener más información, consulte Crear catálogos de máquinas.
Almacenamiento en caché de datos para el nodo Inicio. Hemos introducido el almacenamiento en caché de datos para el nodo Inicio de Citrix DaaS. Esta mejora optimiza la experiencia del usuario al reducir los tiempos de carga de la página cuando se navega al nodo Inicio.
Mejoras de búsqueda para aplicaciones. Hemos renovado la funcionalidad de búsqueda en el nodo Aplicaciones para alinearla con el nuevo diseño introducido en el nodo Búsqueda. Esta nueva función mejora su experiencia de búsqueda de aplicaciones y mantiene una experiencia de búsqueda coherente en todo DaaS. La palabra clave Nombre de la aplicación en la expresión de filtro se renombra a Nombre, conservando su significado original. Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Administración de ámbitos mejorada: visualización de objetos en vista de carpeta. En las páginas de creación y administración de ámbitos, los catálogos de máquinas, los grupos de entrega y los grupos de aplicaciones ahora se muestran en estructuras de carpetas que se alinean con su administración en DaaS. Esta vista de carpeta simplifica el proceso de selección de objetos para la creación y administración de ámbitos, lo que hace que sus elecciones sean más intuitivas y directas. Para obtener más información, consulte Crear y administrar ámbitos.
Se eliminó la opción Dejar la administración de usuarios a Citrix Cloud. Al crear un grupo de entrega en Administrar > Configuración completa, en la página Usuarios, se eliminó la compatibilidad con esta opción. Para los grupos de entrega en los que las asignaciones de usuarios se gestionaban a través de Citrix Cloud, continúe gestionando las asignaciones de usuarios dentro de la biblioteca de Citrix Cloud.
Se eliminó la opción Azure Germany. En línea con el cierre de Microsoft Cloud Deutschland el October 29, 2021, hemos eliminado la opción Azure Germany de la página de creación de conexiones de host.
Alertas de servicio proactivas en Configuración completa. Las alertas se presentan en dos niveles: alertas de todo el sitio que se muestran en Inicio (icono de bandera) y alertas relacionadas con la zona que se muestran en la pestaña Solución de problemas de cada zona. Actualmente, esta función le proporciona advertencias y alertas proactivas para asegurarse de que su caché de host local y sus zonas estén configuradas correctamente, de modo que cuando se produzca una interrupción, la caché de host local funcione y sus usuarios no se vean afectados. Para obtener más información, consulte Alertas de estado del servicio y Zonas.
Agosto de 2023
Funciones nuevas y mejoradas
Configuración completa: Compatibilidad con el aprovisionamiento de máquinas virtuales de AWS y GCP mediante perfiles de máquina. Al aprovisionar máquinas virtuales de AWS o GCP mediante Machine Creation Services (MCS), ahora puede seleccionar una máquina virtual existente como perfil de máquina, lo que permite que las máquinas virtuales del catálogo hereden la configuración de la máquina virtual seleccionada.
-
Para las máquinas virtuales de GCP, la configuración heredada incluye el ID del conjunto de cifrado de disco, el tamaño de la máquina, el tipo de almacenamiento y la zona.
-
Para las máquinas virtuales de AWS, la configuración heredada varía según la fase:
- Durante la creación del catálogo: Tamaño de la máquina, tipo de tenencia, grupo de seguridad y el número de NIC.
- Durante la edición del catálogo: Tamaño de la máquina y grupo de seguridad.
Para obtener más información, consulte Crear un catálogo de máquinas.
Presentamos la funcionalidad de búsqueda en los nodos de Catálogos de máquinas y Grupos de entrega. Ahora puede buscar y localizar directamente catálogos de máquinas y grupos de entrega dentro de los nodos de Catálogos de máquinas y Grupos de entrega. La funcionalidad de búsqueda en estos nodos proporciona la misma interfaz que el nodo Buscar, lo que ofrece una experiencia de búsqueda fluida en todo DaaS. Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Ver el estado del dispositivo de punto final en Diagnóstico de inicio de sesión mediante Device Posture. La función Diagnóstico de inicio de sesión en Monitor ayuda a identificar el componente y la fase exactos en los que se produjo un error de sesión. Esto ayuda a identificar la razón exacta de un error de inicio de sesión y a tomar la acción recomendada.
Como siguiente paso para que esta comprobación sea exhaustiva en todos los componentes implicados en la secuencia de inicio de sesión, ahora puede ver los resultados del análisis del dispositivo de punto final. Al hacer clic en Dispositivo de punto final en la lista de componentes, se muestra el estado del análisis de Device Posture. El servicio Device Posture analiza el dispositivo de punto final para verificar el cumplimiento según las políticas definidas por el administrador.
Asegúrese de que el servicio Device Posture esté configurado con DaaS como se describe en el artículo de Device Posture. Los errores registrados por Device Posture se describen en Registros de errores de Device Posture.
Para obtener más información, consulte Pasos para diagnosticar un error de inicio de sesión
Nuevas opciones en Configuración completa para enrutar las solicitudes de API a Azure y GCP a través de Citrix Cloud Connectors. Anteriormente, las solicitudes de API a Azure y GCP solo se podían enrutar a través de puntos finales públicos. Con una nueva opción en Configuración completa > Agregar conexión y recursos, ahora puede optar por un enfoque más seguro enrutándolas a través de Citrix Cloud Connectors. Para obtener más información, consulte Crear una entidad de servicio y una conexión mediante Configuración completa.
Mejoras en la búsqueda y los filtros. Hemos realizado las siguientes mejoras para optimizar su experiencia de búsqueda:
- Búsqueda simplificada: Realizar una búsqueda sin filtros ahora elimina las recomendaciones de búsqueda, lo que proporciona una experiencia de búsqueda limpia y sencilla.
- Actualización del operador AND/OR: Las opciones “Coincidir con todo (operador AND)” y “Coincidir con cualquiera (operador OR)” ahora están disponibles en el panel de filtros, accesibles con un solo clic en el icono de filtros.
- Configuración de filtros optimizada: Ahora puede especificar y aplicar varios filtros sin problemas con el panel de filtros.
- Interfaz más limpia: Se ha eliminado la capacidad de “fijar filtros”, lo que reduce el desorden de la interfaz de usuario y hace que su experiencia de búsqueda sea más intuitiva.
- Adición rápida de filtros: Después de aplicar filtros, ahora puede usar el signo más para añadir rápidamente un filtro más.
- Eliminar conjuntos de filtros guardados: Ahora puede eliminar fácilmente los conjuntos de filtros guardados directamente desde el menú de búsqueda, sin necesidad de ir a Administrar conjuntos de filtros.
Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Compatibilidad con la actualización de VDA para catálogos de máquinas creados con Azure Quick Deploy. Con la Configuración completa, ahora puede habilitar la actualización de VDA para los catálogos de máquinas creados mediante Azure Quick Deploy y, a continuación, realizar la actualización de VDA en ellos para actualizaciones inmediatas o programadas. Para obtener más información, consulte Actualizar VDA mediante la interfaz de Configuración completa.
Posibilidad de restablecer el disco del sistema operativo de una VM persistente en un catálogo de máquinas creado con MCS en SCVMM. Ahora puede usar el comando de PowerShell Reset-ProvVMDisk para restablecer el disco del sistema operativo de una VM persistente en un catálogo de máquinas creado con MCS. Esta función automatiza el proceso de restablecimiento del disco del sistema operativo. Por ejemplo, ayuda a restablecer la VM a su estado inicial de un catálogo de escritorios de desarrollo persistente creado con MCS. Actualmente, esta función se aplica a los entornos de virtualización de Azure, Citrix Hypervisor, SCVMM y VMware. Para obtener más información sobre cómo usar el comando de PowerShell para restablecer el disco del sistema operativo, consulte Restablecer disco del sistema operativo.
Actualizar propiedades de VM individuales. Ahora puede actualizar las propiedades de VM individuales en un catálogo de máquinas MCS persistente mediante un comando de PowerShell. Esta implementación le ayuda a administrar VM individuales de forma eficiente sin actualizar todo el catálogo de máquinas. Actualmente, esta función solo se aplica al entorno de Azure. Para obtener más información, consulte Actualizar propiedades de VM individuales.
Restringir la carga y descarga de discos administrados. Según la política de Azure, no puede cargar ni descargar más de cinco discos o instantáneas al mismo tiempo con el mismo objeto de acceso a disco. Con esta función, el límite de cinco cargas o descargas simultáneas no se aplica si:
- Configure
ProxyHypervisorTrafficThroughConnectorenCustomProperties, y - No configure la política de Azure para crear accesos a disco automáticamente para cada nuevo disco para usar puntos de conexión privados.
Compatibilidad para asignar una letra de unidad específica al disco de caché de reescritura de E/S de MCS. Anteriormente, el sistema operativo Windows asignaba automáticamente una letra de unidad al disco de caché de reescritura de E/S de MCS. Con esta función, ahora puede asignar una letra de unidad específica a un disco de caché de reescritura de E/S de MCS. Esta implementación le ayuda a evitar conflictos entre la letra de unidad de las aplicaciones que utiliza y la letra de unidad del disco de caché de reescritura de E/S de MCS. Esta función solo se aplica al sistema operativo Windows. Para obtener más información, consulte Asignar una letra de unidad específica al disco de caché de reescritura de E/S de MCS.
Compatibilidad con el perfil de máquina en Citrix Hypervisor. En Citrix Hypervisor, ahora puede crear un catálogo de máquinas MCS mediante un perfil de máquina. El origen de la entrada del perfil de máquina es una VM. El perfil de máquina captura las propiedades de hardware de una plantilla de VM y las aplica a las VM recién aprovisionadas en el catálogo. Para obtener más información, consulte Crear un catálogo de máquinas mediante un perfil de máquina.
Reintentar la creación del catálogo después de un error. Cuando la creación del catálogo falla, ahora puede reintentar la creación del catálogo. Para garantizar una creación correcta, consulte la información de solución de problemas y resuelva los problemas. La información describe los problemas encontrados y proporciona recomendaciones para resolverlos. Los catálogos fallidos se marcan con un icono de error. Para ver los detalles, vaya a la ficha Solucionar problemas de cada catálogo. Para obtener más información, consulte Administrar catálogos de máquinas.
Permiso para administrar conjuntos de configuración. Para permitir un control más preciso sobre la administración de conjuntos de configuración de WEM, hemos introducido un nuevo permiso llamado Administrar conjuntos de configuración en el conjunto de permisos de Catálogos de máquinas. Este permiso otorga acceso exclusivo a los usuarios que pueden realizar tareas como vincular o desvincular un conjunto de configuración y cambiar a un conjunto de configuración diferente para los catálogos. Para obtener más información, consulte Administrar conjuntos de configuración para un catálogo.
Nueva opción en Configuración completa para habilitar la limpieza de dispositivos unidos a Azure AD obsoletos. Hemos introducido una opción en Configuración completa para simplificar la limpieza de dispositivos unidos a Azure AD obsoletos en Citrix DaaS. Anteriormente, tenía que ejecutar un script de PowerShell personalizado para realizar la tarea. Habilitar esta opción otorga a las conexiones de host permiso para limpiar automáticamente los dispositivos unidos a Azure AD obsoletos. Para obtener más información, consulte Conexiones de host de Azure.
Supervise el estado de actualización de la imagen de los catálogos mediante Configuración completa. Ahora puede supervisar el estado de actualización de la imagen de los catálogos de máquinas no persistentes mediante una nueva columna, Actualización de imagen. Esta columna indica si las imágenes de un catálogo están Totalmente actualizadas, Parcialmente actualizadas o Pendientes de actualización.
Para mostrar la columna en la tabla Catálogos de máquinas, siga estos pasos:
- En el nodo Catálogos de máquinas, seleccione el icono Columnas que mostrar en la barra de acciones.
- Seleccione Catálogo de máquinas > Estado de la imagen.
- Haga clic en Guardar.
Mostrar la columna Actualización de imagen podría degradar el rendimiento de la consola. Recomendamos mostrarla solo cuando sea necesario.
Entorno seguro para el tráfico gestionado por GCP. Con esta función, ahora puede permitir solo el acceso privado de Google a sus proyectos de Google Cloud. Esta implementación mejora la seguridad para manejar datos confidenciales. Para ello, añada ProxyHypervisorTrafficThroughConnector en CustomProperties en caso de implementación de Citrix Cloud. Si utiliza un grupo de trabajadores privado, añada UsePrivateWorkerPool en CustomProperties. Para obtener más información, consulte Crear un entorno seguro para el tráfico gestionado por GCP.
Julio de 2023
Funciones nuevas y mejoradas
Compatibilidad para obtener una lista de recursos huérfanos en Azure. En entornos de Azure, ahora puede obtener una lista de recursos huérfanos creados por MCS pero que ya no son utilizados por MCS. Esta función ayuda a evitar costes adicionales. Para obtener más información, consulte Recuperar una lista de recursos huérfanos.
Compatibilidad para crear máquinas multisesión persistentes mediante Configuración completa. Al crear un catálogo de máquinas multisesión, ahora puede especificar si desea que sean persistentes. Para las máquinas multisesión persistentes, tenga en cuenta que los cambios que los usuarios realicen en los escritorios se guardan y son accesibles para todos los usuarios autorizados. Para obtener más información, consulte Crear catálogos de máquinas.
Nueva capacidad en Configuración completa para filtrar el inventario de AMI de AWS. Al seleccionar plantillas de máquina durante la creación de catálogos de AWS, ahora puede filtrar el inventario de AMI de AWS para una plantilla de destino utilizando estos criterios de búsqueda:
- Nombre de la imagen
- ID de la imagen
- Etiquetas de imagen
La lista de plantillas de máquinas se carga dinámicamente a medida que se desplaza por la lista: inicialmente se cargan 25 elementos y se cargan más a medida que se desplaza.
Compatibilidad con la eliminación de dispositivos de Azure AD. Con esta función, los dispositivos de Azure AD obsoletos se pueden eliminar de forma coherente asignando el rol de Administrador de dispositivos en la nube a la entidad de servicio y modificando la propiedad personalizada de la conexión de alojamiento. Si no elimina los dispositivos de Azure AD obsoletos, la máquina virtual no persistente correspondiente permanece en estado de inicialización hasta que la elimine manualmente del portal de Azure AD. Para obtener más información, consulte (/es-es/citrix-daas/install-configure/identity-pools-of-different-machine-identity-join-types/identity-pool-aad-joined-machine-identity).
Compatibilidad con el perfil de máquina en el entorno de AWS. Al crear un catálogo para aprovisionar máquinas mediante Machine Creation Services (MCS) en AWS, ahora puede usar un perfil de máquina para capturar las propiedades de hardware de una instancia EC2 (VM) o una versión de plantilla de lanzamiento y aplicarlas a las máquinas aprovisionadas. Las propiedades que se capturan pueden incluir, por ejemplo, propiedades de volumen EBS, tipo de instancia, optimización de EBS y otras configuraciones de AWS compatibles. Al editar el catálogo, el perfil de máquina de las máquinas aprovisionadas se puede cambiar proporcionando una VM o una plantilla de lanzamiento diferente. Para obtener más información, consulte (/es-es/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-aws.html#create-a-catalog-using-a-machine-profile).
Límite de exportación en los resultados de búsqueda ampliado a 30 000 desde 10 000. Hemos ampliado el límite de exportación en los resultados de búsqueda. Anteriormente restringido a 10 000 elementos, ahora puede exportar hasta 30 000 elementos a un archivo CSV. Para obtener más información, consulte (/es-es/citrix-daas/manage-deployment/search.html#export-search-results-to-a-csv-file).
Opción de actualización de imagen. Al seleccionar imágenes maestras para catálogos de máquinas, ahora puede obtener rápidamente la lista de imágenes maestras más actualizada mediante la opción Actualizar en la parte superior derecha. Tenga en cuenta que la opción Actualizar no está disponible para los catálogos de AWS. Además, hay una opción Actualizar disponible para perfiles de máquina y grupos de hosts en catálogos de Azure.
Junio de 2023
Funciones nuevas y mejoradas
Compatibilidad para obtener propiedades personalizadas de la entrada del perfil de máquina en GCP. Anteriormente, en entornos de GCP, al crear un catálogo de máquinas MCS mediante una entrada de perfil de máquina, tenía que especificar explícitamente las propiedades personalizadas. Esta acción requería un esfuerzo adicional. Con esta función, ahora puede derivar las siguientes propiedades personalizadas sin definirlas explícitamente:
ServiceOfferingCryptoKeyIdCatalogZonesStorage
Cuando ejecuta los comandos New-ProvScheme y Set-ProvScheme y no especifica explícitamente las propiedades personalizadas, los valores de las propiedades se derivan de la entrada del perfil de máquina.
Por ejemplo, New-ProvScheme -MachineProfile escribe el tipo de máquina del perfil de máquina en la propiedad ServiceOffering del esquema de aprovisionamiento, a menos que especifique ServiceOffering en el comando New-ProvScheme. Si ejecuta Set-ProvVMScheme dos veces, el comando más reciente surte efecto.
Eliminar etiquetas en entornos de AWS. Anteriormente, los comandos de PowerShell Remove-ProvVM y Remove-ProvScheme con el parámetro ForgetVM eliminaban las máquinas virtuales y los catálogos de máquinas de la base de datos de Citrix. Sin embargo, los comandos no eliminaban las etiquetas. Tenía que administrar individualmente las máquinas virtuales y los catálogos de máquinas que no se eliminaban por completo de todos los recursos. Con esta función, puede usar:
-
Remove-ProvVMcon el parámetroForgetVMpara eliminar máquinas virtuales y etiquetas de una sola máquina virtual o de una lista de máquinas virtuales de un catálogo de máquinas. -
Remove-ProvSchemecon el parámetroForgetVMpara eliminar un catálogo de máquinas de la base de datos de Citrix y los recursos de un catálogo de máquinas.
Esta implementación ayuda a:
- Identificar recursos filtrados
- Eliminar el coste adicional de mantener los recursos que no son necesarios
Esta función solo se aplica a las máquinas virtuales persistentes. Para obtener más información, consulte Eliminar etiquetas.
Posibilidad de obtener errores y advertencias históricos asociados a un catálogo de máquinas de MCS. Anteriormente, solo obtenía las últimas advertencias y errores asociados a un catálogo de máquinas. Con esta función, ahora puede obtener una lista de las advertencias y errores históricos de un catálogo de máquinas de MCS. Esta lista le ayuda a comprender cualquier problema con su catálogo de máquinas de MCS y a solucionarlos.
Para obtener más información, consulte Recuperar advertencias y errores asociados a un catálogo.
Mayor capacidad con rendimiento mejorado para Citrix en Google Cloud. Citrix ahora puede admitir catálogos que contengan hasta 3000 VDA en un único proyecto de Google Cloud. Esta actualización aporta mejoras de rendimiento tanto a las operaciones de aprovisionamiento como a las de administración de energía.
Posibilidad de restablecer el disco del sistema operativo de una máquina virtual persistente en un catálogo de máquinas creado por MCS en entornos de Google Cloud y AWS. Ahora puede usar el comando de PowerShell Reset-ProvVMDisk para restablecer el disco del sistema operativo de una máquina virtual persistente en un catálogo de máquinas creado por MCS. La función automatiza el proceso de restablecimiento del disco del sistema operativo. Por ejemplo, ayuda a restablecer la máquina virtual a su estado inicial de un catálogo de escritorios de desarrollo persistente creado con MCS. Actualmente, esta función es aplicable a los entornos de virtualización de AWS, Azure, Citrix Hypervisor, Google Cloud y VMware. Para obtener más información sobre cómo usar el comando de PowerShell para restablecer el disco del sistema operativo, consulte Restablecer disco del sistema operativo.
Compatibilidad para cambiar las propiedades personalizadas relacionadas con el disco de un catálogo existente y de máquinas virtuales existentes en GCP. Anteriormente, en los entornos de GCP, solo podía agregar las propiedades personalizadas al crear el catálogo de máquinas de MCS. Con esta función, ahora puede cambiar las siguientes propiedades personalizadas relacionadas con el disco de un catálogo existente y de las máquinas virtuales existentes del catálogo.
PersistOSDiskPersistWBCStorageTypeIdentityDiskStorageTypeWbcDiskStorageType
Esta implementación le ayuda a seleccionar diferentes tipos de almacenamiento para diferentes discos incluso después de crear un catálogo y, por lo tanto, a equilibrar los precios asociados con los diferentes tipos de almacenamiento. Para obtener más información, consulte Cambiar las propiedades personalizadas relacionadas con el disco de un catálogo existente.
Compatibilidad con el tiempo de espera dinámico de la sesión ampliada a VDA versión 2203 LTSR CU3 o posterior. Para los grupos de entrega de SO de sesión única, esta función ahora se aplica a los VDA de la versión 2206 CR o posterior, o 2203 LTSR CU3 o posterior. Para obtener más información, consulte Tiempos de espera dinámicos de la sesión.
Experiencia mejorada de creación de conexiones de host en Configuración completa. Después de seleccionar una ubicación de recursos, la lista desplegable Tipo de conexión ahora muestra todos los hipervisores y servicios en la nube compatibles con Citrix, y su disponibilidad depende de:
-
Para una ubicación de recursos sin Cloud Connectors accesibles, solo están disponibles los hipervisores y servicios en la nube que admiten implementaciones sin conector.
-
Para una ubicación de recursos con Cloud Connectors accesibles, solo están disponibles los hipervisores y servicios en la nube que tienen sus complementos correctamente instalados en esos conectores.
Para obtener más información, consulte Crear y administrar conexiones.
Selección de componentes adicionales en la actualización de VDA. Ahora puede seleccionar qué componentes adicionales actualizar o instalar al actualizar un VDA. Para obtener más información, consulte actualizar VDA.
Importante:
Para usar la función de componentes adicionales, asegúrese de que su Agente de actualización de VDA sea la versión 7.34 o posterior, que se incluye en el instalador de VDA versión 2206 o posterior.
Configuración completa ahora preconfigura ciertos ajustes para máquinas Azure basándose en perfiles de máquina. Al aprovisionar máquinas virtuales de Azure, Configuración completa ahora preconfigura los siguientes ajustes basándose en el perfil de máquina seleccionado:
- Grupo de hosts
- Conjunto de cifrado de disco
- Zona de disponibilidad
- Tipo de licencia
Compatibilidad con la hibernación de instancias de AWS. Ahora puede iniciar instancias de AWS, configurarlas como desee e hibernarlas. El proceso de hibernación almacena el estado en memoria de la instancia, junto con sus direcciones IP privadas y elásticas, lo que le permite reanudar exactamente donde lo dejó. Para obtener más información sobre cómo crear máquinas virtuales que admitan la hibernación, consulte Hibernación de instancias.
Compatibilidad con la optimización de la limitación de AWS. Ahora puede encender y apagar un gran número de máquinas en un catálogo de AWS sin encontrar problemas de limitación. Los problemas de limitación ocurren cuando el número de solicitudes enviadas a AWS excede el número de solicitudes que el servidor puede manejar. Esta función aumenta la eficiencia al reducir el número de llamadas a AWS para encender y apagar máquinas de forma masiva. También reduce significativamente el tiempo necesario para encender y apagar máquinas en catálogos persistentes.
Entorno seguro para el tráfico administrado de Azure. Anteriormente, dependía de la Internet pública para que sus puntos de conexión de Azure interactuaran con los recursos de su entorno. Como resultado, surgieron problemas de seguridad debido al acceso a la Internet pública. Con esta función, MCS permite que el tráfico de red se enrute a través de los Citrix Cloud Connectors de su entorno. Esto hace que el entorno sea seguro porque ahora todo el tráfico administrado de Azure se origina en su propio entorno. Para ello, agregue ProxyHypervisorTrafficThroughConnector en CustomProperties. Para obtener más información, consulte Crear un entorno seguro para el tráfico administrado de Azure.
Después de configurar las propiedades personalizadas, puede configurar directivas de Azure para tener acceso privado a los discos administrados de Azure.
Compatibilidad con el aprovisionamiento de máquinas virtuales de catálogo con Azure Monitor Agent. Azure Monitor Agent (AMA) recopila datos de supervisión y los entrega a Azure Monitor. Con esta función, puede aprovisionar máquinas virtuales de catálogo de máquinas MCS (persistentes y no persistentes) con AMA instalado como una extensión. Esta implementación permite la supervisión al identificar de forma única las máquinas virtuales en los datos de supervisión. Para obtener más información sobre AMA, consulte Información general de Azure Monitor Agent.
Actualmente, MCS solo admite el flujo de trabajo de perfil de máquina para esta función. Para obtener más información sobre el aprovisionamiento de máquinas virtuales de catálogo de máquinas con AMA habilitado, consulte Aprovisionar máquinas virtuales de catálogo con Azure Monitor Agent instalado.
Habilitar la programación de reinicios para un catálogo de MCS. Anteriormente, podía programar actualizaciones de imágenes esperando el siguiente reinicio o activando un reinicio inmediato de todas las máquinas virtuales. Con esta función, ahora puede crear una programación de reinicio única para un catálogo que se activará en una fecha y hora deseadas para facilitar las actualizaciones de imágenes de MCS. Para crear una programación de reinicio, utilice el comando BrokerCatalogRebootSchedule. Para obtener más información, consulte Cambiar la imagen maestra.
Administrar secretos de cliente caducados en Azure Quick Deploy. En Azure Quick Deploy, ahora puede mantenerse informado con alertas cuando los secretos de cliente caduquen y actualizarlos fácilmente para garantizar el acceso continuo a los recursos de Azure. Para obtener más información, consulte Actualizar secretos de cliente caducados.
Mayo de 2023
Funciones nuevas y mejoradas
Mejoras en la búsqueda. Esta función mejora los elementos visuales y las interacciones de los filtros, lo que le brinda una mejor experiencia de búsqueda. Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Nueva directiva de exclusiones de usuario donde puede definir rutas de directorio que no se redirigen a la capa de usuario. Las exclusiones de usuario se aplican a la capa de personalización de usuario (UPL), pero no al host de sesión. Logoff.txt ahora contiene todas las exclusiones de usuario activas. Para obtener más información, consulte Capa de personalización de usuario.
Compatibilidad con la actualización de la versión de hardware de las nuevas máquinas virtuales añadidas en un catálogo de máquinas MCS. En entornos VMware, ahora puede actualizar la versión de hardware de las máquinas virtuales recién añadidas en un catálogo de máquinas MCS existente utilizando un origen de perfil de máquina. No es necesario crear un nuevo catálogo de máquinas para actualizar la versión de hardware de las máquinas virtuales añadidas a un catálogo. Debe utilizar el flujo de trabajo de perfil de máquina para usar esta función.
Compatibilidad con el filtrado de instancias de máquinas virtuales de AWS. Anteriormente, cuando utilizaba una instancia de máquina virtual de AWS como entrada de perfil de máquina para crear un catálogo de máquinas MCS, el catálogo a veces no se creaba o no funcionaba correctamente debido a una entrada de perfil de máquina no válida. Con esta función, ahora puede enumerar las instancias de máquinas virtuales de AWS que se pueden utilizar como máquinas virtuales de perfil de máquina válidas. Para ello, utilice el comando Get-HypInventoryItem. Para obtener más información, consulte Filtrado de instancias de máquinas virtuales.
Soporte para convertir un catálogo de máquinas basado en perfiles no de máquina en un catálogo de máquinas basado en perfiles de máquina en el entorno de Azure. En el entorno de Azure, ahora puede usar una VM o una especificación de plantilla como entrada de perfil de máquina para convertir un catálogo de máquinas basado en perfiles no de máquina en un catálogo de máquinas basado en perfiles de máquina. Las VM existentes y las nuevas VM agregadas al catálogo toman los valores de propiedad del perfil de máquina, a menos que se sobrescriban con propiedades personalizadas explícitas. Para obtener más información, consulte Convertir un catálogo de máquinas basado en perfiles no de máquina en un catálogo de máquinas basado en perfiles de máquina.
Compatibilidad con el cifrado doble en discos administrados en el entorno de Azure. En el entorno de Azure, ahora puede crear un catálogo de máquinas MCS con cifrado doble. El cifrado doble es el cifrado del lado de la plataforma (predeterminado) y el cifrado administrado por el cliente (CMEK). Por lo tanto, si es un cliente con alta sensibilidad a la seguridad y le preocupa el riesgo asociado a cualquier algoritmo de cifrado, implementación o una clave comprometida, puede optar por este cifrado doble. Los discos persistentes del sistema operativo y de datos, las instantáneas y las imágenes se cifran en reposo con cifrado doble. Para obtener más información, consulte Cifrado doble en discos administrados.
Compatibilidad con perfiles de máquina en VMware. En entornos VMware, ahora puede crear un catálogo de máquinas MCS mediante un perfil de máquina. El origen de la entrada del perfil de máquina es una plantilla de VMware. El perfil de máquina captura las propiedades de hardware de una plantilla de VMware y las aplica a las VM recién aprovisionadas en el catálogo. Para obtener más información, consulte Crear un catálogo de máquinas mediante un perfil de máquina.
Posibilidad de restablecer el disco del sistema operativo de una VM persistente en un catálogo de máquinas creado con MCS en Azure y Citrix Hypervisor. Ahora puede usar el comando de PowerShell Reset-ProvVMDisk para restablecer el disco del sistema operativo de una VM persistente en un catálogo de máquinas creado con MCS. La función automatiza el proceso de restablecimiento del disco del sistema operativo. Por ejemplo, ayuda a restablecer la VM a su estado inicial de un catálogo de escritorios de desarrollo persistente creado con MCS. Actualmente, esta función es aplicable a los entornos de virtualización de Azure, Citrix Hypervisor y VMware. Para obtener más información sobre cómo usar el comando de PowerShell para restablecer el disco del sistema operativo, consulte Restablecer disco del sistema operativo.
Experiencia mejorada de creación de conexiones de host. Ahora puede obtener la siguiente información al crear una conexión de host:
- Lista de todos los complementos de hipervisor compatibles con Citrix, incluidos los de terceros
- Disponibilidad del complemento de hipervisor. Si el estado de disponibilidad es falso, la posible razón podría ser que Cloud Connector no está instalado
Esta función le ayuda a configurar correctamente una ubicación de recursos y, por lo tanto, a crear una conexión de host. Para obtener más información, consulte Paso 1. Conexión.
Mejoras en la experiencia del usuario para el nodo Directivas. Para mejorar la experiencia del usuario y hacer que la administración de directivas sea más eficiente, hemos implementado las siguientes mejoras en el nodo Configuración completa > Directivas:
-
Nuevo diseño de interfaz de usuario para las acciones de Crear directiva y Crear plantilla:
- Vista de carpeta expandible para la configuración de directivas. En la página Seleccionar configuración, todas las configuraciones se muestran por categoría en una vista de árbol expandible, lo que facilita la búsqueda de una configuración.
- Para seleccionar una configuración, simplemente haga clic en una casilla de verificación en lugar de usar el botón Seleccionar.
- La configuración heredada se ha ocultado de forma predeterminada para que solo se muestre la configuración más relevante. Si se necesita la configuración heredada, seleccione Incluir configuración heredada.
- Se ha agregado un botón de acción junto a una configuración booleana, lo que le permite cambiar su valor directamente en la lista de configuraciones.
-
Nuevo diseño de la interfaz de usuario para la acción Editar directiva:
- El menú de navegación se ha actualizado a una lista no ordenada. Cada elemento de la lista ahora incluye un botón Guardar en su página. Con este nuevo diseño, puede guardar los cambios realizados en un elemento sin tener que navegar por todos los elementos del menú de navegación. Estas mejoras hacen que la administración de directivas sea más eficiente y optimizada.
- Aparecen puntos rojos junto a los elementos de navegación para indicar errores de configuración.
-
Arrastre para volver a priorizar las directivas. En la lista de prioridades, ahora puede cambiar la prioridad de una directiva arrastrándola a la posición deseada.
Nueva opción para desactivar el cierre de sesión forzado de usuarios para AutoScale. Una nueva opción, No notificar ni forzar el cierre de sesión del usuario, ahora está disponible en la página Administrar Autoscale > Notificación de cierre de sesión del usuario. Con la opción seleccionada, Autoscale no forzará a los usuarios a cerrar sesión en las máquinas en estado de drenaje ni les notificará que cierren sesión y la inicien en una máquina diferente. Para obtener más información, consulte Notificaciones de cierre de sesión de usuario.
Posibilidad de reiniciar equipos virtuales de Windows 365 Cloud. Ahora puede usar Citrix DaaS para reiniciar equipos virtuales de Windows 365 Cloud.
Más detalles de la sesión. Cuando ve una sesión en Configuración completa > Buscar > Sesiones, la vista de sesión (en el panel inferior) ahora incluye más detalles de la sesión para ayudarle a solucionar problemas e identificar problemas del cliente:
- Tiempo de reconexión. La hora en que una sesión se reconectó después de haberse desconectado.
- Plataforma cliente. La plataforma utilizada para iniciar la sesión.
- Versión del cliente. La versión de la plataforma cliente utilizada para iniciar la sesión.
- IP del host remoto. La dirección IP del host remoto donde se aloja Citrix Workspace.
Compatibilidad con el cambio de nombre de los grupos de seguridad de Azure AD para las máquinas virtuales. Para las máquinas virtuales agregadas a un grupo de seguridad de Azure AD a través de Citrix DaaS, ahora puede cambiar el nombre del grupo de seguridad mediante Configuración completa > Editar catálogo de máquinas. El cambio de nombre se produce después de guardar el cambio.
Selección de dominio predeterminado para cuentas de máquina. Cuando crea un catálogo, el dominio donde reside el recurso (conexión) se selecciona de forma predeterminada para las cuentas de máquina.
Posibilidad de mostrar los grupos de seguridad asignados de Azure AD a los que se unirán las máquinas virtuales. En Configuración completa, al crear máquinas virtuales unidas a Azure Active Directory, ahora está disponible una opción, Unirse a un grupo de seguridad asignado como miembro, que le permite agregar el grupo de seguridad de Azure AD donde residen las máquinas virtuales a un grupo de seguridad asignado. Para obtener más información, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Soporte para cambiar redes para conexiones. En Configuración completa, ahora puede cambiar las redes de una conexión. No puede desasociar redes de una conexión si están en uso. Para obtener más información, consulte Editar red.
Capacidad para eliminar etiquetas en entornos de Azure. Anteriormente, los comandos de PowerShell Remove-ProvVM y Remove-ProvScheme con el parámetro ForgetVM eliminaban las VM y los catálogos de máquinas de la base de datos de Citrix. Sin embargo, los comandos no eliminaban las etiquetas de los recursos. Tenía que administrar individualmente las VM y los catálogos de máquinas que no se eliminaron por completo de todos los recursos. Con esta función, puede usar:
-
Remove-ProvVMcon el parámetroForgetVMpara eliminar VM y etiquetas creadas en los recursos de una sola VM o de una lista de VM de un catálogo de máquinas. -
Remove-ProvSchemecon el parámetroForgetVMpara eliminar un catálogo de máquinas de la base de datos de Citrix y las etiquetas creadas en los recursos de un catálogo de máquinas completo.
Esta implementación ayuda a identificar recursos huérfanos creados por MCS pero que ya no son utilizados por MCS.
Esta función solo se aplica a las VM persistentes. Para obtener más información, consulte Eliminar etiquetas.
Alerta de máquinas con errores. La función de Notificación y Alerta Proactiva de Monitor se ha mejorado para incluir una nueva alerta, Máquinas con errores (en %), basada en el porcentaje de máquinas con errores en un grupo de entrega. La nueva condición de alerta le permite configurar umbrales de alerta como un porcentaje de máquinas con errores en un grupo de entrega. Para obtener más información, consulte la sección Máquinas con errores del artículo Alertas.
Abril de 2023
Funciones nuevas y mejoradas
Publicación con plataformas de nube específicas mediante Citrix Provisioning en Image Portability Service. Ahora están disponibles flujos de trabajo específicos para usar Image Portability Service para publicar en AWS, Azure y Google Cloud. Además, se han actualizado los permisos necesarios para Azure y las redes. Para obtener más detalles, consulte Migrar cargas de trabajo a la nube pública.
Soporte para identificar por qué una máquina está en modo de mantenimiento. Anteriormente, PowerShell era su única opción para identificar por qué una máquina estaba en modo de mantenimiento. Ahora puede lograrlo en Configuración completa:
- Use Buscar para localizar la máquina.
- Compruebe Motivo del mantenimiento en la ficha Detalles del panel inferior. O pase el ratón por encima de la columna Modo de mantenimiento. Puede aparecer la siguiente información:
- Por el administrador: Puesta en modo de mantenimiento por el administrador.
- Máximo de registros fallidos: Puesta en modo de mantenimiento porque la máquina superó el número máximo de intentos de registro permitidos.
También, un filtro, Motivo de mantenimiento, ya está disponible. Puede usarlo para identificar las máquinas de destino.
Esta función es útil para que los administradores solucionen problemas con las máquinas en modo de mantenimiento.
Utilice variables para notificar a los usuarios el tiempo restante antes de que se cierren sus sesiones. Al forzar el cierre de sesión de un usuario, ahora puede usar %s% o %m% como variables para indicar el tiempo especificado en el mensaje de notificación. Para expresar el tiempo en segundos, use %s%. Para expresar el tiempo en minutos, use %m%. Para obtener más información, consulte Notificaciones de cierre de sesión de usuario.
Compatibilidad con la personalización del comportamiento de encendido en caso de error al cambiar el tipo de almacenamiento. Al encenderse, el tipo de almacenamiento de un disco administrado podría no cambiar al tipo deseado debido a un error en Azure. Anteriormente, en estos escenarios, la VM permanecía apagada y se le enviaba un mensaje de error. Con esta función, puede optar por encender la VM incluso cuando el almacenamiento no se pueda restaurar a su tipo configurado o mantener la VM apagada. Para obtener más información, consulte Personalizar el comportamiento de encendido en caso de error al cambiar el tipo de almacenamiento.
Compatibilidad con la activación MAK. Ahora puede aprovisionar catálogos de máquinas persistentes y no persistentes con VM activadas mediante la clave de activación múltiple (MAK). Con esta función, MCS también puede comunicarse con las VM aprovisionadas. Esta implementación ayuda a activar el sistema Windows sin perder recuentos de activación. Para obtener más información, consulte Activación de licencias por volumen.
Compatibilidad con el cifrado de disco de Azure en el host. Con esta función, ahora puede crear un catálogo de máquinas MCS con la capacidad de cifrado en el host. Actualmente, MCS solo admite el flujo de trabajo de perfil de máquina para esta función. Puede usar una VM o una especificación de plantilla como entrada para un perfil de máquina. Para obtener más información, consulte Cifrado de disco de Azure en el host.
En este tipo de cifrado, el servidor que aloja la VM cifra los datos y, a continuación, los datos cifrados fluyen a través del servidor de almacenamiento de Azure. Por lo tanto, este método de cifrado cifra los datos de extremo a extremo. Para obtener más información, consulte Cifrado en el host: cifrado de extremo a extremo para los datos de su VM.
Compatibilidad con la plantilla de instancia de GCP como entrada para el perfil de máquina. Con esta función, ahora puede seleccionar una plantilla de instancia de GCP como entrada para el perfil de máquina. Las plantillas de instancia son recursos ligeros en GCP, por lo que son muy rentables. Para ello, utilice comandos de PowerShell. Para obtener más información sobre cómo usar comandos de PowerShell para crear y actualizar catálogos de máquinas seleccionando una plantilla de instancia de GCP, consulte Crear un catálogo de máquinas con un perfil de máquina como plantilla de instancia.
Compatibilidad con la modificación del nombre de un grupo de seguridad dinámico de Azure AD. Puede modificar o eliminar el nombre de un grupo de seguridad dinámico de Azure AD desde el portal de Azure. Esta acción puede hacer que el nombre del grupo de seguridad dinámico de Azure AD no esté sincronizado con el grupo de seguridad dinámico asociado a un catálogo de máquinas. Con esta función, ahora puede modificar el nombre del grupo de seguridad dinámico de Azure AD asociado a un catálogo de máquinas.
Esta modificación le ayuda a que la información del grupo de seguridad dinámico de Azure AD almacenada en el objeto del grupo de identidades de Azure AD sea coherente con la información almacenada en el portal de Azure. Para obtener más información, consulte Modificar el nombre del grupo de seguridad dinámico de Azure AD.
Permisos adicionales necesarios en GCP. Ahora se han añadido los permisos necesarios para realizar lo siguiente:
- Crear conexión de host
- Realizar la administración de energía de las VM
- Aprovisionar catálogos
Para obtener más información, consulte Acerca de los permisos de GCP.
Gestión de credenciales. Para mejorar la seguridad, de forma predeterminada, las credenciales no se reenvían a la nube para los usuarios que no están en el mismo dominio que sus VDA. Los intentos de inicio de sesión fallan cuando se cumplen todas las condiciones siguientes:
- El usuario está en un dominio diferente al del VDA
- No existe confianza entre los dominios
- StoreFront está instalado en el mismo dominio que el VDA
Anteriormente, en estas condiciones, el usuario no podía autenticarse en StoreFront. Por lo tanto, Cloud Connector reenviaba las credenciales del usuario a la nube para enrutar la solicitud de autenticación al destino correcto para ese usuario. Este comportamiento aún se puede configurar si es necesario. Para obtener más información, consulte el parámetro CredentialForwardingToCloudAllowed de Set-Brokersite en el SDK de PowerShell de DaaS.
Marzo de 2023
Funciones nuevas y mejoradas
Compatibilidad con la configuración de roles y ámbitos para administradores. Citrix Cloud ahora admite un mayor grado de flexibilidad y personalización al configurar el acceso para un administrador. Anteriormente, solo podía seleccionar pares predefinidos de roles y ámbitos. Con esta mejora, puede seleccionar un rol y luego emparejarlo con el ámbito de su elección.
Para obtener más información, consulte Configurar el acceso personalizado para un administrador.
Compatibilidad con la creación de grupos de seguridad dinámicos en un grupo de seguridad asignado existente. Anteriormente, podía crear grupos de seguridad dinámicos de Azure AD para un catálogo de máquinas. Con esta función, también puede agregar un grupo de seguridad dinámico de Azure AD en un grupo de seguridad asignado de Azure AD existente. Puede hacer lo siguiente:
- Obtener información del grupo de seguridad.
- Obtener todos los grupos de seguridad asignados de Azure AD que se sincronizan desde el servidor AD local o los grupos de seguridad asignados a los que se pueden asignar roles de Azure AD.
- Obtener todos los grupos de seguridad dinámicos de Azure AD.
- Agregar un grupo de seguridad dinámico de Azure AD como miembro de un grupo asignado de Azure AD.
- Eliminar la pertenencia entre el grupo de seguridad dinámico de Azure AD y el grupo de seguridad asignado de Azure AD cuando se elimina el grupo de seguridad dinámico de Azure AD junto con el catálogo de máquinas.
Para obtener más información, consulte Crear un grupo de seguridad dinámico de Azure AD en un grupo de seguridad asignado de Azure AD existente.
Compatibilidad con grupos de seguridad dinámicos de Azure AD para máquinas virtuales unidas a Azure AD. Citrix ahora admite grupos de seguridad dinámicos para un catálogo al crear un catálogo de máquinas MCS. Las reglas de grupo de seguridad dinámico colocan las máquinas virtuales del catálogo en un grupo de seguridad dinámico según el esquema de nombres del catálogo de máquinas. Esto es útil cuando desea administrar las máquinas virtuales mediante Azure Active Directory (Azure AD). También es útil cuando desea aplicar directivas de acceso condicional o distribuir aplicaciones desde Intune filtrando las máquinas virtuales con un grupo de seguridad dinámico de Azure AD. Cuando se elimina un catálogo, el grupo de seguridad dinámico también se elimina. Para obtener más información, consulte Grupo de seguridad dinámico de Azure Active Directory.
Para obtener más información sobre los requisitos de licencia para usar grupos de seguridad dinámicos, consulte el documento de Microsoft Crear o actualizar un grupo dinámico en Azure Active Directory.
Compatibilidad para agregar máquinas virtuales a grupos de seguridad de Azure AD mediante Configuración completa. Ahora hay una opción, Grupo de seguridad de Azure AD, disponible al crear máquinas virtuales unidas a Azure AD. La opción le permite agregar las máquinas virtuales a un grupo de seguridad de Azure AD según su esquema de nombres. Para obtener más información, consulte Crear un catálogo de Microsoft Azure.
Compatibilidad para cambiar el tipo de almacenamiento de las máquinas virtuales existentes a un nivel inferior al apagarse en entornos de Azure. En los entornos de Azure, ahora puede ahorrar costes de almacenamiento cambiando el tipo de almacenamiento de las máquinas virtuales existentes a un nivel inferior cuando las máquinas virtuales se apagan. Para ello, utilice la propiedad personalizada StorageTypeAtShutdown. Para obtener más información, consulte Cambiar el tipo de almacenamiento de las máquinas virtuales existentes a un nivel inferior al apagarse.
Compatibilidad para permitir identificadores de seguridad al crear máquinas virtuales. Anteriormente, al crear nuevas máquinas virtuales con la configuración especificada por un esquema de aprovisionamiento, no se podía agregar un identificador de seguridad (ADAccountSid) al comando NewProvVM. Con esta función, ahora puede agregar el parámetro ADAccountSid para identificar de forma única las máquinas al crear nuevas máquinas virtuales. Para obtener más información, consulte Agregar SID al crear máquinas virtuales.
Capacidad para obtener advertencias asociadas a los catálogos de MCS. Anteriormente, no recibía ninguna información que indicara que había problemas con su catálogo de máquinas. Con esta función, ahora puede obtener advertencias para comprender los problemas con sus catálogos de MCS y solucionarlos.
Las advertencias, a diferencia de los errores, no hacen que falle una tarea de aprovisionamiento iniciada.
Para obtener advertencias, utilice comandos de PowerShell. Para obtener más información, consulte Recuperar advertencias asociadas a un catálogo.
Inquilinos compartidos para conexiones. Ahora puede agregar inquilinos y suscripciones que compartan la Galería de computación de Azure con la suscripción de la conexión. Como resultado, al crear o actualizar catálogos, puede seleccionar imágenes compartidas de esos inquilinos y suscripciones. Para obtener más información, consulte Editar la configuración de conexión.
Se ha eliminado la compatibilidad para cambiar el tipo de SO de los catálogos de Azure. Al cambiar las imágenes del catálogo, solo se muestran las imágenes con el mismo tipo de SO que la imagen en uso. Con esta mejora, Citrix DaaS ya no admite el cambio del tipo de SO para los catálogos de Azure después de la creación del catálogo, como cambiar del tipo de SO de Windows a Linux y viceversa.
Febrero de 2023
Funciones nuevas y mejoradas
Compatibilidad para compartir imágenes entre diferentes inquilinos de Azure. Anteriormente, en entornos de Azure, solo se podían compartir imágenes con suscripciones compartidas mediante Azure Compute Gallery. Con esta función, ahora puede seleccionar una imagen en Azure Compute Gallery que pertenezca a una suscripción compartida diferente en un inquilino diferente para crear y actualizar un catálogo de MCS. Para obtener más información, consulte Uso compartido de imágenes entre inquilinos de Azure.
Modelado de directivas. La función de modelado de directivas ya está disponible de forma general. Puede simular directivas para fines de planificación y prueba. Para obtener más información, consulte Usar el asistente de modelado de directivas.
Capacidad para activar o desactivar las funciones de vista previa. En Configuración completa > Inicio, como administrador de Citrix Cloud con acceso total, ahora puede activar o desactivar las funciones de vista previa sin ponerse en contacto con Citrix. Para obtener más información, consulte Página de inicio de la interfaz de Configuración completa.
Buscar diagnósticos de sesión con el nombre de usuario. Esta función permite usar los diagnósticos de inicio de sesión comenzando con el nombre de usuario si no tiene el ID de transacción. Esta función es especialmente útil para los administradores de soporte técnico para clasificar una sesión fallida si el usuario final no ha capturado el ID de transacción. Puede buscar un nombre de usuario y seleccionar una sesión para clasificar de una lista de sesiones fallidas que el usuario intentó iniciar en las últimas 48 horas. La página Diagnósticos de inicio de sesión muestra los detalles de la sesión fallida. Enumera el componente exacto y la fase donde ocurrió el error. Para obtener más información, consulte el artículo Diagnósticos de inicio de sesión.
Implementar aplicaciones web y SaaS seguras con Secure Private Access. En la ficha Configuración completa > Aplicaciones > Aplicaciones, ahora hay una nueva opción, Agregar aplicaciones web/SaaS, disponible en la barra de acciones. La opción le permite implementar aplicaciones web y SaaS seguras con Secure Private Access. Citrix Secure Private Access proporciona una forma fácil y flexible para que los usuarios remotos accedan a aplicaciones web, SaaS y basadas en cliente-servidor utilizando un enfoque de confianza cero. Permite el inicio de sesión único en aplicaciones web y SaaS, junto con controles de seguridad granulares como marcas de agua y controles de copiar/pegar, entre otras funciones de seguridad. Con Citrix Secure Private Access, puede combinar todas sus aplicaciones virtualizadas y no virtualizadas en un solo lugar y mejorar la experiencia del usuario para sus usuarios. Consulte Citrix Secure Private Access.
Filtrar contenido de registro para una duración de tiempo específica. Una nueva opción, Personalizado, ahora está disponible en la lista de duración de tiempo en Configuración completa > Registro > Eventos. Úsela para especificar un período de los eventos para los que desea filtrar su búsqueda. Para obtener más información, consulte Registro de configuración.
Actualizaciones para Autoscale. Hemos actualizado la opción Controlar cuándo Autoscale comienza a encender máquinas etiquetadas para que sea más fácil de entender. La opción controla cuándo Autoscale comienza a encender máquinas etiquetadas en función del porcentaje de la capacidad restante de las máquinas sin etiquetar. Cuando el porcentaje cae por debajo del umbral (predeterminado, 10%), Autoscale comienza a encender las máquinas etiquetadas. Cuando el porcentaje excede el umbral, Autoscale entra en modo de apagado. Para obtener más información, consulte Escalado automático de máquinas etiquetadas (ráfaga en la nube).
Directivas de protección de aplicaciones. Ahora puede habilitar la protección de aplicaciones al crear o editar un grupo de entrega. La función proporciona capacidades anti-registro de pulsaciones de teclas y anti-captura de pantalla para las sesiones de cliente. Para obtener más información, consulte Crear grupos de entrega y Administrar grupos de entrega.
Utilización de GPU en tiempo real disponible para GPU AMD. Ahora puede ver la utilización de GPU de las GPU AMD Radeon Instinct MI25 y las CPU AMD EPYC 7V12 (Rome) en Monitor. Monitor ya es compatible con las GPU NVIDIA Tesla M60. La utilización de GPU muestra gráficos con el porcentaje de utilización en tiempo real de la GPU, la memoria de la GPU y del codificador y decodificador para solucionar problemas relacionados con la GPU en VDA de SO multisesión y de sesión única. Los gráficos de utilización de GPU AMD solo están disponibles para VDA que ejecutan Windows de 64 bits y Citrix Virtual Apps and Desktops 7 2212 o posterior. Para obtener más información, consulte Utilización de GPU.
Compatibilidad con la programación de actualizaciones de configuración en Azure. En entornos de Azure, ahora puede programar un intervalo de tiempo para las actualizaciones de configuración de las máquinas existentes aprovisionadas por MCS utilizando el comando de PowerShell Schedule-ProvVMUpdate. Cualquier encendido o reinicio durante el intervalo de tiempo programado aplica una actualización del esquema de aprovisionamiento programada a una máquina. También puede cancelar la actualización de configuración antes de la hora programada utilizando Cancel-ProvVMUpdate.
Puede programar y cancelar la actualización de configuración de:
- Una o varias máquinas virtuales
- Un catálogo completo
Para obtener más información, consulte Programar actualizaciones de configuración.
Compatibilidad con el uso de imágenes listas para Citrix directamente desde Google Cloud Marketplace. Ahora puede buscar y seleccionar imágenes ofrecidas por Citrix en Google Cloud Marketplace para crear catálogos de MCS. Actualmente, MCS solo admite el flujo de trabajo de perfil de máquina para esta función. Para obtener más información, consulte Google Cloud Marketplace.
Limitar el ámbito de los grupos de hosts en la conexión de host de SCVMM. Anteriormente, la conexión de host a SCVMM requería que el administrador tuviera configurado un único grupo de hosts de nivel superior. Esto implicaba que el administrador tenía visibilidad de todos los grupos de hosts, clústeres o hosts debajo de ese único grupo de hosts de nivel superior. Con esta función, en implementaciones grandes donde un único SCVMM administra varios clústeres en diferentes centros de datos, ahora puede limitar el ámbito de los grupos de hosts de los administradores. Para ello, puede usar el rol de Administrador delegado en la consola de Microsoft System Center Virtual Machine Manager (VMM) para seleccionar los grupos de hosts a los que un administrador debe tener acceso. Para obtener más información, consulte Instalar y configurar un hipervisor.
Compatibilidad con almacenamiento con redundancia de zona en Azure. Anteriormente, MCS solo ofrecía almacenamiento con redundancia local. Con esta función, el almacenamiento con redundancia de zona es ahora una opción en Azure, lo que le permite seleccionar un tipo de almacenamiento según el tipo de redundancia que desee utilizar. El almacenamiento con redundancia de zona replica su disco administrado de Azure en varias zonas de disponibilidad, lo que le permite recuperarse de un fallo en una zona utilizando la redundancia en otras. Para obtener más información, consulte Habilitar almacenamiento con redundancia de zona.
Enero de 2023
Funciones nuevas y mejoradas
Opción para cambiar el disco de almacenamiento a HDD estándar cuando las máquinas virtuales se apagan. Ahora hay una nueva opción, Habilitar el ahorro de costes de almacenamiento, disponible en la página Configuración de disco al crear o actualizar catálogos de Azure. La opción ahorra costes de almacenamiento al cambiar a HDD estándar para el disco de almacenamiento y el disco de caché de escritura cuando la máquina virtual se apaga. La máquina virtual vuelve a su configuración original al reiniciarse. Para obtener más información, consulte Crear un catálogo de Microsoft Azure.
Compatibilidad para configurar la itinerancia de sesiones en Configuración completa. Anteriormente, PowerShell era la única opción para configurar la itinerancia de sesiones para aplicaciones y escritorios. Ahora puede hacerlo en Configuración completa. Para obtener más información, consulte Administrar grupos de entrega.
Se han cambiado los nombres de algunas acciones para que se ajusten mejor a su significado real. Hemos cambiado el nombre de las siguientes acciones en Configuración completa > Catálogos de máquinas y Configuración completa > Grupos de entrega. Los flujos de trabajo para realizar esas acciones no han cambiado.
- Actualizar máquinas se ha renombrado a Cambiar imagen maestra
- Revertir actualización de máquina se ha renombrado a Revertir imagen maestra
- Actualizar catálogo se ha renombrado a Cambiar nivel funcional
- Actualizar grupo de entrega se ha renombrado a Cambiar nivel funcional
- Deshacer actualización de catálogo se ha renombrado a Deshacer cambio de nivel funcional
- Deshacer actualización de grupo de entrega se ha renombrado a Deshacer cambio de nivel funcional
Compatibilidad para organizar grupos de aplicaciones mediante carpetas. Ahora puede crear carpetas anidadas para organizar grupos de aplicaciones y facilitar el acceso. Para obtener más información, consulte Organizar grupos de aplicaciones mediante carpetas.
Mejoras en las restricciones para grupos de entrega. Anteriormente, al restringir el uso de aplicaciones o escritorios para un grupo de entrega, solo se podían especificar los usuarios y grupos de usuarios a los que se les permitía usarlos en un grupo de entrega. Ahora también puede agregar usuarios y grupos de usuarios que desea bloquear. Esta mejora es útil cuando agrega un grupo de usuarios a una lista de permitidos y, al mismo tiempo, desea bloquear un subconjunto de usuarios de esa lista. Para obtener más información, consulte Crear grupos de entrega.
Acceda a Citrix Analytics for Performance™ - Detalles de la sesión desde Monitor. La página Detalles de la sesión de Citrix Analytics for Performance ahora está integrada en Monitor. Haga clic en Ver cronología de la sesión en la página Sesiones de Monitor para ver la página Detalles de la sesión de Citrix Analytics for Performance dentro de Monitor. Esto requiere que tenga una licencia válida de Citrix Analytics for Performance. Los detalles de la sesión están disponibles para las sesiones que se clasifican como Excelentes, Aceptables o Deficientes en Citrix Analytics for Performance.
Puede ver una tendencia de la experiencia de la sesión durante los últimos tres días, junto con los factores que contribuyen a la experiencia. Esta información complementa los datos en tiempo real disponibles en Monitor, utilizados por el administrador de la mesa de ayuda al solucionar problemas relacionados con la experiencia de la sesión.
Para obtener más información, consulte el artículo Análisis del sitio.
Las máquinas virtuales no persistentes se eliminan de los hipervisores o servicios en la nube cuando las elimina o elimina sus catálogos de máquinas en Configuración completa. La opción de conservar las máquinas virtuales en hipervisores o servicios en la nube ahora solo está disponible para máquinas virtuales persistentes. Para obtener más información, consulte Administrar catálogos de máquinas.
Diciembre de 2022
Funciones nuevas y mejoradas
Compatibilidad para crear catálogos unidos a Azure AD, híbridos de Azure AD y habilitados para Microsoft Intune, con máquinas virtuales maestras unidas a Azure AD. Ahora puede crear catálogos unidos a Azure AD, híbridos de Azure AD y habilitados para Microsoft Intune, con máquinas virtuales maestras unidas a Azure AD, híbridas de Azure AD y no unidas a dominio. Si desea administrar una máquina virtual maestra con Microsoft Intune, utilice la versión 2212 o posterior de VDA y no omita la preparación de la imagen al crear o actualizar catálogos de máquinas.
Para obtener más información sobre las identidades de las máquinas, consulte Unido a Azure Active Directory, Microsoft Intune y Unido a Azure Active Directory híbrido.
Compatibilidad en MCS para eliminar objetos de VM sin acceder al hipervisor. Ahora puede eliminar objetos de VM en MCS sin tener acceso al hipervisor. Al eliminar una VM o un esquema de aprovisionamiento, MCS necesita eliminar etiquetas para que los recursos ya no se rastreen ni identifiquen. Anteriormente, si no se podía acceder al hipervisor, se ignoraban los errores de eliminación de etiquetas. Con esta función, si el hipervisor no es accesible al usar el comando Remove-ProvVM, la eliminación de etiquetas fallará, pero al usar la opción PurgeDBOnly, aún puede eliminar el objeto de recurso de VM de la base de datos. Para obtener más información, consulte Eliminar máquinas sin acceso al hipervisor.
Noviembre de 2022
Funciones nuevas y mejoradas
Compatibilidad para entregar aplicaciones MSIX y MSIX app attach. En Configuración completa > Paquetes de aplicaciones, ahora puede cargar aplicaciones empaquetadas MSIX y MSIX app attach en Citrix Cloud y entregarlas a sus usuarios. Para obtener más información, consulte Paquetes de aplicaciones.
Aviso para versiones de VDA y niveles funcionales no admitidos. La interfaz de Configuración completa ahora le avisa sobre las versiones de VDA y los niveles funcionales no admitidos. Para evitar posibles problemas:
- Si una máquina ejecuta una versión de VDA no admitida, se le pedirá que actualice a una versión admitida.
- Si el nivel funcional de un catálogo o grupo de entrega no es compatible, se le pedirá que lo establezca en un nivel superior.
Consejo:
Los VDA están cubiertos por los ciclos de vida CR y LTSR de Citrix Virtual Apps and Desktops.
Capacidad de anotar imágenes maestras ampliada a la creación de catálogos. Al crear un catálogo de MCS en Configuración completa, ahora puede anotar su imagen maestra. Para obtener más información, consulte Imagen maestra.
Compatibilidad con la exportación de datos de asignación de escritorios a través de Configuración completa. Al ver las asignaciones de escritorios para un grupo de entrega de SO de sesión única, ahora puede exportar los datos de asignación a un archivo CSV con fines de auditoría. Para ello, seleccione dicho grupo de entrega en Configuración completa > Grupos de entrega, vaya a la ficha Escritorios y, a continuación, haga clic en Exportar en la esquina superior izquierda de la ficha.
Las fichas Todas las aplicaciones y Carpetas de aplicaciones se consolidan en una. En Configuración completa > Aplicaciones, las fichas Todas las aplicaciones y Carpetas de aplicaciones se han consolidado en una sola ficha, Aplicaciones. Este cambio unifica la experiencia del usuario en la administración de la vista de carpetas en todos los nodos de Configuración completa.
Compatibilidad para cambiar el tipo de almacenamiento a un nivel inferior cuando una VM se apaga en entornos de Azure. En entornos de Azure, ahora puede ahorrar costes de almacenamiento cambiando el tipo de almacenamiento de un disco administrado a un nivel inferior cuando apaga una VM. Para ello, utilice la propiedad personalizada StorageTypeAtShutdown. El tipo de almacenamiento del disco cambia a un nivel inferior (como se especifica en la propiedad personalizada StorageTypeAtShutdown) cuando apaga la VM. Después de encender la VM, el tipo de almacenamiento vuelve al tipo de almacenamiento original (como se especifica en la propiedad personalizada StorageType o WBCDiskStorageType). Para obtener más información, consulte Cambiar el tipo de almacenamiento a un nivel inferior cuando una VM se apaga.
Actualizaciones en la vista de filtros. La página Filtros de Monitor se ha actualizado para incluir listas de filtros guardados y predeterminados separadas para una mejor visualización y accesibilidad a los filtros. Puede seleccionar una vista entre Máquinas, sesiones, Conexiones o Instancias de aplicación. A continuación, puede seleccionar un filtro de la lista de filtros guardados o filtros predeterminados para ver la lista de datos filtrados. Puede utilizar las listas desplegables para refinar los criterios de filtro o editar los criterios existentes. Puede guardar su filtro en la lista de filtros guardados. Para obtener más información, consulte el artículo Filtros.
Capacidad para restablecer el disco del SO de una VM persistente en un catálogo de máquinas creado con MCS. En entornos de virtualización de VMware, ahora puede usar el comando de PowerShell Reset-ProvVMDisk para restablecer el disco del SO de una VM persistente en un catálogo de máquinas creado con MCS. Esta función automatiza el proceso de restablecimiento del disco del SO. Por ejemplo, ayuda a restablecer la VM a su estado inicial de un catálogo de escritorios de desarrollo persistente creado con MCS.
Para obtener más información sobre el uso del comando de PowerShell para restablecer el disco del SO, consulte Restablecer disco del SO.
Compatibilidad para actualizar el perfil de máquina y propiedades personalizadas adicionales de máquinas aprovisionadas con MCS en entornos de Azure. Anteriormente, en entornos de Azure, podía usar Request-ProvVMUpdate para actualizar la propiedad personalizada ServiceOffering de una máquina aprovisionada con MCS. Ahora, también puede actualizar el perfil de máquina y las siguientes propiedades personalizadas:
StorageTypeWBCDiskStorageTypeIdentityDiskStorageTypeLicenseTypeDedicatedHostGroupIdPersistWBCPersistOsDiskPersistVm
Para obtener más información, consulte Actualizar máquinas aprovisionadas al estado actual del esquema de aprovisionamiento.
Compatibilidad con perfiles de máquina en GCP. Al crear un catálogo para aprovisionar máquinas mediante Machine Creation Services (MCS) en entornos de Google Cloud Platform (GCP), ahora puede usar un perfil de máquina para capturar las propiedades de hardware de una máquina virtual y aplicarlas a las máquinas virtuales recién aprovisionadas en el catálogo. Cuando no se utiliza el parámetro MachineProfile, las propiedades de hardware se capturan de la máquina virtual o instantánea de la imagen maestra.
Los perfiles de máquina funcionan con sistemas operativos Linux y Windows.
Para obtener información sobre cómo crear un catálogo de máquinas con un perfil de máquina, consulte Crear un catálogo de máquinas mediante un perfil de máquina.
Compatibilidad con la actualización de máquinas aprovisionadas por MCS en entornos de GCP. En entornos de GCP, Set-ProvScheme cambia la plantilla (esquema de aprovisionamiento) y no afecta a las máquinas existentes. Con el comando de PowerShell Request-ProvVMUpdate, ahora puede aplicar el esquema de aprovisionamiento actual a una máquina existente (o a un conjunto de máquinas). Actualmente, en GCP, la actualización de propiedades admitida por esta función es el perfil de máquina. Para obtener más información, consulte Actualizar máquinas aprovisionadas mediante PowerShell.
Octubre de 2022
Funciones nuevas y mejoradas
Compatibilidad para usar perfiles de máquina y grupos de hosts al mismo tiempo. Al crear un catálogo con una imagen maestra de Azure Resource Manager, ahora puede usar un perfil de máquina y un grupo de hosts al mismo tiempo. Esto es útil en escenarios en los que desea usar el inicio de confianza para mejorar la seguridad y, al mismo tiempo, ejecutar las máquinas en hosts dedicados. Para obtener más información, consulte Entornos de virtualización de Microsoft Azure Resource Manager.
Compatibilidad para organizar grupos de entrega mediante carpetas. Ahora puede crear un árbol de carpetas para organizar los grupos de entrega y facilitar el acceso. Para obtener más información, consulte Organizar grupos de entrega mediante carpetas.
Compatibilidad para programar un reinicio único de máquinas a través de la Configuración completa. Ahora hay una nueva opción, Una vez, disponible al crear programaciones de reinicio para grupos de entrega. Con esta opción, puede programar que las máquinas de un grupo de entrega se reinicien una vez, en una fecha y hora específicas. Para obtener más información, consulte Crear una programación de reinicio.
Programación avanzada de sondeos. Ahora se puede mejorar la programación de sondeos de aplicaciones y escritorios desde Monitor. Con esta función, Citrix Probe Agent se puede configurar para ejecutar las tareas de sondeo en días específicos de la semana y repetirlas a intervalos específicos durante el día. Esto le permite programar una única tarea de sondeo para que se repita en momentos específicos del día y de la semana. Ahora puede comprobar de forma proactiva el estado de su sitio con sondeos configurados para ejecutarse regularmente en momentos adecuados. Esta función simplifica la configuración y la administración de sondeos en Monitor. Para obtener más información, consulte Sondeo de aplicaciones y escritorios.
Septiembre de 2022
Funciones nuevas y mejoradas
Las versiones anteriores del SDK de PowerShell remoto ahora están obsoletas. Si utiliza una versión obsoleta, el SDK deja de funcionar y aparece un mensaje de error que le pide que descargue la versión actual. Si esto sucede, descargue el SDK de PowerShell remoto más reciente del sitio web de Citrix.
Catálogos de máquinas con inicio de confianza en Azure. En entornos de Azure, puede crear catálogos de máquinas habilitados con inicio de confianza y usar la propiedad SupportsTrustedLaunch del inventario de VM para determinar los tamaños de VM que admiten el inicio de confianza.
El inicio de confianza es una forma sencilla de mejorar la seguridad de las VM de generación 2. El inicio de confianza protege contra técnicas de ataque avanzadas y persistentes. Para obtener más información, consulte Catálogos de máquinas con inicio de confianza.
Compatibilidad para identificar recursos de Microsoft System Center Virtual Machine Manager creados por MCS. Ahora puede identificar los recursos de Microsoft System Center Virtual Machine Manager (SCVMM) creados por MCS mediante etiquetas. Para obtener más información sobre las etiquetas que MCS agrega a los recursos, consulte Identificar recursos creados por MCS.
Compatibilidad para identificar recursos de VMware creados por MCS. Ahora puede identificar los recursos de VMware creados por MCS mediante etiquetas. Para obtener más información sobre las etiquetas que MCS agrega a los recursos, consulte Identificar recursos creados por MCS.
Compatibilidad para optimizar la limitación de AWS Workspace. Ahora puede encender y apagar un gran número de máquinas en un AWS Workspace sin encontrar problemas de limitación. Los problemas de limitación ocurren cuando el número de solicitudes enviadas a AWS Workspace excede el número de solicitudes que el servidor puede manejar. Por lo tanto, Citrix ahora agrupa varias solicitudes en una sola antes de enviarlas al SDK de AWS Workspace.
Posibilidad de comprobar los detalles de las máquinas al ver el recuento de máquinas en Inicio. Al ver el recuento de máquinas por estado de disponibilidad en Inicio, ahora puede hacer clic en un estado para ver los detalles de las máquinas en ese estado. Para obtener más información, consulte Página de inicio de la interfaz de Configuración completa.
Compatibilidad para la creación de catálogos de máquinas mediante una imagen de una suscripción diferente en el mismo inquilino de Azure. Anteriormente, en entornos de Azure, solo podía seleccionar una imagen dentro de su suscripción para crear un catálogo de máquinas. Con esta función, ahora puede seleccionar una imagen en Azure Compute Gallery (anteriormente Shared Image Gallery) que pertenezca a una suscripción compartida diferente para crear y actualizar catálogos de MCS.
Para obtener más información sobre cómo crear un catálogo, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager.
Para obtener información sobre cómo compartir una imagen con otra entidad de servicio en el mismo inquilino, consulte Compartir imágenes con otra entidad de servicio en el mismo inquilino.
Para obtener información sobre los comandos de PowerShell para seleccionar una imagen de una suscripción diferente, consulte Uso de PowerShell para seleccionar una imagen de una suscripción diferente.
Para obtener más información sobre Azure Compute Gallery, consulte Azure Shared Image Gallery.
Agosto de 2022
Funciones nuevas y mejoradas
Compatibilidad para identificar recursos de Citrix Hypervisor creados por MCS. Ahora puede identificar los recursos de Citrix Hypervisor creados por MCS mediante etiquetas. Para obtener más información sobre las etiquetas que MCS agrega a los recursos, consulte Identificar recursos creados por MCS.
Compatibilidad para usar grupos de hosts y zonas de disponibilidad de Azure al mismo tiempo. En entornos de Azure, ahora hay una comprobación previa para evaluar si la creación de un catálogo de máquinas se realizará correctamente en función de la zona de disponibilidad de Azure especificada en la propiedad personalizada y la zona del grupo de hosts. La creación del catálogo falla si la propiedad personalizada de la zona de disponibilidad no coincide con la zona del grupo de hosts.
Un grupo de hosts es un recurso que representa una colección de hosts dedicados. Un host dedicado es un servicio que proporciona servidores físicos que alojan una o varias máquinas virtuales. Las zonas de disponibilidad de Azure son ubicaciones físicamente separadas dentro de cada región de Azure que son tolerantes a fallos locales.
Para obtener más información sobre las distintas combinaciones de zona de disponibilidad y zona de grupo de hosts que dan como resultado la creación correcta o fallida del catálogo de máquinas, consulte Uso de grupos de hosts y zonas de disponibilidad de Azure al mismo tiempo.
Compatibilidad con la actualización del ID de carpeta de un catálogo de máquinas en VMware. En entornos de virtualización de VMware, ahora puede actualizar el ID de carpeta de un catálogo de máquinas MCS mediante la propiedad personalizada FolderID en Set-ProvScheme. Las máquinas virtuales creadas después de actualizar el ID de carpeta se crean bajo este nuevo ID de carpeta. Si esta propiedad no se especifica en CustomProperties, las máquinas virtuales se crean en la carpeta donde se encuentra la imagen maestra. Para obtener más información sobre la actualización del ID de carpeta, consulte Actualizar el ID de carpeta de un catálogo de máquinas.
Configuración de la zona horaria. Ahora puede configurar el formato de fecha y hora de la interfaz para adaptarlo a sus preferencias mediante la configuración de Fecha y hora. Para obtener más información, consulte Configuración de la zona horaria.
Image Portability Service (IPS) ahora es compatible con Amazon Web Services (AWS). Al configurar los permisos y componentes necesarios para AWS, los flujos de trabajo de IPS se pueden utilizar con una cuenta de AWS. Consulte Migrar cargas de trabajo a la nube pública para obtener más detalles.
Configuración del archivo de paginación durante la preparación de la imagen en entornos de Azure. En entornos de Azure, ahora puede evitar posibles confusiones con la ubicación del archivo de paginación. Para ello, MCS ahora determina dicha ubicación al crear el esquema de aprovisionamiento durante la preparación de la imagen. Este cálculo se basa en ciertas reglas. Las características como el disco del sistema operativo efímero (EOS) y MCS I/O tienen su propia ubicación esperada para el archivo de paginación, y son exclusivas entre sí. Además, si desvincula la preparación de la imagen de la creación del esquema de aprovisionamiento, MCS determina correctamente su ubicación. Para obtener más información sobre la ubicación del archivo de paginación, consulte Ubicación del archivo de paginación.
Compatibilidad con la actualización de la configuración del archivo de paginación en entornos de Azure. Al crear un catálogo en un entorno de Azure, ahora puede especificar la configuración del archivo de paginación, incluida su ubicación y tamaño, mediante comandos de PowerShell. Esto anula la configuración del archivo de paginación determinada por MCS. Puede hacerlo ejecutando el comando New-ProvScheme con las siguientes propiedades personalizadas:
-
PageFileDiskDriveLetterOverride: Letra de la unidad de disco de la ubicación del archivo de paginación -
InitialPageFileSizeInMB: Tamaño inicial del archivo de paginación en MB -
MaxPageFileSizeInMB: Tamaño máximo del archivo de paginación en MB
Para obtener más información sobre la actualización de la configuración del archivo de paginación, consulte Actualizar la configuración del archivo de paginación.
Actualizaciones de la página de inicio. El widget de Introducción ahora tiene un nuevo aspecto. Otras actualizaciones de la página de inicio incluyen:
- Los iconos de Actualizar y Ayuda recién añadidos en la esquina superior derecha.
- Recuentos de recursos en los que se puede hacer clic, lo que proporciona acceso rápido a las páginas de recursos relevantes.
- Mejora del icono de No me gusta. Si no le gusta una recomendación, la recomendación desaparece. Si no le gusta el widget de recomendaciones, el widget desaparece.
Para obtener más información, consulte Página de inicio.
Compatibilidad con la habilitación de extensiones de VM de Azure. Al usar una especificación de plantilla ARM como perfil de máquina para crear un catálogo de máquinas, ahora puede agregar extensiones de VM de Azure a las VM del catálogo, ver la lista de extensiones admitidas y quitar las extensiones que haya agregado. Las extensiones de VM de Azure son pequeñas aplicaciones que proporcionan configuración posterior a la implementación y tareas de automatización en las VM de Azure. Por ejemplo, si una VM requiere la instalación de software, protección antivirus o la capacidad de ejecutar un script en su interior, puede usar una extensión de VM. Para obtener más información sobre cómo habilitar las extensiones de VM de Azure, consulte Usar PowerShell para habilitar las extensiones de VM de Azure.
Compatibilidad con el inicio de confianza para discos de SO efímeros. Ahora puede crear esquemas de aprovisionamiento mediante discos de SO efímeros en Windows con inicio de confianza. El inicio de confianza es una forma sencilla de mejorar la seguridad de las VM de generación 2. Protege contra técnicas de ataque avanzadas y persistentes al combinar tecnologías que se pueden habilitar de forma independiente, como el arranque seguro y la versión virtualizada del módulo de plataforma segura (vTPM). Para obtener más información sobre cómo crear un catálogo de máquinas, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Julio de 2022
Funciones nuevas y mejoradas
Tiempos de espera dinámicos de sesión para máquinas de SO de sesión única. Los tiempos de espera dinámicos de sesión ahora admiten máquinas de SO de sesión única. Se requiere un grupo de entrega con al menos un VDA de la versión 2206 o posterior. Asegúrese de que esos VDA se hayan registrado en Citrix Cloud al menos una vez. Para obtener más información, vaya a Tiempos de espera dinámicos de sesión.
Enviar recordatorios de cierre de sesión sin forzar el cierre de sesión del usuario en Autoscale. Ahora hay una nueva función disponible en Notificaciones de cierre de sesión del usuario (anteriormente Forzar cierre de sesión del usuario) en Autoscale. La función le permite enviar recordatorios de cierre de sesión a los usuarios sin forzarles a cerrar la sesión. Esto evita la posible pérdida de datos causada por forzar a los usuarios a cerrar sus sesiones. Consulte Notificaciones de cierre de sesión del usuario para obtener más información.
Posibilidad de establecer el tipo de licencia de SO Linux al crear catálogos de VM Linux en Azure. Con la interfaz de Configuración completa, ahora puede elegir el tipo de licencia de SO Linux al crear catálogos de VM Linux en Azure. Tiene dos opciones para las licencias Linux propias: Red Hat Enterprise Linux y SUSE Linux Enterprise Server. Para obtener más información, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Experiencia de búsqueda mejorada en Configuración completa. El nodo de búsqueda proporciona las siguientes funciones y mejoras nuevas:
- Posibilidad de exportar resultados de búsqueda. Ahora puede exportar los resultados de búsqueda. Para ello, haga clic en el icono de exportación en la esquina superior derecha.
- Nuevo filtro disponible. Ahora hay un filtro, Acción de energía pendiente, disponible para su uso. Utilice el filtro para refinar la búsqueda.
- Compatibilidad con la búsqueda “No contiene” para ciertos elementos. Elementos como los nombres de máquinas y las etiquetas ahora admiten los criterios de búsqueda “No contiene”.
- Compatibilidad con la búsqueda de objetos al agregar filtros. Al agregar filtros para los siguientes objetos, ahora puede buscarlos: conexiones, catálogos de máquinas, grupos de entrega, grupos de aplicaciones y etiquetas.
Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Compatibilidad con perfiles de almacenamiento de VMware. Al crear un catálogo de máquinas con una imagen maestra en un almacén de datos vSAN, ahora puede copiar la directiva de almacenamiento, como la información de RAID-1 o RAID-5, de la imagen maestra a los dispositivos de destino creados. Para los catálogos existentes, la directiva de almacenamiento permanece sin cambios incluso si actualiza el catálogo.
Compatibilidad con el registro de SPN de RestrictedKrbHost. Todas las cuentas de equipo creadas por Citrix MCS ahora se registran con RestrictedKrbHost Nombres principales de servicio (SPN). Esto evita la necesidad de ejecutar el comando setspn para registrar el SPN de las cuentas de equipo después de que MCS las cree.
App Packages en Full Configuration para la entrega de aplicaciones empaquetadas de Microsoft. El nodo App-V se ha renombrado a App Packages y se ha rediseñado para admitir más tipos de aplicaciones empaquetadas de Microsoft. Anteriormente, tenía que usar el módulo de detección para agregar aplicaciones empaquetadas de App-V a su entorno para su entrega. Ahora puede agregar y entregar las aplicaciones en un solo lugar mediante el nodo App Packages. Para obtener más información, consulte Paquetes de aplicaciones.
Compatibilidad con el uso de especificaciones de plantilla ARM como perfiles de máquina. Anteriormente, solo podía usar máquinas virtuales como perfiles de máquina. Ahora también puede usar especificaciones de plantilla ARM como perfiles de máquina al crear catálogos de máquinas de Azure. Esta función le permite aprovechar las características de las plantillas ARM de Azure, como el control de versiones. Para asegurarse de que la especificación seleccionada esté configurada correctamente y contenga las configuraciones necesarias, realizamos una validación. Si la validación falla, se le pedirá que seleccione un perfil de máquina diferente. Para obtener más información, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Compatibilidad con la validación de especificaciones de plantilla ARM. Ahora puede validar la especificación de plantilla ARM para asegurarse de que se pueda usar como perfil de máquina para crear un catálogo de máquinas. Hay dos formas de validar la especificación de plantilla ARM:
- Mediante la interfaz de administración de Full Configuration.
- Mediante el comando de PowerShell.
Para obtener más información sobre la validación de la especificación de plantilla ARM, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Junio de 2022
Funciones nuevas y mejoradas
Compatibilidad con la programación de reinicios para máquinas con SO de sesión única. Anteriormente, la función de programación de reinicios solo estaba disponible para máquinas con SO multisesión. Ahora también está disponible para máquinas con SO de sesión única. Ahora puede crear programaciones de reinicio para grupos de entrega que contengan máquinas con SO de sesión única. Para obtener más información, consulte Crear y administrar programaciones de reinicio para máquinas en un grupo de entrega.
Opción para realizar comprobaciones previas del nombre de usuario. Ahora hay una opción, Comprobar nombre, disponible al introducir las credenciales de dominio. Con esta opción, puede comprobar si el nombre de usuario es válido o único. La opción es útil, por ejemplo, cuando:
- El mismo nombre de usuario existe en varios dominios. Se le pedirá que seleccione el usuario deseado.
- No recuerda el nombre de dominio. Puede introducir el nombre de usuario sin especificar el nombre de dominio. Si la comprobación se realiza correctamente, el nombre de dominio se rellena automáticamente.
Para obtener más información, consulte Credenciales de dominio.
Posibilidad de cambiar la configuración de red de un esquema de aprovisionamiento existente. Ahora puede cambiar la configuración de red de un esquema de aprovisionamiento existente para que las nuevas máquinas virtuales se creen en la nueva subred. Utilice el parámetro -NetworkMapping en el comando Set-ProvScheme para cambiar la configuración de red. Solo las máquinas virtuales recién aprovisionadas del esquema tendrán la nueva configuración de subred. También debe asegurarse de que las subredes estén bajo la misma unidad de alojamiento. Para obtener más información, consulte Cambiar la configuración de red de un esquema de aprovisionamiento existente.
Recuperar información del nombre de la región para máquinas virtuales de Azure, discos administrados, instantáneas, VHD de Azure y plantillas de ARM. Ahora puede mostrar la información del nombre de la región para una máquina virtual de Azure, discos administrados, instantáneas, VHD de Azure y plantillas de ARM. Esta información se muestra para los recursos de la imagen maestra cuando se asigna un catálogo de máquinas. Para obtener más información, consulte Recuperar información del nombre de la región para máquinas virtuales de Azure, discos administrados, instantáneas, VHD de Azure y plantillas de ARM.
Posibilidad de usar valores de propiedades de perfiles de máquinas en el entorno de Azure. Al crear un catálogo de Azure con un perfil de máquina, ahora puede establecer los valores de las propiedades a partir de la especificación de la plantilla de ARM o de la máquina virtual, lo que se utilice como perfil de máquina, si los valores no están definidos explícitamente en las propiedades personalizadas. Las propiedades afectadas por esta función son:
- Zona de disponibilidad
- ID de grupo de host dedicado
- ID de conjunto de cifrado de disco
- Tipo de SO
- Tipo de licencia
- Oferta de servicio
- Tipo de almacenamiento
Si faltan algunas de las propiedades del perfil de máquina y no están definidas en las propiedades personalizadas, se utiliza el valor predeterminado de las propiedades, siempre que sea aplicable. Para obtener más información, consulte Usar valores de propiedades de perfiles de máquinas.
Compatibilidad ampliada con la actualización de VDA. Mediante la interfaz de Configuración completa, ahora puede actualizar máquinas persistentes aprovisionadas por MCS. Puede actualizarlas por catálogo o por máquina. Para obtener más información, consulte Actualizar VDA mediante la interfaz de Configuración completa.
Citrix Probe Agent en Citrix Cloud Japan y Citrix Cloud Government Control Planes. Citrix Probe Agent ahora admite sitios alojados en Citrix Cloud Japan y Citrix Cloud Government Control Planes. Para usar el agente de sondeo en estos planos, establezca el valor del registro en la ruta “\HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\ProbeAgent\AGENT\region” en 2 para Japón y en 3 para la región Government. Citrix Probe Agent automatiza el proceso de comprobación del estado de las aplicaciones y los escritorios virtuales publicados en un sitio. Para obtener más información, consulte Sondeo de aplicaciones y escritorios.
Personalizar el puerto utilizado para la comunicación entre VDA y Cloud Connectors. Ahora puede personalizar el puerto que utiliza el VDA para comunicarse con los Cloud Connectors en función de sus requisitos de seguridad específicos. Esta función es útil si su equipo de seguridad no permite que el puerto predeterminado (puerto 80) esté abierto o si el puerto predeterminado ya está en uso. Para obtener más información, consulte Personalizar el puerto para comunicarse con Cloud Connectors.
Compatibilidad con la organización de catálogos de máquinas mediante carpetas. Ahora puede crear carpetas anidadas para organizar los catálogos de máquinas y facilitar el acceso. Para obtener más información, consulte Organizar catálogos mediante carpetas.
Compatibilidad con SCVMM 2022. Citrix DaaS ahora es compatible con System Center Virtual Machine Manager (SCVMM) 2022 de Microsoft. SCVMM proporciona una gama de servicios que incluyen el mantenimiento de los recursos necesarios para implementar máquinas virtuales. Para obtener más información sobre las nuevas funciones compatibles con SCVMM 2022, consulte Novedades de System Center Virtual Machine Manager.
Compatibilidad con la configuración del parámetro de operaciones de aprovisionamiento simultáneas máximas en AWS. Citrix DaaS ahora admite MaximumConcurrentProvisioningOperations como una propiedad personalizada configurable para MCS en AWS. MaximumConcurrentProvisioningOperations es la propiedad que determina el número de máquinas virtuales que puede crear o eliminar simultáneamente. Aunque MCS admite 100 operaciones de aprovisionamiento simultáneas máximas de forma predeterminada, ahora puede introducir comandos de PowerShell para personalizar este valor. Puede introducir un rango de 1 a 1000. Establecer esta propiedad en el valor preferido le permite controlar el número de tareas paralelas que puede realizar al crear o eliminar máquinas virtuales. Para obtener más información sobre cómo configurar las operaciones de aprovisionamiento simultáneas máximas, consulte Valores predeterminados de conexión de host.
Mayo de 2022
Funciones nuevas y mejoradas
Diagnóstico mejorado del inicio de sesión. Citrix DaaS ahora admite diagnósticos detallados de errores de inicio de sesión. Ahora puede ver los componentes implicados en la secuencia de inicio de sesión. Se resaltan los componentes que fallaron con los últimos códigos de error generados. Esto ayuda a identificar la razón exacta de un error de inicio de sesión y a tomar la acción recomendada.
La página Transacción se amplía con el panel Detalles de la transacción, que contiene una lista de componentes que indican la aparición del error. Al hacer clic en el nombre del componente, se muestran los Detalles del componente y los Últimos detalles de error conocidos. Se muestran la Razón del error y el Código de error. Al hacer clic en el enlace Más información, se accede al código específico en Códigos de error que contiene una descripción detallada y la acción recomendada. Para obtener más información, consulte Diagnóstico de sesiones.
Compatibilidad con el uso de Set-ProvServiceConfigurationData en Remote PowerShell SDK. Ahora puede ejecutar Set-ProvServiceConfigurationData mediante Remote PowerShell SDK para configurar todos los parámetros aplicables. También puede omitir la habilitación de DHCP durante la preparación de la imagen con este comando. A continuación, se muestra la lista de configuraciones compatibles con Set-ProvServiceConfigurationData:
- Cambiar el tiempo de espera de preparación de la imagen:
Set-ProvServiceConfigurationData -Name "ImageManagementPrep_PreparationTimeout" -value 60 - Omitir habilitación de DHCP:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value EnableDHCP - Omitir rearme de KMS de Microsoft Windows:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value OsRearm - Omitir rearme de KMS de Microsoft Office:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value OfficeRearm - Inhabilitar el apagado automático de la VM de preparación:
Set-ProvServiceConfigurationData –Name ImageManagementPrep_NoAutoShutdown –Value true - Inhabilitar la inyección de dominio:
Set-ProvServiceConfigurationData –Name DisableDomainInjection –Value true
Posibilidad de establecer el tipo de licencia de Linux al crear catálogos de máquinas Linux mediante comandos de PowerShell. Mediante comandos de PowerShell, puede establecer el tipo de licencia de Linux al crear catálogos de máquinas Linux. Tiene dos opciones para las licencias de Linux de tipo “traiga su propia licencia”: RHEL_BYOS y SLES_BYOS. La configuración predeterminada es la licencia de Azure Linux. Para obtener más información, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Compatibilidad con la identificación de todos los recursos de Azure creados por MCS. Ahora puede identificar todos los recursos de Azure creados por MCS, como imágenes, discos de ID, discos de SO, NIC, VM, etc., que están asociados a un ProvScheme mediante una etiqueta llamada provschemeID. Para obtener más información sobre las etiquetas que MCS agrega a los recursos, consulte Identificar recursos creados por MCS.
Compatibilidad con la adición manual de usuarios que no son de Active Directory. Mediante la interfaz de administración de Configuración completa, ahora puede introducir una lista de nombres de usuario separados por punto y coma al agregar usuarios que no son de Active Directory para un catálogo. Tenga en cuenta el formato al agregar usuarios que residen en diferentes directorios. Por ejemplo, si los usuarios están en Active Directory, introduzca los nombres directamente. Si no, introduzca los nombres en este formato: <identity provider>:<user name>. Ejemplo: AzureAD:username. Para obtener más información, consulte Crear catálogo de máquinas.
Abril de 2022
Funciones nuevas y mejoradas
Página de inicio de la interfaz de Configuración completa. La Configuración completa ahora tiene una página de inicio que ofrece una descripción general de la implementación y las cargas de trabajo de Citrix DaaS, junto con información que le ayuda a sacar el máximo partido a su suscripción. La página consta de las siguientes partes:
- Información general del servicio. Ofrece una descripción general de la implementación y las cargas de trabajo de Citrix DaaS.
- Recomendaciones. Recomienda funciones disponibles con su suscripción y recopila sus comentarios.
- Novedades. Muestra las funciones más recientes.
- Funciones en versión preliminar. Muestra las funciones que se encuentran actualmente en versión preliminar.
- Primeros pasos. Muestra los pasos para guiarle a través de la configuración inicial.
Para obtener más información, consulte Página de inicio.
Mostrar el progreso de la creación y las actualizaciones de catálogos. La Configuración completa ahora le permite mantenerse al día sobre la creación y las actualizaciones de catálogos. Puede obtener una descripción general del proceso de creación y actualización, ver el historial de los pasos realizados y supervisar el progreso y el tiempo de ejecución del paso actual. Para obtener más información, consulte Iniciar la creación del catálogo.
Mostrar los hipervisores y servicios en la nube disponibles según la zona seleccionada. En Configuración completa, al crear conexiones de alojamiento, debe seleccionar una zona antes de seleccionar un tipo de conexión. La lista desplegable Tipo de conexión muestra los hipervisores y servicios en la nube disponibles con la zona. Anteriormente, para asegurarse de que la lista Tipo de conexión mostrara un hipervisor o servicio en la nube necesario, tenía que instalar su complemento en cada zona. Con esta nueva secuencia de configuración, ahora puede instalar el complemento solo en la zona requerida.
También puede usar el comando de PowerShell para obtener la lista de complementos de hipervisor disponibles con la zona seleccionada. Para obtener más información, consulte Crear una conexión y recursos.
Compatibilidad con usuarios que no están unidos a AD local en Configuración completa. Hay un nuevo campo, Seleccionar tipo de identidad, disponible en las interfaces donde se asignan usuarios a escritorios o aplicaciones aprovisionados, grupos de entrega o grupos de aplicaciones. Con este campo, ahora puede seleccionar cuentas de usuario de cualquiera de los siguientes proveedores de identidades a los que está conectado su Citrix Cloud:
- Active Directory
- Azure Active Directory
- Okta
Capacidad para rechazar propiedades personalizadas no válidas en entornos de Google Cloud Platform (GCP) y Azure. Ahora puede evitar posibles confusiones si las propiedades personalizadas establecidas en New-ProvScheme y Set-ProvScheme no surten efecto. Si especifica una o varias propiedades personalizadas que no existen, recibirá un mensaje de error. Para obtener más información, consulte Consideración importante sobre la configuración de propiedades personalizadas.
Compatibilidad para crear máquinas unidas a Azure Active Directory. En Configuración completa, al crear un catálogo, el tipo de identidad Unido a Azure Active Directory ya está disponible en Identidades de máquinas. Con ese tipo de identidad, puede usar MCS para crear máquinas unidas a Azure Active Directory. También tiene una opción adicional, Inscribir las máquinas en Microsoft Intune, para inscribir las máquinas en Microsoft Intune para su administración.
Para obtener información sobre cómo crear catálogos unidos a Azure Active Directory, consulte Crear catálogos de máquinas. Para obtener información sobre los requisitos y las consideraciones relacionadas con la unión a Azure Active Directory, consulte Unido a Azure Active Directory.
Compatibilidad para crear máquinas unidas a Azure Active Directory híbrido. En Configuración completa, al crear un catálogo, el tipo de identidad Unido a Azure Active Directory híbrido ya está disponible en Identidades de máquinas. Con ese tipo de identidad, puede usar MCS para crear máquinas unidas a Azure Active Directory híbrido. Esas máquinas son propiedad de una organización y se inician sesión con una cuenta de Active Directory Domain Services que pertenece a esa organización.
Para obtener información sobre cómo crear catálogos unidos a Azure Active Directory híbrido, consulte Crear catálogos de máquinas. Para obtener información sobre los requisitos y las consideraciones relacionadas con la unión a Azure Active Directory híbrido, consulte Unido a Azure Active Directory híbrido.
Compatibilidad con el inicio de confianza de Azure para instantáneas. Además de las imágenes, el inicio de confianza de Azure ahora también está disponible para las instantáneas. Si selecciona una instantánea con el inicio de confianza habilitado, el uso de un perfil de máquina es obligatorio. Además, debe seleccionar un perfil de máquina con el inicio de confianza habilitado. Para obtener más información, consulte Entornos de nube de Microsoft Azure Resource Manager.
Exportar máquinas. Ahora puede exportar las máquinas que aparecen en la página Máquinas del asistente de Configuración del catálogo de máquinas a un archivo CSV, para usarlo como plantilla al agregar máquinas a un catálogo de forma masiva. Para obtener más información, consulte Exportar máquinas de un catálogo.
Opción para acceder a la consola web de Workspace Environment Management. Una opción, Administración de entornos (Web), ya está disponible en el menú de la ficha Administrar. La opción le lleva a la nueva consola web de Workspace Environment Management. Para acceder a la consola heredada, utilice Administración de entornos. Estamos en proceso de migrar el conjunto completo de funcionalidades de la consola heredada a la consola web. La consola web generalmente responde más rápido que la consola heredada. Para obtener más información, consulte Servicio Workspace Environment Management.
Capacidad para administrar los parámetros de ProvScheme. Cuando utilice MCS para crear un catálogo, ahora recibirá un error si establece los parámetros New-ProvScheme en hipervisores no compatibles durante la creación del catálogo de máquinas o si actualiza los parámetros Set-ProvScheme después de crear el catálogo de máquinas. Para obtener más información, consulte Crear catálogos de máquinas.
Aumento de los límites de ubicación de recursos. Los límites de ubicación de recursos para VDA de sesión única y VDA de varias sesiones se han aumentado a 10000 y 1000, respectivamente. Para obtener más información, consulte Límites.
Compatibilidad para reiniciar máquinas sin administración de energía después de vaciar todas las sesiones. Citrix DaaS ahora le permite crear programaciones de reinicio para máquinas que no tienen administración de energía después de que todas las sesiones se hayan vaciado de las máquinas. En la interfaz de Configuración completa, seleccione Reiniciar todas las máquinas después de vaciar todas las sesiones como Duración del reinicio. Para obtener más información, consulte Crear una programación de reinicio.
Compatibilidad para actualizar máquinas VDA (versión preliminar). Con la interfaz de Configuración completa, ahora puede actualizar las máquinas VDA para su implementación de Citrix DaaS. Puede actualizarlas por catálogo o por máquina. La función se aplica a máquinas que no se crean con MCS (por ejemplo, máquinas físicas). Para obtener más información, consulte Actualizar VDA con la interfaz de Configuración completa.
Las máquinas no se apagan durante las interrupciones. Citrix DaaS ahora evita que el broker apague las máquinas virtuales cuando la zona en la que se encuentran las máquinas experimenta una interrupción. Las máquinas estarán disponibles automáticamente para las conexiones cuando finalice la interrupción. No tiene que realizar ninguna acción para que las máquinas estén disponibles después de la interrupción.
Diagnóstico de inicio de sesión. Citrix DaaS ahora admite diagnósticos mejorados de fallos de inicio de sesión. Utilice el ID de transacción de 32 dígitos (8-4-4-4-12) generado por la aplicación Citrix Workspace desde Citrix Monitor (es decir, el servicio Citrix Director) para identificar el componente y la fase exactos donde se produjo el problema y aplicar las acciones recomendadas para resolverlo. Para obtener más información, consulte Diagnóstico de inicio de sesión.
Opción para acceder al servicio de grabación de sesiones. Una opción, Grabación de sesiones, ya está disponible en el menú de la ficha Administrar. La introducción del servicio de grabación de sesiones proporciona una administración centralizada de las directivas, la reproducción y las configuraciones del servidor. Facilita la carga de los administradores de TI al proporcionar un punto de entrada unificado para administrar y observar los objetos distribuidos en toda la organización. Para obtener más información, consulte Servicio de grabación de sesiones (versión preliminar).
Cambio de marca del servicio Citrix Virtual Apps and Desktops. El servicio Citrix Virtual Apps and Desktops ha pasado a llamarse Citrix DaaS. Obtenga más información sobre el cambio de nombre en nuestro anuncio en nuestro blog.
Las siguientes ofertas del servicio Citrix Virtual Apps and Desktops han cambiado de nombre.
- Citrix Virtual Apps service Advanced ha pasado a llamarse Citrix DaaS Advanced.
- Citrix Virtual Apps service Premium ha pasado a llamarse Citrix DaaS Premium.
- Citrix Virtual Desktops™ service ha pasado a llamarse Citrix DaaS Advanced Plus.
- Citrix Virtual Apps and Desktops service Advanced ha pasado a llamarse Citrix DaaS Advanced Plus.
- Citrix Virtual Apps and Desktops service Premium ahora disponible como Citrix DaaS Premium y Citrix DaaS Premium Plus.
- Citrix Virtual Apps and Desktops Standard for Azure ha pasado a llamarse Citrix DaaS Standard for Azure.
- Citrix Virtual Apps and Desktops Standard for Google Cloud ha pasado a llamarse Citrix DaaS Standard for Google Cloud.
- Citrix Virtual Apps and Desktops Premium for Google Cloud ha pasado a llamarse Citrix DaaS Premium for Google Cloud.
La implementación de esta transición en nuestros productos y su documentación es un proceso continuo. Agradecemos su paciencia durante esta transición.
- La interfaz de usuario del producto, el contenido del producto y las imágenes e instrucciones de la documentación del producto se actualizarán en las próximas semanas.
- Es posible que algunos elementos (como comandos y MSI) sigan conservando sus nombres anteriores para evitar que se rompan los scripts de clientes existentes.
- La documentación del producto relacionada y otros recursos (como vídeos y publicaciones de blog) que se vinculan desde esta documentación del producto aún pueden contener nombres anteriores.
Nota:
El nombre del producto local Citrix Virtual Apps and Desktops sigue siendo el mismo.
Compatibilidad con inquilinos en Configuración completa. Ahora puede crear particiones de configuración dentro de una única instancia de Citrix DaaS. Para ello, cree ámbitos de inquilino en Administradores > Ámbitos y asocie objetos de configuración relacionados, como catálogos de máquinas y grupos de entrega, con esos inquilinos. Como resultado, los administradores con acceso a un inquilino solo pueden administrar los objetos asociados a ese inquilino. Esta función es útil, por ejemplo, si su organización:
- Tiene diferentes silos empresariales (divisiones independientes o equipos de administración de TI separados) o
- Tiene varios sitios locales y quiere mantener la misma configuración en una única instancia de Citrix DaaS.
Además, la interfaz de Configuración completa le permite filtrar clientes inquilinos por nombre. De forma predeterminada, la interfaz muestra información sobre todos los inquilinos.
La función está disponible tanto para proveedores de servicios de Citrix (CSP) como para no CSP. La interfaz en un entorno CSP es esencialmente la misma que en un entorno no CSP, excepto por el método utilizado para crear inquilinos.
- Los CSP incorporan clientes inquilinos a Citrix DaaS y, a continuación, configuran el acceso de administrador a Citrix DaaS. Para obtener más información, consulte Citrix DaaS para proveedores de servicios de Citrix.
- Los no CSP crean clientes inquilinos creando primero ámbitos y luego configurando el acceso personalizado para los administradores respectivos. Para obtener más información, consulte Crear y administrar ámbitos.
Actualizaciones de Autoscale. Hemos actualizado Autoscale con un estilo de panel para ofrecerle una mejor experiencia de usuario. Los flujos de trabajo para configurar los ajustes siguen siendo los mismos. Otras actualizaciones de Autoscale incluyen:
- Se cambió el nombre de Restringir Autoscale a Escalado automático de máquinas etiquetadas para facilitar la comprensión.
- Se agregó una nueva opción, Controlar cuándo Autoscale comienza a encender las máquinas etiquetadas. La opción le permite controlar cuándo Autoscale comienza a encender las máquinas etiquetadas en función del uso de las máquinas no etiquetadas.
Para obtener más información sobre el escalado automático de máquinas etiquetadas, consulte Escalado automático de máquinas etiquetadas.
Comprobaciones de validez de licencias. La interfaz de Configuración completa ahora comprueba automáticamente la validez de las licencias utilizadas por las conexiones de host. Una conexión de host se pone en modo de mantenimiento si su licencia no es válida. Como resultado, no puede realizar ciertas operaciones, como editar la conexión y desactivar el modo de mantenimiento. Una licencia deja de ser válida, por ejemplo, cuando:
- La licencia ha caducado. En este caso, póngase en contacto con su representante de ventas de Citrix para renovarla o para adquirir nuevas licencias.
- La licencia se ha eliminado del servidor de licencias.
Estilo de panel aplicado a los nodos de Catálogos de máquinas y Directivas. Los estilos de panel ahora se aplican a todos los nodos de Configuración completa.
Compatibilidad con la actualización de máquinas aprovisionadas por MCS en entornos de Azure. Set-ProvScheme cambia la plantilla (esquema de aprovisionamiento) y no afecta a las máquinas existentes. Con el comando Request-ProvVMUpdate, ahora puede aplicar el esquema de aprovisionamiento actual a una máquina existente (o a un conjunto de máquinas). Actualmente, la actualización de propiedades admitida por esta función es ServiceOffering. Para obtener más información, consulte Actualizar máquinas aprovisionadas al estado del esquema de aprovisionamiento actual.
Marzo de 2022
Funciones nuevas y mejoradas
Citrix Virtual Apps and Desktops para Google Cloud disponible en Google Cloud Marketplace. Citrix Virtual Apps and Desktops Premium para Google Cloud ya está disponible para su compra en Google Cloud Marketplace. Citrix Virtual Apps and Desktops Premium para Google Cloud ejecuta el plano de control del servicio Citrix Virtual Apps and Desktops en Google Cloud.
Compatibilidad con el inicio de confianza de Azure. El inicio de confianza de Azure ahora está disponible para la interfaz de administración de Configuración completa. Si elige seleccionar una imagen con el inicio de confianza habilitado, es obligatorio usar un perfil de máquina. Además, debe seleccionar un perfil de máquina con el inicio de confianza habilitado. Para obtener más información, consulte Entornos de nube de Microsoft Azure Resource Manager.
Estilo de panel aplicado a los asistentes en tres nodos más de Configuración completa. Los nodos son Search, Delivery Groups y Applications.
Image Portability Service (IPS) se ha lanzado para disponibilidad general. IPS simplifica la administración de imágenes en todas las plataformas. Esta función es útil para administrar imágenes entre una Ubicación de recursos local y la nube pública. Las API REST de Citrix Virtual Apps and Desktops se pueden usar para automatizar la administración de recursos dentro de un sitio de Citrix Virtual Apps and Desktops. Para obtener más información, consulte Migrar cargas de trabajo a la nube pública.
Febrero de 2022
Funciones nuevas y mejoradas
Permisos de Azure. Hay dos conjuntos de permisos necesarios para los requisitos de seguridad y para minimizar el riesgo.
- Permisos mínimos: Este conjunto de permisos proporciona un mejor control de seguridad. Sin embargo, las nuevas funciones que requieren permisos adicionales fallarán debido al uso de permisos mínimos.
- Permisos generales: Este conjunto de permisos no le impide obtener los beneficios de las nuevas mejoras.
Para obtener más información, consulte Acerca de los permisos de Azure.
Compatibilidad con el uso del disco temporal de la VM para alojar el disco de caché de reescritura en entornos de Azure. Hemos añadido una opción, Usar disco de caché de reescritura no persistente, a la página Configuración del catálogo de máquinas > Configuración de disco de la interfaz Administrar > Configuración completa. Seleccione esa opción si no quiere que el disco de caché de reescritura persista para las VM aprovisionadas. Con la opción seleccionada, usamos el disco temporal de la VM para alojar el disco de caché de reescritura si el disco temporal tiene espacio suficiente. Esto reduce sus costes. Para obtener más información, consulte Entornos de nube de Microsoft Azure Resource Manager.
Actualizaciones de la configuración predeterminada de la conexión de host de AWS. Los valores de configuración predeterminados de la conexión de host de AWS se actualizan a valores más altos y, muy probablemente, son los mismos para todas las configuraciones de la plataforma en la nube de AWS. Esto ayuda a crear conexiones de host en entornos de nube de AWS, sin tener que evaluar y configurar los valores de configuración predeterminados según la configuración individual. Para obtener más información, consulte Valores predeterminados de la conexión de host.
Se ha añadido compatibilidad con diferentes niveles de almacenamiento en entornos GCP. Ahora puede proporcionar las siguientes propiedades personalizadas en los entornos de GCP para establecer el tipo de almacenamiento de los discos conectados a la VM recién creada:
- StorageType
- IdentityDiskStorageType
- WBCDiskStorageType
Para obtener más información, consulte SDK de Citrix Virtual Apps and Desktops Service.
Cambiar ciertas configuraciones de VM después de crear catálogos de VM de Azure. Mediante la interfaz de administración de Configuración completa, ahora puede cambiar las siguientes configuraciones después de crear un catálogo:
- Tamaño de la máquina
- Zonas de disponibilidad
- Perfil de la máquina
- Licencias de Windows
Para ello, en el nodo Catálogos de máquinas, seleccione el catálogo y, a continuación, seleccione Modificar catálogo de máquinas en la barra de acciones. Para obtener más información, consulte Modificar un catálogo.
Compatibilidad con el almacenamiento del disco del SO efímero de Azure en el disco de caché o en el disco temporal. El servicio Citrix Virtual Apps and Desktops ahora le permite almacenar el disco del SO efímero de Azure en el disco de caché o en el disco temporal para una máquina virtual habilitada para Azure. Esta funcionalidad es útil para entornos de Azure que requieren un disco SSD de mayor rendimiento en lugar de un disco HDD estándar. Para obtener más información, consulte Entornos de nube de Microsoft Azure Resource Manager.
Compatibilidad con clústeres de Nutanix en AWS. El servicio Citrix Virtual Apps and Desktops es compatible con los clústeres de Nutanix en AWS. Los clústeres de Nutanix simplifican la forma en que se ejecutan las aplicaciones en nubes privadas o públicas múltiples. Para obtener más información, consulte Clústeres de Nutanix en AWS.
Compatibilidad con VMware Cloud en Amazon Web Services (AWS). VMware Cloud en Amazon Web Services (AWS) le permite migrar cargas de trabajo de Citrix locales basadas en VMware a la nube de AWS y su entorno principal de Citrix Virtual Apps and Desktops al servicio Citrix Virtual Apps and Desktops. Para obtener más información, consulte VMware Cloud en Amazon Web Services (AWS).
Compatibilidad con la configuración del disco de caché de reescritura para máquinas que se ejecutan en Google Cloud Platform (GCP). En la interfaz de administración de Configuración completa, al aprovisionar máquinas en GCP, ahora puede configurar los siguientes ajustes del disco de caché de reescritura:
- Tamaño del disco
- Memoria asignada a la caché
- Tipo de almacenamiento en disco
- Persistencia del disco
Para obtener más información, consulte Crear un catálogo de máquinas en el artículo Entornos de virtualización de Google Cloud Platform.
Enero de 2022
Funciones nuevas y mejoradas
Compatibilidad con clústeres de Nutanix en AWS. El servicio Citrix Virtual Apps and Desktops ahora es compatible con los clústeres de Nutanix en AWS. Esta compatibilidad proporciona la misma funcionalidad que un clúster de Nutanix local. Solo se admite un único clúster, Prism Element. Para obtener más información, consulte Entornos de virtualización de Nutanix.
Nuevas funciones disponibles en Cloud Health Check. Cloud Health Check se ha actualizado a una nueva versión con funciones que incluyen:
-
Corrección automática. Cloud Health Check ahora admite la detección y corrección automáticas de ciertos problemas identificados en las máquinas donde se está ejecutando. Ahora hay un informe de resultados para mostrarle qué acciones específicas se tomaron. Para obtener más información, consulte Corrección automática.
-
Compatibilidad con la línea de comandos. Cloud Health Check ahora se puede ejecutar desde la línea de comandos. Para obtener más información, consulte Ejecutar Cloud Health Check en la línea de comandos.
-
Estado del controlador de inyección universal de Citrix™. Cloud Health Check ahora muestra el estado del controlador UVI de Citrix y tiene una comprobación del registro de eventos relacionada para los controladores UVI de Citrix.
-
Comprobación del registro de inicio de sesión. La comprobación de estado de la nube ahora comprueba la configuración del registro de inicio de sesión.
-
Actualizaciones del informe de comprobación. Para los elementos comprobados que tienen varios puntos de comprobación, el informe de comprobación final ahora enumera todas las comprobaciones que se han verificado para mostrar qué acciones se realizaron durante la comprobación de estado.
Para obtener más información, consulte Comprobación de estado de la nube.
Solucione problemas de registro de VDA e inicio de sesión mediante la Configuración completa. Con la interfaz de administración de Configuración completa, ahora puede ejecutar comprobaciones que evalúan el estado de los VDA. Las comprobaciones de estado de VDA identifican posibles causas de problemas comunes de registro de VDA e inicio de sesión. Puede ejecutar comprobaciones de estado individualmente y en lotes. Para obtener más información, consulte Comprobaciones de estado de VDA.
Posibilidad de especificar la fecha de caducidad del secreto de Azure para las conexiones existentes. Con la interfaz de administración de Configuración completa, ahora puede especificar la fecha después de la cual caduca el secreto de la aplicación. Para obtener orientación sobre cómo ver la fecha de caducidad del secreto, consulte Entornos de nube de Microsoft Azure Resource Manager. Al usar esta función, tenga en cuenta las siguientes diferencias:
- Para las entidades de servicio creadas manualmente en Azure, puede editar directamente la fecha de caducidad en la página Editar conexión > Propiedades de conexión.
- Para las primeras ediciones de la fecha de caducidad de las entidades de servicio creadas a través de Configuración completa en su nombre, vaya a Editar conexión > Editar configuración > Usar existente. Puede realizar ediciones posteriores en la página Editar conexión > Propiedades de conexión.
Un botón para agregar administradores. Hemos agregado un botón, Agregar administrador, a la ficha Configuración completa > Administradores > Administradores. El botón ofrece una forma rápida de ir a Administración de identidades y accesos > Administradores, donde puede agregar (invitar) administradores. Para obtener más información, consulte Agregar un administrador.
Nuevo aspecto de los asistentes en Configuración completa. Hemos actualizado los asistentes en los siguientes nodos con un nuevo estilo, incluidos colores, fuentes y otros cambios de formato, para ofrecerle una mejor experiencia de usuario: Administradores, Alojamiento, StoreFront, Paquetes de aplicaciones, Zonas y Configuración. Los nuevos asistentes aparecen en vistas de panel con ventanas de visualización más amplias, lo que permite mostrar más contenido. Los flujos de trabajo para configurar sus ajustes siguen siendo los mismos.
Compatibilidad para retener el disco del sistema cuando MCS I/O está habilitado para máquinas que se ejecutan en Google Cloud Platform (GCP). En la interfaz de administración de Configuración completa, al aprovisionar máquinas en GCP, ahora puede retener el disco del sistema durante los ciclos de energía cuando la optimización del almacenamiento de MCS (MCS I/O) está habilitada. Para obtener más información, consulte Habilitar actualizaciones de optimización del almacenamiento de MCS.
Compatibilidad con la carga o descarga directa desde EBS en Amazon Web Services (AWS). AWS ahora proporciona una API para permitir la creación directa de volúmenes EBS con el contenido deseado. Ahora puede usar la API para eliminar el requisito de trabajador de volumen para la creación de catálogos y la adición de máquinas virtuales. Para obtener información sobre los permisos de AWS necesarios para esta funcionalidad, consulte Entornos de nube de Amazon Web Services.
Posibilidad de identificar los recursos de Amazon Web Services (AWS) creados por MCS. Hemos agregado una nueva etiqueta llamada CitrixProvisioningSchemeID para identificar los recursos de AWS creados por MCS. Para obtener más información, consulte Identificar recursos creados por MCS.
Posibilidad de configurar el acceso a Administrar y Supervisar. La interfaz de administración de Configuración completa ahora le ofrece opciones adicionales para controlar si se concede acceso a roles personalizados a Administrar y Supervisar. Para obtener más información, consulte Crear y administrar roles.
Diciembre de 2021
Funciones nuevas y mejoradas
Soporte para Google Cloud VMware Engine. La plataforma ahora le permite migrar cargas de trabajo de Citrix locales basadas en VMware a Google Cloud y su entorno principal de Citrix Virtual Apps and Desktops al servicio Citrix Virtual Apps and Desktops. Para obtener más información, consulte Soporte de Google Cloud Platform (GCP) VMware Engine.
Capacidad para especificar con qué empiezan los nombres de cuenta al especificar un esquema de nomenclatura. Esta versión introduce una opción en la página Configuración del catálogo de máquinas > Identidades de máquina de la interfaz de administración de Configuración completa. La opción le permite especificar los números o letras con los que comienzan los nombres de cuenta, lo que le da más control sobre cómo se nombran las cuentas de máquina durante la creación del catálogo. Para obtener más información, consulte Identidades de máquina.
Soporte para crear conexiones de Nutanix AHV XI y Nutanix AHV Prism Central (PC). En la interfaz de administración de Configuración completa, ahora puede crear conexiones de Nutanix AHV XI y Nutanix AHV PC. Para obtener más información, consulte Entornos de virtualización de Nutanix.
Soporte para seleccionar el tipo de almacenamiento para discos del sistema operativo al aprovisionar máquinas virtuales en GCP. En la interfaz de administración de Configuración completa, al aprovisionar máquinas virtuales en GCP, ahora puede seleccionar el tipo de almacenamiento para el disco del sistema operativo. Las opciones de almacenamiento disponibles en la página Configuración del catálogo de máquinas > Almacenamiento incluyen Disco persistente estándar, Disco persistente equilibrado y Disco persistente SSD. Para obtener más información, consulte Crear un catálogo de máquinas.
La interfaz de administración de Configuración completa ahora admite discos efímeros de Azure. Anteriormente, PowerShell era la única opción para crear máquinas que utilizaban discos de sistema operativo efímeros. Ahora agregamos una opción, Disco de sistema operativo efímero de Azure, a la página Configuración del catálogo de máquinas > Tipos de almacenamiento y licencias. Seleccione esta opción si desea utilizar el disco local de la máquina virtual para alojar el disco del sistema operativo. Para obtener más información, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager.
Proteger los recursos administrados por Machine Creation Services (MCS) de la eliminación accidental. Ahora puede proteger los recursos administrados por MCS en Google Cloud Platform (GCP) aplicando la marca deletionProtection de GCP habilitada para las máquinas virtuales. Con el permiso compute.instances.setDeletionProtection o el rol de administrador de Compute de IAM, puede restablecer la marca para permitir que se elimine el recurso. Esta funcionalidad es aplicable tanto para catálogos persistentes como no persistentes. Para obtener más información, consulte Proteger la eliminación accidental de máquinas.
Noviembre de 2021
Funciones nuevas y mejoradas
Anotar una imagen al actualizar máquinas. En la interfaz de administración de Configuración completa, ahora puede anotar una imagen agregándole una nota al actualizar un catálogo creado por MCS. Cada vez que actualiza el catálogo, se crea una entrada relacionada con la nota, ya sea que agregue una nota o no. Si actualiza el catálogo sin agregar una nota, la entrada aparece como nula (-). Para ver el historial de notas de la imagen, seleccione el catálogo, haga clic en Propiedades de la plantilla en el panel inferior y, a continuación, haga clic en Ver historial de notas. Para obtener más información, consulte Actualizar un catálogo.
Soporte para licencias de varios tipos. La interfaz de administración de Configuración completa ahora admite licencias de varios tipos, lo que le permite especificar qué derecho de licencia desea que utilice su sitio (su implementación de un producto de servicio de Citrix Virtual Apps and Desktops) o un grupo de entrega.
- A nivel de sitio, usted determina qué licencia usar en todo el sitio cuando los usuarios inician una aplicación o un escritorio en sus dispositivos. La licencia seleccionada se aplica a todos los grupos de entrega, excepto a aquellos configurados con una licencia diferente.
- A nivel de grupo de entrega, usted determina qué licencia desea que utilice el grupo de entrega, disfrutando de la flexibilidad y los beneficios de las licencias de varios tipos.
Para obtener más información, consulte Licencias de varios tipos.
Soporte para mostrar información del plan de compra de Azure Marketplace. En la interfaz de administración de Configuración completa, al crear un catálogo de máquinas, ahora puede ver la información del plan de compra para las imágenes maestras originadas a partir de imágenes de Azure Marketplace.
Octubre de 2021
Novedades y funciones mejoradas
Capacidad para actualizar catálogos MCS persistentes. Hemos introducido la opción Actualizar máquinas para catálogos MCS persistentes en la interfaz de administración de Configuración completa. Esta opción le permite administrar la imagen o plantilla que utiliza el catálogo. Al actualizar un catálogo persistente, tenga en cuenta lo siguiente: Solo las máquinas que agregue al catálogo más tarde se crearán con la nueva imagen o plantilla. No implementamos la actualización en las máquinas existentes del catálogo. Para obtener más información, consulte Actualizar un catálogo.
Opción para aprovisionar máquinas virtuales en un host dedicado de Azure. Hemos agregado una opción, Usar un grupo de hosts, a la página Configuración del catálogo de máquinas > Imagen maestra de la interfaz de administración de Configuración completa. Esta opción le permite especificar qué grupo de hosts desea usar al aprovisionar máquinas virtuales en entornos de Azure. Para obtener más información, consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager.
Mejorar el rendimiento conservando una máquina virtual aprovisionada al reiniciar. Hemos agregado una configuración, Conservar máquinas virtuales entre ciclos de energía, a la página Configuración del catálogo de máquinas > Configuración de disco de la interfaz de administración de Configuración completa. Esta configuración le permite conservar una máquina virtual aprovisionada al reiniciar en entornos de Azure. Para obtener más información, consulte Optimización del almacenamiento de MCS. Alternativamente, puede configurar la función mediante PowerShell. Para obtener más información, consulte Conservar una máquina virtual aprovisionada al reiniciar.
Vincular un catálogo de máquinas a un conjunto de configuración de Workspace Environment Management. Al crear un catálogo de máquinas, ahora puede vincularlo a un conjunto de configuración de Workspace Environment Management. Al hacerlo, puede usar el servicio Workspace Environment Management para ofrecer la mejor experiencia de espacio de trabajo posible a sus usuarios. También puede optar por vincular el catálogo después de crearlo. Para obtener más información, consulte Crear catálogos de máquinas y Administrar catálogos de máquinas.
Septiembre de 2021
Novedades y funciones mejoradas
Agregar descripción informativa para las actualizaciones de imágenes. Ahora puede agregar descripciones informativas sobre los cambios relacionados con las actualizaciones de imágenes para los catálogos de máquinas. Esta funcionalidad es útil para los administradores que desean agregar etiquetas descriptivas al actualizar una imagen utilizada por un catálogo, por ejemplo, Office 365 instalado. Mediante comandos de PowerShell, puede crear y ver estos mensajes. Para obtener más información, consulte Agregar descripciones a una imagen.
Integración de Azure VMware Solution (AVS). El servicio Citrix Virtual Apps and Desktops es compatible con AVS, la solución Azure VMware Solution. AVS proporciona una infraestructura de nube que contiene clústeres de vSphere creados por Azure. Aproveche el servicio Citrix Virtual Apps and Desktops para usar AVS para aprovisionar su carga de trabajo de VDA de la misma manera que lo haría usando vSphere en entornos locales. Para obtener más información, consulte Integración de Azure VMware Solution.
Mismo grupo de recursos para varios catálogos. Ahora puede usar el mismo grupo de recursos para actualizar y crear catálogos en el servicio Citrix Virtual Apps and Desktops. Este proceso:
- se aplica a cualquier grupo de recursos que contenga uno o varios catálogos de máquinas.
- admite grupos de recursos que no han sido creados por Machine Creation Services.
- crea la máquina virtual y los recursos asociados.
- elimina los recursos del grupo de recursos cuando se elimina la máquina virtual o el catálogo.
Para obtener más información, consulte Grupos de recursos de Azure.
Recuperar información de máquinas virtuales de Azure, instantáneas, discos del sistema operativo y definiciones de imágenes de la galería. Puede mostrar información de una máquina virtual de Azure, un disco del sistema operativo, una instantánea y una definición de imagen de la galería. Esta información se muestra para los recursos de la imagen maestra cuando se asigna un catálogo de máquinas. Utilice esta funcionalidad para ver y seleccionar una imagen de Linux o Windows. Para obtener más información, consulte Recuperar información de máquinas virtuales de Azure, instantáneas, discos del sistema operativo y definiciones de imágenes de la galería.
Nueva actualización para la Configuración automatizada. La Configuración automatizada se ha actualizado a una nueva versión con funciones que incluyen:
- Compatibilidad con Machines Creation Services (MCS): la Configuración automatizada ahora es compatible con los catálogos de MCS. Para obtener más información, consulte Descripción de la migración de catálogos aprovisionados de Machine Creation Services.
Otras actualizaciones de la Configuración automatizada incluyen:
- Compatibilidad mejorada con zonas al rellenar previamente el archivo ZoneMapping.yml con los nombres de las zonas locales durante la exportación y las ubicaciones de recursos en la nube al realizar copias de seguridad.
- StoreFront se ha convertido en un componente gestionable de nivel superior. Anteriormente, StoreFront se gestionaba como parte de los grupos de entrega. Esta separación facilita mejor la fusión de sitios.
- Se cambió
AddMachinesOnlyaMergeMachinespara que coincida con el patrón de las opciones de fusión actuales y nuevas. - Se agregó el uso del archivo SecurityClient.csv para importar ClientId y Secret al crear y actualizar CustomerInfo.yml al usar los cmdlets de soporte.
- Se agregó la migración de preferencias de zona de usuario.
- Se corrigió la compatibilidad con el plano de control japonés.
- Otras correcciones y mejoras.
Descargue la Configuración automatizada en Descargas de Citrix. Para obtener más información sobre la Configuración automatizada, consulte Migrar la configuración a Citrix Cloud.
Más opciones de programación disponibles con las programaciones de reinicio. La interfaz de administración de Configuración completa ahora le ofrece opciones adicionales para controlar cuándo se producen los reinicios programados. Además de las programaciones de reinicio diarias recurrentes, ahora puede establecer patrones de recurrencia semanales y mensuales. Para obtener más información, consulte Crear una programación de reinicio.
Conservar columnas personalizadas que degradan el rendimiento. Anteriormente, en el nodo Buscar de la interfaz de administración de Configuración completa, las columnas personalizadas que degradaban el rendimiento desaparecían después de actualizar la ventana del navegador o de cerrar sesión en la consola y volver a iniciarla. Ahora puede controlar si desea conservar esas columnas personalizadas. Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Utilice la herramienta de Configuración automatizada para realizar copias de seguridad y restaurar. Hemos agregado un nodo, Copia de seguridad y restauración, a la interfaz de administración de Configuración completa. Ese nodo agrupa todos los recursos relacionados con la herramienta de Configuración automatizada, incluida información sobre:
- Programación de copias de seguridad automatizadas de la configuración de Citrix Virtual Apps and Desktops mediante un solo comando
- Restauración a partir de una copia de seguridad anterior si es necesario
- Realización de copias de seguridad y restauraciones de forma granular
- Otros casos de uso admitidos
Para obtener más información, consulte la documentación de Automated Configuration.
Compatibilidad con catálogos no unidos a un dominio. Hemos añadido un tipo de identidad, No unido a un dominio, a la página Configuración del catálogo de máquinas > Identidades de máquina de la interfaz de administración de Configuración completa. Con ese tipo de identidad, puede usar MCS para crear máquinas que no estén unidas a ningún dominio. Para obtener más información, consulte Crear catálogos de máquinas.
Compatibilidad con el uso de un perfil de máquina. Hemos añadido una opción, Usar un perfil de máquina, a la página Configuración del catálogo de máquinas > Imagen maestra de la interfaz de administración de Configuración completa. La opción le permite especificar de qué perfil de máquina quiere que las VM hereden las configuraciones al crear VM en entornos de Azure. Las VM del catálogo pueden heredar configuraciones del perfil de máquina seleccionado. Algunos ejemplos de configuraciones son:
- Redes aceleradas
- Diagnóstico de arranque
- Almacenamiento en caché de disco del host (relacionado con discos de SO y MCSIO)
- Tamaño de la máquina (a menos que se especifique lo contrario)
- Etiquetas colocadas en la VM
Para obtener más información, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager.
Compatibilidad con Windows Server 2022. Requiere VDA 2106 como mínimo.
Agosto de 2021
Nuevas y mejoradas funciones
Amplíe el número de elementos ordenables de 500 a 5000. En el nodo Buscar de la interfaz de administración de Configuración completa, ahora puede ordenar hasta 5000 elementos por cualquier encabezado de columna. Cuando el número de elementos supere los 5000, utilice filtros para reducir el número de elementos a 5000 o menos para habilitar la ordenación. Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
Compatibilidad con tipos de almacenamiento adicionales de Azure. Ahora puede seleccionar diferentes tipos de almacenamiento para máquinas virtuales en entornos de Azure mediante MCS. Para obtener más información, consulte Tipos de almacenamiento.
Compatibilidad con la selección del tipo de almacenamiento para discos de caché de reescritura. En la interfaz de administración de Configuración completa, al crear un catálogo de MCS, ahora puede seleccionar el tipo de almacenamiento para el disco de caché de reescritura. Los tipos de almacenamiento disponibles incluyen: SSD Premium, SSD estándar y HDD estándar. Para obtener más información, consulte Crear catálogos de máquinas.
Apagar máquinas suspendidas. En la interfaz Administrar > Configuración completa, hemos añadido una opción, Cuando no haya reconexión en (minutos), a la página Configuración basada en carga de la interfaz de usuario de Administrar Autoscale para grupos de entrega de SO de sesión única. La opción está disponible después de seleccionar Suspender, lo que le permite especificar cuándo apagar las máquinas suspendidas. Las máquinas suspendidas permanecen disponibles para los usuarios desconectados cuando se reconectan, pero no están disponibles para los nuevos usuarios. Apagar las máquinas las vuelve a dejar disponibles para gestionar todas las cargas de trabajo. Para obtener más información, consulte Autoscale.
Compatibilidad ampliada para usar archivos CSV para agregar máquinas en bloque a un catálogo. En la interfaz Administrar > Configuración completa, ahora puede usar un archivo CSV para agregar en bloque máquinas que ya están en su centro de datos a un catálogo donde esas máquinas tienen la administración de energía activada. Para obtener más información, consulte Crear catálogos de máquinas y Administrar catálogos de máquinas.
Julio de 2021
Nuevas y mejoradas funciones
Registro de configuración. La interfaz de usuario de Registro ha cambiado en Administrar > Configuración completa. La interfaz consta de las tres pestañas siguientes:
- Eventos (anteriormente, registro de configuración). Esta pestaña le permite realizar un seguimiento de los cambios de configuración y las actividades administrativas.
- Tareas. Esta pestaña le permite ver las tareas relacionadas con las operaciones del catálogo de máquinas.
- API. Esta pestaña le permite ver las solicitudes de API REST realizadas durante un período de tiempo determinado.
Para obtener más información, consulte Registro de configuración.
Autoscale ahora le ofrece opciones de tiempo de espera de sesión dinámico. Puede configurar los tiempos de espera de sesión desconectada e inactiva para sus horas de uso pico y valle para lograr un vaciado de máquinas más rápido y un ahorro de costes. Para obtener más información, consulte Tiempos de espera de sesión dinámicos.
Compatibilidad con las claves de cifrado gestionadas por el cliente (CMEK) de Google Cloud Platform (GCP). Ahora puede usar las CMEK de Google con catálogos de MCS. Las CMEK proporcionan un mayor control sobre las claves utilizadas para cifrar datos dentro de un proyecto de Google Cloud. Para obtener más información, consulte Claves de cifrado gestionadas por el cliente (CMEK). Para configurar esta función, consulte Uso de claves de cifrado gestionadas por el cliente (CMEK). La función está disponible en la página Configuración del catálogo de máquinas > Configuración de disco de la interfaz Administrar > Configuración completa.
Nota:
Esta función está disponible como versión preliminar.
Actualizaciones en la ficha Administrar. Hemos actualizado las opciones del menú de la ficha Administrar:
- Configuración completa: Anteriormente, esta opción le llevaba a la consola heredada. Ahora le lleva a la nueva consola basada en web (Web Studio). La consola basada en web tiene paridad total con la consola heredada e incluye varias mejoras. Le recomendamos que empiece a usarla ahora.
- Configuración heredada: Esta opción le lleva a la consola heredada, cuya eliminación está prevista para septiembre de 2021. Después de eso, Configuración completa será la única interfaz que ofrezca acceso a toda la gama de acciones de configuración y administración.
Web Studio ahora permite elegir una conexión de administración de energía para un catálogo de Acceso con PC remoto. Anteriormente, podía usar Studio para crear una conexión de host Wake on LAN a su ubicación de recursos (seleccionando Wake on LAN de PC remoto como tipo de conexión). Sin embargo, PowerShell era su única opción para asociar esa conexión a un catálogo de Acceso con PC remoto. Ahora puede usar Studio para lograrlo. Para obtener más información, consulte Configurar Wake on LAN en la interfaz de Configuración completa.
Junio de 2021
Funciones nuevas y mejoradas
Acceder a imágenes de Azure Shared Image Gallery. Al crear un catálogo de máquinas, ahora puede acceder a las imágenes de Azure Shared Image Gallery en la pantalla Imagen maestra. Para obtener más información, consulte Acceder a imágenes de Azure Shared Image Gallery.
Compatibilidad con máquinas virtuales blindadas en Google Cloud Platform (GCP). Puede aprovisionar máquinas virtuales blindadas en GCP. Una máquina virtual blindada está protegida por un conjunto de controles de seguridad que proporcionan una integridad verificable de sus instancias de Compute Engine, utilizando capacidades avanzadas de seguridad de la plataforma como el arranque seguro, un módulo de plataforma virtual de confianza, firmware UEFI y supervisión de la integridad. Para obtener más información, consulte Máquinas virtuales blindadas.
Aplicar HTTPS o HTTP. Utilice la configuración del Registro para aplicar tráfico HTTPS o HTTP a través del servicio XML.
Utilice siempre SSD estándar para un disco de identidad a fin de reducir los costes en entornos de Azure. Los catálogos de máquinas utilizan el tipo de almacenamiento SSD estándar para los discos de identidad. Los SSD estándar de Azure son una opción de almacenamiento rentable optimizada para cargas de trabajo que necesitan un rendimiento constante con niveles de IOPS más bajos. Para obtener más información sobre los tipos de almacenamiento, consulte Imagen maestra de Azure Resource Manager.
Nota:
Para obtener más información sobre los precios de los discos administrados de Azure, consulte Precios de Managed Disks.
Nueva función disponible en Web Studio. Las siguientes funciones están ahora disponibles en la consola basada en web:
-
Studio ahora admite la autenticación en Azure para crear una entidad de servicio. Ahora puede establecer una conexión de host con Azure autenticándose en Azure para crear una entidad de servicio. Esta compatibilidad elimina la necesidad de crear manualmente una entidad de servicio en su suscripción de Azure antes de crear una conexión en Studio. Para obtener más información, consulte Entornos de virtualización de Microsoft Azure Resource Manager.
-
Studio ahora admite la clonación de catálogos de máquinas existentes. Esta función le permite clonar un catálogo de máquinas existente para usarlo como plantilla para uno nuevo, lo que elimina la necesidad de crear un catálogo similar desde cero. Al clonar un catálogo, no puede cambiar la configuración asociada con el sistema operativo y la administración de máquinas. El catálogo clonado hereda esa configuración del original. Para obtener más información, consulte Clonar un catálogo.
-
Un nuevo nodo llamado Configuración ya está disponible en el panel de navegación de Studio. El nodo Configuración le permite configurar los ajustes que se aplican a todo el sitio (su implementación de un producto del servicio Citrix Virtual Apps and Desktops). Están disponibles las siguientes configuraciones:
- Equilibrar la carga de catálogos multisesión. Seleccione la opción de equilibrio de carga que se adapte a sus necesidades. Esta configuración se aplica a todos sus catálogos. Anteriormente, accedía a esta función haciendo clic en el icono de engranaje en la esquina superior derecha de la consola. Para obtener más información, consulte Equilibrar la carga de máquinas.
-
Experiencia de búsqueda mejorada en Studio. Esta versión mejora su experiencia de búsqueda en Studio. Cuando utiliza filtros para realizar una búsqueda avanzada, la ventana Agregar filtros aparece en primer plano, dejando la vista de fondo sin cambios. Para obtener más información, consulte Usar la búsqueda en la interfaz de administración de Configuración completa.
-
Capacidad para suspender y reanudar máquinas virtuales de Google Cloud en MCS. Ahora puede suspender y reanudar máquinas virtuales de Google Cloud en MCS como lo haría con cualquier máquina virtual. Para obtener más información, consulte Administrar grupos de entrega. Para habilitar esta capacidad, establezca los permisos
compute.instances.suspendycompute.instances.resumeen la cuenta de servicio de Google Cloud. El rol de Administrador de Compute incluye estos permisos.En Citrix Virtual Apps and Desktops, también puede usar el comando de PowerShell
New-BrokerHostingPowerActionpara suspender y reanudar las máquinas virtuales. Para obtener más información, consulte New-Brokerhostingpoweraction.Google Cloud impone algunas limitaciones sobre el tipo y la configuración de las instancias que se pueden suspender. Para obtener información adicional, consulte Suspender y reanudar una instancia en el sitio de Google Cloud.
Mayo de 2021
Funciones nuevas y mejoradas
Reconexión de sesión después de la desconectar de una máquina en modo de mantenimiento. Anteriormente, cuando los usuarios de escritorios de sesión única (VDI) agrupados (aleatorios) se desconectaban de una máquina en modo de mantenimiento, no se permitía la reconexión de la sesión a ninguna máquina del grupo. Las máquinas multisesión y de sesión única estática siempre permitían la reconexión de la sesión en esa circunstancia.
Ahora, mediante PowerShell, puede controlar a nivel de grupo de entrega si se permite la reconexión de la sesión después de que se produzca una desconectar en una máquina en modo de mantenimiento. Esto se aplica a todos los VDA del grupo (sesión única y multisesión).
Para obtener más información, consulte Controlar la reconexión de la sesión cuando se desconecta de una máquina en modo de mantenimiento.
Compatibilidad con la sondeo de aplicaciones y el sondeo de escritorios en todas las ediciones de Citrix Virtual Apps and Desktops Service. Además de la compatibilidad existente con la edición Premium, el sondeo de aplicaciones y el sondeo de escritorios ahora están disponibles en las ediciones Citrix Virtual Apps Advanced Service y Citrix Virtual Apps and Desktops Advanced Service.
Nueva función disponible en Web Studio. La siguiente función ya está disponible en la consola basada en web:
- Studio ahora admite la selección de zonas de disponibilidad de Azure. Anteriormente, PowerShell era la única opción para aprovisionar máquinas en una zona de disponibilidad específica en entornos de Azure. Al usar Studio para crear un catálogo de máquinas, ahora puede seleccionar una o varias zonas de disponibilidad en las que desea aprovisionar máquinas. Si no se especifican zonas, Machine Creation Services (MCS) permite que Azure coloque las máquinas dentro de la región. Si se especifica más de una zona, MCS distribuye aleatoriamente las máquinas entre ellas. Para obtener más información, consulte Aprovisionar máquinas en zonas de disponibilidad especificadas.
Disco efímero de Azure. El servicio Citrix Virtual Apps and Desktops admite discos efímeros de Azure. Un disco efímero le permite reutilizar el disco de caché para almacenar el disco del sistema operativo de una máquina virtual habilitada para Azure. Esta funcionalidad es útil para entornos de Azure que requieren un disco SSD de mayor rendimiento en lugar de un disco HDD estándar.
Nota:
Los catálogos persistentes no admiten discos del sistema operativo efímeros. Además, al usar esta función, tenga en cuenta que el disco de rendimiento adicional conlleva un coste adicional. Es beneficioso reutilizar el disco de caché para almacenar el disco del sistema operativo en lugar de pagar por un disco administrado adicional.
Los discos del sistema operativo efímeros requieren que su esquema de aprovisionamiento utilice discos administrados y una Galería de imágenes compartidas. Para obtener más información, consulte Discos efímeros de Azure.
Rendimiento mejorado para VDA administrados por MCS en Azure. El servicio Citrix Virtual Apps and Desktops mejora el rendimiento de los VDA administrados con Machine Creation Services (MCS) en Azure. Esta mejora cambia los valores predeterminados de Acciones simultáneas absolutas para la conexión de alojamiento a 500 y Número máximo de acciones nuevas por minuto para la conexión de alojamiento a 2000. No se requieren tareas de configuración manual para aprovechar esta mejora. Para obtener más información, consulte Limitación de Azure.
Nuevas funciones disponibles en Cloud Health Check. Cloud Health Check se ha actualizado a una nueva versión con funciones que incluyen:
-
Detección automática de máquinas VDA. Cloud Health Check ahora puede detectar y recuperar automáticamente VDA de sus implementaciones del servicio Citrix Virtual Apps and Desktops. Para obtener más información, consulte Recuperar máquinas VDA.
-
Programación de comprobaciones de estado. Cloud Health Check ahora le permite configurar programaciones para realizar comprobaciones de estado periódicas. Para obtener más información, consulte Programador de Cloud Health Check.
-
Información de la versión de Cloud Health Check. Ahora puede comprobar qué versión de Cloud Health Check está utilizando. Para ver la información de la versión, haga clic en el icono de engranaje en la esquina superior derecha de la ventana principal de Cloud Health Check.
-
Corrección automática. Cloud Health Check ahora admite la detección y corrección automáticas de ciertos problemas identificados en las máquinas donde se está ejecutando. Para obtener más información, consulte Corrección automática.
Nota:
La corrección automática está disponible como versión preliminar.
Abril de 2021
Funciones nuevas y mejoradas
Recuperar instancias dinámicas mediante la API de AWS. El servicio Citrix Virtual Apps and Desktops ahora consulta AWS para recuperar tipos de instancia dinámicamente. Esta funcionalidad elimina la necesidad de crear un archivo InstanceTypes.xml personalizado para aquellos clientes que deseen utilizar tamaños de máquina más allá de los definidos en el servicio Citrix Virtual Apps and Desktops. Esta información la proporcionaba anteriormente el archivo InstanceTypes.xml. Para facilitar este acceso dinámico a los tipos de instancia de AWS disponibles, los usuarios deben actualizar los permisos de sus entidades de servicio para incluir permisos ec2:DescribeInstanceTypes. Para admitir la compatibilidad con versiones anteriores para los clientes que decidan no actualizar los permisos de sus entidades de servicio, se utilizan los tipos de instancia de AWS enumerados en el InstanceTypes.xml. Este proceso genera un mensaje de advertencia en el registro CDF de MCS.
Nota:
Citrix Studio no muestra el mensaje de advertencia contenido en el registro CDF.
Para obtener más información sobre los permisos, consulte Definir permisos de IAM y Acerca de los permisos de AWS.
Nueva función disponible en Web Studio. La siguiente función ya está disponible en la consola web:
- Studio ahora muestra la fecha y la hora de su zona horaria. Anteriormente, Studio solo mostraba la fecha y la hora según el reloj y la zona horaria del sistema. Studio ahora permite mostrar la fecha y la hora locales de su zona horaria cuando pasa el puntero del ratón sobre un elemento de evento. La hora se expresa en UTC.
Compatibilidad de E/S de MCS con máquinas virtuales de Azure sin almacenamiento temporal. La E/S de MCS ahora admite la creación de catálogos de máquinas para máquinas virtuales que no tienen discos temporales ni almacenamiento adjunto. Con esta compatibilidad:
- La instantánea (disco administrado) se recupera de la máquina virtual de origen sin almacenamiento temporal. Las máquinas virtuales del catálogo de máquinas no tienen almacenamiento temporal.
- La instantánea (disco administrado) se recupera de la máquina virtual de origen con almacenamiento temporal. Las máquinas virtuales del catálogo de máquinas tienen almacenamiento temporal.
Para obtener más información, consulte Optimización del almacenamiento de Machine Creation Services (MCS)
Nueva función disponible en Web Studio. La siguiente función ya está disponible en la consola web:
- Cierre de sesión forzado. Autoscale ahora le permite cerrar la sesión de las sesiones existentes en las máquinas por la fuerza cuando se alcanza el período de gracia establecido, lo que hace que la máquina sea apta para el apagado. Esto permite a Autoscale apagar las máquinas mucho más rápido, lo que reduce los costes. Puede enviar notificaciones a los usuarios antes de que se cierren sus sesiones. Para obtener más información, consulte Autoscale.
Nueva actualización para la configuración automatizada. La configuración automatizada se ha actualizado a una nueva versión con funciones que incluyen:
-
Combinar varios sitios: puede combinar varios sitios en un solo sitio evitando colisiones de nombres mediante prefijos y sufijos. Para obtener más información, consulte Combinar varios sitios en un solo sitio.
-
Activación de sitios: puede seleccionar si su implementación local o en la nube controla recursos como los programas de reinicio y los esquemas de energía. Para obtener más información, consulte Activar sitios.
Otras actualizaciones de Configuración automatizada incluyen:
-
La capacidad de migrar roles y ámbitos de administrador.
-
Un parámetro
Quietpara seleccionar cmdlets para suprimir el registro de la consola. -
Un parámetro
SecurityFileFolderpara permitir la colocación del archivo CvadAcSecurity.yml en un recurso compartido de archivos de red seguro que requiera autenticación. -
La capacidad de filtrar por nombre de máquina en catálogos de máquinas y grupos de entrega.
-
Mejoras en los parámetros de selección de componentes para usar el método de parámetro de conmutador, eliminando la necesidad de agregar un
$truedespués del nombre del componente. -
Un nuevo cmdlet (
New-CvadAcZipInfoForSupport) para comprimir todos sus archivos de registro y enviarlos a Citrix para obtener soporte.
Descargue la Configuración automatizada en Descargas de Citrix. Para obtener más información sobre la Configuración automatizada, consulte Migrar a la nube.
Conservar instancias de GCP entre ciclos de energía. Las instancias no persistentes de Google Cloud Platform (GCP) ya no se eliminan al apagarse. En su lugar, las instancias se conservan entre ciclos de energía. Cuando una instancia no persistente se apaga, el disco del sistema operativo se desvincula y se elimina. Cuando la instancia se enciende, el disco del sistema operativo se vuelve a crear a partir del disco base y se adjunta a la instancia existente.
Compatibilidad con imágenes de Azure Gen2. Ahora puede aprovisionar un catálogo de máquinas virtuales Gen2 utilizando una instantánea Gen2 o un disco administrado Gen2 para mejorar el rendimiento del tiempo de arranque. Para obtener más información, consulte Crear catálogos de máquinas. Los siguientes sistemas operativos son compatibles con las imágenes de Azure Gen2:
- Windows Server 2019, 2016, 2012 y 2012 R2
- Windows 10
Nota:
No se admite la creación de un catálogo de máquinas Gen2 mediante una instantánea Gen1 o un disco administrado. Del mismo modo, tampoco se admite la creación de un catálogo de máquinas Gen1 mediante una instantánea Gen2 o un disco administrado. Para obtener más información, consulte Compatibilidad con máquinas virtuales de generación 2 en Azure.
Deshabilitación de cuentas de almacenamiento de tablas. Machine Creation Services (MCS) ya no crea cuentas de almacenamiento de tablas para catálogos que utilizan discos administrados al aprovisionar VDA en Azure. Para obtener más información, consulte Almacenamiento de tablas de Azure.
Eliminación de bloqueos en cuentas de almacenamiento. Al crear un catálogo en Azure mediante un disco administrado, ya no se crea una cuenta de almacenamiento. Las cuentas de almacenamiento creadas para los catálogos existentes permanecen sin cambios. Este cambio solo se aplica a los discos administrados. Para los discos no administrados, no hay cambios en el comportamiento existente. Machine Creation Services (MCS) sigue creando cuentas de almacenamiento y bloqueos.
Nuevas funciones disponibles en Web Studio. Las siguientes funciones están ahora disponibles en la consola web:
-
Utilice una clave de cifrado administrada por el cliente para cifrar datos en las máquinas. Studio ahora agrega una configuración llamada Clave de cifrado administrada por el cliente a la página Configuración del catálogo de máquinas > Configuración de disco. La configuración le permite elegir si desea cifrar los datos de las máquinas que se van a aprovisionar en el catálogo. Para obtener más información, consulte Clave de cifrado administrada por el cliente.
-
Studio ahora admite la restricción de Autoscale a máquinas etiquetadas. Anteriormente, tenía que usar PowerShell para restringir Autoscale a ciertas máquinas de un grupo de entrega. Ahora también puede usar Studio. Para obtener más información, consulte Restringir Autoscale a ciertas máquinas de un grupo de entrega.
Marzo de 2021
Funciones nuevas y mejoradas
Hosts dedicados de Azure. Los hosts dedicados de Azure le permiten aprovisionar máquinas virtuales en hardware dedicado a un único cliente. Al usar un host dedicado, Azure garantiza que sus máquinas virtuales serán las únicas máquinas que se ejecuten en ese host. Esto proporciona más control y visibilidad a los clientes, lo que garantiza que cumplan con sus requisitos de seguridad normativos o internos. Se requiere un grupo de hosts de Azure preconfigurado, en la región de la unidad de alojamiento, al usar el parámetro HostGroupId. Además, se requiere la ubicación automática de Azure. Para obtener más información, consulte Hosts dedicados de Azure.
Sugerencia:
Al usar hosts dedicados de Azure, la selección de la Zona de disponibilidad de Azure no tiene ningún efecto. La máquina virtual se ubica mediante el proceso de ubicación automática de Azure.
Compatibilidad con el cifrado del lado del servidor de Azure. El servicio Citrix Virtual Apps and Desktops admite claves de cifrado administradas por el cliente para discos administrados de Azure. Con esta compatibilidad, puede gestionar sus requisitos organizativos y de cumplimiento cifrando los discos administrados de su catálogo de máquinas con su propia clave de cifrado. Para obtener más información, consulte Cifrado del lado del servidor de Azure.
Aprovisionar máquinas en zonas de disponibilidad especificadas en Azure. Ahora puede aprovisionar máquinas en una zona de disponibilidad específica en entornos de Azure. Con esta funcionalidad:
- Puede especificar una o varias zonas de disponibilidad en Azure. Las máquinas se distribuyen nominalmente de forma equitativa entre todas las zonas proporcionadas si se proporciona más de una zona.
- La máquina virtual y el disco correspondiente se colocan en la zona (o zonas) especificadas.
- Puede examinar las zonas de disponibilidad para una oferta de servicio o región determinada. Las zonas de disponibilidad válidas se muestran mediante comandos de PowerShell. Vea los elementos de inventario de la oferta de servicio usando
Get-Item.
Para obtener más información, consulte Aprovisionar máquinas en zonas de disponibilidad especificadas en Azure.
Nuevas funciones disponibles en Web Studio. Las siguientes funciones ya están disponibles en la consola web:
-
Studio ahora permite asociar aplicaciones con iconos personalizados. Anteriormente, tenía que usar PowerShell para agregar iconos personalizados para usarlos con aplicaciones publicadas. Ahora también puede usar Studio para hacerlo. Para obtener más información, consulte Administrar grupos de aplicaciones.
-
Studio ahora permite aplicar etiquetas a los catálogos de máquinas. Anteriormente, podía usar Studio para crear o eliminar etiquetas para usarlas con un catálogo. Sin embargo, tenía que usar PowerShell para aplicar etiquetas al catálogo. Ahora también puede usar Studio para aplicar o quitar una etiqueta a un catálogo o de un catálogo, como lo hace con los grupos de entrega. Para obtener más información, consulte Aplicar etiquetas a catálogos de máquinas.
-
Studio ahora permite alternar entre los modos de “equilibrio de carga horizontal” y “equilibrio de carga vertical”. Anteriormente, PowerShell era la única opción para alternar entre los modos de equilibrio de carga horizontal y vertical. Studio ahora le ofrece más flexibilidad para controlar cómo equilibrar la carga de las máquinas con SO multisesión. Para obtener más información, consulte Equilibrar la carga de las máquinas.
-
Studio ahora permite incluir máquinas en modo de mantenimiento en las programaciones de reinicio. Anteriormente, PowerShell era la única opción para configurar reinicios programados para máquinas en modo de mantenimiento. Ahora también puede usar Studio para controlar si se incluyen esas máquinas en una programación de reinicio. Para obtener más información, consulte Crear una programación de reinicio.
-
Studio ahora permite configurar Wake on LAN para Acceso con PC remoto. Anteriormente, tenía que usar PowerShell para configurar Wake on LAN para Acceso con PC remoto. Ahora también puede usar Studio para configurar la función. Para obtener más información, consulte Configurar Wake on LAN.
-
Studio ahora permite aplicar propiedades de instancia de AWS y etiquetar recursos operativos. Al crear un catálogo para aprovisionar máquinas en AWS mediante MCS, puede especificar si desea aplicar el rol de IAM y las propiedades de etiqueta a esas máquinas. También puede especificar si desea aplicar etiquetas de máquina a los recursos operativos. Tiene las dos opciones siguientes:
- Aplicar propiedades de plantilla de máquina a máquinas virtuales
- Aplicar etiquetas de máquina a recursos operativos
Para obtener más información, consulte Aplicar propiedades de instancia de AWS y etiquetar recursos operativos.
Azure Shared Image Gallery. El servicio Citrix Virtual Apps and Desktops admite Azure Shared Image Gallery como repositorio de imágenes publicadas para máquinas aprovisionadas por MCS en Azure. Los administradores tienen la opción de almacenar una imagen en la galería para acelerar la creación y la hidratación de los discos del SO. Este proceso mejora los tiempos de arranque y de inicio de aplicaciones para las máquinas virtuales no persistentes. Para obtener más información sobre esta función, consulte Galería de imágenes compartidas de Azure.
Nota:
La funcionalidad de Shared Image Gallery es compatible con los discos administrados. No está disponible para catálogos de máquinas heredados.
Depósitos de almacenamiento creados en la misma región de Google Cloud Platform que el catálogo de máquinas. En versiones anteriores, MCS creaba depósitos de almacenamiento temporales durante el aprovisionamiento como parte del proceso de carga de discos. Estos depósitos abarcaban varias regiones, que Google define como una gran área geográfica que contiene dos o más ubicaciones geográficas. Estos depósitos temporales residían en la ubicación geográfica de Estados Unidos, sin importar dónde se aprovisionara el catálogo. MCS ahora crea depósitos de almacenamiento en la misma región donde aprovisiona sus catálogos. Los depósitos de almacenamiento ya no son temporales; permanecen en su proyecto de Google Cloud Platform una vez que completa el proceso de aprovisionamiento. Las futuras operaciones de aprovisionamiento utilizan el depósito de almacenamiento existente, si existe uno en esa región. Se crea un nuevo depósito de almacenamiento si no existe uno en la región especificada.
Febrero de 2021
Funciones nuevas y mejoradas
Compatibilidad con imágenes Gen2 de Azure. Ahora puede aprovisionar discos administrados mediante máquinas virtuales Gen2 en entornos de Azure para mejorar el rendimiento del tiempo de arranque. Se admiten los siguientes sistemas operativos:
- Windows Server 2019, 2016, 2012 y 2012 R2
- Windows 10
Nota:
Con esta compatibilidad, solo se admite un subconjunto de máquinas virtuales. Por ejemplo, algunas máquinas virtuales pueden ser de tipo Gen1 y Gen2, mientras que otras solo pueden ser Gen1. Para obtener más información, consulte Compatibilidad con máquinas virtuales de generación 2 en Azure.
Programaciones de reinicio de máquinas. Citrix Studio ahora agrega una opción llamada Reiniciar todas las máquinas después de agotar las sesiones al menú Duración del reinicio. La opción le permite elegir si desea reiniciar todas las máquinas después de agotar todas las sesiones. Cuando se alcanza la hora de reinicio, las máquinas se ponen en estado de vaciado y se reinician cuando todas las sesiones se cierran. Para obtener más información, consulte Crear una programación de reinicio.
Nuevas funciones disponibles en Web Studio. Las siguientes funciones están ahora disponibles en la consola basada en web:
-
Studio ahora admite el uso de archivos CSV para agregar máquinas a un catálogo de forma masiva. Esta función le permite usar un archivo CSV para:
- Agregar máquinas de forma masiva a un catálogo de SO de sesión múltiple o de sesión única donde las máquinas no se administran energéticamente a través de Studio.
- Agregar máquinas de forma masiva a un catálogo de Acceso con PC remoto. Anteriormente, tenía que elegir unidades organizativas para agregar máquinas de forma masiva a un catálogo de Acceso con PC remoto. Sin embargo, hacerlo no es fácil en escenarios con restricciones de estructura de unidades organizativas. Esta función le brinda más flexibilidad para agregar máquinas de forma masiva. Puede agregar solo máquinas (para usar con asignaciones automáticas de usuarios) o agregar máquinas junto con asignaciones de usuarios.
Para obtener más información, consulte Crear catálogos de máquinas y Administrar catálogos de máquinas.
-
Compatibilidad extendida con Citrix Managed Azure. Citrix Managed Azure ahora está disponible en las siguientes ediciones del servicio Citrix Virtual Apps and Desktops: Standard para Azure, Advanced, Premium y Workspace Premium Plus.
-
Compatibilidad para colocar imágenes maestras en Azure Shared Image Gallery. Studio ahora le ofrece la opción de colocar imágenes maestras en Azure Shared Image Gallery (SIG). SIG es un repositorio para administrar y compartir imágenes. Le permite poner sus imágenes a disposición de toda su organización. Le recomendamos que almacene una imagen maestra en SIG al crear catálogos de máquinas no persistentes grandes, ya que esto permite un restablecimiento más rápido de los discos del SO de VDA. Para obtener más información, consulte Entornos de virtualización de Microsoft Azure Resource Manager.
-
Conservar el disco del sistema para catálogos de máquinas MCS en Azure. Studio ahora le permite controlar si se conservan los discos del sistema para los VDA durante los ciclos de energía. Normalmente, el disco del sistema se elimina al apagar y se vuelve a crear al iniciar. Esto garantiza que el disco esté siempre en un estado limpio, pero da como resultado tiempos de reinicio de la máquina virtual más largos. Si las escrituras del sistema se redirigen a la caché y se vuelven a escribir en el disco de caché, el disco del sistema permanece sin cambios. Para evitar la recreación innecesaria del disco, utilice la opción Conservar el disco del sistema durante los ciclos de energía, disponible en la página Configuración del catálogo de máquinas > Configuración de disco. Habilitar esta opción reduce los tiempos de reinicio de la máquina virtual, pero aumenta los costos de almacenamiento. La opción puede ser útil en escenarios donde un entorno contiene cargas de trabajo con tiempos de reinicio sensibles. Para obtener más información, consulte Optimización del almacenamiento de MCS.
-
Studio ahora admite la creación de catálogos de máquinas MCS con disco de caché de reescritura persistente. Anteriormente, PowerShell era la única opción para crear un catálogo con disco de caché de reescritura persistente. Ahora puede usar Studio para controlar si el disco de caché de reescritura persiste para las máquinas virtuales aprovisionadas en Azure al crear un catálogo. Si está deshabilitado, el disco de caché de reescritura se elimina durante cada ciclo de encendido para ahorrar costes de almacenamiento, lo que provoca la pérdida de cualquier dato redirigido al disco. Para conservar los datos, habilite la opción Usar disco de caché de reescritura persistente, disponible en la página Configuración del catálogo de máquinas > Configuración del disco. Para obtener más información, consulte Optimización del almacenamiento de MCS.
Compatibilidad con la protección de aplicaciones para Citrix Virtual Apps and Desktops Service con StoreFront. Para obtener más información, consulte Protección de aplicaciones.
Enero de 2021
Nuevas funciones disponibles en Web Studio. Las siguientes funciones están ahora disponibles en la consola basada en web:
-
Studio ahora admite la asociación de aplicaciones con iconos personalizados. Anteriormente, tenía que usar PowerShell para agregar iconos personalizados para su uso con aplicaciones publicadas. Ahora también puede usar Studio para hacerlo. Para obtener más información, consulte Administrar grupos de aplicaciones.
-
Studio ahora admite la aplicación de etiquetas a catálogos de máquinas. Anteriormente, podía usar Studio para crear o eliminar etiquetas para usar con un catálogo. Sin embargo, tenía que usar PowerShell para aplicar etiquetas al catálogo. Ahora también puede usar Studio para aplicar o quitar una etiqueta a un catálogo, o de un catálogo, como lo hace con los grupos de entrega. Para obtener más información, consulte Aplicar etiquetas a catálogos de máquinas.
-
Studio ahora admite el cambio entre los modos de “equilibrio de carga horizontal” y “equilibrio de carga vertical”. Anteriormente, PowerShell era la única opción para cambiar entre los modos de equilibrio de carga horizontal y vertical. Studio ahora le ofrece más flexibilidad para controlar cómo equilibrar la carga de las máquinas con SO multisesión. Para obtener más información, consulte Equilibrar la carga de las máquinas.
-
Studio ahora admite la inclusión de máquinas en modo de mantenimiento en las programaciones de reinicio. Anteriormente, PowerShell era la única opción para configurar reinicios programados para máquinas en modo de mantenimiento. Ahora también puede usar Studio para controlar si se incluyen esas máquinas en una programación de reinicio. Para obtener más información, consulte Crear una programación de reinicio.
-
Studio ahora admite la configuración de Wake on LAN para el acceso con PC remoto. Anteriormente, tenía que usar PowerShell para configurar Wake on LAN para el acceso con PC remoto. Ahora también puede usar Studio para configurar la función. Para obtener más información, consulte Configurar Wake on LAN.
-
Studio ahora admite la aplicación de propiedades de instancia de AWS y el etiquetado de recursos operativos. Al crear un catálogo para aprovisionar máquinas en AWS mediante MCS, puede especificar si desea aplicar el rol de IAM y las propiedades de etiqueta a esas máquinas. También puede especificar si desea aplicar etiquetas de máquina a los recursos operativos. Tiene las dos opciones siguientes:
- Aplicar propiedades de plantilla de máquina a máquinas virtuales
- Aplicar etiquetas de máquina a recursos operativos
Para obtener más información, consulte Aplicar propiedades de instancia de AWS y etiquetar recursos operativos.
-
Host dedicado de AWS. Citrix Studio ahora agrega una opción llamada Usar host dedicado a la página Configuración del catálogo de máquinas > Seguridad. Esta configuración es adecuada para implementaciones con restricciones de licencias o requisitos de seguridad que necesitan el uso de un host dedicado. Con un host dedicado, usted es propietario de un host físico completo y se le factura por horas. Ser propietario de ese host le permite iniciar tantas instancias EC2 como permita ese host, sin cargos adicionales. Para obtener más información, consulte Tenencia de AWS.
-
Studio ahora admite la ejecución inmediata de una programación de reinicio. Studio ahora le permite ejecutar una programación de reinicio inmediatamente para reiniciar todas las máquinas aplicables en la programación. Para obtener más información, consulte Ejecutar una programación de reinicio inmediatamente.
-
Autoscale. Autoscale ofrece las siguientes características y mejoras nuevas:
-
Studio ahora admite la visualización de máquinas en estado de purga. Anteriormente, PowerShell era la única opción para identificar máquinas en estado de purga. Ahora puede usar Studio para identificar máquinas que están en estado de purga. Para obtener más información, consulte Mostrar máquinas en estado de purga.
-
Studio ahora admite la definición de horas pico con una granularidad de 30 minutos para los grupos de entrega de VDI. Anteriormente, tenía que usar PowerShell para definir las horas pico de los días incluidos en una programación con una granularidad de 30 minutos para los grupos de entrega de VDI. Ahora también puede usar Studio para hacerlo. Esta compatibilidad le permite establecer el número mínimo de máquinas que se ejecutan en un grupo de entrega de VDI por separado para cada media hora del día.
-
Azure Shared Image Gallery. El servicio Citrix Virtual Apps and Desktops admite Azure Shared Image Gallery como repositorio de imágenes publicado para máquinas aprovisionadas por MCS en Azure. Los administradores tienen la opción de almacenar una imagen en la galería para acelerar la creación e hidratación de discos del SO a partir de la imagen maestra. Este proceso mejora los tiempos de arranque y de inicio de aplicaciones para las VM no persistentes.
La galería contiene los tres elementos siguientes:
- Galería. Las imágenes se almacenan aquí. MCS crea una galería para cada catálogo de máquinas.
- Definición de imagen de galería. Esta definición incluye información (tipo y estado del sistema operativo, región de Azure) sobre la imagen maestra. MCS crea una definición de imagen para cada imagen maestra creada para el catálogo.
- Versión de imagen de galería. Cada imagen de una Shared Image Gallery puede tener varias versiones, y cada versión puede tener varias réplicas en diferentes regiones. Cada réplica es una copia completa de la imagen maestra. El servicio Citrix Virtual Apps and Desktops siempre crea una versión de imagen Standard_LRS (versión 1.0.0) para cada imagen con el número adecuado de réplicas en la región del catálogo. Esta configuración se basa en el número de máquinas del catálogo, la relación de réplicas configurada y el máximo de réplicas configurado.
Nota:
La funcionalidad de Shared Image Gallery solo funciona con discos administrados. No está disponible para catálogos de máquinas heredados.
Para obtener más información sobre esta función, consulte Configurar Shared Image Gallery.
Depósitos de almacenamiento creados en la misma región de Google Cloud Platform que el catálogo de máquinas. En versiones anteriores, MCS creaba depósitos de almacenamiento temporales durante el aprovisionamiento como parte del proceso de carga de discos. Estos depósitos abarcaban varias regiones, que Google define como una gran área geográfica que contiene dos o más lugares geográficos. Estos depósitos temporales residían en la ubicación geográfica de Estados Unidos, sin importar dónde se aprovisionara el catálogo. MCS ahora crea depósitos de almacenamiento en la misma región donde aprovisiona sus catálogos. Los depósitos de almacenamiento ya no son temporales; permanecen en su proyecto de Google Cloud Platform una vez que completa el proceso de aprovisionamiento. Las futuras operaciones de aprovisionamiento utilizan el depósito de almacenamiento existente. Si existe uno en esa región, o se crea un nuevo depósito de almacenamiento si no existe uno en la región especificada.
Opción de PowerShell que establece el valor predeterminado para reutilizar VDA agrupados durante una interrupción. Una nueva opción de comando de PowerShell (-DefaultReuseMachinesWithoutShutdownInOutage) amplía la capacidad de reutilizar VDA de escritorio agrupados que no se han apagado durante una interrupción, de forma predeterminada. Consulte Compatibilidad con aplicaciones y escritorios.
Aprovisionamiento a petición de Google Cloud Platform. El servicio Citrix Virtual Apps and Desktops actualiza la forma en que Google Cloud Platform (GCP) aprovisiona los catálogos de máquinas. Al crear un catálogo de máquinas, la instancia de máquina correspondiente no se crea en GCP y el estado de energía se establece en OFF. Las máquinas no se aprovisionan en el momento de la creación del catálogo, sino la primera vez que se encienden. Por ejemplo, después de crear un catálogo, el estado de energía de la VM se establece en Off:
Diciembre de 2020
Funciones nuevas y mejoradas
Web Studio está disponible como versión preliminar. Ahora está disponible una nueva consola basada en web. Estamos en proceso de migrar el conjunto completo de funcionalidades de Studio de la consola heredada a la nueva consola basada en web. La consola basada en web generalmente responde más rápido que la consola heredada. De forma predeterminada, inicia sesión automáticamente en la consola basada en web. Puede cambiar fácilmente entre la consola basada en web y la consola heredada desde la ficha Administrar para realizar sus tareas de configuración o administración del sitio. Haga clic en la flecha hacia abajo junto a Administrar y seleccione una opción:
- Web Studio (versión preliminar). Le lleva a la nueva consola basada en web.
- Configuración completa. Le lleva a la consola heredada.
Las siguientes funciones solo están disponibles en la consola basada en web:
-
Compatibilidad con el tipo de disco SSD estándar para Azure. Studio ahora añade compatibilidad con el tipo de disco SSD estándar. Los SSD estándar de Azure son una opción de almacenamiento rentable optimizada para cargas de trabajo que necesitan un rendimiento constante con niveles de IOPS más bajos. Para obtener más información, consulte Crear un catálogo de máquinas con una imagen maestra de Azure Resource Manager.
-
Studio ahora admite la configuración del retraso de apagado para grupos de entrega VDI estáticos. Anteriormente, solo podía configurar el retraso de apagado para grupos de entrega VDI estáticos a través del SDK de PowerShell. Studio ahora le permite configurar el retraso de apagado en la interfaz de usuario de Autoscale para grupos de entrega VDI estáticos. Para obtener más información, consulte Autoscale.
Octubre de 2020
Funciones nuevas y mejoradas
Descartar varias alertas de hipervisor. Citrix Monitor ahora admite el descarte automático de alertas de hipervisor con más de un día de antigüedad. Para obtener más información, consulte Supervisión de alertas de hipervisor.
Eliminar dirección IP externa. Ya no se requiere una dirección IP externa en una máquina virtual temporal que se utiliza para preparar una imagen aprovisionada en Google Cloud Platform (GCP). Esta dirección IP externa permite a la máquina virtual temporal acceder a la API pública de Google para completar el proceso de aprovisionamiento.
Habilite el acceso privado de Google para permitir que la VM acceda a la API pública de Google directamente desde la subred. Para obtener más información, consulte Habilitar el acceso privado de Google.
Nuevo modelo para la administración de identidades de máquinas. Las identidades de máquinas utilizadas en los catálogos de máquinas se han administrado y mantenido mediante Active Directory. Todas las máquinas creadas por MCS ahora se unirán a Active Directory. El nuevo modelo de servicio de Citrix Virtual Apps and Desktops aborda cómo se administran las identidades de las máquinas. Este modelo permite la creación de catálogos de máquinas que utilizan grupos de trabajo o máquinas no unidas a un dominio.
Consejo:
Esta funcionalidad es compatible con un nuevo servicio de identidad, FMA trust, añadido a Citrix Cloud para máquinas no unidas a un dominio.
MCS se comunica con el nuevo servicio FMA trust para la gestión de identidades. La información de identidad se almacena en el disco de identidad como un par de GUID y pares de claves privadas, en lugar del paradigma de SID de dominio y contraseña de cuenta de máquina utilizado por Active Directory. Los VDA que utilizan máquinas no unidas a un dominio usan esta combinación de GUID y clave privada para el registro del agente. Para obtener más información, consulte Configurar la compatibilidad con catálogos no unidos a un dominio.
Usar la carga directa para discos administrados de Azure. Esta versión le permite usar la carga directa al crear discos administrados en un entorno de Azure. Esta funcionalidad reduce los costes asociados a las cuentas de almacenamiento adicionales. Ya no es necesario preparar el VHD en una cuenta de almacenamiento antes de convertirlo en un disco administrado. Además, la carga directa elimina la necesidad de adjuntar un disco administrado vacío a una máquina virtual. La carga directa a un disco administrado de Azure simplifica el flujo de trabajo al permitirle copiar un VHD local directamente para usarlo como disco administrado. Los discos administrados compatibles incluyen Standard HDD, Standard SSD y Premium SSD.
Para obtener más información sobre esta función, consulte el blog de Microsoft Azure.
Para obtener más información sobre los discos administrados de Azure, consulte la página de documentación.
Un único grupo de recursos en Azure. Ahora puede crear y usar un único grupo de recursos de Azure para actualizar y crear catálogos en Citrix Virtual Apps and Desktops. Esta mejora se aplica tanto a los principales de servicio de ámbito completo como a los de ámbito reducido. Se ha eliminado el límite anterior de 240 máquinas virtuales por 800 discos administrados por grupo de recursos de Azure. Ya no hay un límite en el número de máquinas virtuales, discos administrados, instantáneas e imágenes por grupo de recursos de Azure.
Para obtener más información, consulte entornos de virtualización de Microsoft Azure Resource Manager.
Septiembre de 2020
Funciones nuevas y mejoradas
Implementación rápida. La nueva función Implementación rápida sustituye a la anterior Implementación rápida de Azure. La nueva función ofrece una forma rápida de empezar a usar el servicio Citrix Virtual Apps and Desktops con Microsoft Azure. Puede usar la Implementación rápida para entregar escritorios y aplicaciones, y configurar el acceso con Remote PC Access.
Administrador de sesiones (rol integrado). Citrix Studio ahora añade un nuevo rol integrado llamado Administrador de sesiones. El rol permite a un administrador ver los grupos de entrega y administrar sus sesiones y máquinas asociadas en la página Filtros de la ficha Monitor. Con esta función, puede configurar los permisos de acceso de los administradores existentes o de los administradores que invite de una manera que se ajuste a su rol en su organización. Para obtener más información sobre el rol integrado, consulte Roles y ámbitos integrados. Para obtener información sobre cómo asignar el rol integrado a un administrador, consulte Administración delegada y supervisión.
Para un nivel de control más granular sobre el acceso a la página Filtros relacionada con sesiones y máquinas, cree un rol personalizado y seleccione una de las siguientes opciones para el objeto Director: Ver página Filtros - Solo máquinas, Ver página Filtros - Solo sesiones. Para obtener información sobre cómo crear un rol personalizado, consulte Crear y administrar roles.
Compatibilidad con un nuevo tipo de máquina. Esta versión añade compatibilidad con las series NV v4 y DA v4 de máquinas AMD al configurar discos Premium para un catálogo de máquinas. Para obtener más información, consulte Crear grupos de entrega.
Agosto de 2020
Novedades y funciones mejoradas
Acceso limitado al SDK de PowerShell remoto durante una interrupción. Anteriormente, es posible que no pudiera usar comandos de PowerShell durante una interrupción. Ahora, la caché de host local permite un acceso limitado al SDK de PowerShell remoto durante una interrupción. Consulte Qué no está disponible durante una interrupción.
Compatibilidad con dos nuevas ediciones del servicio Citrix Virtual Apps and Desktops. Citrix Monitor ahora es compatible con dos nuevas ediciones del servicio Citrix Virtual Apps and Desktops, a saber, Citrix Virtual Apps Advanced service y Citrix Virtual Apps and Desktops Advanced service. Para obtener más información, consulte la Matriz de compatibilidad de funciones de Citrix Monitor.
Compatibilidad con la nube privada virtual (VPC) compartida en Google Cloud Platform. El servicio Citrix Virtual Apps and Desktops admite la VPC compartida en Google Cloud Platform como recurso de host. Puede usar Machine Creation Services (MCS) para aprovisionar máquinas en una VPC compartida y administrarlas con Citrix Studio. Para obtener información sobre la VPC compartida, consulte Nube privada virtual compartida.
Compatibilidad con la selección de zonas para Google Cloud Platform. El servicio Citrix Virtual Apps and Desktops admite la selección de zonas en Google Cloud Platform. Esta función permite a los administradores especificar una o varias zonas dentro de una región para la creación de catálogos.
Para las máquinas virtuales de tipo de inquilino único, la selección de zonas proporciona a los administradores la capacidad de colocar nodos de inquilino único en las zonas de su elección. Para las máquinas virtuales que no son de inquilino único, la selección de zonas proporciona la capacidad de colocar las máquinas virtuales de forma determinista en las zonas de su elección, lo que proporciona flexibilidad en el diseño de la implementación. Para obtener información de configuración, consulte Habilitar la selección de zonas.
También:
-
La tenencia única proporciona acceso exclusivo a un nodo de inquilino único, que es un servidor físico de motor de cómputo dedicado a alojar solo las máquinas virtuales de su proyecto. Estos nodos le permiten agrupar sus máquinas virtuales en el mismo hardware o separar sus máquinas virtuales de las máquinas virtuales de otros proyectos.
-
Los nodos de inquilino único le ayudan a cumplir los requisitos de hardware dedicado para escenarios de Bring Your Own License (BYOL). También le permiten cumplir con la política de control de acceso a la red, la seguridad y los requisitos de privacidad como HIPAA.
Nota:
La tenencia única es la única forma de usar implementaciones de VDI de Windows 10 en Google Cloud. Server VDI también admite este método. Puede encontrar una descripción detallada de la tenencia única en el sitio de documentación de Google.
Rendimiento de arranque mejorado para discos del sistema de Azure. Esta versión admite un rendimiento de arranque mejorado para las implementaciones de Citrix Cloud que utilizan Azure cuando MCSIO está habilitado. Con esta compatibilidad, puede conservar el disco del sistema. Esto proporciona las siguientes ventajas:
- Las máquinas virtuales y las aplicaciones ahora se inician y ejecutan con un rendimiento similar a cómo se sirve la imagen dorada.
- Reducción en el consumo de cuota de API, la eliminación y creación del disco del sistema, y el retraso en la transición de estado causado al eliminar una máquina virtual.
Por ejemplo, utilice la propiedad personalizada de PowerShell PersistOSDisk en el comando New-ProvScheme para configurar esta función.
-CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
</CustomProperties>'
<!--NeedCopy-->
Para obtener más información sobre la configuración, consulte Mejorar el rendimiento de arranque.
Julio de 2020
Funciones nuevas y mejoradas
Compatibilidad con el acceso granular basado en roles a la página Filtros. Citrix Studio ahora proporciona un control más granular sobre el acceso a la página Monitor > Filtros al crear un rol personalizado. Específicamente, puede asignar permisos para ver cualquier combinación de Máquinas, Sesiones, Conexiones e Instancias de aplicación a un rol personalizado. Las siguientes son cuatro opciones más para el objeto Director en la ventana Crear rol:
- Ver página Filtros - Solo instancias de aplicación
- Ver página Filtros - Solo conexiones
- Ver página Filtros - Solo máquinas
- Ver página Filtros - Solo sesiones
Para obtener información sobre la creación de roles, consulte Crear y administrar roles.
Compatibilidad con el retraso de apagado para máquinas VDI asignadas (solo PowerShell). En versiones anteriores, el retraso de apagado se aplicaba solo a las máquinas no asignadas. A partir de esta versión, el retraso de apagado se aplica tanto a las máquinas asignadas como a las no asignadas. Para obtener más información, consulte Cómo Autoscale administra la energía de las máquinas.
Compatibilidad con licencias de cliente de Windows. El servicio Citrix Virtual Apps and Desktops ahora admite el uso de licencias de cliente de Windows para aprovisionar máquinas virtuales en Azure. Para ejecutar máquinas virtuales con Windows 10 en Azure, verificar que su contrato de licencias por volumen con Microsoft califica para este uso. Para obtener más información, consulte Crear un catálogo de máquinas mediante una imagen maestra de Azure Resource Manager.
Mayo de 2020
Funciones nuevas y mejoradas
Programaciones de reinicio de máquinas. Ahora puede indicar si una programación de reinicio afecta a las máquinas que están en modo de mantenimiento. Esta función solo está disponible en PowerShell. Para obtener más información, consulte Reinicios programados para máquinas en modo de mantenimiento.
Disponibilidad de recursos. Ahora puede garantizar la disponibilidad de los recursos durante una interrupción sin tener que publicar recursos en cada zona (ubicación de recursos). Para obtener más información, consulte Disponibilidad de recursos.
Abril de 2020
Funciones nuevas y mejoradas
Granularidad de programación mejorada para Grupos de entrega VDI (solo PowerShell). Autoscale ahora permite definir las horas pico para los días incluidos en una programación con una granularidad de 30 minutos. Puede establecer el número mínimo de máquinas en ejecución en un Grupo de entrega VDI por separado para cada media hora del día. Además, Autoscale ahora puede escalar hacia arriba o hacia abajo el número de máquinas encendidas en los Grupos de entrega VDI cada media hora en lugar de cada hora. Para obtener más información, consulte Comandos del SDK de PowerShell de Broker.
Detección de MTU. El protocolo de Citrix Enlightened Data Transport (EDT) ahora tiene capacidades de detección de MTU. La detección de MTU permite a EDT determinar y establecer automáticamente el tamaño de la carga útil para la sesión. Esta función permite que la sesión ICA se adapte a redes con requisitos no estándar de Unidad de Transmisión Máxima (MTU) o Tamaño Máximo de Segmento (MSS). La capacidad de ajuste evita la fragmentación de paquetes que podría resultar en un rendimiento degradado o en la imposibilidad de establecer una sesión ICA. Esta actualización requiere un mínimo de Citrix Workspace app 1911 para Windows. Si utiliza Citrix Gateway, la versión mínima de firmware de Citrix ADC requerida es 13.0.52.24 o 12.1.56.22. Para obtener más información, consulte Detección de MTU de EDT.
Marzo de 2020
Funciones nuevas y mejoradas
Métricas de dispositivos de destino PVS. Citrix Monitor ahora proporciona un panel de métricas de dispositivos de destino PVS en la página Detalles de la máquina. Utilice el panel para ver el estado de los dispositivos de destino de Provisioning para máquinas de SO de sesión única y de varias sesiones. Varias métricas para Red, Arranque y Caché están disponibles en este panel. Estas métricas le ayudan a supervisar y solucionar problemas de los dispositivos de destino PVS para asegurarse de que están operativos. Para obtener más información, consulte Métricas de dispositivos de destino PVS.
Captura de propiedades de instancia de AWS. MCS ahora lee las propiedades de la instancia de la que se tomó la AMI y aplica el rol de IAM y las etiquetas de la máquina a las máquinas aprovisionadas para un catálogo determinado. Al utilizar esta función opcional, el proceso de creación del catálogo encuentra la instancia de origen de AMI seleccionada, leyendo un conjunto limitado de propiedades. Estas propiedades se almacenan luego en una plantilla de lanzamiento de AWS, que se utiliza para aprovisionar máquinas para ese catálogo. Cualquier máquina del catálogo hereda las propiedades de instancia capturadas. Para obtener más información, consulte Captura de propiedades de instancia de AWS.
Etiquetado de recursos operativos de AWS. Esta versión introduce una opción para etiquetar los recursos creados por los componentes de Citrix durante el aprovisionamiento. Cada etiqueta representa una etiqueta que consta de una clave definida por el cliente y un valor opcional que mejora su capacidad para administrar, buscar y filtrar recursos. Para obtener más información, consulte Etiquetado de recursos operativos de AWS.
Transferencia segura en el almacenamiento de Azure. Machine Creation Services (MCS) proporciona una mejora para las cuentas de almacenamiento creadas por catálogos aprovisionados por MCS en entornos de Azure Resource Manager. Esta mejora habilita automáticamente la propiedad de transferencia segura requerida. Esta opción mejora la seguridad de la cuenta de almacenamiento al permitir solo solicitudes a la cuenta desde conexiones seguras. Para obtener más información, consulte Requerir transferencia segura para garantizar conexiones seguras en el sitio de Microsoft.
Habilite la propiedad Transferencia segura requerida al crear una cuenta de almacenamiento en Azure:
Compatibilidad con discos administrados SSD de Azure. Machine Creation Services (MCS) admite discos administrados SSD estándar para máquinas virtuales de Azure. Este tipo de disco proporciona un rendimiento constante y ofrece una mejor disponibilidad en comparación con los discos HDD. Para obtener más información, consulte Discos SSD estándar para cargas de trabajo de máquinas virtuales de Azure.
Utilice la propiedad personalizada de PowerShell StorageAccountType en el comando New-ProvScheme o el comando Set-ProvScheme para configurar esta función:
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"StandardSSD_LRS`" /><Property xsi:type=`"StringProperty`" Value=`"Windows_Server`" />
<!--NeedCopy-->
Nota:
Esta función solo está disponible cuando se utilizan discos administrados, es decir, la propiedad personalizada
UseManagedDisksestá establecida en true. Para los discos no administrados, solo se admiten HDD estándar y SSD Premium.
Enero de 2020
Funciones nuevas y mejoradas
Barra de idioma en Citrix Studio. A partir de esta versión, Citrix Studio proporciona una barra de idioma para facilitar la asignación correcta del teclado.
- Si el idioma de Citrix Cloud o el idioma de visualización de su explorador está configurado en inglés o japonés, la barra de idioma no aparece.
-
Si el idioma de Citrix Cloud o el idioma de visualización de su explorador está configurado en alemán, español o francés, la barra de idioma aparece después de iniciar sesión en Citrix Studio. Hay dos opciones de idioma en la lista de la barra de idioma. Seleccione una opción que coincida con el idioma principal de su explorador.
Sugerencia:
- Es posible que la configuración que configure para la barra de idioma no surta efecto. En este caso, cierre la sesión y vuelva a iniciarla.
- Es posible que no pueda introducir ciertos símbolos y caracteres localizados mediante la barra de idioma. Para resolver el problema, debe configurar el idioma de Citrix Cloud, el idioma de visualización de su explorador y la distribución del teclado local. Para obtener más información, consulte el artículo del Centro de conocimientos CTX310743.
Temporizador de retardo máximo de programación de reinicios (solo PowerShell). Si un reinicio programado de máquinas en un grupo de entrega no se inicia debido a una interrupción de la base de datos del sitio, puede especificar cuánto tiempo esperar más allá de la hora de inicio programada. Si la conexión a la base de datos se restaura durante ese intervalo, los reinicios comienzan. Si la conexión no se restaura durante ese intervalo, los reinicios no comienzan. Para obtener más información, consulte Retraso de reinicios programados debido a una interrupción de la base de datos.
Equilibrio de carga vertical (solo PowerShell). Anteriormente, el servicio utilizaba el equilibrio de carga horizontal para todos los inicios de RDS, que asigna la carga entrante a la máquina RDS menos cargada. Eso sigue siendo el valor predeterminado. Ahora, puede usar PowerShell para habilitar el equilibrio de carga vertical como una configuración de todo el sitio.
Cuando el equilibrio de carga vertical está habilitado, el broker asigna la carga entrante a la máquina más cargada que no ha alcanzado una marca de agua alta. Esto satura las máquinas existentes antes de pasar a las nuevas máquinas. A medida que los usuarios se desconectaran y liberan máquinas existentes, se asigna una nueva carga a esas máquinas.
De forma predeterminada, el equilibrio de carga horizontal está habilitado. Para ver, habilitar o deshabilitar el equilibrio de carga vertical, los cmdlets Get-BrokerSite y Set-BrokerSite ahora admiten la configuración UseVerticalScalingForRdsLaunches. Para obtener más información, consulte Administrar la carga de máquinas en grupos de entrega.
Diciembre de 2019
Funciones nuevas y mejoradas
Servicio para proveedores de servicios de Citrix (CSP). Los CSP ahora pueden incorporar clientes inquilinos al servicio Virtual Apps and Desktops, configurar el acceso de los administradores de clientes al servicio y proporcionar espacios de trabajo compartidos o dedicados a los usuarios de los clientes mediante dominios federados. Para obtener más información, consulte Servicio Citrix Virtual Apps and Desktops para proveedores de servicios de Citrix.
Compatibilidad para determinar por qué una máquina está en modo de mantenimiento (solo PowerShell). Con PowerShell, ahora puede determinar por qué una máquina está en modo de mantenimiento. Para ello, utilice el parámetro -MaintenanceModeReason. Esta función es útil para que los administradores solucionen problemas con las máquinas en modo de mantenimiento. Para obtener más información, consulte https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/Broker/Get-BrokerMachine/.
Autoscale. Autoscale ahora ofrece la capacidad de crear máquinas y eliminarlas dinámicamente. Puede utilizar esta capacidad mediante un script de PowerShell. El script le ayuda a escalar dinámicamente el número de máquinas en el grupo de entrega en función de las condiciones de carga actuales. Para obtener más información, consulte Aprovisionar máquinas dinámicamente con Autoscale.
Noviembre de 2019
Funciones nuevas y mejoradas
GroomStartHour. Monitor ahora admite GroomStartHour, una nueva configuración que ayuda a los administradores a determinar la hora del día en que debe comenzar la limpieza. Para obtener más información, consulte la documentación del SDK de Citrix Virtual Apps and Desktops.
Paginación OData. Monitor ahora admite la paginación OData. Todos los puntos finales de OData v4 devuelven un máximo de 100 registros por página con un enlace a los siguientes 100 registros en la respuesta. Para obtener más información, consulte Acceso a los datos del servicio Monitor mediante el punto final OData v4 en Citrix Cloud.
Octubre de 2019
Funciones nuevas y mejoradas
App-V. La funcionalidad de App-V ya está disponible en Citrix Cloud. Puede agregar paquetes de App-V al Delivery Controller en su configuración de Citrix Cloud, ya sea en modo de administrador único o dual. El módulo de detección de paquetes App-V del servicio Virtual Apps and Desktops, disponible en Descargas de Citrix, le permite importar paquetes de App-V y registrar servidores de Microsoft App-V. Las aplicaciones que contienen estarán disponibles para sus usuarios. Este módulo de PowerShell le permite registrar servidores de administración y publicación de Microsoft App-V mediante URL de DNS, evitando la necesidad de que los servidores detrás de los mecanismos de equilibrio de carga se registren utilizando su URL de máquina real. Para obtener más información, consulte Módulo de detección del servicio Citrix Virtual Apps and Desktops para paquetes y servidores App-V.
Google Cloud Platform. El servicio Citrix Virtual Apps and Desktops ahora añade compatibilidad para usar Machine Creation Services (MCS) para aprovisionar máquinas en Google Cloud Platform (GCP). Para obtener más información, consulte Entornos de virtualización de Google Cloud Platform.
Septiembre de 2019
Funciones nuevas y mejoradas
Compatibilidad de VDA con Azure Virtual Desktop. Para conocer los sistemas operativos y las versiones de VDA compatibles, consulte VDA en un entorno de Azure Virtual Desktop.
Directiva de energía mejorada. En versiones anteriores, una máquina VDI que pasaba a un período de tiempo en el que se requería una acción (acción desconectar=”Suspender” o “Apagar”) permanecía encendida. Este escenario ocurría si la máquina se desconectaba durante un período de tiempo (horas pico o valle) en el que no se requería ninguna acción (acción desconectar=”Nada”).
A partir de esta versión, Autoscale suspende o apaga la máquina cuando transcurre el tiempo de desconexión especificado, según la acción de desconectar configurada para el período de tiempo de destino. Para obtener más información, consulte Administrar el consumo de energía de las máquinas VDI que pasan a un período de tiempo diferente con sesiones desconectadas.
Catálogos de máquinas: Etiquetas. Ahora puede usar PowerShell para aplicar etiquetas a los catálogos de máquinas. Para obtener más información, consulte Aplicar etiquetas a catálogos de máquinas.
Duración del arranque de la sesión. Monitor ahora muestra la duración del arranque de la sesión, dividida en los períodos de tiempo de arranque de la sesión de Workspace App y arranque de la sesión de VDA. Estos datos le ayudan a comprender y solucionar duraciones elevadas del arranque de la sesión. Además, la duración de cada fase implicada en el arranque de la sesión ayuda a solucionar problemas asociados a fases individuales. Por ejemplo, si el tiempo de asignación de unidades es alto, puede comprobar si todas las unidades válidas están asignadas correctamente en la GPO o el script. Esta función está disponible en VDAs 1903 o posteriores. Para obtener más información, consulte Diagnosticar problemas de arranque de sesión.
Agosto de 2019
Funciones nuevas y mejoradas
Reconexión automática de sesiones. La página Sesiones de la ficha Tendencias ahora incluye información sobre el número de reconexiones automáticas. Los intentos de reconexión automática se realizan cuando las directivas de fiabilidad de la sesión o de reconexión automática del cliente están en vigor. La información de reconexión automática le ayuda a ver y solucionar problemas de conexiones de red con interrupciones, y también a analizar redes con una experiencia fluida.
La exploración en profundidad proporciona información adicional como la fiabilidad de la sesión o la reconexión automática del cliente, marcas de tiempo, IP del punto final y nombre del punto final de la máquina donde está instalada la aplicación Workspace. Esta función está disponible para Citrix Workspace app para Windows, Citrix Workspace app para Mac, Citrix Receiver™ para Windows y Citrix Receiver para Mac. Esta función requiere VDAs 1906 o posteriores. Para obtener más información, consulte:
Julio de 2019
Funciones nuevas y mejoradas
Registro de configuración. Ahora puede usar el SDK de PowerShell remoto para eliminar periódicamente el contenido de la base de datos de registro de configuración. Para obtener más información, consulte Programar la eliminación periódica de datos.
Autoscale. Autoscale ahora ofrece la flexibilidad de administrar la energía solo de un subconjunto de máquinas en un grupo de entrega. Esta función puede ser útil en casos de uso de ráfagas en la nube, donde desea utilizar recursos locales para gestionar cargas de trabajo antes de que los recursos basados en la nube aborden otras demandas (es decir, cargas de trabajo de ráfaga). Para obtener más información, consulte Restringir Autoscale a determinadas máquinas de un grupo de entrega.
Acceso a aplicaciones locales y redirección de URL. Citrix Studio ahora le permite agregar la opción Agregar aplicación de acceso a aplicaciones locales a la interfaz de usuario de Studio para su sitio mediante el SDK de PowerShell. Para obtener más información, consulte Proporcionar acceso solo a aplicaciones publicadas.
Cambios en el nombre del sistema operativo. Los nombres del sistema operativo en las páginas Crear catálogo de máquinas > Configuración del catálogo de máquinas > Sistema operativo y Monitorizar han cambiado:
- SO multisesión (anteriormente SO de servidor): El catálogo de máquinas con SO multisesión proporciona escritorios compartidos alojados para una implementación a gran escala de máquinas con SO Windows multisesión o Linux estandarizadas.
- SO de sesión única (anteriormente SO de escritorio): El catálogo de máquinas con SO de sesión única proporciona escritorios VDI ideales para varios usuarios.
Duración de Citrix Profile Management en la carga de perfiles. Monitor ahora incluye la duración del procesamiento del perfil en la barra Carga de perfil del gráfico Duración del inicio de sesión. Esta es la duración que tarda Citrix Profile Management en procesar los perfiles de usuario. Esta información ayuda a los administradores a solucionar problemas de duraciones de carga de perfiles elevadas con mayor precisión. Esta mejora está disponible en VDAs 1903 y posteriores. Para obtener más información, consulte Carga de perfiles.
Sondeo de escritorios. El sondeo de escritorios es una función del servicio Citrix Virtual Apps and Desktops. Automatiza las comprobaciones de estado de los escritorios virtuales publicados en un sitio, lo que mejora la experiencia del usuario. Para iniciar el sondeo de escritorios, instale y configure el Citrix Probe Agent en uno o más puntos finales. El sondeo de escritorios está disponible para sitios con licencia Premium. Esta función requiere Citrix Probe Agent 1903 o posterior. Para obtener más información, consulte Sondeo de aplicaciones y escritorios.
Nota:
Citrix Probe Agent ahora es compatible con TLS 1.2.
Junio de 2019
Funciones nuevas y mejoradas
Restringir por etiquetas. Las etiquetas son cadenas que identifican elementos como máquinas, aplicaciones, escritorios, grupos de aplicaciones y directivas. Después de crear una etiqueta y agregarla a un elemento, puede adaptar ciertas operaciones para que se apliquen solo a los elementos que tienen una etiqueta específica. Para obtener más información, consulte Grupos de aplicaciones y Etiquetas.
Notificaciones por correo electrónico. El servicio Citrix Virtual Apps and Desktops envía notificaciones por correo electrónico relacionadas con alertas y sondeos directamente. Esto elimina la necesidad de configurar el servidor de correo electrónico SMTP. El cuadro Preferencias de notificación está habilitado de forma predeterminada y Citrix Cloud envía notificaciones de alerta a las direcciones de correo electrónico proporcionadas en la sección Preferencias de notificación. Asegúrese de que la dirección de correo electrónico donotreplynotifications@citrix.com esté en la lista blanca de su configuración de correo electrónico.
Mayo de 2019
Funciones nuevas y mejoradas
Autoscale. Autoscale es una función del servicio Citrix Virtual Apps and Desktops que proporciona una solución coherente y de alto rendimiento para administrar proactivamente la energía de sus máquinas. Su objetivo es equilibrar los costos y la experiencia del usuario. Autoscale incorpora la tecnología Smart Scale, ahora obsoleta, en la solución de administración de energía de Studio. Para obtener más información, consulte Autoscale. Puede supervisar las métricas de las máquinas administradas por Autoscale desde las páginas de Tendencias de la consola Monitor. Para obtener más información, consulte Supervisar máquinas administradas por Autoscale.
Febrero de 2019
Funciones nuevas y mejoradas
Supervisión de alertas de hipervisor. Las alertas de Citrix Hypervisor y VMware vSphere se muestran ahora en la ficha Monitor > Alertas para ayudar a supervisar los siguientes estados o parámetros del estado del hipervisor:
- Uso de CPU
- Uso de memoria
- Uso de red
- Conexión de hipervisor no disponible
- Uso de disco (solo vSphere)
- Estado de conexión o energía del host (solo vSphere)
Para obtener más información, consulte la sección Supervisión de alertas de hipervisor en Alertas y notificaciones.
Comunicaciones a través de versiones anteriores de TLS. Para mejorar la seguridad del servicio, Citrix bloqueará cualquier comunicación a través de Transport Layer Security (TLS) 1.0 y 1.1 a partir del March 15, 2019, permitiendo solo las comunicaciones TLS 1.2. Para obtener más información, consulte Versiones de TLS. Para obtener una guía completa, consulte CTX247067.
Grupos de aplicaciones. Los Grupos de aplicaciones le permiten administrar colecciones de aplicaciones. Puede crear Grupos de aplicaciones para aplicaciones compartidas entre diferentes Grupos de entrega o utilizadas por un subconjunto de usuarios dentro de los Grupos de entrega. Para obtener más información, consulte Crear grupos de aplicaciones.
Rendimiento de inicio de sesión: desglose de perfiles. El panel Duración del inicio de sesión de la página Detalles de usuario en Monitor ahora incluye información sobre el desglose de la fase de carga de perfiles del proceso de inicio de sesión. El desglose de perfiles proporciona información útil sobre los perfiles de usuario para la sesión actual que puede ayudar a los administradores a solucionar problemas de carga de perfiles alta. Se muestra una información sobre herramientas con la siguiente información de perfiles de usuario:
- Número de archivos
- Tamaño del perfil
- Número de archivos grandes
Una exploración detallada proporciona información sobre las carpetas individuales, su tamaño y el número de archivos. Esta función está disponible en los VDA 1811 y posteriores. Para obtener más información, consulte Diagnosticar problemas de inicio de sesión de usuario.
Estado de la licencia de Microsoft RDS. Supervise el estado de la licencia de Microsoft RDS (Servicios de Escritorio remoto) en el panel Detalles de la máquina de la página Detalles de la máquina y Detalles del usuario para máquinas con SO de servidor. Se muestra un mensaje adecuado para el estado de la licencia. Puede pasar el ratón por encima del icono de información para ver más detalles. Para obtener más información, consulte la sección Estado de la licencia de Microsoft RDS en Solución de problemas de máquinas.
Sondeo de aplicaciones. Esta función automatiza la evaluación del estado de las aplicaciones virtuales publicadas en un sitio.
Para iniciar el sondeo de aplicaciones:
- En uno o varios equipos de punto final, instale el agente de sondeo de aplicaciones de Citrix.
- Configure el agente de sondeo de aplicaciones de Citrix con las credenciales de Citrix Workspace y el servicio Citrix Virtual Apps and Desktops.
- Configure las aplicaciones que se van a sondear, los equipos de punto final en los que se ejecutará el sondeo y la hora programada del sondeo en Monitorizar > Configuración del servicio Citrix Virtual Apps and Desktops.
El agente prueba el inicio de las aplicaciones seleccionadas a través de Citrix Workspace e informa de los resultados del sondeo en la consola Monitorizar del servicio Citrix Virtual Apps and Desktops en:
- la página Aplicaciones (datos de las últimas 24 horas) y la página Tendencias > Resultados del sondeo de aplicaciones
- los datos históricos del sondeo junto con la fase en la que se produjo el error del sondeo: accesibilidad de Workspace, autenticación de Workspace, enumeración de Workspace, descarga de ICA o inicio de la aplicación
El informe de errores se envía por correo electrónico a las direcciones de correo electrónico configuradas. Puede programar sondeos de aplicaciones para que se ejecuten durante las horas de menor actividad en varias ubicaciones geográficas. De este modo, puede utilizar los resultados para solucionar de forma proactiva los problemas relacionados con las aplicaciones aprovisionadas, las máquinas host o las conexiones antes de que los usuarios los experimenten. Para obtener más información, consulte Sondeo de aplicaciones y escritorios.
Enero de 2019
Funciones nuevas y mejoradas
Administración delegada con ámbito personalizado. La supervisión ahora admite el ámbito personalizado para los roles de administrador delegado integrados. Para obtener más información sobre los roles integrados disponibles para la supervisión y cómo asignarlos, consulte Roles de administrador delegado.
Diciembre de 2018
Funciones nuevas y mejoradas
La fecha a partir de la cual Citrix bloqueará la comunicación a través de Transport Layer Security (TLS) 1.0 y 1.1 ha cambiado de December 31, 2018 a January 31, 2019. Para obtener más información, consulte Retirada de las versiones de TLS.
Noviembre de 2018
Funciones nuevas y mejoradas
Datos históricos de máquinas disponibles mediante la API de OData: Los datos históricos que contienen análisis de máquinas ya están disponibles a través de la API de OData. Estos datos se recopilan cada hora y se acumulan durante el día.
- Número de máquinas encendidas (para máquinas con administración de energía)
- Número de máquinas registradas
- Número de máquinas en modo de mantenimiento
- Número total de máquinas
Los datos se agregan para el período de tiempo durante el cual se ejecuta el servicio de supervisión. Para obtener más información sobre el uso de la API de OData y ejemplos, consulte Citrix Monitor Service 7 1808. El esquema de la base de datos está disponible en Monitor Service Schema.
Rendimiento de inicio de sesión: desglose de sesión interactiva: El panel Duración del inicio de sesión de la vista Detalles de usuario y sesión incluye información sobre la fase de Sesión interactiva del proceso de inicio de sesión. El tiempo que tarda cada una de las tres subfases (Pre-userinit, Userinit y Shell) se muestra en la barra de Sesión interactiva como información sobre herramientas. Esto proporciona una solución de problemas y una corrección más detalladas de esta fase del inicio de sesión. También se proporciona el retraso de tiempo acumulado entre las subfases y un vínculo a la documentación. Esta función está disponible en Delivery Controller versión 7 1808 y posteriores. La barra de desglose de Sesión interactiva muestra la duración de la sesión actual solamente. Para obtener más información, consulte Diagnosticar problemas de inicio de sesión de usuario.
Rendimiento de inicio de sesión: desglose de GPO: El panel Duración del inicio de sesión de la vista de detalles de Usuario y sesión contiene la duración de GPO (objetos de directiva de grupo). Este es el tiempo total que se tarda en aplicar las GPO en la máquina virtual durante el proceso de inicio de sesión. Ahora, puede ver el desglose de cada directiva aplicada según las CSE (extensiones del lado del cliente) como información sobre herramientas en la barra de GPO. Para cada aplicación de directiva, el desglose muestra el estado y el tiempo transcurrido. Esta información adicional facilita la solución de problemas y la corrección de problemas que implican una duración alta de GPO. Las duraciones de tiempo en el desglose representan solo el tiempo de procesamiento de CSE y no se suman al tiempo total de GPO. Esta función está disponible en Delivery Controller versión 7 1808 y posteriores. Para obtener más información, consulte Diagnosticar problemas de inicio de sesión de usuario.
Correcciones
Las consultas de informes personalizados guardadas durante la supervisión no están disponibles después de una actualización de Cloud. [DNA-23420]
Octubre de 2018
Funciones nuevas y mejoradas
Aplicaciones: Límite por máquina. Ahora puede limitar el número de instancias de aplicación por máquina. Este límite se aplica a todas las máquinas del sitio. Este límite se suma al límite de aplicaciones existente para todos los usuarios del grupo de entrega y al límite por usuario. Esta capacidad solo está disponible a través de PowerShell, no en Studio. Para obtener más información, consulte Configurar límites de aplicaciones.
Windows Server 2019. Ahora puede instalar VDA para SO multisesión (anteriormente VDA para SO de servidor) en máquinas con Windows Server 2019, como se indica en Requisitos del sistema.
Septiembre de 2018
Funciones nuevas y mejoradas
Administración delegada. Con la Administración delegada, puede configurar los permisos de acceso que necesitan todos sus administradores, de acuerdo con su función en su organización. Para obtener más información, consulte Administración delegada. La supervisión admite la asignación de roles integrados. Los roles integrados están disponibles con ámbito completo. Para obtener más información sobre los roles integrados para la supervisión y cómo asignarlos, consulte Roles de administrador delegado.
Registro de configuración. El Registro de configuración permite a los administradores realizar un seguimiento de los cambios de configuración y las actividades administrativas. Para obtener más información, consulte Registro de configuración.
Varios cmdlets de PowerShell en el SDK de PowerShell remoto que estaban inhabilitados anteriormente ahora están habilitados para su uso con el Registro de configuración:
- Log:GetLowLevelOperation
- Log:GetHighLevelOperation
- Log:GetSummary
- Log:GetDataStore
- Log:ExportReport
Caché de host local. La Caché de host local ya está totalmente disponible. La Caché de host local permite que las operaciones de intermediación de conexiones continúen cuando un Cloud Connector en una ubicación de recursos no puede comunicarse con Citrix Cloud. Para obtener más información, consulte Caché de host local.
Citrix Provisioning. Para aprovisionar VDA, ahora puede usar Citrix Provisioning o los servicios de creación de máquinas existentes. Para obtener información sobre Citrix Provisioning específica del entorno de la nube, consulte (/es-es/provisioning/current-release/configure/cloud-connector.html).
Correcciones
En versiones anteriores, al usar el aprovisionamiento a la carta de Azure, todas las máquinas virtuales se eliminaban al apagarse. Ahora, solo se eliminan las máquinas virtuales agrupadas. Las máquinas virtuales persistentes (dedicadas) no se eliminan al apagarse.
Agosto de 2018
-
Nuevos nombres de productos
Si ha sido cliente o socio de Citrix durante un tiempo, notará nuevos nombres en nuestros productos y en esta documentación del producto. Si es nuevo en este producto de Citrix, es posible que vea nombres diferentes para un producto o componente.
Los nuevos nombres de productos y componentes provienen de la expansión de la cartera de Citrix y la estrategia de la nube. Los artículos de esta documentación del producto utilizan los siguientes nombres.
- Citrix Virtual Apps and Desktops: Citrix Virtual Apps and Desktops ofrece una solución de aplicaciones y escritorios virtuales, proporcionada como un servicio en la nube y como un producto local, que brinda a los empleados la libertad de trabajar desde cualquier lugar en cualquier dispositivo mientras reduce los costos de TI. Entregue aplicaciones Windows, Linux, web y SaaS o escritorios virtuales completos desde cualquier nube: pública, local o híbrida. Virtual Apps and Desktops se conocía anteriormente como XenApp y XenDesktop.
- Citrix Workspace app: La aplicación Citrix Workspace incorpora la tecnología existente de Citrix Receiver y otras tecnologías de cliente de Citrix Workspace. Se ha mejorado para ofrecer más capacidades y proporcionar a los usuarios finales una experiencia unificada y contextual donde pueden interactuar con todas las aplicaciones de trabajo, archivos y dispositivos que necesitan para realizar su mejor trabajo. Para obtener más información, consulte esta entrada de blog.
- Citrix SD-WAN™: NetScaler SD-WAN, una tecnología crucial para nuestros clientes y socios que transforman sus redes de sucursales y WAN con tecnología en la nube, ahora es Citrix SD-WAN.
- Citrix Secure Web Gateway™: A medida que la cartera de redes de Citrix se expande, nos enorgullece ofrecer nuestro robusto servicio Citrix Secure Web Gateway, anteriormente conocido como NetScaler Secure Web Gateway.
- Citrix Gateway: Nuestro robusto NetScaler® Unified Gateway, que permite un acceso seguro y contextual a las aplicaciones y datos que necesita para realizar su mejor trabajo, ahora es Citrix Gateway.
- Citrix Content Collaboration™ y Citrix Files para Windows: Las funciones avanzadas de acceso, colaboración, flujos de trabajo, gestión de derechos e integración de ShareFile ahora están disponibles en el conjunto de componentes de Citrix Content Collaboration en nuestro Citrix Workspace seguro, contextual e integrado. Citrix Files para Windows le permite acceder a sus archivos de Content Collaboration directamente a través de una unidad asignada, proporcionando una experiencia nativa de Windows Explorer.
- Citrix Hypervisor: La tecnología de XenServer para infraestructura de virtualización, basada en el hipervisor XenProject, ahora es Citrix Hypervisor.
Aquí tiene un breve resumen:
Es Era Citrix Aplicaciones Virtuales y Escritorios XenApp® y XenDesktop Aplicación Citrix Workspace Incorpora Citrix Receiver y amplias mejoras Citrix SD-WAN NetScaler SD-WAN Citrix Secure Web™ Gateway NetScaler Secure Web Gateway Citrix Gateway NetScaler Unified Gateway Citrix Content Collaboration ShareFile Citrix Files para Windows ShareFile Desktop App, ShareFile Sync, ShareFile Drive Mapper Citrix Hypervisor XenServer Citrix Provisioning Citrix Provisioning Services La implementación de esta transición en nuestros productos y su documentación es un proceso continuo.
- El contenido del producto aún puede contener nombres anteriores. Por ejemplo, es posible que vea instancias de nombres anteriores en el texto de la consola, los mensajes y los nombres de directorios o archivos.
- Es posible que algunos elementos (como comandos y MSI) sigan conservando sus nombres anteriores para evitar que se rompan los scripts de clientes existentes.
- La documentación de productos relacionados y otros recursos (como vídeos y publicaciones de blog) que se enlazan desde la documentación de este producto aún pueden contener nombres anteriores.
- Para Citrix Hypervisor: El nuevo nombre se utiliza en el sitio web de Citrix y en los materiales informativos del producto a partir de septiembre de 2018. También verá el nuevo nombre en las consolas de administración de algunos productos de Citrix, como Citrix Virtual Apps and Desktops. La versión del producto XenServer y los materiales de documentación técnica seguirán utilizando XenServer 7.x hasta principios de 2019.
Agradecemos su paciencia durante esta transición.
Para obtener más detalles sobre nuestros nuevos nombres, consulte https://www.citrix.com/about/citrix-product-guide/.
-
Cambios en los números de versión de productos y componentes
Citrix instala y administra la mayoría de los componentes de Citrix Virtual Apps and Desktops, por lo que no tendrá que preocuparse por esos números de versión. Sin embargo, es posible que vea números de versión al instalar Cloud Connectors y al instalar o actualizar VDA en ubicaciones de recursos.
Los números de versión de los productos y componentes de Citrix Virtual Apps and Desktops se muestran en el formato: YYMM.c.m.b
- YYMM = Año y mes en que se lanzó el producto o componente. Por ejemplo, una versión de septiembre de 2018 aparece como 1809.
- c = Número de versión de Citrix Cloud para el mes.
- m = Versión de mantenimiento (si corresponde).
- b = Número de compilación. Este campo solo se muestra en la página Acerca de del componente y en la función del sistema operativo para quitar o cambiar programas.
Por ejemplo, Citrix Virtual Apps and Desktops 1809.1.0 indica que el componente se lanzó en septiembre de 2018. Está asociado con la versión 1 de Citrix Cloud de ese mes y no es una versión de mantenimiento. Algunas pantallas solo muestran el año y el mes de la versión: por ejemplo, Citrix Virtual Apps and Desktops 1809.
En versiones anteriores (7.18 y anteriores), los números de versión se mostraban en el formato: 7.versión, donde la versión se incrementaba en uno para cada lanzamiento. Por ejemplo, la versión de VDA posterior a XenApp y XenDesktop 7.17 fue 7.18. Las versiones anteriores (7.18 y anteriores) no se actualizarán con el nuevo formato de numeración.
-
Desuso de las versiones de TLS. Para mejorar la seguridad del servicio Citrix Virtual Apps and Desktops, Citrix bloqueará cualquier comunicación a través de Transport Layer Security (TLS) 1.0 y 1.1, a partir del December 31, 2018. Para obtener más información, consulte Desuso de las versiones de TLS.
-
Entorno de virtualización de Google Cloud Platform. El servicio Citrix Virtual Apps and Desktops admite la capacidad de encender y apagar manualmente las máquinas virtuales de Virtual Apps and Desktops en Google Cloud Platform (GCP). Para obtener más información, consulte Entornos de virtualización de Google Cloud Platform.
Julio de 2018
- Exportación de datos de filtros. Ahora puede exportar datos de supervisión en tiempo real de la ficha Monitor > Filtros a archivos con formato CSV. La función de exportación está disponible en las páginas de filtros de Máquinas, Sesiones, Conexiones e Instancias de aplicación. Puede seleccionar un filtro personalizado predefinido o seleccionar los criterios de filtro adecuados, elegir las columnas necesarias en la tabla y exportar los datos. Se pueden exportar datos de hasta 100 000 registros. Los archivos CSV exportados ofrecen una vista completa de los datos en tiempo real y ayudan a facilitar el análisis de grandes conjuntos de datos.
Junio de 2018
- Conexiones de Azure Resource Manager. En el asistente de creación de conexiones de Studio, la selección del entorno de Azure en la página Conexión incluye todas las nubes de Azure válidas para su suscripción de Azure. La disponibilidad general de Azure US Government Cloud y Azure Germany Cloud reemplaza las versiones preliminares de esos dos entornos en versiones anteriores.
Mayo de 2018
-
Implementación rápida de Azure. Cuando su ubicación de recursos utiliza máquinas de Azure Resource Manager para entregar aplicaciones y escritorios, ahora puede elegir un método de implementación:
- Configuración completa: Este método existente utiliza la consola de administración de Studio, que le guía a través de la creación de un catálogo de máquinas y, a continuación, la creación de un grupo de entrega.
- Azure Quick Deploy: Esta nueva opción ofrece una interfaz más sencilla que permite una implementación más rápida de aplicaciones y escritorios.
-
Enlace a Citrix Health Assistant. La página Detalles de la máquina de una máquina no registrada en la consola de Monitoring ahora contiene un botón de Health Assistant. Actualmente, el botón enlaza con Solucionar problemas de máquinas y con el artículo del Centro de conocimientos, Citrix Health Assistant - Solucionar problemas de registro de VDA e inicio de sesión donde puede descargar la herramienta. Citrix Health Assistant es una herramienta para solucionar problemas de configuración en VDA no registrados. La herramienta automatiza varias comprobaciones de estado para identificar posibles causas raíz de problemas comunes de registro de VDA, inicio de sesión y configuración de redirección de zona horaria.
-
Desglose de sesión interactiva. En la consola de supervisión, el panel Vista de detalles de usuario > Duración del inicio de sesión ahora incluye información sobre la fase de Sesión interactiva del proceso de inicio de sesión. Para proporcionar una solución de problemas y una corrección más detalladas de esta fase del inicio de sesión, la Sesión interactiva ahora tiene tres subfases: Pre-userinit, Userinit y Shell. En esta versión, al pasar el ratón por encima de Sesión interactiva se muestra una información sobre herramientas con las subfases y un enlace a la documentación. Para obtener una descripción de las subfases y cómo mejorar el rendimiento de cada fase, consulte Diagnosticar problemas de inicio de sesión de usuario.
Marzo de 2018
-
Predicción de instancias de aplicación (función en vista previa). Esta es la primera función de supervisión basada en análisis predictivos. Predecir los patrones de uso de recursos es importante para que los administradores organicen los recursos y el número de licencias necesarias en cada recurso. La función de predicción de instancias de aplicación indica el número de instancias de aplicación alojadas que probablemente se iniciarán por sitio o grupo de entrega a lo largo del tiempo. Para realizar la predicción, se utilizan algoritmos de aprendizaje automático basados en modelos de datos creados con datos históricos existentes. El nivel de tolerancia indica la calidad de la predicción.
Para obtener más información, consulte Predicción de instancias de aplicación en Monitor. Envíe sus comentarios sobre la utilidad y la facilidad de uso de esta función en el foro de discusión de Citrix Cloud.
-
API de grupos de entrega - Vista previa
La vista previa de las API de grupos de entrega proporciona un conjunto de API REST que puede utilizar para automatizar la administración de grupos de entrega. El conjunto completo de API disponibles se puede ver y probar en la documentación de la API de Citrix Cloud en https://developer.cloud.com/.
-
Autenticación de Web Studio
La consola de administración de servicios en Citrix Cloud ahora utiliza un token de portador para autenticar a los clientes. El token de portador es necesario para autenticar el acceso a la API REST de grupos de entrega.
-
Acceder a los datos del servicio Monitor mediante la API OData versión 4 (función en vista previa)
Puede crear sus paneles de supervisión e informes personalizados basados en los datos del servicio Monitor mediante el punto final OData V.4. OData V.4 se basa en la API web de ASP .Net y admite consultas de agregación. Utilice su nombre de usuario de Citrix Cloud y su token de portador para acceder a los datos con el punto final V4. Para obtener más información y ejemplos, consulte Acceder a los datos del servicio Monitor mediante el punto final OData v4 en Citrix Cloud.
Comparta sus comentarios sobre la utilidad de esta función en el foro de discusión de Citrix Cloud.
Correcciones
- Puede cambiar el nombre, mover y eliminar carpetas de aplicaciones. [#STUD-2376]
Enero de 2018
- Comprobación de licencias RDS. La creación de catálogos de máquinas que contienen máquinas con SO Windows Server ahora incluye una comprobación automática de licencias RDS. Cualquier problema de licencia RDS encontrado se muestra para que pueda tomar las medidas adecuadas para evitar una interrupción del servicio. Para obtener más información, consulte Crear catálogos de máquinas.
- Acceso a la consola de la máquina desde Monitor. El panel Detalles de la máquina de Monitor ahora proporciona acceso a las consolas de las máquinas alojadas en el hipervisor XenServer versión 7.3. Ahora puede solucionar problemas en los VDA directamente desde Monitor. Para obtener más información, consulte Acceso a la consola de la máquina en Solucionar problemas de máquinas.
Diciembre de 2017
Funciones nuevas y mejoradas
-
Citrix Workspace. Citrix Workspace ya está disponible para los clientes nuevos de los servicios XenApp y XenDesktop. Para obtener más información, consulte Configuración de Workspace.
-
Análisis de aplicaciones. Ahora puede analizar y supervisar el rendimiento de las aplicaciones de forma eficiente con la nueva página Análisis de aplicaciones, disponible en la ficha Monitor > Aplicaciones. La página proporciona una vista consolidada del estado y el uso de todas las aplicaciones publicadas en su sitio. Muestra métricas como el número de instancias por aplicación, y los fallos y errores asociados a las aplicaciones publicadas. Esta función requiere VDA versión 7.15 o posterior.
Para obtener más información, consulte la sección Análisis de aplicaciones en Monitor.
Noviembre de 2017
Funciones nuevas y mejoradas
- Caché de host local. La caché de host local permite que las operaciones de intermediación de conexiones continúen cuando un Cloud Connector en una ubicación de recursos no puede comunicarse con Citrix Cloud. Para obtener más información, consulte Caché de host local.
- Discos administrados de Azure. Los discos administrados de Azure se utilizan ahora de forma predeterminada para las máquinas virtuales aprovisionadas por MCS en entornos de Azure Resource Manager. Opcionalmente, puede utilizar cuentas de almacenamiento convencionales. Para obtener más información, consulte Entornos de virtualización de Microsoft Azure Resource Manager.
- Administrador de asistencia técnica. Al administrar administradores de servicios para una cuenta de cliente de Citrix Cloud, ahora tiene una nueva opción: Administrador de asistencia técnica. Un administrador de asistencia técnica puede acceder a las funciones de Monitor en el servicio. Para obtener más información, consulte Administrar.
Correcciones
- Ahora puede usar el asistente de la consola de administración del servicio para crear un catálogo de máquinas de Acceso con PC remoto. En versiones anteriores, tenía que usar un cmdlet de PowerShell para crear un catálogo (como se documenta en CTX220737). Luego, tenía que volver a la consola de administración para crear un grupo de entrega. Ahora, crea el catálogo y el grupo de entrega secuencialmente en la consola de administración.
- Los catálogos creados con MCS pueden usar cuentas de máquina de Active Directory existentes. [#DNA-24566]
- Al supervisar una implementación, el desplazamiento en una tabla ordenada de Tendencias > Sesiones muestra resultados precisos. [DNA-51257]
Más información
- Problemas conocidos.
- Para obtener información sobre el software de terceros incluido en el servicio, consulte Notificaciones de terceros.
En este artículo
- Virtual Delivery Agents (VDA)
- Agosto de 2026
- Julio de 2026
- Junio de 2026
- Mayo de 2026
- Abril de 2026
- Marzo de 2026
- Febrero de 2026
- Enero de 2026
- Diciembre de 2025
- Noviembre de 2025
- Octubre de 2025
- Septiembre de 2025
- Agosto de 2025
- Julio de 2025
- Junio de 2025
- Mayo de 2025
- Abril de 2025
- Marzo de 2025
- Febrero de 2025
- Enero de 2025
- Diciembre de 2024
- Noviembre de 2024
- Octubre de 2024
- Septiembre de 2024
- Agosto de 2024
- Julio de 2024
- Junio de 2024
- Mayo de 2024
- Abril de 2024
- Marzo de 2024
- Febrero de 2024
- Enero de 2024
- Diciembre de 2023
- Noviembre de 2023
- Octubre de 2023
- Septiembre de 2023
- Agosto de 2023
- Julio de 2023
- Junio de 2023
- Mayo de 2023
- Abril de 2023
- Marzo de 2023
- Febrero de 2023
- Enero de 2023
- Diciembre de 2022
- Noviembre de 2022
- Octubre de 2022
- Septiembre de 2022
- Agosto de 2022
- Julio de 2022
- Junio de 2022
- Mayo de 2022
- Abril de 2022
- Marzo de 2022
- Febrero de 2022
- Enero de 2022
- Diciembre de 2021
- Noviembre de 2021
- Octubre de 2021
- Septiembre de 2021
- Agosto de 2021
- Julio de 2021
- Junio de 2021
- Mayo de 2021
- Abril de 2021
- Marzo de 2021
- Febrero de 2021
- Enero de 2021
- Diciembre de 2020
- Octubre de 2020
- Septiembre de 2020
- Agosto de 2020
- Julio de 2020
- Mayo de 2020
- Abril de 2020
- Marzo de 2020
- Enero de 2020
- Diciembre de 2019
- Noviembre de 2019
- Octubre de 2019
- Septiembre de 2019
- Agosto de 2019
- Julio de 2019
- Junio de 2019
- Mayo de 2019
- Febrero de 2019
- Enero de 2019
- Diciembre de 2018
- Noviembre de 2018
- Octubre de 2018
- Septiembre de 2018
- Agosto de 2018
- Julio de 2018
- Junio de 2018
- Mayo de 2018
- Marzo de 2018
- Enero de 2018
- Diciembre de 2017
- Noviembre de 2017
- Más información