
Clientzertifikat oder Zertifikat plus Domänenauthentifizierung
Die Standardkonfiguration für Citrix Endpoint Management ist die Authentifizierung mit Benutzername und Kennwort. Um eine zusätzliche Sicherheitsebene für die Registrierung und den Zugriff auf die Citrix Endpoint Management-Umgebung hinzuzufügen, sollten Sie die zertifikatbasierte Authentifizierung in Betracht ziehen. In der Citrix Endpoint Management-Umgebung ist diese Konfiguration die beste Kombination aus Sicherheit und Benutzerfreundlichkeit. Die Zertifikat-plus-Domänenauthentifizierung bietet die besten SSO-Möglichkeiten, gepaart mit der Sicherheit, die durch die Zwei-Faktor-Authentifizierung am NetScaler Gateway geboten wird.
Für optimale Benutzerfreundlichkeit können Sie die Zertifikat-plus-Domänenauthentifizierung mit der Citrix PIN und der Active Directory-Kennwortzwischenspeicherung kombinieren. Dadurch müssen Benutzer ihre LDAP-Benutzernamen und -Kennwörter nicht wiederholt eingeben. Benutzer geben Benutzernamen und Kennwörter für die Registrierung, den Kennwortablauf und die Kontosperrung ein.
Wichtig:
Citrix Endpoint Management unterstützt die Änderung des Authentifizierungsmodus von der Domänenauthentifizierung zu einem anderen Authentifizierungsmodus nicht, nachdem Benutzer Geräte in Citrix Endpoint Management registriert haben.
Wenn Sie LDAP nicht zulassen und Smartcards oder ähnliche Methoden verwenden, können Sie durch die Konfiguration von Zertifikaten eine Smartcard für Citrix Endpoint Management darstellen. Benutzer registrieren sich dann mit einer eindeutigen PIN, die Citrix Endpoint Management für sie generiert. Nachdem ein Benutzer Zugriff hat, erstellt und stellt Citrix Endpoint Management das Zertifikat bereit, das zur Authentifizierung in der Citrix Endpoint Management-Umgebung verwendet wird.
Sie können den NetScaler für XenMobile-Assistenten verwenden, um die für Citrix Endpoint Management erforderliche Konfiguration vorzunehmen, wenn Sie die reine Zertifikatsauthentifizierung des NetScaler Gateway oder die Zertifikat-plus-Domänenauthentifizierung verwenden. Sie können den NetScaler für XenMobile-Assistenten nur einmal ausführen.
In hochsicheren Umgebungen wird die Verwendung von LDAP-Anmeldeinformationen außerhalb einer Organisation in öffentlichen oder unsicheren Netzwerken als eine große Sicherheitsbedrohung für die Organisation angesehen. Für hochsichere Umgebungen ist die Zwei-Faktor-Authentifizierung, die ein Clientzertifikat und ein Sicherheitstoken verwendet, eine Option. Weitere Informationen finden Sie unter Konfigurieren von Citrix Endpoint Management für die Zertifikat- und Sicherheitstoken-Authentifizierung.
Die Clientzertifikatsauthentifizierung ist für Geräte verfügbar, die in MAM und MDM+MAM registriert sind. Um die Clientzertifikatsauthentifizierung für diese Geräte zu verwenden, müssen Sie den Microsoft-Server, Citrix Endpoint Management und dann NetScaler Gateway konfigurieren. Befolgen Sie diese allgemeinen Schritte, wie in diesem Artikel beschrieben.
Auf dem Microsoft-Server:
-
Fügen Sie ein Zertifikat-Snap-In zur Microsoft Management Console hinzu.
-
Fügen Sie die Vorlage zur Zertifizierungsstelle (CA) hinzu.
-
Erstellen Sie ein PFX-Zertifikat vom CA-Server.
Auf Citrix Endpoint Management:
-
Laden Sie das Zertifikat auf Citrix Endpoint Management hoch.
-
Erstellen Sie die PKI-Entität für die zertifikatbasierte Authentifizierung.
-
Konfigurieren Sie Anmeldeinformationsanbieter.
-
Konfigurieren Sie NetScaler Gateway so, dass ein Benutzerzertifikat zur Authentifizierung bereitgestellt wird.
Informationen zur NetScaler Gateway-Konfiguration finden Sie in diesen Artikeln in der Citrix ADC-Dokumentation:
Voraussetzungen
-
Wenn Sie eine Microsoft Certificate Services-Entitätsvorlage erstellen, vermeiden Sie mögliche Authentifizierungsprobleme mit registrierten Geräten, indem Sie Sonderzeichen ausschließen. Verwenden Sie beispielsweise diese Zeichen nicht im Vorlagennamen:
: ! $ () # % + * ~ ? | {} [] -
Informationen zum Konfigurieren der zertifikatbasierten Authentifizierung für Exchange ActiceSync finden Sie in der Microsoft-Dokumentation zu Exchange Server. Konfigurieren Sie die Zertifizierungsstellen-Serverwebsite (CA) für Exchange ActiceSync so, dass Clientzertifikate erforderlich sind.
-
Wenn Sie private Serverzertifikate verwenden, um den ActiveSync-Datenverkehr zum Exchange Server zu sichern, stellen Sie sicher, dass die mobilen Geräte alle Stamm-/Zwischenzertifikate besitzen. Andernfalls schlägt die zertifikatbasierte Authentifizierung während der Postfachkonfiguration in Citrix Secure Mail fehl. In der Exchange IIS-Konsole müssen Sie:
-
Fügen Sie eine Website für die Verwendung von Citrix Endpoint Management mit Exchange hinzu und binden Sie das Webserverzertifikat.
-
Verwenden Sie Port 9443.
-
Für diese Website müssen Sie zwei Anwendungen hinzufügen, eine für „Microsoft-Server-ActiveSync“ und eine für „EWS“. Wählen Sie für beide Anwendungen unter SSL-Einstellungen die Option SSL erforderlich aus.
-
Hinzufügen eines Zertifikat-Snap-Ins zur Microsoft Management Console
-
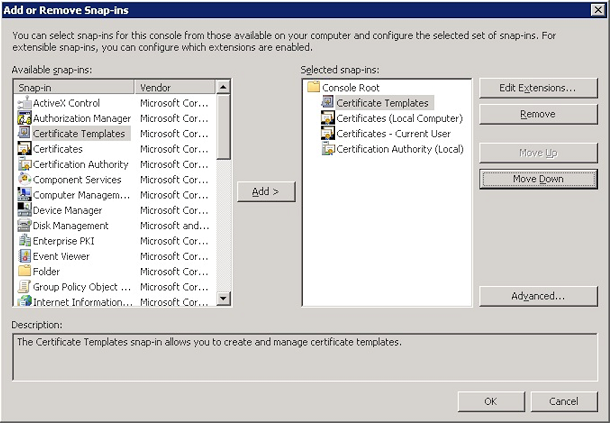
Öffnen Sie die Konsole und klicken Sie dann auf Snap-Ins hinzufügen/entfernen.
-
Fügen Sie die folgenden Snap-Ins hinzu:
-
Zertifikatvorlagen
-
Zertifikate (Lokaler Computer)
-
Zertifikate – Aktueller Benutzer
-
Zertifizierungsstelle (Lokal)
-
-
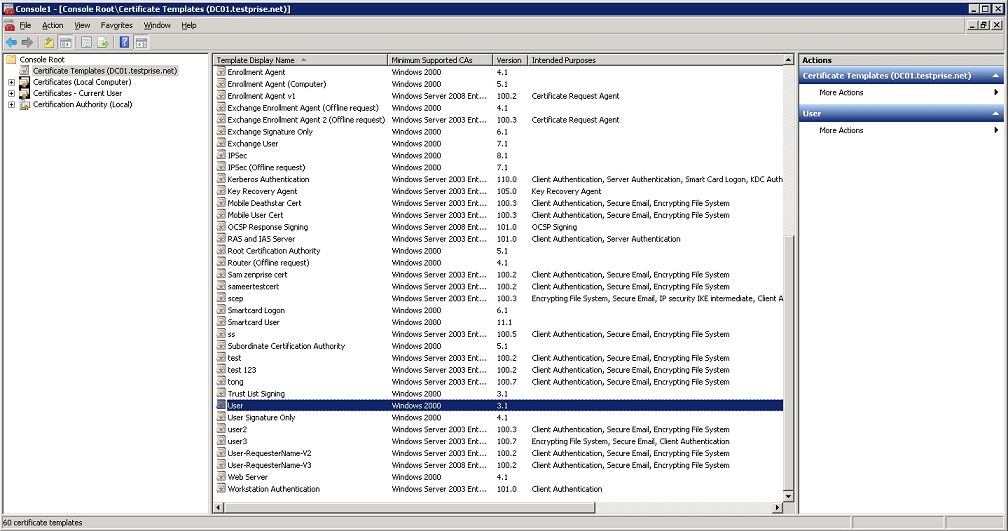
erweitern Zertifikatvorlagen.
-
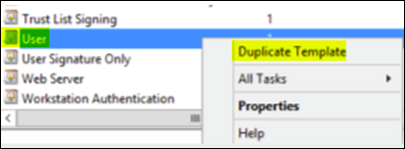
Wählen Sie die Benutzer-Vorlage und Vorlage duplizieren.
-
Geben Sie den Anzeigenamen der Vorlage an.Wichtig:Es wird nicht empfohlen, die Option Zertifikat in Active Directory veröffentlichen auszuwählen. Wenn diese Option ausgewählt ist, werden Clientzertifikate für alle Benutzer in Active Directory erstellt, was Ihre Active Directory-Datenbank überladen könnte.
-
Wählen Sie Windows 2003 Server für den Vorlagentyp aus. Auf dem Windows 2012 R2-Server wählen Sie unter Kompatibilität die Option Zertifizierungsstelle und legen den Empfänger als Windows 2003 fest.
-
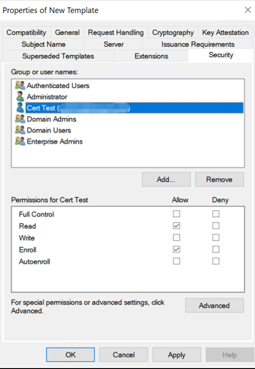
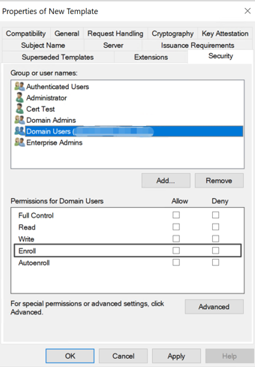
Konfigurieren Sie unter Sicherheit Folgendes:
-
Klicken Sie auf Hinzufügen, und wählen Sie dann das AD-Benutzerkonto aus, das Citrix Endpoint Management zum Generieren von Zertifikaten verwendet.Wichtig:Fügen Sie hier nur den Dienstkontobenutzer hinzu. Fügen Sie die Berechtigung Registrieren nur diesem AD-Benutzerkonto hinzu.Wie später in diesem Artikel beschrieben, erstellen Sie ein Benutzer-PFX-Zertifikat mit dem Dienstkonto. Weitere Informationen finden Sie unter Erstellen eines PFX-Zertifikats vom CA-Server.
-
Widerrufen Sie die Berechtigung Registrieren für Domänenbenutzer.
-
-
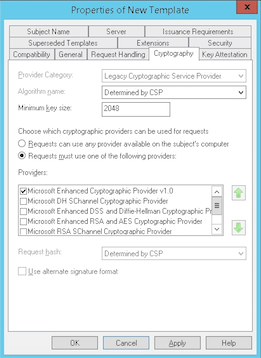
Stellen Sie unter Kryptografie sicher, dass Sie die Schlüssellänge angeben. Sie geben die Schlüssellänge später bei der Konfiguration von Citrix Endpoint Management ein.
-
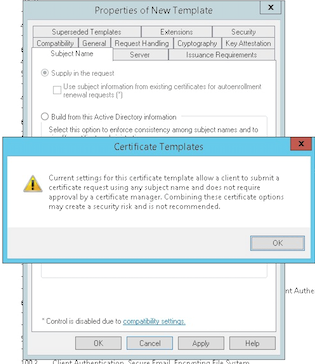
Wählen Sie unter Antragstellername die Option In der Anforderung angeben. Wenden Sie die Änderungen an und speichern Sie sie.
Hinzufügen der Vorlage zur Zertifizierungsstelle
-
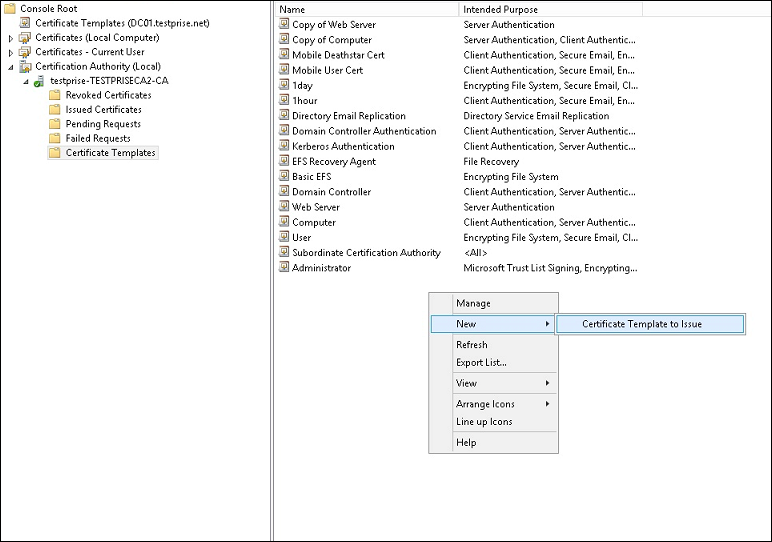
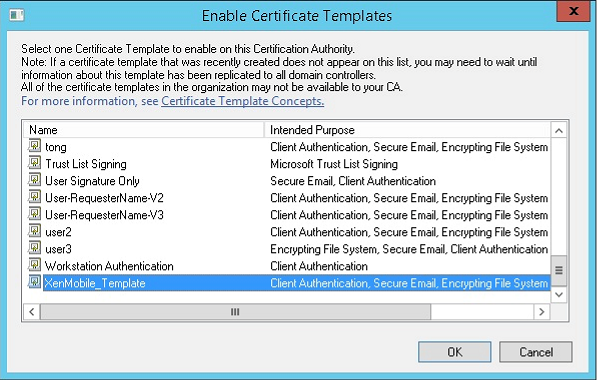
Gehen Sie zu Zertifizierungsstelle und wählen Sie Zertifikatvorlagen.
-
Klicken Sie mit der rechten Maustaste in den rechten Bereich und wählen Sie dann Neu > Auszustellende Zertifikatvorlage.
-
Wählen Sie die Vorlage aus, die Sie im vorherigen Schritt erstellt haben, und klicken Sie dann auf OK, um sie der Zertifizierungsstelle hinzuzufügen.
Erstellen eines PFX-Zertifikats vom CA-Server
-
Erstellen Sie ein Benutzer-.pfx-Zertifikat mit dem Dienstkonto, mit dem Sie sich angemeldet haben. Die .pfx-Datei wird in Citrix Endpoint Management hochgeladen, das dann ein Benutzerzertifikat für die Benutzer anfordert, die ihre Geräte registrieren.
-
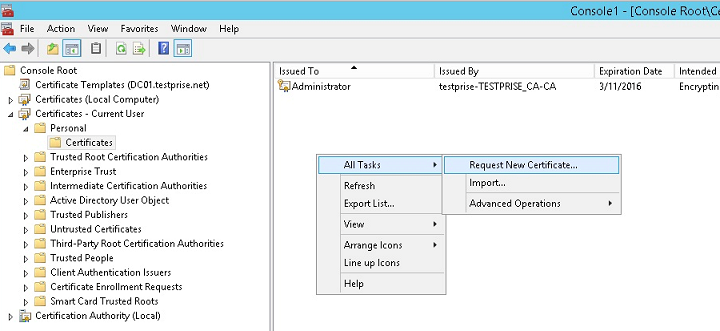
Unter Aktueller Benutzer erweitern Sie Zertifikate.
-
Klicken Sie mit der rechten Maustaste in den rechten Bereich und klicken Sie dann auf Neues Zertifikat anfordern.
-
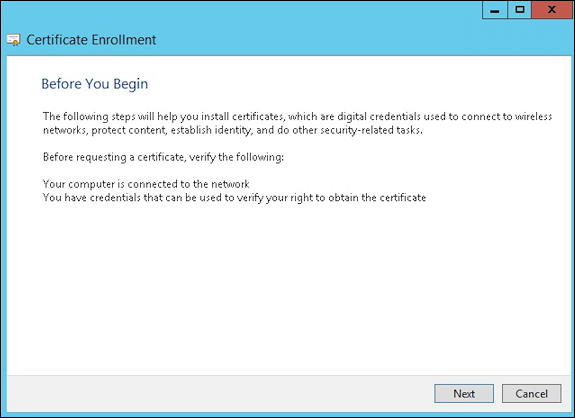
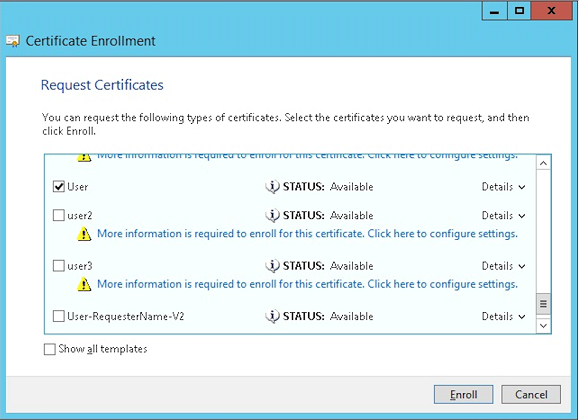
Der Bildschirm Zertifikatregistrierung wird angezeigt. Klicken Sie auf Weiter.
-
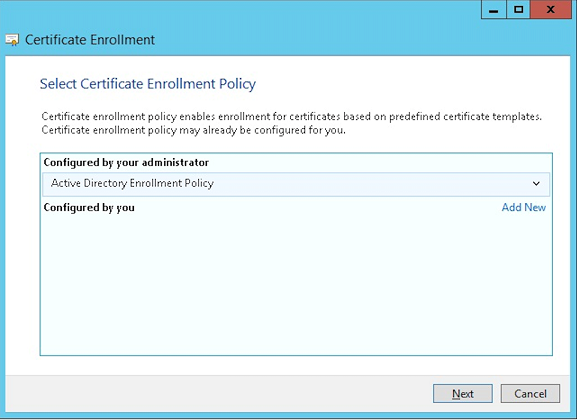
Wählen Sie Active Directory-Registrierungsrichtlinie aus und klicken Sie dann auf Weiter.
-
Wählen Sie die Vorlage Benutzer aus und klicken Sie dann auf Registrieren.
-
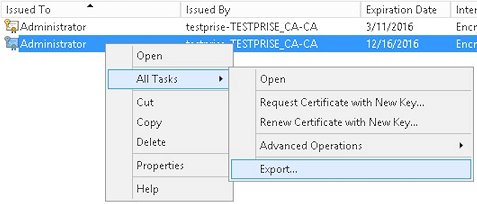
Exportieren Sie die .pfx-Datei, die Sie im vorherigen Schritt erstellt haben.
-
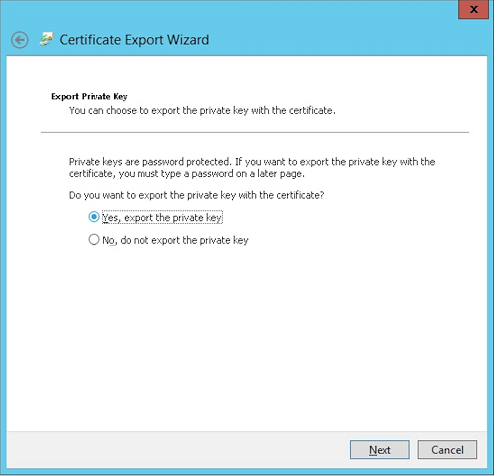
Klicken Sie auf Ja, privaten Schlüssel exportieren.
-
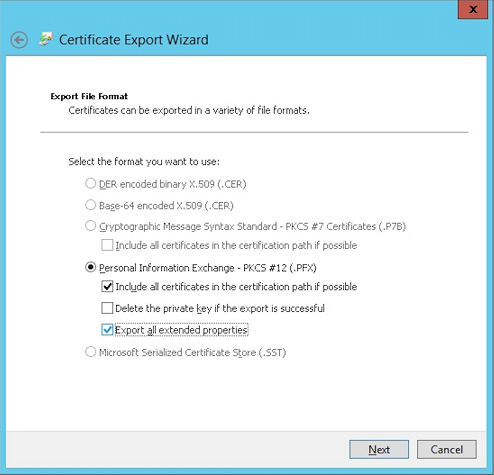
Wählen Sie Alle Zertifikate im Zertifizierungspfad einschließen, falls möglich und aktivieren Sie das Kontrollkästchen Alle erweiterten Eigenschaften exportieren.
-
Legen Sie ein Kennwort fest, das beim Hochladen dieses Zertifikats in Citrix Endpoint Management verwendet werden soll.
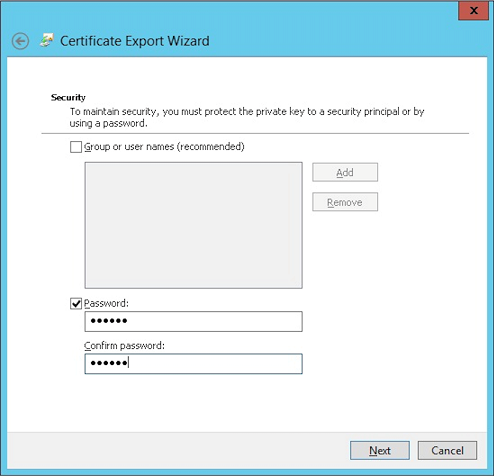
-
Speichern Sie das Zertifikat auf Ihrer Festplatte.
Hochladen des Zertifikats in Citrix Endpoint Management
-
Klicken Sie in der Citrix Endpoint Management-Konsole auf das Zahnradsymbol in der oberen rechten Ecke. Der Bildschirm Einstellungen wird angezeigt.
-
Klicken Sie auf Zertifikate und dann auf Importieren.
-
Geben Sie die folgenden Parameter ein:
-
Importieren: Keystore
-
Keystore-Typ: PKCS #12
-
Verwenden als: Server
-
Keystore-Datei: Klicken Sie auf „Durchsuchen“, um das von Ihnen erstellte .pfx-Zertifikat auszuwählen.
-
Kennwort: Geben Sie das Kennwort ein, das Sie für dieses Zertifikat erstellt haben.
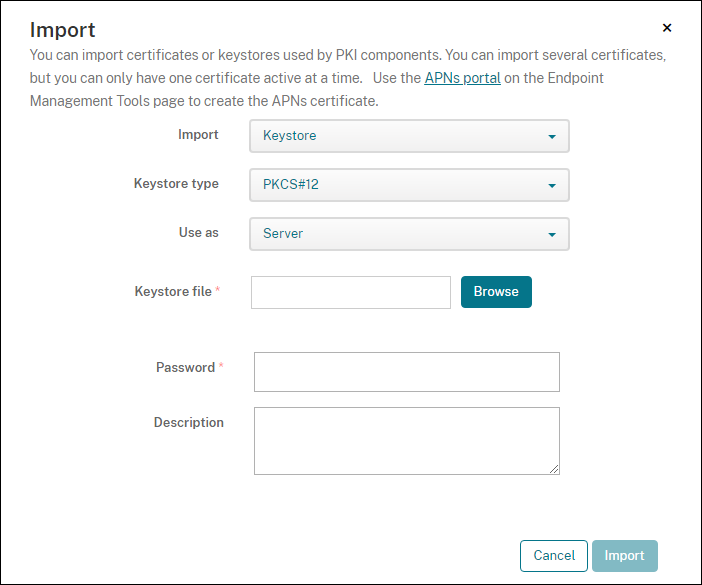
-
-
Klicken Sie auf Importieren.
-
Überprüfen Sie, ob das Zertifikat korrekt installiert wurde. Ein korrekt installiertes Zertifikat wird als Benutzerzertifikat angezeigt.
Erstellen der PKI-Entität für die zertifikatbasierte Authentifizierung
-
Navigieren Sie in den Einstellungen zu Mehr > Zertifikatverwaltung > PKI-Entitäten.
-
Klicken Sie auf Hinzufügen und dann auf Microsoft Certificate Services-Entität. Der Bildschirm Microsoft Certificate Services-Entität: Allgemeine Informationen wird angezeigt.
-
Geben Sie die folgenden Parameter ein:
-
Name: Geben Sie einen beliebigen Namen ein.
-
Stamm-URL des Webregistrierungsdiensts:
https://RootCA-URL/certsrv/(Stellen Sie sicher, dass Sie den letzten Schrägstrich „/“ im URL-Pfad hinzufügen.) -
Seitenname certnew.cer: certnew.cer (Standardwert)
-
certfnsh.asp: certfnsh.asp (Standardwert)
-
Authentifizierungstyp: Clientzertifikat
-
SSL-Clientzertifikat: Wählen Sie das Benutzerzertifikat aus, das zum Ausstellen des Citrix Endpoint Management-Clientzertifikats verwendet werden soll. Wenn kein Zertifikat vorhanden ist, befolgen Sie das Verfahren im vorhergehenden Abschnitt, um Zertifikate hochzuladen.
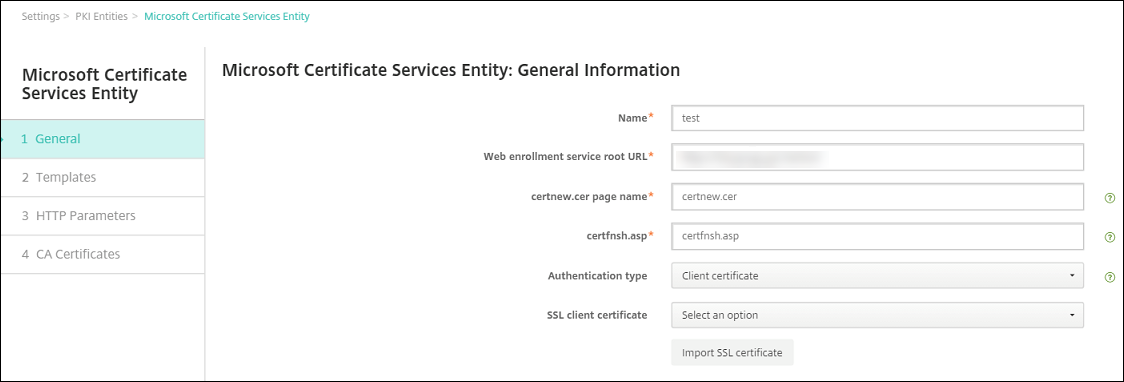
-
-
Fügen Sie unter Vorlagen die Vorlage hinzu, die Sie beim Konfigurieren des Microsoft-Zertifikats erstellt haben. Fügen Sie keine Leerzeichen hinzu.
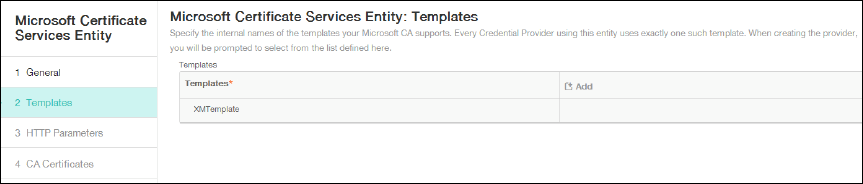
-
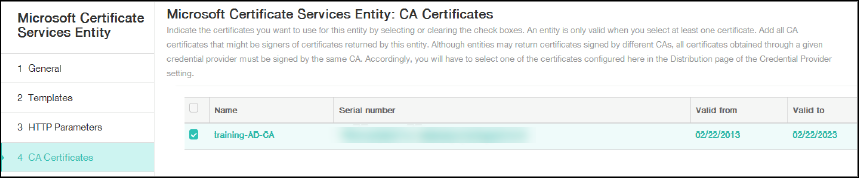
Überspringen Sie die HTTP-Parameter und klicken Sie dann auf CA-Zertifikate.
-
Wählen Sie den Namen der Stammzertifizierungsstelle (CA) aus, der Ihrer Umgebung entspricht. Diese Stammzertifizierungsstelle ist Teil der Kette, die aus dem Citrix Endpoint Management-Clientzertifikat importiert wurde.
-
Klicken Sie auf Speichern.
Konfigurieren von Anmeldeinformationsanbietern
-
Gehen Sie in den Einstellungen zu Mehr > Zertifikatsverwaltung > Anmeldeinformationsanbieter.
-
Klicken Sie auf Hinzufügen.
-
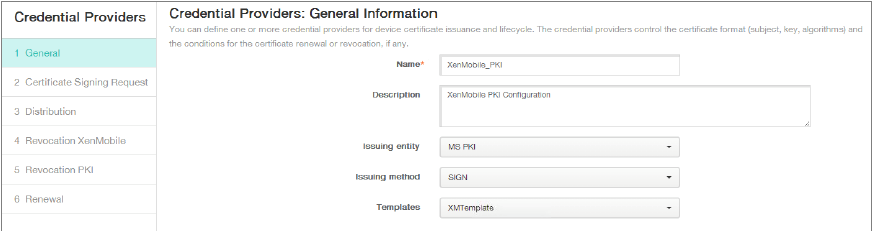
Geben Sie unter Allgemein die folgenden Parameter ein:
-
Name: Geben Sie einen beliebigen Namen ein.
-
Beschreibung: Geben Sie eine beliebige Beschreibung ein.
-
Ausstellende Entität: Wählen Sie die zuvor erstellte PKI-Entität aus.
-
Ausstellungsmethode: SIGN
-
Vorlagen: Wählen Sie die Vorlage aus, die unter der PKI-Entität hinzugefügt wurde.
-
-
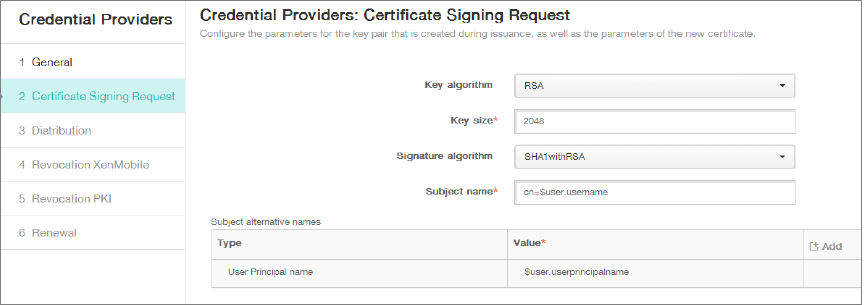
Klicken Sie auf Zertifikatsignieranforderung und geben Sie dann die folgenden Parameter ein:
-
Schlüsselalgorithmus: RSA
-
Schlüsselgröße: 2048
-
Signaturalgorithmus: SHA256withRSA
-
Antragsstellername:
cn=$user.username
Für Alternative Antragstellernamen klicken Sie auf Hinzufügen und geben Sie dann die folgenden Parameter ein:-
Typ: Benutzerprinzipalname
-
Wert:
$user.userprincipalname
-
-
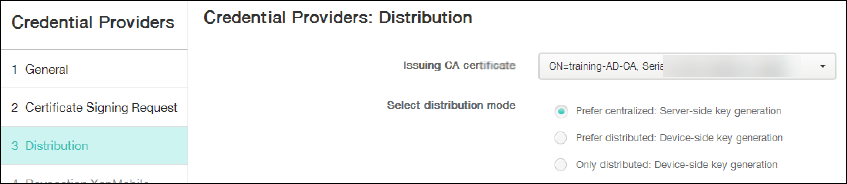
Klicken Sie auf Verteilung und geben Sie die folgenden Parameter ein:
-
Zertifikat der ausstellenden CA: Wählen Sie die ausstellende CA aus, die das Citrix Endpoint Management Clientzertifikat signiert hat.
-
Verteilungsmodus auswählen: Wählen Sie Zentralisiert bevorzugen: Serverseitige Schlüsselgenerierung.
-
-
Für die nächsten beiden Abschnitte, Widerruf Citrix Endpoint Management und Widerruf PKI, legen Sie die Parameter nach Bedarf fest. In diesem Beispiel werden beide Optionen übersprungen.
-
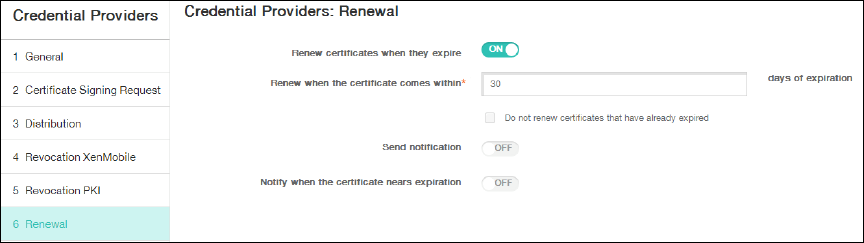
Klicken Sie auf Erneuerung.
-
Aktivieren Sie Zertifikate bei Ablauf erneuern.
-
Belassen Sie alle anderen Einstellungen als Standard oder ändern Sie sie nach Bedarf.
-
Klicken Sie auf Speichern.
Konfigurieren von Citrix Secure Mail zur Verwendung der zertifikatbasierten Authentifizierung
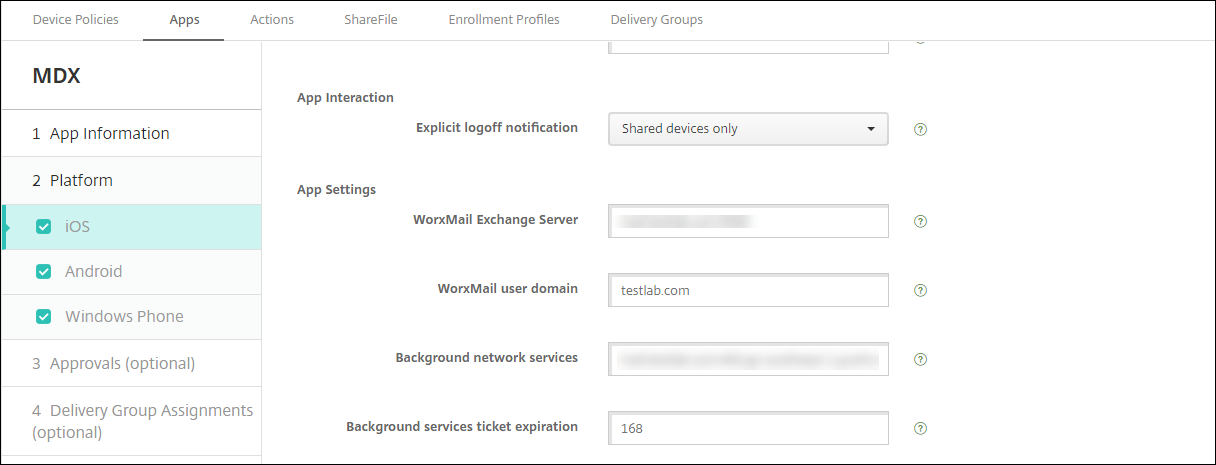
Wenn Sie Citrix Secure Mail zu Citrix Endpoint Management hinzufügen, stellen Sie sicher, dass Sie die Exchange-Einstellungen unter App-Einstellungen konfigurieren.
Konfigurieren der NetScaler Gateway-Zertifikatsbereitstellung in Citrix Endpoint Management
-
Klicken Sie in der Citrix Endpoint Management-Konsole auf das Zahnradsymbol in der oberen rechten Ecke. Der Bildschirm Einstellungen wird angezeigt.
-
Klicken Sie unter Server auf NetScaler Gateway.
-
Wenn NetScaler Gateway noch nicht hinzugefügt wurde, klicken Sie auf Hinzufügen und geben Sie die Einstellungen an:
-
Name: Ein aussagekräftiger Name für die Appliance.
-
Alias: Ein optionaler Alias für die Appliance.
-
Externe URL:
https://YourCitrixGatewayURL -
Anmeldetyp: Wählen Sie Zertifikat und Domäne
-
Passwort erforderlich: Aus
-
Als Standard festlegen: Ein
-
-
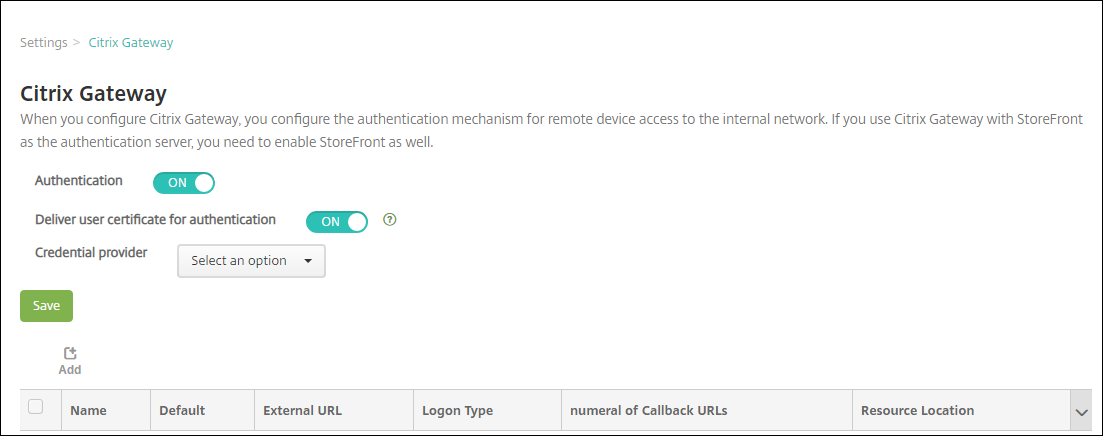
Wählen Sie für Authentifizierung und Benutzerzertifikat für Authentifizierung bereitstellen die Option Ein.
-
Wählen Sie für Anmeldeinformationsanbieter einen Anbieter aus und klicken Sie dann auf Speichern.
-
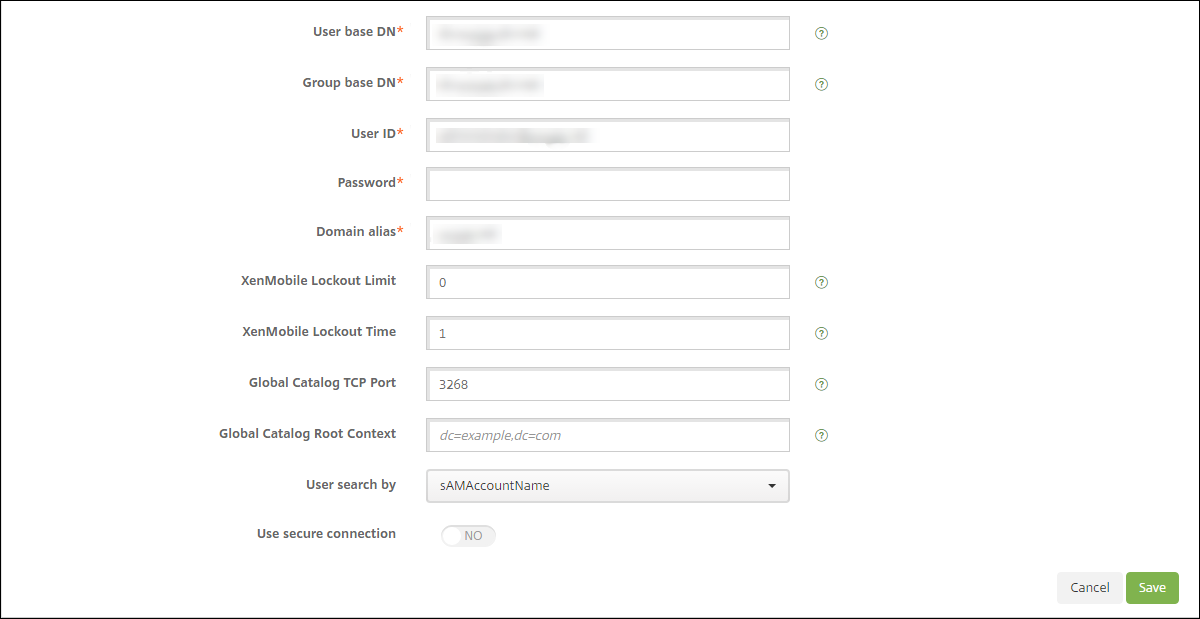
Um die sAMAccount-Attribute in den Benutzerzertifikaten als Alternative zum Benutzerprinzipalnamen (UPN) zu verwenden, konfigurieren Sie den LDAP-Konnektor in Citrix Endpoint Management wie folgt: Gehen Sie zu Einstellungen > LDAP, wählen Sie das Verzeichnis aus und klicken Sie auf Bearbeiten, und wählen Sie sAMAccountName unter Benutzersuche nach.
Citrix PIN und Benutzerpasswort-Caching aktivieren
Um Citrix PIN und Benutzerpasswort-Caching zu aktivieren, gehen Sie zu Einstellungen > Clienteigenschaften und aktivieren Sie diese Kontrollkästchen: Citrix PIN-Authentifizierung aktivieren und Benutzerpasswort-Caching aktivieren. Weitere Informationen finden Sie unter Clienteigenschaften.
Fehlerbehebung bei Ihrer Clientzertifikatkonfiguration
Nach einer erfolgreichen Konfiguration der vorangehenden Konfiguration plus der NetScaler Gateway-Konfiguration ist der Benutzer-Workflow wie folgt:
-
Benutzer registrieren ihr mobiles Gerät.
-
Citrix Endpoint Management fordert Benutzer auf, eine Citrix PIN zu erstellen.
-
Benutzer werden dann zum App Store weitergeleitet.
-
Wenn Benutzer Citrix Secure Mail starten, fordert Citrix Endpoint Management sie nicht zur Eingabe von Benutzeranmeldeinformationen für die Postfachkonfiguration auf. Stattdessen fordert Citrix Secure Mail das Clientzertifikat von Citrix Secure Hub an und übermittelt es zur Authentifizierung an den Microsoft Exchange Server. Wenn Citrix Endpoint Management beim Starten von Citrix Secure Mail zur Eingabe von Anmeldeinformationen auffordert, überprüfen Sie Ihre Konfiguration.
Wenn Benutzer Citrix Secure Mail herunterladen und installieren können, aber während der Postfachkonfiguration Citrix Secure Mail die Konfiguration nicht abschließen kann:
-
Wenn Microsoft Exchange Server ActiveSync private SSL-Serverzertifikate zur Sicherung des Datenverkehrs verwendet, überprüfen Sie, ob die Stamm-/Zwischenzertifikate auf dem Mobilgerät installiert sind.
-
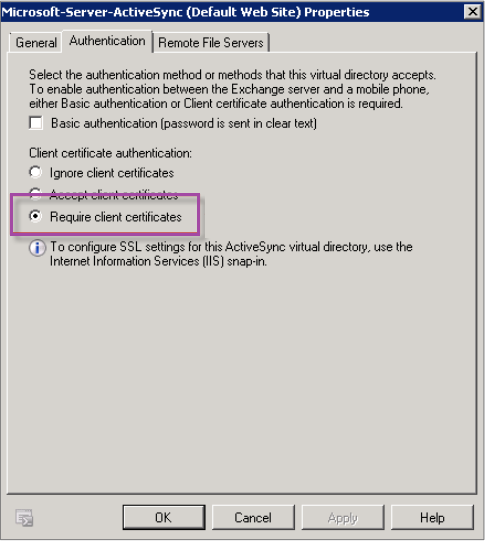
Überprüfen Sie, ob der für ActiveSync ausgewählte Authentifizierungstyp auf Clientzertifikate erforderlich eingestellt ist.
-
Überprüfen Sie auf dem Microsoft Exchange Server die Website Microsoft-Server-ActiveSync, um sicherzustellen, dass die Clientzertifikat-Zuordnungsauthentifizierung aktiviert ist. Standardmäßig ist die Clientzertifikat-Zuordnungsauthentifizierung deaktiviert. Die Option befindet sich unter Konfigurationseditor > Sicherheit > Authentifizierung.
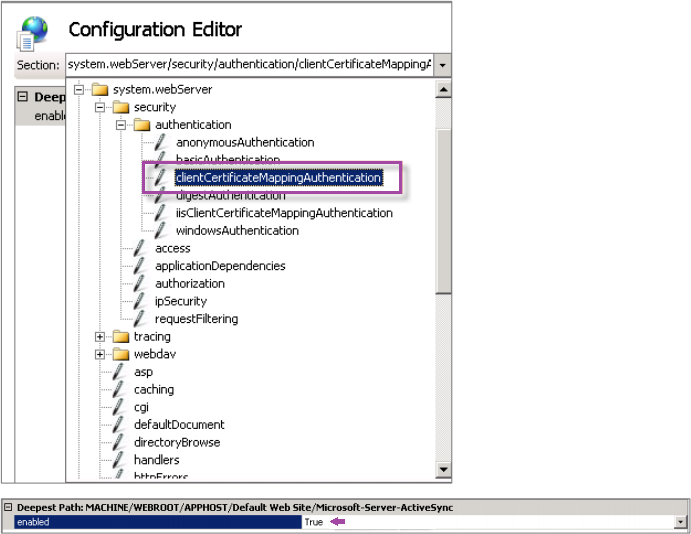 Nachdem Sie True ausgewählt haben, klicken Sie unbedingt auf Anwenden, damit die Änderungen wirksam werden.
-
Überprüfen Sie die NetScaler Gateway-Einstellungen in der Citrix Endpoint Management-Konsole: Stellen Sie sicher, dass Benutzerzertifikat zur Authentifizierung bereitstellen auf Ein steht und dass unter Anmeldeinformationsanbieter das richtige Profil ausgewählt ist.
So stellen Sie fest, ob das Clientzertifikat an ein Mobilgerät übermittelt wurde
-
Gehen Sie in der Citrix Endpoint Management-Konsole zu Verwalten > Geräte und wählen Sie das Gerät aus.
-
Klicken Sie auf Bearbeiten oder Mehr anzeigen.
-
Gehen Sie zum Abschnitt Bereitstellungsgruppen und suchen Sie nach diesem Eintrag:NetScaler Gateway-Anmeldeinformationen: Angeforderte Anmeldeinformationen, CertId=
So überprüfen Sie, ob die Clientzertifikat-Aushandlung aktiviert ist
-
Führen Sie diesen
netshBefehl aus, um die SSL-Zertifikatkonfiguration anzuzeigen, die an die IIS-Website gebunden ist:netsh http show sslcert -
Wenn der Wert für Clientzertifikat aushandeln auf Deaktiviert steht, führen Sie den folgenden Befehl aus, um ihn zu aktivieren:
netsh http delete sslcert ipport=0.0.0.0:443netsh http add sslcert ipport=0.0.0.0:443 certhash=cert_hash appid={app_id} certstorename=store_name verifyclientcertrevocation=Enable VerifyRevocationWithCachedClientCertOnly=Disable UsageCheck=Enable clientcertnegotiation=EnableZum Beispiel:netsh http add sslcert ipport=0.0.0.0:443 certhash=23498dfsdfhaf98rhkjqf9823rkjhdasf98asfk appid={123asd456jd-a12b-3c45-d678-123456lkjhgf} certstorename=ExampleCertStoreName verifyclientcertrevocation=Enable VerifyRevocationWithCachedClientCertOnly=Disable UsageCheck=Enable clientcertnegotiation=Enable
Wenn Sie Root-/Zwischenzertifikate nicht über Citrix Endpoint Management an ein Windows Phone 8.1-Gerät liefern können:
-
Senden Sie Root-/Zwischenzertifikatsdateien (.cer) per E-Mail an das Windows Phone 8.1-Gerät und installieren Sie diese direkt.
Wenn Citrix Secure Mail nicht erfolgreich auf Windows Phone 8.1 installiert wird, überprüfen Sie Folgendes:
-
Das Anwendungsregistrierungstoken (Datei .AETX) wird über Citrix Endpoint Management mithilfe der Geräterichtlinie „Enterprise Hub“ bereitgestellt.
-
Das Anwendungsregistrierungstoken wurde mit demselben Unternehmenszertifikat des Zertifikatanbieters erstellt, das zum Wrappen von Citrix Secure Mail und zum Signieren von Citrix Secure Hub-Apps verwendet wurde.
-
Dieselbe Herausgeber-ID wird zum Signieren und Wrappen von Citrix Secure Hub, Citrix Secure Mail und dem Anwendungsregistrierungstoken verwendet.