This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
ユーザーのネットワークロケーションに基づくアダプティブアクセス
Citrix® StoreFront Cloudアダプティブアクセス機能は、高度なポリシーインフラストラクチャを使用して、ユーザーのネットワークロケーションに基づいてCitrix DaaS™へのアクセスを可能にします。ロケーションは、IPアドレス範囲またはサブネットアドレスを使用して定義されます。
管理者は、ユーザーのネットワークロケーションに基づいて、仮想アプリとデスクトップを列挙するかしないかのポリシーを定義できます。また、管理者は、ユーザーのネットワークロケーションに基づいて、クリップボードアクセス、プリンター、クライアントドライブマッピングなどを有効または無効にすることで、ユーザーの操作を制御できます。たとえば、管理者は、自宅からリソースにアクセスするユーザーにはアプリケーションへのアクセスを制限し、支社からリソースにアクセスするユーザーにはフルアクセスを許可するポリシーを設定できます。
アダプティブアクセスの概要(/en-us/citrix-daas/media/daas-adaptiveaccess-overview.png)
管理者は、アプリケーションにアクセスするために次のポリシーを実装できます。
- 企業ロケーションまたは支社からのみ、いくつかの機密性の高いアプリケーションを列挙する。
- 従業員が外部ネットワークからワークスペースにアクセスしている場合、機密性の高いアプリケーションを列挙しない。
- 支社からのプリンターアクセスを無効にする。
- ユーザーが企業ネットワーク外にいる場合、クリップボードアクセスとプリンターアクセスを無効にする。
エンタイトルメント
アダプティブアクセス機能は、Universal Hybrid Multi Cloud License (UHMC) および Platform License (CPL) の一部として利用できます。詳細については、https://www.citrix.com/buy/licensing/product.htmlを参照してください。
前提条件
-
アダプティブアクセス機能が有効になっていることを確認します (StoreFront Cloud > Access > Adaptive Access)。詳細については、アダプティブアクセス機能を有効にするを参照してください。
アダプティブアクセスが有効になっている場合、DaaSアクセスポリシーはCitrix Gateway経由の接続オプションを使用するように更新されます。
注:
DaaS アクセス ポリシーにスマート アクセス タグを追加するには、NetScaler® Gateway が必要です。ただし、DaaS は Device Posture、Adaptive Access、および Adaptive Authentication サービスからタグを消費するため、セットアップに NetScaler Gateway を構成する必要はありません。
-
ロケーションタグの理解。詳細については、「ネットワークロケーションタグ」を参照してください。
注意点
以下の点は、場所に基づいてアプリケーションの列挙を制限する場合にのみ適用されます。ネットワークの場所に基づいて、クリップボードアクセス、プリンターリダイレクト、クライアントドライブマッピングなどのユーザーコントロールを制限するためにアダプティブアクセスを使用する予定がある場合は、これらのガイドラインを無視できます。
- ネットワークの場所に基づいて Citrix DaaS を選択的に列挙する予定がある場合は、ワークスペースではなく Citrix Studio ポリシーを使用して、それらのデリバリーグループのユーザー管理を実行する必要があります。デリバリーグループを作成する際、[ユーザー設定] で、[このデリバリーグループの使用を制限する] ユーザーを選択するか、[認証されたすべてのユーザーがこのデリバリーグループを使用できるようにする] を選択します。これにより、[デリバリーグループ] の [アクセスポリシー] タブでアダプティブアクセスを構成できます。
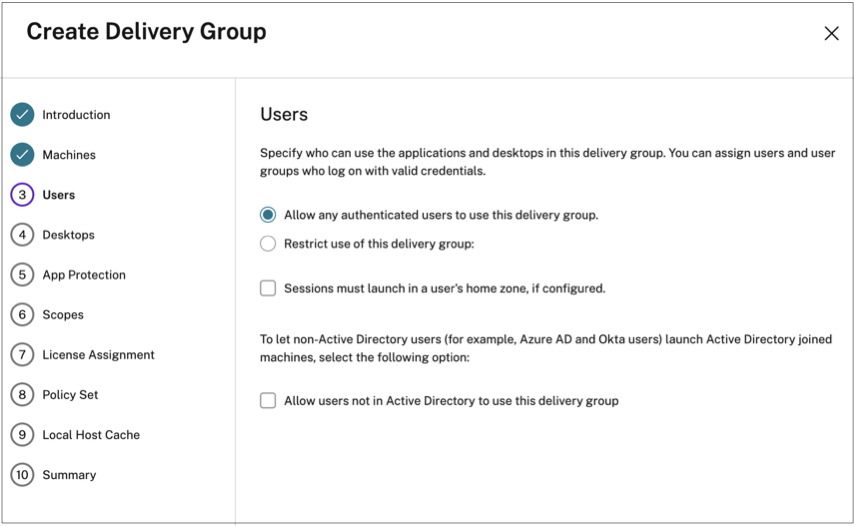
-
アダプティブアクセスが有効になっている場合の Direct Workload Connection の変更点。
- [ロケーションタグ] フィールドは、[Citrix Cloud™] > [ネットワークの場所] > [ネットワークの場所を追加] > [ロケーションタグ] に表示されます。
- 既存の Direct Workload Connection ポリシーは意図したとおりに機能します。
- 新しいポリシーは、ネットワークロケーションサービス(タグを定義せずに)とデリバリーグループの両方で作成する必要があります。さらに、ネットワーク接続タイプは [内部] である必要があります。
- タグ付きの Direct Workload Connection の新しいポリシーの場合、タグはネットワークロケーションサービスで定義する必要があり、DaaS Studio のデリバリーグループまたはアクセスポリシーでも同じタグを定義する必要があります。さらに、ネットワーク接続タイプは [内部] である必要があります。ロケーションタグは Direct Workload Connection には関係ありません。
-
Citrix DaaS 展開のテストには、以下をお勧めします。
- この機能を実装するためのテストデリバリーグループを特定するか、デリバリーグループを作成します。
- テストデリバリーグループで使用できるポリシーを作成するか、ポリシーを特定します。
アダプティブアクセス機能を有効にする
- Citrix Cloudにログインします。
- ハンバーガーメニューからStoreFront Cloudを選択します。
- アダプティブアクセストグルは、デフォルトでオフになっています。アダプティブアクセストグルをオンにします。
- 確認メッセージではい、アダプティブアクセスを有効にするをクリックします。
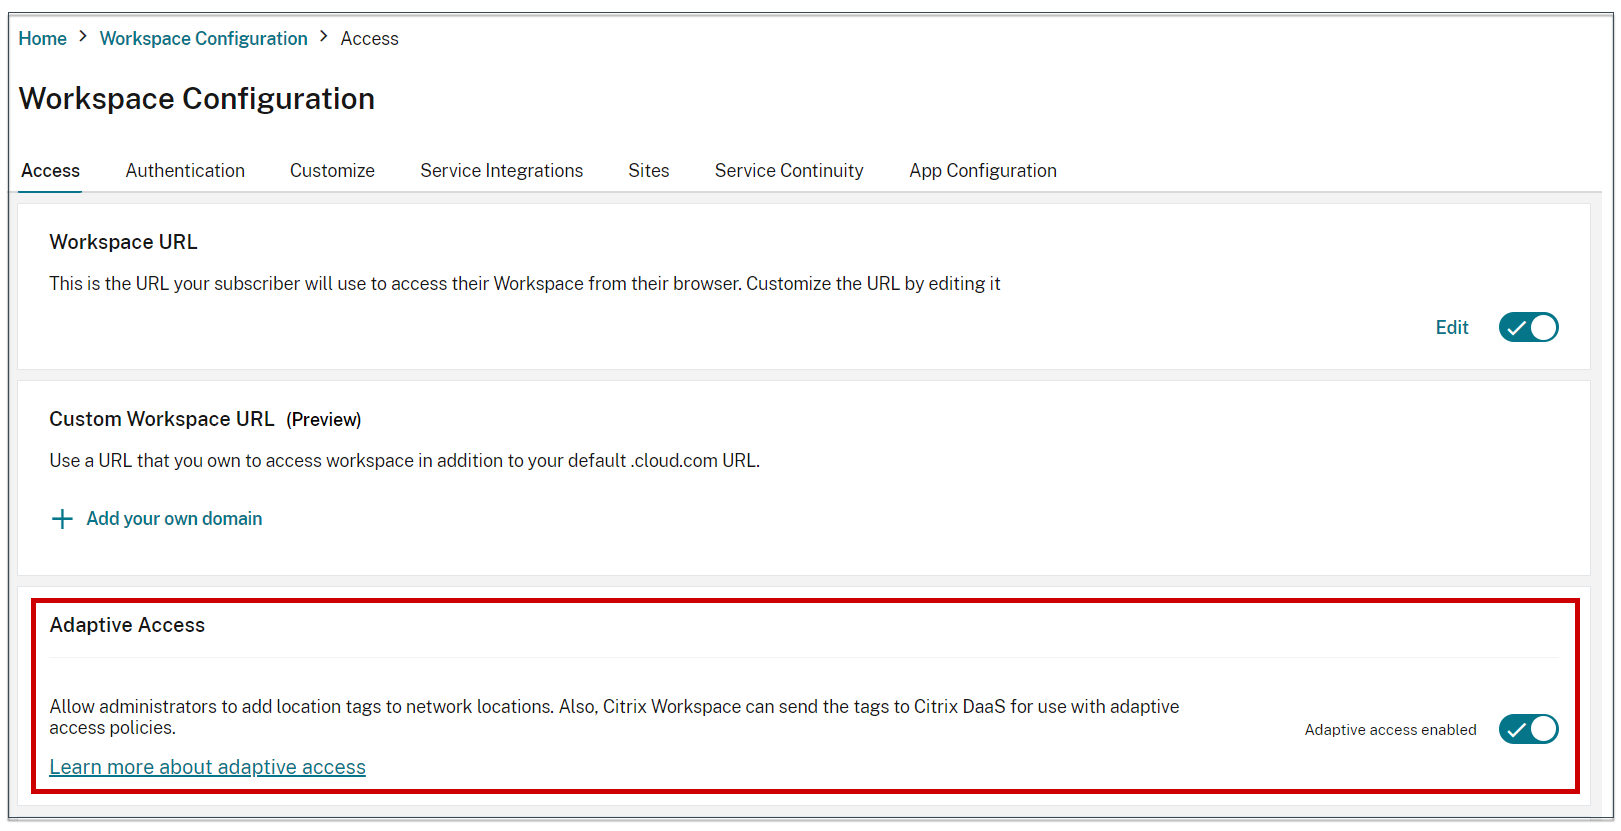
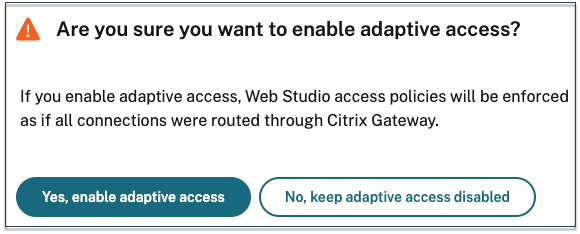
アダプティブアクセスが有効になっている場合、アダプティブアクセスのロケーションタグを定義できます(Citrix Cloud > ネットワークロケーション > ネットワークロケーションの追加 > ロケーションタグ)。
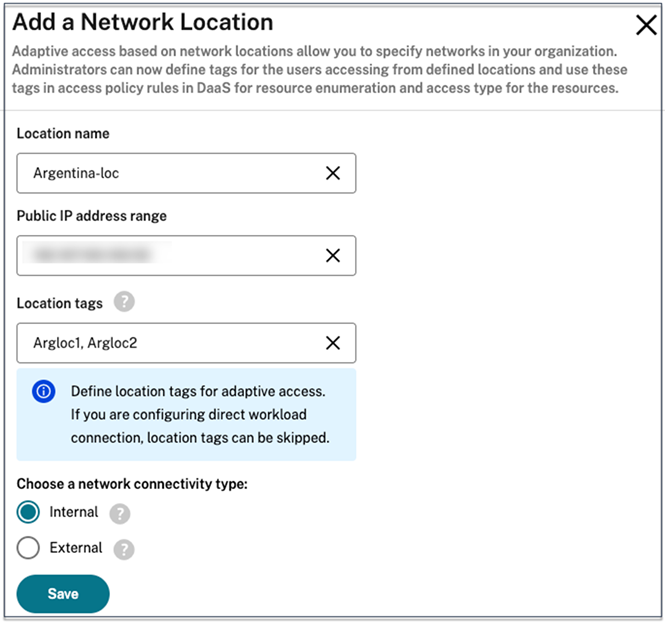
アダプティブアクセスが無効になっている場合、ネットワークロケーションを追加できません。この場合、ロケーションタグは適用されません。
重要:
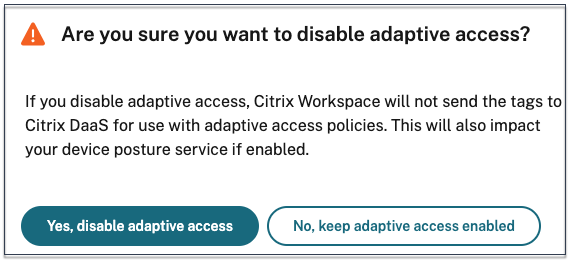
アダプティブアクセス機能を無効にしようとすると、次のメッセージが表示されます。この機能が無効になっている場合、WorkspaceはアダプティブアクセスのタグをDaaSに送信しないことに注意してください。
アダプティブアクセスを構成する
管理者がユーザーのネットワークロケーション(オフィスや自宅など)に基づいてアクセス制御を適用する必要があるシナリオを考えてみましょう。管理者は、自宅で作業するユーザーに対して、クリップボードの制限などのスマートコントロールも適用する必要があります。 アダプティブアクセスでこのシナリオを実現するには、管理者はユーザーのネットワークに基づいて2つのデリバリーグループを作成する必要があります。
- 支社ユーザーに関連するアプリケーションを含むBranchOffice用のAdaptive Accessデリバリーグループ。
- 在宅/リモートユーザーに関連するアプリケーションを含むWorkFromHome用のWFHデリバリーグループ。
デリバリーグループが作成されたら、ネットワークロケーションに基づいてアダプティブアクセスを構成するには、次の大まかな手順が必要です。
- タグを定義し、ネットワークロケーションポリシーを構成する。
- アプリケーションの列挙、またはアプリケーションへのスマートコントロールの適用に、デリバリーグループで定義されたタグを使用する。
- アプリケーションにスマートコントロールを適用する (オプション)。
ロケーションベースのアクセス用のネットワークロケーションタグを定義する
最初のステップでは、ユーザーのロケーション(オフィスまたは自宅)に基づいてタグを定義します。
- BRANCHOFFICE: このタグは、オフィスネットワークから接続するユーザーに割り当てる必要があります。これらのユーザーは、利用可能なすべてのアプリケーションにフルアクセスできます。
- WORKFROMHOME: このタグは、リモートで作業するユーザーに割り当てる必要があります。これらのユーザーは、アプリケーションおよび特定の機能(クリップボード機能など)へのアクセスが制限されます。
タグの詳細については、ネットワークロケーションタグを参照してください。
ユーザーのロケーションに基づいてデリバリーグループとそれぞれのタグが作成されたので、ネットワークロケーションポリシーの構成に進むことができます。
ネットワークロケーションポリシーを構成する
パブリックソースIPアドレスとロケーションタグを指定して、ユーザーのロケーションのネットワークロケーションポリシー規則を定義します。
- Citrix Cloudにサインインします。
- ハンバーガーメニューからネットワークロケーションを選択します。 アダプティブアクセスが有効になっていることを確認してください。そうしないと、ダイレクトワークロード接続のユーザーインターフェイスが表示されます。
-
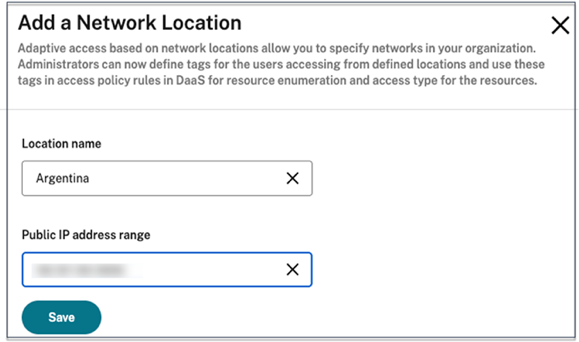
ネットワークロケーションの追加をクリックします。
-
ロケーション名: ポリシーに適切な名前を入力します。
例: BRANCHOFFICE または WORKFROMHOME
-
パブリックIPアドレス範囲: ネットワークのパブリックIPアドレス範囲を定義します。
例: 192.0.2.10 - 192.0.2.30
-
ロケーションタグ: ロケーションのタグを定義します。これは、ロケーションを参照する名前でも構いません。これらのタグは、Citrix Studioでアダプティブアクセスポリシーを構成するために使用されます。詳細については、「Citrix Studioでタグを定義する」を参照してください。
例: BRANCHOFFICE または WORKFROMHOME
-
接続タイプ: アプリケーションの起動タイプを定義します。
内部 - アプリケーション起動時にゲートウェイをバイパスします。 外部 - アプリケーション起動時にCitrix Gatewayサービスまたは従来のゲートウェイを使用します。
-
- 保存をクリックします。
NLSタグ(/en-us/citrix-daas/media/daas-nls-adaptive-access-new.png)
これらのタグをDaaS Studioで使用して、アダプティブアクセスを有効にできるようになりました。
注:
- ネットワークロケーションタグがデリバリーグループに割り当てられていない場合、ユーザーはアダプティブアクセスとWFHデリバリーグループの両方で、すべてのアプリケーションへの無制限のアクセスを許可されます。これにより、ユーザーが意図せず、許可されていない特定のアプリケーションにアクセスしてしまうシナリオが発生する可能性があります。デリバリーグループにロケーションタグを割り当てることで、ユーザーのネットワークロケーションに基づいてアクセスが制御されるようになります。
- ロケーションタグを定義する際は、「LOCATION_TAG」というプレフィックスなしで、希望するタグ名(例: BRANCHOFFICE)のみを入力してください。ただし、Citrix Studioでタグを定義する際は、タグ名に「LOCATION_TAG」というプレフィックスを付ける必要があります。例: 「LOCATION_TAG_BRANCHOFFICE」。
アプリケーション列挙のためにデリバリーグループで定義されたタグを使用する
- Citrix Cloudにサインインします。
- Citrix DaaSタイルで、管理をクリックします。
- デリバリーグループを作成します。詳細については、デリバリーグループの作成を参照してください。
- 作成したデリバリーグループを選択し、デリバリーグループの編集をクリックします。
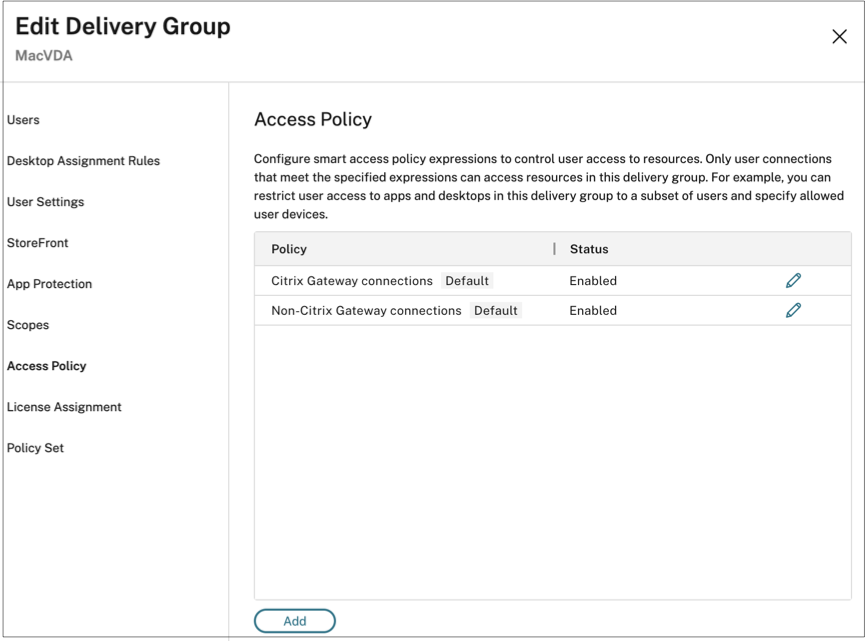
- アクセスポリシーをクリックします。
-
アダプティブアクセスを使用しているお客様は、デリバリーグループへのアクセスを内部ネットワークのみに制限するために、次の手順を実行します。
- デリバリーグループを右クリックし、編集を選択します。
- 左ペインでアクセスポリシーを選択します。
-
編集アイコンをクリックして、デフォルトのCitrix Gateway接続ポリシーを変更します。
-
ポリシーの編集ページで、次の条件を満たす接続を選択し、いずれかに一致を選択してから、条件を追加します。
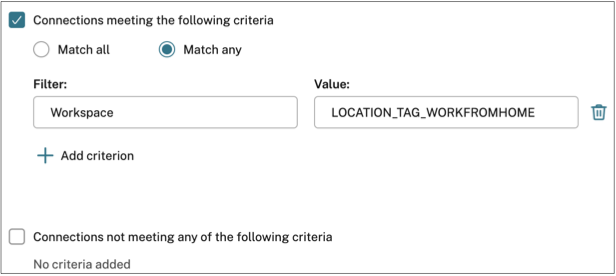
WorkFromHomeユーザーの場合は、それぞれのデリバリーコントローラーに次の値を入力します。
フィルター: ワークスペース
値: LOCATION_TAG_WORKFROMHOME
BranchOffice ユーザーの場合は、それぞれのデリバリーコントローラーに次の値を入力します。
フィルター: ワークスペース
値: LOCATION_TAG_BRANCHOFFICE
注:
- 値フィールドには、ネットワークロケーションポリシーの作成時に定義した正しいロケーションタグ名(「LOCATION_TAG」をプレフィックスとして付加したもの)を入力してください。たとえば、ロケーションタグを「BRANCHOFFICE」と定義した場合、値フィールドには「LOCATION_TAG_BRANCHOFFICE」と入力する必要があります。デリバリーグループのネットワークロケーションタグは、ネットワークロケーションポリシーでどのように定義されたかに関わらず、大文字で入力する必要があります。ロケーションタグの設定の詳細については、「ネットワークロケーションポリシーの構成」を参照してください。
- デリバリーグループのネットワークロケーションタグは、ネットワークロケーションポリシーでどのように定義されたかに関わらず、大文字で入力する必要があります。ロケーションタグの設定の詳細については、「ネットワークロケーションポリシーの構成」を参照してください。
(オプション) アプリケーションにスマートコントロールを適用する
ネットワークロケーションタグを使用してアクセスを制限するだけでなく、管理者はアプリケーションにスマートコントロールを適用することもできます。この例では、WorkFromHome ロケーションのユーザーに対してクライアントクリップボードリダイレクトが無効になっています。
- Citrix DaaS にサインインします。
- ポリシーに移動し、ポリシーの作成をクリックします。
- クライアントクリップボードリダイレクトを選択し、禁止をクリックします。
- 次へをクリックします。
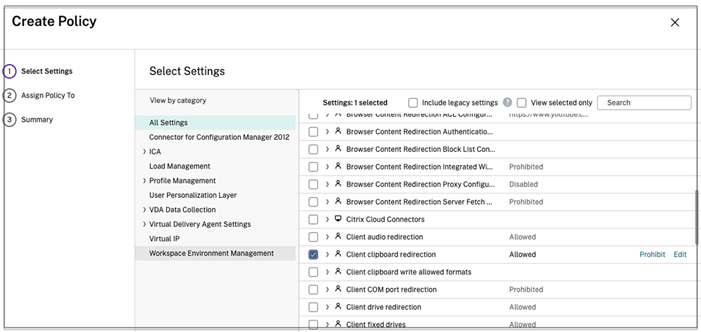
- 「ポリシーの割り当て先」ページで、「アクセス制御」を選択します。
-
ポリシーに対して、次の値を定義します。
- モード: 許可
- 接続の種類: Citrix Gatewayを使用
- Gatewayファーム名: Workspace
- アクセス条件: LOCATION_TAG_WORKFROMHOME (すべて大文字)
モードとファーム(/en-us/citrix-daas/media/daas-nls-mode-farm.png)
- 「次へ」をクリックします。
- ポリシーの名前を入力し、ポリシーの説明を追加します。
- 「完了」をクリックします。
WORKFROMHOMEの場所のユーザーは、起動したリソースへのクリップボードアクセスを実行できません。
ネットワークロケーションタグ
ネットワークロケーションサービスは、次のタグを提供します。
-
デフォルトタグ: これらのタグは、ネットワークロケーションサービスで定義されます。次のデフォルトタグが利用可能です。
- LOCATION_internal: ネットワークロケーションを定義する際に、ネットワーク接続タイプが内部に設定されている場合にデフォルトで送信されるタグ。
- LOCATION_external: ネットワークの場所を定義する際に、ネットワーク接続タイプがExternalに設定されている場合にデフォルトで送信されるタグ。
- LOCATION_undefined: ポリシーで定義されていないが、ネットワークロケーションサービスを介して送信されるIPアドレスのタグ。これらのユーザーの起動は、リソースグループで定義されているものと同じです。
- カスタムタグ: 管理者はポリシーでカスタムタグ名を定義できます。例: home, Office, BRANCH
注:
ネットワークロケーションサービスにタグを定義する際は、以下を確認してください。
デフォルトタグは常にプレフィックス「LOCATION_
<tag name>」で始まります。例: LOCATION_INTERNAL。カスタムタグは常にプレフィックス「LOCATION_TAG
<tag name>」で始まります。例: LOCATION_TAG_OFFICE。デリバリーグループでタグを定義する際は、タグをすべて大文字で入力する必要があります。
デフォルトタグ: LOCATION_INTERNAL, LOCATION_EXTERNAL, LOCATION_UNDEFINED
カスタムタグ: LOCATION_TAG_OFFICE, LOCATION_TAG_HOME
次の表は、前述のシナリオにおけるポリシーとタグをまとめたものです。
| 場所 | ポリシー | カスタムタグ | デフォルトタグ | DaaSデリバリーグループで使用するタグ | スマートアクセス ポリシーで使用するタグ |
|---|---|---|---|---|---|
| WFH | WFH | WORKFROMHOME | LOCATION_EXTERNAL | LOCATION_WORKFROMHOME and/or LOCATION_EXTERNAL | LOCATION_WORKFROMHOME and/or LOCATION_EXTERNAL |
| BranchOffice | BranchOffice | BRANCHOFFICE | LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE and/or LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE and/or LOCATION_EXTERNAL |
| その他 | 未定義 | 未定義 | LOCATION_UNDEFINED | LOCATION_UNDEFINED | LOCATION_UNDEFINED |
既知の問題
アダプティブアクセス機能を有効にしてルール(タグと接続タイプ)を設定した後に無効にした場合、ロケーションタグと接続タイプの列は非表示になりますが、ネットワークロケーションページからロケーションは削除されません。しかし、これらのロケーションはバックエンドで無効になっています。これは表示上の問題です。
タグに基づいてセッション録画ポリシーを構成する
セッション録画を使用すると、組織は仮想セッションでの画面上のユーザーアクティビティを記録できます。カスタムセッション録画ポリシー、イベント検出ポリシー、またはイベント応答ポリシーを作成する際に、ネットワークロケーションタグを含むタグを指定できます。例については、カスタム録画ポリシーの作成を参照してください。
共有
共有
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.