
Directiva de dispositivo SCEP
Esta directiva le permite configurar dispositivos iOS y macOS para recuperar un certificado mediante el Protocolo simple de inscripción de certificados (SCEP) desde un servidor SCEP externo. Si desea entregar un certificado al dispositivo mediante SCEP desde una PKI conectada a XenMobile, debe crear una entidad PKI y un proveedor PKI en modo distribuido. Para obtener más información, consulte Entidades PKI.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Configuración de iOS
-
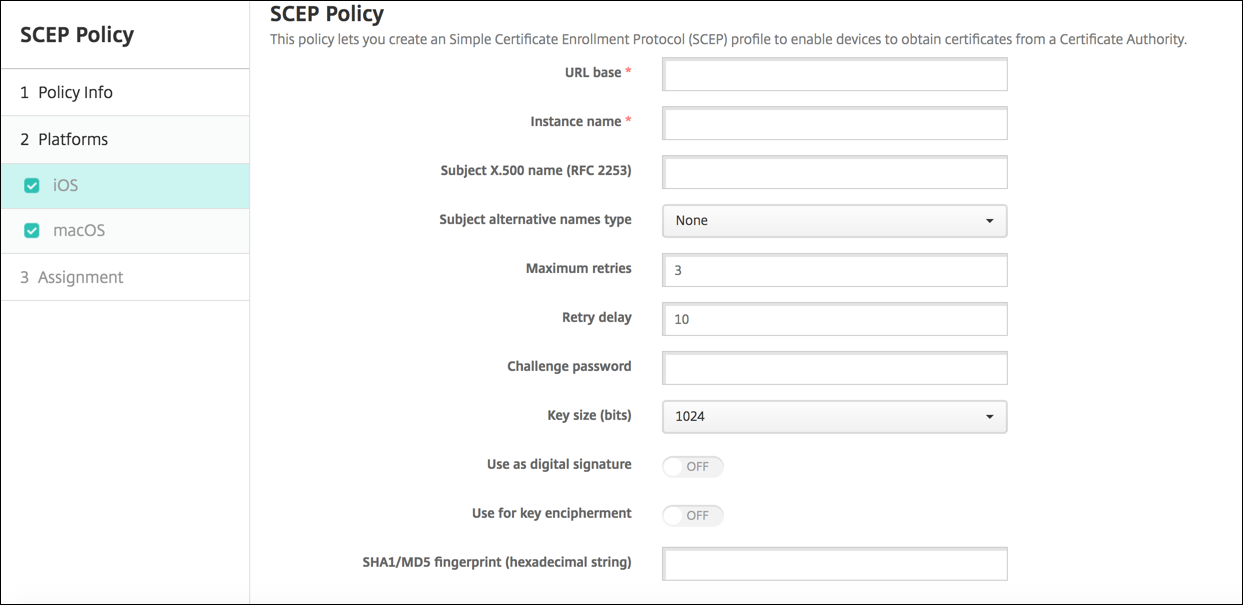
URL base: Escriba la dirección del servidor SCEP para definir dónde se envían las solicitudes SCEP, a través de HTTP o HTTPS. La clave privada no se envía con la solicitud de firma de certificado (CSR), por lo que podría ser seguro enviar la solicitud sin cifrar. Sin embargo, si se permite reutilizar la contraseña de un solo uso, debe usar HTTPS para proteger la contraseña. Este paso es obligatorio.
-
Nombre de instancia: Escriba cualquier cadena que el servidor SCEP reconozca. Por ejemplo, puede ser un nombre de dominio como example.org. Si una CA tiene varios certificados de CA, puede usar este campo para distinguir el dominio requerido. Este paso es obligatorio.
-
Nombre de sujeto X.500 (RFC 2253): Escriba la representación de un nombre X.500 representado como una matriz de identificador de objeto (OID) y valor. Por ejemplo, /C=US/O=Apple Inc./CN=foo/1.2.5.3=bar, que podría traducirse a: \[ \[ \["C", "US"\] \], \[ \["O", "Apple Inc."\] \], ..., \[ \["1.2.5.3", "bar" \] \] \]. Puede representar los OID como números separados por puntos con atajos para país (C), localidad (L), estado (ST), organización (O), unidad organizativa (OU) y nombre común (CN).
-
Tipo de nombres alternativos del sujeto: Haga clic en un tipo de nombre alternativo en la lista desplegable. La directiva SCEP puede especificar un tipo de nombre alternativo opcional que proporciona los valores requeridos por la CA para emitir un certificado. Puede especificar Ninguno, Nombre RFC 822, Nombre DNS o URI.
-
Reintentos máximos: Escriba el número de veces que un dispositivo puede reintentar cuando el servidor SCEP envía una respuesta PENDIENTE. El valor predeterminado es 3.
-
Retraso de reintento: Escriba el número de segundos que se deben esperar entre reintentos posteriores. El primer reintento se realiza sin demora. El valor predeterminado es 10.
-
Contraseña de desafío: Introduzca un secreto precompartido.
-
Tamaño de clave (bits): Seleccione 2048 o superior como tamaño de clave en bits.
-
Usar como firma digital: Especifique si desea que el certificado se utilice como firma digital. Si alguien utiliza el certificado para verificar una firma digital, como verificar si un certificado fue emitido por una CA, el servidor SCEP verificaría que el certificado se puede utilizar de esta manera antes de usar la clave pública para descifrar el hash.
-
Usar para cifrado de clave: Especifique si desea que el certificado se utilice para cifrado de clave. Si un servidor utiliza la clave pública de un certificado proporcionado por un cliente para verificar que un dato se cifró utilizando la clave privada, el servidor comprobaría primero si el certificado se puede utilizar para cifrado de clave. Si no, la operación falla.
-
Huella digital SHA1/MD5 (cadena hexadecimal): Si su CA utiliza HTTP, use este campo para proporcionar la huella digital del certificado de CA, que el dispositivo utiliza para confirmar la autenticidad de la respuesta de CA durante la inscripción. Puede introducir una huella digital SHA1 o MD5, o puede seleccionar un certificado para importar su firma.
-
Configuración de la directiva
-
Eliminar directiva: Elija un método para programar la eliminación de la directiva. Las opciones disponibles son Seleccionar fecha y Duración hasta la eliminación (en horas)
-
Seleccionar fecha: Haga clic en el calendario para seleccionar la fecha específica de eliminación.
-
Duración hasta la eliminación (en horas): Escriba un número, en horas, hasta que se produzca la eliminación de la directiva. Solo disponible para iOS 6.0 y versiones posteriores.
-
-
Configuración de macOS
-
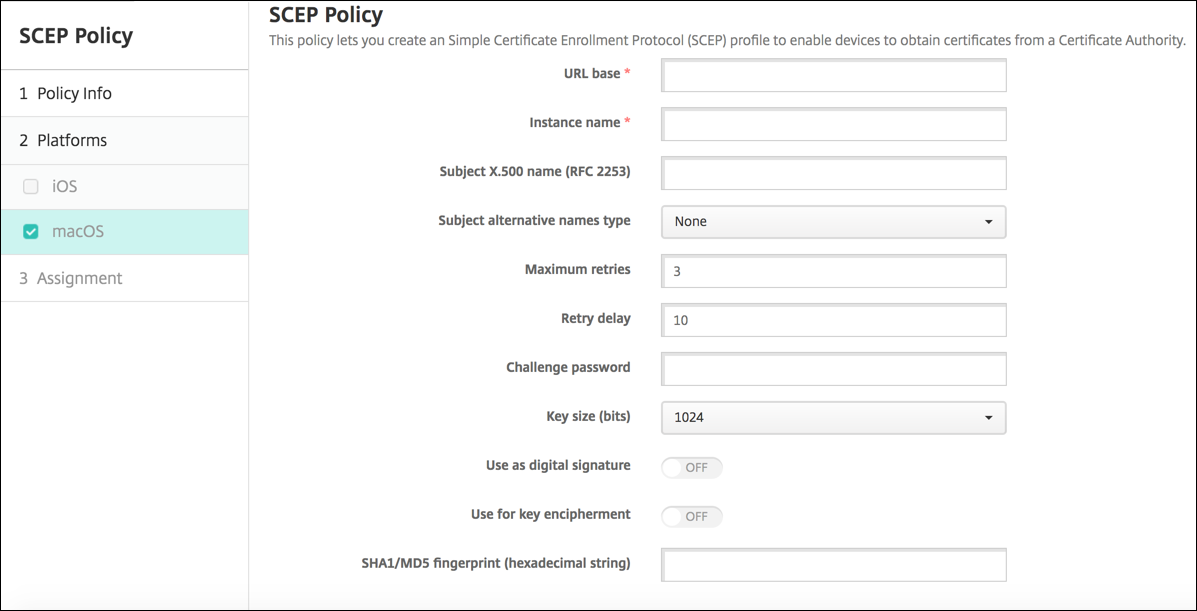
URL base: Escriba la dirección del servidor SCEP para definir dónde se envían las solicitudes SCEP, a través de HTTP o HTTPS. La clave privada no se envía con la solicitud de firma de certificado (CSR), por lo que puede ser seguro enviar la solicitud sin cifrar. Sin embargo, si se permite reutilizar la contraseña de un solo uso, debe usar HTTPS para proteger la contraseña. Este paso es obligatorio.
-
Nombre de instancia: Escriba cualquier cadena que el servidor SCEP reconozca. Por ejemplo, puede ser un nombre de dominio como example.org. Si una CA tiene varios certificados de CA, puede usar este campo para distinguir el dominio requerido. Este paso es obligatorio.
-
Nombre de sujeto X.500 (RFC 2253): Escriba la representación de un nombre X.500 representado como una matriz de identificador de objeto (OID) y valor. Por ejemplo, /C=US/O=Apple Inc./CN=foo/1.2.5.3=bar, que se traduciría a: \[ \[ \["C", "US"\] \], \[ \["O", "Apple Inc."\] \], ..., \[ \["1.2.5.3", "bar" \] \] \]. Puede representar los OID como números con puntos y atajos para país (C), localidad (L), estado (ST), organización (O), unidad organizativa (OU) y nombre común (CN).
-
Tipo de nombres alternativos del sujeto: Haga clic en un tipo de nombre alternativo en la lista desplegable. La directiva SCEP puede especificar un tipo de nombre alternativo opcional que proporciona los valores requeridos por la CA para emitir un certificado. Puede especificar Ninguno, Nombre RFC 822, Nombre DNS o URI.
-
Reintentos máximos: Escriba el número de veces que un dispositivo puede reintentar cuando el servidor SCEP envía una respuesta PENDIENTE. El valor predeterminado es 3.
-
Retraso de reintento: Escriba el número de segundos que se deben esperar entre reintentos posteriores. El primer reintento se realiza sin demora. El valor predeterminado es 10.
-
Contraseña de desafío: Escriba un secreto precompartido.
-
Tamaño de clave (bits): Seleccione 2048 o superior como tamaño de clave en bits.
-
Usar como firma digital: Especifique si desea que el certificado se utilice como firma digital. Si alguien utiliza el certificado para verificar una firma digital, como verificar si una CA emitió un certificado, el servidor SCEP verificaría que el certificado se puede utilizar de esta manera antes de usar la clave pública para descifrar el hash.
-
Usar para cifrado de clave: Especifique si desea que el certificado se utilice para el cifrado de clave. Si un servidor utiliza la clave pública de un certificado proporcionado por un cliente para verificar que un fragmento de datos se cifró con la clave privada, el servidor comprobaría primero si el certificado se puede utilizar para el cifrado de clave. Si no, la operación falla.
-
Huella digital SHA1/MD5 (cadena hexadecimal): Si su CA utiliza HTTP, use este campo para proporcionar la huella digital del certificado de CA, que el dispositivo utiliza para confirmar la autenticidad de la respuesta de la CA durante la inscripción. Puede introducir una huella digital SHA1 o MD5, o puede seleccionar un certificado para importar su firma.
-
Configuración de la directiva
-
Eliminar directiva: Elija un método para programar la eliminación de la directiva. Las opciones disponibles son Seleccionar fecha y Duración hasta la eliminación (en horas)
-
Seleccionar fecha: Haga clic en el calendario para seleccionar la fecha específica de eliminación.
-
Duración hasta la eliminación (en horas): Escriba un número, en horas, hasta que se produzca la eliminación de la directiva.
-
-
Permitir al usuario eliminar la directiva: Puede seleccionar cuándo los usuarios pueden eliminar la directiva de su dispositivo. Seleccione Siempre, Se requiere código de acceso o Nunca en el menú. Si selecciona Se requiere código de acceso, escriba un código de acceso en el campo Código de acceso de eliminación.
-
Ámbito del perfil: Seleccione si esta directiva se aplica a un Usuario o a un Sistema completo. El valor predeterminado es Usuario. Esta opción solo está disponible en macOS 10.7 y versiones posteriores.
-