Android Enterprise
Android Enterprise es un conjunto de herramientas y servicios proporcionados por Google como solución de gestión empresarial para dispositivos Android. Con Android Enterprise:
-
Usa XenMobile® para administrar dispositivos Android propiedad de la empresa y dispositivos Android de tipo «traiga su propio dispositivo» (BYOD).
-
Puede administrar todo el dispositivo o un perfil independiente en el dispositivo. El perfil independiente aísla las cuentas, las aplicaciones y los datos empresariales de las cuentas, las aplicaciones y los datos personales.
-
También puede administrar dispositivos dedicados a un solo uso, como la gestión de inventario. Para obtener una descripción general de las capacidades de Android Enterprise de Google, consulte Android Enterprise Management.
Recursos:
-
Para obtener una lista de términos y definiciones relacionados con Android Enterprise, consulte Terminología de Android Enterprise en la guía para desarrolladores de Google Android Enterprise. Google actualiza estos términos con frecuencia.
-
Para conocer los sistemas operativos Android compatibles con XenMobile, consulte Sistemas operativos de dispositivos compatibles.
-
Para obtener información sobre las conexiones salientes que debe tener en cuenta al configurar entornos de red para Android Enterprise, consulte el artículo de soporte de Google, Requisitos de red de Android Enterprise.
Cuando integra XenMobile con Google Play administrado para usar Android Enterprise, crea una empresa. Google define una empresa como la vinculación entre la organización y su solución de administración de movilidad empresarial (EMM). Todos los usuarios y dispositivos que la organización administra a través de su solución pertenecen a su empresa.
Una empresa para Android Enterprise tiene tres componentes: una solución EMM, una aplicación de controlador de políticas de dispositivos (DPC) y una plataforma de aplicaciones empresariales de Google. Cuando integra XenMobile con Android Enterprise, la solución completa tiene estos componentes:
-
XenMobile: El EMM de Citrix. XenMobile es la solución unificada de XenMobile para un espacio de trabajo digital seguro. XenMobile proporciona los medios para que los administradores de TI administren dispositivos y aplicaciones para sus organizaciones.
-
Citrix Secure Hub™: La aplicación DPC de Citrix. Secure Hub es la plataforma de lanzamiento de XenMobile. Secure Hub aplica políticas en el dispositivo.
-
Managed Google Play: Una plataforma de aplicaciones empresariales de Google que se integra con XenMobile. La API de EMM de Google Play establece políticas de aplicaciones y distribuye aplicaciones.
Esta ilustración muestra cómo los administradores interactúan con estos componentes y cómo los componentes interactúan entre sí:
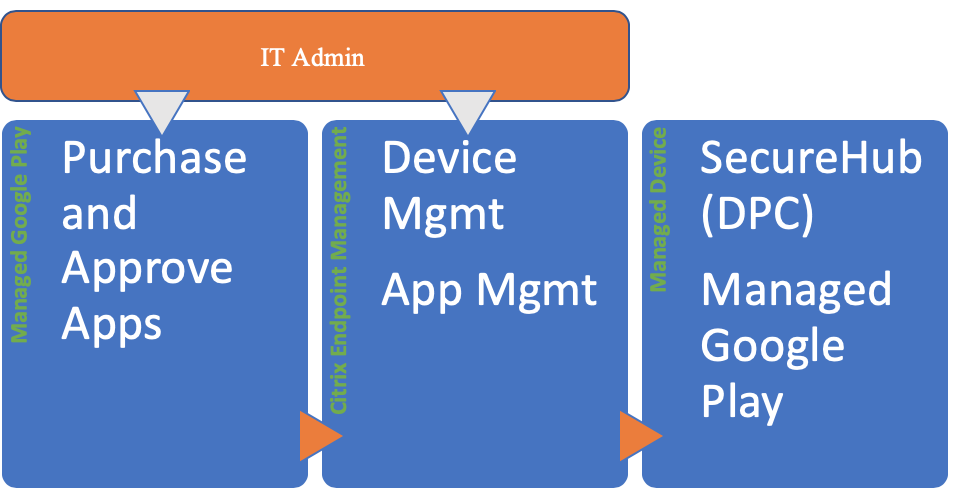
Uso de Google Play gestionado con XenMobile
Nota:
Puede usar Google Play gestionado o Google Workspace para registrar Citrix como su proveedor de EMM. Este artículo trata sobre el uso de Android Enterprise con Google Play gestionado. Si su organización utiliza Google Workspace para proporcionar acceso a las aplicaciones, puede usarlo con Android Enterprise. Consulte Android Enterprise heredado para clientes de Google Workspace (anteriormente G-Suite).
Cuando utiliza Google Play gestionado, aprovisiona cuentas de Google Play gestionadas para dispositivos y usuarios finales. Las cuentas de Google Play gestionadas proporcionan acceso a Google Play gestionado, lo que permite a los usuarios instalar y usar las aplicaciones que usted pone a su disposición. Si su organización utiliza un servicio de identidad de terceros, puede vincular las cuentas de Google Play gestionadas con sus cuentas de identidad existentes.
Dado que este tipo de empresa no está vinculado a un dominio, puede crear más de una empresa para una sola organización. Por ejemplo, cada departamento o región dentro de una organización puede inscribirse como una empresa diferente para administrar conjuntos separados de dispositivos y aplicaciones.
Para los administradores de XenMobile, Google Play gestionado combina la experiencia de usuario y las funciones de la tienda de aplicaciones de Google Play con un conjunto de capacidades de administración diseñadas para empresas. Utiliza Google Play gestionado para agregar, comprar y aprobar aplicaciones para su implementación en el espacio de trabajo de Android Enterprise en un dispositivo. Puede usar Google Play para implementar aplicaciones públicas, aplicaciones privadas y aplicaciones de terceros.
Para los usuarios de dispositivos gestionados, Google Play gestionado es la tienda de aplicaciones empresariales. Los usuarios pueden buscar aplicaciones, ver los detalles de las aplicaciones e instalarlas. A diferencia de la versión pública de Google Play, los usuarios solo pueden instalar aplicaciones de Google Play gestionado que usted ponga a su disposición.
Escenarios de implementación de dispositivos y modos de funcionamiento
El escenario de implementación de dispositivos se refiere a quién posee los dispositivos que implementa y cómo los administra. Los perfiles de dispositivo se refieren a cómo el DPC administra y aplica las directivas en los dispositivos.
Un perfil de trabajo aísla las cuentas, aplicaciones y datos empresariales de las cuentas, aplicaciones y datos personales. Para obtener más detalles sobre los perfiles de trabajo, consulte el tema de ayuda de Google Android Enterprise, ¿Qué es un perfil de trabajo?.
Importante:
Cuando los dispositivos Android Enterprise se actualizan a Android 11, Google migra los dispositivos administrados como "totalmente administrados con un perfil de trabajo" a una nueva experiencia de perfil de trabajo con seguridad mejorada. Para obtener más información, consulte Cambios futuros para el perfil de trabajo totalmente administrado de Android Enterprise.
| Administración de dispositivos | Casos de uso | Perfil de trabajo | Perfil personal | Notas |
|---|---|---|---|---|
| Dispositivos propiedad de la empresa (totalmente administrados) | Dispositivos propiedad de la empresa destinados únicamente al uso laboral | No | Sí. El DPC puede realizar acciones en todo el dispositivo, como configurar la conectividad de todo el dispositivo, configurar los ajustes globales y realizar un restablecimiento de fábrica. | Solo para dispositivos nuevos o restablecidos de fábrica. |
| Totalmente administrado con un perfil de trabajo | Dispositivos propiedad de la empresa destinados al uso laboral y personal | Sí | Sí. En estos dispositivos se ejecutan dos copias del DPC: una administra el dispositivo en modo propietario del dispositivo y la otra administra el perfil de trabajo en modo propietario del perfil. Puede aplicar políticas separadas al dispositivo y al perfil de trabajo. | Anteriormente conocidos como dispositivos COPE (Corporate-Owned Personally Enabled). |
| Dispositivos dedicados* | Dispositivos propiedad de la empresa configurados para un único caso de uso, como señalización digital o impresión de billetes | No | Sí. Solo proporciona las aplicaciones necesarias y evita que los usuarios añadan otras aplicaciones. | Anteriormente conocidos como dispositivos de uso único propiedad de la empresa (COSU). |
| Perfil de trabajo BYOD** | Dispositivos personales inscritos en el modo de perfil de trabajo (también conocido como modo de propietario de perfil) | Sí | Sí. El DPC gestiona solo el perfil de trabajo, no todo el dispositivo. | Estos dispositivos no necesitan ser nuevos ni restablecidos de fábrica. |
* Los usuarios pueden compartir un dispositivo dedicado. Cuando un usuario inicia sesión en una aplicación en un dispositivo dedicado, el estado de su trabajo está asociado a la aplicación, no al dispositivo.
** XenMobile no es compatible con los dispositivos Zebra en el modo de perfil de trabajo BYOD. XenMobile es compatible con los dispositivos Zebra como dispositivos totalmente administrados y en el modo heredado de dispositivo (también llamado modo de administrador de dispositivo).
Para obtener información sobre cómo migrar del modo heredado al modo de propietario de dispositivo o de propietario de perfil, consulte Migrar de la administración de dispositivos a Android Enterprise.
Métodos de autenticación
Los perfiles de inscripción determinan si los dispositivos Android se inscriben en MAM, MDM o MDM+MAM, con la opción de que los usuarios puedan excluirse de MDM.
Para obtener información sobre cómo especificar el nivel de seguridad y los pasos de inscripción necesarios, consulte Configurar modos de seguridad de inscripción.
XenMobile admite los siguientes métodos de autenticación para dispositivos Android inscritos en MDM+MAM. Para obtener información, consulte los artículos en Certificados y autenticación.
-
Dominio
-
Dominio más token de seguridad
-
Certificado de cliente
-
Certificado de cliente más dominio
-
Proveedores de identidades:
-
Azure Active Directory
-
Proveedor de identidades de Citrix
-
Otro método de autenticación poco utilizado es el certificado de cliente más el token de seguridad. Para obtener información, consulte
<https://support.citrix.com/article/CTX215200>.
Requisitos
Antes de empezar a usar Android Enterprise, necesita:
-
Cuentas y credenciales:
-
Para configurar Android Enterprise con Google Play administrado, una cuenta de Google corporativa
-
Para descargar los archivos MDX más recientes, una cuenta de cliente de Citrix
-
Para implementar aplicaciones privadas (opcional), una cuenta de desarrollador de Google
-
-
Firebase Cloud Messaging (FCM) configurado para XenMobile. Consulte Firebase Cloud Messaging para obtener instrucciones.
-
Para Samsung Knox Mobile Enrollment (opcional), licencias premium de Knox.
Conectar XenMobile a Google Play
Para configurar Android Enterprise para su organización, registre Citrix como su proveedor de EMM a través de Google Play administrado. Esa configuración conecta Google Play administrado a XenMobile y crea una empresa para Android Enterprise en XenMobile.
Necesita una cuenta de Google corporativa para iniciar sesión en Google Play.
-
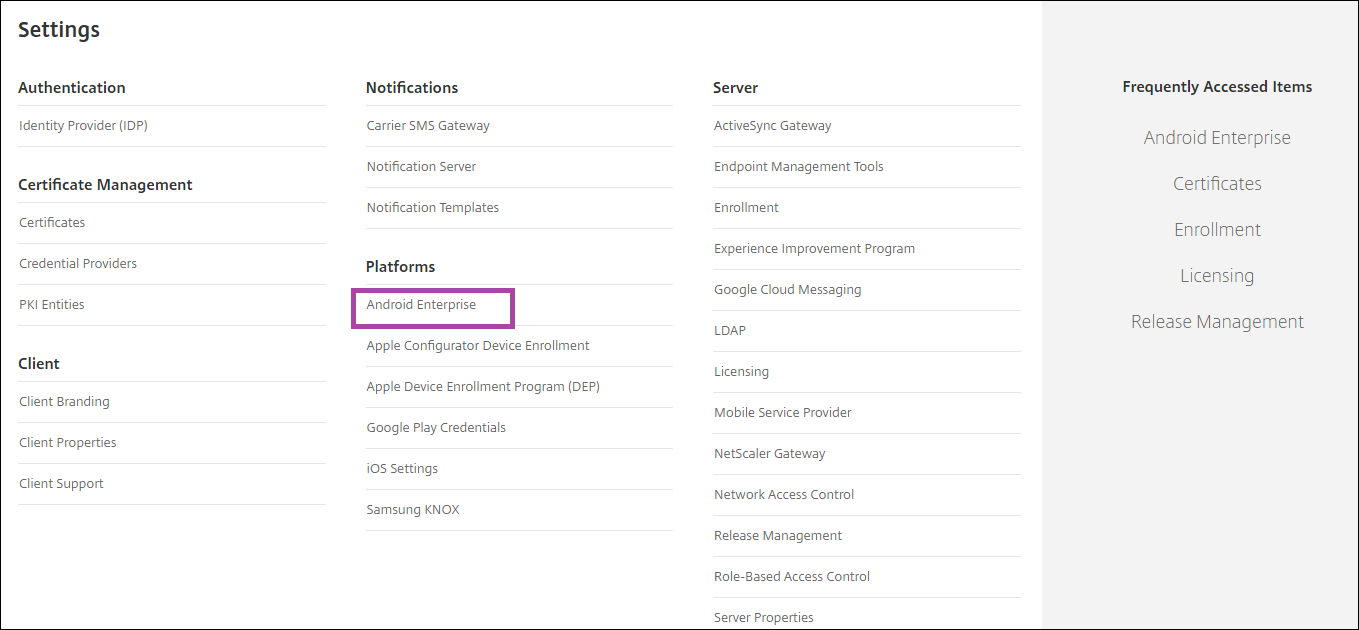
En la consola de XenMobile, haga clic en el icono de engranaje en la esquina superior derecha. Aparece la página de Configuración.
-
Vaya a Configuración > Android Enterprise.
-
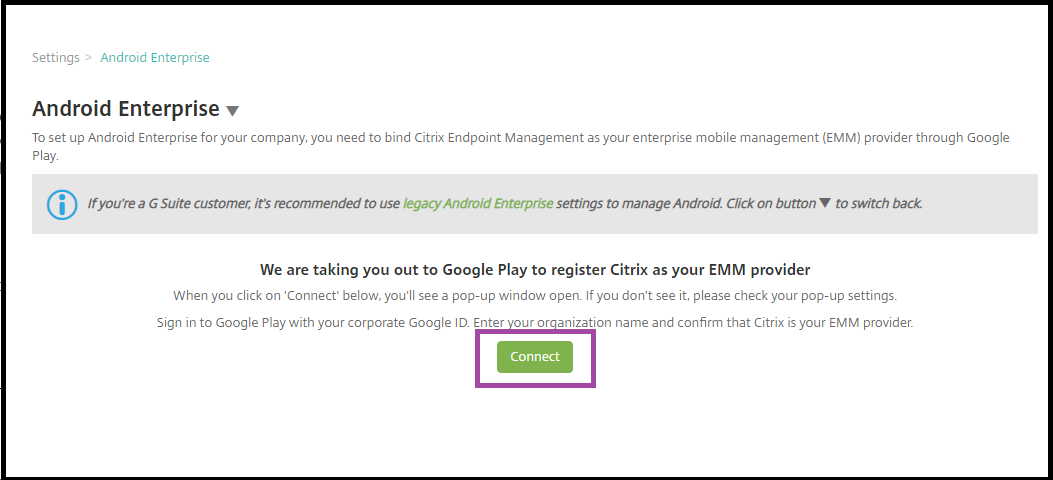
Haga clic en Conectar. Se abre Google Play.
-
Inicie sesión en Google Play con las credenciales de su cuenta de Google corporativa. Introduzca el nombre de su organización y confirme que Citrix es su proveedor de EMM.
-
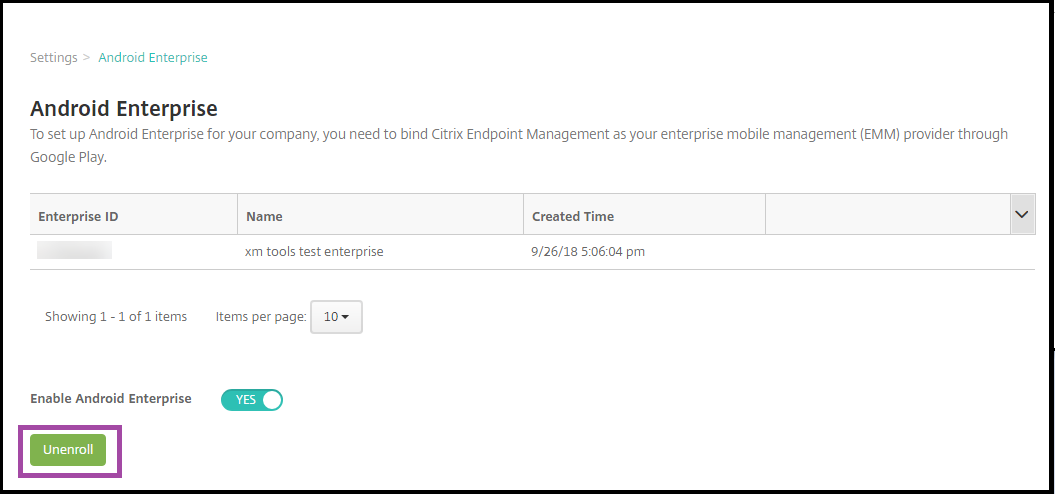
Se añade un ID de empresa para Android Enterprise. Para habilitar Android Enterprise, deslice Habilitar Android Enterprise a Sí.
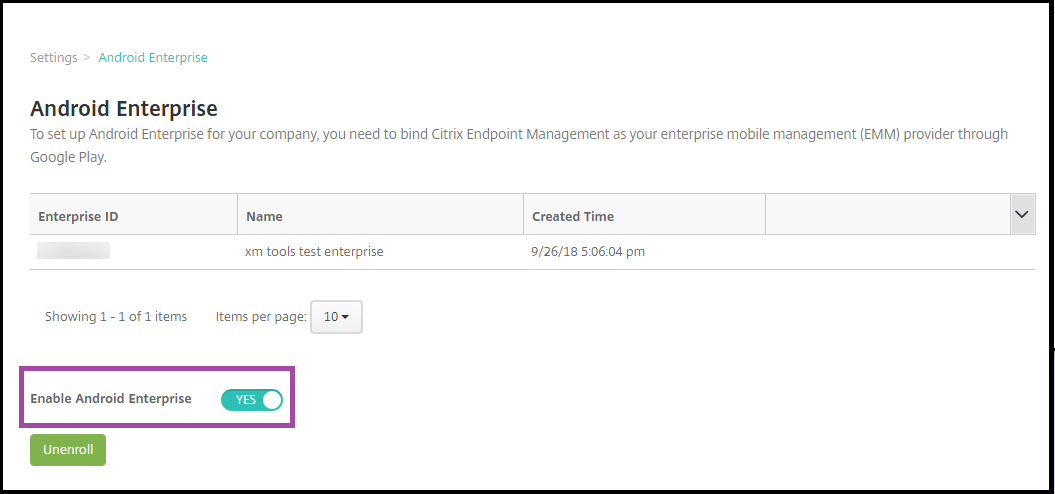
Su ID de empresa aparece en la consola de XenMobile.
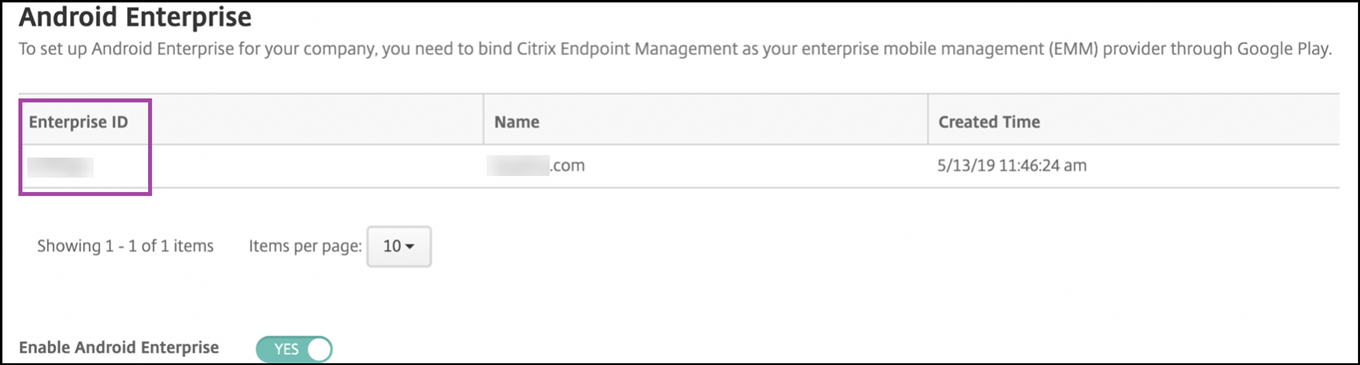
Su entorno está conectado a Google y está listo para administrar los dispositivos. Ahora puede proporcionar aplicaciones a los usuarios.
XenMobile se puede usar para proporcionar a los usuarios aplicaciones de productividad móvil de Citrix, aplicaciones MDX, aplicaciones de tiendas de aplicaciones públicas, aplicaciones web y SaaS, aplicaciones empresariales y enlaces web. Para obtener más información sobre estos tipos de aplicaciones y cómo proporcionarlas a los usuarios, consulte Agregar aplicaciones.
La siguiente sección muestra cómo proporcionar aplicaciones de productividad móvil.
Proporcionar aplicaciones de productividad móvil de Citrix a usuarios de Android Enterprise
Proporcionar aplicaciones de productividad móvil de Citrix a los usuarios de Android Enterprise requiere estos pasos.
-
Publique las aplicaciones como aplicaciones MDX. Consulte Configurar aplicaciones como aplicaciones MDX.
-
Configure las reglas para los desafíos de seguridad que sus usuarios utilizan para acceder a los perfiles de trabajo en sus dispositivos. Consulte Configurar la directiva de desafío de seguridad.
Las aplicaciones que publique están disponibles para los dispositivos inscritos en su empresa de Android Enterprise.
Nota:
Cuando implementa una aplicación de tienda de aplicaciones pública de Android Enterprise en un usuario de Android, ese usuario se inscribe automáticamente en Android Enterprise.
Configurar aplicaciones como aplicaciones MDX
Para configurar una aplicación de productividad de Citrix como aplicación MDX para Android Enterprise:
-
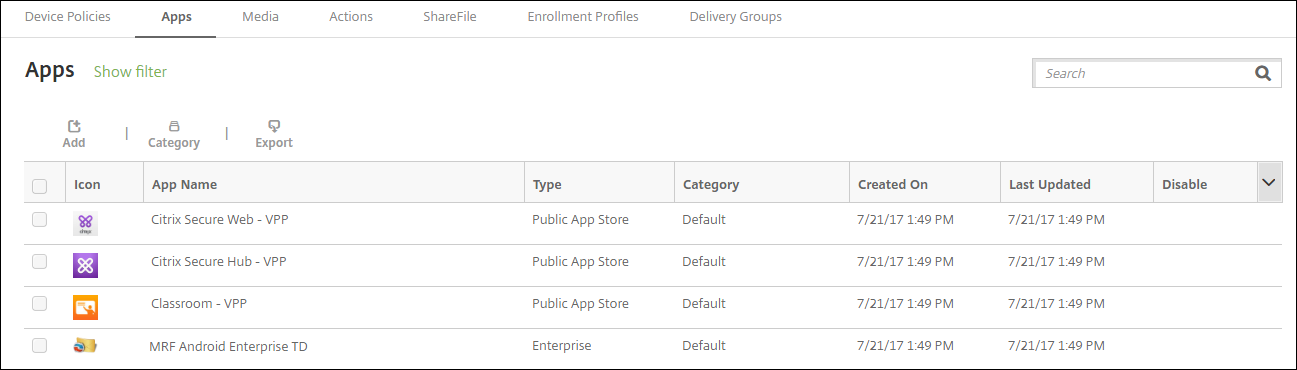
En la consola de XenMobile, haga clic en Configurar > Aplicaciones. Aparece la página Aplicaciones.
-
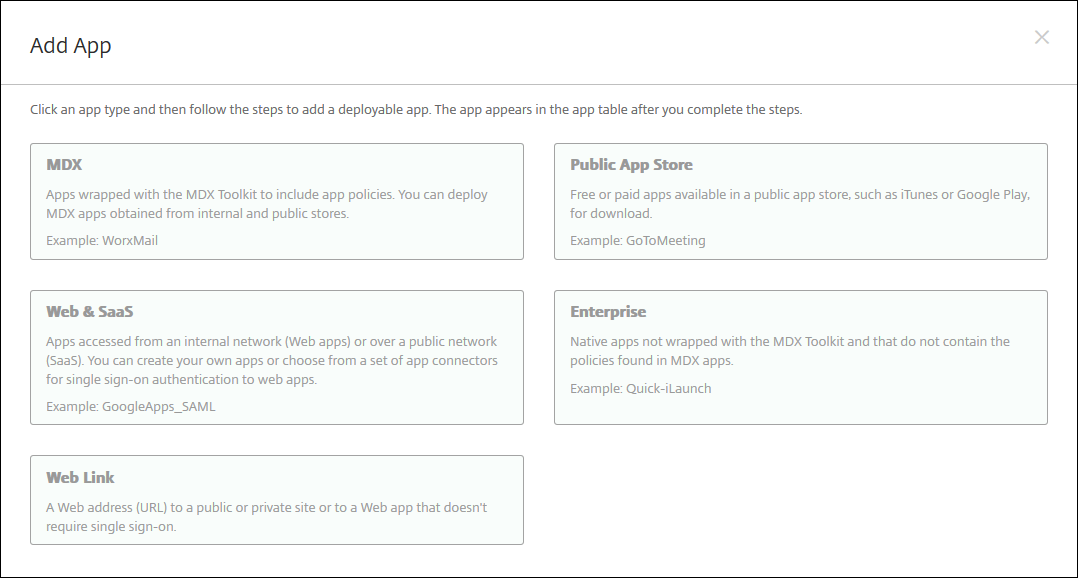
Haga clic en Agregar. Aparece el cuadro de diálogo Agregar aplicación.
-
Haga clic en MDX. Aparece la página Información de la aplicación.
-
En el lado izquierdo de la página, seleccione Android Enterprise como plataforma.
-
En la página Información de la aplicación, escriba la siguiente información:
-
Nombre: Escriba un nombre descriptivo para la aplicación. Este nombre aparece en Nombre de la aplicación en la tabla Aplicaciones.
-
Descripción: Escriba una descripción opcional de la aplicación.
-
Categoría de la aplicación: Opcionalmente, en la lista, haga clic en la categoría a la que quiere agregar la aplicación. Para obtener más información sobre las categorías de aplicaciones, consulte Acerca de las categorías de aplicaciones.
-
-
Haga clic en Siguiente. Aparece la página Aplicación MDX de Android Enterprise.
-
Haga clic en Cargar y vaya a la ubicación de los archivos .mdx de la aplicación. Seleccione el archivo y haga clic en Abrir.
-
La interfaz de usuario le notifica si la aplicación adjunta requiere aprobación de la tienda administrada de Google Play. Para aprobar la aplicación sin salir de la consola de XenMobile, haga clic en Sí.
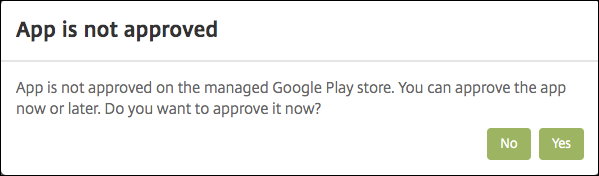
-
Cuando se abra la página de la tienda administrada de Google Play, haga clic en Aprobar.
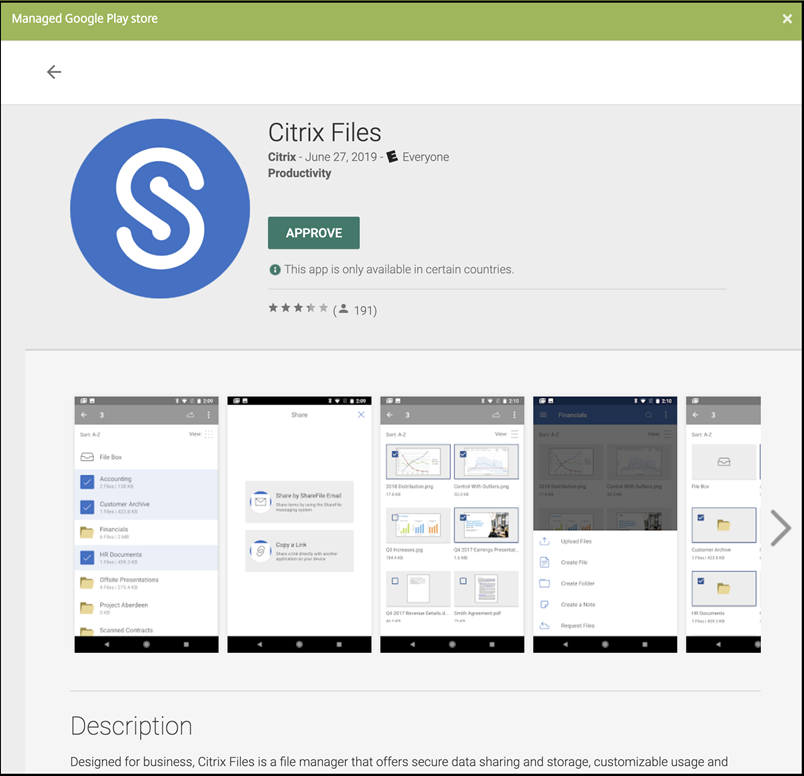
-
Haga clic en Aprobar de nuevo.
-
Seleccione Mantener aprobada cuando la aplicación solicite nuevos permisos. Haga clic en Guardar.
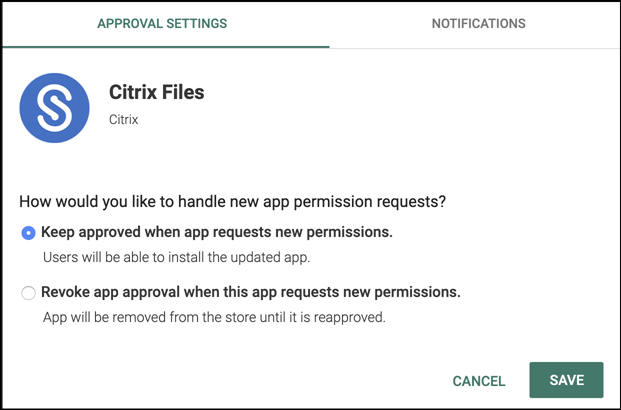
-
Cuando la aplicación se aprueba y se guarda, aparecen más configuraciones en la página. Configure estas opciones:
-
Nombre de archivo: Escriba el nombre de archivo asociado a la aplicación.
-
Descripción de la aplicación: Escriba una descripción para la aplicación.
-
Pista de producto: Especifique qué pista de producto quiere enviar a los dispositivos de los usuarios. Si tiene una pista diseñada para pruebas, puede seleccionarla y asignarla a sus usuarios. El valor predeterminado es Producción.
-
Versión de la aplicación: Opcionalmente, escriba el número de versión de la aplicación.
-
ID de paquete: La URL de la aplicación en Google Play Store.
-
Versión mínima del SO: Opcionalmente, escriba la versión más antigua del sistema operativo que el dispositivo puede ejecutar para usar la aplicación.
-
Versión máxima del SO: Opcionalmente, escriba la versión más reciente del sistema operativo que el dispositivo debe ejecutar para usar la aplicación.
-
Dispositivos excluidos: Opcionalmente, escriba el fabricante o los modelos de dispositivos que no pueden ejecutar la aplicación.
-
-
Configure las directivas MDX. Para obtener más información sobre las directivas de aplicaciones para aplicaciones MDX, consulte Directivas MDX de un vistazo y Información general sobre el SDK de MAM.
-
Configure las reglas de implementación. Para obtener más información, consulte Implementar recursos.
-
Expanda Configuración de la tienda. Esta configuración no se aplica a las aplicaciones de Android Enterprise, que solo aparecen en Google Play administrado.
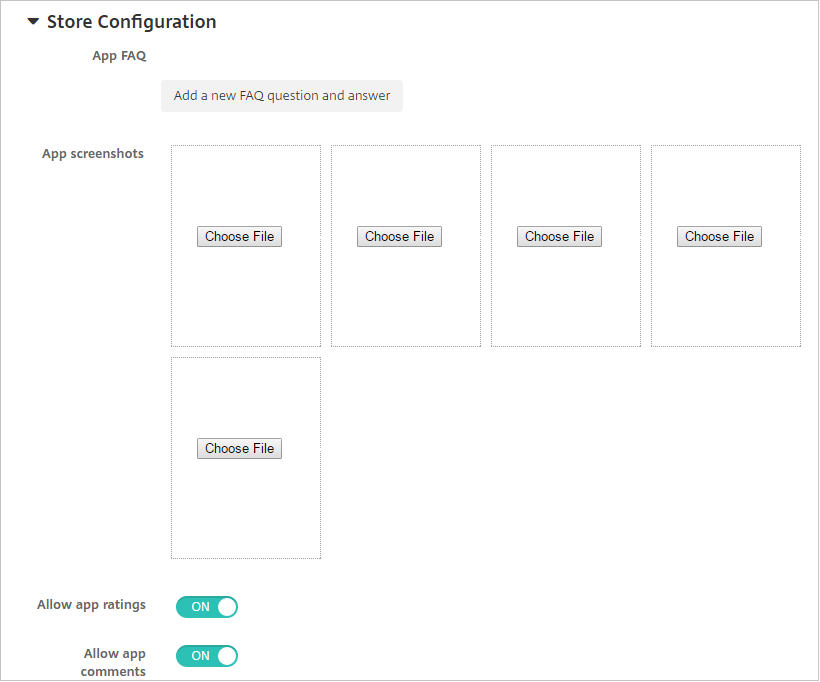 Opcionalmente, puede agregar una sección de preguntas frecuentes (FAQ) para la aplicación o capturas de pantalla que aparecen en la tienda de aplicaciones. También puede configurar si los usuarios pueden calificar o comentar la aplicación.
-
Configure estas opciones:
-
Preguntas frecuentes de la aplicación: Agregue preguntas y respuestas frecuentes para la aplicación.
-
Capturas de pantalla de la aplicación: Agregue capturas de pantalla para ayudar a clasificar la aplicación en la tienda de aplicaciones. El gráfico que cargue debe ser un PNG. No puede cargar una imagen GIF o JPEG.
-
Permitir valoraciones de la aplicación: Seleccione si desea permitir que un usuario valore la aplicación. El valor predeterminado es ACTIVADO. Permitir comentarios de la aplicación: Seleccione si desea permitir que los usuarios comenten sobre la aplicación seleccionada. El valor predeterminado es ACTIVADO.
-
-
-
Haga clic en Siguiente. Aparecerá la página Aprobaciones.
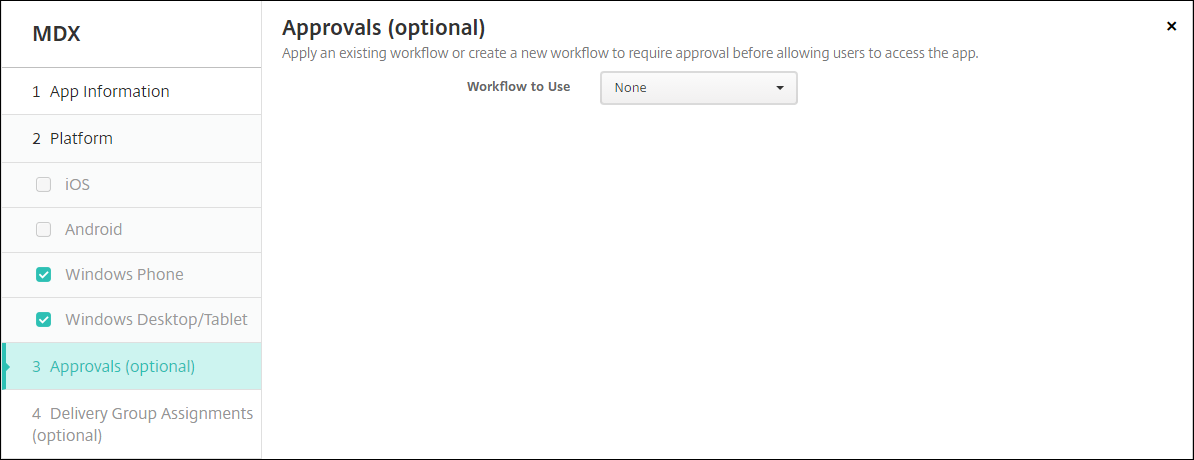 Los flujos de trabajo se utilizan cuando se necesita aprobación al crear cuentas de usuario. Si no desea configurar flujos de trabajo de aprobación, puede pasar al paso 15.Configure estos ajustes para asignar o crear un flujo de trabajo:
-
Flujo de trabajo a usar: En la lista, haga clic en un flujo de trabajo existente o haga clic en Crear un nuevo flujo de trabajo. El valor predeterminado es Ninguno.
-
Si selecciona Crear un nuevo flujo de trabajo, configure estos ajustes. Para obtener más información, consulte Aplicar flujos de trabajo.
-
Nombre: Escriba un nombre único para el flujo de trabajo.
-
Descripción: Opcionalmente, escriba una descripción para el flujo de trabajo.
-
Plantillas de aprobación de correo electrónico: En la lista, seleccione la plantilla de aprobación de correo electrónico que se asignará. Al hacer clic en el icono del ojo a la derecha de este campo, aparece un cuadro de diálogo donde puede previsualizar la plantilla.
-
Niveles de aprobación del administrador: En la lista, seleccione el número de niveles de aprobación del administrador necesarios para este flujo de trabajo. El valor predeterminado es 1 nivel. Las opciones posibles son:
-
No es necesario
-
1 nivel
-
2 niveles
-
3 niveles
-
-
Seleccionar dominio de Active Directory: En la lista, seleccione el dominio de Active Directory apropiado que se utilizará para el flujo de trabajo.
-
Buscar aprobadores adicionales obligatorios: Escriba el nombre de la persona adicional obligatoria en el campo de búsqueda y, a continuación, haga clic en Buscar. Los nombres provienen de Active Directory.
-
Cuando el nombre aparezca en el campo, marque la casilla de verificación junto al nombre. El nombre y la dirección de correo electrónico aparecen en la lista Aprobadores adicionales obligatorios seleccionados.
-
Para quitar a una persona de la lista Aprobadores adicionales obligatorios seleccionados, realice una de las siguientes acciones:
-
Haga clic en Buscar para ver una lista de todas las personas del dominio seleccionado.
-
Escriba un nombre completo o parcial en el cuadro de búsqueda y, a continuación, haga clic en Buscar para limitar los resultados de la búsqueda.
-
Las personas de la lista Aprobadores adicionales obligatorios seleccionados tienen marcas de verificación junto a su nombre en la lista de resultados de búsqueda. Desplácese por la lista y desactive la casilla de verificación junto a cada nombre que desee quitar.
-
-
-
-
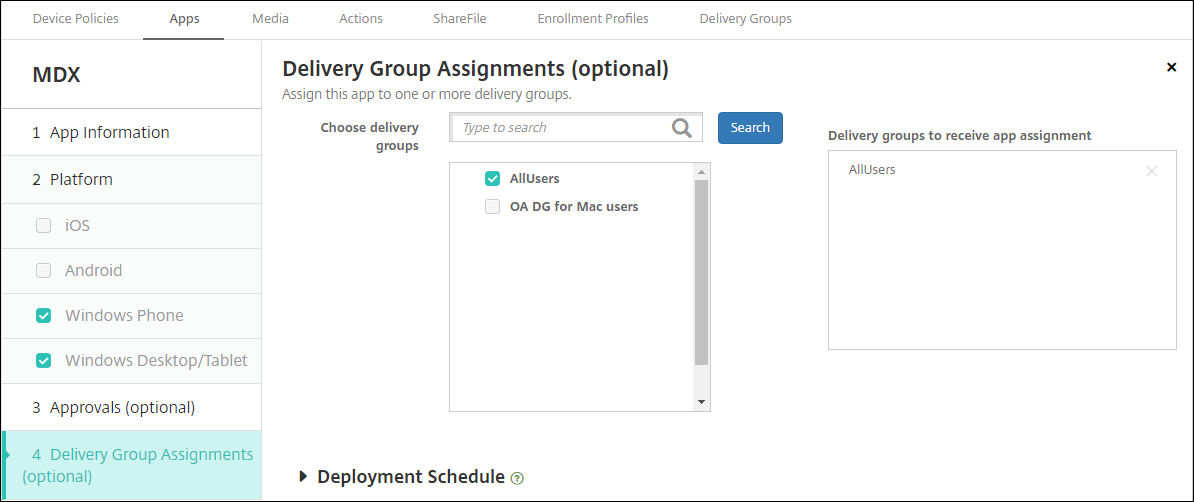
Haga clic en Siguiente. Aparece la página Asignación de grupos de entrega.
-
Junto a Elegir grupos de entrega, escriba para buscar un grupo de entrega o seleccione uno o varios grupos en la lista. Los grupos que seleccione aparecen en la lista Grupos de entrega que recibirán la asignación de aplicaciones.
-
Expanda Programación de implementación y, a continuación, configure los siguientes parámetros:
-
Junto a Implementar, haga clic en ACTIVADO para programar la implementación o en DESACTIVADO para evitar la implementación. La opción predeterminada es ACTIVADO.
-
Junto a Programación de implementación, haga clic en Ahora o Más tarde. La opción predeterminada es Ahora.
-
Si hace clic en Más tarde, haga clic en el icono del calendario y, a continuación, seleccione la fecha y la hora de implementación.
-
Junto a Condición de implementación, haga clic en En cada conexión o haga clic en Solo cuando la implementación anterior haya fallado. La opción predeterminada es En cada conexión.
-
Junto a Implementar para conexión siempre activa, asegúrese de que DESACTIVADO esté seleccionado. La opción predeterminada es DESACTIVADO. Las conexiones siempre activas no están disponibles para Android Enterprise si empezó a usar XenMobile con la versión 10.18.19 o posterior. No recomendamos estas conexiones para los clientes que empezaron a usar XenMobile antes de la versión 10.18.19.Esta opción se aplica cuando ha configurado la clave de implementación en segundo plano de programación en Parámetros > Propiedades del servidor.El programa de implementación que configure es el mismo para todas las plataformas. Cualquier cambio que realice se aplica a todas las plataformas, excepto a Implementar para conexión siempre activa.
-
-
Haga clic en Guardar.
Repita los pasos para configurar una aplicación MDX para cada aplicación de productividad móvil.
Configurar la directiva de desafío de seguridad
La directiva de dispositivo de código de acceso de XenMobile configura el conjunto de reglas para los desafíos de seguridad que los usuarios deben superar para acceder a sus dispositivos o a los perfiles de trabajo de Android Enterprise en sus dispositivos. Un desafío de seguridad puede ser un código de acceso o un reconocimiento biométrico. Para obtener más información sobre la directiva de código de acceso, consulte Directiva de dispositivo de código de acceso.
-
Si su implementación de Android Enterprise incluye dispositivos BYOD, configure la directiva de código de acceso para el perfil de trabajo.
-
Si su implementación incluye dispositivos propiedad de la empresa y totalmente administrados, configure la directiva de código de acceso para el propio dispositivo.
-
Si su implementación incluye ambos tipos de dispositivos, configure ambos tipos de directiva de código de acceso.
Para configurar la directiva de código de acceso:
-
En la consola de XenMobile, vaya a Configurar > Directivas de dispositivo.
-
Haga clic en Agregar.
-
Haga clic en Mostrar filtro para mostrar el panel Plataforma de directivas. En el panel Plataforma de directivas, seleccione Android Enterprise.
-
Haga clic en Contraseña en el panel derecho.
Opción de seguridad de contraseña(/en-us/xenmobile/server/media/password-security-policy.png)
-
Introduzca un Nombre de directiva. Haga clic en Siguiente.Nombre de seguridad de contraseña(/en-us/xenmobile/server/media/password-security-name.png)
-
Configure la configuración de la directiva de contraseña.
-
Establezca Contraseña del dispositivo obligatoria en Activado para ver la configuración disponible para los desafíos de seguridad del propio dispositivo.
-
Establezca Desafío de seguridad del perfil de trabajo en Activado para ver la configuración disponible para los desafíos de seguridad del perfil de trabajo.
-
-
Haga clic en Siguiente.
-
Asigne la directiva a uno o varios grupos de entrega.
-
Haga clic en Guardar.
Creación de perfiles de inscripción
Los perfiles de inscripción controlan cómo se inscriben los dispositivos Android si Android Enterprise está habilitado para su implementación de XenMobile. Cuando crea un perfil de inscripción para inscribir dispositivos Android Enterprise, puede configurar el perfil de inscripción para inscribir dispositivos nuevos y restablecidos de fábrica como:
-
Dispositivos totalmente administrados
-
Dispositivos dedicados (dispositivos COSU)
-
Dispositivos totalmente administrados con un perfil de trabajo (dispositivos COPE)
También puede configurar cada uno de estos perfiles de inscripción de Android Enterprise para inscribir dispositivos Android BYOD como dispositivos con perfil de trabajo.
Si Android Enterprise está habilitado para su implementación de XenMobile, todos los dispositivos Android recién inscritos o reinscritos se inscriben como dispositivos Android Enterprise. De forma predeterminada, el perfil de inscripción global inscribe los dispositivos Android nuevos y restablecidos de fábrica como dispositivos totalmente administrados, y los dispositivos Android BYOD como dispositivos con perfil de trabajo.
Al crear perfiles de inscripción, se les asignan grupos de entrega. Si un usuario pertenece a varios grupos de entrega que tienen diferentes perfiles de inscripción, el nombre del grupo de entrega determina el perfil de inscripción utilizado. XenMobile selecciona el grupo de entrega que aparece en último lugar en una lista alfabética de grupos de entrega. Para obtener más información, consulte Perfiles de inscripción.
Puede usar perfiles de inscripción para combinar varios casos de uso, como solo MDM, MDM+MAM y solo MAM. El tipo de licencia de su servidor XenMobile, que se refleja en la propiedad del servidor
xms.server.mode, determina la configuración disponible en Configurar > Perfiles de inscripción.
Agregar un perfil de inscripción para dispositivos totalmente administrados
El perfil de inscripción global inscribe dispositivos totalmente administrados de forma predeterminada, pero puede crear más perfiles de inscripción para inscribir dispositivos totalmente administrados.
-
En la consola de XenMobile, vaya a Configurar > Perfiles de inscripción.
-
Para agregar un perfil de inscripción, haga clic en Agregar. En la página Información de inscripción, escriba un nombre para el perfil de inscripción.
-
Establezca el número de dispositivos que los miembros con este perfil pueden inscribir.
-
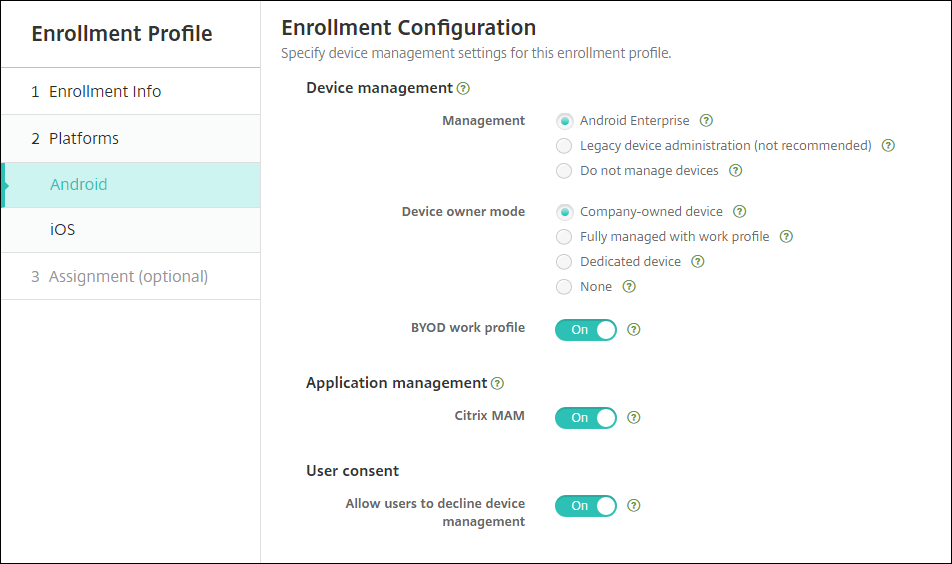
Seleccione Android en Plataformas o haga clic en Siguiente. Aparecerá la página Configuración de inscripción.
-
Establezca Administración en Android Enterprise.
-
Establezca Modo de propietario del dispositivo en Dispositivo propiedad de la empresa.
-
Perfil de trabajo BYOD le permite configurar el perfil de inscripción para inscribir dispositivos BYOD como dispositivos con perfil de trabajo. Los dispositivos nuevos y restablecidos de fábrica se inscriben como dispositivos totalmente administrados.
-
Establezca BYOD work profile en Activado para permitir la inscripción de dispositivos BYOD como dispositivos de perfil de trabajo. El valor predeterminado es Activado.
-
Establezca BYOD work profile en Desactivado para restringir la inscripción a dispositivos totalmente administrados.
-
-
Elija si desea inscribir dispositivos en Citrix MAM.
-
Si establece BYOD work profile en Activado, configure el consentimiento del usuario. Para permitir que los usuarios de dispositivos de perfil de trabajo BYOD rechacen la administración de dispositivos al inscribir sus dispositivos, establezca Allow users to decline device management en Activado.Si BYOD work profile está establecido en Activado, el valor predeterminado de Allow users to decline device management es Activado. Si BYOD work profile está establecido en Desactivado, entonces Allow users to decline device management está deshabilitado.
-
Seleccione Assignment (options). Aparece la pantalla Asignación de grupos de entrega.
-
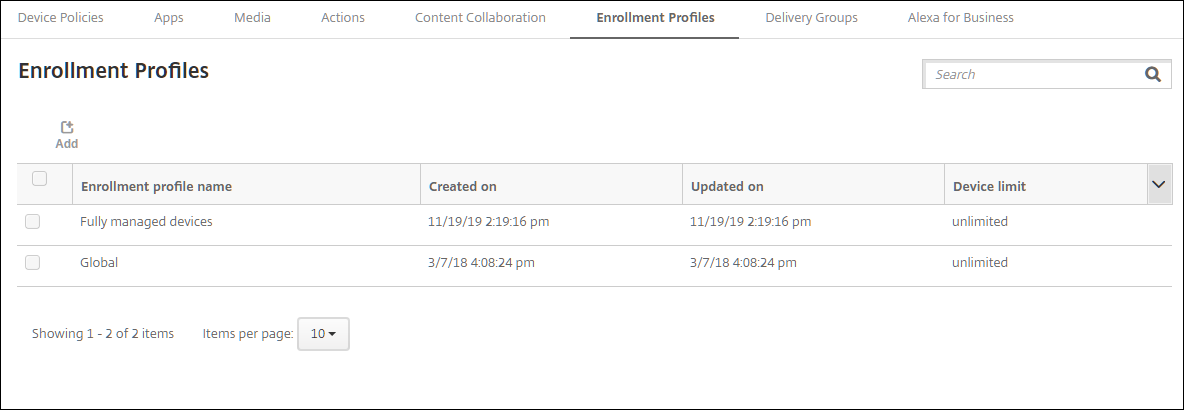
Elija el grupo de entrega o los grupos de entrega que contienen a los administradores que inscriben dispositivos totalmente administrados. A continuación, haga clic en Guardar.Aparece la página Perfil de inscripción con el perfil que ha agregado.
Agregar un perfil de inscripción de dispositivos dedicados
Cuando su implementación de XenMobile incluye dispositivos dedicados, un único administrador de XenMobile o un pequeño grupo de administradores inscriben muchos dispositivos dedicados. Para asegurarse de que estos administradores puedan inscribir todos los dispositivos necesarios, cree un perfil de inscripción para ellos con un número ilimitado de dispositivos permitidos por usuario.
-
En la consola de XenMobile, vaya a Configurar > Perfiles de inscripción.
-
Para agregar un perfil de inscripción, haga clic en Agregar. En la página Información de inscripción, escriba un nombre para el perfil de inscripción. Asegúrese de que el número de dispositivos que los miembros con este perfil pueden inscribir esté establecido en ilimitado.
-
Seleccione Android en Plataformas o haga clic en Siguiente. Aparece la página Configuración de inscripción.
-
Establezca Administración en Android Enterprise.
-
Establezca Modo de propietario del dispositivo en Dispositivo dedicado.
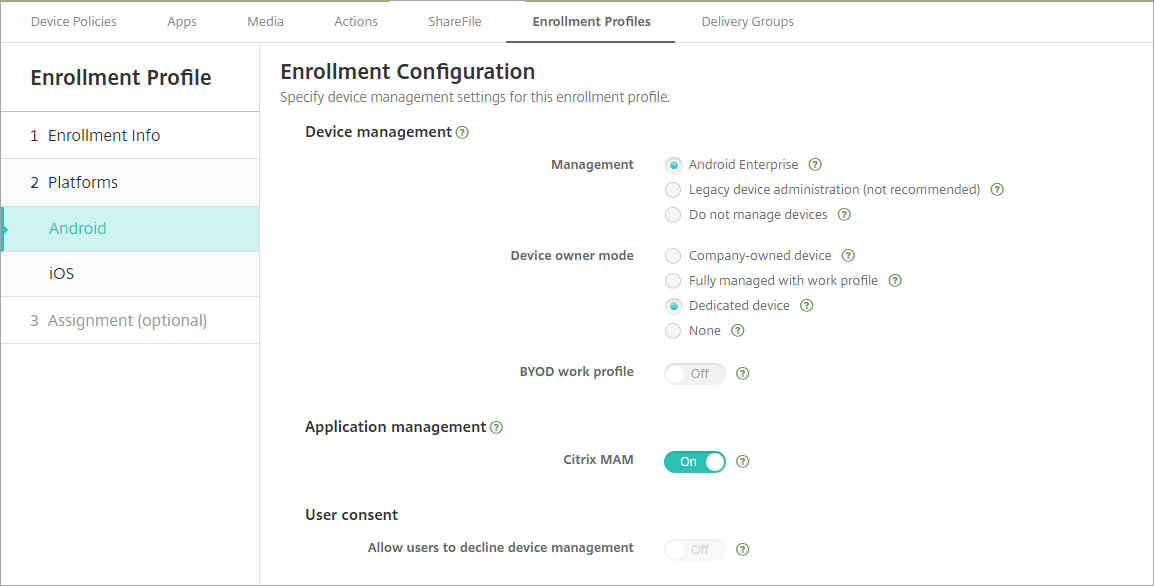
-
Perfil de trabajo BYOD le permite configurar el perfil de inscripción para inscribir dispositivos BYOD como dispositivos de perfil de trabajo. Los dispositivos nuevos y los restablecidos de fábrica se inscriben como dispositivos dedicados. Establezca Perfil de trabajo BYOD en Activado para permitir la inscripción de dispositivos BYOD como dispositivos de perfil de trabajo. Establezca Perfil de trabajo BYOD en Desactivado para restringir la inscripción a dispositivos propiedad de la empresa. El valor predeterminado es Activado.
-
Elija si desea inscribir dispositivos en Citrix MAM.
-
Si establece Perfil de trabajo BYOD en Activado, configure el consentimiento del usuario. Para permitir que los usuarios de dispositivos con perfil de trabajo BYOD rechacen la administración de dispositivos al inscribir sus dispositivos, establezca Permitir a los usuarios rechazar la administración de dispositivos en Activado.Si Perfil de trabajo BYOD está establecido en Activado, el valor predeterminado de Permitir a los usuarios rechazar la administración de dispositivos es Activado. Si Perfil de trabajo BYOD está establecido en Desactivado, entonces Permitir a los usuarios rechazar la administración de dispositivos está inhabilitado.
-
Seleccione Asignación (opciones). Aparece la pantalla Asignación de grupos de entrega.
-
Elija el grupo de entrega o los grupos de entrega que tienen los administradores que inscriben los dispositivos dedicados. A continuación, haga clic en Guardar.Aparece la página Perfil de inscripción con el perfil que ha agregado.
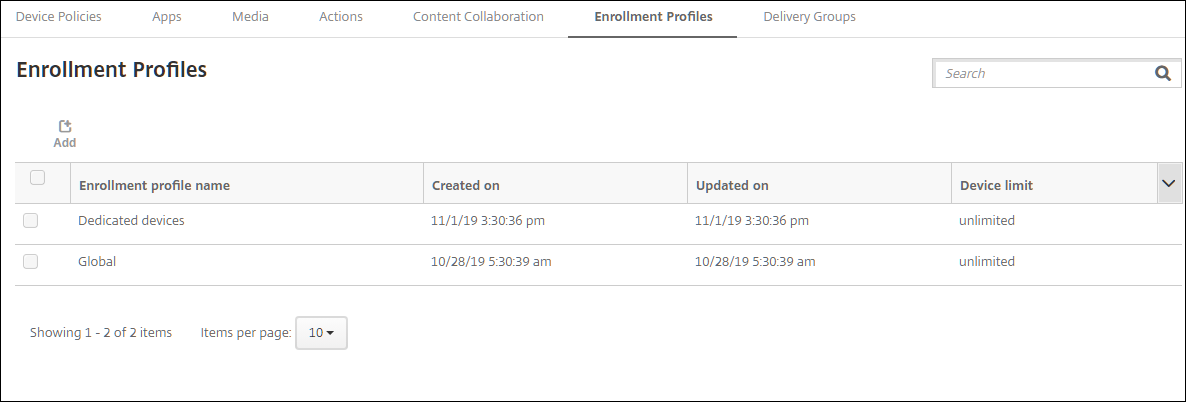
Agregar un perfil de inscripción para dispositivos totalmente administrados con un perfil de trabajo
-
En la consola de XenMobile, vaya a Configurar > Perfiles de inscripción.
-
Para agregar un perfil de inscripción, haga clic en Agregar. En la página Información de inscripción, escriba un nombre para el perfil de inscripción.
-
Establezca el número de dispositivos que los miembros con este perfil pueden inscribir.
-
Seleccione Android en Plataformas o haga clic en Siguiente. Aparece la página Configuración de inscripción.
-
Establezca Administración en Android Enterprise. Establezca Modo de propietario del dispositivo en Totalmente administrado con perfil de trabajo.
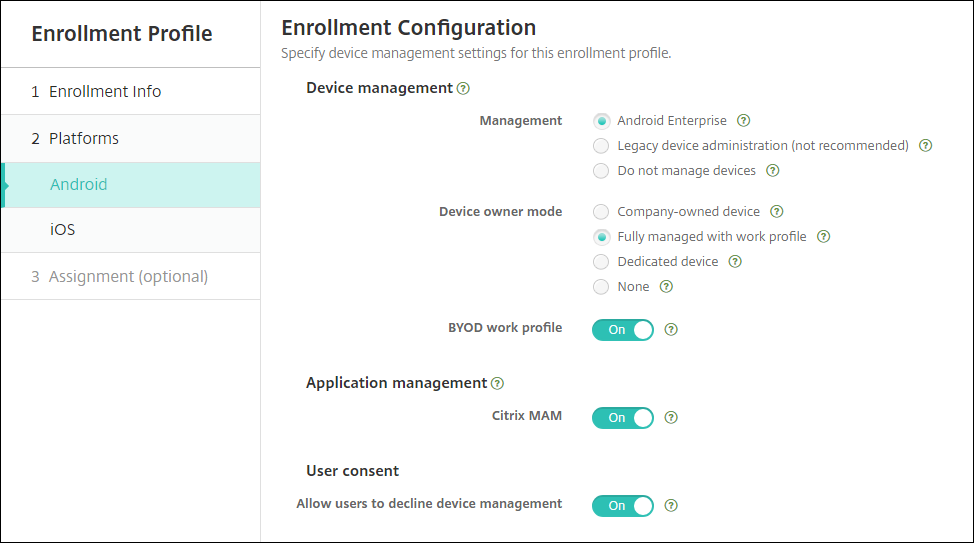
-
Perfil de trabajo BYOD le permite configurar el perfil de inscripción para inscribir dispositivos BYOD como dispositivos con perfil de trabajo. Los dispositivos nuevos y los restablecidos de fábrica se inscriben como dispositivos totalmente administrados con un perfil de trabajo. Establezca Perfil de trabajo BYOD en Activado para permitir la inscripción de dispositivos BYOD como dispositivos con perfil de trabajo. Establezca Perfil de trabajo BYOD en Desactivado para restringir la inscripción a dispositivos dedicados. El valor predeterminado es Desactivado.
-
Elija si inscribir dispositivos en Citrix MAM.
-
Si establece Perfil de trabajo BYOD en Activado, configure el consentimiento del usuario. Para permitir que los usuarios de dispositivos con perfil de trabajo BYOD rechacen la administración de dispositivos al inscribir sus dispositivos, establezca Permitir a los usuarios rechazar la administración de dispositivos en Activado.Si Perfil de trabajo BYOD está establecido en Activado, el valor predeterminado de Permitir a los usuarios rechazar la administración de dispositivos es Activado. Si Perfil de trabajo BYOD está establecido en Desactivado, entonces Permitir a los usuarios rechazar la administración de dispositivos está deshabilitado.
-
Seleccione Asignación (opciones). Aparece la pantalla Asignación de grupos de entrega.
-
Elija el grupo de entrega o los grupos de entrega que tienen los administradores que inscriben dispositivos totalmente administrados con un perfil de trabajo. A continuación, haga clic en Guardar.Aparece la página Perfil de inscripción con el perfil que ha agregado.
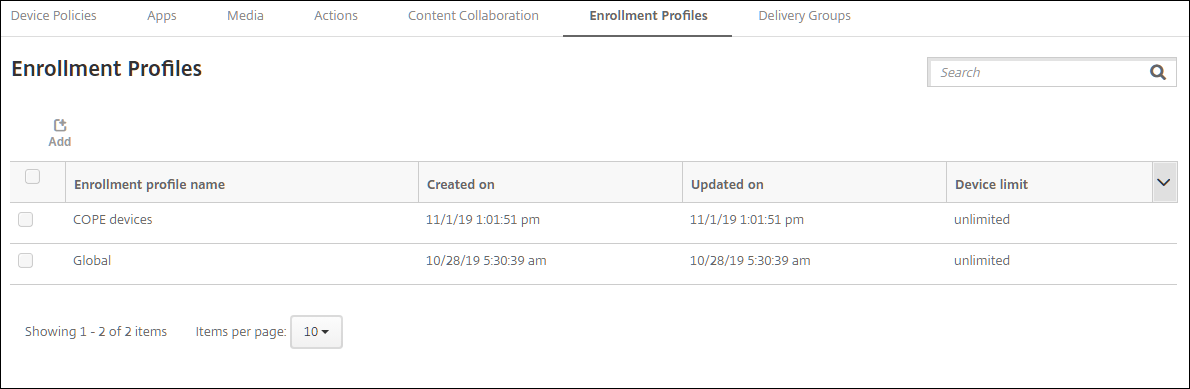
Adición de un perfil de inscripción para dispositivos heredados
Google está dejando de usar el modo de administrador de dispositivos para la administración de dispositivos. Google anima a los clientes a administrar todos los dispositivos Android en modo de propietario del dispositivo o en modo de propietario del perfil. (Consulte Deprecación del administrador de dispositivos en las guías para desarrolladores de Google Android Enterprise.)
Para admitir este cambio:
-
Citrix convierte Android Enterprise en la opción de inscripción predeterminada para los dispositivos Android.
-
Si Android Enterprise está habilitado para su implementación de XenMobile, todos los dispositivos Android recién inscritos o reinscritos se inscriben como dispositivos Android Enterprise.
Puede que su organización no esté lista para empezar a administrar dispositivos Android heredados mediante Android Enterprise. En ese caso, puede seguir administrándolos en modo de administrador de dispositivos. Para los dispositivos ya inscritos en modo de administrador de dispositivos, XenMobile sigue administrándolos en modo de administrador de dispositivos.
Cree un perfil de inscripción para dispositivos heredados para permitir que las nuevas inscripciones de dispositivos Android utilicen el modo de administrador de dispositivos.
Para crear un perfil de inscripción para dispositivos heredados:
-
En la consola de XenMobile, vaya a Configurar > Perfiles de inscripción.
-
Para agregar un perfil de inscripción, haga clic en Agregar. En la página Información de inscripción, escriba un nombre para el perfil de inscripción.
-
Establezca el número de dispositivos que los miembros con este perfil pueden inscribir.
-
Seleccione Android en Plataformas o haga clic en Siguiente. Aparece la página Configuración de inscripción.
-
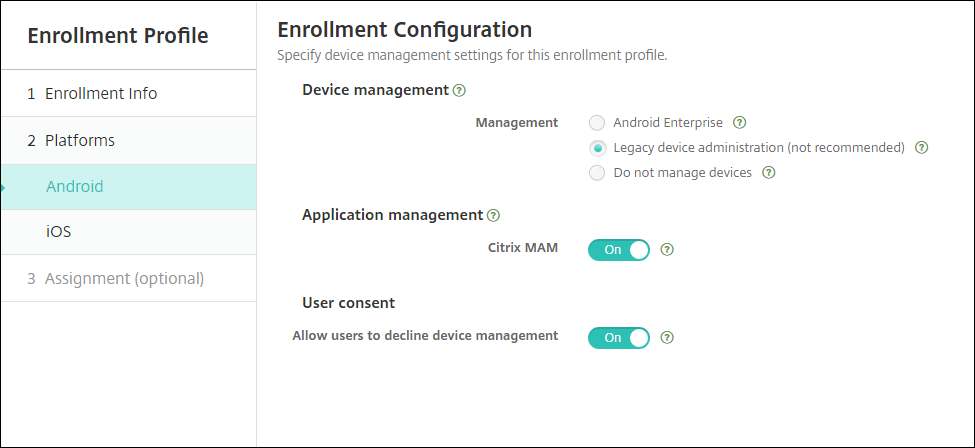
Establezca Administración en Administración de dispositivos heredados (no recomendado). Haga clic en Siguiente.
-
Elija si desea inscribir dispositivos en Citrix MAM.
-
Para permitir que los usuarios rechacen la administración de dispositivos al inscribir sus dispositivos, establezca Permitir a los usuarios rechazar la administración de dispositivos en Activado. El valor predeterminado es Activado.
-
Seleccione Asignación (opciones). Aparece la pantalla Asignación de grupos de entrega.
-
Elija el grupo de entrega o los grupos de entrega que tienen los administradores que inscriben los dispositivos dedicados. Luego haga clic en Guardar.
Aparece la página Perfil de inscripción con el perfil que agregó.
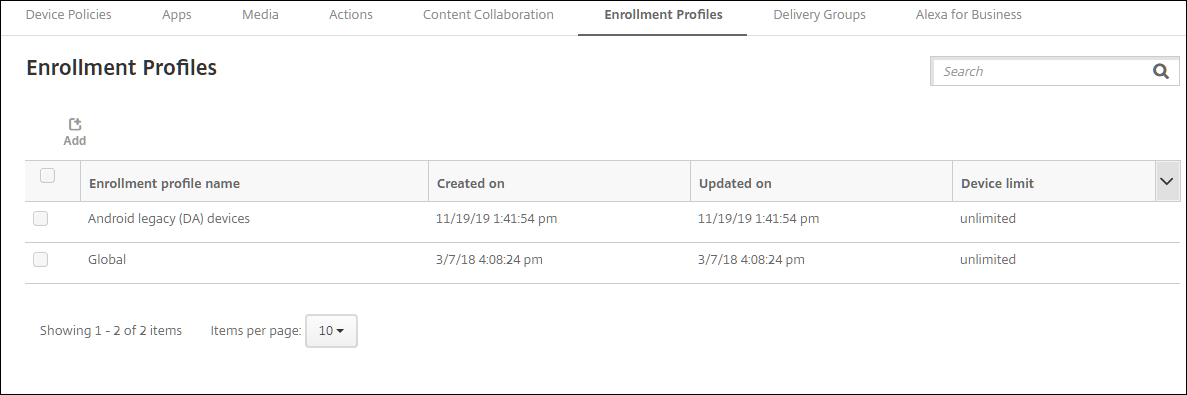
Para seguir administrando un dispositivo heredado en modo de administrador de dispositivos, inscríbalos o reinscríbalos con este perfil. Los dispositivos de administrador de dispositivos se inscriben de forma similar a los dispositivos de perfil de trabajo, haciendo que los usuarios descarguen Secure Hub y proporcionando una URL del servidor de inscripción.
Aprovisionamiento de dispositivos de perfil de trabajo de Android Enterprise
Los dispositivos de perfil de trabajo de Android Enterprise se inscriben en modo de propietario de perfil. Estos dispositivos no tienen por qué ser nuevos ni restablecidos de fábrica. Los dispositivos BYOD se inscriben como dispositivos de perfil de trabajo. La experiencia de inscripción es similar a la inscripción de Android en XenMobile. Los usuarios descargan Secure Hub de Google Play e inscriben sus dispositivos.
De forma predeterminada, los ajustes de Depuración USB y Orígenes desconocidos están deshabilitados en un dispositivo cuando se inscribe en Android Enterprise como dispositivo de perfil de trabajo.
Al inscribir dispositivos en Android Enterprise como dispositivos de perfil de trabajo, vaya siempre a Google Play. Desde allí, habilite Secure Hub para que aparezca en el perfil personal del usuario.
Aprovisionamiento de dispositivos Android Enterprise totalmente administrados
Puede inscribir dispositivos totalmente administrados en la implementación que configuró en las secciones anteriores. Los dispositivos totalmente administrados son dispositivos propiedad de la empresa y se inscriben en modo de propietario de dispositivo. Solo los dispositivos nuevos o restablecidos de fábrica se pueden inscribir en modo de propietario de dispositivo.
Puede inscribir dispositivos en modo de propietario de dispositivo mediante cualquiera de estos métodos de inscripción:
-
Token de identificador DPC: Con este método de inscripción, los usuarios introducen los caracteres
afw#xenmobileal configurar el dispositivo.afw#xenmobilees el token de identificador DPC de Citrix. Este token identifica el dispositivo como administrado por XenMobile y descarga Secure Hub de la tienda Google Play. Consulte Inscripción de dispositivos mediante el token de identificador DPC de Citrix. -
Toque de comunicación de campo cercano (NFC): El método de inscripción de toque NFC transfiere datos entre dos dispositivos mediante comunicación de campo cercano. Bluetooth, Wi-Fi y otros modos de comunicación están deshabilitados en un dispositivo nuevo o restablecido de fábrica. NFC es el único protocolo de comunicación que el dispositivo puede usar en este estado. Consulte Inscripción de dispositivos con toque NFC.
-
Código QR: La inscripción con código QR se puede utilizar para inscribir una flota distribuida de dispositivos que no admiten NFC, como las tabletas. El método de inscripción con código QR configura el modo de perfil del dispositivo escaneando un código QR desde el asistente de configuración. Consulte Inscripción de dispositivos mediante un código QR.
-
Sin intervención: La inscripción sin intervención le permite configurar los dispositivos para que se inscriban automáticamente cuando se encienden por primera vez. La inscripción sin intervención es compatible con algunos dispositivos Android con Android 9.0 o posterior. Consulte Inscripción sin intervención.
-
Cuentas de Google: Los usuarios introducen sus credenciales de la cuenta de Google para iniciar el proceso de aprovisionamiento. Esta opción es para empresas que utilizan Google Workspace.
Inscripción de dispositivos mediante el token de identificador DPC de Citrix
Los usuarios introducen
afw#xenmobile cuando se les pida que introduzcan una cuenta de Google después de encender dispositivos nuevos o restablecidos de fábrica para la configuración inicial. Esta acción descarga e instala Secure Hub. A continuación, los usuarios siguen las indicaciones de configuración de Secure Hub para completar la inscripción.
Este método de inscripción se recomienda para la mayoría de los clientes porque la última versión de Secure Hub se descarga de Google Play Store. A diferencia de otros métodos de inscripción, no es necesario proporcionar Secure Hub para su descarga desde el servidor de XenMobile.
Requisitos del sistema
-
Compatible con todos los dispositivos Android que ejecuten el sistema operativo Android.
Para inscribir el dispositivo
-
Encienda un dispositivo nuevo o restablecido de fábrica.
-
Se carga la configuración inicial del dispositivo y se solicita una cuenta de Google. Si el dispositivo carga la pantalla de inicio, compruebe la barra de notificaciones para ver una notificación de Finalizar configuración.
-
Introduzca
afw#xenmobileen el campo Correo electrónico o teléfono.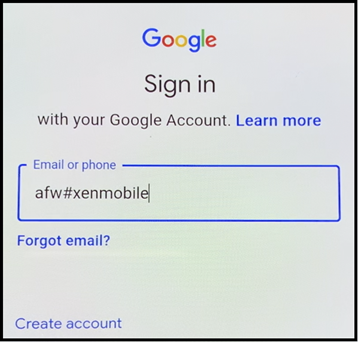
-
Toque Instalar en la pantalla de Android Enterprise que le pide que instale Secure Hub.
-
Toque Instalar en la pantalla del instalador de Secure Hub.
-
Toque Permitir para todas las solicitudes de permisos de la aplicación.
-
Toque Aceptar y continuar para instalar Secure Hub y permitirle administrar el dispositivo.
-
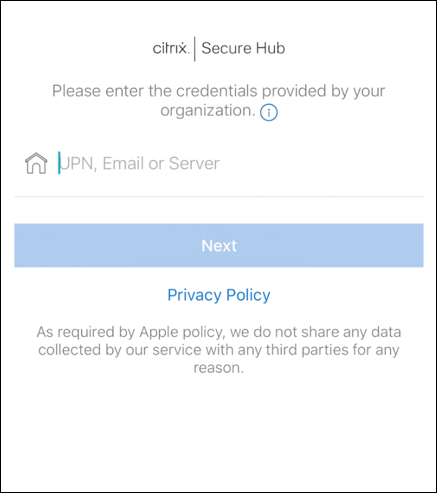
Secure Hub ya está instalado y en la pantalla de inscripción predeterminada. En este ejemplo, AutoDiscovery no está configurado. Si lo estuviera, el usuario podría introducir su nombre de usuario/correo electrónico y se le encontraría un servidor. En su lugar, introduzca la URL de inscripción para el entorno y toque Siguiente.
-
La configuración predeterminada de XenMobile permite a los usuarios elegir si utilizan MAM o MDM+MAM. Si se le solicita de esta manera, toque Sí, inscribir para elegir MDM+MAM.
-
Introduzca el nombre de usuario y la contraseña, luego toque Siguiente.
-
Se le pide al usuario que configure un código de acceso del dispositivo. Toque Establecer e introduzca un código de acceso.
-
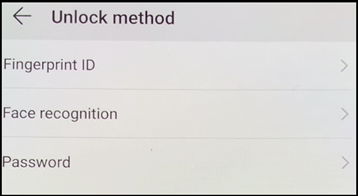
Se le pide al usuario que configure un método de desbloqueo del perfil de trabajo. Para este ejemplo, toque Contraseña, toque PIN e introduzca un PIN.
-
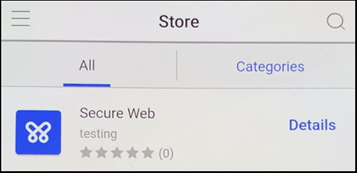
El dispositivo está ahora en la pantalla de inicio de Secure Hub Mis aplicaciones. Toque Añadir aplicaciones de la Tienda.
-
Para añadir Secure Web, toque Secure Web.
-
Toque Añadir.
-
Secure Hub dirige al usuario a la tienda Google Play para instalar Secure Web. Toque Instalar.
-
Después de instalar Secure Web, toque Abrir. Introduzca una URL de un sitio interno en la barra de direcciones y verificar que la página se carga.
-
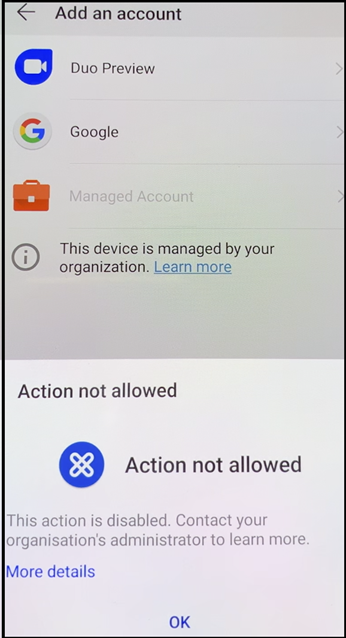
Vaya a Ajustes > Cuentas en el dispositivo. Observe que la Cuenta administrada no se puede modificar. Las opciones de desarrollador para compartir pantalla o depuración remota también están bloqueadas.
Inscribir dispositivos con NFC bump
Para inscribir un dispositivo como dispositivo totalmente administrado mediante NFC bump se requieren dos dispositivos: uno que se haya restablecido a la configuración de fábrica y otro que ejecute la herramienta de aprovisionamiento de XenMobile.
Requisitos del sistema y requisitos previos
-
Dispositivos Android compatibles.
-
Un dispositivo nuevo o restablecido de fábrica, aprovisionado para Android Enterprise como un dispositivo totalmente administrado. Los pasos para completar este requisito previo se encuentran más adelante en este artículo.
-
Otro dispositivo con capacidad NFC, que ejecute la Herramienta de aprovisionamiento configurada. La Herramienta de aprovisionamiento está disponible en Secure Hub o en la página de descargas de Citrix.
Cada dispositivo puede tener solo un perfil de Android Enterprise, Secure Hub administrado. Solo se permite un perfil en cada dispositivo. Intentar agregar una segunda aplicación DPC elimina Secure Hub instalado.
Datos transferidos mediante el toque NFC
El aprovisionamiento de un dispositivo restablecido de fábrica requiere que envíe los siguientes datos mediante un toque NFC para inicializar Android Enterprise:
-
Nombre del paquete de la aplicación DPC que actúa como propietario del dispositivo (en este caso, Secure Hub).
-
Ubicación de intranet/Internet desde la que el dispositivo puede descargar la aplicación DPC.
-
Hash SHA1 de la aplicación DPC para verificar si la descarga es correcta.
-
Detalles de conexión Wi-Fi para que un dispositivo restablecido de fábrica pueda conectarse y descargar la aplicación DPC. Nota: Android ya no es compatible con Wi-Fi 802.1x para este paso.
-
Zona horaria del dispositivo (opcional).
-
Ubicación geográfica del dispositivo (opcional).
Cuando los dos dispositivos se tocan, los datos de la Herramienta de aprovisionamiento se envían al dispositivo restablecido de fábrica. Esos datos se utilizan luego para descargar Secure Hub con la configuración de administrador. Si no introduce los valores de zona horaria y ubicación, Android configura automáticamente los valores en el nuevo dispositivo.
Configuración de la Herramienta de aprovisionamiento de XenMobile
Antes de realizar un toque NFC, debe configurar la Herramienta de aprovisionamiento. Esta configuración se transfiere luego al dispositivo restablecido de fábrica durante el toque NFC.
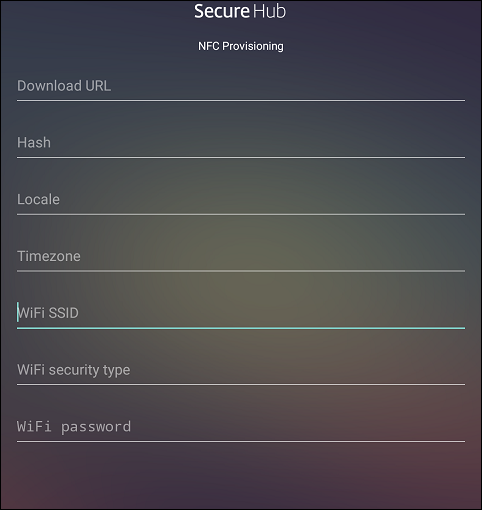
Puede escribir datos en los campos obligatorios o rellenarlos utilizando un archivo de texto. Los pasos del siguiente procedimiento describen cómo configurar el archivo de texto y contienen descripciones para cada campo. La aplicación no guarda la información después de escribirla, por lo que es posible que desee crear un archivo de texto para conservar la información para uso futuro.
Para configurar la Herramienta de aprovisionamiento mediante un archivo de texto
Asigne el nombre nfcprovisioning.txt al archivo y colóquelo en la carpeta
/sdcard/ de la tarjeta SD del dispositivo. La aplicación podrá leer el archivo de texto y rellenar los valores.
El archivo de texto debe contener los siguientes datos:
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=<download_location>
Esta línea es la ubicación de intranet/internet de la aplicación del proveedor de EMM. Después de que el dispositivo restablecido de fábrica se conecte a Wi-Fi tras el toque NFC, el dispositivo debe tener acceso a esta ubicación para la descarga. La URL es una URL normal, sin necesidad de formato especial.
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=<SHA1 hash>
Esta línea es la suma de comprobación de la aplicación del proveedor de EMM. Esta suma de comprobación se utiliza para verificar que la descarga se ha realizado correctamente. Los pasos para obtener la suma de comprobación se explican más adelante en este artículo.
android.app.extra.PROVISIONING_WIFI_SSID=<wifi ssid>
Esta línea es el SSID de Wi-Fi conectado del dispositivo en el que se ejecuta la Herramienta de aprovisionamiento.
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=<wifi security type>
Los valores admitidos son WEP y WPA2. Si la red Wi-Fi no está protegida, este campo debe estar vacío.
android.app.extra.PROVISIONING_WIFI_PASSWORD=<wifi password>
Si la red Wi-Fi no está protegida, este campo debe estar vacío.
android.app.extra.PROVISIONING_LOCALE=<locale>
Introduzca los códigos de idioma y de país. Los códigos de idioma son códigos de idioma ISO de dos letras en minúscula (como en) tal como se definen en ISO 639-1. Los códigos de país son códigos de país ISO de dos letras en mayúscula (como US) tal como se definen en ISO 3166-1. Por ejemplo, escriba en_US para el inglés hablado en Estados Unidos. Si no introduce ningún código, el país y el idioma se rellenan automáticamente.
android.app.extra.PROVISIONING_TIME_ZONE=<timezone>
La zona horaria en la que se ejecuta el dispositivo. Escriba un nombre de Olson con el formato área/ubicación. Por ejemplo, America/Los_Angeles para la hora del Pacífico. Si no introduce un nombre, la zona horaria se rellena automáticamente.
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_NAME=<package name>
Estos datos no son obligatorios, porque el valor está codificado en la aplicación como Secure Hub. Se menciona aquí solo para completar la información.
Si hay una red Wi-Fi protegida con WPA2, un archivo nfcprovisioning.txt completado podría tener el siguiente aspecto:
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Protected_WiFi_Name
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=WPA2
android.app.extra.PROVISIONING_WIFI_PASSWORD=wifiPasswordHere
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
Si hay una red Wi-Fi desprotegida, un archivo nfcprovisioning.txt completado podría tener el siguiente aspecto:
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Unprotected_WiFi_Name
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
Para obtener la suma de comprobación de Citrix Secure Hub
La suma de comprobación de Secure Hub es un valor constante:
qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM. Para descargar un archivo APK de Secure Hub, utilice el siguiente enlace de Google Play Store: https://play.google.com/managed/downloadManagingApp?identifier=xenmobile.
Para obtener la suma de comprobación de una aplicación
Requisitos previos:
-
La herramienta apksigner de Android SDK Build Tools
-
Línea de comandos de OpenSSL
Para obtener la suma de comprobación de cualquier aplicación, siga estos pasos:
-
Descargue el archivo APK de la aplicación desde Google Play Store.
-
En la línea de comandos de OpenSSL, vaya a la herramienta apksigner:
android-sdk/build-tools/<version>/apksignery escriba lo siguiente:apksigner verify -print-certs <apk_path> | perl -nle 'print $& if m{(?<=SHA-256 digest:) .*}' | xxd -r -p | openssl base64 | tr -d '=' | tr -- '+/=' '-_'El comando devuelve una suma de comprobación válida. -
Para generar el código QR, introduzca la suma de comprobación en el campo
PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM. Por ejemplo:
{
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME": "com.zenprise/com.zenprise.configuration.AdminFunction",
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM":"qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM",
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION": "https://play.google.com/managed/downloadManagingApp?identifier=xenmobile",
   "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE": {
       "serverURL": "https://supportablility.xm.cloud.com"
    }
 }
Bibliotecas utilizadas
La herramienta de aprovisionamiento utiliza las siguientes bibliotecas en su código fuente:
-
Biblioteca v7
appcompat, biblioteca de soporte de diseño y biblioteca v7 Palette de Google bajo licencia Apache 2.0Para obtener más información, consulte Guía de funciones de la biblioteca de soporte. -
Butter Knife de Jake Wharton bajo licencia Apache 2.0
Inscripción de dispositivos mediante un código QR
Para inscribir un dispositivo totalmente administrado mediante un código QR, genere un código QR creando un JSON y convirtiendo el JSON en un código QR. Las cámaras del dispositivo escanean el código QR para inscribir el dispositivo.
Requisitos del sistema
-
Compatible con todos los dispositivos Android con Android 9.0 y versiones posteriores.
Crear un código QR a partir de un JSON
Cree un JSON con los siguientes campos.
Estos campos son obligatorios:
Clave: android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME
Valor: com.zenprise/com.zenprise.configuration.AdminFunction
Clave: android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM
Valor: qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM
Clave: android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION
Valor:
https://play.google.com/managed/downloadManagingApp?identifier=xenmobile
Estos campos son opcionales:
-
android.app.extra.PROVISIONING_LOCALE: Introduzca los códigos de idioma y país.Los códigos de idioma son códigos de idioma ISO de dos letras en minúscula (como en) tal como los define ISO 639-1. Los códigos de país son códigos de país ISO de dos letras en mayúscula (como US) tal como los define ISO 3166-1. Por ejemplo, introduzca en_US para el inglés hablado en Estados Unidos.
-
android.app.extra.PROVISIONING_TIME_ZONE: La zona horaria en la que se ejecuta el dispositivo.Escriba un nombre de Olson con el formato área/ubicación. Por ejemplo, America/Los_Angeles para la hora del Pacífico. Si no introduce ninguno, la zona horaria se rellena automáticamente.
-
android.app.extra.PROVISIONING_LOCAL_TIME: Hora en milisegundos desde la Época.La época Unix (o tiempo Unix, tiempo POSIX o marca de tiempo Unix) es el número de segundos que han transcurrido desde January 1, 1970 (medianoche UTC/GMT). La hora no incluye segundos intercalares (en ISO 8601: 1970-01-01T00:00:00Z).
-
android.app.extra.PROVISIONING_SKIP_ENCRYPTION: Establezca en true para omitir el cifrado durante la creación del perfil. Establezca en false para forzar el cifrado durante la creación del perfil.
Un JSON típico tiene el siguiente aspecto:
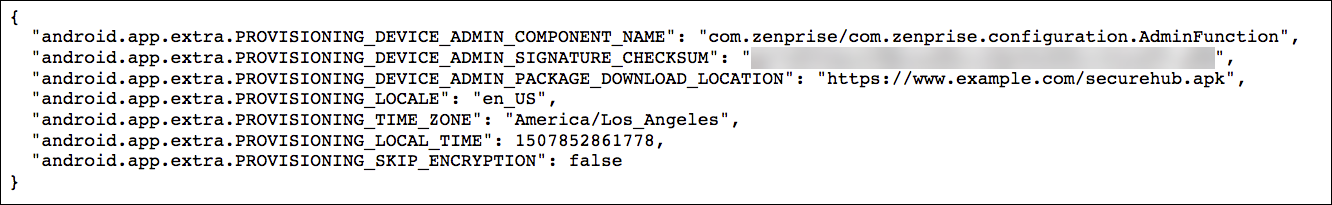
Valide el JSON creado utilizando cualquier herramienta de validación de JSON, como https://jsonlint.com. Convierta esa cadena JSON en un código QR utilizando cualquier generador de códigos QR en línea, como https://www.qr-code-generator.com.
Este código QR es escaneado por un dispositivo restablecido de fábrica para inscribir el dispositivo como un dispositivo totalmente administrado.
Para inscribir el dispositivo
Después de encender un dispositivo nuevo o restablecido de fábrica:
-
Toque la pantalla seis veces en la pantalla de bienvenida para iniciar el flujo de inscripción con código QR.
-
Cuando se le solicite, conéctese a la red Wi-Fi. La ubicación de descarga de Secure Hub en el código QR (codificada en el JSON) es accesible a través de esta red Wi-Fi.Una vez que el dispositivo se conecta correctamente a la red Wi-Fi, descarga un lector de códigos QR de Google e inicia la cámara.
-
Apunte la cámara al código QR para escanear el código.Android descarga Secure Hub desde la ubicación de descarga en el código QR, valida la firma del certificado de firma, instala Secure Hub y lo establece como propietario del dispositivo.
Para obtener más información, consulte esta guía de Google para desarrolladores de Android EMM:
<https://developers.google.com/android/work/prov-devices#qr_code_method>.
Inscripción sin intervención
La inscripción sin intervención le permite configurar dispositivos para que se aprovisionen automáticamente como dispositivos totalmente administrados cuando se encienden por primera vez.
Su distribuidor de dispositivos crea una cuenta para usted en el portal de inscripción sin intervención de Android, una herramienta en línea que le permite aplicar configuraciones a los dispositivos. Con el portal de inscripción sin intervención de Android, usted crea una o varias configuraciones de inscripción sin intervención y las aplica a los dispositivos asignados a su cuenta. Cuando sus usuarios encienden estos dispositivos, estos se inscriben automáticamente en XenMobile. La configuración asignada al dispositivo define su proceso de inscripción automática.
Requisitos del sistema
-
La compatibilidad con la inscripción sin intervención comienza con Android 9.0.
Dispositivos e información de la cuenta de su distribuidor
-
Los dispositivos aptos para la inscripción sin contacto se compran a un distribuidor empresarial o a un socio de Google. Para obtener una lista de los socios de Android Enterprise sin contacto, consulte el sitio web de Android.
-
Una cuenta del portal de Android Enterprise sin contacto, creada por su distribuidor.
-
Información de inicio de sesión de la cuenta del portal de Android Enterprise sin contacto, proporcionada por su distribuidor.
Crear una configuración sin contacto
Al crear una configuración sin contacto, incluya un JSON personalizado para especificar los detalles de la configuración.
Utilice este JSON para configurar el dispositivo para que se inscriba en el servidor de XenMobile que especifique. Sustituya la URL de su servidor por 'URL' en este ejemplo.
{
     "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE":
   {
         "serverURL":"URL",
    }
 }
Puede utilizar un JSON opcional con más parámetros para personalizar aún más su configuración. Este ejemplo especifica el servidor de XenMobile y el nombre de usuario y la contraseña que los dispositivos que utilizan esta configuración usan para iniciar sesión en el servidor.
{
    "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE":
      {
          "serverURL":"URL",
          "xm_username":"username",
          "xm_password":"password"
      }
        }
-
Vaya al portal de Android sin contacto en https://partner.android.com/zerotouch. Inicie sesión con la información de la cuenta de su distribuidor de dispositivos sin contacto.
-
Haga clic en Configuración.
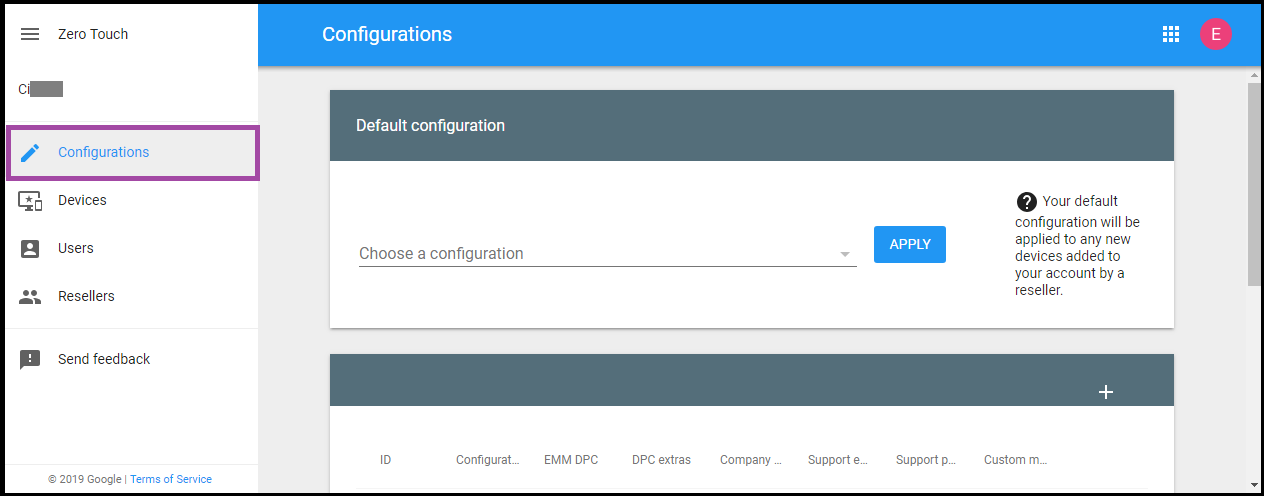
-
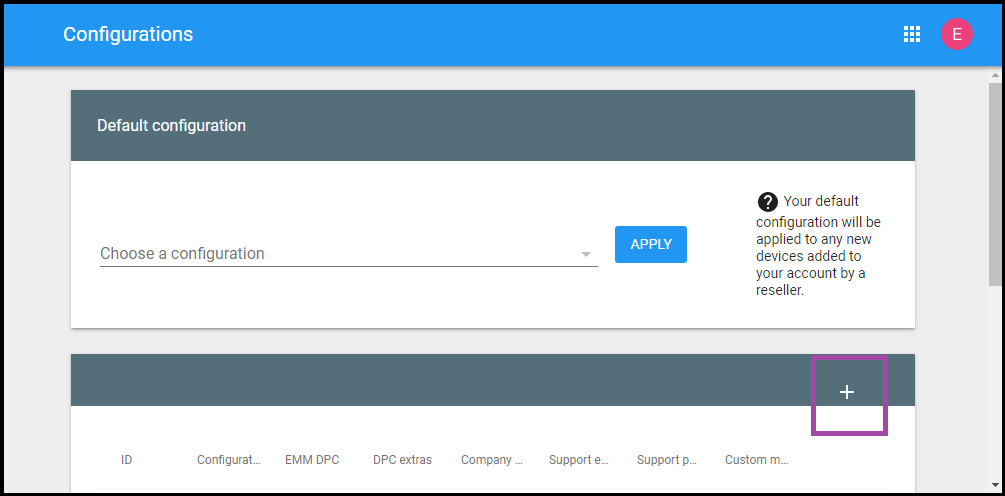
Haga clic en + encima de la tabla de configuración.
-
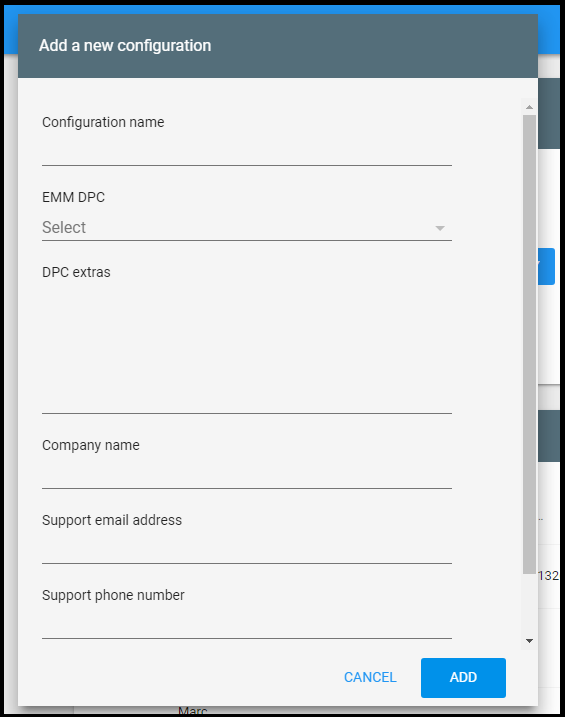
Introduzca la información de configuración en la ventana de configuración que aparece.
-
Nombre de la configuración: Escriba el nombre que elija para esta configuración.
-
EMM DPC: Elija Citrix Secure Hub.
-
Extras de DPC: Pegue su texto JSON personalizado en este campo.
-
Nombre de la empresa: Escriba el nombre que desea que aparezca en sus dispositivos Android Enterprise sin contacto durante el aprovisionamiento del dispositivo.
-
Dirección de correo electrónico de soporte: Escriba una dirección de correo electrónico a la que sus usuarios puedan contactar para obtener ayuda. Esta dirección aparece en sus dispositivos Android Enterprise de aprovisionamiento sin contacto antes del aprovisionamiento del dispositivo.
-
Número de teléfono de soporte: Escriba un número de teléfono al que sus usuarios puedan contactar para obtener ayuda. Este número de teléfono aparece en sus dispositivos Android Enterprise de aprovisionamiento sin contacto antes del aprovisionamiento del dispositivo.
-
Mensaje personalizado: Opcionalmente, añada una o dos frases para ayudar a sus usuarios a ponerse en contacto con usted o para darles más detalles sobre lo que le está sucediendo a su dispositivo. Este mensaje personalizado aparece en sus dispositivos Android Enterprise de aprovisionamiento sin contacto antes del aprovisionamiento del dispositivo.
-
-
Haga clic en Agregar.
-
Para crear más configuraciones, repita los pasos 2 a 4.
-
Para aplicar una configuración a un dispositivo:
-
En el portal de aprovisionamiento sin contacto de Android, haga clic en Dispositivos.
-
Busque el dispositivo en la lista de dispositivos y elija la configuración que desea asignarle.
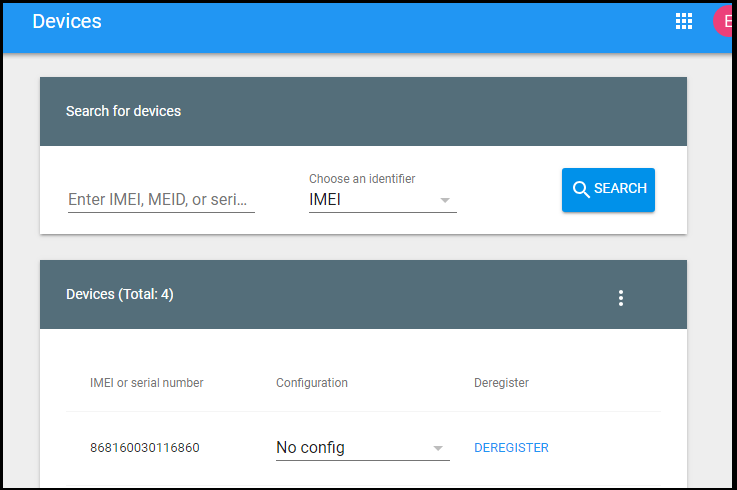
-
Haga clic en Actualizar.
-
Puede aplicar una configuración a muchos dispositivos mediante un archivo CSV.
Para obtener información sobre cómo aplicar una configuración a muchos dispositivos, consulte el tema de ayuda de Android Enterprise Inscripción sin contacto para administradores de TI. Este tema de ayuda de Android Enterprise contiene más información sobre cómo administrar configuraciones y aplicarlas a los dispositivos.
Aprovisionamiento de dispositivos Android Enterprise dedicados
Los dispositivos Android Enterprise dedicados son dispositivos totalmente administrados que se dedican a cumplir un único caso de uso. Los dispositivos dedicados también se conocen como dispositivos de un solo uso propiedad de la empresa (COSU). Estos dispositivos se restringen a una aplicación o a un pequeño conjunto de aplicaciones necesarias para realizar las tareas requeridas para este caso de uso. También se impide que los usuarios habiliten otras aplicaciones o realicen otras acciones en el dispositivo.
Inscriba dispositivos dedicados utilizando cualquiera de los métodos de inscripción utilizados para otros dispositivos totalmente administrados, como se describe en (#provisioning-android-enterprise-fully-managed-devices). El aprovisionamiento de dispositivos dedicados requiere una configuración adicional antes de la inscripción.
Para aprovisionar dispositivos dedicados:
-
Agregue un perfil de inscripción para los administradores de XenMobile a los que permita inscribir dispositivos dedicados en su implementación de XenMobile. Consulte Crear perfiles de inscripción.
-
Permita las aplicaciones a las que quiere que acceda el dispositivo dedicado.
-
Opcionalmente, configure la aplicación permitida para que admita el modo de tarea bloqueada. Cuando una aplicación está en modo de tarea bloqueada, la aplicación se fija a la pantalla del dispositivo cuando el usuario la abre. No aparece ningún botón de Inicio y el botón Atrás está inhabilitado. El usuario sale de la aplicación mediante una acción programada en la aplicación, como cerrar sesión.
-
Inscriba cada dispositivo en el perfil de inscripción que agregó.
Requisitos del sistema
-
La compatibilidad con la inscripción de dispositivos dedicados comienza con Android 6.0.
Permitir aplicaciones y configurar el modo de tarea bloqueada
La directiva de dispositivo Kiosco le permite permitir aplicaciones y configurar el modo de tarea bloqueada. De forma predeterminada, Secure Hub y los servicios de Google Play están permitidos.
Para agregar la directiva Kiosco:
-
En la consola de XenMobile, haga clic en Configurar > Directivas de dispositivo. Aparecerá la página Directivas de dispositivo.
-
Haga clic en Agregar. Aparecerá el cuadro de diálogo Agregar nueva directiva.
-
Expanda Más y, a continuación, en Seguridad, haga clic en Kiosco. Aparecerá la página Directiva de Kiosco.
-
En Plataformas, seleccione Android Enterprise. Desactive las demás plataformas.
-
En el panel Información de la directiva, escriba el Nombre de la directiva y una Descripción opcional.
-
Haga clic en Siguiente y, a continuación, en Agregar.
-
Para permitir una aplicación y permitir o denegar el modo de tarea bloqueada para esa aplicación:Seleccione la aplicación que desea permitir de la lista.Elija Permitir para configurar la aplicación para que se fije a la pantalla del dispositivo cuando el usuario la inicie. Elija Denegar para configurar la aplicación para que no se fije. El valor predeterminado es Permitir.
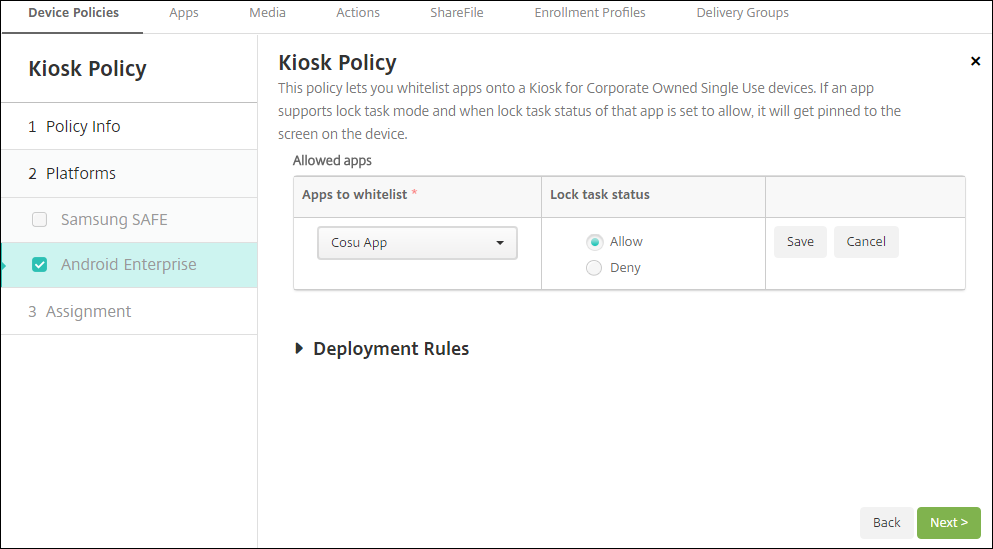
-
Haga clic en Guardar.
-
Para permitir otra aplicación y permitir o denegar el modo de tarea bloqueada para esa aplicación, haga clic en Agregar.
-
Configure las reglas de implementación y elija los grupos de entrega. Para obtener más información, consulte Directivas de dispositivo.
Para inscribir el dispositivo
-
Haga clic en Siguiente o seleccione Android en Plataformas. Aparece la página Configuración de inscripción.
-
Establezca Administración en Android Enterprise.
-
Establezca Modo de propietario del dispositivo en Dispositivo propiedad de la empresa.
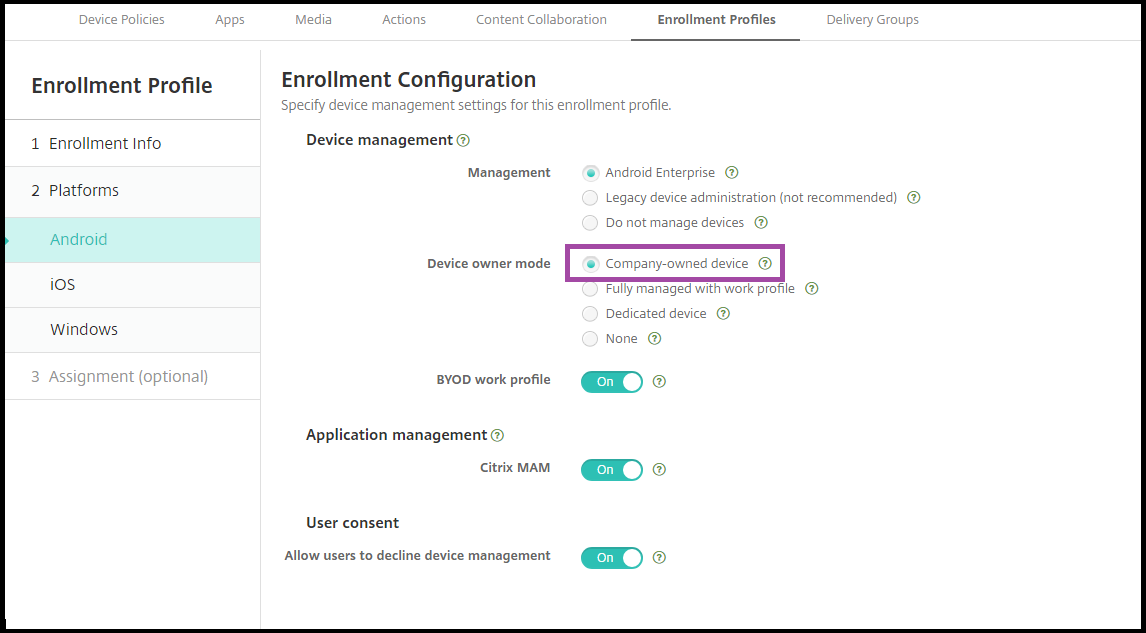
-
Seleccione Asignación (opciones). Aparece la pantalla Asignación de grupos de entrega.
-
Elija el grupo de entrega o los grupos de entrega que tienen los administradores que inscriben los dispositivos dedicados. Luego haga clic en Guardar.
Si habilitó el perfil de trabajo BYOD en el perfil de inscripción, los dispositivos que no son nuevos o que no se han restablecido de fábrica se inscriben como dispositivos de perfil de trabajo. Consulte Aprovisionamiento de dispositivos de perfil de trabajo de Android Enterprise.
Aprovisionar dispositivos Android Enterprise totalmente administrados con un perfil de trabajo (dispositivos COPE)
Los dispositivos totalmente administrados con un perfil de trabajo, antes llamados dispositivos COPE, son dispositivos propiedad de la empresa que se utilizan tanto para fines laborales como personales. Su organización administra todos los dispositivos. Puede aplicar un conjunto de directivas al dispositivo y un conjunto de directivas independiente al perfil de trabajo.
En la consola de XenMobile, los dispositivos totalmente administrados con un perfil de trabajo aparecen con estos términos:
-
La propiedad del dispositivo es "Corporativa".
-
El tipo de instalación de Android Enterprise del dispositivo es "Propiedad corporativa con uso personal habilitado".
Requisitos del sistema
-
La compatibilidad para inscribir dispositivos totalmente administrados con perfiles de trabajo comienza desde Android 9.0 hasta Android 10.x.
Agregar un perfil de inscripción para dispositivos totalmente administrados con perfiles de trabajo
Cree un perfil de inscripción para inscribir dispositivos totalmente administrados con perfiles de trabajo. Los administradores de los grupos de entrega asignados a este perfil de inscripción pueden inscribir dispositivos totalmente administrados con perfiles de trabajo. Para asegurarse de que estos administradores puedan inscribir todos los dispositivos necesarios, cree un perfil de inscripción para ellos con un número ilimitado de dispositivos permitidos por usuario. Asigne este perfil a un grupo de entrega que tenga los administradores que inscriben dispositivos totalmente administrados con perfiles de trabajo.
-
En la consola de XenMobile, vaya a Configurar > Perfiles de inscripción.
-
Para agregar un perfil de inscripción, haga clic en Agregar. En la página Información de inscripción, escriba un nombre para el perfil de inscripción. Asegúrese de que el número de dispositivos que los miembros con este perfil pueden inscribir esté establecido en ilimitado.
-
Haga clic en Siguiente o seleccione Android Enterprise en Plataformas. Aparece la página Configuración de inscripción.
-
Establezca Tipo de inscripción en una de las siguientes opciones:
-
Totalmente administrado/Perfil de trabajo: Los dispositivos nuevos o restablecidos de fábrica se inscriben como totalmente administrados. Los dispositivos BYOD se inscriben solo con un perfil de trabajo administrado por usted.
-
COPE/Perfil de trabajo: Los dispositivos nuevos o restablecidos de fábrica se inscriben como totalmente administrados con un perfil de trabajo. Los dispositivos BYOD se inscriben solo con un perfil de trabajo administrado por usted.
Pantalla de configuración de perfiles de inscripción(/en-us/xenmobile/server/media/enrollment-profile-android-mdm-mam-mode.png) -
-
Seleccione Asignación (opcional) o haga clic en Siguiente. Aparece la pantalla Asignación de grupos de entrega.
-
Elija el grupo de entrega o los grupos de entrega que tienen los administradores que inscriben los dispositivos dedicados. A continuación, haga clic en Guardar.Aparece la página Perfil de inscripción con el perfil que ha agregado.Pantalla de configuración de perfiles de inscripción(/en-us/xenmobile/server/media/android-enterprise-enrollment-profile-cope-done.png)
Si un usuario pertenece a varios grupos de entrega que tienen diferentes perfiles de inscripción, el nombre del grupo de entrega determina el perfil de inscripción utilizado. XenMobile selecciona el grupo de entrega que aparece en último lugar en una lista de grupos de entrega ordenada alfabéticamente.
Para inscribir el dispositivo
Los dispositivos nuevos y restablecidos de fábrica se inscriben como dispositivos totalmente administrados con un perfil de trabajo mediante el token de identificador DPC, el toque de comunicación de campo cercano (NFC) o los métodos de código QR. Consulte Inscribir dispositivos mediante el token de identificador DPC de Citrix, Inscribir dispositivos con toque NFC o Inscribir dispositivos mediante un código QR.
Los dispositivos que no son nuevos o no se han restablecido de fábrica se inscriben como dispositivos con perfil de trabajo, como se describe en Aprovisionamiento de dispositivos con perfil de trabajo de Android Enterprise.
Visualización de dispositivos Android Enterprise en la consola de XenMobile
-
En la consola de XenMobile, vaya a Administrar > Dispositivos.
-
Agregue la columna ¿Dispositivo Android Enterprise habilitado? haciendo clic en el menú de la derecha de la tabla de esta página. Lista de dispositivos Android Enterprise(/en-us/xenmobile/server/media/android-enterprise-device-list.png)
-
Para ver las acciones de seguridad disponibles, seleccione un dispositivo totalmente administrado y haga clic en Proteger. Cuando el dispositivo está totalmente administrado, la acción Borrado completo está disponible, pero Borrado selectivo no lo está. Esa diferencia se debe a que el dispositivo solo permite aplicaciones de la tienda Google Play administrada. No hay una opción para que el usuario instale aplicaciones de la tienda pública. Su organización administró todo el contenido del dispositivo.Acciones de seguridad(/en-us/xenmobile/server/media/security-actions.png)
Configurar directivas de aplicaciones y dispositivos Android Enterprise
Para una descripción general de las políticas controladas tanto a nivel de dispositivo como de aplicación, consulte Políticas de dispositivo admitidas y políticas MDX para Android Enterprise.
Qué saber sobre las políticas:
-
Protección contra la pérdida de datos: La tecnología de contenedor MAM de XenMobile protege las aplicaciones con cifrado y otras tecnologías móviles de prevención de pérdida de datos (DLP). Utilice el SDK de Citrix MAM o MDX Toolkit para habilitar MDX en las aplicaciones.
-
Restricciones de dispositivo: Decenas de restricciones de dispositivo le permiten controlar funciones como:
-
Uso de la cámara del dispositivo
-
Uso de copiar y pegar entre perfiles de trabajo y personales
-
-
VPN por aplicación: Utilice la política de dispositivo de configuraciones administradas para configurar perfiles VPN para Android Enterprise.
-
Política de correo electrónico: Recomendamos utilizar la política de dispositivo de configuraciones administradas para configurar aplicaciones.
Esta tabla enumera todas las políticas de dispositivo disponibles para dispositivos Android Enterprise.
Importante:
Para los dispositivos que se inscriben en Android Enterprise y utilizan aplicaciones MDX: Puede controlar algunas configuraciones a través de MDX y Android Enterprise. Utilice la configuración de política menos restrictiva para MDX y controle la política a través de Android Enterprise.
| Permisos de aplicaciones de Android Enterprise | Configuraciones administradas | Inventario de aplicaciones |
| Desinstalación de aplicaciones | Actualizar automáticamente las aplicaciones administradas | Controlar la actualización del SO |
| Credenciales | XML personalizado | Exchange |
| Archivos | Administración de bloqueo de pantalla | Kiosco |
| Ubicación | Código de acceso | Restricciones |
| Clave de licencia de Samsung MDM | Programación | Wi-Fi |
| Opciones de XenMobile |
Directivas de dispositivo para dispositivos totalmente administrados con perfil de trabajo (dispositivos COPE)
Para dispositivos totalmente administrados con perfiles de trabajo (dispositivos COPE), algunas directivas de dispositivo se pueden usar para aplicar configuraciones separadas a todo el dispositivo y al perfil de trabajo. Puede usar otras directivas de dispositivo para aplicar configuraciones solo a todo el dispositivo o solo al perfil de trabajo de los dispositivos totalmente administrados con perfiles de trabajo.
| Directiva | Se aplica a |
|---|---|
| Permisos de aplicaciones de Android Enterprise | Perfil de trabajo |
| Configuraciones administradas | Perfil de trabajo |
| Inventario de aplicaciones | Perfil de trabajo |
| Desinstalación de aplicaciones | Perfil de trabajo |
| Actualizar automáticamente las aplicaciones administradas | Perfil de trabajo |
| Controlar la actualización del SO | N/D |
| Credenciales | Perfil de trabajo |
| XML personalizado | N/D |
| Exchange | N/D |
| Archivos | Perfil de trabajo |
| Administración de bloqueo de pantalla | Dispositivo y perfil de trabajo |
| Kiosco | N/D |
| Ubicación | Dispositivo (solo modo de ubicación) |
| Código de acceso | Dispositivo y perfil de trabajo |
| Restricciones | Dispositivo y perfil de trabajo (crear directivas separadas para el dispositivo y el perfil de trabajo) |
| Clave de licencia de Samsung MDM | N/D |
| Programación | Perfil de trabajo |
| Wi-Fi | Dispositivo |
| Opciones de XenMobile | Perfil de trabajo |
Acciones de seguridad
Android Enterprise admite las siguientes acciones de seguridad. Para obtener una descripción de cada acción de seguridad, consulte Acciones de seguridad.
| Acción de seguridad | Perfil de trabajo | Totalmente administrado |
|---|---|---|
| Renovación de certificado | Sí | Sí |
| Borrado completo | No | Sí |
| Localizar | Sí | Sí |
| Bloquear | Sí | Sí |
| Bloquear y restablecer contraseña | No | Sí |
| Notificar (Sonar) | Sí | Sí |
| Revocar | Sí | Sí |
| Borrado selectivo | Sí | No |
Notas sobre las acciones de seguridad
-
La acción de seguridad de localización falla a menos que la directiva de dispositivo de ubicación establezca el modo de ubicación para el dispositivo en Alta precisión o Ahorro de batería. Consulte Directiva de dispositivo de ubicación.
-
En dispositivos con perfil de trabajo que ejecutan versiones de Android anteriores a Android 9.0:
-
La acción de bloqueo y restablecimiento de contraseña no es compatible.
-
-
En dispositivos con perfil de trabajo con Android 9.0 o superior:
-
El código de acceso enviado bloquea el perfil de trabajo. El dispositivo en sí no se bloquea.
-
Si no se establece ningún código de acceso en el perfil de trabajo:
-
Si no se envía ningún código de acceso, o el código de acceso enviado no cumple los requisitos: El dispositivo se bloquea.
-
-
Si se establece un código de acceso en el perfil de trabajo:
-
Si no se envía ningún código de acceso, o el código de acceso enviado no cumple los requisitos: El perfil de trabajo se bloquea, pero el dispositivo en sí no se bloquea.
-
-
-
En dispositivos totalmente administrados con perfiles de trabajo (dispositivos COPE):
-
Puede aplicar la acción de seguridad Bloquear por separado al dispositivo o al perfil de trabajo
-
Anular la inscripción de una empresa de Android Enterprise
Si ya no quiere usar su empresa de Android Enterprise, puede anular la inscripción de la empresa.
Advertencia:
Después de anular la inscripción de una empresa, las aplicaciones de Android Enterprise en los dispositivos ya inscritos a través de ella se restablecen a sus estados predeterminados. Google ya no administra los dispositivos. Si se inscribe en una nueva empresa de Android Enterprise, debe aprobar las aplicaciones para la nueva organización desde Google Play administrado. A continuación, puede actualizar las aplicaciones desde la consola de XenMobile.
Una vez que se anula la inscripción de la empresa de Android Enterprise:
-
Los dispositivos y usuarios inscritos a través de la empresa tienen las aplicaciones de Android Enterprise restablecidas a su estado predeterminado. Las directivas de configuraciones administradas aplicadas anteriormente ya no afectan a las operaciones.
-
XenMobile gestiona los dispositivos inscritos a través de la empresa. Desde la perspectiva de Google, esos dispositivos no están gestionados. No puede añadir nuevas aplicaciones de Android Enterprise. No puede aplicar directivas de Configuraciones gestionadas. Puede aplicar otras directivas, como Programación, Contraseña y Restricciones, a estos dispositivos.
-
Si intenta inscribir dispositivos en Android Enterprise, se inscriben como dispositivos Android, no como dispositivos Android Enterprise.
Anular la inscripción de una empresa de Android Enterprise mediante la consola de XenMobile Server y XenMobile Tools.
Al realizar esta tarea, XenMobile abre una ventana emergente para XenMobile Tools. Antes de empezar, asegúrese de que XenMobile tiene permiso para abrir ventanas emergentes en el explorador que está utilizando. Algunos exploradores, como Google Chrome, requieren que desactive el bloqueo de elementos emergentes y añada la dirección del sitio de XenMobile a la lista de permitidos del bloqueador de elementos emergentes.
Para anular la inscripción de una empresa de Android Enterprise:
-
En la consola de XenMobile, haga clic en el icono de engranaje de la esquina superior derecha. Aparecerá la página Configuración.
-
En la página Configuración, haga clic en Android Enterprise.
-
Haga clic en Anular inscripción.