
Novedades de XenMobile Server 10.12
XenMobile Server 10.12 (Descarga en PDF)
Anuncios de desuso
Para obtener un aviso anticipado de las funciones de Citrix XenMobile que se están eliminando, consulte Desuso.
Prepare sus dispositivos Android para los próximos cambios
Estas deprecaciones anunciadas anteriormente afectan a sus dispositivos Android y Android Enterprise:
-
Inscripciones de administración de dispositivos (DA) para Android 10:
-
July 31, 2020: Citrix® deja de admitir nuevas inscripciones para el modo de administración de dispositivos Android heredado.
-
November 1, 2020: Google deja de admitir la API de administración de dispositivos heredada. Los dispositivos Android 10 que se ejecuten en el modo de administración de dispositivos heredado dejarán de funcionar.
-
-
Cifrado MDX:
-
August 1, 2020: Citrix comienza a aplicar la migración del cifrado MDX al cifrado de plataforma para las aplicaciones de productividad móvil de Citrix y las aplicaciones MDX de terceros.
-
September 1, 2020: El cifrado MDX llega al final de su vida útil.
-
Para dispositivos inscritos en DA heredado
-
Si no utiliza el cifrado MDX, no se requiere ninguna acción.
-
Si utiliza el cifrado MDX, migre los dispositivos Android a Android Enterprise antes de July 31, 2020. Los dispositivos con Android 10 deben inscribirse o reinscribirse mediante Android Enterprise. Este requisito incluye los dispositivos Android en modo solo MAM. Consulte Migrar de la administración de dispositivos a Android Enterprise.
Para dispositivos ya inscritos en Android Enterprise a partir del 31 de julio
-
Si publicó las aplicaciones usando la plataforma Android Enterprise, el cifrado ya se gestiona a través de Android Enterprise. No se requiere ninguna acción.
-
Si publicó las aplicaciones usando la plataforma Android heredada, vuelva a publicar las aplicaciones usando Android Enterprise antes de July 31, 2020.
Antes de actualizar a XenMobile 10.12 (local)
Algunos requisitos del sistema han cambiado. Para obtener información, consulte Requisitos del sistema y compatibilidad y Compatibilidad con XenMobile.
-
Actualice su Citrix License Server a la versión 11.16 o posterior antes de actualizar a la última versión de XenMobile Server 10.12.La última versión de XenMobile requiere Citrix License Server 11.16 (versión mínima).Nota:Si desea utilizar su propia licencia para la Vista previa, tenga en cuenta que la fecha de Customer Success Services (anteriormente, fecha de Subscription Advantage) en XenMobile 10.12 es January 20, 2020. La fecha de Customer Success Services en su licencia de Citrix debe ser posterior a esta fecha.Puede ver la fecha junto a la licencia en el License Server. Si conecta la última versión de XenMobile® a un entorno de License Server anterior, la comprobación de conectividad fallará y no podrá configurar el License Server.Para renovar la fecha de su licencia, descargue el archivo de licencia más reciente del Portal de Citrix y cárguelo en el Licensing Server. Para obtener más información, consulte Customer Success Services.
-
Para un entorno en clúster: las implementaciones de políticas y aplicaciones de iOS en dispositivos con iOS 11 y versiones posteriores tienen los siguientes requisitos. Si Citrix Gateway está configurado para la persistencia SSL, debe abrir el puerto 80 en todos los nodos de XenMobile Server.
-
Si la máquina virtual que ejecuta el XenMobile Server que se va a actualizar tiene menos de 4 GB de RAM, aumente la RAM a al menos 4 GB. Tenga en cuenta que la RAM mínima recomendada es de 8 GB para entornos de producción.
-
Recomendación: Antes de instalar una actualización de XenMobile, utilice la funcionalidad de su máquina virtual para crear una instantánea de su sistema. Además, haga una copia de seguridad de la base de datos de configuración de su sistema. Si experimenta problemas durante una actualización, las copias de seguridad completas le permitirán recuperarse.
Para actualizar
Puede actualizar directamente a XenMobile 10.12 desde XenMobile 10.11.x o 10.10.x. Para realizar la actualización, descargue el binario más reciente disponible: Vaya a
<https://www.citrix.com/downloads>. Vaya a Citrix Endpoint Management (XenMobile) > XenMobile Server > Product Software > XenMobile Server 10. En el mosaico del software XenMobile Server para su hipervisor, haga clic en Descargar archivo.
Para cargar la actualización, utilice la página Administración de versiones en la consola de XenMobile. Para obtener más información, consulte Para actualizar mediante la página Administración de versiones.
Después de la actualización
Después de actualizar a XenMobile 10.12 (local):
Si la funcionalidad que implica conexiones salientes deja de funcionar y no ha cambiado la configuración de la conexión, compruebe el registro de XenMobile Server para ver si hay errores como el siguiente: "No se puede conectar al servidor VPP: El nombre de host '192.0.2.0' no coincide con el asunto del certificado proporcionado por el par".
El error de validación del certificado indica que debe deshabilitar la verificación del nombre de host en XenMobile Server. De forma predeterminada, la verificación del nombre de host está habilitada en las conexiones salientes, excepto para el servidor PKI de Microsoft. Si la verificación del nombre de host interrumpe su implementación, cambie la propiedad del servidor
disable.hostname.verification a true. El valor predeterminado de esta propiedad es false.
Soporte adicional para iOS 13
XenMobile Server admite dispositivos actualizados a iOS 13. La actualización afecta a sus usuarios de la siguiente manera:
-
Durante la inscripción, aparecen algunas pantallas nuevas de opciones del Asistente de configuración de iOS. Apple añadió una nueva pantalla de opciones del Asistente de configuración de iOS a iOS 13. Las nuevas opciones se incluyen en la página Configuración > Programa de inscripción de dispositivos Apple (DEP) en esta versión. Puede configurar XenMobile Server para omitir esas pantallas. Esas páginas aparecen a los usuarios en dispositivos iOS 13.
-
Algunas configuraciones de directivas de dispositivo de Restricciones que estaban disponibles en dispositivos supervisados o no supervisados para versiones anteriores de iOS solo están disponibles en dispositivos supervisados para iOS 13+. Las descripciones emergentes actuales de la consola de XenMobile Server aún no indican que estas configuraciones son solo para dispositivos supervisados para iOS 13+.
-
Permitir controles de hardware:
-
FaceTime
-
Instalación de aplicaciones
-
-
Permitir aplicaciones:
-
iTunes Store
-
Safari
-
Safari > Autorrelleno
-
-
Red - Permitir acciones de iCloud:
-
Documentos y datos de iCloud
-
-
Solo ajustes supervisados - Permitir:
-
Game Center > Añadir amigos
-
Game Center > Juegos multijugador
-
-
Contenido multimedia - Permitir:
-
Música explícita, podcasts y material de iTunes U
-
-
Estas restricciones se aplican de la siguiente manera:
-
Si un dispositivo iOS 12 (o inferior) ya está inscrito en XenMobile Server y luego se actualiza a iOS 13, las restricciones anteriores se aplican a los dispositivos no supervisados y supervisados.
-
Si un dispositivo iOS 13+ no supervisado se inscribe en XenMobile Server, las restricciones anteriores se aplican solo a los dispositivos supervisados.
-
Si un dispositivo iOS 13+ supervisado se inscribe en XenMobile Server, las restricciones anteriores se aplican solo a los dispositivos supervisados.
Migración del Programa de compras por volumen de Apple a Apple Business Manager (ABM) y Apple School Manager (ASM)
Las empresas e instituciones que utilizan el Programa de compras por volumen (VPP) de Apple deben migrar a Aplicaciones y libros en Apple Business Manager o Apple School Manager antes de December 1, 2019.
Antes de migrar las cuentas VPP en XenMobile, consulte este artículo de soporte de Apple.
Si su organización o escuela solo utiliza el Programa de Compras por Volumen (VPP), puede inscribirse en ABM/ASM y luego invitar a los compradores de VPP existentes a su nueva cuenta ABM/ASM. Para ASM, vaya a
<https://school.apple.com>. Para ABM, vaya a <https://business.apple.com>.
Para actualizar su cuenta VPP en XenMobile:
-
En la consola de XenMobile, haga clic en el icono de engranaje en la esquina superior derecha. Aparecerá la página Configuración.
-
Haga clic en Configuración de iOS. Aparecerá la página de configuración del Programa de Compras por Volumen.
-
Asegúrese de que su cuenta ABM o ASM tenga la misma configuración de aplicación que su cuenta VPP anterior.
-
En el portal de ABM o ASM, descargue un token actualizado.
-
En la consola de XenMobile, haga lo siguiente:
-
Edite la cuenta de Compras por Volumen existente con la información de token actualizada para esa ubicación.
-
Edite sus credenciales de ABM o ASM. No cambie el sufijo.
-
Haga clic en Guardar dos veces.
-
Para obtener más información, consulte:
Compatibilidad con dispositivos COPE de Android Enterprise
XenMobile Server es compatible con dispositivos Android Enterprise totalmente administrados con perfiles de trabajo, antes conocidos como dispositivos COPE (propiedad de la empresa y habilitados para uso personal). Estos dispositivos son un tipo de dispositivos Android Enterprise totalmente administrados que también tienen un perfil de trabajo. Puede aplicar configuraciones de directiva separadas al dispositivo y al perfil de trabajo. Para esta versión:
-
Puede aplicar configuraciones separadas al dispositivo y al perfil de trabajo utilizando estas directivas de dispositivo: Credenciales, Contraseña y Restricciones.
-
Puede aplicar la configuración del modo de ubicación de la directiva de dispositivo Ubicación al propio dispositivo COPE, pero no al perfil de trabajo del dispositivo COPE. Otras configuraciones de la directiva de dispositivo Ubicación no están disponibles para los dispositivos COPE.
-
Puede aplicar la acción de seguridad Bloquear por separado al dispositivo o al perfil de trabajo.
Directivas de dispositivo
Para los dispositivos Android Enterprise totalmente administrados con perfiles de trabajo (dispositivos COPE), algunas directivas de dispositivo pueden aplicar configuraciones separadas a todo el dispositivo y al perfil de trabajo. En la consola de XenMobile Server, algunas directivas de dispositivo le permiten aplicar las configuraciones separadas. Puede utilizar otras directivas de dispositivo para aplicar configuraciones solo a todo el dispositivo o solo al perfil de trabajo de los dispositivos totalmente administrados con perfiles de trabajo.
Acciones de seguridad
Para los dispositivos Android Enterprise totalmente administrados con perfiles de trabajo (dispositivos COPE), puede aplicar:
-
La acción de seguridad Bloquear por separado al dispositivo o al perfil de trabajo.
-
Todas las demás acciones de seguridad al dispositivo.
Los perfiles de inscripción controlan las opciones de inscripción para dispositivos Android
Los perfiles de inscripción ahora controlan cómo se inscriben los dispositivos Android si Android Enterprise está habilitado para su implementación de XenMobile. Los perfiles de inscripción determinan si los dispositivos Android se inscriben en el modo predeterminado de Android Enterprise (totalmente administrado o perfil de trabajo) o en el modo heredado (administrador de dispositivos).
De forma predeterminada, el perfil de inscripción global inscribe los dispositivos Android Enterprise nuevos y restablecidos de fábrica como dispositivos totalmente administrados, e inscribe los dispositivos Android Enterprise BYOD como dispositivos con perfil de trabajo. Para obtener más información, consulte Android Enterprise.
Preparación de dispositivos Android heredados para Android Enterprise como inscripción predeterminada
Google está dejando de usar el modo de administrador de dispositivos para la administración de dispositivos y anima a los clientes a administrar todos los dispositivos Android en modo propietario del dispositivo o modo propietario del perfil. (Consulte Deprecación del administrador de dispositivos en las guías para desarrolladores de Google Android Enterprise). Para admitir este cambio, Android Enterprise es ahora la opción de inscripción predeterminada para los dispositivos Android.
Este cambio significa que, si Android Enterprise está habilitado para su implementación de XenMobile, todos los dispositivos Android recién inscritos o reinscritos se inscriben como dispositivos Android Enterprise.
Para prepararse para este cambio, XenMobile ahora le permite crear perfiles de inscripción que controlan cómo se inscriben los dispositivos Android.
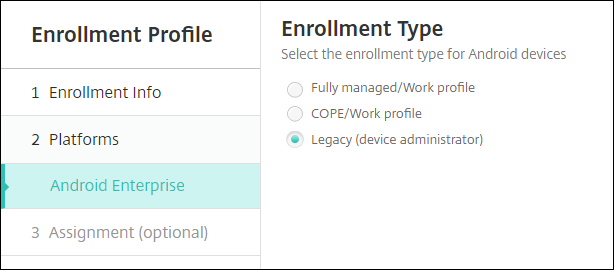
Es posible que su organización no esté lista para empezar a administrar dispositivos Android heredados en el modo de propietario del dispositivo o en el modo de propietario del perfil. En ese caso, puede seguir administrándolos en el modo de administrador del dispositivo. Cree un perfil de inscripción para dispositivos heredados y vuelva a inscribir todos los dispositivos heredados inscritos.
Para crear un perfil de inscripción para dispositivos heredados:
-
En la consola de XenMobile, vaya a Configurar > Perfiles de inscripción.
-
Para agregar un perfil de inscripción, haga clic en Agregar. En la página Información de inscripción, escriba un nombre para el perfil de inscripción.
-
Haga clic en Siguiente o seleccione Android Enterprise en Plataformas. Aparece la página Configuración de inscripción.
-
Establezca Administración en Heredado (administración de dispositivos). Haga clic en Siguiente o seleccione Asignación (opciones). Aparece la pantalla Asignación de grupos de entrega.
-
Elija el grupo de entrega o los grupos de entrega que tienen los administradores que inscriben los dispositivos dedicados. A continuación, haga clic en Guardar.
Para seguir administrando un dispositivo heredado en el modo de administrador del dispositivo, inscríbalo o reinscríbalo con este perfil. Los dispositivos de administrador del dispositivo se inscriben de forma similar a los dispositivos de perfil de trabajo, haciendo que los usuarios descarguen Secure Hub y proporcionando una URL del servidor de inscripción.
Para obtener más información sobre la compatibilidad de Endpoint Management con la transición a Android Enterprise, consulte la entrada de blog Android Enterprise as default for Citrix Endpoint Management service.
Administración de aplicaciones simplificada para Android Enterprise
Ya no es necesario ir a Google Play administrado o al portal para desarrolladores de Google para aprobar o publicar aplicaciones para XenMobile Server. Como resultado, la aprobación y publicación de aplicaciones tarda unos 10 minutos en lugar de horas.
Aprobar aplicaciones de Android Enterprise para la Tienda de aplicaciones pública en la consola de XenMobile Server. Ahora puede aprobar aplicaciones de Google Play Store administradas sin salir de la consola de XenMobile Server. Después de introducir un nombre de aplicación en el campo de búsqueda, se abre la interfaz de usuario de Google Play Store administrada con las instrucciones para que apruebe y guarde la aplicación. Su aplicación se rellena en los resultados, lo que le permite configurar sus detalles. Consulte Agregar una aplicación de la tienda de aplicaciones pública.
Añadir aplicaciones MDX para Android Enterprise. La consola de XenMobile Server ahora admite Android Enterprise como plataforma para la implementación de aplicaciones MDX. Consulte Agregar una aplicación MDX.
Aprobar aplicaciones MDX para Android Enterprise en la consola de XenMobile Server. Ahora puede aprobar aplicaciones de Google Play Store administradas para Android Enterprise sin salir de la consola de XenMobile Server. Después de cargar un archivo MDX, se abre la interfaz de usuario de Google Play Store administrada con las instrucciones para que apruebe y guarde la aplicación. Consulte Agregar una aplicación MDX.
Compatibilidad con VPN siempre activa para Android Enterprise
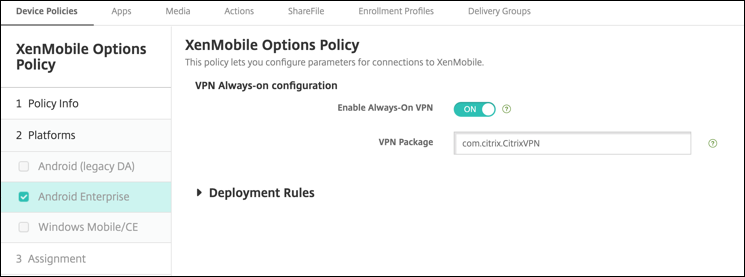
La directiva de dispositivo de opciones de XenMobile Server ahora le permite habilitar la VPN siempre activa para Android Enterprise.
Al configurar perfiles VPN para Android Enterprise, en Perfil VPN predeterminado, escriba el nombre del perfil VPN. XenMobile utiliza este perfil cuando los usuarios tocan el botón de conexión en la interfaz de usuario de la aplicación Citrix SSO en lugar de tocar un perfil específico. Si este campo se deja vacío, se utiliza el perfil principal para la conexión. Si solo se configura un perfil, se marca como perfil predeterminado. Para una VPN siempre activa, este campo debe establecerse con el nombre del perfil VPN que se utilizará para establecer una VPN siempre activa.
Configurar la pista de producto para sus aplicaciones de Android Enterprise
Al agregar una aplicación de tienda pública o una aplicación MDX para Android Enterprise, configure la pista de producto que desea enviar a los dispositivos de los usuarios. Por ejemplo, si tiene una pista diseñada para pruebas, puede seleccionarla y asignarla a un grupo de entrega específico. Para obtener más información sobre cómo implementar su versión, consulte el Centro de ayuda de Google Play. Para obtener información sobre cómo configurar la pista de producto, consulte Agregar una aplicación MDX o Agregar una aplicación de tienda pública.
Forzar un restablecimiento de código de acceso para usuarios de macOS
Cuando un dispositivo macOS recibe un perfil de configuración con una directiva de código de acceso, los usuarios deben proporcionar un código de acceso que cumpla con la configuración de la directiva. Ahora puede forzar un restablecimiento del código de acceso la próxima vez que un usuario se autentique. En la directiva de dispositivo de código de acceso para macOS (10.13 y posteriores), habilite la nueva configuración Forzar restablecimiento de código de acceso. Para obtener más información sobre la directiva, consulte Directiva de dispositivo de código de acceso.