
Novidades no XenMobile Server 10.12
XenMobile Server 10.12 (Download em PDF)
Anúncios de descontinuação
Para aviso prévio dos recursos do Citrix XenMobile que estão sendo desativados, consulte Descontinuação.
Prepare seus dispositivos Android para as próximas mudanças
Estas descontinuações anunciadas anteriormente afetam seus dispositivos Android e Android Enterprise:
-
Registros de administração de dispositivos (DA) para Android 10:
-
July 31, 2020: A Citrix® descontinua novos registros para o modo de administração de dispositivos Android herdado.
-
November 1, 2020: O Google descontinua a API de administração de dispositivos herdada. Dispositivos Android 10 executando no modo de administração de dispositivos herdado não funcionarão mais.
-
-
Criptografia MDX:
-
August 1, 2020: A Citrix começa a aplicar a migração da criptografia MDX para a criptografia de plataforma para aplicativos de produtividade móvel da Citrix e aplicativos MDX de terceiros.
-
September 1, 2020: A criptografia MDX atinge o fim da vida útil.
-
Para dispositivos registrados no DA herdado
-
Se você não usa criptografia MDX, nenhuma ação é necessária.
-
Se você usa criptografia MDX, migre os dispositivos Android para o Android Enterprise antes de July 31, 2020. Os dispositivos que executam o Android 10 devem se registrar ou se registrar novamente usando o Android Enterprise. Este requisito inclui dispositivos Android no modo somente MAM. Consulte Migrar da administração de dispositivos para o Android Enterprise.
Para dispositivos já inscritos no Android Enterprise a partir de 31 de julho
-
Se você publicou os aplicativos usando a plataforma Android Enterprise, a criptografia já é tratada pelo Android Enterprise. Nenhuma ação é necessária.
-
Se você publicou os aplicativos usando a plataforma Android legada, republique os aplicativos usando o Android Enterprise antes de July 31, 2020.
Antes de fazer upgrade para o XenMobile 10.12 (no local)
Alguns requisitos de sistema foram alterados. Para obter informações, consulte Requisitos de sistema e compatibilidade e Compatibilidade do XenMobile.
-
Atualize seu Citrix License Server para a versão 11.16 ou posterior antes de atualizar para a versão mais recente do XenMobile Server 10.12.A versão mais recente do XenMobile requer o Citrix License Server 11.16 (versão mínima).Nota:Se você quiser usar sua própria licença para a Visualização, saiba que a data do Customer Success Services (anteriormente, data do Subscription Advantage) no XenMobile 10.12 é January 20, 2020. A data do Customer Success Services em sua licença Citrix deve ser posterior a esta data.Você pode visualizar a data ao lado da licença no License Server. Se você conectar a versão mais recente do XenMobile® a um ambiente de License Server mais antigo, a verificação de conectividade falhará e você não poderá configurar o License Server.Para renovar a data em sua licença, baixe o arquivo de licença mais recente do Portal Citrix e carregue o arquivo para o Servidor de Licenciamento. Para obter mais informações, consulte Customer Success Services.
-
Para um ambiente em cluster: as implantações de políticas e aplicativos iOS para dispositivos que executam iOS 11 e posterior têm os seguintes requisitos. Se o Citrix Gateway estiver configurado para persistência SSL, você deve abrir a porta 80 em todos os nós do XenMobile Server.
-
Se a máquina virtual que executa o XenMobile Server a ser atualizado tiver menos de 4 GB de RAM, aumente a RAM para pelo menos 4 GB. Lembre-se de que a RAM mínima recomendada é de 8 GB para ambientes de produção.
-
Recomendação: Antes de instalar uma atualização do XenMobile, use a funcionalidade em sua VM para tirar um instantâneo do seu sistema. Além disso, faça backup do seu banco de dados de configuração do sistema. Se você tiver problemas durante um upgrade, backups completos permitirão que você se recupere.
Para fazer upgrade
Você pode fazer upgrade diretamente para o XenMobile 10.12 a partir do XenMobile 10.11.x ou 10.10.x. Para fazer o upgrade, baixe o binário mais recente disponível: Vá para
<https://www.citrix.com/downloads>. navegar até Citrix Endpoint Management (XenMobile) > XenMobile Server > Product Software > XenMobile Server 10. No bloco do software XenMobile Server para seu hypervisor, clique em Download File.
Para carregar o upgrade, use a página Release Management no console do XenMobile. Para obter mais informações, consulte Para fazer upgrade usando a página Release Management.
Após o upgrade
Após o upgrade para o XenMobile 10.12 (local):
Se a funcionalidade que envolve conexões de saída parar de funcionar e você não tiver alterado sua configuração de conexão, verifique o log do XenMobile Server para erros como o seguinte: "Não é possível conectar ao servidor VPP: O nome do host '192.0.2.0' não corresponde ao assunto do certificado fornecido pelo par".
O erro de validação do certificado indica que você precisa desabilitar a verificação do nome do host no XenMobile Server. Por padrão, a verificação do nome do host está habilitada em conexões de saída, exceto para o servidor PKI da Microsoft. Se a verificação do nome do host interromper sua implantação, altere a propriedade do servidor
disable.hostname.verification para true. O valor padrão desta propriedade é false.
Suporte adicional para iOS 13
O XenMobile Server oferece suporte a dispositivos atualizados para iOS 13. O upgrade afeta seus usuários da seguinte forma:
-
Durante o registro, algumas novas telas de Opções do Assistente de Configuração do iOS aparecem. A Apple adicionou uma nova tela de Opções do Assistente de Configuração do iOS ao iOS 13. As novas opções estão incluídas na página Settings > Apple Device Enrollment Program (DEP) nesta versão. Você pode configurar o XenMobile Server para pular essas telas. Essas páginas aparecem para os usuários em dispositivos iOS 13.
-
Algumas configurações de política de dispositivo de Restrições que estavam disponíveis em dispositivos supervisionados ou não supervisionados para versões anteriores do iOS estão disponíveis apenas em dispositivos supervisionados para iOS 13+. As dicas de ferramentas atuais do console do XenMobile Server ainda não indicam que essas configurações são apenas para dispositivos supervisionados para iOS 13+.
-
Permitir controles de hardware:
-
FaceTime
-
Instalando aplicativos
-
-
Permitir aplicativos:
-
iTunes Store
-
Safari
-
Safari > Preenchimento Automático
-
-
Rede - Permitir ações do iCloud:
-
Documentos e dados do iCloud
-
-
Configurações somente para dispositivos supervisionados - Permitir:
-
Game Center > Adicionar amigos
-
Game Center > Jogos multiplayer
-
-
Conteúdo de mídia - Permitir:
-
Música explícita, podcasts e material do iTunes U
-
-
Estas restrições aplicam-se da seguinte forma:
-
Se um dispositivo iOS 12 (ou inferior) já estiver registrado no XenMobile Server e, em seguida, for atualizado para iOS 13, as restrições anteriores se aplicam a dispositivos não supervisionados e supervisionados.
-
Se um dispositivo iOS 13+ não supervisionado for registrado no XenMobile Server, as restrições anteriores se aplicam apenas a dispositivos supervisionados.
-
Se um dispositivo iOS 13+ supervisionado for registrado no XenMobile Server, as restrições anteriores se aplicam apenas a dispositivos supervisionados.
Migração do Programa de Compra por Volume da Apple para o Apple Business Manager (ABM) e Apple School Manager (ASM)
Empresas e instituições que utilizam o Programa de Compra por Volume da Apple (VPP) precisam migrar para Aplicativos e Livros no Apple Business Manager ou Apple School Manager antes de December 1, 2019.
Antes de migrar contas VPP no XenMobile, consulte este artigo de suporte da Apple.
Se sua organização ou escola usa apenas o Programa de Compra por Volume (VPP), você pode se inscrever no ABM/ASM e, em seguida, convidar os Compradores VPP existentes para sua nova conta ABM/ASM. Para ASM, navegar para
<https://school.apple.com>. Para ABM, navegar para <https://business.apple.com>.
Para atualizar sua conta VPP no XenMobile:
-
No console do XenMobile, clique no ícone de engrenagem no canto superior direito. A página Configurações é exibida.
-
Clique em Configurações do iOS. A página de configuração do Programa de Compra por Volume é exibida.
-
Certifique-se de que sua conta ABM ou ASM tenha a mesma configuração de aplicativo que sua conta VPP anterior.
-
No portal ABM ou ASM, baixe um token atualizado.
-
No console do XenMobile, faça o seguinte:
-
Edite a conta existente do Volume Purchase com as informações de token atualizadas para esse local.
-
Edite suas credenciais ABM ou ASM. Não altere o sufixo.
-
Clique em Salvar duas vezes.
-
Para obter mais informações, consulte:
Suporte para dispositivos COPE do Android Enterprise
O XenMobile Server oferece suporte a dispositivos Android Enterprise totalmente gerenciados com perfis de trabalho, anteriormente conhecidos como dispositivos COPE (corporate-owned personally enabled). Esses dispositivos são um tipo de dispositivos Android Enterprise totalmente gerenciados que também possuem um perfil de trabalho. Você pode aplicar configurações de política separadas ao dispositivo e ao perfil de trabalho. Para esta versão:
-
Você pode aplicar configurações separadas ao dispositivo e ao perfil de trabalho usando estas políticas de dispositivo: Credenciais, Senha e Restrições.
-
Você pode aplicar a configuração de modo de localização da política de dispositivo Localização ao próprio dispositivo COPE, mas não ao perfil de trabalho do dispositivo COPE. Outras configurações na política de dispositivo Localização não estão disponíveis para dispositivos COPE.
-
Você pode aplicar a ação de segurança Bloquear separadamente ao dispositivo ou ao perfil de trabalho.
Políticas de dispositivo
Para dispositivos Android Enterprise totalmente gerenciados com perfis de trabalho (dispositivos COPE), algumas políticas de dispositivo podem aplicar configurações separadas a todo o dispositivo e ao perfil de trabalho. No console do XenMobile Server, algumas políticas de dispositivo permitem que você aplique as configurações separadas. Você pode usar outras políticas de dispositivo para aplicar configurações apenas a todo o dispositivo ou apenas ao perfil de trabalho de dispositivos totalmente gerenciados com perfis de trabalho.
Ações de segurança
Para dispositivos Android Enterprise totalmente gerenciados com perfis de trabalho (dispositivos COPE), você pode aplicar:
-
A ação de segurança Bloquear separadamente ao dispositivo ou ao perfil de trabalho.
-
Todas as outras ações de segurança ao dispositivo.
Perfis de registro controlam as opções de registro para dispositivos Android
Os perfis de registro agora controlam como os dispositivos Android são registrados se o Android Enterprise estiver habilitado para sua implantação do XenMobile. Os perfis de registro determinam se os dispositivos Android são registrados no modo Android Enterprise padrão (totalmente gerenciado ou perfil de trabalho) ou no modo herdado (administrador do dispositivo).
Por padrão, o perfil de registro Global registra dispositivos Android Enterprise novos e redefinidos de fábrica como dispositivos totalmente gerenciados e registra dispositivos Android Enterprise BYOD como dispositivos de perfil de trabalho. Para obter mais informações, consulte Android Enterprise.
Preparando dispositivos Android herdados para o Android Enterprise como registro padrão
O Google está descontinuando o modo de administrador do dispositivo de gerenciamento de dispositivos e incentivando os clientes a gerenciar todos os dispositivos Android no modo proprietário do dispositivo ou no modo proprietário do perfil. (Consulte Descontinuação do administrador do dispositivo nos guias do desenvolvedor do Google Android Enterprise.) Para oferecer suporte a essa mudança, o Android Enterprise agora é a opção de registro padrão para dispositivos Android.
Essa mudança significa que, se o Android Enterprise estiver habilitado para sua implantação do XenMobile, todos os dispositivos Android recém-registrados ou registrados novamente serão registrados como dispositivos Android Enterprise.
Para se preparar para essa mudança, o XenMobile agora permite que você crie perfis de registro que controlam como os dispositivos Android são registrados.
Sua organização pode não estar pronta para começar a gerenciar dispositivos Android legados no modo de proprietário do dispositivo ou no modo de proprietário do perfil. Nesse caso, você pode continuar a gerenciá-los no modo de administrador do dispositivo. Crie um perfil de registro para dispositivos legados e registre novamente todos os dispositivos legados registrados.
Para criar um perfil de registro para dispositivos legados:
-
No console do XenMobile, vá para Configurar > Perfis de Registro.
-
Para adicionar um perfil de registro, clique em Adicionar. Na página Informações de Registro, digite um nome para o perfil de registro.
-
Clique em Avançar ou selecione Android Enterprise em Plataformas. A página Configuração de Registro é exibida.
-
Defina Gerenciamento como Legado (administração de dispositivo). Clique em Avançar ou selecione Atribuição (opções). A tela Atribuição de Grupo de Entrega é exibida.Tela de configuração de Perfis de Registro(/en-us/xenmobile/server/media/enrollment-profile-android-legacy.png)
-
Escolha o grupo de entrega ou os grupos de entrega que possuem os administradores que registram os dispositivos dedicados. Em seguida, clique em Salvar.
Para continuar gerenciando um dispositivo legado no modo de administrador do dispositivo, registre-o ou registre-o novamente usando este perfil. Você registra dispositivos de administrador de dispositivo de forma semelhante aos dispositivos de perfil de trabalho, fazendo com que os usuários baixem o Secure Hub e fornecendo uma URL de servidor de registro.
Para obter mais informações sobre o suporte do Endpoint Management para a transição para o Android Enterprise, consulte o blog, Android Enterprise como padrão para o serviço Citrix Endpoint Management.
Gerenciamento simplificado de aplicativos para Android Enterprise
Você não precisa mais ir ao Google Play gerenciado ou ao portal do Google Developer para aprovar ou publicar aplicativos para o XenMobile Server. Como resultado, a aprovação e a publicação de aplicativos levam cerca de 10 minutos em vez de horas.
Aprove aplicativos Android Enterprise para a Public App Store no console do XenMobile Server. Agora você pode aprovar aplicativos da Google Play Store gerenciada sem sair do console do XenMobile Server. Depois de inserir um nome de aplicativo no campo de pesquisa, a interface do usuário da Google Play Store gerenciada é aberta com as instruções para você aprovar e salvar o aplicativo. Seu aplicativo então preenche os resultados, permitindo que você configure seus detalhes. Consulte Adicionar um aplicativo da loja de aplicativos pública.
Adicionar aplicativos MDX para Android Enterprise. O console do XenMobile Server agora oferece suporte ao Android Enterprise como plataforma para implantação de aplicativos MDX. Consulte Adicionar um aplicativo MDX.
Aprovar aplicativos MDX para Android Enterprise no console do XenMobile Server. Agora você pode aprovar aplicativos da Google Play Store gerenciada para Android Enterprise sem sair do console do XenMobile Server. Depois de carregar um arquivo MDX, a interface do usuário da Google Play Store gerenciada é aberta com as instruções para você aprovar e salvar o aplicativo. Consulte Adicionar um aplicativo MDX.
Suporte para VPN Always-On para Android Enterprise
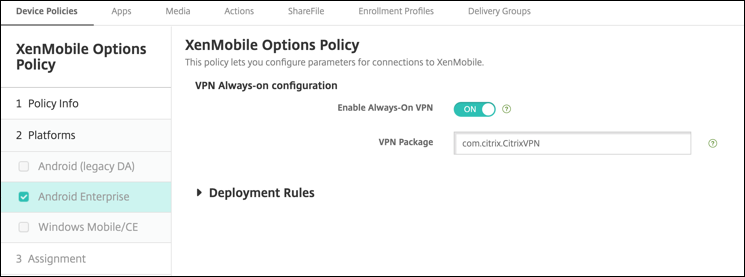
A política de dispositivo de opções do XenMobile Server agora permite habilitar a VPN Always-On para Android Enterprise.
Ao configurar perfis VPN para Android Enterprise, em Perfil VPN padrão, digite o nome do perfil VPN. O XenMobile usa esse perfil quando os usuários tocam no botão de conexão na interface do usuário do aplicativo Citrix SSO em vez de tocar em um perfil específico. Se este campo for deixado em branco, o perfil principal será usado para a conexão. Se apenas um perfil for configurado, ele será marcado como o perfil padrão. Para uma VPN sempre ativa, este campo deve ser definido com o nome do perfil VPN a ser usado para estabelecer uma VPN sempre ativa.
Configurar a trilha do produto para seus aplicativos Android Enterprise
Ao adicionar um aplicativo de loja pública ou um aplicativo MDX para Android Enterprise, configure a trilha do produto que você deseja enviar para os dispositivos do usuário. Por exemplo, se você tiver uma trilha projetada para testes, poderá selecioná-la e atribuí-la a um grupo de entrega específico. Para saber mais sobre como lançar sua versão, consulte a Central de Ajuda do Google Play. Para obter informações sobre como configurar a trilha do produto, consulte Adicionar um aplicativo MDX ou Adicionar um aplicativo de loja pública.
Forçar redefinição de senha para usuários macOS
Quando um dispositivo macOS recebe um perfil de configuração com uma política de senha, os usuários devem fornecer uma senha que atenda às configurações da política. Agora você pode forçar uma redefinição de senha na próxima vez que um usuário se autenticar. Na política de dispositivo de senha para macOS (10.13 e posterior), habilite a nova configuração Forçar redefinição de senha. Para obter mais informações sobre a política, consulte Política de dispositivo de senha.