デリバリーグループの管理
はじめに
この記事では、管理コンソールからデリバリーグループを管理する手順について説明します。グループ作成時に指定した設定を変更するだけでなく、デリバリーグループ作成時には利用できないその他の設定も構成できます。
手順は、一般、ユーザー、マシン、セッションのカテゴリに分類されています。一部のタスクは複数のカテゴリにまたがります。たとえば、「ユーザーがマシンに接続できないようにする」はマシンのカテゴリで説明されていますが、ユーザーにも影響します。したがって、あるカテゴリでタスクが見つからない場合は、関連するカテゴリを確認してください。
その他の関連情報については、以下の記事も参照してください。
- アプリケーションには、デリバリーグループ内のアプリケーションの管理に関する情報が含まれています。
- デリバリーグループの管理には、Delivery Group Administrator の組み込みロール権限が必要です。詳細については、「委任管理」を参照してください。
一般
- グループの詳細を表示
- 優先プロパティを変更
- デリバリーの種類を変更
- StoreFront™ アドレスを変更
- 機能レベルを変更
- Remote PC Access デリバリーグループを管理
- デリバリーグループのライセンスを変更
- フォルダーを使用してデリバリーグループを整理する
- アプリ保護を管理する
- デリバリーグループの一時停止機能を変更する
グループの詳細を表示
- 検索機能を使用して特定のデリバリーグループを見つけます。手順については、インスタンスの検索を参照してください。
- 検索結果から、必要に応じてグループを選択します。
- グループの列の説明については、次の表を参照してください。
- このグループの詳細については、下部の詳細ペインのタブをクリックしてください。
| 列 | 説明 |
|---|---|
| デリバリーグループ | グループ名とセッションの種類。セッションの種類には、シングルセッションOSとマルチセッションOSが含まれます。 |
| 配信中 | このグループから配信されるリソースの種類。可能な値には、アプリケーション、デスクトップ、アプリケーションとデスクトップが含まれます。デリバリーグループが専用マシンで構成されている場合は、「静的マシン割り当て」が表示されます。 |
| 使用中のセッション | 設定されているマシンの数と、切断状態にあるマシンの数。 |
| 割り当て済み数 | デリバリーグループに割り当てられているカタログ内のマシンの数。 |
| フォルダー |
デリバリーグループツリー内でのグループの場所。グループが存在するフォルダーの名前(末尾のバックスラッシュを含む)が表示されます。グループがルートレベルにある場合は-と表示されます。 |
優先プロパティの変更
優先プロパティは、ユーザーがデリバリーグループからリソースにアクセスして起動する方法を制御します。デリバリーグループの優先プロパティを変更するには、次の手順に従います。
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーで編集を選択します。
- 設定ページで、次の表の設定を変更します。
- 適用を選択して変更を適用し、ウィンドウを開いたままにします。または、OKを選択して変更を適用し、ウィンドウを閉じます。
| 設定 | 説明 |
|---|---|
| 説明 | エンドユーザーに表示されるテキスト。 |
| デリバリーグループを有効にする | デリバリーグループが有効になっているかどうか。 |
| タイムゾーン
|
このデリバリーグループのマシンが存在するタイムゾーン。この設定は、新しく作成されたデリバリーグループの場合、設定 > 日付と時刻で設定されたタイムゾーンを自動的に表示します。必要に応じて、デリバリーグループの別のタイムゾーンを選択できます。ドロップダウンメニューには、サイトでサポートされているタイムゾーンが一覧表示されます。
注: デリバリーグループのタイムゾーンを変更すると、そのデリバリーグループ内のマシンが再起動する可能性があります。これを避けるため、タイムゾーン設定は稼働時間外に変更してください。 |
| Secure ICA® を有効にする | ICAプロトコルを暗号化するSecureICAを使用して、デリバリーグループ内のマシンとの通信を保護します。デフォルトのレベルは128ビットです。このレベルはSDKを使用して変更できます。Citrix®は、パブリックネットワークを通過する際にTLS暗号化などのより多くの暗号化方法を使用することを推奨しています。また、SecureICAはデータ整合性をチェックしません。 |
デリバリーグループのデリバリータイプを変更する
デリバリータイプは、グループが提供できるもの(アプリケーション、デスクトップ、またはその両方)を示します。
アプリケーションタイプをデスクトップタイプに変更する前に、グループからすべてのアプリケーションを削除してください。
- Studioで、左ペインのデリバリーグループを選択します。
- グループを選択し、アクションバーの編集を選択します。
- デリバリータイプページで、目的のデリバリータイプを選択します。
- 適用を選択して変更を適用し、ウィンドウを開いたままにします。または、OKを選択して変更を適用し、ウィンドウを閉じます。
StoreFrontアドレスを変更する
- Studioで、左ペインのDelivery Groupsを選択します。
- グループを選択し、アクションバーでEditを選択します。
- StoreFrontページで、StoreFrontサーバーアドレスを後で指定するか(Manually)、またはAdd newを選択して使用するStoreFrontサーバーを指定するか(Automatically)を示します。
- 加えた変更を適用してウィンドウを開いたままにするには、Applyを選択します。または、変更を適用してウィンドウを閉じるには、OKを選択します。
Delivery Groupsノード内のSettingsタブからStoreFrontサーバーアドレスを指定することもできます。
機能レベルを変更する
デリバリーグループ内のマシン上のVDAと、デリバリーグループで使用されているマシンを含むマシンカタログをアップグレードした後、デリバリーグループの機能レベルを変更します。
開始する前に:
- Citrix Provisioning™(旧Provisioning Services)を使用している場合は、Citrix ProvisioningコンソールでVDAバージョンをアップグレードします。
- アップグレードされたVDAを含むマシンを起動して、Citrix DaaSに登録できるようにします。このプロセスにより、デリバリーグループで変更する必要がある内容がコンソールに通知されます。
- 以前のVDAバージョンを引き続き使用する必要がある場合、新しい製品機能は利用できない可能性があります。詳しくは、アップグレードドキュメントを参照してください。
デリバリーグループの機能レベルを変更するには:
- Studioで、左ペインのDelivery Groupsを選択します。
- グループを選択し、アクションバーでChange Functional Levelを選択します。Change Functional Levelアクションは、アップグレードされたVDAが検出された場合にのみ表示されます。
ディスプレイには、どのマシンが機能レベルに変更できないか、またその理由が表示されます。その後、変更アクションをキャンセルし、マシンの問題を解決してから、変更アクションを再度実行できます。
変更が完了したら、マシンを以前の状態に戻すことができます。デリバリーグループを選択し、アクションバーで [機能レベルの変更を元に戻す] を選択します。
Remote PC Accessデリバリーグループの管理
Remote PC Accessマシンカタログ内のマシンがユーザーに割り当てられていない場合、そのマシンは一時的にそのカタログに関連付けられたデリバリーグループに割り当てられます。この一時的な割り当てにより、後でマシンをユーザーに割り当てることができます。
デリバリーグループとマシンカタログの関連付けには優先度値があります。優先度は、マシンがシステムに登録されるとき、またはユーザーがマシン割り当てを必要とするときに、そのマシンがどのデリバリーグループに割り当てられるかを決定します。値が低いほど優先度が高くなります。Remote PC Accessマシンカタログに複数のデリバリーグループ割り当てがある場合、ソフトウェアは最も優先度の高い一致を選択します。この優先度値を設定するには、PowerShell SDKを使用します。
Remote PC Accessマシンカタログは、最初に作成されたときにデリバリーグループに関連付けられます。この関連付けは、後でカタログに追加されたマシンアカウントまたは組織単位をデリバリーグループに追加できることを意味します。この関連付けは、オフにしたりオンにしたりできます。
Remote PC Accessマシンカタログとデリバリーグループの関連付けを追加または削除するには:
- Studioで、左ペインの [デリバリーグループ] を選択します。
- Remote PC Accessグループを選択します。
- [詳細] セクションで、[マシンカタログ] タブを選択し、Remote PC Accessカタログを選択します。
- 関連付けを追加または復元するには、[デスクトップの追加] を選択します。関連付けを削除するには、[関連付けの削除] を選択します。
デリバリーグループのライセンスを変更する
デリバリーグループのライセンスエンタイトルメントを変更するには、次の手順に従います。
-
ナビゲーションペインで [デリバリーグループ] を選択します。
-
グループを選択し、アクションバーで [編集] をクリックします。
-
「ライセンス割り当て」ページで、グループが使用するライセンスを選択します。
-
加えた変更を適用してウィンドウを開いたままにするには、適用をクリックします。または、変更を適用してウィンドウを閉じるには、保存をクリックします。
デリバリーグループレベルのエンタイトルメントの詳細については、「マルチタイプライセンス」を参照してください。
フォルダーを使用してデリバリーグループを整理する
デリバリーグループに簡単にアクセスできるように、フォルダーを作成して整理します。
ヒント:
アクションバーの右上にあるフォルダーアイコンをクリックすると、デリバリーグループノードの優先デフォルトビュー(フォルダービューまたはリストビュー)を設定できます。
必要な役割
デフォルトでは、デリバリーグループフォルダーを作成および管理するには、Cloud Administrator、Full Administrator、またはDelivery Group Administratorの組み込み役割が必要です。必要に応じて、デリバリーグループフォルダーの作成と管理のための役割をカスタマイズできます。詳細については、「必要な権限」を参照してください。
デリバリーグループフォルダーを作成する
開始する前に、デリバリーグループの整理方法を計画してください。次の点を考慮してください。
- フォルダーは最大5レベルまでネストできます(デフォルトのノードフォルダーは除く)。
- フォルダーには、デリバリーグループとサブフォルダーを含めることができます。
-
Studioのすべてのノード(マシンカタログ、デリバリーグループ、アプリケーション、アプリケーショングループなど)は、バックエンドで同じフォルダーツリーを共有します。フォルダーの名前変更または移動時に名前の競合を避けるため、異なるノード間で最上位フォルダーに一意の名前を使用してください。
New-BrokerAdminFolderSDKコマンドレットを使用してフォルダーを作成し、それをデリバリーグループノードの下に表示したい場合は、Set-BrokerAdminFolderMetadataコマンドレットを使用してContainsDeliveryGroupsメタデータを追加する必要があります。例:
 Set-BrokerAdminFolderMetadata -AdminFolderId {adminFolderUid} -Name ContainsDeliveryGroups -Value true
 <!--NeedCopy-->
デリバリーグループフォルダーを作成するには、次の手順に従います。
- Studioから、左ペインでDelivery Groupsを選択します。
- フォルダー階層でフォルダーを選択し、アクションバーでフォルダーの作成を選択します。
- 新しいフォルダーの名前を入力し、完了をクリックします。
ヒント:
意図しない場所にフォルダーを作成してしまった場合は、正しい場所にドラッグできます。
デリバリーグループを移動する
デリバリーグループはフォルダー間で移動できます。詳細な手順は次のとおりです。
-
Studioから、左ペインでDelivery Groupsを選択します。
-
フォルダーごとにグループを表示します。フォルダー階層の上にあるすべて表示をオンにして、すべてのグループを一度に表示することもできます。
-
グループを右クリックし、デリバリーグループの移動を選択します。
-
グループを移動するフォルダーを選択し、完了をクリックします。
ヒント:
グループをフォルダーにドラッグできます。
デリバリーグループフォルダーの管理
デリバリーグループフォルダーを削除、名前変更、移動できます。
フォルダーとそのサブフォルダーにデリバリーグループが含まれていない場合にのみ、フォルダーを削除できます。
フォルダーを管理するには、次の手順に従います。
-
Studioで、左ペインのDelivery Groupsを選択します。
-
フォルダー階層でフォルダーを選択し、必要に応じてアクションバーでアクションを選択します。
- フォルダーの名前を変更するには、Rename Folderを選択します。
- フォルダーを削除するには、Delete Folderを選択します。
- フォルダーを移動するには、Move Folderを選択します。
-
画面の指示に従って、残りの手順を完了します。
必要な権限
次の表に、デリバリーグループフォルダーに対してアクションを実行するために必要な権限を示します。
| アクション | 必要な権限 |
|---|---|
| デリバリーグループフォルダーの作成 | デリバリーグループフォルダーを作成 |
| デリバリーグループフォルダーを削除 | デリバリーグループフォルダーを削除 |
| デリバリーグループフォルダーを移動 | デリバリーグループフォルダーを移動 |
| デリバリーグループフォルダーの名前を変更 | デリバリーグループフォルダーを編集 |
| デリバリーグループをフォルダーに移動 | デリバリーグループフォルダーを編集およびデリバリーグループのプロパティを編集 |
アプリ保護を管理
以下の情報は、Citrix Virtual Apps and Desktopsのドキュメントにあるアプリ保護の記事を補足するものです。Citrix DaaS展開でアプリ保護を使用するには、その記事の一般的なガイダンスに従い、以下の詳細に注意してください。
-
Studioから、左ペインでデリバリーグループを選択します。
-
グループを選択し、アクションバーで編集を選択します。
-
アプリ保護ページには、以下のオプションが表示されます。
オプション 説明 適用しない この設定を適用しない場合は、このオプションを選択します。 このデリバリーグループに適用する キーロギング対策および/またはキーキャプチャ対策オプションを選択します。これらの各設定にカーソルを合わせると、ツールチップに詳細が表示されます。 コンテキストに応じて適用する
この設定を適用するには、アクセス ポリシー設定ページでアクセス ポリシーを構成します。 - 左側のペインでアクセス ポリシーをクリックし、追加をクリックします。
-
ポリシーの追加ページで、次の操作を行います。
- i. ポリシー名を入力し、必要に応じて設定を構成します。
- ii. フィルターフィールドと値フィールドに詳細を入力し、完了をクリックします。新しいポリシーがアプリ保護ページに表示されます。このポリシーに必要な設定を有効にします。
- iii. 保存をクリックします。
- i. ポリシー名を入力し、必要に応じて設定を構成します。
- 左側のペインでアクセス ポリシーをクリックし、追加をクリックします。
-
デリバリーグループページで、デリバリーグループを選択し、下部にある詳細タブをクリックします。適用された新しいアプリ保護設定が表示されます。
-
有効なCitrix Cloud™サブスクリプションと有効なアプリ保護エンタイトルメントが必要です。アプリ保護機能を購入するには、Citrixの営業担当者にお問い合わせください。
-
アプリ保護にはXML信頼が必要です。XML信頼を有効にするには、設定 > サイト設定 > XML信頼を有効にするに移動します。
-
画面キャプチャ防止について:
- WindowsおよびmacOSでは、保護されたコンテンツのウィンドウのみが空白になります。保護されたウィンドウが最小化されていない場合、アプリ保護はアクティブになります。
- Linuxでは、キャプチャ全体が空白になります。保護されたウィンドウが最小化されているかどうかにかかわらず、アプリ保護はアクティブになります。
デリバリーグループのサスペンド機能を変更する
デリバリーグループのサスペンド機能を必須またはオプションにする:
-
必須:デリバリーグループには、サスペンド可能なVMのみを含めることができます。
-
オプション:デリバリーグループには、サスペンド可能なVMとサスペンドできないVMの両方を含めることができます。
開始する前に
デリバリーグループ内のすべてのVMがサスペンド可能である場合にのみ、デリバリーグループのサスペンド機能をRequiredに変更できます。
デリバリーグループのサスペンド機能を変更するには:
- Studioから、左ペインのデリバリーグループに移動します。
- グループを選択し、アクションバーで中断機能の変更をクリックします。
ユーザー
注:
オプションユーザー管理をCitrix Cloudに任せるは削除されました。ユーザー管理をCitrix Cloudに任せるに設定されている既存のデリバリーグループのユーザー割り当てを管理するには、「Citrix Cloudライブラリ管理デリバリーグループのユーザー割り当てを管理する」を参照してください。
このトピックでは、次のセクションについて説明します。
- ユーザーの追加または削除
- Citrix Cloudライブラリ管理デリバリーグループのユーザー割り当てを管理する
- デリバリーグループ内のデスクトップおよびアプリへのユーザーアクセスを制限する
- デリバリーグループ内のリソースへのユーザーアクセスを制限する
- すべてのデリバリーグループのリソースへのユーザーアクセスを制限する
- アクセスポリシーのユーザー範囲を構成する
デリバリーグループでのユーザーの追加または削除
ユーザーの詳細については、「ユーザー」を参照してください。
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーでデリバリーグループの編集を選択します。
-
ユーザーページで:
- ユーザーを追加するには、追加を選択し、追加するユーザーを指定します。
- ユーザーを削除するには、1人以上のユーザーを選択し、削除を選択します。
- 認証されていないユーザーによるアクセスを許可するには、チェックボックスをオンまたはオフにします。
- 変更を適用してウィンドウを開いたままにするには、適用を選択します。または、変更を適用してウィンドウを閉じるには、OKを選択します。
Citrix Cloud Libraryで管理されるデリバリーグループのユーザー割り当てを管理する
Citrix Cloud Libraryで管理されるデリバリーグループの場合、Full Configurationを使用してユーザー割り当てを管理できます。詳細な手順は次のとおりです。
- Studioで、左側のペインでデリバリーグループを選択します。
- Citrix Cloud Libraryで管理されるデリバリーグループを選択し、アクションバーで編集を選択します。
-
デスクトップの使用を特定のユーザーに制限するには、次の手順に従います。
- デスクトップまたはデスクトップ割り当てルールページで、デスクトップを選択し、編集をクリックします。デスクトップの編集ページが表示され、デスクトップの使用を制限オプションが選択されています。
- 追加をクリックし、必要に応じてユーザーを選択し、完了をクリックします。
- OKをクリックします。
- このグループのアプリケーションの使用を特定のユーザーに制限するには、アプリケーション割り当てルールをクリックし、手順3で説明されている同様の手順に従ってユーザーを追加します。
デリバリーグループ内のデスクトップとアプリへのアクセスを制限する
デリバリーグループ内のリソースへのユーザーアクセスは、次のタスクを実行することで管理できます。
特定のユーザーへのデスクトップアクセスを制限する
次の両方の条件を満たすユーザーは、デリバリーグループ内のデスクトップにアクセスできます。
-
このデリバリーグループ内のリソース(アプリとデスクトップ)にアクセスできる。
デフォルトでは、アクセスは展開のユーザーアクセスリストによって決定されます。これはStudioでは構成されません。デフォルトのユーザー範囲からユーザーを追加または削除できます。デリバリーグループでユーザーを追加または削除するを参照してください。
-
このグループ内のデスクトップにアクセスできる。
詳細については、デスクトップ(またはデスクトップ割り当てルール)ページを参照してください。
特定のユーザーへのデスクトップアクセスを制限するには、デスクトップ(またはデスクトップ割り当てルール)ページを参照してください。
特定のユーザーへのアプリケーションアクセスを制限する
次のすべての条件を満たすユーザーは、デリバリーグループ内のアプリケーションにアクセスできます。
-
このデリバリーグループ内のリソース(アプリとデスクトップ)にアクセスできる。
デフォルトでは、アクセスは展開のユーザーアクセスリストによって決定されます。これはStudioでは構成されません。デフォルトのユーザー範囲からユーザーを追加または削除できます。デリバリーグループでユーザーを追加または削除するを参照してください。
-
このグループのアプリケーションにアクセスできます。
デフォルトでは、アプリケーションのエンタイトルメントポリシー規則にはすべてのユーザーが含まれます。詳細については、PowerShell SDK
BrokerAppEntitlementPolicyRuleコマンドレットを参照してください。必要に応じて、以下の手順を使用して、デリバリーグループ内のアプリケーションへのユーザーアクセスを制限できます。 -
このアプリケーションを含むアプリケーショングループにアクセスできます。
デリバリーグループレベルで特定のユーザーへのアプリケーションアクセスを制限するには、次の手順に従います。
- Studioで、左側のペインで [デリバリーグループ] を選択します。
- デリバリーグループを選択し、アクションバーで [編集] を選択します。
-
アプリケーションアクセスを制限するには、次の手順に従います。
-
左側のペインで、[アプリケーション割り当て規則] をクリックします。
-
特定のユーザーにアプリケーションへのアクセスを許可するには、[アプリケーションの使用を制限する] を選択し、[許可リスト] 領域で [追加] をクリックして、含めるユーザーまたはユーザーグループを指定します。
-
特定のユーザーがアプリケーションにアクセスできないようにするには、[ブロックリスト] 領域で [追加] をクリックし、除外するユーザーまたはユーザーグループを指定します。
-
注:
- [アプリケーションの使用を制限する] を選択しても、許可リストとブロックリストの両方を空のままにした場合、このグループのアプリケーションはどのユーザーも使用できません。
- [アプリケーションの使用を制限する] を選択し、許可リストを空のままにした場合、[ブロックリスト] のユーザーを除くすべてのユーザーがアプリケーションを使用できます。
デリバリーグループ内のリソースへのアクセスを制限する
デリバリーグループ内のリソースへのアクセスを制限するために行った変更は、使用する方法に関係なく、以前の設定を上書きします。次のことができます。
-
委任管理スコープを使用して管理者へのアクセスを制限する: 管理者がすべてのアプリケーションにアクセスできるようにするスコープと、特定のアプリケーションにのみアクセスできるようにするスコープを作成して割り当てることができます。詳細については、「委任管理」を参照してください。
-
スマートアクセスポリシー式を介してユーザーのアクセスを制限する: アクセスポリシー規則を構成して、特定のデリバリーグループへのユーザーアクセスを制御できます。例を次に示します。
- ユーザーのサブセットへのアクセスを制限し、許可されたユーザーデバイスを指定する。
- クラウドストア(オンプレミスストアではなく)を介して接続されたユーザーへのアクセスを制限する。
- 特定のストアURLを介して接続されたユーザーへのアクセスを制限する。
このセクションでは、アクセスポリシー規則を介してデリバリーグループへのユーザーアクセスを制限する方法について説明します。
アクセスポリシー規則について
デリバリーグループに対して複数のアクセスポリシー規則を構成できます。ユーザーの接続が、デリバリーグループに対して定義したアクセスポリシー規則のいずれかに一致する場合、順序に関係なく、デリバリーグループ内のアプリとデスクトップがユーザーのStoreFrontまたはWorkspaceに表示されます。
各規則は個別に有効または無効にできます。無効な規則は、アクセスポリシーが評価されるときに無視されます。
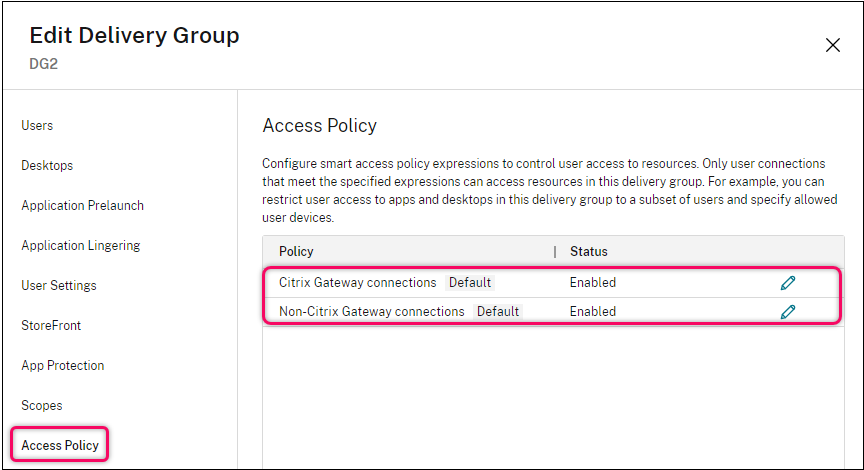
Studioのアクセスポリシーリストには、次のデフォルトのSmartAccessポリシー規則が含まれています。必要に応じて追加できます。
- Citrix Gateway接続。 このポリシーでは、Citrix Gateway経由で行われたユーザー接続のみがデリバリーグループ内のリソースにアクセスできます。デバイスポスチャまたはネットワークロケーション機能が有効になっている場合にWorkspace経由で行われたユーザー接続も、Citrix Gateway経由の接続と見なされます。
- Citrix Gateway以外の接続。 このポリシーでは、Citrix Gateway経由ではないユーザー接続のみがデリバリーグループ内のリソースにアクセスできます。
注:
- デフォルトのルールが新しく構成されたルールを上書きしないようにするには、デフォルトのルールを無効にするか、新しいポリシーで使用されているフィルターを除外するように調整する必要があります。
- デフォルトのポリシーは削除できませんが、無効にすることはできます。ポリシーを無効にするには、編集アイコンをクリックし、ポリシーの状態を無効に変更します。
- ポリシーリストには、PowerShellコマンドを使用して追加されたルールも表示されます。これらのポリシーは削除できますが、Studioで編集することはできません。
Studioを使用してアクセスポリシールールを追加する
アクセスポリシールールは、一連のフィルターで構成されます。フィルターの詳細については、この記事を参照してください。アクセスポリシールールを追加するときは、必要に応じて複数の条件フィルターをルールに追加します。
Studioを使用してデリバリーグループのポリシーを追加するには、次の手順に従います。
- Studioで、左側のペインでデリバリーグループを選択します。
- グループを選択し、アクションバーで編集をクリックします。
-
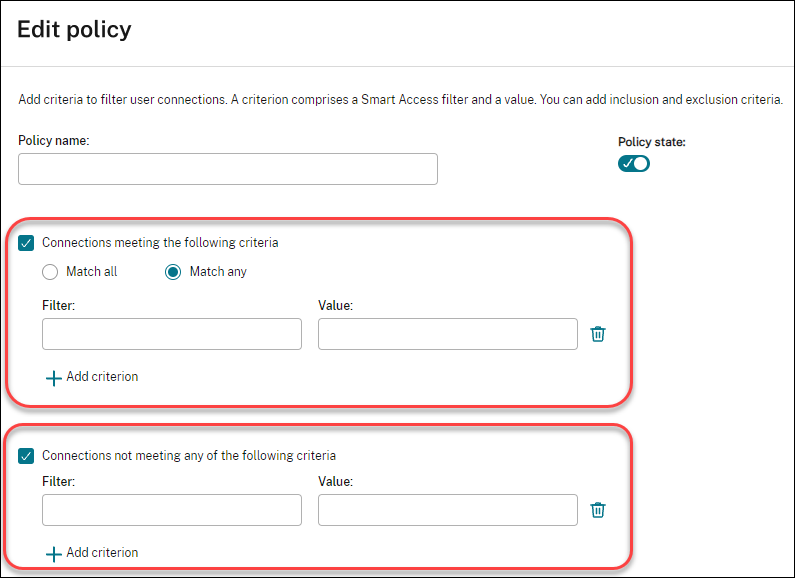
アクセスポリシーページで、追加をクリックします。ポリシーの追加ページが表示されます。
-
ポリシー名フィールドに、ポリシーのわかりやすい名前を入力します。名前は展開内で一意である必要があります。
-
許可されるユーザー接続の基準を定義するには、次の手順に従います。
- 次の条件を満たす接続を選択します。
- 条件の追加をクリックします。
- 「フィルター」フィールドに、使用するフィルターの名前を入力します。「値」フィールドに、フィルターの目的の値を入力します。たとえば、Workspace (StoreFront ではなく) を介して接続しているユーザーのみがこのデリバリーグループのリソースにアクセスできるようにするには、「フィルター」に
Citrix-Via-Workspace、「値」にTrueと入力します。 - さらに条件を追加するには、手順b~cを繰り返します。
-
条件間の関係を選択します:
- いずれかに一致。受信ユーザー接続が構成されたフィルター条件のいずれかを満たす場合にのみアクセスを許可します。
- すべてに一致。受信ユーザー接続が構成されたフィルター条件のすべてを満たす場合にのみアクセスを許可します。
-
禁止されているユーザー接続の条件を定義するには、次の手順に従います:
- 次の条件のいずれも満たさない接続を選択します。
- 条件の追加をクリックします。
- 「フィルター」フィールドに、使用するフィルターの名前を入力します。「値」フィールドに、フィルターの目的の値を入力します。たとえば、
example.cloud.comストアURLを介して接続しているユーザーがこのデリバリーグループのリソースにアクセスすることを禁止するには、「フィルター」にCitrix.Workspace.UsingDomain、「値」にexample.cloud.comと入力します。 -
さらに条件を追加するには、手順b~cを繰り返します。
注:
構成された条件のいずれかを満たすユーザー接続は、このデリバリーグループのリソースへのアクセスが禁止されます。
-
完了をクリックします。
新しいポリシーがポリシーリストに表示されます。
-
この新しいポリシーでカバーされる接続との意図しない重複を避けるために、デフォルトのポリシー規則を確認し、調整します。既存のポリシーを調整するには、次の方法を使用します。
- デフォルトのポリシー規則を無効にします。
- 新しいポリシーの包含条件に追加したSmartAccessフィルターを除外するように、デフォルトのポリシー規則を構成します。詳細については、Studioを使用したポリシー規則の管理およびPowerShellを使用したアクセスポリシー規則の追加と管理を参照してください。
重要:
アクセスポリシー規則についてで説明されているように、ユーザーの接続がデリバリーグループ内の1つ以上のポリシー規則に一致すると、ユーザーはそのリソースにアクセスできるようになります。したがって、規則を作成した後、新しい規則でカバーされる接続との意図しない重複を避けるために、既存の規則を慎重に確認し、調整する必要があります。
Studioを使用したアクセスポリシー規則の管理
包含条件と除外条件を使用して、デフォルトのポリシーを調整できます。たとえば、これらの接続のサブセットへのアクセスを制限するには、次の手順に従います。
- デフォルトポリシーを編集します。
- 次のいずれかの条件を満たす接続を選択します。
- 許可されたユーザーアクセスシナリオのSmartAccessポリシー式を追加、編集、または削除します。
詳細については、Citrix Gatewayのドキュメントを参照してください。
PowerShellを使用したアクセスポリシー規則の追加と管理
デリバリーグループのアクセスポリシー規則を追加および管理するには、次のPowerShellコマンドレットを使用できます。
- New-BrokerAccessPolicyRule
- Get-BrokerAccessPolicyRule
- Set-BrokerAccessPolicyRule
- Rename-BrokerAccessPolicyRule
- Remove-BrokerAccessPolicyRule
詳細については、Citrix Developer Documentationの関連記事を参照してください。
すべてのデリバリーグループにわたるリソースへのユーザーアクセスを制限する
すべてのデリバリーグループにわたって、アプリケーションとデスクトップへのユーザーアクセスを制御するリソースフィルタリングルールを構成できます。これらのルールを使用すると、リソースの種類を指定し、タグベースの制限を適用し、ネットワークの場所やストア接続コンテキストなどの要因に基づいてアクセス条件を適用できます。
必要な権限
このタスクを実行するには、リソースフィルターの管理権限を持つ管理者ロールである必要があります。
リソースフィルタリングルールを追加する
リソースフィルタリングルールを追加するには、次の手順を実行します。
- デリバリーグループ > 設定に移動します。
- リソースフィルタータイルで管理を選択します。
- リソースフィルター規則の管理ダイアログボックスで、追加をクリックします。
- ルールの名前と説明を入力します。
- ルールが適用されるリソースの種類を選択します。
- アプリケーション
- デスクトップ
- 両方
-
ルールが適用されるリソースを識別するタグを選択します。
注:
リソースの種類として両方を選択した場合、タグの選択は必須です。
-
Smart Accessフィルターを構成して、リソースがフィルターされる条件を定義します。
- 追加をクリックしてルールを保存します。
アクセスポリシーのユーザー範囲を構成する
デフォルトでは、デリバリーグループ内のすべてのアクセスポリシーは、同じユーザーセットに適用されます。Studio、PowerShell、またはRest APIを使用して、特定のユーザーに適用されるようにアクセスポリシーを構成できます。
Studioを使用して指定したユーザーにアクセスポリシーを適用するには、次の手順に従います。
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーでデリバリーグループの編集を選択します。
- ユーザーページで、コンテキストアクセスを使用を選択します。
- 設定するアクセスポリシーを選択し、ユーザーアクセススコープをクリックします。ユーザーアクセススコープページが表示されます。
-
このポリシーを適用する認証済みユーザーを定義するには:
- このポリシーをすべての認証済みユーザーに適用するには、認証済みユーザーがリソースを使用することを許可するを選択します。
- このポリシーを特定のユーザーに適用するには、リソースの使用を制限するが選択されたままにします。次に、許可リストとブロックリストを使用して、このポリシーのユーザーを追加または削除します。
- このアクセスポリシーを資格情報を提供しないユーザーに適用するには、認証されていない(匿名)ユーザーへのアクセスを許可する。資格情報は不要を選択します。
マシン
- マシンのユーザー割り当てを管理する
- シングルセッションのプールされたVDAでローカルホストキャッシュを有効にする
- マシンを更新する
- デスクトップのタグ制限を追加、変更、または削除する
- マシンを削除する
- ユーザーがマシンに接続できないようにする(メンテナンスモード)
- マシンをシャットダウンして再起動する
- マシンの再起動スケジュールを作成および管理する
- 1回限りの再起動スケジュールを有効にする
- Autoscale™ の管理
この記事で説明されている機能に加えて、マシンのプロアクティブな電源管理に関する情報については、Autoscale を参照してください。
マシンのユーザー割り当てを管理する
注:
このタスクは、MCSでプロビジョニングされたシングルセッションの静的マシンでのみ利用可能です。
デリバリーグループ内のマシンのユーザー割り当てを管理します。デリバリーグループにデスクトップ割り当てルールが構成されている場合、マシンは最初のデスクトップ起動時にユーザーにランダムに割り当てられ、ユーザー割り当てが変更されない限り、ユーザーに割り当てられたままになります。未割り当てのマシンを特定のユーザーに手動で割り当てる場合、またはマシンの既存のユーザー割り当てを変更したい場合は、このタスクで説明されている手順に従って変更を行います。これらの手順を使用すると、ユーザーに割り当てられたマシンのCitrix Workspaceアプリに表示される名前を変更することもできます。
詳細な手順は次のとおりです。
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーで編集を選択します。
-
左ペインで、マシン割り当てを選択します。グループ内の各マシンの次の詳細が表示されます。
- マシン名: マシンの名前を表示します。
- 表示名: Citrix Workspaceアプリでマシンの表示名を表示します。
- ユーザー: このマシンに割り当てられているユーザーを表示します。デスクトップ割り当てルールが構成されている場合、マシンは最初のデスクトップ起動時にユーザーにランダムに割り当てられ、ユーザー割り当てが変更されない限り、ユーザーに割り当てられたままになります。
-
マシンを見つけて、ユーザーを割り当てるか、ユーザー割り当てを変更します。
- ユーザーを参照するために参照をクリックします。
- 「ユーザー」列に、セミコロンで区切られたユーザー名のリストを入力します。
- CSVファイルを使用して設定の詳細をインポートするには、CSVファイルからインポートをクリックします。
- マシンのデスクトップアイコンを
.icoまたは.exeファイルから更新するには、変更をクリックします。指定されたアイコンは、マシンレベルでのみ設定されたデフォルトアイコンを上書きします。
-
(オプション)マシンがユーザーに割り当てられている場合は、必要に応じて表示名を変更します。
注:
表示名フィールドは、マシンがユーザーに割り当てられている場合にのみ有効になります。
- マシンがデスクトップ割り当てルールに基づいてユーザーに割り当てられている場合、このフィールドにはそのルールで構成された表示名が表示されます。
- マシンが手動でユーザーに割り当てられ、フィールドが空白のままの場合、デリバリーグループの公開名(指定されている場合)がマシンの表示名として使用されます。公開名が指定されていない場合は、デリバリーグループの名前が使用されます。デリバリーグループの公開名は、PowerShellを介してのみ指定できます。
- 変更を適用してウィンドウを開いたままにするには、適用を選択します。または、変更を適用してウィンドウを閉じるには、OKを選択します。
シングルセッションプールVDAのローカルホストキャッシュを有効にする
デフォルトでは、電源管理されたシングルセッションのプールされたマシンは、ローカルホストキャッシュモードの場合、1つのセッションでのみ使用できます。このデフォルトの動作は、デリバリーグループごとに上書きできます。詳細な手順は次のとおりです。
- Studioで、左ペインのデリバリーグループを選択します。
- 必要に応じてグループを選択し、アクションバーで編集を選択します。
- ローカルホストキャッシュページで、後続のセッションにマシンを使用するを選択します。
- 加えた変更を適用してウィンドウを開いたままにするには、適用を選択します。または、変更を適用してウィンドウを閉じるには、OKを選択します。
代わりに、PowerShellコマンドを使用してデフォルトの動作を上書きできます。詳細については、「PowerShellを使用した有効化」を参照してください。
重要:
電源管理されたシングルセッションのプールされたマシンへのアクセスを有効にすると、以前のユーザーセッションのデータと変更が後続のセッションに存在してしまう可能性があります。
デリバリーグループ内のマシンを更新する
- Studioで、左ペインのデリバリーグループを選択します。
- グループを選択し、アクションバーでマシンの表示を選択します。
- マシンを選択し、アクションバーでマシンの更新を選択します。
別のイメージを選択するには、イメージを選択し、スナップショットを選択します。
変更を適用してマシンユーザーに通知するには、エンドユーザーへのロールアウト通知を選択します。次に、以下を指定します。
- イメージを更新するタイミング:今すぐ、または次回の再起動時
- 再起動の配布時間(グループ内のすべてのマシンの更新を開始するまでの合計時間)
- ユーザーに再起動が通知されるかどうか
- ユーザーが受け取るメッセージ
デスクトップのタグ制限を追加、変更、または削除する
タグ制限の追加、変更、削除は、起動対象となるデスクトップに予期せぬ影響を与える可能性があります。「タグ」の考慮事項と注意点を確認してください。
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーで編集を選択します。
- デスクトップページで、デスクトップを選択し、編集を選択します。
- タグ制限を追加するには、タグを持つマシンへの起動を制限を選択し、タグを選択します。
-
タグ制限を変更または削除するには、次のいずれかを実行します。
- 別のタグを選択します。
- このタグを持つマシンへの起動を制限のチェックを外して、タグ制限を削除します。
- 変更を適用してウィンドウを開いたままにするには、適用を選択します。または、変更を適用してウィンドウを閉じるには、OKを選択します。
デリバリーグループからマシンを削除する
マシンを削除すると、デリバリーグループから削除されます。デリバリーグループが使用するマシンカタログからは削除されません。したがって、そのマシンは別のデリバリーグループに割り当てることができます。
マシンは、削除する前にシャットダウンする必要があります。削除中にユーザーがマシンに接続するのを一時的に停止するには、シャットダウンする前にマシンをメンテナンスモードにします。
マシンには個人データが含まれている可能性があるため、別のユーザーにマシンを割り当てる前に注意してください。マシンの再イメージングを検討してください。
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーでマシンを表示を選択します。
- マシンがシャットダウンされていることを確認します。
- マシンを選択し、アクションバーでデリバリーグループから削除を選択します。
マシンが使用する接続を介して、デリバリーグループからマシンを削除することもできます。
デリバリーグループ内のマシンへのユーザー接続を防止する(メンテナンスモード)
マシンへの新しい接続を一時的に停止する必要がある場合は、デリバリーグループ内の1台またはすべてのマシンでメンテナンスモードをオンにできます。これは、パッチを適用したり、管理ツールを使用したりする前に行う場合があります。
- マルチセッションOSマシンがメンテナンスモードの場合、ユーザーは既存のセッションに接続できますが、新しいセッションを開始することはできません。
- シングルセッションOSマシン(またはリモートPCアクセスを使用するPC)がメンテナンスモードの場合、ユーザーは接続または再接続できません。現在の接続は、切断またはログオフするまで接続されたままになります。
メンテナンスモードをオンまたはオフにするには:
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択します。
-
デリバリーグループ内のすべてのマシンでメンテナンスモードをオンにするには、アクションバーでメンテナンスモードをオンにするを選択します。
1台のマシンでメンテナンスモードをオンにするには、アクションバーでマシンを表示を選択します。マシンを選択し、アクションバーでメンテナンスモードをオンにするを選択します。
- デリバリーグループ内の1台またはすべてのマシンでメンテナンスモードをオフにするには、上記の手順に従いますが、アクションバーでメンテナンスモードをオフにするを選択します。
Windowsリモートデスクトップ接続(RDC)の設定も、マルチセッションOSマシンがメンテナンスモードであるかどうかに影響します。メンテナンスモードは、次のいずれかが発生した場合にオンになります。
- 前述のとおり、メンテナンスモードがオンに設定されています。
- RDCがこのコンピューターへの接続を許可しないに設定されています。
- RDC は このコンピューターへの接続を許可しない に設定されておらず、リモートホスト構成ユーザーログオンモードの設定は 再接続を許可するが、新しいログオンは禁止する または サーバーが再起動されるまで再接続を許可するが、新しいログオンは禁止する のいずれかです。
以下の項目についても、メンテナンスモードをオンまたはオフにできます。
- 接続。その接続を使用しているマシンに影響します。
- マシンカタログ。そのカタログ内のマシンに影響します。
デリバリーグループ内のマシンのシャットダウンと再起動
この手順は、リモートPCアクセス マシンではサポートされていません。
- Studio で、左側のペインで Delivery Groups を選択します。
- グループを選択し、アクションバーで View Machines を選択します。
-
マシンを選択し、アクションバーで次のいずれかのアクションを選択します。
注:
- 次のアクションは、電源管理されているマシンにのみ適用されます。
- マシン状態によっては、一部のオプションが利用できない場合があります。
- 強制シャットダウン: マシンの電源を強制的にオフにし、マシンリストを更新します。
- 再起動: オペレーティングシステムにシャットダウンを要求し、その後マシンを再度起動します。オペレーティングシステムがこれに応じられない場合、マシンは現在の状態のままになります。
- 強制再起動: オペレーティングシステムを強制的にシャットダウンし、その後マシンを再起動します。
- 一時停止: マシンをシャットダウンせずに一時停止し、マシンの一覧を更新します。
- シャットダウン: オペレーティングシステムにシャットダウンを要求します。
強制ではない操作の場合、マシンが10分以内にシャットダウンしないと、電源がオフになります。シャットダウン中にWindowsが更新プログラムのインストールを試みると、更新が完了する前にマシンの電源がオフになるリスクがあります。
デリバリーグループ内のマシンの再起動スケジュールを作成および管理する
注:
- Autoscaleが有効なデリバリーグループに再起動スケジュールが適用されると、そのマシンは電源がオフになり、Autoscaleが電源をオンにするまでそのままになります。
- ランダムなシングルセッションマシンに再起動スケジュールが適用されると、コストを節約するために、それらのマシンは再起動されるのではなく電源がオフになります。マシンの電源をオンにするには、Autoscaleを使用することをお勧めします。
- デリバリーグループのタイムゾーンを変更すると、そのデリバリーグループ内のマシンが再起動される可能性があります。これを避けるには、稼働時間外にタイムゾーン設定を変更するようにしてください。
再起動スケジュールは、デリバリーグループ内のマシンが定期的に再起動されるタイミングを指定します。デリバリーグループに対して1つ以上のスケジュールを作成できます。スケジュールは、次のいずれかに影響を与えることができます。
- グループ内のすべてのマシン。
- グループ内の1つ以上の(ただしすべてではない)マシン。マシンは、マシンに適用するタグによって識別されます。これはタグ制限と呼ばれます。タグは、アクションをそのタグを持つアイテム(この場合はマシン)のみに制限するためです。
たとえば、すべてのマシンが1つのデリバリーグループにあるとします。すべてのマシンを週に1回再起動し、経理チームが使用するマシンを毎日再起動したいとします。これを実現するには、すべてのマシンに対して1つのスケジュールを設定し、経理のマシンのみに対して別のスケジュールを設定します。
スケジュールには、再起動が開始される曜日と時刻、および期間が含まれます。期間は、「影響を受けるすべてのマシンを同時に開始する」か、影響を受けるすべてのマシンを再起動するのにかかる可能性のある間隔のいずれかです。
スケジュールを有効または無効にできます。スケジュールを無効にすることは、テスト中、特別な期間中、または必要になる前にスケジュールを準備する際に役立ちます。
管理コンソールから自動電源オンまたはシャットダウンにスケジュールを使用することはできません。再起動のみに使用できます。
スケジュールの重複
複数のスケジュールが重複する可能性があります。上記の例では、両方のスケジュールが経理用マシンに影響を与えます。これらのマシンは日曜日に2回再起動される可能性があります。スケジューリングコードは、意図したよりも頻繁に同じマシンを再起動しないように設計されていますが、保証はできません。
- スケジュールが開始時刻と期間で正確に一致する場合、マシンが再起動されるのは1回だけである可能性が高くなります。
- スケジュールが開始時刻と期間で異なるほど、複数回の再起動が発生する可能性が高くなります。
- スケジュールによって影響を受けるマシンの数も、重複の可能性に影響します。例では、すべてのマシンに影響する週次スケジュールは、それぞれに指定された期間に応じて、経理用マシンの日次スケジュールよりも早く再起動を開始する可能性があります。
再起動スケジュールについて詳しく知るには、「再起動スケジュールの内部」を参照してください。
再起動スケジュールの表示
- Studioから、左ペインでDelivery Groupsを選択します。
- グループを選択し、アクションバーでEditを選択します。
- Restart Scheduleページを選択します。
Restart Scheduleページには、設定された各スケジュールについて次の情報が含まれています。
- スケジュール名。
- 使用されているタグ制限(ある場合)。
- マシンの再起動がどのくらいの頻度で発生するか。
- マシンユーザーが通知を受け取るかどうか。
- スケジュールが有効かどうか。スケジュールを無効にすることは、テスト中、特別な期間中、またはスケジュールが必要になる前に準備する際に役立ちます。
タグの追加(適用)
タグ制限を使用する再起動スケジュールを構成する場合は、そのスケジュールが影響するマシンにタグが追加(適用)されていることを確認してください。上記の例では、経理チームが使用する各マシンにタグが適用されています。詳細については、「タグ」を参照してください。
1台のマシンに複数のタグを適用できますが、再起動スケジュールで指定できるタグは1つだけです。
- Studioから、左ペインで [デリバリーグループ] を選択します。
- スケジュールによって制御されるマシンを含むグループを選択します。
- [マシンの表示] を選択し、タグを追加するマシンを選択します。
- アクションバーで [タグの管理] を選択します。
- タグが存在する場合は、タグ名の横にあるチェックボックスをオンにします。タグが存在しない場合は、[作成] を選択し、タグの名前を指定します。タグが作成されたら、新しく作成されたタグ名の横にあるチェックボックスをオンにします。
- [タグの管理] ダイアログで [保存] を選択します。
再起動スケジュールの作成
注:
再起動スケジュールは、電源管理されているすべてのマルチセッションマシンと、電源管理されていないすべてのマルチセッションマシンに適用できます。
- Studioから、左ペインで [デリバリーグループ] を選択します。
- グループを選択し、アクションバーで [編集] を選択します。
- 「再起動スケジュール」ページで、「追加」を選択します。
-
「再起動スケジュールの追加」ページで:
- スケジュールを有効にするには、「はい」を選択します。スケジュールを無効にするには、「いいえ」を選択します。
- スケジュール名と説明を入力します。
- 「タグに制限」の場合、タグの制限を適用します。
- 「メンテナンスモードのマシンを含める」の場合、このスケジュールにメンテナンスモードのマシンを含めるかどうかを選択します。代わりにPowerShellを使用するには、「メンテナンスモードのマシンのスケジュールされた再起動」を参照してください。
- 「再起動頻度」の場合、再起動の頻度(毎日、毎週、毎月、または1回)を選択します。「毎週」または「毎月」を選択した場合、1つ以上の特定の日を指定できます。
- 「繰り返し間隔」の場合、スケジュールを実行する頻度を指定します。
- 「開始日」の場合、スケジュールの初回実行の開始日を指定します。
- 「再起動開始時刻」の場合、24時間形式で、再起動を開始する時刻を指定します。
- 「再起動期間」の場合:
- 応答しないセッションを持つマシンを強制的に再起動するには、「強制再起動」を選択し、次のいずれかのオプションを選択します。
- 「すべてのマシンを一度に再起動」
- 「指定した時間内にすべてのマシンを再起動」を選択し、時間を「時間」または「分」で指定します。
-
再起動する前にすべてのセッションがドレインされるのを待つには、「グレースフル再起動」を選択します。
グレースフル再起動を使用するように構成された再起動スケジュールを開始すると:
- デリバリーグループに属するすべてのアイドル状態のマシンはすぐに再起動されます。
- 1つ以上のセッションがアクティブなデリバリーに属する各マシンは、すべてのセッションがログオフされたときに再起動されます。
注:
グレースフル再起動スケジュールは、電源管理されたマシンのみを再起動できます。
- 応答しないセッションを持つマシンを強制的に再起動するには、「強制再起動」を選択し、次のいずれかのオプションを選択します。
- 「ユーザーに通知を送信」で、再起動が開始される前に、該当するマシンに通知メッセージを表示するかどうかを決定します。デフォルトでは、メッセージは表示されません。
- 再起動が開始される15分前にメッセージを表示することを選択した場合、最初のメッセージの後に5分ごとにメッセージを繰り返すことができます。デフォルトでは、メッセージは繰り返されません。
-
通知のタイトルとテキストを入力します。デフォルトのテキストはありません。
メッセージに再起動までのカウントダウンを含める場合は、変数%m%を含めます。すべてのマシンを同時に再起動することを選択しない限り、メッセージは再起動前の適切なタイミングで各マシンに表示されます。
- 「完了」をクリックして変更を適用し、「再起動スケジュールの追加」ウィンドウを閉じます。
- 「適用」をクリックして行った変更を適用し、「デリバリーグループの編集」ウィンドウを開いたままにします。または、「保存」をクリックして変更を適用し、ウィンドウを閉じます。
再起動スケジュールをすぐに実行する
再起動スケジュールは、デリバリーグループ内のマシンが定期的に再起動するタイミングを指定します。再起動スケジュールをすぐに実行して、そのスケジュール内のマシンを再起動することもできます。
再起動スケジュールをすぐに実行するには、次の手順に従います。
- Studioで、左ペインの「デリバリーグループ」を選択します。
- 該当するデリバリーグループを選択し、アクションバーで編集を選択します
- 再起動スケジュールページで、実行したいスケジュールを選択し、今すぐスケジュールを実行を選択します。
注:
- セッションドレイン後にすべてのマシンを再起動設定で構成されている場合、スケジュールをすぐに実行することはできません。
- 今すぐスケジュールを実行は、一度に1つのスケジュールにのみ適用できます。
- スケジュールを編集した後、今すぐスケジュールを実行は利用できなくなります。利用可能にするには適用を選択します。
再起動スケジュールの編集、削除、有効化、または無効化
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーで編集を選択します。
-
再起動スケジュールページで、スケジュールのチェックボックスを選択します。
- スケジュールを編集するには、編集を選択します。再起動スケジュールの作成のガイダンスを使用して、スケジュール構成を更新します。
- スケジュールを有効または無効にするには、編集を選択します。再起動スケジュールを有効にするチェックボックスをオンまたはオフにします。
- スケジュールを削除するには、削除を選択します。削除を確認します。スケジュールを削除しても、影響を受けるマシンに適用されているタグには影響しません。
データベース障害により遅延したスケジュールされた再起動
注:
この機能はPowerShellでのみ利用可能です。
デリバリーグループ内のマシン(VDA)のスケジュールされた再起動が開始される前にサイトデータベースの停止が発生した場合、停止が終了すると再起動が開始されます。この動作は意図しない結果を招く可能性があります。
たとえば、デリバリーグループの再起動を非稼働時間中(午前3時開始)に発生するようにスケジュールしたとします。スケジュールされた再起動が開始される1時間前(午前2時)にサイトデータベースの停止が発生しました。停止は6時間(午前8時まで)続きました。再起動スケジュールは、Delivery Controller™とサイトデータベース間の接続が復元されたときに開始されます。VDAの再起動は、元のスケジュールから5時間後に開始されます。この動作により、稼働時間中にVDAが再起動する可能性があります。
この状況を回避するために、MaxOvertimeStartMinsパラメーターをNew-BrokerRebootScheduleV2およびSet-BrokerRebootScheduleV2コマンドレットで使用できます。この値は、再起動スケジュールが開始できる、スケジュールされた開始時刻からの最大分数を示します。
-
その時間内(スケジュールされた時間 +
MaxOvertimeStartMins)にデータベース接続が復元された場合、VDAの再起動が開始されます。 -
その時間内にデータベース接続が復元されない場合、VDAの再起動は開始されません。
-
このパラメーターが省略されているか、値がゼロの場合、停止期間に関係なく、データベースへの接続が復元されたときにスケジュールされた再起動が開始されます。
詳細については、コマンドレットのヘルプを参照してください。この機能はPowerShellでのみ利用可能です。
メンテナンスモードのマシンのスケジュールされた再起動
再起動スケジュールがメンテナンスモードのマシンに影響するかどうかを示すには、BrokerRebootScheduleV2コマンドレットでIgnoreMaintenanceModeオプションを使用します。
たとえば、次のコマンドレットは、メンテナンスモードのマシンとメンテナンスモードではないマシンの両方を再起動するスケジュールを作成します。
New-BrokerRebootSchedulev2 rebootSchedule1 -DesktopGroupName <myDesktopGroup> -IgnoreMaintenanceMode $true
次のコマンドレットは、既存の再起動スケジュールを変更します。
Set-BrokerRebootSchedulev2 rebootSchedule1 -IgnoreMaintenanceMode $true
詳細については、コマンドレットのヘルプを参照してください。
1回限りの再起動スケジュールを有効にする
PowerShell を使用して1回限りの再起動スケジュールを有効にする場合は、次の BrokerCatalogRebootSchedule PowerShell コマンドを使用して、再起動スケジュールを作成、変更、および削除します。
Get-BrokerCatalogRebootScheduleNew-BrokerCatalogRebootScheduleSet-BrokerCatalogRebootScheduleRemove-BrokerCatalogRebootScheduleRename-BrokerCatalogRebootSchedule
制限事項:
- 構成されたタイムゾーンがないカタログに関連付けられたカタログ再起動スケジュールは作成されますが、開始されません。
- カタログ再起動スケジュールが作成されると、その再起動スケジュールはデリバリーグループに属するカタログVMでのみ実行されます。
例:
-
BankTellers という名前のカタログ内のVMの再起動スケジュールを、Feb 3, 2022の午前2時から午前4時の間に開始するように作成します。
New-BrokerCatalogRebootSchedule -Name BankTellers -CatalogName BankTellers -StartDate "2022-02-03" -StartTime "02:00" -Enabled $true -RebootDuration 120 <!--NeedCopy--> -
UID 17を持つカタログ内のVMの再起動スケジュールを、Feb 3, 2022の午前1時から午前5時の間に開始するように作成します。再起動の10分前に、各VMは、すべてのユーザーセッションで、タイトルが「WARNING: Reboot pending」、メッセージが「Save your work」のメッセージボックスを表示するように設定されます。
New-BrokerCatalogRebootSchedule -Name 'Update reboot' -CatalogUid 17 -StartDate "2022-02-03" -StartTime "01:00" -Enabled $true -RebootDuration 240 -WarningTitle "WARNING: Reboot pending" -WarningMessage "Save your work" -WarningDuration 10 <!--NeedCopy--> -
Old Name という名前のカタログ再起動スケジュールを New Name に変更します。
Rename-BrokerCatalogRebootSchedule -Name "Old Name" -NewName "New Name" <!--NeedCopy--> -
UID 1を持つすべてのカタログ再起動スケジュールを表示し、UID 1を持つカタログ再起動スケジュールを New Name に変更します。
Get-BrokerCatalogRebootSchedule -Uid 1 | Rename-BrokerCatalogRebootSchedule -NewName "New Name" -PassThru <!--NeedCopy--> -
カタログ再起動スケジュール「Accounting」を設定し、各VMの再起動の10分前に、タイトル「WARNING: Reboot pending, and the message, Save your work」のメッセージを表示します。このメッセージは、そのVM上のすべてのユーザーセッションに表示されます。
Set-BrokerCatalogRebootSchedule -Name Accounting -WarningMessage "Save your work" -WarningDuration 10 -WarningTitle "WARNING: Reboot pending" <!--NeedCopy--> -
無効になっているすべての再起動スケジュールを表示し、その後、無効になっているすべての再起動スケジュールを有効にします。
Get-BrokerCatalogRebootSchedule -Enabled $false | Set-BrokerCatalogRebootSchedule -Enabled $true <!--NeedCopy--> -
UID 17のカタログ再起動スケジュールを設定し、各VMの再起動の15分前、10分前、5分前にメッセージ「Rebooting in %m% minutes」を表示します。
Set-BrokerCatalogRebootSchedule 17 -WarningMessage "Rebooting in %m% minutes." -WarningDuration 15 -WarningRepeatInterval 5 <!--NeedCopy--> -
カタログ「MyCatalog」のタイムゾーンを構成します。
 Set-BrokerCatalog -Name "MyCatalog" -TimeZone <TimeZone>
 <!--NeedCopy-->
Autoscaleの管理
デリバリーグループでは、デフォルトでAutoscaleが無効になっています。デリバリーグループのAutoscaleを管理するには(該当する場合)、次の手順に従います。
- Studioで、左ペインのDelivery Groupsを選択します。
- グループを選択し、アクションバーでManage Autoscaleを選択します。Manage Autoscaleウィンドウが表示されます。
- 必要に応じて設定を構成します。Autoscaleの設定については、「Autoscale」を参照してください。
- 加えた変更を適用してウィンドウを開いたままにするには、Applyを選択します。または、変更を適用してウィンドウを閉じるには、Saveを選択します。
セッション
- セッションのログオフまたは切断、またはユーザーへのメッセージ送信
- セッションのプレ起動とセッションの維持を構成する
- セッションローミングを構成する
- メンテナンスモードのマシンから切断された場合のセッション再接続を制御する
セッションからログオフまたは切断する、またはデリバリーグループのユーザーにメッセージを送信する
- Studioで、左ペインのDelivery Groupsを選択します。
- グループを選択し、アクションバーでView Machinesを選択します。
- ユーザーをセッションからログオフさせるには、セッションまたはデスクトップを選択し、アクションバーでLog offを選択します。セッションが閉じられ、マシンは特定のユーザーに割り当てられていない限り、他のユーザーが利用できるようになります。
- セッションを切断するには、セッションまたはデスクトップを選択し、アクションバーでDisconnectを選択します。アプリケーションは引き続き実行され、マシンはそのユーザーに割り当てられたままになります。ユーザーは同じマシンに再接続できます。
- ユーザーにメッセージを送信するには、セッション、マシン、またはユーザーを選択し、アクションバーでSend messageを選択します。メッセージを入力します。
デリバリーグループでセッションの事前起動とセッションの維持を構成する
これらの機能は、マルチセッションOSマシンでのみサポートされています。
セッションの事前起動とセッションの維持機能は、以下の方法で指定されたユーザーがアプリケーションにすばやくアクセスできるようにします。
- 要求される前にセッションを開始する(セッションの事前起動)
- ユーザーがすべてのアプリケーションを閉じた後もアプリケーションセッションをアクティブに保つ(セッションの維持)
デフォルトでは、セッションの事前起動とセッションの維持は使用されません。セッションは、ユーザーがアプリケーションを起動したときに開始(起動)され、セッション内の最後に開いたアプリケーションが閉じるまでアクティブなままです。
考慮事項:
- デリバリーグループはアプリケーションをサポートしている必要があり、マシンはマルチセッションOS用のVDA(最小バージョン7.6)を実行している必要があります。
- これらの機能は、Citrix Workspaceアプリfor Windowsを使用している場合にのみサポートされており、さらにCitrix Workspaceアプリの構成が必要です。手順については、お使いのCitrix Workspaceアプリfor Windowsバージョンの製品ドキュメントで「session prelaunch」を検索してください。
- HTML5 用 Citrix Workspace アプリはサポートされていません。
- セッションの事前起動を使用している場合、ユーザーのマシンがサスペンドモードまたは休止状態になると、事前起動は機能しません(セッションの事前起動設定に関係なく)。ユーザーは自分のマシン/セッションをロックできます。ただし、ユーザーが Citrix Workspace アプリからログオフすると、セッションは終了し、事前起動は適用されなくなります。
- セッションの事前起動を使用している場合、物理クライアントマシンはサスペンドまたは休止状態の電源管理機能を使用できません。クライアントマシンのユーザーはセッションをロックできますが、ログオフすべきではありません。
- 事前起動セッションと残存セッションは同時接続ライセンスを消費しますが、これは接続されている場合に限ります。ユーザー/デバイスライセンスを使用している場合、ライセンスは90日間有効です。未使用の事前起動セッションと残存セッションは、デフォルトで15分後に切断されます。この値はPowerShell (
New/Set-BrokerSessionPreLaunchコマンドレット) で構成できます。 - これらの機能を相互に補完するように調整するには、ユーザーのアクティビティパターンを慎重に計画し、監視することが不可欠です。最適な構成は、ユーザーがアプリケーションに早くアクセスできるという利点と、ライセンスの使用とリソースの割り当てにかかるコストとのバランスを取ります。
- Citrix Workspace アプリで、セッションの事前起動を特定の時刻にスケジュールすることもできます。
未使用の事前起動セッションと残存セッションがアクティブなままになる期間
ユーザーがアプリケーションを起動しない場合に、未使用のセッションがアクティブなままになる期間を指定する方法はいくつかあります。構成されたタイムアウトとサーバー負荷しきい値です。これらすべてを構成できます。最初に発生したイベントによって、未使用のセッションが終了します。
-
タイムアウト: 構成されたタイムアウトは、未使用の事前起動セッションまたは残存セッションがアクティブなままになる分数、時間、または日数を指定します。タイムアウトを短くしすぎると、事前起動セッションは、ユーザーがアプリケーションに早くアクセスできるという利点を提供する前に終了します。タイムアウトを長くしすぎると、サーバーに十分なリソースがないため、受信ユーザー接続が拒否される可能性があります。
このタイムアウトは、SDK (
New/Set-BrokerSessionPreLaunchコマンドレット) からのみ有効にでき、管理コンソールからは有効にできません。タイムアウトを無効にすると、そのデリバリーグループのコンソール表示やデリバリーグループの編集ページには表示されません。 -
しきい値: サーバー負荷に基づいて事前起動セッションと残存セッションを自動的に終了することで、サーバーリソースが利用可能である限り、セッションが可能な限り長く開いたままになるようにします。未使用の事前起動セッションと残存セッションは、新しいユーザーセッションにリソースが必要なときに自動的に終了するため、接続拒否の原因にはなりません。
2つのしきい値を構成できます。デリバリーグループ内のすべてのサーバーの平均負荷率と、グループ内の単一サーバーの最大負荷率です。しきい値を超えると、事前起動状態または残存状態にあった時間が最も長いセッションが終了します。負荷がしきい値を下回るまで、セッションは1分間隔で1つずつ終了します。しきい値を超えている間は、新しい事前起動セッションは開始されません。
Controllerに登録されていないVDAを持つサーバーと、メンテナンスモードのサーバーは、完全にロードされていると見なされます。計画外の停止が発生すると、容量を解放するために事前起動セッションと残存セッションが自動的に終了します。
セッションの事前起動を有効にするには
- Studioで、左ペインのデリバリーグループを選択します。
- グループを選択し、アクションバーで編集を選択します。
-
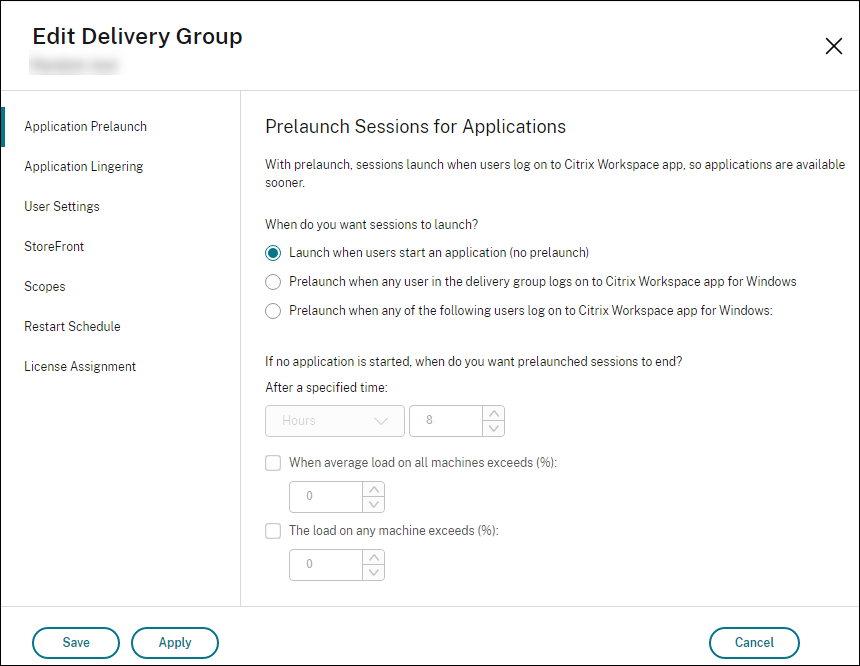
アプリケーションの事前起動ページで、セッションを起動するタイミングを選択してセッションの事前起動を有効にします。
- ユーザーがアプリケーションを起動したとき。これはデフォルト設定です。セッションの事前起動は無効になっています。
- デリバリーグループ内のいずれかのユーザーがCitrix Workspaceアプリ for Windowsにログオンしたとき。
- ユーザーおよびユーザーグループのリスト内のいずれかのユーザーがCitrix Workspaceアプリ for Windowsにログオンしたとき。このオプションを選択する場合は、ユーザーまたはユーザーグループも指定してください。
-
ユーザーがアプリケーションを起動すると、事前起動されたセッションは通常のセッションに置き換えられます。ユーザーがアプリケーションを起動しない場合(事前起動されたセッションが未使用の場合)、次の設定がそのセッションがアクティブなままである期間に影響します。
- 指定された時間間隔が経過したとき。時間間隔は変更できます(1~99日、1~2376時間、または1~142,560分)。
- デリバリーグループ内のすべてのマシンの平均負荷が指定された割合(1~99%)を超えたとき。
- デリバリーグループ内のいずれかのマシンの負荷が指定された割合(1~99%)を超えたとき。
まとめ:事前起動されたセッションは、ユーザーがアプリケーションを起動する、指定された時間が経過する、または指定された負荷しきい値を超える、のいずれかのイベントが発生するまでアクティブなままです。
セッションの維持を有効にするには
- Studioから、左ペインでデリバリーグループを選択します。
- グループを選択し、アクションバーで編集を選択します。
-
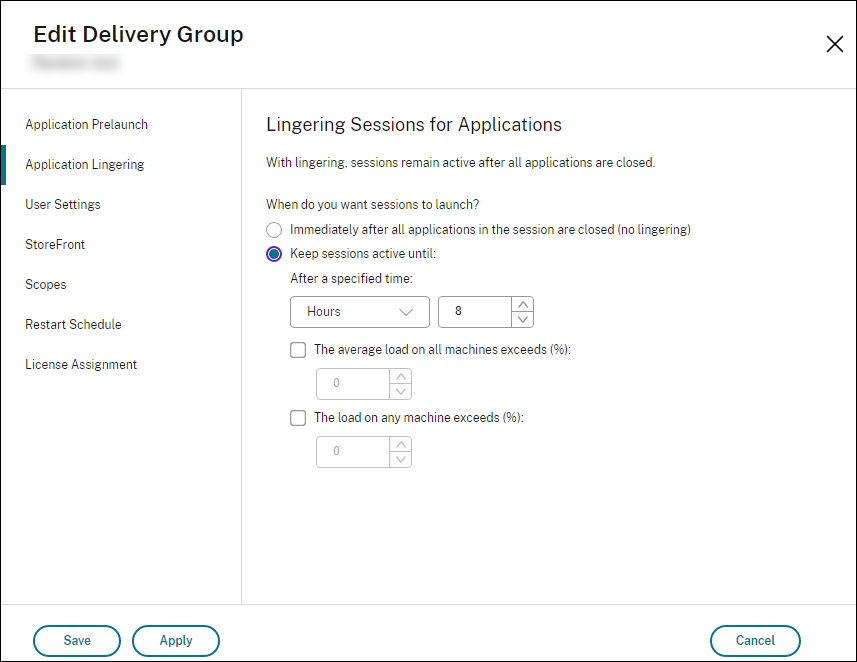
アプリケーションの維持ページで、セッションをアクティブなままにするを選択してセッションの維持を有効にします。
-
ユーザーが別のアプリケーションを起動しない場合、残存セッションがアクティブなままになる期間に影響するいくつかの設定があります。
- 指定された時間間隔が経過した場合。時間間隔は、1~99日、1~2376時間、または1~142,560分に変更できます。
- デリバリーグループ内のすべてのマシンの平均負荷が指定されたパーセンテージ(1~99%)を超えた場合。
- デリバリーグループ内のいずれかのマシンの負荷が指定されたパーセンテージ(1~99%)を超えた場合。
まとめ:残存セッションは、ユーザーがアプリケーションを起動する、指定された時間が経過する、または指定された負荷しきい値を超える、のいずれかのイベントが発生するまでアクティブなままです。
セッションローミングを構成する
デフォルトでは、デリバリーグループでセッションローミングが有効になっています。セッションは、ユーザーとともにクライアントデバイス間をローミングします。ユーザーがセッションを起動し、別のデバイスに移動すると、同じセッションが使用され、アプリケーションは両方のデバイスで同時に利用可能になります。複数のデバイスでアプリケーションを表示できます。アプリケーションは、デバイスや現在のセッションの有無にかかわらず追従します。多くの場合、アプリケーションに割り当てられたプリンターやその他のリソースも追従します。または、PowerShellを使用することもできます。詳細については、「セッションローミング」を参照してください。
アプリケーションのセッションローミングを構成する
アプリケーションのセッションローミングを構成するには、次の手順に従います。
-
Studioで、左側のペインでDelivery Groupsを選択します。
-
グループを選択し、アクションバーでEdit Delivery Groupを選択します。
-
Usersページで、Sessions roam with users as they move between devicesチェックボックスをオンにして、セッションローミングを有効にします。
- 有効にすると、ユーザーがアプリケーションセッションを起動して別のデバイスに移動した場合、同じセッションが使用され、両方のデバイスで利用可能になります。無効にすると、セッションはデバイス間をローミングしなくなります。
-
変更を適用してウィンドウを閉じるには、OKを選択します。
デスクトップのセッションローミングを構成する
デスクトップのセッションローミングを構成するには、次の手順に従います。
-
Studioで、左側のペインで[デリバリーグループ]を選択します。
-
グループを選択し、アクションバーで[デリバリーグループの編集]を選択します。
-
[デスクトップ]ページで、デスクトップを選択し、[編集]を選択します。
-
[セッションローミング]チェックボックスをオンにして、セッションローミングを有効にします。
- 有効にすると、ユーザーがデスクトップを起動してから別のデバイスに移動した場合、同じセッションが使用され、両方のデバイスでアプリケーションが利用可能になります。無効にすると、セッションはデバイス間をローミングしなくなります。
-
[OK]を選択して変更を適用し、ウィンドウを閉じます。
メンテナンスモードのマシンから切断された場合のセッション再接続を制御する
注:
この機能はPowerShellでのみ利用可能です。
メンテナンスモードのマシンで切断されたセッションが、デリバリーグループ内のマシンに再接続できるかどうかを制御できます。
2021年5月下旬以前は、メンテナンスモードのマシンから切断されたシングルセッションのプールされたデスクトップセッションの再接続は許可されていませんでした。現在では、メンテナンスモードのマシンから切断された後、デリバリーグループで再接続を許可または禁止するように構成できます(セッションの種類に関係なく)。
デリバリーグループを作成または編集する際(New-BrokerDesktopGroup、Set-BrokerDesktopGroup)、-AllowReconnectInMaintenanceMode <boolean>パラメーターを使用して、メンテナンスモードのマシンから切断されたマシンへの再接続を許可または禁止します。
- trueに設定すると、セッションはグループ内のマシンに再接続できます。
- false に設定されている場合、セッションはグループ内のマシンに再接続できません。
デフォルト値:
- シングルセッション: 無効
- マルチセッション: 有効
アプリケーション
デリバリーグループ内のアプリケーションを表示し、必要に応じて追加します。
- Studio から、左ペインで [デリバリーグループ] を選択します。
- グループを選択します。このグループにアプリケーションが含まれている場合、アクションバーに [アプリケーションの表示] が表示されます。
- [アプリケーションの表示] を選択します。このグループで利用可能なすべてのアプリケーションが表示される [アプリケーション] ノードに移動します。
- このグループにアプリケーションを追加するには、[デリバリーグループ] ノードに移動し、グループを選択して、アクションバーの [アプリケーションの追加] を選択します。
トラブルシューティング
-
デリバリーコントローラーに登録されていないVDAは、仲介されたセッションを起動する際に考慮されません。これにより、利用可能なリソースが十分に活用されない結果となります。VDAが登録されない理由はさまざまであり、その多くは管理者がトラブルシューティングできます。詳細表示には、カタログ作成ウィザードおよびデリバリーグループにカタログを追加した後のトラブルシューティング情報が表示されます。
デリバリーグループを作成した後、デリバリーグループの詳細ペインには、登録されるはずなのに登録されていないマシンの数が表示されます。たとえば、1台以上のマシンが電源オンでメンテナンスモードではないにもかかわらず、現在コントローラーに登録されていない場合があります。「登録されていないが、登録されるべき」マシンを表示する際は、詳細ペインの [トラブルシューティング] タブで考えられる原因と推奨される是正措置を確認してください。
機能レベルに関するメッセージについては、「VDA のバージョンと機能レベル」を参照してください。
VDA登録のトラブルシューティングについては、「CTX136668」を参照してください。
- デリバリーグループの表示では、詳細ペインのインストールされているVDAバージョンが、マシンにインストールされている実際のバージョンと異なる場合があります。マシンのWindowsのプログラムと機能の表示には、実際のVDAバージョンが表示されます。
- 電源状態不明のステータスのマシンについては、ガイダンスとしてCTX131267を参照してください。