
Advisor
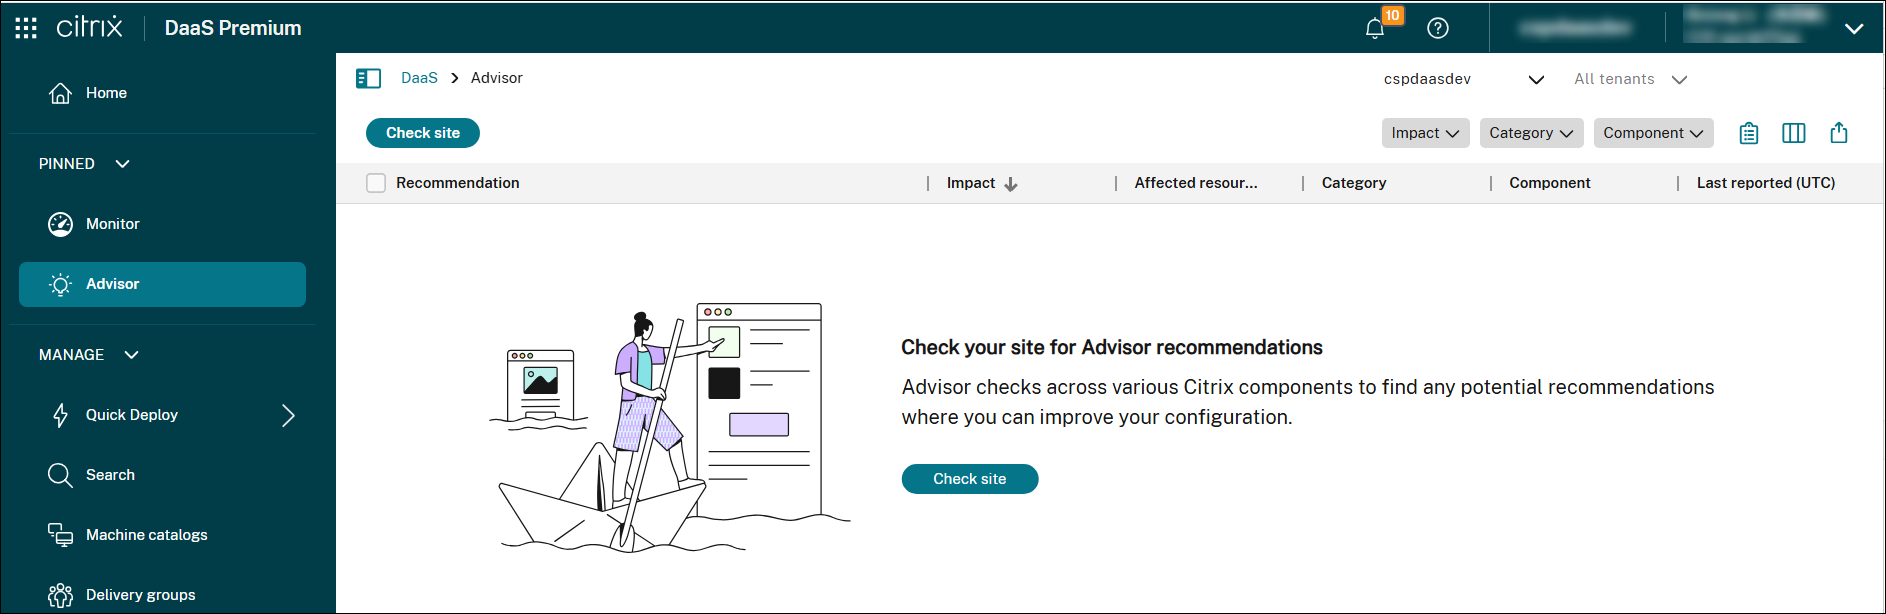
Citrix Advisor è un servizio che ti aiuta a ottimizzare la distribuzione DaaS e a migliorarne la salute e la preparazione complessive. Automatizza i controlli dell'ambiente e fornisce raccomandazioni attuabili, consentendoti di identificare proattivamente problemi di configurazione, inefficienze, sprechi di risorse, deviazioni dalle best practice e altro ancora.
Nota:
-
Questo servizio è disponibile esclusivamente per gli amministratori completi.
-
Si consiglia di inviare il feedback utilizzando l'icona di feedback nell'angolo in alto a destra della pagina.
Vantaggi
Con Advisor, puoi:
-
Identificare e risolvere i problemi in modo proattivo: Rileva potenziali problemi, deviazioni della configurazione e scostamenti dalle best practice prima che possano influire sugli utenti, interrompere le operazioni aziendali o compromettere la sicurezza.
-
Ottimizzare le prestazioni e la stabilità dell'ambiente: Ottimizza le configurazioni, l'allocazione delle risorse e implementa le best practice per migliorare la stabilità, la sicurezza e le prestazioni delle tue distribuzioni Citrix.
-
Semplificare le operazioni e ridurre il sovraccarico: Automatizza i controlli di routine, semplifica le complesse attività di risoluzione e ricevi assistenza guidata, riducendo così il sovraccarico operativo e liberando risorse amministrative.
-
Ottimizzare i costi e l'utilizzo delle risorse: Identifica le aree di spesa eccessiva, scopri opportunità per l'ottimizzazione delle risorse e garantisci un utilizzo efficiente delle tecnologie Citrix per ridurre al minimo il costo totale di proprietà.
-
Mantenere la conformità e l'aderenza alle best practice: Assicurati che le tue distribuzioni Citrix aderiscano alle best practice Citrix, agli standard di sicurezza e alle normative di settore, riducendo i rischi e migliorando la governance complessiva.
-
Semplificare attività complesse: Semplifica le attività amministrative per supportare un ambiente sano e ottimizzato.
Verifica la presenza di raccomandazioni
Advisor esegue automaticamente i controlli del sito con una programmazione settimanale ricorrente (domenica alle 2:00 UTC), fornendo una visione regolarmente aggiornata dell'integrità dell'ambiente. Ogni esecuzione genera un rapporto conservato per un massimo di 90 giorni e quindi eliminato automaticamente. I consigli dell'esecuzione pianificata più recente vengono visualizzati nella pagina Advisor e nel widget Advisor nella pagina Home.
È inoltre possibile eseguire un controllo manuale del sito in qualsiasi momento. Un controllo manuale aggiorna immediatamente i consigli, indipendentemente dal ciclo di esecuzione pianificato.
Per eseguire un controllo manuale del sito, seguire questi passaggi:
-
Accedere a Citrix Cloud utilizzando un account con il ruolo di Amministratore completo.
-
Fare clic sul riquadro DaaS.
-
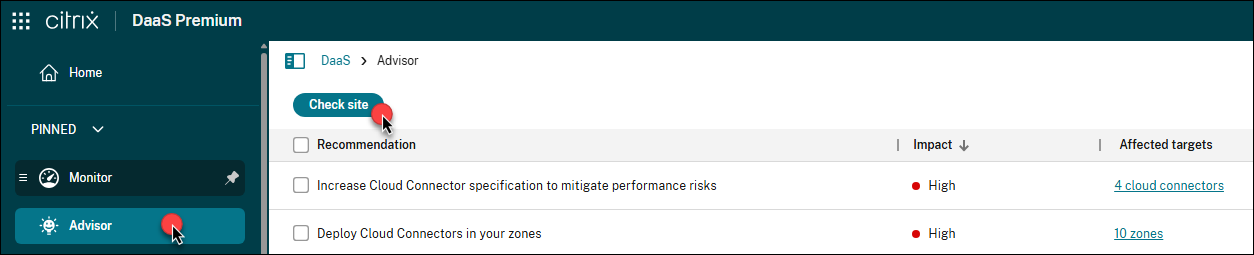
Nel riquadro sinistro, selezionare Advisor.
-
Fare clic su Controlla sito.
-
Nella pagina Controlla sito, selezionare le categorie che si desidera che Advisor controlli.
Categoria Descrizione Riferimento Sicurezza Consigli per rilevare minacce e vulnerabilità che potrebbero portare a violazioni della sicurezza. Consigli sulla sicurezza Affidabilità Raccomandazioni per garantire e migliorare la continuità delle applicazioni business-critical. Raccomandazioni sull'affidabilità Prestazioni Raccomandazioni per migliorare le prestazioni di applicazioni e desktop, al fine di offrire esperienze più veloci e reattive agli utenti finali. Raccomandazioni sulle prestazioni Eccellenza operativa Raccomandazioni per aiutarvi a raggiungere l'efficienza dei processi e dei flussi di lavoro, la gestibilità delle risorse e le best practice di distribuzione. Raccomandazioni sull'eccellenza operativa Ottimizzazione dei costi Raccomandazioni per ridurre la spesa complessiva dimensionando correttamente le risorse, minimizzando gli sprechi e allineando la capacità alle effettive esigenze di utilizzo. Raccomandazioni sull'ottimizzazione dei costi -
Fare clic su Esegui controllo per eseguire un controllo del sito e generare raccomandazioni aggiornate in base alla configurazione corrente.Tutte le raccomandazioni vengono visualizzate nell'elenco.
Filtra raccomandazioni
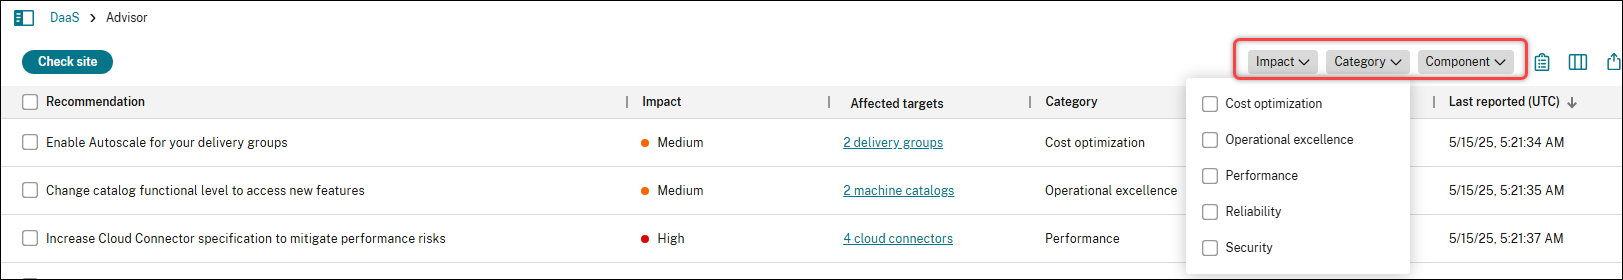
È possibile filtrare i suggerimenti per Impatto, Categoria o Componente per concentrarsi sulle informazioni più pertinenti alla propria distribuzione.
-
In Advisor, individuare i filtri in alto a destra nell'elenco dei suggerimenti.
-
Fare clic su un filtro (ad esempio, Categoria) per visualizzare le opzioni disponibili.
-
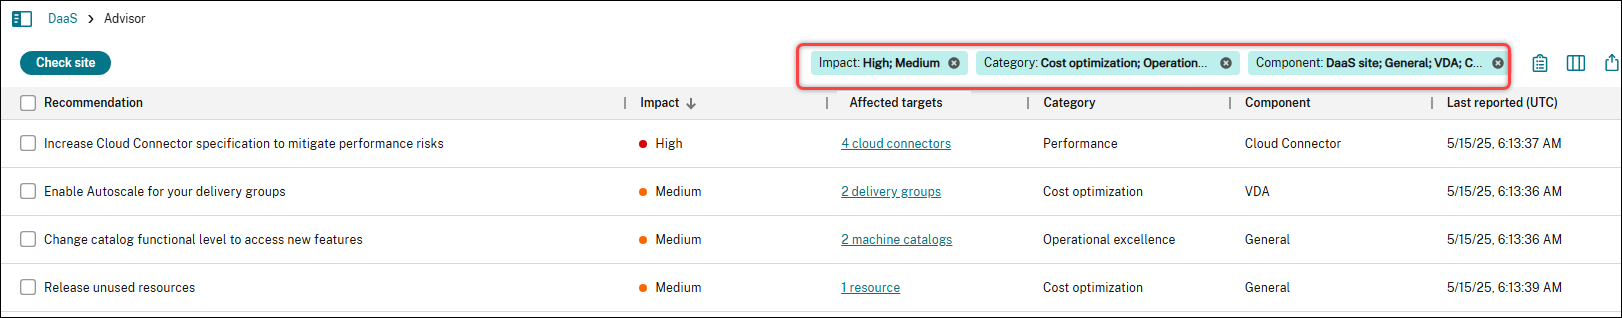
Selezionare una o più caselle di controllo per applicare il filtro. L'elenco si aggiorna automaticamente per visualizzare solo i suggerimenti che corrispondono alle selezioni.
-
Utilizzare più filtri insieme per restringere l'elenco.
Esaminare e agire sui suggerimenti
Utilizzare l'elenco dei suggerimenti per comprendere i problemi di configurazione e le opportunità di miglioramento nella propria distribuzione. È possibile eseguire le seguenti azioni sui suggerimenti:
Visualizzare i dettagli del suggerimento
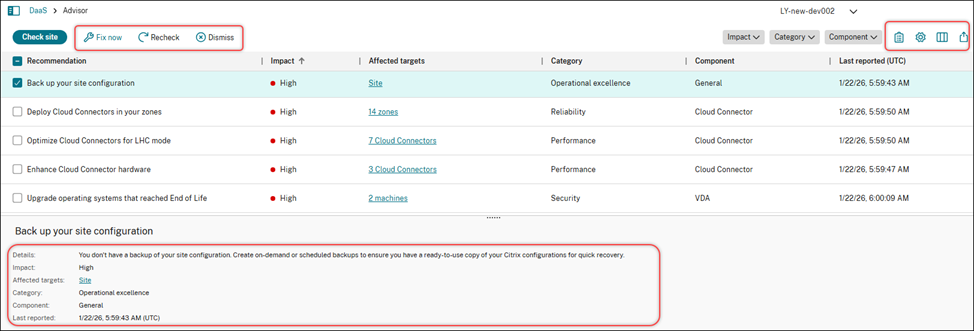
Per esaminare un suggerimento, selezionarlo per visualizzarne i dettagli nel riquadro inferiore.
Implementare le azioni consigliate
Per implementare le azioni consigliate per un suggerimento, seguire questi passaggi:
-
Selezionare un suggerimento.
-
Fare clic su Correggi ora nella barra delle azioni.
-
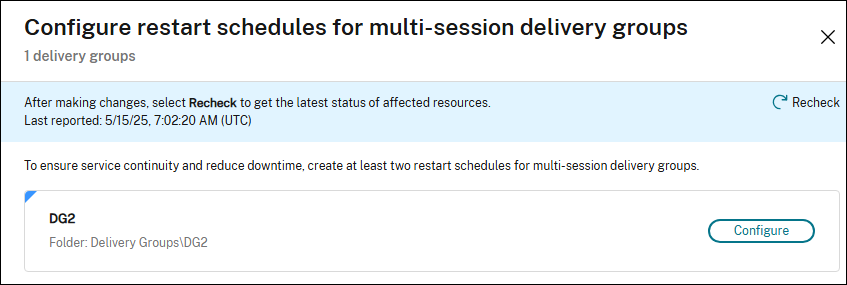
Seguire i passaggi consigliati per apportare gli aggiornamenti necessari.A volte, si viene indirizzati alla documentazione di supporto quando la configurazione automatica non è supportata o fattibile. Vogliamo assicurarci che Advisor sia progettato per fornire azioni automatizzate direttamente all'interno dell'interfaccia utente, ove possibile, riducendo al minimo la necessità di configurazione manuale.
-
Dopo aver apportato gli aggiornamenti, fare clic su Verifica di nuovo per aggiornare lo stato delle destinazioni interessate.
Nota:
L'interfaccia utente e i passaggi variano a seconda del suggerimento. Lo screenshot mostrato è solo a scopo illustrativo.
Ignorare i suggerimenti
Se un suggerimento non è pertinente alla distribuzione o non richiede alcuna azione, è possibile rimuoverlo dall'elenco corrente e dai risultati dei controlli futuri:
-
Selezionare il suggerimento.
-
Fare clic su Ignora nella barra delle azioni.
Suggerimento:
Per ripristinare un target ignorato in un suggerimento, fare clic sull'icona Ingranaggio nell'angolo in alto a destra sopra l'elenco dei suggerimenti e selezionare Gestisci elementi ignorati
Ignorare target specifici interessati in un suggerimento
Se un suggerimento include target interessati che sono intenzionalmente non conformi alle best practice (ad esempio, risorse di test, convalida o temporanee), è possibile rimuoverli da questo suggerimento (ignoramento granulare).
Nota:
L'ignoramento granulare è supportato solo per i seguenti target: cataloghi di macchine, gruppi di consegna, gruppi di applicazioni e zone.
I passaggi dettagliati sono i seguenti:
-
Selezionare il suggerimento.
-
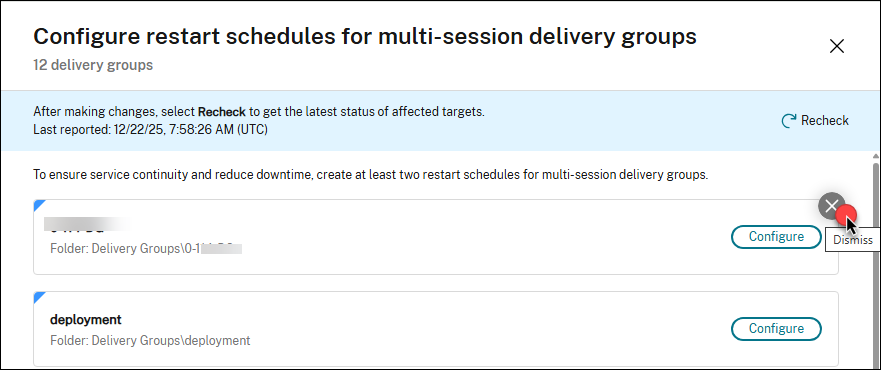
Fare clic sul campo Target interessati del suggerimento. La pagina del suggerimento visualizza tutti i target interessati.
-
Passare il mouse sul target interessato che si desidera ignorare. Un'icona Ignora appare nell'angolo in alto a destra del target.
-
Fare clic sull'icona Ignora. Viene visualizzata una finestra di dialogo di conferma dell'ignoramento.
-
Immettere una nota per l'ignoramento, se necessario, quindi fare clic su Ignora. Il target interessato viene rimosso dalla pagina del suggerimento.
Suggerimento:
Per ripristinare un elemento ignorato in un suggerimento, fare clic sull'icona a forma di ingranaggio nell'angolo in alto a destra sopra l'elenco dei suggerimenti e selezionare Gestisci elementi ignorati.
Personalizza regole di controllo
È possibile personalizzare le regole di controllo di Advisor per i seguenti suggerimenti:
-
Migliora l'hardware di Cloud Connector: Regola le soglie per l'utilizzo di CPU, memoria e disco ed escludi dischi specifici.
-
Rilascia risorse inutilizzate: Definisci soglie di tempo di inutilizzo personalizzate per macchine e applicazioni.
-
Ottimizza la configurazione GPO per i VDA: Modifica la soglia di tempo di elaborazione GPO.
Per personalizzare la regola di controllo per un singolo suggerimento, segui questi passaggi:
-
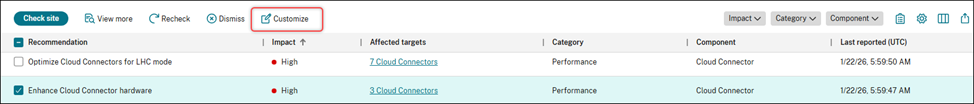
Seleziona un suggerimento e fai clic su Personalizza nella barra delle azioni.
-
Nella pagina Personalizza, aggiorna le impostazioni di controllo secondo necessità.
-
Fai clic su Salva. Le modifiche avranno effetto al prossimo controllo.
Per personalizzare le regole di controllo per tutti e tre i suggerimenti da una posizione centrale, segui questi passaggi:
-
Fai clic sull'icona a forma di ingranaggio nell'angolo in alto a destra sopra l'elenco dei suggerimenti e seleziona Personalizza regole. Vengono visualizzati i tre suggerimenti.
-
Fai clic sull'icona Modifica accanto a un suggerimento.
-
Aggiornare le impostazioni del controllo secondo necessità.
-
Per aggiornare le regole di controllo per le raccomandazioni rimanenti, ripetere i passaggi 2-3.
-
Fare clic su Salva. Le modifiche avranno effetto la prossima volta che si esegue il controllo.
Visualizzare il rapporto completo del controllo del sito
Il rapporto completo fornisce un riepilogo di tutte le raccomandazioni di Advisor dall'ultimo controllo del sito. Include checkpoint superati, ignorati e irrisolti, aiutandoti a valutare la salute generale e le opportunità di ottimizzazione nel tuo sito DaaS.
Per visualizzare il rapporto completo, fare clic sull'icona Visualizza rapporto completo in alto a destra dell'elenco delle raccomandazioni.
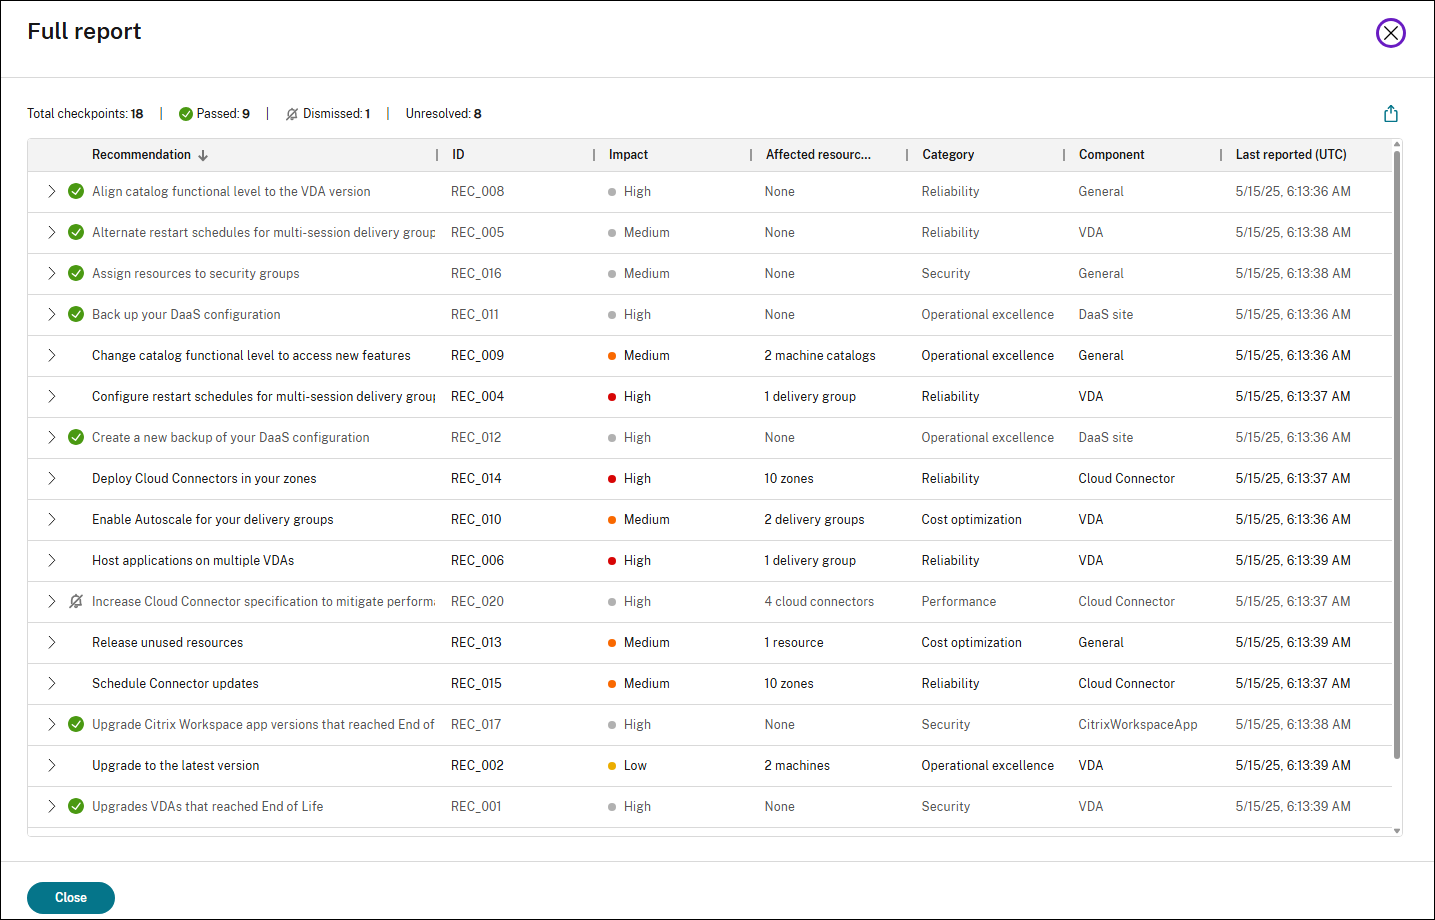
Configurare StoreFront per il controllo Advisor
Le raccomandazioni relative a StoreFront in Citrix Advisor richiedono una configurazione aggiuntiva. Per configurare StoreFront per i controlli Advisor, completare i seguenti passaggi:
-
Aggiungere i server StoreFront a Infrastructure Monitoring creando le connessioni corrispondenti. Per maggiori informazioni, vedere Configurazione di Infrastructure Monitoring.
-
Se si configura una connessione StoreFront in modalità Connessione manuale, assicurarsi che Citrix Infrastructure Monitoring versione 2603 o successiva sia scaricato e installato. Per verificare che sia installata la versione richiesta:
-
Andare a Monitor > Impostazioni.
-
Individuare la connessione in cui Tipo è uguale a
StoreFront. -
Confermare che il campo Versione visualizzi
7.47o superiore.
-
Importante:
Dopo aver applicato le modifiche alla distribuzione di StoreFront in base ai consigli di Advisor, attendere almeno 6 ore prima di ricontrollare gli stessi consigli. Questo ritardo consente a Infrastructure Monitoring di raccogliere ed elaborare la telemetria aggiornata e garantisce che Advisor valuti i dati più recenti.
Riferimenti
Questa sezione elenca tutti i consigli di Citrix Advisor per categoria per aiutarvi a comprenderne lo scopo e l'impatto.
Consigli sulla sicurezza
| Consiglio | ID | Impatto | Componente | Descrizione |
|---|---|---|---|---|
| Aggiornare i VDA che hanno raggiunto la fine del ciclo di vita | REC_001 | Alto | VDA | Alcune macchine utilizzano versioni VDA che hanno raggiunto la fine del ciclo di vita e non sono più supportate da Citrix. Aggiornare le macchine interessate alla versione VDA LTSR o CR più recente. |
| Assegnare risorse ai gruppi di sicurezza | REC_016 | Medio | Generale | Alcune risorse sono assegnate a singoli utenti. È una best practice di Citrix assegnare l'accesso utente solo tramite gruppi di sicurezza per semplificare la gestione e migliorare la sicurezza. Riconfigurare l'assegnazione utente per i gruppi di consegna e applicazione in modo da includere solo i gruppi di sicurezza. |
| Aggiornare le versioni di Citrix Workspace app che hanno raggiunto la fine del ciclo di vita | REC_017 | Alto | App Workspace | Alcuni dispositivi endpoint utilizzano una versione di Citrix Workspace app che ha raggiunto la fine del ciclo di vita. Aggiornare i dispositivi alla versione più recente di Workspace app per ridurre i rischi di supporto e sicurezza. Per una gestione semplificata delle versioni e il controllo automatico degli aggiornamenti, utilizzare Global App Configuration Service. Inoltre, considerare l'utilizzo di soluzioni di analisi degli endpoint per imporre una versione minima di Workspace app per accedere allo store. |
| Implementare i criteri di postura del dispositivo | REC_021 | Medio | Secure Private Access | L'attuale configurazione di Secure Private Access è priva di criteri di postura del dispositivo, consentendo l'accesso illimitato alle applicazioni interne da qualsiasi dispositivo. Per mitigare questo rischio e migliorare la sicurezza, implementare criteri di postura del dispositivo che classifichino i dispositivi come: Conformi, Non conformi e Accesso negato. |
| Implementare i criteri di accesso adattivo | REC_022 | Medio | Accesso privato sicuro | La configurazione attuale di Secure Private Access è priva di criteri di accesso adattivi, consentendo un accesso potenzialmente non sicuro alle applicazioni. Per migliorare la sicurezza, implementare criteri di accesso adattivi che controllino dinamicamente l'accesso alle applicazioni web aziendali, SaaS, TCP e UDP in base al contesto. Per controlli granulari, abilitare l'accesso limitato alle applicazioni web aziendali e SaaS aggiungendo le seguenti restrizioni di sicurezza: Appunti, Acquisizione schermo, Stampa, Protezione dal keylogging, Download, Caricamenti, Filigrana e Apri nel browser remoto. |
| Aggiornare i sistemi operativi che hanno raggiunto la fine del ciclo di vita | REC_024 | Alto | VDA | Alcune macchine eseguono sistemi operativi (SO) che hanno raggiunto la fine del ciclo di vita. Ciò comporta rischi significativi per la sicurezza e può comportare la perdita del supporto sia da parte di Citrix che del fornitore del sistema operativo. Per mantenere un ambiente sicuro e stabile, assicurarsi che tutti i VDA eseguano un sistema operativo supportato. |
| Aggiornare le versioni dell'hypervisor che hanno raggiunto la fine del ciclo di vita | REC_025 | Sicurezza | Hypervisor | Dettagli: Alcuni hypervisor eseguono versioni che hanno raggiunto la fine del ciclo di vita. Ciò comporta un rischio per la stabilità dell'ambiente e limita la capacità di Citrix di fornire supporto completo. Per mantenere un ambiente sicuro e supportabile, eseguire l'aggiornamento a una versione dell'hypervisor supportata dal fornitore. Esaminare regolarmente le note di rilascio del fornitore e la documentazione sulla compatibilità per rimanere allineati alle migliori pratiche e ai requisiti della piattaforma. |
| Utilizzare HTTPS per le connessioni host | REC_039 | Medio | Generale | Alcune connessioni host sono attualmente configurate con HTTP anziché HTTPS. Per garantire una comunicazione sicura con il proprio hypervisor, aggiornare queste connessioni per utilizzare HTTPS. Ciò richiede l'abilitazione di HTTPS sull'hypervisor e la garanzia che siano presenti certificati TLS validi. |
| Affrontare le vulnerabilità di sicurezza di VDA | REC_040 | Alto | VDA | Le vulnerabilità di sicurezza interessano alcune delle versioni di VDA. Esaminare il Bollettino di sicurezza Citrix e applicare le correzioni o le mitigazioni necessarie per garantire l'integrità e la conformità del sistema. |
| Affrontare le vulnerabilità di sicurezza dell'app Citrix Workspace | REC_041 | Alto | App Workspace | Le vulnerabilità di sicurezza interessano alcune versioni dell'app Citrix Workspace sui dispositivi endpoint. Esaminare il Bollettino di sicurezza Citrix e applicare le correzioni o le mitigazioni necessarie per garantire l'integrità e la conformità del sistema. |
| Aggiornare le versioni del server StoreFront che hanno raggiunto la fine del ciclo di vita | REC_043 | Alto | StoreFront | Alcuni server StoreFront eseguono versioni che hanno raggiunto la fine del ciclo di vita e non sono più supportate da Citrix. Per mantenere un ambiente sicuro e supportato, aggiornare tutti i server StoreFront interessati all'ultima versione LTSR o CR. |
| Utilizzare HTTPS per l'URL di base di StoreFront | REC_044 | Alto | StoreFront | Alcuni URL di base di StoreFront sono attualmente configurati con HTTP anziché HTTPS. Per proteggere le credenziali utente e i dati sensibili, configurare i server StoreFront e i bilanciatori di carico associati per utilizzare HTTPS. Assicurarsi che l'URL di base inizi con 'https://'. Ciò garantisce che tutte le comunicazioni siano crittografate e aiuta a prevenire minacce alla sicurezza come gli attacchi man-in-the-middle. |
| Utilizzare HTTPS per la comunicazione tra StoreFront e i Cloud Connector | REC_045 | Alto | StoreFront | Il traffico tra StoreFront e i Cloud Connector viene attualmente trasmesso tramite HTTP non crittografato, il che può esporre le credenziali utente a minacce alla sicurezza. Per proteggere l'ambiente, abilitare HTTPS sui Cloud Connector e configurare StoreFront per utilizzare connessioni sicure. |
| Rivedere gli store di StoreFront con accesso anonimo abilitato | REC_052 | Medio | StoreFront | L'accesso anonimo è abilitato per alcuni store StoreFront, consentendo agli utenti di avviare applicazioni senza autenticazione. Per mitigare potenziali rischi per la sicurezza, esaminare questi store e rimuovere quelli non utilizzati. |
Nota:
Le raccomandazioni relative a StoreFront richiedono una configurazione aggiuntiva. Per i dettagli, vedere Configurare StoreFront per il controllo Advisor.
Raccomandazioni sull'affidabilità
| Raccomandazione | ID | Impatto | Componente | Descrizione |
|---|---|---|---|---|
| Configurare le pianificazioni di riavvio per i gruppi di consegna multisessione | REC_004 | Alto | VDA | Alcuni gruppi di consegna multisessione non hanno pianificazioni di riavvio configurate. I riavvii pianificati aiutano a mantenere prestazioni ottimali, stabilità e disponibilità delle risorse tra i VDA del sistema operativo multisessione. Per garantire la continuità del servizio e ridurre i tempi di inattività, creare almeno due pianificazioni di riavvio. Alternare le pianificazioni di riavvio con restrizioni di tag assegnando tag ai VDA in gruppi, come 'Pari' e 'Dispari'. |
| Pianificazioni di riavvio alternative per gruppi di consegna multisessione | REC_005 | Medio | VDA | Alcuni gruppi di consegna multisessione hanno configurata una sola pianificazione di riavvio. Per garantire la continuità del servizio e ridurre i tempi di inattività, creare almeno due pianificazioni di riavvio. Alternare le pianificazioni di riavvio con restrizioni di tag assegnando tag ai VDA in gruppi, come 'Pari' e 'Dispari'. |
| Ospitare applicazioni su più VDA | REC_006 | Alto | VDA | Alcune applicazioni pubblicate sono ospitate su un solo VDA, il che può influire sulla continuità del servizio e portare a rischi di tempi di inattività. Assicurarsi che ogni applicazione sia ospitata su più VDA in un gruppo di consegna per contribuire a mantenere la disponibilità e l'affidabilità. |
| Abilitare la continuità del servizio per Citrix Workspace | REC_007 | Alto | Citrix Workspace | La continuità del servizio non è abilitata, il che significa che durante un'interruzione del servizio, gli utenti potrebbero non essere in grado di avviare sessioni. Abilitare la continuità del servizio per migliorare la disponibilità aggiungendo un ulteriore livello di resilienza che mantiene l'accesso degli utenti finali ad app e desktop nonostante la salute della rete o del servizio. |
| Aggiornare i VDA in modo che corrispondano al livello funzionale del catalogo | REC_008 | Alto | VDA | Alcune macchine utilizzano una versione VDA precedente non supportata dal livello funzionale minimo del catalogo, il che può impedirne la registrazione. Per evitare problemi di registrazione, aggiornare le versioni VDA precedenti in modo che corrispondano al livello funzionale del catalogo. |
| Distribuire i Cloud Connector nelle zone | REC_014 | Alto | Cloud Connector | Meno di due Cloud Connector sono distribuiti in alcune delle zone (posizioni delle risorse). Distribuire almeno due Cloud Connector per posizione delle risorse per mantenere la disponibilità e la resilienza durante gli aggiornamenti dei Connector. Le posizioni delle risorse dovrebbero seguire il modello N + 1, dove N è il requisito di base basato sulla dimensione della distribuzione e l'1 aggiuntivo fornisce ridondanza. |
| Pianificare gli aggiornamenti dei Connector | REC_015 | Medio | Cloud Connector | Alcune zone (posizioni delle risorse) non hanno un orario di inizio pianificato per gli aggiornamenti del Connettore. Per garantire che gli aggiornamenti avvengano solo durante le finestre di manutenzione pianificate e ridurre l'interruzione del servizio, pianificare gli aggiornamenti del Connettore per un orario e un giorno della settimana preferiti. |
| Posizionare i Cloud Connector nello stesso dominio | REC_028 | Medio | Cloud Connector | Alcune zone (posizioni delle risorse) contengono Cloud Connector uniti a domini diversi. Questa configurazione può portare a registrazioni VDA ritardate o fallite, specialmente in modalità Local Host Cache (LHC). Per migliorare l'affidabilità e ridurre i rischi, assicurarsi che tutti i Cloud Connector all'interno di una determinata zona appartengano allo stesso dominio. |
| Abilitare la comunicazione tra i Cloud Connector per prestazioni LHC affidabili | REC_029 | Alto | Cloud Connector | Alcune zone (posizioni delle risorse) hanno più broker Local Host Cache (LHC) eletti. Ciò può causare la divisione delle registrazioni VDA tra i Cloud Connector in modalità LHC, portando a errori di avvio intermittenti. Per evitare ciò, assicurarsi che tutti i Cloud Connector in ogni zona interessata possano comunicare tra loro all'indirizzo http://<FQDN_OF_PEER_CONNECTOR>:80/Citrix/CdsController/ISecondaryBrokerElection. |
| Verificare le configurazioni di resilienza | REC_030 | Medio | Generale | Le configurazioni di resilienza della distribuzione non sono state verificate di recente. Mantenere configurazioni di resilienza adeguate è fondamentale per garantire l'accesso ininterrotto ad app e desktop, specialmente durante interruzioni impreviste del servizio. Controllare regolarmente le configurazioni di resilienza per assicurarsi che la distribuzione sia configurata correttamente per gestire potenziali interruzioni e salvaguardare la produttività degli utenti. |
| Abilitare il controllo avanzato dell'integrità per gli store StoreFront | REC_036 | Medio | StoreFront | Uno o più store su alcuni server StoreFront non hanno il controllo avanzato dell'integrità abilitato. StoreFront utilizza le informazioni aggiuntive dai risultati del controllo avanzato dell'integrità per garantire che le richieste di avvio vengano inviate alla posizione di risorsa (zona) appropriata in modalità Local Host Cache (LHC). Senza il controllo avanzato dell'integrità, gli avvii potrebbero fallire in modalità LHC. Per migliorare la resilienza dell'ambiente Citrix, abilitare il controllo avanzato dell'integrità per tutti gli store sui server StoreFront. |
| Aggiungere tutti i Cloud Connector come server STA su StoreFront e NetScaler Gateway | REC_037 | Medio | Cloud Connector | Alcuni Cloud Connector non sono configurati come server Secure Ticket Authority (STA), il che impedisce loro di ricevere richieste STA da StoreFront. Per evitare errori di avvio in modalità Local Host Cache, assicurarsi che tutti i Cloud Connector siano aggiunti come server STA sia su StoreFront che su NetScaler Gateway. |
| Garantire la ridondanza del server StoreFront | REC_042 | Alto | StoreFront | Alcuni gruppi di server StoreFront contengono un solo server, creando un singolo punto di errore e una mancanza di ridondanza in caso di interruzione. Per una migliore resilienza, distribuire almeno due server StoreFront in un gruppo di server e posizionarli dietro un bilanciamento del carico per garantire un failover senza interruzioni e un accesso ininterrotto. |
| Verificare la comunicazione di Cloud Connector con StoreFront | REC_047 | Medio | StoreFront | Alcune posizioni delle risorse (zone) contengono Cloud Connector che non ricevono richieste StoreFront per l'enumerazione delle risorse. Questo problema può verificarsi se i Cloud Connector non sono elencati in StoreFront o se esiste un problema di comunicazione, ad esempio un certificato scaduto sul Cloud Connector. Assicurarsi che tutti i Cloud Connector siano elencati in StoreFront e siano raggiungibili. Se non si utilizza una distribuzione StoreFront on-premise, ignorare questo suggerimento. |
Nota:
I suggerimenti relativi a StoreFront richiedono una configurazione aggiuntiva. Per i dettagli, vedere Configurare StoreFront per il controllo di Advisor.
Suggerimenti sulle prestazioni
| Suggerimento | ID | Impatto | Componente | Descrizione |
|---|---|---|---|---|
| Ottimizzare i Cloud Connector per la modalità LHC | REC_019 | Alta | Cloud Connector | Alcuni Cloud Connector hanno meno di quattro core CPU per socket, il che può influire sulla capacità degli utenti di enumerare e avviare le risorse disponibili in modalità LHC. Per massimizzare la disponibilità delle risorse per LHC e prevenire colli di bottiglia delle prestazioni, configurare le macchine Cloud Connector in modo che abbiano almeno quattro core per socket. |
| Migliorare l'hardware del Cloud Connector | REC_020 | Alta | Cloud Connector | Un utilizzo elevato di CPU, memoria o disco potrebbe influire sulle prestazioni e sulla disponibilità del Cloud Connector. Per prevenire il degrado delle prestazioni e mantenere l'affidabilità, aumentare la CPU, la memoria o lo storage per i Cloud Connector. |
| Dimensionare correttamente le macchine che consumano molte risorse | REC_023 | Media | VDA | Alcune macchine mostrano segni di stress prestazionale, come un utilizzo elevato di CPU o memoria, o un numero elevato di sessioni. Ciò indica che le macchine sono sottodimensionate per gestire i carichi di lavoro che supportano, il che può portare a una scarsa esperienza utente e a prestazioni ridotte. Considerare la possibilità di modificare le dimensioni della macchina per aumentare le risorse allocate o di ricollocare gli utenti esperti in un gruppo di consegna che disponga di macchine ad alte prestazioni. |
| Riduci il numero di connessioni host nelle tue zone | REC_026 | Alto | Generale | Il numero di connessioni host in alcune zone (posizioni delle risorse) supera il limite consigliato, il che potrebbe comportare un degrado delle prestazioni. Riduci il numero di connessioni host nelle zone a non più del limite consigliato. |
| Riduci il numero di VDA nelle tue zone | REC_027 | Alto | VDA | Il numero di VDA in alcune zone (posizioni delle risorse) supera il limite consigliato, aumentando il rischio di registrazioni VDA non riuscite e di un brokering di sessione degradato, specialmente in modalità Local Host Cache (LHC). Per mitigare questi rischi, ridistribuisci i VDA spostandone alcuni in altre zone. Assicurati che il tuo metodo per la configurazione della registrazione VDA sia aggiornato di conseguenza. |
| Valuta l'allocazione delle risorse per i server PVS | REC_031 | Medio | Provisioning | Alcuni server Citrix Provisioning (PVS) mostrano segni di stress prestazionale, come un elevato utilizzo di CPU o memoria. Un'allocazione insufficiente delle risorse del server può comportare prestazioni scadenti e tempi di avvio prolungati. Valuta di aumentare l'allocazione di CPU e memoria per questi server PVS, se necessario. |
| Aumentare l'allocazione delle risorse per i server PVS | REC_032 | Alta | Provisioning | Alcuni server Citrix Provisioning (PVS) mostrano segni di stress prestazionale, come un utilizzo critico della CPU o della memoria. Un'allocazione insufficiente delle risorse del server può comportare prestazioni scadenti e tempi di avvio prolungati. Valutare l'opportunità di aumentare l'allocazione di CPU e memoria per questi server PVS, se necessario. |
| Valutare le dimensioni del disco della cache di scrittura per i dispositivi di destinazione PVS | REC_033 | Media | VDA | L'utilizzo del disco della cache di scrittura su alcuni dispositivi di destinazione Citrix Provisioning (PVS) si sta avvicinando alla soglia. Per evitare problemi di prestazioni e errori delle sessioni utente, valutare le dimensioni attuali del disco della cache di scrittura e aumentarle se necessario. |
| Ottimizzare la configurazione GPO per i VDA | REC_035 | Media | VDA | Alcune sessioni utente hanno riscontrato un'elaborazione GPO prolungata durante l'accesso, con un impatto sulle prestazioni. Per aumentare il controllo sulle impostazioni dell'ambiente, bloccare l'ereditarietà dei Criteri di gruppo per le unità organizzative VDA e applicare solo i criteri e le configurazioni di sicurezza pertinenti. Inoltre, considerare l'utilizzo di Citrix Workspace Environment Management per elaborare le impostazioni in modo asincrono per accessi alle sessioni più rapidi. |
| Abilita il pooling di socket per gli store StoreFront | REC_046 | Medio | StoreFront | Alcuni store StoreFront non hanno il pooling di socket abilitato. Il pooling di socket migliora l'efficienza mantenendo un pool di connessioni di rete (socket) prontamente disponibili per la comunicazione con i Delivery Controller o i Cloud Connector. Invece di creare un nuovo socket per ogni richiesta e poi chiuderlo (un processo con un elevato overhead), StoreFront riutilizza una connessione esistente dal pool. Per migliorare le prestazioni e l'efficienza complessive dell'ambiente, abilitare il pooling di socket su tutti gli store, in particolare per le connessioni Transport Layer Security (TLS). |
| Posizionare i server StoreFront in una rete a bassa latenza | REC_051 | Medio | StoreFront | È stata rilevata un'elevata latenza tra i server in alcuni gruppi di server, il che potrebbe causare problemi di prestazioni. La latenza tra i server in un gruppo dovrebbe essere inferiore a 40 ms (con le sottoscrizioni disabilitate) o 3 ms (con le sottoscrizioni abilitate). Posizionare i server in una rete a bassa latenza o separarli in diversi gruppi di server. |
Nota:
Le raccomandazioni relative a StoreFront richiedono una configurazione aggiuntiva. Per i dettagli, vedere Configurare StoreFront per il controllo di Advisor.
Raccomandazioni per l'eccellenza operativa
| Raccomandazione | ID | Impatto | Componente | Descrizione |
|---|---|---|---|---|
| Aggiornare i VDA alla versione più recente | REC_002 | Basso | VDA | Alcune macchine utilizzano versioni VDA precedenti. Eseguire l'aggiornamento alla versione VDA LTSR o CR più recente per accedere a nuove funzionalità, miglioramenti e potenziamenti della sicurezza. |
| Utilizzare la tecnologia di provisioning Citrix | REC_003 | Medio | Provisioning | Tutte le macchine nel sito sono sottoposte a provisioning manuale e non utilizzano tecnologie di provisioning Citrix come Machine Creation Services (MCS) o Citrix Provisioning Services (PVS). Utilizzare MCS o PVS per garantire la coerenza dei VDA, ridurre al minimo le attività manuali e ottimizzare le operazioni di scalabilità dell'ambiente. |
| Livello funzionale basso | REC_009 | Basso | VDA | Alcuni cataloghi di macchine hanno un livello funzionale inferiore rispetto alla versione VDA rilevata, limitando l'accesso a nuove funzionalità nelle versioni VDA successive. Per accedere a queste funzionalità, modificare il livello funzionale alla versione più recente supportata da tutte le macchine nel catalogo. |
| Eseguire il backup della configurazione del sito | REC_011 | Alto | Generale | Non si dispone di un backup della configurazione del sito. Creare backup su richiesta o pianificati per assicurarsi di avere una copia pronta all'uso delle configurazioni Citrix per un ripristino rapido. |
| Creare un nuovo backup della configurazione del sito | REC_012 | Alto | Generale | L'ultimo backup della configurazione del sito risale a più di tre mesi fa. Creare regolarmente backup su richiesta o pianificati per mantenere una copia aggiornata delle configurazioni Citrix pronta per un ripristino rapido. |
| Semplificare la configurazione del catalogo con un profilo macchina | REC_038 | Basso | Provisioning | Alcuni cataloghi di macchine trarrebbero vantaggio dall'utilizzo di un profilo macchina. Con un profilo macchina, Machine Creation Services (MCS) acquisisce le proprietà hardware e le funzionalità specifiche dell'hypervisor dal profilo e provvede in modo efficiente al provisioning di nuove macchine virtuali (VM) nel catalogo con la stessa configurazione. |
| Reimposta gli account di Active Directory compromessi | REC_049 | Medio | Provisioning | Alcuni cataloghi di macchine contengono account AD contrassegnati come 'compromessi' nel servizio di identità AD. Questi account devono essere reimpostati per essere disponibili per le successive operazioni di provisioning. |
| Sostituisci il beacon point deprecato per StoreFront | REC_050 | Medio | StoreFront | L'app Citrix Workspace utilizza i beacon point configurati in StoreFront per determinare se gli utenti sono connessi a reti interne o esterne. Si sta utilizzando ping.citrix.com come beacon, che è stato deprecato e non è più raggiungibile. Sostituirlo con un URL raggiungibile e pubblico nella console di gestione di StoreFront. |
| Disabilita l'URL dei servizi XenApp per gli store di StoreFront | REC_053 | Alta | StoreFront | L'URL dei servizi XenApp (noto anche come PNAgent) è abilitato per alcuni store StoreFront. Questa funzionalità è deprecata. Per compatibilità e sicurezza, configurare l'app Citrix Workspace per connettersi a StoreFront utilizzando l'URL dello Store e disabilitare i servizi XenApp sul server. Se si dispone di dispositivi legacy che richiedono PNAgent, ignorare questo suggerimento. |
| Deprecare i siti StoreFront non supportati | REC_054 | Alta | StoreFront | Alcuni store StoreFront sono collegati a tipi di sito non supportati. Migrare le risorse a siti supportati e deprecate i siti non supportati. |
| Disabilitare la delega Kerberos per gli store StoreFront | REC_055 | Bassa | StoreFront | La delega Kerberos è abilitata per alcuni store StoreFront. La delega Kerberos è deprecata e può essere utilizzata solo con XenApp 6.5 e versioni precedenti. Disabilitare la delega Kerberos per questi store StoreFront. |
| Esaminare le macchine in modalità di manutenzione per periodi prolungati | REC_056 | Medio | VDA | Alcune macchine sono in modalità di manutenzione da oltre 14 giorni. Esaminare le macchine per determinare se debbano essere rimesse in servizio, dismesse o mantenute in modalità di manutenzione con giustificazione. |
| Riduci i tempi di risoluzione dei problemi con Always On Tracing | REC_058 | Medio | Generale | Aggiungi un server di log per trasferire in modo sicuro i log di Always On Tracing (AOT) a un server di log centralizzato. I log vengono raccolti in tempo reale e sono disponibili in Monitor, aiutandoti a risolvere i problemi più velocemente e a semplificare le indagini di supporto. |
Nota:
Le raccomandazioni relative a StoreFront richiedono una configurazione aggiuntiva. Per i dettagli, consulta Configurare StoreFront per il controllo di Advisor.
Raccomandazioni per l'ottimizzazione dei costi
| Raccomandazione | ID | Impatto | Componente | Descrizione |
|---|---|---|---|---|
| Abilita Autoscale per i tuoi gruppi di consegna | REC_010 | Medio | VDA | Alcuni gruppi di consegna idonei non utilizzano Autoscale. Abilita Autoscale per una gestione coerente dell'alimentazione delle macchine, mantenendo la disponibilità e bilanciando efficacemente costi ed esperienza utente. |
| Rilascia risorse inutilizzate | REC_013 | Medio | Generale | Alcuni carichi di lavoro dedicati, come macchine o applicazioni, non sono stati utilizzati per oltre 30 giorni. Per ridurre le spese inutili e ottimizzare i costi, rilascia le macchine inutilizzate nel pool disponibile e gestisci le applicazioni inutilizzate. |