シトリックス アドバイザー
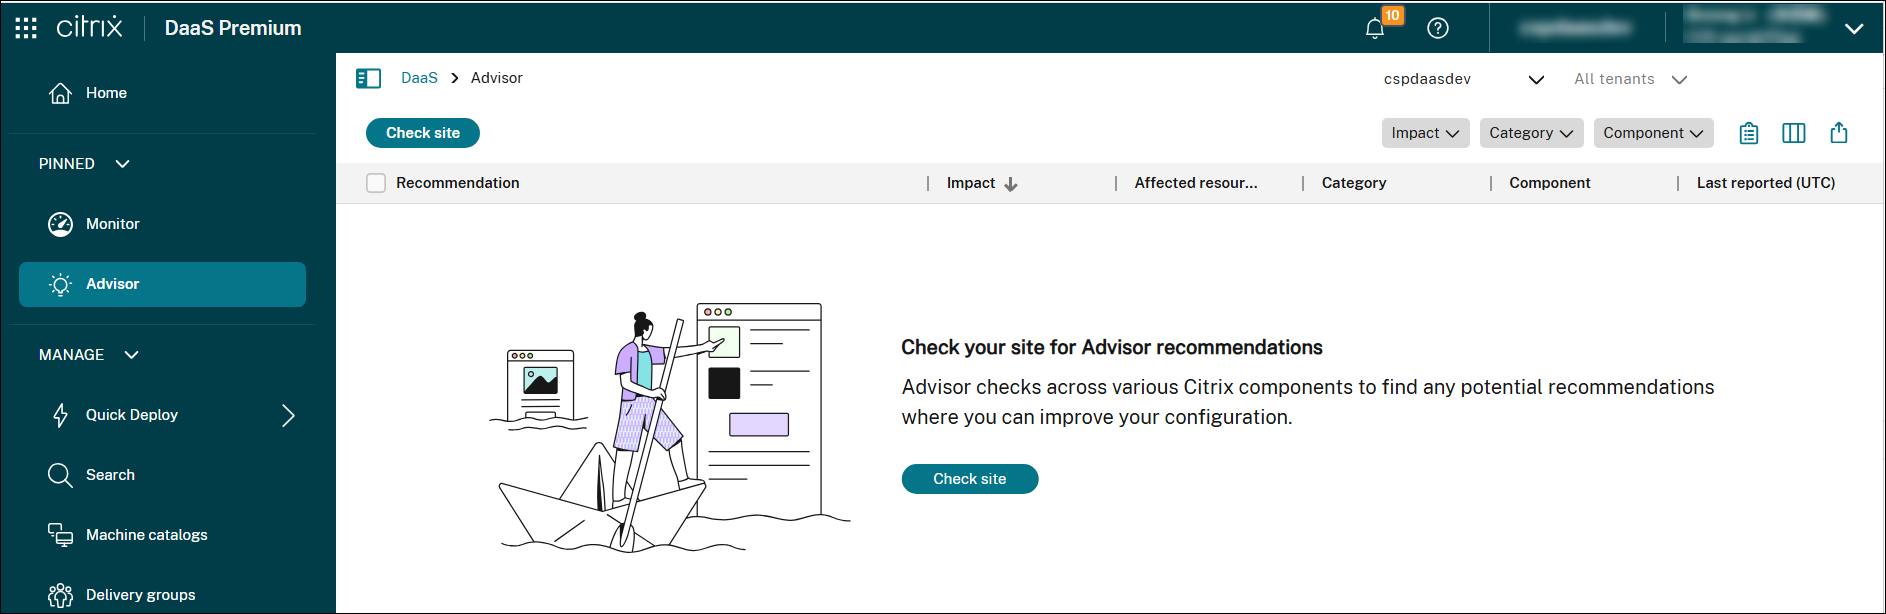
Citrix Advisorは、DaaS展開を最適化し、その全体的な健全性と準備状況を向上させるのに役立つサービスです。環境チェックを自動化し、実用的な推奨事項を提供することで、構成の問題、非効率性、リソースの無駄、ベストプラクティスからの逸脱などを事前に特定できるようになります。
注:
- このサービスは、フル管理者のみが利用できます。
- ページの右上隅にあるフィードバックアイコンを使用してフィードバックを送信することをお勧めします。
利点
Advisorを使用すると、次のことができます。
- 問題を事前に特定して解決する: 潜在的な問題、構成のずれ、ベストプラクティスからの逸脱がユーザーに影響を与えたり、ビジネス運用を中断したり、セキュリティを侵害したりする前に検出します。
- 環境のパフォーマンスと安定性を最適化する: 構成を微調整し、リソース割り当てを最適化し、ベストプラクティスを実装して、Citrix展開の安定性、セキュリティ、およびパフォーマンスを向上させます。
- 運用を合理化し、オーバーヘッドを削減する: 定期的なチェックを自動化し、複雑な修復タスクを簡素化し、ガイド付き支援を受けることで、運用オーバーヘッドを削減し、管理リソースを解放します。
- コストとリソースの利用を最適化する: 過剰支出の領域を特定し、リソース最適化の機会を発見し、Citrixテクノロジーの効率的な利用を確保して、総所有コストを最小限に抑えます。
- コンプライアンスとベストプラクティスへの準拠を維持する: Citrix展開がCitrixのベストプラクティス、セキュリティ標準、および業界規制に準拠していることを確認し、リスクを軽減し、全体的なガバナンスを向上させます。
- 複雑なタスクを簡素化する: 健全で最適化された環境をサポートするために、管理タスクを簡素化します。
推奨事項を確認する
Advisor の推奨事項についてサイトを確認するには、次の手順に従います。
- Full Administrator ロールを持つアカウントを使用して、Citrix Cloud にサインインします。
- DaaS タイルをクリックします。
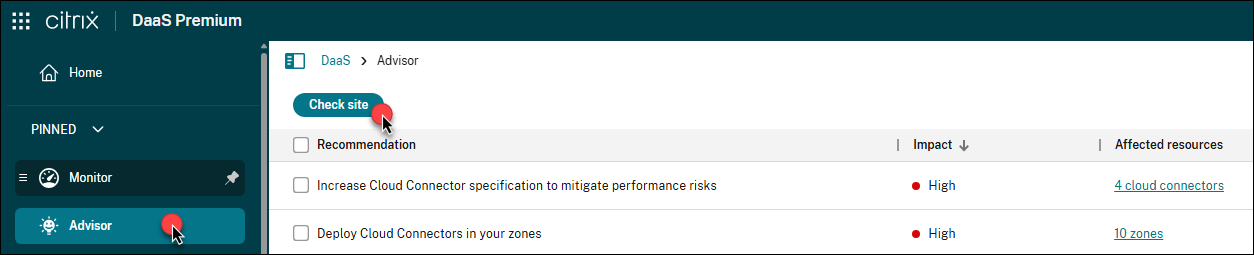
- 左側のペインで、Advisor を選択します。
- Check site をクリックします。
-
Check site ページで、Advisor に確認させたいカテゴリを選択します。
カテゴリ 説明 参照 セキュリティ セキュリティ侵害につながる可能性のある脅威や脆弱性を検出するための推奨事項。 セキュリティに関する推奨事項 信頼性 ビジネスに不可欠なアプリケーションの継続性を確保し、向上させるための推奨事項。 信頼性に関する推奨事項 パフォーマンス アプリケーションとデスクトップ全体のパフォーマンスを向上させ、エンドユーザーにより高速で応答性の高いエクスペリエンスを提供するための推奨事項。 パフォーマンスに関する推奨事項 運用上の卓越性 プロセスとワークフローの効率性、リソースの管理性、および展開のベストプラクティスを達成するのに役立つ推奨事項。 運用上の卓越性に関する推奨事項 コスト最適化 リソースの適正化、無駄の最小化、および容量を実際の使用ニーズに合わせることで、全体的な支出を削減するための推奨事項。 コスト最適化に関する推奨事項 -
チェックの実行をクリックしてサイトチェックを実行し、現在の構成に基づいて更新された推奨事項を生成します。
すべての推奨事項がリストに表示されます。
推奨事項のフィルター
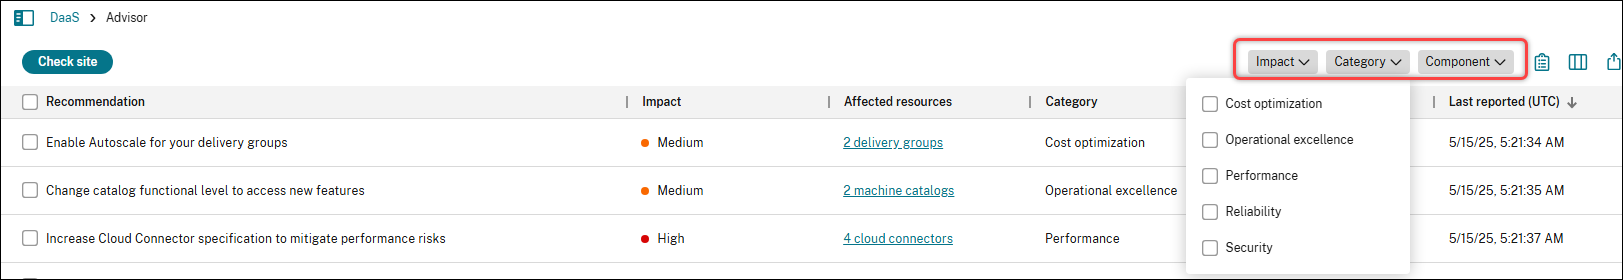
展開に最も関連性の高い情報に焦点を当てるために、影響、カテゴリ、またはコンポーネントで推奨事項をフィルターできます。
-
Advisorで、推奨事項リストの右上にあるフィルターを見つけます。
-
利用可能なオプションを表示するには、フィルター (例: カテゴリ) をクリックします。
-
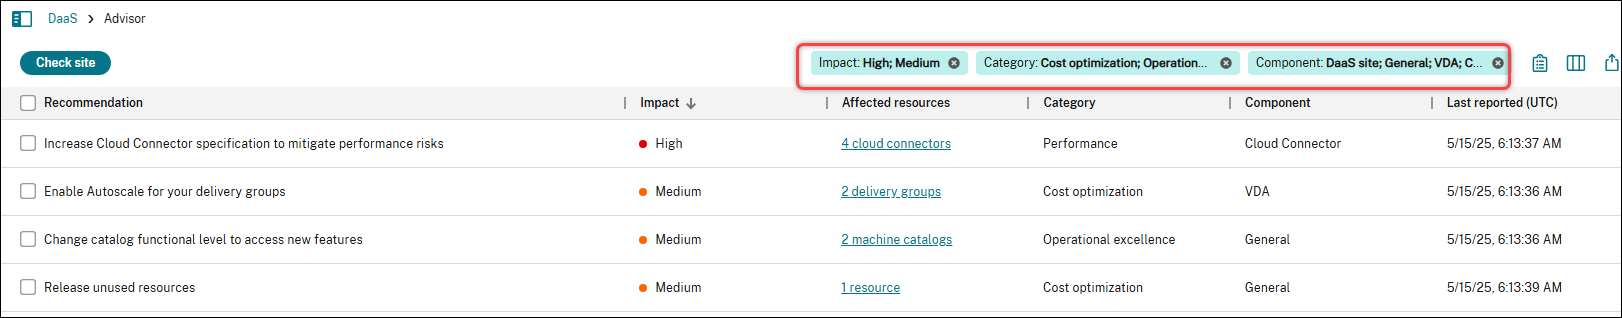
フィルターを適用するには、1つまたは複数のチェックボックスを選択します。リストは自動的に更新され、選択内容に一致する推奨事項のみが表示されます。
-
複数のフィルターを組み合わせて使用し、リストを絞り込みます。
推奨事項の確認と対応
推奨事項リストを使用して、展開における構成の問題と改善の機会を把握します。推奨事項に対して、次のアクションを実行できます。
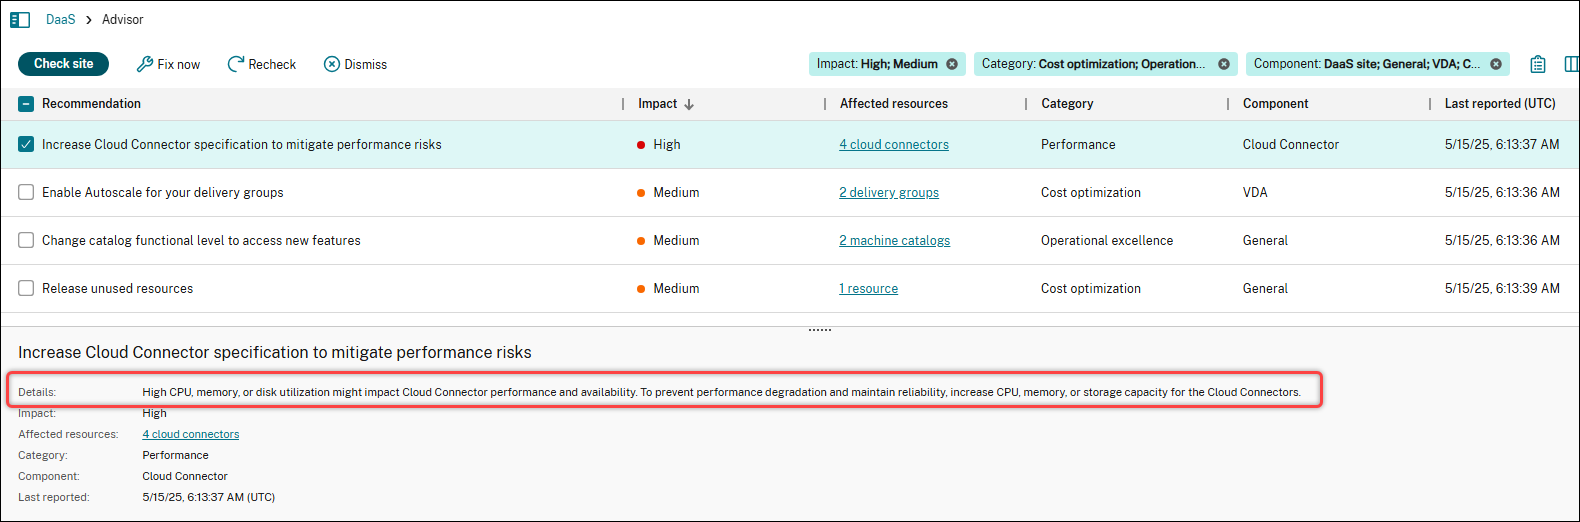
推奨事項の詳細を表示
推奨事項を確認するには、推奨事項を選択して、その詳細を下部ペインで表示します。
推奨されるアクションを実装する
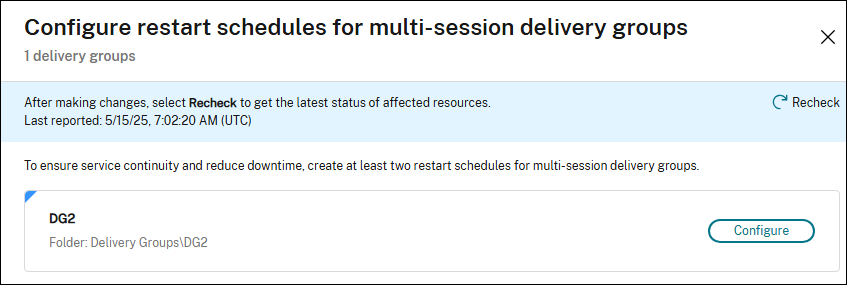
推奨事項に対する推奨アクションを実装するには、次の手順に従います。
- 推奨事項を選択します。
- アクションバーで [今すぐ修正] をクリックします。
-
必要な更新を行うには、推奨される手順に従います。
自動構成がサポートされていない、または実現不可能な場合、サポートドキュメントに誘導されることがあります。Advisor は、可能な限り UI 内で直接自動アクションを提供するように設計されており、手動設定の必要性を最小限に抑えることを目指しています。
- 更新後、[再確認] をクリックして、影響を受けるターゲットのステータスを更新します。
注:
UI と手順は推奨事項によって異なります。表示されているスクリーンショットは、説明のみを目的としています。
推奨事項を却下する
推奨事項が展開に関連しない場合、またはアクションを必要としない場合は、現在のリストと今後のチェック結果から削除できます。
- 推奨事項を選択します。
- アクションバーで [却下] をクリックします。
ヒント:
推奨事項で却下されたターゲットを復元するには、推奨事項リストの右上隅にある歯車アイコンをクリックし、却下されたアイテムの管理を選択します。
推奨事項で特定の対象ターゲットを却下する
推奨事項に、意図的にベストプラクティスに準拠していない対象ターゲット(たとえば、テスト、検証、または一時的なリソース)が含まれている場合、それらをこの推奨事項から削除できます(詳細な却下)。
注:
詳細な却下は、マシンカタログ、デリバリーグループ、アプリケーショングループ、ゾーンのターゲットのみでサポートされています。
詳細な手順は次のとおりです。
- 推奨事項を選択します。
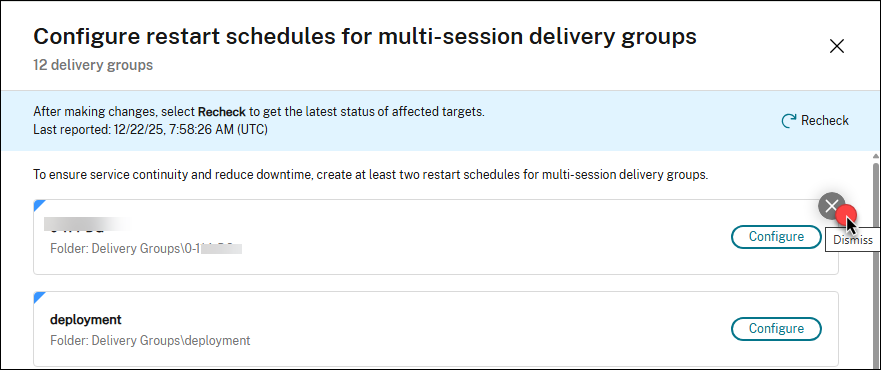
- 推奨事項の対象ターゲットフィールドをクリックします。推奨事項ページにすべての対象ターゲットが表示されます。
-
却下したい対象ターゲットにカーソルを合わせます。ターゲットの右上隅に却下アイコンが表示されます。
-
却下アイコンをクリックします。却下確認ダイアログボックスが表示されます。
- 必要に応じて却下のメモを入力し、却下をクリックします。対象ターゲットは推奨事項ページから削除されます。
ヒント:
推奨事項で却下されたターゲットを復元するには、推奨事項リストの右上隅にある歯車アイコンをクリックし、却下されたアイテムの管理を選択します。
チェックルールをカスタマイズする
以下の推奨事項について、Advisor のチェックルールをカスタマイズできます。
- Cloud Connector ハードウェアの強化: CPU、メモリ、ディスク使用量のしきい値を調整し、特定のディスクを除外します。
- 未使用リソースの解放: マシンとアプリケーションのカスタム未使用時間しきい値を定義します。
- VDA の GPO 構成を最適化する: GPO 処理時間のしきい値を変更します。
単一の推奨事項のチェックルールをカスタマイズするには、次の手順に従います。
-
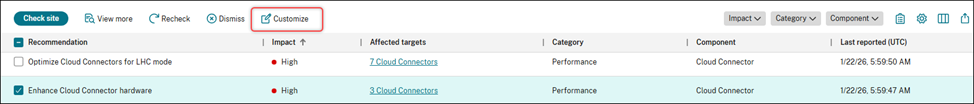
推奨事項を選択し、アクションバーで [カスタマイズ] をクリックします。
- [カスタマイズ] ページで、必要に応じてチェック設定を更新します。
- [保存] をクリックします。変更は、次回チェックを実行したときに有効になります。
3 つすべての推奨事項のチェックルールを中央の場所からカスタマイズするには、次の手順に従います。
- 推奨事項リストの右上隅にある [歯車] アイコンをクリックし、[ルールのカスタマイズ] を選択します。3 つの推奨事項が表示されます。
- 推奨事項の横にある [編集] アイコンをクリックします。
- 必要に応じてチェック設定を更新します。
- 残りの推奨事項のチェックルールを更新するには、手順 2~3 を繰り返します。
- 保存をクリックします。変更は、次回チェックを実行したときに有効になります。
サイトチェックの完全なレポートを表示する
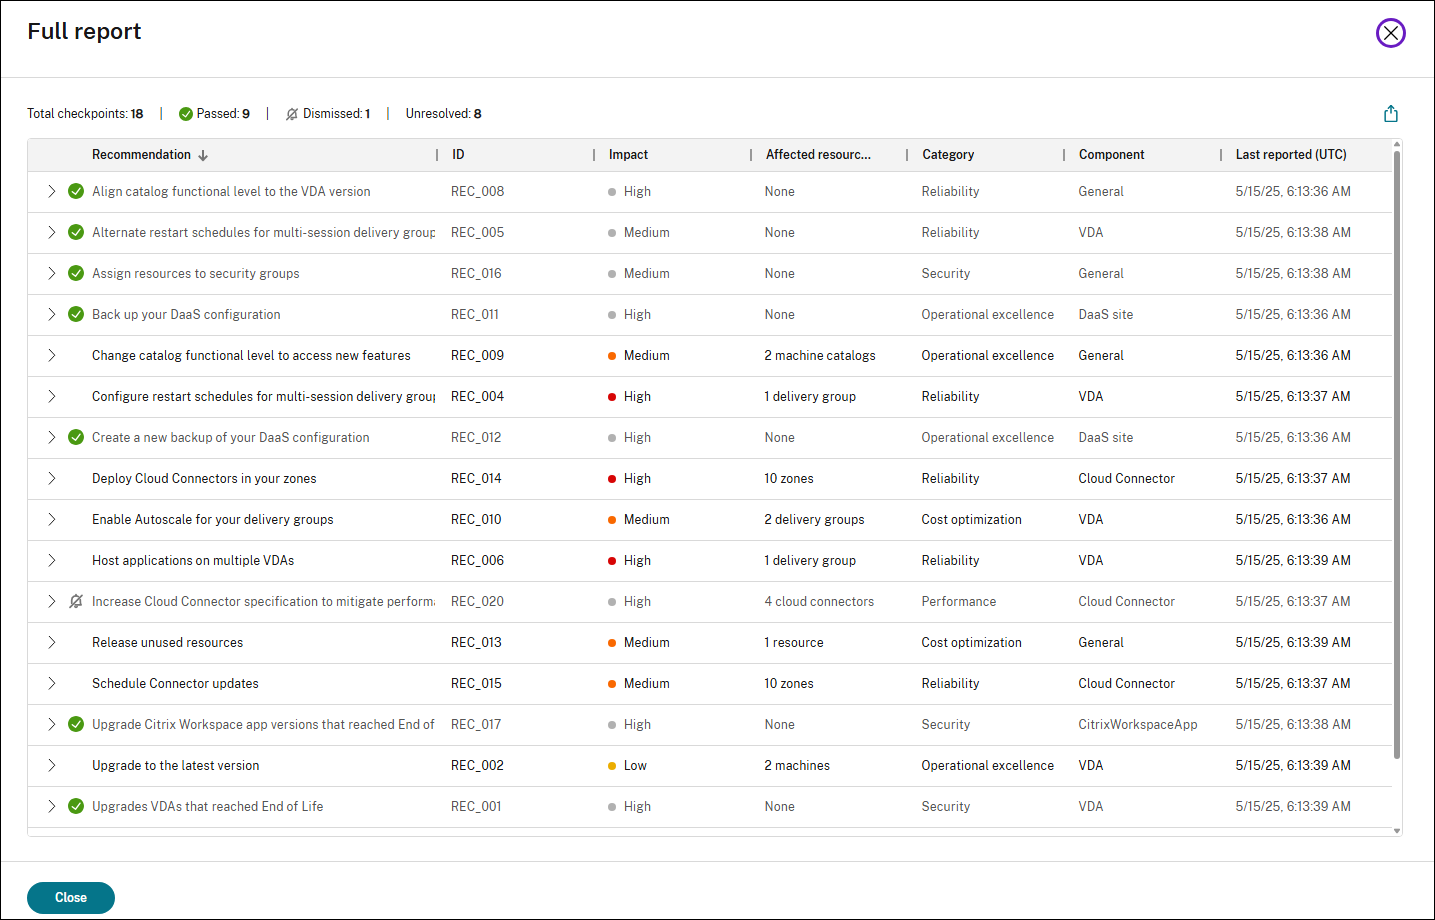
完全なレポートには、最新のサイトチェックからのすべてのAdvisor推奨事項の概要が示されます。これには、合格、却下、未解決のチェックポイントが含まれており、DaaSサイトの全体的な健全性と最適化の機会を評価するのに役立ちます。
完全なレポートを表示するには、推奨事項リストの 右上にある完全なレポートを表示アイコンをクリックします。
AdvisorチェックのためにStoreFrontをセットアップする
Citrix AdvisorのStoreFront関連の推奨事項には、追加のセットアップが必要です。AdvisorチェックのためにStoreFrontをセットアップするには、次の手順を実行します。
- 対応する接続を作成して、StoreFrontサーバーをInfrastructure Monitoringに追加します。詳細については、Infrastructure Monitoringのセットアップを参照してください。
-
手動接続モードでStoreFront接続を構成する場合は、Citrix Infrastructure Monitoringバージョン2603以降がダウンロードおよびインストールされていることを確認してください。必要なバージョンがインストールされていることを確認するには:
- 監視 > 設定に移動します。
-
種類が
StoreFrontである接続を見つけます。 -
バージョンフィールドに
7.47以上が表示されていることを確認します。
重要:
Advisorの推奨事項に基づいてStoreFront展開に変更を適用した後、同じ推奨事項を再確認する前に少なくとも6時間待機してください。この遅延により、Infrastructure Monitoringは更新されたテレメトリを収集および処理し、Advisorが最新のデータを評価できるようになります。
参照
このセクションでは、Citrix Advisor のすべての推奨事項をカテゴリ別に一覧表示し、その目的と影響を理解するのに役立ちます。
セキュリティに関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| サポート終了に達したVDAをアップグレードする | REC_001 | 高 | VDA | 一部のマシンでは、サポート終了に達し、Citrix がサポートしなくなった VDA バージョンが使用されています。影響を受けるマシンを最新の LTSR または CR VDA バージョンにアップグレードしてください。 |
| セキュリティグループにリソースを割り当てる | REC_016 | 中 | 一般 | 一部のリソースが個々のユーザーに割り当てられています。管理を効率化し、セキュリティを強化するために、セキュリティグループを介してのみユーザーアクセスを割り当てるのがCitrixのベストプラクティスです。デリバリーグループとアプリケーショングループのユーザー割り当てを再構成して、セキュリティグループのみを含めるようにしてください。 |
| サポート終了に達したCitrix Workspaceアプリのバージョンをアップグレードする | REC_017 | 高 | Workspaceアプリ | 一部のエンドポイントデバイスは、サポート終了に達したCitrix Workspaceアプリのバージョンを使用しています。サポート性とセキュリティのリスクを軽減するために、デバイスを最新のWorkspaceアプリバージョンにアップグレードしてください。バージョン管理の簡素化と自動更新の制御には、Global App Configuration Serviceを使用してください。さらに、ストアにアクセスするための最小Workspaceアプリバージョンを強制するために、エンドポイント分析ソリューションの使用を検討してください。 |
| デバイスポスチャポリシーを実装する | REC_021 | 中 | セキュア プライベート アクセス | 現在のSecure Private Access構成にはデバイスポスチャポリシーがなく、あらゆるデバイスから内部アプリケーションへの無制限のアクセスを許可しています。このリスクを軽減し、セキュリティを強化するために、デバイスを準拠、非準拠、アクセス拒否に分類するデバイスポスチャポリシーを実装してください。 |
| アダプティブアクセスポリシーを実装する | REC_022 | 中 | セキュアプライベートアクセス | 現在のSecure Private Access構成には適応型アクセスポリシーがなく、アプリケーションへの潜在的に安全でないアクセスを許可しています。セキュリティを強化するには、コンテキストに基づいてエンタープライズWeb、SaaS、TCP、およびUDPアプリへのアクセスを動的に制御する適応型アクセスポリシーを実装します。詳細な制御のために、クリップボード、画面キャプチャ、印刷、キーロギング保護、ダウンロード、アップロード、ウォーターマーク、リモートブラウザで開くのセキュリティ制限を追加して、エンタープライズWebおよびSaaSアプリへの制限付きアクセスを有効にします。 |
| サポート終了(End of Life)に達したオペレーティングシステムをアップグレードする | REC_024 | 高 | VDA | 一部のマシンでは、サポート終了(End of Life)に達したオペレーティングシステム(OS)が実行されています。これは重大なセキュリティリスクをもたらし、CitrixとOSベンダーの両方からのサポートを失う可能性があります。安全で安定した環境を維持するために、すべてのVDAがサポートされているオペレーティングシステムを実行していることを確認してください。 |
| サポート終了(End of Life)に達したハイパーバイザーバージョンをアップグレードする | REC_025 | セキュリティ | ハイパーバイザー | 詳細: 一部のハイパーバイザーは、サポート終了(End of Life)に達したバージョンを実行しています。これは環境の安定性にリスクをもたらし、Citrixが完全なサポートを提供する能力を制限します。安全でサポート可能な環境を維持するために、ベンダーがサポートするハイパーバイザーバージョンにアップグレードしてください。主要なプラクティスとプラットフォーム要件に準拠し続けるために、ベンダーのリリースノートと互換性ドキュメントを定期的に確認してください。 |
| ホスト接続にHTTPSを使用する | REC_039 | 中 | 一般 | 一部のホスト接続は現在、HTTPSではなくHTTPで構成されています。ハイパーバイザーとの安全な通信を確保するには、これらの接続をHTTPSを使用するように更新してください。これには、ハイパーバイザーでHTTPSを有効にし、有効なTLS証明書が配置されていることを確認する必要があります。 |
| VDAのセキュリティ脆弱性に対処する | REC_040 | 高 | VDA | セキュリティ脆弱性が一部のVDAバージョンに影響を与えています。Citrixセキュリティ速報を確認し、システムの整合性とコンプライアンスを確保するために必要な修正または軽減策を適用してください。 |
| Citrix Workspaceアプリのセキュリティ脆弱性に対処する | REC_041 | 高 | Workspace アプリ | セキュリティ脆弱性がエンドポイントデバイス上の一部のCitrix Workspaceアプリバージョンに影響を与えています。Citrixセキュリティ速報を確認し、システムの整合性とコンプライアンスを確保するために必要な修正または軽減策を適用してください。 |
| サポート終了に達したStoreFrontサーバーバージョンをアップグレードする | REC_043 | 高 | StoreFront | 一部のStoreFrontサーバーは、サポート終了(EOL)に達し、Citrixによってサポートされなくなったバージョンを実行しています。安全でサポート可能な環境を維持するために、影響を受けるすべてのStoreFrontサーバーを最新のLTSRまたはCRバージョンにアップグレードしてください。 |
| StoreFrontベースURLにHTTPSを使用する | REC_044 | 高 | StoreFront | 一部のStoreFrontベースURLは現在、HTTPSではなくHTTPで構成されています。ユーザー資格情報と機密データを保護するために、StoreFrontサーバーと関連するロードバランサーをHTTPSを使用するように構成してください。ベースURLが「https://」で始まることを確認してください。これにより、すべての通信が暗号化され、中間者攻撃などのセキュリティ脅威を防ぐのに役立ちます。 |
| StoreFrontとCloud Connector間の通信にHTTPSを使用する | REC_045 | 高 | StoreFront | StoreFrontとCloud Connector間のトラフィックは現在、暗号化されていないHTTPで送信されており、ユーザー資格情報がセキュリティ脅威にさらされる可能性があります。環境を保護するために、Cloud ConnectorでHTTPSを有効にし、StoreFrontがセキュアな接続を使用するように構成してください。 |
| 匿名アクセスが有効になっているStoreFrontストアを確認する | REC_052 | 中 | StoreFront | 一部のStoreFrontストアでは匿名アクセスが有効になっており、ユーザーは認証なしでアプリケーションを起動できます。潜在的なセキュリティリスクを軽減するために、これらのストアを確認し、使用されていないものを削除してください。 |
注:
StoreFront関連の推奨事項には追加のセットアップが必要です。詳細については、AdvisorチェックのためにStoreFrontをセットアップするを参照してください。
信頼性に関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| マルチセッションデリバリーグループの再起動スケジュールを構成する | REC_004 | 高 | VDA | 一部のマルチセッションデリバリーグループでは、再起動スケジュールが構成されていません。スケジュールされた再起動は、マルチセッションOS VDA全体で最適なパフォーマンス、安定性、リソースの可用性を維持するのに役立ちます。サービスの継続性を確保し、ダウンタイムを削減するために、少なくとも2つの再起動スケジュールを作成してください。「偶数」と「奇数」などのグループにVDAをタグ付けすることで、タグ制限付きの再起動スケジュールを交互に設定します。 |
| マルチセッションデリバリーグループの代替再起動スケジュール | REC_005 | 中 | VDA | 一部のマルチセッションデリバリーグループでは、再起動スケジュールが1つしか構成されていません。サービス継続性を確保し、ダウンタイムを削減するために、少なくとも2つの再起動スケジュールを作成してください。VDAを「偶数」と「奇数」などのグループにタグ付けすることで、タグ制限付きの代替再起動スケジュールを設定します。 |
| 複数のVDAでアプリケーションをホストする | REC_006 | 高 | VDA | 一部の公開アプリケーションは単一のVDAでのみホストされており、これはサービス継続性に影響を与え、ダウンタイムのリスクにつながる可能性があります。可用性と信頼性を維持するために、各アプリケーションがデリバリーグループ内の複数のVDAでホストされていることを確認してください。 |
| Citrix Workspaceのサービス継続性を有効にする | REC_007 | 高 | シトリックス ワークスペース | サービス継続性が有効になっていません。これは、サービス中断中にユーザーがセッションを起動できない可能性があることを意味します。サービス継続性を有効にして可用性を向上させます。これにより、ネットワークやサービスの健全性に関わらず、エンドユーザーがアプリやデスクトップにアクセスできる回復力の追加レイヤーが提供されます。 |
| カタログの機能レベルに合わせてVDAをアップグレードする | REC_008 | 高 | VDA | 一部のマシンは、最小カタログ機能レベルでサポートされていない以前のVDAバージョンを使用しており、登録できない場合があります。登録の問題を回避するには、以前のVDAバージョンをカタログ機能レベルに合わせてアップグレードしてください。 |
| ゾーンにCloud Connectorを展開する | REC_014 | 高 | クラウドコネクタ | 一部のゾーン(リソースの場所)には、2つ未満のCloud Connectorが展開されています。コネクタの更新中に可用性と回復性を維持するために、リソースの場所ごとに少なくとも2つのCloud Connectorを展開してください。リソースの場所はN + 1モデルに従う必要があります。ここでNは展開サイズに基づくベースライン要件であり、追加の1は冗長性を提供します。 |
| Connectorの更新をスケジュールする | REC_015 | 中 | クラウドコネクタ | 一部のゾーン(リソースの場所)では、Connectorの更新の開始時刻がスケジュールされていません。更新が計画されたメンテナンス期間中にのみ行われ、サービスの中断を減らすために、Connectorの更新を希望する時間と曜日にスケジュールしてください。 |
| Cloud Connector を同じドメインに配置する | REC_028 | 中 | クラウドコネクター | 一部のゾーン(リソースロケーション)には、異なるドメインに参加しているCloud Connectorが含まれています。この設定は、特にローカルホストキャッシュ(LHC)モードの場合に、VDA登録の遅延や失敗につながる可能性があります。信頼性を向上させ、リスクを軽減するには、特定のゾーン内のすべてのCloud Connectorが同じドメインに属していることを確認してください。 |
| 信頼性の高いLHCパフォーマンスのためにCloud Connector間の通信を有効にする | REC_029 | 高 | クラウドコネクター | 一部のゾーン(リソースロケーション)には、複数の選出されたローカルホストキャッシュ(LHC)ブローカーがあります。これにより、LHCモードのCloud Connector間でVDA登録が分割され、断続的な起動失敗につながる可能性があります。これを防ぐには、影響を受ける各ゾーンのすべてのCloud Connectorが、http:// |
| 回復性構成を確認する | REC_030 | 中 | 一般 | デプロイの回復性構成は最近検証されていません。適切な回復性構成を維持することは、特に予期せぬサービス中断時に、アプリとデスクトップへの中断のないアクセスを確保するために不可欠です。デプロイが潜在的な中断に対処し、ユーザーの生産性を保護するために適切に設定されていることを確認するために、回復性構成を定期的に確認してください。 |
| StoreFrontストアの高度なヘルスチェックを有効にする | REC_036 | 中 | StoreFront | 一部のStoreFrontサーバー上の一部のストアで、高度なヘルスチェックが有効になっていません。StoreFrontは、高度なヘルスチェックの結果から得られる追加情報を使用して、起動リクエストがローカルホストキャッシュ (LHC) モードで適切なリソースロケーション (ゾーン) に送信されるようにします。高度なヘルスチェックがない場合、LHCモードでの起動が失敗する可能性があります。Citrix環境の回復力を向上させるには、StoreFrontサーバー上のすべてのストアで高度なヘルスチェックを有効にしてください。 |
| StoreFrontおよびNetScaler GatewayにすべてのCloud ConnectorをSTAサーバーとして追加する | REC_037 | 中 | クラウドコネクタ | 一部のCloud Connectorは、Secure Ticket Authority (STA) サーバーとして構成されておらず、StoreFrontからのSTAリクエストを受信できません。ローカルホストキャッシュモードでの起動失敗を避けるため、すべてのCloud ConnectorがStoreFrontとNetScaler Gatewayの両方でSTAサーバーとして追加されていることを確認してください。 |
| StoreFrontサーバーの冗長性を確保する | REC_042 | 高 | StoreFront | 一部のStoreFrontサーバーグループにはサーバーが1台しか含まれておらず、単一障害点となり、障害発生時の冗長性が不足しています。回復力を高めるには、サーバーグループに少なくとも2台のStoreFrontサーバーをデプロイし、ロードバランサーでそれらを前面に配置して、シームレスなフェイルオーバーと中断のないアクセスを確保してください。 |
| Cloud ConnectorとStoreFront間の通信を確認する | REC_047 | 中 | StoreFront | 一部のリソースの場所(ゾーン)には、リソース列挙のためのStoreFrontリクエストを受信していないCloud Connectorが含まれています。この問題は、Cloud ConnectorがStoreFrontにリストされていない場合や、Cloud Connectorの証明書の期限切れなどの通信問題がある場合に発生する可能性があります。すべてのCloud ConnectorがStoreFrontにリストされており、到達可能であることを確認してください。オンプレミスのStoreFront展開を使用していない場合は、この推奨事項を無視してください。 |
注:
StoreFront関連の推奨事項には、追加のセットアップが必要です。詳細については、AdvisorチェックのためのStoreFrontのセットアップを参照してください。
パフォーマンスに関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| LHCモード用にCloud Connectorを最適化する | REC_019 | 高 | クラウドコネクタ | 一部のCloud Connectorは、ソケットあたりのCPUコアが4つ未満であり、LHCモード時にユーザーが利用可能なリソースを列挙および起動する能力に影響を与える可能性があります。LHCのリソース可用性を最大化し、パフォーマンスのボトルネックを防ぐには、Cloud Connectorマシンをソケットあたり少なくとも4つのコアを持つように構成してください。 |
| Cloud Connectorハードウェアを強化する | REC_020 | 高 | クラウドコネクタ | CPU、メモリ、またはディスクの使用率が高いと、Cloud Connectorのパフォーマンスと可用性に影響を与える可能性があります。パフォーマンスの低下を防ぎ、信頼性を維持するには、Cloud ConnectorのCPU、メモリ、またはストレージを増やしてください。 |
| リソース消費量の多いマシンのサイズを適切に調整する | REC_023 | 中 | VDA | 一部のマシンで、CPUまたはメモリ使用率が高い、あるいはセッション数が多いなど、パフォーマンスの負荷の兆候が見られます。これは、マシンがサポートするワークロードを処理するにはサイズが不足していることを示しており、ユーザーエクスペリエンスの低下やパフォーマンスの低下につながる可能性があります。マシンの割り当てリソースを増やすためにマシンサイズを変更するか、パワーユーザーを高性能マシンを持つデリバリーグループに再配置することを検討してください。 |
| ゾーン内のホスト接続数を減らす | REC_026 | 高 | 一般 | 一部のゾーン(リソースロケーション)におけるホスト接続数が推奨制限を超えており、パフォーマンスの低下につながる可能性があります。ゾーン内のホスト接続数を推奨制限以下に減らしてください。 |
| ゾーン内のVDA数を減らす | REC_027 | 高 | VDA | 一部のゾーン(リソースロケーション)におけるVDA数が推奨制限を超えており、特にローカルホストキャッシュ(LHC)モードの場合、VDA登録の失敗やセッションブローカリングの劣化のリスクが高まります。これらのリスクを軽減するには、一部のVDAを他のゾーンに移動して再分散してください。VDA登録の構成方法がそれに応じて更新されていることを確認してください。 |
| PVSサーバーのリソース割り当てを評価する | REC_031 | 中 | プロビジョニング | 一部のCitrix Provisioning(PVS)サーバーは、高いCPUまたはメモリ使用率など、パフォーマンスの負荷の兆候を示しています。サーバーのリソース割り当てが不十分な場合、パフォーマンスの低下や起動時間の延長につながる可能性があります。これらのPVSサーバーのCPUおよびメモリ割り当てを必要に応じて増やすことを検討してください。 |
| PVSサーバーのリソース割り当てを増やす | REC_032 | 高 | プロビジョニング | 一部のCitrix Provisioning (PVS) サーバーで、CPUまたはメモリ使用率が危機的な状態になるなど、パフォーマンスの負荷の兆候が見られます。サーバーリソースの割り当てが不十分な場合、パフォーマンスの低下や起動時間の延長につながる可能性があります。必要に応じて、これらのPVSサーバーのCPUとメモリの割り当てを増やすことを検討してください。 |
| PVSターゲットデバイスのライトキャッシュディスクサイズを評価する | REC_033 | 中 | VDA | 一部のCitrix Provisioning (PVS) ターゲットデバイスのライトキャッシュディスク使用量がしきい値に近づいています。パフォーマンスの問題やユーザーセッションの失敗を避けるため、現在のライトキャッシュディスクサイズを評価し、必要に応じて増やしてください。 |
| VDAのGPO構成を最適化する | REC_035 | 中 | VDA | 一部のユーザーセッションでは、ログオン中にGPO処理が長時間かかり、パフォーマンスに影響を与えました。環境設定の制御を強化するには、VDA組織単位のグループポリシーの継承をブロックし、関連するポリシーとセキュリティ構成のみを適用します。さらに、Citrix Workspace Environment Managementを活用して設定を非同期で処理し、セッションログオンを高速化することを検討してください。 |
| StoreFrontストアのソケットプーリングを有効にする | REC_046 | 中 | StoreFront | 一部のStoreFrontストアでは、ソケットプーリングが有効になっていません。ソケットプーリングは、Delivery ControllerまたはCloud Connectorとの通信のために、すぐに利用できるネットワーク接続(ソケット)のプールを維持することで効率を高めます。各リクエストごとに新しいソケットを作成して閉じる(オーバーヘッドの高いプロセス)代わりに、StoreFrontはプール内の既存の接続を再利用します。環境全体のパフォーマンスと効率を向上させるには、すべてのストアでソケットプーリングを有効にしてください。特にTransport Layer Security(TLS)接続の場合に重要です。 |
| StoreFrontサーバーを低遅延ネットワークに配置する | REC_051 | 中 | StoreFront | 一部のサーバーグループ内のサーバー間で高遅延が検出されました。これはパフォーマンスの問題につながる可能性があります。グループ内のサーバー間の遅延は、40ミリ秒未満(サブスクリプションが無効の場合)または3ミリ秒未満(サブスクリプションが有効の場合)である必要があります。サーバーを低遅延ネットワークに配置するか、異なるサーバーグループに分離してください。 |
注:
StoreFront関連の推奨事項には、追加のセットアップが必要です。詳細については、AdvisorチェックのためにStoreFrontをセットアップするを参照してください。
運用上の卓越性に関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| VDAを最新バージョンにアップグレードする | REC_002 | 低 | VDA | 一部のマシンは古いVDAバージョンを使用しています。最新のLTSRまたはCR VDAバージョンにアップグレードして、新機能、改善、およびセキュリティ強化にアクセスしてください。 |
| Citrixプロビジョニングテクノロジーを使用する | REC_003 | 中 | プロビジョニング | サイト内のすべてのマシンは手動でプロビジョニングされており、Machine Creation Services (MCS) や Citrix Provisioning Services (PVS) などのCitrixプロビジョニングテクノロジーを使用していません。MCSまたはPVSを使用して、VDAの一貫性を確保し、手動タスクを最小限に抑え、環境のスケーリング操作を効率化してください。 |
| 低い機能レベル | REC_009 | 低 | VDA | 一部のマシンカタログは、検出されたVDAバージョンよりも機能レベルが低く、新しいVDAバージョンでの新機能へのアクセスが制限されています。これらの機能にアクセスするには、機能レベルをカタログ内のすべてのマシンでサポートされている最新バージョンに変更してください。 |
| サイト構成をバックアップする | REC_011 | 高 | 一般 | サイト構成のバックアップがありません。オンデマンドまたはスケジュールされたバックアップを作成して、Citrix構成のすぐに使用できるコピーを確保し、迅速な回復に備えてください。 |
| サイト構成の新しいバックアップを作成する | REC_012 | 高 | 一般 | 最後のサイト構成バックアップは3か月以上前です。オンデマンドまたはスケジュールされたバックアップを定期的に作成して、Citrix構成の最新のコピーを迅速な回復のために準備しておいてください。 |
| マシンプロファイルでカタログ構成を簡素化する | REC_038 | 低 | プロビジョニング | 一部のマシンカタログは、マシンプロファイルを使用することでメリットが得られます。マシンプロファイルを使用すると、Machine Creation Services (MCS) はプロファイルからハードウェアプロパティとハイパーバイザー固有の機能をキャプチャし、同じ構成でカタログ内の新しい仮想マシン (VM) を効率的にプロビジョニングします。 |
| 汚染されたActive Directoryアカウントをリセットする | REC_049 | 中 | プロビジョニング | 一部のマシンカタログには、AD Identity Serviceで「汚染済み」とマークされたADアカウントが含まれています。これらのアカウントは、その後のプロビジョニング操作で利用できるようにリセットする必要があります。 |
| StoreFrontの非推奨のビーコンポイントを置き換える | REC_050 | 中 | StoreFront | Citrix Workspaceアプリは、StoreFront内で構成されたビーコンポイントを使用して、ユーザーが内部ネットワークに接続されているか外部ネットワークに接続されているかを判断します。現在、ping.citrix.comをビーコンとして使用していますが、これは非推奨となり、到達不能になっています。StoreFront管理コンソールで、到達可能な公開URLに置き換えてください。 |
| StoreFrontストアのXenApp Services URLを無効にする | REC_053 | 高 | StoreFront | XenApp Services URL(PNAgent とも呼ばれる)が一部の StoreFront ストアで有効になっています。この機能は非推奨です。互換性とセキュリティのため、Citrix Workspace アプリがストア URL を使用して StoreFront に接続するように構成し、サーバーで XenApp Services を無効にしてください。PNAgent を必要とするレガシーデバイスがある場合は、この推奨事項を無視してください。 |
| サポートされていない StoreFront サイトを非推奨にする | REC_054 | 高 | StoreFront | 一部の StoreFront ストアは、サポートされていないサイトタイプにリンクされています。リソースをサポートされているサイトに移行し、サポートされていないサイトを非推奨にしてください。 |
| StoreFront ストアの Kerberos 委任を無効にする | REC_055 | 低 | StoreFront | 一部の StoreFront ストアで Kerberos 委任が有効になっています。Kerberos 委任は非推奨であり、XenApp 6.5 以前でのみ使用できます。これらの StoreFront ストアの Kerberos 委任を無効にしてください。 |
| 長期間メンテナンスモードになっているマシンを確認する | REC_056 | 中 | VDA | 一部のマシンが14日以上メンテナンスモードになっています。これらのマシンをレビューし、サービスに戻すか、廃止するか、または正当な理由とともにメンテナンスモードのままにするかを決定してください。 |
| Always On Tracing でトラブルシューティング時間を短縮 | REC_058 | 中 | 一般 | ログサーバーを追加して、Always On Tracing (AOT) ログを一元化されたログサーバーに安全に転送します。ログはリアルタイムで収集され、Monitor で利用できるため、問題の解決を迅速化し、サポート調査を効率化できます。 |
注:
StoreFront 関連の推奨事項には追加のセットアップが必要です。詳細については、Advisor チェック用の StoreFront のセットアップ を参照してください。
コスト最適化の推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| デリバリーグループの Autoscale を有効にする | REC_010 | 中 | VDA | 一部の対象となるデリバリーグループはAutoscaleを使用していません。一貫したマシンの電源管理のためにAutoscaleを有効にし、可用性を維持しながらコストとユーザーエクスペリエンスのバランスを効果的に取ってください。 |
| 未使用のリソースを解放する | REC_013 | 中 | 一般 | マシンやアプリケーションなど、一部の専用ワークロードが30日以上使用されていません。不要な支出を削減し、コストを最適化するために、未使用のマシンを利用可能なプールに戻し、未使用のアプリケーションを管理してください。 |