Citrix Advisor
Citrix Advisor es un servicio que le ayuda a optimizar la implementación de DaaS y a mejorar su salud y preparación generales. Automatiza las comprobaciones del entorno y ofrece recomendaciones prácticas, lo que le permite identificar de forma proactiva problemas de configuración, ineficiencias, desperdicios de recursos, desviaciones de las mejores prácticas y mucho más.
Nota:
- Este servicio está disponible exclusivamente para administradores con todos los permisos.
- Recomendamos enviar sus comentarios mediante el icono de comentarios situado en la esquina superior derecha de la página.
Ventajas
Con Advisor, puede:
- Identificar y resolver problemas de forma proactiva: Detecte posibles problemas, desviaciones de la configuración y de las mejores prácticas antes de que afecten a los usuarios, interrumpan las operaciones comerciales o comprometan la seguridad.
- Optimizar el rendimiento y la estabilidad del entorno: Ajuste las configuraciones, optimice la asignación de recursos e implemente las mejores prácticas para mejorar la estabilidad, la seguridad y el rendimiento de sus implementaciones de Citrix.
- Optimizar las operaciones y reducir la sobrecarga: Automatice las comprobaciones rutinarias, simplifique las tareas de corrección complejas y reciba asistencia guiada, reduciendo así la sobrecarga operativa y liberando recursos administrativos.
- Optimizar los costes y la utilización de los recursos: Identifique áreas de gasto excesivo, descubra oportunidades para la optimización de recursos y garantice la utilización eficiente de las tecnologías de Citrix para minimizar el coste total de propiedad.
- Mantener el cumplimiento y la adhesión a las mejores prácticas: Asegúrese de que sus implementaciones de Citrix se adhieren a las mejores prácticas de Citrix, los estándares de seguridad y las regulaciones de la industria, reduciendo el riesgo y mejorando la gobernanza general.
- Simplificar tareas complejas: Simplifique las tareas administrativas para mantener un entorno saludable y optimizado.
Buscar recomendaciones
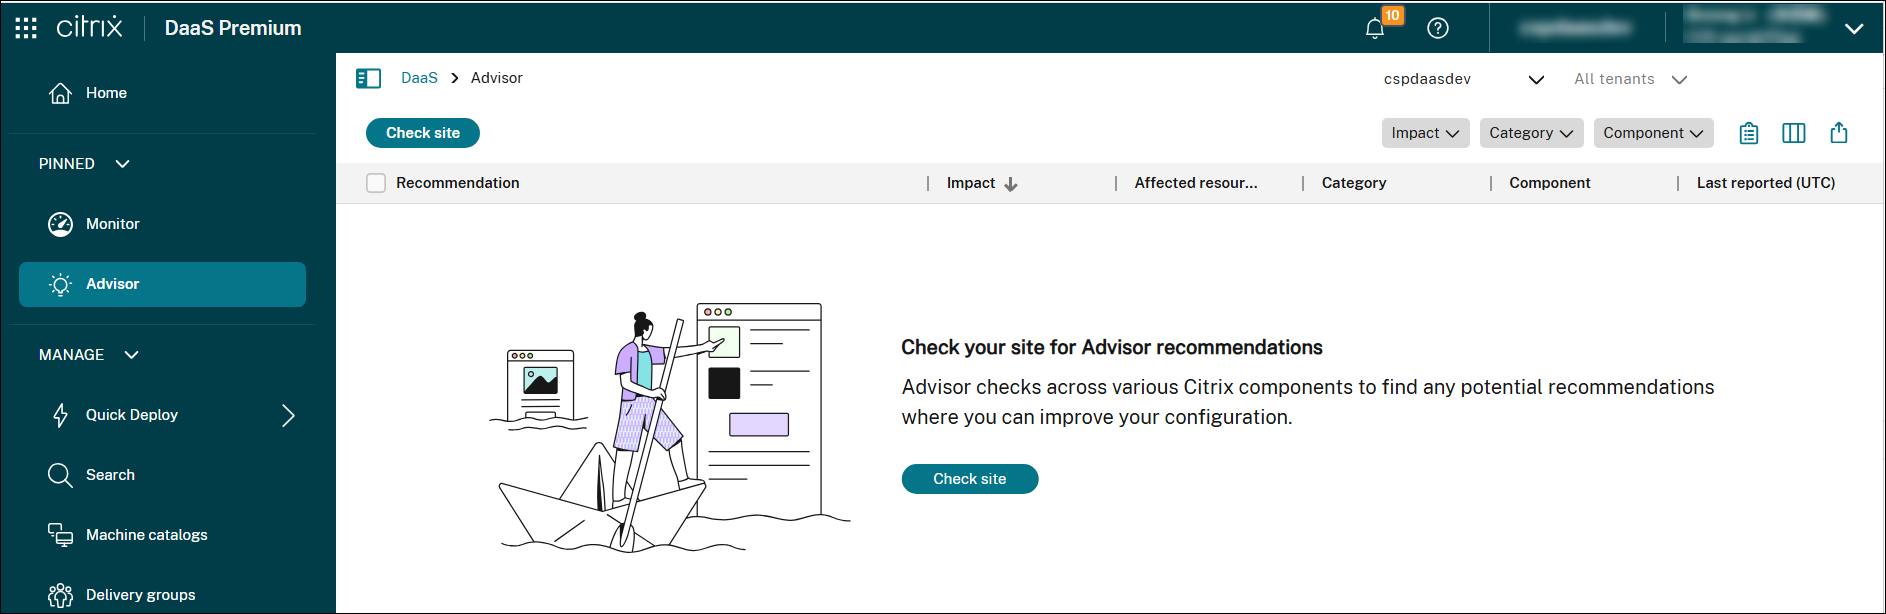
Para comprobar si su sitio tiene recomendaciones de Advisor, siga estos pasos:
- Inicie sesión en Citrix Cloud con una cuenta que tenga el rol de Full Administrator.
- Haga clic en el mosaico de DaaS.
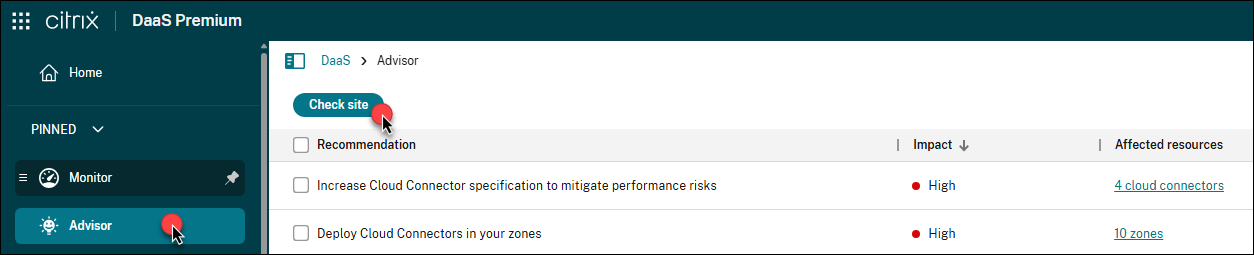
- En el panel izquierdo, seleccione Advisor.
- Haga clic en Check site.
-
En la página Check site, seleccione las categorías que quiere que Advisor compruebe.
Categoría Descripción Referencia Seguridad Recomendaciones para detectar amenazas y vulnerabilidades que podrían provocar infracciones de seguridad. Recomendaciones de seguridad Fiabilidad Recomendaciones para garantizar y mejorar la continuidad de sus aplicaciones críticas para el negocio. Recomendaciones de fiabilidad Rendimiento Recomendaciones para mejorar el rendimiento en aplicaciones y escritorios con el fin de ofrecer experiencias más rápidas y con mayor capacidad de respuesta a los usuarios finales. Recomendaciones de rendimiento Excelencia operativa Recomendaciones para ayudarle a lograr la eficiencia de procesos y flujos de trabajo, la capacidad de gestión de recursos y las mejores prácticas de implementación. Recomendaciones de excelencia operativa Optimización de costes Recomendaciones para reducir el gasto general mediante el ajuste del tamaño de los recursos, la minimización del desperdicio y la alineación de la capacidad con las necesidades de uso reales. Recomendaciones de optimización de costes -
Haga clic en Ejecutar comprobación para ejecutar una comprobación del sitio y generar recomendaciones actualizadas basadas en la configuración actual.
Todas las recomendaciones aparecen en la lista.
Filtrar recomendaciones
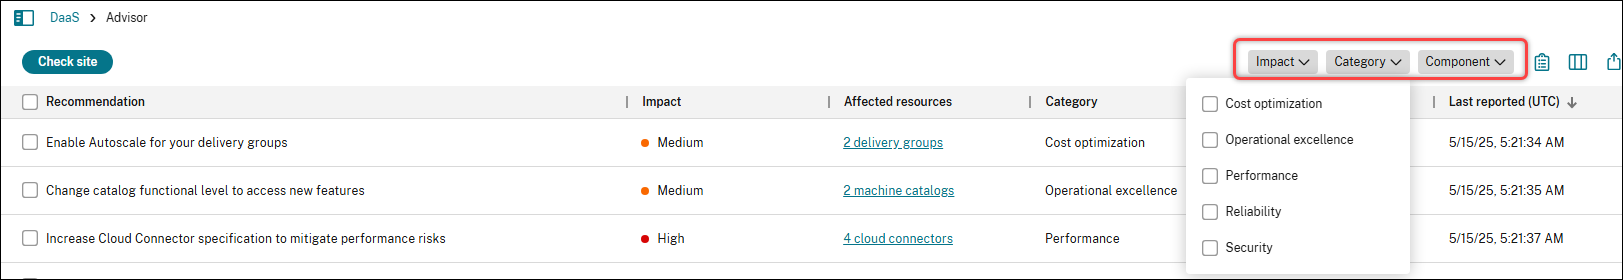
Puede filtrar las recomendaciones por Impacto, Categoría o Componente para centrarse en la información más relevante para su implementación.
-
En Advisor, localice los filtros en la parte superior derecha de la lista de recomendaciones.
-
Haga clic en un filtro (por ejemplo, Categoría) para ver las opciones disponibles.
-
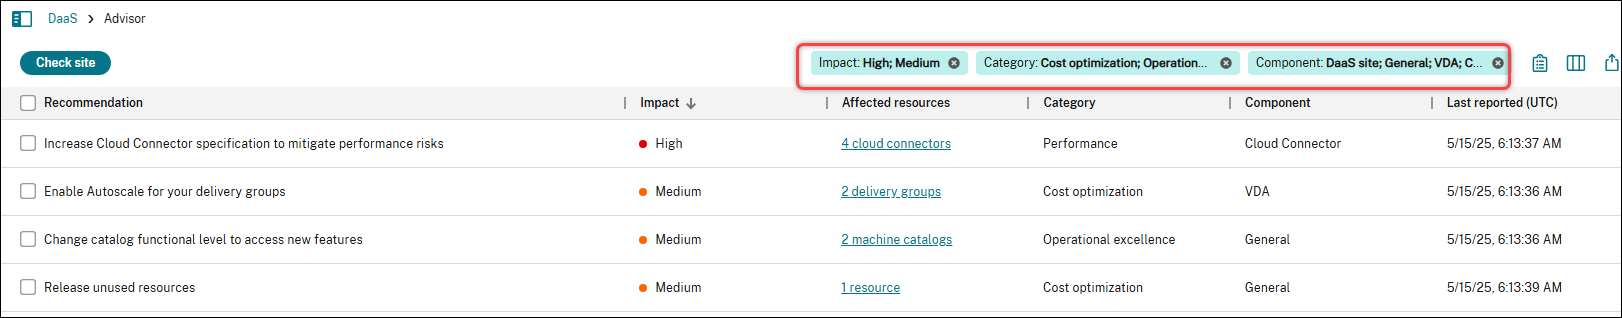
Seleccione una o varias casillas de verificación para aplicar el filtro. La lista se actualiza automáticamente para mostrar solo las recomendaciones que coinciden con sus selecciones.
-
Utilice varios filtros juntos para acotar la lista.
Revisar y actuar sobre las recomendaciones
Utilice la lista de recomendaciones para comprender los problemas de configuración y las oportunidades de mejora en su implementación. Puede realizar las siguientes acciones sobre las recomendaciones:
- Ver detalles de la recomendación
- Implementar acciones recomendadas
- Descartar recomendaciones
- Descartar destinos afectados específicos en una recomendación
- Personalizar reglas de comprobación
- Ver el informe completo de comprobación del sitio
Ver detalles de la recomendación
Para revisar una recomendación, selecciónela para ver sus detalles en el panel inferior.
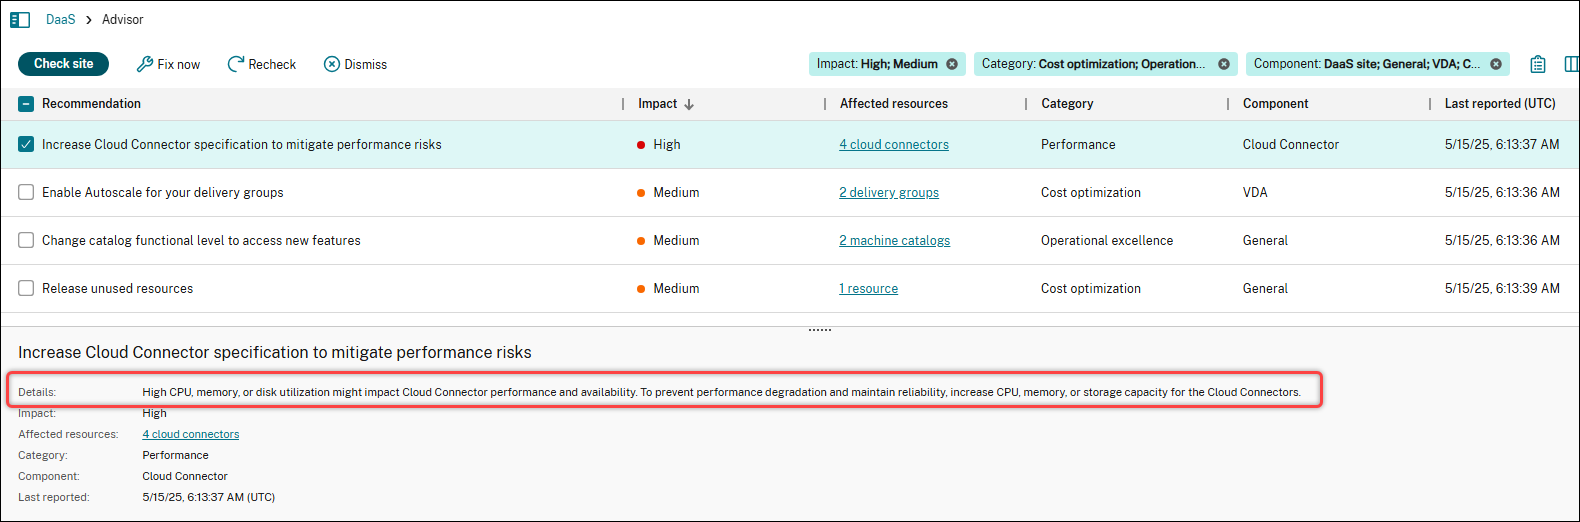
Implementar acciones recomendadas
Para implementar las acciones recomendadas para una recomendación, siga estos pasos:
- Seleccione una recomendación.
- Haga clic en Corregir ahora en la barra de acciones.
-
Siga los pasos recomendados para realizar las actualizaciones necesarias.
A veces, se le dirige a la documentación de soporte cuando la configuración automatizada no es compatible o factible. Queremos asegurarnos de que Advisor esté diseñado para proporcionar acciones automatizadas directamente dentro de la interfaz de usuario siempre que sea posible, minimizando la necesidad de configuración manual.
- Después de realizar las actualizaciones, haga clic en Volver a comprobar para actualizar el estado de los destinos afectados.
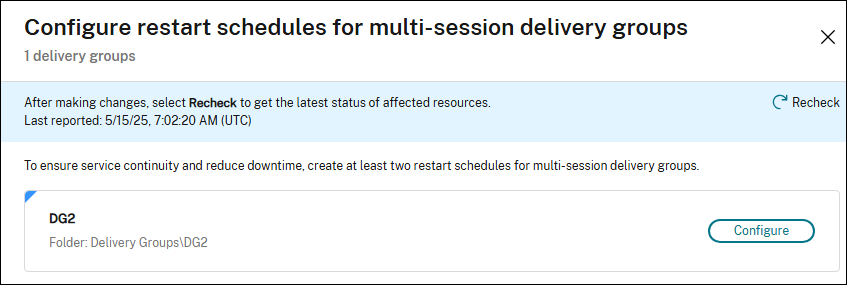
Nota:
La interfaz de usuario y los pasos varían según la recomendación. La captura de pantalla que se muestra es solo para fines ilustrativos.
Descartar recomendaciones
Si una recomendación no es relevante para su implementación o no requiere ninguna acción, puede eliminarla de la lista actual y de los resultados de futuras comprobaciones:
- Seleccione la recomendación.
- Haga clic en Descartar en la barra de acciones.
Consejo:
Para restaurar un destino descartado en una recomendación, haga clic en el icono de engranaje en la esquina superior derecha, encima de la lista de recomendaciones, y seleccione Administrar elementos descartados.
Descartar destinos afectados específicos en una recomendación
Si una recomendación incluye destinos afectados que intencionadamente no cumplen con las prácticas recomendadas (por ejemplo, recursos de prueba, validación o temporales), puede eliminarlos de esta recomendación (descarte granular).
Nota:
El descarte granular solo se admite para los siguientes destinos: catálogos de máquinas, grupos de entrega, grupos de aplicaciones y zonas.
Los pasos detallados son los siguientes:
- Seleccione la recomendación.
- Haga clic en el campo Destinos afectados de la recomendación. La página de la recomendación muestra todos los destinos afectados.
-
Pase el ratón por encima del destino afectado que desea descartar. Aparece un icono de Descartar en la esquina superior derecha del destino.
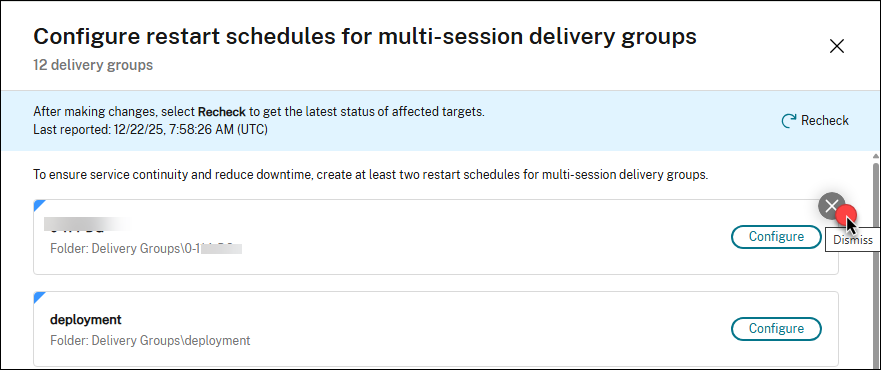
-
Haga clic en el icono de Descartar. Aparece un cuadro de diálogo de confirmación de descarte.
- Introduzca una nota para el descarte si es necesario y, a continuación, haga clic en Descartar. El destino afectado se elimina de la página de recomendaciones.
Consejo:
Para restaurar un destino descartado en una recomendación, haga clic en el icono de engranaje en la esquina superior derecha, encima de la lista de recomendaciones, y seleccione Administrar elementos descartados.
Personalizar reglas de comprobación
Puede personalizar las reglas de comprobación de Advisor para las siguientes recomendaciones:
- Mejorar el hardware de Cloud Connector: Ajuste los umbrales de uso de CPU, memoria y disco, y excluya discos específicos.
- Liberar recursos no utilizados: Defina umbrales de tiempo de inactividad personalizados para máquinas y aplicaciones.
- Optimizar la configuración de GPO para VDA: Modifique el umbral de tiempo de procesamiento de GPO.
Para personalizar la regla de comprobación de una sola recomendación, siga estos pasos:
-
Seleccione una recomendación y haga clic en Personalizar en la barra de acciones.
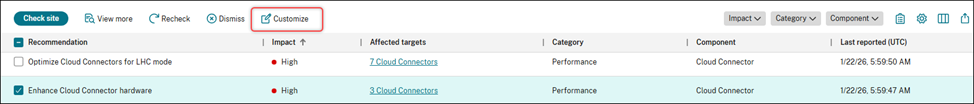
- En la página Personalizar, actualice la configuración de comprobación según sea necesario.
- Haga clic en Guardar. Los cambios surtirán efecto la próxima vez que ejecute la comprobación.
Para personalizar las reglas de comprobación de las tres recomendaciones desde una ubicación central, siga estos pasos:
- Haga clic en el icono de engranaje en la esquina superior derecha, encima de la lista de recomendaciones, y seleccione Personalizar reglas. Aparecerán las tres recomendaciones.
- Haga clic en el icono Editar junto a una recomendación.
- Actualice la configuración de comprobación según sea necesario.
- Para actualizar las reglas de comprobación de las recomendaciones restantes, repita los pasos 2 y 3.
- Haga clic en Guardar. Los cambios surten efecto la próxima vez que ejecute la comprobación.
Ver el informe completo de comprobación del sitio
El informe completo proporciona un resumen de todas las recomendaciones de Advisor de la última comprobación del sitio. Incluye puntos de control aprobados, descartados y sin resolver, lo que le ayuda a evaluar el estado general y las oportunidades de optimización en su sitio DaaS.
Para ver el informe completo, haga clic en el icono Ver informe completo en la parte superior derecha de la lista de recomendaciones.
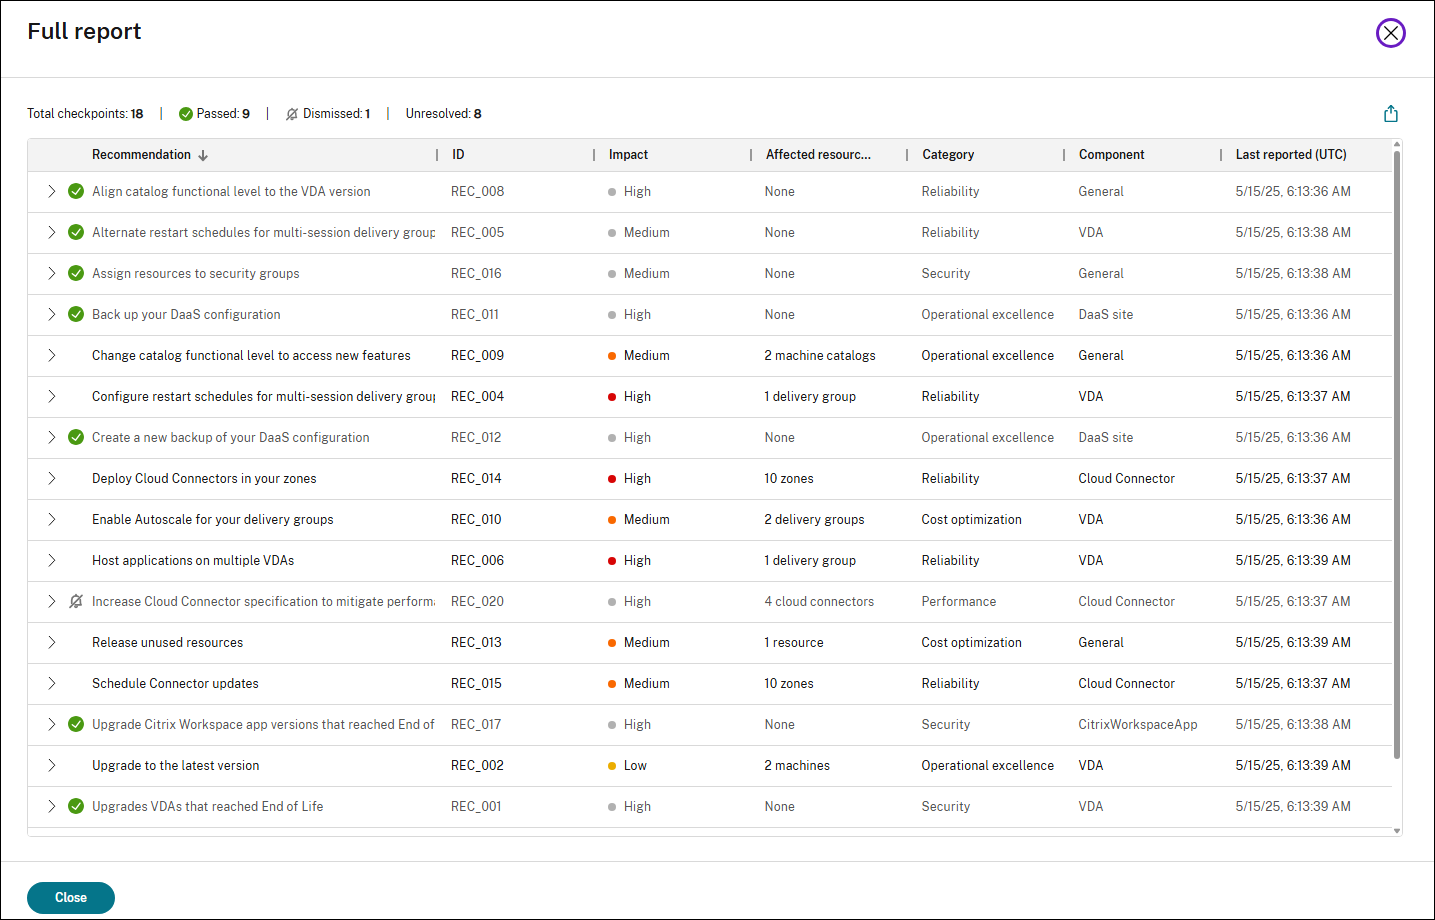
Configurar StoreFront para la comprobación de Advisor
Las recomendaciones relacionadas con StoreFront en Citrix Advisor requieren una configuración adicional. Para configurar StoreFront para las comprobaciones de Advisor, siga estos pasos:
- Agregue sus servidores StoreFront a Infrastructure Monitoring creando las conexiones correspondientes. Para obtener más información, consulte Configuración de Infrastructure Monitoring.
-
Si configura una conexión de StoreFront en el modo Conexión manual, asegúrese de que Citrix Infrastructure Monitoring versión 2603 o posterior esté descargado e instalado. Para verificar que una versión requerida está instalada:
- Vaya a Monitor > Configuración.
- Busque la conexión donde Tipo sea igual a
StoreFront. - Confirme que el campo Versión muestre
7.47o superior.
Importante:
Después de aplicar los cambios a su implementación de StoreFront según las recomendaciones de Advisor, espere al menos 6 horas antes de volver a comprobar las mismas recomendaciones. Este retraso permite que Infrastructure Monitoring recopile y procese la telemetría actualizada y garantiza que Advisor evalúe los datos más recientes.
Referencias
Esta sección enumera todas las recomendaciones de Citrix Advisor por categoría para ayudarle a comprender su propósito e impacto.
Recomendaciones de seguridad
| Recomendación | ID | Impacto | Componente | Descripción |
|---|---|---|---|---|
| Actualice los VDA que llegaron al final de su vida útil | REC_001 | Alto | VDA | Algunas máquinas utilizan versiones de VDA que han llegado al final de su vida útil y ya no son compatibles con Citrix. Actualice las máquinas afectadas a la última versión de VDA LTSR o CR. |
| Asigne recursos a los grupos de seguridad | REC_016 | Medio | General | Algunos recursos se asignan a usuarios individuales. Una práctica recomendada de Citrix es asignar el acceso de los usuarios únicamente a través de grupos de seguridad para optimizar la administración y mejorar la seguridad. Reconfigure la asignación de usuarios para los grupos de entrega y de aplicaciones para que incluyan solo grupos de seguridad. |
| Actualice las versiones de la aplicación Citrix Workspace que hayan llegado al fin de su vida útil | REC_017 | Alta | Aplicación Workspace | Algunos dispositivos de punto final utilizan una versión de la aplicación Citrix Workspace que ha llegado al fin de su vida útil. Actualice los dispositivos a la versión más reciente de la aplicación Workspace para reducir los riesgos de compatibilidad y seguridad. Para simplificar la administración de versiones y el control de actualizaciones automáticas, utilice el servicio de configuración global de aplicaciones. Además, considere la posibilidad de utilizar soluciones de análisis de puntos finales para aplicar una versión mínima de la aplicación Workspace para acceder a la tienda. |
| Implementar directivas de postura de dispositivos | REC_021 | Media | Secure Private Access | La configuración actual de Secure Private Access carece de directivas de postura de dispositivos, lo que permite el acceso sin restricciones a las aplicaciones internas desde cualquier dispositivo. Para mitigar este riesgo y mejorar la seguridad, implemente directivas de postura de dispositivos que clasifiquen los dispositivos como: Conforme, No conforme y Acceso denegado. |
| Implementar directivas de acceso adaptativo | REC_022 | Media | Acceso seguro privado | La configuración actual de Acceso seguro privado carece de directivas de acceso adaptables, lo que permite un acceso potencialmente inseguro a las aplicaciones. Para mejorar la seguridad, implemente directivas de acceso adaptables que controlen dinámicamente el acceso a las aplicaciones web, SaaS, TCP y UDP empresariales en función del contexto. Para controles granulares, habilite el acceso restringido a las aplicaciones web y SaaS empresariales agregando las siguientes restricciones de seguridad: Portapapeles, Captura de pantalla, Impresión, Protección contra el registro de pulsaciones de teclas, Descargas, Cargas, Marca de agua y Abrir en explorador remoto. |
| Actualice los sistemas operativos que hayan llegado al fin de su vida útil | REC_024 | Alto | VDA | Algunas máquinas ejecutan sistemas operativos (SO) que han llegado al fin de su vida útil. Esto plantea importantes riesgos de seguridad y puede provocar la pérdida de soporte tanto de Citrix como del proveedor del sistema operativo. Para mantener un entorno seguro y estable, asegúrese de que todos sus VDA ejecuten un sistema operativo compatible. |
| Actualice las versiones de hipervisor que hayan llegado al fin de su vida útil | REC_025 | Seguridad | Hipervisor | Detalles: Algunos hipervisores ejecutan versiones que han llegado al fin de su vida útil. Esto supone un riesgo para la estabilidad del entorno y limita la capacidad de Citrix para proporcionar soporte completo. Para mantener un entorno seguro y compatible, actualice a una versión de hipervisor compatible con el proveedor. Revise periódicamente las notas de la versión del proveedor y la documentación de compatibilidad para mantenerse al día con las prácticas recomendadas y los requisitos de la plataforma. |
| Use HTTPS para las conexiones de host | REC_039 | Medio | General | Algunas conexiones de host están configuradas actualmente con HTTP en lugar de HTTPS. Para garantizar una comunicación segura con su hipervisor, actualice estas conexiones para que utilicen HTTPS. Esto requiere habilitar HTTPS en su hipervisor y asegurarse de que haya certificados TLS válidos. |
| Abordar las vulnerabilidades de seguridad de VDA | REC_040 | Alta | VDA | Las vulnerabilidades de seguridad afectan a algunas de sus versiones de VDA. Revise el Boletín de seguridad de Citrix y aplique las correcciones o mitigaciones necesarias para garantizar la integridad y el cumplimiento del sistema. |
| Abordar las vulnerabilidades de seguridad de la aplicación Citrix Workspace | REC_041 | Alta | Aplicación Workspace | Las vulnerabilidades de seguridad afectan a algunas versiones de la aplicación Citrix Workspace en los dispositivos de punto final. Revise el Boletín de seguridad de Citrix y aplique las correcciones o mitigaciones necesarias para garantizar la integridad y el cumplimiento del sistema. |
| Actualice las versiones del servidor StoreFront que han llegado al fin de su vida útil | REC_043 | Alta | StoreFront | Algunos servidores StoreFront ejecutan versiones que han llegado al fin de su vida útil y ya no son compatibles con Citrix. Para mantener un entorno seguro y compatible, actualice todos los servidores StoreFront afectados a la última versión LTSR o CR. |
| Usar HTTPS para la URL base de StoreFront | REC_044 | Alta | StoreFront | Algunas URL base de StoreFront están configuradas actualmente con HTTP en lugar de HTTPS. Para proteger las credenciales de usuario y los datos confidenciales, configure sus servidores StoreFront y los equilibradores de carga asociados para usar HTTPS. Asegúrese de que la URL base comience con ‘https://’. Esto garantiza que todas las comunicaciones estén cifradas y ayuda a prevenir amenazas de seguridad como los ataques de intermediario (man-in-the-middle). |
| Usar HTTPS para la comunicación entre StoreFront y Cloud Connectors | REC_045 | Alta | StoreFront | El tráfico entre StoreFront y Cloud Connectors se transmite actualmente a través de HTTP sin cifrar, lo que puede exponer las credenciales de usuario a amenazas de seguridad. Para proteger su entorno, habilite HTTPS en Cloud Connectors y configure StoreFront para usar conexiones seguras. |
| Revisar los almacenes de StoreFront con acceso anónimo habilitado | REC_052 | Media | StoreFront | El acceso anónimo está habilitado para algunas tiendas StoreFront, lo que permite a los usuarios iniciar aplicaciones sin autenticación. Para mitigar posibles riesgos de seguridad, revise estas tiendas y elimine las que no se utilicen. |
Nota:
Las recomendaciones relacionadas con StoreFront requieren una configuración adicional. Consulte Configurar StoreFront para la comprobación de Advisor para obtener más detalles.
Recomendaciones de fiabilidad
| Recomendación | ID | Impacto | Componente | Descripción |
|---|---|---|---|---|
| Configurar programaciones de reinicio para grupos de entrega multisecuencia | REC_004 | Alto | VDA | Algunos grupos de entrega multisecuencia no tienen programaciones de reinicio configuradas. Los reinicios programados ayudan a mantener un rendimiento, una estabilidad y una disponibilidad de recursos óptimos en los VDA de SO multisecuencia. Para garantizar la continuidad del servicio y reducir el tiempo de inactividad, cree al menos dos programaciones de reinicio. Alterne las programaciones de reinicio con restricciones de etiquetas etiquetando los VDA en grupos, como ‘Par’ e ‘Impar’. |
| Programaciones de reinicio alternativas para grupos de entrega multisecuencia | REC_005 | Medio | VDA | Algunos grupos de entrega multisecuencia solo tienen una programación de reinicio configurada. Para garantizar la continuidad del servicio y reducir el tiempo de inactividad, cree al menos dos programaciones de reinicio. Alterne las programaciones de reinicio con restricciones de etiquetas etiquetando los VDA en grupos, como ‘Par’ e ‘Impar’. |
| Alojar aplicaciones en varios VDA | REC_006 | Alto | VDA | Algunas aplicaciones publicadas se alojan en un solo VDA, lo que puede afectar la continuidad del servicio y provocar riesgos de tiempo de inactividad. Asegúrese de que cada aplicación se aloje en varios VDA en un grupo de entrega para ayudar a mantener la disponibilidad y la fiabilidad. |
| Habilitar la continuidad del servicio para Citrix Workspace | REC_007 | Alto | Citrix Workspace | La continuidad del servicio no está habilitada, lo que significa que durante una interrupción del servicio, es posible que los usuarios no puedan iniciar sesiones. Habilite la continuidad del servicio para mejorar la disponibilidad añadiendo una capa adicional de resiliencia que mantiene el acceso del usuario final a las aplicaciones y escritorios a pesar del estado de la red o del servicio. |
| Actualice los VDA para que coincidan con el nivel funcional del catálogo | REC_008 | Alta | VDA | Algunas máquinas utilizan una versión de VDA anterior no compatible con el nivel funcional mínimo del catálogo, lo que puede impedir su registro. Para evitar problemas de registro, actualice las versiones anteriores de VDA para que coincidan con el nivel funcional del catálogo. |
| Implemente Cloud Connectors en sus zonas | REC_014 | Alta | Cloud Connector | Hay menos de dos Cloud Connectors implementados en algunas de sus zonas (ubicaciones de recursos). Implemente al menos dos Cloud Connectors por ubicación de recursos para mantener la disponibilidad y la resiliencia durante las actualizaciones de Connector. Las ubicaciones de recursos deben seguir el modelo N + 1, donde N es el requisito base según el tamaño de la implementación y el 1 adicional proporciona redundancia. |
| Programe las actualizaciones de Connector | REC_015 | Media | Cloud Connector | Algunas zonas (ubicaciones de recursos) no tienen una hora de inicio programada para las actualizaciones de Connector. Para asegurarse de que las actualizaciones solo se produzcan durante las ventanas de mantenimiento planificadas y reducir la interrupción del servicio, programe las actualizaciones de Connector para una hora y un día de la semana preferidos. |
| Colocar Cloud Connectors en el mismo dominio | REC_028 | Medio | Cloud Connector | Algunas zonas (ubicaciones de recursos) contienen Cloud Connectors unidos a diferentes dominios. Esta configuración puede provocar registros de VDA retrasados o fallidos, especialmente cuando se está en modo de caché de host local (LHC). Para mejorar la fiabilidad y reducir el riesgo, asegúrese de que todos los Cloud Connectors dentro de una zona determinada pertenezcan al mismo dominio. |
| Habilitar la comunicación entre Cloud Connectors para un rendimiento fiable de LHC | REC_029 | Alto | Cloud Connector | Algunas zonas (ubicaciones de recursos) tienen varios brokers de caché de host local (LHC) elegidos. Esto puede provocar que los registros de VDA se dividan entre los Cloud Connectors en modo LHC, lo que lleva a fallos intermitentes en el lanzamiento. Para evitar esto, asegúrese de que todos los Cloud Connectors de cada zona afectada puedan comunicarse entre sí en http:// |
| Comprobar las configuraciones de resiliencia | REC_030 | Medio | General | Las configuraciones de resiliencia de su implementación no se han verificado recientemente. Mantener configuraciones de resiliencia adecuadas es fundamental para garantizar un acceso ininterrumpido a las aplicaciones y escritorios, especialmente durante interrupciones inesperadas del servicio. Compruebe sus configuraciones de resiliencia regularmente para asegurarse de que su implementación esté configurada correctamente para manejar posibles interrupciones y salvaguardar la productividad del usuario. |
| Habilitar la comprobación de estado avanzada para los almacenes de StoreFront | REC_036 | Media | StoreFront | Uno o varios almacenes en algunos servidores de StoreFront no tienen habilitada la comprobación de estado avanzada. StoreFront utiliza la información adicional de los resultados de la comprobación de estado avanzada para garantizar que las solicitudes de inicio se envíen a la ubicación de recursos (zona) adecuada en el modo de caché de host local (LHC). Sin la comprobación de estado avanzada, los inicios pueden fallar en el modo LHC. Para mejorar la resiliencia de su entorno Citrix, habilite la comprobación de estado avanzada para todos los almacenes en los servidores de StoreFront. |
| Añada todos los Cloud Connectors como servidores STA en StoreFront y NetScaler Gateway | REC_037 | Media | Cloud Connector | Algunos Cloud Connectors no están configurados como servidores de Secure Ticket Authority (STA), lo que les impide recibir solicitudes STA de StoreFront. Para evitar fallos de inicio en el modo de caché de host local, asegúrese de que todos los Cloud Connectors se añadan como servidores STA tanto en StoreFront como en NetScaler Gateway. |
| Asegure la redundancia del servidor StoreFront | REC_042 | Alta | StoreFront | Algunos grupos de servidores de StoreFront contienen solo un servidor, lo que crea un único punto de fallo y una falta de redundancia en caso de interrupción. Para una mayor resiliencia, implemente al menos dos servidores de StoreFront en un grupo de servidores y colóquelos detrás de un equilibrador de carga para garantizar una conmutación por error sin problemas y un acceso ininterrumpido. |
| Comprobar la comunicación de Cloud Connector con StoreFront | REC_047 | Media | StoreFront | Algunas ubicaciones de recursos (zonas) contienen Cloud Connectors que no reciben solicitudes de StoreFront para la enumeración de recursos. Este problema puede ocurrir si los Cloud Connectors no están listados en StoreFront o si hay un problema de comunicación, como un certificado caducado en el Cloud Connector. Asegúrese de que todos los Cloud Connectors estén listados en StoreFront y sean accesibles. Si no está utilizando una implementación de StoreFront local, ignore esta recomendación. |
Nota:
Las recomendaciones relacionadas con StoreFront requieren una configuración adicional. Consulte Configurar StoreFront para la comprobación de Advisor para obtener más detalles.
Recomendaciones de rendimiento
| Recomendación | ID | Impacto | Componente | Descripción |
|---|---|---|---|---|
| Optimizar Cloud Connectors para el modo LHC | REC_019 | Alta | Cloud Connector | Algunos Cloud Connectors tienen menos de cuatro núcleos de CPU por zócalo, lo que puede afectar la capacidad de los usuarios para enumerar e iniciar los recursos disponibles mientras están en modo LHC. Para maximizar la disponibilidad de recursos para LHC y evitar cuellos de botella en el rendimiento, configure las máquinas Cloud Connector para que tengan al menos cuatro núcleos por zócalo. |
| Mejorar el hardware de Cloud Connector | REC_020 | Alta | Cloud Connector | Un uso elevado de la CPU, la memoria o el disco podría afectar al rendimiento y la disponibilidad de Cloud Connector. Para evitar la degradación del rendimiento y mantener la fiabilidad, aumente la CPU, la memoria o el almacenamiento de los Cloud Connectors. |
| Ajustar el tamaño de las máquinas con alto consumo de recursos | REC_023 | Media | VDA | Algunas máquinas muestran signos de tensión en el rendimiento, como una alta utilización de la CPU o la memoria, o un alto número de sesiones. Esto indica que las máquinas tienen un tamaño insuficiente para manejar las cargas de trabajo que admiten, lo que puede provocar una mala experiencia de usuario y un rendimiento reducido. Considere cambiar el tamaño de la máquina para aumentar los recursos asignados a la máquina o reubicar a los usuarios avanzados en un grupo de entrega que tenga máquinas de alto rendimiento. |
| Reducir el número de conexiones de host en sus zonas | REC_026 | Alta | General | El número de conexiones de host en algunas zonas (ubicaciones de recursos) supera el límite recomendado, lo que podría provocar una degradación del rendimiento. Reduzca el número de conexiones de host en las zonas para que no superen el límite recomendado. |
| Reduzca el número de VDA en sus zonas | REC_027 | Alta | VDA | El número de VDA en algunas zonas (ubicación de recursos) supera el límite recomendado, lo que aumenta el riesgo de errores en los registros de VDA y de una intermediación de sesiones degradada, especialmente en el modo de caché de host local (LHC). Para mitigar estos riesgos, redistribuya los VDA moviendo algunos a otras zonas. Asegúrese de que su método para configurar el registro de VDA se actualice en consecuencia. |
| Evalúe la asignación de recursos para los servidores PVS | REC_031 | Media | Aprovisionamiento | Algunos servidores de Citrix Provisioning (PVS) muestran signos de tensión en el rendimiento, como un alto uso de CPU o memoria. Una asignación insuficiente de recursos del servidor puede provocar un rendimiento deficiente y tiempos de arranque prolongados. Considere la posibilidad de aumentar la asignación de CPU y memoria para estos servidores PVS según sea necesario. |
| Aumente la asignación de recursos para los servidores PVS | REC_032 | Alta | Aprovisionamiento | Algunos servidores de Citrix Provisioning (PVS) muestran signos de tensión en el rendimiento, como una utilización crítica de la CPU o la memoria. Una asignación insuficiente de recursos del servidor puede provocar un rendimiento deficiente y tiempos de arranque prolongados. Considere la posibilidad de aumentar la asignación de CPU y memoria para estos servidores PVS según sea necesario. |
| Evalúe el tamaño del disco de caché de escritura para los dispositivos de destino de PVS | REC_033 | Media | VDA | El uso del disco de caché de escritura en algunos dispositivos de destino de Citrix Provisioning (PVS) se está acercando al umbral. Para evitar problemas de rendimiento y fallos en las sesiones de usuario, evalúe el tamaño actual del disco de caché de escritura y auméntelo según sea necesario. |
| Optimice la configuración de GPO para los VDA | REC_035 | Media | VDA | Algunas sesiones de usuario experimentaron un procesamiento prolongado de GPO durante el inicio de sesión, lo que afectó al rendimiento. Para aumentar el control sobre la configuración del entorno, bloquee la herencia de directivas de grupo para sus unidades organizativas de VDA y aplique solo las directivas y configuraciones de seguridad relevantes. Además, considere la posibilidad de aprovechar Citrix Workspace Environment Management para procesar la configuración de forma asíncrona y acelerar los inicios de sesión. |
| Habilite la agrupación de sockets para los almacenes de StoreFront | REC_046 | Medio | StoreFront | Algunas tiendas de StoreFront no tienen habilitada la agrupación de sockets. La agrupación de sockets mejora la eficiencia al mantener un grupo de conexiones de red (sockets) fácilmente disponibles para la comunicación con los Delivery Controllers o Cloud Connectors. En lugar de crear un nuevo socket para cada solicitud y luego cerrarlo (un proceso de alto consumo), StoreFront reutiliza una conexión existente del grupo. Para mejorar el rendimiento y la eficiencia generales del entorno, habilite la agrupación de sockets en todas las tiendas, especialmente para las conexiones de Seguridad de la capa de transporte (TLS). |
| Coloque los servidores de StoreFront en una red de baja latencia | REC_051 | Medio | StoreFront | Se detectó una alta latencia entre los servidores de algunos grupos de servidores, lo que puede provocar problemas de rendimiento. La latencia entre los servidores de un grupo debe ser inferior a 40 ms (con las suscripciones inhabilitadas) o 3 ms (con las suscripciones habilitadas). Coloque los servidores en una red de baja latencia o sepárelos en diferentes grupos de servidores. |
Nota:
Las recomendaciones relacionadas con StoreFront requieren una configuración adicional. Consulte Configurar StoreFront para la comprobación de Advisor para obtener más información.
Recomendaciones de excelencia operativa
| Recomendación | ID | Impacto | Componente | Descripción |
|---|---|---|---|---|
| Actualizar los VDA a la versión más reciente | REC_002 | Bajo | VDA | Algunas máquinas utilizan versiones anteriores de VDA. Actualice a la versión VDA LTSR o CR más reciente para acceder a nuevas funciones, mejoras y optimizaciones de seguridad. |
| Utilizar la tecnología de aprovisionamiento de Citrix | REC_003 | Medio | Aprovisionamiento | Todas las máquinas del sitio se aprovisionan manualmente y no utilizan tecnologías de aprovisionamiento de Citrix, como Machine Creation Services (MCS) o Citrix Provisioning Services (PVS). Utilice MCS o PVS para garantizar la coherencia de los VDA, minimizar las tareas manuales y optimizar las operaciones de escalado del entorno. |
| Nivel funcional bajo | REC_009 | Bajo | VDA | Algunos catálogos de máquinas tienen un nivel funcional inferior a la versión de VDA detectada, lo que limita el acceso a nuevas funciones en versiones posteriores de VDA. Para acceder a estas funciones, cambie el nivel funcional a la última versión compatible con todas las máquinas del catálogo. |
| Haga una copia de seguridad de la configuración de su sitio | REC_011 | Alta | General | No tiene una copia de seguridad de la configuración de su sitio. Cree copias de seguridad a petición o programadas para asegurarse de tener una copia lista para usar de sus configuraciones de Citrix para una recuperación rápida. |
| Cree una nueva copia de seguridad de la configuración de su sitio | REC_012 | Alta | General | La última copia de seguridad de la configuración de su sitio se realizó hace más de tres meses. Cree copias de seguridad a petición o programadas con regularidad para mantener una copia actualizada de sus configuraciones de Citrix lista para una recuperación rápida. |
| Simplifique la configuración del catálogo con un perfil de máquina | REC_038 | Baja | Aprovisionamiento | Algunos catálogos de máquinas se beneficiarían del uso de un perfil de máquina. Con un perfil de máquina, Machine Creation Services (MCS) captura las propiedades de hardware y las características específicas del hipervisor del perfil y aprovisiona de manera eficiente nuevas máquinas virtuales (VM) en el catálogo con la misma configuración. |
| Restablecer cuentas de Active Directory dañadas | REC_049 | Media | Aprovisionamiento | Algunos catálogos de máquinas contienen cuentas de AD marcadas como ‘dañadas’ en el servicio de identidad de AD. Estas cuentas deben restablecerse para que estén disponibles para operaciones de aprovisionamiento posteriores. |
| Reemplazar el punto de baliza obsoleto para StoreFront | REC_050 | Media | StoreFront | La aplicación Citrix Workspace utiliza puntos de baliza configurados en StoreFront para determinar si los usuarios están conectados a redes internas o externas. Está utilizando ping.citrix.com como baliza, que ha quedado obsoleto y ya no es accesible. Reemplácelo por una URL accesible y de acceso público en la consola de administración de StoreFront. |
| Deshabilitar la URL de servicios de XenApp para almacenes de StoreFront | REC_053 | Alta | StoreFront | La URL de XenApp Services (también conocida como PNAgent) está habilitada para algunas tiendas de StoreFront. Esta función está obsoleta. Para la compatibilidad y la seguridad, configure la aplicación Citrix Workspace para que se conecte a StoreFront mediante la URL de la tienda y deshabilite XenApp Services en el servidor. Si tiene dispositivos heredados que requieren PNAgent, ignore esta recomendación. |
| Desaprobar sitios de StoreFront no compatibles | REC_054 | Alta | StoreFront | Algunas tiendas de StoreFront están vinculadas a tipos de sitios no compatibles. Migre los recursos a sitios compatibles y desapruebe los sitios no compatibles. |
| Deshabilitar la delegación Kerberos para las tiendas de StoreFront | REC_055 | Baja | StoreFront | La delegación Kerberos está habilitada para algunas tiendas de StoreFront. La delegación Kerberos está obsoleta y solo se puede usar con XenApp 6.5 y versiones anteriores. Deshabilite la delegación Kerberos para estas tiendas de StoreFront. |
| Revisar máquinas en modo de mantenimiento durante períodos prolongados | REC_056 | Media | VDA | Algunas máquinas han estado en modo de mantenimiento durante más de 14 días. Revise las máquinas para determinar si deben volver a ponerse en servicio, darse de baja o mantenerse en modo de mantenimiento con justificación. |
| Reduzca el tiempo de solución de problemas con Always On Tracing | REC_058 | Medio | General | Agregue un servidor de registros para transferir de forma segura sus registros de Always On Tracing (AOT) a un servidor de registros centralizado. Los registros se recopilan en tiempo real y están disponibles en Monitor, lo que le ayuda a resolver problemas más rápido y a agilizar las investigaciones de soporte. |
Nota:
Las recomendaciones relacionadas con StoreFront requieren una configuración adicional. Consulte Configurar StoreFront para la comprobación de Advisor para obtener más detalles.
Recomendaciones de optimización de costes
| Recomendación | ID | Impacto | Componente | Descripción |
|---|---|---|---|---|
| Habilitar Autoscale para sus grupos de entrega | REC_010 | Medio | VDA | Algunos grupos de entrega elegibles no están usando Autoscale. Habilite Autoscale para una gestión coherente de la energía de las máquinas, manteniendo la disponibilidad al tiempo que equilibra eficazmente los costes y la experiencia del usuario. |
| Libere los recursos no utilizados | REC_013 | Medio | General | Algunas cargas de trabajo dedicadas, como máquinas o aplicaciones, no se han utilizado durante más de 30 días. Para reducir el gasto innecesario y optimizar los costes, libere las máquinas no utilizadas y devuélvalas al grupo disponible y gestione las aplicaciones no utilizadas. |