Citrix Advisor
Citrix Advisor ist ein Dienst, der Ihnen hilft, die DaaS-Bereitstellung zu optimieren und deren allgemeine Integrität und Bereitschaft zu verbessern. Er automatisiert Umgebungsprüfungen und liefert umsetzbare Empfehlungen, die Sie in die Lage versetzen, Konfigurationsprobleme, Ineffizienzen, Ressourcenverschwendung, Abweichungen von Best Practices und mehr proaktiv zu identifizieren.
Hinweis:
- Dieser Dienst steht ausschließlich vollständigen Administratoren zur Verfügung.
- Wir empfehlen, Ihr Feedback über das Feedback-Symbol in der oberen rechten Ecke der Seite einzureichen.
Vorteile
Mit Advisor können Sie:
- Probleme proaktiv identifizieren und beheben: Erkennen Sie potenzielle Probleme, Konfigurationsabweichungen und Abweichungen von Best Practices, bevor sie Benutzer beeinträchtigen, den Geschäftsbetrieb stören oder die Sicherheit gefährden.
- Umgebungsleistung und -stabilität optimieren: Optimieren Sie Konfigurationen, Ressourcenzuweisungen und implementieren Sie Best Practices, um die Stabilität, Sicherheit und Leistung Ihrer Citrix-Bereitstellungen zu verbessern.
- Abläufe optimieren und Overhead reduzieren: Automatisieren Sie Routineprüfungen, vereinfachen Sie komplexe Korrekturaufgaben und erhalten Sie geführte Unterstützung, wodurch der Betriebsaufwand reduziert und administrative Ressourcen freigesetzt werden.
- Kosten und Ressourcennutzung optimieren: Identifizieren Sie Bereiche mit Mehrausgaben, entdecken Sie Möglichkeiten zur Ressourcenoptimierung und stellen Sie eine effiziente Nutzung der Citrix-Technologien sicher, um die Gesamtbetriebskosten zu minimieren.
- Compliance und Einhaltung von Best Practices gewährleisten: Stellen Sie sicher, dass Ihre Citrix-Bereitstellungen den Citrix-Best Practices, Sicherheitsstandards und Branchenvorschriften entsprechen, wodurch Risiken reduziert und die allgemeine Governance verbessert wird.
- Komplexe Aufgaben vereinfachen: Vereinfachen Sie administrative Aufgaben, um eine gesunde, optimierte Umgebung zu unterstützen.
Empfehlungen prüfen
Gehen Sie wie folgt vor, um Ihre Site auf Advisor-Empfehlungen zu überprüfen:
- Melden Sie sich bei Citrix Cloud mit einem Konto mit der Rolle Vollständiger Administrator an.
- Klicken Sie auf die Kachel DaaS.
- Wählen Sie im linken Bereich Advisor aus.
- Klicken Sie auf Site prüfen.
-
Wählen Sie auf der Seite Site prüfen die Kategorien aus, die Advisor überprüfen soll.
Kategorie Beschreibung Referenz Sicherheit Empfehlungen zur Erkennung von Bedrohungen und Schwachstellen, die zu Sicherheitsverletzungen führen könnten. Sicherheitsempfehlungen Zuverlässigkeit Empfehlungen zur Sicherstellung und Verbesserung der Kontinuität Ihrer geschäftskritischen Anwendungen. Zuverlässigkeitsempfehlungen Leistung Empfehlungen zur Leistungsverbesserung von Anwendungen und Desktops, um Endbenutzern schnellere und reaktionsschnellere Erfahrungen zu bieten. Leistungsempfehlungen Operative Exzellenz Empfehlungen, die Ihnen helfen, Prozess- und Workflow-Effizienz, Ressourcenverwaltung und Best Practices für die Bereitstellung zu erreichen. Empfehlungen zur operativen Exzellenz Kostenoptimierung Empfehlungen zur Reduzierung der Gesamtausgaben durch bedarfsgerechte Dimensionierung von Ressourcen, Minimierung von Verschwendung und Anpassung der Kapazität an den tatsächlichen Nutzungsbedarf. Kostenoptimierungsempfehlungen -
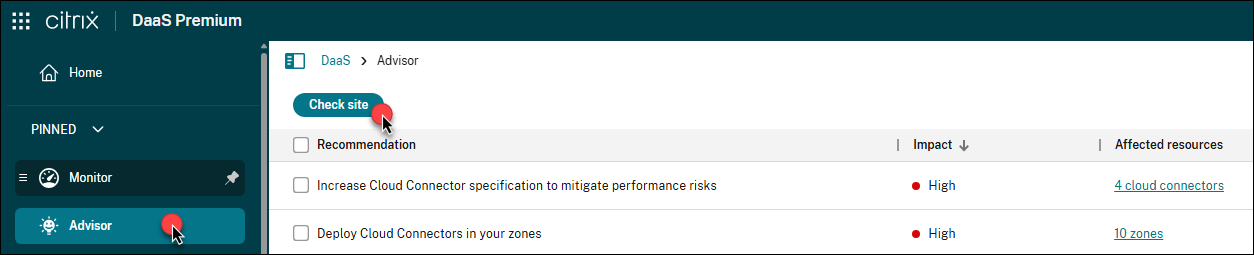
Klicken Sie auf Prüfung ausführen, um eine Standortprüfung durchzuführen und aktualisierte Empfehlungen basierend auf der aktuellen Konfiguration zu generieren.
Alle Empfehlungen werden in der Liste angezeigt.
Empfehlungen filtern
Sie können Empfehlungen nach Auswirkung, Kategorie oder Komponente filtern, um sich auf die für Ihre Bereitstellung relevantesten Informationen zu konzentrieren.
-
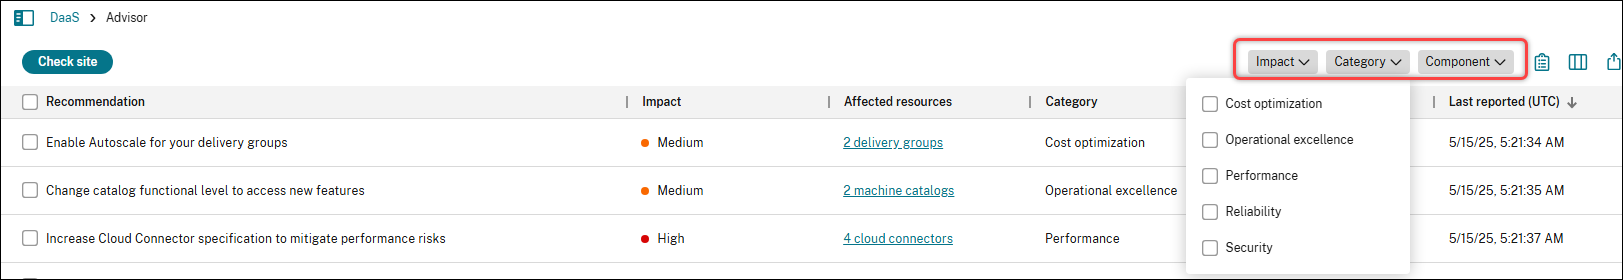
Suchen Sie in Advisor die Filter oben rechts in der Empfehlungsliste.
-
Klicken Sie auf einen Filter (z. B. Kategorie), um die verfügbaren Optionen anzuzeigen.
-
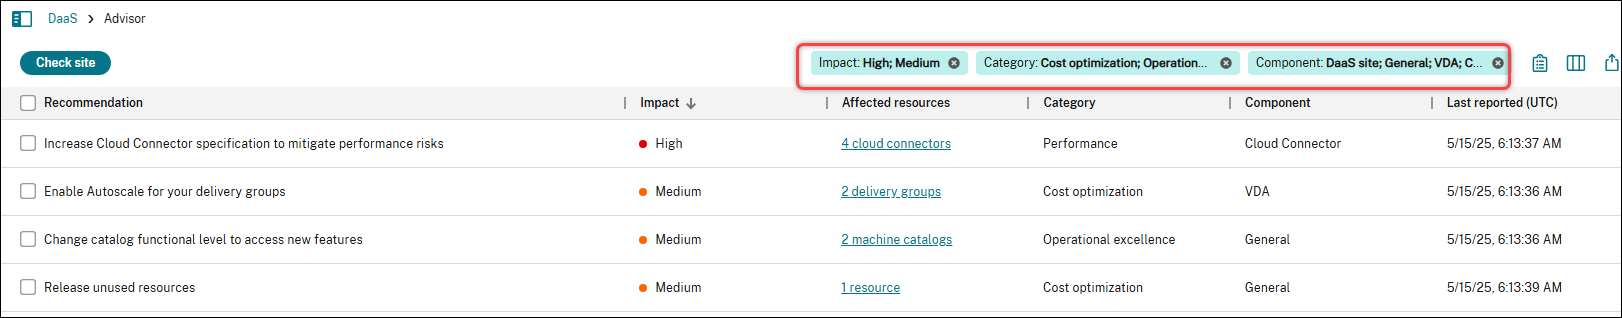
Wählen Sie ein oder mehrere Kontrollkästchen aus, um den Filter anzuwenden. Die Liste wird automatisch aktualisiert, um nur die Empfehlungen anzuzeigen, die Ihren Auswahlen entsprechen.
-
Verwenden Sie mehrere Filter zusammen, um die Liste einzugrenzen.
Empfehlungen überprüfen und umsetzen
Verwenden Sie die Empfehlungsliste, um Konfigurationsprobleme und Verbesserungsmöglichkeiten in Ihrer Bereitstellung zu verstehen. Sie können die folgenden Aktionen für Empfehlungen ausführen:
- Empfehlungsdetails anzeigen
- Empfohlene Aktionen implementieren
- Empfehlungen verwerfen
- Bestimmte betroffene Ziele in einer Empfehlung verwerfen
- Prüfregeln anpassen
- Vollständigen Site-Prüfbericht anzeigen
Empfehlungsdetails anzeigen
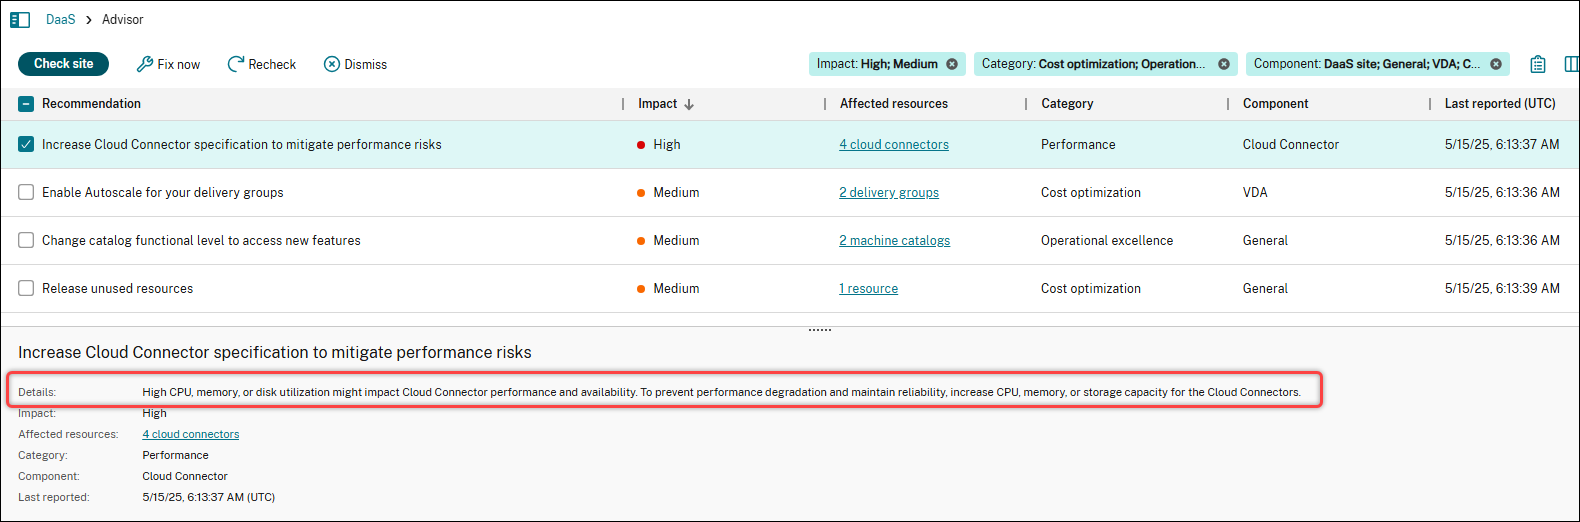
Um eine Empfehlung zu überprüfen, wählen Sie eine Empfehlung aus, um deren Details im unteren Bereich anzuzeigen.
Empfohlene Aktionen implementieren
Um die empfohlenen Aktionen für eine Empfehlung zu implementieren, führen Sie die folgenden Schritte aus:
- Wählen Sie eine Empfehlung aus.
- Klicken Sie in der Aktionsleiste auf Jetzt beheben.
-
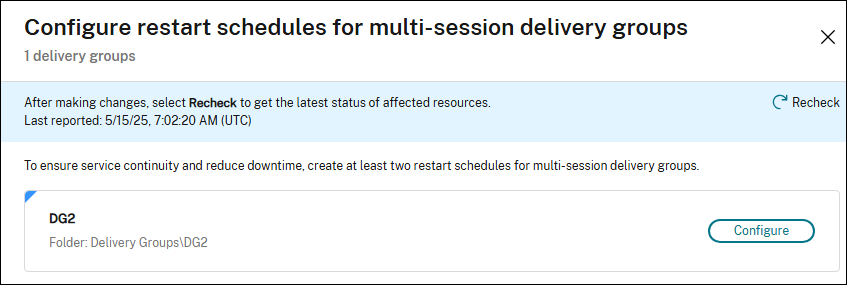
Befolgen Sie die empfohlenen Schritte, um die erforderlichen Aktualisierungen vorzunehmen.
Manchmal werden Sie zu unterstützender Dokumentation weitergeleitet, wenn eine automatisierte Konfiguration nicht unterstützt oder nicht praktikabel ist. Wir möchten sicherstellen, dass Advisor so konzipiert ist, dass er, wo immer möglich, automatisierte Aktionen direkt in der Benutzeroberfläche bereitstellt, um den Bedarf an manueller Einrichtung zu minimieren.
- Klicken Sie nach den Aktualisierungen auf Erneut prüfen, um den Status der betroffenen Ziele zu aktualisieren.
Hinweis:
Die Benutzeroberfläche und die Schritte variieren je nach Empfehlung. Der gezeigte Screenshot dient nur zur Veranschaulichung.
Empfehlungen verwerfen
Wenn eine Empfehlung für Ihre Bereitstellung nicht relevant ist oder keine Aktion erfordert, können Sie sie aus der aktuellen Liste und zukünftigen Prüfergebnissen entfernen:
- Wählen Sie die Empfehlung aus.
- Klicken Sie in der Aktionsleiste auf Verwerfen.
Tipp:
Um ein verworfenes Ziel in einer Empfehlung wiederherzustellen, klicken Sie in der oberen rechten Ecke über der Empfehlungsliste auf das Symbol Zahnrad und wählen Sie Verworfene Elemente verwalten.
Bestimmte betroffene Ziele in einer Empfehlung verwerfen
Wenn eine Empfehlung betroffene Ziele enthält, die absichtlich nicht den Best Practices entsprechen (zum Beispiel Test-, Validierungs- oder temporäre Ressourcen), können Sie diese aus dieser Empfehlung entfernen (granulare Verwerfung).
Hinweis:
Die granulare Verwerfung wird nur für die folgenden Ziele unterstützt: Maschinenkataloge, Bereitstellungsgruppen, Anwendungsgruppen und Zonen.
Die detaillierten Schritte sind wie folgt:
- Wählen Sie die Empfehlung aus.
- Klicken Sie auf das Feld Betroffene Ziele der Empfehlung. Die Empfehlungsseite zeigt alle betroffenen Ziele an.
-
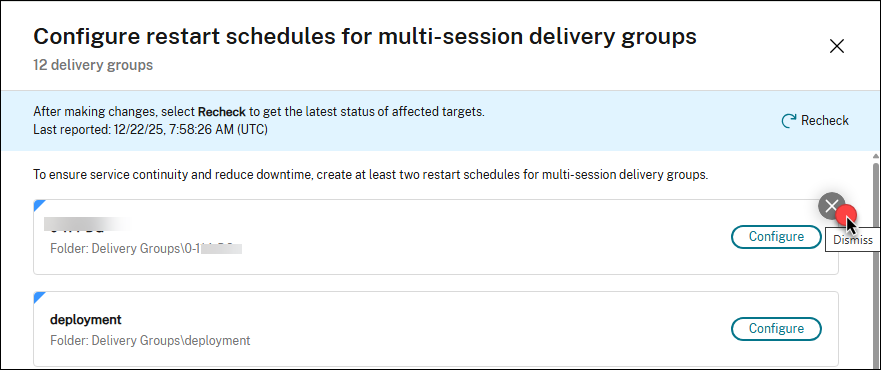
Fahren Sie mit der Maus über das betroffene Ziel, das Sie verwerfen möchten. Ein Symbol Verwerfen wird in der oberen rechten Ecke des Ziels angezeigt.
-
Klicken Sie auf das Symbol Verwerfen. Ein Bestätigungsdialogfeld für die Verwerfung wird angezeigt.
- Geben Sie bei Bedarf eine Notiz für die Verwerfung ein und klicken Sie dann auf Verwerfen. Das betroffene Ziel wird von der Empfehlungsseite entfernt.
Tipp:
Um ein verworfenes Ziel in einer Empfehlung wiederherzustellen, klicken Sie in der oberen rechten Ecke über der Empfehlungsliste auf das Zahnradsymbol und wählen Sie Verworfene Elemente verwalten.
Prüfregeln anpassen
Sie können Advisor-Prüfregeln für die folgenden Empfehlungen anpassen:
- Cloud Connector-Hardware verbessern: Schwellenwerte für CPU-, Arbeitsspeicher- und Festplattennutzung anpassen und bestimmte Festplatten ausschließen.
- Nicht verwendete Ressourcen freigeben: Benutzerdefinierte Schwellenwerte für die ungenutzte Zeit von Maschinen und Anwendungen definieren.
- GPO-Konfiguration für VDAs optimieren: Den Schwellenwert für die GPO-Verarbeitungszeit ändern.
Führen Sie die folgenden Schritte aus, um die Prüfregel für eine einzelne Empfehlung anzupassen:
-
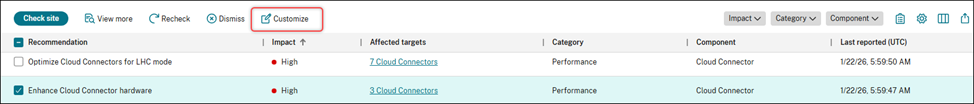
Wählen Sie eine Empfehlung aus und klicken Sie in der Aktionsleiste auf Anpassen.
- Aktualisieren Sie auf der Seite Anpassen die Prüfeinstellungen nach Bedarf.
- Klicken Sie auf Speichern. Die Änderungen werden bei der nächsten Ausführung der Prüfung wirksam.
Führen Sie die folgenden Schritte aus, um Prüfregeln für alle drei Empfehlungen von einem zentralen Ort aus anzupassen:
- Klicken Sie oben rechts über der Empfehlungsliste auf das Zahnradsymbol und wählen Sie Regeln anpassen. Die drei Empfehlungen werden angezeigt.
- Klicken Sie neben einer Empfehlung auf das Bearbeitungssymbol.
- Aktualisieren Sie die Prüfeinstellungen nach Bedarf.
- Um die Prüfregeln für die verbleibenden Empfehlungen zu aktualisieren, wiederholen Sie die Schritte 2–3.
- Klicken Sie auf Speichern. Die Änderungen werden wirksam, wenn Sie die Prüfung das nächste Mal ausführen.
Vollständigen Site-Prüfbericht anzeigen
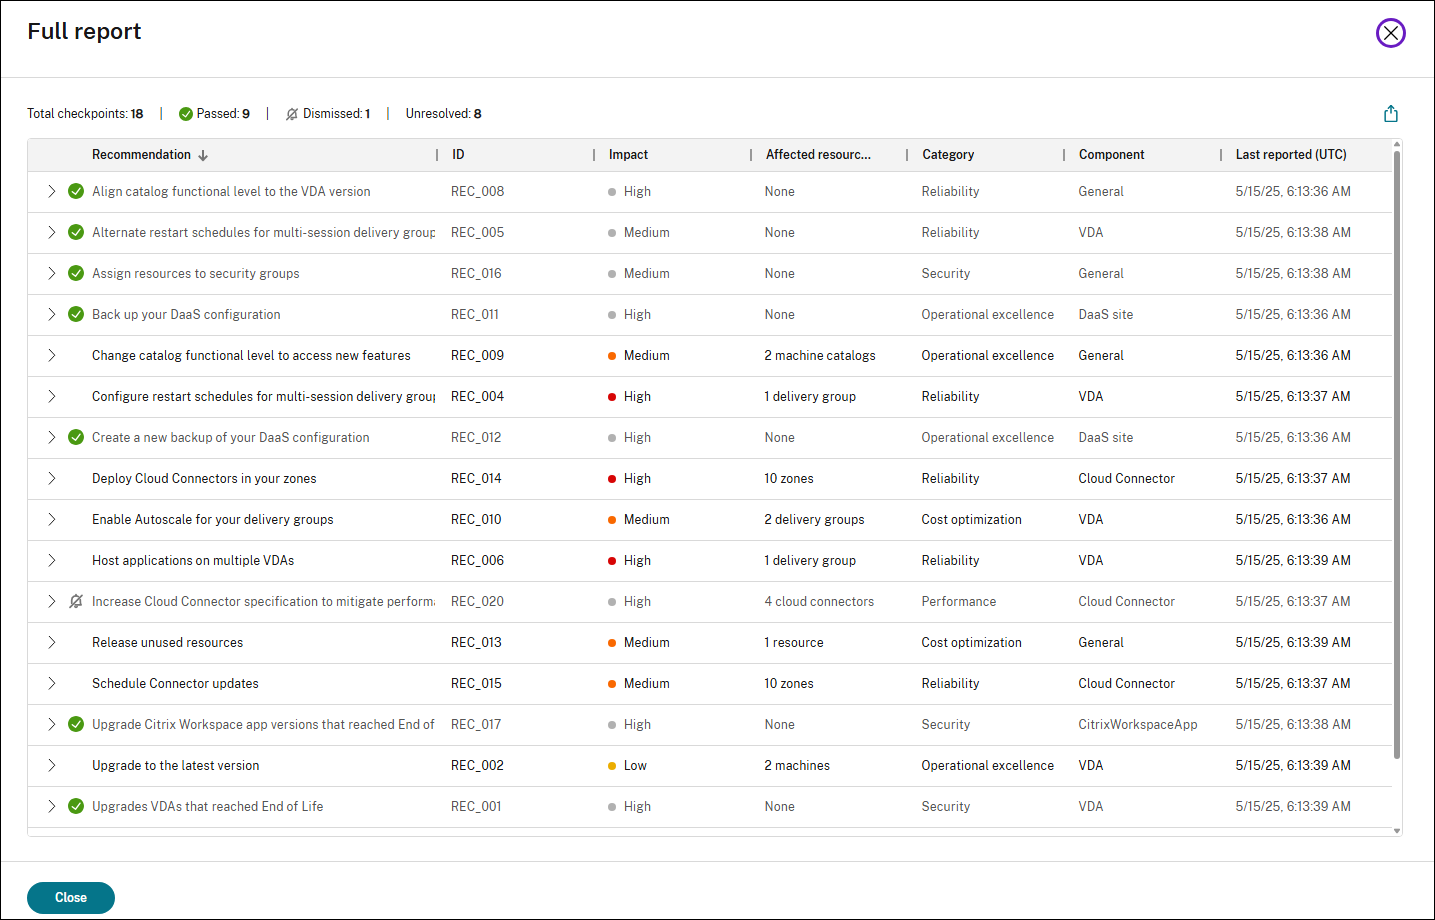
Der vollständige Bericht bietet eine Zusammenfassung aller Advisor-Empfehlungen aus der letzten Site-Prüfung. Er enthält bestandene, verworfene und ungelöste Prüfpunkte, die Ihnen helfen, den allgemeinen Zustand und die Optimierungsmöglichkeiten Ihrer DaaS-Site zu beurteilen.
Um den vollständigen Bericht anzuzeigen, klicken Sie auf das Symbol Vollständigen Bericht anzeigen oben rechts in der Empfehlungsliste.
StoreFront für Advisor-Prüfung einrichten
StoreFront-bezogene Empfehlungen in Citrix Advisor erfordern eine zusätzliche Einrichtung. Führen Sie die folgenden Schritte aus, um StoreFront für Advisor-Prüfungen einzurichten:
- Fügen Sie Ihre StoreFront-Server dem Infrastructure Monitoring hinzu, indem Sie entsprechende Verbindungen erstellen. Weitere Informationen finden Sie unter Infrastructure Monitoring-Setup.
-
Wenn Sie eine StoreFront-Verbindung im Modus Manuelle Verbindung konfigurieren, stellen Sie sicher, dass Citrix Infrastructure Monitoring Version 2603 oder höher heruntergeladen und installiert ist. So überprüfen Sie, ob eine erforderliche Version installiert ist:
- Gehen Sie zu Monitor > Einstellungen.
- Suchen Sie die Verbindung, bei der Typ gleich
StoreFrontist. - Bestätigen Sie, dass das Feld Version
7.47oder höher anzeigt.
Wichtig:
Nachdem Sie Änderungen an Ihrer StoreFront-Bereitstellung basierend auf Advisor-Empfehlungen vorgenommen haben, warten Sie mindestens 6 Stunden, bevor Sie dieselben Empfehlungen erneut prüfen. Diese Verzögerung ermöglicht es Infrastructure Monitoring, aktualisierte Telemetriedaten zu sammeln und zu verarbeiten, und stellt sicher, dass Advisor die aktuellsten Daten auswertet.
Referenzen
Dieser Abschnitt listet alle Citrix Advisor-Empfehlungen nach Kategorie auf, um Ihnen zu helfen, deren Zweck und Auswirkungen zu verstehen.
Sicherheitsempfehlungen
| Empfehlung | ID | Auswirkung | Komponente | Beschreibung |
|---|---|---|---|---|
| Aktualisieren Sie VDAs, die das End of Life erreicht haben | REC_001 | Hoch | VDA | Einige Maschinen verwenden VDA-Versionen, die das End of Life erreicht haben und von Citrix nicht mehr unterstützt werden. Aktualisieren Sie die betroffenen Maschinen auf die neueste LTSR- oder CR-VDA-Version. |
| Weisen Sie Ressourcen Sicherheitsgruppen zu | REC_016 | Mittel | Allgemein | Einige Ressourcen sind einzelnen Benutzern zugewiesen. Es ist eine bewährte Methode von Citrix, den Benutzerzugriff nur über Sicherheitsgruppen zuzuweisen, um die Verwaltung zu optimieren und die Sicherheit zu erhöhen. Konfigurieren Sie die Benutzerzuweisung für Bereitstellungs- und Anwendungsgruppen so, dass nur Sicherheitsgruppen enthalten sind. |
| Citrix Workspace-App-Versionen aktualisieren, die das End of Life erreicht haben | REC_017 | Hoch | Workspace-App | Einige Endpunktgeräte verwenden eine Citrix Workspace-App-Version, die das End of Life erreicht hat. Aktualisieren Sie die Geräte auf die neueste Workspace-App-Version, um die Supportfähigkeit und Sicherheitsrisiken zu reduzieren. Verwenden Sie für eine vereinfachte Versionsverwaltung und automatische Update-Steuerung den Global App Configuration Service. Erwägen Sie außerdem den Einsatz von Endpunktanalyse-Lösungen, um eine Mindestversion der Workspace-App für den Zugriff auf den Store zu erzwingen. |
| Geräte-Posture-Richtlinien implementieren | REC_021 | Mittel | Secure Private Access | Der aktuellen Secure Private Access-Konfiguration fehlen Geräte-Posture-Richtlinien, was einen uneingeschränkten Zugriff auf interne Anwendungen von jedem Gerät aus ermöglicht. Um dieses Risiko zu mindern und die Sicherheit zu erhöhen, implementieren Sie Geräte-Posture-Richtlinien, die Geräte klassifizieren als: Konform, Nicht konform und Zugriff verweigert. |
| Adaptive Zugriffsrichtlinien implementieren | REC_022 | Mittel | Sicherer privater Zugriff | Der aktuellen Secure Private Access-Konfiguration fehlen adaptive Zugriffsrichtlinien, was einen potenziell unsicheren Zugriff auf Anwendungen ermöglicht. Um die Sicherheit zu erhöhen, implementieren Sie adaptive Zugriffsrichtlinien, die den Zugriff auf Unternehmens-Web-, SaaS-, TCP- und UDP-Anwendungen kontextbasiert dynamisch steuern. Für eine detaillierte Steuerung aktivieren Sie den eingeschränkten Zugriff auf Unternehmens-Web- und SaaS-Anwendungen, indem Sie die folgenden Sicherheitseinschränkungen hinzufügen: Zwischenablage, Bildschirmaufnahme, Drucken, Schlüssellogging-Schutz, Downloads, Uploads, Wasserzeichen und In Remote-Browser öffnen. |
| Betriebssysteme aktualisieren, die das End of Life erreicht haben | REC_024 | Hoch | VDA | Einige Maschinen verwenden Betriebssysteme (OS), die das End of Life erreicht haben. Dies birgt erhebliche Sicherheitsrisiken und kann zum Verlust des Supports sowohl von Citrix als auch vom Betriebssystemanbieter führen. Um eine sichere und stabile Umgebung zu gewährleisten, stellen Sie sicher, dass alle Ihre VDAs ein unterstütztes Betriebssystem ausführen. |
| Hypervisor-Versionen aktualisieren, die das End of Life erreicht haben | REC_025 | Sicherheit | Hypervisor | Details: Einige Hypervisoren verwenden Versionen, die das End of Life erreicht haben. Dies birgt ein Risiko für die Stabilität der Umgebung und schränkt die Fähigkeit von Citrix ein, vollständigen Support zu leisten. Um eine sichere, unterstützbare Umgebung aufrechtzuerhalten, aktualisieren Sie auf eine vom Anbieter unterstützte Hypervisor-Version. Überprüfen Sie regelmäßig die Versionshinweise und Kompatibilitätsdokumentationen des Anbieters, um mit den Best Practices und Plattformanforderungen übereinzustimmen. |
| HTTPS für Hostverbindungen verwenden | REC_039 | Mittel | Allgemein | Einige Hostverbindungen sind derzeit mit HTTP anstelle von HTTPS konfiguriert. Um eine sichere Kommunikation mit Ihrem Hypervisor zu gewährleisten, aktualisieren Sie diese Verbindungen auf HTTPS. Dies erfordert die Aktivierung von HTTPS auf Ihrem Hypervisor und die Sicherstellung, dass gültige TLS-Zertifikate vorhanden sind. |
| VDA-Sicherheitslücken beheben | REC_040 | Hoch | VDA | Sicherheitslücken betreffen einige Ihrer VDA-Versionen. Überprüfen Sie das Citrix Security Bulletin und wenden Sie die erforderlichen Korrekturen oder Gegenmaßnahmen an, um die Systemintegrität und Compliance zu gewährleisten. |
| Sicherheitslücken der Citrix Workspace-App beheben | REC_041 | Hoch | Workspace-App | Sicherheitslücken betreffen einige Versionen der Citrix Workspace-App auf Endgeräten. Überprüfen Sie das Citrix Security Bulletin und wenden Sie die erforderlichen Korrekturen oder Gegenmaßnahmen an, um die Systemintegrität und Compliance zu gewährleisten. |
| StoreFront-Serverversionen aktualisieren, die das End of Life erreicht haben | REC_043 | Hoch | StoreFront | Einige StoreFront-Server verwenden Versionen, die das End of Life erreicht haben und von Citrix nicht mehr unterstützt werden. Um eine sichere, unterstützbare Umgebung aufrechtzuerhalten, aktualisieren Sie alle betroffenen StoreFront-Server auf die neueste LTSR- oder CR-Version. |
| HTTPS für StoreFront-Basis-URL verwenden | REC_044 | Hoch | StoreFront | Einige StoreFront-Basis-URLs sind derzeit mit HTTP anstelle von HTTPS konfiguriert. Um Benutzeranmeldeinformationen und sensible Daten zu schützen, konfigurieren Sie Ihre StoreFront-Server und die zugehörigen Lastenausgleichsmodule für die Verwendung von HTTPS. Stellen Sie sicher, dass die Basis-URL mit ‘https://’ beginnt. Dies gewährleistet, dass alle Kommunikationen verschlüsselt sind und hilft, Sicherheitsbedrohungen wie Man-in-the-Middle-Angriffe zu verhindern. |
| HTTPS für die Kommunikation zwischen StoreFront und Cloud Connectors verwenden | REC_045 | Hoch | StoreFront | Der Datenverkehr zwischen StoreFront und Cloud Connectors wird derzeit über unverschlüsseltes HTTP übertragen, was Benutzeranmeldeinformationen Sicherheitsbedrohungen aussetzen kann. Um Ihre Umgebung zu schützen, aktivieren Sie HTTPS auf den Cloud Connectors und konfigurieren Sie StoreFront für die Verwendung sicherer Verbindungen. |
| StoreFront-Stores mit aktiviertem anonymen Zugriff überprüfen | REC_052 | Mittel | StoreFront | Anonymer Zugriff ist für einige StoreFront-Stores aktiviert, sodass Benutzer Anwendungen ohne Authentifizierung starten können. Um potenzielle Sicherheitsrisiken zu mindern, überprüfen Sie diese Stores und entfernen Sie ungenutzte. |
Hinweis:
StoreFront-bezogene Empfehlungen erfordern eine zusätzliche Einrichtung. Weitere Informationen finden Sie unter StoreFront für Advisor-Prüfung einrichten.
Empfehlungen zur Zuverlässigkeit
| Empfehlung | ID | Auswirkung | Komponente | Beschreibung |
|---|---|---|---|---|
| Neustartzeitpläne für Multi-Session-Bereitstellungsgruppen konfigurieren | REC_004 | Hoch | VDA | Einige Multi-Session-Bereitstellungsgruppen haben keine Neustartzeitpläne konfiguriert. Geplante Neustarts tragen dazu bei, optimale Leistung, Stabilität und Ressourcenverfügbarkeit über Multi-Session-OS-VDAs hinweg aufrechtzuerhalten. Um die Servicekontinuität zu gewährleisten und Ausfallzeiten zu reduzieren, erstellen Sie mindestens zwei Neustartzeitpläne. Wechseln Sie Neustartzeitpläne mit Tag-Einschränkungen ab, indem Sie VDAs in Gruppen wie „Gerade“ und „Ungerade“ taggen. |
| Alternative Neustartzeitpläne für Multi-Session-Bereitstellungsgruppen | REC_005 | Mittel | VDA | Einige Multi-Session-Bereitstellungsgruppen haben nur einen Neustartzeitplan konfiguriert. Um die Dienstkontinuität zu gewährleisten und Ausfallzeiten zu reduzieren, erstellen Sie mindestens zwei Neustartzeitpläne. Wechseln Sie Neustartzeitpläne mit Tag-Einschränkungen ab, indem Sie VDAs in Gruppen wie „Gerade“ und „Ungerade“ taggen. |
| Anwendungen auf mehreren VDAs hosten | REC_006 | Hoch | VDA | Einige veröffentlichte Anwendungen werden nur auf einem einzigen VDA gehostet, was die Dienstkontinuität beeinträchtigen und zu Ausfallzeiten führen kann. Stellen Sie sicher, dass jede Anwendung auf mehreren VDAs in einer Bereitstellungsgruppe gehostet wird, um die Verfügbarkeit und Zuverlässigkeit zu gewährleisten. |
| Dienstkontinuität für Citrix Workspace aktivieren | REC_007 | Hoch | Citrix Workspace | Die Dienstkontinuität ist nicht aktiviert, was bedeutet, dass Benutzer während einer Dienstunterbrechung möglicherweise keine Sitzungen starten können. Aktivieren Sie die Dienstkontinuität, um die Verfügbarkeit zu verbessern, indem Sie eine zusätzliche Resilienzschicht hinzufügen, die den Endbenutzerzugriff auf Apps und Desktops trotz Netzwerk- oder Dienstzustand aufrechterhält. |
| VDAs aktualisieren, um dem funktionalen Kataloglevel zu entsprechen | REC_008 | Hoch | VDA | Einige Maschinen verwenden eine ältere VDA-Version, die vom minimalen funktionalen Kataloglevel nicht unterstützt wird, was deren Registrierung verhindern kann. Um Registrierungsprobleme zu vermeiden, aktualisieren Sie ältere VDA-Versionen, damit sie dem funktionalen Kataloglevel entsprechen. |
| Cloud Connectors in Ihren Zonen bereitstellen | REC_014 | Hoch | Cloud Connector | In einigen Ihrer Zonen (Ressourcenstandorte) sind weniger als zwei Cloud Connectors bereitgestellt. Stellen Sie mindestens zwei Cloud Connectors pro Ressourcenstandort bereit, um die Verfügbarkeit und Ausfallsicherheit während Connector-Updates zu gewährleisten. Ressourcenstandorte sollten dem N+1-Modell folgen, wobei N die Basisanforderung basierend auf der Bereitstellungsgröße ist und die zusätzliche 1 Redundanz bietet. |
| Connector-Updates planen | REC_015 | Mittel | Cloud Connector | Einige Zonen (Ressourcenstandorte) haben keine geplante Startzeit für Connector-Updates. Um sicherzustellen, dass Updates nur während geplanter Wartungsfenster erfolgen und Dienstunterbrechungen zu reduzieren, planen Sie Connector-Updates für eine bevorzugte Uhrzeit und einen bevorzugten Wochentag. |
| Cloud Connectors in derselben Domäne platzieren | REC_028 | Mittel | Cloud Connector | Einige Zonen (Ressourcenstandorte) enthalten Cloud Connectors, die verschiedenen Domänen beigetreten sind. Diese Konfiguration kann zu verzögerten oder fehlgeschlagenen VDA-Registrierungen führen, insbesondere im Local Host Cache (LHC)-Modus. Um die Zuverlässigkeit zu verbessern und Risiken zu reduzieren, stellen Sie sicher, dass alle Cloud Connectors innerhalb einer bestimmten Zone derselben Domäne angehören. |
| Kommunikation zwischen Cloud Connectors für zuverlässige LHC-Leistung aktivieren | REC_029 | Hoch | Cloud Connector | Einige Zonen (Ressourcenstandorte) verfügen über mehrere gewählte Local Host Cache (LHC)-Broker. Dies kann dazu führen, dass VDA-Registrierungen im LHC-Modus auf die Cloud Connectors aufgeteilt werden, was zu zeitweiligen Startfehlern führt. Um dies zu verhindern, stellen Sie sicher, dass alle Cloud Connectors in jeder betroffenen Zone miteinander unter http:// |
| Resilienzkonfigurationen überprüfen | REC_030 | Mittel | Allgemein | Ihre Bereitstellungs-Resilienzkonfigurationen wurden in letzter Zeit nicht überprüft. Die Aufrechterhaltung ordnungsgemäßer Resilienzkonfigurationen ist entscheidend, um einen unterbrechungsfreien Zugriff auf Apps und Desktops zu gewährleisten, insbesondere bei unerwarteten Dienstunterbrechungen. Überprüfen Sie Ihre Resilienzkonfigurationen regelmäßig, um sicherzustellen, dass Ihre Bereitstellung ordnungsgemäß eingerichtet ist, um potenzielle Störungen zu bewältigen und die Benutzerproduktivität zu schützen. |
| Erweiterte Integritätsprüfung für StoreFront-Stores aktivieren | REC_036 | Mittel | StoreFront | Ein oder mehrere Stores auf einigen StoreFront-Servern haben die erweiterte Integritätsprüfung nicht aktiviert. StoreFront verwendet die zusätzlichen Informationen aus den Ergebnissen der erweiterten Integritätsprüfung, um sicherzustellen, dass Startanfragen an den entsprechenden Ressourcenstandort (Zone) im Local Host Cache (LHC)-Modus gesendet werden. Ohne erweiterte Integritätsprüfung können Starts im LHC-Modus fehlschlagen. Um die Ausfallsicherheit Ihrer Citrix-Umgebung zu verbessern, aktivieren Sie die erweiterte Integritätsprüfung für alle Stores auf den StoreFront-Servern. |
| Alle Cloud Connectors als STA-Server auf StoreFront und NetScaler Gateway hinzufügen | REC_037 | Mittel | Cloud Connector | Einige Cloud Connectors sind nicht als Secure Ticket Authority (STA)-Server konfiguriert, was sie daran hindert, STA-Anfragen von StoreFront zu empfangen. Um Startfehler im Local Host Cache-Modus zu vermeiden, stellen Sie sicher, dass alle Cloud Connectors sowohl auf StoreFront als auch auf NetScaler Gateway als STA-Server hinzugefügt werden. |
| StoreFront-Server-Redundanz sicherstellen | REC_042 | Hoch | StoreFront | Einige StoreFront-Servergruppen enthalten nur einen Server, was einen Single Point of Failure und einen Mangel an Redundanz im Falle eines Ausfalls darstellt. Für eine bessere Ausfallsicherheit stellen Sie mindestens zwei StoreFront-Server in einer Servergruppe bereit und schalten Sie einen Lastenausgleich davor, um ein nahtloses Failover und unterbrechungsfreien Zugriff zu gewährleisten. |
| Cloud Connector-Kommunikation mit StoreFront prüfen | REC_047 | Mittel | StoreFront | Einige Ressourcenstandorte (Zonen) enthalten Cloud Connectors, die keine StoreFront-Anfragen zur Ressourcenaufzählung erhalten. Dieses Problem kann auftreten, wenn die Cloud Connectors nicht in StoreFront aufgeführt sind oder wenn ein Kommunikationsproblem vorliegt, z. B. ein abgelaufenes Zertifikat auf dem Cloud Connector. Stellen Sie sicher, dass alle Cloud Connectors in StoreFront aufgeführt und erreichbar sind. Wenn Sie keine lokale StoreFront-Bereitstellung verwenden, ignorieren Sie diese Empfehlung. |
Hinweis:
StoreFront-bezogene Empfehlungen erfordern eine zusätzliche Einrichtung. Weitere Informationen finden Sie unter StoreFront für Advisor-Prüfung einrichten.
Leistungsempfehlungen
| Empfehlung | ID | Auswirkung | Komponente | Beschreibung |
|---|---|---|---|---|
| Cloud Connectors für den LHC-Modus optimieren | REC_019 | Hoch | Cloud Connector | Einige Cloud Connectors haben weniger als vier CPU-Kerne pro Sockel, was die Fähigkeit der Benutzer beeinträchtigen kann, verfügbare Ressourcen im LHC-Modus aufzulisten und zu starten. Um die Ressourcenverfügbarkeit für LHC zu maximieren und Leistungsengpässe zu vermeiden, konfigurieren Sie Cloud Connector-Maschinen so, dass sie mindestens vier Kerne pro Sockel haben. |
| Cloud Connector-Hardware verbessern | REC_020 | Hoch | Cloud Connector | Eine hohe CPU-, Arbeitsspeicher- oder Festplattenauslastung kann die Leistung und Verfügbarkeit des Cloud Connectors beeinträchtigen. Um Leistungseinbußen zu vermeiden und die Zuverlässigkeit aufrechtzuerhalten, erhöhen Sie die CPU, den Arbeitsspeicher oder den Speicherplatz für die Cloud Connectors. |
| Größe von ressourcenintensiven Maschinen anpassen | REC_023 | Mittel | VDA | Einige Maschinen zeigen Anzeichen von Leistungsengpässen, wie z. B. eine hohe CPU- oder Speicherauslastung oder eine hohe Sitzungsanzahl. Dies deutet darauf hin, dass die Maschinen unterdimensioniert sind, um die von ihnen unterstützten Workloads zu bewältigen, was zu einer schlechten Benutzererfahrung und reduzierter Leistung führen kann. Erwägen Sie, die Maschinengröße zu ändern, um die zugewiesenen Ressourcen für die Maschine zu erhöhen, oder verlagern Sie Power-User in eine Bereitstellungsgruppe mit Hochleistungsmaschinen. |
| Anzahl der Hostverbindungen in Ihren Zonen reduzieren | REC_026 | Hoch | Allgemein | Die Anzahl der Hostverbindungen in einigen Zonen (Ressourcenstandorte) überschreitet das empfohlene Limit, was zu einer Leistungsverschlechterung führen kann. Reduzieren Sie die Anzahl der Hostverbindungen in den Zonen auf das empfohlene Limit. |
| Reduzieren Sie die Anzahl der VDAs in Ihren Zonen | REC_027 | Hoch | VDA | Die Anzahl der VDAs in einigen Zonen (Ressourcenstandort) überschreitet das empfohlene Limit, was das Risiko fehlgeschlagener VDA-Registrierungen und einer verschlechterten Sitzungsbrokerung erhöht, insbesondere im Local Host Cache (LHC)-Modus. Um diese Risiken zu mindern, verteilen Sie VDAs neu, indem Sie einige in andere Zonen verschieben. Stellen Sie sicher, dass Ihre Methode zur Konfiguration der VDA-Registrierung entsprechend aktualisiert wird. |
| Ressourcenzuweisung für PVS-Server bewerten | REC_031 | Mittel | Bereitstellung | Einige Citrix Provisioning (PVS)-Server zeigen Anzeichen von Leistungsengpässen, wie z. B. eine hohe CPU- oder Speicherauslastung. Eine unzureichende Ressourcenzuweisung des Servers kann zu schlechter Leistung und längeren Startzeiten führen. Erwägen Sie, die CPU- und Speicherzuweisung für diese PVS-Server bei Bedarf zu erhöhen. |
| Ressourcenzuweisung für PVS-Server erhöhen | REC_032 | Hoch | Provisionierung | Einige Citrix Provisioning (PVS)-Server zeigen Anzeichen einer Leistungsüberlastung, wie z. B. kritische CPU- oder Speicherauslastung. Eine unzureichende Zuweisung von Serverressourcen kann zu schlechter Leistung und längeren Startzeiten führen. Erwägen Sie, die CPU- und Speicherzuweisung für diese PVS-Server bei Bedarf zu erhöhen. |
| Evaluieren Sie die Größe des Schreibcache-Datenträgers für PVS-Zielgeräte | REC_033 | Mittel | VDA | Die Nutzung des Schreibcache-Datenträgers auf einigen Citrix Provisioning (PVS)-Zielgeräten nähert sich dem Schwellenwert. Um Leistungsprobleme und Ausfälle von Benutzersitzungen zu vermeiden, evaluieren Sie die aktuelle Größe des Schreibcache-Datenträgers und erhöhen Sie diese bei Bedarf. |
| GPO-Konfiguration für VDAs optimieren | REC_035 | Mittel | VDA | Einige Benutzersitzungen erlebten eine verlängerte GPO-Verarbeitung während der Anmeldung, was die Leistung beeinträchtigte. Um die Kontrolle über Umgebungseinstellungen zu erhöhen, blockieren Sie die Vererbung von Gruppenrichtlinien für Ihre VDA-Organisationseinheiten und wenden Sie nur relevante Richtlinien und Sicherheitskonfigurationen an. Erwägen Sie außerdem, Citrix Workspace Environment Management zu nutzen, um Einstellungen asynchron für schnellere Sitzungsanmeldungen zu verarbeiten. |
| Socket-Pooling für StoreFront-Stores aktivieren | REC_046 | Mittel | StoreFront | Einige StoreFront-Stores haben kein Socket-Pooling aktiviert. Socket-Pooling erhöht die Effizienz, indem es einen Pool von sofort verfügbaren Netzwerkverbindungen (Sockets) für die Kommunikation mit Delivery Controllern oder Cloud Connectors vorhält. Anstatt für jede Anforderung einen neuen Socket zu erstellen und ihn dann zu schließen (ein Prozess mit hohem Overhead), verwendet StoreFront eine vorhandene Verbindung aus dem Pool wieder. Um die Gesamtleistung und Effizienz der Umgebung zu verbessern, aktivieren Sie das Socket-Pooling in allen Stores, insbesondere für Transport Layer Security (TLS)-Verbindungen. |
| Platzieren Sie StoreFront-Server in einem Netzwerk mit geringer Latenz | REC_051 | Mittel | StoreFront | Es wurde eine hohe Latenz zwischen Servern in einigen Servergruppen festgestellt, was zu Leistungsproblemen führen kann. Die Latenz zwischen Servern in einer Gruppe sollte unter 40 ms (bei deaktivierten Abonnements) oder 3 ms (bei aktivierten Abonnements) liegen. Platzieren Sie die Server in einem Netzwerk mit geringer Latenz oder trennen Sie sie in verschiedene Servergruppen. |
Hinweis:
StoreFront-bezogene Empfehlungen erfordern eine zusätzliche Einrichtung. Weitere Informationen finden Sie unter StoreFront für Advisor-Prüfung einrichten.
Empfehlungen zur operativen Exzellenz
| Empfehlung | ID | Auswirkung | Komponente | Beschreibung |
|---|---|---|---|---|
| VDAs auf die neueste Version aktualisieren | REC_002 | Niedrig | VDA | Einige Maschinen verwenden ältere VDA-Versionen. Aktualisieren Sie auf die neueste LTSR- oder CR-VDA-Version, um auf neue Funktionen, Verbesserungen und Sicherheitsverbesserungen zuzugreifen. |
| Citrix Bereitstellungstechnologie verwenden | REC_003 | Mittel | Bereitstellung | Alle Maschinen am Standort werden manuell bereitgestellt und verwenden keine Citrix Bereitstellungstechnologien wie Machine Creation Services (MCS) oder Citrix Provisioning Services (PVS). Verwenden Sie MCS oder PVS, um die VDA-Konsistenz sicherzustellen, manuelle Aufgaben zu minimieren und Skalierungsvorgänge in der Umgebung zu optimieren. |
| Niedriger Funktionslevel | REC_009 | Niedrig | VDA | Einige Maschinenkataloge haben eine niedrigere Funktionsebene als die erkannte VDA-Version, was den Zugriff auf neue Funktionen in späteren VDA-Versionen einschränkt. Um auf diese Funktionen zuzugreifen, ändern Sie die Funktionsebene auf die neueste Version, die von allen Maschinen im Katalog unterstützt wird. |
| Sichern Sie Ihre Site-Konfiguration | REC_011 | Hoch | Allgemein | Sie haben keine Sicherung Ihrer Site-Konfiguration. Erstellen Sie bedarfsgesteuerte oder geplante Sicherungen, um sicherzustellen, dass Sie eine sofort einsatzbereite Kopie Ihrer Citrix-Konfigurationen für eine schnelle Wiederherstellung haben. |
| Erstellen Sie eine neue Sicherung Ihrer Site-Konfiguration | REC_012 | Hoch | Allgemein | Ihre letzte Sicherung der Site-Konfiguration erfolgte vor über drei Monaten. Erstellen Sie regelmäßig bedarfsgesteuerte oder geplante Sicherungen, um eine aktuelle Kopie Ihrer Citrix-Konfigurationen für eine schnelle Wiederherstellung bereitzuhalten. |
| Katalogkonfiguration mit einem Maschinenprofil vereinfachen | REC_038 | Niedrig | Bereitstellung | Einige Maschinenkataloge würden von der Verwendung eines Maschinenprofils profitieren. Mit einem Maschinenprofil erfasst Machine Creation Services (MCS) Hardwareeigenschaften und hypervisorspezifische Funktionen aus dem Profil und stellt neue virtuelle Maschinen (VMs) im Katalog effizient mit derselben Konfiguration bereit. |
| Zurücksetzen von beschädigten Active Directory-Konten | REC_049 | Mittel | Bereitstellung | Einige Maschinenkataloge enthalten AD-Konten, die im AD Identity Service als „beschädigt“ markiert sind. Diese Konten müssen zurückgesetzt werden, um für nachfolgende Bereitstellungsvorgänge verfügbar zu sein. |
| Veralteten Beacon-Punkt für StoreFront ersetzen | REC_050 | Mittel | StoreFront | Die Citrix Workspace-App verwendet in StoreFront konfigurierte Beacon-Punkte, um zu bestimmen, ob Benutzer mit internen oder externen Netzwerken verbunden sind. Sie verwenden ping.citrix.com als Beacon, das veraltet ist und nicht mehr erreichbar ist. Ersetzen Sie es in der StoreFront-Verwaltungskonsole durch eine erreichbare, öffentlich zugängliche URL. |
| XenApp Services-URL für StoreFront-Stores deaktivieren | REC_053 | Hoch | StoreFront | Die XenApp Services URL (auch bekannt als PNAgent) ist für einige StoreFront Stores aktiviert. Diese Funktion ist veraltet. Konfigurieren Sie für Kompatibilität und Sicherheit die Citrix Workspace-App so, dass sie über die Store-URL eine Verbindung zu StoreFront herstellt, und deaktivieren Sie XenApp Services auf dem Server. Wenn Sie ältere Geräte haben, die PNAgent erfordern, ignorieren Sie diese Empfehlung. |
| Nicht unterstützte StoreFront-Sites verwerfen | REC_054 | Hoch | StoreFront | Einige StoreFront Stores sind mit nicht unterstützten Site-Typen verknüpft. Migrieren Sie Ressourcen zu unterstützten Sites und verwerfen Sie die nicht unterstützten Sites. |
| Kerberos-Delegierung für StoreFront Stores deaktivieren | REC_055 | Niedrig | StoreFront | Die Kerberos-Delegierung ist für einige StoreFront Stores aktiviert. Die Kerberos-Delegierung ist veraltet und kann nur mit XenApp 6.5 und früheren Versionen verwendet werden. Deaktivieren Sie die Kerberos-Delegierung für diese StoreFront Stores. |
| Maschinen im Wartungsmodus für längere Zeiträume überprüfen | REC_056 | Mittel | VDA | Einige Maschinen befinden sich seit über 14 Tagen im Wartungsmodus. Überprüfen Sie die Maschinen, um festzustellen, ob sie wieder in Betrieb genommen, stillgelegt oder mit Begründung im Wartungsmodus belassen werden sollten. |
| Fehlerbehebungszeit mit Always On Tracing reduzieren | REC_058 | Mittel | Allgemein | Fügen Sie einen Protokollserver hinzu, um Ihre Always On Tracing (AOT)-Protokolle sicher an einen zentralen Protokollserver zu übertragen. Protokolle werden in Echtzeit gesammelt und sind in Monitor verfügbar, was Ihnen hilft, Probleme schneller zu lösen und Support-Untersuchungen zu optimieren. |
Hinweis:
StoreFront-bezogene Empfehlungen erfordern eine zusätzliche Einrichtung. Weitere Informationen finden Sie unter StoreFront für Advisor-Prüfung einrichten.
Empfehlungen zur Kostenoptimierung
| Empfehlung | ID | Auswirkung | Komponente | Beschreibung |
|---|---|---|---|---|
| Autoscale für Ihre Bereitstellungsgruppen aktivieren | REC_010 | Mittel | VDA | Einige berechtigte Bereitstellungsgruppen verwenden Autoscale nicht. Aktivieren Sie Autoscale für eine konsistente Energieverwaltung der Maschinen, um die Verfügbarkeit aufrechtzuerhalten und gleichzeitig Kosten und Benutzererfahrung effektiv auszugleichen. |
| Nicht verwendete Ressourcen freigeben | REC_013 | Mittel | Allgemein | Einige dedizierte Workloads, wie z. B. Maschinen oder Anwendungen, wurden seit über 30 Tagen nicht verwendet. Um unnötige Ausgaben zu reduzieren und Kosten zu optimieren, geben Sie ungenutzte Maschinen an den verfügbaren Pool zurück und verwalten Sie ungenutzte Anwendungen. |