
Integrar o Gerenciamento de Dispositivos Móveis (MDM) do XenMobile® com o Cisco Identity Services Engine (ISE)
O Cisco ISE é usado para implantar, proteger, monitorar, integrar e gerenciar dispositivos móveis no local de trabalho. O software baixado para o dispositivo móvel controla o seguinte:
-
Distribuição de aplicativos e patches
-
Dados e configuração no endpoint
O XenMobile pode se integrar ao Cisco ISE para gerenciar dispositivos não conformes e não gerenciados no console do Cisco ISE. O XenMobile também permite que você permita, negue ou coloque em quarentena seletivamente o acesso a serviços corporativos.
Para configurar a integração com o XenMobile, crie uma conta de serviço local no XenMobile Server com a função RBAC de administrador atribuída a ela. Essa função permite que o Cisco ISE acesse a API do XenMobile. O ISE precisa confiar no certificado do XenMobile. Para baixar este certificado, abra um navegador da web e navegar para o URL do seu servidor e faça login.
-
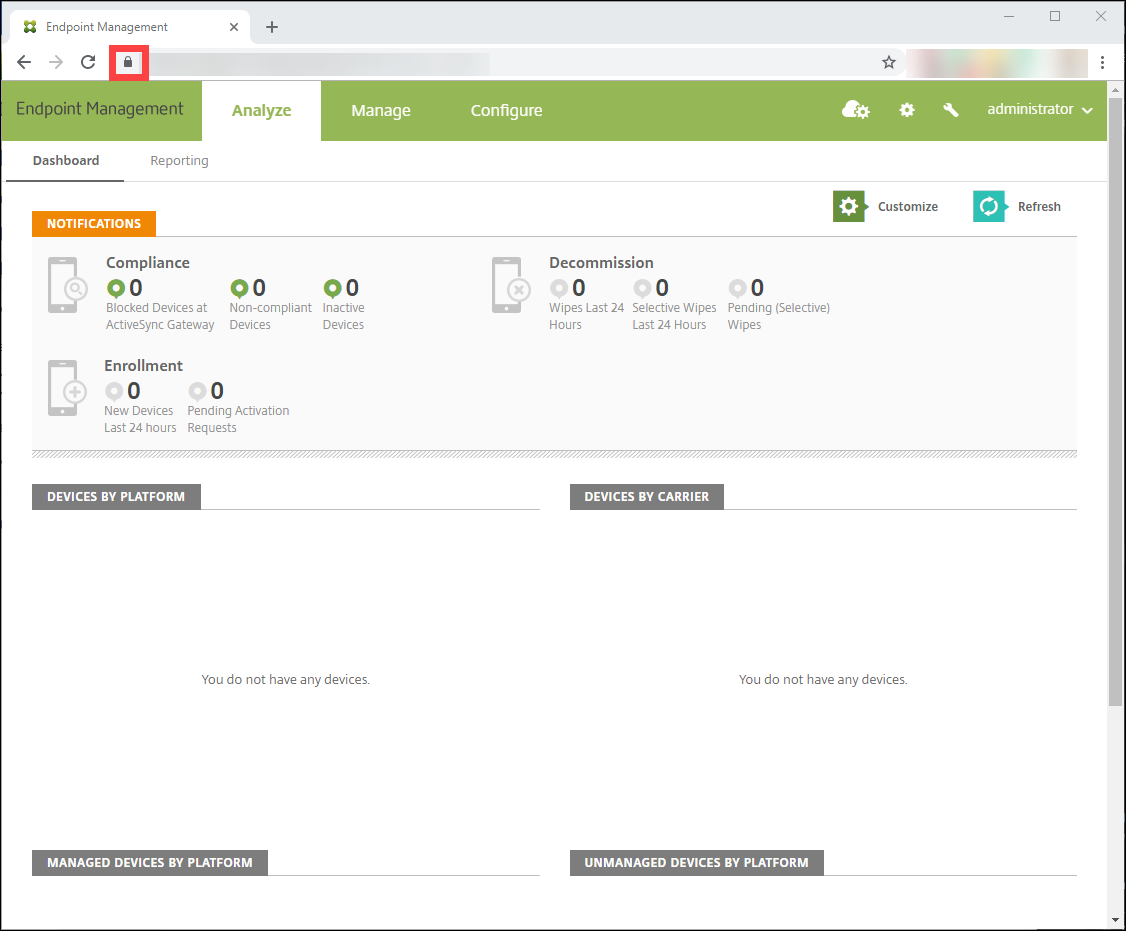
Após fazer login, clique no cadeado ao lado do URL na barra de endereços.
-
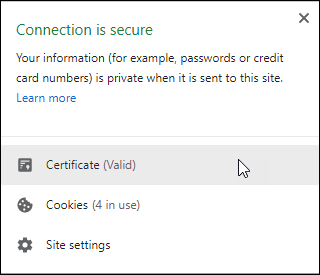
Clique em Certificado.
-
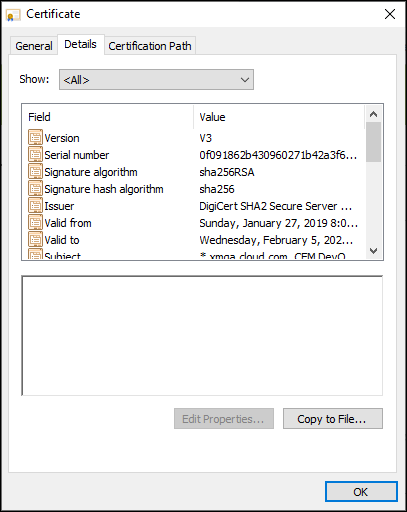
Selecione a guia Detalhes e clique em Copiar para Arquivo.
-
Siga o assistente para salvar o certificado localmente.
-
Faça login no seu console do Cisco ISE e importe o certificado do XenMobile que você baixou anteriormente. Importe o certificado para o armazenamento de Certificados Confiáveis do Cisco ISE. Isso é necessário para que o Cisco ISE confie na comunicação com o XenMobile Server.
-
navegar para Administração > Sistema > Certificados > Gerenciamento de Certificados > Certificados Confiáveis. Clique em Importar.
-
Dê um nome ao certificado e marque as caixas para Confiar para autenticação dentro do ISE e Confiar para autenticação de Serviços Cisco.
-
-
Adicione o XenMobile como um MDM externo dentro do Cisco ISE.
-
navegar para Administração > Recurso de Rede > MDM Externo. Clique em Adicionar e preencha o seguinte:
-
Host do Servidor: Seu FQDN do XenMobile
-
Porta: 443
-
Nome da instância: O nome da instância do seu XenMobile Server. O nome da instância é "zdm" por padrão na maioria das implantações.
-
Nome de Usuário: Digite o nome do usuário que você criou para esta tarefa. O usuário deve ser uma conta de administrador local no grupo RBAC de administrador original.
-
Senha: A senha para o usuário que você acabou de adicionar.
-
Marque onde diz Habilitar.
-
-
-
Se o teste for bem-sucedido, clique em Enviar.
Para obter mais informações sobre o Cisco ISE, consulte a documentação da Cisco.
Observação:
A integração do ISE não é suportada com o Endpoint Management hospedado.