
为 Secure Mail 推送通知配置基于证书的 EWS 身份验证
贡献者:维贾伊·库马尔·昆查库里
为确保 Secure Mail 推送通知正常工作,您必须为 Exchange Server 配置基于证书的身份验证。当 Secure Hub 在 XenMobile® 中使用基于证书的身份验证进行注册时,需要执行此操作。
您需要在 Exchange 邮件服务器上为 Active Sync 和 Exchange Web Services (EWS) 虚拟目录配置基于证书的身份验证。
除非您完成这些配置,否则 Secure Mail 推送通知的订阅将失败,并且 Secure Mail 中不会出现徽章更新。
本文介绍了配置基于证书的身份验证的步骤。这些配置专门针对 Exchange Server 上的 EWS 虚拟目录。
要开始配置,请执行以下操作:
-
登录到安装了 EWS 虚拟目录的服务器。
-
打开 IIS 管理器控制台。
-
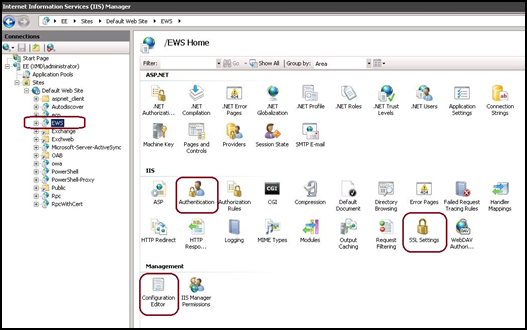
在 默认网站 下,单击 EWS 虚拟目录。身份验证、SSL、配置编辑器管理单元位于 IIS 管理器控制台的右侧
-
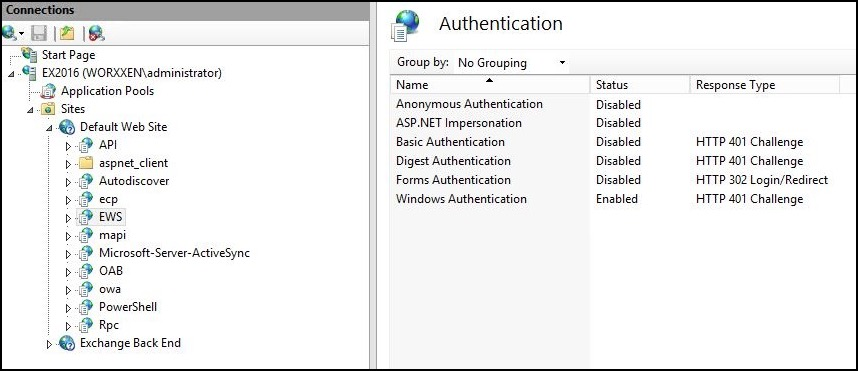
确保 EWS 的 身份验证 设置已按以下图示配置。
-
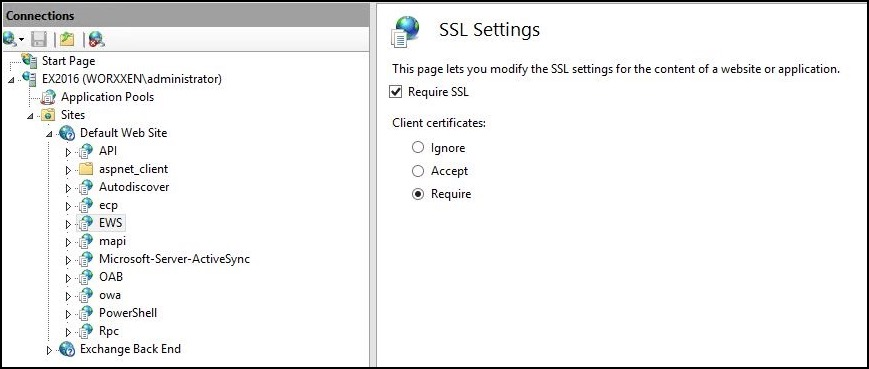
配置 EWS 虚拟目录的 SSL 设置。
-
选择“Require SSL”复选框。
-
在“Client Certificates”下,单击“Require”。如果其他 EWS 邮件客户端使用用户名和密码作为凭据进行身份验证并连接到 Exchange Server,则可以将此选项设置为“Accept”。
-
-
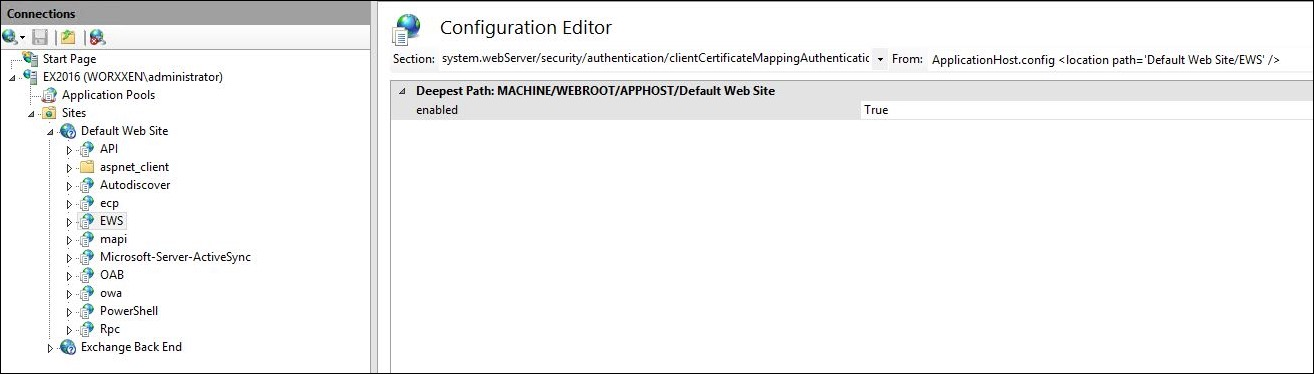
单击“Configuration Editor”。在“Section”下拉列表中,导航到以下部分:
-
system.webServer/security/authentication/clientCertificateMappingAuthentication
-
-
将 enabled 值设置为 True。
-
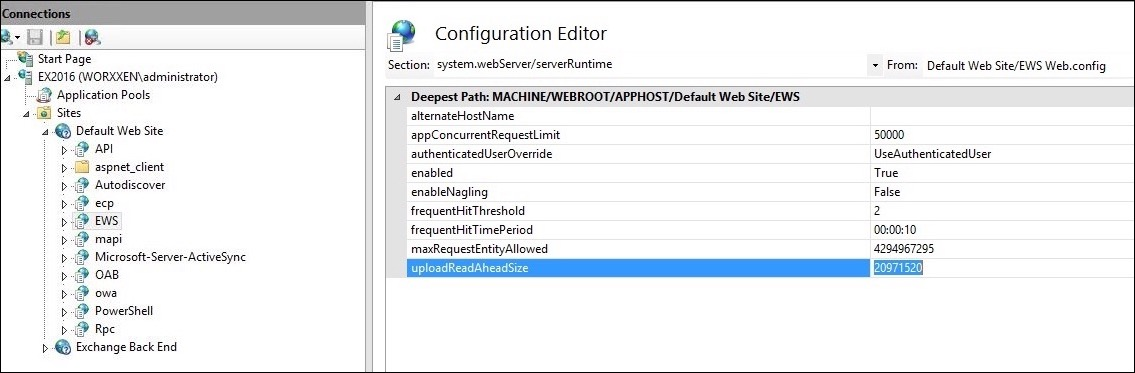
单击“Configuration Editor”。在“Section”下拉列表中,导航到以下部分:
-
system.webServer/serverRuntime
-
-
将 uploadReadAheadSize 值设置为 10485760 (10 MB) 或 20971520 (20 MB),或设置为您的组织所需的值。重要:如果未正确设置此值,订阅 EWS 推送通知时,基于证书的身份验证可能会失败,并显示错误代码 413。请勿将此值设置为 0.
有关详细信息,请参阅以下第三方资源:
有关解决 iOS 推送通知的 Secure Mail 问题,请参阅此 Citrix 支持知识中心 文章。