
Citrix 网关和 XenMobile®
当您使用 XenMobile 配置 Citrix Gateway 时,您将建立远程设备访问内部网络的身份验证机制。此功能使移动设备上的应用程序能够访问内网中的公司服务器。XenMobile 会在设备上的应用程序与 Citrix Gateway 之间创建微型 VPN。
您可以通过从 XenMobile 导出脚本并在 Citrix Gateway 上运行,来配置 Citrix Gateway 以与 XenMobile 结合使用。
使用 Citrix Gateway 配置脚本的先决条件
Citrix ADC 要求:
-
Citrix ADC(最低版本 11.0,内部版本 70.12)。
-
Citrix ADC IP 地址已配置并与 LDAP 服务器具有连接性,除非 LDAP 已进行负载平衡。
-
Citrix ADC 子网 (SNIP) IP 地址已配置,与必要的后端服务器具有连接性,并可通过端口 8443/TCP 访问公共网络。
-
DNS 可以解析公共域。
-
Citrix ADC 已获得平台/通用或试用许可证。有关详细信息,请参阅
<https://support.citrix.com/article/CTX126049>。 -
Citrix Gateway SSL 证书已上传并安装在 Citrix ADC 上。有关详细信息,请参阅
<https://support.citrix.com/article/CTX136023>。
XenMobile 要求:
-
XenMobile Server(最低版本 10.6)。
-
LDAP 服务器已配置。
配置身份验证以使远程设备访问内部网络
-
在 XenMobile 控制台中,单击控制台右上角的齿轮图标。将显示“设置”页面。
-
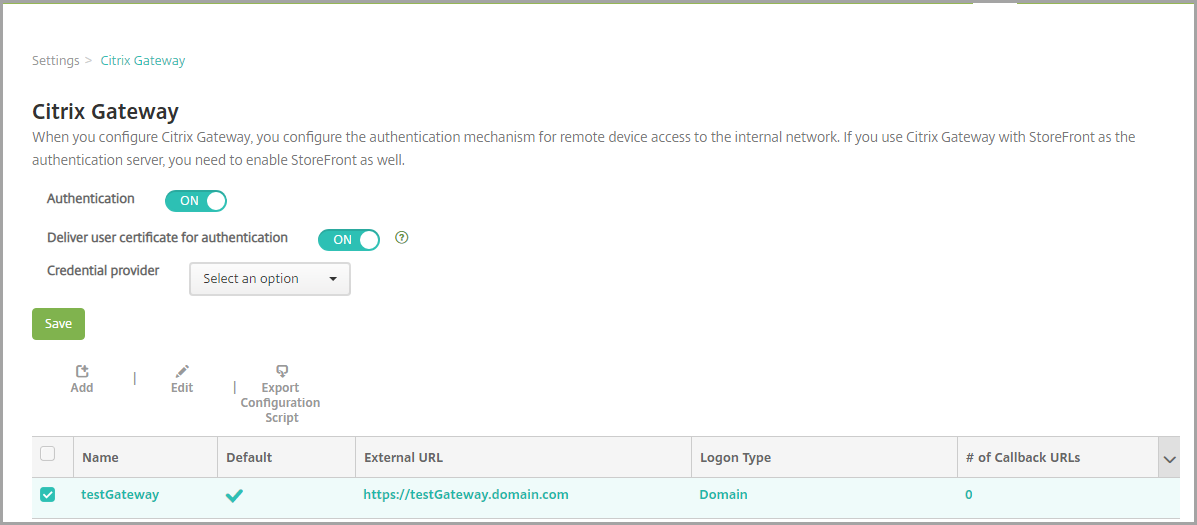
在“服务器”下,单击“Citrix Gateway”。将显示“Citrix Gateway”页面。在以下示例中,已存在一个 Citrix Gateway 实例。
-
配置以下设置:
-
身份验证: 选择是否启用身份验证。默认值为“开”。
-
交付用户证书以进行身份验证: 选择是否希望 XenMobile 与 Secure Hub 共享身份验证证书,以使 Citrix Gateway 能够处理客户端证书身份验证。默认值为“关”。
-
凭据提供程序: 在列表中,单击要使用的凭据提供程序。有关详细信息,请参阅凭据提供程序。
-
-
单击“保存”。
添加 Citrix Gateway 实例
保存身份验证设置后,将 Citrix Gateway 实例添加到 XenMobile。
-
在 XenMobile 控制台中,单击控制台右上角的齿轮图标。将打开“设置”页面。
-
在“服务器”下,单击“Citrix Gateway”。将显示“Citrix Gateway”页面。
-
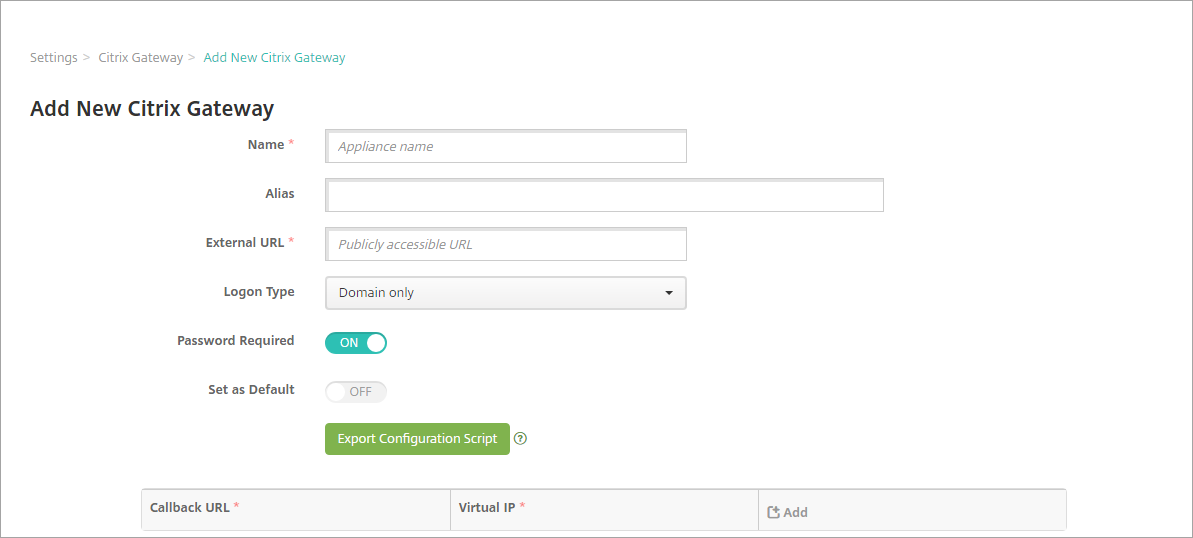
单击“添加”。将显示“添加新 Citrix Gateway”页面。
-
配置以下设置:
-
名称: 输入 Citrix Gateway 实例的名称。
-
别名: 可选地为 Citrix Gateway 包含一个别名。
-
外部 URL: 输入 Citrix Gateway 的公共可访问 URL。例如,
https://receiver.com。 -
登录类型: 选择一个登录类型。类型包括仅域、仅安全令牌、域和安全令牌、证书、证书和域以及证书和安全令牌。需要密码字段的默认设置会根据您选择的登录类型而变化。默认值为仅域。
如果您有多个域,请使用证书和域。有关使用 XenMobile 和 Citrix Gateway 配置多域身份验证的详细信息,请参阅配置多域身份验证。如果您使用证书和安全令牌,则需要在 Citrix Gateway 上进行一些额外配置以支持 Secure Hub。有关信息,请参阅为证书和安全令牌身份验证配置 XenMobile。有关详细信息,请参阅部署手册中的身份验证。-
需要密码: 选择是否需要密码身份验证。默认值因所选的登录类型而异。
-
设为默认值: 选择是否将此 Citrix Gateway 用作默认值。默认值为关闭。
-
导出配置脚本: 单击此按钮可导出配置包,您可以将其上传到 Citrix Gateway 以使用 XenMobile 设置对其进行配置。有关信息,请参阅这些步骤之后的“配置本地 Citrix Gateway 以与 XenMobile Server 结合使用”。
-
回调 URL 和虚拟 IP: 在添加这些字段之前保存您的设置。有关信息,请参阅本文中的添加回调 URL 和 Citrix Gateway VPN 虚拟 IP。
-
-
单击保存。新的 Citrix Gateway 已添加并显示在表中。要编辑或删除实例,请单击列表中的名称。
配置 Citrix Gateway 以与 XenMobile Server 结合使用
要配置本地 Citrix Gateway 以与 XenMobile 结合使用,请执行本文中详述的以下常规步骤:
-
从 XenMobile Server 下载脚本和相关文件。有关最新详细说明,请参阅脚本随附的自述文件。
-
验证您的环境是否满足先决条件。
-
更新脚本以适应您的环境。
-
在 Citrix ADC 上运行脚本。
-
测试配置。
该脚本配置 XenMobile 所需的以下 Citrix Gateway 设置:
-
MDM 和 MAM 所需的 Citrix Gateway 虚拟服务器
-
Citrix Gateway 虚拟服务器的会话策略
-
XenMobile Server 详细信息
-
Citrix Gateway 虚拟服务器的身份验证策略和操作。 脚本描述了 LDAP 配置设置。
-
代理服务器的流量操作和策略
-
无客户端访问配置文件
-
Citrix ADC 上的静态本地 DNS 记录
-
其他绑定:服务策略、CA 证书
该脚本不处理以下配置:
-
Exchange 负载平衡
-
Citrix Files 负载平衡
-
ICA® 代理配置
-
SSL 卸载
下载、更新和运行脚本
-
如果您要添加 Citrix Gateway,请在添加新 Citrix Gateway 页面上单击导出配置脚本。
或者,如果您在导出脚本之前添加了 Citrix Gateway 实例并单击了保存:返回设置 > Citrix Gateway,选择 Citrix ADC,单击导出配置脚本,然后单击下载。
单击导出配置脚本后,XenMobile 将创建一个 .tar.gz 脚本包。该脚本包包括:
-
包含详细说明的自述文件
-
包含用于在 Citrix ADC 中配置所需组件的 Citrix ADC CLI 命令的脚本
-
XenMobile Server 的公共根 CA 证书和中间 CA 证书(这些用于 SSL 卸载的证书在当前版本中不需要)
-
包含用于删除 Citrix ADC 配置的 Citrix ADC CLI 命令的脚本
-
-
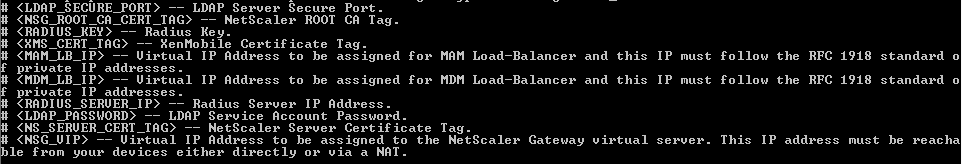
编辑脚本 (NSGConfigBundle_CREATESCRIPT.txt),将所有占位符替换为您的环境中的详细信息。
-
在 Citrix ADC bash shell 中运行您编辑的脚本,按照脚本包中包含的 readme 文件中的说明进行操作。例如:
/netscaler/nscli -U :<NetScaler Management Username>:<NetScaler Management Password> batch -f "/var/NSGConfigBundle_CREATESCRIPT.txt"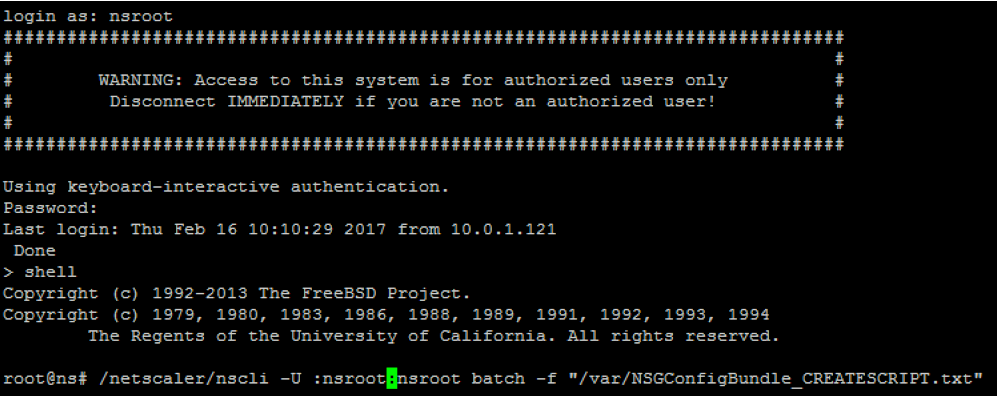 脚本完成后,将显示以下行。
测试配置
-
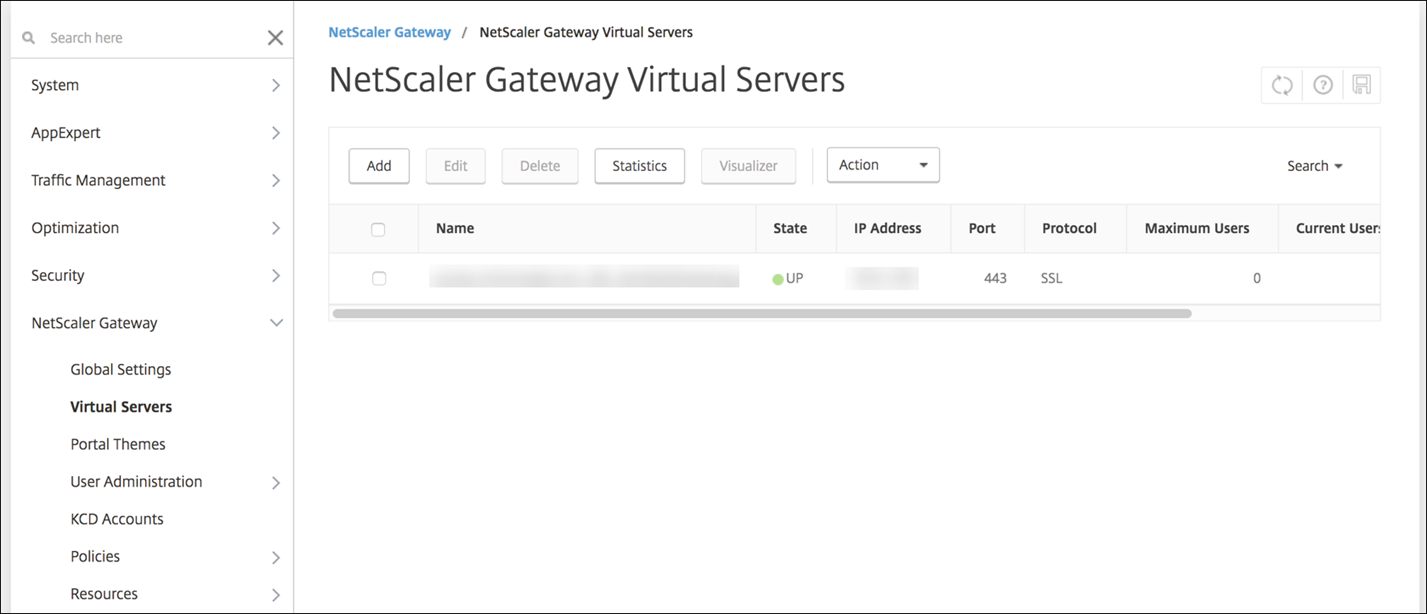
验证 Citrix Gateway 虚拟服务器显示状态为 UP。
-
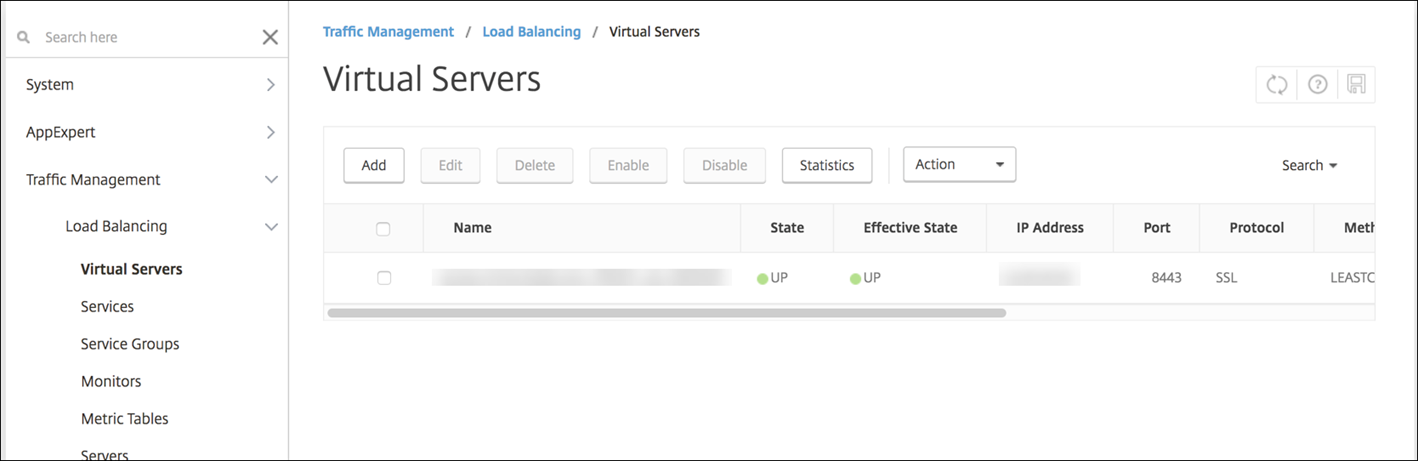
验证代理负载平衡虚拟服务器显示状态为 UP。
-
打开 Web 浏览器,连接到 Citrix Gateway URL,并尝试进行身份验证。如果身份验证失败,将显示此消息:HTTP Status 404 - Not Found
-
注册设备并确保它同时获得 MDM 和 MAM 注册。
添加回调 URL 和 Citrix Gateway VPN 虚拟 IP
添加 Citrix Gateway 实例后,您可以添加回调 URL 并指定 Citrix Gateway 虚拟 IP 地址。这些设置是可选的,但可以配置以增强安全性,尤其是在 XenMobile Server 位于 DMZ 中时。
-
在 设置 > Citrix Gateway 中,选择 Citrix Gateway,然后点击编辑。
-
在表中,点击添加。
-
对于回调 URL,键入完全限定域名 (FQDN)。回调 URL 验证请求是否源自 Citrix Gateway。确保回调 URL 解析为可从 XenMobile Server 访问的 IP 地址。回调 URL 可以是外部 Citrix Gateway URL 或其他 URL。
-
键入 Citrix Gateway 虚拟 IP 地址,然后点击保存。
配置多个域的身份验证
如果您有多个 XenMobile Server 实例(例如用于测试、开发和生产环境),则需要手动为其他环境配置 Citrix Gateway。(您只能使用一次 Citrix ADC for XenMobile 向导。)
思杰网关配置
要为多域环境配置 Citrix Gateway 身份验证策略和会话策略:
-
在 Citrix Gateway 配置实用程序中,在配置选项卡上,展开 Citrix Gateway > 策略 > 身份验证。
-
在导航窗格中,点击LDAP。
-
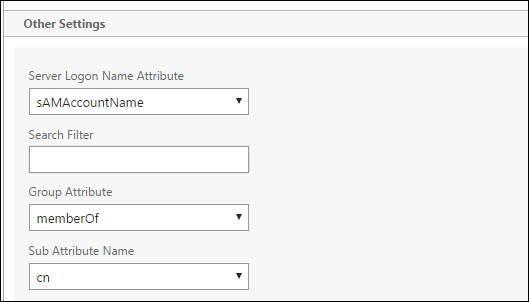
点击以编辑 LDAP 配置文件。将服务器登录名属性更改为 userPrincipalName 或您要用于搜索的属性。记下您指定的属性,以便在 XenMobile 控制台中配置 LDAP 设置时使用。
-
对每个 LDAP 策略重复这些步骤。每个域都需要一个单独的 LDAP 策略。
-
在绑定到 Citrix Gateway 虚拟服务器的会话策略中,导航到 编辑会话配置文件 > 已发布的应用程序。确保单点登录域为空。
XenMobile Server 配置
要为多域 XenMobile 环境配置 LDAP,请执行以下操作:
-
在 XenMobile 控制台中,转到 设置 > LDAP 并添加或编辑目录。
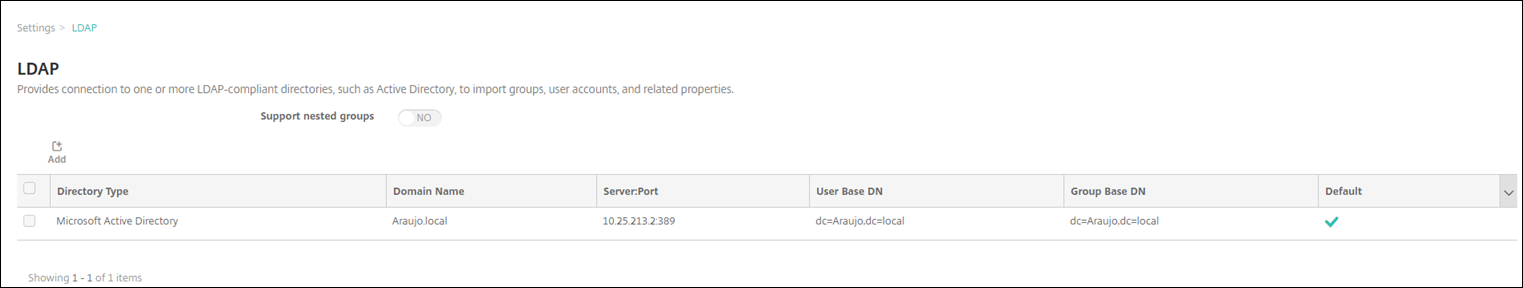
-
提供信息。
-
在 域别名 中,指定用于用户身份验证的每个域。使用逗号分隔域,并且域之间不要使用空格。例如:
domain1.com,domain2.com,domain3.com -
确保 用户搜索依据 字段与 Citrix Gateway LDAP 策略中指定的 服务器登录名属性 匹配。
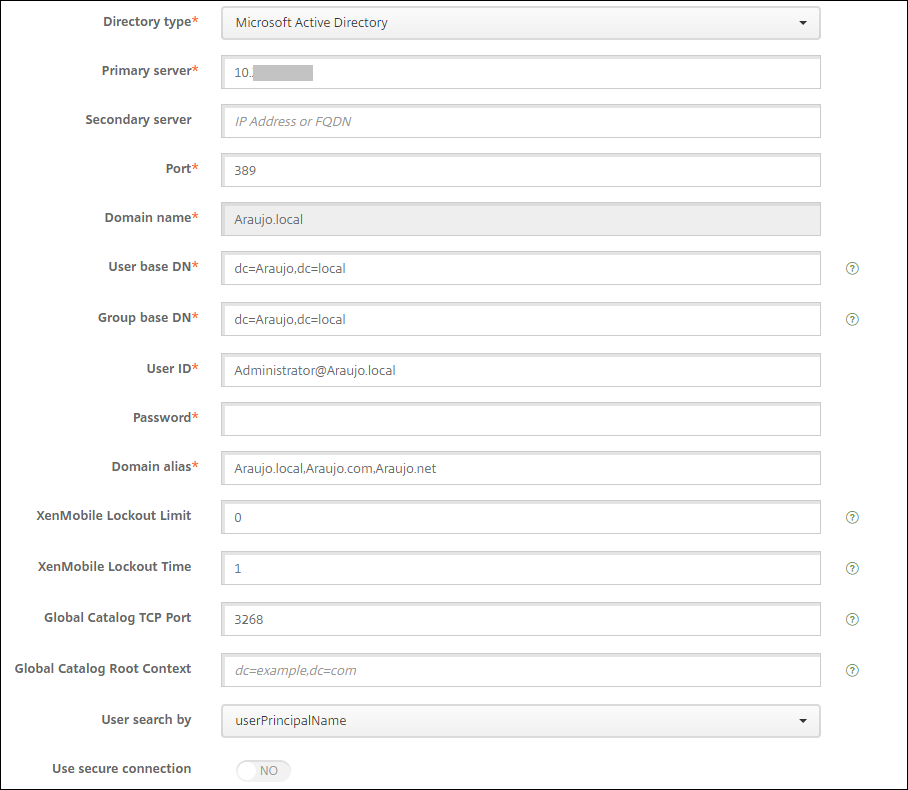
-
删除到特定 URL 的入站连接请求
如果您的环境中配置了用于 SSL 卸载的 Citrix Gateway,您可能希望网关删除到特定 URL 的入站连接请求。
如果您需要额外的安全性,请在 Citrix Gateway 上配置两个 MDM 负载平衡器虚拟服务器(一个用于端口 443,一个用于端口 8443)。使用以下信息作为设置模板。
重要提示:
以下更新仅适用于配置了 SSL 卸载的 Citrix Gateway。
-
创建名称为
XMS_DropURLs的模式集。add policy patset XMS_DropURLs -
将以下 URL 添加到新模式集。根据需要自定义此列表。
bind policy patset XMS_DropURLs /zdm/shp/console -index 6

 bind policy patset XMS_DropURLs /zdm/login_xdm_uc.jsp -index 5

 bind policy patset XMS_DropURLs /zdm/helper.jsp -index 4

 bind policy patset XMS_DropURLs /zdm/log.jsp -index 3

 bind policy patset XMS_DropURLs /zdm/login.jsp -index 2

bind policy patset XMS_DropURLs /zdm/console -index 1 -
创建一个策略,以丢弃所有发往这些 URL 的流量,除非连接请求源自指定的子网。
add responder policy XMS_DROP_pol “CLIENT.IP.SRC.IN_SUBNET(192.168.0.0/24).NOT &&
HTTP.REQ.URL.CONTAINS_ANY(”XMS_DropURLs”)” DROP -comment "Allow only subnet 192.168.0.0/24 to access these URLs. All other connections are DROPed" -
将新策略绑定到两个 MDM 负载均衡器虚拟服务器(端口 443 和 8443)。
bind lb vserver _XM_LB_MDM_XenMobileMDM_443 -policyName XMS_DROP_pol -priority 100 -gotoPriorityExpression END -type REQUEST

bind lb vserver _XM_LB_MDM_XenMobileMDM_8443 -policyName XMS_DROP_pol -priority 100 -gotoPriorityExpression END -type REQUEST -
通过浏览器阻止 MAM URL 访问直接通过浏览器访问 MAM URL 会提示用户输入其 Active Directory 凭据。虽然它可作为用户验证其凭据的工具,但某些用户可能会将其视为安全漏洞。以下部分将帮助您使用 NetScaler 上的响应程序策略功能限制浏览器访问 MAM URL (NetScaler® Gateway VIP)。创建以下响应程序策略之一并将其绑定到您的 NetScaler Gateway 虚拟服务器:
-
add responder policy Resp_Brow_Pol "HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"Mozilla\")&&HTTP.REQ.URL.PATH_AND_QUERY.EQ(\"/vpn/index.html\")" DROP -
add responder policy Resp_Brow_Pol_CR "!HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"CitrixReceiver\")&&HTTP.REQ.URL.PATH_AND_QUERY.EQ(\"/vpn/index.html\")" DROP -
add responder policy Resp_Brow_Pol_CR "HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"CitrixReceiver\").NOT&&HTTP.REQ.URL.PATH_AND_QUERY.EQ(\"/vpn/index.html\")" DROP
使用bind vpn vserver _XM_XenMobileGateway -policy Resp_Brow_Pol_CR -priority 100 -gotoPriorityExpression END -type REQUEST绑定到 NetScaler Gateway 虚拟服务器注意:_XM_XenMobileGateway是 NetScaler Gateway 虚拟服务器的示例名称。 -