
适用于 Exchange ActiveSync 的 Endpoint Management 连接器
XenMobile Mail Manager 现在是适用于 Exchange ActiveSync 的 Endpoint Management 连接器。有关 Citrix 统一产品组合的更多详细信息,请参阅Citrix 产品指南。
此连接器通过以下方式扩展了 XenMobile® 的功能:
-
适用于 Exchange Active Sync (EAS) 设备的动态访问控制。EAS 设备可以自动允许或阻止访问 Exchange 服务。
-
XenMobile 能够访问由 Exchange 提供的 EAS 设备伙伴关系信息。
-
XenMobile 能够根据 EAS 状态擦除移动设备。
-
XenMobile 能够访问有关 Blackberry 设备的信息,并执行 Wipe 和 ResetPassword 等控制操作。
要根据 EAS 状态擦除设备,请使用 ActiveSync 触发器配置自动化操作。请参阅自动化操作。
要下载适用于 Exchange ActiveSync 的 Endpoint Management 连接器:
-
转至
<https://www.citrix.com/downloads>。 -
导航到 Citrix Endpoint Management™(和 Citrix XenMobile Server)> XenMobile Server(本地部署)> 产品软件 > XenMobile Server 10 > 服务器组件。
-
在适用于 Exchange ActiveSync 的 Citrix Endpoint Management 连接器磁贴上,单击下载文件。
重要提示:
自 2022 年 10 月起,适用于 Exchange ActiveSync 的 Endpoint Management 和 Citrix Gateway 连接器将不再支持 Exchange Online,鉴于 Microsoft 此处 宣布的身份验证更改。适用于 Exchange 的 Endpoint Management 连接器将继续与 Microsoft Exchange Server(本地部署)配合使用。
新增功能
以下部分列出了 Endpoint Management 连接器 for Exchange ActiveSync(以前称为 XenMobile Mail Manager)中的新增功能。
版本 10.1.10 中的新增功能
版本 10.1.10 中修复了以下问题:
早期版本中的新增功能
以下部分列出了 Endpoint Management 连接器 for Exchange ActiveSync 早期版本中的功能和已修复问题。
版本 10.1.9 中的新增功能
版本 10.1.9 中修复了以下问题:
10.1.8 版中的新增功能
10.1.8 版中修复了以下问题:
-
为了在 Exchange 上实施策略,Citrix Endpoint Management 连接器 for Exchange ActiveSync 必须编译一个 Set-CASMailbox 命令,该命令包含每个邮箱的所有相关设备,分为两个列表:允许和阻止。如果设备未包含在任一列表中,Exchange 将回退到其默认访问状态。如果该默认访问状态与设备的所需状态不同,则该设备将变得不合规。因此,如果 Exchange 默认访问状态被阻止而应被允许,用户可能会失去对其电子邮件的访问权限。或者,本应被阻止访问电子邮件的用户可能会被授予访问权限。Citrix Endpoint Management 连接器 for Exchange ActiveSync 现在确保每个 Set-CasMailbox 命令中都包含所有具有有效所需状态的设备。
10.1.8 版中存在以下已知问题:
10.1.7 版中的新增功能
-
XenMobile Mail Manager 现在是 Exchange ActiveSync 的 Endpoint Management 连接器。
10.1.7 版中修复了以下问题:
注意:
以下各节将 Endpoint Management connector for Exchange ActiveSync 称为其旧名称 XenMobile Mail Manager。该名称自版本 10.1.7 起更改。
版本 10.1.6 中的新增功能
XenMobile Mail Manager 版本 10.1.6 包含以下已修复问题和增强功能:
版本 10.1.5 中的新增功能
XenMobile Mail Manager 版本 10.1.5 包含以下已修复问题:
已知限制
注意:
版本 10.1.6 中解决了以下限制。
XenMobile Mail Manager 存在一个已知限制,可能导致发送到 Exchange 的命令失败。要将策略更改应用于 Exchange,XenMobile Mail Manager 会发出 Set_CASMailbox 命令。此命令可以接受两个设备列表:一个用于允许,一个用于阻止。该命令应用于与邮箱关联的设备。
这些列表通过 Microsoft API 限制为每个 256 个字符。如果其中一个列表超出限制,则整个命令将失败,从而阻止设置邮箱中这些设备的所有策略。报告的错误将显示在 XenMobile Mail Manager 日志中,如下所示。此示例适用于阻止列表。
“Message:'无法将参数 'ActiveSyncBlockedDeviceIDs' 绑定到目标。设置 "ActiveSyncBlockedDeviceIDs" 时出现异常:"属性的长度过长。最大长度为 256,提供的值的长度为…”
版本 10.1.4 中的新增功能
XenMobile Mail Manager 版本 10.1.4 包含以下已修复问题:
版本 10.1.3 中的新增功能
-
Google Analytics 支持: 我们希望了解您如何使用 XenMobile Mail Manager,以便我们能够专注于改进产品。
-
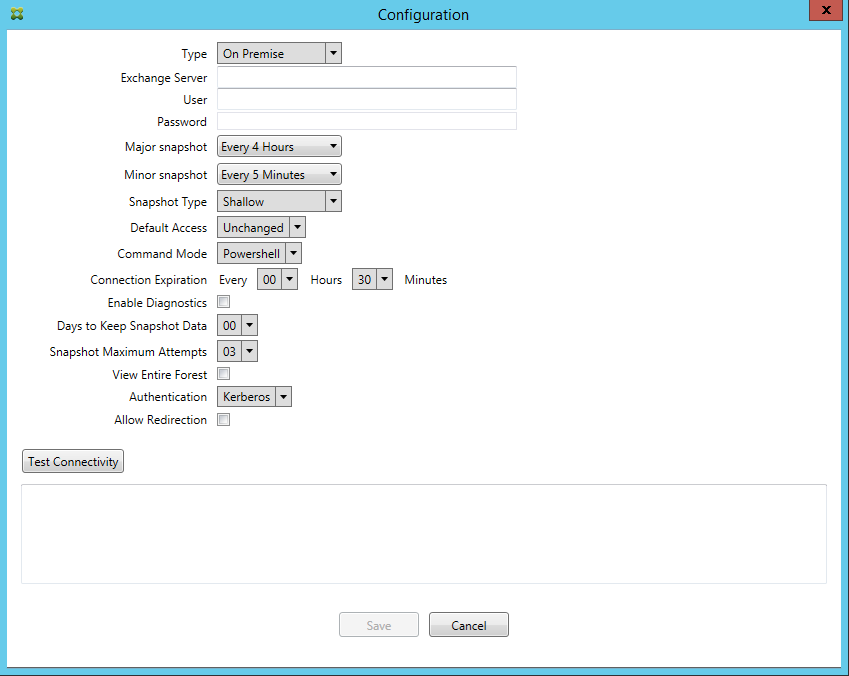
启用诊断的设置: 在 Configure 控制台的 Configuration(配置)对话框中显示一个 Enable Diagnostic(启用诊断)复选框。
版本 10.1.3 中已修复的问题
版本 10.1.2 中的新增功能
-
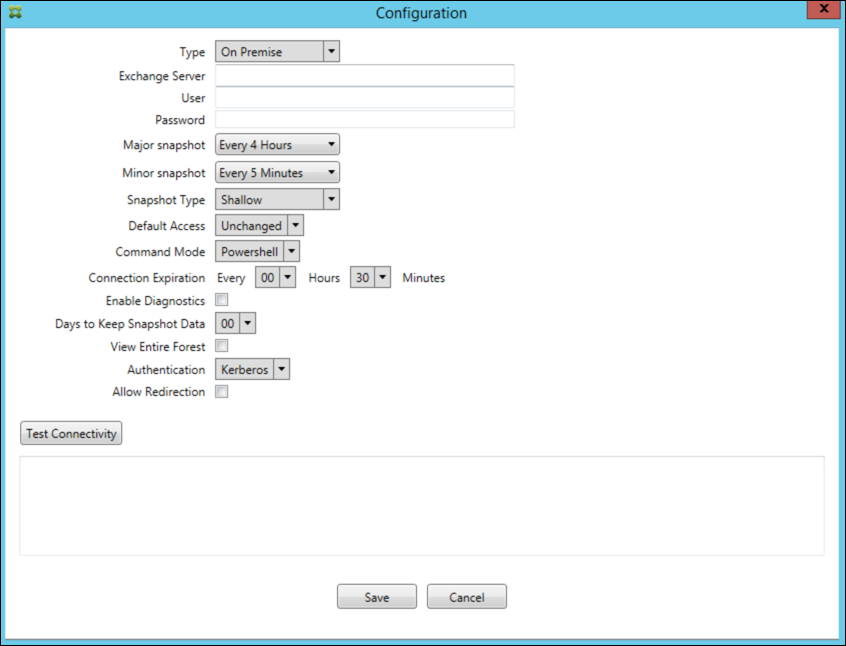
改进了与 Exchange 的连接:XenMobile Mail Manager 使用 PowerShell 会话与 Exchange 通信。PowerShell 会话(尤其是在处理 Office 365 时)在一段时间后可能会变得不稳定,从而阻止后续命令成功执行。XenMobile Mail Manager 现在可以为连接设置过期时间。当连接达到其过期时间时,XenMobile Mail Manager 会正常关闭 PowerShell 会话并创建一个新会话。通过这样做,PowerShell 会话变得不稳定的可能性会降低,从而显著减少快照失败的可能性。
-
改进的快照工作流:主要快照是一项耗时且占用大量处理资源的操作。如果在快照期间发生错误,XenMobile Mail Manager 现在会尝试多次(最多三次)完成快照。后续尝试不会从头开始。XenMobile Mail Manager 会从上次中断的地方继续。此增强功能通过允许瞬时错误在快照仍在进行时通过,从而提高了快照的总体成功率。
-
改进的诊断功能:通过在快照期间可选生成的三个新诊断文件,现在可以更轻松地对快照操作进行故障排除。这些文件有助于识别 PowerShell 命令问题、信息缺失的邮箱以及无法与邮箱关联的设备。管理员可以使用这些文件来识别 Exchange 中可能不正确的数据。
-
改进的内存使用:XenMobile Mail Manager 现在内存使用效率更高。管理员可以安排 XenMobile Mail Manager 自动重启,以便为系统提供一个干净的环境。
-
Microsoft .NET Framework 4.6 先决条件:Microsoft .NET Framework 的先决条件现在是版本 4.6。
已修复的问题
-
凭据提示错误:Office 365 会话不稳定通常会导致此错误。改进的 Exchange 连接增强功能解决了此问题。(XMHELP-293, XMHELP-311, XMHELP-801)
-
邮箱和设备计数不准确:XenMobile Mail Manager 具有改进的邮箱到设备关联算法。改进的诊断功能有助于识别 XenMobile Mail Manager 认为不在其职责范围内的邮箱和设备。(XMHELP-623)
-
允许/阻止/擦除命令无法识别:已修复一个错误,该错误导致 XenMobile 邮件管理器 的允许/阻止/擦除命令有时无法识别。(XMHELP-489)
-
内存管理:更好的内存管理和缓解措施。(XMHELP-419)
体系结构
下图显示了用于 Exchange ActiveSync 的 Endpoint Management 连接器的主要组件。有关详细的参考体系结构图,请参阅体系结构。
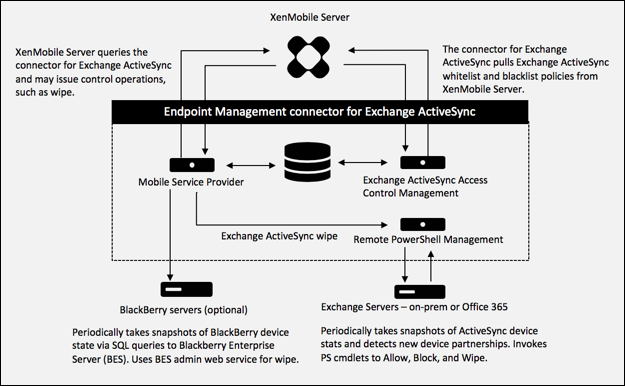
三个主要组件是:
-
**Exchange ActiveSync 访问控制管理:**与 XenMobile 通信以从 XenMobile 检索 Exchange ActiveSync 策略,并将此策略与任何本地定义的策略合并,以确定应允许或拒绝访问 Exchange 的 Exchange ActiveSync 设备。本地策略允许扩展策略规则,以通过 Active Directory 组、用户、设备类型或设备用户代理(通常是移动平台版本)进行访问控制。
-
**远程 PowerShell 管理:**负责调度和调用远程 PowerShell 命令,以执行由 Exchange ActiveSync 访问控制管理编译的策略。定期获取 Exchange ActiveSync 数据库的快照,以检测新增或更改的 Exchange ActiveSync 设备。
-
**移动服务提供商:**提供 Web 服务接口,以便 XenMobile 可以查询 Exchange ActiveSync、查询 Blackberry 设备,并对 ActiveSync 和 Blackberry 设备执行擦除等控制操作。
系统要求和必备条件
使用用于 Exchange ActiveSync 的 Endpoint Management 连接器需要满足以下最低系统要求:
-
Windows Server 2016、Windows Server 2012 R2 或 Windows Server 2008 R2 Service Pack 1。必须是基于英语的服务器。对 Windows Server 2008 R2 Service Pack 1 的支持将于 January 14, 2020 结束,对 Windows Server 2012 R2 的支持将于 October 10, 2023 结束。
-
Microsoft SQL Server 2016 服务包 2 或 SQL Server 2014 服务包 3。
-
Microsoft .NET 框架 4.6。
-
黑莓企业服务,版本 5(可选)。
Microsoft Exchange Server 支持的最低版本:
-
微软 Office 365
-
Exchange 服务器 2016
-
Exchange 服务器 2013(支持将于 April 11, 2023 结束)
-
Exchange 服务器 2010 Service Pack 3(支持将于 January 14, 2020 结束)
必备条件
-
必须安装 Windows 管理框架。
-
PowerShell V5、V4 和 V3
-
-
必须通过 Set-ExecutionPolicy RemoteSigned 将 PowerShell 执行策略设置为 RemoteSigned。
-
运行适用于 Exchange ActiveSync 的 Endpoint Management 连接器 的计算机与远程 Exchange Server 之间必须打开 TCP 端口 80。
-
设备电子邮件客户端:并非所有电子邮件客户端都始终为设备返回相同的 ActiveSync ID。由于适用于 Exchange ActiveSync 的 Endpoint Management 连接器 要求每个设备具有唯一的 ActiveSync ID,因此仅支持始终为每个设备生成相同唯一 ActiveSync ID 的电子邮件客户端。Citrix 已对以下电子邮件客户端进行测试,且未发现错误:
-
Samsung 本机电子邮件客户端
-
iOS 本机电子邮件客户端
-
-
Exchange:运行 Exchange 的本地计算机的要求如下:Exchange 配置 UI 中指定的凭据必须能够连接到 Exchange Server,并被授予完全访问权限以运行以下 Exchange 特定的 PowerShell cmdlet。
-
对于 Exchange 服务器 2010 SP2:
-
获取 CAS 邮箱
-
设置 CAS 邮箱
-
Get-Mailbox
-
Get-ActiveSyncDevice
-
Get-ActiveSyncDeviceStatistics
-
Clear-ActiveSyncDevice
-
Get-ExchangeServer
-
Get-ManagementRole
-
Get-ManagementRoleAssignment
-
-
对于 Exchange Server 2013 和 Exchange Server 2016:
-
Get-CASMailbox
-
Set-CASMailbox
-
获取邮箱
-
Get-MobileDevice
-
Get-MobileDeviceStatistics
-
清除移动设备
-
Get-ExchangeServer
-
Get-ManagementRole
-
Get-ManagementRoleAssignment
-
-
如果 Endpoint Management 的 Exchange ActiveSync 连接器配置为查看整个林,则必须已授予运行以下命令的权限:Set-AdServerSettings -ViewEntireForest $true
-
提供的凭据必须已获得通过远程 Shell 连接到 Exchange Server 的权限。默认情况下,安装 Exchange 的用户拥有此权限。
-
要建立远程连接并运行远程命令,凭据必须对应于远程计算机上的管理员用户。您可以使用 Set-PSSessionConfiguration 来消除管理要求,但该命令的讨论超出了本文档的范围。有关详细信息,请参阅 Microsoft 文章 关于会话配置。
-
必须将 Exchange Server 配置为通过 HTTP 支持远程 PowerShell 请求。通常,只需管理员在 Exchange Server 上运行以下 PowerShell 命令即可:WinRM QuickConfig。
-
Exchange 有许多限制策略。其中一项策略控制每个用户允许的并发 PowerShell 连接数。在 Exchange 2010 上,每个用户允许的默认并发连接数为 18。当达到连接限制时,Endpoint Management 的 Exchange ActiveSync 连接器将无法连接到 Exchange Server。有多种方法可以通过 PowerShell 更改允许的最大并发连接数,但这超出了本文档的范围。如果感兴趣,请研究与 PowerShell 远程管理相关的 Exchange 限制策略。
-
Office 365 Exchange 的要求
-
权限: Exchange 配置 UI 中指定的凭据必须能够连接到 Office 365,并被授予完全访问权限以运行以下 Exchange 特定的 PowerShell cmdlet:
-
获取 CAS 邮箱
-
设置 CAS 邮箱
-
获取邮箱
-
Get-MobileDevice
-
Get-MobileDeviceStatistics
-
Clear-MobileDevice 命令
-
Get-ExchangeServer
-
Get-ManagementRole
-
Get-ManagementRoleAssignment
-
-
权限: 提供的凭据必须已获得通过远程 Shell 连接到 Office 365 服务器的权限。默认情况下,Office 365 在线管理员拥有所需的权限。
-
限制策略: Exchange 有许多限制策略。其中一项策略控制每个用户允许的并发 PowerShell 连接数。在 Office 365 上,每个用户允许的默认并发连接数为三个。当达到连接限制时,Endpoint Management 的 Exchange ActiveSync 连接器将无法连接到 Exchange Server。可以通过 PowerShell 更改允许的最大并发连接数,但这超出了本文档的范围。如果感兴趣,请研究与 PowerShell 远程管理相关的 Exchange 限制策略。
安装和配置
-
单击 XmmSetup.msi 文件,然后按照安装程序中的提示安装 Endpoint Management 的 Exchange ActiveSync 连接器。
-
在安装向导的最后一个屏幕中,保持选中“启动配置实用程序”。或者,从“开始”菜单中打开 Endpoint Management 的 Exchange ActiveSync 连接器。
-
配置以下数据库属性:
-
选择“配置 > 数据库”选项卡。
-
输入 SQL Server 的名称(默认为 localhost)。
-
将数据库保留为默认值 CitrixXmm。
-
-
选择以下用于 SQL 的身份验证模式之一:
-
SQL: 输入有效 SQL 用户的用户名和密码。
-
Windows 集成: 如果选择此选项,则必须将 Endpoint Management connector for Exchange ActiveSync Service 的登录凭据更改为具有访问 SQL Server 权限的 Windows 帐户。为此,请打开控制面板 > 管理工具 > 服务,右键单击 Endpoint Management connector for Exchange ActiveSync Service 条目,然后单击登录选项卡。
如果 BlackBerry 数据库连接也选择了 Windows 集成,则此处指定的 Windows 帐户也必须被授予访问 BlackBerry 数据库的权限。 -
-
单击测试连接以检查是否可以连接到 SQL Server,然后单击保存。
-
系统会提示您重新启动服务。单击是。Endpoint Management connector for Exchange ActiveSync 设置屏幕的图像(/en-us/xenmobile/server/media/xmm-install-2.png)
-
配置一个或多个 Exchange Server:
-
如果管理单个 Exchange 环境,则仅指定一个服务器。如果管理多个 Exchange 环境,则为每个 Exchange 环境指定一个 Exchange Server。
-
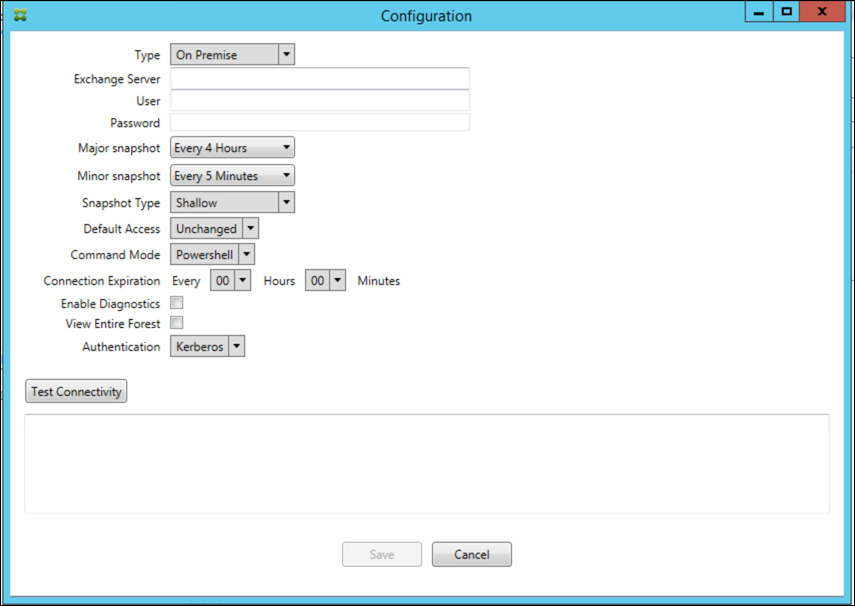
单击配置 > Exchange选项卡,然后单击添加。
用于 Exchange ActiveSync 的端点管理连接器屏幕的图像(/en-us/xenmobile/server/media/connector_exchange.png) -
-
选择 Exchange Server 环境类型:本地部署或 Office 365。
-
如果选择本地部署,请输入用于远程 PowerShell 命令的 Exchange Server 名称。
-
输入在“要求”部分中指定的、在 Exchange Server 上具有相应权限的 Windows 身份的用户名,然后输入该用户的密码。
-
选择运行主要快照的计划。主要快照会检测每个 Exchange ActiveSync 伙伴关系。
-
选择运行次要快照的计划。次要快照可检测新创建的 Exchange ActiveSync 合作伙伴关系。
-
选择快照类型:深度或浅层。浅层快照通常速度快得多,足以执行 Endpoint Management connector for Exchange ActiveSync 的所有 Exchange ActiveSync 访问控制功能。深度快照可能需要更长时间,仅当为 ActiveSync 启用了移动服务提供商时才需要。此选项允许 XenMobile 查询非托管设备。
-
选择默认访问权限:允许、阻止或不变。此设置控制除由显式 XenMobile 或本地规则标识的设备之外的所有设备的处理方式。如果选择允许,则允许所有此类设备访问 ActiveSync。如果选择阻止,则拒绝访问。如果选择不变,则不进行任何更改。
-
选择 ActiveSync 命令模式:PowerShell 或模拟。
-
在 PowerShell 模式下,Endpoint Management connector for Exchange ActiveSync 会发出 PowerShell 命令以实施所需的访问控制。在模拟模式下,Endpoint Management connector for Exchange ActiveSync 不会发出 PowerShell 命令,而是将预期命令和预期结果记录到数据库中。在模拟模式下,用户可以使用监视选项卡查看如果启用了 PowerShell 模式会发生什么情况。
-
在连接过期中,设置连接的生命周期(小时和分钟)。当连接达到指定时长时,该连接将被标记为已过期,因此该连接将不再使用。当不再使用过期连接时,Endpoint Management connector for Exchange ActiveSync 会正常关闭连接。当再次需要连接时,如果没有可用连接,则会初始化新连接。如果未指定,则使用默认值 30 分钟。
-
选择查看整个林以配置 Endpoint Management connector for Exchange ActiveSync,使其在 Exchange 环境中查看整个 Active Directory 林。
-
选择身份验证协议:Kerberos 或基本。Endpoint Management connector for Exchange ActiveSync 支持本地部署的基本身份验证。这使得 Endpoint Management connector for Exchange ActiveSync 可以在 Endpoint Management connector for Exchange ActiveSync 服务器不是 Exchange 服务器所在域的成员时使用。
-
单击测试连接以检查是否可以连接到 Exchange Server,然后单击保存。
-
系统会提示您重新启动服务。单击是。
-
-
配置访问规则:选择配置 > 访问规则选项卡,单击 XMS 规则选项卡,然后单击添加。
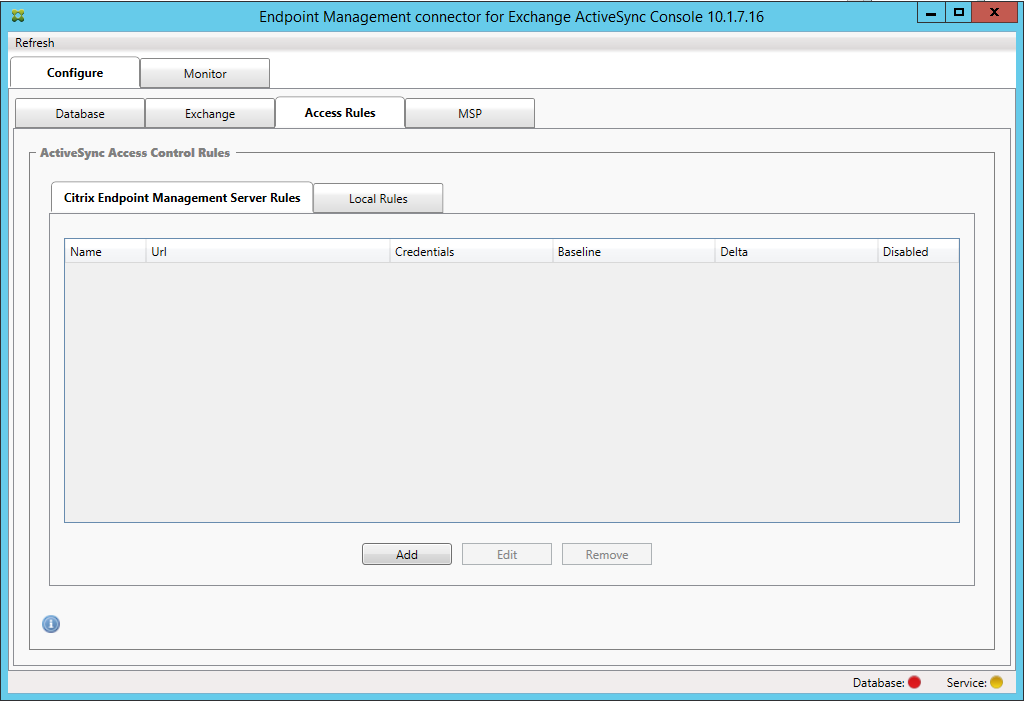
-
在 XenMobile 服务器服务属性页面上,修改 URL 字符串以指向 XenMobile 服务器。例如,如果实例名称为 zdm,请输入
https://<XdmHostName>/zdm/services/MagConfigService。在此示例中,将 XdmHostName 替换为 XenMobile 服务器的 IP 或 DNS 地址。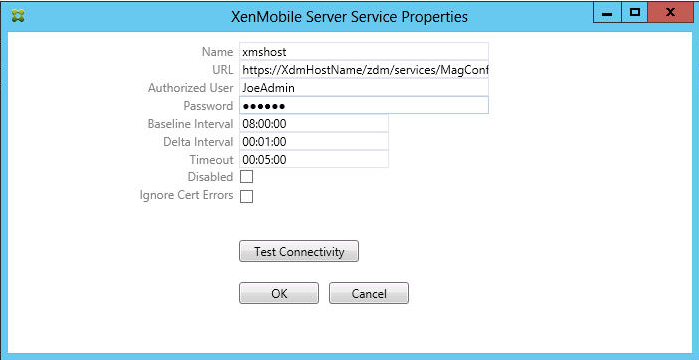
-
输入服务器的授权用户。
-
输入用户的密码。
-
保留 Baseline Interval、Delta Interval 和 Timeout 值的默认设置。
-
单击 Test Connectivity 检查与服务器的连接,然后单击 OK。
如果选中了 Disabled 复选框,XenMobile Mail Service 将不会从 XenMobile 收集策略。 -
-
单击 Local Rules 选项卡。
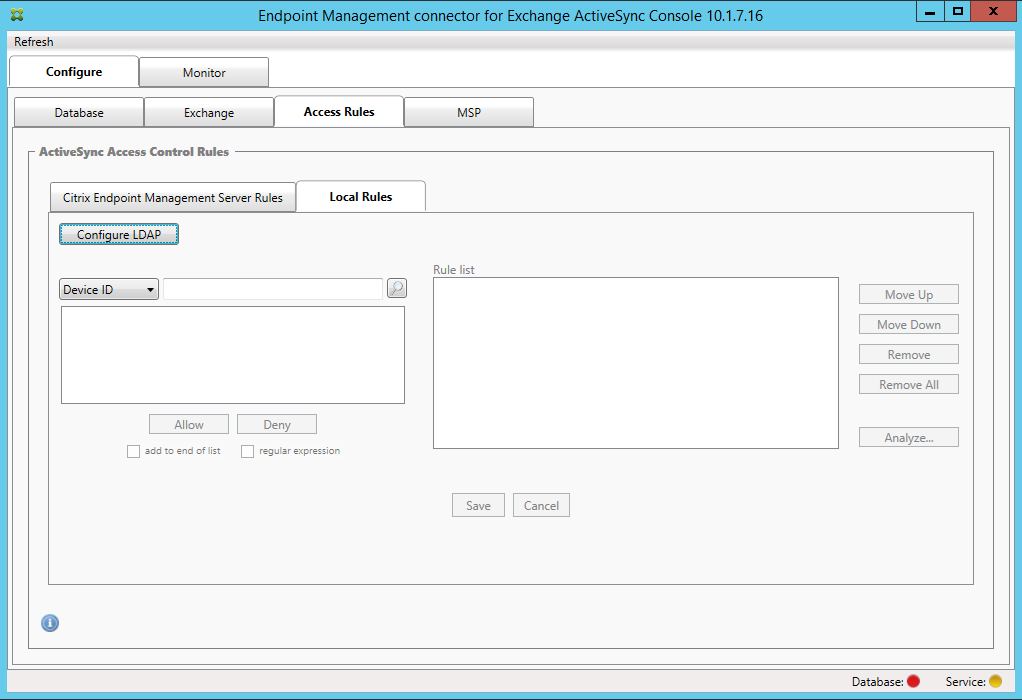
-
您可以根据 ActiveSync 设备 ID、设备类型、AD 组、用户或设备 UserAgent 添加本地规则。在列表中,选择相应的类型。
-
在文本框中输入文本或文本片段。或者,单击查询按钮以查看与该片段匹配的实体。
对于除组以外的所有类型,系统都依赖于在快照中找到的设备。因此,如果您刚开始并且尚未完成快照,则没有可用的实体。-
选择一个文本值,然后单击 Allow 或 Deny 将其添加到右侧的 Rule List 窗格。您可以使用 Rule List 窗格右侧的按钮更改规则的顺序或将其删除。顺序很重要,因为对于给定的用户和设备,规则将按所示顺序进行评估,并且与优先级更高的规则(更靠近顶部)匹配会导致后续规则失效。例如,如果您有一条允许所有 iPad 设备的规则,以及一条后续阻止用户 Matt 的规则,Matt 的 iPad 仍将被允许,因为 iPad 规则的有效优先级高于 Matt 规则。
-
要对规则列表中的规则执行分析以查找任何潜在的覆盖、冲突或补充构造,请单击 Analyze,然后单击 Save。
-
-
如果要构建对 Active Directory 组进行操作的本地规则,请单击 Configure LDAP,然后配置 LDAP 连接属性。
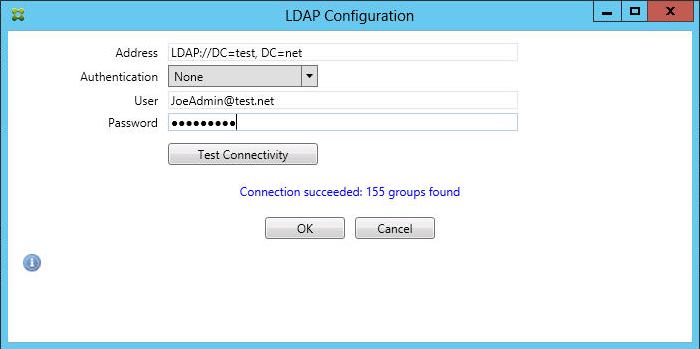
-
配置移动服务提供商。移动服务提供商是可选的。仅当 XenMobile 也配置为使用移动服务提供商接口查询非托管设备时,此设置才必要。
-
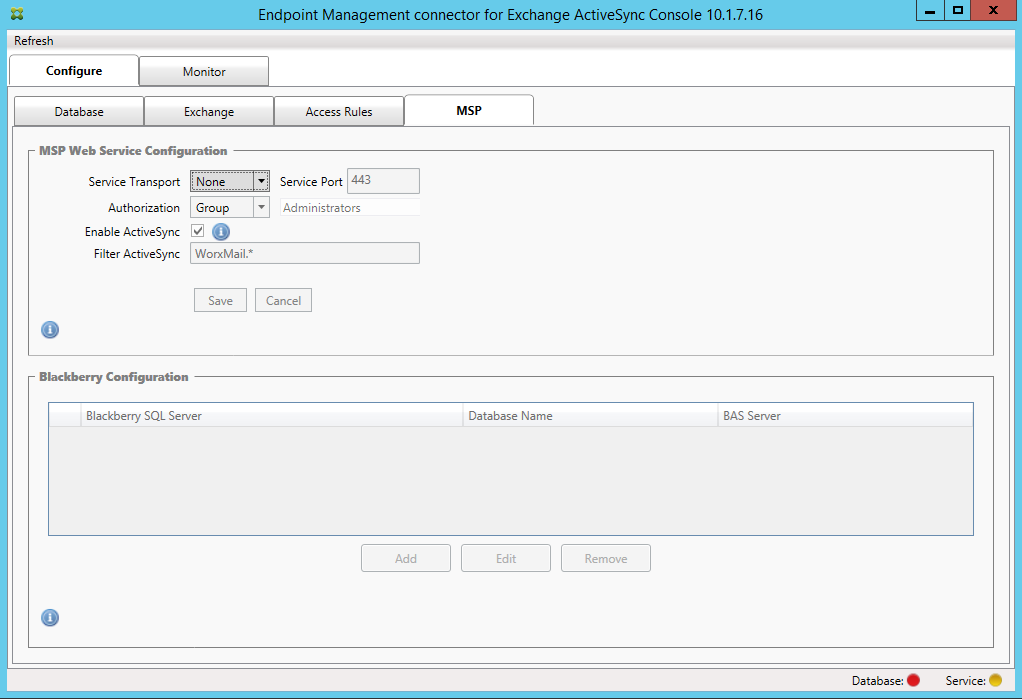
点击“配置 > MSP”选项卡。
-
将移动服务提供商服务的服务传输类型设置为 HTTP 或 HTTPS。
-
为移动服务提供商服务设置服务端口(通常为 80 或 443)。如果您使用端口 443,则该端口需要在 IIS 中绑定 SSL 证书。
-
设置授权组或用户。这将设置能够从 XenMobile 连接到移动服务提供商服务的用户或用户集。
-
设置是否启用 ActiveSync 查询。如果为 XenMobile Server 启用了 ActiveSync 查询,则一个或多个 Exchange Server 的快照类型必须设置为“深度”。该设置可能会导致快照的性能成本显著增加。
-
默认情况下,与正则表达式 WorxMail.* 匹配的 ActiveSync 设备将不会发送到 XenMobile。要更改此行为,请根据需要修改“筛选 ActiveSync”字段。 空白表示所有设备都将转发到 XenMobile。
-
点击“保存”。
-
-
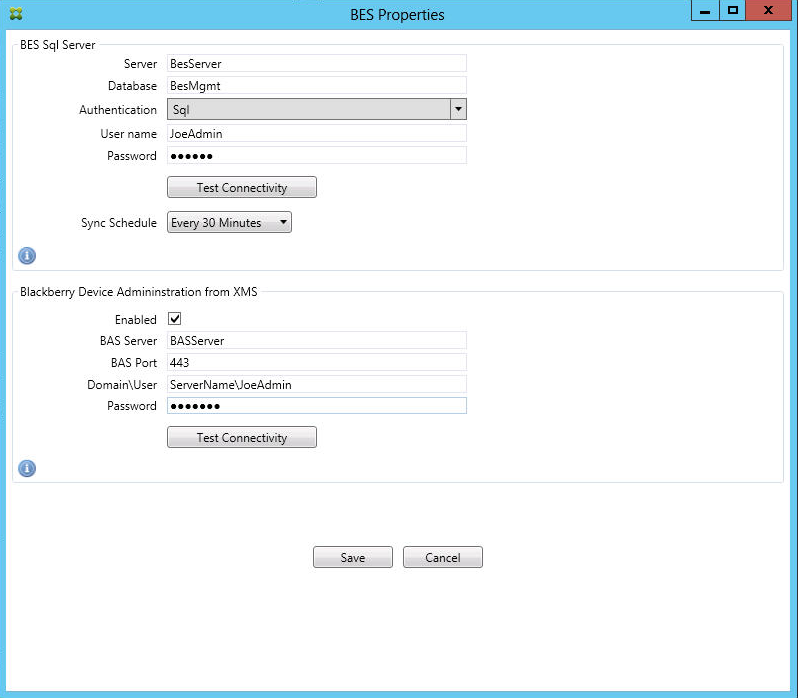
(可选)配置一个或多个 BlackBerry Enterprise Server (BES) 实例:点击“添加”,然后输入 BES SQL Server 的服务器名称。
-
输入 BES 管理数据库的数据库名称。
-
选择身份验证模式。如果选择 Windows 集成身份验证,则 Endpoint Management connector for Exchange ActiveSync 服务的用户帐户是用于连接到 BES SQL Server 的帐户。如果您还为 Endpoint Management connector for Exchange ActiveSync 数据库连接选择 Windows 集成,则此处指定的 Windows 帐户也必须被授予访问 Endpoint Management connector for Exchange ActiveSync 数据库的权限。
-
如果选择 SQL 身份验证,请输入用户名和密码。
-
设置同步计划。这是用于连接到 BES SQL Server 并检查任何设备更新的计划。
-
点击“测试连接”以检查与 SQL Server 的连接。如果选择 Windows 集成,此测试将使用当前登录的用户,而不是 Endpoint Management connector for Exchange ActiveSync 服务用户,因此无法准确测试 SQL 身份验证。
-
为了支持从 XenMobile 远程擦除和重置 BlackBerry 设备的密码,请选中“已启用”复选框。
-
输入 BES 完全限定域名 (FQDN)。
-
输入用于管理员 Web 服务的 BES 端口。
-
输入 BES 服务所需的完全限定用户和密码。
-
单击“测试连接”以测试与 BES 的连接。
-
单击“保存”。
-
使用 ActiveSync ID 强制执行电子邮件策略
您的企业电子邮件策略可能规定某些设备未经批准不得用于企业电子邮件。为了遵循此策略,您需要确保员工无法从此类设备访问企业电子邮件。Endpoint Management connector for Exchange ActiveSync 和 XenMobile 协同工作以强制执行此类电子邮件策略。XenMobile 设置企业电子邮件访问策略,当未经批准的设备注册到 XenMobile 时,Endpoint Management connector for Exchange ActiveSync 会强制执行该策略。
设备上的电子邮件客户端使用设备 ID(也称为 ActiveSync ID,用于标识设备)向 Exchange Server(或 Office 365)通告自身。Secure Hub 获取一个类似的标识符,并在设备注册时将其发送给 XenMobile。通过比较这两个设备 ID,Endpoint Management connector for Exchange ActiveSync 可以确定特定设备是否应具有企业电子邮件访问权限。下图说明了此概念:
检测 ActiveSync ID 工作流图(/en-us/xenmobile/server/media/enforce-email-policies-figure.png)
如果 XenMobile 向 Endpoint Management connector for Exchange ActiveSync 发送的 ActiveSync ID 与设备发布到 Exchange 的 ID 不同,则 Endpoint Management connector for Exchange ActiveSync 无法向 Exchange 指示如何处理该设备。
ActiveSync ID 匹配在大多数平台上都能可靠工作。但是,Citrix 发现,在某些 Android 实现中,来自设备的 ActiveSync ID 与邮件客户端向 Exchange 通告的 ID 不同。为缓解此问题,您可以执行以下操作:
-
在 Samsung SAFE 平台上,从 XenMobile 推送设备 ActiveSync 配置。
为确保您的企业电子邮件访问策略得到正确执行,您可以采取防御性安全态势,并将 Endpoint Management connector for Exchange ActiveSync 配置为默认情况下通过将静态策略设置为“拒绝”来阻止电子邮件。这意味着,如果员工在 Android 设备上配置电子邮件客户端,并且 ActiveSync ID 检测无法正常工作,则该员工将被拒绝企业电子邮件访问。
访问控制规则
用于 Exchange ActiveSync 的 Endpoint Management 连接器提供了一种基于规则的方法,用于动态配置 Exchange ActiveSync 设备的访问控制。一个用于 Exchange ActiveSync 的 Endpoint Management 连接器访问控制规则由两部分组成:匹配表达式和所需的访问状态(允许或阻止)。可以针对给定的 Exchange ActiveSync 设备评估规则,以确定该规则是否适用于或匹配该设备。有多种匹配表达式;例如,规则可以匹配给定设备类型的所有设备、特定的 Exchange ActiveSync 设备 ID,或特定用户的所有设备,等等。
在规则列表中添加、删除和重新排列规则的任何时候,单击“取消”按钮会将规则列表恢复到首次打开时的状态。除非您单击“保存”,否则如果您关闭“配置”工具,对该窗口所做的任何更改都将丢失。
用于 Exchange ActiveSync 的 Endpoint Management 连接器有三种类型的规则:本地规则、XenMobile Server 规则(也称为 XDM 规则)和默认访问规则。
本地规则: 本地规则具有最高优先级:如果设备与本地规则匹配,则规则评估将停止。XenMobile Server 规则和默认访问规则都不会被咨询。本地规则通过“配置 > 访问规则 > 本地规则”选项卡在用于 Exchange ActiveSync 的 Endpoint Management 连接器上本地配置。支持匹配基于用户在给定 Active Directory 组中的成员身份。支持匹配基于以下字段的正则表达式:
-
活动同步设备 ID
-
ActiveSync 设备类型
-
用户主体名称 (UPN)
-
ActiveSync 用户代理(通常是设备平台或电子邮件客户端)
只要主要快照已完成并找到设备,您应该能够添加普通规则或正则表达式规则。如果主要快照尚未完成,您只能添加正则表达式规则。
XenMobile 服务器规则: XenMobile Server 规则是对外部 XenMobile Server 的引用,该服务器提供有关托管设备的规则。XenMobile Server 可以配置其自身的高级规则,这些规则根据 XenMobile 已知的属性(例如设备是否已越狱或设备是否包含禁用应用程序)识别要允许或阻止的设备。XenMobile 评估高级规则并生成一组允许或阻止的 ActiveSync 设备 ID,然后将这些 ID 传递给用于 Exchange ActiveSync 的 Endpoint Management 连接器。
默认访问规则: 默认访问规则的独特之处在于它可能匹配所有设备,并且始终最后评估。此规则是包罗万象的规则,这意味着如果给定设备不匹配本地规则或 XenMobile Server 规则,则设备的所需访问状态由默认访问规则的所需访问状态决定。
-
默认访问 – 允许: 任何不匹配本地规则或 XenMobile Server 规则的设备都将被允许。
-
默认访问 – 阻止: 任何不匹配本地规则或 XenMobile Server 规则的设备都将被阻止。
-
默认访问 - 未更改: 任何不匹配本地规则或 XenMobile Server 规则的设备,其访问状态都不会通过用于 Exchange ActiveSync 的 Endpoint Management 连接器以任何方式修改。如果设备已被 Exchange 置于隔离模式,则不执行任何操作。例如,将设备从隔离模式中移除的唯一方法是让明确的本地规则或 XDM 规则覆盖隔离。
关于规则评估
对于 Exchange 报告给 Endpoint Management connector for Exchange ActiveSync 的每个设备,规则按以下从高到低的优先级顺序进行评估:
-
本地规则
-
XenMobile Server 规则
-
默认访问规则
找到匹配项后,评估停止。例如,如果本地规则与给定设备匹配,则不会根据任何 XenMobile Server 规则或默认访问规则评估该设备。这在给定规则类型中也适用。例如,如果本地规则列表中给定设备有多个匹配项,则在遇到第一个匹配项时,评估停止。
当设备属性更改、设备添加或删除或规则本身更改时,Endpoint Management connector for Exchange ActiveSync 会重新评估当前定义的规则集。主要快照以可配置的间隔捕获设备属性更改和删除。次要快照以可配置的间隔捕获新设备。
Exchange ActiveSync 也有管理访问的规则。了解这些规则在 Endpoint Management connector for Exchange ActiveSync 环境中如何工作非常重要。Exchange 可能配置了三个级别的规则:个人豁免、设备规则和组织设置。Endpoint Management connector for Exchange ActiveSync 通过以编程方式发出远程 PowerShell 请求来影响个人豁免列表,从而实现访问控制自动化。这些是与给定邮箱关联的允许或阻止的 Exchange ActiveSync 设备 ID 列表。部署后,Endpoint Management connector for Exchange ActiveSync 有效地接管了 Exchange 中豁免列表功能的管理。有关详细信息,请参阅 Microsoft 文章 控制设备访问。
在为同一字段定义了多个规则的情况下,分析非常有用。您可以排查规则之间的关系。您从规则字段的角度执行分析。例如,规则根据匹配的字段(例如 ActiveSync 设备 ID、ActiveSync 设备类型、用户、用户代理)进行分组分析。
规则术语
-
覆盖规则: 当多个规则可以应用于同一设备时,就会发生覆盖。由于规则是按列表中的优先级进行评估的,因此可能适用的后续规则实例可能永远不会被评估。
-
冲突规则: 当多个规则可能应用于同一设备但访问(允许/阻止)不匹配时,就会发生冲突。如果冲突规则不是正则表达式规则,则冲突总是隐含着覆盖。
-
补充规则: 当多个规则是正则表达式规则时,就会发生补充,因此可能需要确保这两个(或更多)正则表达式可以合并为一个正则表达式规则,或者没有重复功能。补充规则的访问(允许/阻止)也可能发生冲突。
-
主规则: 主规则是对话框中已单击的规则。该规则通过围绕它的实线边框在视觉上指示。该规则还将有一个或两个向上或向下的绿色箭头。如果箭头向上,则表示主规则之前存在辅助规则。如果箭头向下,则表示主规则之后存在辅助规则。任何时候只能有一个主规则处于活动状态。
-
辅助规则: 辅助规则通过覆盖、冲突或补充关系以某种方式与主规则相关。这些规则通过围绕它们的虚线边框在视觉上指示。对于每个主规则,可以有一个到多个辅助规则。单击任何带下划线的条目时,突出显示的辅助规则始终是从主规则的角度来看的。例如,辅助规则被主规则覆盖,和/或辅助规则的访问将与主规则冲突,和/或辅助规则将补充主规则。
规则类型在“规则分析”对话框中的显示方式
当没有冲突、覆盖或补充时,“规则分析”对话框中没有带下划线的条目。单击任何项目都没有影响;例如,会显示正常的选中项目视觉效果。
“规则分析”窗口有一个复选框,选中后,仅显示冲突、覆盖、冗余或补充的规则。
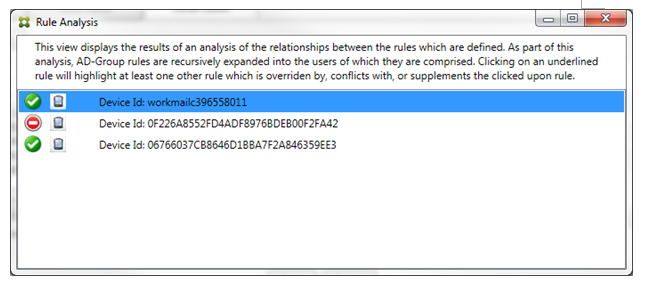
当发生覆盖时,至少有两条规则会带下划线:主要规则和辅助规则。至少有一条辅助规则以较浅的字体显示,表示该规则已被更高优先级的规则覆盖。您可以单击被覆盖的规则,以找出覆盖该规则的规则。每当被覆盖的规则因其是主要规则或辅助规则而被突出显示时,其旁边都会出现一个黑圈,作为该规则处于非活动状态的进一步视觉指示。例如,在单击该规则之前,对话框显示如下:
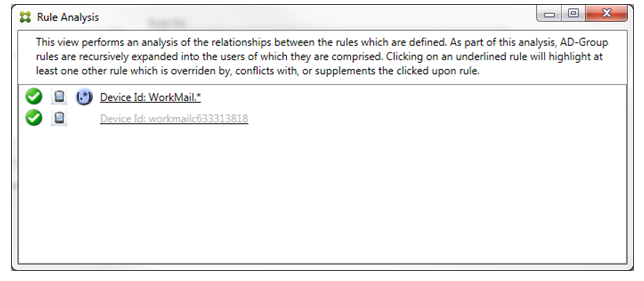
当您单击最高优先级的规则时,对话框显示如下:
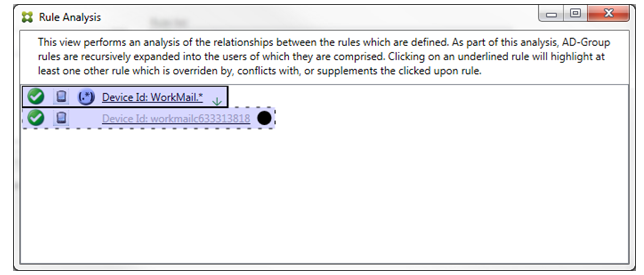
在此示例中,正则表达式规则
WorkMail.* 是主要规则(由实线边框指示),普通规则 workmailc633313818 是辅助规则(由虚线边框指示)。辅助规则旁边的黑点是一个视觉提示,进一步指示该规则由于其前面的更高优先级的正则表达式规则而处于非活动状态(永远不会被评估)。单击被覆盖的规则后,对话框显示如下:
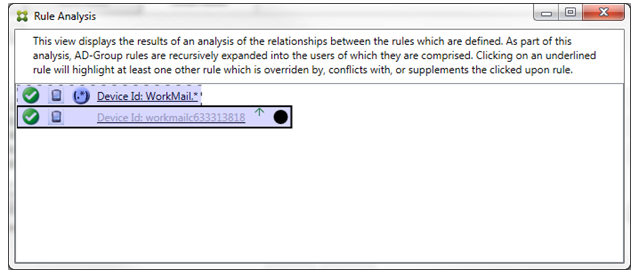
在上述示例中,正则表达式规则
WorkMail.* 是辅助规则(由虚线边框指示),普通规则 workmailc633313818 是主要规则(由实线边框指示)。对于这个简单的示例,没有太大区别。有关更复杂的示例,请参阅本主题稍后的复杂表达式示例。在定义了许多规则的场景中,单击被覆盖的规则将快速识别出是哪条或哪些规则覆盖了它。
当发生冲突时,至少有两条规则会带下划线:主要规则和辅助规则。冲突的规则由一个红点指示。仅相互冲突的规则只有在定义了两个或更多正则表达式规则时才可能出现。在所有其他冲突场景中,不仅会存在冲突,还会存在覆盖。例如,在单击其中任何一条规则之前,对话框显示如下:
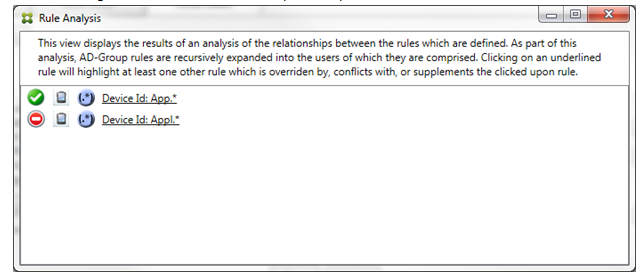
通过检查这两条正则表达式规则,显然,第一条规则允许设备 ID 包含“App”的所有设备,第二条规则拒绝设备 ID 包含“Appl”的所有设备。此外,尽管第二条规则拒绝设备 ID 包含“Appl”的所有设备,但由于允许规则的优先级更高,任何符合该条件的设备都不会被拒绝。单击第一条规则后,对话框显示如下:
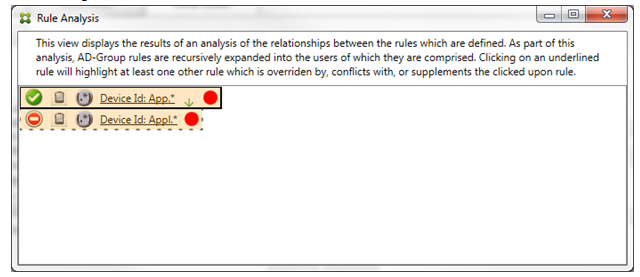
在上述场景中,主要规则(正则表达式规则
App.*)和辅助规则(正则表达式规则 Appl.*)都以黄色突出显示。这只是一个视觉警告,提醒您已将多个正则表达式规则应用于单个可匹配字段,这可能意味着冗余问题或更严重的问题。
在同时存在冲突和覆盖的场景中,主规则(正则表达式规则
App.*)和辅助规则(正则表达式规则 Appl.*)都以黄色突出显示。这只是一个视觉警告,提醒您已将多个正则表达式规则应用于单个可匹配字段,这可能意味着冗余问题或更严重的问题。
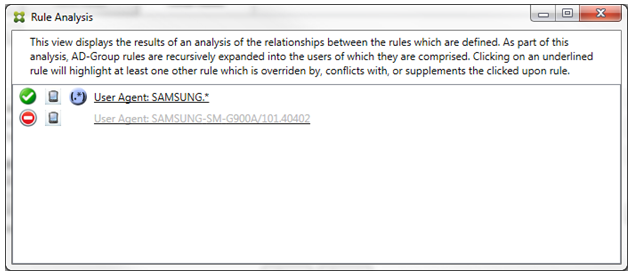
从前面的示例中很容易看出,第一个规则(正则表达式规则
SAMSUNG.*)不仅覆盖了下一个规则(普通规则 SAMSUNG-SM-G900A/101.40402),而且这两个规则的访问权限也不同(主规则指定“允许”,辅助规则指定“阻止”)。第二个规则(普通规则 SAMSUNG-SM-G900A/101.40402)以较浅的文本显示,表示它已被覆盖,因此处于非活动状态。
单击正则表达式规则后,对话框显示如下:
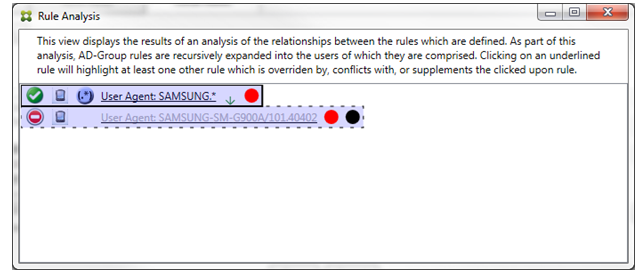
主规则(正则表达式规则
SAMSUNG.*)后面跟着一个红点,表示其访问状态与一个或多个辅助规则冲突。辅助规则(普通规则 SAMSUNG-SM-G900A/101.40402)后面跟着一个红点,表示其访问状态与主规则冲突。该规则后面还跟着一个黑点,表示它已被覆盖,因此处于非活动状态。
至少有两条规则会带下划线,即主规则和辅助规则。仅相互补充的规则将只涉及正则表达式规则。当规则相互补充时,它们会以黄色叠加层显示。在单击任一规则之前,在一个简单示例中,对话框显示如下:
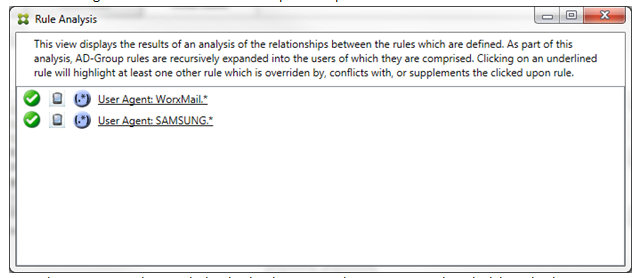
目视检查很容易发现,这两个规则都是正则表达式规则,并且都已应用于 Endpoint Management connector for Exchange ActiveSync 中的 ActiveSync 设备 ID 字段。单击第一个规则后,对话框显示如下:
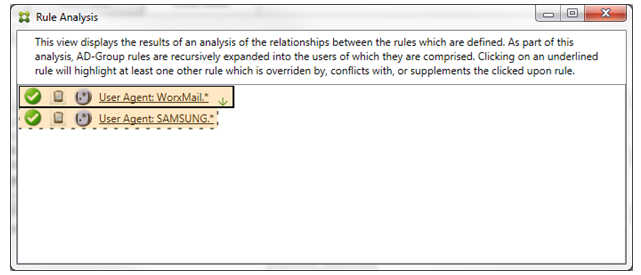
主规则(正则表达式规则
WorkMail.*)以黄色叠加层突出显示,表示存在至少一个辅助规则也是正则表达式。辅助规则(正则表达式规则 SAMSUNG.*)以黄色叠加层突出显示,表示它和主规则都是应用于 Endpoint Management connector for Exchange ActiveSync 中同一字段的正则表达式规则。在这种情况下,该字段是 ActiveSync 设备 ID。正则表达式可能重叠,也可能不重叠。您需要自行决定您的正则表达式是否正确编写。
复杂表达式示例
可能会出现许多潜在的覆盖、冲突或补充,因此无法给出所有可能场景的示例。以下示例讨论了不应做的事情,同时也说明了规则分析可视化构造的全部功能。下图中的大多数项目都带有下划线。许多项目以较浅的字体呈现,这表明相关规则已以某种方式被更高优先级的规则覆盖。列表中还包含各种正则表达式规则,如  图标所示。
图标所示。
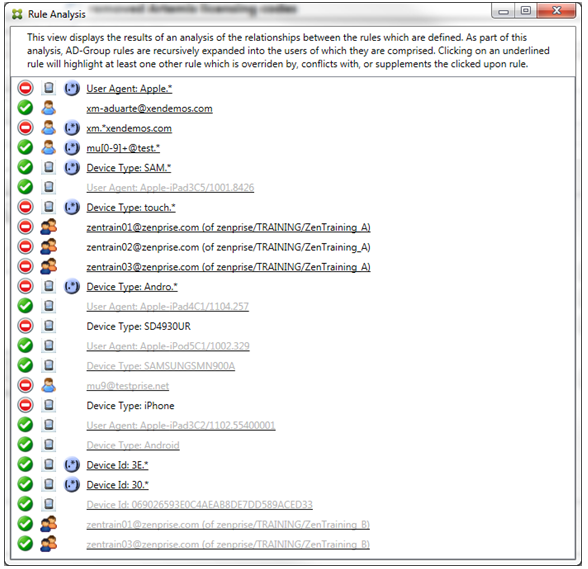
如何分析覆盖
要查看哪些规则覆盖了特定规则,请单击该规则。
示例 1: 本示例探讨了
zentrain01@zenprise.com 被覆盖的原因。
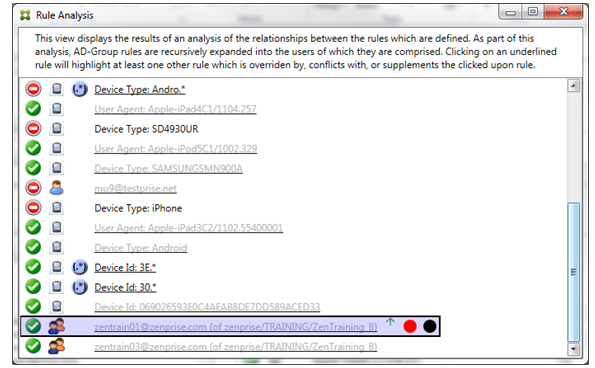
主要规则(AD 组规则
zenprise/TRAINING/ZenTraining B,其中 zentrain01@zenprise.com 是成员)具有以下特征:
-
以蓝色突出显示并具有实心边框。
-
具有向上指向的绿色箭头(表示所有辅助规则都位于其上方)。
-
后面跟着一个红色圆圈和一个黑色圆圈,分别表示一个或多个辅助规则与其访问权限冲突,以及主要规则已被覆盖因此处于非活动状态。
向上滚动时,您会看到以下内容:
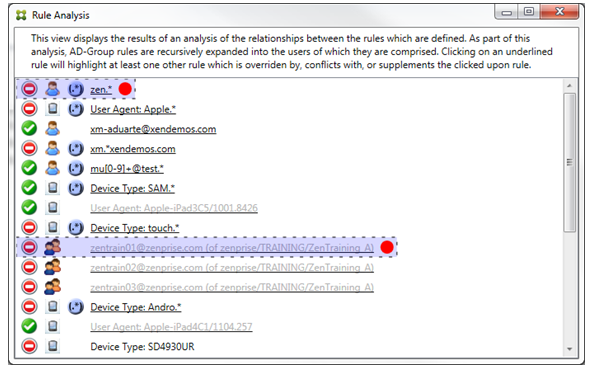
在这种情况下,有两个辅助规则覆盖了主要规则:正则表达式规则
zen.* 和普通规则 zentrain01@zenprise.com(属于 zenprise/TRAINING/ZenTraining A)。对于后一个辅助规则,发生的情况是 Active Directory 组规则 ZenTraining A 包含用户 zentrain01@zenprise.com,并且 Active Directory 组规则 ZenTraining B 也包含用户 zentrain01@zenprise.com。然而,由于辅助规则的优先级高于主要规则,因此主要规则已被覆盖。主要规则的访问权限是“允许”,并且由于两个辅助规则的访问权限都是“阻止”,因此所有规则都带有一个红色圆圈,以进一步指示访问冲突。
示例 2: 本示例显示了 ActiveSync 设备 ID 为
069026593E0C4AEAB8DE7DD589ACED33 的设备为何被覆盖:
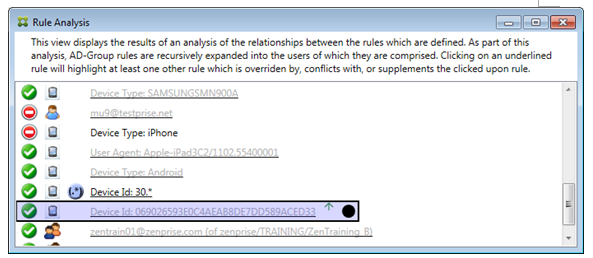
主要规则(普通设备 ID 规则
069026593E0C4AEAB8DE7DD589ACED33)具有以下特征:
-
以蓝色突出显示并具有实心边框。
-
具有向上指向的绿色箭头(表示辅助规则位于其上方)。
-
后面跟着一个黑色的圆圈,表示辅助规则已覆盖主规则,因此处于非活动状态。
Endpoint Management 连接器 for Exchange ActiveSync 控制台页面图像(/en-us/xenmobile/server/media/xenmobilemailmanager-accessrules26.png)
在这种情况下,单个辅助规则会覆盖主规则:正则表达式 ActiveSync 设备 ID 规则是
3E.*。因为正则表达式 3E.* 将匹配 069026593E0C4AEAB8DE7DD589ACED33,所以主规则将永远不会被评估。
如何分析补充和冲突
在这种情况下,主规则是正则表达式 ActiveSync 设备类型规则
touch.*。其特点如下:
-
由带有黄色叠加层的实心边框指示,作为警告,表示针对特定规则字段(在本例中为 ActiveSync 设备类型)运行的正则表达式规则不止一个。
-
两个箭头分别指向上和下,表示至少有一个优先级较高的辅助规则和至少一个优先级较低的辅助规则。
-
旁边的红色圆圈表示至少有一个辅助规则的访问权限设置为“允许”,这与主规则的“阻止”访问权限冲突。
-
有两个辅助规则:正则表达式 ActiveSync 设备类型规则
SAM.*和正则表达式 ActiveSync 设备类型规则Andro.*。 -
这两个辅助规则都用虚线边框表示它们是辅助规则。
-
这两个辅助规则都叠加了黄色,表示它们也应用于 ActiveSync 设备类型的规则字段。
-
在这种情况下,您应确保其正则表达式规则不是冗余的。Endpoint Management 连接器 for Exchange ActiveSync 控制台页面图像(/en-us/xenmobile/server/media/xenmobilemailmanager-accessrules27.png)
如何进一步分析规则
此示例探讨了规则关系始终从主规则的角度出发。前面的示例展示了如何单击应用于设备类型规则字段且值为
touch.* 的正则表达式规则。单击辅助规则 Andro.* 会显示一组不同的辅助规则被突出显示。
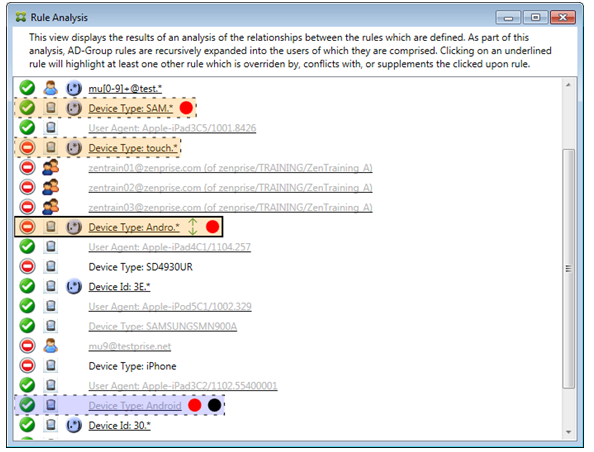
此示例显示了一个被覆盖的规则,该规则包含在规则关系中。此规则是正常的 ActiveSync 设备类型规则
Android,该规则已被覆盖(由变淡的字体和旁边的黑圈表示),并且其访问权限与主规则正则表达式 ActiveSync 设备类型规则 Andro.* 冲突。该规则在被点击之前曾是一个辅助规则。在前面的示例中,正常的 ActiveSync 设备类型规则 Android 未显示为辅助规则,因为从当时的主规则(正则表达式 ActiveSync 设备类型规则 touch.*)的角度来看,它与主规则不相关。
配置普通表达式本地规则
-
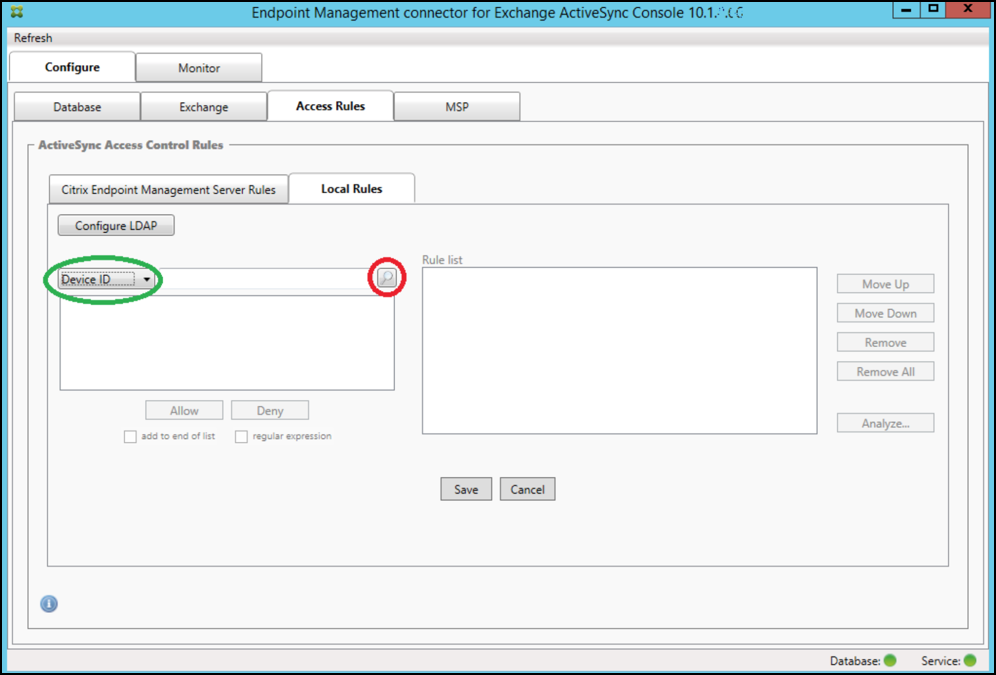
单击访问规则选项卡。
-
在设备 ID 列表中,选择要为其创建本地规则的字段。
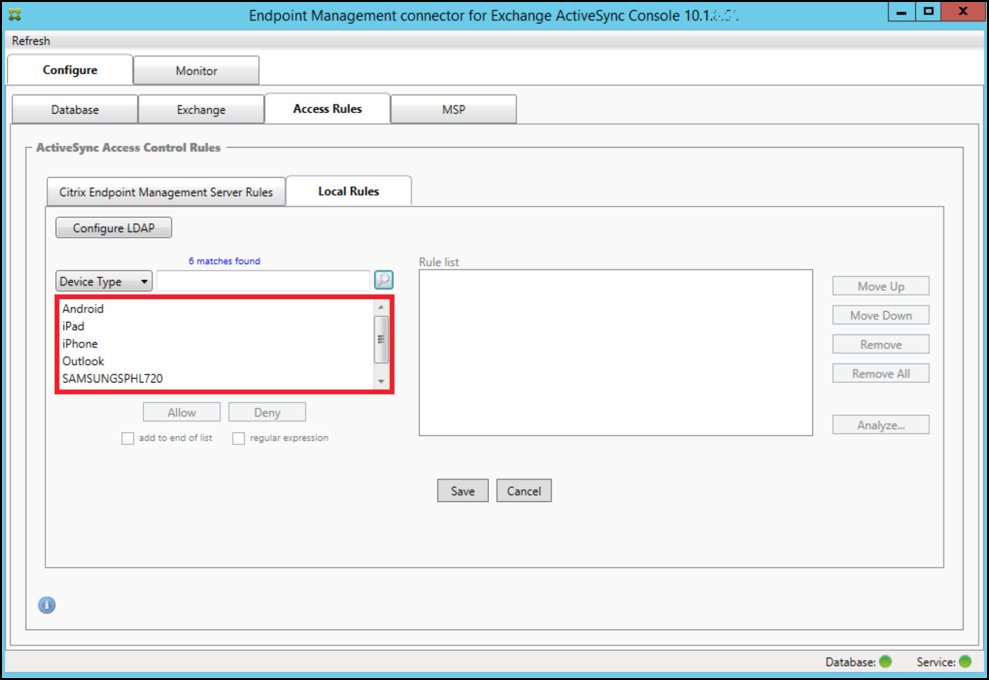
-
单击放大镜图标以显示所选字段的所有唯一匹配项。在此示例中,已选择设备类型字段,并且选项显示在下面的列表框中。
-
单击结果列表框中的某个项目,然后单击以下选项之一:
-
允许表示 Exchange 将配置为允许所有匹配设备的 ActiveSync 流量。
-
拒绝表示 Exchange 将配置为拒绝所有匹配设备的 ActiveSync 流量。
在此示例中,设备类型为 SamsungSPhl720 的所有设备都将被拒绝访问。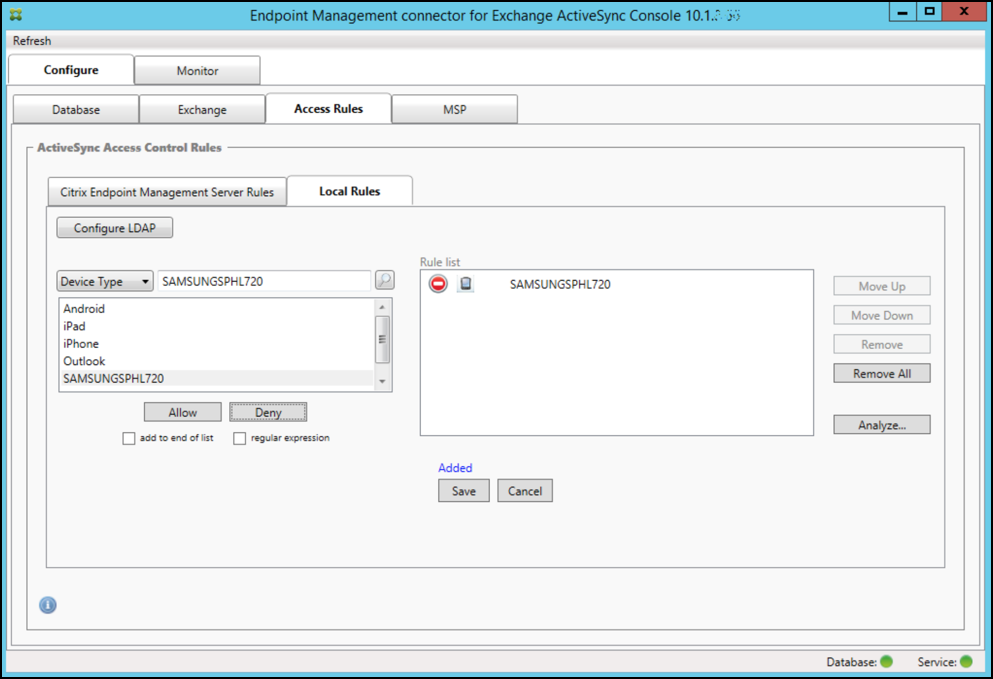
-
添加正则表达式
正则表达式本地规则可以通过其旁边显示的图标来区分 - 。
。
要添加正则表达式规则,您可以从给定字段的结果列表中现有值构建正则表达式规则(只要主要快照已完成),也可以直接键入所需的正则表达式。
从现有字段值构建正则表达式
-
单击访问规则选项卡。
-
在设备 ID 列表中,选择要为其创建正则表达式本地规则的字段。
-
单击放大镜图标以显示所选字段的所有唯一匹配项。在此示例中,已选择字段设备类型,并且选项显示在下面的列表框中。
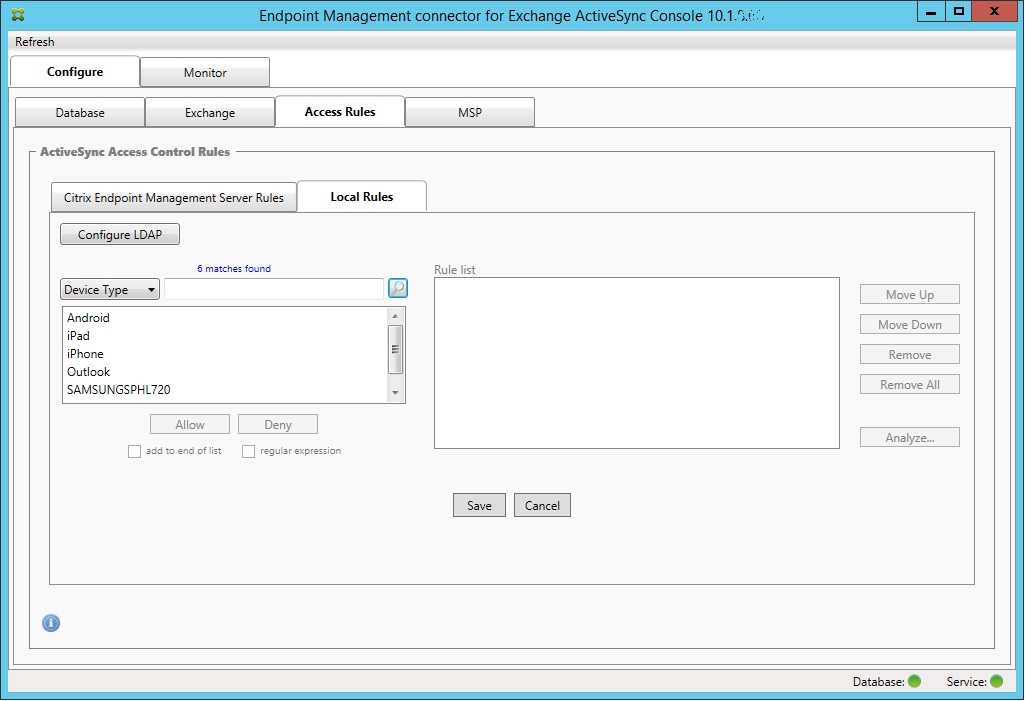
-
单击结果列表中的某个项目。在此示例中,已选择 SAMSUNGSPHL720,并显示在设备类型旁边的文本框中。
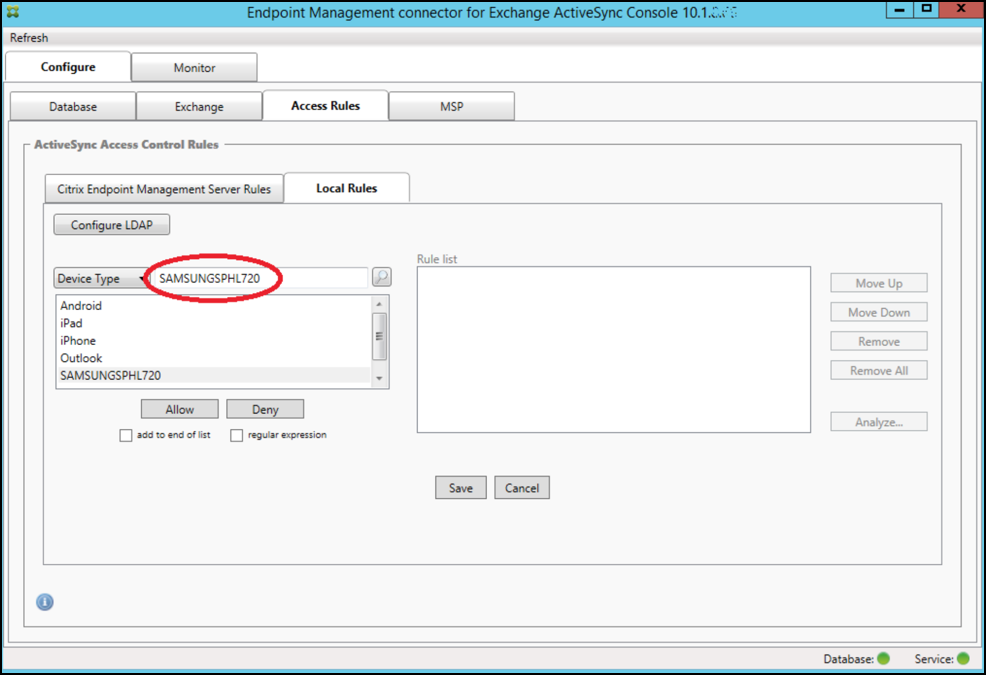
-
要允许设备类型值中包含“Samsung”的所有设备类型,请按照以下步骤添加正则表达式规则:
-
单击所选项目文本框内。
-
将文本从 SAMSUNGSPHL720 更改为 SAMSUNG.*。
-
确保已选中正则表达式复选框。
-
单击允许。
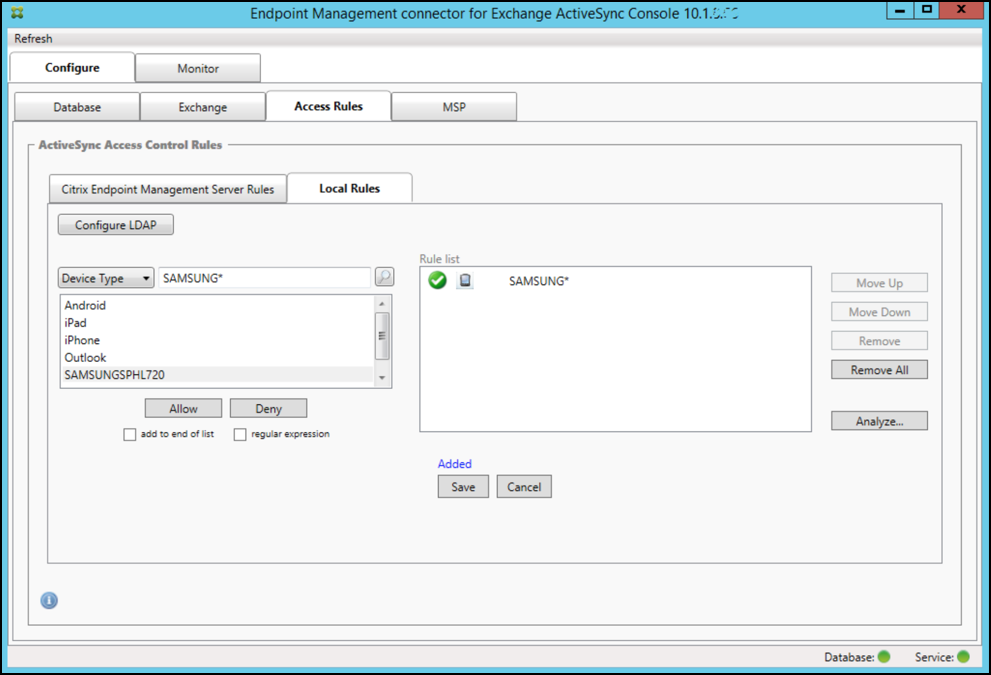
-
构建访问规则
-
单击本地规则选项卡。
-
要输入正则表达式,必须同时使用设备 ID 列表和选定项目文本框。Endpoint Management connector for Exchange ActiveSync 控制台页面的图像(/en-us/xenmobile/server/media/connector-exchangeactivesync-local-rule.png)
-
选择要匹配的字段。此示例使用设备类型。
-
键入正则表达式。此示例使用
samsung.*. -
确保选中正则表达式复选框,然后单击允许或拒绝。在此示例中,选择为允许。最终结果如下所示:Endpoint Management connector for Exchange ActiveSync 控制台页面的图像(/en-us/xenmobile/server/media/connector-exchangeactivesync-samsung-asterisk.png)
查找设备
通过选中正则表达式复选框,您可以搜索与给定表达式匹配的特定设备。此功能仅在主要快照成功完成后可用。即使不打算使用正则表达式规则,也可以使用此功能。例如,假设您要查找 ActiveSync 设备 ID 中包含文本“workmail”的所有设备。为此,请按照以下步骤操作。
-
单击访问规则选项卡。
-
确保设备匹配字段选择器设置为设备 ID(默认值)。Endpoint Management connector for Exchange ActiveSync 控制台页面的图像(/en-us/xenmobile/server/media/connector-exchangeactivesync-accessrules-tab.png)
-
单击选定项目文本框内(如上图蓝色所示),然后键入
workmail.*。 -
确保选中正则表达式复选框,然后单击放大镜图标以显示匹配项,如下图所示。Endpoint Management 连接器 for Exchange ActiveSync 控制台页面图像(/en-us/xenmobile/server/media/connector-exchangeactivesync-accessrules-localrules-regex.png)
将单个用户、设备或设备类型添加到静态规则
您可以在“ActiveSync 设备”选项卡上根据用户、设备 ID 或设备类型添加静态规则。
-
单击“ActiveSync 设备”选项卡。
-
在列表中,右键单击用户、设备或设备类型,然后选择是允许还是拒绝您的选择。下图显示了选择 user1 时的“允许/拒绝”选项。Endpoint Management 连接器 for Exchange ActiveSync 控制台页面图像(/en-us/xenmobile/server/media/connector-exchangeactivesync-devices-allowdeny.png)
设备监控
Endpoint Management 连接器 for Exchange ActiveSync 中的“监视”选项卡允许您浏览已检测到的 Exchange ActiveSync 和 BlackBerry 设备以及已发出的自动化 PowerShell 命令的历史记录。“监视”选项卡包含以下三个选项卡:
-
ActiveSync 设备:
-
您可以通过单击“导出”按钮导出显示的 ActiveSync 设备伙伴关系。
-
您可以通过右键单击“用户”、“设备 ID”或“类型”列并选择相应的允许或阻止规则类型来添加本地(静态)规则。
-
要折叠展开的行,请按住 Ctrl 键并单击展开的行。
-
-
Blackberry 设备
-
自动化历史记录
“配置”选项卡显示所有快照的历史记录。快照历史记录显示快照发生的时间、持续时间、检测到的设备数量以及发生的任何错误:
-
在“Exchange”选项卡上,单击所需 Exchange Server 的信息图标。
-
在“MSP”选项卡下,单击所需 BlackBerry Server 的信息图标。
故障排除和诊断
用于 Exchange ActiveSync 的 Endpoint Management 连接器将其错误和其他操作信息记录到其日志文件:Install Folder\log\XmmWindowsService.log。用于 Exchange ActiveSync 的 Endpoint Management 连接器还会将重要事件记录到 Windows 事件日志中。
更改日志记录级别
用于 Exchange ActiveSync 的 Endpoint Management 连接器包括以下日志记录级别:Error、Info、Warn、Debug 和 Trace。
注意:
每个连续级别都会生成更多详细信息(更多数据)。例如,Error 级别提供的详细信息最少,而 Trace 级别提供的详细信息最多。
要更改日志记录级别,请执行以下操作:
-
在 C:\Program Files\Citrix\Citrix Endpoint Management connector 中,打开 nlog.config 文件。
-
在
<rules>部分中,将 minilevel 参数更改为您首选的日志记录级别。例如:<rules>
<logger name="*" writeTo="file" minlevel="Debug" />
</rules> -
保存文件。更改会立即生效。您无需重新启动用于 Exchange ActiveSync 的连接器。
常见错误
以下列表包含常见错误:
-
适用于 Exchange ActiveSync 的 Endpoint Management 连接器服务未启动检查日志文件和 Windows 事件日志以查找错误。典型原因如下:
-
Endpoint Management connector for Exchange ActiveSync 服务无法访问 SQL Server。这可能是由以下问题引起的:
-
SQL Server 服务未运行。
-
身份验证失败。
如果配置了 Windows 集成身份验证,则 Endpoint Management connector for Exchange ActiveSync 服务的用户帐户必须是允许的 SQL 登录。Endpoint Management connector for Exchange ActiveSync 服务的帐户默认为本地系统,但可以更改为具有本地管理员权限的任何帐户。如果配置了 SQL 身份验证,则必须在 SQL 中正确配置 SQL 登录。 -
-
为移动服务提供商 (MSP) 配置的端口不可用。必须选择一个系统上其他进程未使用的侦听端口。
-
-
XenMobile 无法连接到 MSP检查 Endpoint Management connector for Exchange ActiveSync 控制台的“Configure > MSP”选项卡中是否正确配置了 MSP 服务端口和传输。检查授权组或用户是否设置正确。如果配置了 HTTPS,则必须安装有效的 SSL 服务器证书。如果安装了 IIS,则可以使用 IIS 管理器安装证书。如果未安装 IIS,请参阅如何使用 SSL 证书配置端口以了解有关安装证书的详细信息。Endpoint Management connector for Exchange ActiveSync 包含一个用于测试与 MSP 服务连接的实用程序。运行 InstallFolder\MspTestServiceClient.exe 程序,并将 URL 和凭据设置为在 XenMobile 中配置的 URL 和凭据,然后单击“Test Connectivity”。这会模拟 XenMobile Server 发出的 Web 服务请求。如果配置了 HTTPS,则必须指定服务器的实际主机名(SSL 证书中指定的名称)。使用“Test Connectivity”时,请确保至少有一个 ActiveSyncDevice 记录,否则测试可能会失败。
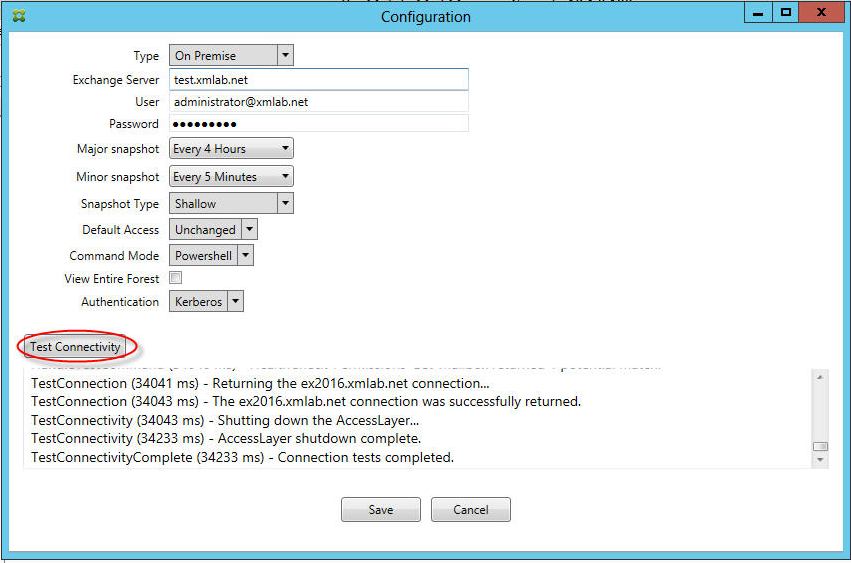
故障排除工具
一组用于故障排除的 PowerShell 实用程序可在 Support\PowerShell 文件夹中找到。
故障排除工具可对用户邮箱和设备执行深入分析,检测错误情况和潜在故障区域,并对用户执行深入的 RBAC 分析。它可以将所有 cmdlet 的原始输出保存到文本文件中。