Windows 信息保护设备策略
Windows 信息保护 (WIP),以前称为企业数据保护 (EDP),是一种 Windows 技术,可防止企业数据潜在泄露。数据泄露可能通过将企业数据共享给非企业保护的应用程序、应用程序之间或组织网络外部而发生。有关详细信息,请参阅 使用 Windows 信息保护 (WIP) 保护您的企业数据。
您可以在 XenMobile® 中创建设备策略,以指定需要 Windows 信息保护的应用程序,并设置其强制级别。Windows 信息保护策略适用于运行 Windows 10 或 Windows 11 的受监督平板电脑和桌面设备。
XenMobile 包含一些常用应用程序,您也可以添加其他应用程序。您可以为策略指定一个影响用户体验的强制级别。例如,您可以:
-
阻止任何不适当的数据共享。
-
警告不适当的数据共享,并允许用户覆盖策略。
-
在记录并允许不适当数据共享的同时,静默运行 WIP。
要将应用程序从 Windows 信息保护中排除,请在 Microsoft AppLocker XML 文件中定义这些应用程序,然后将这些文件导入 XenMobile。
要添加或配置此策略,请转至 配置 > 设备策略。有关详细信息,请参阅 设备策略。
Windows 10 和 Windows 11 设置
-
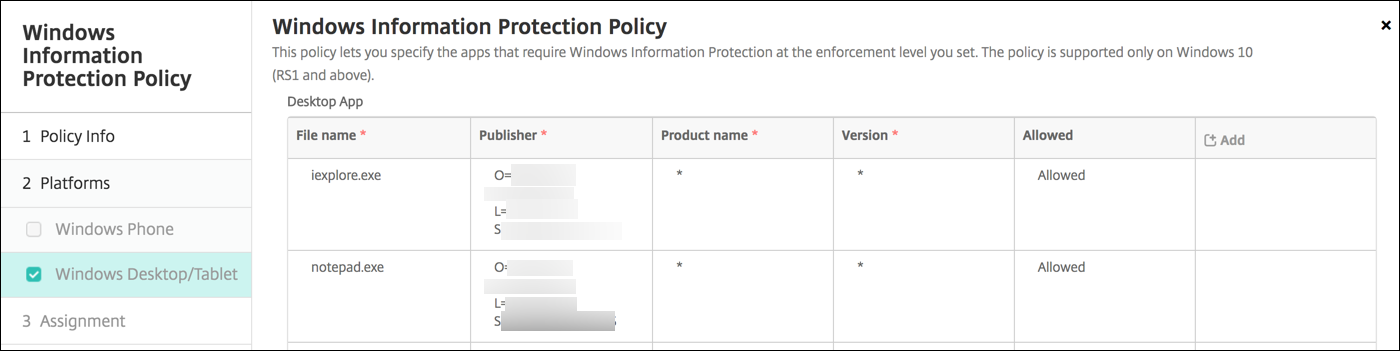
桌面应用程序 (Windows 10 或 Windows 11 桌面)、应用商店应用程序 (Windows 10 或 Windows 11 平板电脑):XenMobile 包含一些常用应用程序,如前面的示例所示。您可以根据需要编辑或删除这些应用程序。要添加其他应用程序:在桌面应用程序或应用商店应用程序表中,单击添加并提供应用程序信息。允许的应用程序可以读取、创建和更新企业数据。拒绝的应用程序无法访问企业数据。豁免的应用程序可以读取企业数据,但无法创建或修改数据。
-
AppLocker XML: Microsoft 提供了一份与 WIP 存在已知兼容性问题的 Microsoft 应用程序列表。要将这些应用程序从 WIP 中排除,请单击浏览以上传该列表。XenMobile 会将上传的 AppLocker XML 以及策略中配置的桌面和应用商店应用程序结合起来发送到设备。有关详细信息,请参阅 Windows 信息保护的推荐阻止列表。
-
强制级别: 选择一个选项以指定您希望 Windows 信息保护如何保护和管理数据共享。默认为“关闭”。
-
0-关闭: WIP 已关闭,不保护或审计您的数据。
-
1-静默: WIP 静默运行,记录不适当的数据共享,并且不阻止任何操作。您可以通过 Reporting CSP 访问日志。
-
2-覆盖: WIP 会警告用户可能不安全的数据共享。用户可以覆盖警告并共享数据。此模式会将操作(包括用户覆盖)记录到您的审计日志中。
-
3-阻止: WIP 阻止用户完成可能不安全的数据共享。
-
-
受保护的域名: 您的企业用于其用户身份的域。此托管身份域列表以及主域构成了您的管理企业的身份。列表中的第一个域是 Windows UI 中使用的主要公司身份。使用“|”分隔列表项。例如:
domain1.com | domain2.com -
数据恢复证书: 单击“浏览”,然后选择一个恢复证书,用于加密文件的数据恢复。此证书与加密文件系统 (EFS) 的数据恢复代理 (DRA) 证书相同,只是通过 MDM 而非组策略交付。如果恢复证书不可用,请创建它。有关信息,请参阅本节中的“创建数据恢复证书”。
-
网络域名: 构成企业边界的域列表。WIP 保护流向此列表中完全限定域的所有流量。此设置与“IP 范围”设置一起,用于检测专用网络上的网络终结点是企业还是个人。使用逗号分隔列表项。例如:corp.example.com,region.example.com
-
IP 范围: 定义企业网络中计算机的企业 IPv4 和 IPv6 范围列表。WIP 将这些位置视为企业数据共享的安全目标。使用逗号分隔列表项。例如:
10.0.0.0-10.255.255.255,2001:4898::-2001:4898:7fff:ffff:ffff:ffff:ffff:ffff -
IP 范围列表是权威的: 为防止 Windows 自动检测 IP 范围,请将此设置更改为“开”。默认为“关”。
-
代理服务器: 企业可用于公司资源的代理服务器列表。如果您的网络中使用代理,则需要此设置。如果没有代理服务器,当客户端位于代理后面时,企业资源可能不可用。例如,酒店和餐厅的某些 Wi-Fi 热点可能无法提供资源。使用逗号分隔列表项。例如:
proxy.example.com:80;157.54.11.118:443 -
内部代理服务器: 您的设备用于访问云资源的代理服务器列表。使用此服务器类型表示您正在连接的云资源是企业资源。请勿在此列表中包含“代理服务器”设置中的任何服务器,这些服务器用于非 WIP 保护的流量。使用逗号分隔列表项。例如:
example.internalproxy1.com;10.147.80.50 -
云资源: 受 WIP 保护的云资源列表。对于每个云资源,您还可以选择在“代理服务器”列表中指定一个代理服务器,以路由此云资源的流量。所有通过“代理服务器”路由的流量都将被视为企业流量。使用逗号分隔列表项。例如:
domain1.com:InternalProxy.domain1.com,domain2.com:InternalProxy.domain2.com -
取消注册时吊销 WIP 证书: 指定当用户设备从 Windows 信息保护取消注册时,是否吊销其本地加密密钥。加密密钥被吊销后,用户将无法访问加密的企业数据。如果设置为“关”,则密钥不会被吊销,用户在取消注册后仍可继续访问受保护的文件。默认为“开”。
-
显示叠加图标: 指定是否在资源管理器中的企业文件和“开始”菜单中的仅限企业应用磁贴上包含 Windows 信息保护图标叠加。默认为“关”。
-
创建数据恢复证书
启用 Windows 信息保护策略需要数据恢复证书。
-
在运行 XenMobile 控制台的计算机上,打开命令提示符并导航到要创建证书的文件夹(Windows\\System32 除外)。
-
运行此命令:
cipher /r:ESFDRA -
出现提示时,输入密码以保护私钥文件。cipher 命令会创建 .cer 和 .pfx 文件。
-
在 XenMobile 控制台中,转到“设置 > 证书”并导入 .cer 文件,该文件适用于 Windows 10 和 Windows 11 平板电脑。
用户体验
当 Windows 信息保护生效时,应用程序和文件会包含一个图标:
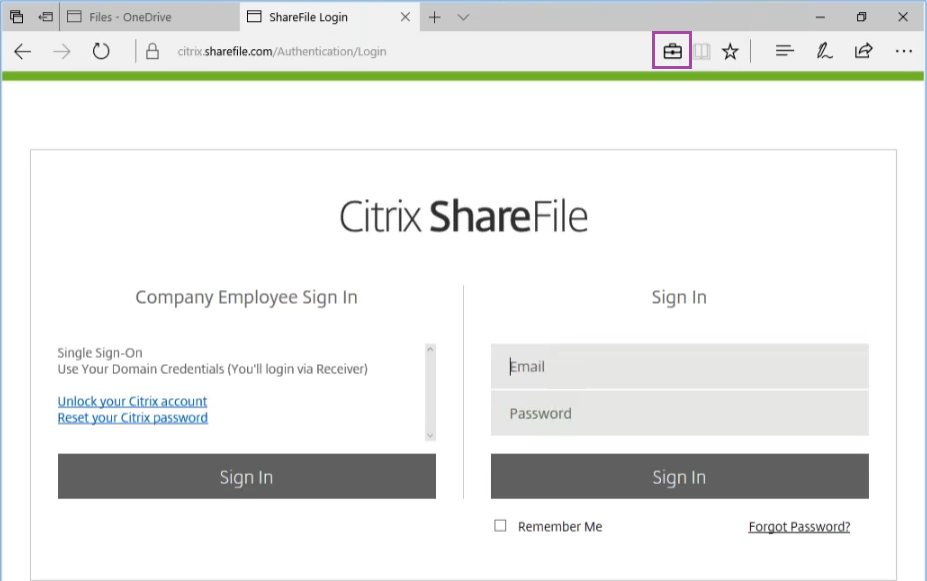
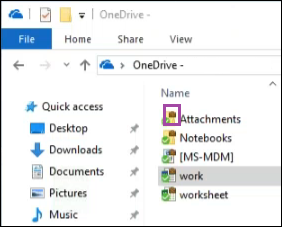
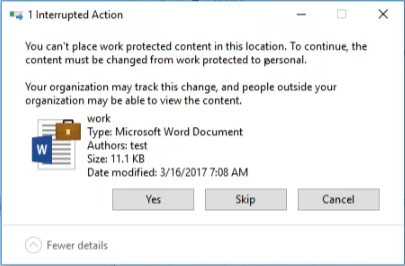
如果用户将受保护的文件复制或保存到非受保护的位置,则会出现以下通知,具体取决于配置的强制级别。