
使用 RBAC 配置角色
每个预定义的基于角色的访问控制 (RBAC) 角色都具有某些关联的访问和功能权限。本文介绍了每个权限的作用。有关每个内置角色的默认权限的完整列表,请下载 基于角色的访问控制默认值。
当您应用权限时,您正在定义 RBAC 角色有权管理的用户组。默认管理员无法更改已应用的权限设置。默认情况下,已应用的权限适用于所有用户组。
当您进行分配时,您正在将 RBAC 角色分配给一个组,以便该用户组拥有 RBAC 管理员权限。
重要提示:
在“设置”权限下,RBAC 权限授予管理员用户完全访问权限,包括分配其自身权限的能力。仅将此访问权限授予您打算授予其操作 Endpoint Management 系统中所有内容的权限的用户。
本文包含以下部分:
管理员角色
具有预定义管理员角色的用户可以访问或无法访问 XenMobile 中的以下功能。默认情况下,授权访问(自助服务门户除外)、控制台功能和应用权限已启用。
授权访问
| 管理员控制台访问 | 管理员可以访问 XenMobile 控制台上的所有功能。 |
| 自助服务门户访问权限 | 管理员没有自助服务门户访问权限。 |
| 共享设备注册员 | 管理员没有共享设备注册员访问权限。此功能适用于需要注册共享设备的用户。 |
| 远程支持访问权限 | 管理员拥有远程支持访问权限。* |
| 公共 API 访问权限 | 管理员可以访问公共 API,以编程方式执行 XenMobile 控制台上可用的操作。这些操作包括管理证书、应用程序、设备、交付组和本地用户。 |
| COSU 设备注册员 | 如果未通过注册配置文件配置此功能,则为管理员提供了一种注册专用 Android Enterprise 设备(也称为 COSU 设备)的方法。 |
* 远程支持使您的帮助台代表能够远程控制托管的 Android 移动设备。屏幕投射仅在 Samsung Knox 设备上受支持。远程支持不适用于群集本地 XenMobile Server 部署。自 January 1, 2019 起,新客户不再提供远程支持。现有客户可以继续使用该产品,但 Citrix 不提供增强功能或修复。
控制台功能
管理员对 XenMobile 控制台拥有不受限制的访问权限。
| 控制板 | 在登录 XenMobile 控制台后,控制板是管理员看到的第一个页面。控制板显示有关通知和设备的基本信息。 | |
| 报告 | 分析 > 报告页面提供预定义报告,可用于分析您的应用程序和设备部署。 | |
| 设备 | 管理 > 设备页面是用于管理用户设备的位置。您可以在此页面上添加单个设备,或导入设备预配文件以一次添加多个设备。 | |
| 本地用户和组 | 管理 > 用户页面是用于添加、编辑或删除本地用户和本地用户组的位置。 | |
| 注册 | 管理 > 注册邀请页面是用于管理如何邀请用户将其设备注册到 XenMobile 的位置。 | |
| 策略 | 配置 > 设备策略页面是用于管理设备策略(例如 VPN 和 Wi-Fi)的位置。 | |
| 应用程序 | 配置 > 应用程序页面是用于管理用户可以在其设备上安装的各种应用程序的位置。 | |
| 媒体 | 配置 > 媒体页面是用于管理用户可以在其设备上安装的各种媒体的位置。 | |
| 操作 | 配置 > 操作页面用于管理对触发事件的响应。 | |
| 注册配置文件 | 配置 > 注册配置文件页面用于配置注册配置文件(模式),以允许用户注册其设备。 | |
| 交付组 | 配置 > 交付组页面用于管理交付组及其关联的资源。 | |
| 设置 | 设置页面用于管理系统设置,例如客户端和服务器属性、证书和凭据提供程序。重要提示:这些设置包括 RBAC 权限。RBAC 权限授予管理员完全访问权限,包括分配其自身权限的能力。仅向您打算授予操作 Endpoint Management 系统中所有内容的权限的用户授予此访问权限。 | |
| 支持 | 故障排除和支持页面用于执行故障排除活动,例如运行诊断和生成日志。 |
设备
管理员通过设置设备限制、设置和向设备发送通知、管理设备上的应用程序等方式,在整个控制台中访问设备功能。
| 完全擦除设备 | 擦除设备上的所有数据和应用程序,包括设备中的存储卡(如果有)。 |
| 清除限制 | 移除一个或多个设备限制。 |
| 选择性擦除设备 | 擦除设备中的所有企业数据和应用程序,同时保留个人数据和应用程序。 |
| 查看位置 | 查看设备位置并对设备设置地理限制。包括:定位设备、查看设备位置、跟踪设备、跟踪设备随时间变化的位置。 |
| 锁定设备 | 远程锁定设备,以便用户无法使用该设备。 |
| 解锁设备 | 远程解锁设备,以便用户可以使用该设备。 |
| 锁定容器 | 远程锁定设备上的企业容器。 |
| 解锁容器 | 远程解锁设备上的企业容器。 |
| 重置容器密码 | 重置企业容器密码。 |
| 启用 ASM DEP/绕过激活锁 | 当激活锁启用时,在受监管的 iOS 设备上存储绕过代码。如果您需要擦除设备,请使用此代码自动清除激活锁。 |
| 使设备响铃 | 远程使 Windows 设备以最大音量持续响铃 5 分钟。 |
| 重启设备 | 从 XenMobile 控制台重启 Windows 设备。 |
| 部署到设备 | 将应用程序、通知、限制等发送到设备。 |
| 编辑设备 | 更改设备上的设置。 |
| 向设备发送通知 | 向设备发送通知。 |
| 添加/删除设备 | 从 XenMobile 添加或删除设备。 |
| 设备导入 | 将一组设备从文件导入到 XenMobile。 |
| 导出设备表 | 从“设备”页面收集设备信息并将其导出到 .csv 文件。 |
| 吊销设备 | 禁止设备连接到 XenMobile。 |
| 应用程序锁定 | 拒绝访问设备上的所有应用程序。在 Android 上,用户无法登录 XenMobile。在 iOS 上,用户可以登录,但无法访问应用程序。 |
| 应用程序擦除 | 在 Android 上,此操作会删除用户的 XenMobile 帐户。在 iOS 上,此操作会删除用户访问 XenMobile 功能所需的加密密钥。 |
| 查看软件清单 | 查看设备上安装了哪些软件。 |
| 请求 AirPlay 镜像 | 请求开始 AirPlay 流式传输。 |
| 停止 AirPlay 镜像 | 停止 AirPlay 流式传输。 |
| 启用丢失模式 | 在 管理 > 设备 中,您可以将受监管设备置于丢失模式,以在锁定屏幕上阻止受监管设备。丢失模式还允许您在设备丢失或被盗时定位设备。 |
| 禁用丢失模式 | 在 管理 > 设备 中,您可以为已设置为丢失模式的设备禁用丢失模式。 |
| 操作系统更新设备 | 您可以将控制操作系统更新设备策略部署到设备。 |
| 关闭设备 | 从 XenMobile 控制台关闭 iOS 设备。 |
| 重启设备 | 从 XenMobile 控制台重启 iOS 设备。 |
本地用户和组
管理员在 XenMobile 的 管理 > 用户 页面上管理本地用户和本地用户组。
| 添加本地用户 |
| 删除本地用户 |
| 编辑本地用户 |
| 导入本地用户 |
| 导出本地用户 |
| 本地用户组 |
| 获取本地用户锁定 ID |
| 删除本地用户锁定 |
注册
管理员可以添加和删除注册邀请、向用户发送通知,并将注册表导出为 .csv 文件。
| 添加/删除注册 | 添加或删除用户或用户组的注册邀请。 |
| 通知用户 | 向用户或用户组发送注册邀请。 |
| 导出注册邀请表 | 从“注册”页面收集注册信息并将其导出为 .csv 文件。 |
策略
| 添加/删除策略 | 添加或删除设备或应用程序策略。 |
| 编辑策略 | 更改设备或应用程序策略。 |
| 上传策略 | 上传设备或应用程序策略。 |
| 克隆策略 | 复制设备或应用程序策略。 |
| 禁用策略 | 禁用现有应用程序策略。 |
| 导出策略 | 从“设备策略”页面收集设备策略信息并将其导出到 .csv 文件。 |
| 分配策略 | 将设备策略分配给一个或多个交付组。 |
应用程序
管理员在 XenMobile 的“配置 > 应用程序”页面上管理应用程序。
| 添加/删除应用商店或企业应用 | 添加或删除公共应用商店应用或企业应用(非 MDX 启用)。 |
| 编辑应用商店或企业应用 | 更改公共应用商店应用或企业应用(非 MDX 启用)。 |
| 添加/删除 MDX、Web 和 SaaS 应用 | 向 XenMobile 添加或删除 MDX 启用应用、内部网络应用(Web 应用)或公共网络应用 (SaaS)。 |
| 编辑 MDX、Web 和 SaaS 应用 | 更改 XenMobile 中的 MDX 启用应用、内部网络应用(Web 应用)或公共网络应用 (SaaS)。 |
| 添加/删除类别 | 添加或删除应用可在 XenMobile Store 中显示的类别。 |
| 将公共/企业应用分配到交付组 | 将公共应用商店应用或 MDX 启用应用分配到交付组以进行部署。 |
| 将 MDX/WebLink/SaaS 应用分配到交付组 | 将 MDX 启用、无需单点登录 (WebLink) 或来自公共网络 (SaaS) 的应用分配到交付组。 |
| 导出应用表 | 从“应用程序”页面收集应用程序信息并将其导出到 .csv 文件。 |
注意:
当您选择 控制台功能 > 应用程序 时,API 终结点
GET <https://XMS_IP:4443/controlpoint/rest/ad> 会按设计返回 LDAP 信息。
媒体
管理从公共应用商店或通过批量购买许可证获取的媒体。
| 添加/删除应用商店或企业图书 |
| 将公共/企业图书分配给交付组 |
| 编辑应用商店或企业图书 |
操作
| 添加/删除操作 | 添加或删除由触发器(事件、设备或用户属性或已安装的应用程序名称)和关联响应定义的操作。 |
| 编辑操作 | 更改由触发器(事件、设备或用户属性或已安装的应用程序名称)和关联响应定义的操作。 |
| 将操作分配给交付组 | 将操作分配给交付组,以便部署到用户设备。 |
| 导出操作 | 从“操作”页面收集操作信息并将其导出到 .csv 文件。 |
交付组
管理员从配置 > 交付组页面管理交付组。
| 添加/删除交付组 | 创建或删除交付组,此操作会添加指定的用户以及可选的策略、应用程序和操作。 |
| 编辑交付组 | 更改现有交付组,此操作会修改用户以及可选的策略、应用程序和操作。 |
| 部署交付组 | 使交付组可供使用。 |
| 导出交付组 | 从“交付组”页面收集交付组信息并将其导出到 .csv 文件。 |
注册配置文件
管理注册配置文件。
| 添加/删除注册配置文件 |
| 编辑注册配置文件 |
| 将注册配置文件分配给交付组 |
设置
管理员在“设置”页面上配置各种设置。
| RBAC | RBAC 分配,分配角色。重要提示:此权限授予管理员完全访问权限,包括分配其自身权限的能力。仅将此访问权限授予您打算授予其操作 Endpoint Management 系统中所有内容的权限的用户。 |
| LDAP | 管理一个或多个符合 LDAP 的目录(例如 Active Directory),以导入组、用户帐户和相关属性。 |
| 许可证 | 适用于本地 XenMobile Server。管理您的 Citrix® 许可证。 |
| 注册 | 为用户和自助服务门户启用注册安全模式。 |
| 版本管理 | 查看当前安装的版本。包括:版本管理更新 |
| 证书 | 编辑 APNS 证书、证书 SSL 侦听器 |
| 通知模板 | 创建通知模板,用于自动化操作、注册以及向用户发送标准通知消息。 |
| 工作流 | 管理用户帐户的创建、审批和删除,以用于应用程序配置。 |
| 凭据提供程序 | 添加一个或多个有权颁发设备证书的凭据提供程序。凭据提供程序控制证书格式以及续订或吊销证书的条件。 |
| PKI 实体 | 管理公钥基础结构实体(通用、Microsoft 证书服务或自由裁量 CA)。 |
| 测试 PKI 连接 | 使用“设置 > PKI 实体”页面上的“测试连接”按钮,确保服务器可访问。 |
| 客户端属性 | 管理用户设备上的各种属性,例如密码类型、强度或过期时间。 |
| 客户端支持 | 设置用户联系支持服务的方式(电子邮件、电话或支持票证电子邮件)。 |
| 客户端品牌 | 为 XenMobile Store 创建自定义商店名称和默认商店视图。添加一个自定义徽标,该徽标将显示在 XenMobile Store 或 Secure Hub 中。 |
| 运营商短信网关 | 设置运营商短信网关,以配置 XenMobile 通过运营商短信网关发送的通知。 |
| 通知服务器 | 设置 SMTP 网关服务器以向用户发送电子邮件。 |
| ActiveSync 网关 | 通过规则和属性管理用户对用户和设备的访问。 |
| Apple 部署计划 | 将 Apple 部署计划帐户添加到 XenMobile。 |
| Apple Configurator 设备注册 | 在 XenMobile 中配置 Apple Configurator 设置。 |
| iOS/批量购买设置 | 添加 Apple 批量购买帐户。 |
| 移动服务提供商 | 使用移动服务提供商界面查询 BlackBerry 和其他 Exchange ActiveSync 设备并执行操作。 |
| 思杰网关 | 适用于本地 XenMobile Server。添加 Citrix Gateway。选择是否启用身份验证以及是否推送用户证书进行身份验证。选择凭据提供程序。 |
| 网络访问控制 | 设置确定设备不合规并因此拒绝访问网络的条件。 |
| 三星 Knox | 启用或禁用 XenMobile 查询 Samsung Knox 证明服务器 REST API。 |
| 服务器属性 | 添加或修改服务器属性。需要在所有节点上重新启动 XenMobile。 |
| 系统日志 | 适用于本地 XenMobile Server。使用服务器主机名或 IP 地址将日志文件发送到系统日志 (syslog) 服务器。 |
| XenApp 和 XenDesktop® | 允许用户通过 Secure Hub 添加虚拟应用程序和桌面。 |
| 思杰文件 | 将 XenMobile 与企业帐户结合使用时:配置设置以连接到 ShareFile 帐户和管理员服务帐户以管理用户帐户。需要现有的 Citrix Files 域和管理员凭据。将 XenMobile 与存储区域连接器结合使用时:配置 XenMobile 以指向存储区域连接器中定义的网络共享和 SharePoint 位置。 |
| 体验改进计划 | 适用于本地 XenMobile Server。选择加入或退出向 Citrix 发送匿名统计信息和使用情况信息。 |
| 微软 Azure | 适用于本地 XenMobile Server。将 XenMobile 与 Microsoft Azure 集成。 |
| Android 企业版 | 配置 Android Enterprise 服务器设置。 |
| 身份提供程序 (IdP) | 配置身份提供程序。 |
| XenMobile 工具 | 访问 XenMobile 工具页面。 |
| SNMP 配置 | 为 XenMobile Server 节点启用 SNMP。编辑或添加监视用户,设置显示陷阱通知的 SNMP 管理器,并配置陷阱间隔和阈值。 |
支持
管理员可以执行各种支持任务。
| Citrix Gateway 连接检查 | 对 Citrix Gateway 按 IP 地址执行各种连接检查。需要用户名和密码。 |
| XenMobile 连接检查 | 对选定的 XenMobile 功能(例如数据库、DNS 或 Google Plan)执行连接检查。 |
| 创建支持包 | 适用于本地 XenMobile Server。创建一个文件发送给 Citrix 支持以进行故障排除。包含系统信息、日志、数据库信息、核心信息、跟踪文件以及 XenMobile 或 Citrix Gateway 的最新配置信息。 |
| Citrix 产品文档 | 访问公共 Citrix XenMobile 文档站点。 |
| Citrix 知识中心 | 访问 Citrix 支持站点以搜索知识库文章。 |
| 日志 | 访问并分析用于调试、管理员审计和用户审计的日志文件详细信息。 |
| 群集信息 | 适用于本地 XenMobile Server。访问有关群集环境中每个节点的信息。 |
| 垃圾回收 | 适用于本地 XenMobile Server。访问有关不再使用的内存对象的信息。 |
| Java 内存属性 | 适用于本地 XenMobile Server。访问 Java 内存使用情况、内存详细信息和内存池详细信息的快照。 |
| 宏 | 在配置文件、策略、通知或注册模板的文本字段中填充用户或设备属性数据。配置单个策略,将其部署到大量用户,并为每个目标用户显示用户特定的值。 |
| PKI 配置 | 导入和导出 PKI 配置信息。 |
| APNS 签名实用程序 | 提交 Apple 推送网络签名 (APNs) 证书请求,或上传适用于 iOS 的 Secure Mail APNs 证书。 |
| Citrix 洞察服务 | 将日志上传到 Citrix Insight Services (CIS) 以获取各种问题的帮助。 |
| 适用于 Exchange ActiveSync 状态的设备 Citrix Gateway connector™ | 根据设备的 ActiveSync ID,查询 XenMobile 以获取发送到适用于 Exchange ActiveSync 的 Citrix Gateway connector 的设备状态。 |
| 匿名化和去匿名化 | 适用于本地 XenMobile Server。在 XenMobile 中创建支持包时,敏感的用户、服务器和网络数据默认匿名化。您可以在高级下的支持 > 匿名化和去匿名化中更改此行为。 |
| 日志设置 | 自定义日志级别或添加自定义日志记录器。 |
限制组访问
管理员用户可以将权限应用于所有用户组。
支持角色
具有支持角色的用户可以访问远程支持。他们的权限默认适用于所有用户,并且他们无法编辑此设置。
用户角色
具有用户角色的用户对 XenMobile 具有以下受限访问权限。
授权访问
| 自助服务门户 | 用户只能访问 XenMobile 中的自助服务门户。 |
控制台功能
用户对 XenMobile 控制台具有以下受限访问权限。
设备
| 完全擦除设备 | 擦除设备上的所有数据和应用程序,包括内存卡(如果设备有)。 |
| 选择性擦除设备 | 擦除设备上的所有企业数据和应用程序,保留个人数据和应用程序。 |
| 查看位置 | 查看设备位置并设置地理限制。包括:定位设备、查看设备位置、跟踪设备、跟踪设备位置随时间变化 |
| 锁定设备 | 远程锁定设备,使其无法使用。 |
| 解锁设备 | 远程解锁设备,使其可以使用。 |
| 锁定容器 | 远程锁定设备上的企业容器。 |
| 解锁容器 | 远程解锁设备上的企业容器。 |
| 重置容器密码 | 重置企业容器密码。 |
| 启用 ASM DEP/绕过激活锁 | 在启用激活锁时,在受监管的 iOS 设备上存储旁路代码。如果需要擦除设备,请使用此代码自动清除激活锁。 |
| 响铃设备 | 远程以最大音量使 Windows 设备响铃 5 分钟。 |
| 重启设备 | 重启 Windows 设备。 |
| 查看软件清单 | 查看设备上安装了哪些软件。 |
注册
| 添加/删除注册 | 为用户或用户组添加或删除注册邀请。 |
| 通知用户 | 向用户或用户组发送注册邀请。 |
限制组访问
对于所有四个默认角色,此权限默认设置,可应用于所有用户组。您无法编辑此角色。
使用 RBAC 配置角色
XenMobile 中的基于角色的访问控制 (RBAC) 功能允许您将预定义角色或权限集分配给用户和组。这些权限控制用户对系统功能的访问级别。
XenMobile 实现了四种默认用户角色,以逻辑方式分离对系统功能的访问:
-
管理员: 授予完整的系统访问权限。
-
支持: 授予远程支持访问权限。
-
用户: 供可以注册设备和访问自助服务门户的用户使用。
您还可以使用默认角色作为模板,自定义这些模板以创建用户角色。您可以为角色分配权限,以访问超出默认角色定义的功能的特定系统功能。
角色可以分配给本地用户(在用户级别)或 Active Directory 组(该组中的所有用户都具有相同的权限)。如果用户属于多个 Active Directory 组,则所有权限将合并以定义该用户的权限。例如,假设 ADGroupA 用户可以定位经理设备,ADGroupB 用户可以擦除员工设备。在这种情况下,属于这两个组的用户可以定位和擦除经理和员工的设备。
注意:
本地用户可能只分配有一个角色。
您可以使用 XenMobile 中的 RBAC 功能执行以下操作:
-
创建角色。
-
将组添加到角色。
-
将本地用户与角色关联。
-
在 XenMobile 控制台中,转到设置 > 基于角色的访问控制。此时将显示基于角色的访问控制页面,其中显示了四个默认用户角色以及您之前添加的任何角色。
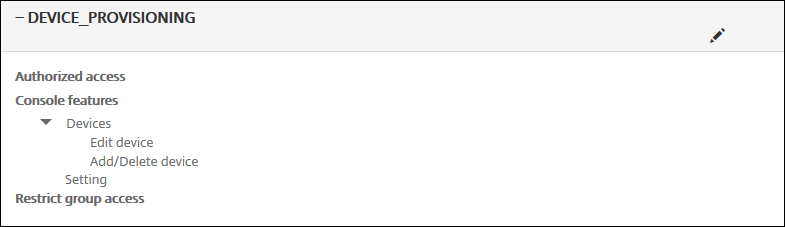
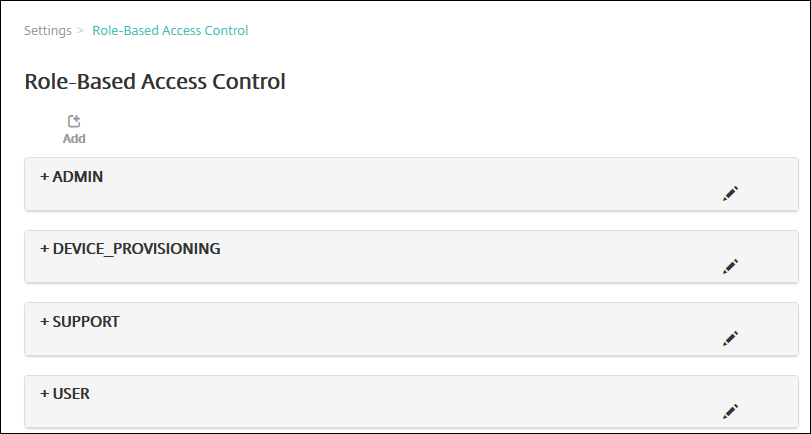 如果您单击角色旁边的加号 (+),该角色将展开以显示该角色的所有权限,如下图所示。
-
单击 添加 以添加新的用户角色。要编辑角色,请单击现有角色右侧的铅笔图标。要删除角色,请单击角色右侧的垃圾桶图标。您不能删除默认用户角色。
-
当您单击 添加 或铅笔图标时,将显示 添加角色 或 编辑角色 页面。
-
当您单击垃圾桶图标时,将出现一个确认对话框。单击 删除 以删除选定的角色。
-
-
输入以下信息以创建或编辑用户角色:
-
RBAC 名称: 为新用户角色输入一个描述性名称。您不能更改现有角色的名称。
-
RBAC 模板: (可选)单击一个模板作为新角色的起点。如果您正在编辑现有角色,则无法选择模板。
RBAC 模板是默认用户角色。它们定义了与该角色关联的用户对系统功能的访问权限。选择 RBAC 模板后,您可以在 授权访问 和 控制台功能 字段中看到与该角色关联的所有权限。使用模板是可选的。您可以直接在 授权访问 和 控制台功能 字段中选择要分配给角色的选项。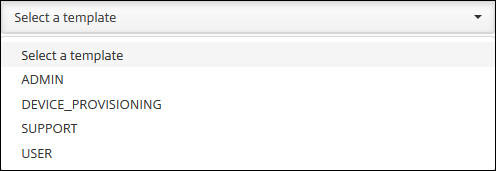
-
-
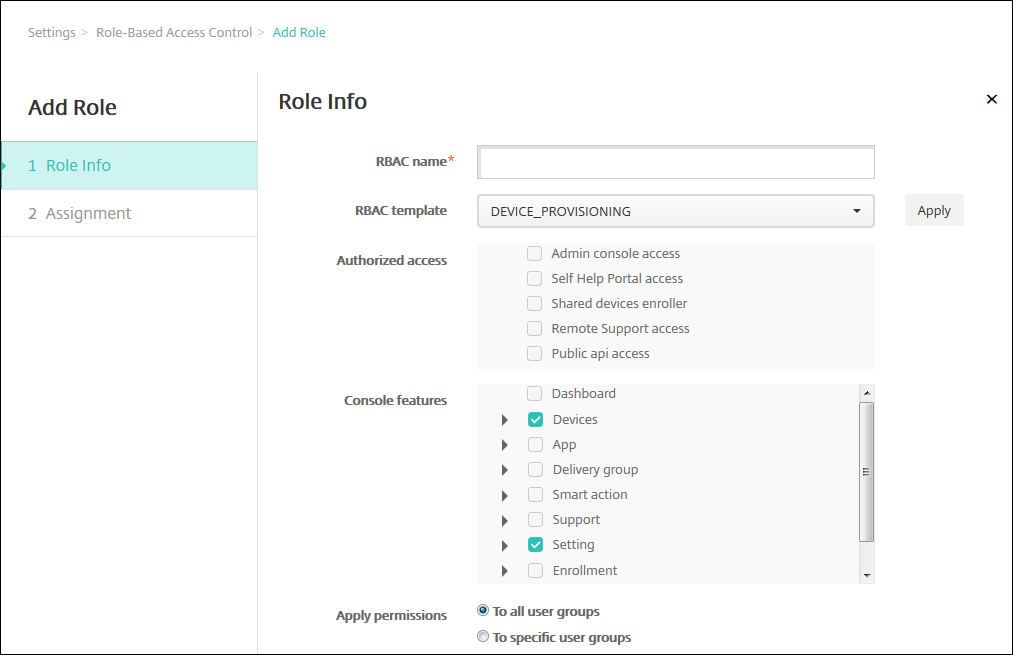
单击选定 RBAC 模板 字段旁边的 应用 以使用预定义的访问和功能权限填充 授权访问 和 控制台功能。
-
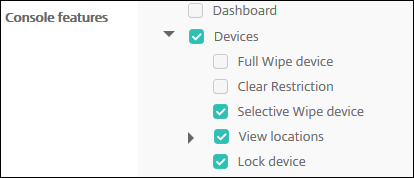
在 授权访问 和 控制台功能 中选择和清除复选框以自定义角色。如果您单击控制台功能旁边的三角形,将显示该功能特有的权限,您可以选择和清除这些权限。单击顶级复选框将禁止访问该控制台区域。选择顶级以下的单个选项以启用这些选项。例如,在下图中,分配给该角色的用户不会显示 完全擦除设备 和 清除限制 选项。选中的选项会显示。
-
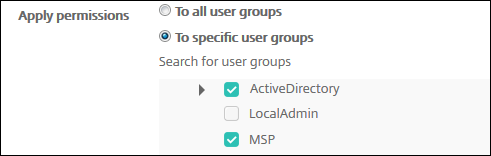
应用权限: 选择一个或多个用户组,以限制管理员可以管理的组。如果单击到特定用户组,将显示一个组列表,您可以从中选择一个或多个组。例如,如果 RBAC 管理员对 ActiveDirectory 和 MSP 用户组具有权限:
-
管理员只能访问 ActiveDirectory 组、MSP 组或这两个组中的用户的相关信息。
-
管理员无法查看任何其他本地用户或 AD 用户。管理员可以查看属于这些组的子组成员的用户。
-
管理员可以向以下对象发送邀请:
-
权限组及其子组
-
属于权限组及其子组的成员的用户
-
-
-
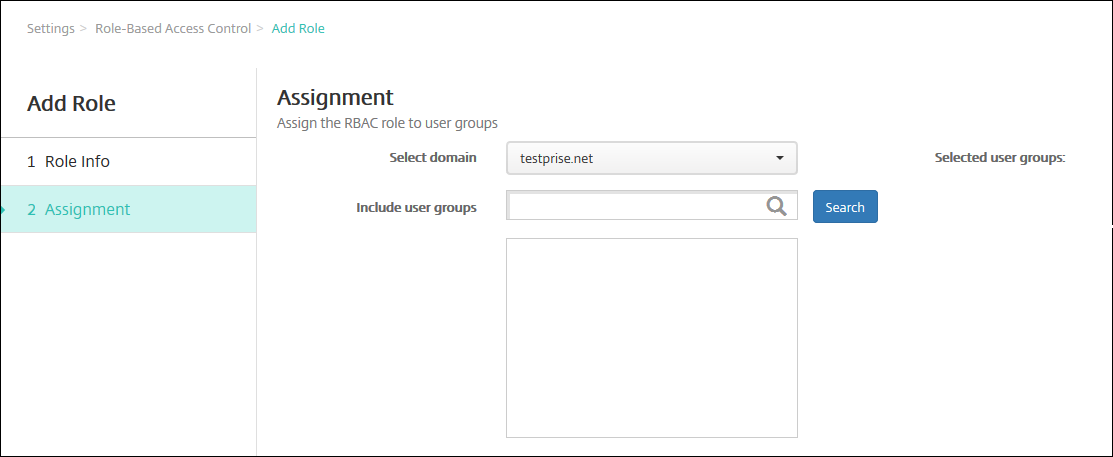
单击下一步。此时将显示分配页面。
-
输入以下信息以将角色分配给用户组。
-
选择域: 在下拉列表中单击一个域。
-
包括用户组: 单击“搜索”以查看所有可用组的列表,或键入完整或部分组名称以将列表限制为仅包含该名称的组。
-
在显示的列表中,选择要为其分配角色的用户组。选择用户组后,该组将显示在选定的用户组列表中。
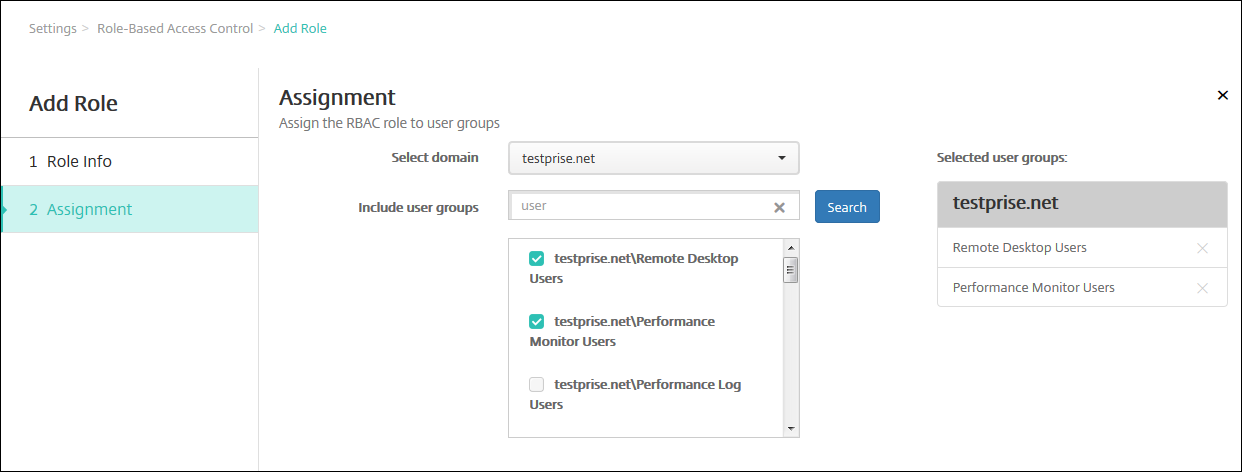 注意:要从选定的用户组列表中删除用户组,请单击用户组名称旁边的 X。
-
-
单击保存。