Panoramica
Introduzione
Citrix DaaS™ è un servizio che fornisce la virtualizzazione di app e desktop, offrendo all’IT il controllo di macchine virtuali, applicazioni e sicurezza ospitate in locale o nel cloud, fornendo al contempo accesso da qualsiasi luogo per qualsiasi dispositivo. Gli utenti finali possono utilizzare applicazioni e desktop indipendentemente dal sistema operativo e dall’interfaccia del dispositivo.
Utilizzando Citrix DaaS, è possibile distribuire app e desktop virtuali sicuri su qualsiasi dispositivo, lasciando la maggior parte dell’installazione, della configurazione e degli aggiornamenti a Citrix. Si mantiene il controllo completo su applicazioni, criteri e utenti, offrendo al contempo la migliore esperienza utente su qualsiasi dispositivo.
Citrix DaaS consente di gestire insieme i carichi di lavoro del data center locale e del cloud pubblico in una distribuzione ibrida. È possibile connettersi ai cloud pubblici Microsoft Azure, Amazon Web Services (AWS) e Google Cloud, oltre a hypervisor locali come XenServer®, Microsoft Hyper-V, Nutanix AHV e VMware vSphere. L’approccio ibrido e multi-cloud offre la flessibilità di distribuire diverse applicazioni in diverse posizioni delle risorse in tutto il mondo.
Citrix DaaS offre diversi modi per distribuire app e desktop.
- (/it-it/citrix-daas/delivery-methods.html) descrive i modi principali, con casi d’uso e pro/contro.
- (/it-it/tech-zone/learn/tech-briefs/cvads.html#delivery-models) elenca più scelte e offre anche confronti tra i modelli VDI.
(#citrix-managed-azure) semplifica ulteriormente la distribuzione di app e desktop virtuali. Con Citrix Managed Azure, Citrix gestisce anche l’hosting dei carichi di lavoro di Azure.
Ulteriori informazioni sui vantaggi dell’utilizzo di questo servizio (/it-it/tech-zone/learn/tech-briefs/daas.html#why-migrate-to-citrix-daas).
Panoramica del sito
Il seguente grafico mostra i servizi e i componenti con cui gli amministratori Citrix lavorano in una distribuzione di produzione Citrix DaaS (nota anche come sito).
Immagine dei componenti del servizio (/en-us/citrix-daas/media/site-overview.png)
Come mostrato nel grafico, Citrix gestisce i servizi e i componenti di accesso e gestione degli utenti in Citrix Cloud. Le applicazioni e i desktop che si distribuiscono agli utenti risiedono su macchine in una o più posizioni delle risorse. In una distribuzione Citrix DaaS, una posizione delle risorse contiene componenti dal livello di accesso e dai livelli di risorse. Ogni posizione delle risorse è considerata una (/it-it/citrix-daas/manage-deployment/zones.html).
Se di recente si è migrati da Citrix Virtual Apps and Desktops™, si noterà che Citrix DaaS elimina la maggior parte del lavoro di configurazione dei componenti richiesto in una distribuzione locale.
Componenti e servizi gestiti da Citrix
-
Delivery Controller: Citrix DaaS fornisce la funzionalità per bilanciare il carico di applicazioni e desktop, autenticare gli utenti e gestire o dare priorità alle connessioni direttamente dal cloud, senza la necessità di gestire i Delivery Controller, come con Citrix Virtual Apps and Desktops.
-
Database: I dati di configurazione del sito, monitoraggio e registrazione della configurazione vengono archiviati dal servizio cloud, eliminando il requisito del database SQL del prodotto on-premise Citrix Virtual Apps and Desktops.
-
Licenze: Gestisce le licenze e fornisce statistiche sull’utilizzo.
-
Studio: Una console centrale basata sul Web che consente di configurare, gestire e monitorare le distribuzioni DaaS per la fornitura di app e desktop virtuali. Per maggiori informazioni, vedere Pianificare e creare una distribuzione e Gestire le distribuzioni.
È anche possibile utilizzare le API di servizio e i comandi PowerShell per configurare e gestire le distribuzioni DaaS.
-
Monitor: La console Monitor consente ai team di supporto IT e help desk di monitorare un ambiente, risolvere i problemi prima che diventino critici ed eseguire attività di supporto per gli utenti finali. Le visualizzazioni includono:
-
Dati di sessione in tempo reale dal Broker Service nel Controller, che include i dati dall’agente broker nel Virtual Deliver Agent (VDA).
-
Dati storici dal Monitor Service nel Controller.
-
Dati sul traffico HDX™ (noto anche come traffico ICA).
-
-
Cloud Connector: Un Cloud Connector è il canale di comunicazione tra i componenti in Citrix Cloud e i componenti nella posizione delle risorse. Nella posizione delle risorse, il Cloud Connector agisce come proxy per il Delivery Controller™ in Citrix Cloud.
Ogni posizione delle risorse contiene almeno un Cloud Connector. Per la ridondanza, si consigliano due o più Cloud Connector.
- Quando si utilizza Studio per il provisioning delle macchine, è necessario installare prima i Cloud Connector dalla console Citrix Cloud™. Per i dettagli, vedere Cloud Connector.
- Quando si utilizza Quick Deploy per il provisioning di macchine Azure, Citrix crea la posizione delle risorse e i Cloud Connector al momento della creazione di un catalogo.
Dopo l’installazione dei Cloud Connector, Citrix li gestisce e li aggiorna. Le uniche attività gestite dal cliente sono gli aggiornamenti di Windows e le patch dei Cloud Connector.
Studio
Studio è un portale centrale basato sul web che consente di configurare, gestire e monitorare le distribuzioni DaaS per la distribuzione di app e desktop virtuali.
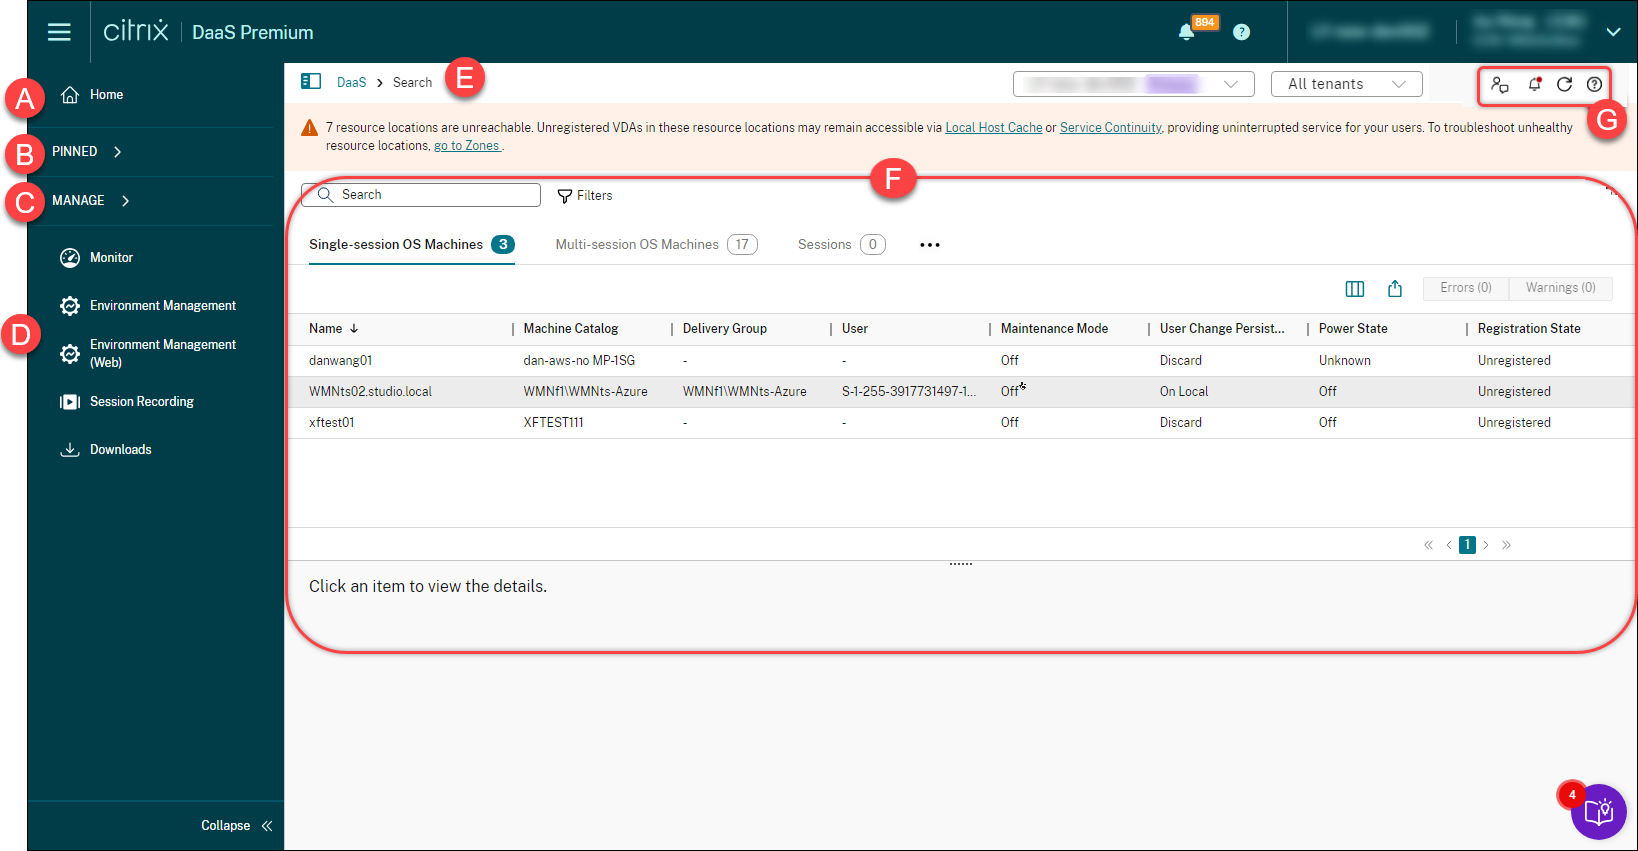
| Riferimento | Area | Descrizione |
|---|---|---|
| A | Home | Fornisce una panoramica della distribuzione e dei carichi di lavoro di Citrix DaaS, insieme a informazioni che ti aiutano a ottenere il massimo dall’abbonamento. Per maggiori informazioni, consulta la pagina Home. |
| B | FISSATI | Visibile solo dopo aver fissato un nodo nel riquadro sinistro. Elenca i nodi che hai fissato. |
| C
|
GESTISCI
|
|
| D
|
Altri
|
|
| E | Percorso di navigazione | Fornisce contesto e consente una navigazione rapida alle pagine di livello superiore. |
| F | Riquadro di lavoro | Visualizza le azioni e i dettagli di un nodo selezionato. |
| G
|
Azioni comuni
|
Visualizza azioni comuni come Invia feedback, personalizza la pagina Home, accedi al Centro notifiche e altro ancora.
|
|
Componenti e tecnologie gestiti dal cliente
-
Citrix Gateway: Quando gli utenti si connettono dall’esterno del firewall aziendale, Citrix DaaS può utilizzare la tecnologia Citrix Gateway per proteggere queste connessioni con TLS. L’appliance virtuale Citrix Gateway o VPX è un’appliance SSL VPN distribuita nella DMZ. Fornisce un unico punto di accesso sicuro attraverso il firewall aziendale.
Citrix installa e gestisce il servizio Citrix Gateway in Citrix Cloud. È inoltre possibile installare facoltativamente Citrix Gateway nelle posizioni delle risorse.
-
Active Directory: Active Directory viene utilizzato per l’autenticazione e l’autorizzazione. Autentica gli utenti e garantisce che abbiano accesso alle risorse appropriate. L’identità di un abbonato definisce i servizi a cui ha accesso in Citrix Cloud. Questa identità proviene dagli account di dominio di Active Directory forniti dai domini all’interno della posizione delle risorse.
-
Provider di identità (IdP): L’IdP è l’autorità finale per l’identità dell’utente. Gli IdP supportati includono: Active Directory on-premise, Active Directory più token, Microsoft Entra ID, Citrix Gateway e Okta. Per maggiori informazioni, vedere:
-
Virtual Delivery Agent (VDA): Ogni macchina fisica o virtuale che fornisce risorse (applicazioni e desktop) deve avere un VDA Citrix installato su di essa. I VDA stabiliscono e gestiscono la connessione tra la macchina su cui sono installati e il dispositivo utente, e applicano le policy configurate per la sessione.
Il VDA si registra con un Delivery Controller, utilizzando un Cloud Connector nella posizione delle risorse come proxy.
Sono disponibili diversi tipi di VDA:
- I VDA per sistemi operativi Windows multi-sessione consentono a più utenti di connettersi alla macchina contemporaneamente. Questo tipo di VDA è solitamente installato su server Windows.
-
I VDA per sistemi operativi Windows a sessione singola consentono a un solo utente di connettersi a una macchina alla volta. Questo tipo di VDA è solitamente utilizzato per VDI.
Una versione core di questo tipo di VDA è disponibile per l’uso con la funzionalità Accesso remoto PC. Contiene un sottoinsieme delle funzionalità del VDA a sessione singola completo.
- I VDA Linux supportano app e desktop virtuali basati su una distribuzione RHEL, CentOS, SUSE o Ubuntu.
In tutta la documentazione di questo servizio, “VDA” si riferisce spesso all’agente e alla macchina su cui è installato.
-
Hypervisor e servizi cloud: Nella maggior parte dei siti di produzione, le istanze di app e desktop (carichi di lavoro) che rendi disponibili (pubblichi) ai tuoi utenti sono “ospitate” da un hypervisor o servizio cloud supportato. (La funzionalità Accesso remoto PC è solitamente utilizzata con macchine fisiche. Pertanto, non utilizza hypervisor o servizi cloud per il provisioning delle macchine.)
-
Quando si utilizza Studio, si crea prima una connessione a un hypervisor host o a un servizio cloud supportato. Successivamente, si utilizza un’immagine (creata tramite quell’host) per creare un catalogo di macchine che contengono le istanze di app e desktop. Infine, si crea un gruppo di consegna. Citrix fornisce vari strumenti per semplificare e facilitare la creazione e la manutenzione di questi host di sessione.
-
Quando si utilizza Quick Deploy per distribuire carichi di lavoro Azure, è necessario creare solo il catalogo. Anche se è possibile utilizzare la propria sottoscrizione Azure durante la creazione del catalogo, l’utilizzo di una sottoscrizione Citrix Managed Azure elimina la necessità di gestire anche l’host.
Le istanze di app e desktop pubblicate possono essere on-premise, ospitate in cloud pubblici o in una combinazione ibrida di entrambi.
-
-
Citrix StoreFront™: Citrix StoreFront è il livello di accesso ospitato dal cliente, in alternativa a Citrix® StoreFront Cloud. Per maggiori informazioni, vedere StoreFront e Citrix® StoreFront Cloud ).
Oggetti da configurare per distribuire desktop e applicazioni
È possibile configurare i seguenti elementi per distribuire app e desktop in un ambiente di produzione.
-
Connessione host: Una connessione host (menzionata in precedenza) consente la comunicazione tra i componenti nel piano di controllo (Citrix Cloud) e i VDA in una posizione delle risorse. Le specifiche di connessione includono:
- L’indirizzo e le credenziali per accedere all’host
- Il metodo di archiviazione da utilizzare e le macchine da utilizzare per l’archiviazione
- Quale rete possono utilizzare le VM
Ricorda: quando si utilizza Quick Deploy, non è necessario creare una connessione. E se si utilizza Citrix Managed Azure, Citrix gestisce anche l’hosting.
-
Catalogo: Nelle interfacce Studio e Monitor, i cataloghi sono chiamati “cataloghi macchine”. Un catalogo è una raccolta di macchine virtuali o fisiche che hanno lo stesso tipo di sistema operativo (ad esempio, Windows multi-sessione, Ubuntu single-sessione).
Quando si crea un catalogo, di solito si utilizza un’immagine, nota anche come modello. (I cataloghi di accesso remoto ai PC di solito contengono macchine fisiche, quindi non è necessaria alcuna immagine.)
-
Quando si utilizza Quick Deploy, Citrix fornisce diverse immagini preparate da Citrix che è possibile utilizzare per creare le proprie immagini personalizzate. Oppure, è possibile importare immagini dalla propria sottoscrizione Azure.
-
Quando si utilizza Studio per creare VM utilizzando un tipo di host supportato, l’immagine di solito deve essere creata e risiedere su una macchina host. Quando si crea il catalogo, si fornisce il percorso di tale immagine.
Indipendentemente da dove risiede l’immagine, è possibile installare applicazioni sull’immagine, se si desidera che tali app siano presenti su tutte le macchine create da quell’immagine (e non si desidera virtualizzare tali app).
Una volta che l’immagine è pronta, si crea il catalogo.
- Per le VM, MCS crea le macchine e il catalogo.
- Per l’accesso remoto al PC, MCS crea semplicemente il catalogo, perché le macchine fisiche esistono già.
Per maggiori informazioni su MCS, vedere Gestione delle immagini.
-
-
Gruppo di consegna: un gruppo di consegna specifica:
- Una o più macchine da un catalogo.
- Gli utenti autorizzati ad accedere a tali macchine.
- Le applicazioni e i desktop a cui gli utenti possono accedere tramite il loro store.
Quando si utilizza Quick Deploy, un gruppo di consegna viene creato automaticamente. (Appare solo nell’interfaccia di Studio.)
-
Gruppo di applicazioni: i gruppi di applicazioni consentono di gestire raccolte di applicazioni. È possibile creare gruppi di applicazioni per applicazioni condivise tra diversi gruppi di consegna o utilizzate da un sottoinsieme di utenti all’interno dei gruppi di consegna. I gruppi di applicazioni sono facoltativi.
Citrix Managed Azure
Citrix Managed Azure è un’opzione disponibile in diverse edizioni di Citrix DaaS. L’utilizzo di Citrix Managed Azure semplifica la distribuzione di app e desktop virtuali da Azure. Citrix gestisce l’infrastruttura per l’hosting dei carichi di lavoro di Azure.
Con Citrix Managed Azure, si ottiene un abbonamento Azure gestito da Citrix dedicato e una posizione delle risorse. In tale abbonamento Azure, si crea un catalogo di VM. È possibile:
- Distribuire macchine Windows OS a sessione singola e multi-sessione o macchine Linux OS, da varie versioni supportate.
- Scegliere da un elenco curato di tipi di calcolo e opzioni di archiviazione in regioni selezionate.
- Eseguire il provisioning di carichi di lavoro persistenti o non persistenti su tali macchine.
- Scegli tra diverse immagini fornite da Citrix che hanno l’ultima versione di VDA installata. Quindi, dall’interfaccia Citrix, puoi creare la tua immagine da quel modello e personalizzarla. Puoi anche importare e utilizzare immagini dalle tue sottoscrizioni Azure.
Anche se Citrix gestisce la capacità di Azure, se desideri comunicare con le risorse esistenti sulla tua sottoscrizione Azure, puoi utilizzare il peering di Azure VNet per connettere le risorse. Puoi anche utilizzare il gateway VPN di Azure per connetterti direttamente alle tue risorse locali.
Per informazioni sulla sicurezza e sulle responsabilità quando si utilizza Citrix Managed Azure, consulta Panoramica sulla sicurezza tecnica per Citrix Managed Azure.
Ordinare Citrix Managed Azure
Per ottenere una sottoscrizione Citrix Managed Azure, devi sottoscrivere un’offerta di servizi Citrix supportata e quindi ordinare i fondi di consumo di Citrix Managed Azure. Puoi ordinare Citrix DaaS e i fondi di consumo tramite Citrix o da Azure Marketplace. Citrix Managed Azure è supportato sulle seguenti offerte di servizi:
- Citrix DaaS, edizioni Advanced, Advanced Plus e Premium
- Citrix DaaS Standard per l’edizione Azure
Per i dettagli, consulta Iscriversi a Citrix DaaS.
Riepilogo dei vantaggi di Citrix Managed Azure
L’utilizzo di Citrix Managed Azure offre diversi vantaggi:
- Il percorso più rapido verso i vantaggi del cloud ibrido.
- Scarica la gestione IT dell’infrastruttura. Fornisce un’esperienza di amministrazione che mette l’IT in controllo senza le sfide di gestione e manutenzione.
- Consente di scalare rapidamente le soluzioni di lavoro.
- Fornisce una sottoscrizione Azure separata gestita e mantenuta da Citrix. Questo isola l’attività dalle altre sottoscrizioni Azure.
- Mantieni la flessibilità di creare e gestire carichi di lavoro utilizzando le tue sottoscrizioni Azure. La tua distribuzione può includere carichi di lavoro che utilizzano la sottoscrizione Citrix Managed Azure e carichi di lavoro che utilizzano le tue sottoscrizioni Azure (gestite dal cliente).
- Utilizza un vero modello di Infrastructure as a Service (IaaS) basato sul consumo.
- Sono disponibili diverse tecnologie per creare connessioni alle proprie reti on-premise (come il peering di VNet di Azure e il gateway VPN di Azure). Ciò consente agli utenti di accedere alle risorse della rete, come i file server.
La distribuzione e la gestione di Citrix Managed Azure da questo servizio utilizzano l’interfaccia di gestione Quick Deploy.
Per maggiori informazioni, contattare il proprio rappresentante Citrix.
Distribuzione di applicazioni e desktop agli utenti
Citrix® StoreFront e Citrix® StoreFront Cloud
StoreFront e Citrix® StoreFront Cloud sono i livelli di accesso che forniscono un’interfaccia utente per consentire agli utenti finali di visualizzare e avviare app e desktop. All’interno di StoreFront e Citrix® StoreFront Cloud è possibile definire uno o più store, ciascuno con un URL. Gli utenti finali possono accedere a questi store utilizzando l’app Citrix Workspace o un browser web.
-
Citrix® StoreFront Cloud è il livello di accesso gestito da Citrix. Una volta effettuato il provisioning di DaaS, Citrix® StoreFront Cloud è disponibile nel menu principale. È necessario configurare l’URL, l’autenticazione e altre impostazioni. Per maggiori informazioni, consultare Introduzione a Citrix® StoreFront Cloud.
-
StoreFront è il livello di accesso gestito dal cliente. È possibile installare StoreFront sui server della rete aziendale. Gli utenti finali possono connettersi direttamente agli store ospitati da StoreFront tramite la rete. È possibile fornire accesso remoto utilizzando un Citrix Gateway. StoreFront può utilizzare la Local Host Cache per fornire accesso alle risorse quando DaaS non è raggiungibile. Per maggiori informazioni, consultare Introduzione. Vedere Accesso utente per considerazioni sull’utilizzo di StoreFront in un ambiente di servizio.
È possibile utilizzare entrambi i livelli di accesso. Ad esempio, è possibile utilizzare Citrix® StoreFront Cloud per l’accesso remoto, distribuendo al contempo StoreFront on-premise per le aree della rete aziendale che necessitano di una maggiore resilienza contro le interruzioni di rete.
App Citrix Workspace
Dal lato utente, l’app Citrix Workspace è installata sui dispositivi utente e su altri endpoint, come i desktop virtuali. L’app Citrix Workspace fornisce agli utenti un accesso sicuro e self-service a documenti, applicazioni e desktop da qualsiasi dispositivo, inclusi smartphone, tablet e PC. L’app Citrix Workspace fornisce accesso on-demand ad applicazioni Windows, web e Software as a Service (SaaS).
Per i dispositivi che non possono installare il software dell’app Citrix Workspace, l’app Citrix Workspace per HTML5 fornisce una connessione tramite un browser web compatibile con HTML5.
L’app Citrix Workspace è disponibile per vari sistemi operativi. Per i dettagli, consultare App Citrix Workspace.
Accordo sul livello di servizio
Citrix DaaS è progettato utilizzando le migliori pratiche del settore per raggiungere la scalabilità cloud e un elevato grado di disponibilità del servizio.
Per dettagli completi sull’impegno di Citrix per la disponibilità dei servizi Citrix Cloud, consultare il Contratto sul livello di servizio.
Le prestazioni rispetto a questo obiettivo possono essere monitorate su base continuativa all’indirizzo https://status.cloud.com.
Limitazioni
Il calcolo di questo obiettivo di livello di servizio non includerà la perdita di disponibilità dovuta alle seguenti cause:
- Mancato rispetto da parte del cliente dei requisiti di configurazione per Citrix DaaS documentati nella documentazione del prodotto su https://docs.citrix.com.
- Causato da qualsiasi componente non gestito da Citrix, inclusi, a titolo esemplificativo, macchine fisiche e virtuali controllate dal cliente, sistemi operativi installati e gestiti dal cliente, apparecchiature di rete o altro hardware installati e controllati dal cliente; impostazioni di sicurezza, criteri di gruppo e altre politiche di configurazione definite e controllate dal cliente; guasti del provider di cloud pubblico, guasti del provider di servizi Internet o altri fattori esterni al controllo di Citrix.
- Interruzione del servizio dovuta a ragioni al di fuori del controllo di Citrix, inclusi disastri naturali, guerre o atti di terrorismo, azioni governative.
Ulteriori informazioni
- Diagrammi di Citrix DaaS
- Architettura di riferimento e metodi di distribuzione di Citrix DaaS
- Panoramica sulla sicurezza tecnica
- Porte di rete
- Avvisi di terze parti
- Requisiti di sistema
-
Funzionalità
- Un’introduzione alle tecnologie HDX, più dettagli su Dispositivi, Grafica e Multimedia.
- Accesso remoto al PC: Consente agli utenti di accedere in remoto da qualsiasi luogo a un PC fisico in ufficio. È possibile configurare l’accesso remoto al PC utilizzando Studio.
- Pubblicare contenuto: Pubblicare un’applicazione che è semplicemente un URL o un percorso UNC a una risorsa.
- VDI server: Fornire un desktop da un sistema operativo server per un singolo utente.
-
Per Citrix DaaS Standard per Azure, consultare la sua documentazione di prodotto dedicata.
-
Per informazioni sulla disponibilità delle funzionalità nei prodotti e nelle edizioni Citrix DaaS, consultare la matrice delle funzionalità di Citrix DaaS.
- La serie di corsi Citrix Cloud Learning Series offre corsi di formazione per iniziare a utilizzare Citrix Cloud e i suoi servizi. È possibile visualizzare in sequenza tutti i moduli, dalle introduzioni alla pianificazione e alla creazione di servizi. È inoltre possibile scegliere singoli moduli o segmenti specifici per attività all’interno di un modulo. Vedere Cloud Learning Series.
Per iniziare
Per imparare a configurare la distribuzione, iniziare con Pianificare e creare una distribuzione. Questo riepilogo guida l’utente attraverso i passaggi principali del processo e fornisce collegamenti a ulteriori informazioni e procedure dettagliate.
In questo articolo
- Introduzione
- Panoramica del sito
- Componenti e servizi gestiti da Citrix
- Studio
- Componenti e tecnologie gestiti dal cliente
- Oggetti da configurare per distribuire desktop e applicazioni
- Citrix Managed Azure
- Distribuzione di applicazioni e desktop agli utenti
- Accordo sul livello di servizio
- Ulteriori informazioni
- Per iniziare