
XenMobile Server 10.13 中的新增功能
XenMobile Server 10.13(/zh-cn/xenmobile/server/downloads/product-documentation-xenmobile-server-10-13.pdf) (PDF 下载)
继续支持从 Citrix ADC 中弃用的经典策略
Citrix 最近宣布,从 Citrix ADC 12.0 build 56.20 开始,将弃用一些基于经典策略的功能。Citrix ADC 弃用通知对现有 XenMobile Server 与 Citrix Gateway 的集成没有影响。XenMobile Server 将继续支持经典策略,无需采取任何措施。
弃用公告
有关即将淘汰的 Citrix XenMobile 功能的提前通知,请参阅 弃用。
将端点升级到 iOS 14.5 之前
Citrix 建议在将任何端点升级到 iOS 14.5 之前,执行以下操作以缓解应用程序崩溃问题:
-
将 Citrix Secure Mail 和 Secure Web 升级到 21.2.X 或更高版本。请参阅 升级 MDX 或企业应用程序。
-
如果您使用 MDX Toolkit,请使用 MDX Toolkit 21.3.X 或更高版本封装所有第三方 iOS 应用程序。请查看 MDX Toolkit 下载页面 以获取最新版本。
升级本地 Citrix ADC 之前
将本地 Citrix ADC 升级到某些版本可能会导致单点登录错误。在浏览器中使用“公司员工登录”选项单点登录到 Citrix Files 或 ShareFile 域 URL 会导致错误。用户无法登录。
要解决此问题:如果您尚未在 Citrix Gateway 上从 ADC CLI 运行以下命令,请运行它以启用全局 SSO:
`set vpn parameter SSO ON`
 `bind vpn vs <vsName> -portalTheme X1`
有关详细信息,请参阅:
-
Citrix ADC 版本 (功能阶段) 13.0 Build 67.39/67.43
升级到 XenMobile 10.13(本地部署)之前
某些系统要求已更改。有关信息,请参阅系统要求和兼容性和XenMobile 兼容性。
-
如果运行要升级的 XenMobile® Server 的虚拟机 RAM 小于 8 GB,建议将 RAM 增加到至少 8 GB。
-
在更新到最新版本的 XenMobile Server 10.13 之前,请将您的 Citrix License Server 更新到 11.16 或更高版本。最新版本的 XenMobile 需要 Citrix License Server 11.16(最低版本)。注意:XenMobile 10.13 中的客户成功服务日期(以前称为 Subscription Advantage 日期)是 September 29, 2020。您的 Citrix 许可证上的客户成功服务日期必须晚于此日期。您可以在 License Server 中查看许可证旁边的日期。如果将最新版本的 XenMobile 连接到较旧的 License Server 环境,则连接性检查将失败,并且您无法配置 License Server。要续订许可证上的日期,请从 Citrix Portal 下载最新的许可证文件,然后将文件上传到许可服务器。请参阅客户成功服务。
-
对于群集环境:向运行 iOS 11 及更高版本的设备部署 iOS 策略和应用程序具有以下要求。如果 Citrix Gateway 配置为 SSL 持久性,则必须在所有 XenMobile Server 节点上打开端口 80。
-
建议:在安装 XenMobile 更新之前,请使用 VM 中的功能为系统创建快照。此外,请备份您的系统配置数据库。如果在升级过程中遇到问题,完整的备份可帮助您恢复。
要升级
此版本中,XenMobile 支持 VMware ESXi 7.0。请确保在安装或升级 ESXi 7.0 之前升级到 10.13。
您可以直接从 XenMobile 10.12.x 或 10.11.x 升级到 XenMobile 10.13。要执行升级,请下载最新的可用二进制文件:转到
<https://www.citrix.com/downloads>。导航到 Citrix Endpoint Management (XenMobile) > XenMobile Server > Product Software > XenMobile Server 10。在适用于您的虚拟机管理程序的 XenMobile Server 软件磁贴上,单击 Download File。
要上传升级,请使用 XenMobile 控制台中的 Release Management 页面。请参阅使用发布管理页面进行升级。
升级后
如果涉及出站连接的功能停止工作,并且您没有更改连接配置,请检查 XenMobile Server 日志中是否存在以下错误:“Unable to connect to the VPP Server: Host name '192.0.2.0' does not match the certificate subject provided by the peer” (无法连接到 VPP 服务器:主机名 '192.0.2.0' 与对等方提供的证书主题不匹配)。
-
证书验证错误意味着您必须在 XenMobile Server 上禁用主机名验证。
-
默认情况下,除 Microsoft PKI 服务器外,出站连接上均启用主机名验证。
-
如果主机名验证导致部署中断,请将服务器属性
disable.hostname.verification更改为true。此属性的默认值为false。
平台支持更新
-
iOS 14: XenMobile Server 和 Citrix Mobile 生产力应用程序与 iOS 14 兼容,但目前不支持任何新的 iOS 14 功能。请使用 MDX Toolkit 20.8.5 或更高版本,或使用 MAM SDK 准备应用程序。
-
Android 11: XenMobile Server 支持 Android 11。有关 Google 设备管理 API 弃用如何影响运行 Android 10+ 的设备的信息,请参阅从设备管理迁移到 Android Enterprise。另请参阅此Citrix 博客。
在单个环境中配置多种设备和应用程序管理模式
您现在可以配置单个 XenMobile 站点以支持多种注册配置。注册配置文件(enrollment profiles)的作用已扩展,以包括设备和应用程序管理的注册设置。
注册配置文件支持单个 XenMobile 控制台中的多种用例和设备迁移路径。用例包括:
-
移动设备管理 (仅 MDM)
-
MDM+移动应用程序管理 (MAM)
-
仅限 MAM
-
企业拥有的注册
-
BYOD 注册(选择退出 MDM 注册的功能)
-
将 Android 设备管理员注册迁移到 Android Enterprise 注册(完全托管、工作配置文件、专用设备)
注册配置文件取代了现已弃用的服务器属性
xms.server.mode。此更改不会影响您现有的交付组和已注册设备。
下表显示了从现有服务器属性模式到新注册配置文件功能的自动迁移路径:
| 现有服务器属性 | 新管理模式 |
|---|---|
| ENT 模式 (iOS) | 借助 Citrix MAM 进行 Apple 设备注册 |
| ENT 模式 (Android) | 借助 Citrix MAM 的旧版设备管理员 |
| 企业模式 (Android Enterprise) | 完全托管(以前称为 COPE)上的工作配置文件,借助 Citrix MAM |
| MAM 模式 (iOS 和 Android) | 思杰移动应用管理 |
| MDM 模式 (iOS) | Apple 设备注册 |
| MDM 模式 (Android) | 旧版设备管理员 |
| 移动设备管理模式 (安卓企业版) | 完全托管设备上的工作资料 |
创建交付组时,可以将注册配置文件附加到该组。如果未附加注册配置文件,XenMobile 将附加全局注册配置文件。
注册配置文件提供以下设备管理功能:
-
从 Android 设备管理员 (DA) 模式到 Android Enterprise 的更轻松迁移。 对于 Android Enterprise 设备,设置包括设备所有者模式,例如:完全托管、完全托管设备上的工作资料或专用。请参阅 Android Enterprise。
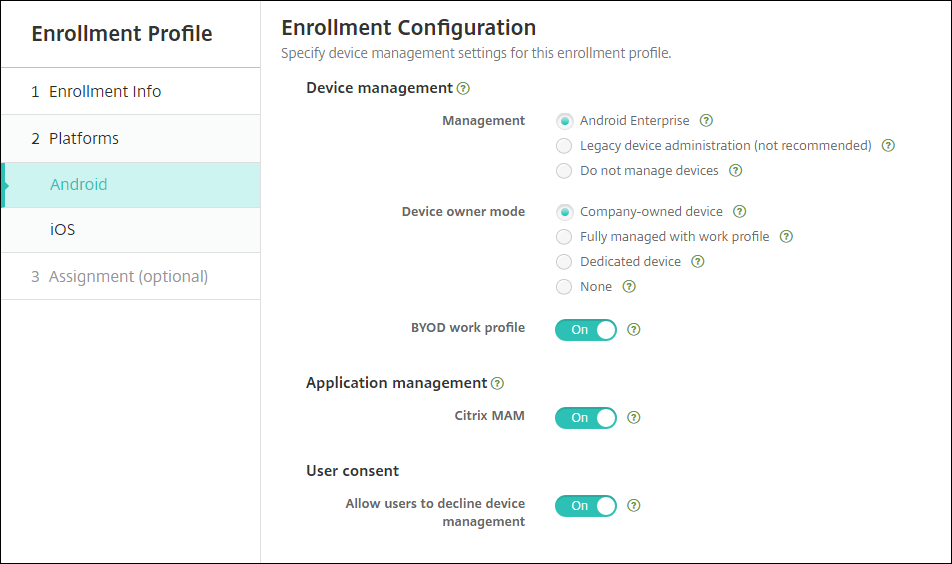 对于此升级,您当前的 XenMobile 服务器模式配置和 设置 > Android Enterprise 将映射到新的注册配置文件设置,如下所示。
当前配置 管理设置 设备所有者模式设置 Citrix MAM 设置 移动设备管理。托管式 Google Play (Android Enterprise) 安卓企业版 完全托管设备上的工作资料 关 MDM;G Suite(旧版 DA) 旧版 DA 不适用 关 MAM 不管理设备 不适用 开 MDM+MAM。托管 Google Play (安卓企业版) 安卓企业版* 完全托管设备上的工作配置文件 开 MDM+MAM;G Suite (旧版 DA) 旧版 DA* 不适用 开 * 如果需要注册,则允许用户拒绝设备管理为关。升级后,您当前的注册配置文件会反映这些映射。请考虑是否要创建其他注册配置文件,以在您从旧版 DA 迁移时处理任何新的用例。 -
更简单的 iOS 管理。 对于 iOS 设备,设置包括选择将设备注册为托管或非托管。
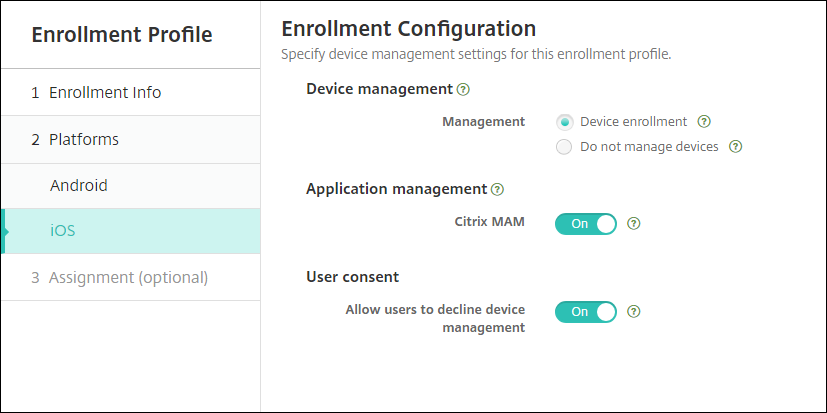 对于此升级,您的先前配置将按如下方式映射到新的注册配置文件设置。
服务器模式 管理设置 Citrix MAM 设置 MDM 设备注册 关 MAM 不管理设备 开 MDM+MAM 设备注册 开 如果需要注册,则允许用户拒绝设备管理为关。
增强型注册配置文件存在以下限制:
-
增强型注册配置文件功能不适用于一次性 PIN 或双因素身份验证注册邀请。
请参阅注册配置文件。
支持最新的基于 HTTP/2 的 APNs 提供程序 API
Apple 对 Apple 推送通知服务旧版二进制协议的支持将于 March 31, 2021 结束。Apple 建议您改用基于 HTTP/2 的 APNs 提供程序 API。XenMobile Server 现在支持基于 HTTP/2 的 API。有关详细信息,请参阅
<https://developer.apple.com/> 中的新闻更新“Apple 推送通知服务更新”。有关检查 APNs 连接的帮助,请参阅连接性检查。
以下版本的 XenMobile Server 默认启用对基于 HTTP/2 的 API 的支持:
-
XenMobile 服务器 10.13
-
XenMobile Server 10.12 滚动修补程序 5 及更高版本
如果您使用以下版本的 XenMobile Server,则必须添加服务器属性 apple.apns.http2 才能启用此支持:
-
XenMobile Server 10.12 滚动修补程序 2–4 及更高版本
-
XenMobile Server 10.11 滚动修补程序 5 及更高版本
我们不再支持 XenMobile Server 10.11,建议您升级到最新版本。
将基于设备证书的 IPsec VPN 与多个 iOS 设备结合使用
无需为每个需要基于设备证书的 IPsec VPN 的 iOS 设备配置 VPN 设备策略和凭据设备策略,而是将此过程自动化。
-
配置连接类型为 Always on IKEv2 的 iOS VPN 设备策略。
-
选择“基于设备身份的设备证书”作为设备身份验证方法。
-
选择要使用的“设备身份类型”。
-
使用 REST API 批量导入设备证书。
有关配置 VPN 设备策略的详细信息,请参阅 VPN 设备策略。有关批量导入证书的信息,请参阅 使用 REST API 批量上传证书。
Apple 批量采购应用的自动更新
添加批量购买帐户(设置 > iOS 设置)时,现在可以为所有 iOS 应用程序启用自动更新。请参阅 Apple Volume Purchase 中的 App 自动更新设置。
本地用户帐户的密码要求
在 XenMobile 控制台中添加或编辑本地用户帐户时,请务必遵循最新的密码要求。
有关详细信息,请参阅 添加本地用户帐户。
设备策略
已为 Android Enterprise 设备添加了新的设备策略和设备策略设置。
隐藏 Android Enterprise 设备上的托盘栏图标
现在可以选择 Android Enterprise 设备的托盘栏图标是隐藏还是可见。请参阅 XenMobile 选项设备策略。
工作配置文件模式或完全托管模式下 Android Enterprise 设备的更多证书管理功能
除了在托管密钥库中安装证书颁发机构外,您现在还可以管理以下功能:
控制 Android Enterprise 设备上的“使用一个锁”设置
密码设备策略中的新启用统一密码设置允许您控制设备是否需要为设备和工作配置文件设置单独的密码。在此设置之前,用户通过设备上的使用一个锁设置来控制此行为。当启用统一密码为开时,用户可以为设备和工作配置文件使用相同的密码。如果启用统一密码为关,用户不能为设备和工作配置文件使用相同的密码。默认值为关。启用统一锁设置适用于运行 Android 9.0 或更高版本的 Android Enterprise 设备。请参阅密码设备策略。
显示 Android Enterprise 设备上不合规的应用程序和快捷方式
Android Enterprise 的密码设备策略有一个新设置:在密码不合规时显示应用程序和快捷方式。启用此设置可使应用程序和快捷方式在设备密码不再合规时保持可见。Citrix 建议您创建自动化操作,以便在密码不合规时将设备标记为不合规。请参阅密码设备策略。
禁用 Android Enterprise 工作配置文件设备或完全托管设备上的打印功能
在限制设备策略中,不允许打印设置允许您指定用户是否可以打印到可从 Android Enterprise 设备访问的任何打印机。请参阅Android Enterprise 设置。
通过在自助服务终端策略中添加应用程序包名称来允许专用设备上的应用程序
您现在可以输入要在 Android Enterprise 平台上允许的包名称。请参阅Android Enterprise 设置。
管理 Android Enterprise 工作配置文件和完全托管设备的键盘锁功能
Android 键盘锁管理设备和工作挑战锁屏。使用键盘锁管理设备策略来控制:
-
工作配置文件设备上的键盘锁管理。您可以指定用户在解锁设备键盘锁和工作挑战键盘锁之前可用的功能。例如,默认情况下,用户可以使用指纹解锁并在锁屏上查看未编辑的通知。您还可以使用键盘锁管理策略禁用运行 Android 9.0 及更高版本的设备的所有生物识别身份验证。
-
完全托管和专用设备上的键盘锁管理。您可以指定在解锁键盘锁屏幕之前可用的功能,例如信任代理和安全摄像头。或者,您可以选择禁用所有键盘锁功能。
请参阅键盘锁管理设备策略。
在 XenMobile 控制台中发布 Android Enterprise 企业应用
添加 Android Enterprise 私有应用时,您不再需要注册 Google Play 开发者帐户。XenMobile 控制台会打开一个托管的 Google Play 商店 UI,供您上传和发布 APK 文件。有关详细信息,请参阅添加企业应用。
在 XenMobile 控制台中发布 Android Enterprise Web 应用
您不再需要前往托管的 Google Play 或 Google 开发者门户来为 XenMobile 发布 Android Enterprise Web 应用。当您在 Configure > Apps > Web link 中单击 Upload 时,会打开一个托管的 Google Play 商店 UI,供您上传和保存文件。应用审批和发布大约需要 10 分钟。有关详细信息,请参阅添加 Web 链接。
使用 XenMobile Server REST API 批量将证书上传到 iOS 设备
如果逐个上传证书不切实际,请使用 XenMobile Server REST API 批量将证书上传到 iOS 设备。
-
配置连接类型为 Always on IKEv2 的 iOS VPN 设备策略。
-
选择 Device Certificate Based on Device Identity 作为设备身份验证方法。
-
选择要使用的 Device identity type。
-
使用 REST API 批量导入设备证书。
有关配置 VPN 设备策略的信息,请参阅VPN 设备策略。有关批量导入证书的信息,请参阅使用 REST API 批量将证书上传到 iOS 设备。
刷新加密密钥
Refresh encryption keys 选项已添加到 XenMobile CLI 的高级设置中。您可以使用此选项一次刷新一个节点的加密密钥。请参阅系统选项。
支持 ESXi 7.0
此版本中,XenMobile 支持 VMware ESXi 7.0。请务必在安装或升级 ESXi 7.0 之前升级到 10.13。
新服务器属性
以下服务器属性现已可用:
-
允许 iOS App Store 链接的主机名: 要使用公共 API 而非控制台添加适用于 iOS 的公共应用商店应用,您可以配置允许的主机名列表。
-
本地用户帐户锁定限制: 配置本地用户在帐户被锁定之前可以尝试登录的次数。
-
本地用户帐户锁定时间: 配置本地用户在多次登录尝试失败后被锁定的时长。
-
启用文件上传大小限制: 启用对上传文件最大大小的限制。
-
允许的最大文件上传大小: 设置上传文件的最大大小。
有关这些属性的更多详细信息,请参阅服务器属性。
自助磁盘清理
在故障排除菜单中提供了一个名为磁盘使用情况的新命令行界面选项。此选项允许您查看核心转储文件和支持包文件的列表。查看列表后,您可以通过命令行选择删除所有这些文件。有关命令行界面工具的更多信息,请参阅命令行界面选项。