-
Bereitstellung planen und aufbauen
-
-
WebSocket-Kommunikation zwischen VDA und Delivery Controller™
-
Verbindungen erstellen und verwalten
-
-
Identitätspools verschiedener Maschinenidentitäts-Join-Typen
-
Identitätspool einer in Active Directory eingebundenen lokalen Maschinenidentität
-
Identitätspool einer in Microsoft Entra eingebundenen Maschinenidentität
-
Identitätspool einer hybrid in Microsoft Entra eingebundenen Maschinenidentität
-
Identitätspool einer für Microsoft Intune aktivierten Maschinenidentität
-
Identitätspool einer nicht in Domäne eingebundenen Maschinenidentität
-
-
-
-
This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
Sicheres HDX™
Secure HDX ist eine Anwendungsebenenverschlüsselung (ALE)-Lösung, die verhindert, dass Netzwerkelemente im Datenverkehrspfad den HDX-Datenverkehr inspizieren können. Dies geschieht durch die Bereitstellung einer echten End-to-End-Verschlüsselung (E2EE) auf Anwendungsebene zwischen der Citrix Workspace™ App (Client) und dem VDA (Sitzungshost) unter Verwendung der AES-256-GCM-Verschlüsselung.
Systemanforderungen
Die folgende Liste zeigt die Systemanforderungen für die Verwendung von Secure HDX.
- Steuerungsebene
- Citrix DaaS™
- Citrix Virtual Apps and Desktops™ 2503 oder höher
- Sitzungshost
- Betriebssystem
- Windows 10 22H2
- Windows 11 22H2 oder höher
- Windows Server 2019 oder höher
- Virtual Delivery Agent (VDA)
- Windows: Version 2503 oder höher
- Linux: Version 2407 oder höher
- Betriebssystem
- Workspace-App
- Windows: Version 2503 oder höher
- Linux: Version 2408 oder höher
- Mac: Version 2409 oder höher
- Chrome OS: Version 2409 oder höher
- HTML5: Version 2408 oder höher
- Android: Version 2503 oder höher
- iOS: Version 2503 oder höher
- Zugriffsebene
- Citrix® StoreFront Cloud
- Citrix StoreFront 2402 oder höher
HINWEIS:
Details zur Konfiguration von Secure HDX mit Linux VDA finden Sie in der Linux VDA-Dokumentation.
Konfiguration
Secure HDX ist standardmäßig deaktiviert. Sie können diese Funktion über die Secure HDX-Einstellung in der Citrix-Richtlinie konfigurieren:
Secure HDX: Definiert, ob die Funktion aktiviert oder deaktiviert werden soll.
WICHTIG:
Wenn Secure ICA® auf den Bereitstellungsgruppen aktiviert ist, für die Sie Secure HDX aktivieren möchten, müssen Sie Secure ICA zuerst deaktivieren (Bereitstellungsgruppe bearbeiten > Benutzereinstellungen).
HDX Insight und Smart Control
Die folgenden Anforderungen müssen erfüllt sein, um HDX Insight und SmartControl mit NetScaler Gateway zu verwenden, wenn Secure HDX aktiviert ist:
- NetScaler 14.1 Build 47.46 oder neuer (14.1 Build 72.57 oder neuer für EDT-Unterstützung erforderlich).
- Netzwerktelmetrie muss in der Citrix-Richtlinie aktiviert sein. Weitere Informationen finden Sie unter Netzwerktelmetrie.
- Sitzungszuverlässigkeit muss aktiviert sein. Diese Einstellung ist standardmäßig aktiviert, stellen Sie also sicher, dass keine Richtlinien sie deaktivieren.
Hinweis:
HDX Insight und SmartControl mit Secure HDX sind nur in den folgenden Szenarien verfügbar:
- Bei Verwendung von NetScaler 14.1 Build 47.46 oder neuer (14.1 Build 72.57 oder neuer für EDT erforderlich)
- Verbindungen mit IPv4
Überlegungen
Die folgenden Punkte sind bei der Verwendung von Secure HDX zu beachten:
-
Wenn ein Benutzer versucht, eine Verbindung zu einem Sitzungshost mit aktiviertem Secure HDX herzustellen, und dabei einen Client verwendet, der die Funktion nicht unterstützt, wird die Verbindung verweigert.
-
Nur (/de-de/citrix-workspace/optimize-cvad/service-continuity-for-connectorless.html) wird mit Secure HDX unterstützt. Wenn Sie die Standardversion von Service Continuity verwenden, können Sie keine Verbindung zu Sitzungshosts herstellen, auf denen Secure HDX aktiviert ist, wenn ein Cloud-Dienstausfall vorliegt.
-
Multi-Stream ICA wird nicht unterstützt, wenn Secure HDX aktiviert ist.
-
Wenn Sie Drittanbieterlösungen verwenden, die auf der Überprüfung des HDX-Datenverkehrs basieren, würden diese nicht mehr funktionieren, wenn Sie Secure HDX aktivieren, da der HDX-Datenverkehr verschlüsselt ist.
Fehlerbehebung
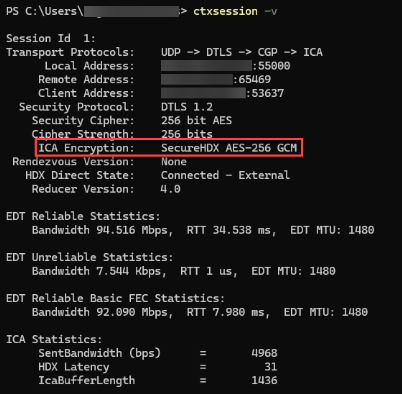
Um zu bestätigen, dass Secure HDX aktiv ist, können Sie das Dienstprogramm ctxsession.exe auf der VDA-Maschine verwenden.
Um das Dienstprogramm CtxSession.exe zu verwenden, öffnen Sie eine Eingabeaufforderung oder PowerShell innerhalb der Sitzung und führen Sie ctxsession.exe -v aus. Wenn Secure HDX verwendet wird, zeigt die ICA-Verschlüsselung SecureHDX AES-256 GCM an.
Wenn Secure HDX in der Sitzung nicht aktiviert wird
-
Stellen Sie sicher, dass die verwendete VDA-Version die Funktion gemäß den Systemanforderungen unterstützt.
-
Bestätigen Sie, dass eine Richtlinie auf den VDA angewendet wurde, die Secure HDX aktiviert, und dass keine anderen Richtlinien mit höherer Priorität die Funktion deaktivieren.
-
Wenn der Sitzungshost bereits lief, als Sie Secure HDX konfiguriert haben, starten Sie die Maschine neu, um sicherzustellen, dass die Änderungen wirksam werden.
Teilen
Teilen
In diesem Artikel
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.