Erstellen eines Microsoft Azure-Katalogs
(/de-de/citrix-daas/install-configure/machine-catalogs-create.html) beschreibt die Assistenten, die einen Maschinenkatalog erstellen. Die folgenden Informationen behandeln Details, die spezifisch für Microsoft Azure Resource Manager-Cloudumgebungen sind.
Hinweis:
Bevor Sie einen Microsoft Azure-Katalog erstellen, müssen Sie die Erstellung einer Verbindung zu Microsoft Azure abgeschlossen haben. Siehe Verbindung zu Microsoft Azure.
Erstellen eines Maschinenkatalogs
Sie können einen Maschinenkatalog auf zwei Arten erstellen:
- Studio.
- PowerShell. Siehe Citrix DaaS mit Remote PowerShell SDKs verwalten. Informationen zur Implementierung spezifischer Funktionen mit PowerShell finden Sie unter PowerShell verwenden.
Erstellen eines Maschinenkatalogs mit einem Azure Resource Manager-Image in Studio
Diese Informationen ergänzen die Anleitung unter Maschinenkataloge erstellen.
Ein Image kann eine Festplatte, ein Snapshot oder eine Image-Version einer Image-Definition innerhalb der Azure Compute Gallery sein, die zum Erstellen der VMs in einem Maschinenkatalog verwendet wird.
Bevor Sie den Maschinenkatalog erstellen, erstellen Sie ein Image in Azure Resource Manager.
Hinweis:
- Die Verwendung nicht verwalteter Datenträger zur Bereitstellung von VMs ist veraltet.
- Die Unterstützung für die Verwendung eines Master-Images aus einer anderen Region als der in der Hostverbindung konfigurierten ist veraltet. Verwenden Sie die Azure Compute Gallery, um das Master-Image in die gewünschte Region zu replizieren.
Beim Erstellen eines MCS-Maschinenkatalogs wird eine temporäre VM basierend auf der ursprünglichen VM erstellt, um Vorbereitungsaufgaben wie das Aktivieren von DHCP und das erneute Aktivieren von Lizenzen durchzuführen. Diese temporäre VM wird als Vorbereitungs-VM bezeichnet. Der Name dieser Vorbereitungs-VM folgt dem Format Preparati-84x9n, wobei die letzten fünf Zeichen zufällig generiert werden, um Duplikate zu vermeiden. Die Namenskonvention für diese Vorbereitungs-VM ist fest und kann nicht angepasst werden. Nach Abschluss der Vorbereitungsaufgaben wird die Vorbereitungs-VM zerstört.
Um die Netzwerkverbindung von der Vorbereitungs-VM zu trennen, wird eine Netzwerksicherheitsgruppe erstellt, die den gesamten eingehenden und ausgehenden Datenverkehr verweigert. Die Netzwerksicherheitsgruppe wird automatisch einmal pro Katalog erstellt. Der Name der Netzwerksicherheitsgruppe lautet Citrix-Deny-All-a3pgu-GUID, wobei GUID zufällig generiert wird. Beispiel: Citrix-Deny-All-a3pgu-3f161981-28e2-4223-b797-88b04d336dd1.
Im Assistenten zur Erstellung von Maschinenkatalogen:
-
Die Seiten Maschinentyp und Maschinenverwaltung enthalten keine Azure-spezifischen Informationen. Befolgen Sie die Anweisungen im Artikel Maschinenkataloge erstellen.
-
Wählen Sie auf der Seite Image ein Image aus, das Sie als Masterimage für alle Maschinen im Katalog verwenden möchten. Der Assistent Image auswählen wird angezeigt. Führen Sie die folgenden Schritte aus, um ein Image auszuwählen:
- (Nur anwendbar für Verbindungen, die mit freigegebenen Images innerhalb oder über Mandanten hinweg konfiguriert sind) Wählen Sie ein Abonnement aus, in dem sich das Image befindet.
- Wählen Sie eine Ressourcengruppe aus.
- Navigieren Sie zum verwalteten Azure-Datenträger, zur Azure Compute Gallery oder zur Azure-Imageversion.
Beachten Sie beim Auswählen eines Images Folgendes:
- Stellen Sie sicher, dass ein Citrix VDA auf dem Image installiert ist.
- Wenn Sie einen Datenträger auswählen, der an eine VM angehängt ist, müssen Sie die VM herunterfahren, bevor Sie mit dem nächsten Schritt fortfahren.
Hinweis:
- Das Abonnement, das der Verbindung (Host) entspricht, die die Maschinen im Katalog erstellt hat, ist mit einem grünen Punkt gekennzeichnet. Die anderen Abonnements sind diejenigen, die die Azure Compute Gallery mit diesem Abonnement teilen. In diesen Abonnements werden nur freigegebene Galerien angezeigt. Informationen zum Konfigurieren freigegebener Abonnements finden Sie unter Images innerhalb eines Mandanten (abonnementübergreifend) freigeben und Images mandantenübergreifend freigeben.
- Sie können ein Bereitstellungsschema mit einem kurzlebigen Betriebssystemdatenträger unter Windows mit Trusted Launch erstellen. Wenn Sie ein Image mit Trusted Launch auswählen, müssen Sie ein Maschinenprofil mit Trusted Launch auswählen, das mit vTPM aktiviert ist. Informationen zum Erstellen von Maschinenkatalogen mit kurzlebigen Betriebssystemdatenträgern finden Sie unter Erstellen von Maschinen mit kurzlebigen Betriebssystemdatenträgern.
- Während die Image-Replikation läuft, können Sie fortfahren und das Image als Masterimage auswählen und die Einrichtung abschließen. Die Katalogerstellung kann jedoch länger dauern, während das Image repliziert wird. MCS erfordert, dass die Replikation innerhalb einer Stunde nach Beginn der Katalogerstellung abgeschlossen ist. Wenn die Replikation ein Zeitlimit überschreitet, schlägt die Katalogerstellung fehl. Sie können den Replikationsstatus in Azure überprüfen. Versuchen Sie es erneut, wenn die Replikation noch aussteht oder nachdem die Replikation abgeschlossen ist.
- Sie können einen Gen2-VM-Katalog bereitstellen, indem Sie ein Gen2-Image verwenden, um die Startzeit zu verbessern. Das Erstellen eines Gen2-Maschinenkatalogs mit einem Gen1-Image wird jedoch nicht unterstützt. Ebenso wird das Erstellen eines Gen1-Maschinenkatalogs mit einem Gen2-Image ebenfalls nicht unterstützt. Außerdem ist jedes ältere Image, das keine Generationsinformationen enthält, ein Gen1-Image.
Wählen Sie aus, ob VMs im Katalog Konfigurationen von einem Maschinenprofil erben sollen. Standardmäßig ist das Kontrollkästchen Maschinenprofil verwenden (obligatorisch für Microsoft Entra ID) aktiviert. Klicken Sie auf Maschinenprofil auswählen, um zu einer VM oder einer ARM-Vorlagenspezifikation aus einer Liste von Ressourcengruppen zu navigieren.
Beispiele für Konfigurationen, die VMs von einem Maschinenprofil erben können, sind:
- Beschleunigte Netzwerkkonfiguration
- Startdiagnose
- Host-Datenträger-Caching (bezogen auf OS- und MCSIO-Datenträger)
- Maschinengröße (sofern nicht anders angegeben)
- Auf der VM platzierte Tags
Hinweis:
- Wenn Sie ein Masterimage für Maschinenkataloge in Azure auswählen, wird das Maschinenprofil basierend auf dem von Ihnen ausgewählten Masterimage gefiltert. Das Maschinenprofil wird beispielsweise basierend auf dem Windows-Betriebssystem, dem Sicherheitstyp, der Unterstützung für den Ruhezustand und der Datenträgerverschlüsselungssatz-ID des Masterimages gefiltert.
- Die Verwendung eines Maschinenprofils mit Trusted Launch als Sicherheitstyp ist obligatorisch, wenn Sie ein Image oder einen Snapshot auswählen, bei dem Trusted Launch aktiviert ist. Sie können dann SecureBoot und vTPM aktivieren oder deaktivieren, indem Sie deren Werte im Maschinenprofil angeben. Informationen zu Azure Trusted Launch finden Sie unter https://docs.microsoft.com/de-de/azure/virtual-machines/trusted-launch.
Validieren Sie die ARM-Vorlagenspezifikation, um sicherzustellen, dass sie als Maschinenprofil zum Erstellen eines Maschinenkatalogs verwendet werden kann. Informationen zum Erstellen einer Azure-Vorlagenspezifikation finden Sie unter Erstellen einer Azure-Vorlagenspezifikation.
Es gibt zwei Möglichkeiten, die ARM-Vorlagenspezifikation zu validieren:
- Nachdem Sie die ARM-Vorlagenspezifikation aus der Ressourcengruppenliste ausgewählt haben, klicken Sie auf Weiter. Fehlermeldungen werden angezeigt, wenn die ARM-Vorlagenspezifikation Fehler enthält.
- Führen Sie einen der folgenden PowerShell-Befehle aus:
Test-ProvInventoryItem -HostingUnitName <string> -InventoryPath <string>Test-ProvInventoryItem -HostingUnitUid <Guid> -InventoryPath <string>
Zum Beispiel:
 Test-ProvInventoryItem -HostingUnitName "we-vdi0101-d-vnet" -InventoryPath machineprofile.folder/vdi01-d-rg.resourcegroup/VDD-templ-spec.templatespec/1.5.templatespecversion
 <!--NeedCopy-->
Nachdem Sie den Katalog erstellt haben, können Sie die Konfigurationen anzeigen, die das Image vom Maschinenprofil erbt. Wählen Sie im Knoten Maschinenkataloge den Katalog aus, um dessen Details im unteren Bereich anzuzeigen. Klicken Sie dann auf die Registerkarte Vorlageneigenschaften, um die Eigenschaften des Maschinenprofils anzuzeigen. Der Abschnitt Tags zeigt bis zu drei Tags an. Um alle auf der VM platzierten Tags anzuzeigen, klicken Sie auf Alle anzeigen.
Wenn Sie möchten, dass MCS VMs auf einem dedizierten Azure-Host bereitstellt, aktivieren Sie das Kontrollkästchen Hostgruppe verwenden und wählen Sie dann eine Hostgruppe aus der Liste aus. Eine Hostgruppe ist eine Ressource, die eine Sammlung dedizierter Hosts darstellt. Ein dedizierter Host ist ein Dienst, der physische Server bereitstellt, die eine oder mehrere virtuelle Maschinen hosten. Ihr Server ist Ihrem Azure-Abonnement gewidmet und wird nicht mit anderen Abonnenten geteilt. Wenn Sie einen dedizierten Host verwenden, stellt Azure sicher, dass Ihre VMs die einzigen Maschinen sind, die auf diesem Host ausgeführt werden. Diese Funktion eignet sich für Szenarien, in denen Sie behördliche oder interne Sicherheitsanforderungen erfüllen müssen. Weitere Informationen zu Hostgruppen und deren Verwendung finden Sie unter VMs auf dedizierten Azure-Hosts bereitstellen.
Wichtig:
- Es werden nur Hostgruppen angezeigt, für die die Azure-Auto-Platzierung aktiviert ist.
- Die Verwendung einer Hostgruppe ändert die Seite Virtuelle Maschinen, die später im Assistenten angeboten wird. Auf dieser Seite werden nur Maschinengrößen angezeigt, die die ausgewählte Hostgruppe enthält. Außerdem werden Verfügbarkeitszonen automatisch ausgewählt und stehen nicht zur Auswahl zur Verfügung.
-
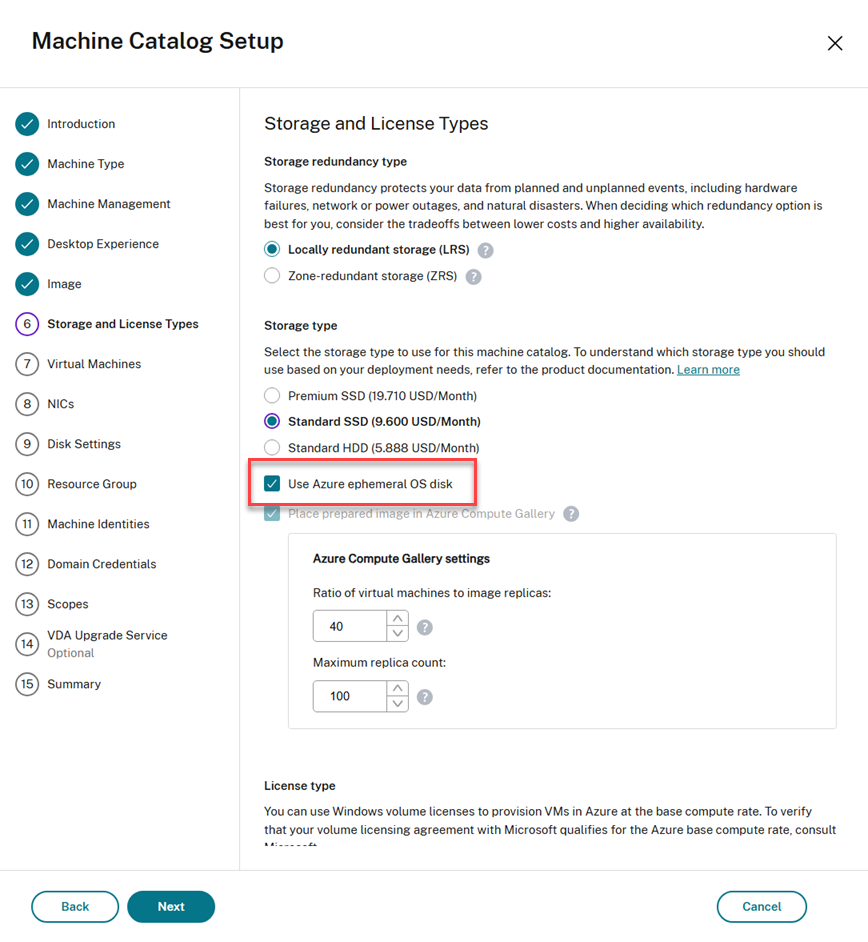
Die Seite Speicher- und Lizenztypen wird nur angezeigt, wenn Sie ein Azure Resource Manager-Image verwenden.
- Wählen Sie den Speicherredundanztyp aus:
- Lokal redundanter Speicher (LRS): Mit LRS können Sie aus allen verfügbaren Speichertypen wählen. Bei Verwendung von LRS stellt Azure die virtuellen Maschinen (VMs) ausschließlich innerhalb der angegebenen Verfügbarkeitszone bereit.
- Zonenredundanter Speicher (ZRS): ZRS ermöglicht eine größere Flexibilität bei der VM-Platzierung, da Azure VMs in jeder verfügbaren Zone starten kann. Dies ist ein entscheidender Vorteil gegenüber lokal redundantem Speicher (LRS), da die VM-Verfügbarkeit auch dann gewährleistet ist, wenn die ursprüngliche Zone des Datenträgers unzugänglich wird. ZRS ist jedoch nur mit den Speichertypen Premium SSD und Standard SSD kompatibel.
-
Wählen Sie die Speichertypen aus, die für den Maschinenkatalog verwendet werden sollen: Der Speichertyp bestimmt, welche Maschinengrößen auf der Seite Virtuelle Maschinen des Assistenten angeboten werden.
- Premium-SSD. Bietet eine leistungsstarke Speicheroption mit geringer Latenz, die für VMs mit E/A-intensiven Workloads geeignet ist.
- Standard-SSD. Bietet eine kostengünstige Speicheroption, die für Workloads geeignet ist, die eine konsistente Leistung bei niedrigeren IOPS-Werten erfordern.
- Standard-HDD. Bietet eine zuverlässige, kostengünstige Speicheroption für VMs, die latenzunempfindliche Workloads ausführen.
- Wählen Sie die Option Azure Ephemeral OS Disk verwenden. Azure Ephemeral OS Disk bietet eine kostengünstige Speicheroption, die den lokalen Datenträger der VMs zur Speicherung des Betriebssystemdatenträgers wiederverwendet. Alternativ können Sie PowerShell verwenden, um Maschinen zu erstellen, die ephemere Betriebssystemdatenträger verwenden. Weitere Informationen finden Sie unter Azure Ephemeral Disks. Beachten Sie bei der Verwendung eines ephemeren Betriebssystemdatenträgers Folgendes:
- Azure Ephemeral OS Disk und MCS I/O können nicht gleichzeitig aktiviert werden.
- Um Maschinen zu aktualisieren, die ephemere Betriebssystemdatenträger verwenden, müssen Sie ein Image auswählen, dessen Größe die Größe des Cachedatenträgers oder des temporären Datenträgers der VM nicht überschreitet.
- Sie können die Option VM und Systemdatenträger während des Power Cycles beibehalten, die später im Assistenten angeboten wird, nicht verwenden.
- Wählen Sie den Speicherredundanztyp aus:
 > Hinweis:
>
> - Der Identitätsdatenträger wird immer mit Standard-SSD erstellt, unabhängig vom gewählten Speichertyp.
> - Wenn Sie ZRS als Speicherredundanz auswählen, können Sie nur Premium-SSD und Standard-SSD auswählen.
For details about Azure storage types and storage replication, see the following:

-  [Introduction to Azure Storage](https://docs.microsoft.com/en-us/azure/storage/common/storage-introduction/)
-  [Azure premium storage: Design for high performance](https://docs.microsoft.com/en-us/azure/virtual-machines/premium-storage-performance/)
-  [Azure Storage redundancy](https://docs.microsoft.com/en-us/azure/storage/common/storage-redundancy/)

Select whether to use existing Windows licenses or Linux licenses:

-  Windows licenses: Using Windows licenses along with Windows images (Azure platform support images or custom images) lets you run Windows VMs in Azure at a reduced cost. There are two types of licenses:

    -  **Windows Server license**. Lets you use your Windows Server or Azure Windows Server licenses, allowing you to use Azure Hybrid Benefits. For details, see <https://azure.microsoft.com/en-us/pricing/hybrid-benefit/>. Azure Hybrid Benefit reduces the cost of running VMs in Azure to the base compute rate, waiving the cost of extra Windows Server licenses from the Azure gallery.

    -  **Windows Client license**. Lets you bring your Windows 10 and Windows 11 licenses to Azure, allowing you to run Windows 10 and Windows 11 VMs in Azure without the need for extra licenses. For details, see [Client Access Licenses and Management Licenses](https://www.microsoft.com/en-us/licensing/product-licensing/client-access-license).

-  Linux licenses: With bring-your-own-subscription (BYOS) Linux licenses, you do not have to pay for the software. The BYOS charge only includes the compute hardware fee. There are two types of licenses:

    -  **RHEL_BYOS**: To use RHEL_BYOS type successfully, enable Red Hat Cloud Access on your Azure subscription.
    -  **SLES_BYOS**: The BYOS versions of SLES include support from SUSE.

See the following:

-  [Verify the Windows license](#überprüfen-der-windows-lizenz)
-  [Configure the Linux license](#konfigurieren-der-linux-lizenz)

See the following documents to understand License types and their benefits:

-  <https://docs.microsoft.com/en-us/dotnet/api/microsoft.azure.management.compute.models.virtualmachine.licensetype?view=azure-dotnet>

-  <https://docs.microsoft.com/en-us/azure/virtual-machines/linux/azure-hybrid-benefit-linux>

Azure Compute Gallery is a repository for managing and sharing images. It lets you make your images available throughout your organization. We recommend that you store an image in Azure Compute Gallery when creating large non-persistent machine catalogs because doing that enables faster resets of VDA OS disks. After you select **Place prepared image in Azure Compute Gallery**, the **Azure Compute Gallery settings** section appears, letting you specify more Azure Computer Gallery settings:

-  **Ratio of virtual machines to image replicas**. Lets you specify the ratio of virtual machines to image replicas that you want Azure to keep. By default, Azure keeps a single image replica for every 40 non-persistent machines. For persistent machines, that number defaults to 1,000.

-  **Maximum replica count**. Lets you specify the maximum number of image replicas that you want Azure to keep. The default is 100.

For information on Azure Compute Gallery, see [Azure Compute Gallery](#azure-compute-gallery).

> **Note:**
>
> A gallery is created in ACG to store the image. This gallery is accessible only to MCS for VM creation and doesn't appear on the **Select an image** page.
-
Geben Sie auf der Seite Virtuelle Maschinen an, wie viele VMs Sie erstellen möchten und welche Maschinengröße. Nach der Katalogerstellung können Sie die Maschinengröße durch Bearbeiten des Katalogs ändern.
Sie können jetzt eine sekundäre VM konfigurieren, wenn die primäre Maschinengröße ihre volle Kapazität erreicht. Um sekundäre VM-Größen zu konfigurieren, klicken Sie auf Sekundäre Größe (optional).
- Im Fenster Sekundäre Maschinengröße sind die aufgelisteten VMs sowohl Spot- als auch reguläre VM-Typen. Sie können bis zu 10 sekundäre Maschinengrößen auswählen. Sobald die 10 VMs ausgewählt sind, werden die anderen aufgelisteten VMs für weitere Auswahlen deaktiviert.
- Klicken Sie auf Weiter. Im Bereich Sekundäre Maschinengröße können Sie mehrere Maschinengrößen auswählen und per Drag & Drop die Prioritätsreihenfolge ändern. Klicken Sie auf Fertig. Die ausgewählten Maschinengrößen werden unter Sekundäre Größe (optional) angezeigt. Klicken Sie auf das Bearbeitungssymbol, um sie bei Bedarf zu bearbeiten.
Hinweis:
- Wenn die Eigenschaft „Temporäre Datenträgergröße“ für eine primäre VM festgelegt ist, werden nur die sekundären VMs aufgelistet, für die die Eigenschaft „Temporäre Datenträgergröße“ festgelegt ist.
- Wenn die Eigenschaft „Temporäre Datenträgergröße“ für eine primäre VM nicht festgelegt ist, werden die sekundären VMs aufgelistet, für die die Eigenschaft „Temporäre Datenträgergröße“ nicht festgelegt ist.
- Wenn Sie die primäre VM ändern, müssen Sie die sekundäre VM neu konfigurieren.
- Maschinenprofile sind für sekundäre Maschinengrößen obligatorisch.
- Die sekundären VM-Größen, die Spot nicht unterstützen, werden nur angezeigt, wenn eine der folgenden Bedingungen erfüllt ist; andernfalls werden alle sekundären VM-Größen angezeigt:
- Die primäre VM-Größe unterstützt Spot nicht
- Die primäre VM-Größe unterstützt Spot, aber MP unterstützt Spot nicht
- Das Maschinenprofil unterstützt den Ruhezustand
- Die Seite NICs enthält keine Azure-spezifischen Informationen. Befolgen Sie die Anweisungen im Artikel Maschinenkataloge erstellen.
-
Wählen Sie auf der Seite Datenträgereinstellungen, ob der Write-Back-Cache aktiviert werden soll. Wenn die MCS-Speicheroptimierungsfunktion aktiviert ist, können Sie die folgenden Einstellungen beim Erstellen eines Katalogs konfigurieren.
Nach dem Aktivieren des Write-Back-Caches können Sie Folgendes tun:
-
Konfigurieren Sie die Größe des Datenträgers und des RAMs, die zum Zwischenspeichern temporärer Daten verwendet werden. Weitere Informationen finden Sie unter Cache für temporäre Daten konfigurieren.
-
Wählen Sie den Speichertyp für den Write-Back-Cache-Datenträger. Die folgenden Speicheroptionen stehen für den Write-Back-Cache-Datenträger zur Verfügung:
- Premium SSD
- Standard SSD
- Standard HDD
Hinweis:
Wenn Sie auf der Seite Speicher- und Lizenztypen ZRS als Speicherredundanz auswählen, wird die Speicherredundanz des Write-Back-Cache-Datenträgers standardmäßig auf ZRS festgelegt.
-
Wählen Sie, ob der Write-Back-Cache-Datenträger für die bereitgestellten VMs persistent sein soll. Wählen Sie Write-Back-Cache aktivieren, um die Optionen verfügbar zu machen. Standardmäßig ist Nicht-persistenter Write-Back-Cache-Datenträger verwenden ausgewählt.
-
Wählen Sie den Typ für die Write-Back-Cache-Festplatte aus.
- Nicht persistente Write-Back-Cache-Festplatte verwenden. Wenn diese Option ausgewählt ist, wird die Write-Back-Cache-Festplatte bei jedem Neustart gelöscht. Alle darauf umgeleiteten Daten gehen verloren. Wenn die temporäre Festplatte der VM ausreichend Speicherplatz hat, wird sie zum Hosten der Write-Back-Cache-Festplatte verwendet, um Ihre Kosten zu senken. Nach der Katalogerstellung können Sie überprüfen, ob die bereitgestellten Maschinen die temporäre Festplatte verwenden. Klicken Sie dazu auf den Katalog und überprüfen Sie die Informationen auf der Registerkarte Vorlageneigenschaften. Wenn die temporäre Festplatte verwendet wird, sehen Sie Nicht persistente Write-Back-Cache-Festplatte und ihr Wert ist Ja (unter Verwendung der temporären Festplatte der VM). Andernfalls sehen Sie Nicht persistente Write-Back-Cache-Festplatte und ihr Wert ist Nein (nicht unter Verwendung der temporären Festplatte der VM).
- Persistente Write-Back-Cache-Festplatte verwenden. Wenn diese Option ausgewählt ist, bleibt die Write-Back-Cache-Festplatte für die bereitgestellten VMs erhalten. Das Aktivieren dieser Option erhöht Ihre Speicherkosten.
Hinweis:
Ein Katalog verwendet automatisch die Azure-Temp-Disk für die WBC-Disk, wenn alle folgenden Kriterien erfüllt sind:
- MCSIO ist aktiviert.
- Die WBC-Disk ist nicht persistent.
- Die VM-Größe umfasst eine temporäre Festplatte, die groß genug für die WBC-Disk ist.
- Für die WBC-Disk ist kein Laufwerksbuchstabe angegeben.
Diese Funktion gilt sowohl für die Katalogerstellung als auch für die Bearbeitung und hilft, Ihre Speicherkosten zu senken.
-
Wählen Sie, ob VMs und Systemdatenträger für VDAs während des Ein- und Ausschaltens beibehalten werden sollen.
VM und Systemdatenträger während des Ein- und Ausschaltens beibehalten. Verfügbar, wenn Sie Write-Back-Cache aktivieren ausgewählt haben. Standardmäßig werden VMs und die Systemdatenträger beim Herunterfahren gelöscht und beim Starten neu erstellt. Wenn Sie die Neustartzeiten der VM reduzieren möchten, wählen Sie diese Option. Beachten Sie, dass die Aktivierung dieser Option auch die Speicherkosten erhöht.
-
Wählen Sie, ob Sie Speicherkosteneinsparung aktivieren möchten. Wenn aktiviert, sparen Sie Speicherkosten, indem Sie die Speicherfestplatte beim Herunterfahren der VM auf Standard-HDD herabstufen. Die VM wechselt beim Neustart zu ihren ursprünglichen Einstellungen. Die Option gilt sowohl für Speicher- als auch für Write-Back-Cache-Festplatten. Alternativ können Sie auch PowerShell verwenden. Siehe Speichertyp beim Herunterfahren einer VM auf eine niedrigere Stufe ändern.
Hinweis:
Microsoft unterliegt Einschränkungen beim Ändern des Speichertyps während des Herunterfahrens einer VM. Es ist auch möglich, dass Microsoft zukünftig Änderungen des Speichertyps blockiert. Weitere Informationen finden Sie in diesem Microsoft-Artikel.
-
Wählen Sie, ob Daten auf Maschinen in diesem Katalog verschlüsselt werden sollen und welcher Verschlüsselungsschlüssel verwendet werden soll. Die serverseitige Verschlüsselung mit einem kundenseitig verwalteten Schlüssel (CMK) ermöglicht es Ihnen, die Verschlüsselung auf Ebene der verwalteten Datenträger zu verwalten und Daten auf den Maschinen im Katalog zu schützen. Die Standardeinstellungen werden entweder vom Maschinenprofil oder vom Masterimage übernommen, wobei das Profil Priorität hat:
- Wenn Sie ein Maschinenprofil mit einem CMK verwenden, wird die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden automatisch ausgewählt und verwendet standardmäßig den Schlüssel aus dem Maschinenprofil.
- Wenn Sie ein Maschinenprofil mit einem plattformverwalteten Schlüssel (PMK) verwenden und das Masterimage CMK-verschlüsselt ist, wird die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden automatisch ausgewählt und verwendet standardmäßig den Schlüssel aus dem Masterimage.
- Wenn Sie kein Maschinenprofil verwenden und das Masterimage CMK-verschlüsselt ist, wird die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden automatisch ausgewählt und verwendet standardmäßig den Schlüssel aus dem Masterimage.
Weitere Informationen finden Sie unter Azure serverseitige Verschlüsselung.
-
-
Wählen Sie auf der Seite Ressourcengruppe aus, ob Ressourcengruppen erstellt oder vorhandene Gruppen verwendet werden sollen.
- Wenn Sie Ressourcengruppen erstellen möchten, wählen Sie Weiter.
- Wenn Sie vorhandene Ressourcengruppen verwenden möchten, wählen Sie Gruppen aus der Liste Verfügbare Bereitstellungsressourcengruppen aus.
Hinweis:
Wählen Sie genügend Gruppen aus, um die Maschinen aufzunehmen, die Sie im Katalog erstellen. Eine Meldung wird angezeigt, wenn Sie zu wenige auswählen. Möglicherweise möchten Sie mehr als das erforderliche Minimum auswählen, wenn Sie später weitere VMs zum Katalog hinzufügen möchten. Sie können einem Katalog nach dessen Erstellung keine weiteren Ressourcengruppen hinzufügen.
Weitere Informationen finden Sie unter Azure-Ressourcengruppen.
-
Wählen Sie auf der Seite Maschinenidentitäten einen Identitätstyp aus und konfigurieren Sie Identitäten für Maschinen in diesem Katalog. Wenn Sie die VMs als Microsoft Entra joined auswählen, können Sie sie einer Microsoft Entra-Sicherheitsgruppe hinzufügen. Die detaillierten Schritte sind wie folgt:
- Wählen Sie im Feld Identitätstyp die Option Microsoft Entra joined aus.
- Klicken Sie auf Dienstkonto auswählen und wählen Sie ein Dienstkonto mit der Funktion Microsoft Entra-Sicherheitsgruppenverwaltung aus.
-
Klicken Sie auf Microsoft Entra-Sicherheitsgruppe: Neu erstellen.
Hinweis:
Neu erstellen ist abgeblendet, wenn dem ausgewählten Dienstkonto die Berechtigung Microsoft Entra-Sicherheitsgruppenverwaltung fehlt.
-
Geben Sie einen Gruppennamen ein, und klicken Sie dann auf Erstellen.
- Um die Sicherheitsgruppe einer zugewiesenen Sicherheitsgruppe hinzuzufügen, wählen Sie Einer zugewiesenen Sicherheitsgruppe als Mitglied beitreten und klicken Sie dann auf Gruppe auswählen, um eine zugewiesene Gruppe zum Beitreten auszuwählen.
-
Geben Sie das Benennungsschema für die Computerkonten der VMs ein.
Nach der Katalogerstellung greift Citrix DaaS™ über das von Ihnen ausgewählte Dienstkonto auf Azure zu und erstellt die Sicherheitsgruppe sowie eine dynamische Mitgliedschaftsregel für die Gruppe. Basierend auf der Regel werden VMs mit dem in diesem Katalog angegebenen Benennungsschema automatisch der Sicherheitsgruppe hinzugefügt.
Hinweis:
Um die Microsoft Entra-Sicherheitsgruppe nach der Katalogerstellung umzubenennen, bearbeiten Sie den Katalog und gehen Sie in der linken Navigation zu Microsoft Entra-Sicherheitsgruppe. Namen von Microsoft Entra-Sicherheitsgruppen dürfen die folgenden Zeichen nicht enthalten:
@ " \ / ; : # . * ? = < > | [ ] ( ) '.
-
Befolgen Sie auf der Seite Domänenanmeldeinformationen die Anweisungen im Artikel Maschinenkataloge erstellen, um die Einstellungen abzuschließen.
-
Überprüfen Sie auf der Seite Zusammenfassung die von Ihnen angegebenen Einstellungen und klicken Sie auf Fertig stellen.
Tipp:
Sie können die geschätzten monatlichen Kosten für die virtuellen Maschinen in diesem Maschinenkatalog basierend auf dem öffentlichen Listenpreis von Azure anzeigen. Wenn die Verbindung, die den Katalog hostet, die Berechtigung
Microsoft.Consumption/pricesheets/readin Azure besitzt, wird die Schätzung stattdessen anhand der vertraglich vereinbarten Preise Ihrer Organisation berechnet.Wählen Sie die Kostenschätzung aus, um detaillierte Informationen anzuzeigen. Für eine genauere Schätzung passen Sie Einstellungen wie tägliche Einschaltstunden, Arbeitstage pro Woche und Sparoptionen basierend auf Ihrer Nutzung an.
Azure-Vorlagenspezifikation erstellen
Sie können eine Azure-Vorlagenspezifikation im Azure-Portal erstellen und diese in Studio- und PowerShell-Befehlen verwenden, um einen MCS-Maschinenkatalog zu erstellen oder zu aktualisieren.
So erstellen Sie eine Azure-Vorlagenspezifikation für eine vorhandene VM:
- Gehen Sie zum Azure-Portal. Wählen Sie eine Ressourcengruppe und dann die VM und die Netzwerkschnittstelle aus. Klicken Sie im …-Menü oben auf Vorlage exportieren.
-
Deaktivieren Sie das Kontrollkästchen Parameter einschließen, wenn Sie eine Vorlagenspezifikation für die Katalogbereitstellung erstellen möchten. Vergewissern Sie sich in der JSON-Datei, dass die Abschnitte
parametersundvariableswie folgt lauten:"parameters": {}, "variables": {} <!--NeedCopy--> - Klicken Sie auf Herunterladen, um die Vorlage als JSON-Datei zu speichern.
- Wählen Sie im Azure-Portal Vorlagenspezifikationen aus und klicken Sie auf Vorlage importieren.
- Suchen und importieren Sie das auf Ihrem Computer gespeicherte Maschinenprofil (im JSON-Format).
- Geben Sie Name, Abonnement, Ressourcengruppe, Speicherort und Version an. Klicken Sie auf Weiter: Vorlage bearbeiten.
- Erstellen Sie Überprüfen+Erstellen und erstellen Sie die Vorlagenspezifikation.
- Überprüfen Sie auf der Seite Vorlagenspezifikationen die von Ihnen erstellte Vorlagenspezifikation. Klicken Sie auf die Vorlagenspezifikation. Klicken Sie im linken Bereich auf Versionen.
- Sie können eine neue Version erstellen, indem Sie auf Neue Version erstellen klicken. Geben Sie eine neue Versionsnummer an, nehmen Sie Änderungen an der aktuellen Vorlagenspezifikation vor und klicken Sie auf Überprüfen + Erstellen, um die neue Version der Vorlagenspezifikation zu erstellen.
Informationen zur Vorlagenspezifikation und Vorlagenversion erhalten Sie mit den folgenden PowerShell-Befehlen:
-
Um Informationen zur Vorlagenspezifikation zu erhalten, führen Sie Folgendes aus:
get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec <!--NeedCopy--> -
Um Informationen zur Vorlagenspezifikationsversion zu erhalten, führen Sie Folgendes aus:
 get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec\bgg1.0.templatespecversion
 <!--NeedCopy-->
Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs
Sie können einen MCS-Maschinenkatalog mithilfe einer Vorlagenspezifikation als Maschinenprofileingabe erstellen oder aktualisieren. Dazu können Sie Folgendes tun:
- Verwenden Sie Studio. Siehe Maschinenkatalog mit einem Azure Resource Manager-Image in Studio erstellen.
- Verwenden Sie PowerShell. Siehe Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs mit PowerShell
Maschinenprofil in eine JSON-Datei exportieren
Sie können das von einem Katalog verwendete Maschinenprofil in eine JSON-Datei exportieren. Diese Funktion ermöglicht es Ihnen, das Profil anzupassen und es als ARM-Vorlagenspezifikation für zukünftige Bereitstellungen in Azure zu importieren.
- Wählen Sie auf der Seite Maschinenkataloge einen Maschinenkatalog aus, um Details im unteren Bereich anzuzeigen.
- Klicken Sie auf die Registerkarte Vorlageneigenschaften, um die Eigenschaften des Maschinenprofils anzuzeigen, und klicken Sie dann auf Exportieren.
- Geben Sie einen Pfad auf Ihrem lokalen Computer an, um das Maschinenprofil als JSON-Datei zu speichern.
Maschinenprofil als ARM-Vorlagenspezifikation in Azure importieren
- Wählen Sie im Azure-Portal Vorlagenspezifikationen aus und klicken Sie auf Vorlage importieren.
- Suchen und importieren Sie das auf Ihrem Computer gespeicherte Maschinenprofil (im JSON-Format).
- Geben Sie den Namen, das Abonnement, die Ressourcengruppe, den Speicherort und die Version für die zu importierende Vorlage an und klicken Sie auf Überprüfen + Erstellen. Die Vorlage wird validiert und erfolgreich importiert. Die importierte Vorlage wird unter Vorlagenspezifikationen aufgeführt.
Wenn Sie Maschinenkataloge mit Maschinenprofilen erstellen, wird diese Vorlage bei der Auswahl von Profilen angezeigt. Weitere Informationen finden Sie unter Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs.
Maschinen in angegebenen Verfügbarkeitszonen bereitstellen
Sie können Maschinen in bestimmten Verfügbarkeitszonen in Azure-Umgebungen bereitstellen. Dies können Sie mit Studio oder PowerShell erreichen.
Hinweis:
- Wenn keine Zonen angegeben sind, lässt MCS Azure die Maschinen innerhalb der Region platzieren. Wenn mehr als eine Zone angegeben ist, verteilt MCS die Maschinen zufällig auf diese Zonen.
- Wenn Sie ZRS als Speicherausfallsicherheit auf der Seite „Speicher- und Lizenztypen“ auswählen, erhalten Sie eine Warnung, die vorschlägt, die Zonenauswahl aufzuheben und Azure die VM-Verfügbarkeitszonen verwalten zu lassen. Sie erhalten die Warnung nur, wenn Sie ein Maschinenprofil oder eine Hostgruppe auswählen, die Verfügbarkeitszonen hat.
Verfügbarkeitszonen in Studio konfigurieren
Beim Erstellen eines Maschinenkatalogs können Sie Verfügbarkeitszonen angeben, in denen Sie Maschinen bereitstellen möchten. Wählen Sie auf der Seite Virtuelle Maschinen eine oder mehrere Verfügbarkeitszonen aus, in denen Sie Maschinen erstellen möchten.
Es gibt zwei Gründe, warum keine Verfügbarkeitszonen verfügbar sind: Die Region hat keine Verfügbarkeitszonen oder die ausgewählte Maschinengröße ist nicht verfügbar.
Informationen zur Konfiguration mithilfe des PowerShell-Befehls finden Sie unter Verfügbarkeitszonen mit PowerShell konfigurieren.
Azure Ephemeral Disks
Eine Azure Ephemeral Disk ermöglicht es Ihnen, die Cache-Disk, die temporäre Disk oder die NVMe-Disk zur Speicherung der OS-Disk für eine Azure-fähige virtuelle Maschine zu verwenden. Diese Funktionalität ist nützlich für Azure-Umgebungen, die eine leistungsstärkere SSD-Disk gegenüber einer Standard-HDD-Disk erfordern. Informationen zum Erstellen eines Katalogs mit einer Azure Ephemeral Disk finden Sie unter Einen Katalog mit einer Azure Ephemeral Disk erstellen.
Hinweis:
Persistente Kataloge unterstützen keine ephemeren OS-Disks.
Ephemeral OS-Disks erfordern, dass Ihr Bereitstellungsschema verwaltete Disks und eine Azure Compute Gallery verwendet. Weitere Informationen finden Sie unter Azure Shared Image Gallery.
Temporäre Ephemeral OS-Disk speichern
Sie haben die Möglichkeit, eine temporäre Ephemeral OS-Disk auf der VM-Temp-Disk, einer Ressourcendisk oder einer NVMe-Disk zu speichern. Diese Funktionalität ermöglicht es Ihnen, eine Ephemeral OS-Disk mit einer VM zu verwenden, die entweder keinen Cache hat oder einen unzureichenden Cache besitzt. Solche VMs verfügen über eine temporäre Disk, eine Ressourcendisk oder eine NVMe-Disk, um eine Ephemeral OS-Disk zu speichern, wie z. B. Ddv4.
Beachten Sie Folgendes:
- Eine Ephemeral Disk wird entweder auf der VM-Cache-Disk, der temporären (Ressourcen-)Disk der VM oder der NVMe-Disk gespeichert. Die Cache-Disk wird der temporären Disk vorgezogen, es sei denn, die Cache-Disk ist nicht groß genug, um den Inhalt der OS-Disk aufzunehmen.
- Für Updates führt ein neues Image, das größer als die Cache-Festplatte, aber kleiner als die temporäre Festplatte ist, zum Ersetzen der temporären Betriebssystemfestplatte durch die temporäre Festplatte der VM.
Azure temporäre Festplatte und Speicheroptimierung von Machine Creation Services (MCS) (MCS I/O)
Azure temporäre Betriebssystemfestplatte und MCS I/O können nicht gleichzeitig aktiviert werden.
Die wichtigen Überlegungen sind wie folgt:
- Sie können keinen Maschinenkatalog erstellen, bei dem sowohl die temporäre Betriebssystemfestplatte als auch MCS I/O gleichzeitig aktiviert sind.
-
Im Assistenten zur Maschinenkatalogeinrichtung erhalten Sie, wenn Sie auf der Seite Speicher- und Lizenztypen die Option Azure temporäre Betriebssystemfestplatte auswählen, auf der Seite Festplatteneinstellungen nicht die Option für Write-Back-Cache-Festplatten-Einstellungen.
Azure temporäre Betriebssystemfestplatte ausgewählt(/en-us/citrix-daas/media/ephemeral-os-disk-selected.png)
Write-Back-Cache-Festplatten-Einstellungen nicht verfügbar(/en-us/citrix-daas/media/write-back-cache-disk-settings-not-available.png)
- Die PowerShell-Parameter (
UseWriteBackCacheundUseEphemeralOsDisk), die inNew-ProvSchemeoderSet-ProvSchemeauf true gesetzt sind, schlagen mit einer entsprechenden Fehlermeldung fehl. - Für bestehende Maschinenkataloge, die mit beiden aktivierten Funktionen erstellt wurden, können Sie weiterhin:
- einen Maschinenkatalog aktualisieren.
- VMs hinzufügen oder löschen.
- einen Maschinenkatalog löschen.
Azure Compute Gallery
Verwenden Sie Azure Compute Gallery (ehemals Shared Image Gallery) als Repository für veröffentlichte Images für von MCS bereitgestellte Maschinen in Azure. Sie können ein veröffentlichtes Image in der Galerie speichern, um die Erstellung und Hydrierung von Betriebssystemfestplatten zu beschleunigen, wodurch Start- und Anwendungsstartzeiten für nicht-persistente VMs verbessert werden. Azure Compute Gallery enthält die folgenden drei Elemente:
- Galerie: Hier werden Images gespeichert. MCS erstellt für jeden Maschinenkatalog eine Galerie.
- Galerie-Imagedefinition: Diese Definition enthält Informationen (Betriebssystemtyp und -status, Azure-Region) über das veröffentlichte Image. MCS erstellt für jedes für den Katalog erstellte Image eine Imagedefinition.
- Galerie-Imageversion: Jedes Image in einer Azure Compute Gallery kann mehrere Versionen haben, und jede Version kann mehrere Replikate in verschiedenen Regionen haben. Jedes Replikat ist eine vollständige Kopie des veröffentlichten Images. Citrix DaaS erstellt eine Standard_LRS-Imageversion (Version 1.0.0) für jedes Image mit der entsprechenden Anzahl von Replikaten in der Region des Katalogs, basierend auf der Anzahl der Maschinen im Katalog, dem konfigurierten Replikatverhältnis und dem konfigurierten Replikatmaximum.
Hinweis:
Die Funktionalität der Azure Compute Gallery ist nur mit verwalteten Datenträgern kompatibel. Sie ist für ältere Maschinenkataloge nicht verfügbar.
Weitere Informationen finden Sie unter Übersicht über Azure Shared Image Gallery.
Zugriff auf Images aus der Azure Compute Gallery
Wenn Sie ein Image für die Erstellung eines Maschinenkatalogs auswählen, können Sie Images auswählen, die Sie in der Azure Compute Gallery erstellt haben. Diese Images werden in der Liste der Images auf der Seite Image des Assistenten zum Einrichten des Maschinenkatalogs angezeigt.
Damit diese Images angezeigt werden, müssen Sie Folgendes tun:
- Citrix DaaS einrichten.
- Eine Verbindung mit dem Azure Resource Manager herstellen.
- Im Azure-Portal eine Ressourcengruppe erstellen. Weitere Informationen finden Sie unter Erstellen einer Azure Shared Image Gallery über das Portal.
- In der Ressourcengruppe eine Azure Compute Gallery erstellen.
- In der Azure Compute Gallery eine Imagedefinition erstellen.
- In der Imagedefinition eine Imageversion erstellen.
Informationen zur Konfiguration der Azure Compute Gallery finden Sie unter Configure Azure Compute Gallery.
Voraussetzungen, damit eine temporäre Azure-Festplatte als Write-Back-Cache-Festplatte in Frage kommt
Sie können die temporäre Azure-Festplatte nur dann als Write-Back-Cache-Festplatte verwenden, wenn alle folgenden Bedingungen erfüllt sind:
- Die Write-Back-Cache-Festplatte darf nicht persistent sein, da die temporäre Azure-Festplatte nicht für persistente Daten geeignet ist.
- Die gewählte Azure-VM-Größe muss eine temporäre Festplatte enthalten.
- Die kurzlebige Betriebssystemfestplatte muss nicht aktiviert sein.
- Stimmen Sie der Platzierung der Write-Back-Cache-Datei auf der temporären Azure-Festplatte zu.
- Die Größe der temporären Azure-Festplatte muss größer sein als die Gesamtgröße von (Größe der Write-Back-Cache-Festplatte + reservierter Speicherplatz für die Auslagerungsdatei + 1 GB Pufferspeicher).
Nicht-persistente Write-Back-Cache-Festplatten-Szenarien
Die folgende Tabelle beschreibt drei verschiedene Szenarien, in denen eine temporäre Festplatte für den Write-Back-Cache bei der Erstellung eines Maschinenkatalogs verwendet wird.
| Szenario | Ergebnis |
|---|---|
| Alle Bedingungen für die Verwendung einer temporären Festplatte für den Write-Back-Cache sind erfüllt. | Die WBC-Datei mcsdif.vhdx wird auf der temporären Festplatte platziert. |
| Die temporäre Festplatte hat nicht genügend Speicherplatz für die Write-Back-Cache-Nutzung. | Eine VHD-Festplatte ‘MCSWCDisk’ wird erstellt und die WBC-Datei mcsdif.vhdx wird auf dieser Festplatte abgelegt. |
Die temporäre Festplatte verfügt über ausreichend Speicherplatz für die Nutzung des Write-Back-Caches, aber UseTempDiskForWBC ist auf false gesetzt. |
Eine VHD-Festplatte ‘MCSWCDisk’ wird erstellt und die WBC-Datei mcsdif.vhdx wird auf dieser Festplatte abgelegt. |
Siehe die folgenden PowerShell-Themen:
- Erstellen eines Maschinenkatalogs mit nicht persistentem Write-Back-Cache-Datenträger
- Erstellen eines Maschinenkatalogs mit persistentem Write-Back-Cache-Datenträger
Azure serverseitige Verschlüsselung
Citrix DaaS unterstützt kundenverwaltete Verschlüsselungsschlüssel für Azure Managed Disks über Azure Key Vault. Mit dieser Unterstützung können Sie Ihre organisatorischen und Compliance-Anforderungen erfüllen, indem Sie die verwalteten Datenträger Ihres Maschinenkatalogs mit Ihrem eigenen Verschlüsselungsschlüssel verschlüsseln. Weitere Informationen finden Sie unter Serverseitige Verschlüsselung von Azure Disk Storage.
Bei Verwendung dieser Funktion für verwaltete Datenträger:
-
Um den Schlüssel zu ändern, mit dem der Datenträger verschlüsselt ist, ändern Sie den aktuellen Schlüssel in
DiskEncryptionSet. Alle Ressourcen, die mit diesemDiskEncryptionSetverknüpft sind, werden mit dem neuen Schlüssel verschlüsselt. -
Wenn Sie Ihren Schlüssel deaktivieren oder löschen, werden alle VMs mit Datenträgern, die diesen Schlüssel verwenden, automatisch heruntergefahren. Nach dem Herunterfahren sind die VMs nicht mehr nutzbar, es sei denn, der Schlüssel wird wieder aktiviert oder Sie weisen einen neuen Schlüssel zu. Jeder Katalog, der den Schlüssel verwendet, kann nicht eingeschaltet werden, und Sie können ihm keine VMs hinzufügen.
Wichtige Überlegungen bei der Verwendung kundenverwalteter Verschlüsselungsschlüssel
Beachten Sie bei der Verwendung dieser Funktion Folgendes:
- Alle Ressourcen, die mit Ihren kundenverwalteten Schlüsseln zusammenhängen (Azure Key Vaults, Datenträgerverschlüsselungssätze, VMs, Datenträger und Snapshots), müssen sich im selben Abonnement und in derselben Region befinden.
- Mit kundenverwalteten Schlüsseln verschlüsselte Datenträger, Snapshots und Images können nicht in eine andere Ressourcengruppe und ein anderes Abonnement verschoben werden.
- Beachten Sie die Microsoft-Website bezüglich Einschränkungen bei Datenträgerverschlüsselungssätzen pro Region.
Hinweis:
Siehe Schnellstart: Erstellen eines Key Vaults mit dem Azure-Portal für Informationen zur Konfiguration der serverseitigen Azure-Verschlüsselung.
Kundenverwalteter Azure-Verschlüsselungsschlüssel
Beim Erstellen eines Maschinenkatalogs können Sie wählen, ob Daten auf den im Katalog bereitgestellten Maschinen verschlüsselt werden sollen. Die serverseitige Verschlüsselung mit einem kundenverwalteten Verschlüsselungsschlüssel ermöglicht Ihnen die Verwaltung der Verschlüsselung auf Ebene eines verwalteten Datenträgers und den Schutz von Daten auf den Maschinen im Katalog. Ein Datenträgerverschlüsselungssatz (DES) stellt einen kundenverwalteten Schlüssel dar. Um diese Funktion zu nutzen, müssen Sie Ihren DES zuerst in Azure erstellen. Ein DES hat das folgende Format:
/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet
Wählen Sie einen DES aus der Liste aus. Der von Ihnen ausgewählte DES muss sich im selben Abonnement und in derselben Region wie Ihre Ressourcen befinden.
Wenn Sie einen Katalog mit einem Verschlüsselungsschlüssel erstellen und den entsprechenden DES in Azure später deaktivieren, können Sie die Maschinen im Katalog nicht mehr einschalten oder Maschinen hinzufügen.
Siehe Erstellen eines Maschinenkatalogs mit kundenverwaltetem Schlüssel.
Azure-Datenträgerverschlüsselung auf Hostebene
Sie können einen MCS-Maschinenkatalog mit der Funktion zur Verschlüsselung auf Hostebene erstellen. Derzeit unterstützt MCS für diese Funktion nur den Workflow für Maschinenprofile. Sie können eine VM oder eine Vorlagenspezifikation als Eingabe für ein Maschinenprofil verwenden.
Diese Verschlüsselungsmethode verschlüsselt die Daten nicht über den Azure-Speicher. Der Server, der die VM hostet, verschlüsselt die Daten, und die verschlüsselten Daten fließen dann über den Azure-Speicherserver. Daher verschlüsselt diese Methode die Daten Ende-zu-Ende.
Einschränkungen:
Die Azure-Datenträgerverschlüsselung auf Hostebene ist:
- Nicht für alle Azure-Maschinengrößen unterstützt
- Inkompatibel mit Azure-Datenträgerverschlüsselung
Weitere Informationen finden Sie unter:
- Erstellen eines Maschinenkatalogs mit Verschlüsselung auf Hostebene.
- Abrufen von Informationen zur Hostverschlüsselung aus einem Maschinenprofil
Doppelte Verschlüsselung auf verwaltetem Datenträger
Sie können einen Maschinenkatalog mit doppelter Verschlüsselung erstellen. Alle mit dieser Funktion erstellten Kataloge verfügen über serverseitig verschlüsselte Datenträger mit plattform- und kundenverwalteten Schlüsseln. Sie besitzen und verwalten den Azure Key Vault, den Verschlüsselungsschlüssel und die Datenträgerverschlüsselungssätze (DES).
Die doppelte Verschlüsselung ist eine plattformseitige Verschlüsselung (Standard) und eine kundenverwaltete Verschlüsselung (CMEK). Wenn Sie also ein sicherheitssensibler Kunde sind, der Bedenken hinsichtlich des Risikos im Zusammenhang mit einem Verschlüsselungsalgorithmus, einer Implementierung oder einem kompromittierten Schlüssel hat, können Sie sich für diese doppelte Verschlüsselung entscheiden. Persistente Betriebssystem- und Datenträger, Snapshots und Images werden alle im Ruhezustand mit doppelter Verschlüsselung verschlüsselt.
Hinweis:
- Sie können einen Maschinenkatalog mit doppelter Verschlüsselung mit Studio und PowerShell-Befehlen erstellen und aktualisieren.
- Sie können einen Workflow ohne Maschinenprofil oder einen Workflow mit Maschinenprofil verwenden, um einen Maschinenkatalog mit doppelter Verschlüsselung zu erstellen oder zu aktualisieren.
- Wenn Sie einen Workflow ohne Maschinenprofil verwenden, um einen Maschinenkatalog zu erstellen, können Sie die gespeicherten
DiskEncryptionSetIdwiederverwenden.- Wenn Sie ein Maschinenprofil verwenden, können Sie eine VM oder eine Vorlagenspezifikation als Maschinenprofileingabe verwenden.
Einschränkungen
- Doppelte Verschlüsselung wird für Ultra Disks oder Premium SSD v2-Datenträger nicht unterstützt.
- Doppelte Verschlüsselung wird auf nicht verwalteten Datenträgern nicht unterstützt.
- Wenn Sie einen mit einem Katalog verknüpften Schlüssel für einen Datenträgerverschlüsselungssatz deaktivieren, werden die VMs des Katalogs deaktiviert.
- Alle Ressourcen, die mit Ihren kundenseitig verwalteten Schlüsseln zusammenhängen (Azure Key Vaults, Datenträgerverschlüsselungssätze, VMs, Datenträger und Snapshots), müssen sich im selben Abonnement und in derselben Region befinden.
- Sie können pro Region und Abonnement nur bis zu 50 Datenträgerverschlüsselungssätze erstellen.
Siehe die folgenden PowerShell-Themen:
- Maschinenkatalog mit doppelter Verschlüsselung erstellen
- Unverschlüsselten Katalog zur Verwendung doppelter Verschlüsselung konvertieren
- Überprüfen, ob der Katalog doppelt verschlüsselt ist
Azure-Ressourcengruppen
Azure-Bereitstellungsressourcengruppen bieten eine Möglichkeit, die VMs bereitzustellen, die Benutzern Anwendungen und Desktops bereitstellen. Sie können eine Ressourcengruppe erstellen oder eine vorhandene Ressourcengruppe verwenden, um VMs in einem MCS-Maschinenkatalog bereitzustellen. Sie können dieselbe Ressourcengruppe in mehreren Maschinenkatalogen verwenden. Weitere Informationen zu Azure-Ressourcengruppen finden Sie in der Microsoft-Dokumentation.
Verwendung von Azure-Ressourcengruppen
Es gibt keine Begrenzung für die Anzahl der virtuellen Maschinen, verwalteten Datenträger, Snapshots und Images pro Azure-Ressourcengruppe. (Die Begrenzung von 240 VMs pro 800 verwalteten Datenträgern pro Azure-Ressourcengruppe wurde aufgehoben.)
- Wenn Sie einen Dienstprinzipal mit vollem Umfang zum Erstellen eines Maschinenkatalogs verwenden, erstellt MCS nur eine Azure-Ressourcengruppe und verwendet diese Gruppe für den Katalog.
- Wenn Sie einen Dienstprinzipal mit eingeschränktem Umfang zum Erstellen eines Maschinenkatalogs verwenden, müssen Sie eine leere, vorab erstellte Azure-Ressourcengruppe für den Katalog angeben.
Azure Marketplace
Citrix DaaS unterstützt die Verwendung eines Masterimages in Azure, das Planinformationen enthält, um einen Maschinenkatalog zu erstellen. Weitere Informationen finden Sie unter Microsoft Azure Marketplace.
Tipp:
Einige Bilder, die auf dem Azure Marketplace gefunden werden, wie das Standard-Windows Server-Image, fügen keine Planinformationen an. Die Citrix DaaS-Funktion ist für kostenpflichtige Images.
Stellen Sie sicher, dass das in der Azure Compute Gallery erstellte Image Azure-Planinformationen enthält
Verwenden Sie das Verfahren in diesem Abschnitt, um Azure Compute Gallery-Images in Studio anzuzeigen. Diese Images können optional für ein Master-Image verwendet werden. Um das Image in eine Azure Compute Gallery zu legen, erstellen Sie eine Image-Definition in einer Galerie.
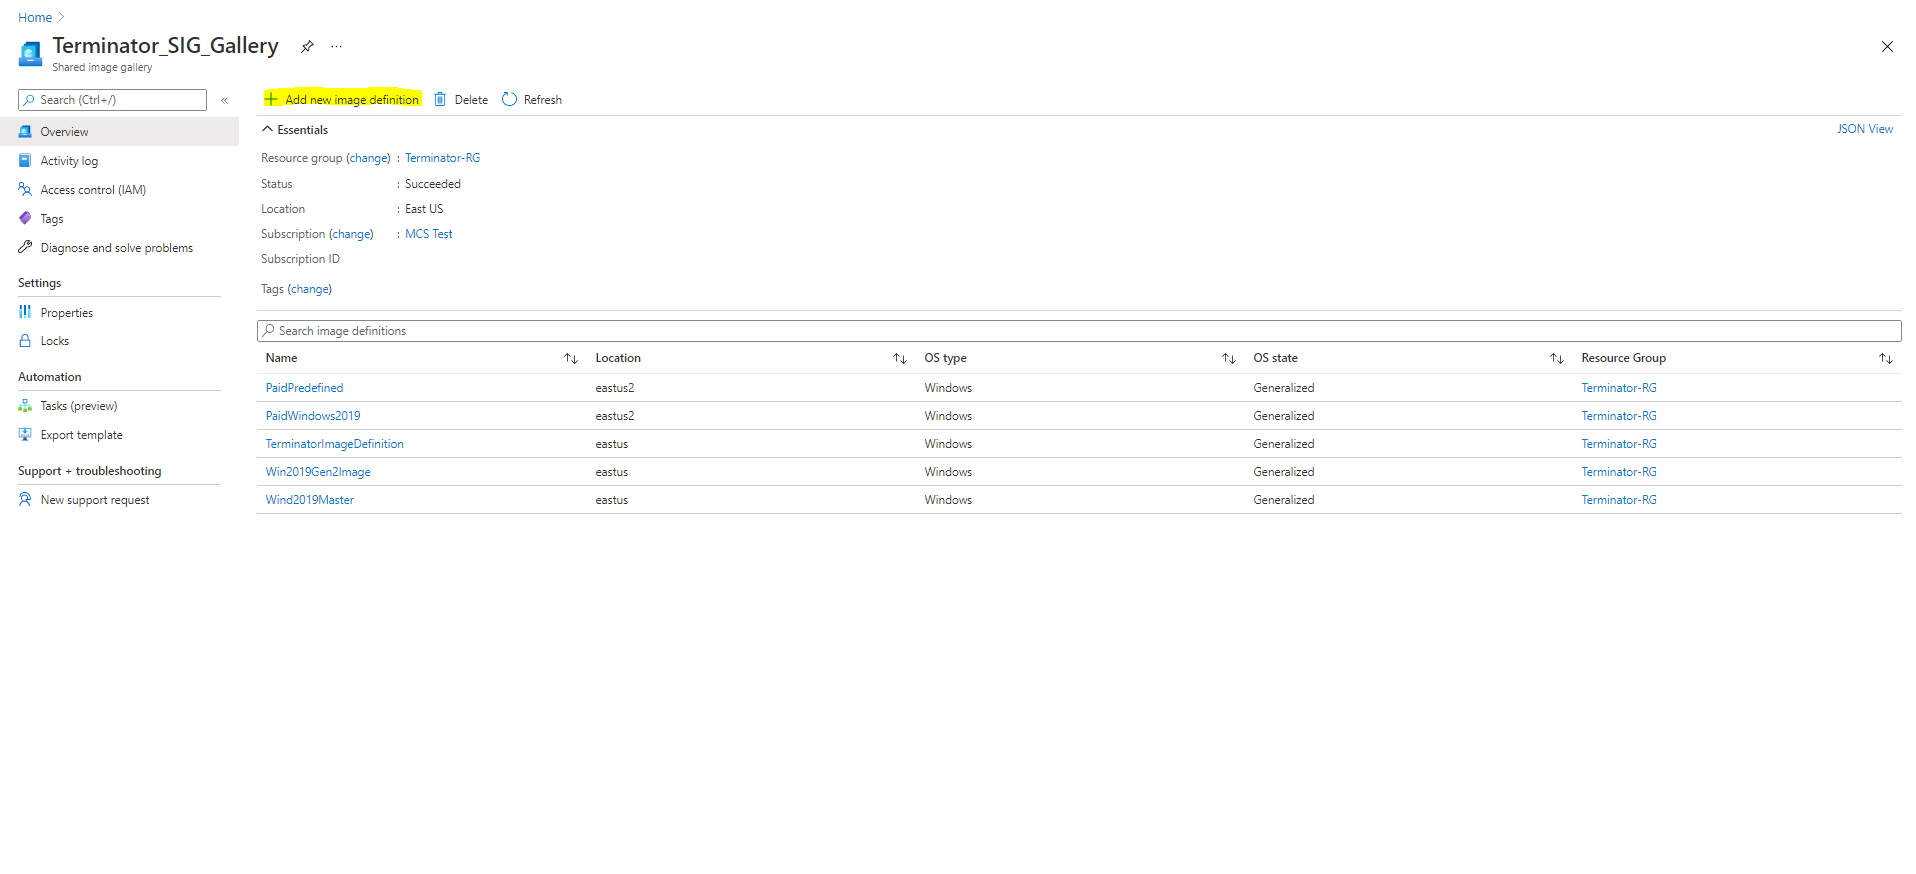
Überprüfen Sie auf der Seite Veröffentlichungsoptionen die Informationen zum Kaufplan.
Die Felder für die Kaufplaninformationen sind anfänglich leer. Füllen Sie diese Felder mit den Kaufplaninformationen aus, die für das Image verwendet wurden. Wenn die Kaufplaninformationen nicht ausgefüllt werden, kann der Maschinenkatalogprozess fehlschlagen.
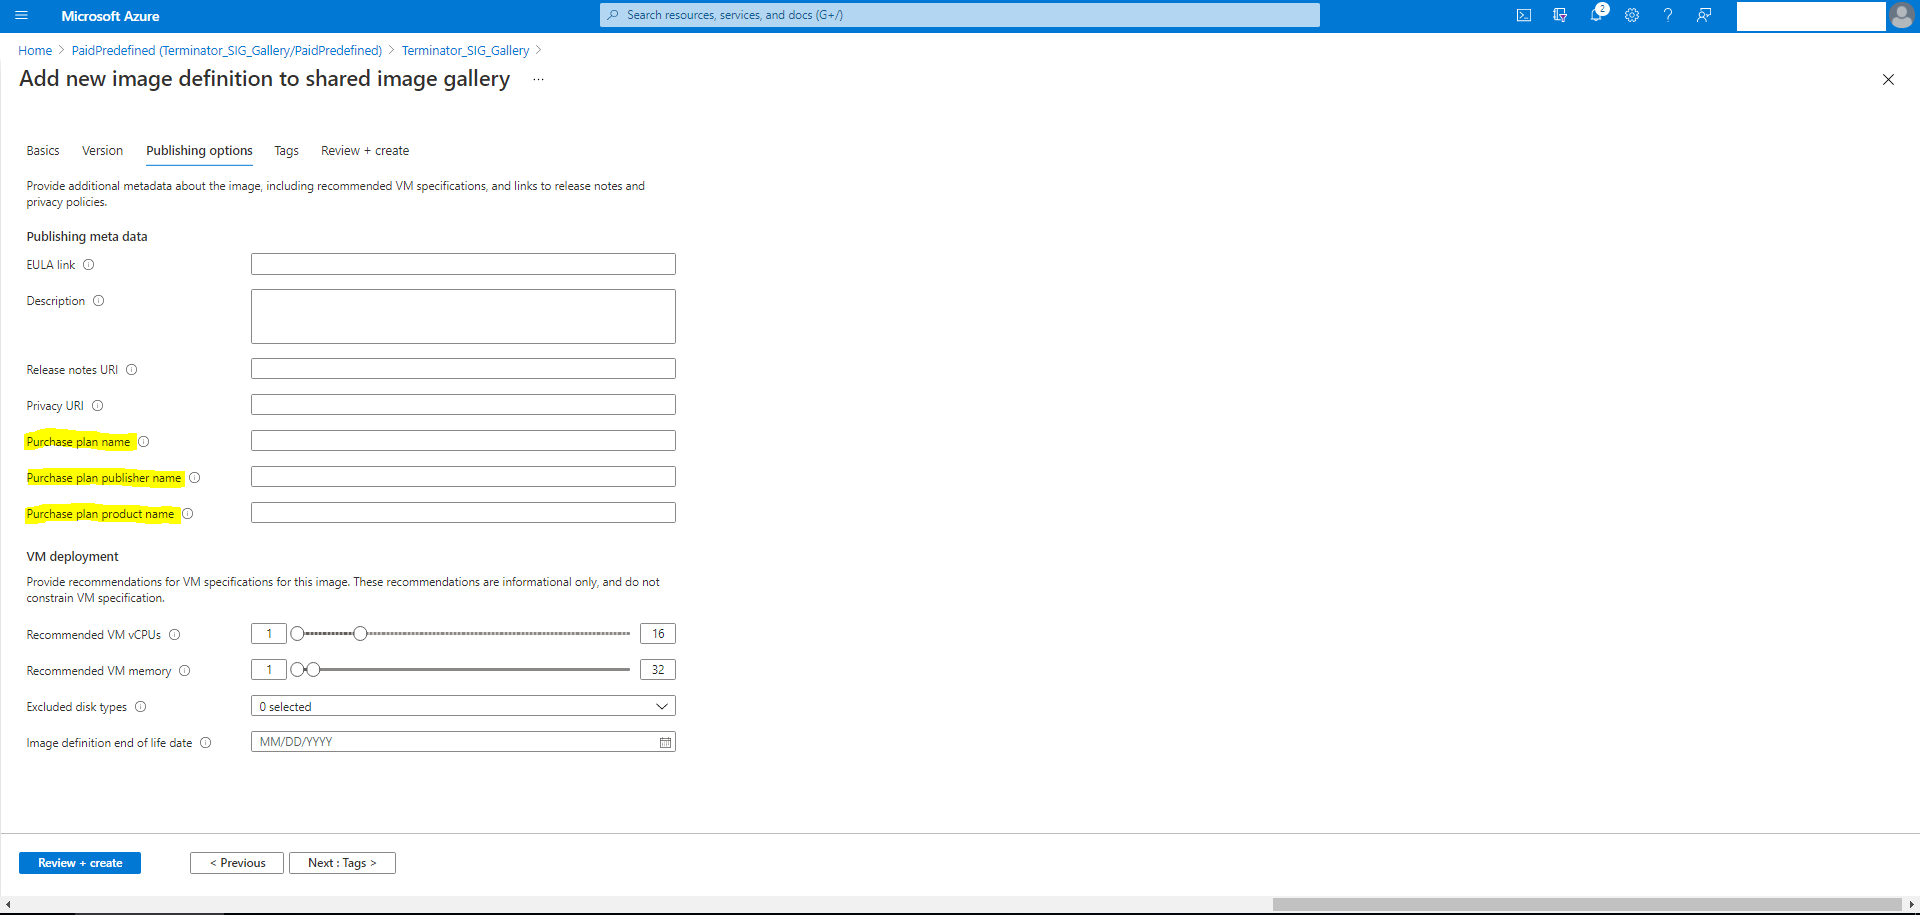
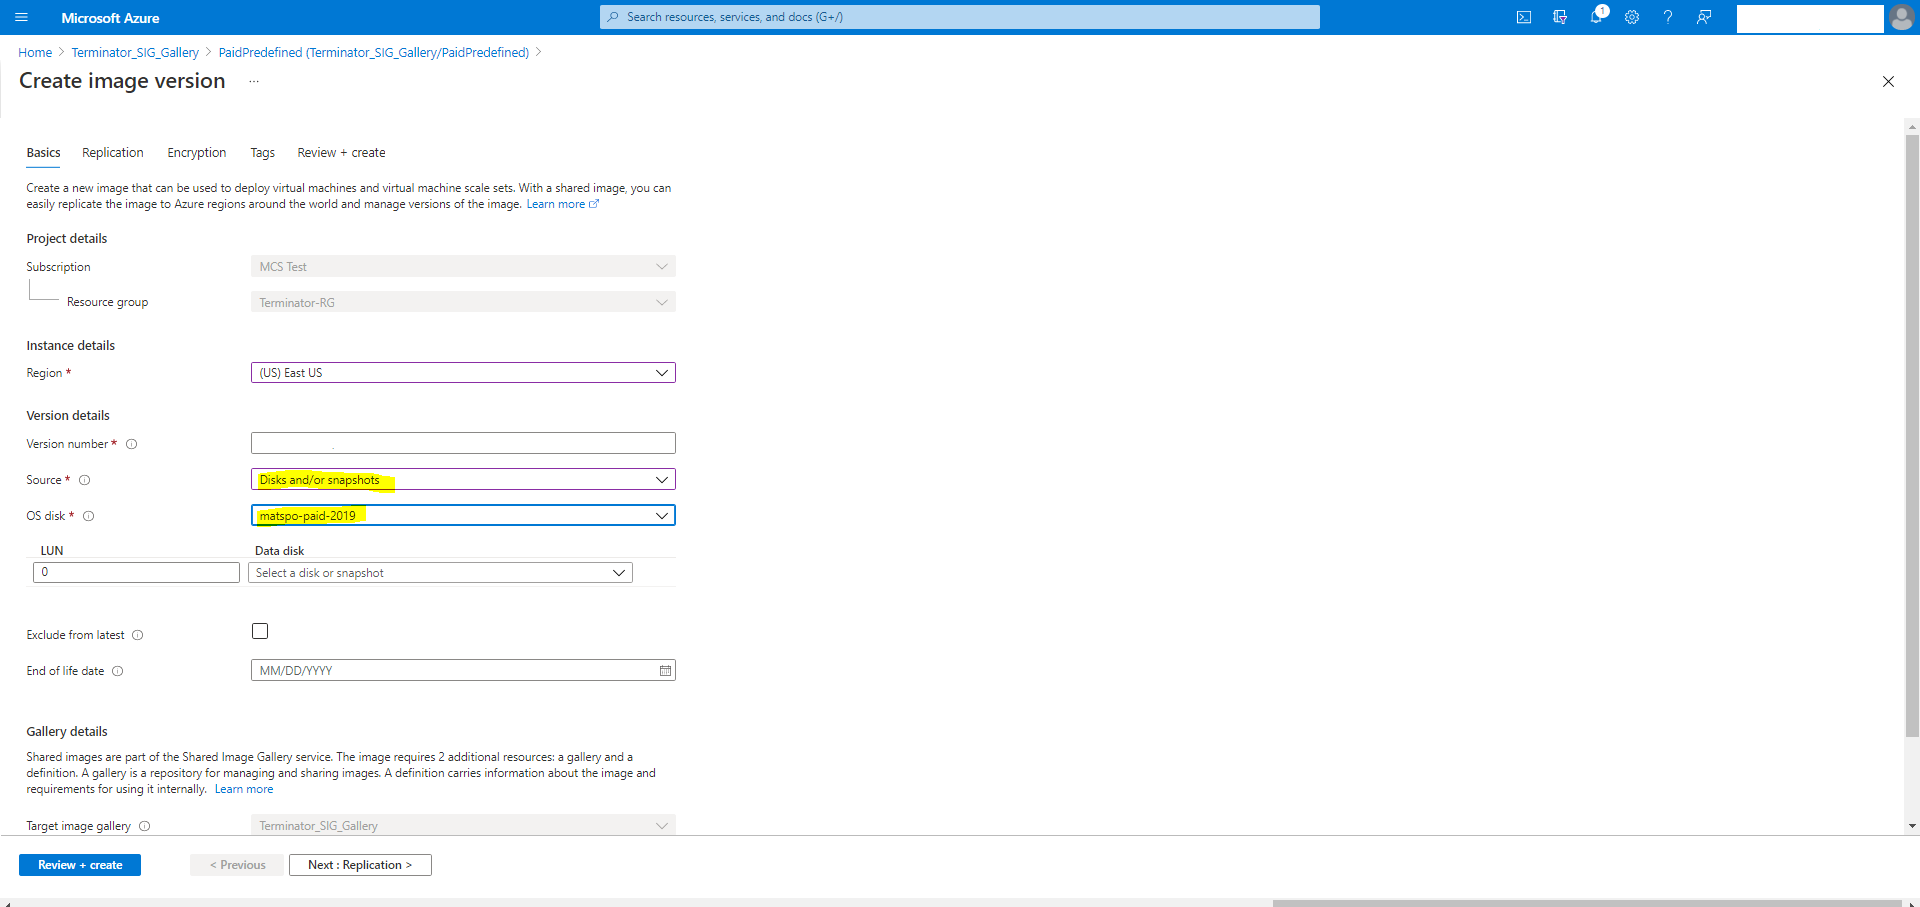
Nachdem Sie die Kaufplaninformationen überprüft haben, erstellen Sie eine Image-Version innerhalb der Definition. Diese wird als Master-Image verwendet. Klicken Sie auf Version hinzufügen:
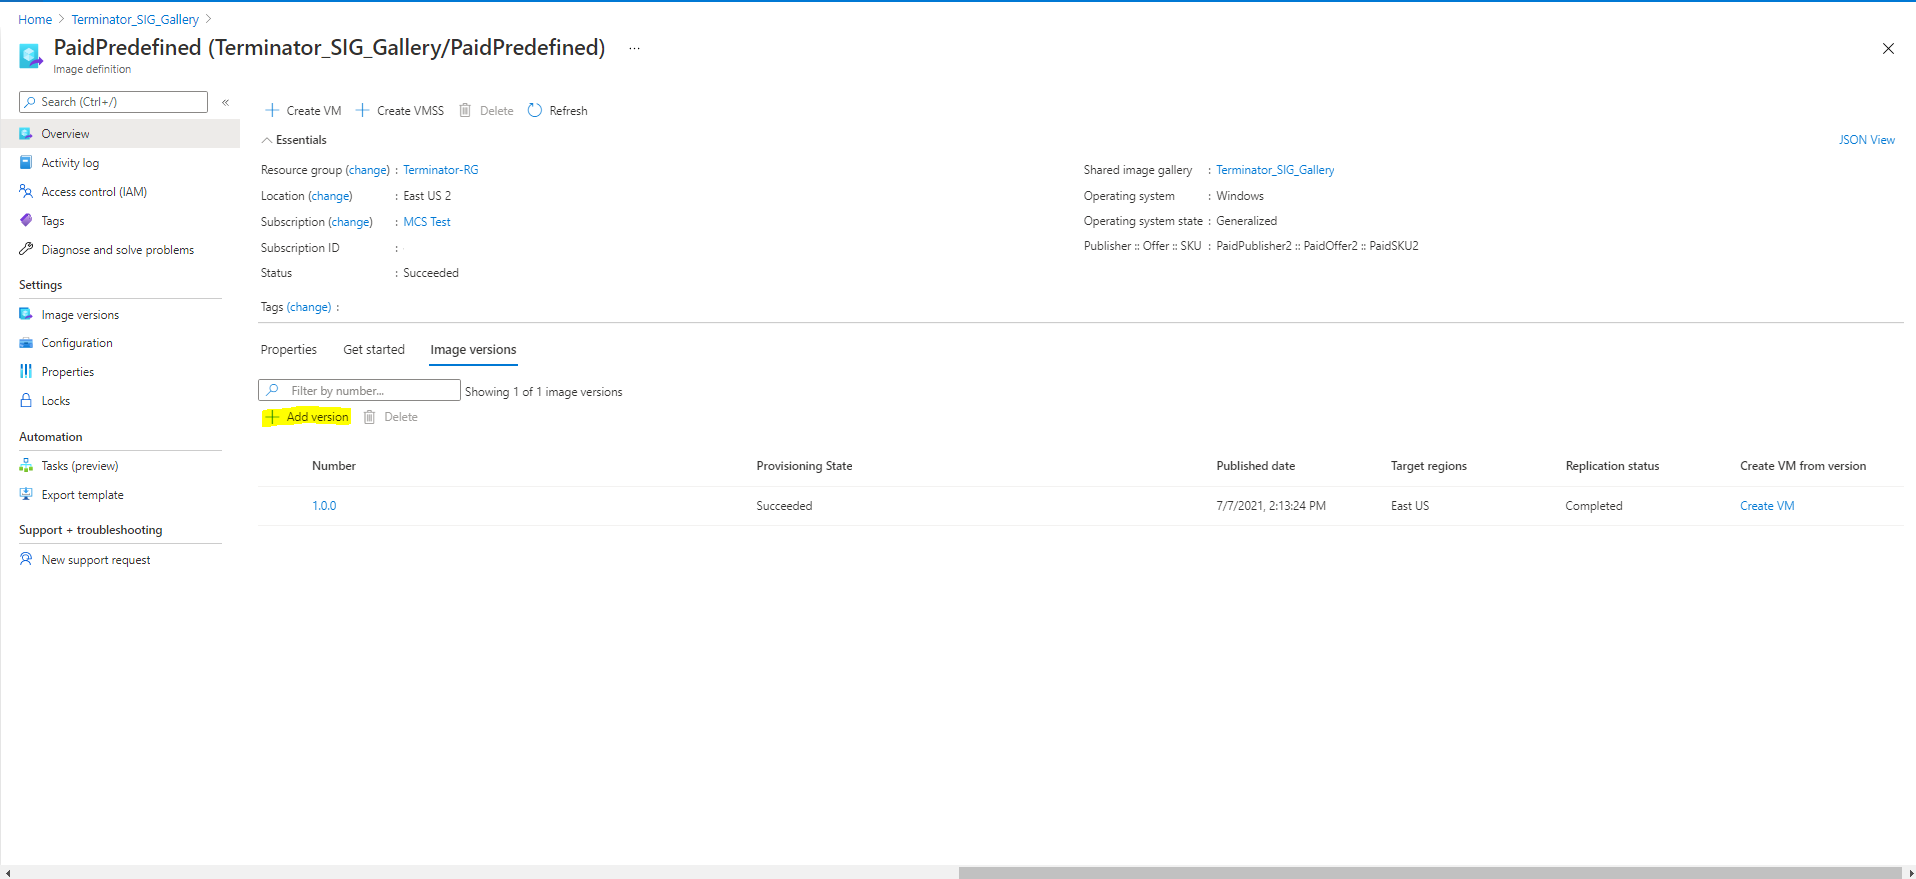
Wählen Sie im Abschnitt Versionsdetails den Image-Snapshot oder die verwaltete Festplatte als Quelle aus:
Katalog-VMs mit installiertem Azure Monitor Agent bereitstellen
Azure Monitoring ist ein Dienst, mit dem Sie Telemetriedaten aus Ihren Azure- und lokalen Umgebungen sammeln, analysieren und darauf reagieren können.
Der Azure Monitor Agent (AMA) sammelt Überwachungsdaten von Compute-Ressourcen wie virtuellen Maschinen und liefert die Daten an Azure Monitor. Er unterstützt derzeit die Sammlung von Ereignisprotokollen, Syslog und Leistungsmetriken und sendet diese an die Datenquellen Azure Monitor Metrics und Azure Monitor Logs.
Um die Überwachung zu ermöglichen, indem die VMs in den Überwachungsdaten eindeutig identifiziert werden, können Sie die VMs eines MCS-Maschinenkatalogs mit AMA als Erweiterung bereitstellen.
Anforderungen
-
Berechtigungen: Stellen Sie sicher, dass Sie über die Mindestberechtigungen für Azure verfügen, wie unter Informationen zu Azure-Berechtigungen angegeben, sowie über die folgenden Berechtigungen zur Verwendung von Azure Monitor:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/writeMicrosoft.Insights/DataCollectionRuleAssociations/ReadMicrosoft.Insights/dataCollectionRuleAssociations/writeMicrosoft.Insights/DataCollectionRules/Read
- Datensammlungsregel: Richten Sie eine Datensammlungsregel im Azure-Portal ein. Informationen zum Einrichten einer DCR finden Sie unter Erstellen einer Datensammlungsregel. Eine DCR ist plattformspezifisch (Windows oder Linux). Stellen Sie sicher, dass Sie eine DCR gemäß der erforderlichen Plattform erstellen. Die AMA verwendet Datensammlungsregeln (DCR), um die Zuordnung zwischen Ressourcen wie VMs und Datenquellen wie Azure Monitor Metrics und Azure Monitor Logs zu verwalten.
- Standardarbeitsbereich: Erstellen Sie einen Arbeitsbereich im Azure-Portal. Informationen zum Erstellen eines Arbeitsbereichs finden Sie unter Erstellen eines Log Analytics-Arbeitsbereichs. Wenn Sie Protokolle und Daten sammeln, werden die Informationen in einem Arbeitsbereich gespeichert. Ein Arbeitsbereich hat eine eindeutige Arbeitsbereichs-ID und Ressourcen-ID. Der Arbeitsbereichsname muss für eine bestimmte Ressourcengruppe eindeutig sein. Nachdem Sie einen Arbeitsbereich erstellt haben, konfigurieren Sie Datenquellen und Lösungen, um ihre Daten im Arbeitsbereich zu speichern.
- Überwachungserweiterung auf die Whitelist gesetzt: Die Erweiterungen
AzureMonitorWindowsAgentundAzureMonitorLinuxAgentsind von Citrix definierte, auf der Whitelist stehende Erweiterungen. Um die Liste der auf der Whitelist stehenden Erweiterungen anzuzeigen, verwenden Sie den PowerShell-BefehlGet-ProvMetadataConfiguration. - Master-Image: Microsoft empfiehlt, Erweiterungen von einer vorhandenen Maschine zu entfernen, bevor eine neue Maschine daraus erstellt wird. Wenn die Erweiterungen nicht entfernt werden, kann dies zu Restdateien und unerwartetem Verhalten führen. Weitere Informationen finden Sie unter Wenn die VM aus einer vorhandenen VM neu erstellt wird.
Informationen zum Erstellen eines Katalogs mit aktiviertem AMA mithilfe von PowerShell finden Sie unter Bereitstellen von Katalog-VMs mit aktiviertem AMA.
Vertrauliche Azure-VMs
Vertrauliche Azure-Computing-VMs stellen sicher, dass Ihr virtueller Desktop im Arbeitsspeicher verschlüsselt und während der Nutzung geschützt ist.
Sie können MCS verwenden, um einen Katalog mit vertraulichen Azure-VMs zu erstellen. Sie müssen den Workflow für Maschinenprofile verwenden, um einen solchen Katalog zu erstellen. Sie können sowohl VM als auch ARM-Vorlagenspezifikation als Eingabe für das Maschinenprofil verwenden.
Sie können auch ein vertrauliches Azure-Masterimage vom VM-Typ und ein vertrauliches Azure-Maschinenprofil vom VM-Typ verwenden, um ein vorbereitetes Image zu erstellen, und dieses vorbereitete Image dann zum Erstellen eines MCS-Katalogs verwenden.
Wichtige Überlegungen für vertrauliche VMs
Die wichtigen Überlegungen zu unterstützten VM-Größen und zur Erstellung von Maschinenkatalogen mit vertraulichen VMs sind wie folgt:
-
Informationen zu den von vertraulichen VMs unterstützten VM-Größen finden Sie unter Größen.
-
Erstellen Sie Maschinenkataloge mit vertraulichen VMs.
- Sie können einen Maschinenkatalog mit vertraulichen Azure-VMs mithilfe von Studio- und PowerShell-Befehlen erstellen.
- Sie müssen einen Workflow auf Basis von Maschinenprofilen verwenden, um einen Maschinenkatalog mit vertraulichen Azure-VMs zu erstellen. Sie können eine VM oder eine Vorlagenspezifikation als Eingabe für das Maschinenprofil verwenden.
-
Das Masterimage und die Eingabe des Maschinenprofils müssen beide mit demselben vertraulichen Sicherheitstyp aktiviert sein. Verschiedene Azure-Ressourcen verwenden unterschiedliche Bezeichnungen, um den vertraulichen VM-Typ anzugeben.
Für Azure-Snapshots, verwaltete Datenträger oder virtuelle Maschinen sind die Sicherheitstypen:
- ConfidentialVM_DiskEncryptedWithCustomerKey.
- ConfidentialVM_DiskEncryptedWithPlatformKey.
- ConfidentialVM_VMGuestStateOnlyEncryptedWithPlatformKey
Für die Azure ARM-Vorlagenspezifikationsversion sind die Sicherheitstypen:
- VMGuestStateOnly: Vertrauliche VM, bei der nur der VM-Gaststatus verschlüsselt ist
- DiskWithVMGuestState: Vertrauliche VM, bei der sowohl der BS-Datenträger als auch der VM-Gastzustand mit einem plattformverwalteten oder kundenverwalteten Schlüssel verschlüsselt sind. Sowohl normale als auch ephemere BS-Datenträger können verschlüsselt werden.
-
Sie können Informationen zu vertraulichen VMs verschiedener Ressourcentypen wie verwalteter Datenträger, Momentaufnahme, Azure Compute Gallery-Image, VM und ARM-Vorlagenspezifikation mithilfe des Parameters AdditionalData abrufen. Beispiel:
 PS C:\Users\username> (get-item XDHyp:\HostingUnits\mynetwork\image.folder\username-dev-testing-rg.resourcegroup\username-dev-tsvda.vm).AdditionalData
 <!--NeedCopy-->
Die zusätzlichen Datenfelder sind:
- DiskSecurityType
- ConfidentialVMDiskEncryptionSetId
-
DiskSecurityProfiles
Um die Eigenschaft für vertrauliches Computing einer Maschinengröße abzurufen, führen Sie den folgenden Befehl aus:
(Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\abc.serviceoffering").AdditionalDataDas zusätzliche Datenfeld ist
ConfidentialComputingType. - Sie können das Masterimage oder das Maschinenprofil nicht von einem vertraulichen zu einem nicht vertraulichen Sicherheitstyp oder von einem nicht vertraulichen zu einem vertraulichen Sicherheitstyp ändern.
- Sie erhalten entsprechende Fehlermeldungen für jede falsche Konfiguration.
Masterimages und Maschinenprofile vorbereiten
Bevor Sie eine Reihe vertraulicher VMs erstellen, führen Sie die folgenden Schritte aus, um ein Masterimage und ein Maschinenprofil dafür vorzubereiten:
- Erstellen Sie im Azure-Portal eine vertrauliche VM mit bestimmten Einstellungen, wie z. B.:
- Sicherheitstyp: Vertrauliche virtuelle Maschinen
- Verschlüsselung des vertraulichen BS-Datenträgers: Aktiviert.
- Schlüsselverwaltung: Vertrauliche Festplattenverschlüsselung mit einem plattformverwalteten Schlüssel Weitere Informationen zum Erstellen vertraulicher VMs finden Sie in diesem Microsoft-Artikel.
-
Bereiten Sie das Masterimage auf der erstellten VM vor. Installieren Sie die erforderlichen Anwendungen und den VDA auf der erstellten VM.
Hinweis:
Das Erstellen vertraulicher VMs mithilfe von VHD wird nicht unterstützt. Verwenden Sie stattdessen Azure Compute Gallery, verwaltete Datenträger oder Snapshots für diesen Zweck.
-
Erstellen Sie das Maschinenprofil auf eine der folgenden Arten:
- Verwenden Sie die in Schritt 1 erstellte vorhandene VM, wenn diese die benötigten Maschineneigenschaften besitzt.
-
Wenn Sie eine ARM-Vorlagenspezifikation als Maschinenprofil wählen, erstellen Sie die Vorlagenspezifikation nach Bedarf. Konfigurieren Sie insbesondere Parameter, die Ihre Anforderungen an vertrauliche VMs erfüllen, wie SecurityEncryptionType und diskEncryptionSet (für kundenseitig verwalteten Schlüssel). Weitere Informationen finden Sie unter Erstellen einer Azure-Vorlagenspezifikation.
Hinweis:
- Stellen Sie sicher, dass das Masterimage und das Maschinenprofil denselben Sicherheitsschlüsseltyp aufweisen.
- Um vertrauliche VMs zu erstellen, die eine vertrauliche Betriebssystem-Datenträgerverschlüsselung mit einem kundenseitig verwalteten Schlüssel erfordern, stellen Sie sicher, dass die Datenträgerverschlüsselungssatz-IDs sowohl im Masterimage als auch im Maschinenprofil identisch sind.
Wenn Sie ein vorbereitetes Image vom Typ „vertrauliche VM“ verwenden möchten, um einen MCS-Katalog zu erstellen, erstellen Sie ein vorbereitetes Image mithilfe des Masterimages vom Typ „vertrauliche VM“ und eines Maschinenprofils vom Typ „vertrauliche VM“. Informationen zum Erstellen vorbereiteter Images finden Sie unter Erstellen einer Imagedefinition und einer anfänglichen Imageversion.
Erstellen vertraulicher VMs mit Studio- oder PowerShell-Befehlen
Um eine Reihe vertraulicher VMs zu erstellen, erstellen Sie einen Maschinenkatalog unter Verwendung eines Masterimages und eines Maschinenprofils, das von einer gewünschten vertraulichen VM abgeleitet wurde.
Um den Katalog mit Studio zu erstellen, führen Sie die unter Maschinenkataloge erstellen beschriebenen Schritte aus. Beachten Sie dabei Folgendes:
- Wählen Sie auf der Seite Image ein Masterimage und ein Maschinenprofil aus, die Sie für die Erstellung der vertraulichen VM vorbereitet haben. Die Auswahl des Maschinenprofils ist obligatorisch, und es stehen nur Profile zur Auswahl, die denselben Sicherheitsverschlüsselungstyp wie das ausgewählte Masterimage aufweisen.
- Auf der Seite Virtuelle Maschinen werden nur Maschinengrößen zur Auswahl angezeigt, die vertrauliche VMs unterstützen.
- Auf der Seite Datenträgereinstellungen können Sie den Datenträgerverschlüsselungssatz nicht angeben, da er vom ausgewählten Maschinenprofil geerbt wird.
Startintegritätsüberwachung
Wenn für Ihre VM Secure Boot und das virtuelle Trusted Platform Module (vTPM) aktiviert und die GuestAttestation-Erweiterung installiert sind, kann Microsoft Defender for Cloud remote überprüfen, ob Ihre VM ordnungsgemäß gestartet wird. Diese Überwachung wird als Startintegritätsüberwachung bezeichnet. Weitere Informationen zur Startintegritätsüberwachung finden Sie unter Übersicht über die Startintegritätsüberwachung.
Sie können die Startintegritätsüberwachung für MCS-Maschinenkatalog-VMs (persistente und nicht-persistente VMs) mithilfe eines Maschinenprofils (VM oder Vorlagenspezifikation) aktivieren. Die Startintegritätsüberwachung wird nur für Trusted Launch- und vertrauliche VMs unterstützt.
Sie können einen vorhandenen Katalog aktualisieren, um die Startintegrität zu verwenden, indem Sie `Set-ProvScheme verwenden, um auf ein für die Startintegrität aktiviertes Maschinenprofil zu verweisen. Neue VMs, die dem Katalog hinzugefügt werden, werden dann mit Integritätsüberwachung aktiviert.
Sie können eine vorhandene VM in einem Katalog auch mithilfe von Set-ProvVmUpdateTimeWindow, Set-ProvVm oder Wartungszyklen aktualisieren.
Sie können Folgendes konvertieren:
- Eine VM ohne Integritätsüberwachung, um eine Integritätsüberwachung zu erhalten.
- Eine VM mit Integritätsüberwachung in eine ohne Integritätsüberwachung.
Maschinenkatalog mit aktivierter Integritätsüberwachung erstellen
Stellen Sie sicher, dass Sie über die folgenden Berechtigungen verfügen:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/write
Führen Sie die folgenden Schritte aus, um einen MCS-Maschinenkatalog mit aktivierter Integritätsüberwachung zu erstellen:
-
Erstellen Sie ein Maschinenprofil (VM oder Vorlagenspezifikation) mit der
GuestAttestation-Erweiterung. -
Erstellen Sie einen MCS-Maschinenkatalog unter Verwendung der Maschinenprofileingabe über die Oberfläche für die vollständige Konfiguration oder PowerShell-Befehle.
Hinweis:
Sie können den
GuestAttestationExtensionEnabled-Status einer VM oder Vorlagenspezifikation mit demGet-ItemPowerShell-Befehl und demAdditionalData parameterüberprüfen. - Fügen Sie dem Katalog VMs hinzu.
Erstellen eines Maschinenprofils mit aktivierter GuestAttestation-Erweiterung
Erstellen Sie eine VM oder Vorlagenspezifikation als Maschinenprofileingabe mit aktivierter Integritätsüberwachung, was bedeutet, dass die GuestAttestation-Erweiterung installiert ist.
Um eine VM mit aktivierter Integritätsüberwachung zu erstellen, gehen Sie wie folgt vor:
- Melden Sie sich beim Azure-Portal an.
-
Wenn Sie eine neue VM erstellen:
- Wählen Sie als Sicherheitstyp die Option Vertrauenswürdiger Start für virtuelle Maschinen oder Vertrauliche virtuelle Maschinen.
-
Klicken Sie auf Sicherheitsfunktionen konfigurieren und aktivieren Sie das Kontrollkästchen Integritätsüberwachung.
Hinweis:
Für die Integritätsüberwachung müssen Sie Secure Boot und vTPM aktivieren.
- Gehen Sie auf der Seite Übersicht zum Abschnitt Sicherheitstyp und überprüfen Sie, ob der Sicherheitstyp „Vertrauenswürdiger Start“ oder „Vertrauliche virtuelle Maschinen“ ist und die Integritätsüberwachung aktiviert ist.
- Navigieren Sie zur Seite Erweiterungen + Anwendungen, um zu überprüfen, ob
GuestAttestationinstalliert ist.
Informationen zum Aktivieren der Integritätsüberwachung einer vorhandenen VM finden Sie unter Integritätsüberwachung aktivieren – Azure-Portal.
So erstellen Sie eine Vorlagenspezifikation mit installierter GuestAttestation-Erweiterung:
-
Sie können GuestAttestation mithilfe einer Vorlagenspezifikation installieren. Siehe Integritätsüberwachung aktivieren – Vorlagenspezifikation.
Hinweis:
In dieser Vorlagenspezifikation können Sie unter Einstellungen die Endpunkte für die Attestierung konfigurieren. Wenn Sie keine Konfiguration vornehmen, entscheidet Azure, welche Endpunkte konfiguriert werden sollen.
Erstellen eines Katalogs von On-Demand-Kapazitätsreservierungs-VMs
Die On-Demand-Kapazitätsreservierung ermöglicht es Ihnen, Computekapazität in einer Azure-Region oder einer Verfügbarkeitszone für eine beliebige Dauer zu reservieren. Weitere Informationen zur Azure On-Demand-Kapazitätsreservierung finden Sie in der Microsoft-Dokumentation On-demand Capacity Reservation.
Sie können einen MCS-Maschinenkatalog von Azure-VMs mit On-Demand-Kapazitätsreservierung mithilfe eines Maschinenprofils (VM oder Vorlagenspezifikation) erstellen. Sie können auch einen vorhandenen Maschinenkatalog und vorhandene VMs aktualisieren, um eine On-Demand-Kapazitätsreservierung zu aktivieren oder zu entfernen.
Diese Funktion gilt für persistente und nicht-persistente Maschinenkataloge.
Einschränkungen
Diese Funktion gilt nicht für:
- Spot-VMs
- Hostgruppe
- VMs mit aktiviertem Ruhezustand
Weitere Informationen zu Einschränkungen finden Sie in der Microsoft-Dokumentation Einschränkungen und Beschränkungen.
Erforderliche Berechtigung
Sie benötigen die folgende Berechtigung zum Erstellen eines Katalogs von VMs mit On-Demand-Kapazitätsreservierung:
Microsoft.Compute/capacityReservationGroups/deploy/action
Schritte zum Erstellen eines Katalogs von VMs mit On-Demand-Kapazitätsreservierung
- Erstellen Sie eine Maschinenprofilquelle (VM oder ARM-Vorlagenspezifikation). Informationen zum Erstellen einer VM oder einer ARM-Vorlagenspezifikation finden Sie unter Eine VM einer Kapazitätsreservierungsgruppe zuordnen.
-
Führen Sie den folgenden PowerShell-Befehl aus, um zu überprüfen, ob für ein Maschinenprofil die On-Demand-Kapazitätsreservierung aktiviert ist oder nicht. Wenn das Maschinenprofil mit On-Demand-Kapazitätsreservierung aktiviert ist, erhalten Sie die
capacityReservationGroup id.Zum Beispiel:
Wenn die Maschinenprofilquelle eine VM ist, führen Sie den folgenden Befehl aus:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\demand-capacity.vm").AdditionalData
<!--NeedCopy-->
Wenn die Maschinenprofilquelle eine Vorlagenspezifikation ist, führen Sie den folgenden Befehl aus:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-capacity-reservation.templatespecversion").AdditionalData <!--NeedCopy--> - Erstellen Sie einen Maschinenkatalog mit einem Maschinenprofil über Studio oder PowerShell-Befehle.
Sie können einen Katalog mit dem Befehl Set-ProvScheme aktualisieren. Sie können auch vorhandene VMs mit dem PowerShell-Befehl Set-ProvVmUpdateTimeWindow aktualisieren. Das Maschinenprofil wird beim nächsten Einschalten aktualisiert.
Geschachtelte Virtualisierung
Wenn Sie die Master-VM mit aktivierter geschachtelter Virtualisierung konfigurieren, haben alle VMs im MCS-Maschinenkatalog, die mit dieser Master-VM erstellt wurden, die geschachtelte Virtualisierung aktiviert. Diese Funktion gilt sowohl für persistente als auch für nicht-persistente VMs. Sie können einen vorhandenen MCS-Maschinenkatalog und vorhandene VMs aktualisieren, um die geschachtelte Virtualisierung durch ein Image-Update zu erhalten.
Derzeit unterstützen nur Dv3- und Ev3-VM-Größen die geschachtelte Virtualisierung.
Informationen zur verschachtelten Virtualisierung finden Sie im Microsoft-Blog Nested Virtualization in Azure.
Nur-NVMe-SKUs
Typischerweise unterstützen die älteren Generationen von VMs für allgemeine Zwecke, speicheroptimierten und rechenoptimierten VMs (D/Ev5 oder Fv2 und älter) SCSI. Die neueren Generationen (Da/Ea/Fav6 und neuer) unterstützen typischerweise nur die NVMe-Speicherschnittstelle. MCS unterstützt den NVMe-Speichercontrollertyp, um die neuen VM-SKUs in Azure zu unterstützen.
Informationen zu NVMe finden Sie in der Microsoft-Dokumentation General FAQ for NVMe.
Sie können einen MCS-Katalog mit einem Serviceangebot erstellen, das:
- sowohl SCSI als auch NVMe unterstützt, siehe Erstellen eines Katalogs mit einem Serviceangebot, das sowohl SCSI als auch NVMe unterstützt
- nur NVMe unterstützt, siehe Erstellen eines Katalogs mit einem Serviceangebot, das nur NVMe unterstützt
Einschränkungen
- Alle Serviceangebote, die NVMe unterstützen, unterstützen nicht gleichzeitig Trusted Launch.
- NVMe wird für Gen 1 VMs nicht unterstützt.
- Einige Betriebssystem-Images unterstützen NVMe möglicherweise nicht. In diesem Fall ist die NVMe-Option in der Azure-Benutzeroberfläche ausgegraut.
Erstellen eines Katalogs mit einem Serviceangebot, das sowohl SCSI als auch NVMe unterstützt
-
Erstellen Sie eine VM, die als Masterimage verwendet werden soll.
- Verwenden Sie ein Marketplace-Image, das NVMe unterstützt. Eine Liste der Azure Marketplace-Images, die NVMe unterstützen, finden Sie unter Supported OS images for remote NVMe.
-
Erstellen Sie einen Snapshot der Betriebssystemfestplatte der VM, um ihn im Parameter
MasterImageVMdes BefehlsNew-ProvSchemezu verwenden, oder verwenden Sie die verwaltete Festplatte direkt.Prüfen Sie auf eine der folgenden Weisen, ob Ihr Masterimage NVMe unterstützt:
-
Prüfen Sie
SupportedDiskControllerTypesim FeldAdditionalDatavonGet-Item. Beispiel:(get-item XDHyp:\HostingUnits\mynetwork\image.folder\abc.resourcegroup\deg-snapshot).AdditionalData <!--NeedCopy-->Der
SupportedDiskControllerTypesmussSCSI, NVMesein. -
Verwenden Sie Azure CLI und PowerShell
-
- Verwenden Sie ein Serviceangebot, das sowohl NVMe als auch SCSI unterstützt.
- Verwenden Sie eine VM oder eine Vorlagenspezifikation als Maschinenprofil, bei dem NVMe aktiviert ist. Nehmen Sie eine beliebige VM, bei der
DiskControllerTypeauf NVMe eingestellt ist. Verwenden Sie die VM direkt als Maschinenprofil oder exportieren Sie die Vorlage und verwenden Sie die Vorlagenspezifikation als Maschinenprofil.
Erstellen eines Katalogs mit einem Serviceangebot, das nur NVMe unterstützt
- Erstellen Sie eine VM, die als Masterimage verwendet werden soll. Verwenden Sie ein Marketplace-Image, das NVMe unterstützt. Eine Liste der Azure Marketplace-Images, die NVMe unterstützen, finden Sie unter Supported OS images for remote NVMe.
-
Verwenden Sie ein Serviceangebot, das nur NVMe unterstützt.
Hinweis:
Da das Serviceangebot NVMe unterstützt, benötigen Sie kein Maschinenprofil, bei dem
DiskControllerTypeaufNVMeeingestellt ist, um NVMe im Katalog zu aktivieren. Wenn Sie jedoch ein Maschinenprofil verwenden, mussDiskControllerTypeentweder aufNVMeeingestellt oder leer bzw. nicht angegeben sein.
Vorhandene persistente VMs ändern
Die NVMe-Konfiguration kann nach dem Erstellen einer VM nicht mehr geändert werden. Um die NVMe-Konfiguration für eine persistente VM zu ändern, muss die VM neu bereitgestellt werden. Die Logik hierfür ist:
- Speichern Sie den aktuellen Zustand der VM.
-
Nach dem Einschalten einer vorhandenen VM erkennen, ob die VM neu bereitgestellt werden muss.
- Wenn die Konfigurationsänderung von NVMe zu NVMe oder SCSI zu SCSI erfolgt, ist keine erneute Bereitstellung der VM erforderlich.
- Wenn die Konfigurationsänderung von SCSI zu NVMe und umgekehrt erfolgt, stellen Sie die VM erneut bereit und erstellen Sie sie neu.
PowerShell verwenden
Dieser Abschnitt beschreibt, wie die folgenden Aufgaben mithilfe von PowerShell ausgeführt werden:
- Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs mit PowerShell verwenden
- Azure-VM-Erweiterungen aktivieren
- Maschinenkataloge mit Trusted Launch
- Eigenschaftenwerte des Maschinenprofils verwenden
- Verfügbarkeitszonen mit PowerShell konfigurieren
- VMs auf dedizierten Azure-Hosts bereitstellen
- Speichertypen konfigurieren
- Zonenredundanten Speicher aktivieren
- Diagnoseeinstellungen für VMs und NICs aus einem Maschinenprofil erfassen
- Windows-Lizenz überprüfen
- Linux-Lizenz konfigurieren
- Maschinenkatalog mit einer temporären Azure-Festplatte erstellen
- Azure Compute Gallery konfigurieren
- Katalog mit mehreren NICs pro VM erstellen oder aktualisieren
- Maschinenkatalog mit nicht persistenter Write-Back-Cache-Festplatte erstellen
- Maschinenkatalog mit persistenter Write-Back-Cache-Festplatte erstellen
- Startleistung mit MCSIO verbessern
- Maschinenkatalog mit kundenverwaltetem Verschlüsselungsschlüssel erstellen
- Maschinenkatalog mit Host-Verschlüsselungsfunktion erstellen
- Maschinenkatalog mit doppelter Verschlüsselung erstellen
- Bestimmung des Auslagerungsdateispeicherorts
- Szenarien für Auslagerungsdateieinstellungen
- Auslagerungsdateieinstellung angeben
- Auslagerungsdateieinstellungen ändern
- Katalog-VMs mit aktiviertem AMA bereitstellen
- Katalog mit Azure Spot-VMs erstellen
- Sicherungs-VM-Größen konfigurieren
- Tags für alle Ressourcen kopieren
Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs mit PowerShell
Sie können einen MCS-Maschinenkatalog mithilfe einer Vorlagenspezifikation als Eingabe für ein Maschinenprofil erstellen oder aktualisieren. Dazu können Sie Studio oder PowerShell-Befehle verwenden.
Informationen zur Studio-Oberfläche finden Sie unter Erstellen eines Maschinenkatalogs mit einem Azure Resource Manager-Image in der Studio-Oberfläche.
Verwenden von PowerShell-Befehlen:
- Öffnen Sie das PowerShell-Fenster.
- Führen Sie
asnp citrix*aus. - Erstellen oder aktualisieren Sie einen Katalog.
- So erstellen Sie einen Katalog:
-
Verwenden Sie den Befehl
New-ProvSchememit einer Vorlagenspezifikation als Eingabe für ein Maschinenprofil. Beispiel:New-ProvScheme -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy--> -
Schließen Sie die Katalogerstellung ab.
-
-
Um einen Katalog zu aktualisieren, verwenden Sie den Befehl
Set-ProvSchememit einer Vorlagenspezifikation als Eingabe für ein Maschinenprofil. Beispiel:Set-ProvScheme -MasterImageVm 'XDHyp://Connections/Azure/East Us.region/vm.folder/MasterDisk.vm' MachineProfile 'XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/testing.templatespec/V1.templatespecversion' [-ProvisioningSchemeName] <String> [-CustomProperties <String>][-ServiceOffering <String>] [-PassThru] [<CommonParameters>] <!--NeedCopy-->
- So erstellen Sie einen Katalog:
Azure-VM-Erweiterungen aktivieren
Nachdem Sie die ARM-Vorlagenspezifikation ausgewählt haben, führen Sie die folgenden PowerShell-Befehle aus, um mit Azure-VM-Erweiterungen zu arbeiten:
- So zeigen Sie die Liste der unterstützten Azure-VM-Erweiterungen an:
Get-ProvMetadataConfiguration -
So fügen Sie weitere VM-Erweiterungen hinzu:
Add-ProvMetadataConfiguration. Beispiel:Add-ProvMetadataConfiguration -PluginType "AzureRM" -ConfigurationName "Extension" -ConfigurationValue "CustomScriptExtension"Wenn Sie versuchen, eine der folgenden Erweiterungen hinzuzufügen, schlägt der Befehl mit einer Fehlermeldung fehl:
- Von Citrix definierte Erweiterung.
- Vorhandene benutzerdefinierte Erweiterung.
- Nicht unterstützte Konfigurationsschlüssel. Derzeit ist der unterstützte Konfigurationsschlüssel
Extension.
- So entfernen Sie Erweiterungen aus der Liste:
Remove-ProvMetadataConfiguration. Sie können die von Ihnen hinzugefügten Erweiterungen entfernen.
Maschinenkataloge mit Trusted Launch
Um einen Maschinenkatalog mit Trusted Launch erfolgreich zu erstellen, verwenden Sie:
- Ein Masterimage, das mit Trusted Launch aktiviert ist. Sie müssen ein Maschinenprofil verwenden, es ist jedoch nicht erforderlich, dass das Maschinenprofil für Trusted Launch aktiviert ist. Wenn Sie ein Masterimage verwenden, das mit Trusted Launch aktiviert ist, und ein Maschinenprofil, das nicht mit Trusted Launch aktiviert ist, erhalten Sie eine Warnmeldung aufgrund der nicht übereinstimmenden Trusted Launch-Konfiguration zwischen Masterimage und Maschinenprofil.
- Eine VM-Größe, die Trusted Launch unterstützt.
- Eine Windows-VM-Version, die Trusted Launch unterstützt. Derzeit unterstützen Windows 10, Windows 11, Windows Server 2016, 2019 und 2022 Trusted Launch.
Um die Bestandsartikel des Citrix DaaS-Angebots anzuzeigen und festzustellen, ob die VM-Größe Trusted Launch unterstützt, führen Sie den folgenden Befehl aus:
- Öffnen Sie ein PowerShell-Fenster.
- Führen Sie asnp citrix* aus, um die Citrix-spezifischen PowerShell-Module zu laden.
-
Führen Sie den folgenden Befehl aus:
$s = (ls XDHyp:\HostingUnits\<name of hosting unit>\serviceoffering.folder\"<VM size>".serviceoffering) <!--NeedCopy--> - Führen Sie
$s | select -ExpandProperty Additionaldataaus -
Überprüfen Sie den Wert des Attributs
SupportsTrustedLaunch.- Wenn
SupportsTrustedLaunchTrue ist, unterstützt die VM-Größe Trusted Launch. - Wenn
SupportsTrustedLaunchFalse ist, unterstützt die VM-Größe Trusted Launch nicht.
- Wenn
Gemäß Azure PowerShell können Sie den folgenden Befehl verwenden, um die VM-Größen zu ermitteln, die Trusted Launch unterstützen:
(Get-AzComputeResourceSku | where {$_.Locations.Contains($region) -and ($_.Name -eq "<VM size>") })[0].Capabilities
<!--NeedCopy-->
Im Folgenden finden Sie Beispiele, die beschreiben, ob die VM-Größe Trusted Launch unterstützt, nachdem Sie den Azure PowerShell-Befehl ausgeführt haben.
-
Beispiel 1: Wenn die Azure-VM nur Generation 1 unterstützt, unterstützt diese VM Trusted Launch nicht. Daher wird die Funktion
TrustedLaunchDisablednach dem Ausführen des Azure PowerShell-Befehls nicht angezeigt. -
Beispiel 2: Wenn die Azure-VM nur Generation 2 unterstützt und die Funktion
TrustedLaunchDisabledTrue ist, wird die VM-Größe der Generation 2 für Trusted Launch nicht unterstützt. -
Beispiel 3: Wenn die Azure-VM nur Generation 2 unterstützt und die Funktion
TrustedLaunchDisablednach dem Ausführen des PowerShell-Befehls nicht angezeigt wird, wird die VM-Größe der Generation 2 für Trusted Launch unterstützt.
Weitere Informationen zu Trusted Launch für Azure-VMs finden Sie im Microsoft-Dokument Trusted launch for Azure virtual machines.
Maschinenkatalog mit Trusted Launch erstellen
- Erstellen Sie ein Masterimage, das mit Trusted Launch aktiviert ist. Siehe die Microsoft-Dokumentation Trusted launch VM Images.
- Erstellen Sie eine VM oder eine Vorlagenspezifikation mit dem Sicherheitstyp Trusted Launch Virtual Machines. Weitere Informationen zum Erstellen einer VM oder einer Vorlagenspezifikation finden Sie im Microsoft-Dokument Deploy a trusted launch VM.
-
Erstellen Sie einen Maschinenkatalog mit Studio- oder PowerShell-Befehlen.
- Wenn Sie Studio verwenden möchten, lesen Sie Maschinenkatalog mit einem Azure Resource Manager-Image in Studio erstellen.
-
Wenn Sie PowerShell-Befehle verwenden möchten, verwenden Sie den Befehl
New-ProvSchememit der VM oder der Vorlagenspezifikation als Eingabe für das Maschinenprofil.Beispiel für
New-ProvSchememit VM als Eingabe für das Maschinenprofil:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->Beispiel für
New-ProvSchememit Vorlagenspezifikation als Eingabe für das Maschinenprofil:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->
Maschinenkatalog mit Trusted Launch aktualisieren
Sie können sowohl persistente als auch nicht-persistente Maschinenkataloge aktualisieren:
Für persistente Maschinenkataloge:
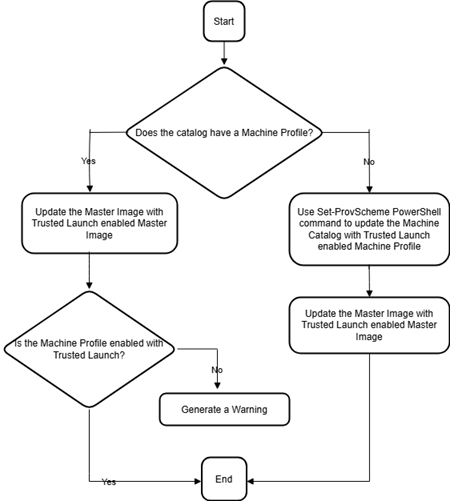
Für nicht-persistente Maschinenkataloge:
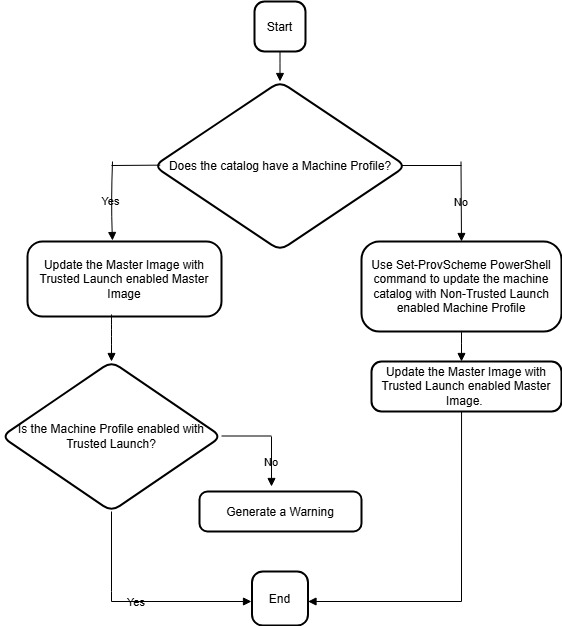
Fehler beim Erstellen von Maschinenkatalogen mit Trusted Launch
In den folgenden Szenarien erhalten Sie entsprechende Fehlermeldungen, wenn Sie einen Maschinenkatalog mit Trusted Launch erstellen:
| Szenario | Fehler |
|---|---|
| Wenn Sie beim Erstellen eines nicht verwalteten Katalogs ein Maschinenprofil auswählen | MachineProfileNotSupportedForUnmanagedCatalog |
| Wenn Sie ein Maschinenprofil auswählen, das Trusted Launch unterstützt, während Sie einen Katalog mit einer nicht verwalteten Festplatte als Masterimage erstellen | SecurityTypeNotSupportedForUnmanagedDisk |
| Wenn Sie ein Maschinenprofil mit einem Sicherheitstyp auswählen, der sich vom Sicherheitstyp des Masterimages unterscheidet | SecurityTypeConflictBetweenMasterImageAndMachineProfile |
| Wenn Sie eine VM-Größe auswählen, die Trusted Launch nicht unterstützt, aber ein Masterimage verwenden, das Trusted Launch unterstützt, während Sie einen Katalog erstellen | MachineSizeNotSupportTrustedLaunch |
Eigenschaftswerte des Maschinenprofils verwenden
Der Maschinenkatalog verwendet die folgenden Eigenschaften, die in den benutzerdefinierten Eigenschaften definiert sind:
- Verfügbarkeitszone
- ID der dedizierten Hostgruppe
- ID des Datenträgerverschlüsselungssatzes
- Betriebssystemtyp
- Lizenztyp
- Speichertyp
Wenn diese benutzerdefinierten Eigenschaften nicht explizit definiert sind, werden die Eigenschaftswerte aus der ARM-Vorlagenspezifikation oder der VM übernommen, je nachdem, was als Maschinenprofil verwendet wird. Wenn ServiceOffering nicht angegeben ist, wird es zusätzlich aus dem Maschinenprofil übernommen.
Hinweis:
Wenn einige der Eigenschaften im Maschinenprofil fehlen und nicht in den benutzerdefinierten Eigenschaften definiert sind, werden die Standardwerte der Eigenschaften verwendet, wo immer dies zutrifft.
Der folgende Abschnitt beschreibt einige Szenarien bei New-ProvScheme und Set-ProvScheme, wenn CustomProperties entweder alle Eigenschaften definiert hat oder die Werte vom MachineProfile abgeleitet werden.
-
New-ProvScheme Szenarien
-
MachineProfile hat alle Eigenschaften und CustomProperties sind nicht definiert. Beispiel:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
MachineProfile hat einige Eigenschaften und CustomProperties sind nicht definiert. Beispiel: MachineProfile hat nur LicenseType und OsType.
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Sowohl MachineProfile als auch CustomProperties definieren alle Eigenschaften. Beispiel:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesABenutzerdefinierte Eigenschaften haben Vorrang. Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<CustomPropertiesA-value>"/> </CustomProperties> <!--NeedCopy--> - Einige Eigenschaften sind in MachineProfile und einige Eigenschaften in CustomProperties definiert. Beispiel:
- CustomProperties definieren LicenseType und StorageAccountType
- MachineProfile definieren LicenseType, OsType und Zones
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesADie folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Einige Eigenschaften sind in MachineProfile und einige Eigenschaften in CustomProperties definiert. Außerdem ist ServiceOffering nicht definiert. Beispiel:
- CustomProperties definieren StorageType
- MachineProfile definieren LicenseType
 New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mp.vm"
 -ServiceOffering "XDHyp:\HostingUnits\azureunit\serviceoffering.folder\<explicit-machine-size>.serviceoffering"
 <!--NeedCopy-->
Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select ServiceOffering serviceoffering.folder\<explicit-machine-size>.serviceoffering Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="explicit-storage-type"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="value-from-machineprofile"/> </CustomProperties> <!--NeedCopy--> - Wenn der OsType weder in den CustomProperties noch im MachineProfile enthalten ist, dann:
- Der Wert wird aus dem Masterimage gelesen.
- Wenn das Masterimage eine nicht verwaltete Festplatte ist, wird der OsType auf Windows festgelegt. Beispiel:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -MasterImageVM "XDHyp:\HostingUnits\azureunit\image.folder\linux-master-image.manageddisk"Der Wert aus dem Masterimage wird in die benutzerdefinierten Eigenschaften geschrieben, in diesem Fall Linux.
 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="OSType" Value="Linux"/>
 </CustomProperties>
 <!--NeedCopy-->
-
-
Set-ProvScheme-Szenarien
-
Ein vorhandener Katalog mit:
- CustomProperties für
StorageAccountTypeund OsType - MachineProfile
mpA.vm, das Zonen definiert
- CustomProperties für
-
Updates:
- MachineProfile mpB.vm, das StorageAccountType definiert
- Ein neuer Satz benutzerdefinierter Eigenschaften $CustomPropertiesB, der LicenseType und OsType definiert
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm" -CustomProperties $CustomPropertiesBDie folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesB-value>"/> </CustomProperties> <!--NeedCopy--> - Ein vorhandener Katalog mit:
- CustomProperties für
StorageAccountTypeund OsType - MachineProfile
mpA.vm, das StorageAccountType und LicenseType definiert
- CustomProperties für
- Updates:
- Ein neuer Satz benutzerdefinierter Eigenschaften $CustomPropertiesB, der StorageAccountType und OsType definiert.
Set-ProvScheme -CustomProperties $CustomPropertiesBDie folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mp-A-value>"/> </CustomProperties> <!--NeedCopy--> - Ein vorhandener Katalog mit:
- CustomProperties für
StorageAccountTypeund OsType - MachineProfile
mpA.vm, das Zonen definiert
- CustomProperties für
- Updates:
- Ein MachineProfile mpB.vm, das StorageAccountType und LicenseType definiert
-
ServiceOfferingist nicht angegeben
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm"Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:
 Get-ProvScheme | select ServiceOffering
 serviceoffering.folder\<value-from-machineprofile>.serviceoffering

 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/>
 <Property xsi:type="StringProperty" Name="OSType" Value="<prior-CustomProperties-value>"/>
 <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpB-value>"/>
 </CustomProperties>
 <!--NeedCopy-->
-
Verfügbarkeitszonen mithilfe von PowerShell konfigurieren
Mithilfe von PowerShell können Sie die Bestandsartikel des Citrix DaaS-Angebots mithilfe von Get-Item anzeigen. Zum Beispiel, um das Serviceangebot der Region Ost-USA Standard_B1ls anzuzeigen:
$serviceOffering = Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\Standard_B1ls.serviceoffering"
<!--NeedCopy-->
Um die Zonen anzuzeigen, verwenden Sie den Parameter AdditionalData für das Element:
$serviceOffering.AdditionalData
Wenn Verfügbarkeitszonen nicht angegeben sind, gibt es keine Änderung in der Art und Weise, wie Maschinen bereitgestellt werden.
Um Verfügbarkeitszonen über PowerShell zu konfigurieren, verwenden Sie die benutzerdefinierte Eigenschaft Zones, die mit der Operation New-ProvScheme verfügbar ist. Die Eigenschaft Zones definiert eine Liste von Verfügbarkeitszonen, in die Maschinen bereitgestellt werden sollen. Diese Zonen können eine oder mehrere Verfügbarkeitszonen umfassen. Zum Beispiel <Property xsi:type="StringProperty" Name="Zones" Value="1, 3"/> für die Zonen 1 und 3.
Verwenden Sie den Befehl Set-ProvScheme, um die Zonen für ein Bereitstellungsschema zu aktualisieren.
Wenn eine ungültige Zone angegeben wird, wird das Bereitstellungsschema nicht aktualisiert, und eine Fehlermeldung wird angezeigt, die Anweisungen zur Behebung des ungültigen Befehls enthält.
Tipp:
Wenn Sie eine ungültige benutzerdefinierte Eigenschaft angeben, wird das Bereitstellungsschema nicht aktualisiert, und es wird eine entsprechende Fehlermeldung angezeigt.
Ergebnis der gleichzeitigen Verwendung von Hostgruppen und Azure-Verfügbarkeitszonen
Es wird eine Vorabprüfung durchgeführt, um zu beurteilen, ob die Erstellung eines Maschinenkatalogs erfolgreich sein wird, basierend auf der in der benutzerdefinierten Eigenschaft angegebenen Verfügbarkeitszone und der Zone der Hostgruppe. Die Katalogerstellung schlägt fehl, wenn die benutzerdefinierte Eigenschaft der Verfügbarkeitszone nicht mit der Zone der Hostgruppe übereinstimmt.
Informationen zum Konfigurieren von Verfügbarkeitszonen über PowerShell finden Sie unter Konfigurieren von Verfügbarkeitszonen über PowerShell.
Informationen zu dedizierten Azure-Hosts finden Sie unter Dedizierte Azure-Hosts.
Die folgende Tabelle beschreibt die verschiedenen Kombinationen von Verfügbarkeitszone und Hostgruppenzone und welche davon zu einer erfolgreichen oder fehlgeschlagenen Erstellung eines Maschinenkatalogs führen.
| Hostgruppenzone | Verfügbarkeitszone in benutzerdefinierter Eigenschaft | Ergebnis der Maschinenkatalogerstellung |
|---|---|---|
| Angegeben. Beispiel: Hostgruppe befindet sich in Zone 1 | Nicht angegeben | Erfolgreich. Maschinen werden in der Zone der Hostgruppe erstellt |
| Angegeben. Beispiel: Hostgruppe befindet sich in Zone 1 | Gleiche Zone wie die Hostgruppenzone. Beispiel: Zone in der benutzerdefinierten Eigenschaft ist auf 1 festgelegt | Erfolgreich. Maschinen werden in Zone 1 erstellt. |
| Angegeben. Zum Beispiel befindet sich die Hostgruppe in Zone 1. | Unterscheidet sich von der Hostgruppenzone. Zum Beispiel ist die Zone in der benutzerdefinierten Eigenschaft auf 2 festgelegt. | Da die angegebene Verfügbarkeitszone und die Zone der Hostgruppe nicht übereinstimmen, schlägt die Katalogerstellung während der Vorabprüfungen mit einem entsprechenden Fehler fehl. |
| Angegeben. Zum Beispiel befindet sich die Hostgruppe in Zone 1. | Mehrere Zonen angegeben. Zum Beispiel sind die Zonen in den benutzerdefinierten Eigenschaften auf 1,2 oder 2,3 festgelegt. | Da die angegebene Verfügbarkeitszone und die Zone der Hostgruppe nicht übereinstimmen, schlägt die Katalogerstellung während der Vorabprüfungen mit einem entsprechenden Fehler fehl. |
Nicht angegeben. Zum Beispiel ist die Zone der Hostgruppe None. |
Nicht angegeben. | Da die angegebene Verfügbarkeitszone und die Zone der Hostgruppe übereinstimmen (d. h. keine Zone), ist die Katalogerstellung erfolgreich. Maschinen werden in keiner Zone erstellt. |
Nicht angegeben. Zum Beispiel ist die Zone der Hostgruppe None. |
Angegeben. Zum Beispiel sind die Zonen in der benutzerdefinierten Eigenschaft auf eine oder mehrere Zonen festgelegt. | Da die angegebene Verfügbarkeitszone und die Zone der Hostgruppe nicht übereinstimmen, schlägt die Katalogerstellung während der Vorabprüfungen mit einem entsprechenden Fehler fehl. |
VMs auf dedizierten Azure-Hosts bereitstellen
Sie können MCS verwenden, um VMs auf dedizierten Azure-Hosts bereitzustellen. Vor der Bereitstellung von VMs auf dedizierten Azure-Hosts:
- Eine Hostgruppe erstellen.
- Hosts in dieser Hostgruppe erstellen.
- Stellen Sie sicher, dass ausreichend Hostkapazität für die Erstellung von Katalogen und virtuellen Maschinen reserviert ist.
Sie können einen Maschinenkatalog mit definierter Host-Mandantenfähigkeit über das folgende PowerShell-Skript erstellen:
New-ProvScheme <otherParameters> -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="HostGroupId" Value="myResourceGroup/myHostGroup" />
 ...other Custom Properties...
 </CustomProperties>
<!--NeedCopy-->
Beachten Sie bei der Verwendung von MCS zur Bereitstellung virtueller Maschinen auf dedizierten Azure-Hosts Folgendes:
- Ein dedizierter Host ist eine Katalogeigenschaft und kann nach der Erstellung des Katalogs nicht mehr geändert werden. Dedizierte Mandantenfähigkeit wird derzeit in Azure nicht unterstützt.
- Eine vorkonfigurierte Azure-Hostgruppe in der Region der Hosting-Einheit ist erforderlich, wenn der
HostGroupId-Parameter verwendet wird. - Azure Auto-Placement ist erforderlich. Diese Funktionalität fordert die Aufnahme des mit der Hostgruppe verknüpften Abonnements an. Weitere Informationen finden Sie unter VM-Skalierungsgruppe auf dedizierten Azure-Hosts – öffentliche Vorschau. Wenn Auto-Placement nicht aktiviert ist, löst MCS während der Katalogerstellung einen Fehler aus.
Speichertypen konfigurieren
Wählen Sie verschiedene Speichertypen für virtuelle Maschinen in Azure-Umgebungen, die MCS verwenden. Für Ziel-VMs unterstützt MCS:
- Betriebssystemdatenträger: Premium-SSD, SSD oder HDD
- Write-Back-Cache-Datenträger: Premium-SSD, SSD oder HDD
Beachten Sie bei der Verwendung dieser Speichertypen Folgendes:
- Stellen Sie sicher, dass Ihre VM den ausgewählten Speichertyp unterstützt.
- Wenn Ihre Konfiguration einen temporären Azure-Datenträger verwendet, steht Ihnen die Option für die Write-Back-Cache-Datenträgereinstellung nicht zur Verfügung.
Tipp:
StorageTypeist für einen OS-Typ und ein Speicherkonto konfiguriert.WBCDiskStorageTypeist für den Write-Back-Cache-Speichertyp konfiguriert. Für einen normalen Katalog istStorageTypeerforderlich. WennWBCDiskStorageTypenicht konfiguriert ist, wirdStorageTypeals Standard fürWBCDiskStorageTypeverwendet.
Wenn WBCDiskStorageType nicht konfiguriert ist, wird StorageType als Standard für WBCDiskStorageType verwendet.
Speichertypen für VMs konfigurieren
Um Speichertypen für VMs zu konfigurieren, verwenden Sie den Parameter StorageType in New-ProvScheme. Um den Wert des Parameters StorageType in einem vorhandenen Katalog auf einen der unterstützten Speichertypen zu aktualisieren, verwenden Sie den Befehl Set-ProvScheme.
Im Folgenden sehen Sie ein Beispiel für die Einstellung des Parameters CustomProperties in einem Bereitstellungsschema:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
</CustomProperties>'
<!--NeedCopy-->
Zonenredundanten Speicher aktivieren
Sie können bei der Katalogerstellung zonenredundanten Speicher auswählen. Dieser repliziert Ihre verwaltete Azure-Festplatte synchron über mehrere Verfügbarkeitszonen hinweg, sodass Sie sich von einem Ausfall in einer Zone erholen können, indem Sie die Redundanz in anderen Zonen nutzen.
Sie können Premium_ZRS und StandardSSD_ZRS in den benutzerdefinierten Eigenschaften des Speichertyps angeben. ZRS-Speicher kann über vorhandene benutzerdefinierte Eigenschaften oder über die Vorlage MachineProfile festgelegt werden. ZRS-Speicher wird auch mit dem Befehl Set-ProvVMUpdateTimeWindow mit den Parametern -StartsNow und -DurationInMinutes -1 unterstützt. Sie können vorhandene VMs von LRS- auf ZRS-Speicher umstellen.
Hinweis:
StartsNowgibt an, dass die geplante Startzeit die aktuelle Zeit ist.DurationInMinutesmit einer negativen Zahl (z. B. –1) bedeutet, dass es keine Obergrenze für das Zeitfenster des Zeitplans gibt.
Einschränkungen:
- Nur für verwaltete Datenträger unterstützt
- Nur mit Premium- und Standard-Solid-State-Laufwerken (SSD) unterstützt
- Nicht unterstützt mit
StorageTypeAtShutdown - Nur in bestimmten Regionen verfügbar.
- Die Leistung von Azure nimmt ab, wenn ZRS-Datenträger in großem Umfang erstellt werden. Schalten Sie daher für das erste Einschalten die Maschinen in kleineren Stapeln ein (weniger als 300 Maschinen gleichzeitig).
Zonenredundanten Speicher als Datenträgerspeichertyp festlegen
Sie können zonenredundanten Speicher während der anfänglichen Katalogerstellung auswählen oder Ihren Speichertyp in einem vorhandenen Katalog aktualisieren.
Zonenredundanten Speicher mithilfe von PowerShell-Befehlen auswählen
Beim Erstellen eines neuen Katalogs in Azure mithilfe des PowerShell-Befehls New-ProvScheme verwenden Sie Standard_ZRS als Wert in StorageAccountType.
Beispiel:
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_ZRS" />
<!--NeedCopy-->
Beim Festlegen dieses Werts wird er von einer dynamischen API validiert, die feststellt, ob er ordnungsgemäß verwendet werden kann. Die folgenden Ausnahmen können auftreten, wenn die Verwendung von ZRS für Ihren Katalog nicht gültig ist:
- StorageTypeAtShutdownNotSupportedForZrsDisks: Die benutzerdefinierte Eigenschaft StorageTypeAtShutdown kann nicht mit ZRS-Speicher verwendet werden.
- StorageAccountTypeNotSupportedInRegion: Diese Ausnahme tritt auf, wenn Sie versuchen, ZRS-Speicher in einer Azure-Region zu verwenden, die ZRS nicht unterstützt.
- ZrsRequiresManagedDisks: Sie können zonenredundanten Speicher nur mit verwalteten Datenträgern verwenden.
Sie können den Datenträgerspeichertyp mithilfe der folgenden benutzerdefinierten Eigenschaften festlegen:
StorageTypeWBCDiskStorageTypeIdentityDiskStorageType
Hinweis:
Während der Katalogerstellung wird die Betriebssystemfestplatte des Maschinenprofils
StorageTypeverwendet, wenn die benutzerdefinierten Eigenschaften nicht festgelegt sind.
Diagnoseeinstellungen auf VMs und NICs aus einem Maschinenprofil erfassen
Sie können Diagnoseeinstellungen auf VMs und NICs aus einem Maschinenprofil erfassen, während Sie einen Maschinenkatalog erstellen, einen vorhandenen Maschinenkatalog aktualisieren und vorhandene VMs aktualisieren.
Sie können eine VM oder eine Vorlagenspezifikation als Maschinenprofilquelle erstellen.
Wichtige Schritte
-
Erforderliche IDs in Azure einrichten. Sie müssen diese IDs in der Vorlagenspezifikation angeben.
- Speicherkonto
- Log Analytics-Arbeitsbereich
- Event Hub-Namespace mit Standard-Tarif
- Maschinenprofilquelle erstellen.
- Einen neuen Maschinenkatalog erstellen, einen vorhandenen Katalog aktualisieren oder vorhandene VMs aktualisieren.
Erforderliche IDs in Azure einrichten
Richten Sie in Azure eines der folgenden Elemente ein:
- Speicherkonto
- Log Analytics-Arbeitsbereich
- Event Hub-Namespace mit der Preisstufe „Standard“
Speicherkonto einrichten
Erstellen Sie ein Standardspeicherkonto in Azure. Geben Sie in der Vorlagenspezifikation die vollständige resourceId für das Speicherkonto als storageAccountId an.
Sobald VMs so eingerichtet sind, dass sie Daten im Speicherkonto protokollieren, sind die Daten im Container insights-metrics-pt1m zu finden.
Log Analytics-Arbeitsbereich einrichten
Erstellen Sie einen Log Analytics-Arbeitsbereich. Geben Sie in der Vorlagenspezifikation die vollständige resourceId für den Log Analytics-Arbeitsbereich als workspaceId an.
Sobald VMs so eingerichtet sind, dass sie Daten im Arbeitsbereich protokollieren, können Daten unter „Protokolle“ in Azure abgefragt werden. Sie können den folgenden Befehl in Azure unter „Protokolle“ ausführen, um die Anzahl aller von einer Ressource protokollierten Metriken anzuzeigen:
AzureMetrics
| summarize Count=count\() by  ResourceId
Event Hub einrichten
Führen Sie die folgenden Schritte aus, um einen Event Hub im Azure-Portal einzurichten:
- Erstellen Sie einen Event Hub-Namespace mit der Preisstufe „Standard“.
- Erstellen Sie einen Event Hub unterhalb des Namespace.
- Navigieren Sie unter dem Event Hub zu Erfassung. Aktivieren Sie den Umschalter, um mit dem Avro-Ausgabetyp zu erfassen.
- Erstellen Sie einen neuen Container in einem vorhandenen Speicherkonto, um die Protokolle zu erfassen.
- Geben Sie in der Vorlagenspezifikation die
eventHubAuthorizationRuleIdim folgenden Format an:/subscriptions/093f4c12-704b-4b1d-8339-f339e7557f60/resourcegroups/matspo/providers/Microsoft.EventHub/namespaces/matspoeventhub/authorizationrules/RootManageSharedAccessKey - Geben Sie den Namen des Event Hubs an.
Sobald VMs so eingerichtet sind, dass sie Daten im Event Hub protokollieren, werden die Daten im konfigurierten Speichercontainer erfasst.
Maschinenprofilquelle erstellen
Sie können eine VM oder eine Vorlagenspezifikation als Maschinenprofilquelle erstellen.
VM-basiertes Maschinenprofil mit Diagnoseeinstellungen erstellen
Wenn Sie eine VM als Ihr Maschinenprofil erstellen möchten, richten Sie zuerst die Diagnoseeinstellungen auf der Vorlagen-VM selbst ein. Detaillierte Anweisungen finden Sie in der Microsoft-Dokumentation Diagnoseeinstellungen in Azure Monitor.
Sie können die folgenden Befehle ausführen, um zu überprüfen, ob der VM oder NIC jetzt Diagnoseeinstellungen zugeordnet sind:
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2659 --resource-type microsoft.network/networkInterfaces
<!--NeedCopy-->
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2 --resource-type microsoft.compute/virtualMachines
<!--NeedCopy-->
Vorlagenspezifikations-basiertes Maschinenprofil mit Diagnoseeinstellungen erstellen
Wenn Sie eine VM verwenden möchten, die bereits aktivierte Diagnoseeinstellungen hat, und diese in eine ARM-Vorlagenspezifikation exportieren, werden diese Einstellungen nicht automatisch in die Vorlage aufgenommen. Sie müssen die Diagnoseeinstellungen in der ARM-Vorlage manuell hinzufügen oder ändern.
Wenn Sie jedoch eine VM als Ihr Maschinenprofil verwenden möchten, stellt MCS sicher, dass die kritischen Diagnoseeinstellungen genau erfasst und auf die Ressourcen in Ihrem MCS-Katalog angewendet werden.
- Erstellen Sie eine Standard-Vorlagenspezifikation, die eine VM und NICs definiert.
-
Fügen Sie zusätzliche Ressourcen hinzu, um die Diagnoseeinstellungen gemäß der Spezifikation bereitzustellen: Microsoft.Insights diagnosticSettings. Für den Bereich verweisen Sie entweder auf eine VM oder NIC, die sich in der Vorlage befindet, namentlich mit einer partiellen ID. Zum Beispiel, um Diagnoseeinstellungen zu erstellen, die an eine VM namens test-VM in der Vorlagenspezifikation angehängt sind, geben Sie den Bereich an als:
"scope": "microsoft.compute/virtualMachines/test-VM", <!--NeedCopy--> - Verwenden Sie die Vorlagenspezifikation als Maschinenprofilquelle.
Katalog mit Diagnoseeinstellungen erstellen oder aktualisieren
Nachdem Sie eine Maschinenprofilquelle erstellt haben, können Sie jetzt einen Maschinenkatalog mit dem Befehl New-ProvScheme erstellen, einen vorhandenen Maschinenkatalog mit dem Befehl Set-ProvScheme aktualisieren und vorhandene VMs mit dem Befehl Request-ProvVMUpdate aktualisieren.
Überprüfen der Windows-Lizenz
Sie können überprüfen, ob die bereitgestellte VM den Lizenzvorteil nutzt, indem Sie den folgenden PowerShell-Befehl ausführen: Get-AzVM -ResourceGroup MyResourceGroup -Name MyVM.
-
Für den Lizenztyp Windows Server vergewissern Sie sich, dass der Lizenztyp Windows_Server ist. Weitere Anweisungen finden Sie unter https://docs.microsoft.com/de-de/azure/virtual-machines/windows/hybrid-use-benefit-licensing/.
-
Für den Lizenztyp Windows Client vergewissern Sie sich, dass der Lizenztyp Windows_Client ist. Weitere Anweisungen finden Sie unter https://docs.microsoft.com/de-de/azure/virtual-machines/windows/windows-desktop-multitenant-hosting-deployment/.
Alternativ können Sie das Get-Provscheme PowerShell SDK zur Überprüfung verwenden. Zum Beispiel: Get-Provscheme -ProvisioningSchemeName \"My Azure Catalog\". Weitere Informationen zu diesem Cmdlet finden Sie unter https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/MachineCreation/Get-ProvScheme/.
Konfigurieren der Linux-Lizenz
Mit Bring-Your-Own-Subscription (BYOS) Linux-Lizenzen müssen Sie nicht für die Software bezahlen. Die BYOS-Gebühr umfasst nur die Kosten für die Compute-Hardware. Es gibt zwei Arten von Lizenzen:
- RHEL_BYOS: Um den Typ RHEL_BYOS erfolgreich zu verwenden, aktivieren Sie Red Hat Cloud Access in Ihrem Azure-Abonnement.
- SLES_BYOS: Die BYOS-Versionen von SLES beinhalten Support von SUSE.
Sie können den Wert LicenseType auf Linux-Optionen unter New-ProvScheme und Set-ProvScheme festlegen.
Beispiel für das Festlegen von LicenseType auf RHEL_BYOS unter New-ProvScheme:
New-ProvScheme -CleanOnBoot -ProvisioningSchemeName "azureCatalog" -RunAsynchronously -Scope @() -SecurityGroup @() -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="RHEL_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Beispiel für das Festlegen von LicenseType auf SLES_BYOS unter Set-ProvScheme:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="SLES_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Hinweis:
Wenn der Wert
LicenseTypeleer ist, dann sind die Standardwerte Azure Windows Server License oder Azure Linux License, abhängig vom OsType-Wert.
Beispiel für das Leeren von LicenseType:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /></CustomProperties>'
<!--NeedCopy-->
Maschinenkatalog mit einem temporären Azure-Datenträger erstellen
Um temporäre Betriebssystemdatenträger mit New-ProvScheme bereitzustellen, beachten Sie die folgenden Einschränkungen:
- Die für den Katalog verwendete VM-Größe muss temporäre Betriebssystemdatenträger unterstützen.
- Die Größe des Cache- oder temporären Datenträgers, der der VM-Größe zugeordnet ist, muss größer oder gleich der Größe des Betriebssystemdatenträgers sein.
- Die Größe des temporären Datenträgers muss größer sein als die Größe des Cachedatenträgers.
Beachten Sie diese Einschränkungen auch beim:
- Erstellen des Bereitstellungsschemas
- Ändern des Bereitstellungsschemas
- Aktualisieren des Images
Um temporäre Datenträger zu verwenden, müssen Sie die benutzerdefinierte Eigenschaft UseEphemeralOsDisk beim Ausführen von New-ProvScheme auf true setzen.
Hinweis:
Wenn die benutzerdefinierte Eigenschaft
UseEphemeralOsDiskauf false gesetzt ist oder kein Wert angegeben wird, verwenden alle bereitgestellten VDAs weiterhin einen bereitgestellten Betriebssystemdatenträger.
Im Folgenden finden Sie ein Beispiel für benutzerdefinierte Eigenschaften, die im Bereitstellungsschema verwendet werden können:
"CustomProperties": [
            {
                "Name": "UseManagedDisks",
                "Value": "true"
            },
            {
                "Name": "StorageType",
                "Value": "Standard_LRS"
            },
            {
                "Name": "UseSharedImageGallery",
                "Value": "true"
            },
            {
                "Name": "SharedImageGalleryReplicaRatio",
                "Value": "40"
            },
            {
                "Name": "SharedImageGalleryReplicaMaximum",
                "Value": "10"
            },
            {
                "Name": "LicenseType",
                "Value": "Windows_Server"
            },
            {
                "Name": "UseEphemeralOsDisk",
                "Value": "true"
            }
        ],
<!--NeedCopy-->
Temporären Datenträger für einen vorhandenen Katalog konfigurieren
Um einen ephemeren Azure-Betriebssystemdatenträger für einen vorhandenen Katalog zu konfigurieren, verwenden Sie den Parameter UseEphemeralOsDisk in Set-ProvScheme. Setzen Sie den Wert des Parameters UseEphemeralOsDisk auf true.
Hinweis:
Um diese Funktion zu verwenden, müssen Sie auch die Parameter
UseManagedDisksundUseSharedImageGalleryaktivieren.
Beispiel:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="true" />
<Property xsi:type="StringProperty" Name="UseEphemeralOsDisk" Value="true" />
</CustomProperties>'
<!--NeedCopy-->
Speichertyp konfigurieren, der von ephemeren Datenträgern verwendet wird
Standardmäßig ist Standard\_LRS der Speichertyp, der von der Funktion für ephemere Betriebssystemdatenträger verwendet wird. Sie können den Speichertyp so einstellen, dass stattdessen SSDs verwendet werden, um die Datenträger-IOPS bei Lesevorgängen zu erhöhen, indem Sie die benutzerdefinierte Eigenschaft StorageType angeben. Aktuell unterstützte Werte sind Standard\_LRS, StandardSSD\_LRS und Premium\_LRS.
StorageType kann auch auf vorhandenen ephemeren Maschinen mit Set-ProvScheme und Set-ProvVMUpdateTimeWindow aktualisiert werden.
Azure Compute Gallery konfigurieren
Verwenden Sie den Befehl New-ProvScheme, um ein Bereitstellungsschema mit Unterstützung für Azure Compute Gallery zu erstellen. Verwenden Sie den Befehl Set-ProvScheme, um diese Funktion für ein Bereitstellungsschema zu aktivieren oder zu deaktivieren und um das Replikatverhältnis und die maximalen Replikatwerte zu ändern.
Drei benutzerdefinierte Eigenschaften wurden zu Bereitstellungsschemata hinzugefügt, um die Azure Compute Gallery-Funktion zu unterstützen:
UseSharedImageGallery
- Definiert, ob die Azure Compute Gallery zum Speichern der veröffentlichten Images verwendet werden soll. Wenn auf True festgelegt, wird das Image als Azure Compute Gallery-Image gespeichert, andernfalls wird das Image als Snapshot gespeichert.
- Gültige Werte sind True und False.
- Wenn die Eigenschaft nicht definiert ist, ist der Standardwert False.
SharedImageGalleryReplicaRatio
- Definiert das Verhältnis von Maschinen zu Repliken der Galerie-Image-Version.
- Gültige Werte sind ganze Zahlen größer als 0.
- Wenn die Eigenschaft nicht definiert ist, werden Standardwerte verwendet. Der Standardwert für persistente Betriebssystemdatenträger ist 1000 und der Standardwert für nicht-persistente Betriebssystemdatenträger ist 40.
SharedImageGalleryReplicaMaximum
- Definiert die maximale Anzahl von Repliken für jede Galerie-Image-Version.
- Gültige Werte sind ganze Zahlen größer als 0 und bis zu 100. MCS generiert einen Fehler, wenn Sie einen Wert außerhalb des gültigen Bereichs angeben.
- Wenn die Eigenschaft nicht definiert ist, ist der Standardwert 10.
- Wenn die Eigenschaft nicht definiert ist, ist der Standardwert 100.
Tipp:
Wenn Sie Azure Compute Gallery zum Speichern eines veröffentlichten Images für von MCS bereitgestellte Kataloge verwenden, legt MCS die Anzahl der Repliken der Galerie-Image-Version basierend auf der Anzahl der Maschinen im Katalog, dem Replikatverhältnis und dem Replikatmaximum fest. Die Replikatanzahl wird berechnet, indem die Anzahl der Maschinen im Katalog durch das Replikatverhältnis geteilt (auf den nächsten ganzzahligen Wert aufgerundet) und der Wert dann auf die maximale Replikatanzahl begrenzt wird. Beispiel: Bei einem Replikatverhältnis von 20 und einem Maximum von 5 haben 0–20 Maschinen ein Replikat, 21–40 haben 2 Repliken, 41–60 haben 3 Repliken, 61–80 haben 4 Repliken, 81+ haben 5 Repliken.
Anwendungsfall: Aktualisieren des Replikatverhältnisses und des Replikatmaximums der Azure Compute Gallery
Der vorhandene Maschinenkatalog verwendet Azure Compute Gallery. Verwenden Sie den Befehl Set-ProvScheme, um die benutzerdefinierten Eigenschaften für alle vorhandenen Maschinen im Katalog und alle zukünftigen Maschinen zu aktualisieren:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Anwendungsfall: Konvertieren eines Snapshot-Katalogs in einen Azure Compute Gallery-Katalog
Für diesen Anwendungsfall:
- Führen Sie
Set-ProvSchememit dem auf True gesetzten FlagUseSharedImageGalleryaus. Fügen Sie optional die EigenschaftenSharedImageGalleryReplicaRatioundSharedImageGalleryReplicaMaximumhinzu. - Katalog aktualisieren.
- Computer neu starten, um ein Update zu erzwingen.
Zum Beispiel:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Tipp:
Die Parameter
SharedImageGalleryReplicaRatioundSharedImageGalleryReplicaMaximumsind nicht erforderlich. Nachdem der BefehlSet-ProvSchemeabgeschlossen ist, wurde das Azure Compute Gallery-Image noch nicht erstellt. Sobald der Katalog für die Verwendung der Galerie konfiguriert ist, speichert der nächste Katalogaktualisierungsvorgang das veröffentlichte Image in der Galerie. Der Katalogaktualisierungsbefehl erstellt die Galerie, das Galerie-Image und die Image-Version. Durch das Neustarten der Computer werden diese aktualisiert, wobei die Replikatanzahl gegebenenfalls aktualisiert wird. Ab diesem Zeitpunkt werden alle vorhandenen nicht-persistenten Computer mit dem Azure Compute Gallery-Image zurückgesetzt und alle neu bereitgestellten Computer mit dem Image erstellt. Der alte Snapshot wird innerhalb weniger Stunden automatisch bereinigt.
Anwendungsfall: Konvertieren eines Azure Compute Gallery-Katalogs in einen Snapshot-Katalog
Für diesen Anwendungsfall:
- Führen Sie
Set-ProvSchemeaus, wobei das FlagUseSharedImageGalleryauf False gesetzt oder nicht definiert ist. - Katalog aktualisieren.
- Computer neu starten, um ein Update zu erzwingen.
Zum Beispiel:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="False"/></CustomProperties>'
<!--NeedCopy-->
Tipp:
Im Gegensatz zur Aktualisierung von einem Snapshot auf einen Azure Compute Gallery-Katalog werden die benutzerdefinierten Daten für jeden Computer noch nicht aktualisiert, um die neuen benutzerdefinierten Eigenschaften widerzuspiegeln. Führen Sie den folgenden Befehl aus, um die ursprünglichen benutzerdefinierten Eigenschaften der Azure Compute Gallery anzuzeigen:
Get-ProvVm -ProvisioningSchemeName catalog-name. Nachdem der BefehlSet-ProvSchemeabgeschlossen ist, wurde der Image-Snapshot noch nicht erstellt. Sobald der Katalog so konfiguriert ist, dass er die Galerie nicht verwendet, speichert der nächste Katalogaktualisierungsvorgang das veröffentlichte Image als Snapshot. Ab diesem Zeitpunkt werden alle vorhandenen nicht-persistenten Computer mit dem Snapshot zurückgesetzt und alle neu bereitgestellten Computer aus dem Snapshot erstellt. Durch das Neustarten der Computer werden diese aktualisiert, wobei die benutzerdefinierten Computerdaten aktualisiert werden, um widerzuspiegeln, dassUseSharedImageGalleryauf False gesetzt ist. Die alten Azure Compute Gallery-Assets (Galerie, Image und Version) werden innerhalb weniger Stunden automatisch bereinigt.
Katalog mit mehreren NICs pro VM erstellen oder aktualisieren
MCS unterstützt mehrere NICs pro VM. Sie können mehrere NICs auf einer VM mehreren Subnetzen zuordnen, diese Subnetze müssen sich jedoch im selben virtuellen Netzwerk (VNet) befinden. Sie können PowerShell-Befehle verwenden, um:
- Einen Katalog mit mehreren NICs auf einer VM erstellen
- Eine vorhandene Katalogkonfiguration aktualisieren, um mehrere NICs auf einer VM zu haben, sodass neu erstellte VMs mehrere NICs haben
- Eine vorhandene VM aktualisieren, um mehrere NICs zu haben
Sie können einen nicht auf Maschinenprofilen basierenden Maschinenkatalog und einen auf Maschinenprofilen basierenden Maschinenkatalog erstellen oder aktualisieren, um mehrere NICs auf einer VM zu haben. Derzeit können Sie für einen auf Maschinenprofilen basierenden Maschinenkatalog nur die gleiche Anzahl von NICs haben, wie in der Maschinenprofilquelle angegeben.
Eigenschaften wie beschleunigte Netzwerke werden von der Maschinenprofilquelle abgeleitet.
Hinweis:
Die VM-Größe muss die gleiche Anzahl von NICs und die entsprechende beschleunigte Netzwerkkonfiguration unterstützen, andernfalls erhalten Sie einen Fehler.
Sie können die maximale Anzahl von NICs abrufen, die einer ausgewählten VM-Größe zugeordnet sind. Eine PowerShell-Eigenschaft namens MaxNetworkInterfaces zeigt die maximale NIC-Anzahl an, wenn Sie den PowerShell-Befehl get-item mit dem Parameter AdditionalData ausführen.
Maximale NIC-Anzahl abrufen
So rufen Sie die maximale NIC-Anzahl ab:
- Öffnen Sie ein PowerShell-Fenster vom Delivery Controller™-Host.
- Führen Sie
asnp citrix\*aus, um die Citrix-spezifischen PowerShell-Module zu laden. - Führen Sie
Get-ChildItem -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\"aus, um alle verfügbaren VM-Größen aufzulisten. - Führen Sie
get-item -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\Standard\_M416ms\_v2.serviceoffering\").AdditionalDataaus - Überprüfen Sie
MaxNetworkInterfaces, um die maximale NIC-Anzahl zu erfahren.
Erstellen eines Katalogs mit mehreren NICs auf einer VM
Gehen Sie wie folgt vor, um einen Katalog mit mehreren NICs auf einer VM zu erstellen:
- Öffnen Sie ein PowerShell-Fenster auf dem Delivery Controller-Host.
- Führen Sie
asnp citrix\*aus, um die Citrix-spezifischen PowerShell-Module zu laden. - Erstellen Sie einen Identitätspool, falls noch nicht geschehen.
- Erstellen Sie das Bereitstellungsschema:
-
Wenn Sie einen nicht auf Maschinenprofilen basierenden Maschinenkatalog erstellen, führen Sie den Befehl
New-ProvSchememit dem ParameterNetworkMappingsaus. Sie können dem ParameterNetworkMappingsmehrere Subnetze hinzufügen. Beispiel:New-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Wenn Sie einen auf Maschinenprofilen basierenden Maschinenkatalog erstellen:
- Erstellen Sie eine VM in Azure mit mehreren NICs. Weitere Informationen finden Sie unter Erstellen und Verwalten einer Windows-VM mit mehreren NICs. Sie können auch eine neue VM erstellen und dann auf der Seite „Netzwerk“ des Azure-Portals eine Netzwerkschnittstelle anfügen.
- Führen Sie den Befehl
New-ProvSchememit der VM als Maschinenprofileingabe aus.
Hinweis:
Beim Erstellen eines auf Maschinenprofilen basierenden Maschinenkatalogs muss die Anzahl der
NetworkMappingsmit derNetworkInterfaceCountdes Maschinenprofils übereinstimmen. DieNetworkInterfaceCountkann ausAdditionalDatavonGet-item -Path \"machine profile path\"abgerufen werden.
-
- Schließen Sie die Katalogerstellung ab.
Aktualisieren eines Katalogs, um mehrere NICs auf einer VM zu haben
Gehen Sie wie folgt vor, um einen Katalog zu aktualisieren, damit er mehrere NICs auf einer VM hat:
- Öffnen Sie ein PowerShell-Fenster vom Delivery Controller-Host.
- Führen Sie
asnp citrix\*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Aktualisieren Sie das Bereitstellungsschema:
-
Wenn Sie einen nicht auf Maschinenprofilen basierenden Maschinenkatalog erstellen, führen Sie den Befehl
Set-ProvSchememit dem ParameterNetworkMappingsaus. Sie können dem ParameterNetworkMappingsmehrere Subnetze hinzufügen. Beispiel:Set-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Wenn Sie einen Maschinenkatalog basierend auf einem Maschinenprofil erstellen:
- Erstellen Sie eine VM in Azure, die mehrere NICs besitzt. Weitere Informationen finden Sie unter Erstellen und Verwalten einer Windows-VM mit mehreren NICs.
- Führen Sie den Befehl
Set-ProvSchememit der VM als Maschinenprofil-Eingabe aus.
-
Vorhandene VM aktualisieren, um mehrere NICs zu haben
Sie können eine vorhandene VM auch mit Set-ProvVMUpdateTimeWindow aktualisieren und während des Update-Zeitfensters einen Neustart der vorhandenen VM durchführen. Weitere Informationen zum Aktualisieren einer vorhandenen VM finden Sie unter Bereitgestellte Maschinen auf den aktuellen Bereitstellungsschemastatus aktualisieren.
Maschinenkatalog mit nicht persistentem Write-Back-Cache-Datenträger erstellen
Um einen Katalog mit einem nicht persistenten Write-Back-Cache-Datenträger zu konfigurieren, verwenden Sie den PowerShell-Parameter New-ProvScheme CustomProperties. Die benutzerdefinierten Eigenschaften sind:
-
UseTempDiskForWBC. Diese Eigenschaft gibt an, ob Sie die Verwendung des temporären Azure-Speichers zum Speichern der Write-Back-Cache-Datei akzeptieren. Dies muss auf „true“ konfiguriert werden, wenn SieNew-ProvSchemeausführen und die temporäre Festplatte als Write-Back-Cache-Datenträger verwenden möchten. Wenn diese Eigenschaft nicht angegeben wird, ist der Parameter standardmäßig auf „False“ gesetzt.
Beispiel: Verwenden des Parameters CustomProperties, um UseTempDiskForWBC auf „true“ zu setzen:
    -CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
    <Property xsi:type="StringProperty" Name="PersistWBC" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
    <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="WBCDiskStorageType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
    <Property xsi:type="StringProperty" Name="UseTempDiskForWBC" Value="true"/> `
    </CustomProperties>'
<!--NeedCopy-->
Hinweis:
Nachdem Sie den Maschinenkatalog für die Verwendung des lokalen temporären Azure-Speichers für die Write-Back-Cache-Datei festgelegt haben, kann dies später nicht mehr auf die Verwendung von VHD geändert werden.
Maschinenkatalog mit persistentem Write-Back-Cache-Datenträger erstellen
Um einen Katalog mit persistentem Write-Back-Cache-Datenträger zu konfigurieren, verwenden Sie den PowerShell-Parameter New-ProvScheme CustomProperties.
Tipp:
Verwenden Sie den PowerShell-Parameter
New-ProvScheme CustomPropertiesnur für cloudbasierte Hosting-Verbindungen. Wenn Sie Maschinen mit einem persistenten Write-Back-Cache-Datenträger für eine lokale Lösung (z. B. XenServer®) bereitstellen möchten, ist PowerShell nicht erforderlich, da der Datenträger automatisch persistent ist.
Dieser Parameter unterstützt eine zusätzliche Eigenschaft, PersistWBC, die verwendet wird, um zu bestimmen, wie der Write-Back-Cache-Datenträger für von MCS bereitgestellte Maschinen persistent ist. Die Eigenschaft PersistWBC wird nur verwendet, wenn der Parameter UseWriteBackCache angegeben ist und wenn der Parameter WriteBackCacheDiskSize so eingestellt ist, dass ein Datenträger erstellt wird.
Hinweis:
Dieses Verhalten gilt sowohl für Azure als auch für GCP, wo der standardmäßige MCSIO-Write-Back-Cache-Datenträger beim Aus- und Einschalten gelöscht und neu erstellt wird. Sie können den Datenträger persistent machen, um das Löschen und Neuerstellen des MCSIO-Write-Back-Cache-Datenträgers zu vermeiden.
Beispiele für Eigenschaften, die im Parameter CustomProperties vor der Unterstützung von PersistWBC gefunden wurden, sind:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
</CustomProperties>
<!--NeedCopy-->
Hinweis:
Dieses Beispiel gilt nur für Azure. Die Eigenschaften sind in der GCP-Umgebung unterschiedlich.
Wenn Sie diese Eigenschaften verwenden, beachten Sie, dass sie Standardwerte enthalten, wenn die Eigenschaften im Parameter CustomProperties weggelassen werden. Die Eigenschaft PersistWBC hat zwei mögliche Werte: true oder false.
Das Setzen der Eigenschaft PersistWBC auf true löscht den Write-Back-Cache-Datenträger nicht, wenn der Citrix DaaS-Administrator die Maschine über die Verwaltungsoberfläche herunterfährt.
Das Setzen der Eigenschaft PersistWBC auf false löscht den Write-Back-Cache-Datenträger, wenn der Citrix DaaS-Administrator die Maschine über die Verwaltungsoberfläche herunterfährt.
Hinweis:
Wenn die Eigenschaft
PersistWBCweggelassen wird, ist der Standardwert der Eigenschaft false, und der Write-Back-Cache wird gelöscht, wenn die Maschine über die Verwaltungsoberfläche heruntergefahren wird.
Zum Beispiel, indem Sie den CustomProperties Parameter verwenden, um PersistWBC auf true zu setzen:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistWBC" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Wichtig:
Die
PersistWBC-Eigenschaft kann nur mit demNew-ProvSchemePowerShell-Cmdlet festgelegt werden. Der Versuch, dieCustomPropertieseines Bereitstellungsschemas nach der Erstellung zu ändern, hat keine Auswirkungen auf den Maschinenkatalog und die Persistenz des Write-Back-Cache-Datenträgers, wenn eine Maschine heruntergefahren wird.
Setzen Sie beispielsweise New-ProvScheme so, dass der Write-Back-Cache verwendet wird, während die PersistWBC-Eigenschaft auf true gesetzt wird:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`">
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" />
<Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" />
<Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" />
<Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`" />
</CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Startleistung mit MCSIO verbessern
Sie können die Startleistung für verwaltete Azure- und GCP-Datenträger verbessern, wenn MCSIO aktiviert ist. Verwenden Sie die benutzerdefinierte PowerShell-Eigenschaft PersistOSDisk im Befehl New-ProvScheme, um diese Funktion zu konfigurieren. Zu den mit New-ProvScheme verbundenen Optionen gehören:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Um diese Funktion zu aktivieren, setzen Sie die benutzerdefinierte Eigenschaft PersistOSDisk auf true. Beispiel:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"true`" /></CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Maschinenkatalog mit kundenverwaltetem Verschlüsselungsschlüssel erstellen
Wenn Sie einen Maschinenkatalog mit PowerShell-Befehlen erstellen möchten, bei dem der Verschlüsselungsschlüssel ein kundenverwalteter Schlüssel ist, gehen Sie wie folgt vor:
- Öffnen Sie ein PowerShell-Fenster.
- Führen Sie
asnp citrix\*aus, um die Citrix-spezifischen PowerShell-Module zu laden. - Geben Sie
cd xdhyp:/ein. - Geben Sie
cd .\HostingUnits\(your hosting unit)ein. - Geben Sie cd diskencryptionset.folder ein.
- Geben Sie dir ein, um die Liste der Datenträgerverschlüsselungssätze abzurufen.
- Kopieren Sie die ID eines Datenträgerverschlüsselungssatzes.
-
Erstellen Sie eine benutzerdefinierte Eigenschaftszeichenfolge, um die ID des Datenträgerverschlüsselungssatzes einzuschließen. Zum Beispiel:
$customProperties = "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"persistWBC`" Value=`"False`" /> <Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"false`" /> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"DiskEncryptionSetId`" Value=`"/subscriptions/0xxx4xxx-xxb-4bxx-xxxx-xxxxxxxx/resourceGroups/abc/providers/Microsoft.Compute/diskEncryptionSets/abc-des`"/> </CustomProperties> <!--NeedCopy--> -
Erstellen Sie einen Identitätspool, falls noch nicht geschehen. Zum Beispiel:
New-AcctIdentityPool -IdentityPoolName idPool -NamingScheme ms## -Domain def.local -NamingSchemeType Numeric <!--NeedCopy--> -
Führen Sie den Befehl New-ProvScheme aus: Zum Beispiel:
New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:\HostingUnits\azure-res2\image.folder\def.resourcegroup\def.snapshot" -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-res2\\virtualprivatecloud.folder\def.resourcegroup\def-vnet.virtualprivatecloud\subnet1.network"} -ProvisioningSchemeName "name" -ServiceOffering "XDHyp:\HostingUnits\azure-res2\serviceoffering.folder\Standard_DS2_v2.serviceoffering" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -CustomProperties $customProperties <!--NeedCopy--> - Schließen Sie die Erstellung des Maschinenkatalogs ab.
Erstellen eines Maschinenkatalogs mit Hostverschlüsselungsfunktion
So erstellen Sie einen Maschinenkatalog mit Hostverschlüsselungsfunktion
- Prüfen Sie, ob das Abonnement die Hostverschlüsselungsfunktion aktiviert hat. Informationen dazu finden Sie unter https://learn.microsoft.com/de-de/rest/api/resources/features/get?tabs=HTTP/. Falls nicht aktiviert, müssen Sie die Funktion für das Abonnement aktivieren. Informationen zum Aktivieren der Funktion für Ihr Abonnement finden Sie unter https://learn.microsoft.com/de-de/azure/virtual-machines/disks-enable-host-based-encryption-portal?tabs=azure-powershell#prerequisites/.
-
Prüfen Sie, ob eine bestimmte Azure VM-Größe die Hostverschlüsselung unterstützt. Führen Sie dazu in einem PowerShell-Fenster einen der folgenden Befehle aus:
PS XDHyp:\Connections\<your connection>\east us.region\serviceoffering.folder>
<!--NeedCopy-->
PS XDHyp:\HostingUnits\<your hosting unit>\serviceoffering.folder> <!--NeedCopy--> -
Erstellen Sie im Azure-Portal eine VM oder eine Vorlagenspezifikation als Eingabe für das Maschinenprofil mit aktivierter Hostverschlüsselung.
- Wenn Sie eine VM erstellen möchten, wählen Sie eine VM-Größe, die die Hostverschlüsselung unterstützt. Nachdem Sie die VM erstellt haben, ist die VM-Eigenschaft Hostverschlüsselung aktiviert.
- Wenn Sie eine Vorlagenspezifikation verwenden möchten, weisen Sie den Parameter
Encryption at Hostals true innerhalb vonsecurityProfilezu.
-
Erstellen Sie einen MCS-Maschinenkatalog mit dem Maschinenprofil-Workflow, indem Sie entweder eine VM oder eine Vorlagenspezifikation auswählen.
- Betriebssystemdatenträger / Datenträger: Wird über kundenverwalteten Schlüssel und plattformverwalteten Schlüssel verschlüsselt
- Temporärer Betriebssystemdatenträger: Wird nur über plattformverwalteten Schlüssel verschlüsselt
- Cache-Datenträger: Wird durch kundenverwalteten Schlüssel und plattformverwalteten Schlüssel verschlüsselt
Sie können den Maschinenkatalog mit Studio oder durch Ausführen von PowerShell-Befehlen erstellen.
Informationen zur Verschlüsselung auf dem Host aus einem Maschinenprofil abrufen
Sie können die Informationen zur Verschlüsselung auf dem Host aus einem Maschinenprofil abrufen, wenn Sie den PowerShell-Befehl mit dem Parameter AdditionalData ausführen. Wenn der Parameter EncryptionAtHost True ist, bedeutet dies, dass die Verschlüsselung auf dem Host für das Maschinenprofil aktiviert ist.
Beispiel: Wenn die Eingabe des Maschinenprofils eine VM ist, führen Sie den folgenden Befehl aus:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def.vm).AdditionalData
<!--NeedCopy-->
Beispiel: Wenn die Eingabe des Maschinenprofils eine Vorlagenspezifikation ist, führen Sie den folgenden Befehl aus:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def_templatespec.templatespec\EncryptionAtHost.templatespecversion).AdditionalData
<!--NeedCopy-->
Maschinenkatalog mit doppelter Verschlüsselung erstellen
Sie können einen Maschinenkatalog mit doppelter Verschlüsselung mit Studio und PowerShell-Befehlen erstellen und aktualisieren.
Die detaillierten Schritte zum Erstellen eines Maschinenkatalogs mit doppelter Verschlüsselung sind:
- Erstellen Sie einen Azure Key Vault und DES mit plattformverwalteten und kundenverwalteten Schlüsseln. Informationen zum Erstellen eines Azure Key Vault und eines DES finden Sie unter Verwenden des Azure-Portals zum Aktivieren der doppelten Verschlüsselung im Ruhezustand für verwaltete Datenträger.
- So durchsuchen Sie verfügbare Datenträgerverschlüsselungssätze in Ihrer Hosting-Verbindung:
- Öffnen Sie ein PowerShell-Fenster.
- Führen Sie die folgenden PowerShell-Befehle aus:
asnp citrix\*-
cd xdhyp:: cd HostingUnitscd YourHostingUnitName \(ex. azure-east)cd diskencryptionset.folderdir
Sie können eine ID des
DiskEncryptionSetverwenden, um einen Katalog mit benutzerdefinierten Eigenschaften zu erstellen oder zu aktualisieren. - Wenn Sie den Workflow für Maschinenprofile verwenden möchten, erstellen Sie eine VM oder eine Vorlagenspezifikation als Eingabe für das Maschinenprofil.
- Wenn Sie eine VM als Eingabe für das Maschinenprofil verwenden möchten:
- Erstellen Sie eine VM im Azure-Portal.
- Navigieren Sie zu Datenträger > Schlüsselverwaltung, um die VM direkt mit einem beliebigen
DiskEncryptionSetIDzu verschlüsseln.
- Wenn Sie eine Vorlagenspezifikation als Eingabe für das Maschinenprofil verwenden möchten:
- Fügen Sie in der Vorlage unter
properties>storageProfile>osDisk>managedDiskden ParameterdiskEncryptionSethinzu und fügen Sie die ID des DES für die doppelte Verschlüsselung hinzu.
- Fügen Sie in der Vorlage unter
- Wenn Sie eine VM als Eingabe für das Maschinenprofil verwenden möchten:
- Erstellen Sie den Maschinenkatalog.
- Wenn Sie Studio verwenden, führen Sie zusätzlich zu den Schritten unter Maschinenkataloge erstellen einen der folgenden Schritte aus.
- Wenn Sie keinen Workflow auf Basis von Maschinenprofilen verwenden, wählen Sie auf der Seite Datenträgereinstellungen die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden. Wählen Sie dann Ihr DES für die doppelte Verschlüsselung aus der Dropdownliste aus. Fahren Sie mit der Katalogerstellung fort.
- Wenn Sie den Workflow für Maschinenprofile verwenden, wählen Sie auf der Seite Image ein Masterimage (oder vorbereitetes Image) und ein Maschinenprofil aus. Stellen Sie sicher, dass das Maschinenprofil eine Datenträgerverschlüsselungssatz-ID in seinen Eigenschaften hat.
Alle im Katalog erstellten Maschinen werden durch den Schlüssel, der dem ausgewählten DES zugeordnet ist, doppelt verschlüsselt.
- Wenn Sie PowerShell-Befehle verwenden, führen Sie einen der folgenden Schritte aus:
-
Wenn Sie keinen Workflow auf Maschinenprofilbasis verwenden, fügen Sie die benutzerdefinierte Eigenschaft
DiskEncryptionSetIdim BefehlNew-ProvSchemehinzu. Zum Beispiel:New-ProvScheme -CleanOnBoot -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" /> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' -HostingUnitName "Redacted" -IdentityPoolName "Redacted" -InitialBatchSizeHint 1 -MasterImageVM "Redacted" -NetworkMapping @{"0"="Redacted"} -ProvisioningSchemeName "Redacted" -ServiceOffering "Redacted" <!--NeedCopy--> -
Wenn Sie einen Workflow auf Maschinenprofilbasis verwenden, verwenden Sie eine Maschinenprofileingabe im Befehl
New-ProvScheme. Zum Beispiel:New-ProvScheme -CleanOnBoot -HostingUnitName azure-east -IdentityPoolName aio-ip -InitialBatchSizeHint 1 -MasterImageVM XDHyp:\HostingUnits\azure-east\image.folder\abc.resourcegroup\fgb-vda-snapshot.snapshot -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-east\virtualprivatecloud.folder\apa-resourceGroup.resourcegroup\apa-resourceGroup-vnet.virtualprivatecloud\default.network"} -ProvisioningSchemeName aio-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\abc.resourcegroup\abx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Schließen Sie die Katalogerstellung mit dem Remote-PowerShell-SDK ab. Alle im Katalog erstellten Maschinen werden durch den Schlüssel, der dem ausgewählten DES zugeordnet ist, doppelt verschlüsselt.
-
- Wenn Sie Studio verwenden, führen Sie zusätzlich zu den Schritten unter Maschinenkataloge erstellen einen der folgenden Schritte aus.
Einen unverschlüsselten Katalog zur Verwendung der doppelten Verschlüsselung konvertieren
Sie können den Verschlüsselungstyp eines Maschinenkatalogs aktualisieren (mithilfe benutzerdefinierter Eigenschaften oder eines Maschinenprofils).
-
Wenn Sie keinen Workflow auf Maschinenprofilbasis verwenden, fügen Sie die benutzerdefinierte Eigenschaft DiskEncryptionSetId im Befehl
Set-ProvSchemehinzu. Zum Beispiel:Set-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' <!--NeedCopy--> -
Wenn Sie einen Workflow auf Maschinenprofilbasis verwenden, verwenden Sie eine Maschinenprofileingabe im Befehl
Set-ProvScheme. Zum Beispiel:Set-ProvScheme -ProvisioningSchemeName mxiao-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\aelx.resourcegroup\elx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Nach erfolgreicher Durchführung werden alle neuen VMs, die Sie Ihrem Katalog hinzufügen, durch den Schlüssel, der dem ausgewählten DES zugeordnet ist, doppelt verschlüsselt.
Überprüfen, ob der Katalog doppelt verschlüsselt ist
-
In Studio:
- Navigieren Sie zu Maschinenkataloge.
- Wählen Sie den Katalog aus, den Sie überprüfen möchten. Klicken Sie auf die Registerkarte Vorlageneigenschaften unten auf dem Bildschirm.
- Überprüfen Sie unter Azure-Details die Datenträgerverschlüsselungssatz-ID in Datenträgerverschlüsselungssatz. Wenn die DES-ID des Katalogs leer ist, ist der Katalog nicht verschlüsselt.
- Im Azure-Portal überprüfen Sie, ob der Verschlüsselungstyp des DES, der mit der DES-ID verknüpft ist, plattformverwaltet und kundenverwaltet ist.
-
Mithilfe des PowerShell-Befehls:
- Öffnen Sie das PowerShell-Fenster.
- Führen Sie
asnp citrix\*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Verwenden Sie
Get-ProvScheme, um Informationen zu Ihrem Maschinenkatalog abzurufen. Zum Beispiel:Get-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" <!--NeedCopy--> -
Rufen Sie die benutzerdefinierte Eigenschaft DES-ID des Maschinenkatalogs ab. Zum Beispiel:
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> <!--NeedCopy--> - Im Azure-Portal überprüfen Sie, ob der Verschlüsselungstyp des DES, der mit der DES-ID verknüpft ist, plattformverwaltet und kundenverwaltet ist.
Bestimmung des Speicherorts der Auslagerungsdatei
Der Speicherort der Auslagerungsdatei wird gemäß dem folgenden Szenario bestimmt:
Hinweis:
Der Standardspeicherort der Auslagerungsdatei ist die Betriebssystemfestplatte.
| Szenario | Speicherort |
|---|---|
| Die Einstellung der Auslagerungsdatei ist in den benutzerdefinierten Eigenschaften angegeben | Wie in den benutzerdefinierten Eigenschaften angegeben |
| Ephemerer OS-Datenträger oder Ruhezustand ist aktiviert | OS-Datenträger |
| VM verfügt über einen temporären Datenträger | Temporärer Datenträger |
| MCS IO ist aktiviert | WBC-Datenträger |
Szenarien für Auslagerungsdateieinstellungen
Die folgende Tabelle beschreibt einige der möglichen Szenarien für die Auslagerungsdateieinstellung während der Imagevorbereitung und der Aktualisierung des Bereitstellungsschemas:
| Während | Szenario | Ergebnis |
|---|---|---|
| Imagevorbereitung | Sie legen die Auslagerungsdatei des Quellimages auf dem temporären Datenträger fest, während die VM-Größe, die Sie im Bereitstellungsschema angeben, keinen temporären Datenträger hat | Die Auslagerungsdatei wird auf dem OS platziert |
| Imagevorbereitung | Sie legen die Auslagerungsdatei des Quellimages auf der Betriebssystemfestplatte fest, während die VM-Größe, die Sie im Bereitstellungsschema angeben, über eine temporäre Festplatte verfügt. | Die Auslagerungsdatei wird auf der temporären Festplatte platziert. |
| Image-Vorbereitung | Sie legen die Auslagerungsdatei des Quellimages auf der temporären Festplatte fest und aktivieren die kurzlebige Betriebssystemfestplatte im Bereitstellungsschema. | Die Auslagerungsdatei wird auf der Betriebssystemfestplatte platziert. |
| Aktualisierung des Bereitstellungsschemas | Sie versuchen, das Bereitstellungsschema zu aktualisieren, wenn die VDA-Version älter als 2311 ist. | Ändert die Einstellung der Auslagerungsdatei mit einer Warnung. |
| Aktualisierung des Bereitstellungsschemas | Sie versuchen, das Bereitstellungsschema zu aktualisieren, wenn die VDA-Version 2311 oder neuer ist. | Bestimmt den Speicherort der Auslagerungsdatei gemäß Bestimmung des Speicherorts der Auslagerungsdatei. |
Einstellung der Auslagerungsdatei festlegen
Mithilfe von PowerShell-Befehlen können Sie die Einstellungen der Auslagerungsdatei festlegen, einschließlich Speicherort und Größe. Dies überschreibt die von MCS bestimmten Einstellungen der Auslagerungsdatei gemäß Bestimmung des Speicherorts der Auslagerungsdatei. Dies können Sie tun, indem Sie den folgenden New-ProvScheme Befehl während der Erstellung des Maschinenkatalogs ausführen.
Wichtige Überlegungen
Beachten Sie Folgendes, bevor Sie mit der Katalogerstellung fortfahren:
- Sie müssen alle benutzerdefinierten Eigenschaften (‘PageFileDiskDriveLetterOverride’, ‘InitialPageFileSizeInMB’ und ‘MaxPageFileSizeInMB’) im
New-ProvScheme-Befehl angeben oder keine davon. - Diese Funktion wird über Citrix Studio nicht unterstützt.
- Die anfängliche Auslagerungsdateigröße muss zwischen 16 MB und 16777216 MB liegen.
- Die maximale Auslagerungsdateigröße muss größer oder gleich der anfänglichen Auslagerungsdateigröße und kleiner als 16777216 MB sein.
- Sie können sowohl die anfängliche Auslagerungsdateigröße als auch die maximale Auslagerungsdateigröße gleichzeitig auf Null setzen.
Hinweis:
Sie können die Auslagerungsdateieinstellungen der neu hinzugefügten VMs eines vorhandenen Katalogs ändern, ohne das Masterimage zu aktualisieren. Um die Auslagerungsdateieinstellungen zu ändern, benötigen Sie VDA-Version 2311 oder höher. Sie können die Auslagerungsdateieinstellungen mithilfe der PowerShell-Befehle ändern. Weitere Informationen finden Sie unter Auslagerungsdateieinstellungen ändern.
New-ProvScheme -CleanOnBoot `
-HostingUnitName "zijinnet" `
-IdentityPoolName "PageFileSettingExample" `
-ProvisioningSchemeName "PageFileSettingExample" `
-InitialBatchSizeHint 1 `
-MasterImageVM "XDHyp:\HostingUnits\zijinnet\image.folder\neal-zijincloud-resources.resourcegroup\CustomWin10VDA_OsDisk_1_9473d7c8a6174b2c8284c7d3efeea88f.manageddisk" `
-NetworkMapping @{"0"="XDHyp:\\HostingUnits\\zijinnet\\virtualprivatecloud.folder\\East US.region\\virtualprivatecloud.folder\\neal-zijincloud-resources.resourcegroup\\neal-zijincloud-resources-vnet.virtualprivatecloud\\default.network"} `
-ServiceOffering "XDHyp:\\HostingUnits\\zijinnet\\serviceoffering.folder\\Standard_B2ms.serviceoffering" `
-CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
<Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="d"/> `
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048"/> `
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196"/> `
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
</CustomProperties>'
<!--NeedCopy-->
Auslagerungsdateieinstellungen ändern
Sie können die Auslagerungsdateieinstellungen der neu hinzugefügten VMs eines vorhandenen Katalogs ändern, ohne das Masterimage zu aktualisieren. Derzeit ist diese Funktion nur für Azure-Umgebungen anwendbar.
Um die Auslagerungsdateieinstellungen zu ändern, benötigen Sie VDA-Version 2311 oder höher. Sie können die Auslagerungsdateieinstellungen mithilfe der PowerShell-Befehle ändern.
Im Folgenden sind die verschiedenen Auslagerungsdateieinstellungen aufgeführt, die Sie in der Azure-Umgebung ändern können:
PageFileDiskDriveLetterOverrideInitialPageFileSizeInMBMaxPageFileSizeInMB
Auslagerungsdateieinstellungen eines vorhandenen Katalogs ändern
Um die Auslagerungsdateieinstellungen eines bestehenden Maschinenkatalogs zu ändern, führen Sie den Befehl Set-ProvScheme aus. In diesem Fall werden die Aktualisierungen nur auf die neuen VMs angewendet, die dem Katalog hinzugefügt wurden. Zum Beispiel:
Set-ProvScheme -ProvisioningSchemeName $schemeName -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="OsType" Value="Windows" />
<Property xsi:type="StringProperty" Name="StorageType" Value="StandardSSD_LRS" />
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="D" />
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048" />
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
<Property  xsi:type="StringProperty" Name="Zones" Value="1" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="neal-test-group1" />
<Property xsi:type="StringProperty" Name="SchemaVersion" Value="2" />
</CustomProperties>'
<!--NeedCopy-->
Hinweis:
Wenn Sie den Write-Back-Cache aktivieren und versuchen, die
PageFileDiskDriveLetterOverridemit dem PowerShell-Befehl aufC:festzulegen, leitet der MCS I/O-Treiber die Auslagerungsdatei automatisch auf ein korrektes Laufwerk um und nicht aufC:.
Katalog-VMs mit aktiviertem AMA bereitstellen
-
Eine Maschinenprofilvorlage einrichten.
-
Wenn Sie eine VM als Maschinenprofilvorlage verwenden möchten:
- Erstellen Sie eine VM im Azure-Portal.
- Schalten Sie die VM ein.
- Fügen Sie die VM der Datenerfassungsregel unter Ressourcen hinzu. Dadurch wird die Agent-Installation auf der Vorlagen-VM aufgerufen.
Hinweis:
Wenn Sie einen Linux-Katalog erstellen müssen, richten Sie eine Linux-Maschine ein.
-
Wenn Sie eine Vorlagenspezifikation als Maschinenprofilvorlage verwenden möchten:
- Eine Vorlagenspezifikation einrichten.
-
Fügen Sie der generierten Vorlagenspezifikation die folgende Erweiterung und Datenerfassungsregelzuordnung hinzu:
{
"type": "Microsoft.Compute/virtualMachines/extensions",
"apiVersion": "2022-03-01",
"name": "<vm-name>/AzureMonitorWindowsAgent",
"dependsOn": [
    "Microsoft.Compute/virtualMachines/<vm-name>"
],
"location": "<azure-region>",
"properties": {
    "publisher": "Microsoft.Azure.Monitor",
    "type": "AzureMonitorWindowsAgent",
    "typeHandlerVersion": "1.0",
    "autoUpgradeMinorVersion": true,
    "enableAutomaticUpgrade": true
}
},
 {
    "type": "Microsoft.Insights/dataCollectionRuleAssociations",
    "apiVersion": "2021-11-01",
    "name": "<associatio-name>",
    "scope": "Microsoft.Compute/virtualMachines/<vm-name>",
    "dependsOn": [
     "Microsoft.Compute/virtualMachines/<vm-name>",
    "Microsoft.Compute/virtualMachines/<vm-name>/extensions/AzureMonitorWindowsAgent"
    ],
    "properties": {
       "description": "Association of data collection rule. Deleting this association will break the data collection for this Arc server.",
     "dataCollectionRuleId": "/subscriptions/<azure-subscription>/resourcegroups/<azure-resource-group>/providers/microsoft.insights/datacollectionrules/<azure-data-collection-rule>"
     }
    }
<!--NeedCopy-->
Hinweis:
Wenn Sie eine Einrichtung einer Datensammlungsregel mit einem Microsoft Sentinel-Datenkonnektor haben, können Sie
dataCollectionRuleAssociationeinfach auf die gleiche Weise wie eine reguläre DCR-Zuordnung in der Vorlagenspezifikation hinzufügen. Die Katalog-VMs können dann im Sentinel-DCR angezeigt werden, und der AMA würde auf diesen VMs installiert. Informationen zu den Best Practices für die Erstellung von Datensammlungsregeln finden Sie unter Best Practices für die Erstellung und Verwaltung von Datensammlungsregeln in Azure Monitor.
-
-
Einen vorhandenen MCS-Maschinenkatalog erstellen oder aktualisieren.
-
So erstellen Sie einen neuen MCS-Katalog:
- Wählen Sie diese VM oder Vorlagenspezifikation als Maschinenprofil in Studio aus.
- Fahren Sie mit den nächsten Schritten fort, um den Katalog zu erstellen.
-
Um einen vorhandenen MCS-Katalog zu aktualisieren, verwenden Sie die folgenden PowerShell-Befehle. In diesem Fall erhalten nur die neuen VMs die aktualisierte Maschinenprofilvorlage.
Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" <!--NeedCopy--> -
Um vorhandene VMs mit der aktualisierten Maschinenprofilvorlage zu aktualisieren, führen Sie
Set-ProvSchemeund dannSet-ProvVMUpdateTimeWindowaus:Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -StartsNow -DurationInMinutes -1 <!--NeedCopy-->
-
- Katalog-VMs einschalten.
- Gehen Sie zum Azure-Portal und überprüfen Sie, ob die Überwachungserweiterung auf der VM installiert ist und die VM unter den Ressourcen des DCR angezeigt wird. Nach wenigen Minuten werden Überwachungsdaten im Azure Monitor angezeigt.
Problembehandlung
Informationen zur Problembehandlung für den Azure Monitor-Agent finden Sie unter den folgenden Links:
- https://learn.microsoft.com/de-de/azure/azure-monitor/agents/azure-monitor-agent-troubleshoot-windows-vm/
- https://learn.microsoft.com/de-de/azure/azure-resource-manager/troubleshooting/create-troubleshooting-template/
Erstellen eines Katalogs mit Azure Spot-VMs
Azure Spot-VMs ermöglichen es Ihnen, die ungenutzte Rechenkapazität von Azure mit erheblichen Kosteneinsparungen zu nutzen. Die Möglichkeit, eine Azure Spot-VM zuzuweisen, hängt jedoch von der aktuellen Kapazität und Preisgestaltung ab. Daher kann Azure Ihre laufende VM entfernen, die Erstellung der VM fehlschlagen oder das Einschalten der VM gemäß der Entfernungsrichtlinie fehlschlagen. Daher eignen sich Azure Spot-VMs gut für einige nicht-kritische Anwendungen und Desktops. Weitere Informationen finden Sie unter Verwenden von Azure Spot Virtual Machines.
Einschränkungen
-
Nicht alle VM-Größen werden für Azure Spot VMs unterstützt. Weitere Informationen finden Sie unter Einschränkungen.
Sie können den folgenden PowerShell-Befehl ausführen, um zu überprüfen, ob eine VM-Größe Spot VMs unterstützt oder nicht. Wenn eine VM-Größe Spot VM unterstützt, ist
SupportsSpotVMTrue.(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\serviceoffering.folder\Standard_D2ds_v4.serviceoffering"). AdditionalData <!--NeedCopy--> -
Derzeit unterstützen Azure Spot VMs keine Ruhezustandsfunktion.
Anforderung
Beim Erstellen der Maschinenprofilquelle (VM oder Vorlagenspezifikation) für den Azure Spot VMs-Katalog müssen Sie Azure Spot Instance (bei Verwendung einer VM) auswählen oder priority als Spot festlegen (bei Verwendung einer Vorlagenspezifikation).
Schritte zum Erstellen eines Katalogs mit Azure Spot VMs
-
Erstellen Sie eine Maschinenprofilquelle (VM oder Startvorlage).
- Informationen zum Erstellen einer VM über das Azure-Portal finden Sie unter Bereitstellen von Azure Spot Virtual Machines über das Azure-Portal.
-
Um eine Vorlagenspezifikation zu erstellen, fügen Sie die folgenden Eigenschaften unter resources > type: Microsoft.Compute/virtualMachines > properties in der Vorlagenspezifikation hinzu. Zum Beispiel:
 "priority": "Spot",
 "evictionPolicy": "Deallocate",
 "billingProfile": {
 "maxPrice": 0.01
 }
 <!--NeedCopy-->
Hinweis:
- Die Entfernungsrichtlinie kann Deallocate oder Delete sein.
- Für nicht-persistente VMs legt MCS die Entfernungsrichtlinie immer auf Delete fest. Wenn die VM entfernt wird, wird sie zusammen mit allen nicht-persistenten Datenträgern (z. B. OS-Datenträger) gelöscht. Persistente Datenträger (z. B. Identitätsdatenträger) werden nicht gelöscht. Ein OS-Datenträger ist jedoch persistent, wenn der Katalogtyp persistent ist oder die benutzerdefinierte Eigenschaft
PersistOsDiskauf True gesetzt ist. Ebenso ist ein WBC-Datenträger persistent, wenn die benutzerdefinierte EigenschaftPersistWbcauf True gesetzt ist. - Für persistente VMs legt MCS die Entfernungsrichtlinie immer auf Deallocate fest. Wenn die VM entfernt wird, wird sie dealloziert. Es werden keine Änderungen an den Datenträgern vorgenommen.
- Der Höchstpreis ist der Preis, den Sie pro Stunde zu zahlen bereit sind. Wenn Sie Capacity Only verwenden, ist dieser -1. Der Höchstpreis kann nur null, -1 oder eine Dezimalzahl größer als null sein. Weitere Informationen finden Sie unter Preise.
-
Sie können den folgenden PowerShell-Befehl ausführen, um zu überprüfen, ob ein Maschinenprofil für Azure Spot VM aktiviert ist oder nicht. Wenn der Parameter
SpotEnabledauf True undSpotEvictionPolicyauf Deallocate oder Delete gesetzt ist, dann ist das Maschinenprofil für Azure Spot VM aktiviert. Zum Beispiel:-
Wenn die Maschinenprofilquelle eine VM ist, führen Sie den folgenden Befehl aus:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\kb-spot-delete.vm"). AdditionalData <!--NeedCopy--> -
Wenn die Maschinenprofilquelle eine Vorlagenspezifikation ist, führen Sie den folgenden Befehl aus:
 (Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-spot-delete.templatespecversion").AdditionalData
 <!--NeedCopy-->
-
-
Erstellen Sie einen Maschinenkatalog mit einem Maschinenprofil unter Verwendung des PowerShell-Befehls
New-ProvScheme.
Sie können einen Katalog mit dem Befehl Set-ProvScheme aktualisieren. Sie können auch vorhandene VMs mit dem PowerShell-Befehl Set-ProvVmUpdateTimeWindow aktualisieren. Das Maschinenprofil wird beim nächsten Einschalten aktualisiert.
Entfernungen auf einer laufenden Azure Spot VM
Wenn die Rechenkapazität nicht verfügbar ist oder der Stundenpreis höher ist als der konfigurierte Höchstpreis, entfernt Azure eine laufende Spot-VM. Standardmäßig werden Sie nicht über eine Entfernung benachrichtigt. Die VM friert einfach ein und wird entfernt. Microsoft empfiehlt die Verwendung von geplanten Ereignissen (Scheduled Events), um Entfernungen zu überwachen. Siehe Kontinuierliche Überwachung auf Entfernung. Sie können auch Skripte innerhalb einer VM ausführen, um eine Benachrichtigung vor der Entfernung zu erhalten. Microsoft bietet beispielsweise ein Polling-Skript in Python an ScheduledEvents.cs.
Fehlerbehebung
- Sie können die Spot-VM-Eigenschaften in den customMachineData der bereitgestellten VM mit dem Befehl
Get-ProvVManzeigen. Wenn das Prioritätsfeld auf Spot gesetzt ist, wird Spot verwendet. -
Sie können im Azure-Portal überprüfen, ob eine VM Spot verwendet:
- Suchen Sie die VM im Azure-Portal.
- Gehen Sie zur Seite Übersicht.
-
Scrollen Sie nach unten und suchen Sie den Abschnitt Azure Spot.
- Wenn Spot nicht verwendet wird, ist dieses Feld leer.
- Wenn Spot verwendet wird, sind die Felder Azure Spot und Azure Spot-Entfernungsrichtlinie festgelegt.
- Sie können das Abrechnungsprofil oder den Höchstpreis pro Stunde für die VM auf der Konfigurationsseite überprüfen.
Backup-VM-Größen konfigurieren
Öffentliche Clouds können für eine bestimmte VM-Größe keine Kapazität mehr haben. Wenn Azure keine Kapazität hat, greift MCS auf eine vorkonfigurierte Liste von Backup-VM-Größen zurück. Diese kuratierte Liste, die vom Kunden an seine Workload-Anforderungen angepasst wird, erhöht die Wahrscheinlichkeit, dass eine dieser Größen über ausreichende Kapazität verfügt, um beim Einschalten oder Fortsetzen zu starten, wenn die VM zuvor in den Ruhezustand versetzt wurde.
Wenn eine Energieaktion initiiert wird, implementiert MCS eine automatisierte Fallback-Sequenz, um Hochverfügbarkeit zu gewährleisten. Der Workflow ist wie folgt:
- Initiierung: Ein Benutzer oder Administrator gibt einen PowerOn- oder Resume-Befehl über Web Studio aus.
- Ausnahmeüberwachung: MCS versucht, die VM mit der primären Konfiguration zu starten. Es überwacht spezifische Azure-Kapazitätsausnahmen wie Quota Exceeded, Allocation Failed oder Zonal Allocation Failed und SKU Not Available.
- Sequenzieller Fallback: Wenn einer der oben genannten Fehler auftritt, durchläuft MCS die Liste der BackupVmConfiguration automatisch sequenziell, bis die VM erfolgreich startet. Wenn alle Größen in der BackupVmConfiguration fehlschlagen, wird die Energieaktion als fehlgeschlagen markiert.
-
Update- vs. Neuerstellungslogik:
- Direktes Update: In den meisten Fällen führt MCS ein einfaches VM-Größenupdate auf die Backup-SKU durch und schaltet die VM dann ein.
- Löschen und Neuerstellen: Um die Integrität der Umgebung zu wahren, erfordern bestimmte Übergänge, dass die vorhandene VM gelöscht und eine neue an ihrer Stelle erstellt wird. Dies geschieht, wenn:
- Wechseln zwischen Spot- und regulären VM-Typen.
- Wechseln zwischen VM-Größen mit Unterstützung für Ressourcendatenträger (temporärer Speicher) und solchen ohne.
- Datenpersistenz und -wiederherstellung: Während eines „Löschen und Neuerstellen“-Vorgangs kann die VM, wenn alle Backup-Größen aufgrund extremer Azure-Kapazitätsengpässe ebenfalls fehlschlagen, vorübergehend aus dem Azure-Portal verschwinden. Es tritt jedoch kein Datenverlust auf. Beim nächsten PowerOn-Versuch erstellt MCS die VM mit den ursprünglichen Einstellungen neu und bindet die vorhandenen Betriebssystem-, Identitäts- und Datenträger wieder an.
-
Spot-VM-Abrechnung und MaxPrice-Verhalten Wenn Ihre primäre Konfiguration ein Maschinenprofil (VM-Vorlage) mit Spot-Priorität und einem spezifischen Abrechnungsprofil (MaxPrice) verwendet, gilt während des Fallbacks die folgende Logik:
- Primäre Größe: Verwendet den in Ihrem Maschinenprofil definierten MaxPrice. Die Entfernung basiert auf Preis oder Kapazität.
- Sicherungs-Spot-Größen: Die Eigenschaft BackupVmConfiguration unterstützt derzeit keine eindeutige
MaxPrice-Eingabe für jede SKU. MCS handhabt den Übergang wie folgt: - MaxPrice-Zurücksetzung: MCS setzt den MaxPrice auf -1.
- Änderung der Entfernungsrichtlinie: Dies ändert das Azure-Entfernungsverhalten von preisbasiert zu kapazitätsbasiert.
- Preisgestaltung: Ihnen wird der aktuelle Spot-Preis berechnet, gedeckelt auf den Standard-Pay-As-You-Go (PAYG)-Tarif für diese Sicherungs-SKU. Dies stellt sicher, dass die VM nur entfernt wird, wenn Azure tatsächlich keine physische Kapazität mehr hat, und nicht aufgrund einer Preisschwankung.
- Persistenz des Sicherungszustands: Nach dem Start bleibt die VM für die Dauer der Sitzung auf der Sicherungsgröße, bis eine Herunterfahr- oder Ruhezustandsanforderung verarbeitet wird.
- Wiederherstellung der primären Größe: Beim nächsten Einschalten oder Fortsetzen versucht MCS immer, die VM wieder in ihr primäres Dienstangebot (wie im Katalog oder Maschinenprofil definiert) zu “führen”. Bleibt die primäre Größe nicht verfügbar, wiederholt sich die Fallback-Sequenz.
Herausforderungen beim Ruhezustand
Azure erlaubt keine Größenänderungen an einer VM im Ruhezustand, wie unter Allgemeine Einschränkungen erläutert. Die VM muss sich im Zustand “Beendet” befinden. Daher sendet MCS vor der Größenänderung eine Deallocate-Anforderung, um den Ruhezustand zu löschen, wodurch der Ruhezustand der VM verloren geht. MCS durchläuft dann die Sicherungsgrößen, aktualisiert die VM-Größe und schaltet sie ein.
Nicht unterstützte Szenarien für Sicherungs-VM-Größen
Die folgenden Konfigurationen werden nicht unterstützt:
- Für persistente VMs werden die folgenden Szenarien nicht unterstützt:
- Die VM verwendet DiskControllerType SCSI, aber die Sicherungs-VM-Größe unterstützt nur DiskControllerType NVMe.
- Die VM verwendet DiskControllerType NVMe, aber die Sicherungs-VM-Größe unterstützt nur DiskControllerType SCSI.
- Für nicht-persistente VMs mit aktiviertem MCSIO ist der Wechsel zu einer Größe ohne temporären Speicher nicht unterstützt, wenn der Write-Back-Cache-Datenträger temporären Speicher vom Typ Resource Disk verwendet.
Voraussetzungen für die Konfiguration von Sicherungs-VM-Größen
Wenn eine der folgenden Bedingungen nicht erfüllt ist, wird ein Fehler ausgelöst.
- Wird nur unterstützt, wenn das Maschinenprofil im Maschinenkatalog verwendet wird.
- Der Typ ist optional und kann entweder Spot oder Regular sein. Wenn nicht angegeben, wird standardmäßig Regular verwendet.
- Jede Kombination von ServiceOffering muss eindeutig sein, um wiederholte Konfigurationen zu vermeiden.
- Das regionale Kontingent muss genügend Kerne für das ServiceOffering haben.
- Die Anzahl der Netzwerkschnittstellen darf das für ein ServiceOffering maximal zulässige nicht überschreiten.
- ServiceOfferings in dieser BackupVmConfiguration-Liste müssen mit den aktuellen benutzerdefinierten Eigenschaften, den Funktionen des Master-Images und dem MachineProfile kompatibel sein. Einige Fehlerszenarien sind:
- Azure Dedicated Hosts: Hosts in der Hostgruppe müssen das ServiceOffering unterstützen, wenn dedizierte Hosts verwendet werden.
- Ephemeral OS Disk: Das ServiceOffering muss Ephemeral OS Disks unterstützen, wenn diese in den benutzerdefinierten Eigenschaften aktiviert sind.
- Premium Storage: Das ServiceOffering muss Premium Storage unterstützen, wenn dies in den benutzerdefinierten Eigenschaften angegeben ist.
- Accelerated Networking: Das ServiceOffering muss Accelerated Networking unterstützen, wenn es im MachineProfile aktiviert ist.
- DiskEncryptionAtHost: Das ServiceOffering muss Encryption at Host unterstützen, wenn es im MachineProfile aktiviert ist.
- Temporärer Speicher: Wenn MCSIO verwendet wird und der Write Back Cache auf der temporären Festplatte liegt, ist die Verwendung einer VM-Größe ohne temporären Speicher nicht zulässig.
- HyperVGeneration: Das ServiceOffering muss mit der in MasterImageVM angegebenen VM-Generation (1 oder 2) kompatibel sein.
- TrustedLaunch: Das ServiceOffering muss TrustedLaunch unterstützen, wenn es im MachineProfile aktiviert ist.
- Vertrauliche VMs: ServiceOffering muss vertrauliche VMs unterstützen, wenn in MachineProfile aktiviert.
Katalog mit Backup-VM-Größen erstellen
Hinweis:
Um das Einfrieren der Studio-Benutzeroberfläche zu beheben, ersetzen Sie alle einfachen Anführungszeichen durch
", während Sie die PowerShell-Befehle ausführen.
- Öffnen Sie ein PowerShell-Fenster.
- Führen Sie
asnp citrix\*aus, um die Citrix-spezifischen PowerShell-Module zu laden. - Erstellen Sie einen Broker-Katalog. Dieser Katalog wird mit Maschinen gefüllt, die erstellt werden sollen.
- Erstellen Sie einen Identitätspool. Dieser wird zu einem Container für AD-Konten, die für die zu erstellenden Maschinen erstellt werden.
- Erstellen Sie ein Bereitstellungsschema mit dem Maschinenprofil. Siehe Konfigurieren der Sicherungskonfiguration.
- Aktualisieren Sie die
BrokerCatalogmit der eindeutigen ID des Bereitstellungsschemas. - VMs erstellen und zum Katalog hinzufügen.
Vorhandenen Katalog aktualisieren
Sie können ein Bereitstellungsschema mit dem Befehl Set-ProvScheme aktualisieren. Siehe Konfigurieren der Sicherungskonfiguration.
Vorhandene VMs aktualisieren
Sie können vorhandene VMs in einem Katalog mit dem PowerShell-Befehl Set-ProvVMUpdateTimeWindow aktualisieren. Der Befehl aktualisiert die VMs, die aus dem dem Katalog zugeordneten Bereitstellungsschema erstellt wurden, beim nächsten Einschalten innerhalb des angegebenen Zeitfensters. Zum Beispiel:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartTimeInUTC "3/12/2022 3am" -DurationInMinutes 60`
<!--NeedCopy-->
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60
<!--NeedCopy-->
Sie können die Liste der Backup-VM-Größen für eine ausgewählte Anzahl vorhandener MCS-VMs mit dem Befehl Set-ProvVM konfigurieren. Um die Updates anzuwenden, legen Sie jedoch ein Update-Zeitfenster für die VMs mit Set-ProvVMUpdateTimeWindow fest und starten Sie die VMs innerhalb dieses Fensters. Zum Beispiel:
-
Führen Sie den Befehl
Set-ProvVMaus, um die Liste der Backup-VM-Größen für eine ausgewählte vorhandene MCS-VM zu konfigurieren. Zum Beispiel:Set-ProvVM -ProvisioningSchemeName "name" -VMName "Vm-001" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`"xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /> <Property xsi:type=`"StringProperty`" Name=`"LicenseType`" Value=`"Windows_Server`"/> <Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`"/> <Property xsi:type=`"StringProperty`" Name=`"BackupVmConfiguration`" Value=`"[{"ServiceOffering": "Standard_D2as_v4", "Type": "Spot"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Regular"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Spot"}]`"/> </CustomProperties>" <!--NeedCopy--> -
Führen Sie den Befehl
Set-ProvVMUpdateTimeWindowaus, um die Updates anzuwenden. Zum Beispiel:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60 <!--NeedCopy-->
Tags für alle Ressourcen kopieren
Sie können Tags, die in einem Maschinenprofil angegeben sind, auf alle Ressourcen kopieren, z. B. auf mehrere NICs und Datenträger (Betriebssystemdatenträger, Identitätsdatenträger und Write-Back-Cache-Datenträger) einer neuen VM oder einer vorhandenen VM in einem Maschinenkatalog. Die Maschinenprofilquelle kann eine VM oder eine ARM-Vorlagenspezifikation sein.
Hinweis:
Sie müssen die Richtlinie für die Tags hinzufügen (siehe Zuweisen von Richtliniendefinitionen für Tag-Compliance) oder die Tags in einer Maschinenprofilquelle hinzufügen, um die Tags für die Ressourcen beizubehalten.
Voraussetzungen
Erstellen Sie die Maschinenprofilquelle (VM oder ARM-Vorlagenspezifikation), um Tags für die VM, Datenträger und NICs dieser VM zu haben.
- Wenn Sie eine VM als Maschinenprofileingabe verwenden möchten, wenden Sie Tags auf die VM und alle Ressourcen im Azure-Portal an. Siehe Anwenden von Tags mit dem Azure-Portal.
-
Wenn Sie eine ARM-Vorlagenspezifikation als Maschinenprofileingabe verwenden möchten, fügen Sie den folgenden Tag-Block unter jeder Ressource hinzu.
  "tags": {
 "TagC": "Value3"
 },
 <!--NeedCopy-->
Hinweis:
Sie können maximal einen Datenträger und mindestens eine NIC in der Vorlagenspezifikation haben.
Tags auf die Ressourcen einer VM in einem neuen Maschinenkatalog kopieren
- Erstellen Sie einen nicht-persistenten oder persistenten Katalog mit einer VM oder ARM-Vorlagenspezifikation als Maschinenprofileingabe.
-
Fügen Sie dem Katalog eine VM hinzu und schalten Sie sie ein. Die im Maschinenprofil angegebenen Tags müssen auf die entsprechenden Ressourcen dieser VM kopiert werden.
Hinweis:
Sie erhalten einen Fehler, wenn die Anzahl der im Maschinenprofil angegebenen NICs und die Anzahl der NICs, die die VMs verwenden sollen, nicht übereinstimmen.
Tags für die Ressourcen einer bestehenden VM ändern
- Erstellen Sie ein Maschinenprofil mit den Tags für alle Ressourcen.
-
Aktualisieren Sie den bestehenden Maschinenkatalog mit dem aktualisierten Maschinenprofil. Zum Beispiel:
Set-ProvScheme -ProvisioningSchemeName <YourCatalogName> -MachineProfile <PathToYourMachineProfile> <!--NeedCopy--> - Schalten Sie die VM aus, auf die Sie die Updates anwenden möchten.
-
Fordern Sie ein geplantes Update für die VM an. Zum Beispiel:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName <YourCatalogName> -VMName machine1 -StartsNow -DurationInMinutes -1 <!--NeedCopy--> - Schalten Sie die VM ein.
- Die im Maschinenprofil angegebenen Tags müssen auf die entsprechenden Ressourcen kopiert werden.
Hinweis:
Sie erhalten einen Fehler, wenn die Anzahl der im Maschinenprofil angegebenen NICs und die Anzahl der in
Set-ProvSchemeangegebenen NICs nicht übereinstimmen.
Einen vorformatierten WBC-Datenträgerkatalog erstellen
Sie können einen vorformatierten WBC-Datenträgerkatalog erstellen, um die Startleistung bereitgestellter Maschinen zu verbessern. Um diese Funktionalität zu implementieren, erstellen Sie einen Azure-Katalog mit aktiviertem WBC und fügen Sie eine zusätzliche benutzerdefinierte Eigenschaft PreformatWriteBackCache als True hinzu.
Sie können einen bestehenden Katalog mit dem Befehl Set-ProvScheme aktualisieren, um die WBC-Datenträgergröße zu aktualisieren.
Diese Funktion ist mit dem Image-Management-Workflow kompatibel, bei dem MCS die Master-Phase vom gesamten Bereitstellungsworkflow trennt. Informationen zum Image-Management finden Sie unter Image-Management.
Beispiel für die Erstellung eines Azure-Katalogs mit aktiviertem WBC und PreformatWriteBackCache als True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
Beispiel für die Aktualisierung der WBC-Datenträger-Cachegröße eines vorhandenen Katalogs:
Set-ProvScheme -ProvisioningSchemeName provisioningschemename -WriteBackCacheDiskSize 127
<!--NeedCopy-->
WBC-Datenträger beim Herunterfahren für MCS-bereitgestellte Citrix Provisioning™-Kataloge löschen
Beim Erstellen von MCS-bereitgestellten Citrix Provisioning-Katalogen in Azure können Sie den WBC-Datenträger als nicht persistent bereitstellen (PersistWBC als False). Diese Konfiguration hilft, den Write-Back-Cache (WBC)-Datenträger zu löschen, nachdem Sie die VM für MCS-bereitgestellte Citrix Provisioning-Kataloge in Azure heruntergefahren haben.
Bedingung:
Sie müssen die benutzerdefinierte Eigenschaft PreformatWriteBackCache als True festlegen, damit diese Funktion funktioniert.
Beispiel für die Erstellung eines Azure-Katalogs mit PersistWBC als False und PreformatWriteBackCache als True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PersistWBC" Value="false" />
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
Sie können auch einen vorhandenen Katalog mit dem Befehl Set-ProvScheme aktualisieren, um die benutzerdefinierte Eigenschaft PersistWBC zu aktualisieren.
Datenlaufwerk bereitstellen
Sie können einem von MCS erstellten persistenten oder nicht-persistenten VM eines MCS-Maschinenkatalogs in Azure ein persistentes Datenlaufwerk erstellen und zuweisen.
Das Datenlaufwerk muss als Imagequelle von einem verwalteten Datenträger bereitgestellt werden.
Eigenschaften des Datenlaufwerks
Das Datenlaufwerk leitet Eigenschaften von benutzerdefinierten Eigenschaften oder der OS-Datenträgervorlage ab, wenn die Eigenschaften nicht in den benutzerdefinierten Eigenschaften angegeben sind.
-
Von benutzerdefinierten Eigenschaften abgeleitete Eigenschaften
DiskEncryptionSetIdZonesStorageType
-
Eigenschaften, die von der OS-Datenträgervorlage abgeleitet werden, wenn sie nicht in den benutzerdefinierten Eigenschaften angegeben sind
DiskEncryptionSetIdZonesStorageType
Hinweis:
- Wenn Zone Redundant Storage (ZRS) nicht in den benutzerdefinierten Eigenschaften oder der OS-Datenträgervorlage angegeben ist, wird der Datenträger in derselben Zone wie der OS-Datenträger und der Identitätsdatenträger platziert.
- Tags werden nur von der OS-Datenträgervorlage abgeleitet.
Einschränkungen
Die folgenden Vorgänge werden derzeit nicht unterstützt:
- Bereitstellung von mehr als einem Datenträger.
- Bereitstellung von nicht-persistenten Datenträgern.
- Erstellen eines Datenträgers mit einer Vorlage.
- Vorhandene Kataloge und VMs für die Verwendung von Datenträgern ändern.
- Zurücksetzen des Datenträgers.
- Image-Update des Datenträgers.
- Verwenden einer anderen Quelle als einer verwalteten Festplatte.
- Speichern des Datenträgers in der Azure Compute Gallery (ACG).
- Verwenden von
StorageTypeAtShutdownfür den Datenträger
Katalog mit Datenträger erstellen
Fügen Sie die folgenden Parameter in den PowerShell-Befehl New-ProvScheme ein, um einen MCS-Maschinenkatalog mit Datenträger bereitzustellen.
-
DataDisk: Pfad zu einem gültigen Inventarelement vom Typ ManagedDisk. -
DataDiskPersistence: Gibt an, ob derDataDiskpersistent oder nicht persistent ist. Derzeit werden jedoch nur persistente Datenträger unterstützt.
Beispiel:
New-ProvScheme  -CleanOnBoot -HostingUnitName "<HostingUnitName >" -IdentityPoolName "<IdentityPoolName >" -InitialBatchSizeHint 1 -MasterImageVM disk.manageddisk -NetworkMapping <NetworkMapping > -ProvisioningSchemeName "<ProvisioningSchemeName >" -DataDisk "XDHyp:\HostingUnits\Azure-Resources-1\image.folder\<resourcegroupname>\xxxx-datadisk.manageddisk"  -DataDiskPersistence "Persistent"  -Scope @() -VMCpuCount 4  -VMMemoryMB 6144  -TenancyType Shared  -FunctionalLevel "L7_20"
<!--NeedCopy-->
Feststellen, ob ein Datenträger verwendet wird
Gehen Sie wie folgt vor, um zu überprüfen, ob der Datenträger einer VM zugewiesen ist:
- Führen Sie
Get-ProvVmaus und überprüfen Sie denCustomVmDatader VM. Wenn die VM den Datenträger verwendet, gibt es einen Datensatz mit der RolleDiskRole.DataDisk. - Überprüfen Sie im Azure-Portal, ob ein Datenträger unter der VM vorhanden ist.
Datenlaufwerk löschen
Wenn Sie den Katalog löschen, wird das Datenlaufwerk gelöscht, es sei denn, Sie verwenden die Option forgetVM oder purgeDBOnly. Wenn Sie die VM löschen, wird das Datenlaufwerk gelöscht, es sei denn, Sie verwenden die Option forgetVM oder purgeDBOnly.
Von nicht verwalteten zu verwalteten Datenträgern migrieren
Am September 30, 2025 wird Azure nicht verwaltete Datenträger (d. h. VHDs) offiziell einstellen. Alle vorhandenen VMs, die nicht verwaltete Datenträger verwenden, werden nach Ablauf der Frist beendet und ihre Zuordnung aufgehoben.
Sie können jedoch Ihre von MCS bereitgestellten VMs von nicht verwalteten zu verwalteten Datenträgern migrieren, was dazu beiträgt, Dienstausfälle aufgrund der Azure-Pläne zur Einstellung nicht verwalteter Datenträger zu vermeiden.
Alle an die VM angeschlossenen nicht verwalteten Datenträger werden konvertiert. Dies umfasst den Identitätsdatenträger, den Betriebssystemdatenträger und den WBC-Datenträger (falls verwendet).
Weitere Informationen zum Azure-Plan zur Einstellung nicht verwalteter Datenträger finden Sie unter Migrieren Sie Ihre nicht verwalteten Azure-Datenträger bis September 30, 2025.
Anwendungsfälle
Diese Funktion gilt für persistente und nicht-persistente MCS-bereitgestellte Kataloge.
Sie unterstützt auch die Migration für On-Demand- und Nicht-On-Demand-VMs (Legacy):
- On-Demand-VMs: Stellen Sie Ihre vorhandenen Datenträger von nicht verwalteten auf verwaltete Datenträger um, um sie an die aktualisierte Azure-Unterstützung anzupassen.
- Nicht-On-Demand-VMs (Legacy): Legacy- oder Nicht-On-Demand-VMs unterstützen nur nicht verwaltete Datenträger. Verwenden Sie diese Funktion, um Ihre Legacy-VMs in On-Demand-VMs umzuwandeln und gleichzeitig zu verwalteten Datenträgern zu migrieren.
Weitere Informationen zur On-Demand-Bereitstellung finden Sie unter Azure On-Demand-Bereitstellung.
Einschränkungen
- Sobald ein Maschinenkatalog oder eine VM in verwaltete Datenträger konvertiert wurde, kann sie nicht wieder in nicht verwaltete Datenträger konvertiert werden.
- Bei Nicht-On-Demand-VMs (Legacy-VMs) umfasst der Migrationsprozess deren Konvertierung in On-Demand-Bereitstellung. Sie können die Datenträger nicht nur konvertieren und weiterhin Nicht-On-Demand-VMs verwenden.
Wichtige Überlegungen
- Die Konvertierung erfolgt nicht automatisch. Sie findet im Rahmen eines Einschaltvorgangs statt.
- Wenn mehrere Updates für eine VM angefordert werden, hat die Datenträgerkonvertierung Vorrang. Zusätzliche Updates werden bis zum nächsten Einschalten zurückgestellt.
- Sobald die VM erfolgreich konvertiert und eingeschaltet wurde, werden die VHDs für die VM bereinigt, um Kosten zu sparen. Das Speicherkonto selbst wird nicht bereinigt.
- Ein Basisdatenträger kann sich noch im Speicherkonto befinden. Sie können ein Katalogupdate ausführen, und ein neuer Snapshot- (oder ACG-) Basisdatenträger wird erstellt.
- Sobald alle VMs im Katalog konvertiert und der neue Basisdatenträger erstellt wurden, kann das leere Speicherkonto gelöscht werden.
Erforderliche Berechtigungen
Sie benötigen die folgende Berechtigung für Ihren Azure-Dienstprinzipal, um die Konvertierung von nicht verwalteten zu verwalteten Datenträgern zu ermöglichen:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
<!--NeedCopy-->
Konfigurationsschritte
Für On-Demand-Kataloge:
-
Führen Sie
Set-ProvScheme(oderSet-ProvVMfür persistente VMs) aus, umUseManagedDisksaufTruezu aktualisieren. Zum Beispiel:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy--> -
Führen Sie
Set-ProvVMUpdateTimeWindow` aus, um die Updates anzuwenden. In diesem Beispiel wird das Update beim nächsten Einschalten der VM angewendet.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Schalten Sie die VMs ein.
Für Nicht-On-Demand-Kataloge (Legacy):
-
Führen Sie
Set-ProvScheme(oderSet-ProvVMfür persistente VMs) aus, umSet DeploymentSchemaauf1.1zu konfigurieren. Beispiel:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties> <!--NeedCopy--> -
Führen Sie
Set-ProvVMUpdateTimeWindowaus, um die Updates anzuwenden. In diesem Beispiel wird das Update beim nächsten Einschalten der VM angewendet.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Schalten Sie die VMs ein.
Problembehandlung
Wenn eine VM nicht von nicht verwalteten zu verwalteten Datenträgern konvertiert werden kann:
-
Überprüfen Sie, ob die benutzerdefinierten Eigenschaften
UseManagedDisksoderDeploymentSchemakorrekt festgelegt sind:- Wenn Sie
Set-ProvSchemeverwenden, überprüfen Sie die benutzerdefinierten ProvScheme-Eigenschaften, indem SieGet-ProvSchemeausführen. Weitere Informationen finden Sie unter Get-ProvScheme. - Wenn Sie
Set-ProvVMverwenden, überprüfen Sie, ob die VM eine neue Konfiguration mit der aktualisierten benutzerdefinierten Eigenschaft hat, indem SieGet-ProvVMConfigurationausführen. Weitere Informationen finden Sie unter Set-ProvVM.
- Wenn Sie
-
Stellen Sie sicher, dass die folgende Berechtigung in Ihrem Azure-Dienstprinzipal vorhanden ist:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
-
Führen Sie
Get-ProvOperationEventaus, um Warnungen für das Bereitstellungsschema anzuzeigen. Weitere Informationen finden Sie unter Get-ProvOperationEvent. Beispiel:Get-ProvOperationEvent -LinkedObjectType ProvisioningScheme -LinkedObjectUid <your-provscheme-id> <!--NeedCopy-->
Nächste Schritte
- Wenn dies der erste erstellte Katalog ist, werden Sie zum Erstellen einer Bereitstellungsgruppe geführt.
- Um den gesamten Konfigurationsprozess zu überprüfen, siehe Bereitstellung planen und erstellen.
- Informationen zum Verwalten von Katalogen finden Sie unter Maschinenkataloge verwalten und Microsoft Azure-Katalog verwalten.
Weitere Informationen
In diesem Artikel
- Erstellen eines Maschinenkatalogs
- Erstellen eines Maschinenkatalogs mit einem Azure Resource Manager-Image in Studio
- Azure-Vorlagenspezifikation erstellen
- Maschinenprofil in eine JSON-Datei exportieren
- Maschinenprofil als ARM-Vorlagenspezifikation in Azure importieren
- Maschinen in angegebenen Verfügbarkeitszonen bereitstellen
- Azure Ephemeral Disks
- Azure Compute Gallery
- Voraussetzungen, damit eine temporäre Azure-Festplatte als Write-Back-Cache-Festplatte in Frage kommt
- Azure serverseitige Verschlüsselung
- Azure-Datenträgerverschlüsselung auf Hostebene
- Doppelte Verschlüsselung auf verwaltetem Datenträger
- Azure-Ressourcengruppen
- Azure Marketplace
- Katalog-VMs mit installiertem Azure Monitor Agent bereitstellen
- Vertrauliche Azure-VMs
- Startintegritätsüberwachung
- Erstellen eines Katalogs von On-Demand-Kapazitätsreservierungs-VMs
- Geschachtelte Virtualisierung
- Nur-NVMe-SKUs
- PowerShell verwenden
- Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs mit PowerShell
- Azure-VM-Erweiterungen aktivieren
- Maschinenkataloge mit Trusted Launch
- Eigenschaftswerte des Maschinenprofils verwenden
- Verfügbarkeitszonen mithilfe von PowerShell konfigurieren
- VMs auf dedizierten Azure-Hosts bereitstellen
- Speichertypen konfigurieren
- Zonenredundanten Speicher aktivieren
- Diagnoseeinstellungen auf VMs und NICs aus einem Maschinenprofil erfassen
- Überprüfen der Windows-Lizenz
- Konfigurieren der Linux-Lizenz
- Maschinenkatalog mit einem temporären Azure-Datenträger erstellen
- Azure Compute Gallery konfigurieren
- Katalog mit mehreren NICs pro VM erstellen oder aktualisieren
- Maschinenkatalog mit nicht persistentem Write-Back-Cache-Datenträger erstellen
- Maschinenkatalog mit persistentem Write-Back-Cache-Datenträger erstellen
- Startleistung mit MCSIO verbessern
- Maschinenkatalog mit kundenverwaltetem Verschlüsselungsschlüssel erstellen
- Erstellen eines Maschinenkatalogs mit Hostverschlüsselungsfunktion
- Maschinenkatalog mit doppelter Verschlüsselung erstellen
- Bestimmung des Speicherorts der Auslagerungsdatei
- Szenarien für Auslagerungsdateieinstellungen
- Einstellung der Auslagerungsdatei festlegen
- Auslagerungsdateieinstellungen ändern
- Katalog-VMs mit aktiviertem AMA bereitstellen
- Erstellen eines Katalogs mit Azure Spot-VMs
- Backup-VM-Größen konfigurieren
- Tags für alle Ressourcen kopieren
- Einen vorformatierten WBC-Datenträgerkatalog erstellen
- WBC-Datenträger beim Herunterfahren für MCS-bereitgestellte Citrix Provisioning™-Kataloge löschen
- Datenlaufwerk bereitstellen
- Von nicht verwalteten zu verwalteten Datenträgern migrieren
- Nächste Schritte
- Weitere Informationen