
Bereitstellungsgruppen erstellen
Einführung
Eine Bereitstellungsgruppe ist eine Sammlung von Maschinen, die aus einem oder mehreren Maschinenkatalogen ausgewählt werden. Bereitstellungsgruppen definieren, welche Benutzer auf diese Maschinen zugreifen können und welche Anwendungen und Desktops ihnen zur Verfügung stehen.
Das Erstellen einer Bereitstellungsgruppe ist der nächste Schritt nach dem Einrichten Ihrer Site und Maschinenkataloge. Sie können die anfänglichen Einstellungen später ändern oder bei Bedarf zusätzliche Bereitstellungsgruppen erstellen.
Einige Features und Einstellungen können nur beim Bearbeiten einer vorhandenen Bereitstellungsgruppe konfiguriert werden. Weitere Informationen finden Sie unter Bereitstellungsgruppen verwalten.
Bevor Sie beginnen
Vor dem Erstellen einer Bereitstellungsgruppe:
-
Lesen Sie diesen Artikel, um die erforderlichen Optionen und Informationen zu verstehen.
-
Stellen Sie sicher, dass Sie eine Verbindung zum Hypervisor, Cloud-Dienst oder einer anderen Ressource, die Ihre Maschinen hostet, erstellt haben.
-
Stellen Sie sicher, dass ein Maschinenkatalog mit virtuellen oder physischen Maschinen verfügbar ist.
Seiten des Assistenten
Wenn Sie eine Site und einen Maschinenkatalog, aber noch keine Bereitstellungsgruppe erstellt haben, führt Sie Web Studio zum richtigen Ausgangspunkt, um eine zu erstellen.
Wenn Sie bereits eine Bereitstellungsgruppe erstellt haben und eine weitere erstellen möchten, führen Sie die folgenden Schritte aus:
-
Wählen Sie Bereitstellungsgruppen.
-
Wählen Sie im Aktionsbereich Bereitstellungsgruppe erstellen.
-
Um Bereitstellungsgruppen zu organisieren, können Sie Ordner unter dem Standardordner Bereitstellungsgruppen erstellen. Weitere Informationen finden Sie unter Ordner erstellen.
-
Wählen Sie den Ordner aus, in dem Sie die Gruppe erstellen möchten, und klicken Sie dann auf Bereitstellungsgruppe erstellen. Der Assistent zum Erstellen von Gruppen wird geöffnet.
-
Der Assistent beginnt mit einer Seite Einführung, die Sie bei zukünftigen Starts überspringen können. Anschließend führt er Sie durch mehrere Seiten, wie in der folgenden Tabelle beschrieben. Nachdem Sie jede Seite ausgefüllt haben, klicken Sie auf Weiter, um fortzufahren, bis Sie die letzte Seite erreichen.
| Multi-Session-Betriebssystem | Single-Session-Betriebssystem statisch (zugewiesen) | Single-Session-Betriebssystem freigegeben (gepoolt) | Remote-PC-Zugriff | |
|---|---|---|---|---|
| Seiten | Maschinen | Maschinen | Maschinen | Maschinen |
| Lastenausgleich | Bereitstellungstyp | Benutzer | Benutzer | |
| Benutzer | Benutzer | Anwendungen | Anwendungen | |
| Anwendungen | Anwendungen | Desktops | Desktop-Zuweisungsregeln | |
| Desktops | Desktop-Zuweisungsregeln | App-Schutz | App-Schutz | |
| App-Schutz | App-Schutz | Bereiche | Bereiche | |
| Bereiche | Bereiche | Lizenzvereinbarung | Lizenzvereinbarung | |
| Lizenzvereinbarung | Lizenzvereinbarung | Richtliniensatz | Richtliniensatz | |
| Richtliniensatz | Richtliniensatz | Lokaler Hostcache | Zusammenfassung | |
| Zusammenfassung | Zusammenfassung | Zusammenfassung |
Hinweis:
-
Die Seite Maschinenzuweisung (direkt nach der Seite Maschinen) wird angezeigt, wenn eine zugewiesene Maschine im ausgewählten statischen Maschinenkatalog für Einzelsitzungs-Betriebssysteme verfügbar ist.
-
Die Seite Modus für lokalen Hostcache ist nur für Bereitstellungsgruppen verfügbar, die energieverwaltete gepoolte Einzelsitzungsmaschinen enthalten.
Seite „Maschinen“
-
Um eine Bereitstellungsgruppe mit nur Einzelsitzungs-VMs zu erstellen, die angehalten werden können, wählen Sie Anhaltefunktion für diese Bereitstellungsgruppe erforderlich machen.Hinweis:Diese Funktion ist nur für Einzelsitzungsmaschinen anwendbar, die angehalten werden können.
-
Wählen Sie einen Maschinenkatalog und die Anzahl der Maschinen, die Sie aus diesem Katalog verwenden möchten.
Wichtige Überlegungen
-
Bei der Auswahl eines Katalogs werden nur Kataloge mit mindestens einer ungenutzten Maschine angezeigt.
-
Ein Katalog kann Maschinen für mehr als eine Bereitstellungsgruppe bereitstellen. Eine Maschine kann nur in einer Bereitstellungsgruppe verwendet werden. Wenn Sie der Bereitstellungsgruppe weitere Maschinen hinzufügen, schlägt Web Studio standardmäßig denselben Katalog vor.
-
Eine Bereitstellungsgruppe kann Maschinen aus mehreren Katalogen verwenden; diese Kataloge müssen jedoch dieselben Maschinentypen enthalten (Multi-Session-OS, Single-Session-OS oder Remote-PC-Zugriff). Alle Maschinen innerhalb einer Bereitstellungsgruppe müssen denselben Zuweisungstyp haben (gepoolt oder statisch). Mit anderen Worten, Sie können Maschinentypen in einer Bereitstellungsgruppe nicht mischen.
-
Citrix® empfiehlt, auf allen Maschinen die neueste VDA-Version zu verwenden.
-
Für den Remote-PC-Zugriff werden beim Erstellen einer Site automatisch ein Katalog namens Remote PC Access Machines und eine Bereitstellungsgruppe namens Remote PC Access Desktops erstellt. Jede Maschine in einem Katalog Remote PC Access Machines wird automatisch einer Bereitstellungsgruppe zugeordnet.
-
Die folgenden Kompatibilitätsprüfungen werden durchgeführt:
-
MinimumFunctionalLevel muss kompatibel sein
-
SessionSupport muss kompatibel sein
-
AllocationType muss für SingleSession kompatibel sein
-
Remote PC Access ist nur mit dem Remote PC Access-Katalog kompatibel.
-
Seite „Maschinenzuweisung“
Die Seite Maschinenzuweisung ist verfügbar, wenn im auf der Seite Maschinen ausgewählten statischen Maschinenkatalog für Einzelsitzungs-Betriebssysteme zugewiesene Maschinen verfügbar sind.
Verwenden Sie diese Seite, um Benutzerzuweisungen und Anzeigenamen von Desktops für Maschinen in dieser Bereitstellungsgruppe zu verwalten.
-
Verwenden Sie das Feld Anzeigename, um den Anzeigenamen des Desktops zu verwalten.
-
Klicken Sie auf Durchsuchen, und wählen Sie Benutzer oder Gruppen aus.
Seite „Lastenausgleich“
Die Seite Lastenausgleichssitzungen auf Maschinen ist für Multisitzungs-Betriebssystemmaschinen verfügbar.
Verwenden Sie diese Seite, um die Lastenausgleichseinstellung zu konfigurieren, die diese Bereitstellungsgruppe verwenden soll. Standardmäßig verwenden Bereitstellungsgruppen die standortweite Einstellung.
-
Um eine Lastenausgleichseinstellung für diese Bereitstellungsgruppe zu konfigurieren, aktivieren Sie das Kontrollkästchen Standortweite Einstellung überschreiben.
-
Wählen Sie je nach Bedarf die Option Horizontaler Lastenausgleich oder Vertikaler Lastenausgleich. Informationen zu horizontalen und vertikalen Lastenausgleichsmethoden finden Sie unter Lastenausgleich für Maschinen.
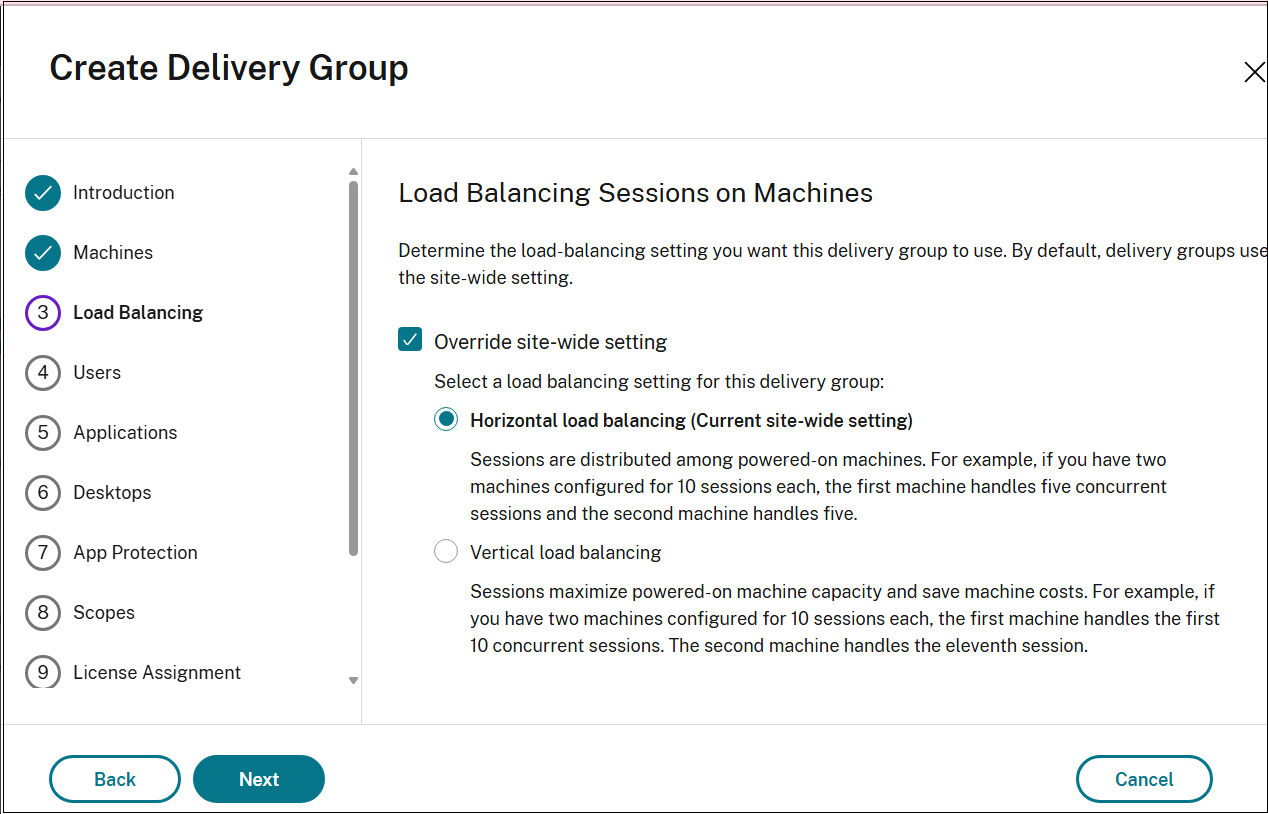
Wenn Sie den Vertikalen Lastenausgleich auswählen, stellen Sie sicher, dass die Richtlinien Toleranz für gleichzeitige Anmeldungen und Maximale Anzahl von Sitzungen entsprechend konfiguriert sind.
Seite „Bereitstellungstyp“
Die Seite Bereitstellungstyp wird nur für statische (zugewiesene) Einzelsitzungs-Betriebssystemmaschinen angezeigt.
Konfigurieren Sie auf dieser Seite die Maschinen im Katalog, um Desktops oder Anwendungen für Ihre Benutzer bereitzustellen.
-
Wählen Sie entweder Anwendungen oder Desktops aus. Sie können nicht beides aktivieren.Hinweis:Wenn Sie Maschinen aus einem Multi-Session-OS- oder Single-Session-OS-Zufallskatalog (gepoolt) auswählen, wird der Bereitstellungstyp als Anwendungen und Desktops angenommen. Sie können Anwendungen, Desktops oder beides bereitstellen.
Seite „Benutzer“
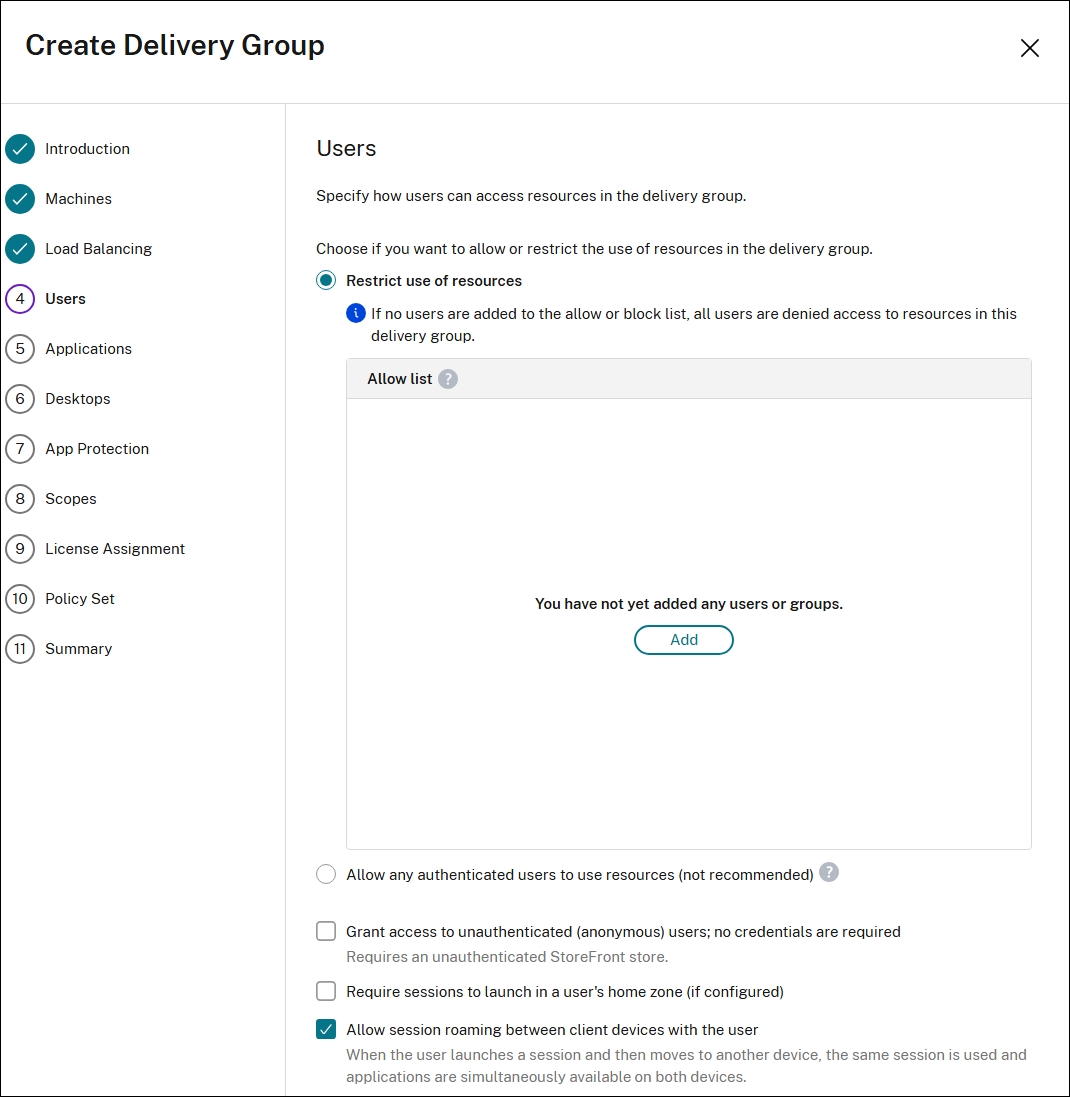
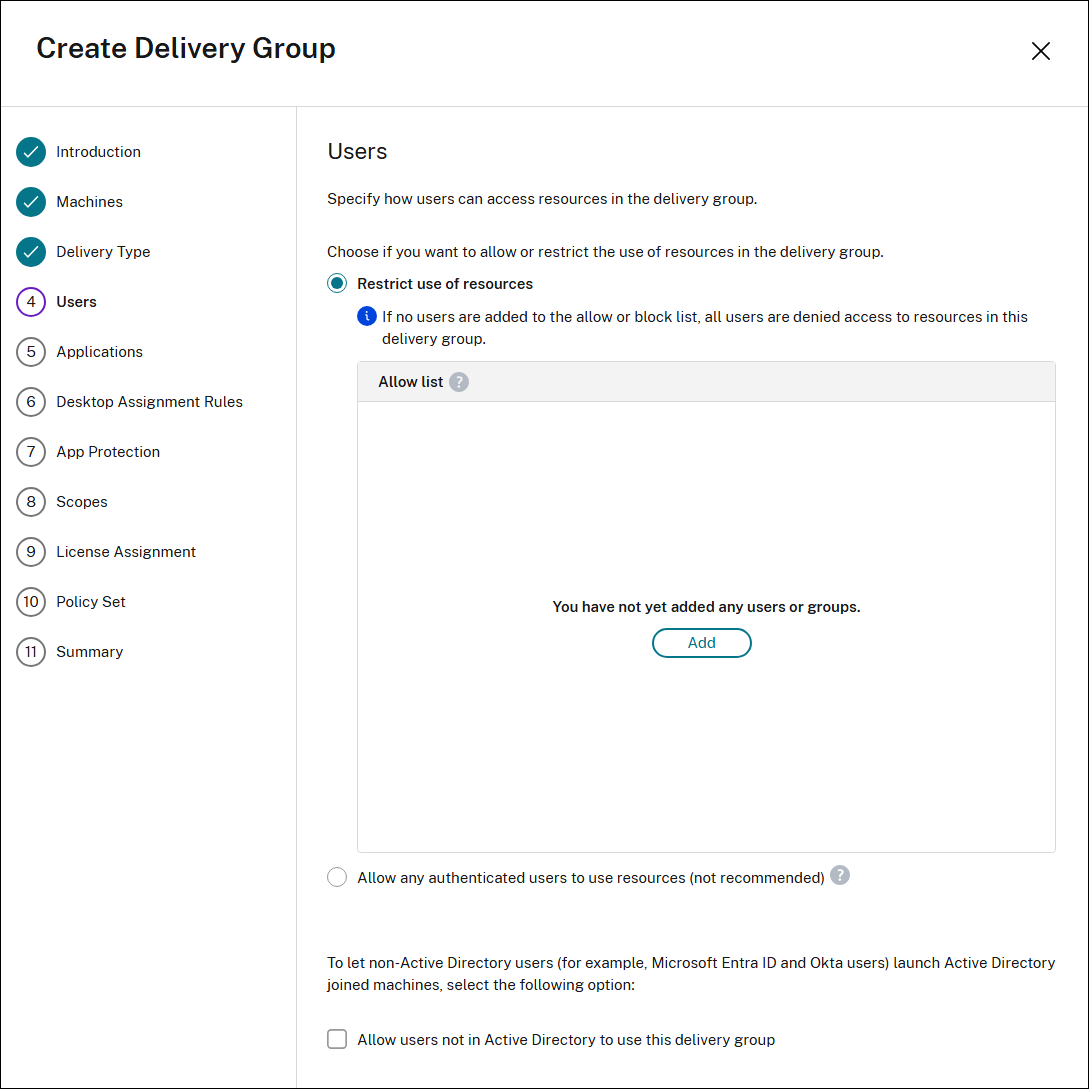
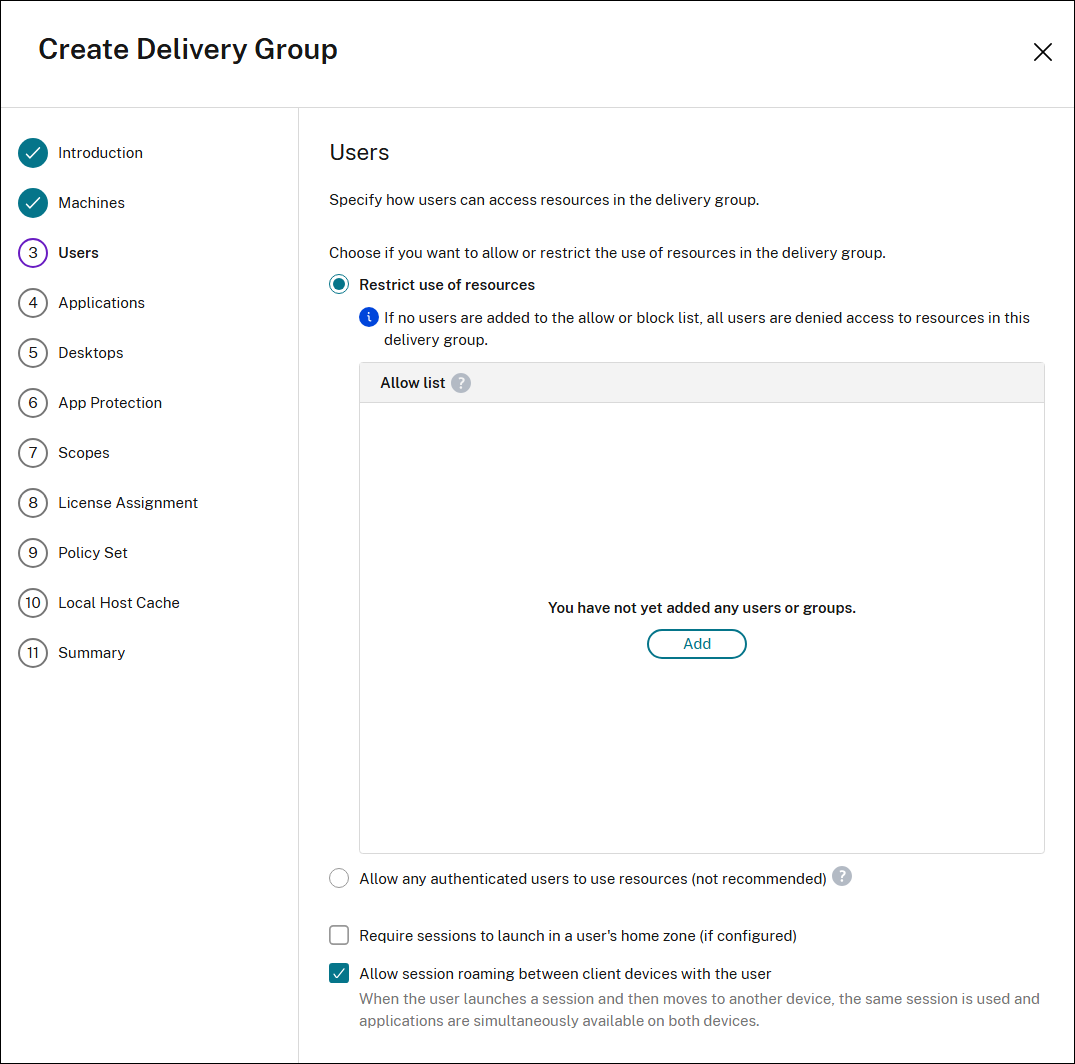
Die Seite Benutzer ist für alle Maschinentypen verfügbar. Die Optionen der Seite variieren jedoch je nach Maschinentyp.
Geben Sie auf dieser Seite an, wie Benutzer auf Ressourcen in der Bereitstellungsgruppe zugreifen können.
Für Multi-Session-OS-Maschinen:
Für Single-Session-OS-Maschinen (statisch):
Für Single-Session-OS-Maschinen (freigegeben):
Funktionsweise der Benutzerzugriffssteuerung
Der Benutzerzugriff in einer Bereitstellungsgruppe wird über angegebene Benutzerlisten gesteuert, wenn Sie Zugriffseinstellungen erstellen oder bearbeiten.
-
Benutzer, die alle der folgenden Bedingungen erfüllen, können auf Anwendungen in einer Bereitstellungsgruppe zugreifen:
-
Haben Zugriff auf Ressourcen (Apps und Desktops) in dieser Bereitstellungsgruppe. Standardmäßig wird der Zugriff durch die Benutzerzugriffsliste der Bereitstellung (Benutzer im Active Directory) bestimmt, die nicht über Studio konfiguriert wird. Siehe Hinzufügen oder Entfernen von Benutzern in einer Bereitstellungsgruppe.
-
Haben Zugriff auf Anwendungen in dieser Gruppe. Standardmäßig umfasst die Anwendungsberechtigungsrichtlinienregel jeden. Details finden Sie in den PowerShell SDK
BrokerAppEntitlementPolicyRuleCmdlets. Bei Bedarf können Sie den Benutzerzugriff auf Anwendungen in einer Bereitstellungsgruppe einschränken über Bereitstellungsgruppen > Anwendungszuweisungsregel bearbeiten. -
Haben Zugriff auf Anwendungsgruppen, die diese Anwendung enthalten.
-
-
Benutzer, die beide der folgenden Bedingungen erfüllen, können auf Desktops in einer Bereitstellungsgruppe zugreifen:
-
Haben Zugriff auf Ressourcen (Apps und Desktops) in dieser Bereitstellungsgruppe. Standardmäßig wird der Zugriff durch die Benutzerzugriffsliste der Bereitstellung (Benutzer im Active Directory) bestimmt, die nicht über Studio konfiguriert wird. Sie können Benutzer aus dem Standardbenutzerbereich hinzufügen oder entfernen. Siehe Hinzufügen oder Entfernen von Benutzern in einer Bereitstellungsgruppe.
-
Haben Zugriff auf Desktops in dieser Gruppe. Weitere Informationen finden Sie unter Desktops (oder Seite „Desktop-Zuweisungsregeln“).
-
Hinweis:
-
Beim Angeben einer Benutzer- oder Gruppenliste können Sie Konten aus allen verbundenen Identitätstypen auswählen, einschließlich Active Directory, Microsoft Entra ID oder Okta. Zusätzlich können Sie Konten von mehreren Anbietern desselben Identitätstyps auswählen.
Konfigurationsschritte
-
Wählen Sie eine der Optionen aus, um die Nutzung von Ressourcen in der Bereitstellungsgruppe zuzulassen oder einzuschränken.
-
Allen authentifizierten Benutzern die Nutzung von Ressourcen erlauben: Um auf Anwendungen und Desktops zuzugreifen, müssen die von Ihnen namentlich angegebenen Benutzer und Gruppenmitglieder Anmeldeinformationen wie Smartcard oder Benutzername und Kennwort bei StoreFront™ oder der Citrix Workspace™-App vorlegen. (Für Bereitstellungsgruppen, die Einzel-Sitzungs-Betriebssystemmaschinen enthalten, können Sie Benutzerdaten (eine Liste von Benutzern) später durch Bearbeiten der Bereitstellungsgruppe importieren.)
-
Nutzung von Ressourcen einschränken: Alternativ können Sie die Nutzung einer Bereitstellungsgruppe einschränken, indem Sie Benutzer oder Benutzergruppen zur Zulassungsliste hinzufügen. Nur Benutzer auf der Zulassungsliste können auf Apps und Desktops in der Bereitstellungsgruppe zugreifen. Sie können auch Benutzer und Benutzergruppen zu einer Sperrliste hinzufügen, indem Sie auf Sperrliste hinzufügen klicken, wodurch Benutzer daran gehindert werden, Apps und Desktops in der ausgewählten Bereitstellungsgruppe zu verwenden. Eine Sperrliste ist nur sinnvoll, wenn sie verwendet wird, um Benutzer in der Zulassungsliste zu blockieren.
-
-
Wählen Sie für Multi-Sitzungs-Betriebssystemmaschinen Zugriff für nicht authentifizierte (anonyme) Benutzer gewähren; keine Anmeldeinformationen erforderlich, wenn Benutzer auf Anwendungen und Desktops zugreifen sollen, ohne Anmeldeinformationen bei StoreFront oder der Citrix Workspace-App vorlegen zu müssen. Zum Beispiel kann an Kiosken die Anwendung Anmeldeinformationen erfordern, aber das Citrix Zugangsportal und die Tools nicht.
-
Nicht authentifizierte Benutzerkonten werden bei Bedarf beim Start einer Sitzung erstellt und als AnonXYZ benannt, wobei XYZ ein eindeutiger dreistelliger Wert ist.
-
Nicht authentifizierte Benutzersitzungen haben ein standardmäßiges Leerlauf-Timeout von 10 Minuten und werden automatisch abgemeldet, wenn der Client die Verbindung trennt. Wiederverbindung, Roaming zwischen Clients und Workspace Control werden nicht unterstützt.
-
-
Wählen Sie Sitzungen müssen in der Homezone eines Benutzers gestartet werden (falls konfiguriert), um zu verhindern, dass Sitzungen standardmäßig auf andere verfügbare Zonen ausweichen, wenn die Homezone des Benutzers über ausreichende Ressourcen verfügt.
-
Wählen Sie Sitzungsroaming zwischen Clientgeräten mit dem Benutzer zulassen, wenn die Sitzungen unabhängig vom Gerät oder davon, ob aktuelle Sitzungen vorhanden sind, folgen sollen. Siehe Sitzungsroaming.
-
Um Benutzern, die nicht in Active Directory sind, das Starten von Sitzungen auf Maschinen mit einem lokalen Konto zu ermöglichen, aktivieren Sie das Kontrollkästchen Benutzern, die nicht in Active Directory sind, die Verwendung dieser Bereitstellungsgruppe erlauben. Diese Aktion erleichtert die automatische Erstellung und Zuordnung eines lokalen Windows-Kontos zum angemeldeten Benutzer. Folglich verwenden alle Anmeldungen für diese Bereitstellungsgruppe ein zugeordnetes lokales Konto auf den VDAs für die Anmeldung. Während das Zulassen von Benutzern, die nicht in Active Directory sind, den Zugriff auf ein lokales Konto auf dem VDA ein Anwendungsfall ist, erstreckt sich diese Funktionalität auch auf Active Directory-Anmeldungen.Hinweis:Wenn der Azure-UPN des Benutzers einen Punkt als zwanzigstes Zeichen enthält, kann der Windows Server VDA kein lokales Benutzerkonto erstellen.
Die folgende Tabelle beschreibt Ihre Auswahlmöglichkeiten auf der Seite Benutzer:
| Zugriff aktivieren für | Benutzer und Benutzergruppen hinzufügen/zuweisen? | Kontrollkästchen „Zugriff für nicht authentifizierte Benutzer gewähren“ aktivieren? |
|---|---|---|
| Nur authentifizierte Benutzer | Ja | Nein |
| Nur nicht authentifizierte Benutzer | Nein | Ja |
| Sowohl authentifizierte als auch nicht authentifizierte Benutzer | Ja | Ja |
Seite „Anwendungen“
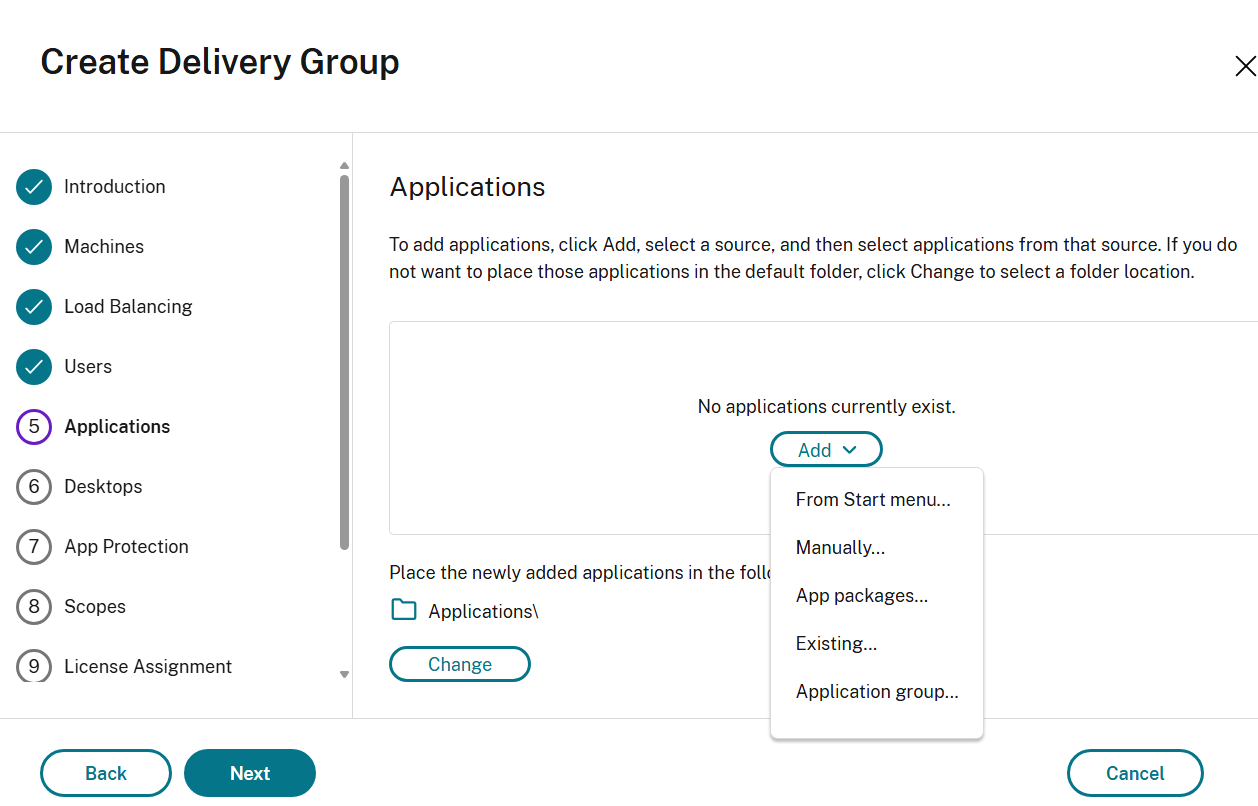
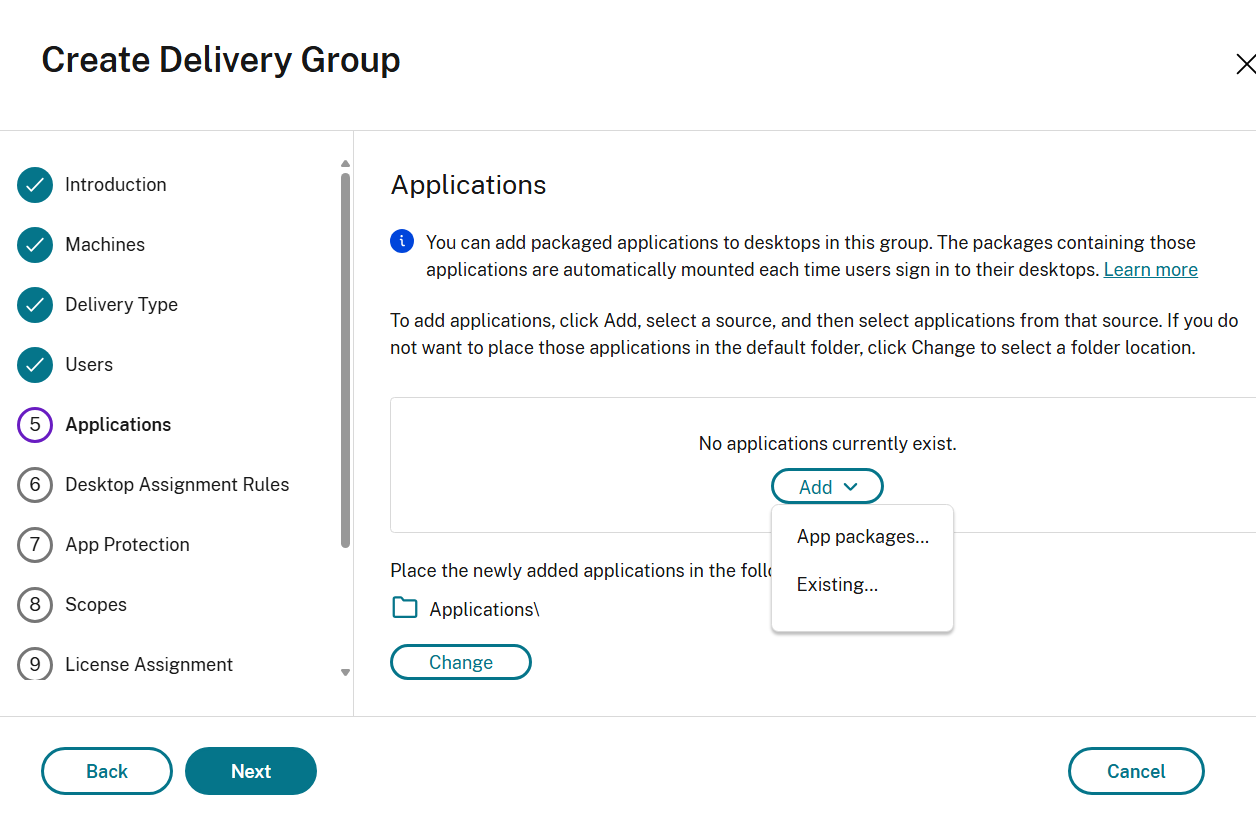
Die Seite Anwendungen ist für alle Maschinentypen verfügbar. Die Anwendungen, die Sie hinzufügen können, variieren jedoch je nach Maschinentyp.
Auf dieser Seite können Sie gepackte Anwendungen zu Desktops in dieser Gruppe hinzufügen.
Für Multi-Session- und Single-Session-Shared-OS-Maschinen:
Für Single-Session-Static-OS-Maschinen:
Wichtige Überlegungen
-
Sie können gepackte Anwendungen zu Bereitstellungsgruppen hinzufügen. Die Pakete, die diese Anwendungen enthalten, werden jedes Mal automatisch bereitgestellt, wenn sich Benutzer bei ihren Desktops oder Remote-PCs anmelden.
-
Standardmäßig werden neue Anwendungen, die Sie hinzufügen, in einem Ordner namens Anwendungen abgelegt. Sie können einen anderen Ordner angeben. Weitere Informationen finden Sie im Artikel Anwendungen.
-
Sie können die Eigenschaften einer Anwendung ändern, wenn Sie sie einer Bereitstellungsgruppe hinzufügen, oder später. Weitere Informationen finden Sie im Artikel Anwendungen.
-
Wenn Sie versuchen, eine Anwendung hinzuzufügen, und eine Anwendung mit demselben Namen in diesem Ordner vorhanden ist, werden Sie aufgefordert, die hinzuzufügende Anwendung umzubenennen. Wenn Sie dies ablehnen, wird die Anwendung mit einem Suffix hinzugefügt, das sie innerhalb dieses Anwendungsordners eindeutig macht.
-
Wenn Sie eine Anwendung zu mehr als einer Bereitstellungsgruppe hinzufügen, kann ein Sichtbarkeitsproblem auftreten, wenn Sie nicht über die Berechtigung verfügen, die Anwendung in all diesen Bereitstellungsgruppen anzuzeigen. Wenden Sie sich in solchen Fällen entweder an einen Administrator mit erweiterten Berechtigungen oder lassen Sie Ihren Geltungsbereich erweitern, um alle Bereitstellungsgruppen einzuschließen, denen die Anwendung hinzugefügt wurde.
-
Wenn Sie zwei Anwendungen mit demselben Namen für dieselben Benutzer veröffentlichen, ändern Sie die Eigenschaft „Anwendungsname (für Benutzer)“. Andernfalls sehen Benutzer doppelte Namen in der Citrix Workspace-App.
Konfigurationsschritte
-
Wählen Sie das Menü Hinzufügen, um die Anwendungsquellen anzuzeigen.
-
Aus dem Startmenü: Anwendungen werden über einen der aktuell registrierten VDAs ermittelt, die der Bereitstellungsgruppe zugewiesen sind. Wenn Sie diese Quelle auswählen, wird eine neue Seite mit einer Liste der ermittelten Anwendungen geöffnet; wählen Sie die Anwendungen aus, die Sie hinzufügen möchten, und wählen Sie dann OK.
-
Manuell: Anwendungen, die in der Bereitstellung oder an anderer Stelle in Ihrem Netzwerk gespeichert sind. Wenn Sie diese Quelle auswählen, wird eine neue Seite geöffnet, auf der Sie den Pfad zur ausführbaren Datei, das Arbeitsverzeichnis, optionale Befehlszeilenargumente und Anzeigenamen für Administratoren und Benutzer eingeben. Nachdem Sie diese Informationen eingegeben haben, wählen Sie OK.
-
Vorhanden: Anwendungen, die zuvor der Bereitstellung hinzugefügt wurden, möglicherweise in einer anderen Bereitstellungsgruppe. Wenn Sie diese Quelle auswählen, wird eine neue Seite mit einer Liste der ermittelten Anwendungen geöffnet; wählen Sie die Anwendungen aus, die Sie hinzufügen möchten, und wählen Sie dann OK.
-
Anwendungspakete: Anwendungen in App-V-, MSIX-, MSIX-App-Attach- oder FlexApp-Anwendungspaketen. Wenn Sie diese Quelle auswählen, wird die Seite Anwendungen aus Paketen hinzufügen geöffnet. Wählen Sie eine Anwendungspaketquelle aus, wählen Sie die Anwendungen aus, die Sie aus der resultierenden Anzeige hinzufügen möchten, und wählen Sie dann OK.Hinweis:
-
Diese Option ist abgeblendet, wenn kein Anwendungspaket für die Site konfiguriert ist.
\> - Um MSIX- oder MSIX-App-Attach-Apps zu veröffentlichen, muss die funktionale Ebene der Bereitstellungsgruppe 2106 oder höher sein. Für FlexApp-Apps muss die funktionale Ebene 2206 oder höher sein. Wenn eine Anforderung an die funktionale Ebene nicht erfüllt ist, sind die entsprechenden Optionen in der Dropdownliste Anwendungspaketquelle abgeblendet. -
-
-
Anwendungsgruppe: Anwendungsgruppen, die in der Bereitstellung vorhanden sind.
Wenn eine Anwendungsquelle oder Anwendung nicht verfügbar oder gültig ist, ist sie entweder nicht sichtbar oder kann nicht ausgewählt werden. Beispielsweise ist die Quelle Vorhanden nicht verfügbar, wenn der Bereitstellung keine Anwendungen hinzugefügt wurden. Oder eine Anwendung ist möglicherweise nicht mit den unterstützten Sitzungstypen auf Maschinen im ausgewählten Maschinenkatalog kompatibel.
Seite „Desktops (oder Desktop-Zuweisungsregeln)“
Der Titel dieser Seite hängt vom Maschinenkatalog ab, den Sie zuvor im Assistenten ausgewählt haben:
-
Wenn Sie einen Katalog mit Multi-Session- oder gepoolten Single-Session-Maschinen auswählen, trägt diese Seite den Titel Desktops.
-
Wenn Sie einen Katalog mit statischen Single-Session-Maschinen auswählen und auf der Seite Bereitstellungstyp „Desktops“ angegeben haben, trägt diese Seite den Titel Desktop-Zuweisungsregeln.Hinweis:
-
Wenn Sie einen Katalog mit statischen Single-Session-Maschinen auswählen und auf der Seite Bereitstellungstyp „Anwendungen“ angegeben haben, wird diese Seite nicht angezeigt.
-
-
(Optional) Um das Standard-Desktopsymbol für die Bereitstellungsgruppe zu aktualisieren, wählen Sie Ändern. Sie können das Symbol aus einer
.ico-Datei oder einer.exe-Datei extrahieren. Die maximal unterstützte Symbol-Dateigröße beträgt 500 KB. Dieses Symbol gilt für alle Desktops in der Gruppe, es sei denn, für einen einzelnen Desktop ist ein anderes Symbol festgelegt. -
Wählen Sie Hinzufügen. Im Dialogfeld:
-
Geben Sie in die Felder Anzeigename und Beschreibung die Informationen ein, die in der Citrix Workspace-App angezeigt werden sollen.
-
Für Multi-Session- oder gepoolte Single-Session-Betriebssystemmaschinen: Um eine Tag-Einschränkung zu einem Desktop hinzuzufügen, wählen Sie Starts auf Maschinen mit diesem Tag beschränken und wählen Sie dann das Tag aus dem Menü aus.
-
Mithilfe der Optionsfelder können Sie entweder:
-
Allen Benutzern mit Zugriff auf diese Bereitstellungsgruppe die Nutzung eines Desktops gestatten. Alle Benutzer in der Bereitstellungsgruppe können einen Desktop starten (für Gruppen mit gepoolten Maschinen) oder erhalten eine Maschine zugewiesen, wenn sie den Desktop starten (für Gruppen mit statischen Single-Session-Maschinen).
-
Desktop-Nutzung einschränken, indem Sie Benutzer und Benutzergruppen zur Zulassungsliste hinzufügen. Nur Benutzer auf der Zulassungsliste können auf einen Desktop zugreifen. Sie können Benutzer und Benutzergruppen auch zu einer Sperrliste hinzufügen, indem Sie auf Sperrliste hinzufügen klicken, wodurch Benutzer daran gehindert werden, Desktops in der ausgewählten Bereitstellungsgruppe zu verwenden. Eine Sperrliste ist nur sinnvoll, wenn sie zum Sperren von Benutzern in der Zulassungsliste verwendet wird.
-
-
Wenn die Gruppe statische Single-Session-Maschinen enthält, geben Sie die maximale Anzahl von Desktops pro Benutzer an. Dies muss ein Wert von eins oder größer sein. Die Einstellung ist nicht obligatorisch. Sie können Maschinen manuell zuweisen oder RemotePC verwenden, um die Maschinen automatisch zuweisen zu lassen.
-
(Optional) Wählen Sie Ändern, um das Desktopsymbol für gepoolte Desktops oder die Desktop-Zuweisungsregel für statische Single-Session-Desktops zu aktualisieren. Sie können ein Symbol aus einer
.ico- oder einer.exe-Datei auswählen. Das angegebene Symbol überschreibt das auf Ebene der Bereitstellungsgruppe festgelegte Standardsymbol. -
Aktivieren oder deaktivieren Sie den Desktop (für Multi-Session-Maschinen) oder die Desktop-Zuweisungsregel (für statische Single-Session-Maschinen): Das Deaktivieren eines Desktops stoppt die Desktop-Bereitstellung. Das Deaktivieren einer Desktop-Zuweisungsregel stoppt die automatische Desktop-Zuweisung an Benutzer.
-
Wenn Sie das Dialogfeld abgeschlossen haben, wählen Sie OK aus.
-
Seite „App-Schutz“
Die App-Schutz-Seite ist für alle Maschinentypen verfügbar.
Mithilfe dieser Seite bieten Sie erweiterte Sicherheit für von Citrix veröffentlichte Apps und Desktops.
Die folgenden Informationen ergänzen den Artikel App-Schutz in der Dokumentation zu Citrix Virtual Apps and Desktops. Um den App-Schutz in einer Citrix DaaS-Bereitstellung zu verwenden, befolgen Sie die allgemeinen Anweisungen in diesem Artikel und beachten Sie dabei die folgenden Details.
-
Sie müssen über ein gültiges Citrix Cloud™-Abonnement und gültige App-Schutz-Berechtigungen verfügen. Um die App-Schutz-Funktion zu erwerben, wenden Sie sich an Ihren Citrix Vertriebsmitarbeiter. (Für On-Premises: Sie müssen über eine gültige App-Schutz-Berechtigung verfügen. Um die App-Schutz-Funktion zu erwerben, wenden Sie sich an Ihren Citrix Vertriebsmitarbeiter.)
-
App-Schutz erfordert XML-Vertrauen. Um XML-Vertrauen zu aktivieren, gehen Sie zu Einstellungen > Siteeinstellungen > XML-Vertrauen aktivieren.
Der Schutz wird unter den folgenden Bedingungen angewendet:
-
Anti-Bildschirmaufnahme:
-
Unter Windows und macOS ist nur das Fenster des geschützten Inhalts leer. Der App-Schutz ist aktiv, wenn ein geschütztes Fenster nicht minimiert ist.
-
Unter Linux ist die gesamte Aufnahme leer. Der App-Schutz ist aktiv, unabhängig davon, ob ein geschütztes Fenster minimiert ist oder nicht.
-
-
Anti-Keylogging: Aktiviert, wenn ein geschütztes Fenster im Fokus ist. Um den Schutz zu deaktivieren, wechseln Sie den Fokus zu einem anderen Fenster.
Seite „Geltungsbereiche“
Die Seite Geltungsbereiche ist für alle Maschinentypen verfügbar.
Mithilfe dieser Seite gruppieren Sie Objekte (z. B. Verbindungen, Kataloge und Bereitstellungsgruppen) auf eine Weise, die für Ihr Unternehmen relevant ist.
Seite „Lizenzzuweisung“
Die Seite Lizenzzuweisung ist für alle Maschinentypen verfügbar.
Auf dieser Seite geben Sie an, welche Lizenz die Bereitstellungsgruppe verwenden soll. Standardmäßig verwendet die Bereitstellungsgruppe die Standortlizenz. Weitere Informationen finden Sie unter Lizenzen.
Seite „Richtliniensatz“
Die Seite Richtliniensatz ist für alle Maschinentypen verfügbar.
Auf dieser Seite geben Sie an, welchen Richtliniensatz diese Bereitstellungsgruppe verwenden soll.
Seite „Local Host Cache-Modus“
Diese Seite ist nur für Bereitstellungsgruppen verfügbar, die energieverwaltete Single-Session-Poolmaschinen enthalten.
Standardmäßig können energieverwaltete Poolmaschinen im Local Host Cache (LHC)-Modus nur für eine Sitzung verwendet werden. Um das Standardverhalten zu ändern und sie im LHC-Modus immer für neue Benutzerverbindungen verfügbar zu machen, wählen Sie Maschinen für nachfolgende Sitzungen verwenden.
Alternativ können Sie das Standardverhalten mithilfe von PowerShell-Befehlen ändern. Weitere Informationen finden Sie unter Anwendungs- und Desktopunterstützung.
Wichtig:
Das Aktivieren des Zugriffs auf energieverwaltete Single-Session-Poolmaschinen kann dazu führen, dass Daten und Änderungen aus früheren Benutzersitzungen in nachfolgenden Sitzungen vorhanden sind.
Einmalig verwendbare Pool-Desktops im Local Host Cache
Während eines Local Host Cache (LHC)-Ausfalls können Pool-Desktops einmalig verwendet werden. Dies wird erreicht, indem ein Hygiene-Blob an geeignete VDAs ausgegeben und Neustarts initiiert werden. Dieser Prozess garantiert einen sauberen Zustand der Desktops nach der Wiederherstellung nach dem Ausfall. Bei nicht geeigneten oder älteren Maschinen erfolgt die Teilnahme nur, wenn die Wiederverwendung explizit aktiviert ist. Die Funktion verbessert die Kundenzufriedenheit bei Ausfällen, indem sie die Verfügbarkeit nahtloser gestaltet.
Voraussetzungen
-
VDA-Version 2407 oder höher für die vollständige Hygiene-Durchsetzung. Ältere VDAs (vor VDA-Version 2407) können nur verwendet werden, wenn die Wiederverwendung aktiviert ist. Diese VDAs erhalten weder den Hygiene-Blob noch erzwungene Neustarts.
-
Maschinenkataloge mit Einzelsitzungsmaschinen.
Einmalige Nutzung von gepoolten Desktops konfigurieren
-
Erstellen Sie einen MCS-Katalog mit Einzelsitzungsmaschinen, die VDA Build 2407 oder höher verwenden.
-
Erstellen Sie eine entsprechende Bereitstellungsgruppe. Legen Sie die Einstellung der Desktopgruppe
ReuseMachinesWithoutShutdownInOutagefür die Bereitstellungsgruppe über Remote PowerShell auffalsefest oder wählen Sie beim Erstellen einer Bereitstellungsgruppe in Studio auf der Seite Local Host Cache-Modus die Option Ressourcen nicht verfügbar machen.Set-BrokerDesktopGroup -Name "name" -ReuseMachinesWithoutShutdownInOutage $false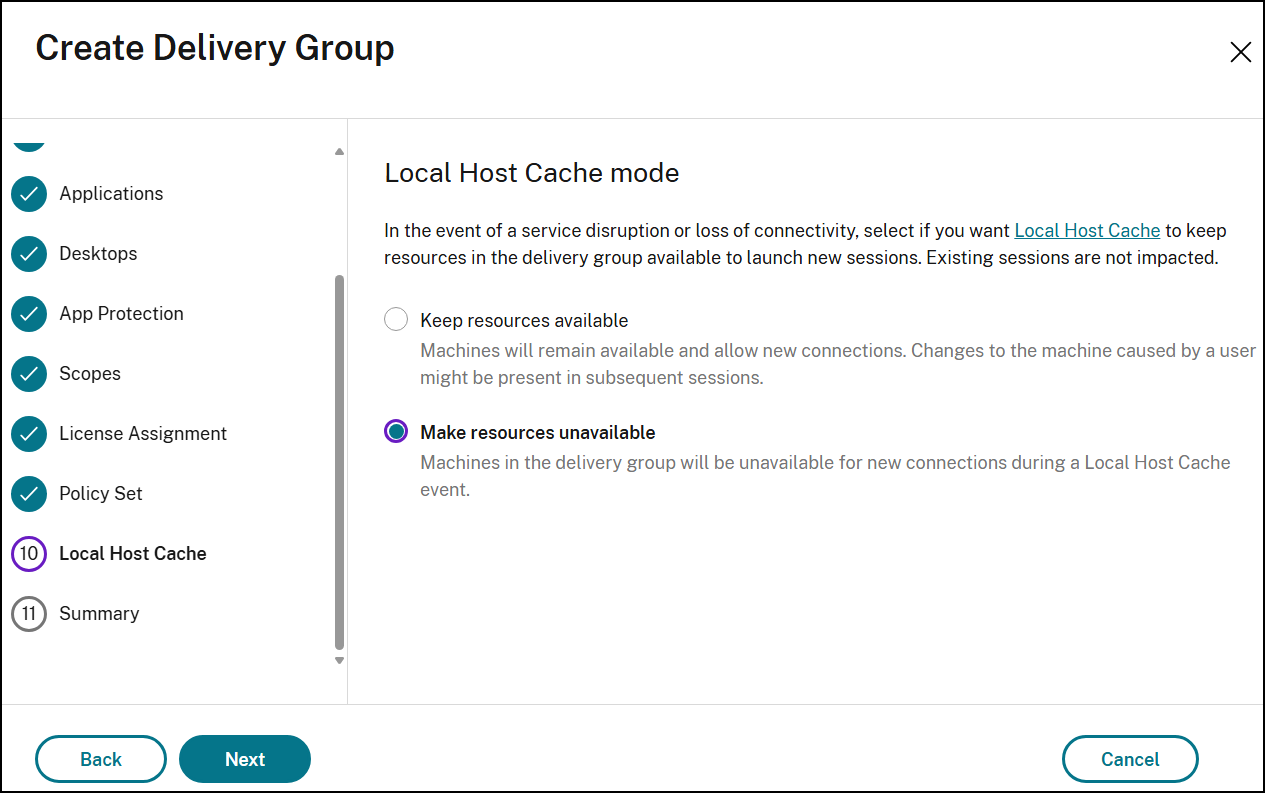
-
Nach Abschluss der Konfiguration sind die Maschinen während des LHC-Ausfallmodus für die einmalige Nutzung verfügbar. Wenn der LHC-Ausfallmodus beendet ist, werden die als „verunreinigt“ markierten Maschinen neu gestartet und können wieder verwendet werden.Hinweis:Eine Maschine wird als „verunreinigt“ eingestuft, sobald nach dem letzten Einschalten eine Benutzersitzung initiiert wurde. Eine „unverunreinigte“ Maschine ist eine Maschine, die seit dem letzten Einschalten keine Benutzersitzungen gestartet hat.
Zusammenfassungsseite
Geben Sie einen Namen für die Bereitstellungsgruppe ein. Sie können auch (optional) eine Beschreibung eingeben, die in der Citrix Workspace-App und in Studio angezeigt wird.
Überprüfen Sie die Zusammenfassung und klicken Sie dann auf Fertig stellen.
Einschränkung
Die Zuweisung eines Desktops zu einer Client-IP-Adresse funktioniert nur mit einer begrenzten Anzahl von Clienttypen und -konfigurationen. Die Durchführung der Zugriffsfilterung basierend auf der Client-IP-Adresse verwendet die öffentliche IP-Adresse für Cloud-Clients.