Citrix DaaS™ Quick Deploy für Amazon WorkSpaces Core Bundles
Einführung
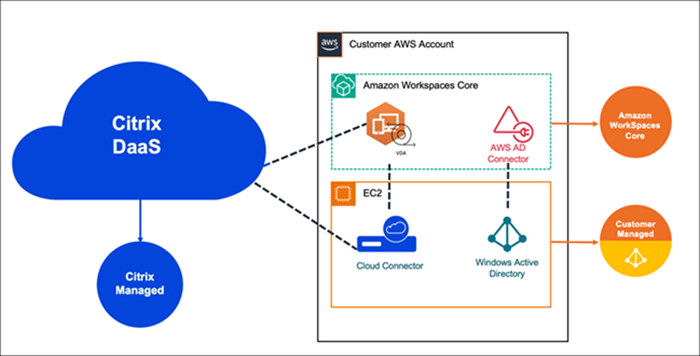
Dieser Artikel beschreibt, wie Sie eine Bereitstellung mit Citrix® für Amazon WorkSpaces Core vorbereiten und erstellen. Amazon WorkSpaces Core befindet sich in Amazon Web Services (AWS).
Im Folgenden wird die AWS-Implementierung und deren Verwaltung mit Citrix DaaS dargestellt:
Eine Bereitstellung vorbereiten und erstellen
Die Bereitstellungs-Checkliste in der Quick Deploy-Oberfläche enthält Links zu den Verfahren 1-6.
- Bevor Sie beginnen, schließen Sie die Voraussetzungen in Citrix Cloud und AWS ab.
- Einen Ressourcenstandort erstellen in Citrix Cloud. (Dieses Verfahren ist auch als Voraussetzung enthalten.)
- Ihr AWS-Konto verbinden. Dieses Verfahren aktiviert Berechtigungen, damit Citrix DaaS eine Verbindung zu AWS herstellen kann.
- Eine Verzeichnisverbindung erstellen. Dieses Verfahren konfiguriert eine Verbindung, die den Zugriff auf das Active Directory Ihrer Organisation ermöglicht.
- Ein Image importieren. Dieses Verfahren ermöglicht Ihnen, eine Desktop-Erfahrung für Ihre Benutzer zu erstellen.
- Eine Bereitstellung erstellen. Dieses Verfahren gibt die bereitzustellenden Maschinen und die Benutzer an, die über ihren Store darauf zugreifen können.
Bevor Sie beginnen
Stellen Sie sicher, dass Sie die folgenden Aufgaben abgeschlossen haben, bevor Sie mit der Vorbereitung und Erstellung Ihrer Bereitstellung beginnen.
Es gibt eine Ausnahme: Das Erstellen eines Ressourcenstandorts in Citrix Cloud ist als Voraussetzung aufgeführt. Es ist auch der erste Schritt in der Bereitstellungs-Checkliste. Wenn Sie den Ressourcenstandort also als Teil der Voraussetzungen erstellen, überspringen Sie diesen Schritt in der Checklisten-Reihenfolge. Führen Sie diesen Schritt in der Checkliste ebenfalls aus, wenn Sie ihn nicht bereits zuvor erledigt haben.
In Citrix Cloud zu erfüllende Voraussetzungen
- Erstellen Sie ein Citrix Cloud-Konto und abonnieren Sie Citrix DaaS.
- Erstellen Sie einen Citrix Cloud-Ressourcenstandort. (Dieser Schritt ist auch in der Quick Deploy-Oberfläche verknüpft.)
In AWS zu erfüllende Voraussetzungen
- Erstellen Sie ein AWS-Benutzerkonto. Das Konto muss Folgendes aufweisen:
- Rollenberechtigungen für den Citrix API-Client.
- Berechtigungen für den programmgesteuerten Zugriff. Weitere Informationen finden Sie unter Programmgesteuerte Zugriffsrechte für AWS-Konten.
- Erstellen Sie die Rolle workspaces_DefaultRole. Weitere Informationen finden Sie unter Erstellen der Rolle workspaces_DefaultRole.
- In Ihrem Active Directory:
- Verwenden Sie die Option AD Connector, um Informationen zu speichern und zu verwalten. Weitere Informationen finden Sie unter AD Connector.
- Erstellen Sie eine OU, in der VMs erstellt werden. Diese OU muss eine Citrix-Richtlinie für die Kommunikation mit den Cloud Connectors und Citrix Cloud aufweisen. Details finden Sie im Abschnitt „Referenz“.
- Richten Sie eine Gruppenrichtlinie für die Konfiguration des Citrix Cloud Connector™ ein:
- Laden Sie die neueste von Citrix bereitgestellte Group Policy Management Console (CitrixGroupPolicyManagement_64.msi) von der Citrix-Downloadseite herunter.
- Installieren Sie die MSI (auf diesem Computer muss die Visual Studio 2015-Laufzeitumgebung installiert sein). Erstellen Sie dann eine Citrix-Richtlinie, die die Richtlinieneinstellung „Controller“ enthält. Diese Einstellung gibt die Cloud Connector-Adressen an.
- Erstellen oder verwenden Sie ein vorhandenes NAT-Gateway. Weitere Informationen finden Sie unter NAT-Gateway.
- Erstellen oder verwenden Sie eine oder mehrere vorhandene Sicherheitsgruppen, die den Citrix Cloud Connectors die Kommunikation mit den bereitgestellten VMs ermöglichen. Weitere Informationen finden Sie unter Steuern des Datenverkehrs zu Ihren AWS-Ressourcen mithilfe von Sicherheitsgruppen
-
Um Windows 10- oder Windows 11-Desktop-Images mit dedizierter Mandantenfähigkeit zu verwenden, richten Sie BYOL für Ihr Konto ein. Sie können diesen Schritt nach dem Verbinden Ihres Kontos ausführen. Weitere Informationen finden Sie unter BYOL für Ihr Konto einrichten.
Hinweis:
Windows 10 N- und Windows 11 N-Versionen werden für BYOL nicht unterstützt.
- Wenn Sie BYOL verwenden möchten, stellen Sie sicher, dass Sie über ausreichende Windows 10- oder Windows 11-Lizenzen verfügen. Weitere Informationen finden Sie unter Eigene Windows-Desktoplizenzen mitbringen.
- Die Verwendung von Citrix DaaS für Amazon WorkSpaces Core aktiviert automatisch die BYOP-Funktion (Bring Your Own Protocol) in Amazon WorkSpaces Core.
Allgemeine Vorbereitung
Überprüfen Sie jeden Vorgang, bevor Sie beginnen. Vorteil: Dies hilft, die Prozesse einfach abzuschließen.
Ressourcenstandort erstellen
Sie erstellen einen Ressourcenstandort in Citrix Cloud.
- Ein Ressourcenstandort enthält zwei oder mehr Cloud Connectors, die mit Citrix Cloud kommunizieren. Die Server, auf denen Sie die Cloud Connectors installieren, müssen sich in einer EC2-VPC befinden, in eine Domäne eingebunden sein und über Internetkonnektivität verfügen. Die Cloud Connectors müssen sich in derselben VPC wie das Verzeichnis befinden, das Sie verwenden möchten.
- Weitere Informationen zu Cloud Connectors finden Sie unter Citrix Cloud Connector und wie Sie diese bereitstellen.
- Der Ressourcenstandort kann auch Ihre Active Directory-Server enthalten. Weitere Informationen finden Sie unter Active Directory mit Citrix Cloud verbinden.
AWS-Konto verbinden
Diese Prozedur aktiviert Berechtigungen für Citrix DaaS, um eine Verbindung zu AWS herzustellen.
Führen Sie die folgenden Schritte aus, um Ihr AWS-Konto zu verbinden:
- Klicken Sie in der DaaS-Kachel auf Verwalten, um Studio zu öffnen.
-
Wählen Sie im linken Bereich Quick Deploy > Amazon WorkSpaces Core > Konten aus, und klicken Sie dann auf Konto verbinden.
-
Führen Sie auf der Seite Konto authentifizieren die folgenden Schritte aus:
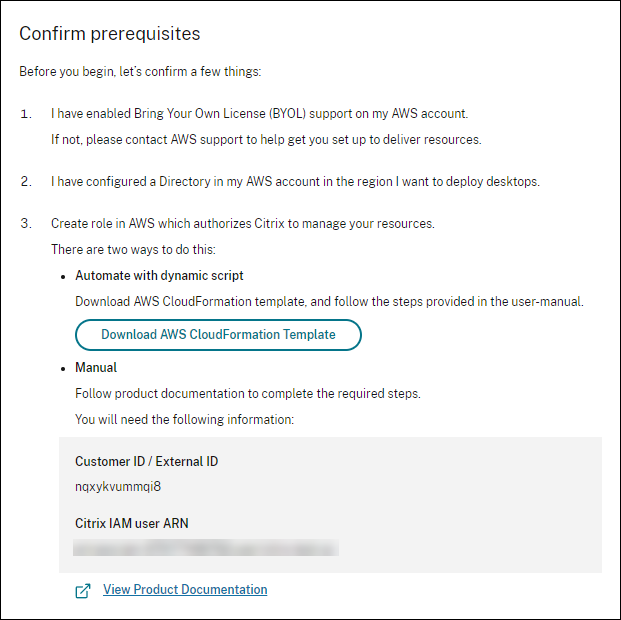
- erweitern Sie den Bereich Voraussetzungen, um die Einrichtungsanforderungen zu überprüfen.
- Laden Sie im Bereich Voraussetzungen die AWS CloudFormation-Vorlage aus dem Assistenten Konto verbinden herunter und speichern Sie sie lokal. Sie laden diese Vorlage später hoch, wenn Sie den AssumeRole-Stack in AWS erstellen.
-
Geben Sie im Feld Rollen-ID den Amazon Resource Name (ARN) der Rolle ein, die Citrix zur Verwaltung Ihrer Ressourcen autorisiert.
Tipp:
- Die Rollen-ID finden Sie in der AWS-Managementkonsole, indem Sie zu IAM > Rollen navigieren.
- Wenn Sie das
CloudFormationSkript verwenden, navigieren Sie zu CloudFormation und klicken Sie auf den entsprechenden Stack, der zum Erstellen der Rolle verwendet wurde. Navigieren Sie zur Registerkarte Ressourcen und klicken Sie auf die Ressource mit der LogicalIDCitrixAssumeRole.
- Geben Sie im Feld Name einen Anzeigenamen für das Konto ein.
- Klicken Sie auf Weiter. Die Seite Region auswählen wird geöffnet.
Hinweis:
- Sie können nicht zwei Konten in derselben Region für dasselbe AWS-Konto verbinden.
- Informationen zum Erstellen einer AssumeRole finden Sie unter AssumeRole für die Amazon WorkSpaces Core-Integration erstellen.
- Wählen Sie auf der Seite Region auswählen die Region aus, in der Sie Ihre Desktops bereitstellen möchten, und klicken Sie auf Weiter. Die Seite Zusammenfassung wird geöffnet.
- Überprüfen Sie auf der Seite Zusammenfassung die von Ihnen angegebenen Informationen. Klicken Sie auf Verbinden. Der Verbindungsvorgang kann mehrere Stunden dauern.
Hinweis:
Nachdem Sie Ihr Konto verbunden haben, können Sie BYOL jederzeit konfigurieren. Weitere Informationen finden Sie unter BYOL für Ihr Konto einrichten.
AssumeRole für die Amazon WorkSpaces Core-Integration erstellen
Führen Sie die folgenden Schritte aus, um AssumeRole für Amazon WorkSpaces Core zu erstellen:
- Öffnen Sie in Ihrem Browserfenster die Website Amazon Web Services und melden Sie sich an.
- Geben Sie im Feld Suchen den Text cloudformation ein und drücken Sie die Eingabetaste.
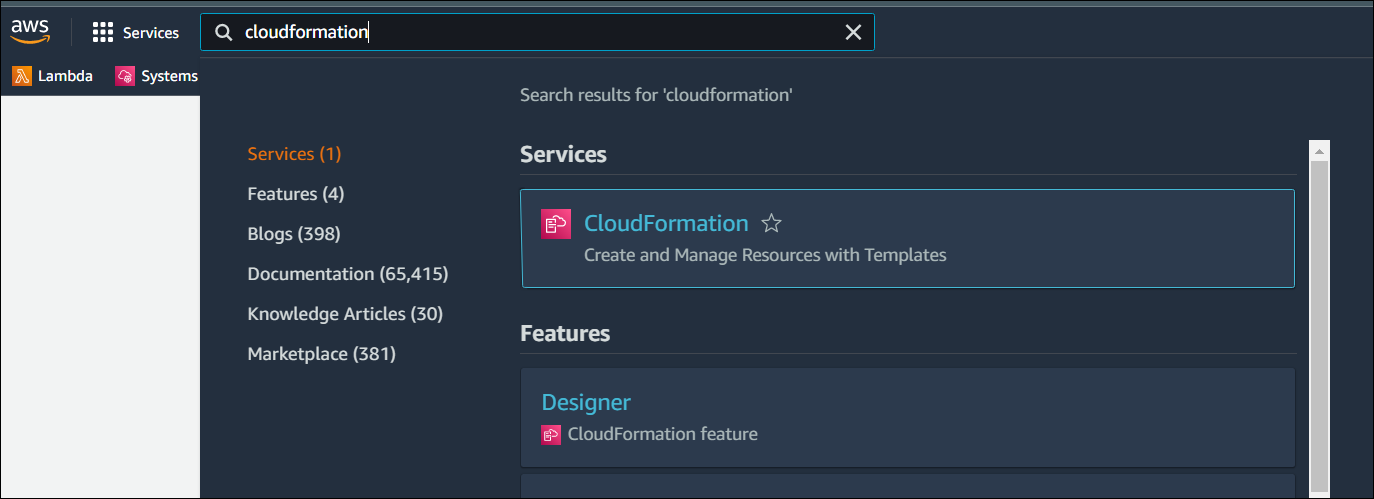
- Wählen Sie unter Dienste die Option CloudFormation aus. Das Fenster Stacks wird geöffnet.
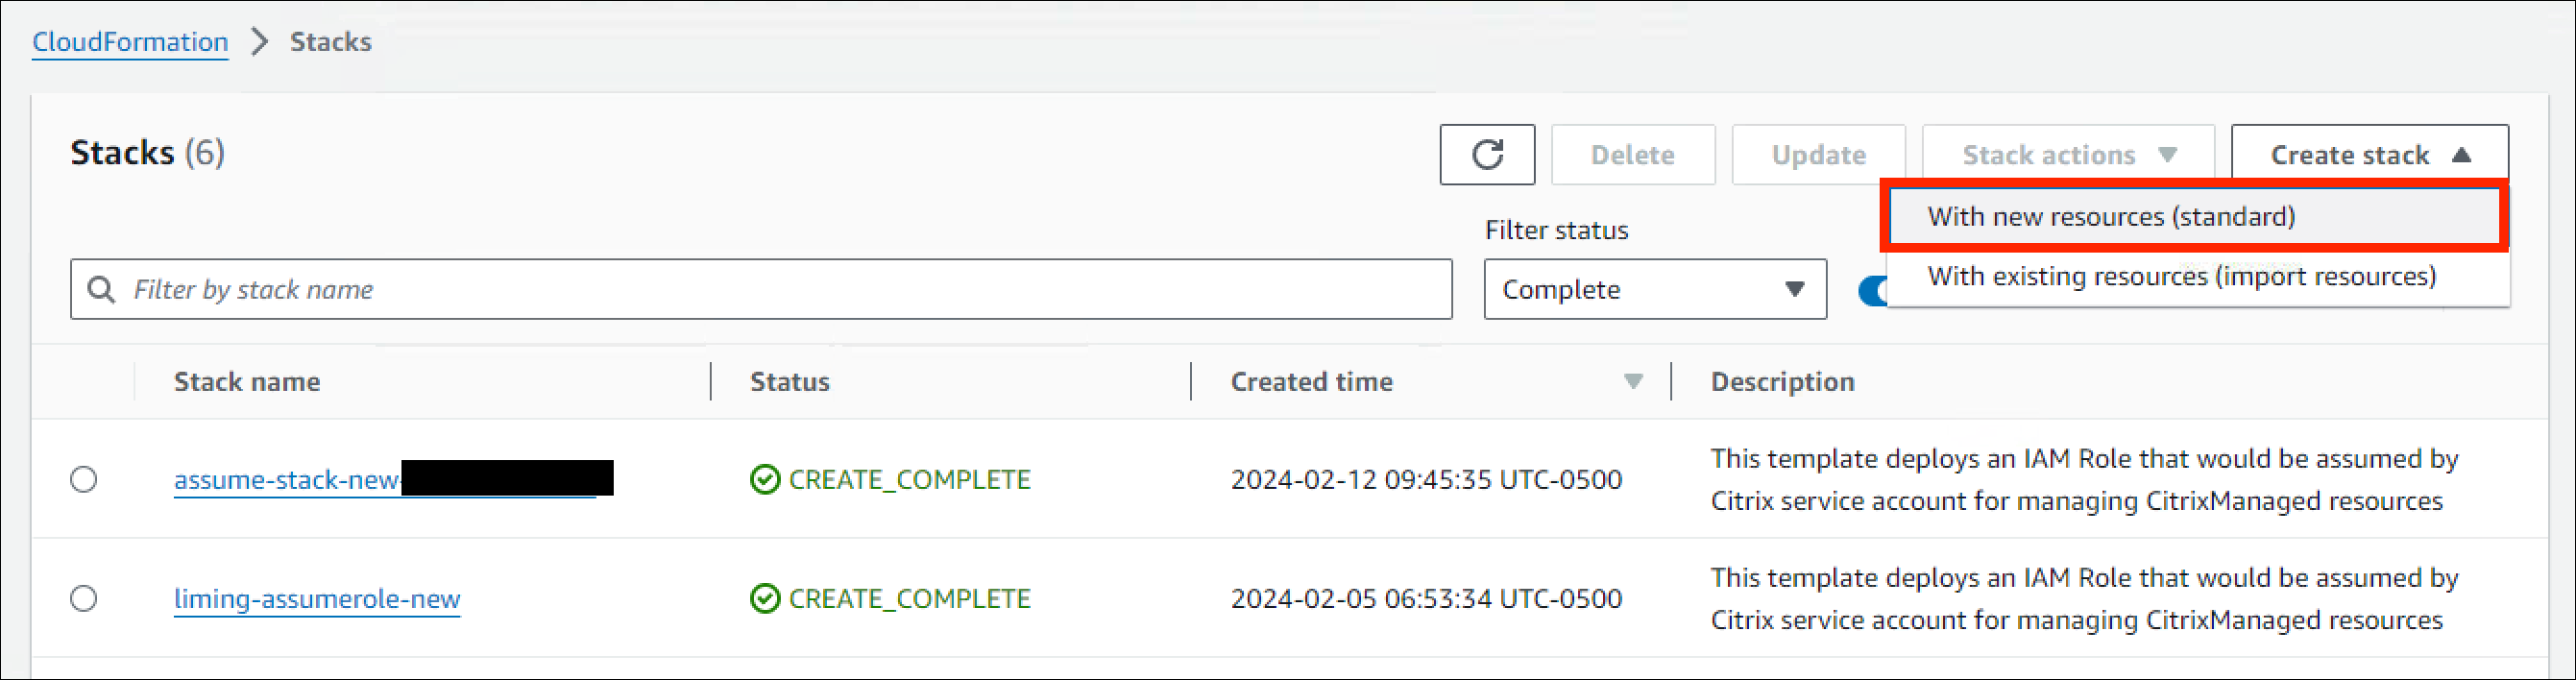
- Klicken Sie oben rechts auf Stack erstellen > Mit neuen Ressourcen (Standard). Das Fenster Stack erstellen wird geöffnet.
- Wählen Sie unter Voraussetzung – Vorlage vorbereiten die Option Vorlage ist bereit aus.
- Klicken Sie unter Vorlage angeben auf Eine Vorlagendatei hochladen > Datei auswählen und dann auf Weiter. Der Bereich Stackdetails angeben wird geöffnet.
-
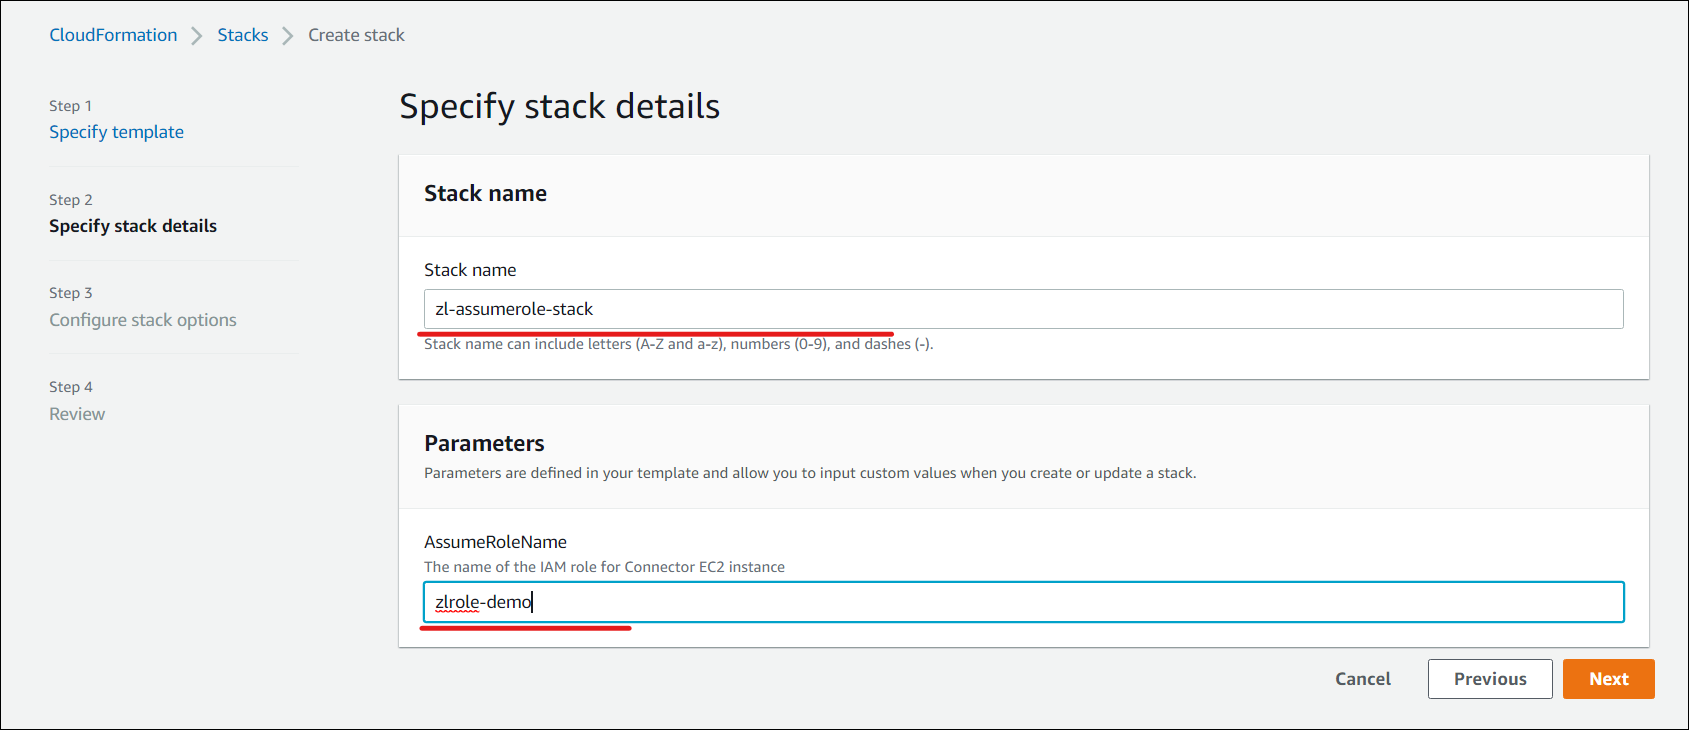
Geben Sie im Bereich Stackdetails angeben einen Stacknamen und einen AssumeRoleNamen ein und klicken Sie auf Weiter. Der Bereich Stackoptionen konfigurieren wird geöffnet.
-
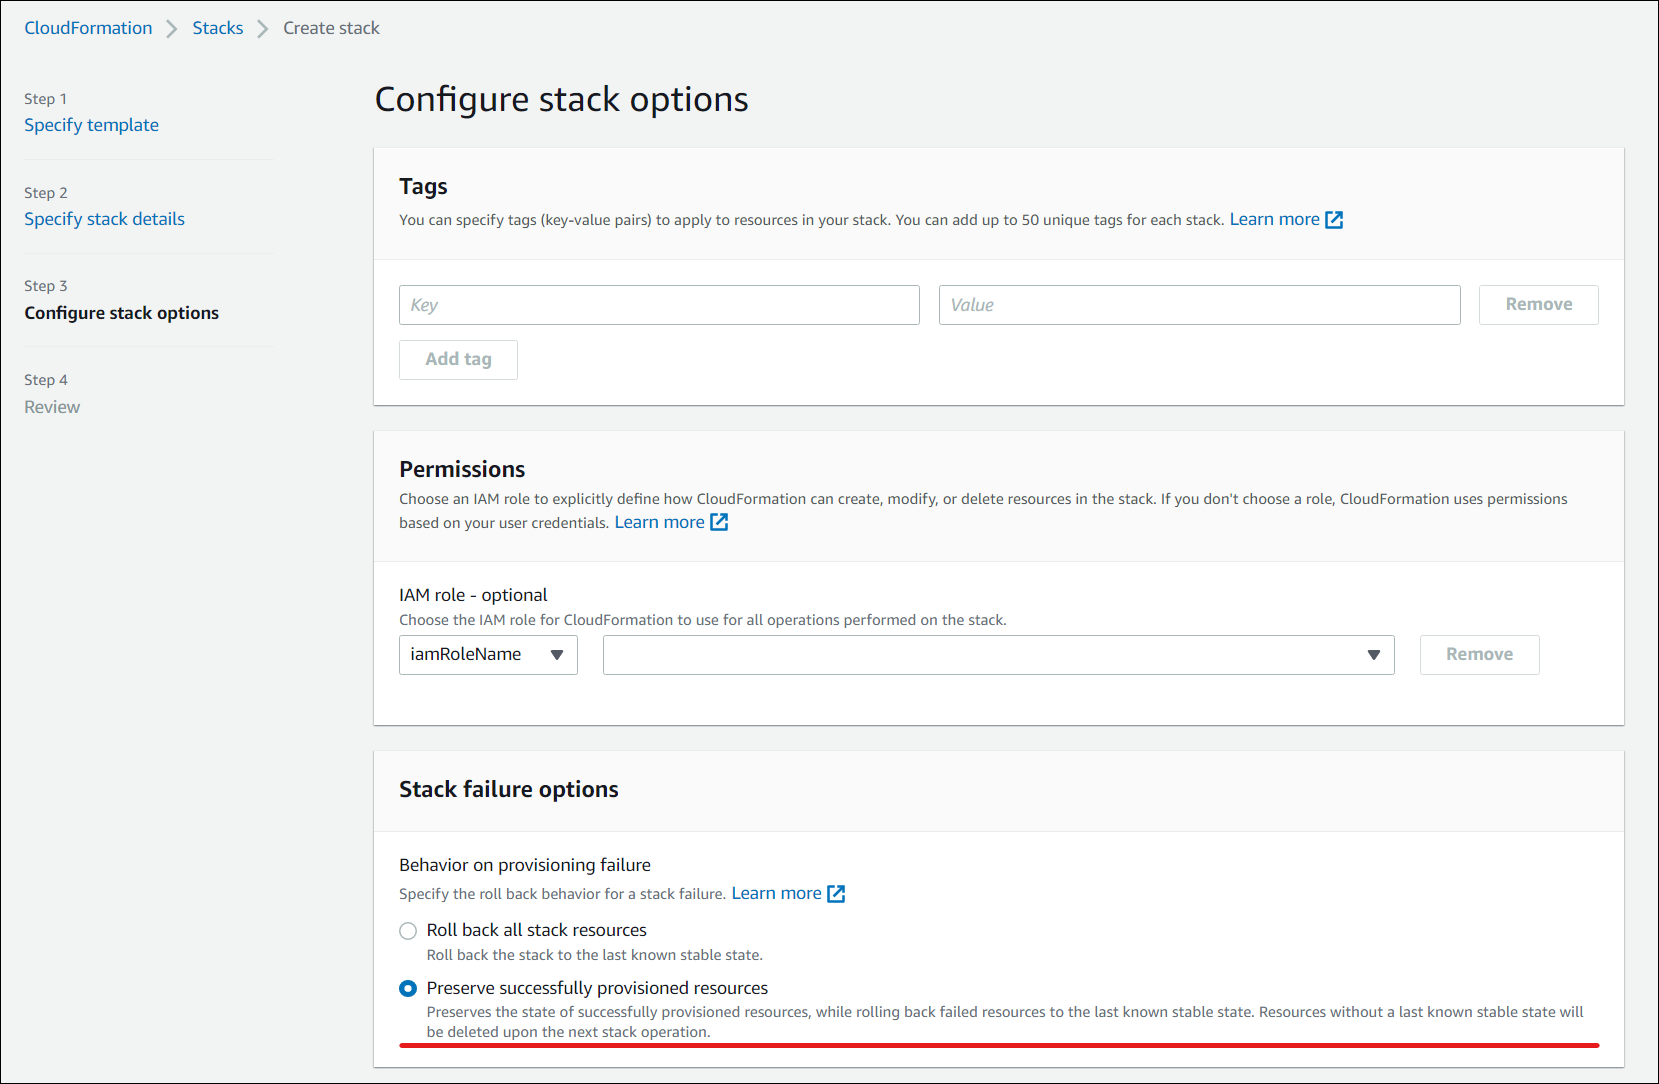
Wählen Sie im Bereich Stack-Optionen konfigurieren die Option Erfolgreich bereitgestellte Ressourcen beibehalten. Diese Option bewahrt den Zustand erfolgreich bereitgestellter Ressourcen. Ressourcen ohne einen letzten bekannten stabilen Zustand werden bei der nächsten Stack-Operation gelöscht.
-
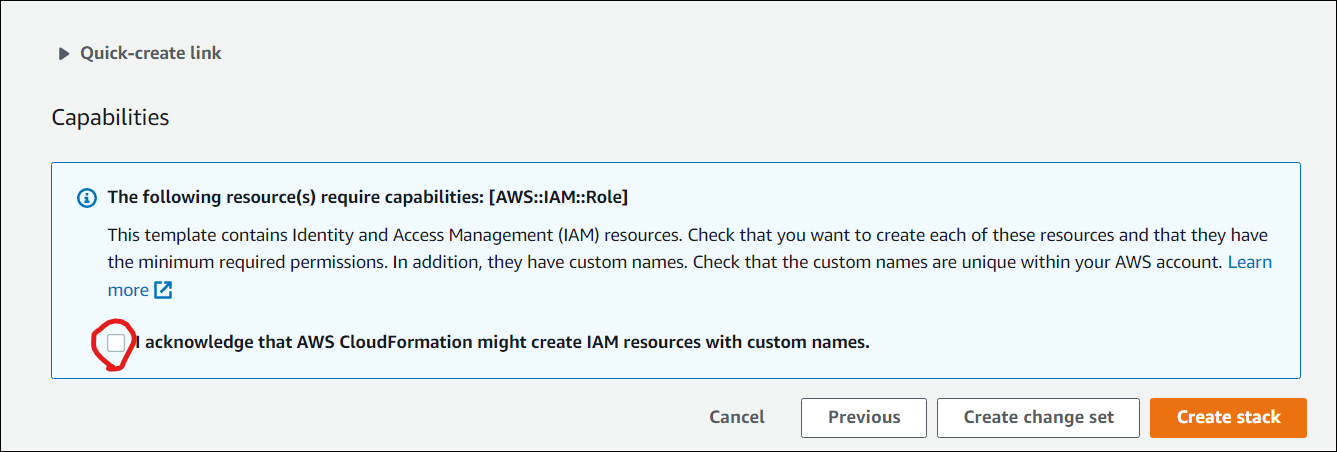
Wählen Sie im Pop-up-Fenster Funktionen das Kontrollkästchen Ich bestätige, dass AWS CloudFormation IAM-Ressourcen mit benutzerdefinierten Namen erstellen kann aus und klicken Sie auf Stack erstellen.
- Die Registerkarte Ereignisse zeigt den Status des erstellten Stacks an.
-
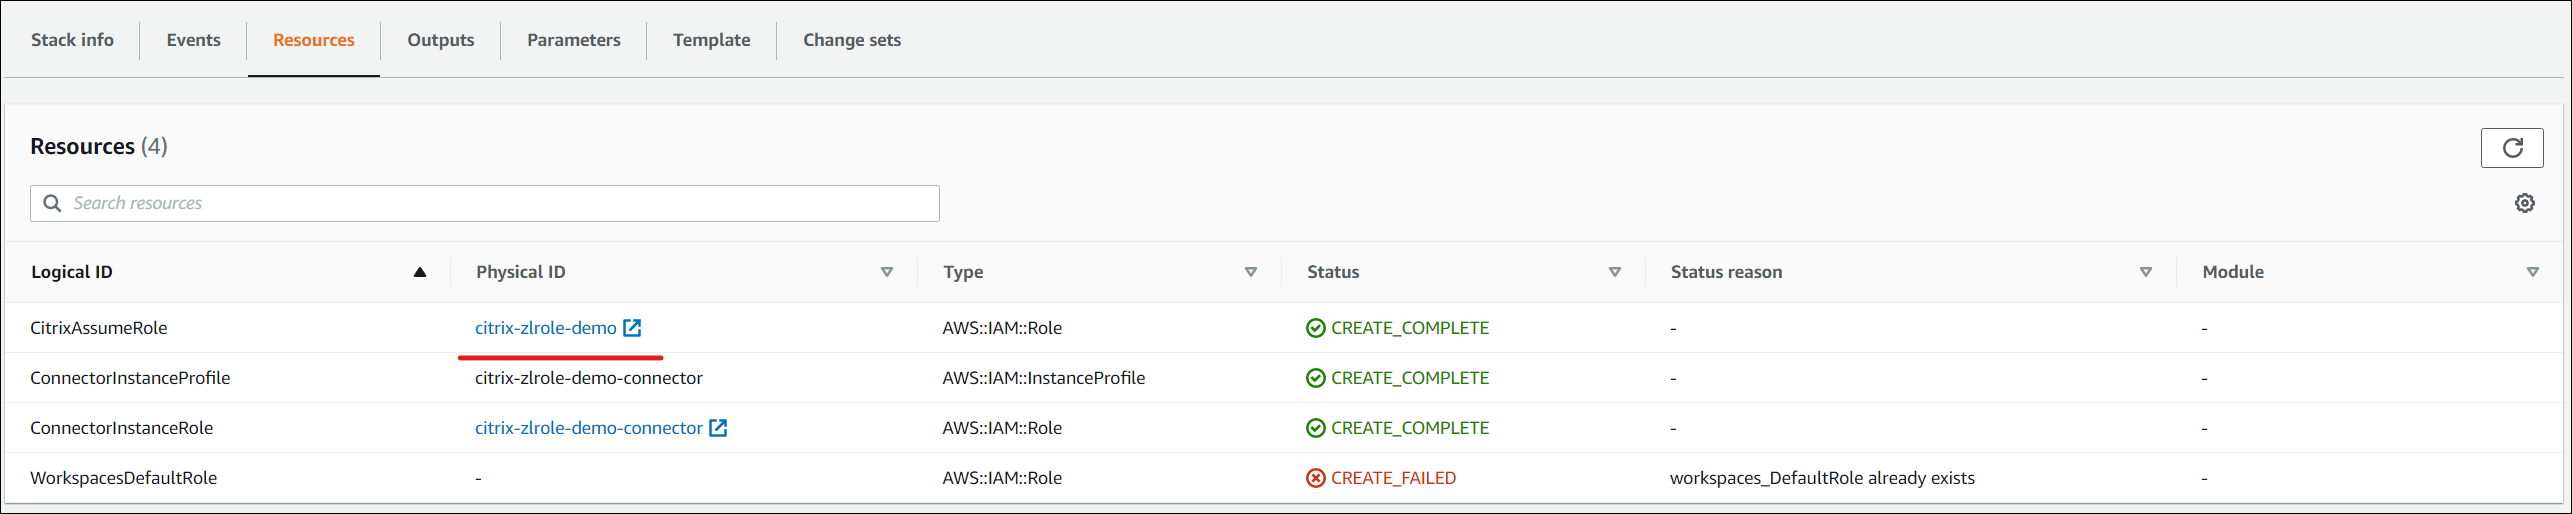
Wählen Sie auf der Registerkarte Ressourcen die physische ID aus, die der erstellten AssumeRole entspricht.
-
Der Bereich „Zusammenfassung“ zeigt den generierten Amazon-Ressourcennamen (ARN) an.
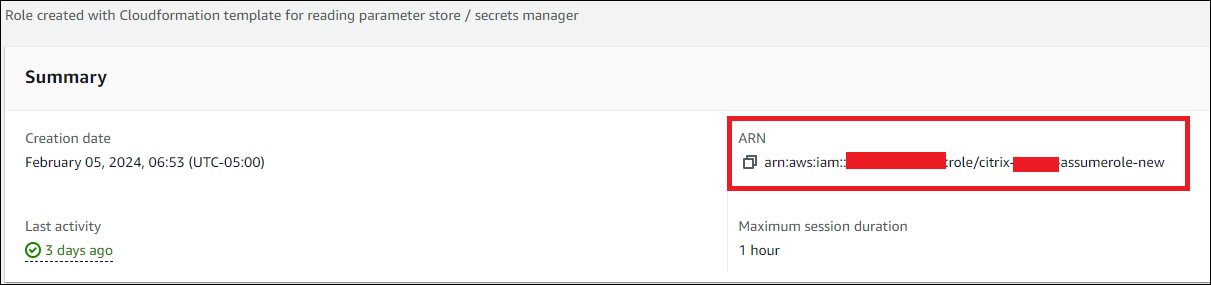
Hinweis:
Die Stack-Erstellung kann fehlschlagen, da workspaces_DefaultRole bereits erstellt wurde. Dies hat keine Auswirkungen auf die Erstellung von AssumeRole.
- Fahren Sie mit dem Verfahren ab Schritt 3 unter Verbinden Sie Ihr AWS-Konto fort.
(Optional) BYOL für Ihr Konto einrichten
Mit Bring Your Own License (BYOL) können Sie Windows 10- oder Windows 11-Desktop-Images für Ihre Citrix DaaS für Amazon WorkSpaces Core-Bereitstellung importieren und verwenden. BYOL ermöglicht dedizierte Mandantenfähigkeit für Verzeichnisverbindungen und den Zugriff auf EC2-basierte Maschinen-Images.
Wichtig:
Die Aktivierung von BYOL ist eine dauerhafte Änderung für Ihr AWS-Konto und kann nur durch Entfernen aller Ressourcen und Kontaktaufnahme mit dem AWS-Support rückgängig gemacht werden.
Sie können BYOL für ein authentifiziertes AWS-Konto über die Liste Konten oder über den Kontodetailbereich einrichten.
Voraussetzungen:
- Das AWS-Konto befindet sich im Status Authentifiziert.
- BYOL wurde noch nicht für das Konto konfiguriert.
- BYOL ist in der AWS WorkSpaces-Konsole für Ihr Konto aktiviert. Um es zu aktivieren, wenden Sie sich an Ihren AWS-Kundenbetreuer, Vertriebsmitarbeiter oder das AWS Support Center. Weitere Informationen finden Sie unter BYOL für Ihr Konto über die Amazon WorkSpaces-Konsole aktivieren.
Führen Sie die folgenden Schritte aus, um BYOL für Ihr Konto einzurichten:
- Gehen Sie in Web Studio zu Quick Deploy > Amazon WorkSpaces Core > Konten.
- Wählen Sie das AWS-Konto aus, für das Sie BYOL einrichten möchten.
-
Klicken Sie auf BYOL einrichten. Der Assistent BYOL einrichten wird geöffnet.
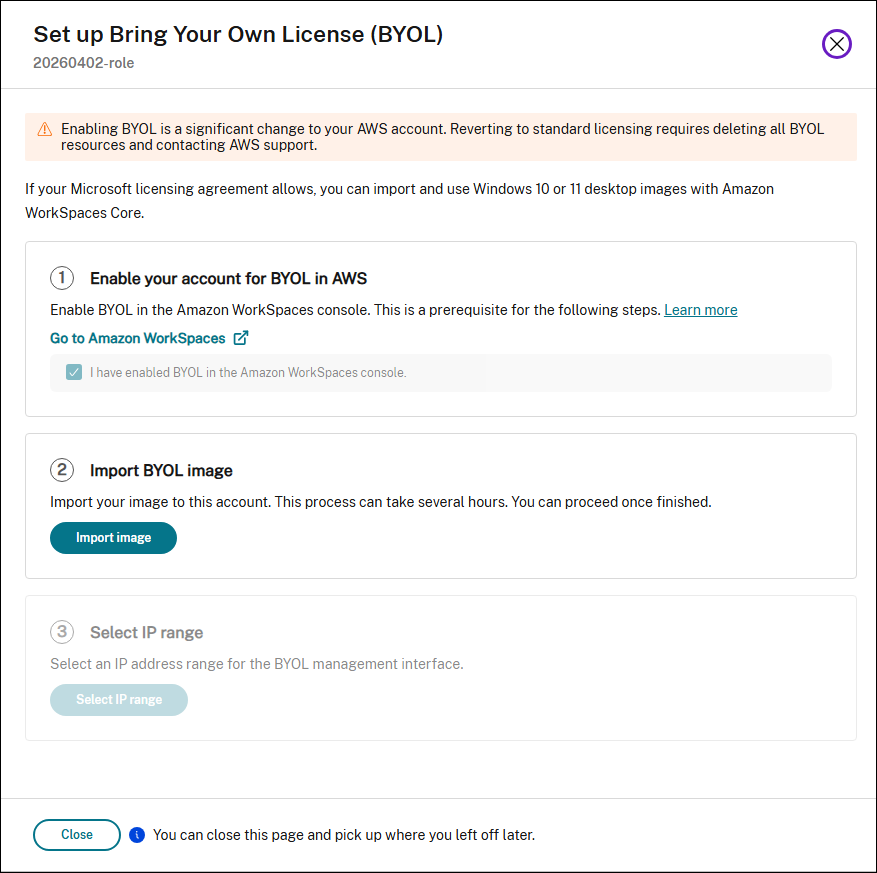
- Im Schritt Konto für BYOL in AWS aktivieren:
- Klicken Sie auf Zu Amazon WorkSpaces wechseln, um die AWS WorkSpaces-Konsole zu öffnen und BYOL für Ihr Konto zu aktivieren.
- Nachdem Sie BYOL in AWS aktiviert haben, aktivieren Sie das Kontrollkästchen Bestätigen, dass ich BYOL aktiviert habe.
- Klicken Sie auf Weiter.
-
Im Schritt BYOL-Image importieren klicken Sie auf Image importieren, um ein Windows 10- oder Windows 11-Desktop-Image in Ihr Konto zu importieren.
Hinweis:
Das Importieren eines Images kann mehrere Stunden dauern. Sie können diese Seite schließen und später zurückkehren, um den Importstatus zu überprüfen.
Nach Abschluss der BYOL-Einrichtung zeigt der Kontodetailbereich den BYOL-Status, den IP-Bereich und die verfügbaren Images an.
Verzeichnisverbindung erstellen
Hinweis:
Heben Sie die Registrierung Ihres AWS-Verzeichnisses zu Beginn dieses Schritts auf. Nachdem Sie eine Verzeichnisverbindung mit Citrix DaaS erstellt haben, wird das ausgewählte Verzeichnis registriert, um Amazon WorkSpaces mit Citrix DaaS zu erstellen.
Diese Prozedur erstellt eine Verbindung, die den Zugriff auf das Active Directory Ihrer Organisation ermöglicht.
Voraussetzungen:
- Ein Ressourcenstandort mit zwei Cloud Connectors.
- Eine Sicherheitsgruppe.
- Eine OU in Ihrem Active Directory.
Details zu den Voraussetzungen finden Sie unter Bevor Sie beginnen.
Sie können diese Prozedur an einer von zwei Stellen starten:
- Ein Link in der Checkliste „Erste Schritte“.
- Wählen Sie in Studio Studio > Quick Deploy > Amazon WorkSpaces Core > Directory connections. Klicken Sie dann auf Create Directory Connection.
Führen Sie die Schritte unter Create directory connection aus:
- Connect directory: Wählen Sie das Konto aus dem Dropdown-Menü. Wählen Sie entweder Dedicated oder Shared für die Mandantenfähigkeit.
-
Resource location: Wählen Sie das Konto und das Verzeichnis aus. (Das ausgewählte Konto muss mindestens ein Verzeichnis haben.)
- Wählen Sie zwei Subnetze aus, in denen die Desktop-Maschinen bereitgestellt werden. Die Subnetze müssen sich in geeigneten Verfügbarkeitszonen befinden.
- Geben Sie einen Anzeigenamen für diese Verbindung an.
- Wenn Sie fertig sind, klicken Sie auf Next.
-
Virtual machine settings: Die von Ihnen ausgewählten Einstellungen gelten für alle VMs, die diese Verzeichnisverbindung verwenden.
- Die ausgewählte OU muss mit der OU übereinstimmen, die von der Citrix Gruppenrichtlinie angesprochen wird.
- Wählen Sie eine Sicherheitsgruppe aus.
- Geben Sie an, ob Sie jedem Benutzer, der VMs zugewiesen ist, Administratorrechte erteilen möchten.
Ein Image importieren
Mit diesem Verfahren können Sie eine Desktop-Erfahrung für Ihre Benutzer erstellen. Sie können jetzt zwei Arten von Images importieren:
- EC2 Image – Um dieses Image zu importieren, ist die Installation von Citrix Virtual Delivery Agent und all seinen Treibern Voraussetzung. Das Image muss auch für BYOL vorbereitet sein. Ein BYOL-Skript ist verfügbar unter: BYOLChecker.zip.
- Workspace Image – Um dieses Image zu importieren, ist die Installation von Citrix Virtual Delivery Agent und all seinen Treibern Voraussetzung.
Um das Image zu importieren, führen Sie die folgenden Schritte aus:
- Klicken Sie in Web Studio > Quick Deploy > Amazon WorkSpaces Core auf Images.
- Klicken Sie unter My Images auf Import Image.
- Voraussetzungen: Enthält die Details zu den Voraussetzungen für EC2-Images und Workspace-Images. Klicken Sie auf Weiter: Image auswählen.
-
Image auswählen
- Geben Sie einen Anzeigenamen für das Image an.
- Wählen Sie ein Konto aus.
- Aus der Dropdownliste Image können Sie EC2- oder WSI-Images auswählen.
- Wenn Sie EC2 auswählen, wählen Sie die zu installierende Anwendung aus dem Dropdownmenü Application aus und klicken Sie auf Weiter: Zusammenfassung. EC2-Images unterstützen nur Einzelsitzungen.
- Wenn Sie WSI auswählen, stellen Sie sicher, dass die Sitzungsunterstützung und der Erfassungsprozess mit der Image-Einrichtung übereinstimmen. Obwohl eine Nichtübereinstimmung die Einstellungen des Images nicht überschreibt, kann dies aufgrund von Inkompatibilität zu einem Bereitstellungsfehler führen. Wählen Sie die Sitzungsunterstützung als Einzel- oder Mehrfachsitzung aus.
- Geben Sie eine Beschreibung ein und klicken Sie auf Weiter: Zusammenfassung.
- Klicken Sie auf Weiter. Die Seite Zusammenfassung wird geöffnet.
-
Überprüfen Sie auf der Seite Zusammenfassung die von Ihnen angegebenen Informationen und klicken Sie auf Image importieren.
Hinweis:
Das Importieren eines Images kann mehrere Stunden dauern.
- Wählen Sie ein beliebiges Image aus und klicken Sie auf Details anzeigen. Die Detailseite zeigt die beim Erstellen der Images ausgewählten Optionen an, wie z. B. Konto, Sitzungsunterstützung, Tenancy, Anwendungen und andere.
Hinweis:
Wenn Sie eine Bereitstellung erstellen, auf der Seite Image und Leistung:
- Wenn die ausgewählte Verzeichnisverbindung eine dedizierte Tenancy aufweist, werden nur Images mit Einzelsitzungen aufgelistet. Auf der Seite Desktops können Sie Desktops mit oder ohne Zuweisung von Benutzern erstellen.
- Wenn die ausgewählte Verzeichnisverbindung eine gemeinsame Tenancy aufweist, werden sowohl Images mit Einzel- als auch mit Mehrfachsitzungen aufgelistet. Wenn Sie ein Image mit Mehrfachsitzung auswählen, ist auf der Seite Desktops nur die Option Desktops ohne Zuweisung von Benutzern erstellen aktiviert.
Anforderungen für Images mit dedizierter Tenancy
- Die Images müssen entweder Windows 10 Pro oder Windows 11 Pro sein.
- Führen Sie das BYOLChecker-Skript während der Image-Vorbereitung aus.
- Das Image kann nur für die Einzelsitzungsunterstützung konfiguriert werden.
- Beim Erstellen eines AMI-Images in EC2 muss der Snapshot unverschlüsselt sein.
- Das Standard-Ingestionsprotokoll während des Image-Imports ist regulär. Kunden können jedoch das grafische G4DN-Ingestionsprotokoll wählen, das zusätzliche Treiber installiert und höherwertige Maschinen erfordert.
- Während des Image-Imports können Kunden eine zu installierende Office-Anwendung hinzufügen. Dies beschränkt die Workspace-Erstellung auf Bereitstellungen für vorab zugewiesene Benutzer.
- Die Images erfordern, dass die Verzeichnisverbindung als dediziert festgelegt wird.
- Sie können vorab zugewiesene Einzelsitzungsbereitstellungen oder entkoppelte (gepoolte) Einzelsitzungsbereitstellungen erstellen.
Anforderungen für Images mit Standard- oder gemeinsamer Tenancy
- Wählen Sie das Windows Server BYOP-Bundle aus, um einen Workspace zu erstellen.
- Der Workspace muss unverschlüsselt sein, und nur der Modus Immer aktiv wird unterstützt.
- Stellen Sie über den Connector eine Verbindung zum Workspace her, indem Sie die private IP-Adresse über RDP verwenden, und melden Sie sich mit denselben Benutzeranmeldeinformationen an, denen der Workspace zugewiesen ist. Das Image kann nicht gespeichert werden, wenn sich mehrere Benutzerprofile auf dem Computer befinden.
- Installieren Sie den VDA und führen Sie die Image-Checker-Anwendung aus.
- Der VDA kann entweder als Einzelsitzung oder als Mehrfachsitzung konfiguriert werden.
- Starten Sie den Workspace neu und speichern Sie ihn als Image.
- Nachdem das Image gespeichert wurde, kann es in die Citrix-Umgebung importiert werden.
- Das Standard-Ingestionsprotokoll während des Image-Imports ist regulär. Wenn das Basis-Bundle jedoch G4DN-basiert war, können Sie das grafische G4DN-Ingestionsprotokoll wählen.
- Für die Images muss die Verzeichnisverbindung als freigegeben festgelegt werden.
- Wenn Sie das Image als Einzelsitzung eingerichtet und gespeichert haben, können Sie vorab zugewiesene Einzelsitzungsbereitstellungen oder entkoppelte (gepoolte) Einzelsitzungsbereitstellungen erstellen.
- Wenn Sie das Image als Mehrfachsitzung eingerichtet und gespeichert haben, können Sie nur entkoppelte (gepoolte) Mehrfachsitzungsbereitstellungen erstellen.
Kompatibilität von Betriebssystem, Verzeichnistyp und Sitzungsunterstützung
| Image | Sitzungsunterstützung | AWS-Verzeichnis-Mandantenfähigkeit | Bereitstellungstyp | Persistenz |
|---|---|---|---|---|
| Windows Desktop 11 Pro | Einzelsitzung | Dediziert | Dediziert oder gepoolt | Persistent |
| Windows Desktop 10 Pro | Einzelsitzung | Dediziert | Dediziert oder gepoolt | Persistent |
| Windows Server 2022 | Mehrfachsitzung | Freigegeben | Gepoolt | Persistent |
| Windows Server 2022 | Einzelsitzung | Freigegeben | Dediziert oder gepoolt | Persistent |
| Windows Server 2019 | Mehrfachsitzung | Freigegeben | Gepoolt | Persistent |
| Windows Server 2019 | Einzelsitzung | Freigegeben | Dediziert oder gepoolt | Persistent |
Hinweis:
Alle Instanzen sind persistent, und bei Verwendung der Pool-Funktion werden die Instanzen bei der ersten Nutzung zugewiesen. Die Instanzen bleiben ohne zugewiesenen Benutzer bereitgestellt. Wenn sich ein Benutzer zum ersten Mal anmeldet, wird diese Instanz dem Benutzer für alle zukünftigen Anmeldungen zugewiesen.
Microsoft Office 2019-Image beim Importieren eines Images integrieren
So integrieren Sie ein Microsoft Office 2019-Image beim Importieren eines Images:
- Klicken Sie in Web Studio > Quick Deploy > Amazon WorkSpaces Core auf Images.
- Klicken Sie unter My Images auf Import Image.
- Klicken Sie unter Import Image > Prerequisites auf Next: Choose Image.
- Unter Import Image > Choose image:
- Wählen Sie ein Konto aus der Dropdownliste Account aus.
- Wählen Sie ein AMI aus der Dropdownliste AMI aus.
- Geben Sie den Namen des Images in das Feld Name ein.
- Wählen Sie Include Microsoft Office 2019 Professional Plus im Image aus.
- Geben Sie eine Beschreibung in das Feld Description ein.
- Klicken Sie unter Image importieren > Bild auswählen auf Weiter: Zusammenfassung.
- Stellen Sie unter Bild auswählen > Zusammenfassung sicher, dass für Microsoft Office 2019 der Status Ausgewählt angezeigt wird.
- Klicken Sie unter Meine Images auf Image importieren. Der Status des kürzlich bereitgestellten Images wird als wird importiert angezeigt, bis der Importvorgang abgeschlossen ist.
- Wählen Sie unter Meine Images das kürzlich bereitgestellte Image aus und klicken Sie auf Details anzeigen.
- Im Bereich Details wird im Feld Microsoft Office 2019 der Wert Enthalten angezeigt.
Hinweis:
Nur die folgenden Betriebssystemversionen sind kompatibel:
- Windows 10 Version 21H2 (Update vom Dezember 2021)
- Windows 10 Version 22H2 (Update vom November 2022)
- Windows 10 Enterprise LTSC 2019 (1809) (1809)
- Windows 10 Enterprise LTSC 2021 (21H2) (21H2)
- Windows 11 Version 22H2 (Oktober 2022 Release)
Benutzerdefiniertes Image aus einer vorhandenen WorkSpaces-Instanz erstellen
So erstellen Sie ein benutzerdefiniertes Image für einen Benutzer:
- Wählen Sie in Web Studio > Quick Deploy > Amazon WorkSpaces Core die Option Bereitstellungen aus.
- Wählen Sie die Bereitstellung aus, die die Computer enthält, die Sie verwalten möchten, und klicken Sie auf Details anzeigen.
-
Wählen Sie im Bereich Bereitstellung unter der Registerkarte Benutzer den Benutzer aus, dessen Workspace-Status verfügbar ist, und klicken Sie auf Benutzerdefiniertes Image erstellen.
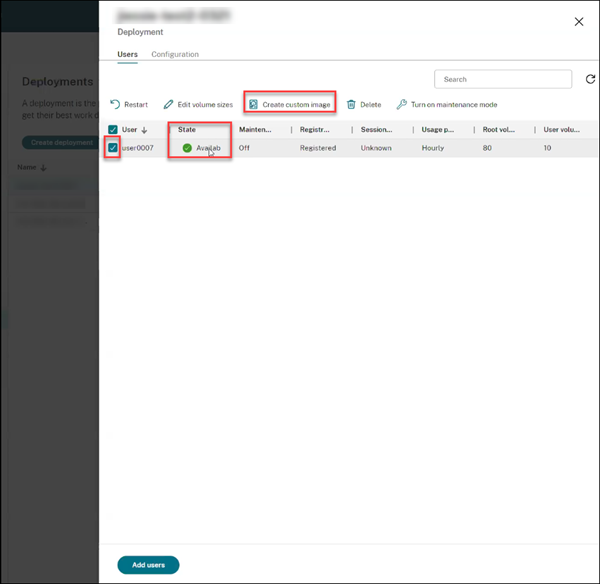
Hinweis:
Sie können ein benutzerdefiniertes Image nur für die Bereitstellung erstellen, deren Workspace-Status verfügbar ist.
-
Im Bereich Benutzerdefiniertes Image erstellen:
- Überprüfen Sie die Informationen zu Image-Eigenschaften, Betriebssystem und Konto des ausgewählten Benutzers.
- Beachten Sie die Warnmeldung, die die Zeit angibt, in der die Desktop-Bereitstellung während des Vorgangs im Wartungsmodus sein wird.
- Füllen Sie die Pflichtfelder wie Imagename und Beschreibung aus. Das Feld Imagename schlägt die zulässigen Zeichen für Imagenamen vor.
- Klicken Sie auf Erstellen. Das Fenster des Knotens Images wird geöffnet.
- Klicken Sie auf die Schaltfläche Aktualisieren. Das neu erstellte benutzerdefinierte Image wird mit dem Status Ausstehend angezeigt.
- Wählen Sie das benutzerdefinierte Image aus und klicken Sie auf Details anzeigen. Das Image-Fenster wird mit Details wie Status, Konto, ID, Betriebssystem und Beschreibung geöffnet.
- Klicken Sie in der linken Navigation auf Bereitstellungen. Der Status der neuen Bereitstellung wird als Wird aktualisiert angezeigt.
-
Wählen Sie die neue Bereitstellung aus und klicken Sie auf Details anzeigen.
- Im Bereich Bereitstellung wird die Registerkarte Wartung als Ein angezeigt.
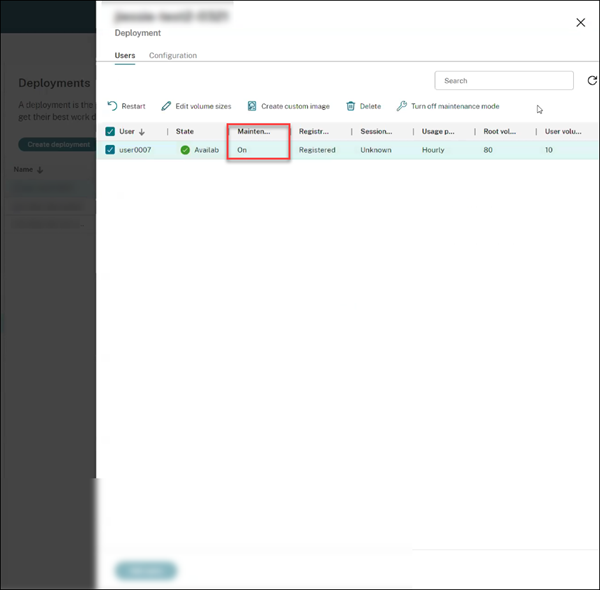
Als bewährte Methode:
- Verwenden Sie eine separate Virtual Private Cloud (VPC), die nicht mit Ihrer Produktionsumgebung verbunden ist.
- Für Windows WorkSpaces vermeiden Sie es, Gruppenrichtlinienobjekte (GPOs) vor der Erstellung des Images zu konfigurieren. Weitere Informationen finden Sie unter Best Practices.
- Verwenden Sie einen dedizierten AD Connector für die Image-Erstellung.
- Verwenden Sie eine dedizierte OU in Active Directory für die Image-Erstellung. Weitere Informationen finden Sie unter Best Practices für die erfolgreiche BYOL-Image-Erstellung für Amazon WorkSpaces.
Bereitstellung erstellen
Eine Bereitstellung ist eine Gruppe von Desktops, auf die Benutzer über ihren Store zugreifen können. Dieses Verfahren gibt die Merkmale der als Desktops bereitzustellenden virtuellen Maschinen an und welche AD-Benutzer diese verwenden können.
Hinweis:
Der Computername wird von Amazon bei der Erstellung des Workspaces festgelegt und als Bezeichner verwendet, um genaue Workspace-Daten sicherzustellen. Sie können den Computernamen nicht mit Citrix DaaS für Amazon Workspaces Core ändern.
Voraussetzungen
Führen Sie alle Schritte aus, die unter Bereitstellung vorbereiten und erstellen aufgeführt sind.
- Klicken Sie unter Web Studio > Quick Deploy > Amazon WorkSpaces Core > Deployments auf Bereitstellung erstellen.
- Auf der Seite Image und Leistung,
- Wenn Sie eine dedizierte Mandantenfähigkeit als Verzeichnisverbindung auswählen, listet die Image-Dropdown-Liste die Images auf, die über eine dedizierte Mandantenfähigkeit verfügen. Images mit dedizierter Mandantenfähigkeit unterstützen nur Einzelsitzungen.
- Wenn Sie eine gemeinsame Mandantenfähigkeit als Verzeichnisverbindung auswählen, listet das Dropdown-Menü „Image“ die Images auf, die eine Standard-Mandantenfähigkeit haben. Images mit gemeinsamer Mandantenfähigkeit unterstützen sowohl Einzel- als auch Mehrfachsitzungen.
- Wählen Sie die Leistung und die Größen des Root-Volumes aus. Klicken Sie auf Weiter: Verschlüsselung.
-
Verschlüsselung: Im Abschnitt Verschlüsselungsschlüssel-Präferenz auswählen:
- Die Option Von AWS verwalteten KMS-Schlüssel verwenden ist standardmäßig ausgewählt. Dies verschlüsselt sowohl das Root- als auch das Benutzer-Volume und wird von AWS verwaltet.
- Wenn Sie die Option Vom Kunden verwalteten Schlüssel verwenden auswählen, stellen Sie sicher, dass Sie den Schlüssel zuerst in AWS Key Management erstellen. Nach der Erstellung geben Sie den Schlüssel in das Feld Schlüssel-Alias ein und klicken auf Weiter: Desktops.
Hinweis:
Verschlüsselungsschlüssel finden Sie in der Konsole des Key Management Service (KMS) unter Von AWS verwaltete Schlüssel oder Vom Kunden verwaltete Schlüssel.
-
Desktops:
- Eine neue Option, Desktops erstellen, ohne Benutzer zuzuweisen, wurde hinzugefügt. Wenn Sie diese Option auswählen, wird empfohlen, den Speicherort des Benutzerprofils so zu konfigurieren, dass er auf dem Laufwerk D: oder an einem externen Speicherort gespeichert wird. Standardmäßig wird das Benutzerprofil auf dem Laufwerk C: gespeichert. Die Benutzerdaten und -einstellungen auf dem Laufwerk C: gehen verloren, wenn Sie den WorkSpace neu erstellen. Geben Sie die Anzahl der Desktops an, die Sie der Bereitstellung hinzufügen möchten. Der Desktop-Zuweisungstyp für diese Option ist Zufälliger Pool nicht zugewiesen. Klicken Sie auf Weiter: Zusammenfassung.
Hinweis:
Die Option Desktops erstellen, ohne Benutzer zuzuweisen ist für Images mit von AWS bereitgestellten Anwendungen nicht verfügbar. Daher müssen Sie Benutzer beim Erstellen von Desktops zuweisen.
- Wenn Sie die vorhandene Option Benutzer beim Erstellen von Desktops zuweisen auswählen, suchen und wählen Sie die Benutzer aus, die auf die Desktops zugreifen dürfen. Wenn Sie die Volume-Größen für einen Benutzer anpassen möchten, wählen Sie Benutzer- und Root-Volume-Größen bearbeiten und geben Sie dann die Größen an. Der Desktop-Zuweisungstyp für diese Option ist Statisch vorab zugewiesen. Klicken Sie auf Weiter: Zusammenfassung.
- Zusammenfassung: Überprüfen Sie die von Ihnen bereitgestellten Informationen und geben Sie einen Bereitstellungsnamen an. Klicken Sie auf Bereitstellung erstellen. Die Seite Bereitstellung zeigt die neue Spalte Desktops mit den zugewiesenen Desktop-Details.
- Neu synchronisieren: Klicken Sie auf Neu synchronisieren für eine Bereitstellung, die sich im Status „Ausstehend“ befindet, oder wenn die Anzahl der in einer Bereitstellung aufgeführten Maschinen nicht mit der Anzahl der in AWS aufgeführten Maschinen übereinstimmt.
- Wählen Sie eine Bereitstellung aus und klicken Sie auf Details anzeigen. Die Seite mit den Bereitstellungsdetails zeigt drei Registerkarten:
- Desktops: Wählen Sie einen Desktop aus, und die zu ändernden Einstellungen werden angezeigt.
- Anwendungen: Auf dieser Registerkarte können Sie neue Anwendungen hinzufügen und vorhandene Anwendungen löschen. Weitere Informationen zum Hinzufügen von Anwendungen zu einer vorhandenen Bereitstellung finden Sie unter Schritt 6. Anwendungen.
- Benutzer: Diese Registerkarte ist nur für nicht zugewiesene Bereitstellungen verfügbar, um Benutzern oder Gruppen die Möglichkeit zu geben, den Desktop zu starten. Klicken Sie auf Hinzufügen. Aktualisieren Sie die erforderlichen Einstellungen und klicken Sie auf Jetzt suchen. Sie können mehr als einen Benutzer aus der Tabelle auswählen und auf Ok > Fertig klicken. Sie können weitere Benutzer hinzufügen und auch einen vorhandenen Benutzer löschen, indem Sie die entsprechenden Optionen auswählen.
- Konfiguration: Diese Registerkarte zeigt den Zuweisungstyp des ausgewählten Desktops an. Wenn es sich um einen nicht zugewiesenen Desktop handelt, lautet der Desktop-Zuweisungstyp Zufälliger Pool nicht zugewiesen.
Microsoft 365 Windows-Apps integrieren
Informationen zur Integration von Microsoft 365 Apps finden Sie unter Microsoft 365 Apps for enterprise now available on Amazon WorkSpaces services und Microsoft 365 Bring Your Own License (BYOL).
Maschinen in einer Bereitstellung verwalten
Zusätzlich zu den in Maschinenkataloge verwalten beschriebenen Funktionen zur Maschinenverwaltung können Sie für einige Aktionen Maschinen aus einer Bereitstellung zur Verwaltung auswählen.
So verwalten Sie Maschinen in einer Bereitstellung:
- Wählen Sie in Web Studio > Quick Deploy > Amazon WorkSpaces Core die Option Bereitstellungen aus.
- Wählen Sie im Bereich Bereitstellungen die Bereitstellung aus, die die Maschinen enthält, die Sie verwalten möchten.
- Klicken Sie auf Details anzeigen.
- Wählen Sie im Bereich Bereitstellungsdetails die Maschine aus, die Sie verwalten möchten.
- Wählen Sie aus den angezeigten Aktionen die Aktion aus, die Sie für die Maschine ausführen möchten:
- Klicken Sie auf Volume-Größe bearbeiten, um die Volume-Größe der Maschine zu ändern.
- Klicken Sie auf Löschen, um die Maschine aus der Bereitstellung und AWS zu löschen. Befindet sich eine Maschine in einer Bereitstellungsgruppe, kann sie nur gelöscht werden, wenn sie sich im Wartungsmodus befindet.
- Klicken Sie auf Wartungsmodus ein-/ausschalten, um den Wartungsmodus für die Maschine ein- (falls er ausgeschaltet ist) oder auszuschalten (falls er eingeschaltet ist).
Anwendungen zu einer Bereitstellung hinzufügen
So fügen Sie Anwendungen zu einer vorhandenen Bereitstellung hinzu:
- Wählen Sie unter Web Studio > Quick Deploy > Amazon WorkSpaces Core die Option „Bereitstellungen“ aus.
- Wählen Sie im Bereich „Bereitstellungen“ die Bereitstellung aus, der Sie die Anwendungen hinzufügen möchten.
- Klicken Sie auf „Anwendungen hinzufügen“. Der Bereich „Anwendung hinzufügen“ wird geöffnet.
- Klicken Sie auf das Menü „Hinzufügen“ und wählen Sie eine der folgenden Quellen aus, um die Anwendungen hinzuzufügen:
- Aus dem Startmenü
- Manuell
- Anwendungspakete
- Vorhanden
- Anwendungsgruppe
Weitere Informationen zum Hinzufügen von Anwendungen zu einer vorhandenen Bereitstellung finden Sie unter Schritt 6. Anwendungen.
Persistente Desktops mit einem nicht-persistenten Benutzerprofil verwenden
Workspace Environment Management™ kann verwendet werden, um Profile Management-Einstellungen zu konfigurieren, um persistente Desktops mit nicht-persistenten Benutzerprofilen zu ermöglichen. Dies bietet Ihnen ein anpassbares Desktop-Erlebnis bei gleichzeitiger einfacher Verwaltung und zentraler Speicherung von Benutzerprofilen, wodurch eine flexible und skalierbare Lösung für virtuelle Desktop-Umgebungen geschaffen wird. Gehen Sie wie folgt vor, um die Einstellung zu konfigurieren:
- Navigieren Sie in der WEM-Konsole zu Konfigurationssatz > Richtlinien und Profile > Citrix Profile Management-Einstellungen.
- Wählen Sie Profilverwaltungskonfiguration aktivieren und navigieren Sie zur Registerkarte Profilbehandlung.
- Wählen Sie Lokal zwischengespeicherte Profile bei Abmeldung löschen.
Referenz
Berechtigungen für den programmgesteuerten Zugriff auf das AWS-Konto
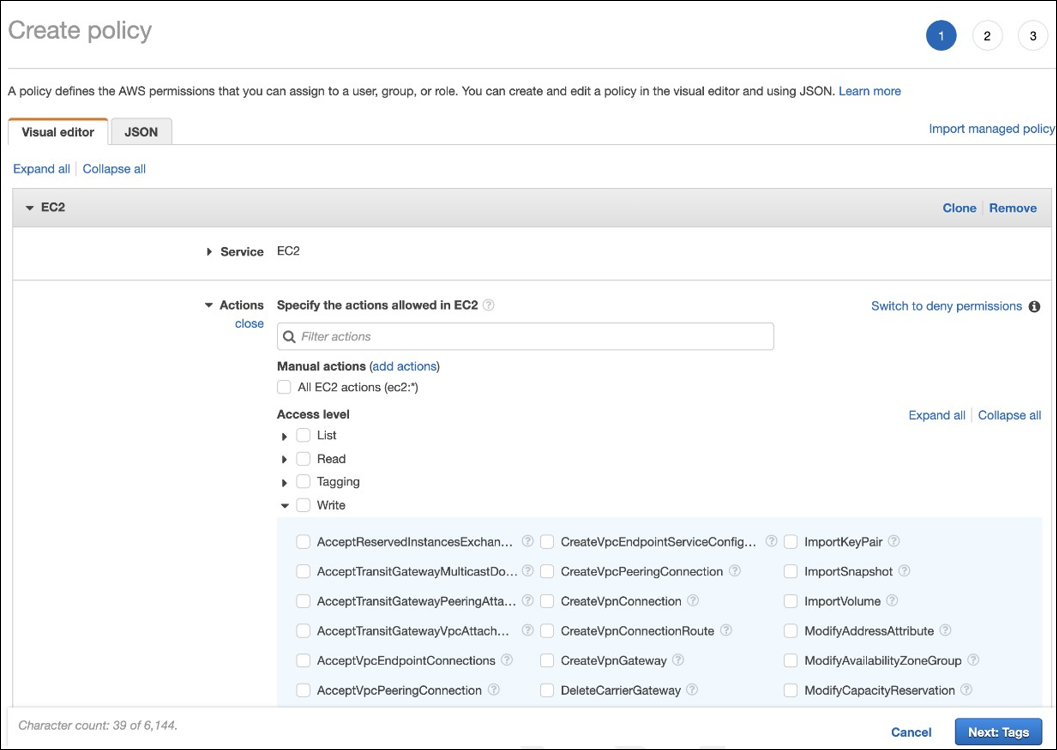
Das AWS-Benutzerkonto muss bestimmte Berechtigungen für den programmgesteuerten Zugriff besitzen, um API-Aufrufe an die AWS-Ressourcenschicht durchzuführen. Der programmgesteuerte Zugriff erstellt eine Zugriffsschlüssel-ID und einen geheimen Zugriffsschlüssel. Sie können eine Richtlinie mit diesen Berechtigungen in der IAM-Konsole erstellen. Wie in den folgenden Abbildungen gezeigt, können Sie den visuellen Editor (indem Sie die Berechtigungen einzeln hinzufügen) oder JSON (indem Sie das unten stehende Snippet hinzufügen) verwenden. Weitere Informationen finden Sie unter Erstellen eines IAM-Benutzers in Ihrem AWS-Konto.
-
Fügen Sie auf der Registerkarte Visueller Editor die Berechtigungen einzeln hinzu.
-
Fügen Sie auf der Registerkarte JSON das Snippet hinzu, das nach der folgenden Abbildung gezeigt wird.
Erforderliche Berechtigungen
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                    "workdocs:DeregisterDirectory",
                    "workdocs:RegisterDirectory",
                    "workdocs:AddUserToGroup",
                    "ec2:ImportInstance",
                    "ec2:DescribeImages",
                    "ec2:DescribeImageAttribute"
                    "ec2:CreateKeyPair",
                    "ec2:DescribeKeyPairs",
                    "ec2:ModifyImageAttribute",
                    "ec2:DescribeVpcs",
                    "ec2:DescribeSubnets",
                    "ec2:RunInstances",
                    "ec2:DescribeSecurityGroups",
                    "ec2:CreateTags",
                    "ec2:DescribeRouteTables",
                    "ec2:DescribeInternetGateways",
                    "ec2:CreateSecurityGroup",
                    "ec2:DescribeInstanceTypes",
                    "servicequotas:ListServices",
                    "servicequotas:GetRequestedServiceQuotaChange",
                    "servicequotas:ListTagsForResource",
                    "servicequotas:GetServiceQuota",
                    "servicequotas:GetAssociationForServiceQuotaTemplate",
                    "servicequotas:ListAWSDefaultServiceQuotas",
                    "servicequotas:ListServiceQuotas",
                    "servicequotas:GetAWSDefaultServiceQuota",
                    "servicequotas:GetServiceQuotaIncreaseRequestFromTemplate",
                    "servicequotas:ListServiceQuotaIncreaseRequestsInTemplate",
                    "servicequotas:ListRequestedServiceQuotaChangeHistory",
                    "servicequotas:ListRequestedServiceQuotaChangeHistoryByQuota",
                    "sts:DecodeAuthorizationMessage",
                    "ds:*",
                    "workspaces:*",
                    "iam:GetRole",
                    "iam:GetContextKeysForPrincipalPolicy",
                    "iam:SimulatePrincipalPolicy"

                ],
                "Resource": "*"
            }
        ]
}
<!--NeedCopy-->
In diesem Artikel
- Einführung
- Eine Bereitstellung vorbereiten und erstellen
- Bevor Sie beginnen
- Ressourcenstandort erstellen
- AWS-Konto verbinden
- Verzeichnisverbindung erstellen
- Ein Image importieren
- Bereitstellung erstellen
- Microsoft 365 Windows-Apps integrieren
- Maschinen in einer Bereitstellung verwalten
- Anwendungen zu einer Bereitstellung hinzufügen
- Persistente Desktops mit einem nicht-persistenten Benutzerprofil verwenden
- Referenz