
Verbindung zu Google Cloud-Umgebungen
(/de-de/citrix-daas/install-configure/connections.html) beschreibt die Assistenten, die eine Verbindung erstellen. Die folgenden Informationen behandeln Details, die spezifisch für Google Cloud-Umgebungen sind.
Hinweis:
Bevor Sie eine Verbindung zu Google Cloud-Umgebungen herstellen, müssen Sie zuerst Ihr Google Cloud-Konto als Ressourcenstandort einrichten. Siehe (/de-de/citrix-daas/install-configure/resource-location/google.html).
Verbindung hinzufügen
Befolgen Sie in Studio die Anweisungen unter (/de-de/citrix-daas/install-configure/connections.html). Die folgende Beschreibung führt Sie durch die Einrichtung einer Hosting-Verbindung:
-
Wählen Sie in Studio im linken Bereich Hosting aus.
-
Wählen Sie in der Aktionsleiste Verbindung und Ressourcen hinzufügen aus.
-
Wählen Sie auf der Seite Verbindung die Option Neue Verbindung erstellen und Citrix Provisioning™-Tools aus, und wählen Sie dann Weiter.
-
Zonenname. Wählen Sie eine Zone (entspricht einem Ressourcenstandort) aus, in der sich Ihre Hostressourcen befinden sollen. Zonen werden automatisch erstellt, wenn Sie einen Ressourcenstandort erstellen und einen Cloud Connector hinzufügen. Weitere Informationen finden Sie unter (/de-de/citrix-daas/manage-deployment/zones.html).
-
Verbindungstyp. Wählen Sie Google Cloud Platform aus dem Menü.
-
Dienstkontoschlüssel. Importieren Sie den Schlüssel, der in Ihrer Google-Anmeldeinformationsdatei (.json) enthalten ist. Sie können den Schlüssel entweder aus der Anmeldeinformationsdatei einfügen oder zur Anmeldeinformationsdatei navigieren. So fügen Sie den Schlüssel ein:
-
Suchen Sie Ihre Anmeldeinformationsdatei.
-
Öffnen Sie die Datei mit Notepad (oder einem beliebigen Texteditor).
-
Kopieren Sie den Inhalt.
-
Kehren Sie zur Seite Verbindung zurück, wählen Sie Schlüssel hinzufügen, fügen Sie den Inhalt ein und wählen Sie dann Fertig.
-
-
Dienstkonto-ID. Das Feld wird automatisch mit den Informationen aus dem Dienstkontoschlüssel ausgefüllt.
-
Verbindungsname. Geben Sie einen Namen für die Verbindung ein.
-
Datenverkehr über Citrix Cloud Connectors leiten. Um die API-Anfragen über einen verfügbaren Citrix Cloud Connector™ zu leiten, aktivieren Sie dieses Kontrollkästchen. Wenn Cloud Connectors keinen direkten Internetzugang haben, können Sie Proxy verwenden, der auf Citrix Cloud Connectors konfiguriert ist auswählen, um sicherzustellen, dass die GCP-Konnektivität über Citrix Cloud Connectors ordnungsgemäß funktioniert. Sie können auch das Kontrollkästchen Google Cloud Build zur Verwendung privater Pools aktivieren für eine zusätzliche Sicherheitsebene aktivieren.Alternativ können Sie diese Funktion mit PowerShell aktivieren. Weitere Informationen finden Sie unter (/de-de/citrix-daas/install-configure/connections/connection-gcp.html#create-a-secure-environment-for-gcp-managed-traffic).
Hinweis:Diese Option ist nur verfügbar, wenn in Ihrer Bereitstellung aktive Citrix Cloud™ Connectors vorhanden sind. Derzeit wird diese Funktion für Connector Appliances nicht unterstützt.-
Virtuelle Maschinen erstellen mit. Wählen Sie eine Methode zum Erstellen virtueller Maschinen.
-
-
Wählen Sie auf der Seite Region einen Projektnamen aus dem Menü, wählen Sie eine Region mit den Ressourcen, die Sie verwenden möchten, und wählen Sie dann Weiter.
-
Geben Sie auf der Seite Netzwerk einen Namen für die Ressourcen ein, wählen Sie ein virtuelles Netzwerk aus dem Menü, wählen Sie eine Teilmenge und wählen Sie dann Weiter. Der Ressourcenname hilft, die Kombination aus Region und Netzwerk zu identifizieren. Virtuelle Netzwerke mit dem Suffix (Shared) stellen freigegebene VPCs dar. Wenn Sie eine IAM-Rolle auf Subnetzebene für eine freigegebene VPC konfigurieren, werden nur bestimmte Subnetze der freigegebenen VPC in der Subnetzliste angezeigt.Hinweis:
-
Der Ressourcenname kann 1–64 Zeichen enthalten und darf nicht nur Leerzeichen oder die Zeichen
\ / ; : # . * ? = < > | [ ] { } " ' ( ) ' )enthalten.
-
-
Bestätigen Sie auf der Seite Zusammenfassung die Informationen und wählen Sie dann Fertig stellen, um das Fenster Verbindung und Ressourcen hinzufügen zu schließen.
Nachdem Sie die Verbindung und Ressourcen erstellt haben, werden die von Ihnen erstellten Verbindungen und Ressourcen aufgelistet. Um die Verbindung zu konfigurieren, wählen Sie die Verbindung und dann die entsprechende Option in der Aktionsleiste.
Ebenso können Sie die unter der Verbindung erstellten Ressourcen löschen, umbenennen oder testen. Wählen Sie dazu die Ressource unter der Verbindung und dann die entsprechende Option in der Aktionsleiste.
Eine sichere Umgebung für GCP-verwalteten Datenverkehr erstellen
Sie können nur privaten Google-Zugriff auf Ihre Google Cloud-Projekte zulassen. Diese Implementierung erhöht die Sicherheit beim Umgang mit sensiblen Daten. Gehen Sie dazu wie folgt vor:
-
Installieren Sie Cloud Connectors in der VPC, in der Sie VPC-Dienstkontrollen durchsetzen möchten. Weitere Informationen finden Sie unter VPC Service Controls.
-
Fügen Sie
ProxyHypervisorTrafficThroughConnectorinCustomPropertiesim Falle einer Citrix Cloud-Bereitstellung hinzu. Wenn Sie einen privaten Worker-Pool verwenden, fügen SieUsePrivateWorkerPoolinCustomPropertieshinzu. Informationen zum privaten Worker-Pool finden Sie unter Übersicht über private Pools.
Hinweis:
Derzeit wird diese Funktion für die Connector Appliance nicht unterstützt.
Anforderungen zum Erstellen einer sicheren Umgebung für GCP-verwalteten Datenverkehr
Die Anforderungen zum Erstellen einer sicheren Umgebung für GCP-verwalteten Datenverkehr sind:
-
Stellen Sie sicher, dass die Hosting-Verbindung im Wartungsmodus ist, wenn Sie die benutzerdefinierten Eigenschaften aktualisieren.
-
Um private Worker-Pools zu verwenden, sind die folgenden Änderungen erforderlich:
-
Fügen Sie für das Citrix Cloud-Dienstkonto die folgenden IAM-Rollen hinzu:
-
Cloud Build-Dienstkonto
-
Compute Instance-Administrator
-
Dienstkontobenutzer
-
Dienstkonto-Token-Ersteller
-
Cloud Build WorkerPool Besitzer
-
-
Erstellen Sie das Citrix Cloud-Dienstkonto in demselben Projekt, das Sie zum Erstellen einer Hosting-Verbindung verwenden.
-
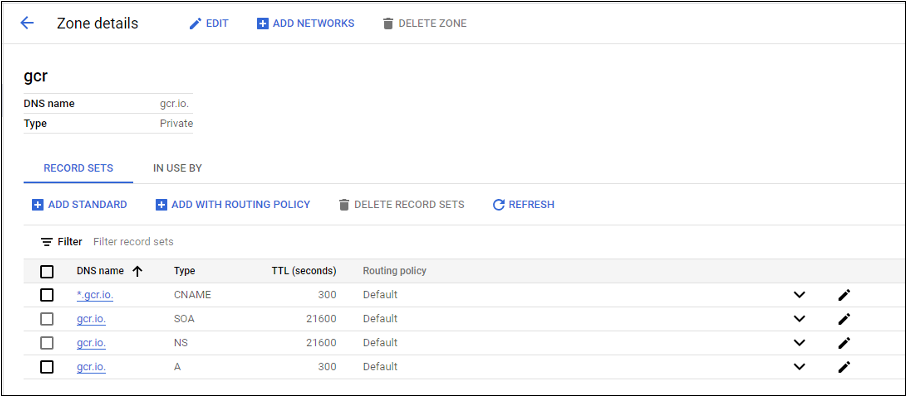
Richten Sie DNS-Zonen für
private.googleapis.comundgcr.ioein, wie unter DNS-Konfiguration beschrieben.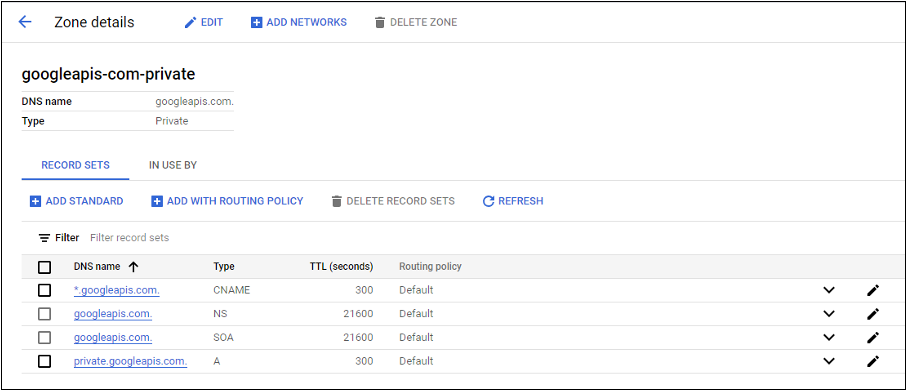
-
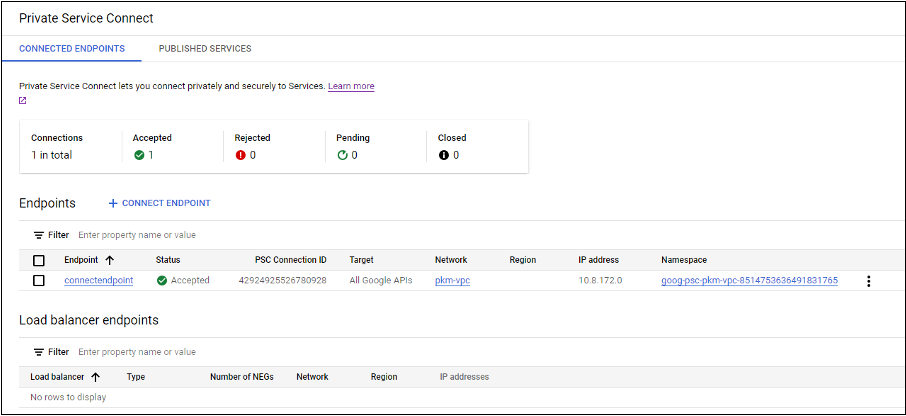
Richten Sie privates Network Address Translation (NAT) ein oder verwenden Sie Private Service Connect. Weitere Informationen finden Sie unter Zugriff auf Google APIs über Endpunkte.
-
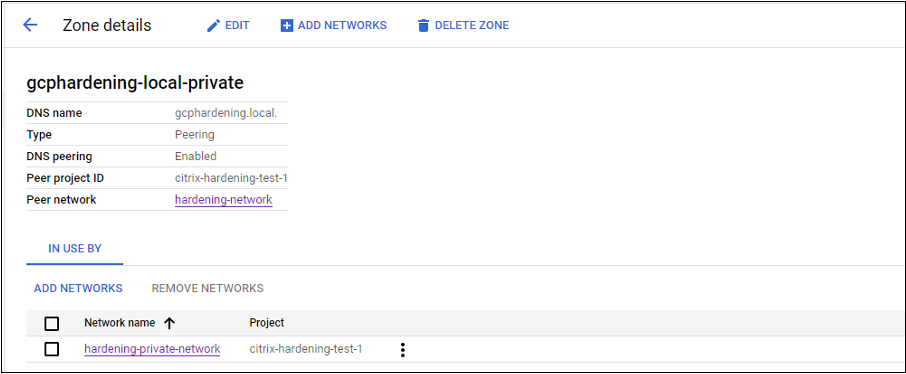
Wenn Sie eine gepeerte VPC verwenden, erstellen Sie ein Cloud DNS-Zonen-Peering zur gepeerten VPC. Weitere Informationen finden Sie unter Eine Peering-Zone erstellen.
-
In VPC Service Controls richten Sie Egress-Regeln ein, damit die APIs und VMs mit dem Internet kommunizieren können. Ingress-Regeln sind optional. Zum Beispiel:
Egress Rule 1
 From:
 Identities:ANY_IDENTITY
 To:
 Projects =
 All projects
 Service =
 Service name: All services
-
Proxy aktivieren
Um den Proxy zu aktivieren, legen Sie die benutzerdefinierten Eigenschaften für die Hostverbindung wie folgt fest:
-
Öffnen Sie ein PowerShell-Fenster vom Delivery Controller-Host aus oder verwenden Sie das Remote PowerShell SDK. Weitere Informationen zum Remote PowerShell SDK finden Sie unter SDKs und APIs.
-
Führen Sie die folgenden Befehle aus:
-
Add-PSSnapin citrix* -
cd XDHyp:\Connections\ -
dir
-
-
Kopieren Sie die
CustomPropertiesvon der Verbindung in einen Editor. -
Fügen Sie die Eigenschaftseinstellung wie folgt hinzu:
-
Im Falle einer Cloud-Bereitstellung (unter Verwendung öffentlicher Pools): Fügen Sie die Eigenschaftseinstellung
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>zuCustomPropertieshinzu, um den Proxy zu aktivieren. Zum Beispiel:<CustomProperties xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://schemas.citrix.com/2014/xd/machinecreation">
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>
</CustomProperties>Erlauben Sie die Eingangsregel für das Cloud Build-Dienstkonto im VPC-Dienstperimeter. Zum Beispiel:Ingress Rule 1
From:
Identities:
<ProjectID>@cloudbuild.gserviceaccount.com
Source > All sources allowed
To:
Projects =
All projects
Services =
Service name: All servicesInformationen zum VPC-Dienstperimeter finden Sie unter Details und Konfiguration des Dienstperimeters. -
Im Falle eines privaten Worker-Pools in einer Cloud-Bereitstellung fügen Sie die Eigenschaftseinstellungen
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>und<Property xsi:type="StringProperty" Name="UsePrivateWorkerPool" Value="True"/>zuCustomPropertieshinzu, um den Proxy zu aktivieren. Zum Beispiel:<CustomProperties xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://schemas.citrix.com/2014/xd/machinecreation">
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>
<Property xsi:type="StringProperty" Name="UsePrivateWorkerPool" Value="True"/>
</CustomProperties>
-
-
Weisen Sie im PowerShell-Fenster den geänderten benutzerdefinierten Eigenschaften eine Variable zu. Zum Beispiel:
$customProperty = '<CustomProperties…</CustomProperties>'. -
Führen Sie
$gcpServiceAccount = "<ENTER YOUR SERVICE ACCOUNT EMAIL HERE>"aus. -
Führen Sie
$gcpPrivateKey = "<ENTER YOUR SERVICE ACCOUNT PRIVATE KEY HERE AFTER REMOVING ALL INSTANCES OF \n >"aus. -
Führen Sie
$securePassword = ConvertTo-SecureString $gcpPrivateKey -AsPlainText -Forceaus. -
Führen Sie Folgendes aus, um eine vorhandene Hostverbindung zu aktualisieren:
Set-Item -PassThru -Path @('XDHyp:\\Connections\\<ENTER YOUR CONNECTION NAME HERE>') -SecurePassword $securePassword -UserName $gcpServiceAccount -CustomProperties $customProperty
Option zur Verwendung des System-Proxys auf Citrix Cloud Connectors für umgeleiteten GCP API-Datenverkehr
Um den gesamten externen Datenverkehr über einen nicht-transparenten Proxy zu leiten, konfigurieren Sie die Hostverbindung mit der benutzerdefinierten Eigenschaft
UseSystemProxyForHypervisorTrafficOnConnectors. Dies leitet den GCP API-Internetverkehr auf Citrix Cloud Connectors über den System-Proxy um. Führen Sie die gleichen Schritte aus, die unter Proxy aktivieren beschrieben sind, um die Hostverbindung mit der benutzerdefinierten Eigenschaft zu konfigurieren. Stellen Sie jedoch sicher, dass Sie die Eigenschaftseinstellung <Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" /> zu CustomProperties hinzufügen, um den Proxy zu aktivieren.
<Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" />
Beispiel:
<CustomProperties xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://schemas.citrix.com/2014/xd/machinecreation">
  <Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>
  <Property xsi:type="StringProperty" Name="UsePrivateWorkerPool" Value="True"/>
 <Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" />
 </CustomProperties>
Hinweis:
Nachdem Sie diese Eigenschaft festgelegt haben, wird der in den
netsh winhttp-Einstellungen der Citrix Cloud Connectors konfigurierte Proxy für den ausgehenden Datenverkehr zum Cloud-Dienstanbieter verwendet.
Globalen und regionalen CMEK-Schlüssel angeben
Hinweis:
Die Unterstützung für CMEK in GCP befindet sich derzeit in der Vorschauphase.
Es gibt zwei Arten von kundenverwalteten Verschlüsselungsschlüsseln (CMEK) in GCP:
-
Regional: Verschlüsselungsschlüssel, die nur von Ressourcen in derselben Region verwendet werden können.
-
Global: Verschlüsselungsschlüssel, die von Ressourcen aus mehreren Regionen verwendet werden können.
Sie können globale oder regionale kundenverwaltete Verschlüsselungsschlüssel (CMEK) aus allen Projekten durchsuchen und verwenden, auf die das Dienstkonto zugreifen kann. Sie können den Schlüssel dann verwenden, um einen CMEK-fähigen MCS-Maschinenkatalog zu erstellen und einen vorhandenen CMEK-fähigen MCS-Maschinenkatalog mit dem Befehl
Set-ProvScheme zu aktualisieren. Informationen zum Erstellen eines CMEK-fähigen Katalogs mit PowerShell finden Sie unter Erstellen eines Katalogs mit CMEK unter Verwendung benutzerdefinierter Eigenschaften.
Für diese Funktion benötigen Sie zusätzliche Berechtigungen für die folgenden beiden Dienstkonten:
-
Das Dienstkonto des aktuellen Projekts, mit dem die Hosting-Verbindung erstellt wird.
-
Der Compute Engine Service Agent des aktuellen Projekts (mit der E-Mail-Adresse:
service-PROJECT_NUMBER@compute-system.iam.gserviceaccount.com). Weitere Informationen finden Sie unter Compute Engine Service Agent.
In Dienstkonten müssen Sie die folgenden Rollen in dem Projekt zuweisen, das die zu verwendenden Kryptoschlüssel enthält (z. B. freigegebenes Projekt):
-
Cloud KMS Viewer
-
Cloud KMS CryptoKey Verschlüsseler/Entschlüsseler
Wenn Sie den Rollen nicht zugewiesen sind, stellen Sie sicher, dass Sie die folgenden Berechtigungen haben:
-
resourcemanager.projects.get
-
cloudkms.keyRings.list
-
cloudkms.keyRings.get
-
cloudkms.cryptoKeys.get
-
cloudkms.cryptoKeys.list
-
cloudkms.cryptoKeyVersions.useToDecrypt
-
cloudkms.cryptoKeyVersions.useToEncrypt
Verschlüsselungsschlüssel auflisten
Sie können die globalen und regionalen Verschlüsselungsschlüssel innerhalb desselben Projekts und aller anderen zugänglichen Projekte mithilfe der PowerShell-Befehle auflisten. Gehen Sie dazu wie folgt vor:
-
Öffnen Sie ein PowerShell-Fenster vom Delivery Controller™-Host oder über Remote-PowerShell.
-
Führen Sie den Befehl
asnp citrix*aus, um Citrix-spezifische PowerShell-Module zu laden. -
Führen Sie den folgenden Befehl aus, um die Verschlüsselungsschlüssel aufzulisten. Beispiel:
-
Um den Inhalt des
encryptionKeys-Ordners aufzulisten:Get-ChildItem XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder -
Um globale Verschlüsselungsschlüssel innerhalb desselben Projekts abzurufen:
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\myglobalkeyring.globalkeyring\myglobalkey.cryptokey -
Um regionale Verschlüsselungsschlüssel innerhalb desselben Projekts abzurufen:
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\regional-ring.keyring\shared-key.cryptokey -
Um globale Verschlüsselungsschlüssel von einem anderen zugänglichen Projekt abzurufen (zum Beispiel: myanotherproject):
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\myanotherproject.project\shared-global-ring.globalkeyring\shared-key.cryptokey -
Um regionale Verschlüsselungsschlüssel von einem anderen zugänglichen Projekt abzurufen (zum Beispiel: myanotherproject):
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\myanotherproject .project.project\shared-uscentral.keyring\shared-uscentral-key.cryptokey
-
Hinweis:
-
Die Erweiterung des Schlüsselring-Inventarelements für einen globalen Schlüsselring ist
.globalkeyring. -
Die ID globaler Schlüsselringe enthält das Wort
global.
Erforderliche GCP-Berechtigungen
Dieser Abschnitt enthält die vollständige Liste der GCP-Berechtigungen. Verwenden Sie den vollständigen Satz von Berechtigungen, wie er in diesem Abschnitt angegeben ist, damit die Funktionalität korrekt funktioniert.
Hinweis:
GCP führt nach April 29, 2024 Änderungen am Standardverhalten und der Verwendung von Dienstkonten von Cloud Build Services ein. Weitere Informationen finden Sie unter Cloud Build Service Account Change. Ihre bestehenden Google-Projekte, bei denen die Cloud Build API vor April 29, 2024 aktiviert wurde, sind von dieser Änderung nicht betroffen. Wenn Sie jedoch das bestehende Verhalten des Cloud Build-Dienstes nach April 29 beibehalten möchten, können Sie die Organisationsrichtlinie erstellen oder anwenden, um die Erzwingung der Einschränkung zu deaktivieren, bevor Sie die API aktivieren. Wenn Sie die neue Organisationsrichtlinie festlegen, können Sie weiterhin die bestehenden Berechtigungen in diesem Abschnitt und die Elemente befolgen, die als Before Cloud Build Service Account Change gekennzeichnet sind. Andernfalls befolgen Sie die bestehenden Berechtigungen und Elemente, die als After Cloud Build Service Account Change gekennzeichnet sind.
Erstellen einer Hostverbindung
-
Mindestberechtigungen, die für das Citrix Cloud-Dienstkonto im Bereitstellungsprojekt erforderlich sind:
compute.instanceTemplates.list
 compute.instances.list
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.list
 compute.zones.list
 resourcemanager.projects.get
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute-Administrator
-
Cloud Datastore-Benutzer
-
-
Zusätzliche Berechtigungen, die für Shared VPC für das Citrix Cloud-Dienstkonto im Shared VPC-Projekt erforderlich sind:
compute.networks.list
 compute.subnetworks.list
 resourcemanager.projects.get
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute Network-Benutzer
-
-
In Dienstkonten müssen Sie die folgenden Rollen in dem Projekt zuweisen, das die Kryptoschlüssel enthält, die Sie verwenden möchten (z. B. ein freigegebenes Projekt):
-
Cloud KMS Viewer
-
Cloud KMS CryptoKey Encrypter/Decrypter
Wenn Sie die Rollen nicht zuweisen, stellen Sie sicher, dass Sie über die folgenden Berechtigungen verfügen:-
resourcemanager.projects.get
-
cloudkms.keyRings.list
-
cloudkms.keyRings.get
-
cloudkms.cryptoKeys.get
-
cloudkms.cryptoKeys.list
-
cloudkms.cryptoKeyVersions.useToDecrypt
-
cloudkms.cryptoKeyVersions.useToEncrypt
-
Energieverwaltung von VMs
Mindestberechtigungen, die für das Citrix Cloud-Dienstkonto im Bereitstellungsprojekt für ausschließlich energieverwaltete Kataloge erforderlich sind:
compute.instanceTemplates.list
 compute.instances.list
 compute.instances.get
 compute.instances.reset
 compute.instances.resume
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.list
 compute.zones.list
 resourcemanager.projects.get
 compute.zoneOperations.get
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:
-
Compute-Administrator
-
Cloud Datastore-Benutzer
Erstellen, Aktualisieren oder Löschen von VMs
-
Mindestberechtigungen, die für das Citrix Cloud-Dienstkonto im Bereitstellungsprojekt erforderlich sind:
cloudbuild.builds.create
 cloudbuild.builds.get
 cloudbuild.builds.list
 compute.acceleratorTypes.list
 compute.diskTypes.get
 compute.diskTypes.list
 compute.disks.create
 compute.disks.createSnapshot
 compute.disks.delete
 compute.disks.get
 compute.disks.list
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.firewalls.create
 compute.firewalls.delete
 compute.firewalls.list
 compute.globalOperations.get
 compute.images.create
 compute.images.delete
 compute.images.get
 compute.images.list
 compute.images.setLabels
 compute.images.useReadOnly
 compute.instanceTemplates.create
 compute.instanceTemplates.delete
 compute.instanceTemplates.get
 compute.instanceTemplates.list
 compute.instanceTemplates.useReadOnly
 compute.instances.attachDisk
 compute.instances.create
 compute.instances.delete
 compute.instances.detachDisk
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.reset
 compute.instances.resume
 compute.instances.setDeletionProtection
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setServiceAccount
 compute.instances.setTags
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.machineTypes.get
 compute.machineTypes.list
 compute.networks.list
 compute.networks.updatePolicy
 compute.nodeGroups.list
 compute.nodeTemplates.get
 compute.projects.get
 compute.regions.list
 compute.snapshots.create
 compute.snapshots.delete
 compute.snapshots.list
 compute.snapshots.get
 compute.snapshots.setLabels
 compute.snapshots.useReadOnly
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.zoneOperations.get
 compute.zoneOperations.list
 compute.zones.get
 compute.zones.list
 iam.serviceAccounts.actAs
 resourcemanager.projects.get
 storage.buckets.create
 storage.buckets.delete
 storage.buckets.get
 storage.buckets.list
 storage.buckets.update
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
 compute.networks.get
 compute.resourcePolicies.use
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute-Administrator
-
Speicher-Administrator
-
Cloud Build-Editor
-
Dienstkontobenutzer
-
Cloud Datastore-Benutzer
-
-
Zusätzliche Berechtigungen, die für Shared VPC für das Citrix Cloud-Dienstkonto im Shared VPC-Projekt erforderlich sind, um eine Hosting-Einheit unter Verwendung von VPC und Subnetzwerk aus dem Shared VPC-Projekt zu erstellen:
compute.firewalls.list
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.zones.list
 resourcemanager.projects.get
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute-Netzwerknutzer
-
Cloud Datastore-Nutzer
Mindestberechtigungen, die beim Herunterladen der Vorbereitungsanweisungsdisk auf MCS erforderlich sind:-
(Vor der Änderung des Cloud Build-Dienstkontos): Weisen Sie diese Berechtigungen dem Cloud Build-Dienstkonto im Bereitstellungsprojekt zu.
-
(Nach der Änderung des Cloud Build-Dienstkontos): Weisen Sie diese Berechtigungen dem Cloud Compute-Dienstkonto im Bereitstellungsprojekt zu.
compute.disks.create
 compute.disks.delete
 compute.disks.get
 compute.disks.list
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.images.get
 compute.images.list
 compute.images.useReadOnly
 compute.instances.create
 compute.instances.delete
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setServiceAccount
 compute.machineTypes.list
 compute.networks.get
 compute.networks.list
 compute.projects.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.subnetworks.useExternalIp
 compute.zoneOperations.get
 compute.zones.list
 iam.serviceAccounts.actAs
 logging.logEntries.create
 pubsub.topics.publish
 resourcemanager.projects.get
 source.repos.get
 source.repos.list
 storage.buckets.create
 storage.buckets.get
 storage.buckets.list
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Cloud Build-Dienstkonto (Nach der Änderung des Cloud Build-Dienstkontos ist es das Cloud Compute-Dienstkonto)
-
Compute-Instanzadministrator
-
Dienstkontonutzer
-
-
Mindestberechtigungen, die für das Cloud Compute-Dienstkonto im Bereitstellungsprojekt vom Google Cloud Build-Dienst beim Herunterladen der Vorbereitungsanweisungsdisk auf MCS erforderlich sind:
resourcemanager.projects.get
 storage.objects.create
 storage.objects.get
 storage.objects.list
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute-Netzwerknutzer
-
Speicherkontonutzer
-
Cloud Datastore-Nutzer
Zusätzliche Berechtigungen, die für Shared VPC beim Herunterladen der Vorbereitungsanweisungsdisk auf MCS erforderlich sind:-
(Vor der Änderung des Cloud Build-Dienstkontos): Weisen Sie diese Berechtigungen dem Cloud Build-Dienstkonto im Bereitstellungsprojekt zu.
-
(Nach der Änderung des Cloud Build-Dienstkontos): Weisen Sie diese Berechtigungen dem Cloud Compute-Dienstkonto im Bereitstellungsprojekt zu.
compute.firewalls.list
 compute.networks.list
 compute.subnetworks.list
 compute.subnetworks.use
 resourcemanager.projects.get
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute-Netzwerkbenutzer
-
Speicherkontobenutzer
-
Cloud Datastore-Benutzer
-
-
Zusätzliche Berechtigungen, die für den Cloud Key Management Service (KMS) für das Citrix Cloud-Dienstkonto im Bereitstellungsprojekt erforderlich sind:
cloudkms.cryptoKeys.get
 cloudkms.cryptoKeys.list
 cloudkms.keyRings.get
 cloudkms.keyRings.list
Die folgenden von Google definierten Rollen verfügen über die oben aufgeführten Berechtigungen:-
Compute KMS-Betrachter
-
Allgemeine Berechtigungen
Im Folgenden sind die Berechtigungen für das Citrix Cloud-Dienstkonto im Bereitstellungsprojekt für alle in MCS unterstützten Funktionen aufgeführt. Diese Berechtigungen bieten die beste Kompatibilität für die Zukunft:
resourcemanager.projects.get
 cloudbuild.builds.create
 cloudbuild.builds.get
 cloudbuild.builds.list
 compute.acceleratorTypes.list
 compute.diskTypes.get
 compute.diskTypes.list
 compute.disks.create
 compute.disks.createSnapshot
 compute.disks.delete
 compute.disks.get
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.firewalls.create
 compute.firewalls.delete
 compute.firewalls.list
 compute.globalOperations.get
 compute.images.create
 compute.images.delete
 compute.images.get
 compute.images.list
 compute.images.setLabels
 compute.images.useReadOnly
 compute.instanceTemplates.create
 compute.instanceTemplates.delete
 compute.instanceTemplates.get
 compute.instanceTemplates.list
 compute.instanceTemplates.useReadOnly
 compute.instances.attachDisk
 compute.instances.create
 compute.instances.delete
 compute.instances.detachDisk
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.reset
 compute.instances.resume
 compute.instances.setDeletionProtection
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setTags
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.instances.update
 compute.instances.updateAccessConfig
 compute.instances.updateDisplayDevice
 compute.instances.updateSecurity
 compute.instances.updateShieldedInstanceConfig
 compute.instances.updateShieldedVmConfig
 compute.machineTypes.get
 compute.machineTypes.list
 compute.networks.list
 compute.networks.updatePolicy
 compute.nodeGroups.list
 compute.nodeTemplates.get
 compute.projects.get
 compute.regions.list
 compute.snapshots.create
 compute.snapshots.delete
 compute.snapshots.list
 compute.snapshots.get
 compute.snapshots.setLabels
 compute.snapshots.useReadOnly
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.subnetworks.useExternalIp
 compute.zoneOperations.get
 compute.zoneOperations.list
 compute.zones.get
 compute.zones.list
 resourcemanager.projects.get
 storage.buckets.create
 storage.buckets.delete
 storage.buckets.get
 storage.buckets.list
 storage.buckets.update
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
 cloudkms.cryptoKeys.get
 cloudkms.cryptoKeys.list
 cloudkms.keyRings.get
 cloudkms.keyRings.list
 compute.disks.list
 compute.instances.setServiceAccount
 compute.networks.get
 compute.networks.use
 compute.networks.useExternalIp
 iam.serviceAccounts.actAs
 compute.resourcePolicies.use
 cloudkms.cryptoKeyVersions.useToDecrypt
 cloudkms.cryptoKeyVersions.useToEncrypt
Nächste Schritte
-
Wenn Sie sich im anfänglichen Bereitstellungsprozess befinden, lesen Sie Maschinenkataloge erstellen.
-
Spezifische Informationen zur Google Cloud Platform (GCP) finden Sie unter Einen Google Cloud Platform-Katalog erstellen.