Adaptiver Zugriff basierend auf dem Benutzer-Netwerkstandort
Die Citrix® StoreFront Cloud Adaptive Access-Funktion verwendet eine erweiterte Richtlinieninfrastruktur, um den Zugriff auf Citrix DaaS™ basierend auf dem Benutzer-Netwerkstandort zu ermöglichen. Der Standort wird anhand des IP-Adressbereichs oder der Subnetzadressen definiert.
Administratoren können Richtlinien definieren, um virtuelle Apps und Desktops basierend auf dem Benutzer-Netwerkstandort aufzulisten oder nicht aufzulisten. Administratoren können auch die Benutzeraktionen steuern, indem sie den Zugriff auf die Zwischenablage, Drucker, Clientlaufwerkszuordnung usw. basierend auf dem Benutzer-Netwerkstandort aktivieren oder deaktivieren. Administratoren können beispielsweise Richtlinien so einrichten, dass Benutzer, die von zu Hause aus auf die Ressourcen zugreifen, nur eingeschränkten Zugriff auf Anwendungen haben und Benutzer, die von Zweigstellen aus auf die Ressourcen zugreifen, vollen Zugriff haben.
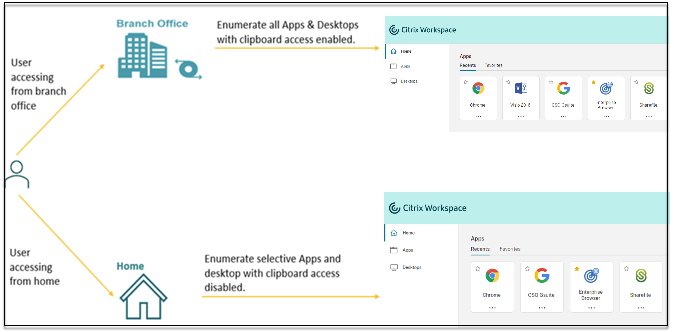
Ein Administrator kann die folgenden Richtlinien für den Zugriff auf die Anwendungen implementieren:
- Nur wenige sensible Anwendungen vom Unternehmensstandort oder von den Zweigstellen aus auflisten.
- Sensible Anwendungen nicht auflisten, wenn die Mitarbeiter vom externen Netzwerk aus auf den Workspace zugreifen.
- Druckerzugriff von den Zweigstellen aus deaktivieren.
- Zugriff auf die Zwischenablage und Druckerzugriff deaktivieren, wenn sich die Benutzer außerhalb des Unternehmensnetzwerks befinden.
Berechtigungen
Die Adaptive Access-Funktion ist als Teil der Universal Hybrid Multi Cloud License (UHMC) und der Platform License (CPL) verfügbar. Weitere Informationen finden Sie unter https://www.citrix.com/buy/licensing/product.html.
Voraussetzungen
-
Stellen Sie sicher, dass die Funktion Adaptive Access aktiviert ist (StoreFront Cloud > Access > Adaptive Access). Einzelheiten finden Sie unter Adaptive Access-Funktion aktivieren.
Wenn der adaptive Zugriff aktiviert ist, werden die DaaS-Zugriffsrichtlinien aktualisiert, um die Option Verbindungen über Citrix Gateway zu verwenden.
Hinweis:
NetScaler® Gateway ist erforderlich, um Smart Access-Tags in DaaS-Zugriffsrichtlinien hinzuzufügen. Da DaaS jedoch Tags von den Diensten Device Posture, Adaptive Access und Adaptive Authentication verwendet, ist es nicht notwendig, ein konfiguriertes NetScaler Gateway in Ihrer Einrichtung zu haben.
-
Verständnis von Standort-Tags. Weitere Informationen finden Sie unter Netwerkstandort-Tags.
Hinweise
Die folgenden Punkte sind nur anwendbar, wenn Sie die Anwendungsaufzählung basierend auf dem Standort einschränken möchten. Wenn Sie adaptiven Zugriff verwenden möchten, um Benutzerkontrollen wie das Deaktivieren des Zwischenablagezugriffs, der Druckerumleitung oder der Clientlaufwerkszuordnung basierend auf dem Netwerkstandort einzuschränken, können Sie diese Richtlinien ignorieren.
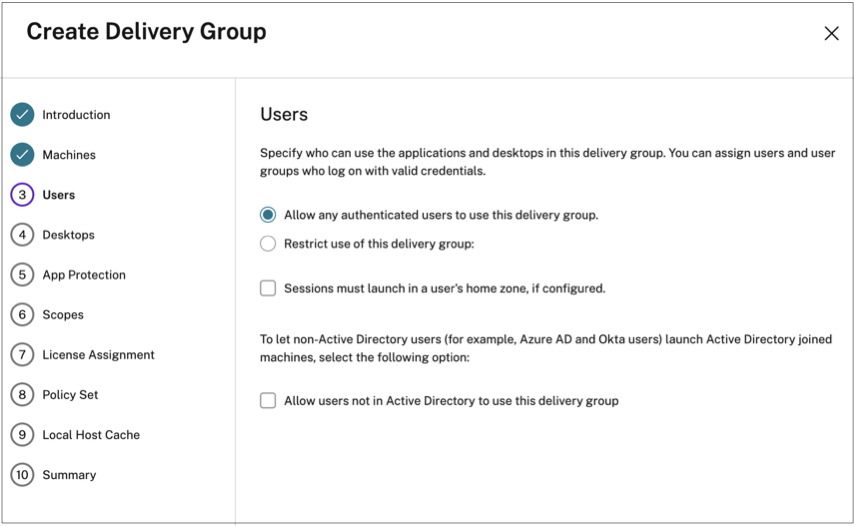
- Wenn Sie Citrix DaaS selektiv basierend auf dem Netwerkstandort aufzählen möchten, muss die Benutzerverwaltung für diese Bereitstellungsgruppen mithilfe von Citrix Studio-Richtlinien anstelle des Workspaces erfolgen. Wählen Sie beim Erstellen einer Bereitstellungsgruppe in den Benutzereinstellungen entweder Nutzung dieser Bereitstellungsgruppe einschränken oder Allen authentifizierten Benutzern die Nutzung dieser Bereitstellungsgruppe erlauben. Dadurch können Sie den adaptiven Zugriff auf der Registerkarte Zugriffsrichtlinie unter Bereitstellungsgruppe konfigurieren.
-
Änderungen an der Direct Workload Connection, wenn adaptiver Zugriff aktiviert ist.
- Das Feld Standort-Tags ist sichtbar unter Citrix Cloud™ > Network Locations > Netwerkstandort hinzufügen > Standort-Tags.
- Bestehende Direct Workload Connection-Richtlinien funktionieren wie vorgesehen.
- Neue Richtlinien müssen im Network Locations-Dienst (ohne Definition von Tags) und auch in der Bereitstellungsgruppe erstellt werden. Darüber hinaus muss der Netzwerkverbindungstyp Intern sein.
- Für neue Richtlinien für Direct Workload Connection mit Tags müssen Tags im Network Locations-Dienst definiert werden, und dieselben Tags müssen auch in der Bereitstellungsgruppe oder Zugriffsrichtlinie in DaaS Studio definiert werden. Darüber hinaus muss der Netzwerkverbindungstyp Intern sein. Standort-Tags sind für Direct Workload Connection nicht relevant.
-
Folgendes wird zum Testen Ihrer Citrix DaaS-Bereitstellung empfohlen.
- Identifizieren Sie eine Test-Bereitstellungsgruppe oder erstellen Sie eine Bereitstellungsgruppe, um diese Funktion zu implementieren.
- Erstellen Sie eine Richtlinie oder identifizieren Sie eine Richtlinie, die mit einer Test-Bereitstellungsgruppe verwendet werden kann.
Adaptive Access-Funktion aktivieren
- Melden Sie sich bei Citrix Cloud an.
- Wählen Sie StoreFront Cloud aus dem Hamburger-Menü aus.
- Der Schalter für Adaptive Access ist standardmäßig deaktiviert. Aktivieren Sie den Schalter für Adaptive Access.
- Klicken Sie in der Bestätigungsmeldung auf Ja, adaptiven Zugriff aktivieren.
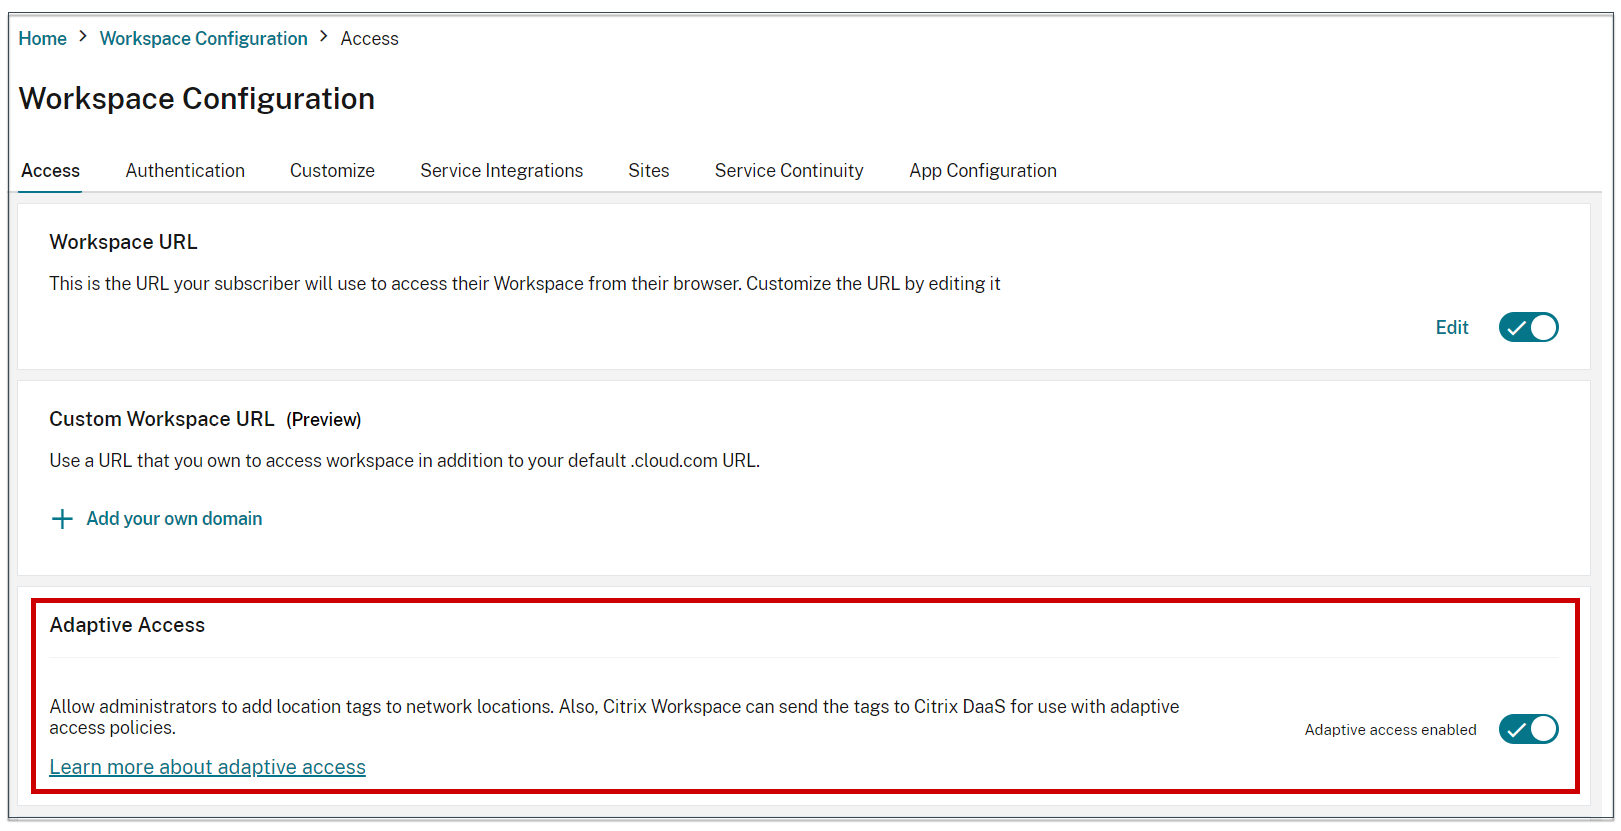
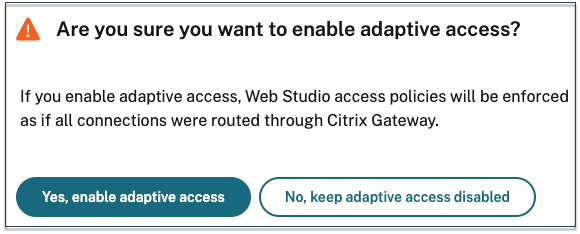
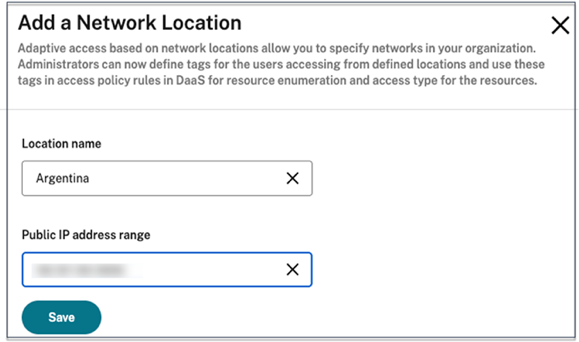
Wenn der adaptive Zugriff aktiviert ist, können Sie die Standort-Tags für den adaptiven Zugriff definieren (Citrix Cloud > Netzwerkstandorte > Netwerkstandort hinzufügen > Standort-Tags).
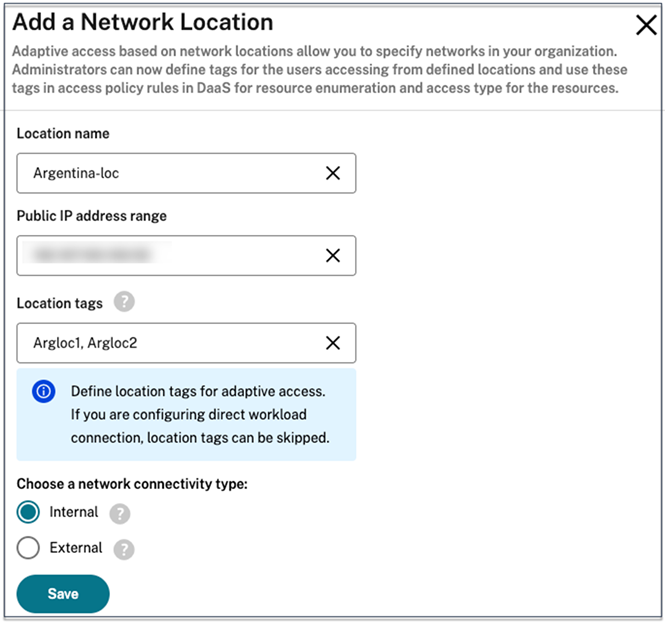
Wenn Adaptive Access deaktiviert ist, können Sie keinen Netwerkstandort hinzufügen. Standort-Tags sind in diesem Fall nicht anwendbar.
Wichtig:
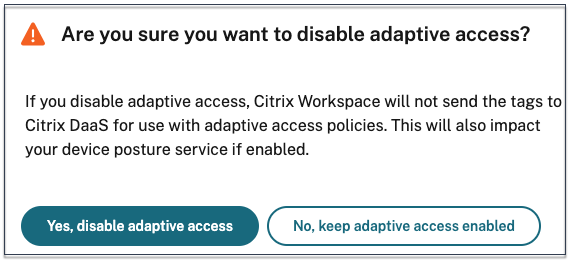
Wenn Sie versuchen, die Funktion für adaptiven Zugriff zu deaktivieren, wird die folgende Meldung angezeigt. Beachten Sie, dass Workspace die Tags nicht an DaaS für den adaptiven Zugriff sendet, wenn die Funktion deaktiviert ist.
Adaptiven Zugriff konfigurieren
Betrachten Sie ein Szenario, in dem ein Administrator die Zugriffskontrolle basierend auf den Netzwerkstandorten der Benutzer (z. B. Büro und Zuhause) durchsetzen muss. Der Administrator muss auch intelligente Kontrollen wie Zwischenablagebeschränkungen für Benutzer durchsetzen, die von zu Hause aus arbeiten. Um dieses Szenario mit adaptivem Zugriff zu erreichen, muss der Administrator 2 Bereitstellungsgruppen basierend auf dem Netzwerk des Benutzers erstellen:
- Adaptive Access Bereitstellungsgruppe für BranchOffice mit Anwendungen, die für Benutzer in Zweigstellen relevant sind.
- WFH Bereitstellungsgruppe für WorkFromHome mit Anwendungen, die für Heim-/Remote-Benutzer relevant sind.
Nachdem die Bereitstellungsgruppen erstellt wurden, sind die folgenden übergeordneten Schritte zur Konfiguration des adaptiven Zugriffs basierend auf Netzwerkstandorten erforderlich:
- Tags definieren und die Netwerkstandort-Richtlinien konfigurieren.
- Die definierten Tags in Bereitstellungsgruppen für die Anwendungsaufzählung verwenden und/oder intelligente Steuerelemente für Anwendungen erzwingen.
- Intelligente Steuerelemente für Anwendungen erzwingen (optional).
Netwerkstandort-Tags für standortbasierten Zugriff definieren
Der erste Schritt besteht darin, Tags für Benutzer basierend auf ihren Standorten zu definieren: Büro oder Zuhause.
- BRANCHOFFICE: Dieses Tag muss Benutzern zugewiesen werden, die sich aus dem Büronetzwerk verbinden. Diese Benutzer haben vollen Zugriff auf alle ihnen zur Verfügung stehenden Anwendungen.
- WORKFROMHOME: Dieses Tag muss Benutzern zugewiesen werden, die remote arbeiten. Diese Benutzer haben eingeschränkten Zugriff auf Anwendungen und bestimmte Funktionen (wie die Zwischenablagefunktion).
Weitere Informationen zu Tags finden Sie unter Netwerkstandort-Tags.
Nachdem Sie die Bereitstellungsgruppen und die entsprechenden Tags basierend auf dem Benutzerstandort erstellt haben, können Sie mit der Konfiguration der Netwerkstandort-Richtlinie fortfahren.
Die Netwerkstandort-Richtlinien konfigurieren
Definieren Sie Netwerkstandort-Richtlinienregeln für den Standort Ihres Benutzers, indem Sie die öffentliche Quell-IP-Adresse und das Standort-Tag angeben.
- Melden Sie sich bei Citrix Cloud an.
- Wählen Sie Netzwerkstandorte aus dem Hamburger-Menü. Stellen Sie sicher, dass die Umschaltfläche für adaptiven Zugriff aktiviert ist. Andernfalls wird die Benutzeroberfläche für die direkte Workload-Verbindung angezeigt.
-
Klicken Sie auf Netwerkstandort hinzufügen.
-
Standortname: Geben Sie einen geeigneten Namen für die Richtlinie ein.
Beispiel: BRANCHOFFICE oder WORKFROMHOME
-
Öffentlicher IP-Adressbereich: Definieren Sie den öffentlichen IP-Adressbereich für Ihr Netzwerk.
Beispiel: 192.0.2.10 - 192.0.2.30
-
Standort-Tags: Definieren Sie Tags für Ihren Standort. Dies kann ein Name sein, der sich auf Ihren Standort bezieht. Diese Tags werden verwendet, um die Richtlinien für adaptiven Zugriff in Citrix Studio zu konfigurieren. Weitere Informationen finden Sie unter Tags in Citrix Studio definieren.
Beispiel: BRANCHOFFICE oder WORKFROMHOME
-
Konnektivitätstyp: Definieren Sie den Anwendungstarttyp.
Intern – Gateway für den Anwendungsstart umgehen. Extern – Citrix Gateway-Dienst oder herkömmliches Gateway für den Anwendungsstart verwenden.
-
- Klicken Sie auf Speichern.
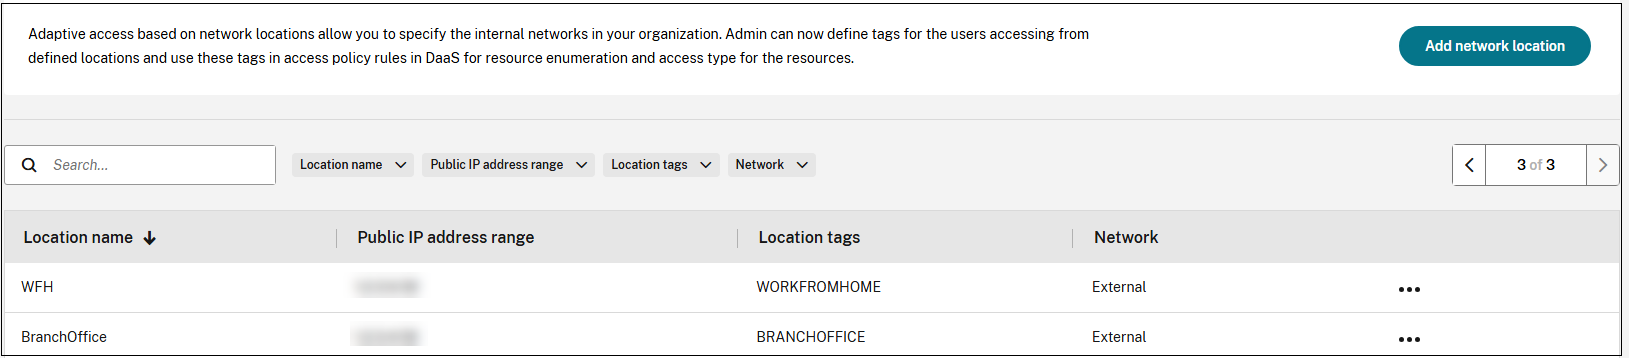
Sie können diese Tags nun in DaaS Studio verwenden, um adaptiven Zugriff zu aktivieren.
Hinweis:
- Wenn Netwerkstandort-Tags den Bereitstellungsgruppen nicht zugewiesen sind, erhalten die Benutzer uneingeschränkten Zugriff auf alle Anwendungen in den Bereitstellungsgruppen für adaptiven Zugriff und WFH. Dies kann zu Szenarien führen, in denen Benutzer unbeabsichtigt auf bestimmte Anwendungen zugreifen, für die sie nicht autorisiert sind. Das Zuweisen von Standort-Tags zu Bereitstellungsgruppen stellt sicher, dass der Zugriff basierend auf dem Netwerkstandort der Benutzer kontrolliert wird.
- Beim Definieren der Standort-Tags stellen Sie sicher, dass Sie nur den bevorzugten Tag-Namen ohne das Präfix „LOCATION_TAG“ eingeben, zum Beispiel BRANCHOFFICE. Beim Definieren von Tags in Citrix Studio müssen Sie dem Tag-Namen jedoch das Präfix „LOCATION_TAG“ voranstellen. Zum Beispiel „LOCATION_TAG_BRANCHOFFICE“.
Verwenden Sie die definierten Tags in Bereitstellungsgruppen für die Anwendungsaufzählung
- Melden Sie sich bei Citrix Cloud an.
- Klicken Sie auf der Kachel Citrix DaaS auf Verwalten.
- Erstellen Sie eine Bereitstellungsgruppe. Weitere Informationen finden Sie unter Bereitstellungsgruppen erstellen.
- Wählen Sie die von Ihnen erstellte Bereitstellungsgruppe aus und klicken Sie auf Bereitstellungsgruppe bearbeiten.
- Klicken Sie auf Zugriffsrichtlinie.
-
Für Kunden, die adaptiven Zugriff verwenden, führen Sie die folgenden Schritte aus, um den Zugriff für eine Bereitstellungsgruppe nur auf interne Netzwerke zu beschränken:
- Klicken Sie mit der rechten Maustaste auf die Bereitstellungsgruppe und wählen Sie Bearbeiten.
- Wählen Sie die Zugriffsrichtlinie im linken Bereich aus.
-
Klicken Sie auf das Bearbeitungssymbol, um die Standardrichtlinie für Citrix Gateway-Verbindungen zu ändern.
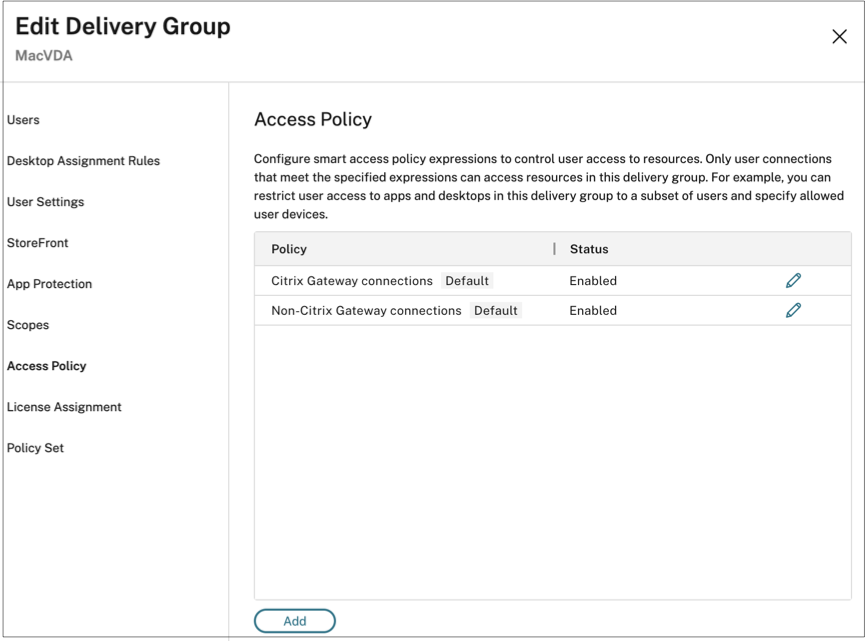
-
Wählen Sie auf der Seite Richtlinie bearbeiten die Option Verbindungen, die die folgenden Kriterien erfüllen, wählen Sie Beliebig abgleichen und fügen Sie dann die Kriterien hinzu.
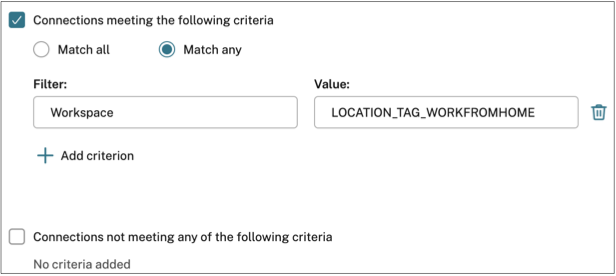
Geben Sie für WorkFromHome-Benutzer die folgenden Werte im jeweiligen Delivery Controller ein.
Filter: Workspace
Wert: LOCATION_TAG_WORKFROMHOME
Geben Sie für BranchOffice-Benutzer die folgenden Werte im jeweiligen Delivery Controller ein.
Filter: Workspace
Wert: LOCATION_TAG_BRANCHOFFICE
Hinweis:
- Stellen Sie sicher, dass Sie im Feld Wert den korrekten Namen des Standort-Tags eingeben, den Sie beim Erstellen von Netwerkstandort-Richtlinien definiert haben, mit dem Präfix „LOCATION_TAG“. Wenn Sie beispielsweise das Standort-Tag als „BRANCHOFFICE“ definiert haben, müssen Sie „LOCATION_TAG_BRANCHOFFICE“ in das Feld Wert eingeben. Die Netwerkstandort-Tags in Delivery Groups müssen in Großbuchstaben eingegeben werden, unabhängig davon, wie sie in der Netwerkstandort-Richtlinie definiert wurden. Details zur Konfiguration von Standort-Tags finden Sie unter Konfigurieren von Netwerkstandort-Richtlinien.
- Die Netwerkstandort-Tags in Delivery Groups müssen in Großbuchstaben eingegeben werden, unabhängig davon, wie sie in der Netwerkstandort-Richtlinie definiert wurden. Details zur Konfiguration von Standort-Tags finden Sie unter Konfigurieren der Netwerkstandort-Richtlinien.
(Optional) Smart Controls für Anwendungen erzwingen
Zusätzlich zur Einschränkung des Zugriffs mithilfe von Netwerkstandort-Tags können Administratoren auch Smart Controls für Anwendungen erzwingen. In diesem Beispiel ist die Client-Zwischenablagenumleitung für Benutzer vom Standort WorkFromHome deaktiviert.
- Melden Sie sich bei Citrix DaaS an.
- Navigieren Sie zu Richtlinien und klicken Sie auf Richtlinie erstellen.
- Wählen Sie Client-Zwischenablagenumleitung aus und klicken Sie dann auf Verbieten.
- Klicken Sie auf Weiter.
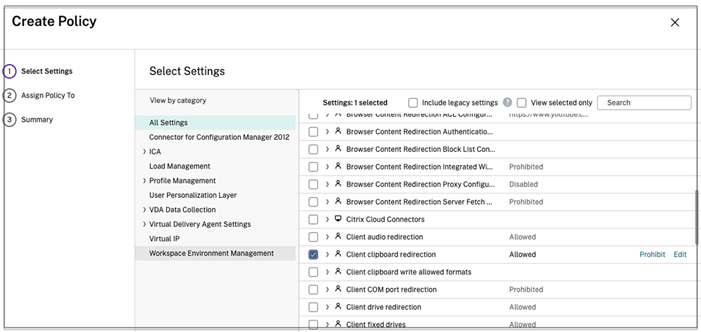
- Wählen Sie auf der Seite Richtlinie zuweisen an die Option Zugriffssteuerung.
-
Definieren Sie die folgenden Werte für die Richtlinie:
- Modus: Zulassen
- Verbindungstyp: Mit Citrix Gateway
- Gateway-Farmname: Workspace
- Zugriffsbedingung: LOCATION_TAG_WORKFROMHOME (alles in Großbuchstaben)
Modus und Farm(/en-us/citrix-daas/media/daas-nls-mode-farm.png)
- Klicken Sie auf Weiter.
- Geben Sie einen Namen für die Richtlinie ein und fügen Sie eine Richtlinienbeschreibung hinzu.
- Klicken Sie auf Fertig stellen.
Benutzer vom Standort WORKFROMHOME können nicht auf die Zwischenablage ihrer gestarteten Ressourcen zugreifen.
Netwerkstandort-Tags
Der Dienst für Netzwerkstandorte stellt die folgenden Tags bereit.
-
Standard-Tags: Diese Tags werden im Dienst für Netzwerkstandorte definiert. Die folgenden Standard-Tags sind verfügbar.
- LOCATION_internal: Tag, der standardmäßig gesendet wird, wenn der Netzwerkverbindungstyp als Intern festgelegt ist, während ein Netwerkstandort definiert wird.
- LOCATION_external: Tag, der standardmäßig gesendet wird, wenn der Netzwerkverbindungstyp beim Definieren eines Netwerkstandort als External festgelegt ist.
- LOCATION_undefined: Tag, der für eine IP-Adresse gesendet wird, die nicht in der Richtlinie definiert ist, aber über den Netzwerkstandortdienst eingeht. Der Start für diese Benutzer ist derselbe wie in der Ressourcengruppe definiert.
- Benutzerdefinierte Tags: Administratoren können benutzerdefinierte Tagnamen in den Richtlinien definieren. Beispiel: home, Office, BRANCH
Hinweis:
Stellen Sie beim Definieren von Tags für den Netwerkstandort-Dienst Folgendes sicher:
Die Standard-Tags beginnen immer mit dem Präfix „LOCATION_
<tag name>. Zum Beispiel LOCATION_INTERNAL.Die benutzerdefinierten Tags beginnen immer mit dem Präfix „LOCATION_TAG
<tag name>. Zum Beispiel LOCATION_TAG_OFFICE.Beim Definieren von Tags in den Bereitstellungsgruppen müssen die Tags in Großbuchstaben eingegeben werden.
Standard-Tags: LOCATION_INTERNAL, LOCATION_EXTERNAL, LOCATION_UNDEFINED
Benutzerdefinierte Tags: LOCATION_TAG_OFFICE, LOCATION_TAG_HOME
Die folgende Tabelle fasst die Richtlinien und Tags für das zuvor erwähnte Szenario zusammen.
| Standort | Richtlinie | Benutzerdefiniertes Tag | Standard-Tag | Tag zur Verwendung in der DaaS-Bereitstellungsgruppe | Tags zur Verwendung in der Smart Access-Richtlinie |
|---|---|---|---|---|---|
| WFH | WFH | WORKFROMHOME | LOCATION_EXTERNAL | LOCATION_WORKFROMHOME und/oder LOCATION_EXTERNAL | LOCATION_WORKFROMHOME und/oder LOCATION_EXTERNAL |
| BranchOffice | BranchOffice | BRANCHOFFICE | LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE und/oder LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE und/oder LOCATION_EXTERNAL |
| Sonstige | Nicht definiert | Nicht definiert | LOCATION_UNDEFINED | LOCATION_UNDEFINED | LOCATION_UNDEFINED |
Bekannte Probleme
Wenn Sie die Adaptive Access-Funktion deaktivieren, nachdem sie aktiviert und die Regeln festgelegt wurden (Tags und Konnektivitätstyp), werden die Standorte nicht von der Seite „Netzwerkstandorte“ entfernt, obwohl die Spalten für Standort-Tags und Konnektivitätstyp ausgeblendet sind. Diese Standorte sind jedoch im Backend deaktiviert. Dies ist ein kosmetisches Problem.
Sitzungsaufzeichnungsrichtlinien basierend auf Tags konfigurieren
Sitzungsaufzeichnung ermöglicht es Organisationen, die Bildschirmaktivität von Benutzern in virtuellen Sitzungen aufzuzeichnen. Sie können Tags, einschließlich Netwerkstandort-Tags, angeben, wenn Sie eine benutzerdefinierte Sitzungsaufzeichnungsrichtlinie, eine Ereigniserkennungsrichtlinie oder eine Ereignisreaktionsrichtlinie erstellen. Ein Beispiel finden Sie unter Benutzerdefinierte Aufzeichnungsrichtlinie erstellen.