Citrix DaaS™ クイックデプロイ (Amazon WorkSpaces Core バンドル向け)
はじめに
この記事では、Citrix® for Amazon WorkSpaces Core を使用して展開を準備および作成する方法について説明します。Amazon WorkSpaces Core は Amazon Web Services (AWS) に存在します。
以下は、AWS の実装と Citrix DaaS を使用したその管理の表現です。
AWS アーキテクチャ(/en-us/citrix-daas/media/aws-architecture.png)
展開の準備と作成
Quick Deploy インターフェイスの展開チェックリストには、手順 1~6 へのリンクが含まれています。
- 開始する前に、Citrix Cloud および AWS の前提条件を完了します。
- Citrix Cloud でリソースの場所を作成します。(この手順は前提条件としても含まれています。)
- AWS アカウントを接続します。この手順により、Citrix DaaS が AWS に接続するための権限が有効になります。
- ディレクトリ接続を作成します。この手順により、組織の Active Directory へのアクセスを許可する接続が構成されます。
- イメージをインポートします。この手順により、ユーザー向けのデスクトップエクスペリエンスを作成できます。
- 展開を作成します。この手順では、展開するマシンと、ストアを通じてそれらにアクセスできるユーザーを指定します。
開始する前に
展開の準備と作成を開始する前に、以下のタスクを完了していることを確認してください。
例外が1つあります。Citrix Cloudでリソースの場所を作成することは、前提条件として記載されています。これは展開チェックリストの最初のプロシージャでもあります。したがって、前提条件の一部としてリソースの場所を作成した場合は、チェックリストのそのプロシージャをスキップしてください。同様に、以前に実行しなかった場合は、チェックリストのそのプロシージャを完了してください。
Citrix Cloudで完了する必要がある前提条件
- (/ja-jp/citrix-cloud/overview/signing-up-for-citrix-cloud/signing-up-for-citrix-cloud.html#what-is-a-citrix-account)を作成し、Citrix DaaSをサブスクライブします。
- (/ja-jp/citrix-cloud/citrix-cloud-resource-locations/resource-locations.html)を作成します。(このプロシージャは、Quick Deployインターフェイスにもリンクされています。)
AWSで完了する必要がある前提条件
- AWSユーザーアカウントを作成します。アカウントには以下が必要です。
- Citrix APIクライアントのロール権限。
- プログラムによるアクセス権限。詳細については、(/ja-jp/citrix-daas/install-configure/amazon-workspaces-core#aws-account-programmatic-access-permissions)を参照してください。
- workspaces_DefaultRoleロールを作成します。詳細については、workspaces_DefaultRoleロールの作成を参照してください。
- アクティブディレクトリで:
- AD Connectorオプションを使用して情報を保存および管理します。詳細については、AD Connectorを参照してください。
- VMが作成されるOUを作成します。そのOUには、Cloud ConnectorおよびCitrix Cloudとの通信のためのCitrixポリシーが必要です。詳細については、「リファレンス」セクションを参照してください。
- Citrix Cloud Connector™構成のグループポリシーを設定します。
- Citrixが提供する最新のグループポリシー管理コンソール(CitrixGroupPolicyManagement_64.msi)をCitrixダウンロードサイトからダウンロードします。
- MSIをインストールします(そのマシンにはVisual Studio 2015ランタイムがインストールされている必要があります)。次に、(/ja-jp/citrix-virtual-apps-desktops/policies/reference/virtual-delivery-agent-policy-settings.html#controllers)を含む(/ja-jp/citrix-virtual-apps-desktops/policies.html)を作成します。この設定は、Cloud Connectorのアドレスを指定します。
- 既存のNATゲートウェイを作成または使用します。詳細については、NAT gatewayを参照してください。
- Citrix Cloud Connectorが展開されたVMと通信できるように、既存のセキュリティグループを1つ以上作成または使用します。詳細については、Control traffic to your AWS resources using security groupsを参照してください。
-
専用テナンシーでWindows 10またはWindows 11のデスクトップイメージを使用するには、アカウントのBYOLを設定します。この手順は、アカウントを接続した後で完了できます。詳細については、Set up BYOL for your accountを参照してください。
注:
Windows 10 NおよびWindows 11 NバージョンはBYOLではサポートされていません。
- BYOLを使用する予定がある場合は、十分なWindows 10またはWindows 11ライセンスがあることを確認してください。詳細については、Bring Your Own Windows desktop licensesを参照してください。
- Amazon WorkSpaces CoreにCitrix DaaSを使用すると、Amazon WorkSpaces CoreのBring Your Own Protocol(BYOP)機能が自動的に有効になります。
一般的な準備
開始する前に各手順を確認してください。利点:これにより、プロセスを簡単に完了できます。
リソースの場所を作成する
Citrix Cloudでリソースの場所を作成します。
- リソースの場所には、Citrix Cloudと通信する2つ以上のCloud Connectorが含まれています。Cloud Connectorをインストールするサーバーは、EC2 VPC内にあり、ドメインに参加しており、インターネット接続が必要です。Cloud Connectorは、使用する予定のディレクトリと同じVPC内にある必要があります。
- Cloud Connectorの詳細については、Citrix Cloud Connectorとそれらのプロビジョニング方法を参照してください。
- リソースの場所には、Active Directoryサーバーを含めることもできます。詳細については、Connect Active Directory to Citrix Cloudを参照してください。
AWSアカウントを接続する
この手順により、Citrix DaaS が AWS に接続するための権限が有効になります。
AWS アカウントを接続するには、次の手順に従います。
- DaaS タイルで、Manage をクリックして Studio を開きます。
-
左ペインで、Quick Deploy > Amazon WorkSpaces Core > Accounts を選択し、Connect account をクリックします。
アカウントを接続(/en-us/citrix-daas/media/download-aws-cloudformation-template.png)
-
Authenticate account ページで、次の手順を完了します。
- Prerequisites パネルを展開して、セットアップ要件を確認します。
- Prerequisites パネルで、Connect account ウィザードから AWS CloudFormation テンプレートをダウンロードし、ローカルに保存します。このテンプレートは、後で AWS で AssumeRole スタックを作成するときにアップロードします。
-
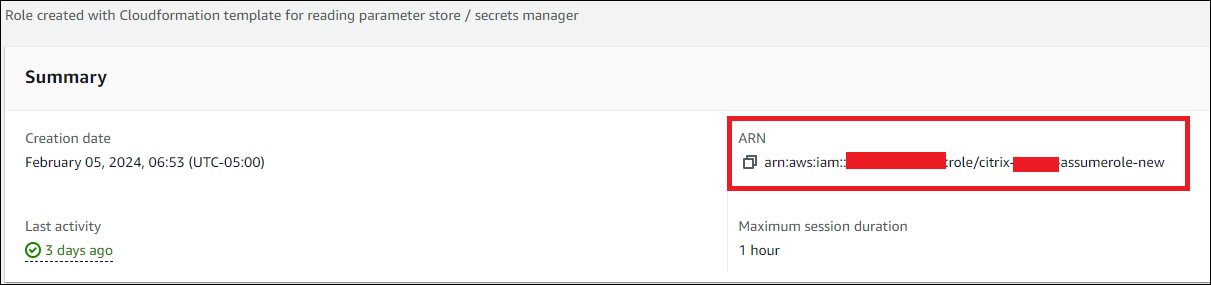
Role ID フィールドに、Citrix がリソースを管理することを承認するロールの Amazon Resource Name (ARN) を入力します。
ヒント:
- ロール ID は、AWS マネジメントコンソールで IAM > Roles に移動すると見つけることができます。
-
CloudFormationスクリプトを使用している場合は、CloudFormation に移動し、ロールの作成に使用された対応するスタックをクリックします。Resources タブに移動し、LogicalIDCitrixAssumeRoleのリソースをクリックします。
- Name フィールドに、アカウントのわかりやすい名前を入力します。
- Next をクリックします。Pick region ページが開きます。
注:
- 同じAWSアカウントに対して、同じリージョンで2つのアカウントを接続することはできません。
- AssumeRoleを作成するには、Amazon WorkSpaces Core統合用のAssumeRoleを作成するを参照してください。
- 「Pick region」ページで、デスクトップを展開するリージョンを選択し、「Next」をクリックします。「Summary」ページが開きます。
- 「Summary」ページで、提供した情報を確認します。「Connect」をクリックします。接続プロセスが完了するまでに数時間かかる場合があります。
注:
アカウントを接続した後、いつでもBYOLを構成できます。詳細については、アカウントのBYOLを設定するを参照してください。
Amazon WorkSpaces Core統合用のAssumeRoleを作成する
Amazon WorkSpaces Core用のAssumeRoleを作成するには、次の手順に従います。
- ブラウザウィンドウで、Amazon Web Servicesウェブサイトを開き、サインインします。
- 「Search」フィールドに「cloudformation」と入力し、「Enter」を押します。
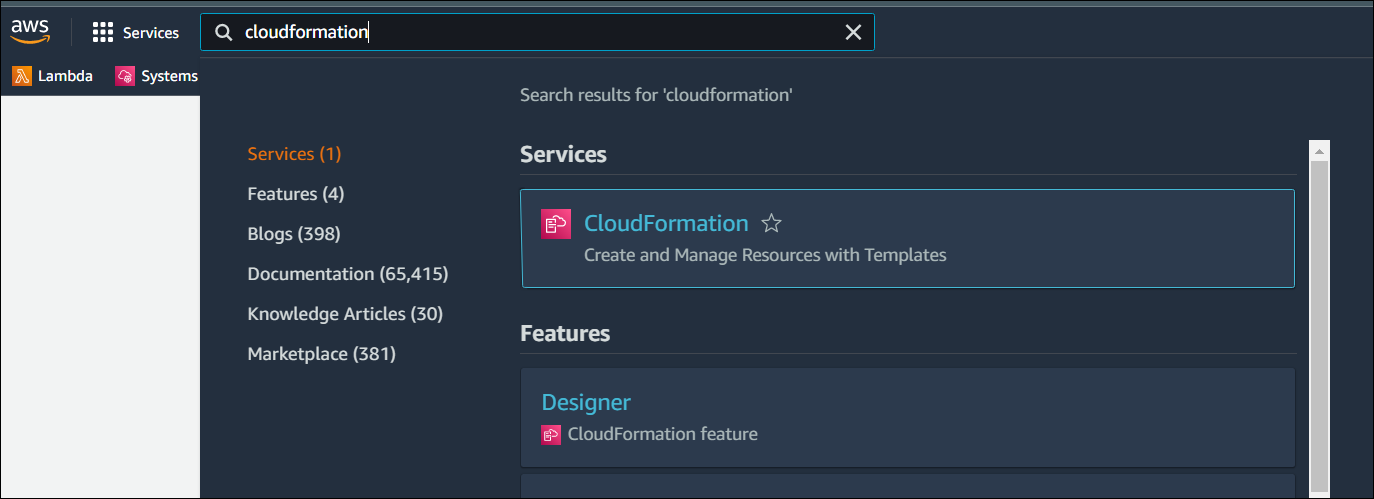
- 「Services」の下で「CloudFormation」を選択します。「Stacks」ウィンドウが開きます。
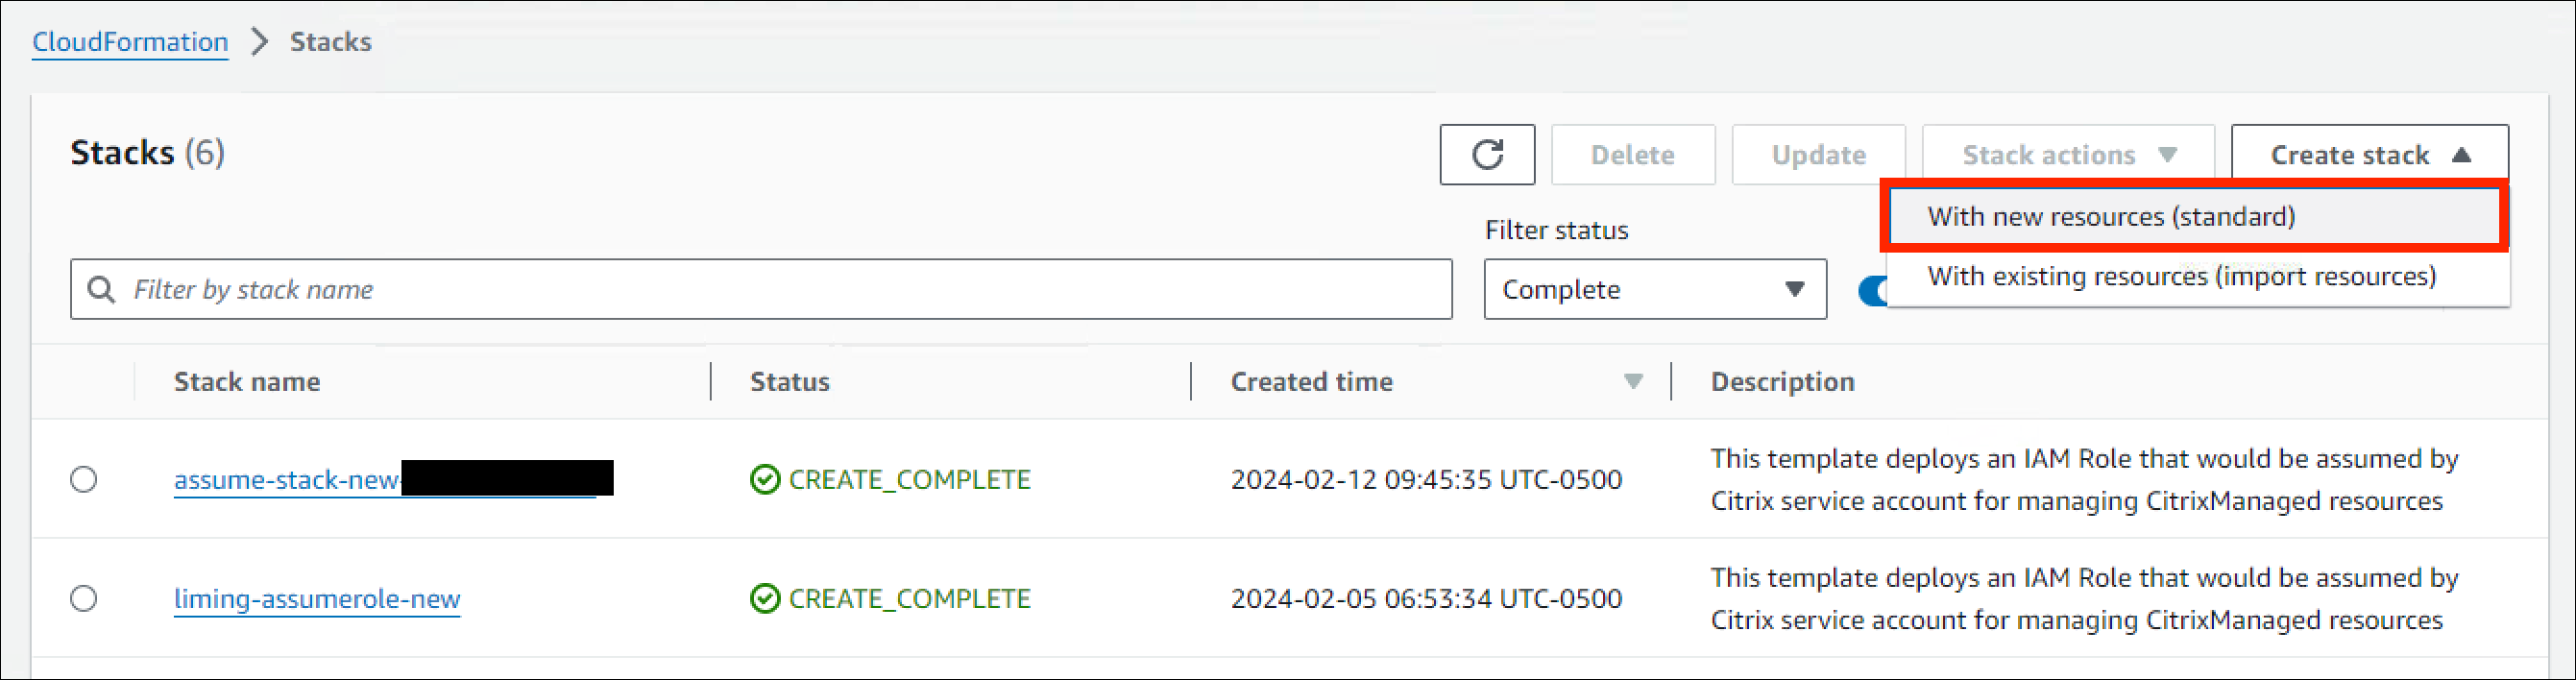
- 右上隅にある「Create stack > With new resources (standard)」をクリックします。「Create stack」ウィンドウが開きます。
- 「Prerequisite – Prepare template」の下で、「Template is ready」を選択します。
- 「Specify template」の下で、「Upload a template file > Choose file」をクリックし、「Next」をクリックします。「Specify stack details」ペインが開きます。
-
「Specify stack details」ペインで、「Stack name」と「AssumeRoleName」を入力し、「Next」をクリックします。「Configure stack options」ペインが開きます。
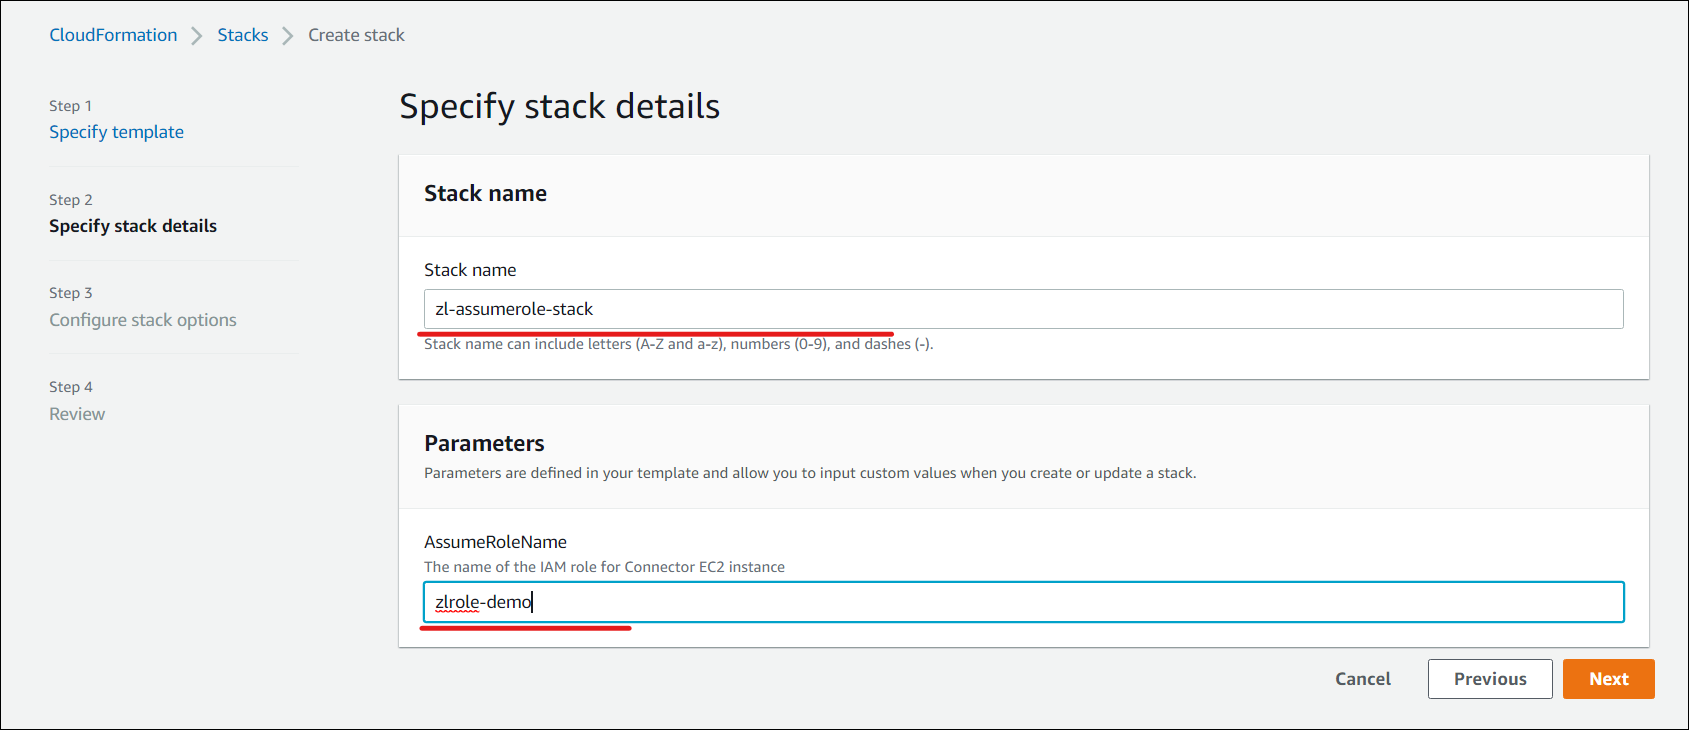
-
「スタックオプションの設定」ペインで、「正常にプロビジョニングされたリソースを保持する」オプションを選択します。このオプションは、正常にプロビジョニングされたリソースの状態を保持します。最後に既知の安定した状態がないリソースは、次回のスタック操作時に削除されます。
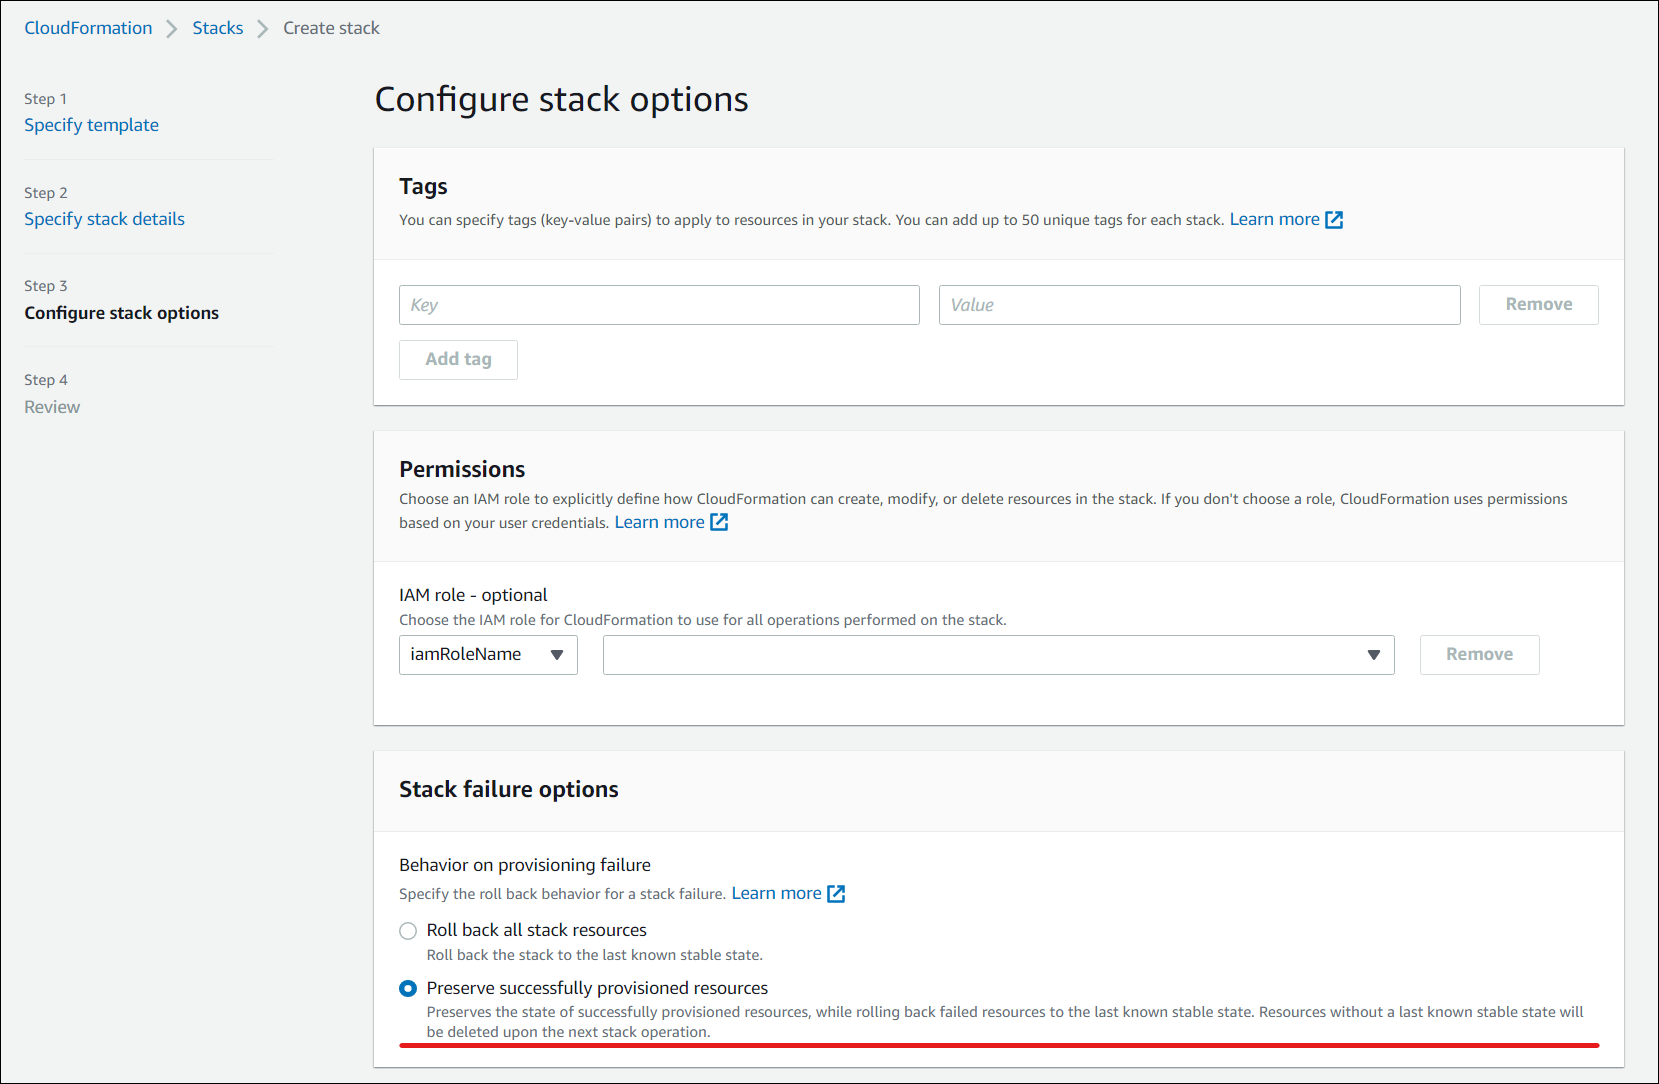
-
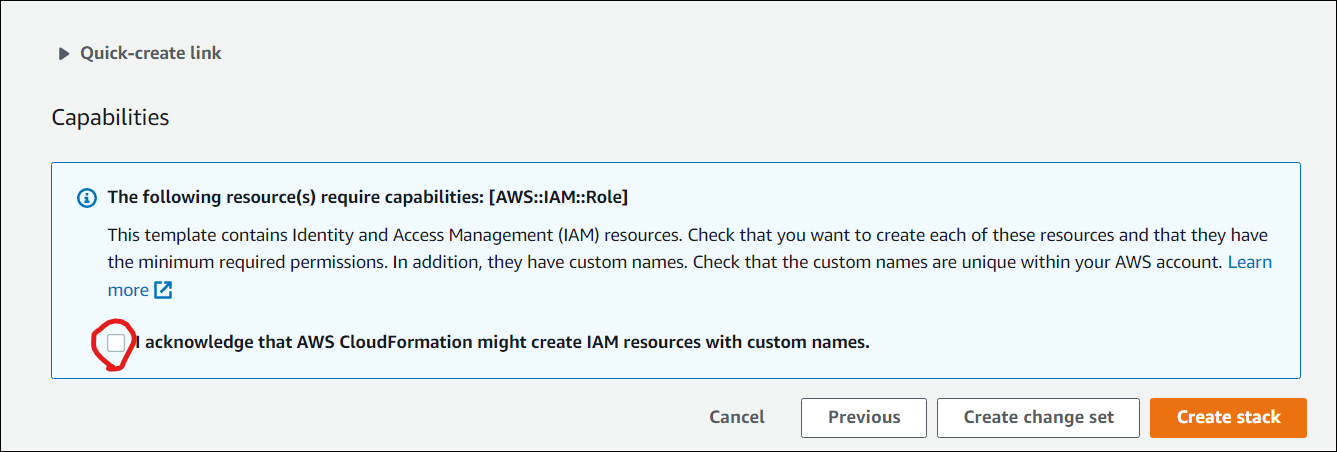
「機能」ポップアップウィンドウで、「AWS CloudFormation がカスタム名で IAM リソースを作成する可能性があることを認識しています」チェックボックスを選択し、「スタックの作成」をクリックします。
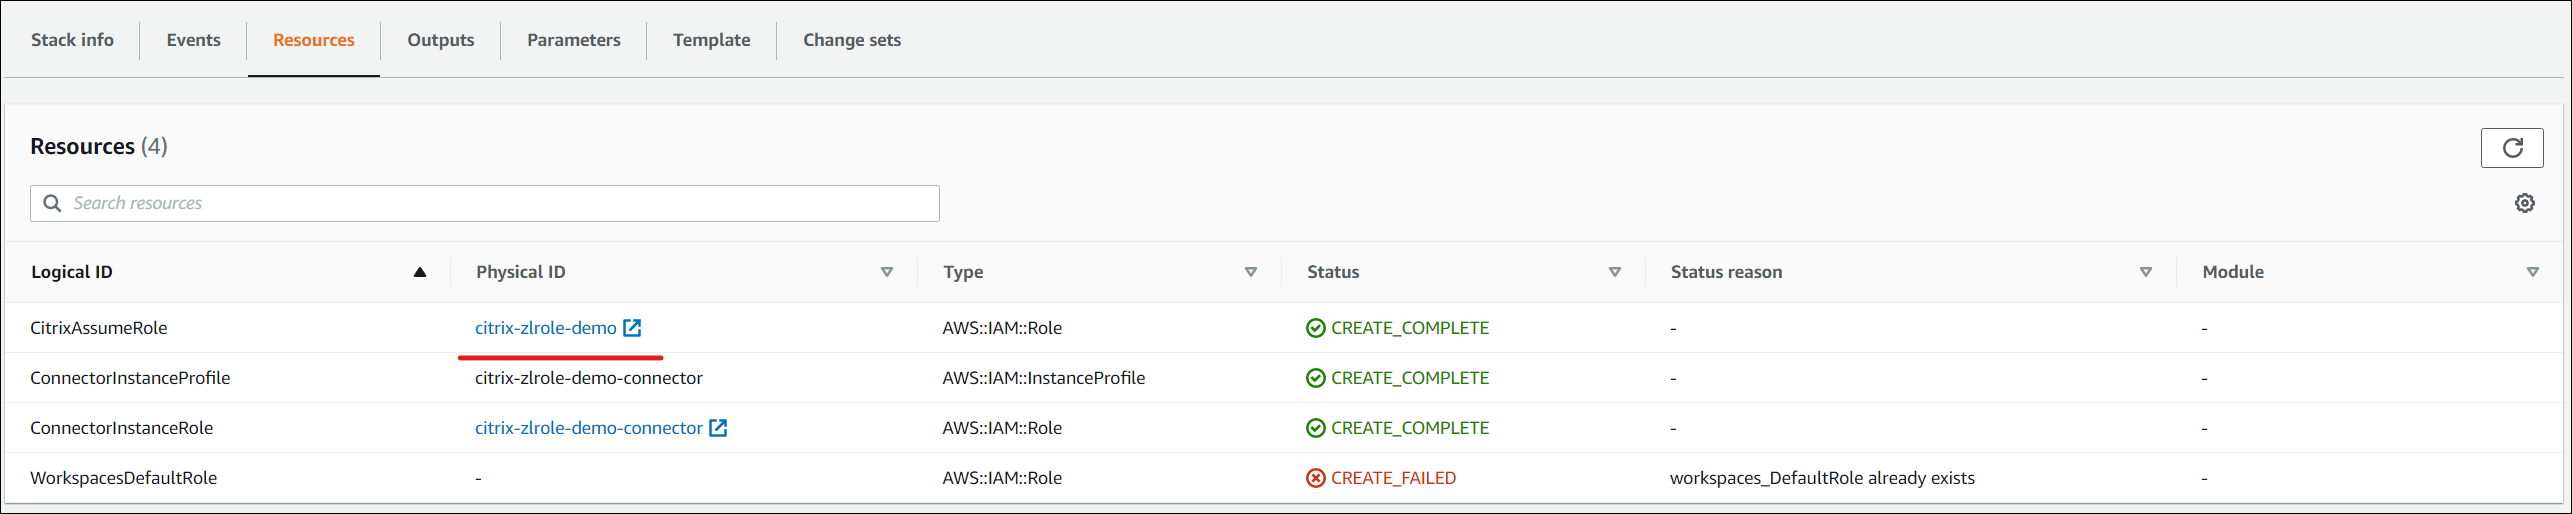
- 「イベント」タブには、作成されたスタックのステータスが表示されます。
-
「リソース」タブで、作成された「AssumeRole」に対応する物理 ID を選択します。
-
概要ペインには、生成された「Amazon リソースネーム」(ARN)が表示されます。
注:
workspaces_DefaultRole がすでに作成されているため、スタックの作成が失敗する可能性があります。これは AssumeRole の作成には影響しません。
- AWS アカウントを接続する の手順 3 から再開します。
(オプション)アカウントの BYOL を設定する
Bring Your Own License (BYOL) を使用すると、Citrix DaaS for Amazon WorkSpaces Core の展開用に Windows 10 または Windows 11 のデスクトップイメージをインポートして使用できます。BYOL は、ディレクトリ接続の専用テナンシーと、EC2 ベースのマシンイメージへのアクセスを可能にします。
重要:
BYOLを有効にすると、AWSアカウントに永続的な変更が加えられ、すべてのリソースを削除してAWSサポートに連絡することによってのみ元に戻すことができます。
認証済みAWSアカウントのBYOLは、アカウントリストまたはアカウント詳細パネルから設定できます。
前提条件:
- AWSアカウントが認証済み状態であること。
- アカウントに対してBYOLがまだ構成されていないこと。
- AWS WorkSpacesコンソールで、お使いのアカウントのBYOLが有効になっていること。有効にするには、AWSアカウントマネージャー、営業担当者、またはAWSサポートセンターにお問い合わせください。詳細については、「Amazon WorkSpacesコンソールを使用してアカウントのBYOLを有効にする」を参照してください。
アカウントのBYOLを設定するには、次の手順に従います。
- Web Studioで、Quick Deploy > Amazon WorkSpaces Core > アカウントに移動します。
- BYOLを設定するAWSアカウントを選択します。
-
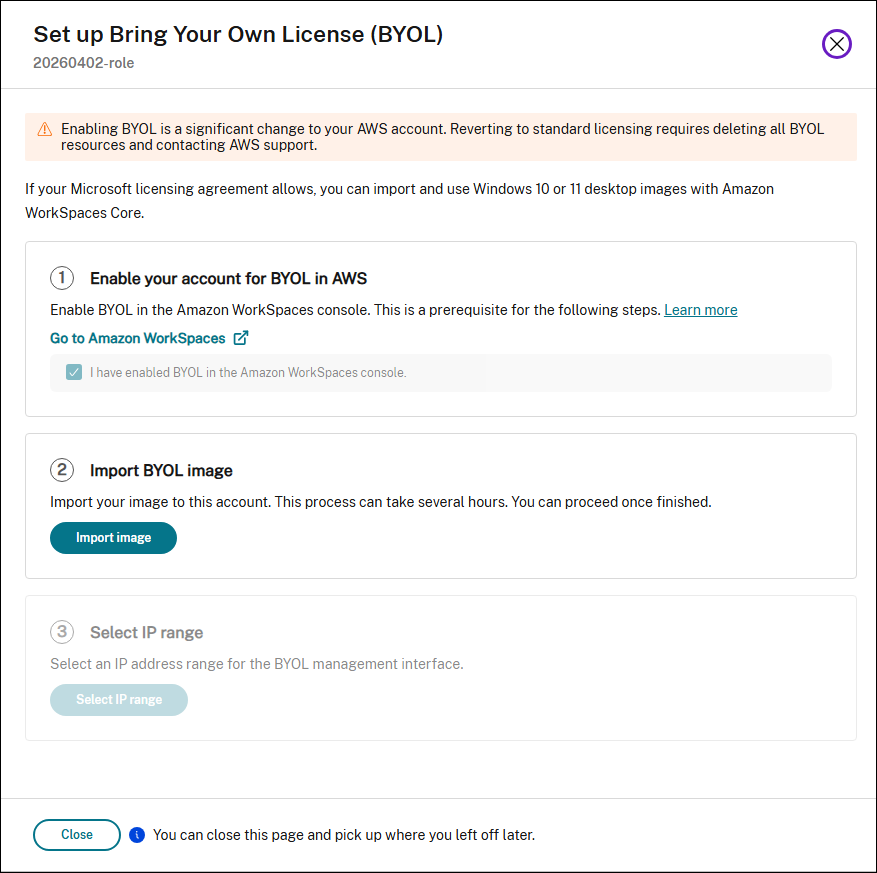
BYOLのセットアップをクリックします。BYOLのセットアップウィザードが開きます。
-
AWSでアカウントのBYOLを有効にするステップで:
- Amazon WorkSpacesに移動をクリックしてAWS WorkSpacesコンソールを開き、アカウントのBYOLを有効にします。
- AWSでBYOLを有効にした後、BYOLを有効にしたことを確認チェックボックスをオンにします。
- 次へをクリックします。
-
「BYOLイメージのインポート」ステップで、「イメージのインポート」をクリックして、Windows 10またはWindows 11のデスクトップイメージをアカウントにインポートします。
「注:」:
イメージのインポートには数時間かかる場合があります。このページを閉じて、後で戻ってインポートステータスを確認できます。
BYOLのセットアップが完了すると、アカウント詳細パネルにBYOLステータス、IP範囲、および利用可能なイメージが表示されます。
ディレクトリ接続を作成する
「注:」:
このステップの開始時に、AWS Directoryの登録を解除してください。Citrix DaaSでディレクトリ接続を作成すると、選択したディレクトリが登録され、Citrix DaaSでAmazon WorkSpacesを作成できるようになります。
この手順では、組織のActive Directoryへのアクセスを可能にする接続を作成します。
前提条件:
- 2つのCloud Connectorを含むリソースの場所。
- セキュリティグループ。
- Active Directory 内の組織単位。
前提条件の詳細については、「開始する前に」を参照してください。
この手順は、次の2つの場所のいずれかから開始できます。
- はじめにチェックリストのリンク。
- Studioから、Studio > Quick Deploy > Amazon WorkSpaces Core > Directory connections を選択します。次に、Create Directory Connection をクリックします。
ディレクトリ接続の作成シーケンスに従います。
- ディレクトリの接続: ドロップダウンメニューからアカウントを選択します。テナンシーには、専用または共有のいずれかを選択します。
-
リソースの場所: アカウントとディレクトリを選択します。(選択したアカウントには、少なくとも1つのディレクトリが必要です。)
- デスクトップマシンが展開される2つのサブネットを選択します。サブネットは適切なアベイラビリティゾーンにある必要があります。
- この接続のフレンドリ名を指定します。
- 完了したら、次へをクリックします。
-
仮想マシン設定: 選択した設定は、このディレクトリ接続を使用するすべてのVMに適用されます。
- 選択したOUは、CitrixグループポリシーのターゲットとなるOUと一致している必要があります。
- セキュリティグループを選択します。
- VMに割り当てられた各ユーザーに管理者権限を付与するかどうかを指定します。
イメージのインポート
この手順により、ユーザー向けのデスクトップエクスペリエンスを作成できます。現在、次の2種類のイメージをインポートできます。
- EC2イメージ - このイメージをインポートするには、Citrix Virtual Delivery Agentとそのすべてのドライバーをインストールしておく必要があります。イメージはBYOL用に準備されている必要もあります。BYOLスクリプトは次の場所で入手できます: BYOLChecker.zip。
- Workspaceイメージ - このイメージをインポートするには、Citrix Virtual Delivery Agentとそのすべてのドライバーをインストールしておく必要があります。
イメージをインポートするには、次の手順に従います。
- Web Studio > Quick Deploy > Amazon WorkSpaces Core で、Images をクリックします。
-
My Images で、Import Image をクリックします。
- 前提条件: EC2 イメージとワークスペースイメージの前提条件の詳細が表示されます。Next: Choose image をクリックします。
-
イメージの選択
- イメージにわかりやすい名前を指定します。
- アカウントを選択します。
-
Image ドロップダウンリストから、EC2 または WSI タイプのイメージを選択できます。
- EC2 を選択した場合は、Application ドロップダウンメニューからインストールするアプリケーションを選択し、Next: Summary をクリックします。EC2 タイプのイメージはシングルセッションのみをサポートします。
- WSI を選択した場合は、セッションサポートと取り込みプロセスがイメージ設定と一致していることを確認してください。不一致があってもイメージの設定が上書きされることはありませんが、互換性の問題により展開が失敗する可能性があります。セッションサポートをシングルセッションまたはマルチセッションとして選択します。
- 説明を入力し、Next: Summary をクリックします。
- Next をクリックします。Summary ページが開きます。
-
Summary ページで、提供した情報を確認し、Import Image をクリックします。
注:
イメージのインポートには数時間かかる場合があります。
- 任意のイメージを選択し、View Detail をクリックします。詳細ページには、イメージ作成時に選択されたオプション(アカウント、セッションサポート、テナンシー、アプリケーションなど)が表示されます。
注:
デプロイを作成する際、Image and performance ページで、次のようになります。
- 選択されたDirectory connectionが専用テナンシーを持つ場合、リストされるイメージはシングルセッションのみです。Desktopsページでは、ユーザーを割り当てるかどうかにかかわらず、デスクトップを作成することを選択できます。
- 選択されたDirectory connectionが共有テナンシーを持つ場合、リストされるイメージはシングルセッションとマルチセッションの両方です。マルチセッションのイメージを選択した場合、Desktopsページでは、Create desktops without assigning usersオプションのみが有効になります。
専用テナンシーイメージの要件
- イメージはWindows 10 ProまたはWindows 11 Proのいずれかである必要があります。
- イメージ準備中にBYOLCheckerスクリプトを実行します。
- イメージはシングルセッションサポートのみに設定できます。
- EC2でAMIイメージを作成する際、スナップショットは暗号化されていない必要があります。
- イメージインポート時のデフォルトの取り込みプロトコルは通常です。ただし、お客様はグラフィカルなG4DN取り込みプロトコルを選択することもできます。これは追加のドライバーをインストールし、より高ティアのマシンを必要とします。
- イメージインポート中に、お客様はインストールするオフィスアプリケーションを追加できます。これにより、ワークスペースの作成は事前割り当てユーザーデプロイメントに限定されます。
- イメージには、ディレクトリ接続が専用として設定されている必要があります。
- 事前割り当てシングルセッションデプロイメント、またはデカップリングされた(プールされた)シングルセッションデプロイメントを作成できます。
デフォルトまたは共有テナンシーイメージの要件
- ワークスペースを作成するために、Windows Server BYOPバンドルを選択します。
- ワークスペースは暗号化されていない必要があり、Always On モードのみがサポートされています。
- RDP経由でプライベートIPアドレスを使用してコネクタからワークスペースに接続し、ワークスペースが割り当てられているのと同じユーザー資格情報でログインします。マシンに複数のユーザープロファイルがある場合、イメージは保存できません。
- VDAをインストールし、イメージチェッカーアプリケーションを実行します。
- VDAは、シングルセッションまたはマルチセッションのいずれかとして構成できます。
- ワークスペースを再起動し、イメージとして保存します。
- イメージが保存された後、Citrix環境にインポートできます。
- イメージインポート時のデフォルトの取り込みプロトコルは通常です。ただし、ベースバンドルがG4DNベースであった場合、グラフィカルなG4DN取り込みプロトコルを選択できます。
- イメージには、ディレクトリ接続が共有として設定されている必要があります。
- イメージをシングルセッションとして設定および保存した場合、事前割り当てされたシングルセッション展開またはデカップリングされた(プールされた)シングルセッション展開を作成できます。
- イメージをマルチセッションとして設定および保存した場合、デカップリングされた(プールされた)マルチセッション展開のみを作成できます。
OS、ディレクトリタイプ、およびセッションサポートの互換性
| イメージ | セッションサポート | AWSディレクトリテナンシー | 展開タイプ | 永続性 |
|---|---|---|---|---|
| Windows デスクトップ 11 Pro | シングルセッション | 専用 | 専用またはプール | 永続的 |
| Windows デスクトップ 10 Pro | シングルセッション | 専用 | 専用またはプール | 永続的 |
| Windows サーバー 2022 | マルチセッション | 共有 | プール済み | 永続的 |
| ウィンドウズ サーバー 2022 | シングルセッション | 共有 | 専用またはプール済み | 永続的 |
| ウィンドウズ サーバー 2019 | マルチセッション | 共有 | プール済み | 永続的 |
| ウィンドウズ サーバー 2019 | シングルセッション | 共有 | 専用またはプール型 | 永続的 |
注:
すべてのインスタンスは永続的であり、プール機能を使用すると、インスタンスは初回使用時に割り当てられます。インスタンスは、割り当てられたユーザーなしでプロビジョニングされたままになります。ユーザーが初めてログインすると、そのインスタンスは以降のすべてのログインでそのユーザーに割り当てられます。
イメージのインポート時にMicrosoft Office 2019イメージを統合する
イメージのインポート中にMicrosoft Office 2019イメージを統合するには:
- Web Studio > Quick Deploy > Amazon WorkSpaces Coreで、「イメージ」をクリックします。
- 「マイイメージ」で、「イメージのインポート」をクリックします。
- 「イメージのインポート > 前提条件」で、「次へ: イメージの選択」をクリックします。
-
「イメージのインポート > イメージの選択」で:
- 「アカウント」ドロップダウンからアカウントを選択します。
- 「AMI」ドロップダウンからAMIを選択します。
- 「名前」フィールドにイメージの名前を入力します。
- イメージに「Microsoft Office 2019 Professional Plusを含める」を選択します。
- 「説明」フィールドに説明を入力します。
- 「Import Image > Choose image」で、「Next: Summary」をクリックします。
- 「Choose Image > Summary」で、「Microsoft Office 2019」に「Selected」が表示されていることを確認します。
- 「My Images」で、「Import Image」をクリックします。 最近展開されたイメージのステータスは、インポート操作が完了するまで「importing」と表示されます。
- 「My Images」で、最近展開されたイメージを選択し、「View Detail」をクリックします。
- 「Detail」パネルで、「Microsoft Office 2019」フィールドに「Included」と表示されます。
「注:」:
以下のOSバージョンのみが互換性があります。
- Windows 10 Version 21H2 (2021年12月更新)
- Windows 10 Version 22H2 (2022年11月更新)
- ウィンドウズ 10 エンタープライズ LTSC 2019 (1809) (1809)
- ウィンドウズ 10 エンタープライズ LTSC 2021 (21H2) (21H2)
- Windows 11 Version 22H2 (2022年10月リリース)
既存のWorkSpacesインスタンスからカスタムイメージを作成する
ユーザーのカスタムイメージを作成するには:
- Web Studio > Quick Deploy > Amazon WorkSpaces Core の画面で、Deployments を選択します。
- 管理したいマシンを含む展開を選択し、詳細表示をクリックします。
-
展開ペインのユーザータブで、ワークスペースの状態が利用可能であるユーザーを選択し、カスタムイメージの作成をクリックします。
展開ペイン(/en-us/citrix-daas/media/deployment-pane.png)
注:
カスタムイメージは、ワークスペースの状態が利用可能である展開に対してのみ作成できます。
-
カスタムイメージの作成ペインで:
- 選択したユーザーのイメージプロパティ、OS、およびアカウント情報を確認します。
- デスクトップ展開が処理中にメンテナンスモードになる時間を示す警告メッセージに注意してください。
- イメージ名や説明などの必須フィールドに入力します。イメージ名フィールドには、イメージ名に使用できる文字が示されています。
- 作成をクリックします。イメージノードウィンドウが開きます。
- 更新ボタンをクリックします。新しく作成されたカスタムイメージが、ステータスが保留中として表示されます。
- カスタムイメージを選択し、詳細表示をクリックします。イメージウィンドウが開き、ステータス、アカウント、ID、OS、説明などの詳細が表示されます。
- 左側のナビゲーションで展開をクリックします。新しい展開のステータスが更新中と表示されます。
-
新しい展開を選択し、詳細表示をクリックします。
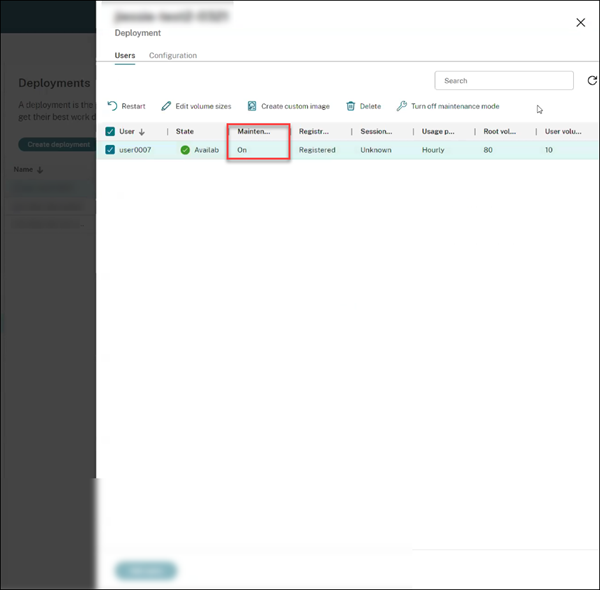
- 展開ペインで、メンテナンスタブがオンと表示されます。
ベストプラクティスとして:
- 本番環境に接続されていない、個別の仮想プライベートクラウド (VPC) を使用します。
- Windows WorkSpaces の場合、イメージを作成する前にグループポリシーオブジェクト (GPO) を構成しないでください。詳細については、「ベストプラクティス」を参照してください。
- イメージ作成には専用の AD Connector を使用します。
- イメージ作成には、Active Directory 内の専用 OU を使用します。詳細については、「Amazon WorkSpaces の BYOL イメージ作成を成功させるためのベストプラクティス」を参照してください。
展開を作成する
展開とは、ユーザーがストアからアクセスできるデスクトップのグループです。この手順では、デスクトップとして展開される仮想マシンの特性と、どの AD ユーザーがそれらを使用できるかを指定します。
注:
コンピューター名は、ワークスペースの作成時に Amazon によって設定され、正確なワークスペースデータを保証するための識別子として使用されます。Citrix DaaS for Amazon Workspaces Core を使用してコンピューター名を変更することはできません。
前提条件
展開の準備と作成 に記載されているすべての手順を完了してください。
- Web Studio > Quick Deploy > Amazon WorkSpaces Core > Deployments の画面で、Create deployment をクリックします。
- 「イメージとパフォーマンス」ページで、,
- ディレクトリ接続として専用テナンシーを選択した場合、イメージドロップダウンには専用テナンシーを持つイメージが一覧表示されます。専用テナンシーを持つイメージは、シングルセッションのみをサポートします。
- ディレクトリ接続として共有テナンシーを選択した場合、イメージドロップダウンにはデフォルトテナンシーのイメージが一覧表示されます。共有テナンシーのイメージは、シングルセッションとマルチセッションの両方をサポートします。
- パフォーマンスとルートボリュームサイズを選択します。次へ: 暗号化をクリックします。
-
暗号化: 暗号化キーの優先設定を選択セクションで、次のようにします。
- AWS マネージド KMS キーを使用オプションがデフォルトで選択されています。これにより、ルートボリュームとユーザーボリュームの両方が暗号化され、AWS によって管理されます。
- カスタマーマネージドキーを使用オプションを選択した場合は、まずAWS Key Managementでキーを作成してください。作成したら、キーエイリアスフィールドにキーを入力し、次へ: デスクトップをクリックします。
注:
暗号化キーは、Key Management Service (KMS) コンソールのAWS マネージドキーまたはカスタマーマネージドキーで確認できます。
-
デスクトップ:
- ユーザーを割り当てずにデスクトップを作成を選択する新しいオプションが追加されました。このオプションを選択した場合、ユーザープロファイルの場所を D: ドライブまたは外部の場所に保存するように構成することをお勧めします。デフォルトでは、ユーザープロファイルは C: ドライブに保存されます。WorkSpace を再構築すると、C: ドライブ上のユーザーデータと設定は失われます。デプロイに追加するデスクトップの数を指定します。このオプションのデスクトップ割り当てタイプはランダムプール未割り当てです。次へ: 概要をクリックします。
注:
ユーザーを割り当てずにデスクトップを作成オプションは、AWS が提供するアプリケーションを含むイメージでは利用できません。したがって、デスクトップの作成中にユーザーを割り当てる必要があります。
- 既存のデスクトップの作成中にユーザーを割り当てるオプションを選択した場合は、デスクトップへのアクセスを許可するユーザーを検索して選択します。ユーザーのボリュームサイズをカスタマイズする場合は、ユーザーおよびルートボリュームサイズを編集を選択し、サイズを指定します。このオプションのデスクトップ割り当てタイプは静的事前割り当てです。次へ: 概要をクリックします。
- 概要: 提供した情報を確認し、デプロイ名を指定します。デプロイの作成をクリックします。デプロイページには、割り当てられたデスクトップの詳細を示す新しいデスクトップ列が表示されます。
- 再同期: 保留中の状態のデプロイ、またはデプロイにリストされているマシンの数が AWS にリストされているマシンの数と一致しない場合は、再同期をクリックします。
- デプロイを選択し、詳細を表示をクリックします。デプロイの詳細ページには、3つのタブが表示されます。
- デスクトップ: デスクトップを選択すると、変更する設定が表示されます。
- アプリケーション: このタブでは、新しいアプリケーションを追加したり、既存のアプリケーションを削除したりできます。既存の展開にアプリケーションを追加する方法の詳細については、手順 6. アプリケーションを参照してください。
- ユーザー: このタブは、デスクトップを起動するユーザーまたはグループを割り当てるための、未割り当ての展開でのみ利用できます。追加をクリックします。必要な設定を更新し、今すぐ検索をクリックします。テーブルから複数のユーザーを選択し、OK > 完了をクリックできます。適切なオプションを選択することで、さらにユーザーを追加したり、既存のユーザーを削除したりすることもできます。
- 構成: このタブには、選択したデスクトップの割り当てタイプが表示されます。未割り当てのデスクトップの場合、デスクトップ割り当てタイプはランダムプール未割り当てです。
Microsoft 365 Windowsアプリを統合する
Microsoft 365 Appsを統合するには、Amazon WorkSpacesサービスで利用可能になったMicrosoft 365 Apps for enterpriseおよびMicrosoft 365 Bring Your Own License (BYOL)を参照してください。
展開内のマシンを管理する
マシンカタログの管理で説明されているマシン管理機能に加えて、一部の操作では、展開から管理するマシンを選択できます。
展開内のマシンを管理するには:
- Web Studio > Quick Deploy > Amazon WorkSpaces Coreで、展開を選択します。
- 展開ペインで、管理するマシンを含む展開を選択します。
- 詳細の表示をクリックします。
- 展開の詳細ペインで、管理するマシンを選択します。
- 表示されたアクションから、マシンに対して実行するアクションを選択します。
- マシンのボリュームサイズを変更するには、ボリュームサイズの編集をクリックします。
- 「削除」をクリックして、展開とAWSからマシンを削除します。マシンがデリバリーグループにある場合、メンテナンスモードの場合にのみ削除できます。
- 「メンテナンスモードのオン/オフを切り替える」をクリックして、マシンのメンテナンスモードをオン(オフの場合)またはオフ(オンの場合)に切り替えます。
展開にアプリケーションを追加する
既存の展開にアプリケーションを追加するには:
- Web Studio > Quick Deploy > Amazon WorkSpaces Coreで、「展開」を選択します。
- 「展開」ペインで、アプリケーションを追加したい展開を選択します。
- 「アプリケーションの追加」をクリックします。「アプリケーションの追加」ペインが開きます。
- 「追加」メニューをクリックし、次のいずれかのソースを選択してアプリケーションを追加します。
- スタートメニューから
- 手動で
- アプリケーションパッケージ
- 既存
- アプリケーショングループ
既存の展開にアプリケーションを追加する方法の詳細については、「手順6. アプリケーション」を参照してください。
非永続ユーザープロファイルで永続デスクトップを使用する
Workspace Environment Management™は、Profile Management設定を構成して、非永続的なユーザープロファイルで永続的なデスクトップを有効にするために使用できます。これにより、カスタマイズ可能なデスクトップエクスペリエンスが提供され、ユーザープロファイルの簡単な管理と一元化されたストレージを維持しながら、仮想デスクトップ環境向けの柔軟でスケーラブルなソリューションを作成できます。設定を構成するには、次の手順を実行します。
- WEMコンソールから、「構成セット > ポリシーとプロファイル > Citrix Profile Management設定」に移動します。
- Enable Profile Management Configurationを選択し、Profile Handlingタブに移動します。
- ログオフ時にローカルにキャッシュされたプロファイルを削除するを選択します。
参照
AWSアカウントのプログラムによるアクセス権限
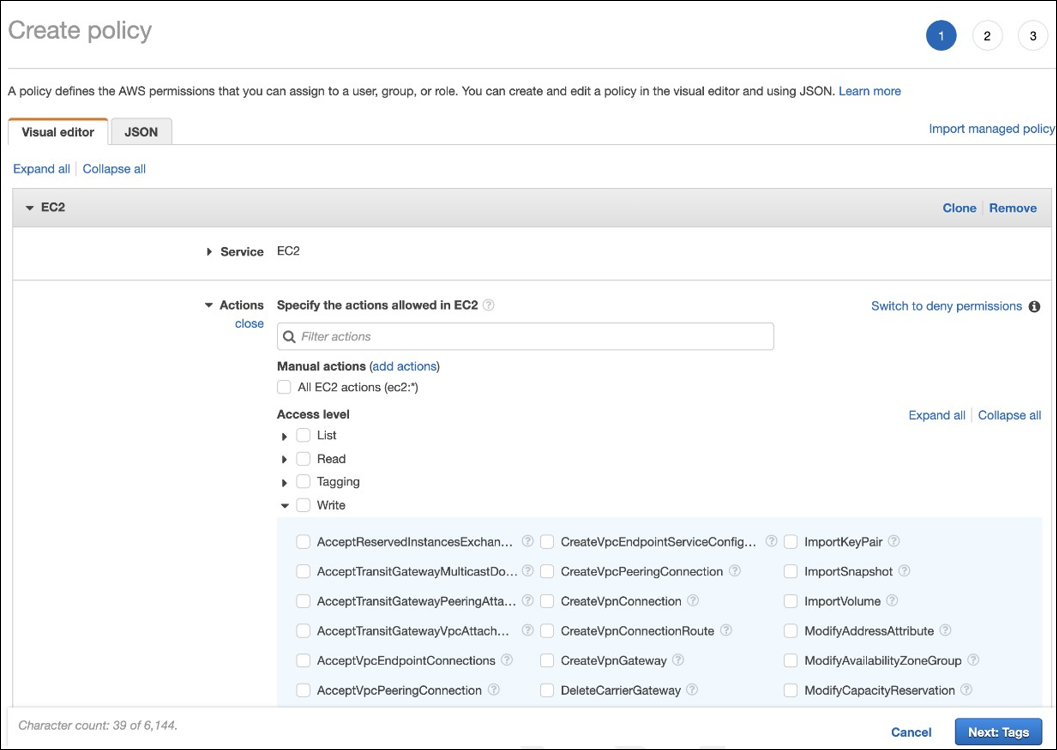
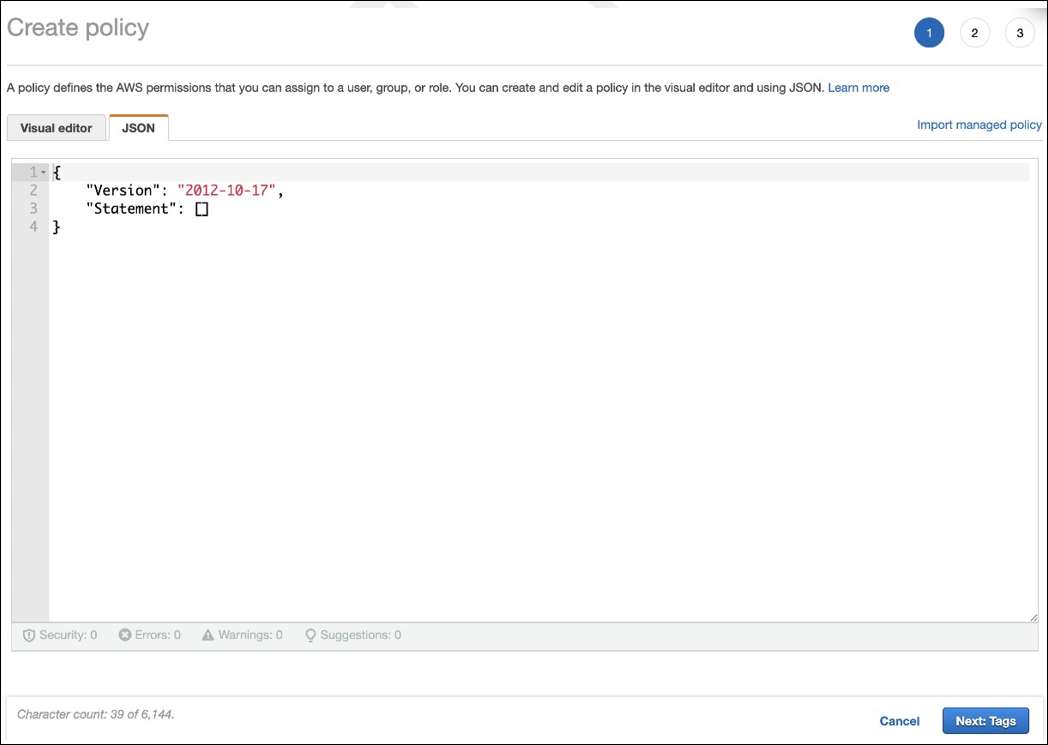
AWSユーザーアカウントには、AWSリソースレイヤーへのAPI呼び出しを行うために、特定のプログラムによるアクセス権限が必要です。プログラムによるアクセスでは、アクセスキーIDとシークレットアクセスキーが作成されます。 これらの権限を含むポリシーは、IAMコンソールで作成できます。次の図に示すように、ビジュアルエディター(権限を1つずつ追加)を使用するか、JSON(以下のスニペットを追加)を使用できます。 詳細については、AWSアカウントでのIAMユーザーの作成を参照してください。
-
Visual editorタブで、権限を1つずつ追加します。
-
JSONタブで、次の図の後に示すスニペットを追加します。
必要な権限
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                    "workdocs:DeregisterDirectory",
                    "workdocs:RegisterDirectory",
                    "workdocs:AddUserToGroup",
                    "ec2:ImportInstance",
                    "ec2:DescribeImages",
                    "ec2:DescribeImageAttribute"
                    "ec2:CreateKeyPair",
                    "ec2:DescribeKeyPairs",
                    "ec2:ModifyImageAttribute",
                    "ec2:DescribeVpcs",
                    "ec2:DescribeSubnets",
                    "ec2:RunInstances",
                    "ec2:DescribeSecurityGroups",
                    "ec2:CreateTags",
                    "ec2:DescribeRouteTables",
                    "ec2:DescribeInternetGateways",
                    "ec2:CreateSecurityGroup",
                    "ec2:DescribeInstanceTypes",
                    "servicequotas:ListServices",
                    "servicequotas:GetRequestedServiceQuotaChange",
                    "servicequotas:ListTagsForResource",
                    "servicequotas:GetServiceQuota",
                    "servicequotas:GetAssociationForServiceQuotaTemplate",
                    "servicequotas:ListAWSDefaultServiceQuotas",
                    "servicequotas:ListServiceQuotas",
                    "servicequotas:GetAWSDefaultServiceQuota",
                    "servicequotas:GetServiceQuotaIncreaseRequestFromTemplate",
                    "servicequotas:ListServiceQuotaIncreaseRequestsInTemplate",
                    "servicequotas:ListRequestedServiceQuotaChangeHistory",
                    "servicequotas:ListRequestedServiceQuotaChangeHistoryByQuota",
                    "sts:DecodeAuthorizationMessage",
                    "ds:*",
                    "workspaces:*",
                    "iam:GetRole",
                    "iam:GetContextKeysForPrincipalPolicy",
                    "iam:SimulatePrincipalPolicy"

                ],
                "Resource": "*"
            }
        ]
}
<!--NeedCopy-->