新機能
この記事では、Citrix DaaS™ の新機能と強化された機能について説明します。更新はリリース月ごとに整理されています。
仮想配信エージェント (VDA)
Windowsマシン用のVDAは通常、Citrix Virtual Apps and Desktops™製品と同時にリリースされます。
- 新しいVDAおよびHDX機能については、現在のCitrix Virtual Apps and Desktopsリリースに関する新機能および既知の問題の記事を参照してください。
- サポートされなくなったVDAプラットフォームと機能については、非推奨を参照してください。この記事には、将来のリリースでサポートされなくなるプラットフォームと機能(VDAのインストールをサポートするオペレーティングシステムなど)も含まれています。
重要:
Personal vDisk (PvD) コンポーネントがVDAにインストールされたことがある場合、そのVDAはバージョン1912 LTSR以降にアップグレードできません。新しいVDAを使用するには、現在のVDAをアンインストールしてから、新しいVDAをインストールする必要があります。(この指示は、PvDをインストールしたが一度も使用しなかった場合でも適用されます。)詳細については、VDAにPersonal vDiskがインストールされている場合を参照してください。
2026年8月
新機能と強化された機能
Microsoft Entraシングルサインオン。VDAバージョン2607以降では、Microsoft Entraシングルサインオンマシンポリシー設定を使用して、セッションホストでこの機能を有効または無効にできます。
Webサインイン(プレビュー)。Webベースのサインインを有効にして、Entra参加済みまたはEntraハイブリッド参加済みの仮想デスクトップにログインまたはロック解除できます。詳細については、Webサインインを参照してください。
アプリケーショントポロジにおけるコネクタアプライアンスからバックエンドアプリケーションへの遅延。Secure Private Accessアプリケーショントポロジに、コネクタアプライアンスとバックエンドアプリケーション間のリンクに接続遅延値が表示されるようになり、ホップバイホップの遅延ビューが完成しました。この値は、コネクタアプライアンスが過去1時間に測定した合成P90ラウンドトリップ時間です。現在、これはクラウド展開を対象としています。
詳細については、コネクタアプライアンスからバックエンドアプリケーションへの遅延を参照してください。
2026年7月
新機能と機能強化
Studioでのマシンカタログエクスペリエンスの強化。Studioでのマシンカタログエクスペリエンスを強化しました。具体的には、マシンカタログの詳細に構成済みの命名スキームを表示し、使用頻度に基づいてアクションバーを最適化しました。マシンの表示はトップレベルのアクションになり、マシンカタログの削除は使用頻度が低いため、その他メニューに移動されました。
詳しくは、「マシンカタログの管理」を参照してください。
Citrix Advisor: 信頼性、パフォーマンス、運用効率に関する新しいチェック。Citrix Advisorには、信頼性、パフォーマンス、運用効率の向上に役立つ実用的な推奨事項を提供する、以下の新しい環境チェックが含まれるようになりました。
-
信頼性
- Cloud ConnectorとStoreFront間の通信を確認する
-
パフォーマンス
- StoreFrontサーバーを低遅延ネットワークに配置する
-
運用効率
- 長期間メンテナンスモードになっているマシンを確認する
- Always On Tracingでトラブルシューティング時間を短縮する
これらの機能強化により、問題をプロアクティブに特定し、是正措置を講じることができます。詳しくは、「Citrix Advisor」を参照してください。
構成ログ検索を拡張して低レベルの操作詳細を含める。Web Studioのログセクションで検索範囲を拡張し、低レベルの操作詳細を含めることができるようになりました。検索範囲を拡張して詳細を含めるを選択すると、マシン名、VDI名などの低レベルの詳細を検索できます。
詳しくは、「構成ログコンテンツの表示」を参照してください。
Autoscale容量バッファからドレイン中のマシンを除外する。マルチセッションOSデリバリーグループのAutoscale容量バッファ計算から、スケジュールされた再起動のためにドレイン中のマシンを除外できるようになりました。このオプションを有効にすると、必要な容量を決定する際に、新しいセッションを受け入れる準備が完全に整っているマシンのみがカウントされます。これにより、ドレイン中のマシンがバッファに含まれる場合に発生する可能性のある過剰なプロビジョニングを防ぐことができます。
Web Studio を使用したオプションの構成の詳細については、スケジュールベースおよび負荷ベースの設定を参照してください。
または、PowerShell を使用した構成については、ドレイン中のマシンを自動スケール計算から除外するを参照してください。
Citrix Aidrien から DaaS へのディープリンク。Citrix Aidrien にマシンまたはセッションについて問い合わせると、応答に、検索フィルターが自動的に適用された対応する DaaS コンソールビューへのディープリンクが含まれるようになりました。これにより、チャット応答から関連インターフェイスに直接ジャンプでき、手動でナビゲートしたりフィルターを再構築したりする必要がありません。
AWS アカウント接続後に BYOL を別途設定する。Amazon Web Services (AWS) アカウントを Web Studio に接続する際に、アカウント接続プロセス中に Bring Your Own License (BYOL) サポートを構成する必要がなくなりました。以前は、BYOL が有効なリージョンに接続する場合、AWS アカウントの接続ウィザードで BYOL の設定が必須の手順でした。これで、まずアカウントを接続し、その後、アカウントリストまたはアカウント詳細パネルからBYOL の設定を選択することで、いつでも BYOL サポートを構成できます。BYOL の設定ウィザードは、AWS WorkSpaces コンソールで BYOL を有効にし、Citrix on Amazon WorkSpaces Core 展開用の Windows 10 または 11 デスクトップイメージをインポートする手順を案内します。
詳細については、「アカウントの BYOL を設定する」を参照してください。
検索によるドメイン選択の高速化。Web Studio で Active Directory ドメインと組織単位 (OU) の検索が高速化されました。マシンカタログ作成時に新しい Active Directory アカウントを作成を選択すると、信頼済みドメインの完全なリストを参照する代わりに、場所 (ドメイン) ドロップダウンリストから特定のドメインを直接検索できます。
詳細については、「オンプレミス Active Directory に参加しているマシン ID の ID プール」を参照してください。
タスクセンター: 定期実行タブと強化されたタスク管理。タスクセンターに定期実行タブが追加され、定期的に、または将来実行するようにスケジュールされたタスクが表示されるようになりました。過去 90 日間の個々のタスク実行を表示する既存の最近のタスクタブに加えて、次のことができるようになりました。
- 最近のタスクと定期実行タスクの両方を検索およびフィルター処理する。
- リアルタイムのタスクステータスと定期実行スケジュールの状態を追跡する。
- 最近のタスクに対して、キャンセルや再実行などのアクションを実行する。
- 定期実行スケジュールに対して、編集や削除などのアクションを実行する。
詳細については、「タスクセンターでタスクを監視および管理する」を参照してください。
VDA アップグレードをタグ付きマシンに制限する。Web Studio でマシンタグを使用することで、カタログレベルの VDA アップグレードを特定のサブセットの マシンに制限できるようになりました。アップグレードをスケジュールする際に、タグに一致するマシンをアップグレードを選択し、 タグを選択すると、そのタグを持つマシンのみが含まれます。
これにより、管理者が新しい VDA バージョンをパイロットグループで検証してから、 カタログ全体に展開するリングベースのアップグレード戦略をサポートできます。
詳細については、VUS を使用した VDA のアップグレードを参照してください。
イメージバージョン作成時に Azure レプリケーションリージョンを選択する。イメージバージョン作成時に、Studio に [イメージ共有] ページが追加されました。このページでは、準備されたイメージを自動的にレプリケートする Azure リージョンを1つ以上選択できます。異なるホスティング接続からリソースを選択し、オプションでリージョンディスク暗号化キーを割り当てることができます。このページは、イメージ定義で [Azure Compute Gallery にイメージバージョンを保存] が有効になっている場合にのみ表示されます。詳細については、「イメージバージョンの作成」を参照してください。
2026年6月
新機能と機能強化
Aidrien で Citrix DaaS データにアクセスする。Aidrien は、Citrix DaaS 環境データをチャット内で直接取得および表示できるため、会話を中断することなく問題を調査し、リソースを管理できます。自然言語を使用して、次の情報について検索および表示できます。
- マシンとセッション
- マシンカタログ
- デリバリーグループ
Aidrien は取得したデータをチャット UI に直接表示するため、環境の探索、問題の特定、トラブルシューティングワークフロー中の情報収集が容易になります。
詳細については、「Aidrien で Citrix DaaS データにアクセスする」を参照してください。
Citrix Monitor でのアプリ保護レポート。保護ポリシーのアクティブ化とセキュリティリスク検出のリアルタイムレポートは、Citrix Director および Monitor で利用できます。このレポートにより、リスクを迅速に評価し、保護ポリシーを構成してより安全な環境を確保できます。プロアクティブなリスク管理とポリシーの再構成により、環境内のエンドポイントセキュリティを強化し、新たな脅威への露出を減らすことができます。詳細については、「エンドポイントセキュリティポリシーのアクティブ化と脅威検出レポート」を参照してください。
エフェメラル OS ディスク用の Azure SSD ストレージタイプ。Studio では、Azure エフェメラル OS ディスクを使用する Azure マシンカタログで、カタログ作成時およびその後のカタログ/スキーム更新時に、ベース OS マネージドディスクストレージタイプ (Premium SSD、Standard SSD、または Standard HDD) を選択できるようになりました。UI 検証と事前チェックにより、サポートされていない構成が防止されます。詳細については、「Azure エフェメラル OS ディスクの使用」を参照してください。
エンドポイント OS バージョンの可視性。セッションページと接続ページの機能強化により、ユーザーセッションと接続をより効果的に管理および追跡できるようになりました。これらのページには、エンドポイント OS バージョン列と、Windows および Linux デバイスに対応するフィルターが含まれるようになりました。
これにより、次のことが可能になります。
- セッションページと接続ページでエンドポイントオペレーティングシステムバージョンを直接表示する。
- 特定のWindowsまたはLinuxオペレーティングシステムバージョンに基づいて、セッションまたは接続をフィルター処理します。
詳細については、「[エンドポイントOSバージョンの可視性]」(/ja-jp/citrix-daas/monitor/endpoint-os-version-visibility.html)を参照してください。
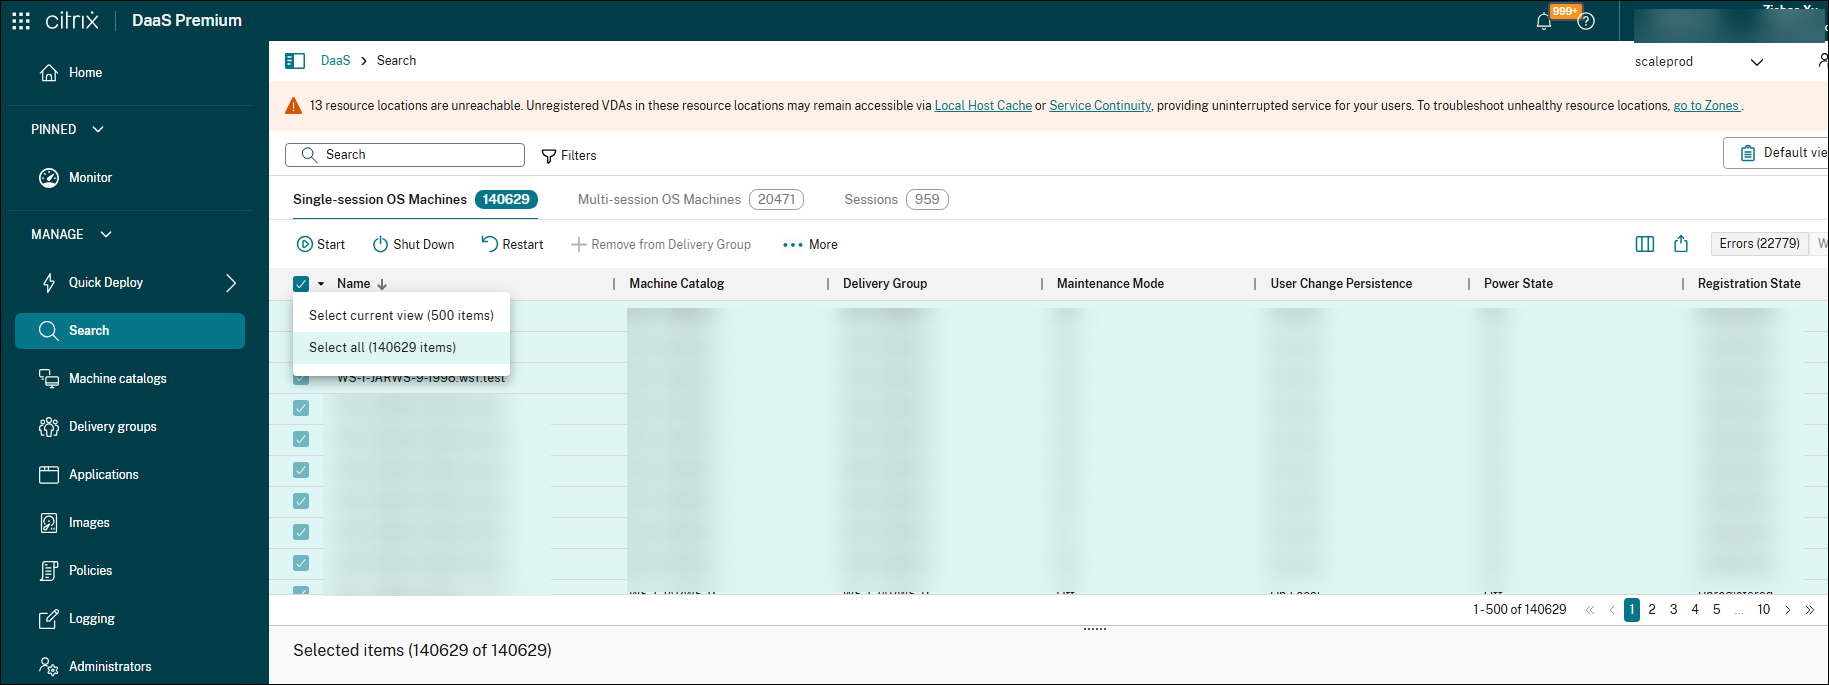
Web Studioでの一括操作の改善。すべてのページまたは現在のページ内のみのすべての項目を選択できるようになりました。この機能強化により、一致した検索結果に対する一括操作の以前の500項目という制限が撤廃され、数千のVDAまたはセッションを持つ大規模環境での管理効率が向上します。
大規模な環境でも一括操作がスムーズかつ応答性の高い状態を維持できるよう、パフォーマンスの最適化も実装されています。
Chrome Enterprise Premium向けに拡張されたトポロジビューと、ポリシー評価データ品質の向上。Citrix Monitorは、内部、外部、および外部固定IPアプリケーションルートにわたるクラウドおよびハイブリッド展開を網羅する6つのChrome Enterprise Premiumトポロジバリアントを表示するようになりました。また、ポリシー評価ペインは、アプリ起動イベントで省略された場合に、列挙イベントからアプリケーション名、アプリケーションの種類、ポリシー、およびセキュリティ制御の値を引き継ぐことができます。ソースイベントで指定されていない場合、データパスフィールドは空で表示されることがあります。
詳細については、「[Chrome Enterprise Premiumトポロジバリアント]」(/ja-jp/citrix-daas/monitor/secure-private-access/spa-integration-with-monitor.html#chrome-enterprise-premium-topology-variants)を参照してください。
イメージ管理で準備済みイメージ検索をサポート
イメージノードの検索バーを使用して、イメージ定義名、イメージバージョン番号、イメージバージョン説明、OSタイプ、ハイパーバイザータイプ、ホスト接続名、ホストユニット名、ホスト接続タイプ、マスターイメージ名、プロビジョニングスキーム数、バージョン作成時間などの条件でイメージバージョンをフィルター処理および検索できるようになりました。この機能強化により、管理者は大規模な展開でイメージを効率的に管理できます。
詳細については、「[イメージ管理]」(/ja-jp/citrix-daas/install-configure/image-management#understand-images-node)を参照してください。
Studioを使用したOpenShift仮想化環境でのCitrix Provisioningカタログ作成のサポート
Studioを使用すると、OpenShift仮想化環境でCitrix Provisioningカタログを作成できるようになりました。以前は、これらのカタログをプロビジョニングおよび管理するために、異なるコンソール間を切り替える必要がありました。この機能によりプロセスが簡素化され、プロビジョニングおよび電源管理タスクをStudio内で完全に実行できるようになります。
詳細については、「[Citrix StudioでCitrix Provisioning™カタログを作成する]」(/ja-jp/provisioning/2607-ltsr/configure/citrix-provisioning-catalog-in-studio.html)を参照してください。
Nutanix AHV Prism Central向けCitrix Web StudioでのCitrix Provisioningカタログ作成のサポート
Web StudioとNutanix AHV Prism Centralホスト接続タイプを使用して、Citrix Provisioningカタログを作成できるようになりました。
この実装には、次の利点があります。
-
MCSとCitrix Provisioningの両方のカタログを管理するための単一のコンソール。
-
ID管理など、Citrix Provisioningカタログの新機能。
詳しくは、「Citrix StudioでCitrix Provisioning™カタログを作成する」を参照してください。
2026年5月
新機能と強化された機能
Studioでのパッケージアプリケーションの可視性制御のサポート。Studioを使用すると、デスクトップ、Citrix Workspace > Apps、またはその両方で、パッケージアプリケーションの可視性を制御できるようになりました。特定のパッケージアプリの可視性を変更するには、Applicationsノードに移動し、アプリケーションを選択して、Properties > Deliveryを選択します。
デフォルトでは、パッケージアプリケーションはCitrix Workspace > Appsでのみ配信されます。詳しくは、「アプリケーションプロパティの変更」を参照してください。
セッションとコンポーネントスコアを表示し、セッションパフォーマンスと関連付ける機能。 セッションエクスペリエンスの概要がMonitorダッシュボードで利用可能になりました。エクスペリエンスの概要では、特定の期間に分析されたセッションの数と、分析されたセッションを「良好」、「中程度」、「不良」に分類した情報が提供されます。セッションの分類は、セッションスコアに基づいて行われます。環境全体の健全性をすばやく把握するために、概要には分析されたセッションの平均セッションスコアと平均コンポーネントスコアも含まれます。コンポーネントスコアは、分析のための追加の詳細レイヤーを提供するため、セッションパフォーマンスのトラブルシューティングに利用できます。詳しくは、「セッションスコア」を参照してください。
Numecent Cloudpagingアプリケーションのサポート。 Web StudioのApp packagesノードを使用して、Numecent Cloudpagingアプリを検出して公開できるようになりました。また、Numecent Cloudpagingアプリケーションコンテナを任意のネットワークファイル共有に保存し、ファイル共有パスを指定することで、Studioでそれらを検出してエンドユーザーに配信することもできます。この機能により、アプリケーションの検出が簡素化され、App-Vインフラストラクチャからの移行の選択肢が広がります。詳しくは、「Cloudpagingアプリケーション」を参照してください。
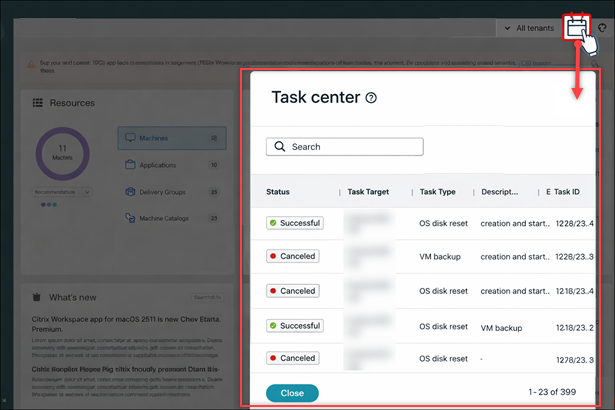
タスクセンターが利用可能になりました。タスクセンターは、Studioにおけるスケジュール済みタスクと定期タスクの一元的なビューを提供し、これらのタスクステータス(スケジュール済み、完了、失敗、実行予定)を追跡するのに役立ちます。タスクセンターには、Studioコンソールの右上隅にあるカレンダーアイコンを選択することでアクセスできます。
詳しくは、「タスクセンターでタスクを監視および管理する」を参照してください。
リソースフィルタリング。リソースフィルタリング機能を使用すると、デリバリーグループ全体のリソースへのユーザーアクセスを制御するルールを設定できます。リソースタイプ(アプリケーション、デスクトップ、またはその両方)を定義し、タグ制限を適用し、ネットワークロケーションやストア接続コンテキストなどの要因に基づいてルール適用条件を設定できます。この機能にアクセスするには、Delivery groups > Settings > Resource filterに移動します。詳しくは、「すべてのデリバリーグループのリソースへのユーザーアクセスを制限する」を参照してください。
Amazon WorkSpaces Core Managed Instances: MCS I/O (MCSIO) ライトバックキャッシュのStudioサポート。Amazon WorkSpaces Core Managed Instances用のマシンカタログを作成または編集する際に、Citrix StudioでMCS Storage Optimization (MCSIO) ライトバックキャッシュ (WBC) 設定を直接構成できるようになりました。以前は、ライトバックキャッシュの構成はPowerShellコマンドを通じてのみ利用可能でした。Studioでは、マシンカタログセットアップウィザードのディスク設定ページで、キャッシュディスクサイズ、メモリ割り当て、EBSストレージタイプ(例:gp2、gp3、io1、io2)、電源サイクルをまたいだディスク永続性、起動時間を短縮するためのOSディスク保持など、ライトバックキャッシュオプションが公開されています。詳しくは、「MCSIO対応カタログ」を参照してください。
2026年4月
新機能と機能強化
Microsoft Entra シングルサインオン。Microsoft ID プラットフォーム認証のロック時にリモートセッションを切断する機能が、シングルセッションVDAでサポートされるようになりました。詳細については、セッションロックの動作を参照してください。
Citrix ProvisioningカタログのBDMディスクを更新する。Machine Creation Services (MCS) でプロビジョニングされたCitrix Provisioningカタログのブートデバイス管理 (BDM) ディスクを更新できるようになりました。BDMディスクの更新は、StudioまたはPowerShellを使用してCitrix ProvisioningサーバーアドレスとUEFIファームウェアを更新するのに役立ちます。この機能により、管理作業が軽減され、環境を最新の状態に保つことができます。仮想マシンを再作成することなくカタログ管理を簡素化します。Azure、Nutanix AHV Prism Central、VMware、およびXenServer環境をサポートしています。詳細については、BDMディスクの更新を参照してください。
MCSプロビジョニングされたCitrix ProvisioningカタログのvDisk割り当てを更新する。StudioまたはPowerShellを使用して、既存のMCSプロビジョニングされたCitrix ProvisioningカタログのvDisk割り当てを更新できるようになりました。以前は、vDiskを変更するにはカタログを再作成する必要がありました。この機能強化により、割り当てを管理できるようになり、時間と労力を節約できます。利用可能なvDiskを一覧表示し、カタログレベルで既存のvDiskを割り当てることができます。この機能は、Azure、Nutanix AHV Prism Central、VMware、およびXenServer環境に適用されます。vDiskのライフサイクル管理はCitrix Provisioningコンソール内で行われることに注意してください。詳細については、vDisk割り当ての更新を参照してください。
Nutanix AHV Prism Centralで永続VMのOSディスクをリセットする。この機能により、Nutanix AHV Prism Central環境でReset-ProvVMDisk PowerShellコマンドを使用して、永続VMのOSディスクをリセットできるようになりました。詳細については、永続VMのOSディスクをリセットするを参照してください。
Citrix Advisor: セキュリティ、信頼性、パフォーマンス、運用上の卓越性のための新しいチェック。Citrix Advisorには、StoreFront、VDA、およびActive Directoryのセキュリティ、信頼性、パフォーマンス、運用上の卓越性を向上させるのに役立つ実用的な推奨事項を提供する、以下の新しい環境チェックが含まれるようになりました。
-
セキュリティ
- VDAのセキュリティ脆弱性に対処する
- Citrix Workspaceアプリのセキュリティ脆弱性に対処する
- サポート終了に達したStoreFrontサーバーバージョンをアップグレードする
- StoreFrontベースURLにHTTPSを使用する
- StoreFrontとCloud Connector間の通信にHTTPSを使用する
- 匿名アクセスが有効になっているStoreFrontストアを確認する
-
信頼性
- StoreFront サーバーの冗長性を確保する
-
パフォーマンス
- StoreFront ストアのソケットプーリングを有効にする
-
運用上の卓越性
- 汚染された Active Directory アカウントをリセットする
- StoreFront の非推奨のビーコンポイントを置き換える
- StoreFront ストアの XenApp Services URL を無効にする
- サポートされていない StoreFront サイトを非推奨にする
- StoreFront ストアの Kerberos 委任を無効にする
これらの機能強化により、問題をプロアクティブに特定し、是正措置を講じることができます。詳細については、Citrix Advisor を参照してください。
Citrix Advisor の推奨事項のきめ細かな却下。Citrix Advisor はきめ細かな却下をサポートするようになり、推奨事項全体を却下するのではなく、推奨事項内の特定の対象項目を却下できるようになりました。この機能強化は、テスト、検証、一時的なリソースなど、一部のリソースがベストプラクティスから逸脱することが想定される環境で役立ちます。
意図的に非準拠の項目のみを却下することで、ノイズを減らしながら、真の問題に対する可視性を維持し、本番リソースに対するベストプラクティスのガイダンスを引き続き受け取ることができます。
この機能は、次のリソースタイプで利用できます。
-
マシンカタログ
-
デリバリーグループ
-
アプリケーショングループ
-
ゾーン
詳細については、「推奨事項で影響を受ける特定の項目を却下する」を参照してください。
Advisorチェックルールをカスタマイズする。3つの主要な推奨事項について、Advisorチェックルールをカスタマイズできるようになりました。
- Cloud Connectorハードウェアを強化する:CPU、メモリ、ディスク使用量のしきい値を調整し、特定のディスクを除外します。
- 未使用のリソースを解放する:マシンとアプリケーションのカスタム未使用時間しきい値を設定します。
- VDAのGPO構成を最適化する:GPO処理時間の期間を変更します。
カスタマイズされた推奨事項には、識別しやすいように「カスタマイズ済み」というラベルが付けられます。いつでもデフォルト設定に戻すことができます。詳細については、「Advisorチェックルールをカスタマイズする」を参照してください。
設定でアプリケーションパッケージの更新動作を制御する。新しい「設定」を使用して、「Studio > アプリケーションパッケージ」ワークフローでアプリケーションパッケージがどのように更新されるかを制御できるようになりました。これらの設定により、アップグレード中にユーザーのお気に入りを保持したり、意図しないダウングレードを防いだり、更新チェック中に古いパッケージを自動的に削除したりできます。これにより、手作業を減らして、クリーンで一貫性のあるアプリケーション環境を維持できます。
詳細については、「アプリケーションパッケージを環境にアップロードする」を参照してください。
VDAのCloud Connectorの可視性。Web Studio > 検索で、VDAがどのCloud Connectorを介してプロキシされているかを確認できるようになりました。新しい「Cloud Connector」列とフィルターを使用して、Cloud Connector別にVDAをすばやく表示およびフィルターできます。メインの検索ビューに「Cloud Connector」列を表示するには、右上隅にある「表示する列」を選択します。
電源操作にメモを追加する。マシンとセッションで電源操作を実行する際に、オプションのメモを追加できるようになりました。これらのメモは、管理者と他の管理者が操作の理由を理解するのに役立ちます。監査目的でログに記録されます。 メモは次の操作でサポートされています。
-
マシン操作:
- 起動
- シャットダウン
- 再起動
- 強制再起動
- 強制シャットダウン
-
セッションアクション:
- ログオフ
- 再起動 (シングルセッション)
- シャットダウン (シングルセッション)
Studio を使用した Red Hat OpenShift および Nutanix AHV Prism Central 仮想化環境での Citrix Provisioning カタログ作成のサポート。Studio を使用して、Red Hat OpenShift および Nutanix AHV Prism Central 仮想化環境で Citrix Provisioning カタログを作成できるようになりました。以前は、これらのカタログをプロビジョニングおよび管理するために、異なるコンソールを切り替える必要がありました。この機能によりプロセスが簡素化され、プロビジョニングと電源管理タスクをすべて Studio 内で実行できます。詳しくは、「Citrix Studio で Citrix Provisioning™ カタログを作成する」を参照してください。
準備済みイメージ用の Azure ZRS ディスクタイプ。Azure の MCS で、MCS イメージ管理を使用する準備済みイメージにゾーン冗長ストレージ (ZRS) ディスクタイプを選択できるようになりました。この機能強化により、ディスクタイプの選択の柔軟性が向上し、準備済みイメージディスクの可用性が高まることで、Azure の MCS マシンカタログの回復性が向上します。
これにより、次のことが可能になります。
- 可用性の高い準備済みイメージディスクを使用できます。
- ゾーン障害による準備済みイメージの損失のリスクを回避できます。
- ストレージ側のディスク障害の影響を受けることなく、継続的な運用を維持できます。
詳しくは、「準備済みイメージを作成する」を参照してください。
Nutanix AHV Prism Central 環境でのイメージ管理のサポート。イメージ管理機能が OpenShift 仮想化環境で一般提供されるようになりました。この実装により、ストレージと時間のコストが大幅に削減され、VM の展開とイメージの更新プロセスが簡素化されます。現在、この目的を達成するために PowerShell コマンドも使用できます。詳しくは、「Nutanix AHV Prism Central で準備済みイメージを使用してカタログを作成する」を参照してください。
Amulet Hotkey CoreStationプラグインのサポート (プレビュー)。この機能により、CitrixはAmulet Hotkey CoreStationプラグインを介してAmulet Hotkey CoreStationワークロードを管理します。このプラグインを使用すると、Amulet Hotkey CoreStationエンクロージャへのホスティング接続の作成、カタログの作成、およびPowerShellコマンドを使用したカタログ内のマシンの電源管理を行うことができます。
詳細については、以下を参照してください。
- Amulet Hotkey CoreStation仮想化環境
- アミュレット ホットキー コアステーションへの接続
- Amulet Hotkey CoreStationマシンカタログの作成
- Amulet Hotkey CoreStation VMの電源管理
Amazon WorkSpaces CoreマネージドインスタンスのMCSIO対応MCSマシンカタログの作成をサポート。 MCSIO対応MCSカタログを作成して、Amazon WorkSpaces CoreマネージドインスタンスのMCSIO対応MCSマシンカタログを作成できるようになりました。これにより、書き込み操作をライトバックキャッシュに誘導することで書き込みIOPSを改善し、永続OSディスクが有効になっている場合の起動時間を短縮できます。詳細については、「MCSIO対応カタログ」を参照してください。
オンプレミスイメージレプリケーションの管理。この機能強化により、オンプレミスハイパーバイザー向けの明示的なイメージレプリケーションワークフローが導入されました。以前は、新しく追加されたストレージの場所や置き換えられたストレージの場所にイメージバージョンインスタンスをレプリケートできなかったため、必要なすべてのストレージでイメージの可用性を管理することが困難でした。この機能強化により、PowerShellコマンドを実行して、イメージバージョンインスタンスをストレージの場所にレプリケートできます。この機能は、VMware、XenServer、Nutanix AHV Prism Central環境を含むオンプレミスハイパーバイザーに適用されます。
詳細については、「サポートされているオンプレミスハイパーバイザーの追加ストレージのイメージレプリケーション」を参照してください。
エフェメラルOSディスク用のAzure SSDストレージ。この機能は、より高性能なSSDストレージタイプを選択できるようにすることで、AzureにおけるエフェメラルOSディスクのパフォーマンスを向上させます。以前は、Standard_LRSのみがサポートされていました。現在では、MCSカタログを作成する際にStorageTypeカスタムプロパティを設定することで、StandardSSD_LRSまたはPremium_LRSを使用できます。
これにより、次のことが可能になります。
- 信頼性の向上により、より高いSLAを達成する。
-
Standard_LRSと比較して、はるかに高いIOPSを体験する。
詳細については、「エフェメラルディスクで使用されるストレージタイプの構成」を参照してください。
AzureバックアップSKUミックスの強化。 この機能強化により、AzureのBackupVmConfiguration機能における以前の制限が解消されます。以前は、休止状態をサポートするVM SKUとサポートしないVM SKUを同じバックアップリスト内で混在させることはできませんでした。この更新により、休止状態対応SKUと非休止状態対応SKUの両方をバックアップ構成に含めることができます。
これにより、次のことが可能になります。
- バックアップ構成でより広範なVM SKUを使用する。
- AzureでのVMプロビジョニングと起動の成功率を向上させる。
- 展開の回復性を高める。
詳細については、「バックアップVMサイズの構成」を参照してください。
Amazon WorkSpaces Core APIリクエストでCloud Connectorをバイパスする機能。 Amazon WorkSpaces Coreマネージドインスタンスを使用する場合、AWS APIリクエストに対してCitrix Cloud Connectorをバイパスするようにホスト接続を構成できるようになりました。これにより、MCSはプロキシを介してルーティングする代わりに、Delivery ControllerからAWSサービスに直接通信して、プロビジョニングおよび電源管理操作を実行できます。
この機能強化により、運用上の柔軟性が向上し、Cloud Connector VMのコンピューティング負荷が軽減され、AWS APIリクエストに対するCloud ConnectorへのMCSの依存がなくなります。詳細については、「AWS APIリクエストでCloud Connectorをバイパスする」を参照してください。
Azure VMの可用性ゾーンを変更する。 この機能強化により、Azureで既存のMCSプロビジョニング済みVMの可用性ゾーンプロパティを変更できます。以前は、これにはVMの再作成が必要でした。この機能は、特に永続仮想マシンに対して、より高い柔軟性を提供します。
これにより、次のことが可能になります。
- 既存のAzure VMを調整して、可用性ゾーンのアフィニティを持たないようにする。
- 現在可用性ゾーンがないAzure VMに特定の可用性ゾーンを割り当てる。
- 既存のAzure VMをある可用性ゾーンから別の可用性ゾーンに移動する。
詳細については、「プロビジョニングされたマシンを現在のプロビジョニングスキームの状態に更新する」を参照してください。
OpenShift MCSでのGPUサポート。 OpenShift MCSは現在、パススルー動作を介したGPU構成をサポートしています。マスターVMまたはマシンプロファイルで定義されたGPU設定は読み取られ、MCSカタログを介してプロビジョニングされたVMに適用されます。現在、カタログ作成中にGPUパラメーターを変更することはできません。GPU構成はソース構成から直接継承され、構成どおりにプロビジョニングされたVMに適用されます。
Amazon WorkSpaces Coreマネージドインスタンスの柔軟な課金。 Citrix MCSを使用してAmazon WorkSpaces Coreマネージドインスタンスをプロビジョニングする際に、月額(定額)と時間単位(従量課金)の課金モデルを選択できるようになりました。
この柔軟性により、特定のワークロード要件と使用パターンに基づいてコンピューティングコストを最適化できます。
永続デスクトップには月額課金モードを使用して予測可能な定額料金のメリットを享受するか、オンデマンドまたは断続的なワークロードには時間課金を使用します。
この機能を使用するには、AWS アカウントが Amazon WorkSpaces 課金サービス用に構成されている必要があります。
詳細については、「柔軟な課金」を参照してください。
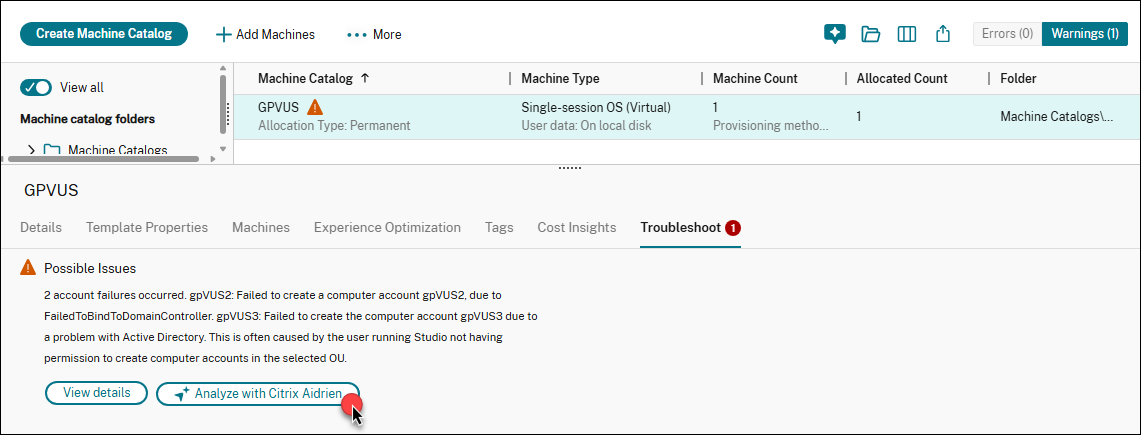
Citrix Aidrien を使用したトラブルシューティング。 Citrix Aidrien を使用して、Citrix DaaS の警告とエラーをトラブルシューティングできるようになりました。警告またはエラーが発生した場合、Aidrien は [トラブルシューティング] タブ、警告およびエラーのポップアップ、通知センターから直接利用できます。Aidrien はコンテキスト内の問題を分析し、問題をより迅速に診断して解決するのに役立つガイド付きのインサイトを提供します。詳細については、「Citrix DaaS のユースケース」を参照してください。
AWS EC2: AWS 準備済みイメージをリージョン間で共有。 準備済みイメージを、同じ AWS アカウント内の 1 つのリージョンから 1 つ以上の異なるリージョンに共有できるようになりました。この機能は AWS EC2 環境で利用できます。イメージを共有すると、基になる AMI が、暗号化、ハイバネーション、タグ、信頼できる起動などのプロパティとともにコピーされます。これにより、次のことが可能になります。
- 準備済みイメージを異なるリージョンに効率的に展開および管理する。
- 共有された準備済みイメージを使用して、複数のリージョンでマシンカタログを作成または更新する。
- AWS 展開全体で一貫したイメージ構成を維持する。
詳細については、「アベイラビリティゾーンとリージョン間で準備済みイメージを共有」を参照してください。
AWS EC2: AWS ローカルゾーンでのワークロードのプロビジョニング。 AWS EC2 ワークロードを AWS ローカルゾーンに直接プロビジョニングできるようになりました。この新機能により、次のことが可能になります。
- Citrix ワークロードをエンドユーザーの近くに展開することで、低遅延アクセスを提供する。
- 完全な AWS リージョンが提供されていない地域で、Citrix インフラストラクチャの地域カバレッジを向上させる。
目的のローカルゾーンのホスティングユニットでホスト接続を作成し、そのローカルゾーンに VM をプロビジョニングできます。
詳細については、以下を参照してください。
Nutanix AHV Prism Central 接続で MCS PowerShell コマンドを使用した Citrix Provisioning (PVS) カタログの作成のサポート。Nutanix AHV Prism Central ホスト接続で MCS PowerShell コマンドを使用して、Citrix Provisioning カタログを作成できるようになりました。 この実装には、次の利点があります。
- MCS と Citrix Provisioning の両方のカタログを管理するための単一の統合 API。
- ID 管理ソリューション、オンデマンドプロビジョニングなど、Citrix Provisioning カタログの新機能を利用できます。
詳細については、PVS ドキュメントを参照してください。
2026年3月
新機能と機能強化
DaaS 向け Microsoft Entra シングルサインオン。次の機能強化が利用可能です。
- Linux でのハイブリッドアクセスが、Citrix Workspace アプリ for Linux 2601 で利用可能になりました。
- Citrix Cloud ポータルから Citrix Resource および Client アプリケーションを登録できるようになりました。
- Azure ポータルから Azure の構成を実行できるようになりました。
詳細については、Microsoft Entra シングルサインオンを参照してください。
MCS での Entra ID 拡張属性のサポート。Entra ID 拡張属性を MCS 環境に統合できるようになりました。これらの属性を使用すると、Entra ID デバイスオブジェクトに一意のカスタムデータを直接保存できます。これにより、拡張属性を持つデバイスをフィルタリングすることで、正確な条件付きアクセス ポリシーを適用できます。デバイス属性に基づいてさらにフィルタを作成する方法については、サポートされている演算子とデバイスプロパティのフィルタを参照してください。この機能は、Microsoft Entra 参加済みと Microsoft Entra ハイブリッド参加済みの両方の ID タイプでサポートされています。
Entra ID 拡張属性 (ExtensionAttribute1-15) を使用して、MCS マシンカタログを管理できます。このためには、Device.ReadWrite.All 権限を持つサービスプリンシパルを準備します。Studio と PowerShell コマンドの両方を使用して、Entra ID 拡張属性を持つ MCS マシンカタログを作成および更新できます。
拡張属性は、デバイス(永続VMと非永続VMの両方)が登録されるときに割り当てられます。
詳細については、以下を参照してください。
- Microsoft Entra 参加済みマシン ID の ID プール
- Microsoft Entra ハイブリッド参加済みマシン ID の ID プール
- Microsoft Intune に登録されている Microsoft Entra カタログを作成する
- Microsoft Intune に登録されている Microsoft Entra ハイブリッド参加済みカタログを作成する
Nutanix AHV Prism Central: ネットワーク構成の改善。この機能強化により、Nutanix AHV Prism Central ホスト接続上の MCS カタログのネットワーク構成が改善されます。基本 VLAN、高度な VLAN、オーバーレイネットワークを明確に区別してネットワーク設定を構成できるようになり、以前は混在したタイプが一緒にリストされていたときに発生していたエラーを防ぐことができます。
これにより、次のことが可能になります。
-
マシンカタログの作成および編集プロセス中のエラーを削減します。
-
新しい事前チェックにより、一貫性のある有効なネットワーク構成を保証します。
詳細については、「Studio を使用してマシンカタログを作成する」を参照してください。
XenServer の同じリソースプール内のホスト間で準備済みイメージバージョンを共有する。XenServer の同じリソースプール内のホスト間でイメージバージョンを共有するために、Images ノードを使用できるようになりました。この実装により、異なるホスト間でのイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するために PowerShell コマンドを使用することもできます。詳細については、「XenServer で準備済みイメージマシンカタログを作成する」を参照してください。
Citrix Advisor: 新しい信頼性チェック。Citrix Advisor に、Citrix Workspace のサービス継続性を有効にするという推奨事項を含む新しい環境チェックが追加されました。このチェックは、サービス継続性が有効になっていない場合を特定し、有効にするためのガイダンスを提供します。詳細については、「信頼性に関する推奨事項」を参照してください。
検索メインビューでの列レイアウトのカスタマイズ。Web Studio で列を並べ替えて、関連情報をより適切に整理およびグループ化できるようになりました。Web Studio は列の順序と幅の設定を保持するため、カスタマイズされたレイアウトはセッション間で維持されます。現在、この機能は検索のメインビューでサポートされています。
サービスウィンドウ。サービスウィンドウ機能は、MCSプロビジョニングされたVMでの操作をスケジュールおよび自動化する機能を提供します。この機能は現在、PowerShellを使用したOSディスクのリセットやハードウェア構成の変更など、さまざまな操作をサポートしています。詳細については、「サービスウィンドウ」を参照してください。
2026年2月
新機能と強化された機能
Monitorがスクリプトタスクの実行をサポートするようになりました。これには、Citrixの組み込みスクリプトとカスタムスクリプトの実行、および実行用のカスタムスクリプトのアップロード機能が含まれます。この機能強化により、管理者はMonitorから直接トラブルシューティングを実行し、運用タスクを自動化できます。
Citrix Always on Tracing。Citrix Cloud は、Citrix Virtual Apps and Desktops の一元的なログ収集を簡素化するために、Always On Tracing (AOT) を拡張します。設定は DaaS Settings を通じて管理され、管理者はログサーバーの詳細、ログ記録の範囲、およびアクセス制御を定義し、設定は環境全体に適用されます。
Citrix Monitorには、専用のAOTログビューが追加され、ほぼリアルタイムの可視性、検索、および時間範囲、ログタイプ、マシンによるフィルタリングが可能になり、トラブルシューティングが迅速化されます。
AOTログは、Windows、Linux、Mac VDA、StoreFront、Federated Authentication Service (FAS)、Session Recording Serverなど、顧客のリソースロケーションに展開されているサポート対象コンポーネントからAOTログサーバーに送信されます。
詳細については、「Always On Tracing」を参照してください。
注:
Citrix CloudコントロールプレーンコンポーネントからのAOTログは、SplunkなどのCitrix管理の監視システムに引き続き送信されます。顧客のリソースロケーションに展開されているコンポーネントのみがAOTログサーバーにログを送信します。
DaaS向けMicrosoft Entraシングルサインオン。WindowsおよびMacでのハイブリッドアクセスがサポートされるようになりました。詳細については、「Microsoft Entraシングルサインオン」を参照してください。
AWS EC2でのバックアップVM構成。Studioでは、キャパシティ関連の問題が発生した場合にMachine Creation Services (MCS)がフォールバックできるAWS環境のバックアップEC2インスタンスタイプ(オンデマンドまたはスポットインスタンスにできる「バックアップSKU」)のリストを定義できるようになりました。MCSは、リストで指定された順序でバックアップEC2インスタンスタイプにフォールバックしようとします。詳細については、「Studioを使用してカタログを作成する」を参照してください。
Azure Extended Zonesのサポート。MCSプロビジョニングを使用して、Azure Extended Zonesにワークロードをプロビジョニングできるようになりました。Azure Extended Zonesは、主要なAzureリージョンの小規模な拡張機能です。これらは、主要なリージョンロケーションから離れた顧客に対して、低遅延とデータレジデンシーを提供します。詳細については、「Azure Extended Zones」を参照してください。
Red Hat OpenShift: MCSを使用したCitrix Provisioningカタログ。この機能強化により、OpenShiftプラグインにMCSを使用したCitrix Provisioning (PVS)カタログのプロビジョニングのサポートが追加されます。
この機能により:
- OpenShift プラグインは、MCS によってプロビジョニングされた Citrix Provisioning マシンカタログのホスティング接続として使用できます。
- Citrix Provisioning ターゲットデバイスは、BDM ディスクを OpenShift に保存した状態で、Citrix Provisioning BDM ブートを使用して起動できます。
詳細については、Citrix Provisioning ドキュメント「Citrix Studio で Citrix Provisioning™ カタログを作成する」を参照してください。
WebSocket を使用して HPE Moonshot マシンをマシンカタログに登録する。HPE Moonshot 上のドメインに参加していない VDA または Microsoft Entra に参加している VDA を、WebSocket を使用してマシンカタログに登録できるようになりました。詳細については、「WebSocket VDA 登録ツールを使用してマシンをカタログに登録する」を参照してください。
MCS での VMware vVols のサポート。 vSphere 環境で MCS と VMware vVols を使用できるようになりました。以前は、vVols 上に MCS カタログを作成すると PBM エラーが発生していました。この更新により、その問題が解決されます。この統合により、MCS 仮想マシンのストレージをきめ細かく制御できます。詳細については、「ストレージプロファイル」を参照してください。
ホスティング接続に WinHttp (netsh) プロキシサーバー設定を使用する。この機能により、Citrix Cloud Connector で構成された WinHttp (netsh) プロキシサーバー設定をホスティング接続で使用できるようになります。詳細については、「ホスティング接続に WinHttp (netsh) プロキシサーバー設定を使用する」を参照してください。
Amazon Workspaces Core マネージドインスタンス: PowerShell を使用したクロスアカウントプロビジョニング。Cloud Connector を別の AWS アカウント (共有サービスアカウントまたはサイトコンポーネントアカウント) に配置し、クロスアカウントアクセス (クロスアカウント IAM ロール) を持つ IAM ロールを使用し、MCS でプロビジョニングされたマシンカタログを別のセカンダリ AWS アカウント (ワークロードアカウント) に配置するユースケースがあります。この場合、別のアカウントに追加の Cloud Connector は不要です。このようなシナリオをサポートするために、この機能は VPC ピアリングと IAM ロールを使用したクロスアカウントアクセスを利用して、複数の AWS アカウントを管理する企業が異なる AWS アカウント間でプロビジョニングできるようにします。
VPC ピアリング を使用すると、Cloud Connector と、異なるリージョンまたはアカウントにプロビジョニングされた VM が相互に通信できるようになります。
IAM ロールを使用したクロスアカウントアクセス を使用すると、プライマリアカウント (Cloud Connector アカウント) が IAM ロールを引き受けて、セカンダリアカウント (マシンカタログ VM) の AWS リソースにアクセスできるようになります。
詳細については、「クロスアカウントプロビジョニング」を参照してください。
Amazon Workspaces Core マネージドインスタンス: AWS ローカルゾーンでのワークロードのプロビジョニング。Amazon Workspaces Core マネージドインスタンスのワークロードを AWS ローカルゾーンに直接プロビジョニングできるようになりました。この新機能は、次のことに役立ちます。
- Citrix ワークロードをエンドユーザーの近くに展開することで、低遅延アクセスを提供します。
- 完全な AWS リージョンが提供されていない地域で、Citrix インフラストラクチャの地域カバレッジを向上させます。
- 目的のローカルゾーンにホスティングユニットを持つホスト接続を作成し、そのローカルゾーンに VM をプロビジョニングできます。
詳細については、以下を参照してください。
Amazon WorkSpaces Core マネージドインスタンス: AWS準備済みイメージをリージョン間で共有する。準備済みイメージを1つのリージョンから同じAWSアカウント内の1つ以上の異なるリージョンに共有できるようになりました。この機能は、Amazon Workspaces Core マネージドインスタンス環境で利用できます。イメージを共有すると、基盤となるAMIが、暗号化、タグ、信頼できる起動などのプロパティとともにコピーされます。これにより、次のことが可能になります。
- 準備済みイメージを異なるリージョン間で効率的に展開および管理する。
- ローカルで共有された準備済みイメージを使用して、複数のリージョンでマシンカタログを作成または更新する。
- AWS展開全体で一貫したイメージ構成を維持する。
詳細については、「アベイラビリティゾーンとリージョン間で準備済みイメージを共有する」を参照してください。
アイコンサポートの拡張。Studioでデスクトップおよびアプリケーションのアイコンをカスタマイズする際、以前サポートされていた.ico形式に加えて、.exeファイルからアイコンを抽出して使用できるようになりました。
ローカルマシンまたはVDAマシンからこれらのアイコンを参照して選択できます。サポートされるアイコンファイルの最大サイズは500 KBです。詳細については、「デリバリーグループの作成」および「デリバリーグループの管理」を参照してください。
Citrix Advisor: 信頼性、パフォーマンス、セキュリティ、コスト効率に関する新しいチェック。Citrix Advisorには、セキュリティ、信頼性、パフォーマンス、運用上の卓越性を向上させるのに役立つ実用的な推奨事項を提供する、次の新しい環境チェックが含まれるようになりました。
-
セキュリティ
- ホスト接続にHTTPSを使用する
- サポート終了に達したオペレーティングシステムをアップグレードする
- サポート終了に達したハイパーバイザーバージョンをアップグレードする
-
信頼性
- StoreFrontストアの高度なヘルスチェックを有効にする
- すべてのCloud ConnectorをStoreFrontおよびNetScaler GatewayのSTAサーバーとして追加する
-
パフォーマンス
- VDAのGPO構成を最適化する
- PVSターゲットデバイスのライトキャッシュディスクサイズを評価する
-
運用上の卓越性
- マシンプロファイルを使用してカタログ構成を簡素化する
これらの機能強化により、問題をプロアクティブに特定し、是正措置を講じて、安全で信頼性が高く、高性能で運用効率の高い展開を維持できます。詳細については、「Citrix Advisor」を参照してください。
Always-on Tracing (AOT) ログをログサーバーに転送する。Web Studioで、CitrixコンポーネントからのAlways-on Tracing (AOT) ログを指定されたログサーバーに転送できるようになりました。この機能により、Citrix環境の集中トラブルシューティングとより効果的な監視が可能になります。詳細については、「ログサーバー設定の構成」を参照してください。
マシンカタログをCitrix管理のNutanix AHV Prism Centralホスト接続に移行する。この機能を使用すると、既存のNutanix AHV (Prism Element用) およびNutanix AHV PC (Azure上のNC2用) ホスト接続から、Citrixマシンカタログとその関連VMをCitrix管理のNutanix AHV Prism Centralホスト接続に移行できます。移行にはPowerShellコマンドを使用します。これには、問題発生時の高速ロールバックオプションや、移行後のソースリソースをクリーンアップするコマンドも含まれます。詳細については、「マシンカタログをCitrix管理のNutanix AHV Prism Centralホスト接続に移行する」を参照してください。
Nutanix AHV Prism Centralホスト接続にマシンプロファイルを使用する。Nutanix AHV Prism Centralホスト接続を介してプロビジョニングされるVMのハードウェア構成を定義するために、マシンプロファイルを使用できるようになりました。この新しいワークフローでは、CPU、メモリ、ソケットあたりのコア数、GPU、カテゴリなどのプロパティをマシンプロファイルから取得します。カタログの作成または編集時に、CPU、メモリ、ソケットあたりのコア数の構成を上書きできます。マスターイメージのテンプレートバージョンは、新しいカタログのマシンプロファイルとしてデフォルトで設定されます。StudioとPowerShellを使用して、マシンプロファイルを持つ新しいカタログを作成したり、既存のカタログを更新したり、マシンプロファイルに基づかないマシンカタログをマシンプロファイルに基づくマシンカタログに変換したりできます。詳細については、以下を参照してください。
- スタジオ
- PowerShell
- PowerShellコマンドを使用してマシンカタログを作成する(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-nutanix#create-a-machine-catalog-using-powershell-commands)
- マシンプロファイルを追加または変更する(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-nutanix#add-or-change-machine-profile)
LHCイベント中のシングルユースプールデスクトップ。電源管理されたシングルセッションのプールデスクトップは、ローカルホストキャッシュ (LHC) イベント中にデフォルトでシングルユースとして利用できるようになりました。この変更により、ユーザーはデスクトップの再利用を心配することなくこれらのマシンにアクセスできます。これらのデスクトップを再利用するように構成する既存の機能は変更されていません。詳細については、「Studioを使用した有効化」を参照してください。(/ja-jp/citrix-daas/manage-deployment/local-host-cache#enable-lhc-for-power-managed-single-session-os-pooled-vdas-using-studio).
2026年1月
新機能と機能強化
StudioでCitrixエラスティックアプリレイヤーを検出して配信する。StudioのApp packagesノードを使用して、エラスティックアプリレイヤーを検出および公開できるようになりました。これには以下が含まれます。
-
Citrix App Layeringを使用して作成されたエラスティックアプリレイヤーのライブラリを検出および列挙する。
-
非永続マシンカタログ上のユーザーにアプリをエラスティックに配信するための割り当てポリシーを作成する。
-
イメージがApp Layeringアプライアンスから公開されたかどうかに関係なく、ポータブルなエラスティックアプリレイヤーを任意の非永続Windowsマシンに配信する。
詳細については、「アプリパッケージの管理」を参照してください。(/ja-jp/citrix-daas/manage-deployment/applications-manage/app-packages).
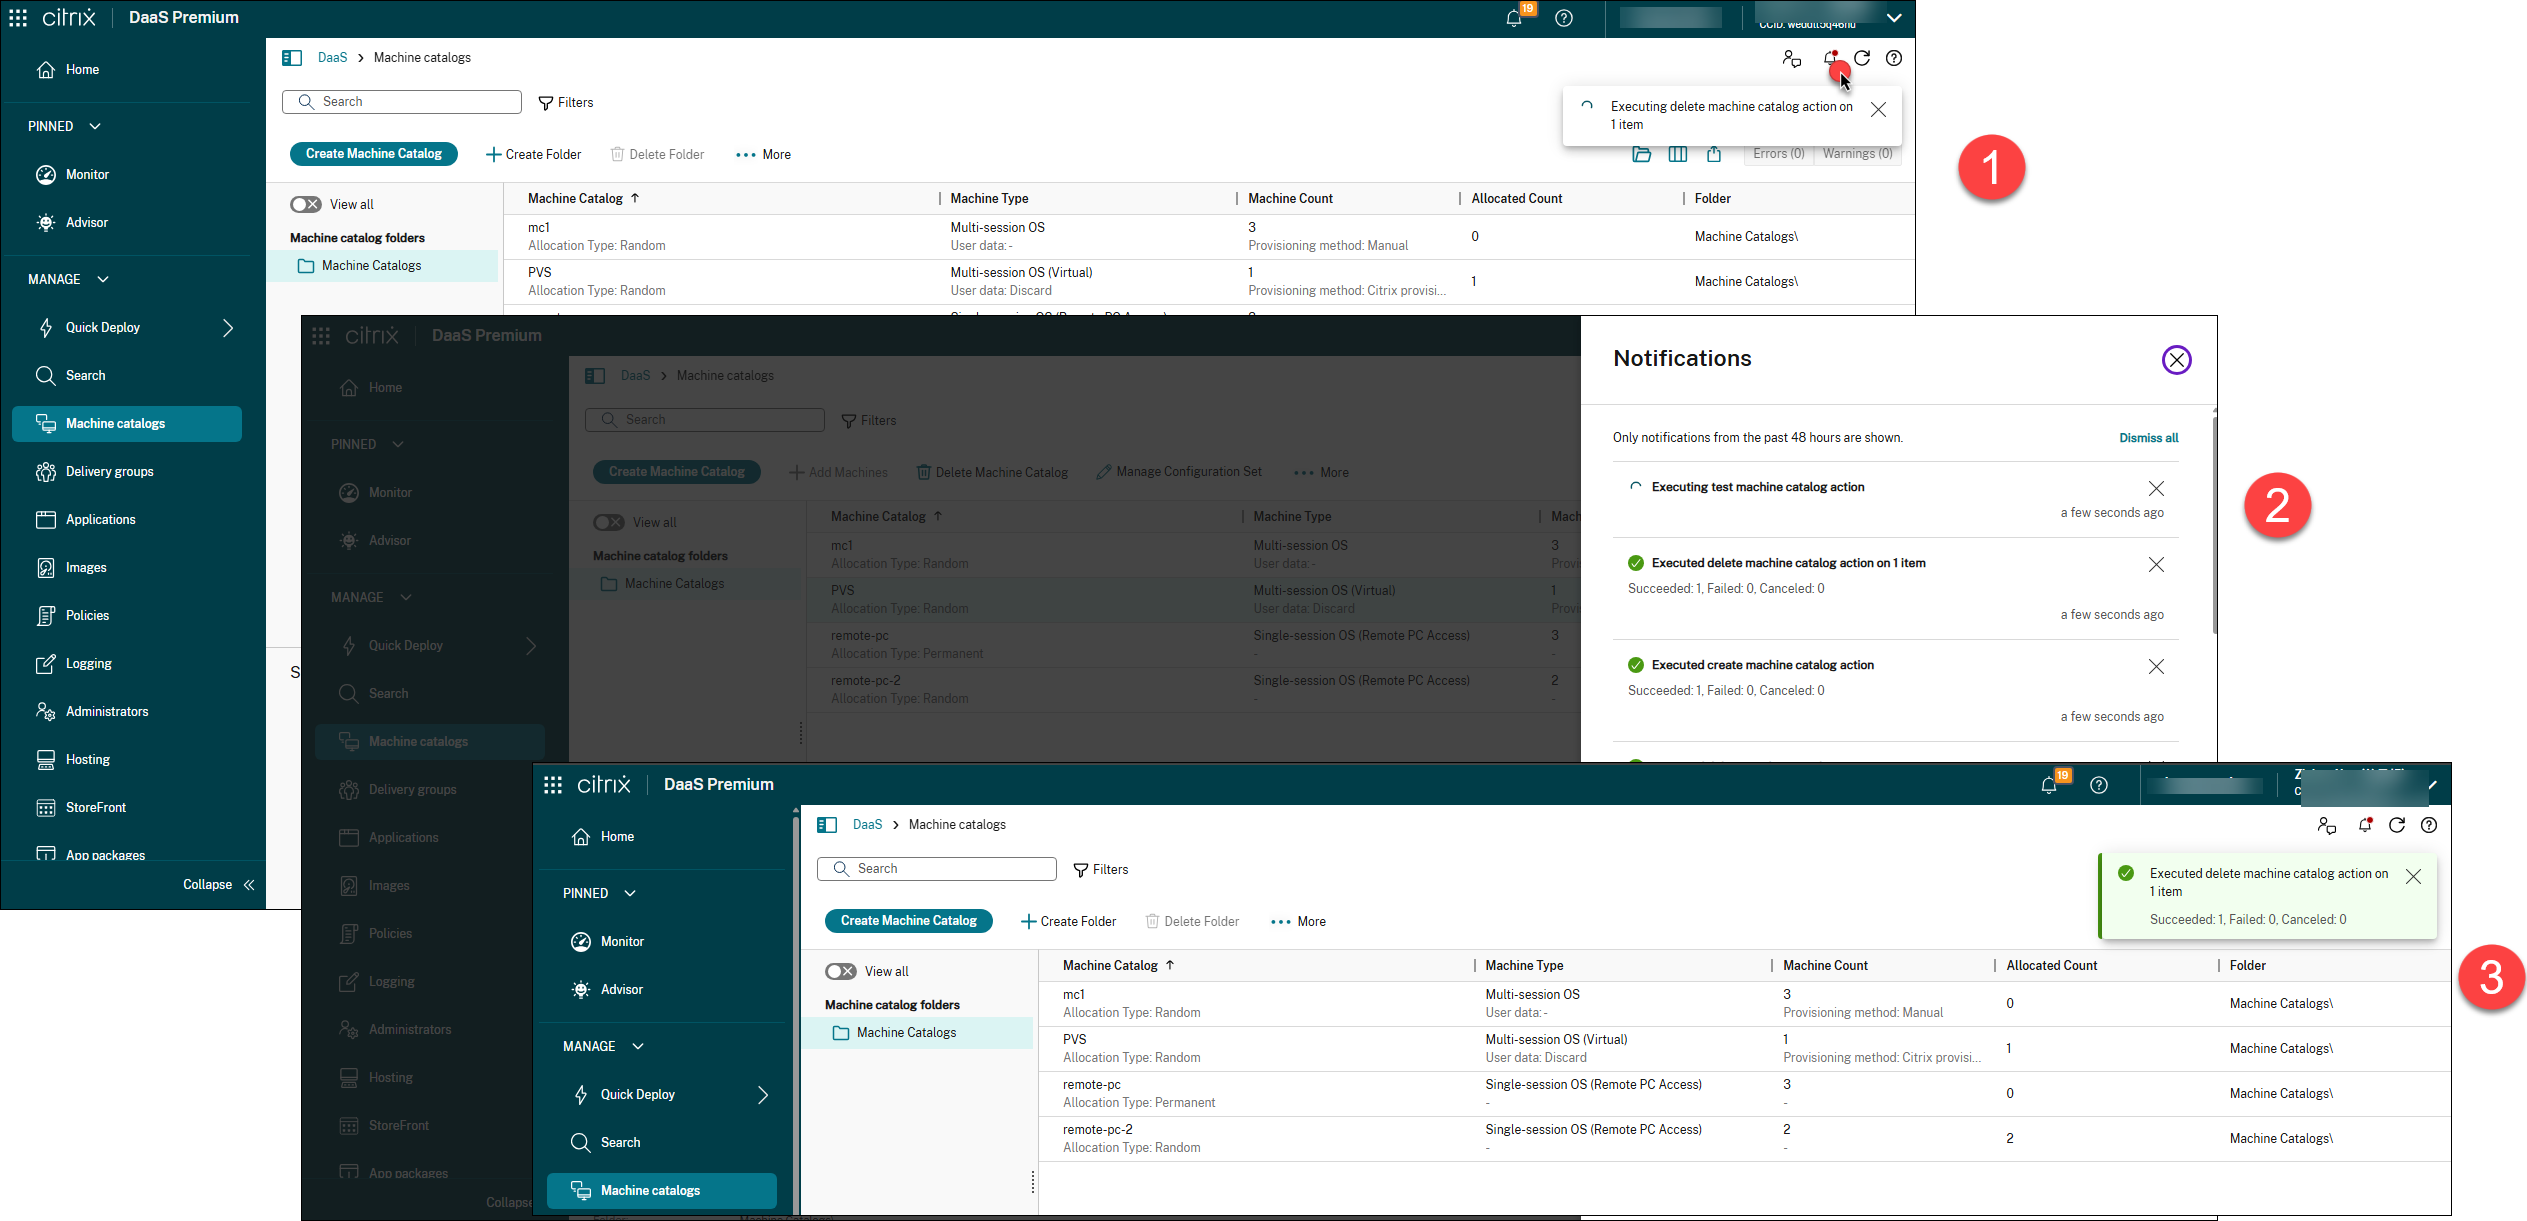
バックグラウンド操作のセッション内通知。Web Studioに通知センターが追加され、バックグラウンド操作のリアルタイムの可視性が提供され、操作結果が報告されるようになりました。
時間のかかる操作を開始すると、進行中であることを知らせる通知が右上に表示されます。以前はUIをブロックしていた操作がバックグラウンドで実行されるようになったため、中断することなく作業を続行できます。操作が完了すると、リアルタイムのステータス通知が表示され、結果も通知センターに保存されます。通知センターは48時間の履歴を保持するため、最近のアクティビティを簡単に追跡できます。
詳細については、「Studioの概要」を参照してください。(/ja-jp/citrix-daas/overview#studio).
DaaS用Microsoft Entraシングルサインオン。新しいWorkspaceアプリプラットフォームとWindows Server 2025のサポートが利用可能になりました。詳細については、「Microsoft Entraシングルサインオン」を参照してください。(/ja-jp/citrix-daas/install-configure/session-authentication/entra-sso).
フォローミータグ付け。フォローミータグ付けにより、ハイパーバイザーレベルのタグを適用することで、個々のエンドユーザーVMの使用状況を追跡できます。これらのタグは、特定のユーザーや組織(キーとしてcitrix-user-upn、値としてユーザープリンシパル名(UPN)を使用)でラベル付けされ、ユーザーがVMに割り当てられると追加され、割り当てが解除されると削除されます。
この機能にはいくつかの利点があります。
- ITチャージバック: タグによってリソース使用量(Azure: NIC、OS、ID、WBC、データディスク、VM)(AWS EC2: EC2インスタンス、EBSボリューム(OS、ID、WBC、データディスク)、ネットワークインターフェイス)のフィルタリングを容易にし、個々のユーザーまたはビジネスユニットへの正確なチャージバックを可能にします。
- 効率的なユーザー管理: 終了や組織変更などの雇用変更によりエンドユーザーの割り当てが解除された場合、リソースからのタグの削除を自動化します。
- 強化されたセキュリティ監視: ターゲットを絞ったセキュリティスキャン向けに、特定のエンドユーザーに割り当てられたVMを特定するのに役立ちます。
現在、フォローミータグ付けは以下に適用されます。
- AWS EC2およびAzure環境
- シングルセッションOSを実行している静的に割り当てられたマシン
- 永続および非永続カタログ
- サポートされているすべてのマシンID結合カタログ
- MCSでプロビジョニングされたVMのみ
- マネージドディスクのみ
詳細については、「Follow-Me Tagging」を参照してください。
AWSでのデータディスクのプロビジョニングのサポート。データディスクは、イベントログ、セキュリティトレース、アプリケーションデータなどの永続的なデータの保存を可能にします。
この機能により、AWSのMCSマシンカタログのMCSで作成された永続または非永続VMに、永続データディスクを作成して割り当てることができるようになりました。データディスクのソースは、マスターイメージ(AMIのセカンダリボリューム)である必要があります。データディスクは、StudioとPowerShellコマンドの両方を使用してプロビジョニングできます。ただし、Studio UIを使用してデータディスクをプロビジョニングできるのは、マスターイメージ(AMI)にOSディスク(ルートボリューム)とデータディスク(セカンダリボリューム)の2つのボリュームがある場合のみです。
データディスクを使用してMCSマシンカタログを作成する方法については、「MCSで作成されたVMにデータディスクをプロビジョニングする」を参照してください。
2025年12月
新機能と機能強化
Azure: MCSカタログのクローン作成。Azure仮想化環境で既存の永続的および非永続的MCSマシンカタログをクローンするために、Copy-ProvScheme PowerShellコマンドを使用できるようになりました。この機能は、関連する構成、ネットワークマッピング、セキュリティグループなど、既存のスキームの詳細をコピーして新しいプロビジョニングスキームを作成します。これにより、次のことが可能になります。
- 既存の単一カタログを複数のカタログに分割し、異なるカタログレベルのポリシーと構成を適用する。
- 大規模なカタログ内の特定の仮想マシンを分離して、迅速なテストを行ったり、機能ロールに基づいて個別に処理したりする。
詳細については、「MCSカタログのクローン作成」を参照してください。
Citrix DaaSの強化されたエクスペリエンス最適化設定。リソース割り当てを簡単に微調整し、マシンカタログ全体のパフォーマンスを向上させるために、エクスペリエンス最適化設定を強化しました。カスタマイズされた最適化のために構成セットを作成または選択したり、自動CPUスパイク保護やインテリジェントCPU最適化などのデフォルト設定をすばやく適用したりできるようになりました。
詳細については、「エクスペリエンス最適化の構成セットを選択する」を参照してください。
検索ノードのマシンハードウェアビュー。Machine Creation Services (MCS) を使用してプロビジョニングされたマシンについて、検索ノードで専用のハードウェアビューにアクセスできるようになりました。このビューにより、マシンのハードウェア詳細の可視性が向上し、MCSでプロビジョニングされたマシンの管理が容易になります。
主な利点は次のとおりです。
- マシンサイズ、オペレーティングシステム、ライセンスの種類、セキュリティ設定、ネットワーク、イメージ、テンプレート、ディスク設定など、詳細なハードウェア構成を表示する。
- ハードウェアフィルターと検索オプションを使用してマシンを簡単に見つける。
現在、ハードウェアビューは、VMware、XenServer、SCVMM/Hyper-V、Nutanix PC、Azure、Azure Arc、Azure Local、AWS EC2、GCPのMCSプロビジョニングマシンで利用できます。OpenShiftとAmazon WorkSpaces Coreでは、現在、基本的なハードウェア情報のみが列として表示されます。詳細については、「検索 > ハードウェアビューでMCSプロビジョニングマシンを監視する」を参照してください。
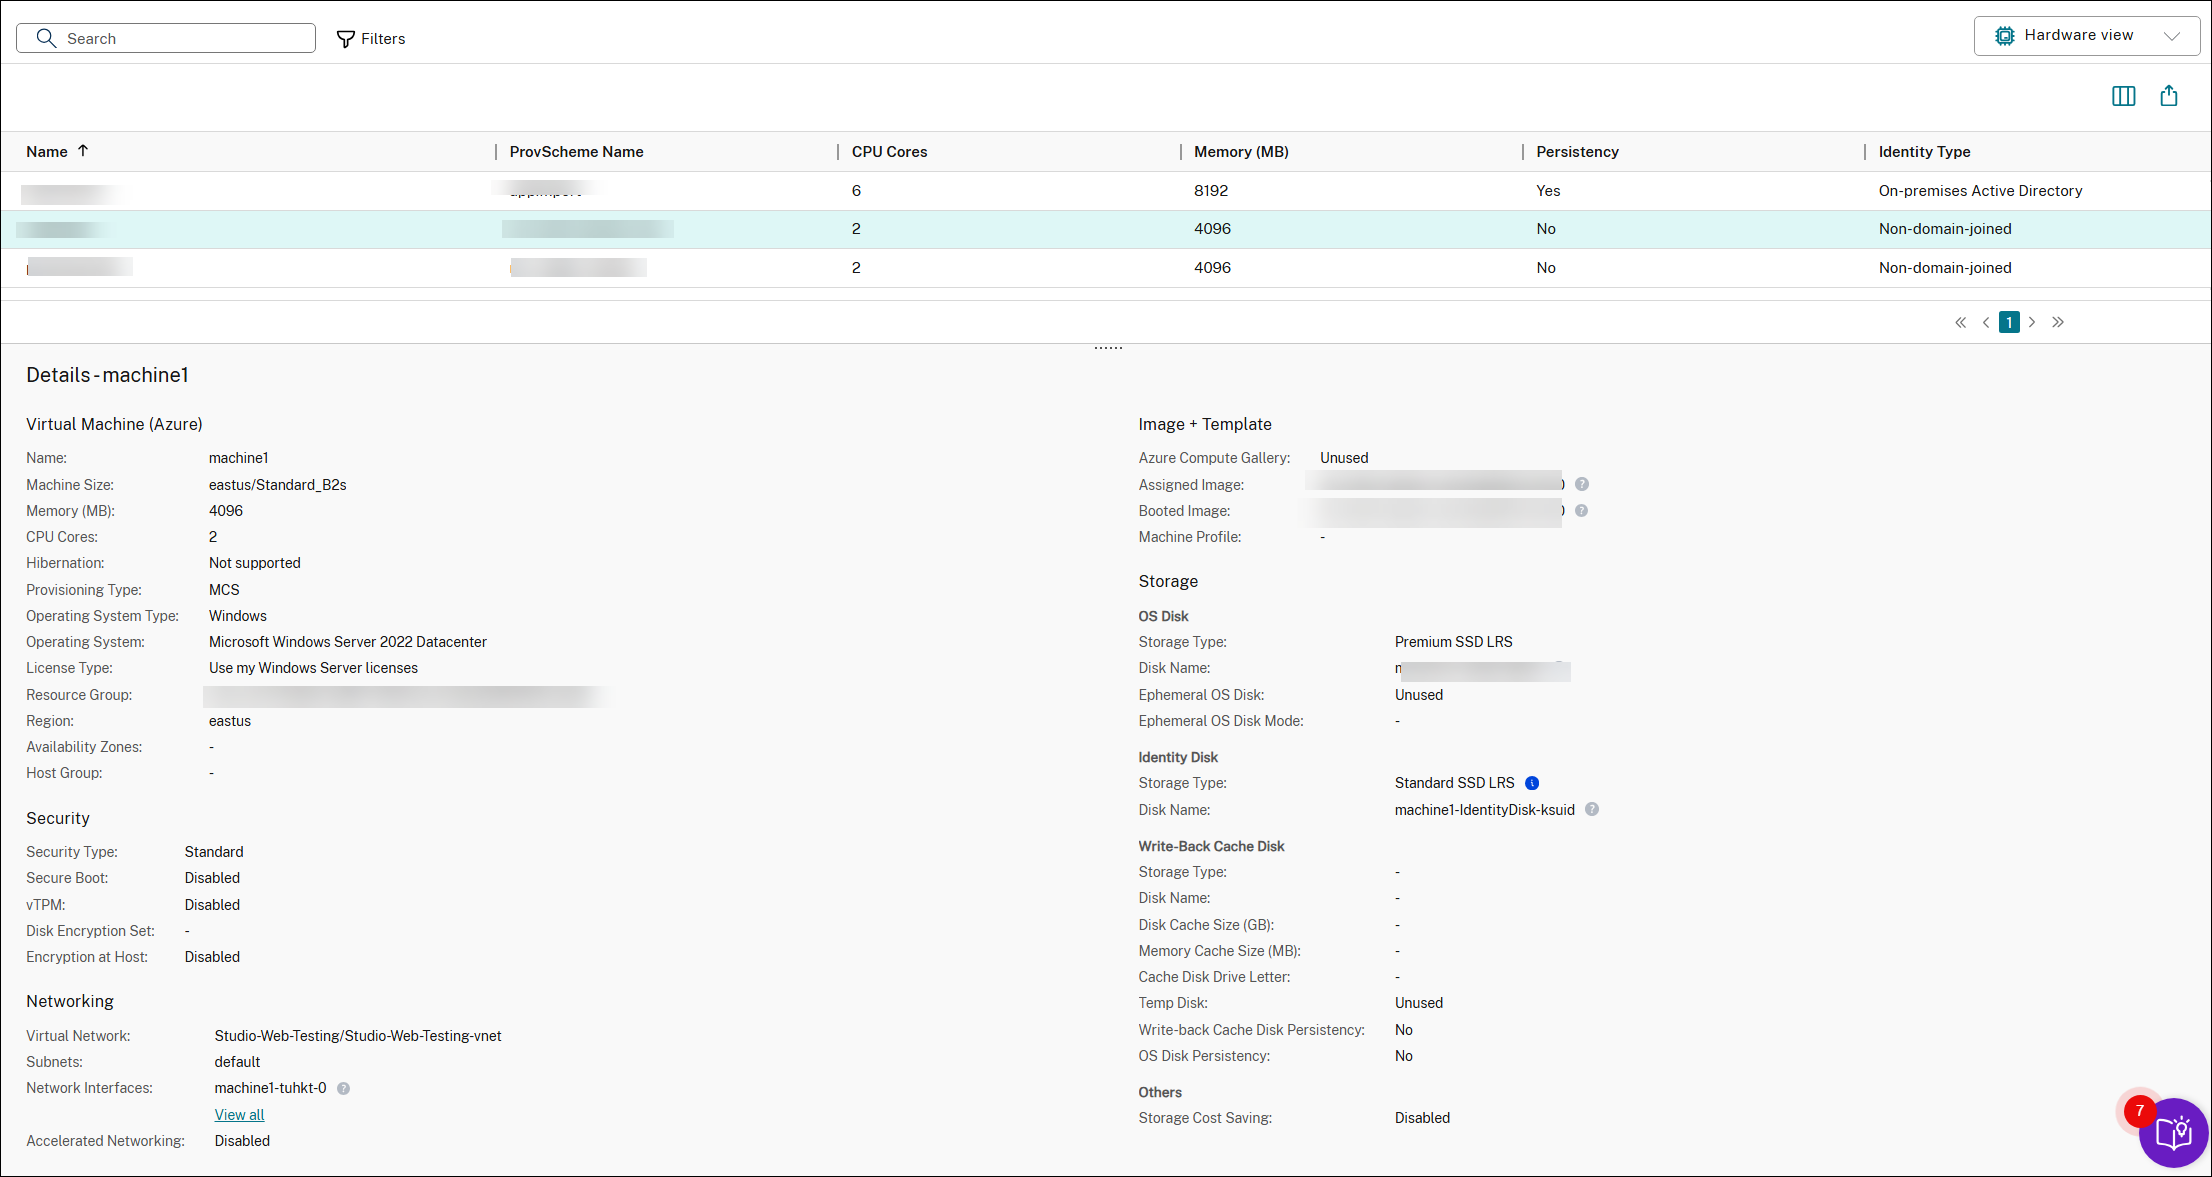
デフォルトポリシーセットのスコープ制御の改善。スコープ制御はポリシーセットで利用可能でした。互換性を維持するため、デフォルトポリシーセットは、デフォルトでスコープ制御のバイパスが有効な状態で、任意のスコープに割り当てられるようになりました。スコープに基づいてアクセスを制限したい場合は、デフォルトポリシーセットの割り当てを確認し、調整してください。
スコープの割り当ては、次の2つの方法で更新できます。
-
ポリシーから: デフォルトポリシーセットを編集し、関連するスコープを変更します。
-
スコープから: 管理者 > スコープでスコープに移動し、そこからデフォルトポリシーセットを割り当てまたは削除します。
詳細については、「スコープの作成と管理」および「ポリシーセットの作成と管理」を参照してください。
StoreFrontノードの再配置。StoreFrontノードはWeb Studioから削除されました。以前StoreFrontノードで利用可能だったすべての設定と構成オプションは、デリバリーグループノードの設定タブで利用できるようになりました。この統合により、ナビゲーションが簡素化され、関連する構成オプションが1か所にまとめられます。
AWS EC2: 準備済みイメージをアベイラビリティゾーン間で共有。以前は、複数のアベイラビリティゾーンにわたってMCSマシンカタログを作成するには、各アベイラビリティゾーンに個別の準備済みイメージが必要でした。これにより、複数の準備済みイメージを管理する必要があるという運用上の複雑さが増し、イメージ管理における潜在的な不整合につながる可能性がありました。
この機能により、AWS EC2の場合、同じAWSリージョン内の異なるアベイラビリティゾーン間で単一の準備済みイメージを共有できます。これにより、カタログの作成とイメージの更新が簡素化され、管理オーバーヘッドが大幅に削減されます。現在、イメージ共有を管理するにはPowerShellコマンドを使用します。詳細については、「準備済みイメージをアベイラビリティゾーン間で共有」を参照してください。
XenServer 8でvTPMが有効なMCSプロビジョニング済みVMを作成。XenServer 8のこの機能により、vTPMを備えたMCSマシンカタログを作成できます。マシンプロファイルベースの構成が使用され、vTPMが有効になっている場合、カタログ内のVMはVMテンプレートから同じvTPMコンテンツを継承します。マシンプロファイルが使用されておらず、マスターイメージでvTPMが有効になっている場合、カタログ内のVMはマスターイメージと同じvTPMコンテンツを継承します。詳細については、「PowerShellを使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
2025年11月
新機能と機能強化
DaaS向けMicrosoft Entraシングルサインオン。Microsoft Entra ID資格情報を使用して、Microsoft Entra参加済みまたはMicrosoft Entraハイブリッド参加済みセッションホスト上の仮想アプリケーションおよびデスクトップにアクセスする際に、シングルサインオン (SSO) を利用できるようになりました。詳細については、「Microsoft Entraシングルサインオン」を参照してください。
Amazon WorkSpaces Core Managed Instances: Studio UIを使用して準備済みイメージをアベイラビリティゾーン間で共有。この機能により、Studio UIを使用して、Amazon WorkSpaces Core Managed Instancesの場合、同じAWSリージョン内の異なるアベイラビリティゾーン間で単一の準備済みイメージを共有できます。または、PowerShellコマンドを使用してイメージ共有を管理することもできます。詳細については、「準備済みイメージをアベイラビリティゾーン間で共有」を参照してください。
ローカルホストキャッシュでの1回限りの使用プールデスクトップ。ローカルホストキャッシュ (LHC) の停止モード中に、プールデスクトップの1回限りの使用を構成できるようになりました。これは、VDAバージョン2407以降にのみ配布される衛生ブロブを利用します。対応可能なマシンは、クリーンな状態を保証するために、単一の停止セッション後に自動的に再起動がスケジュールされます。この機能は、停止時の可用性をよりシームレスにすることで、停止時の顧客満足度を向上させます。詳細については、「ローカルホストキャッシュでの1回限りの使用プールデスクトップ」を参照してください。
AWS EC2での準備済みイメージバージョンの管理。イメージ管理機能がAWS EC2仮想化環境で一般提供されるようになりました。イメージノードを使用して、複数のイメージバージョンを作成し、複数のマシンカタログに適用または更新できます。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージの更新プロセスが簡素化されます。この目標を達成するためにPowerShellコマンドを使用することもできます。詳細については、「AWS EC2で準備済みイメージマシンカタログを作成する」を参照してください。
Studio UIでのAmazon WorkSpaces Coreマネージドインスタンスのドメイン非参加サポート。以前は、Studio UIはAmazon WorkSpaces CoreマネージドインスタンスのオンプレミスActive DirectoryおよびMicrosoft Entraハイブリッド参加をサポートしていましたが、ドメイン非参加構成のプロビジョニングはサポートしていませんでした。
この機能強化により、MCSを使用して、Studio UI内でドメイン非参加のAmazon WorkSpaces Coreマネージドインスタンスを直接プロビジョニングできます。この機能は、Studio UIでのMCSマシンカタログの作成フェーズと編集フェーズの両方でサポートされています。詳細については、「マシンカタログノードからマシンカタログを作成する」を参照してください。
Azure: 休止状態のVMに対するクロスファミリーバックアップVMサイズのサポート。Azure上のMCSは、休止状態が有効なマシンカタログのバックアップ構成にクロスファミリーVMサイズを使用できるようになり、回復性が向上しました。この機能により、再開時のブルースクリーンエラーを防ぐためのクロスファミリーフォールバックをブロックしていた以前の制限がなくなります。休止状態のVMを再開する際に割り当てエラーが発生した場合、MCSは自動的にサイズ変更を処理し、引き続き動作するVMが提供されるようにします。VMサイズを切り替えるには、休止状態をクリアする必要があり、その結果、VMのメモリ状態(RAMデータ)が失われることに注意してください。この機能は、永続MCSカタログと非永続MCSカタログの両方で利用できます。詳細については、「バックアップVMサイズを構成する」を参照してください。
ワークロードのライトサイジングの強化。強化されたワークロードのライトサイジングページは、デリバリーグループの使用状況とサイジングの側面を分析するのに役立ちます。これにより、デリバリーグループはマシンまたはユーザーのアクティビティに基づいて分析できます。
マシンベースの分析により、次のことが可能になります。
-
使用状況に基づいて仮想デスクトップを分類し、アクティビティがない、または低いマシンを特定して、未使用のリソースへの支出を削減します。詳細については、「使用状況分析」を参照してください。
-
仮想デスクトップのリソース使用率を分析し、コスト削減またはユーザーエクスペリエンス向上のために適切なサイズに変更する必要があるマシンを特定します。詳細については、「サイジング分析」を参照してください。
ユーザーベースの分析により、次のことが可能になります。
-
ユーザーをアクティビティに基づいて分類します。IT衛生上の理由から、アクティビティのないユーザーのアクセス権を削除することを検討してください。使用率の低いユーザーは、より効率的なリソース使用のために共有リソースに移動できます。
-
ユーザーのリソース消費量を分析して、平均よりも高いまたは低いリソース消費量のコホートを特定し、ユーザーをより効果的に分散します。
マシン分析は、Windows 365 EnterpriseやFrontline専用など、仮想デスクトップがユーザーに静的に割り当てられているシナリオに最適です。ユーザー分析は、ランダムに割り当てられた仮想デスクトップを持つデリバリーグループの分析に役立ちます。どちらの分析も、現在はシングルセッションマシンに限定されています。
注:
ページ上部の「すべてのワークロード」ボタンからアクセスできる従来のライトサイジング分析は、今後のリリースで非推奨になります。
セッション起動の失敗によってブロックされたユーザーの表示。管理者は、セッション起動の失敗によってブロックされたユーザーを可視化できるようになりました。この新しい概要は、接続ビューのフィルター内にあり、障害の優先順位付けと分析の改善を可能にします。
セッションパフォーマンスの傾向がカスタマイズ可能に。Citrix Directorのセッションパフォーマンスの傾向は、履歴データをサポートしています。管理者は、豊富なパフォーマンスメトリックのリストから相関させるメトリックをカスタマイズできるようになりました。
プロアクティブな監視のためのマシンとセッションに関する診断インサイト。Citrix Directorにインサイトパネルが追加され、管理者がセッション障害やパフォーマンスの問題をプロアクティブに特定し、解決できるようになりました。この強力なツールは、15分ごとに更新される診断インサイトを提供し、サイトに影響を与えている問題のあるマシンとセッションを強調表示します。
主なインサイトは次のとおりです。
- ブラックホールマシン: 連続するセッション要求に応答できないマシンを検出します。
- ゾンビセッション: 新しいセッションの起動を妨げる、放棄されたセッションを持つシングルセッションOSマシンを特定します。
- 過負荷のマシン: ユーザーエクスペリエンスを低下させている、CPUまたはメモリの持続的なスパイクがあるマシンにフラグを立てます。
- 接続障害: クライアントとサーバーの障害を強調表示し、障害パターンとユーザーへの影響に関する詳細を提供します。
インサイトはカスタマイズ可能で、通知用にアラートポリシーを設定できます。インサイトにより、管理者はプロアクティブに行動し、タイムリーな対策を講じ、環境全体のセッションの可用性とパフォーマンスを向上させることができます。詳細については、「インサイト」を参照してください。
2025年10月
新機能と機能強化
Citrix Advisor: 信頼性、パフォーマンス、セキュリティ、コスト効率に関する新しいチェック。Citrix Advisorには、信頼性、パフォーマンス、セキュリティ、コスト効率の向上に役立つ実用的な推奨事項を提供する、以下の新しい環境チェックが含まれるようになりました。
-
信頼性
- 信頼性の高いLHCパフォーマンスのためにCloud Connector間の通信を有効にする
- Cloud Connectorを同じドメインに配置する
- 復元力構成を確認する
-
パフォーマンス
- リソース消費量の多いマシンのサイズを適切化する
- ゾーン内のホスト接続数を減らす
- ゾーン内のVDA数を減らす
- PVSサーバーのリソース割り当てを評価する
- PVSサーバーのリソース割り当てを増やす
- LHCモード向けにCloud Connectorを最適化する
-
セキュリティ
- サポート終了に達したCitrix Workspaceアプリのバージョンをアップグレードする
- セキュリティグループにリソースを割り当てる
-
コスト最適化
- 未使用のリソースを解放する
これらの機能強化は、お客様が問題をプロアクティブに特定し、是正措置を講じて、信頼性が高く、安全で、費用対効果の高い環境を維持するのに役立ちます。詳細については、Citrix Advisorを参照してください。
Amazon WorkSpaces Coreマネージドインスタンスの永続的なワークロードをプロビジョニングする。以前は、MCSを使用してAmazon WorkSpaces Coreマネージドインスタンスの非永続的なワークロードをプロビジョニングすることしかできませんでした。この新機能により、MCSを使用してAmazon WorkSpaces Coreマネージドインスタンスの永続的なカタログを作成できます。ユーザーがデスクトップに書き込んだり変更したりした内容は、MCSによってプロビジョニングされた永続的なWorkSpaces Coreマネージドインスタンスの異なる起動間で、OSディスク(ルートボリューム)に保持されます。
このワークフローは、Quick Deployを使用してAmazon WorkSpaces Coreバンドルをプロビジョニングするワークフローとは異なることに注意してください。
詳細については、Amazon WorkSpaces Coreマネージドインスタンスのカタログを作成するを参照してください。
Amazon WorkSpaces Core マネージドインスタンス: アベイラビリティゾーン間で準備済みイメージを共有する。以前は、複数のアベイラビリティゾーンにわたってMCSマシンカタログを作成するには、各アベイラビリティゾーンに個別の準備済みイメージが必要でした。これにより、複数の準備済みイメージを管理する必要があるため、運用上の複雑さが増し、イメージ管理に潜在的な不整合が生じる可能性がありました。
この機能により、Amazon WorkSpaces Core マネージドインスタンスの場合、同じAWSリージョン内の異なるアベイラビリティゾーン間で単一の準備済みイメージを共有できます。これにより、カタログ作成とイメージ更新が簡素化され、管理オーバーヘッドが大幅に削減されます。現在、イメージ共有の管理にはPowerShellコマンドを使用します。詳細については、「アベイラビリティゾーン間で準備済みイメージを共有する」を参照してください。
クラスターとvCenter間で準備済みイメージバージョンを共有する。VMwareのホスティング接続間でイメージバージョンを共有するために、イメージノードを使用できるようになりました。この実装により、異なるクラスターまたはvCenter間でイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。または、PowerShellコマンドを使用してこの目標を達成することもできます。詳細については、「イメージ管理」および「準備済みイメージを共有する」を参照してください。
Amazon WorkSpaces Core環境でAWSマネージドトラフィックのセキュアな環境を作成する。Cloud Connectorにプロキシが構成されている場合、MCSによるAPI呼び出しがプロキシを介して適切にルーティングされるように、プロキシを使用するホスト接続を作成する必要があります。MCSは、Studioを使用して、Amazon WorkSpaces Core環境のCloud Connectorを介してネットワークトラフィック(Citrix CloudからAWSハイパーバイザーへのAPI呼び出し)をルーティングできるようにします。詳細については、「Studioを使用して接続を作成する」を参照してください。
メンテナンスモードのVMをオートスケールプールから除外する。以前は、メンテナンスモードのVMは、デリバリーグループに応じてオートスケールプールに含まれていました。たとえば、シングルセッションデリバリーグループはメンテナンスモードのVMをオートスケールプールに含みましたが、マルチセッションデリバリーグループはそれらを除外していました。
新しいデスクトップグループプロパティPoolSizeExcludesMaintenanceModeを使用すると、デリバリーグループに関係なく、メンテナンスモードのVMをオートスケールプールから除外できるようになりました。プロパティをtrueに設定すると、メンテナンスモードのVMはオートスケールプールから除外されます。逆に、falseに設定すると、それらは含まれます。詳細については、「Set-BrokerDesktopGroup」を参照してください。
セキュリティ向上のためのユーザー割り当てのデフォルトの強化。デリバリーグループ内でユーザーを割り当てる際のデフォルトの動作を更新しました。制限付き制御がデフォルトとなり、セキュリティの向上とよりきめ細やかなアクセス制御が保証されます。代替オプションである認証済みユーザーがリソースを使用することを許可するは、非推奨と明確にマークされており、広範なアクセスを目的とした共有またはプールされたデスクトップ、キオスク環境、またはテスト目的などの特定のシナリオでのみ使用する必要があります。この変更は、必要なときに柔軟性を提供しながらリスクを軽減するのに役立ちます。
詳細については、「アクセスポリシーのユーザー範囲を構成する」を参照してください。
2つの新しいサービスヘルスアラート。展開の健全性を監視するのに役立つ、2つの新しいサイトレベルのアラートが利用可能です。
-
リソースは初期ゾーンに配置されています。
-
StoreFrontで高度なヘルスチェックが有効になっていません。
これらのアラートを表示するには、ホームページの右上隅にあるフラグアイコンをクリックします。詳細については、「Studioホームページ」を参照してください。
アプリケーションパッケージ管理の改善。Studioで、更新を確認する際に、ソース(現在はプロファイルと呼ばれる)の場所に存在しなくなったパッケージを自動的に削除するオプションを選択できるようになりました。設定フィールドのこの新しい不在パッケージを削除オプションは、パッケージタブから古いエントリを削除することで、アプリケーションパッケージUIを簡単にクリーンアップするのに役立ちます。
さらに、App packagesノードのいくつかのタブとセクションが、Studioで現在サポートされているより広範なパッケージタイプとより適切に整合するように名前が変更されました。
-
ソースの追加は検出プロファイルの作成になりました
-
Check for package updates は Check for updates になりました
-
Remove source は Delete profile になりました
詳しくは、「アプリパッケージの管理」を参照してください。
Studio UI を使用した AWS EC2 でのクロスアカウントプロビジョニング。Cloud Connector を別の AWS アカウント (共有サービスアカウントまたはサイトコンポーネントアカウント) に配置し、クロスアカウントアクセス (クロスアカウント IAM ロール) を持つ IAM ロールを使用し、MCS でプロビジョニングされたマシンカタログを別のセカンダリ AWS アカウント (ワークロードアカウント) に配置するユースケースがあります。この場合、別の AWS アカウントに追加の Cloud Connector は不要です。このような展開モデルは、(/ja-jp/citrix-daas/install-configure/connections/connection-aws#cross-account-provisioning) を使用してすでにサポートされており、(/ja-jp/citrix-daas/install-configure/connections/connection-aws#create-a-connection-using-studio) を使用してもサポートされるようになりました。
AWS EC2 ホスト接続のプロキシ構成の強化。以前は、MCS は、AWS ホスト接続のシステムプロキシを構成するために、Cloud Connector で構成されたシステムプロキシ値を読み取ることができませんでした。
この機能強化により、PowerShell を使用してホスト接続を作成または更新する際に、カスタムプロパティ UseSystemProxyForHypervisorTrafficOnConnectors を true に設定すると、AWS ホスト接続は Cloud Connector のインストール中に構成された WinHTTP システムプロキシ値を読み取ることができるようになりました。したがって、この機能強化により、次のことが可能になります。
- AWS クライアントがプロキシ値を読み取れるようになり、プロキシ経由での適切な API 呼び出しが可能になります。これはインターネット通信に不可欠です。
- CLI を介してプロキシサーバーとポートの値を手動で構成する必要がなくなります。
詳しくは、「AWS ホスト接続のプロキシ構成の強化」を参照してください。
「IN」演算子を使用した主要エンティティの複数選択サポート。この機能強化により、「IN」演算子を利用して、ユーザー、マシン、デリバリーグループなどの主要なフィルターフィールドに複数の値を選択できるようになりました。
2025年9月
新機能と機能強化
AWS EC2 スポットインスタンスの使用のサポート。この機能により、マシンプロファイルワークフローを使用して、AWS 仮想化環境でスポットインスタンス (永続的なリクエストのみ) の MCS マシンカタログを作成できます。
オンデマンドインスタンスと比較して、スポットインスタンスは最大 90% のコスト削減を実現します。ただし、スポットインスタンスは、容量が利用できなくなった場合、Amazon EC2 によって中断される可能性があるため、重要度の低いアプリケーションやデスクトップにのみ適しています。
さらに、この機能により、スポットインスタンスをバックアップ SKU として使用できます。
詳しくは、「AWS スポットインスタンスを使用したカタログの作成」を参照してください。
CSPテナント管理者向けのスコープ付きStudioアクセス(プレビュー)。 Citrixサービスプロバイダー(CSP)として、テナント管理者にDaaS Studioコンソールの軽量版へのアクセスをCitrix Cloudコンソールから直接付与できるようになりました。
DaaSの管理を選択したときにブロックされる代わりに、テナント管理者はスコープ付きStudioビューに移動し、フェデレーションドメインとロールベースの権限に基づいて、カタログやデリバリーグループなどの独自のオブジェクトを管理できます。ゾーンやタグのようなスコープ外またはグローバルなオブジェクトは、テナントの分離を維持し、安全で合理化されたセルフサービスエクスペリエンスを提供するために非表示になります。
詳細については、「テナントサービス管理」を参照してください。
Citrix Troubleshoot Connection。 Citrix Troubleshoot Connection機能は、エンドユーザーがデスクトップまたはアプリケーションの起動失敗の可能性を効果的に自己トラブルシューティングできるように設計されています。この機能強化は、ユーザーに明確な診断、潜在的な推奨事項、および簡単なクリックで修正を実行する機能を提供することを目的としています。詳細については、「Citrix Troubleshoot Connection」を参照してください。
検索ノードでの複数選択の改善。 検索ノードをより直感的なテーブルレイアウトに更新しました。この変更により、次のことが可能になります。
-
各行のチェックボックスを使用して複数の項目を選択できるため、エクスペリエンスがより直感的になります。
-
列ヘッダーのチェックボックスを使用して、現在のページのすべての項目を選択します。
複数選択とページレベルの選択は新しいものではありませんが(以前はキーボードショートカットを使用して行われていました)、この機能強化により、アフォーダンスとユーザビリティが大幅に向上し、将来の複数ページにわたる複数選択のサポートの基礎が築かれます。
フィルタービューとセッションパフォーマンスタブでのセッション自動再接続の詳細。 フィルター > セッションタブとセッションパフォーマンスタブの両方で、セッションの自動再接続の詳細を表示できるようになりました。この機能強化により、セッション内の自動再接続の数にすばやくアクセスして分析できます。
フィルタービュー:
新しい「セッションの自動再接続」列を表示するには、フィルター > セッションタブで列の選択に移動し、セッションの自動再接続を選択します。
ドリルダウンでは、セッションの信頼性またはクライアントの自動再接続、タイムスタンプ、エンドポイントIP、Citrix Workspaceアプリがインストールされているマシンのエンドポイント名などの追加情報が提供されます。この情報は以前はトレンドタブで利用可能でした。詳細については、「履歴トレンド」ページを参照してください。
セッションパフォーマンスタブ:
セッションパフォーマンスタブの過去48時間タブで、セッションの自動再接続の詳細を表示できるようになりました。
グラフには、合計セッション再接続数、クライアントの自動再接続数、およびセッションの信頼性による再接続数が表示されます。
自動再接続情報は、中断を伴うネットワーク接続の表示とトラブルシューティングに役立ち、シームレスなエクスペリエンスのためにネットワークを分析するのに役立ちます。
MonitorにおけるICA RTTおよびネットワーク遅延測定の定義の強化。DirectorにおけるICAラウンドトリップタイム(RTT)およびネットワーク遅延の定義と測定方法が強化されました。この更新により、これらのメトリックの基盤となるカウンターとサンプリング間隔が変更されます。これらの改善により、メトリックの報告方法における以前の制限が解消されます。Citrix環境でのユーザーエクスペリエンスを監視するための、より正確で信頼性の高いインサイトが得られるようになりました。
Red Hat OpenShift環境でのイメージ管理のサポート。 イメージ管理機能がOpenShift仮想化環境で一般提供されるようになりました。イメージノードを使用して、イメージ定義、バージョン、およびMCSマシンカタログを作成できます。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージ更新プロセスが簡素化されます。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、「Red Hat OpenShiftで準備されたイメージマシンカタログを作成する」を参照してください。
マシンプロファイルを使用したRed Hat OpenShiftカタログ作成のサポート。 この機能により、Studioを使用して、マシンプロファイルを使用してMCSでRed Hat OpenShiftカタログを作成できるようになりました。マシンプロファイルの入力は既存のVMです。マシンプロファイルを使用してカタログを作成すると、カタログ内のVMがCPU数やメモリサイズなどのハードウェアプロパティを継承できます。詳細については、「Red Hat OpenShiftカタログを作成する」を参照してください。
XenServerでの準備済みイメージバージョンの管理。 イメージ管理機能がXenServer仮想化環境で一般提供されるようになりました。イメージノードを使用して、複数のイメージバージョンを作成し、複数のマシンカタログに適用または更新できます。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージ更新プロセスが簡素化されます。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、「XenServerで準備されたイメージマシンカタログを作成する」を参照してください。
アップグレード前のVDA再起動によるアップグレードの信頼性の向上。 VDAアップグレードサービスは、アップグレードが開始される前にVDAを再起動する機能を提供するようになりました。これにより、安定したシステム状態から開始し、保留中の再起動によって引き起こされる問題を回避することで、アップグレードの成功率を向上させることができます。詳細については、「VDAをアップグレードする」を参照してください。
Web StudioにおけるSecure Private Accessの統合。Secure Private Access (SPA) とWeb Studioの統合が強化されました。組織の管理者は、Web Studioの左側のナビゲーションからSPAコンソールを直接開くことができるようになりました。
2025年8月
新機能と強化された機能
デリバリーグループの複数選択サポート。トレンドタブのセッションおよびログオンパフォーマンスページにあるデリバリーグループドロップダウンが、以下の機能で強化されました。
-
テキスト入力によるデリバリーグループ名の検索
-
包括的な分析のために最大15個のデリバリーグループを複数選択
この機能強化により、使いやすさが向上し、複数のデリバリーグループ間で同時に、より効率的な監視と比較が可能になります。
Azureのサブスクリプションとテナント間で準備済みイメージバージョンを共有する。 イメージノードを使用して、Azureのホスティング接続間でイメージバージョンを共有できるようになりました。この実装により、異なるサブスクリプションまたはテナント間でイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、「イメージ管理」を参照してください。
垂直および水平ロードバランシングアラートの処理の改善。以前は、UseVerticalScalingForRdsLaunchesをtrueに設定し、Studioで「最大セッション数」ポリシーを構成すると、マシンは「最大容量」状態に移行していました。Directorは、垂直ロードバランシングまたは水平ロードバランシングのいずれかによって制限に達した場合でも、「最大容量」のアラートをトリガーしていました。「最大負荷に達しました」などの特定のエラーが発生した場合に、垂直ロードバランシングと水平ロードバランシングを区別する方法はありませんでした。これにより、垂直スケーリングシナリオにおける予期される動作に対して不要なアラートが発生し、時間の無駄と混乱を招いていました。
垂直ロードバランシングがアクティブで、マシンがセッション制限に達すると、「垂直スケーリングの最大容量」という新しい状態に移行します。Directorは、この新しい状態に対してアラートを生成しなくなりました。アラートは、水平スケーリングシナリオでの「最大容量」に対してのみトリガーされます。新しい状態は、フィルターおよびカスタムレポートページで確認でき、予期される状態と例外的な状態を区別しやすくなります。この機能強化により、不要なアラートを回避し、実際の問題に集中できるようになり、監視とトラブルシューティングが効率化されます。これは、Set-BrokerSiteを使用してUseVerticalScalingForRdsLaunchesを構成し、Studioで「最大セッション数」ポリシーを設定した場合に適用されます。
Connector Applianceのヘルスアラート。以前は、Connector Applianceのアラートの作成と管理は利用できませんでした。このリリースでは、Connector Applianceのアラートを作成および管理できます。この機能により、管理者は単一のダッシュボードビューを使用してConnector Applianceの健全性を監視し、プロアクティブにアラートを構成できます。
Connector Applianceの健全性/接続性およびリソース使用率について、高度なアラートポリシーの下でアラートを構成できます。アラート構成に従って、管理者が詳細なアラートを受信できるように、重大度とスコープを定義します。詳細については、「Connector Applianceのヘルス指標」を参照してください。
セッションのトラブルシューティングのためのネットワークメトリック収集の強化。 ネットワークメトリックは、セッションのパフォーマンスと安定性が基盤となるネットワーク条件に大きく依存するため、Citrixセッションのトラブルシューティングにとって重要です。ローカルアプリケーションとは異なり、Citrixセッションはインタラクティブなデスクトップまたはアプリケーションエクスペリエンスをネットワーク経由でストリーミングするため、ネットワークの不安定性はユーザーパフォーマンスに直接影響します。
Citrix Studioのポリシーを使用して、要件に基づいて特定のネットワークメトリックの収集を有効または無効にします。これらのポリシーは、Citrix管理者に、コンプライアンス要件に準拠してメトリックを報告するための詳細な制御を提供します。詳細については、「ネットワークメトリック」ドキュメントを参照してください。
マルチセッションVDAの可観測性。 マルチセッションVDAの可観測性機能は、マルチユーザーVDA環境におけるSecure Private Accessセッションの監視およびトラブルシューティング機能を強化します。この機能により、Citrixヘルプデスク管理者は、マルチセッションVDAの場合にSecure Private Accessセッションを監視し、問題をトラブルシューティングし、アプリの起動とユーザー取引に関する洞察を得ることができます。
主な機能:
- 強化された可観測性: 管理者は、Citrix Directorインターフェース内で、アプリの起動や列挙を含むSecure Private Accessセッションを監視できます。これには、列挙およびアプリ起動の問題の詳細ビューが含まれます。
- ユーザーコンテキスト追跡: この機能は、共有VDA環境でアクセスされるアプリのユーザーコンテキストを維持し、各ユーザーの正確なセッションデータの可視性を確保します。
- エラーの洞察: シングルサインオン (SSO) の失敗、エラーコード (例: 6003、6007)、および問題を解決するためのトラブルシューティング手順をキャプチャして表示します。
- セッション検索: 管理者は、VDIセッションやアプリと同じワークフローを使用して、セッション、アプリ、およびユーザー取引を検索できます。
- セッション間のナビゲーション: Secure Private AccessセッションとVDAセッション間のナビゲーションを可能にし、トラブルシューティングを効率化します。
詳細については、「マルチセッションVDAの可観測性」を参照してください。
祝日用のカスタムスケジュール。Autoscale™では、祝日などの特定の日にはデリバリーグループ内の未使用のVMをオフにするカスタムスケジュールを作成できるようになり、不要なリソース消費を削減できます。
カスタムスケジュールを作成するには:
- Studioで、デリバリーグループに移動します。デリバリーグループを右クリックし、Autoscaleの管理を選択します。
- スケジュールページで、スケジュールの作成をクリックします。
祝日用のカスタムスケジュール作成の詳細については、Studioを使用してカスタム祝日スケジュールを作成するを参照してください。
Studio UIを使用したAzure Confidential VMでのイメージ管理のサポート。イメージノードを使用して、Azure Confidential VMと互換性のあるイメージを準備および管理できるようになりました。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、以下を参照してください。
外出先での重要なDaaSタスクのためのモバイルエクスペリエンスの強化。モバイルデバイスからCitrix DaaSをより簡単に管理できるようになりました。更新されたエクスペリエンスは、小さな画面に最適化されており、デスクトップが利用できない場合でもモバイルデバイスからStudioにアクセスしやすくなっています。アラートに対応する場合でも、設定ミスをすばやく確認する場合でも、すぐにアクションを起こすことができます。デスクに戻るまで待つ必要はありません。
モバイルインターフェイスはアクセシビリティが向上し、タッチフレンドリーな操作のために設計されています。レイアウトと機能は、モバイルワークフローにより適するように、デスクトップエクスペリエンスとは若干異なる場合があります。
レスポンシブなレイアウトと合理化されたナビゲーションにより、次のことが可能になります。
-
DaaSの健全性を一目で監視する
-
マシンカタログとデリバリーグループの詳細を表示する
-
マシンの再起動やデリバリーグループの無効化などの主要なアクションを実行する

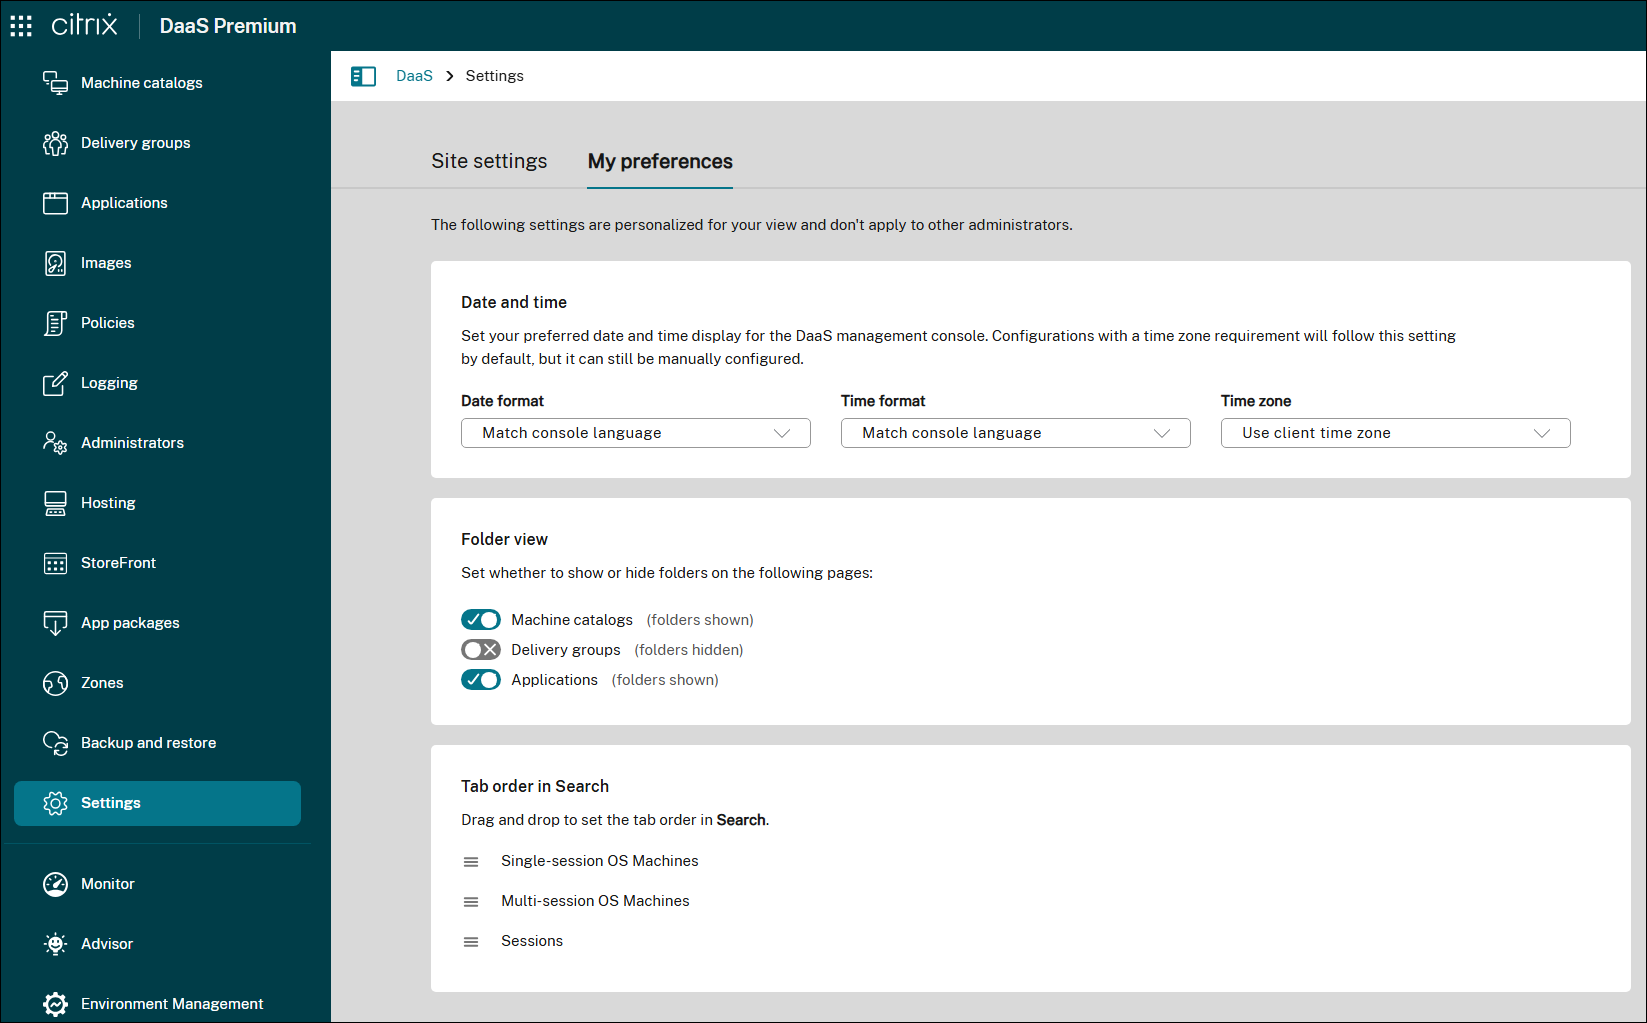
マイ設定でStudioビューをカスタマイズする。設定ノードの下に新しいマイ設定タブが追加されました。このタブの設定により、Studioインターフェイスを好みに合わせて調整できます。これらの設定は、ご自身のアカウントにのみ適用され、他の管理者には影響しません。
次のオプションを設定できます。
-
日付と時刻: 既定のタイムゾーン、日付形式、時刻形式を設定します。これらの設定は、Studio全体で、スケジュールされた再起動や自動スケーリングなどの時刻関連の表示に使用されます。
-
フォルダービュー: マシンカタログ、デリバリーグループ、アプリケーションノードでフォルダービューを表示するか非表示にするかを選択します。
-
検索でのタブ順序: 検索ノード内のタブ順序をカスタマイズします。
詳細については、Studioでの個人設定の管理を参照してください。
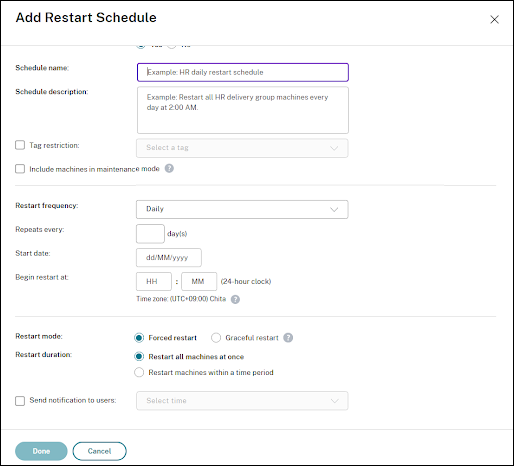
より明確な制御とカスタマイズのための再起動UIの改善。 再起動スケジュールのUIを強化し、再起動モードをより明確でカスタマイズしやすくしました。これにより、グレースフル再起動と強制再起動を簡単に区別し、ニーズに合わせてカスタム再起動期間を設定できるようになりました。
情報に基づいた選択を支援するために、主要なオプションを説明するツールヒントも追加しました。たとえば、セッションが応答しない場合でも、強制再起動によってマシンを強制的に再起動できることなどです。
詳細については、デリバリーグループの管理を参照してください。
Citrix Advisor: DaaS展開のためのプロアクティブなインサイトと最適化。 Citrix Advisorは、DaaS展開を最適化し、その全体的な健全性と準備状況を向上させるのに役立つサービスです。環境チェックを自動化し、実用的な推奨事項を提供することで、構成の問題、非効率性、リソースの無駄、ベストプラクティスからの逸脱などをプロアクティブに特定できるようになります。
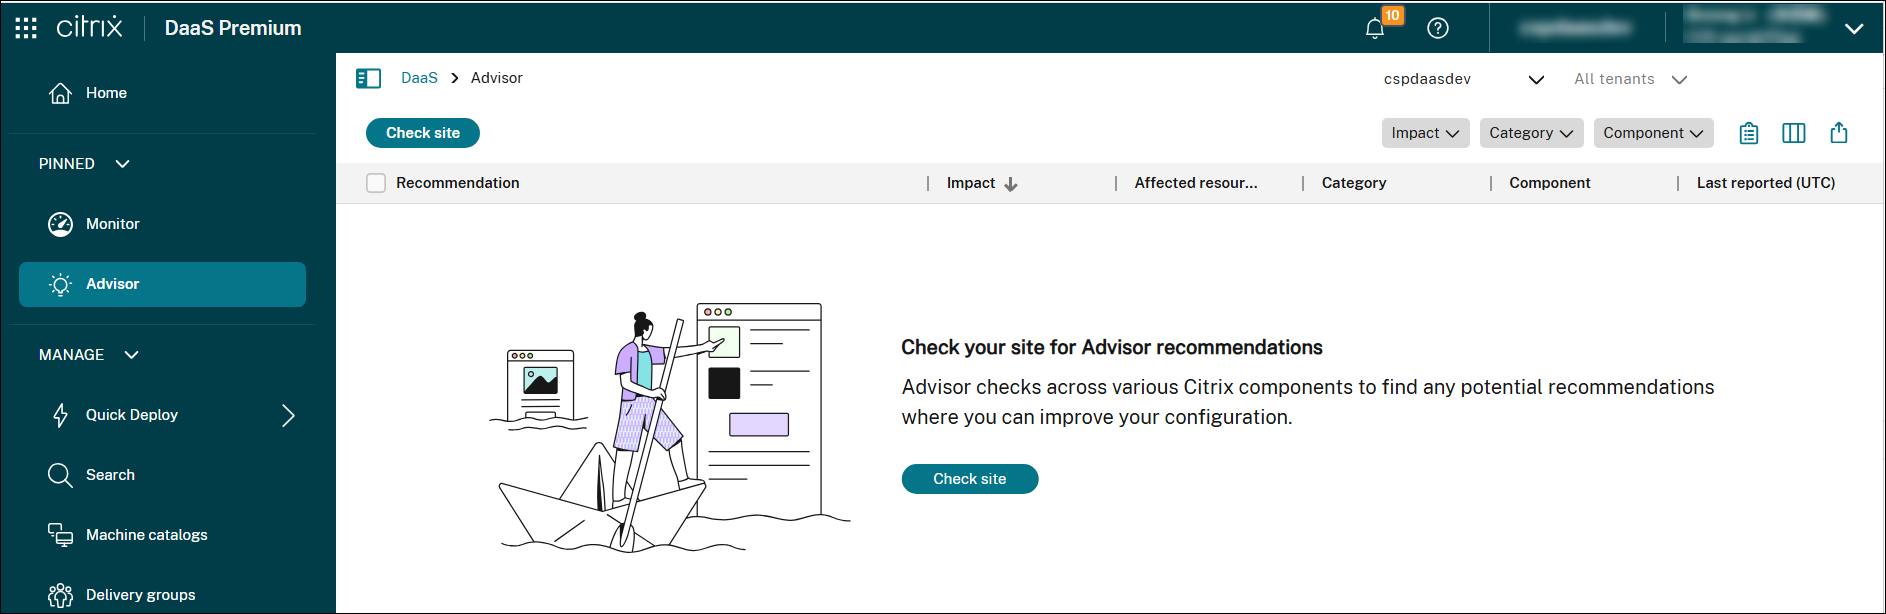
Advisorを使用すると、次のことができます。
- 問題をプロアクティブに特定して解決する: ユーザーに影響を与えたり、ビジネス運用を妨げたり、セキュリティを侵害したりする前に、潜在的な問題、構成のずれ、ベストプラクティスからの逸脱を検出します。
- 環境のパフォーマンスと安定性を最適化する: 構成を微調整し、リソース割り当てを最適化し、ベストプラクティスを実装して、Citrix展開の安定性、セキュリティ、パフォーマンスを向上させます。
- 運用を効率化し、オーバーヘッドを削減する: 定期的なチェックを自動化し、複雑な修復タスクを簡素化し、ガイダンス付きの支援を受けることで、運用オーバーヘッドを削減し、管理リソースを解放します。
- コストとリソースの利用を最適化する: 過剰支出の領域を特定し、リソース最適化の機会を発見し、Citrixテクノロジーの効率的な利用を確保して、総所有コストを最小限に抑えます。
- コンプライアンスとベストプラクティスへの準拠を維持する: Citrix展開がCitrixのベストプラクティス、セキュリティ標準、および業界規制に準拠していることを確認し、リスクを軽減し、全体的なガバナンスを向上させます。
- 複雑なタスクを簡素化する: 管理タスクを簡素化し、健全で最適化された環境をサポートします。
詳細については、Citrix Advisorを参照してください。
2025年7月
新機能と強化された機能
コスト概要。コスト概要ページには、Citrix環境の実行に関連する費用の包括的な概要が表示されます。この機能強化により、以下の情報が可視化されます。
- ユーザーあたりの総コスト
- 選択されたワークロードプロバイダー、デスクトップタイプ、およびVMシリーズセット別の仮想化提供コスト
このページでは、以下を提供します。
- 仮想化されたアプリまたはデスクトップをユーザーに提供するコストに関する洞察 節約された金額
- コストと節約に関する情報(カテゴリ別)
- プラットフォームプロバイダー
- OSタイプ
- デスクトップタイプ
- VMシリーズ
注:
「コスト概要」ページは、サイトが月に15日以上稼働している場合にのみ利用できます。
詳細については、「コスト概要」ページを参照してください。
PowerShell を使用した AWS EC2 でのクロスアカウントプロビジョニング。 Cloud Connector を別の AWS アカウント (共有サービスアカウントまたはサイトコンポーネントアカウント) に配置し、クロスアカウントアクセス (クロスアカウント IAM ロール) を持つ IAM ロールを使用し、MCS でプロビジョニングされたマシンカタログを別のセカンダリ AWS アカウント (ワークロードアカウント) に配置するユースケースがあります。この場合、別の追加の Cloud Connector は不要です。このようなシナリオをサポートするため、この機能は VPC ピアリングと IAM ロールを使用したクロスアカウントアクセスを利用して、複数の AWS アカウントを管理する企業向けに異なる AWS アカウント間でのプロビジョニングを可能にします。
VPC ピアリングを使用すると、Cloud Connector と、異なるリージョンまたはアカウントにプロビジョニングされた VM が相互に通信できるようになります。
IAM ロールを使用したクロスアカウントアクセスを使用すると、プライマリアカウント (Cloud Connector アカウント) が IAM ロールを引き受けて、セカンダリアカウント (マシンカタログ VM) の AWS リソースにアクセスできるようになります。
詳細については、「クロスアカウントプロビジョニング」を参照してください。
AWS EC2 の VM のバックアップ SKU リストのサポート。 パブリッククラウドでは、特定の EC2 インスタンスタイプ (プライマリ SKU) の容量が不足することがあります。プライマリ VM 構成が利用できない場合、VM を起動できず、時間の損失やビジネスの中断につながります。
この機能を使用すると、AWS 仮想化環境で、容量関連の問題が発生した場合に MCS がフォールバックできるバックアップ EC2 インスタンスタイプ (オンデマンドインスタンスになり得るバックアップ SKU) のリストを PowerShell を使用して提供できます。MCS は、リストで指定された順序でバックアップ EC2 インスタンスタイプにフォールバックしようとします。提供されたすべてのバックアップ EC2 インスタンスタイプに MCS がフォールバックできない場合、エラーメッセージが表示されます。この機能は、永続的および非永続的の両方の MCS マシンカタログに適用されます。
詳細については、「VM のバックアップ SKU リスト」を参照してください。
推奨されるアクションを含むセッション起動診断の強化。 更新された「セッション起動失敗診断」ページでは、セッション起動の問題をより詳細に把握できます。関連するコンポーネントの視覚化、エラー分析、および推奨されるアクションを確認できます。以前は、「トランザクション詳細」パネルのみが利用可能で、関連するコンポーネントとエラーの場所がリストされていました。
強化されたページには、次のものが含まれます。
-
コンポーネントの概要:このセクションには、セッション起動プロセスに関与するすべてのコンポーネントが表示され、特定のシナリオと障害ステージに適応します。コンポーネントの例には、Endpoint、Citrix Workspace™、Citrix DaaS、Cloud Connector、Gateway Service、VDA、StoreFront などがあります。根本原因のコンポーネントが明確に強調表示されます。
-
エラーの詳細:根本原因を迅速に特定するために、特定のエラーメッセージとコンテキストが提供されます。
-
トランザクションログ: 生のセッション起動イベントデータに、詳細なトラブルシューティングと分析のためにアクセスできます。
これらの機能強化により、IT管理者はセッション起動の問題をより迅速かつ効率的に解決できます。詳細については、セッション起動診断ドキュメントを参照してください。
AHV上のNutanix Prism Centralとの統合。新しいホスト接続であるNutanix AHV Prism Centralを使用して、Citrix DaaSをNutanix Prism Centralを介してNutanix AHVクラスターに接続できるようになりました。
Nutanix AHV Prism Centralホスト接続を使用する利点は次のとおりです。
- 電源管理のみのVDAとMCSプロビジョニングされたVDAの両方を含むマシンカタログをサポートします。
- テンプレートバージョンを使用して、AHVクラスター間でのMCSマスターVMの共有を可能にします。
- ホスト接続での証明書の信頼を簡素化します。
- Cloud Connectorにプラグインを個別にインストールする必要がなくなります。
詳細については、以下を参照してください。
- Nutanix仮想化環境
- Nutanixクラウドおよびパートナーソリューション
- Nutanixへの接続
- Nutanixクラウドおよびパートナーソリューションへの接続
- Nutanixカタログの作成
- Nutanixカタログの管理
Amazon Workspaces Core で非永続 MCS マシンカタログを作成するためのサポート。MCS は Amazon Workspaces Core と統合され、顧客の AWS アカウントで非永続 MCS マシンカタログをプロビジョニングできるようになりました。この新しい統合が AWS EC2 用 MCS および Amazon WorkSpaces Core バンドル用 Quick Deploy とどのように比較されるか、およびリソースロケーションの設定方法については、AWS 仮想化環境を参照してください。
この機能により、次のことが可能になります。
- Amazon WorkSpaces Core マネージドインスタンスへのホスト接続を作成できます。
- 準備済みイメージを作成し、準備済みイメージとマシンプロファイルを使用して非永続 MCS マシンカタログを作成します。
Studio を使用して、プラットフォーム間でデスクトップアイコンをカスタマイズする。 Studio で、任意のデスクトップのデスクトップアイコンをカスタマイズできるようになりました。以前は、すべてのデスクトップでデフォルトのアイコンが使用され、Studio で変更することはできませんでした。これで、次のことが可能になります。
- アイコンをアップロードして、デスクトップまたはアプリに使用する
- 個々のデスクトップのアイコンを変更する
- 選択したデスクトップの組み込みアイコンから選択する
詳細については、デリバリーグループの作成およびデリバリーグループの管理を参照してください。
Studio: デリバリーグループのアクセスポリシーに対するより詳細な制御のサポート。 以前は、PowerShell または REST API を使用してのみ、特定のユーザーにアクセスポリシーを適用できました。Studio で直接この目標を達成できるようになりました。この機能強化により、さまざまなユーザーまたはユーザーグループに対して異なるアクセス条件を定義する柔軟性が高まり、より詳細なアクセス制御が可能になります。詳細については、アクセスポリシーのユーザー範囲を構成するを参照してください。
さらに、Studio と PowerShell または REST API のアプローチとの互換性が向上しました。以前は、PowerShell または REST API を使用してユーザー範囲でアクセスポリシーを構成した場合、Studio の [ユーザー] および [アクセスポリシー] ページがブロックされていました。Studio はこれらのシナリオを完全にサポートするようになり、必要に応じて明確な情報または UI ガイダンスを提供します。
リダイレクトされた Azure および GCP API トラフィック向けに Citrix Cloud™ Connectors でシステムプロキシを使用するオプション。 この機能により、Citrix Cloud Connectors 上の Azure および GCP API インターネットトラフィックをシステムプロキシ経由でリダイレクトできます。これにより、すべての外部トラフィックを非透過プロキシ経由でルーティングできます。
プロキシの有効化については、以下を参照してください。
-
Azure の場合:
-
GCPの場合:
- Studio: 接続を追加
- PowerShell: Citrix Cloud ConnectorsでリダイレクトされたGCPトラフィックにシステムプロキシを使用するオプション
Azureのサブスクリプションとテナント間で暗号化された準備済みイメージを共有する。Azure Compute Gallery (ACG) イメージは、ディスク暗号化セット (DES) で暗号化できます。この機能により、暗号化された準備済みイメージをサブスクリプションとテナント間で共有できます。その後、暗号化された準備済みイメージが共有されているリソースにマシンカタログを作成できます。詳細については、「リージョン、サブスクリプション、テナント間で暗号化された準備済みイメージを共有する」を参照してください。
準備済みイメージの割り当て時にメモを追加する。 この機能により、準備済みイメージを使用してMCSカタログを作成または更新する際に、StudioとPowerShellを使用してカスタムメモを追加できるようになりました。MCSは、すべての準備済みイメージの割り当ての記録を保持します。これにより、次のことが可能になります。
- カタログに割り当てられたすべての準備済みイメージのイメージ割り当て履歴を取得する。
- 以前のイメージ割り当てを使用して迅速なロールバックを行うアクションを使用して、マシンカタログを以前に割り当てられた準備済みイメージに迅速にロールバックします。履歴リストからバージョンを選択するだけで、迅速かつ情報に基づいたロールバックが可能です。ロールバックの詳細については、「異なる準備済みイメージでマシンカタログを更新する」を参照してください。
この機能は、AzureとVMwareの両方の環境に適用されます。
準備済みイメージでカタログを作成する方法については、以下を参照してください。
準備済みイメージでカタログを更新する方法については、「準備済みイメージマシンカタログを管理する」を参照してください。
すべてのオンプレミスハイパーバイザーでのAzure Arcオンボーディングのサポート。 Azure Arcを使用すると、組織はどこにホストされているVMなどのリソースを、Azureで実行されているかのように管理できます。Azure Arcを使用すると、Azure MonitorなどのAzureサービスを使用して、リソースの包括的な可視性とプロアクティブな管理を実現できます。
この機能により、PowerShellコマンドを使用してMCSマシンカタログのAzure Arcオンボーディングを有効にできるようになりました。オンボーディングが完了すると、VMはAzureポータルから管理され、電源管理、拡張機能の追加または削除、ポリシーの割り当て、組み込みのAzureポリシーによるArc対応VMでのAzure Monitorの有効化などの操作を実行できます。
現在、この機能は、CitrixオンプレミスハイパーバイザーであるVMware、Nutanix、SCVMMのすべてに適用されます。
詳しくは、「VMをAzure Arcにオンボードする」を参照してください。
Azureにおけるアンマネージドディスクからマネージドディスクへの移行。 September 30, 2025に、Azureはアンマネージドディスク(つまりVHD)のサポートを正式に終了します。この日以降、アンマネージドディスクを使用するAzure VMを起動できなくなります。この機能を使用すると、MCSでプロビジョニングされたAzure VMを、Citrixを介してアンマネージドディスクからマネージドディスクに移行できます。
この移行は、永続的および非永続的なマシンカタログの両方に適用され、オンデマンドVMとレガシーVMの両方をサポートします。これにより、Azureの更新されたディスク管理標準とのシームレスな統合が保証され、アンマネージドディスクのサポート終了によるサービスの中断が防止されます。詳しくは、「アンマネージドディスクからマネージドディスクへの移行」を参照してください。
Azure Confidential VMでのイメージ管理のサポート。Azure Confidential VMと互換性のあるイメージを準備および管理できるようになりました。これらのイメージにより、そのようなMCSマシンカタログからプロビジョニングされたVMは、メモリ内で暗号化され、使用中に保護されます。イメージ管理について詳しくは、「イメージ管理」を参照してください。
Studioの常時稼働モード。 Web Studioに常時稼働モードが導入され、インフラストラクチャ障害時の回復性が向上し、ダウンタイムが短縮されます。この読み取り専用モードでは、サービス中断時でもCitrix DaaS環境を安全に表示および監視でき、運用継続性を維持するのに役立ちます。常時稼働モードは、Quick Deployを除くすべてのMANAGEノードで利用できます。詳しくは、「このブログ投稿」を参照してください。
Studio: サービスアカウントを使用したAzure ADセキュリティグループの管理のサポート。Studioで、Azure ADサービスアカウントを使用してVMの動的セキュリティグループを構成および管理できるようになりました。以前は、Azure ADセキュリティグループを構成するには、資格情報を手動で入力する必要がありました。この更新により、事前構成されたサービスアカウントを使用して、ユーザー操作なしでセキュリティグループ管理を実行できるようになり、プロセスが簡素化され、セキュリティが強化されます。
詳しくは、「Azure ADサービスアカウント」および「Microsoft Azureカタログの作成」を参照してください。
既存のMCSプロビジョニング済みカタログを準備済みイメージマシンカタログに移行する。この機能を使用すると、マスターイメージからプロビジョニングされた既存のMCSカタログを、準備済みイメージを使用するカタログに変換できます。準備済みイメージについて詳しくは、「イメージ管理」を参照してください。
ただし、移行後にレガシーカタログに戻すことはできません。現在、この機能はAzureおよびVMware仮想化環境に適用されます。移行の手順については、「既存のMCSプロビジョニング済みカタログを準備済みイメージマシンカタログに移行する」を参照してください。
エフェメラルOSディスク使用のためのNVMe v6 SKUの表示。Studioを使用して、エフェメラルOSディスクをNVMeディスクに保存するオプションが追加されました。詳しくは、「Azureエフェメラルディスク」を参照してください。
保留中のHA状態の期間の更新。Cloud ConnectorがLHCモードに入る必要があるかどうかを判断する保留中のHA状態の期間が、60秒から90秒に延長されました。LHCの状態について詳しくは、「ローカルホストキャッシュの状態」を参照してください。
2025年6月
新機能と強化された機能
Microsoft Entra IDユーザーへのCitrixグループポリシー割り当てのサポート。Studioで、複数のIDPからMicrosoft Entra ID (Azure AD) ユーザーにCitrixグループポリシーを割り当てできるようになりました。この機能強化により、特定のユーザーグループにポリシーを適用する際の柔軟性が向上し、Citrix DaaSとWindows 365を使用した展開が簡素化されます。詳細については、「ポリシー割り当ての指定」を参照してください。
VDAログオン時間の詳細の監視。Citrix MonitorにVDAログオン時間の詳細情報が追加され、VDAへのログオンにかかる時間が可視化されるようになりました。VDAログオン時間の詳細を表示するために、以下の項目が追加されました。
-
以下のメトリックが、内訳メトリックとしてツールヒントに追加されました。
- AppXファイルの関連付け: 新しいVDAセッション中にAppXファイルを関連付けるのにかかった時間。
- AppXパッケージの読み込み: 新しいVDAセッション中にAppXパッケージを読み込むのにかかった時間。
これらのメトリックはPDFおよびCSV形式でエクスポートされ、グラフもエクスポートされたファイルに含まれます。
-
Session LogonタブのShellステップの内訳: AppXファイルの関連付けとAppXパッケージの読み込みが、Session Logonグラフタブのグラフ上の対話型セッションステップの内訳として追加されました。
利点:
- 正確なトラブルシューティング: 管理者がログオンの遅延の原因(展開タイプ、GPO、プロファイル、ユーザー操作に起因することが多い)を正確に特定するのに役立ちます。
- 是正措置: 管理者が適切な領域で是正措置を講じ、全体的なユーザーエクスペリエンスを向上させることができます。
この機能は、セッションログオンの内訳を改善し、ログオンパフォーマンスとDirectorヘルプデスクのセッションログオントリアージをより正確に表現するように設計されています。
詳細については、「ログオンプロセスフェーズ」を参照してください。
フィルタータブとカスタムレポートで利用可能なエンドポイントメトリック。以前は、エンドポイントメトリックはUser Details > Session Performance > Session Topologyセクションのエンドポイントビューでのみ利用可能でした。
この機能強化により、Monitor ConnectionまたはSessionフィルターおよびカスタムレポートで、以下のより多くのエンドポイントメトリックを表示できるようになりました。
- パブリックIPアドレス
- ISP
- 場所(国または都市)
- ワークスペースの種類 - Citrix Workspaceアプリ(アプリまたはブラウザ)
- アクセスタイプ(WorkspaceまたはStoreFront経由)
この機能強化により、以下のことが可能になります。
- フィルタータブで、列選択の一部としてエンドポイントメトリックを選択できます。
- カスタムクエリオプションを使用して、出力列をエンドポイントメトリックとして選択することで、カスタムレポートを作成できます。
アラートの一括解除。この機能は、管理者により高い柔軟性を提供し、アラート疲労を軽減することで、アラート管理プロセスを最適化することを目的としています。これにより、管理者は時間、種類、またはカテゴリ別にアラートを一括解除できるため、特にメンテナンスモード中やハイパーバイザーやその他の環境からのアラートを処理する際に、アラートの管理が容易になります。
アラートの一括解除を許可することで、管理者はワークロードをより効率的に管理し、大量のアラートに圧倒されることを避けることができます。
詳しくは、「アラートの一括解除」を参照してください。
Citrix Monitorにおけるネットワークメトリック監視の強化。Citrix Monitorは、管理者にセッションパフォーマンスに関する比類のない可視性を提供します。この機能強化により、ボトルネックをプロアクティブに特定して対処し、アプリケーションを最適化し、優れたユーザーエクスペリエンスを確保することができます。
主な機能強化:
- L7遅延監視: アプリケーションレベルの処理時間(L7遅延)を監視することで、パフォーマンスの問題を特定し、解決します。
- 新しいネットワークメトリック: スループットとクライアント側の再送信に関する洞察を通じて、ネットワークパフォーマンスを包括的に理解します。
- 履歴データ: 過去15分間および24時間の遅延傾向を表示することで、パターンと潜在的な問題を特定します。
- フィルタリング: フィルタページで遅延データをフィルタリングすることで、ターゲットを絞った分析とトラブルシューティングを実行します。
- セッション接続パスの視覚化: ネットワークホップやコンポーネントを含む、エンドユーザーのVDAマシンへの接続パスを視覚化することで、遅延の問題を迅速に特定し解決します。
利点:
- 可視性の向上: セッション内エクスペリエンスが低下する根本原因を迅速に特定します。
- 効率的なトラブルシューティング: セッション接続パスを明確に視覚化することで、遅延のトラブルシューティングを効率化します。
収集されるメトリック:
- スループット
- L7サーバー遅延
- L7クライアント遅延
- クライアント側再送信
注:
- 新しいメトリックを表示するには、Citrix Web Studioでネットワークテレメトリポリシーを有効にします。ポリシーを有効にした後、変更を有効にするには、ユーザーは新しいセッションを起動する必要があります。
- L7遅延は、Citrix Workspaceアプリ for WindowsおよびWindows VDAを使用してGatxewayサービス経由で確立されたHDX™セッションに対して測定されます。
- セッションの起動後:
- 新しいメトリックは、2分間の待機後にセッショントポロジおよび過去15分間セクションで利用可能になります。
- 過去のデータ(過去48時間分)は、5分間の集計ウィンドウのため、約5分後に利用可能になります。
これらの機能強化により、Citrix Monitorは管理者に、アプリケーションパフォーマンスを積極的に最適化し、シームレスなユーザーエクスペリエンスを提供するためのツールを提供します。
詳細については、エンドツーエンドのネットワークホップビューのドキュメントを参照してください。
Citrix管理のOpenShiftプラグインのサポート。この機能により、CitrixはCitrix管理のOpenShiftプラグインを介してRed Hat OpenShiftワークロードを管理します。このプラグインを使用すると、OpenShiftクラスターへのホスティング接続とホスティングユニットの作成、カタログの作成、およびカタログ内のマシンの電源管理を行うことができます。詳細については、以下を参照してください。
AWSからのVMインポートにおけるUIパフォーマンスの向上。 AWSからCitrix DaaSへのVMインポートプロセスを最適化することで、Studio UIのパフォーマンスを向上させました。大量のAMIの取得によるタイムアウトを防ぐため、Studioはこのプロセス中にAMIを取得しなくなりました。
Azure AD IDトラフィックルーティング用のサービスアカウント。この機能を使用すると、Azure ADサービスアカウントを作成および変更して、Delivery ControllerからCitrix Cloud Connectorを介してAzure ADにAzure AD IDトラフィックをルーティングし、セキュリティを強化できます。詳細については、Azure ADデバイス管理およびセキュリティグループ管理トラフィックのルーティングを参照してください。
AWSのマシンプロファイルを使用して、ネットワークインターフェイスごとにセキュリティグループをVMに割り当てるサポート。AWS仮想化環境では、プロビジョニングされたVMにENI(ネットワークインターフェイス)ごとにセキュリティグループが割り当てられるMCSマシンカタログを作成できるようになりました。これを行うには、異なるセキュリティグループが個別のENIにマッピングされているマシンプロファイル入力(EC2インスタンスまたは起動テンプレート)を使用します。たとえば、マシンプロファイル入力にSG 1を持つENI AとSG 2を持つENI Bがある場合、プロビジョニングされたVMもSG 1を持つENI AとSG 2を持つENI Bを持つことになります。
この機能は以下に適用されます。
- 永続カタログと非永続カタログ
- 新しいマシンカタログ
- 既存のカタログにプロビジョニングされた新しいVM
詳細については、PowerShellを使用してマシンプロファイルベースのマシンカタログを作成するを参照してください。
Studio を使用した Azure マネージド ID によるホスト接続の作成のサポート。Studio を使用して、Azure マネージド ID を使用して Microsoft Azure Resource Manager へのホスト接続を作成できるようになりました。この方法は、サービスプリンシパルを使用する代わりに、安全でスケーラブルな方法を提供し、資格情報を手動で管理する必要がなくなります。マネージド ID は、トークンの自動更新をサポートし、シークレットの保存とローテーションに関連するリスクを軽減します。 または、PowerShell を使用することもできます。詳細については、「Azure マネージド ID を使用したホスト接続の作成」および「既存のホスティング接続の Azure マネージド ID の管理」を参照してください。
Azure ワークロードのコストモデリング。新しいコストモデリング機能は、Azure ワークロードをサポートし、使用パターンに基づいて推奨事項を提供します。お客様は、Azure Reservations と Savings Plan のどちらが最大のコスト削減に最適であるかについて推奨事項を受け取ります。Azure Reservations のお客様は、割引された定額料金で特定の数のマシンを事前に予約しますが、Savings Plan では、割引料金でドル額をコミットできます。この機能は、過去 28 日間のデータを分析して、推定推奨事項を提供します。この機能は、リソース割り当てに関する情報に基づいた意思決定を行うことで、お客様がコストを節約するのに役立ちます。
注:
最適な推定値を得るには、過去 28 日間の安定した環境からのデータを使用することをお勧めします。休暇や急激な使用量の増加など、異常なアクティビティ期間のデータは使用しないでください。これらの推奨事項を適用する前に、使用量がベースラインレベルに戻るまで待ってください。
利点:
- カスタマイズされたコスト削減の推奨事項を提供します。
- 予約プランと Savings Plan の両方をサポートします。
- 正確な洞察のために最近の使用データを分析します。
- リソース割り当てを最適化し、費用を削減するのに役立ちます。
- デリバリーグループ、タグ、VM シリーズ、およびリージョンの選択に柔軟性を提供します。
詳細については、「コストモデリング」ページを参照してください。
Studio で VDA アップグレードの状態別にマシンを表示およびフィルター処理する。Studio に、検索ノードとマシンカタログノードの列としてVDA アップグレードの状態が追加されました。この列には、スケジュールされた VDA アップグレードのステータス(たとえば、アップグレードが成功したかどうか)が表示されます。VDA アップグレードの状態に基づいてマシンをフィルター処理することもでき、展開全体で VDA アップグレードを追跡および管理しやすくなります。
この列の詳細については、「マシンアクションと列」を参照してください。
Microsoft Teams 以外の HDX 最適化の監視を拡張するオプション。Citrix Monitor に、Microsoft Teams 以外の HDX 最適化の監視を拡張するオプションが追加されました。以前は、HDX 最適化の監視には Microsoft Teams のみが利用可能で、セッショントポロジ画面で最適化されているかどうかを示していました。この新機能により、Microsoft Teams の代わりに、セッショントポロジ画面にリアルタイム通信という新しいパラメータが追加されます。現在、HDX 最適化のステータスは Microsoft Teams のみが監視されています。ただし、この機能は、将来的に Microsoft Teams 以外の監視対象ソフトウェアを追加する可能性を提供します。この機能により、管理者は HDX 最適化の有無にかかわらずアプリケーションを監視およびトラブルシューティングでき、より良いユーザーエクスペリエンスを提供できます。
アプリケーションの横にある [詳細を表示] をクリックすると、サードパーティ最適化と HDX 最適化の下での分類など、追加情報を表示できます。Microsoft Teams Slims core の場合、これはサードパーティ最適化の一部です。サードパーティ最適化の一部でない場合は、HDX 最適化されています。
主な機能と利点:
- 包括的な監視: HDX最適化アプリケーションと非最適化アプリケーションの両方を監視し、トラブルシューティングします。
- 詳細なインサイト: アプリケーションの最適化ステータスに関する詳細情報を表示します。
注:
- この新機能を使用するには、Citrix Workspaceアプリ for Windowsバージョン2503およびVDAバージョン2503を使用していることを確認してください。
- Microsoft Teams Slimsコアを使用するには、エンドポイントにプラグインマネージャーをインストールし、仮想チャネルの許可リストを構成し、仮想チャネルが開いていることを確認する必要があります。この機能はHDXセッション専用です。
詳細については、「HDX最適化の詳細」を参照してください。
Monitorダッシュボードの新しいメトリック。Citrix Monitorダッシュボードには、管理者向けに貴重なインサイトを提供する次の2つのメトリックが追加されました。
- 接続ユーザーの合計: 過去24時間および過去7日間に少なくとも1つの接続があったユーザーの数を示します。管理者が幹部に導入傾向を示すのに役立ちます。
- 環境内で検出されたCitrix Workspaceアプリのバージョン: 組織全体で使用されているCitrix Workspaceアプリのバージョンの概要を提供します。異なるバージョンを使用しているデバイスの数を示すことで、バージョンを統一するのに役立ちます。PlatformドロップダウンリストからAllまたは特定のOSを選択できます。
この機能は、管理者が環境を効果的に監視および管理するための重要なデータポイントを提供します。
詳細については、「サイト分析」ページを参照してください。
コスト削減ページの機能強化。コスト管理においてより高い柔軟性とインサイトを提供するために、コスト削減ページに以下の機能強化が加えられました。
-
サービスプロバイダーフィルターのサポートオプション: サービスプロバイダーでフィルターできるようになりました。サイトにクラウドとオンプレミスの両方のワークロードがある場合、すべてのクラウドプロバイダー、すべてのオンプレミスプロバイダー、または個々のプロバイダーでフィルターできます。
注:
フィルターは、適用ボタンなしで選択するとすぐに適用されます。
-
複数のデリバリーグループの選択: 以前は、単一のデリバリーグループ (DG) またはすべてのDGしか選択できませんでした。現在は、一度に最大15個のDGを選択できます。サイトに15個未満のDGしかない場合は、利用可能なすべてのDGを選択できます。また、特定のDGを選択から除外して、残りのDGのデータを表示することもできます。
-
失敗したマシンの洞察: コスト削減ページで、失敗または未登録状態のマシンに関する可視性が提供されるようになりました。以下の2つの新しいフィールドが含まれています。
- セッションなしの失敗状態: このフィールドには、失敗状態であり、アクティブなセッションがないマシンの数が表示されます。
- セッションありの未登録状態: このフィールドには、未登録状態であるが、アクティブなセッションがあるマシンの数が表示されます。
前述の状態にあるマシンの数を確認し、失敗の理由、時間、デリバリーグループに基づいて対応できます。これらの数はクリック可能なリンクであり、さらなるアクションのためにフィルターページに移動します。この数には、シングルセッションマシンとマルチセッションマシンの両方が含まれます。
注:
フィルターはページナビゲーション全体で保持されます。
詳細については、コスト削減ページを参照してください。
2025年5月
新機能と機能強化
Azureで暗号化された準備済みイメージをリージョン間で共有する。Azure Compute Gallery (ACG) イメージは、ディスク暗号化セット (DES) で暗号化できます。この機能を使用すると、DESを使用して、同じサブスクリプションおよびテナント内の複数のリージョン間で暗号化された準備済みACGイメージを共有できます。その後、暗号化された準備済みイメージが共有されているリージョンにマシンカタログを作成できます。詳細については、暗号化された準備済みイメージをリージョン間で共有するを参照してください。
VMwareで個々のVMのプロパティを更新する。PowerShellコマンドを使用して、永続的なMCSマシンカタログ内の個々のVMのプロパティを更新できるようになりました。この実装により、マシンカタログ全体を更新することなく、個々のVMを効率的に管理できます。現在、この機能はAzureおよびVMware仮想化環境にのみ適用されます。詳細については、個々のVMのプロパティを更新するを参照してください。
VMware環境におけるMCSプロビジョニング済みマシンの更新のサポート。VMware環境では、Set-ProvSchemeはプロビジョニングスキームを変更し、MCSマシンカタログの既存のマシンには影響しません。PowerShellコマンドSet-ProvVMUpdateTimeWindowを使用すると、既存の永続的または非永続的なマシン、またはマシンのセットに現在のプロビジョニングスキームを適用できるようになりました。この機能は、マシンプロファイルベースおよび非マシンプロファイルベースのマシンカタログに適用されます。詳細については、プロビジョニング済みVMを現在のプロビジョニングスキームの状態に更新するを参照してください。
カタログ作成時のAzure VMコストの見積もり。 マシンカタログを作成する際、VMサイズとディスクコストを含むAzure仮想マシンの月額コストを見積もることができるようになりました。また、1日の稼働時間、稼働日数、節約プラン、予約インスタンス、シャットダウンストレージなどの設定を調整して、見積もりをさらに詳細化することもできます。この機能は、デプロイをより効率的に計画し、早期にコストを最適化するのに役立ちます。
詳細については、月次見積もり詳細の表示を参照してください。
プロビジョニングコストインサイトの視覚化。 マシンカタログの詳細なコスト情報を表示できるようになりました。この視覚化により、過去30日間のプロビジョニングコストと傾向の概要が提供されます。
このレポートは、個々のカタログに基づいてプロビジョニングコストを分類し、各カテゴリが総コストにどのように貢献しているかを明確に理解できるようにします。レポートは次のとおりです。
- 過去30日間に発生した総コストを表示します。
- 現在の30日間の総コストを、以前の30日間と比較します。
- 以下のコスト詳細を表示します。
- コンピューティングコスト
- ストレージコスト
- ネットワークコスト
- その他のコスト
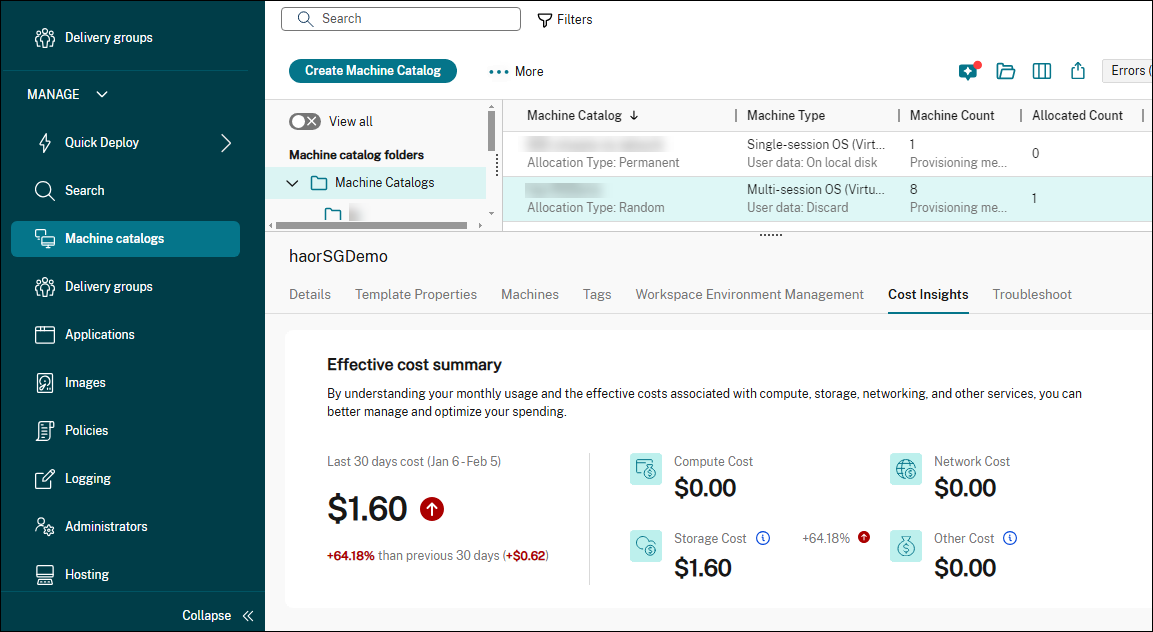
詳細については、カタログ詳細の表示を参照してください。
マスターイメージを使用するマシンカタログを準備済みイメージを使用するカタログに変換するサポート。 Studioの新しいアクション「準備済みイメージに変換」を使用すると、マスターイメージを使用するMCSプロビジョニング済みマシンカタログを、準備済みイメージを使用するカタログに変換できるようになりました。変換されたカタログは元に戻すことはできません。この機能は、AzureおよびVMware仮想化環境で利用できます。
詳細については、マスターイメージを使用するMCSプロビジョニング済みカタログを準備済みイメージを使用するカタログに変換するを参照してください。
サービスアカウントのプロキシ構成。 サービスアカウントの作成で、Azure AD ID管理用のNGSプロキシを介したプロキシ構成がサポートされるようになりました。この機能を使用すると、次のことができます。
- Azure AD 参加済みカタログの Azure AD デバイスを削除する
- Azure AD 参加済みおよび Intune 登録済みカタログの Intune デバイスを削除する
- Azure AD セキュリティグループの作成、編集、削除
詳細については、「Azure AD サービスアカウントの作成」を参照してください。
Connector Appliance の正常性メトリック。Connector Appliance コンポーネントは、インフラストラクチャ監視の一部としてデフォルトで追加されます。Citrix DaaS サイトに接続されている Connector Appliance コンポーネントは、監視のために自動的にオンボーディングされます。
この機能により、お客様はインフラストラクチャ監視ダッシュボードで Connector Appliance の正常性を監視できます。
必要なコンポーネントタイプを選択すると、選択したサイト名に応じて詳細が表示されます。リソースの場所を選択することもできます。詳細については、「Connector Appliance の正常性メトリック」を参照してください。
2025 年 4 月
新機能と機能強化
Autoscale を使用して VM を休止状態にする。電源管理が強化され、Autoscale の構成可能な設定を通じて VM の休止状態がサポートされるようになりました。PowerShell コマンド Get-BrokerDesktopGroups、New-BrokerDesktopGroups、または Set-BrokerDesktopGroups を使用して、パラメーター AutoscaleScaleDownActionDuringPeak (ピーク時) または AutoscaleScaleDownActionDuringOffPeak (オフピーク時) に次の正の値を設定し、電源アクションを定義します。
- 0: スケールダウン時に VM をシャットダウンする
- 1: スケールダウン時に一時停止 (VM を休止状態にする)
休止状態にできない VM はシャットダウンされます。
インテリジェント Autoscale。インテリジェント Autoscale は、管理設定を最小限に抑えたデータ駆動型の Autoscale 機能で、デリバリーグループのパフォーマンスターゲットを構成できます。パフォーマンスターゲット値は 1 から 99 の範囲で、この値はユーザーエクスペリエンスとコストの間のターゲットバランスを指定します。
- 値が低いほど、コスト削減が優先されます。
- 高い値はユーザーエクスペリエンスを優先します。
パフォーマンスターゲットは、過去の使用状況データと組み合わされて、1日の30分ブロックごとに最適なバッファ容量(電源をオンにするVMの数)を計算します。したがって、毎日開始時に48の最適なバッファ容量が計算されます。
最適なバッファ容量は、利用可能なマシンを管理するために、ピーク時およびオフピーク時のバッファ容量とプールサイズに代わるものです。
詳細については、「インテリジェントなAutoscaleスケジュールプラグイン」を参照してください。
Studio: デリバリーグループレベルでのアプリへのアクセス制御のサポート。 以前は、Studio内では、個々のアプリレベルでのみアプリへのアクセス制御を行うことができ、デリバリーグループレベルではできませんでした。現在では、デリバリーグループレベルでアプリへのアクセス制御を実行できます。現在、この機能は、デリバリーグループ内のすべてのアプリへのアクセスを制御することに限定されています。詳細については、「特定のユーザーへのアプリケーションアクセスを制限する」を参照してください。
ポリシー割り当てのクライアントプラットフォームフィルター。 新しいフィルター「クライアントプラットフォーム」を使用して、ポリシー割り当てをより正確に制御できるようになりました。このフィルターを使用すると、Windows、macOS、Linux、iOS、Android、HTML5など、ユーザーデバイスのオペレーティングシステムに基づいてポリシーを割り当て(許可)または除外(拒否)できます。この機能強化により、ポリシー割り当ての柔軟性と精度が向上し、管理対象デバイスと非管理対象デバイス全体でカスタマイズされた均一なエクスペリエンスが保証されます。詳細については、「ポリシー割り当て」を参照してください。
使用中のActive Directory (AD) アカウントをリセットするオプション。 Studioを使用すると、マシンのステータスが「使用中」であっても、マシンのActive Directory (AD) アカウントをリセットできるようになりました。この機能強化は、システムがマシンが汚染された状態にあることを正しく検出できない場合があるため、必要です。
VMwareでのデータディスクのプロビジョニングのサポート。 データディスクは、イベントログ、セキュリティトレース、アプリケーションデータなどの永続的なデータを保存できます。この機能により、VMwareのMCSマシンカタログのMCSによって作成された永続的または非永続的なVMに、永続的および非永続的なデータディスクを作成して割り当てることができるようになりました。
データディスクはマスターイメージからプロビジョニングする必要があります。プロビジョニングされたVMのデータディスクは、ストレージポリシー、サイズなどのプロパティをマスターイメージから継承します。マシンプロファイルベースのカタログの場合、オプションでVMテンプレートのデータディスクを使用してプロパティを派生させることができます。VMテンプレートにデータディスクがない場合は、ストレージのデフォルトポリシーが使用されます。データディスクを使用してMCSマシンカタログを作成する方法については、「MCSで作成されたVMにデータディスクをプロビジョニングする」を参照してください。
既存の永続的および非永続的カタログの信頼できる起動を有効にする。 この機能により、既存の信頼できる起動ではない永続的および非永続的なマシンカタログを、信頼できる起動が有効なカタログに更新できます。
信頼できる起動でマシンカタログを正常に作成または更新するには、マシンプロファイルを使用する必要があります。ただし、信頼できる起動が有効なマスターイメージと、信頼できる起動が有効ではないマシンプロファイルを使用すると、マスターイメージとマシンプロファイルの間で信頼できる起動の構成が一致しないため、警告メッセージが表示されます。
詳細については、「信頼できる起動を備えたマシンカタログ」を参照してください。
サービスアカウントを使用したAzure ADセキュリティグループ管理の簡素化。 以前は、Azure ADセキュリティグループを管理するには、Azure ADにログインしてアクセストークンを取得する必要がありました。
この機能強化により、MCSは、Azure AD参加済みマシンのAzure ADセキュリティグループを管理するために、事前に作成されたサービスアカウントを使用することをサポートするようになりました。ただし、Azure ADセキュリティグループ管理機能を持つサービスアカウントを使用するには、いくつかの権限が必要です。詳細については、「Azure ADサービスプリンシパルに必要な権限」を参照してください。
アクセストークンを取得する必要なく、サービスアカウントを使用して次のことができます。
- Azure AD動的セキュリティグループでマシンカタログを作成する
- Azure ADカタログのセキュリティグループ機能を有効にする
- Azure AD参加済みデバイスセキュリティグループでマシンカタログを削除する
- 既存のAzure AD割り当て済みセキュリティグループの下にAzure AD動的セキュリティグループを作成する
詳しくは、以下を参照してください。
準備済みイメージを使用して、ハイブリッドAzure AD参加済みカタログおよびMicrosoft Intuneに登録されたハイブリッドAzure AD参加済みカタログを作成するためのサポート。 この機能により、StudioおよびPowerShellコマンドを使用して、準備済みイメージでハイブリッドAzure AD参加済みカタログおよびMicrosoft Intuneに登録されたハイブリッドAzure AD参加済みカタログを作成できるようになりました。この機能は、シングルセッションおよびマルチセッションの永続的および非永続的タイプのMCSカタログに適用されます。ただし、現在、Microsoft Intuneに登録されたハイブリッドAzure AD参加済みカタログは、永続的なシングルセッションおよびマルチセッションVMのみ作成できます。Microsoft IntuneへのハイブリッドAzure AD参加済み非永続VMの登録は、現在プレビュー中です。
この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージ更新プロセスが簡素化されます。イメージ定義、イメージバージョン、および準備済みイメージバージョンスペックを作成するためのPowershellコマンドの完全なセットについては、PowerShellの使用を参照してください。ハイブリッドAzure AD参加済みカタログおよびMicrosoft Intuneに登録されたハイブリッドAzure AD参加済みカタログの作成については、ハイブリッドAzure Active Directory参加済みマシンIDのIDプールおよびMicrosoft Intuneに登録されたハイブリッドAzure AD参加済みカタログの作成を参照してください。
SCVMM 2025のサポート。 Citrix DaaSは、MicrosoftのSystem Center Virtual Machine Manager(SCVMM)2025をサポートするようになりました。SCVMMは、VMを展開するために必要なリソースを維持するためのさまざまなサービスを提供します。SCVMM 2025でサポートされる新機能の詳細については、System Center Virtual Machine Managerの新機能を参照してください。
書き込みキャッシュディスクにAzure一時ディスクを自動的に使用するサポート。 StudioでMCSプロビジョニング済みカタログを編集すると、必要な条件が満たされている場合、カタログは書き込みキャッシュ(WBC)ディスクにAzure一時ディスクを自動的に使用するようになりました。その結果、カタログに追加された新しいVMは、WBCディスクにAzure一時ディスクを使用します。
以前は、作成時にカタログが条件を満たしていなかった場合、後でカタログが条件を満たすように更新されても、WBCディスクにAzure一時ディスクは使用されませんでした。
利点:
- コスト削減。VMの電源がオフの場合、一時ディスクはストレージコストを発生させません。
- 柔軟性の向上。カタログを再作成することなく、WBCに一時ディスクを使用できます。
MCSプロビジョニングされたカタログは、以下のすべての条件を満たす場合、WBCディスクにAzure一時ディスクを自動的に使用します。
- MCSIOが有効になっていること。
- WBCディスクが非永続的であること。
- VMサイズにWBCディスクに十分な大きさの一時ディスクが含まれていること。
- WBCディスクにドライブ文字が指定されていないこと。
詳細については、「Microsoft Azureカタログの作成」を参照してください。
Azure ADユーザーに対するアプリの可視性制御のサポート。 以前はActive Directoryユーザーのみが利用可能だったアプリの可視性を制限する機能が、Azure ADユーザーにも拡張されました。Studioを使用すると、Workspaceアプリで特定のアプリを表示できるAzure ADユーザーとグループを制御できるようになりました。
この機能にはVDAバージョン2411以降が必要です。詳細な手順については、「アプリケーションプロパティの変更 > 可視性の制限」を参照してください。
2025年3月
新機能と機能強化
信頼されていないホスト接続証明書の再信頼オプション。 信頼されていない証明書が原因でホスト接続が停止した場合、Studioでそのホスト接続の証明書を再信頼できます。詳細については、「TLS証明書の信頼のテスト」を参照してください。
AWS UIでの展開の再同期。 AWSで展開を再同期する新しいオプションが追加されました。保留状態の展開、または展開にリストされているマシンの数がAWSにリストされているマシンの数と一致しない場合に、展開を再同期します。
注:
- アクティブまたはエラー状態の展開が再同期されている場合、その展開のステータスはマシンの同期中に変わります。
- 保留状態の展開が再同期されている場合、完了するまでステータスは保留中と表示され続けます。
詳細については、「展開の作成」を参照してください。
集中型サイト管理が一般提供されました。 複数のサイトのクラウド管理者として、1つのサイトをプライマリとして指定し、他のサイトをそれにリンクして、合理化された集中管理を行うことができるようになりました。この機能は、日常業務のためにサイトを切り替える必要性を減らすことで、運用効率の向上に役立ちます。
主な利点:
- 効率的なサイト管理: 管理者は、単一のインターフェイスから複数のサイトを管理でき、右上隅のドロップダウンメニューを使用してサイトを切り替えることで、アカウントを変更する必要がなくなります。
- シームレスなナビゲーション: 管理者は、サイトを再選択することなく、StudioとMonitorをシームレスに切り替えることができます。Studioでサイトを選択すると、Monitorでも自動的に選択され、ワークフローが合理化されます。
- ヘルプデスク操作の簡素化: ヘルプデスク管理者は、すべてのサイトの情報を1つのMonitorコンソールで表示できます。
- 集約されたエンドユーザーエクスペリエンス: エンドユーザーは、単一のCitrix Workspace URL(例: customer.cloud.com)にサインインして、リンクされたサイトからリソースにアクセスします。
詳細については、「集中型サイト管理」を参照してください。
StudioのUI強化。 Web Studioでは、管理効率を向上させるために、以下の改善が導入されました。
-
テーブルからのデータのコピー
「マシン割り当て」テーブルの「マシン名」など、テーブルコンポーネントからデータを直接コピーできるようになりました。この機能強化により、手動でのデータ入力の必要性が減り、エラーのリスクが最小限に抑えられます。
-
テーブルのページネーション
テーブルコンポーネントがページネーションをサポートするようになり、パフォーマンスと使いやすさが向上しました。
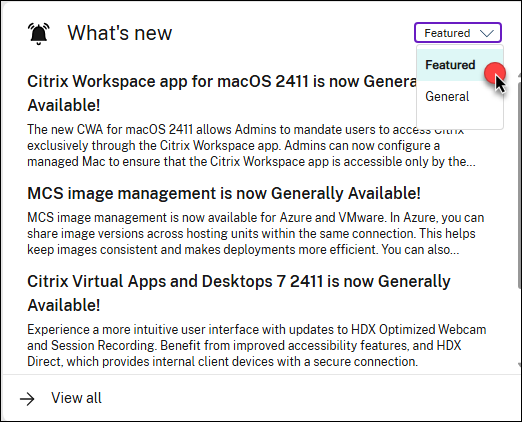
新機能ウィジェットの強化。 Studioのホームページにある新機能ウィジェットに新しい機能が導入されました。2つのコンテンツソースをシームレスに切り替えることができるようになりました。
- おすすめ: 製品に関する迅速な洞察とハイライトのために厳選されたコンテンツ。
- 全般: DaaSドキュメントから直接提供される、詳細かつ広範な機能更新のコンテンツの包括的なリストです。 この更新により、厳選されたコンテンツと広範なコンテンツの両方に柔軟にアクセスできるようになり、エクスペリエンスが向上し、常に最新の情報が得られます。
トークンベースの登録におけるトークン使用制限が5000に増加。 トークンベースの登録におけるトークン使用制限を100から5000に引き上げました。これにより、大容量のマシンカタログにマシンを登録する際の柔軟性が向上します。
詳細については、「登録トークンの生成と管理」を参照してください。
VMwareにおける非永続VMの移行。 以前は、VMware環境では、永続VMディスクのみをあるストレージから別のストレージに移行できました。この機能により、Move-ProvVMDisk PowerShellコマンドを使用して、非永続VMディスクをあるストレージから別のストレージに移行できます。移行できるのは、OSディスク、IDディスク、およびライトバックキャッシュ(WBC)ディスクです。
詳細については、「VMのストレージ移行」を参照してください。
XenServer®における永続VMおよび非永続VMの移行。 この機能により、XenServer環境では、Move-ProvVMDisk PowerShellコマンドを使用して、以下のVMディスクをあるストレージから別のストレージに移行できます。
- 永続フルクローンVMの場合: OSディスク、IDディスク、および非MCSプロビジョニングディスク。
- 非永続VMの場合: OSディスク、IDディスク、およびライトバックキャッシュ(WBC)ディスク。
詳細については、「VMのストレージ移行」を参照してください。
電力管理を改善するためのAutoscale機能の強化。 エクスペリエンスを向上させるためにAutoscaleを強化しました。これにより、次のことが可能になります。
- デリバリーグループ内のマシンが休止状態をサポートしない場合に通知を受け取り、それらのマシンをシャットダウンするなどの代替アクションの推奨事項も受け取ります。
- サポートされている場合は、マシンを停止する代わりに一時停止することを選択します。
- 一時停止されたマシンが永久に一時停止されたままにならないように、再起動スケジュールを設定します。
詳細については、「スケジュールベースの設定」および「負荷ベースの設定」を参照してください。
ワークロードの適正化の改善。「ワークロードの適正化」(旧「インフラストラクチャの適正化」)タブに、パワーユーザーを特定するオプションが追加されました。この機能を使用すると、パワーユーザーの詳細をエクスポートできます。
注:
この機能は、シングルセッションOSデリバリーグループでのみ利用可能です。
エクスポートデータには、ユーザー名、合計セッション数、平均セッション期間(分)、CPU使用率のピーク(%)、メモリ使用率のピーク(%)が含まれます。
この機能強化により、リソース使用率に関する貴重な洞察が得られ、ユーザーの行動に基づいた効率的なリソース割り当てを確保することで、インフラストラクチャコストの最適化に役立ちます。詳細については、「ワークロードの適正化」ページを参照してください。
セッションパフォーマンスタブの機能強化。セッションパフォーマンスタブのセッショントポロジセクションが強化され、以下が含まれるようになりました。
-
プロトコル:EDTプロトコルのMTU値を表示します。例:
- シングルストリーム:EDT (MTU = 1500)
- マルチストリーム:EDT (MTUストリームID 0=1500, 1=1500)
- MS Teams:HDX最適化されているか、HDX最適化されていないかを表示します。
- HDX接続タイプ:HDX接続タイプを表示します。例:HDX、HDX Direct、Rendezvous。
-
1秒あたりのフレーム数は、以下の情報を提供します。
- 入力フレーム/秒
- 出力フレーム/秒
セキュリティグループの構成はマシンプロファイルから継承されます。セキュリティグループが割り当てられているマシンプロファイルを選択して、MCSマシンカタログを作成できるようになりました。これにより、セキュリティグループの構成はマシンプロファイルから継承されるため、設定が不要になります。または、MCSマシンカタログ作成時にマシンプロファイルを選択しない場合は、Studioのセキュリティページでセキュリティグループを構成します。詳細については、「セキュリティ」を参照してください。
Autoscale ホリデープラグイン。この機能を使用すると、VM の電源管理に関連する標準の Autoscale 設定から逸脱し、指定された祝日に VM の電源をオフにすることができます。たとえば、平日にはほとんどの VM の電源をオンにしておきたいが、デフォルトでは祝日にも平日のスケジュールが適用されるとします。このようなシナリオを管理するには、Autoscale ホリデープラグインを使用して、指定された祝日に VM の電源をオフにします。
詳細については、「Autoscale ホリデープラグイン」を参照してください。
MCS で作成された Citrix Provisioning カタログの UEFI ブートプログラムを Citrix Provisioning バージョンに合わせる。 Citrix Provisioning サーバーは、UEFI ブートプログラムを含む BDM ディスクを使用します。この機能により、MCS を使用して Citrix Provisioning カタログを作成する際に、PVSBOOT.INI ファイルとともに BOOTX64.EFI ファイルを生成できます。その結果、ターゲットデバイスは最新のブート設定ファイルから起動でき、ターゲットデバイスが Citrix Provisioning のバージョンと一致するようになります。
準備済みイメージを使用して Azure AD 参加済みおよび Microsoft Intune 登録済みカタログを作成するサポート。この機能により、Studio および PowerShell コマンドを使用して、準備済みイメージで Azure Active Directory 参加済みおよび Microsoft Intune 登録済みカタログを作成できるようになりました。この機能は、シングルセッションおよびマルチセッションの永続的および非永続的タイプの MCS カタログに適用されます。この実装により、ストレージと時間のコストが大幅に削減され、VM の展開とイメージの更新プロセスが簡素化されます。イメージ定義、イメージバージョン、および準備済みイメージバージョンの仕様を作成するための PowerShell コマンドの完全なセットについては、「PowerShell の使用」を参照してください。Azure AD 参加済みカタログと Microsoft Intune に登録された Azure AD カタログの作成については、「Azure Active Directory 参加済みマシン ID の ID プール」および「Microsoft Intune に登録された Azure AD カタログの作成」を参照してください。
VM の柔軟なストレージ場所オプション。以前は、VM の割り当ては SR1 などの固定ストレージサービス (SR) から始まり、SR2、SR3 と順次進行していました。また、場合によっては、ストレージ負荷がストレージ全体に均等に分散されていませんでした。
この機能により、以下の方法を使用して、異なるストレージサービス間で VM の割り当てをバランスさせることができます。
- 強化された現在のラウンドロビン割り当て方法: 常に同じ固定 SR から開始するのではなく、MCS は最後に使用された SR の直後の SR から割り当てを開始するようになりました。
-
最小負荷ベースの割り当て方法: 同じマシンカタログ内の各 SR の VM の総数を比較して決定される、現在の負荷が最も低い SR に VM を配置します。たとえば、マシンカタログに 100 台の VM が次のように分散されている場合: SR1 に 20 台、SR2 に 30 台、SR3 に 50 台、新しい VM は最初に SR1 に割り当てられます。この方法により、SR1、SR2、SR3 全体の負荷がバランスされます。この方法を使用するには、ホスト接続の作成または更新時にカスタムプロパティ Name=
"StorageBalanceType"Value="VMCountBasedLeastLoadを追加します。
この機能は次のとおりです。
- すべてのオンプレミスハイパーバイザー (VMware、XenServer、Hyper-V) に適用されます。
- OS ディスクストレージのみに適用されます。
- 既存の VM には適用されません。
負荷ベースの割り当てオプションを使用して既存のホスト接続を作成または更新する方法については、「VM の柔軟なストレージ場所オプション」を参照してください。
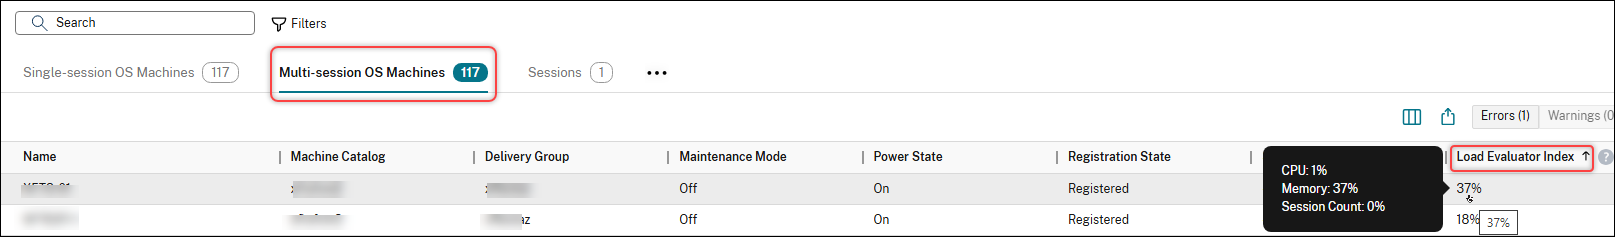
Studio でのマルチセッション VDA のリソース監視の強化。Studio は、マルチセッション VDA の詳細なリソース使用率と機能に関するインサイトを提供するようになりました。
Search ノードでマルチセッション VDA の Load Evaluator Index 列にカーソルを合わせると、CPU、メモリ、ディスク使用量、許可される最大セッション数などの詳細なメトリックが表示されます。表示される特定のメトリックは、有効になっているポリシー設定によって異なります。
この機能強化により、PowerShell コマンドレットを実行したり、複数の手順を実行して Monitor に切り替えたりしてこのデータを収集する必要がなくなり、Studio 内で直接同じ機能が提供されます。詳しくは、「マシンアクション」を参照してください。
タグベースの検索におけるセッションの可視性の向上。 Studio > 検索でタグによってマシンを検索すると、一致するマシン上のアクティブなユーザーセッションがセッションタブに表示されるようになりました。この機能強化により、アクティブなセッションを持つマシンの偶発的なシャットダウンを防ぎ、それらのセッションを明確に可視化することで、管理効率が向上します。
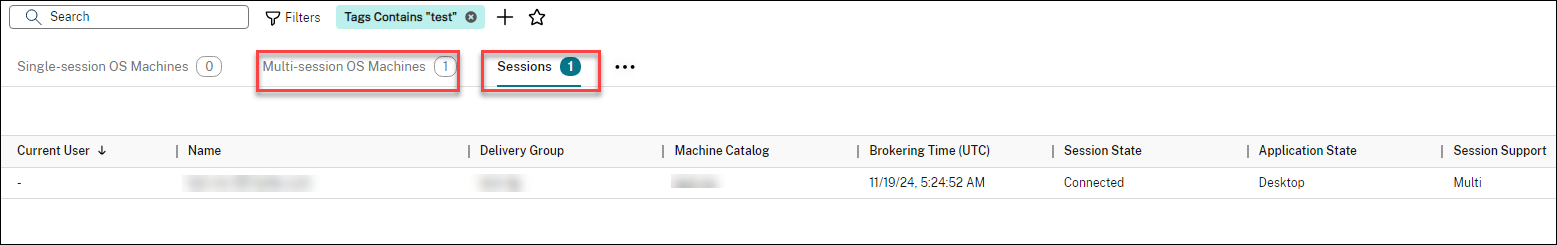
2025年2月
新機能と機能強化
Azure でのデータディスクのプロビジョニングのサポート。 Azure の MCS マシンカタログの MCS で作成された永続的または非永続的な VM に、永続的なデータディスクを作成して割り当てることができるようになりました。データディスクは、イベントログ、セキュリティトレース、アプリケーションデータなどの永続的なデータの保存に使用されます。
データディスクはマスターイメージからプロビジョニングする必要があります。ストレージタイプ、暗号化設定、ゾーンなどのプロパティは、カスタムプロパティで指定されていない場合、カスタムプロパティまたは OS ディスクテンプレートから派生します。データディスクを使用して MCS マシンカタログを作成する方法については、「データディスクのプロビジョニング」を参照してください。
Studio から Monitor へのマシンとセッションのシームレスなナビゲーション。 Studio > 検索に新しいオプションMonitor で表示が追加され、Monitor で詳細なセッションおよびマシン情報にすばやくアクセスできるようになりました。
マシンまたはセッションを選択した後、Monitor で表示をクリックするだけで、Monitor で詳細ビューが開きます。この機能強化により、ワークフローが簡素化され、ワークロードのパフォーマンス分析や問題のトラブルシューティングにかかる時間が短縮されます。詳しくは、「マシンアクション」および「セッションアクション」を参照してください。
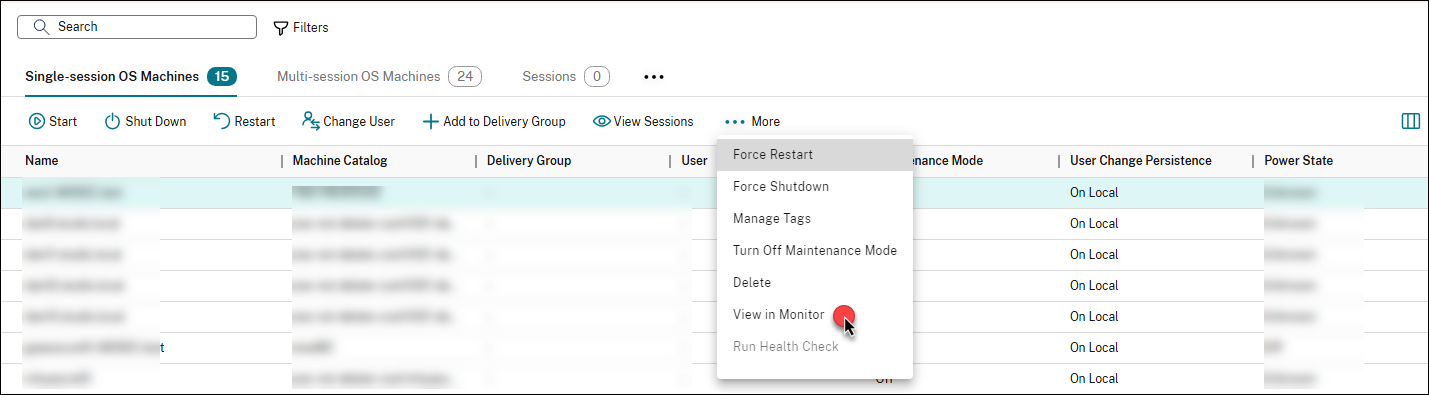
ストレージ使用量を最適化することによるコスト削減。 コスト削減ページで、マシンの電源がオフになったときにストレージの最適化によって達成された節約額が可視化されるようになりました。以前は、コンピューティング関連のコスト削減のみが表示されていました。この機能強化には、次の2種類のストレージ節約が含まれます。
- ライトバックディスク: 非永続マシンが電源オフになったときにライトバックディスクを削除することによる節約。
- OS ディスク: マシンがシャットダウンされたときに OS ディスクを Premium から Standard HDD にダウングレードすることによる節約。
前提条件:
- コンピューティングコストを最適化するには、Autoscaleを有効にする必要があります。詳細については、Autoscaleの概要を参照してください。
- ストレージコストを最適化するには、VMがシャットダウンされたときにストレージタイプを下位層に変更します。詳細については、VMシャットダウン時のストレージタイプの下位層への変更に関するドキュメントを参照してください。
- この機能は現在、Azureマシンにのみ適用されます。
機能強化には以下が含まれます。
- マシンの電源オフ(Autoscaleまたはユーザーによる開始)によるストレージ節約の詳細レポートが、推定インフラストラクチャ節約セクションで利用できるようになりました。
- 合計節約額の計算には、コンピューティングとストレージの両方の節約が含まれるようになり、ソース(Autoscaleまたはユーザーアクション)別に分類されます。履歴トレンドグラフでは、コンピューティングとストレージの節約が視覚的に区別され、ツールチップにカーソルを合わせると詳細が表示されます。
- カタログの詳細セクションに、時間あたりのコンピューティングコストと時間あたりのストレージコストが含まれるようになりました。
詳細については、コスト概要ページを参照してください。
MCSで作成されたAWS VMインスタンスのNitroTPMおよびUEFIセキュアブート機能。この機能により、AWS環境でカタログを作成する際に、NitroTPMおよび/またはUEFIセキュアブートが有効なマスターイメージ(AMI)を選択できるようになりました。これにより、カタログ内のプロビジョニングされたVMもNitroTPMおよび/またはUEFIセキュアブートが有効になります。この実装により、VMが安全で信頼できるものになります。NitroTPMおよびUEFIセキュアブートの詳細については、AWSドキュメントを参照してください。NitroTPMおよびUEFIセキュアブートが有効なカタログの作成については、VMインスタンスのNitroTPMおよびUEFIセキュアブートを有効にするを参照してください。
監視アクションの機能強化 Citrix Monitorは、実行された一括アクションの進行状況を提供するようになり、一括アクションに対するロールベースのアクセスが改善され、ユーザーエクスペリエンスと制御が向上しました。
アクションの進行状況バー:
この機能強化により、電源制御機能(再起動など)のようなアクションが進行中の場合、アクションのステータスと、アクションが完了したときにダイアログボックスが表示されます。この機能は、フィルタータブのすべてのアクションに適用されます。ただし、単一のアクションではステータスバーは利用できません。
進行状況バーは、実行された一括アクションの結果を表示します。現在、顧客は自分たちのアクションが成功したか失敗したか、また何セッションで成功/失敗したかを知ることができません。この機能強化により、実行されたアクションが明確になります。
ユーザーアクションの一括アクションオプションを制限するカスタムロール:
この機能強化により、管理者が表示および制御できる内容を制限するためのカスタムロールを追加できます。新しいカスタムロールは、ログオフ、切断、メッセージなどの一括アクションを選択する機能を制限します。この制御は、ユーザーに対する意図しない、または悪意のある大量アクションを防ぐために必要です。
これらの機能強化により、Citrix Monitor 内のアクションを効果的に管理および制御し、より安全で効率的な環境を確保できます。詳細については、ユーザーアクションの一括アクションオプションを制限するカスタムロールを参照してください。
ハイブリッド展開におけるSecure Private Accessセッションの表示とトラブルシューティングオプション。 Citrix Monitorは、ハイブリッド展開におけるSecure Private Accessセッションの表示とトラブルシューティングをサポートするようになりました。この機能強化により、オンプレミスのGateway、StoreFront、Secure Private Accessを使用しているDaaSのお客様は、DaaS Monitorでセッションデータを直接監視およびトラブルシューティングできます。
以前は、Monitorではクラウドおよびオンプレミス展開のみが表示されていました。このアップデートにより、ハイブリッドSecure Private Accessセッションも監視および分析できるようになり、すべての展開タイプで統合されたビューが提供されます。
この改善により、ハイブリッド環境を管理するお客様は、可視性の向上、問題解決の迅速化、シームレスな監視エクスペリエンスを享受できます。詳細については、MonitorとのSecure Private Access統合 (プレビュー)を参照してください。
VMwareのホスティングユニット間で準備済みイメージバージョンを共有。 これで、イメージノードを使用して、VMwareの同じホスティング接続内のホスティングユニット間でイメージバージョンを共有できるようになりました。この実装により、異なるホストユニット間でのイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、イメージ管理を参照してください。
2025年1月
新機能と機能強化
AWSでのMCSIO対応MCSマシンカタログ作成のサポート。 これで、MCSIO対応MCSカタログを作成して、AWSでMCSIO対応MCSマシンカタログを作成できるようになりました。これにより、書き込み操作をライトバックキャッシュに誘導することで書き込みIOPSを改善し、永続OSディスクが有効になっている場合の起動時間を短縮できます。詳細については、Machine Creation Services (MCS) ストレージ最適化を参照してください。
Webhookとの統合 Citrix MonitorはWebhookと統合されるようになりました。この機能を使用すると、Integrations and data exportsページのAlerting and ITSMセクションから必要なツールを選択し、Get Startedをクリックできます。これにより、ツール固有のチャネルとWebhook URLを作成するための参照リンクが表示されます。これが最初のステップです。最初のステップが完了すると、Webhookプロファイルを作成できます。
Citrix MonitorのIntegrations and data exports > Developer toolsページでWebhookプロファイルを作成することもできます。Citrix Monitorと以下の警告およびITSMツールを統合するための手順とリソースを見つけることができます。
- スラック
- マイクロソフト チームズ
- ServiceNow
この機能は、受信Webhook URLが設定されている上記のサードパーティアプリケーションにアラート通知を送信するのに役立ちます。
主な機能:
- Slack、Teams、ServiceNow、その他のサポート対象プラットフォーム向けの新しい統合タイル
- 各統合のFTUページへのナビゲーション
- Webhook URL、ヘッダー、本文を提供し、Webhook構成をテストして保存するためのUIワークフローを備えたWebhook構成ページの作成または編集
- 作成されたWebhookプロファイルを一覧表示し、Webhookプロファイルを編集または削除する機能を提供
- 作成されたWebhookプロファイルを高度なアラートポリシーにマッピング
詳細については、「統合とデータのエクスポート」ページを参照してください。
Quick Deployノードの既存のAWS展開にアプリケーションを追加します。 既存のAWS展開にアプリケーションを追加できるようになり、展開プロセス全体が簡素化されます。詳細については、「展開の作成」を参照してください。
使用中のActive Directory (AD) アカウントをリセットするオプション。 Studioを使用すると、マシンのステータスが「使用中」であっても、マシンのActive Directory (AD) アカウントをリセットできるようになりました。これは、システムがマシンが汚染状態にあることを正しく検出できない場合があるため、必要です。
Autoscaleを無効にしても電源ポリシーが有効なままであることを管理者に警告します。 この機能強化は、Autoscaleを無効にしてもデリバリーグループの電源ポリシー設定には影響しないことを管理者に通知するためのものです。これにより、管理者はAutoscaleの無効化の範囲を認識し、Autoscaleがオフになっても電源ポリシーが有効なままであることを明確に理解できます。
ホスティングユニットのリージョンに基づいてマスターイメージをフィルタリングします。 Azureプラットフォームのマシンカタログ作成時に、Studioはホスティングユニットのリージョンとは異なるリージョンに属するマスターイメージをフィルタリングして除外できるようになりました。これにより、ホスティングユニットと同じリージョンのイメージのみが選択可能になります。詳細については、「マシンカタログノードからマシンカタログを作成する」を参照してください。
ディスクキャッシュのみのMCSIOはサポートされなくなりました。 ディスクキャッシュのみ(メモリキャッシュなし)でMCSIOを構成するオプションは、すべてのハイパーバイザーおよびクラウドサービス環境で削除されました。MCSIOを有効にしてマシンカタログを作成する場合、ゼロ以外のメモリキャッシュサイズを設定する必要があります。さらに、メモリキャッシュサイズを設定するまで、ディスクキャッシュのみで構成されたカタログを編集することはできません。詳細については、「一時データのキャッシュを構成する」を参照してください。
マシンテンプレートプロパティを使用したAWS VMの作成はサポートされなくなりました。 マシンテンプレートプロパティをキャプチャしてAWS VMを作成するサポートは、マシンプロファイルを使用したVM作成への移行の一環として削除されました。「仮想マシンにマシンテンプレートプロパティを適用する」オプションは、「マシンテンプレート」ページから削除されました。代わりに、マシンプロファイルを使用してAWS VMを作成することで、同様のより合理化されたエクスペリエンスを実現できます。詳細については、「Studioを使用してマシンプロファイルベースのマシンカタログを作成する」および「PowerShellを使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
AWSでのMCSIO対応MCSマシンカタログの作成のサポート。 AWS環境では、PowerShellコマンドを使用してMCSストレージ最適化 (MCSIO) 対応の非永続カタログを作成できるようになりました。このようなカタログを作成するには、VDAのインストールまたはアップグレード中にMCSIOドライバーをインストールする必要があります。デフォルトでは、このドライバーはインストールされません。MCSIO対応カタログの作成の詳細については、「MCSIO対応カタログ」を参照してください。Studioを使用してディスクキャッシュのみ(メモリキャッシュなし)でMCSIOを構成するオプションは、すべてのハイパーバイザーおよびクラウドサービス環境で削除されました。
使用頻度の低い公開済みアプリと未使用の公開済みアプリのレポート。 「アプリケーション」ページでは、Citrix Workspaceアプリを介してアクセスされる公開済みアプリの詳細な使用状況情報が提供されるようになり、管理者はアプリ管理とリソース割り当てを最適化できるようになります。
この機能は、組織内のアプリケーション使用パターンを理解するのに役立ち、顧客がデータに基づいた意思決定を行い、Citrix展開をより効率的にするのに役立ちます。
注記:
この機能は、プラチナライセンスのサイトでのみ利用可能です。
強化されたアプリケーションページには、以下の使用状況セクションが含まれています。
- 公開済みアプリの合計: 公開済みアプリの総数を識別します。
-
使用頻度の低いアプリ: 使用頻度の低いアプリを保持するか削除するかについて、情報に基づいた意思決定を行い、リソース割り当てとライセンス管理を最適化するのに役立ちます。このセクションには以下がリストされます。
- 過去30日間のユニークユーザー数
- 合計起動数
- ピーク時の同時実行インスタンス数
- トレンドチャート: 時間の経過とともにユニークユーザーを示すグラフを表示します。
- 未使用のアプリ: 未使用のアプリを特定し、メモリ、構成リソースを解放し、ライセンスコストを節約するのに役立ちます。このセクションには、アプリの名前、対応するデリバリーグループ、およびアプリの状態がリストされます。
エクスポートオプションを使用して、使用頻度の低いセクションと未使用のセクションのデータをエクスポートすることもできます。
注記:
現在、公開済みアプリ (Citrix Workspaceアプリのデスクトップアプリ) のみがこの機能強化に含まれています。
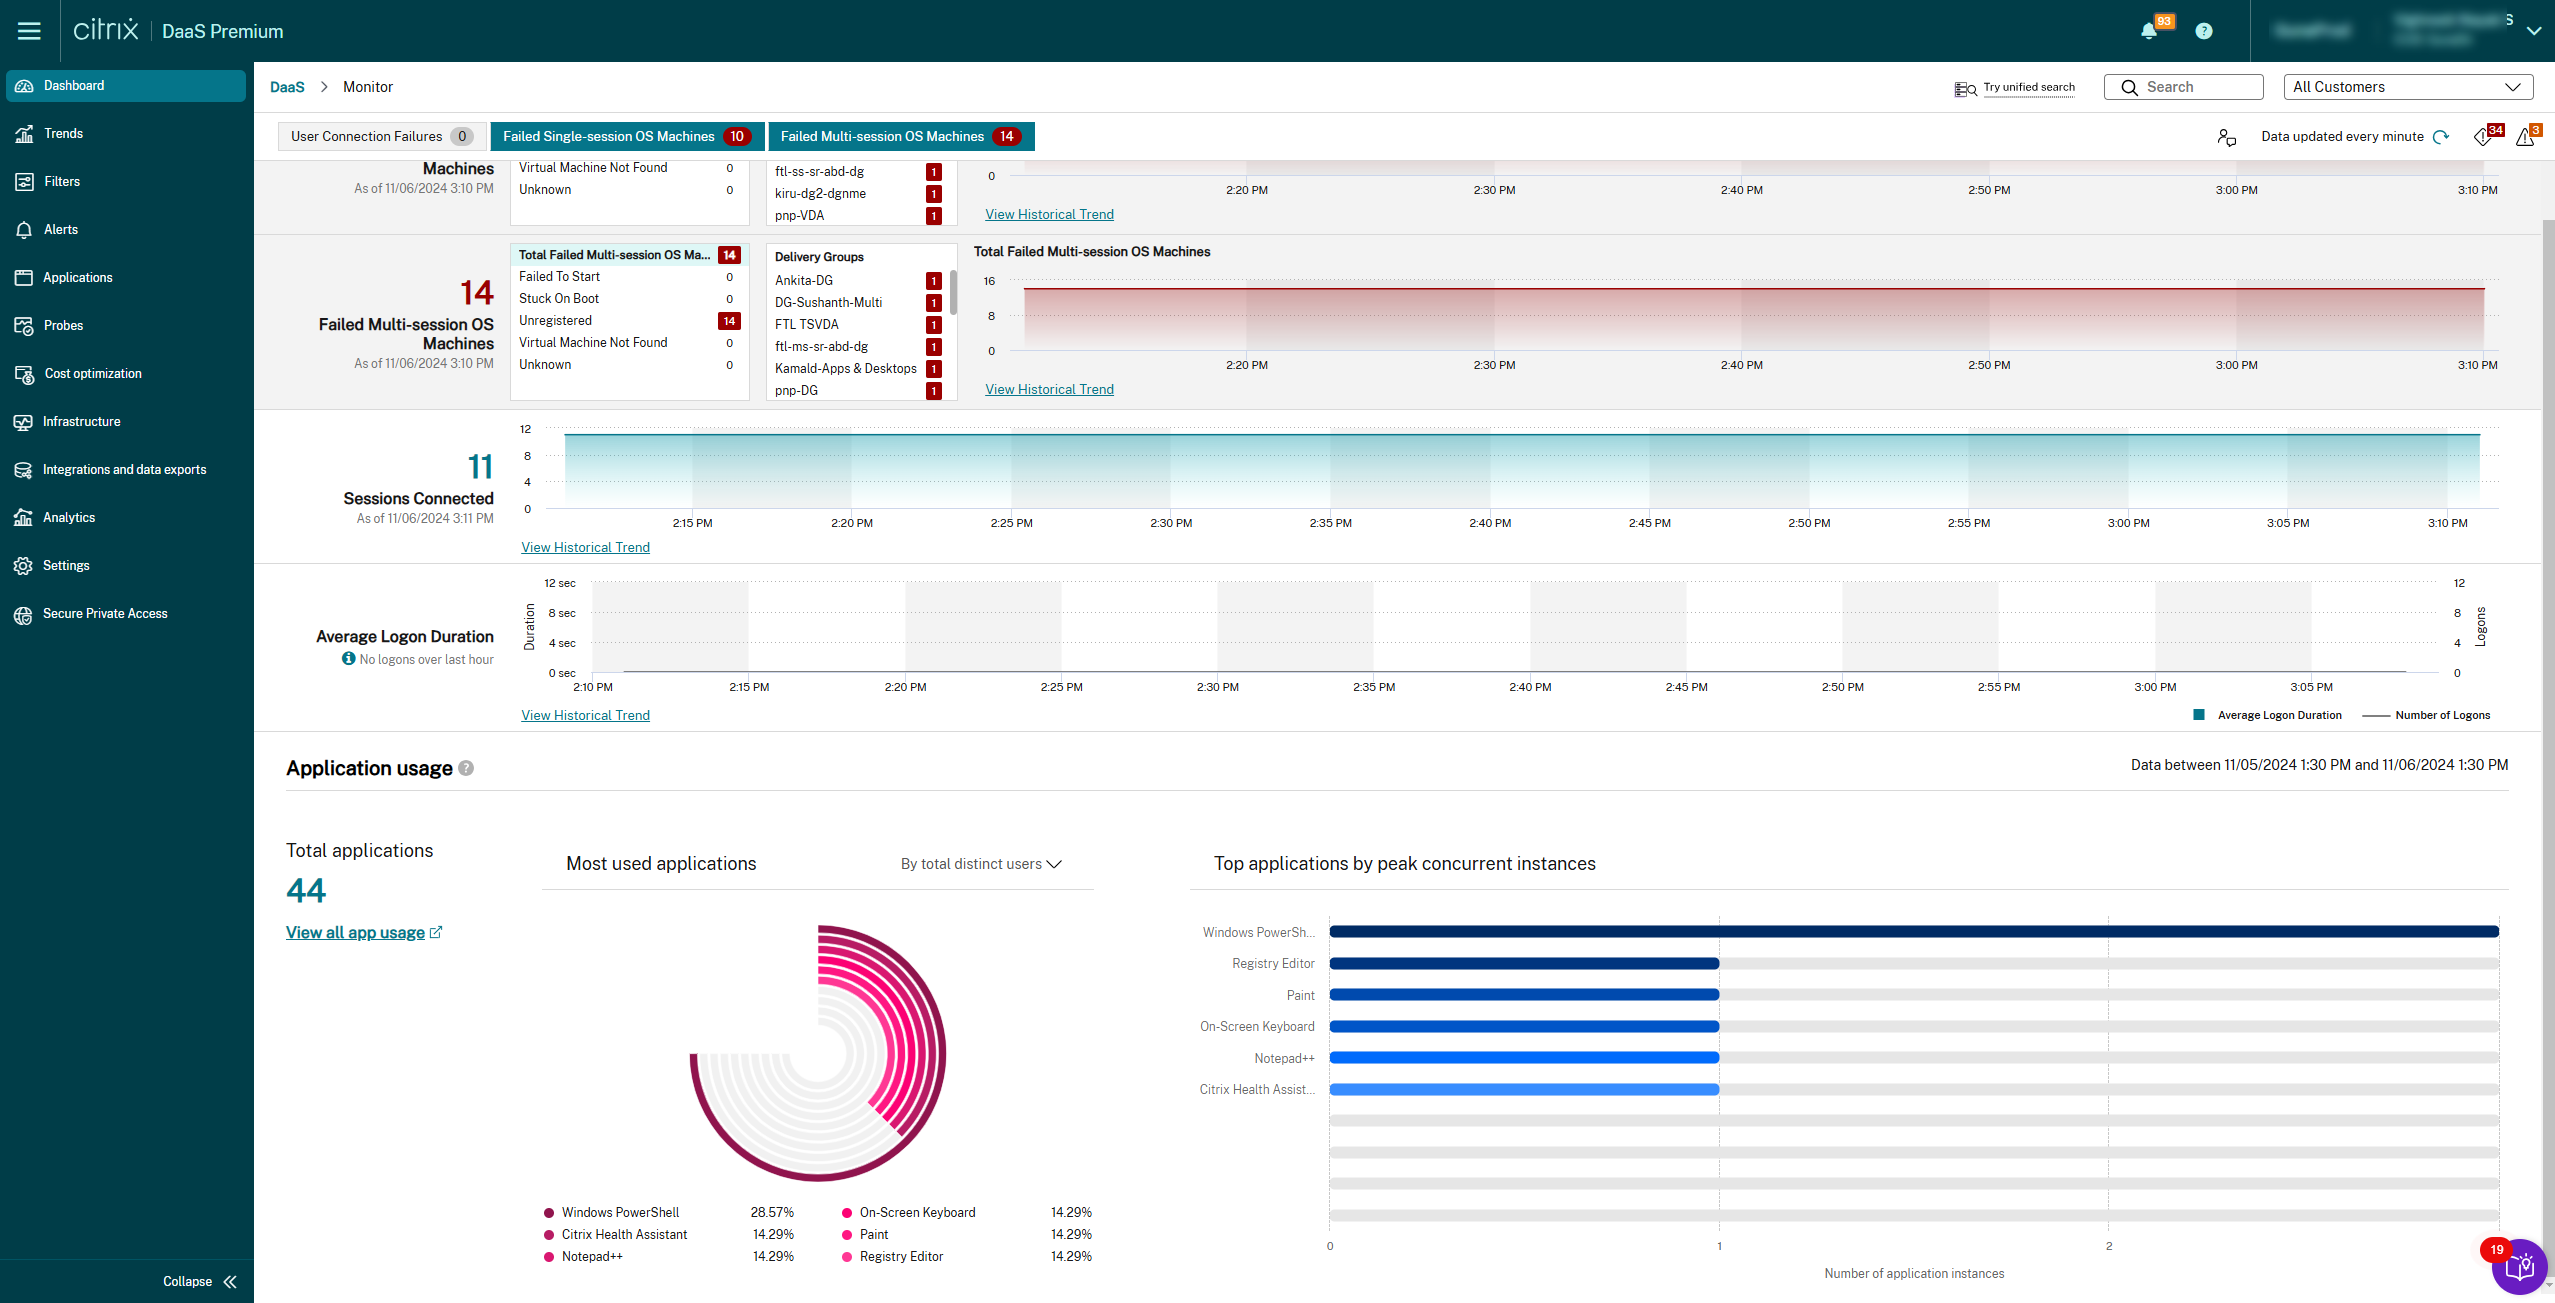
詳細については、使用頻度の低いアプリと未使用の公開済みアプリのレポートのドキュメントを参照してください。
Secure Private Access と Monitor の統合 (プレビュー)。 Secure Private Access と Monitor の統合により、管理者は Monitor で Secure Private Access のすべてのセッションを監視およびトラブルシューティングできます。
利用可能なアクションには、以下の詳細の表示が含まれます。
- [セッションの選択] ポップアップ > [アクティブなセッション] タブにあるユーザーの Secure Private Access アクティブセッション
- [セッションの選択] ポップアップ > [アクセス拒否] タブにある Secure Private Access の失敗またはブロックされた列挙、および失敗したアプリの起動
- アクティブおよび失敗したアプリの起動、ならびに失敗およびブロックされた列挙のセッションとアプリケーションの詳細表示
詳細については、Secure Private Access と Monitor の統合 (プレビュー) ページを参照してください。
2024年12月
新機能と機能強化
バックアップと復元のための自動構成ツールコマンド。 この機能を使用すると、自動構成ツールでサポートされているPowerShellコマンドを使用して、Studioが使用するバックアップおよび復元APIをトリガーできます。詳細については、バックアップと復元のための自動構成ツールコマンドレットを参照してください。
Citrix DaaS での孤立したリソース検出のための新しい権限。 以前は、フル管理者またはクラウド管理者の役割のみが孤立したリソース検出を実行できました。ホストカテゴリにハイパーバイザー内の孤立したリソースを検出するためにホスト接続を使用する権限が導入されたことで、この権限が割り当てられたすべての役割が孤立したリソースを検出できるようになりました。詳細については、孤立したAzureリソースの検出および孤立したリソースのリストの取得を参照してください。
Google Cloud で Citrix DaaS を開始する。 Google Cloud Platform (GCP) を Citrix DaaS と統合し、最初の仮想デスクトップセットを展開するには、一連の順次ステップが必要であり、比較的手間のかかるプロセスです。管理者向けにこのプロセスを簡素化するため、AWS WorkSpaces Core のクイック展開機能と同様の、合理化された展開エクスペリエンスが導入されました。この合理化されたオンボーディングプロセスは、GCP の採用を増やし、Google の営業チームが顧客エンゲージメントで Citrix と協力するように促すことを目的としています。また、Citrix の営業チームが Google 中心ソリューションを優先する顧客と関わる機会も開きます。詳細については、Google Cloud のクイック展開を参照してください。
完全な構成: AWS のマシンプロファイルとして起動テンプレートを選択するサポート。 MCS を使用して AWS VM をプロビジョニングする際、起動テンプレートをマシンプロファイルとして選択できるようになりました。詳細については、イメージとマシンプロファイルの選択を参照してください。
複数選択ポリシー。 複数のポリシーを選択し、以下の機能強化を確認できるようになりました。
- ポリシー行をクリックする: ポリシー行をクリックすると、上部のアクションバーに単一ポリシーのアクションが表示されます。下部の詳細ペインには、ポリシーに関する情報が表示されます。
- 複数のポリシーのチェックボックスを選択する: ステータスが有効または無効の複数のポリシーのチェックボックスを選択すると、上部のアクションバーに複数のポリシーのアクションが表示されます。下部の詳細ペインには、選択されたポリシーの数が表示されます。
注記:
複数のポリシーを選択した後、そのポリシーの行をクリックすることで、別の単一ポリシーの詳細を表示できます。この操作によって、以前に選択したポリシーがクリアされることはありません。ただし、右クリック操作では、そのポリシー行のアクションは表示されません。
GCPカタログは、マシンプロファイルからマシンタイプ設定の継承をサポートします。GCP環境でMCSプロビジョニングされたマシンカタログを作成する際、マシンタイプは選択したマシンプロファイルで指定されたサイズにデフォルトで設定されるようになりました。必要に応じて、この設定を手動で調整できます。詳細については、「完全構成インターフェイスを使用したマシンカタログの作成」を参照してください。
依存ポリシーの明確化。一部の設定は他の設定に依存しています。たとえば、子設定が構成されていても、親設定が有効になっていない場合、構成された子設定は有効になりません。以前は、依存関係が明確ではありませんでした。このリリースから、子ポリシーを構成する前に最初に構成する必要がある親ポリシーが明確に示されるようになりました。詳細については、「ポリシー設定」を参照してください。
MonitorのSecure Private Accessタブ。MonitorのSecure Private Accessタブは、Secure Private Accessに関連するすべての新機能専用の場所を提供します。このタブは、Secure Private Accessでサポートされている機能の詳細を提供し、管理者がこれらの機能にアクセスして管理するための一元的な場所となります。
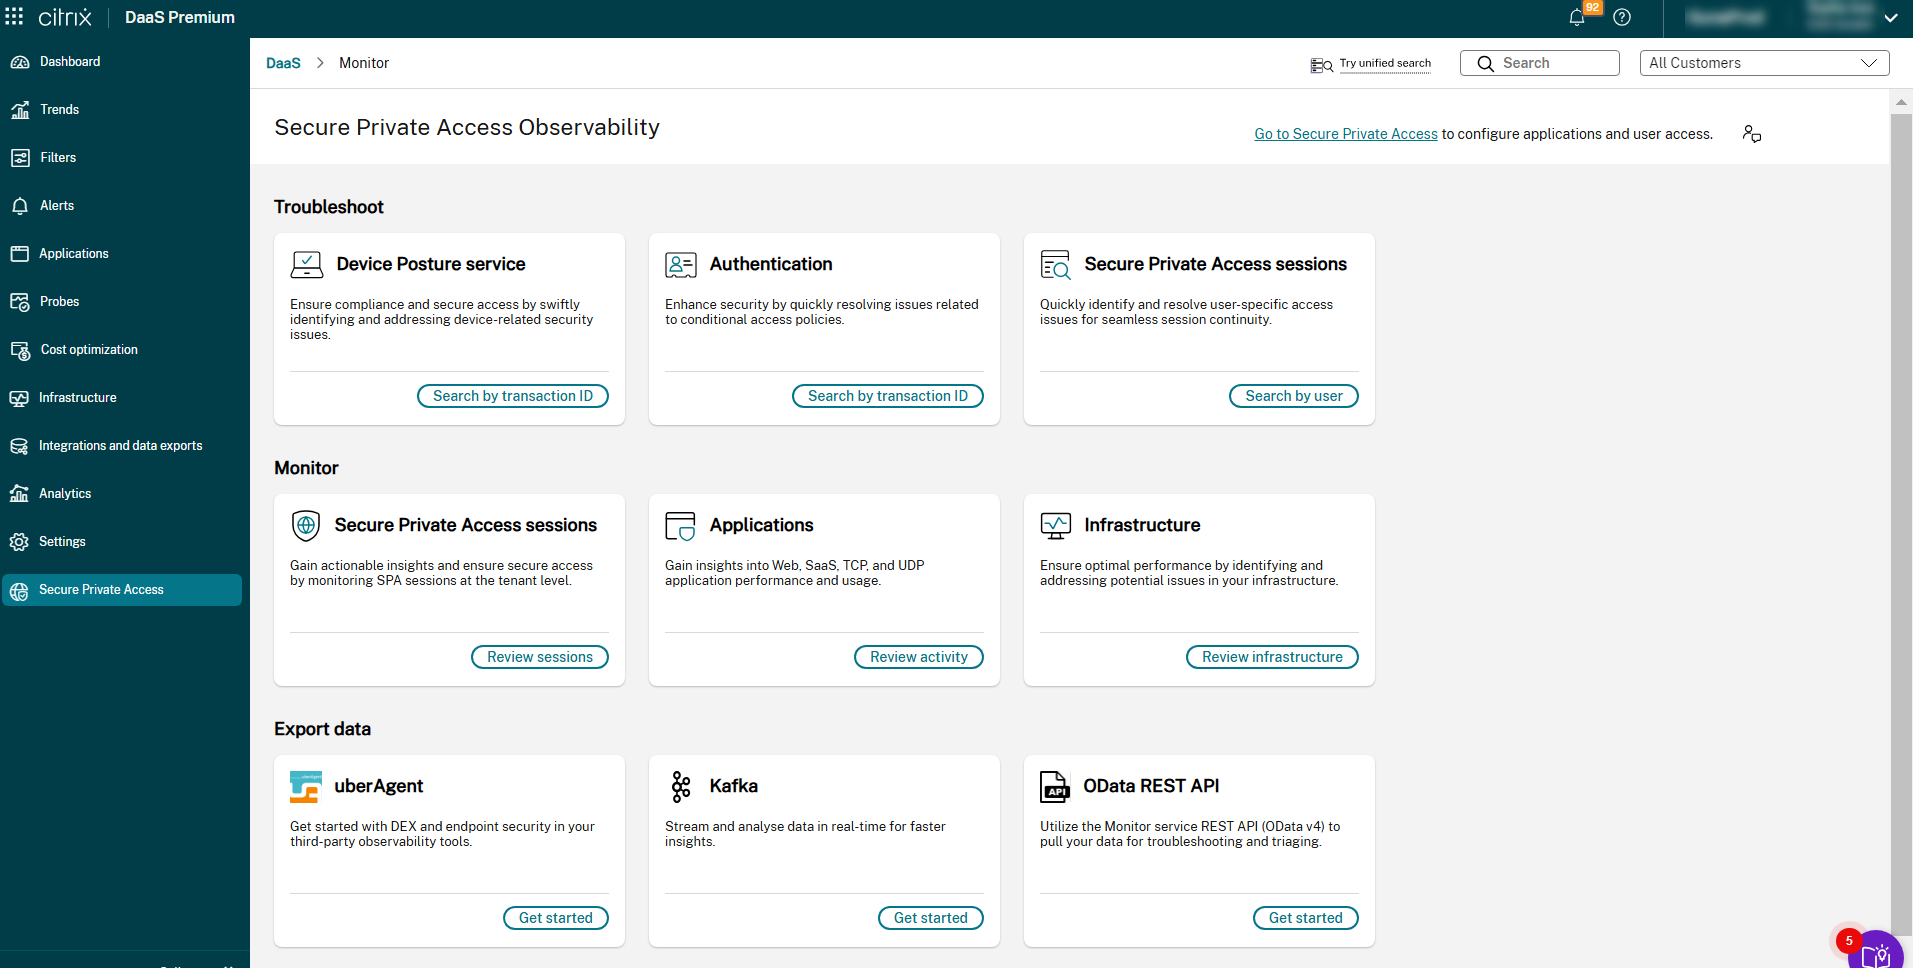
主な利点:
- 一元化された情報: 管理者は、Secure Private Accessでサポートされているすべてのトラブルシューティング機能を1か所で簡単に確認できます。
- 監視機能の強化: Monitor UIの新しい左ナビゲーションバーには、Secure Private Accessセッション、アプリケーション、デバイスの姿勢など、すべてのSecure Private Accessサービスが一覧表示され、監視機能が向上します。
- ナビゲーションの改善: Secure Private Accessタブには、さまざまなページへのハイパーリンクが含まれており、管理者がさまざまな機能に簡単に移動できるようになります。
詳細については、「MonitorのSecure Private Accessタブ」を参照してください。
Secure Private Accessサービスの可視性。Secure Private Accessアプリケーションとユーザーの詳細な監視と可視性を提供するために、MonitorはSecure Private Accessセッションの可視性を含むように強化されました。フィルタータブとダッシュボードは、詳細なSecure Private Accessセッション情報を提供します。
主な機能:
- Secure Private Accessセッションのフィルター処理: フィルター > セッション(Web、SaaS、およびTCP/UDP)タブでSecure Private Accessセッションをフィルターできるようになりました。
- Secure Private Accessアプリケーションのフィルター処理: フィルター > アプリケーション(Web、SaaS、およびTCP/UDP)タブでSecure Private Accessアプリケーションをフィルターすることもできます。
- アプリの障害とアクティブなセッション:Web/SaaSおよびTCP/UDPアプリのアプリ障害を監視し、ダッシュボードでWeb/SaaSアプリのアクティブなセッションを表示します。
詳細については、「Secure Private Access Serviceの可視性」を参照してください。
Citrix Monitorの統合プラットフォームエクスペリエンス。Citrix Monitorは、Citrix Cloud内の他のすべてのコンポーネントと連携し、統合されたプラットフォームエクスペリエンスを提供します。ユーザーインターフェイスは、最新のルックアンドフィールに刷新され、より簡単なナビゲーションと優れたデータ表現を提供します。強化されたインターフェイスは直感的で、ユーザーがCitrixセッションの監視とトラブルシューティングに必要なデータを簡単に理解できるように設計されています。
接続タブの機能強化。「接続」タブでは、トラブルシューティングを迅速化するための合理化されたナビゲーションが提供されるようになりました。「フィルター」タブ > 「接続」ページから、以下に直接アクセスできます。
- アクティビティマネージャー:「関連ユーザー」または「エンドポイント名」をクリックして、それぞれのアクティビティマネージャーの詳細を表示します。
- マシン詳細ページ:「マシン名」をクリックすると、マシンの詳細、使用状況の詳細、インフラストラクチャの詳細、適用されたホットフィックスなど、包括的なマシン情報が表示されます。詳細については、「マシンのトラブルシューティング」を参照してください。この機能強化により、ナビゲーションが簡素化され、接続関連の問題をより迅速に解決できるようになります。
詳細については、「障害のトラブルシューティングのためにデータをフィルターする」を参照してください。
リソースの場所の詳細をフィルターする。「フィルター」>「マシン」タブで、シングルセッションまたはマルチセッションOSマシンのリソースの場所を表示できるようになりました。この機能強化により、特定のリソースの場所に関連する問題を迅速に特定して対処できるようになり、よりスムーズなユーザーエクスペリエンスにつながります。
新しい「リソースの場所」列を表示するには、「列の選択」に移動し、「フィルター」>「マシン」タブで「リソースの場所」を選択します。
セッションパフォーマンスタブの機能強化。「セッションパフォーマンス」タブの「セッショントポロジ」セクションが強化され、Windows、Mac、Linux、HTML5、またはChrome版のCitrix Workspaceアプリに存在する以下のエンドポイントメトリックが含まれるようになりました。
- パブリックIPアドレス
- インターネットサービスプロバイダー
- 国や都市などの場所
- Citrix Workspaceアプリのセッションがネイティブアプリで開かれているか、ブラウザ(HTML5)で開かれているか
- WorkspaceまたはStoreFrontを使用してアクセス
- リソース使用率(CPU %、メモリ %、GPU(全体 %)など)
- ネットワーク遅延
この機能強化により、セッションに関する問題を迅速にトラブルシューティングできます。詳細については、「セッションパフォーマンスメトリック」を参照してください。
マシンの正味アクティブ使用量。「ワークロードの適正化」ページに、マシンの正味アクティブ使用量に関する詳細なインサイトが含まれるようになり、以下の詳細が提供されます。
- 正味アクティブ使用量の割合
- 平均マシン稼働時間
- セッションなしの時間
- アイドル時間
- 切断時間
この機能により、詳細なマシン使用状況情報を確認でき、それに応じてコストを最適化できます。
詳細については、「ワークロードの適正化」を参照してください。
Cloud Connector のヘルス監視。Cloud Connector コンポーネントがインフラストラクチャ監視ダッシュボードに追加されました。Citrix Cloud とリソースの場所間の接続が確立されると、Cloud Connector は自動的にオンボーディングされます。
この機能により、管理者は単一のダッシュボードビューを使用して Cloud Connector の健全性を監視し、プロアクティブにアラートを設定できます。
注:
Cloud Connector を監視するために、
citrixinframonitor.msiをインストールする必要はありません。
利点:
- 包括的な監視: Cloud Connectorの可用性、接続リース交換、ADプロバイダーなどの重要な健全性指標を可視化します。
- 設定可能なアラート: 関心のある健全性メトリックについてアラートを設定し、重大度とスコープを定義して、アラート構成に従って管理者が詳細なアラートを受信できるようにすることができます。
Cloud Connectorを監視するには、Monitorの「インフラストラクチャ」タブをクリックします。「インフラストラクチャ監視」ページが開きます。
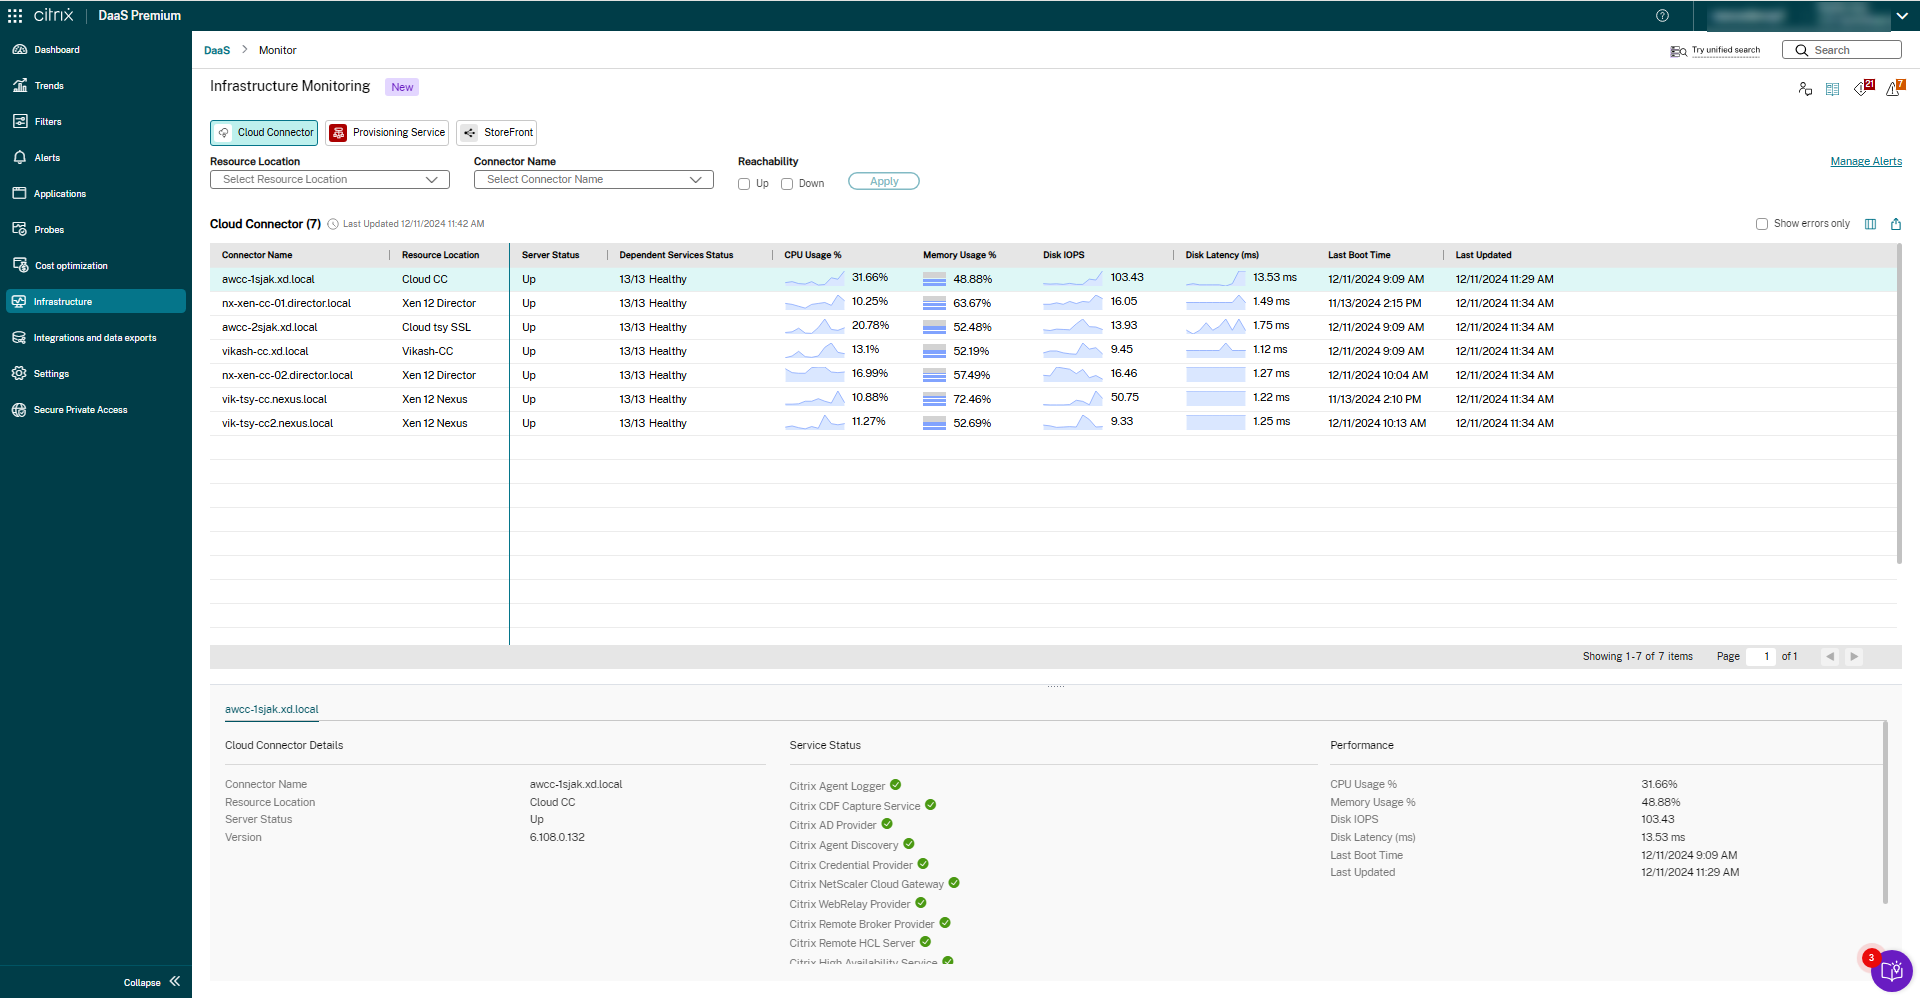
「Cloud Connectorの詳細」セクションで、すべてのサービスステータスの詳細を表示することもできます。詳しくは、「Cloud Connectorの健全性メトリック」を参照してください。
Studioを使用したVMware環境でのCitrix Provisioningカタログ作成のサポート。Studioを使用すると、VMware環境でCitrix Provisioningカタログを作成できるようになりました。以前は、これらのカタログをプロビジョニングおよび管理するために、さまざまなコンソールを切り替える必要がありました。この機能によりプロセスが簡素化され、プロビジョニングおよび電源管理タスクをStudio内で完全に実行できるようになります。詳しくは、「Studioを使用してVMware環境でCitrix Provisioningカタログを作成する」を参照してください。
CimFSとしてのアプリ添付ディスクの配信。以前は、仮想ディスク(VHDおよびVHDX)としてのアプリ添付ディスクの配信のみがサポートされていました。この機能により、Composite Image File System(CimFS)としてのアプリ添付ディスクの配信もサポートされます。詳しくは、「ネットワーク共有にアプリケーションパッケージを保存する」を参照してください。
最小負荷方式によるストレージ負荷分散の最適化。以前は、Machine Creation Services™ (MCS) は、ストレージリポジトリ全体にVMを分散するためにラウンドロビン方式を使用していましたが、ストレージ利用率が不均一になることがよくありました。
Studioに「最小負荷方式によるストレージ負荷分散の最適化」オプションが導入されました。カタログ作成時に2つ以上のOSデータストレージの場所を選択すると、このオプションが利用可能になり、最も負荷の低いストレージリポジトリにディスクを割り当てることができます。
この機能は負荷分散を強化し、システム安定性を向上させ、XenServer、VMware、およびSCVMM仮想化環境でサポートされています。詳しくは、「ステップ3. ストレージの選択」を参照してください。
Autoscaleが休止状態のVMの電源をオンにする。この機能により、Azureでは、ピーク時にセッションがない休止状態のマルチセッションRemote Desktop Services (RDS) および共有シングルセッションVMの電源をAutoscaleがオンにできます。VMはMCSおよび非MCSマシンカタログのいずれでもかまいません。
AzureにおけるNVMe専用SKUのサポート。以前は、MCSはSCSIストレージコントローラータイプのみをサポートしていました。この機能により、MCSはNVMeストレージコントローラータイプもサポートし、Azureの新しいVM SKUをサポートします。NVMeの詳細については、Microsoftドキュメント「NVMeに関する一般的なFAQ」を参照してください。次のサービスオファリングを使用してMCSマシンカタログを作成する方法については、以下を参照してください。
- SCSIとNVMeの両方をサポートするサービスオファリングを使用する場合は、「SCSIとNVMeの両方をサポートするサービスオファリングを使用してカタログを作成する」を参照してください。
- NVMeのみをサポートするサービスオファリングを使用する場合は、「NVMeのみをサポートするサービスオファリングを使用してカタログを作成する」を参照してください。
Citrix DaaSサイトのデフォルトタイムゾーンを設定します。 Studioを使用すると、Citrix DaaSサイトのデフォルトタイムゾーンを設定できるようになりました。このタスクを完了するには、設定 > 日付と時刻に移動します。Studioは、スケジュールされた再起動や自動スケーリングなど、すべての時刻表示とスケジューリングにこのタイムゾーンを使用します。この設定により、時刻の管理が容易になり、サイト全体の時刻の一貫性が確保されます。詳細については、「タイムゾーンの設定」を参照してください。
必要に応じて、個々のリソースのタイムゾーンを変更できます。たとえば、別のリージョンのマシンにサービスを提供するデリバリーグループに異なるタイムゾーンを設定できます。詳細については、「デリバリーグループのユーザー設定の変更」を参照してください。
Studioは、Citrix Cloudの統合ナビゲーションエクスペリエンスに準拠しています。 Citrix Cloudプラットフォーム全体での統合ナビゲーションエクスペリエンスへの移行の一環として、このプラットフォーム全体のイニシアチブに準拠するようにStudioを更新しました。主な変更点には、ナビゲーションペインの緑色の背景と、アクセスを容易にするためのブレッドクラムナビゲーションが含まれます。これらの更新により、使いやすさが向上し、機能の採用が促進され、リソースの発見と管理が容易になります。詳細については、「Studio」を参照してください。
AWSオンデマンドプロビジョニングのサポート。 以前は、AWSで非永続VMをシャットダウンしても、OSディスクは削除されませんでした。現在、オンデマンドプロビジョニングでは、非永続VMをシャットダウンするとOSディスクが削除されます。このAWSオンデマンドプロビジョニングの実装により、VMが使用されていないときのコストを節約できます。詳細については、「AWSオンデマンドプロビジョニング」を参照してください。
セキュアなデフォルト設定の表示。 この機能は、ポリシーのデフォルト設定とともに、セキュアなデフォルト設定を表示します。デフォルト設定は、セキュアなデフォルト設定によって上書きされる場合があります。セキュアなデフォルト設定が有効になっている場合、VDAのインストール中に、ポリシー設定の優先順位は次のように影響を受けます。
- カスタマイズされた設定が最優先されます
- セキュアなデフォルト設定が2番目の優先順位になります
- デフォルト設定が最も低い優先順位になります
詳細については、「ポリシー設定」を参照してください。
デバイスポスチャイベントでのポリシー詳細の表示。 Citrix DaaS Monitorのデバイスポスチャイベントの一部として、デバイスポスチャポリシー評価の詳細を表示できるようになりました。ポリシー評価のさまざまな状態とエラーコードが表示されます。この機能により、ユーザーの問題のトリアージとトラブルシューティングが簡素化されます。詳細については、「デバイスポスチャイベントの失敗の診断」ページを参照してください。
2024年11月
新機能と強化された機能
イメージ管理が一般提供されるようになりました。 イメージ管理機能は、AzureおよびVMware仮想化環境で一般提供されるようになりました。また、イメージノードを使用すると、Azureの同じホスティング接続内のホスティングユニット間でイメージバージョンを共有できるようになりました。この実装により、異なるホストユニット間でのイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、「イメージ管理」を参照してください。
WebSocket通信。 この機能を使用すると、WCF通信を使用する代わりに、VDAとデリバリーコントローラー間の通信にWebSocket接続を設定できます。詳細については、「VDAとデリバリーコントローラー間のWebSocket通信」を参照してください。
GCPにおけるディスクのスナップショットまたはディスクのOSイメージをマスターイメージとして使用するStudioのサポート。 GCP仮想化環境では、Studioを使用してMCSマシンカタログを作成する際に、ディスクのスナップショットまたはディスクのイメージをマスターイメージとして選択できるようになりました。ディスクのスナップショットまたはディスクのイメージは、リージョンのみであるVMインスタンスと比較して、リージョンおよびマルチリージョンにすることができます。この機能により、イメージ管理ワークフローが大幅に簡素化され、GCPでのイメージ管理に必要な時間と労力が削減されます。Studioを使用してGCPでMCSカタログを作成する方法については、「マシンカタログの作成」を参照してください。
UI から Citrix コンポーネントを接続する。管理者は、Monitor UI を使用して、インフラストラクチャ監視のために Citrix コンポーネントを登録できます。Citrixinframonitor.msi をインストールすると、PowerShell コマンドを使用せずに、UI ベースのワークフローを使用して登録プロセスを完了できます。この機能強化により、Citrix コンポーネントの登録、登録解除、および更新のプロセスが簡素化されます。
新しい Citrix コンポーネントの接続ページでは、Citrix コンポーネントと Citrix DaaS サイト間の接続を管理できます。このページでは、Provisioning Service および StoreFront から利用可能な接続も表示できます。
これらの更新により、Citrix コンポーネントの管理と統合が合理化され、インフラストラクチャの保守と監視が容易になります。
詳しくは、「手順 2:Monitor UI で Citrix Infrastructure Monitor を登録する」を参照してください。
高度なアラートポリシーの機能強化。以前はインフラストラクチャポリシーとして知られていたインフラストラクチャ監視に関連するアラートは、高度なアラートポリシーの一部になりました。
選択したデータソースに基づいて依存サービスを選択し、Cloud Connector のアラートも作成できます。
注:
Provisioning Service および StoreFront 用に作成された既存のインフラストラクチャポリシーは、高度なアラートポリシーセクションに移行されます。
詳しくは、「高度なアラートポリシー」を参照してください。
Azure 上の MCS で作成されたカタログのセカンダリ VM のスケールアップまたはスケールダウンリストを構成するためのサポート。Web Studio では、管理者が Azure 上の MCS で作成されたカタログをスケールアップおよびスケールダウンするためのセカンダリ VM を定義できるようになりました。CPU およびメモリリソースの使用状況に基づいて、CPU またはメモリの使用率が特定のしきい値を超えると、システムは自動的にセカンダリ VM を使用して負荷を処理します。あるいは、使用率が特定のレベルを下回ると、システムは自動的に一部の VM をシャットダウンしてリソースを節約します。詳しくは、「Studio で Azure Resource Manager イメージを使用してマシンカタログを作成する」を参照してください。
ポリシー情報で強化されたデリバリーグループの詳細。デリバリーグループの詳細ビューを強化し、選択したグループに割り当てられているポリシーを表示する専用タブを追加しました。この改善により、関連するポリシー情報にすばやくアクセスできるようになり、デリバリーグループのポリシー管理、構成、トラブルシューティングが簡素化されます。
GCP でのディスクのマルチリージョンスナップショットまたはディスクイメージのマスターイメージとしてのサポート。GCP のディスクのスナップショットまたはイメージは、リージョンまたはマルチリージョンにすることができます。リージョンスナップショットとディスクイメージは特定のリージョン(例: us-central1)に紐付けられますが、マルチリージョンスナップショットとディスクイメージは地理的な場所(例: US)に紐付けられます。この機能により、GCP で MCS マシンカタログを作成する際に、OS ディスクのマルチリージョンスナップショットまたはディスクイメージをマスターイメージ入力として使用できます。ホスティングユニットインベントリパスの snapshots.folder の場所の下にすべてのスナップショット(リージョンとマルチリージョン)、および images.folder の下にディスクイメージ(リージョンとマルチリージョン)のリストが表示されます。
VMware 環境で非マシンプロファイルベースのマシンカタログをマシンプロファイルベースのマシンカタログに変換するサポート。VMware 環境では、VMware テンプレートをマシンプロファイル入力として使用して、非マシンプロファイルベースのマシンカタログをマシンプロファイルベースのマシンカタログに変換できるようになりました。カタログに追加された新しい VM は、マシンプロファイルからプロパティ値を取得します。詳しくは、「非マシンプロファイルベースのマシンカタログをマシンプロファイルベースのマシンカタログに変換する」を参照してください。
Windows Server 2025 のサポート。Citrix Virtual Apps and Desktops は Windows Server 2025 をサポートするようになりました。Windows Server 2025 の詳細については、Microsoft ドキュメント「Windows Server 2025 の新機能」を参照してください。
Studio: フルコピー複製を使用した Windows Server OS 上の永続 VM のプロビジョニングのサポート。Studio は、フルコピー複製アプローチを使用した Windows Server OS 上の永続 VM のプロビジョニングをサポートするようになりました。このアプローチにより、データリカバリと移行機能が向上し、マシンの作成後の IOPS を削減できます。詳しくは、「デスクトップエクスペリエンスの選択」および「仮想マシンコピーモード」を参照してください。
Studio AWS Quick Deploy: BYOLが有効になっていないAWSアカウントの追加をサポート。 Studioで、特定のリージョンに対してBYOL機能を有効にせずにAWSアカウントを接続できるようになりました。BYOL機能は後で設定できます。特定のリージョンでBYOLが有効になっていないアカウントには、アカウントのセットアップを続行するために、デフォルトのテナンシーイメージと共有ディレクトリ接続のみを選択するという制限があります。詳しくは、「AWSアカウントを接続する」を参照してください。
Studioを使用したバックアップと復元が一般提供開始。 DaaS管理コンソールの左ペインにある[バックアップと復元]ノードを使用できるようになりました。この機能を使用すると、オンデマンドおよびスケジュールされたバックアップを作成し、削除されたアプリケーション、ポリシーなどを復元できます。詳しくは、「Studioを使用したバックアップと復元」を参照してください。
Studioホームページの構成ガイドウィジェット。 Studioのホームページを更新し、Get startedウィジェットの名前をConfiguration guidesに変更しました。このウィジェットには、元のGet Started with DaaSガイドと新しいCheck resiliency configurationsガイドが含まれるようになりました。
Check resiliency configurationsガイド。 StudioのホームページにあるConfiguration guidesウィジェットに、新しいCheck resiliency configurationsガイドを導入しました。このガイドでは、さまざまな種類のStoreFront展開における回復性設定を検証するためのチェックリストを提供します。
- オンプレミスStoreFront展開のチェックリスト
- Citrix® StoreFront Cloud展開のチェックリスト
- 混合StoreFront展開のチェックリスト
このガイドに従うことで、展開環境でLocal Host CacheとService Continuityが適切に構成されていることを確認し、サービス中断時でもアプリとデスクトップへのアクセスが中断されないようにすることができます。
DaaS入門ガイドが一般提供開始。 Get-started with DaaS guideは、新規管理者と経験豊富な管理者の両方にとって、DaaS展開プロセスを合理化および簡素化します。このガイドでは、一連の質問に答えることで構成をガイドし、DaaS展開をセットアップする方法を説明します。詳しくは、「DaaS入門ガイドを使用する」を参照してください。
強化されたドメイン選択。 UIの新しいオプションにより、ドメイン選択が必要な場所で、完全一致するドメイン名を入力できるようになりました。この機能強化には、次の利点があります。
-
検索の高速化:大規模なディレクトリを閲覧する手間を省き、結果を直接かつ即座に取得できます。
-
時間の節約:ディレクトリ全体の読み込みが不要になり、ワークフローが高速化されます。
-
エクスペリエンスの向上:特に大規模なディレクトリを持つ環境で、管理者による管理効率が向上します。
AWS環境でMCSマシンカタログを作成する前の構成の検証。 この機能により、New-ProvSchemeコマンドで-validateパラメーターを使用して、AWS環境でMCSマシンカタログを作成する前に構成設定を検証できるようになりました。このPowerShellコマンドをパラメーター付きで実行すると、誤ったパラメーターが使用されている場合や、パラメーターが別のパラメーターと競合している場合に、適切なエラーメッセージが表示されます。その後、エラーメッセージを使用して問題を解決し、PowerShellを使用してMCSマシンカタログを正常に作成できます。この機能は、AWS、Azure、GCP、およびVMwareの仮想化環境に適用されます。詳しくは、「MCSマシンカタログを作成する前の構成の検証」を参照してください。
パフォーマンスメトリックパネルの更新。 Performance Metricsパネルでは、履歴データメトリックの視覚化が強化されました。Session Performanceタブをクリックすると、過去15分間のデータに加えて、ICARTTおよびICA® Latencyの過去48時間分のデータを表示できます。この機能強化により、セッションが過去48時間以内に終了した場合でも管理者が問題をトリアージできるようになり、解決までの平均時間が短縮されます。
詳細については、パフォーマンスメトリックのセクションを参照してください。
フィルタータブの機能強化。 このリリースでは、セッションタブに以下の追加フィルターが追加されました。
- すべて - すべてのセッションを表示します
- アクティブ、接続済み、および切断済み - アクティブ、接続済み、および切断済みのセッションのみを表示します。
- 終了済み - 過去48時間以内に終了したセッションのみを表示します。 デフォルトのフィルターはアクティブ、接続済み、および切断済みです。
終了したセッションの機能強化 [Preview]。終了したセッション(以前は履歴セッション)では、セッションパフォーマンスタブに過去48時間のデータが表示されます。また、終了したセッションのセッションログオンタブを表示することもできます。
詳細については、終了したユーザーセッションの診断 [プレビュー]のページを参照してください。
2024年10月
新機能と機能強化
ポリシーセットが一般提供開始。 ポリシーセットは、簡素化されたロールベースの簡単な管理操作を可能にするルールとガイドラインのコレクションです。ポリシーセットを使用すると、管理者チーム、組織、またはマシン内で論理的な区分を作成できます。スコープとデリバリーグループを割り当てることで、承認された管理者がユーザーとマシンに関連するポリシーを管理できます。詳細については、ポリシーセットを参照してください。
ハイブリッドAzure AD参加タイプの永続マシンをMicrosoft Intuneに登録して共同管理する。 マシンカタログ作成時に、ハイブリッドAzure AD参加タイプの永続マシンをMicrosoft Intune(Configuration Managerと連携)に登録して共同管理できるようになりました。この機能は、シングルセッションおよびマルチセッションの永続VM、およびすべてのハイパーバイザーとクラウドサービスに適用され、インフラストラクチャ全体で統一されたデバイス管理を保証します。この機能はVDAバージョン2407以降にのみ適用されます。
詳細については、Microsoft Intuneに登録されたハイブリッドAzure AD参加カタログおよびMicrosoft Intuneに登録されたハイブリッドAzure AD参加カタログの作成を参照してください。
条件付き認証の失敗を診断する。 条件付き認証が失敗した場合、失敗メッセージにあるトランザクションIDを使用して、Monitorで失敗の詳細を検索できます。Monitorは、Monitor UIに失敗理由と条件付きポリシーを表示することで、条件付き認証の失敗イベントのトラブルシューティングに役立ちます。詳細については、条件付き認証の失敗を診断するを参照してください。
マシンID管理用のサービスアカウント。 MCSは、オンプレミスActive DirectoryおよびAzure Active Directory (Azure AD) IDサービスアカウントを管理するための新しいメカニズムを開発しました。これにより、オンプレミスActive Directoryのコンピューターアカウント、Azure AD参加デバイス、Intune登録デバイスを含むマシンIDの管理が簡素化され、強化されます。まず、オンプレミスActive Directoryサービスアカウントのサポートを導入しました。これにより、管理者は毎回ドメイン資格情報を入力することなく、オンプレミスActive Directoryのコンピューターアカウントを管理できます。次に、Azure AD IDサービスプリンシパル名 (SPN) のサポートを導入しました。これにより、管理者はAzure ADテナント内のAzure AD参加デバイスまたはIntune登録デバイスを安全かつ合理化された方法で管理できます。最後に、Studioでサービスアカウント管理のための新しいメカニズムを実装し、プロセスを簡素化し、セキュリティとコンプライアンスの維持を容易にしました。詳細については、マシンID管理用のサービスアカウントを参照してください。
マシンプロファイルとしてインスタンステンプレートを選択するサポート。 Studioを使用してGCP環境でMCSマシンカタログを作成する際、マシンプロファイルの入力としてインスタンステンプレートを選択できるようになりました。また、顧客管理の暗号化キー (CMEK) 設定は優先順位に従います。詳細については、Studioを使用してマシンカタログを作成するを参照してください。
マシンプロファイルをARMテンプレート仕様にエクスポートする。Studioは、カタログで使用されるマシンプロファイルをARMテンプレート仕様にエクスポートできるようになりました。この機能を使用すると、既存のマシンプロファイルをテンプレートとして簡単に再利用し、将来のプロビジョニング要件に合わせて変更できます。詳細については、「マシンプロファイルをARMテンプレート仕様としてエクスポートする」を参照してください。
MCSカタログ: AWS起動テンプレートのサポート。AWS環境でMCSカタログを作成または編集する際に、AWS起動テンプレートをマシンプロファイルとして使用できるようになりました。AWS起動テンプレートは、選択可能なマシンプロファイルリストで利用できます。
Connector Appliance情報の取得。この機能を使用すると、PowerShellコマンドGet-ConfigEdgeServerを使用してConnector Appliance情報を取得できます。
-
Get-ConfigEdgeServer -ConnectorType 'Unified': Connector Appliance情報を返します -
Get-ConfigEdgeServer -ConnectorType 'Windows': エッジサーバー情報のみを返します -
Get-ConfigEdgeServer: エッジサーバー情報のみを返します。
休止状態のVMの再起動スケジュール。この機能を使用すると、デリバリーグループで休止状態が有効になっている場合、休止状態のVMの再起動スケジュールを構成できます。再起動サイクルでは、VMは再開され、その後シャットダウンされます。再起動スケジュールは、毎週、毎日、毎月、および1回に設定できます。複数のスケジュールを構成できます。休止状態から再開するVMには数分かかる場合があることに注意してください。
イメージノードのデータキャッシュ。全体的なユーザーエクスペリエンスを向上させるために、イメージノードのデータキャッシュを導入しました。この機能強化により、イメージ定義およびイメージバージョンリスト、ならびに詳細およびイメージスキームタブに移動する際のページ読み込み時間が大幅に短縮されます。
構成ログのラベル付け。 ログ > イベントタブで構成ログにラベルを付けられるようになり、ログの識別とエクスポートが容易になりました。さらに、ログノードでは、ログのCSVファイルへのエクスポート、高度な検索、イベントタブのテーブル形式表示など、機能が強化されました。詳細については、「構成ログコンテンツの表示」を参照してください。
AzureマネージドIDを使用したホスト接続の作成のサポート。以前は、サービスプリンシパルを使用してAzureホスティング接続を作成できました。これには、サービスプリンシパルのアプリケーションIDとシークレットの提供と保存が必要でした。AzureマネージドIDは、資格情報を管理することなくAzureサービスにアクセスするための安全でスケーラブルな方法を提供します。このアプローチにより、シークレットの保存、ローテーション、管理に関連するリスクが排除されます。マネージドIDは自動トークン更新もサポートしており、トークンライフサイクル管理のための追加コードなしで、アプリケーションが常に有効な資格情報を使用することを保証します。
この機能を使用すると、AzureマネージドIDを使用してMicrosoft Azure Resource Managerへのホスト接続を作成できます。現在、ホスト接続はPowerShellコマンドのみを使用して作成できます。AzureマネージドIDを使用してホスト接続を作成する方法については、「AzureマネージドIDを使用してホスト接続を作成する」を参照してください。
Azureでのブート整合性監視のサポート。この機能により、Azure仮想化環境では、GuestAttestation拡張機能がインストールされているマシンプロファイル(VMまたはテンプレート仕様)を使用して、MCSマシンカタログVM(永続VMおよび非永続VM)のブート整合性監視を有効にできます。ブート整合性監視は、セキュアブートと仮想トラステッドプラットフォームモジュール(vTPM)を使用するTrusted Launchおよび機密VMでのみサポートされます。
VMでセキュアブートとvTPMが有効になっており、GuestAttestation拡張機能がインストールされている場合、Microsoft Defender for CloudはVMが正しく起動していることをリモートで検証できます。この監視はブート整合性監視と呼ばれます。ブート整合性監視の詳細については、「ブート整合性監視の概要」を参照してください。
ブート整合性監視が有効なカタログの作成方法については、「ブート整合性監視」を参照してください。
空のリソースグループをフィルター処理する。この機能を使用すると、マシンカタログ作成時にマスターイメージ、マシンプロファイル、または準備済みイメージを選択する際に、空のリソースグループをフィルターで除外できます。これはPowerShellコマンドGet-HypInventoryItemを使用して実行できます。詳細については、「空のリソースグループをフィルター処理する」を参照してください。
Azureで事前フォーマットされたWBCディスクカタログを作成するサポート。 この機能により、Azure仮想化環境で、新しく作成されたカタログに事前フォーマットされたWBCディスクを利用できます。この操作により、MCSまたはMCSプロビジョニングされたCitrix Provisioning™マシンカタログの各VMを起動するのに必要な時間が大幅に短縮されます。この機能を実装するには、WBCを有効にしたAzureカタログを作成し、追加のカスタムプロパティPreformatWriteBackCacheをTrueとして含めます。
Set-ProvSchemeコマンドを使用して、既存のカタログを更新し、WBCディスクサイズを更新できます。
この機能は、MCSがマスタリングフェーズをプロビジョニングワークフロー全体から分離するイメージ管理ワークフローと互換性があります。詳細については、「事前フォーマットされたWBCディスクカタログを作成する」を参照してください。
MCSプロビジョニングされたCitrix Provisioningカタログのシャットダウン時にWBCディスクを削除。 この機能により、AzureのMCSプロビジョニングされたCitrix ProvisioningカタログのVMをシャットダウンした後、ライトバックキャッシュ(WBC)ディスクを削除するオプションが提供されます。この実装は、永続的なWBCディスクが不要な場合にコスト削減に役立ちます。この機能は既存のカタログにも適用できます。詳細については、「MCSプロビジョニングされたCitrix Provisioningカタログのシャットダウン時にWBCディスクを削除」を参照してください。
ネットワークセキュリティグループ作成のサポート。 この機能により、Citrixにネットワークセキュリティグループの自動作成と変更を要求する代わりに、イメージ準備用のDeny-Allネットワークセキュリティグループを自分で作成できるようになりました。ホスティングユニットのカスタムプロパティをPowerShellコマンドSet-Itemを使用して編集し、パラメーターNsgForPreparationを含めてDeny-Allネットワークセキュリティグループを提供します。PowerShellコマンドの使用方法の詳細については、「事前作成されたネットワークセキュリティグループを使用する」を参照してください。
既存のMCSマシンカタログのWBCディスクとしてAzure一時ディスクを使用するサポート。 この機能により、既存のMCSマシンカタログおよび既存のVMのライトバックキャッシュ(WBC)ディスクとしてAzure一時ディスクを使用できるようになりました。既存のカタログを更新するには、Set-ProvScheme PowerShellコマンドを使用します。Azure一時ディスクは無料であるため、この実装によりストレージコストが節約されます。手順の詳細については、「既存のカタログのWBCディスクとして一時ディスクを使用する」を参照してください。
エラーと警告センター。 Studioのホームページにある新しいウィジェット「エラーと警告」を使用すると、DaaS展開からのすべてのエラーと警告を1か所で確認できます。このウィジェットは、散在するアラートを統合し、可視性を高め、トラブルシューティング時間を短縮することで、問題解決を効率化します。詳細については、「ホームページ」を参照してください。
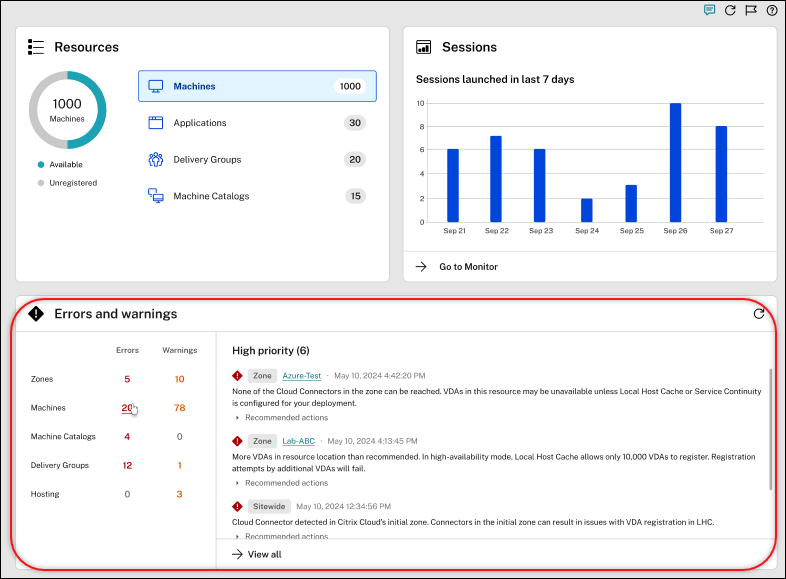
トレンドページの機能強化。 トレンドページに、コスト最適化ページへの2つの新しいバナーが追加され、コスト削減情報やレポートへのアクセスが迅速になりました。マシン使用状況タブには推定節約額と節約レポートへのリンクが含まれ、リソース使用率タブにはワークロードの適正化(以前はインフラストラクチャの適正化)へのリンクが提供されます。これらの機能強化により、ナビゲーションが合理化され、可視性が向上し、ユーザーはコスト最適化のためのデータ駆動型意思決定を行うことができます。詳細については、「トレンド」ページを参照してください。
2024年9月
新機能と機能強化
Studioを使用したバックアップと復元(プレビュー)。 Manage DaaSコンソールの左ペインにあるバックアップと復元ノードを使用できるようになりました。この機能により、オンデマンドおよびスケジュールされたバックアップを作成し、削除されたアプリケーション、ポリシーなどを復元できます。詳細については、「Studioを使用したバックアップと復元(プレビュー)」を参照してください。
Azureでのホスト接続の権限検証。 以前は、Azure環境では、Azureへの接続を作成するために使用されるホスト接続資格情報(クライアントIDまたはアプリケーションID)のみを検証できました。
この機能により、次のことが可能になります。
- ホスト接続資格情報に割り当てられている権限のリストを取得する
- 割り当てられた権限で実行できる操作のリストを取得する
- 必要な権限に関する情報
- 必要な権限を追加する方法に関する情報
これにより、トラブルシューティングを行い、タスクをブロックされずに実行するために必要な権限を事前に取得できます。詳細については、「ホスト接続での権限の検証」を参照してください。
XenServer で MCS PowerShell コマンドを使用して Citrix Provisioning カタログを作成する。XenServer 環境で MCS PowerShell コマンドを使用して Citrix Provisioning カタログを作成できるようになりました。マシンプロファイルベースと非マシンプロファイルベースの両方の Citrix Provisioning カタログを作成できます。詳細については、「Citrix Studio で Citrix Provisioning カタログを作成する」を参照してください。
GCP、SCVMM、XenServer のアクティブなコンピューターアカウントの ID 情報を修復する。GCP、SCVMM、XenServer 環境で、ID 関連の問題があるアクティブなコンピューターアカウントの ID 情報をリセットできるようになりました。マシンパスワードと信頼キーのみをリセットするか、ID ディスクのすべての構成をリセットするかを選択できます。この実装は、永続 MCS マシンカタログと非永続 MCS マシンカタログの両方に適用されます。現在、この機能は AWS、Azure、GCP、SCVMM、VMware、XenServer の仮想化環境でサポートされています。詳細については、「アクティブなコンピューターアカウントの ID 情報を修復する」を参照してください。
非永続 VM 向け Microsoft Intune に登録された Azure AD 参加済みカタログの作成をサポート。非永続のシングルセッションおよびマルチセッション向けに、Microsoft Intune に登録された Azure AD 参加済みカタログを作成できるようになりました。この機能は、VDA バージョン 2407 以降にのみ適用されます。
Citrix DaaS を使用した Microsoft Intune 対応カタログの要件、制限、考慮事項については、「Microsoft Intune」を参照してください。
Microsoft Intune 対応カタログの作成については、「Microsoft Intune 対応マシン ID の ID プール」を参照してください。
ファイルの種類をアプリケーションに関連付けるための新しいアプリケーション公開オプション。Studio でアプリケーションを公開するためのオプションとして、ファイルタイプの関連付けを追加しました。この機能を使用すると、アプリケーションを公開する際に、アプリケーションの拡張子を指定および管理できます。
- ローカルアプリアクセスアプリケーションを追加すると、このオプションが左ペインに表示されます。
- 配信またはアプリケーショングループにアプリケーションを追加する場合、このオプションはアプリケーションのプロパティメニューからアクセスできます。
この機能強化により、より包括的で合理化されたアプリケーション公開エクスペリエンスが保証されます。
プレビューウィジェットの機能強化。Citrix DaaS のプレビューウィジェットを強化し、より合理化されたユーザーフレンドリーなプレビューエクスペリエンスを提供します。機能強化には以下が含まれます。
- プレビューアクティビティのログ記録。プレビュー機能の有効化または無効化が、ログノードに記録されるようになりました。この機能により、監査およびトラブルシューティングの目的で、プレビュー機能の有効化と無効化の可視性が確保されます。
- コンテキスト情報。 プレビュー機能の理解を深めるための補足コンテンツが利用可能になりました。この情報には、インストールパッケージ、デモビデオ、Podioフォーム、プレビュー記事、ブログ、その他の関連ドキュメントへのリンクが含まれています。
- フィードバックオプション。 新しいアイコン「フィードバックを送信」を使用すると、プレビュー機能に関するフィードバック、コメント、提案を直接提供できるようになりました。この機能は、貴重な洞察を収集し、お客様の入力に基づいてサービスを改善するのに役立ちます。
コスト最適化ページからデータをエクスポートするオプション。 コスト最適化ページにあるデータを、データ統合とODATAクエリを使用してエクスポートできます。データをエクスポートするには、次のいずれかのオプションを使用できます。
- データ統合のセットアップ - コスト最適化データをMonitor Service APIと統合することで、トラブルシューティングや問題のトリアージのためのデータを収集できます。詳細については、「統合とデータのエクスポート」ページを参照してください。
- コスト最適化のためのODATAクエリ - コスト最適化ページで利用可能なサンプルODATAクエリを使用してデータをエクスポートできます。
詳細については、「データのエクスポート」を参照してください。
PowerShell SDKを使用したWebhook構成。 PowerShell SDKを使用したWebhook構成機能により、管理者はWebhookプロファイルの作成、変更、削除、および一覧表示を行うことができます。この機能は、ヘッダー、認証タイプ、コンテンツタイプ、ペイロード、Webhook URLの指定を可能にすることで、Webhook構成の柔軟性を提供します。
注:
サポートされているペイロード形式はテキストであり、エンドユーザーはWebhookでテキストを有効にする必要があります。
詳細については、「PowerShell SDKを使用したWebhook構成」ドキュメントを参照してください。
強化されたポリシー割り当てエクスペリエンス。 新しい複数選択機能と検索機能により、ポリシーノードでのポリシー割り当てを簡素化できるようになりました。これらの機能を使用すると、ポリシーの割り当てページで選択したタイプのすべてのオブジェクトを表示し、少ないクリック数で複数のターゲットにポリシー設定を割り当てることができます。検索機能を使用して特定のオブジェクトをすばやくフィルタリングして見つけることもでき、時間を節約し、エラーを減らすことができます。
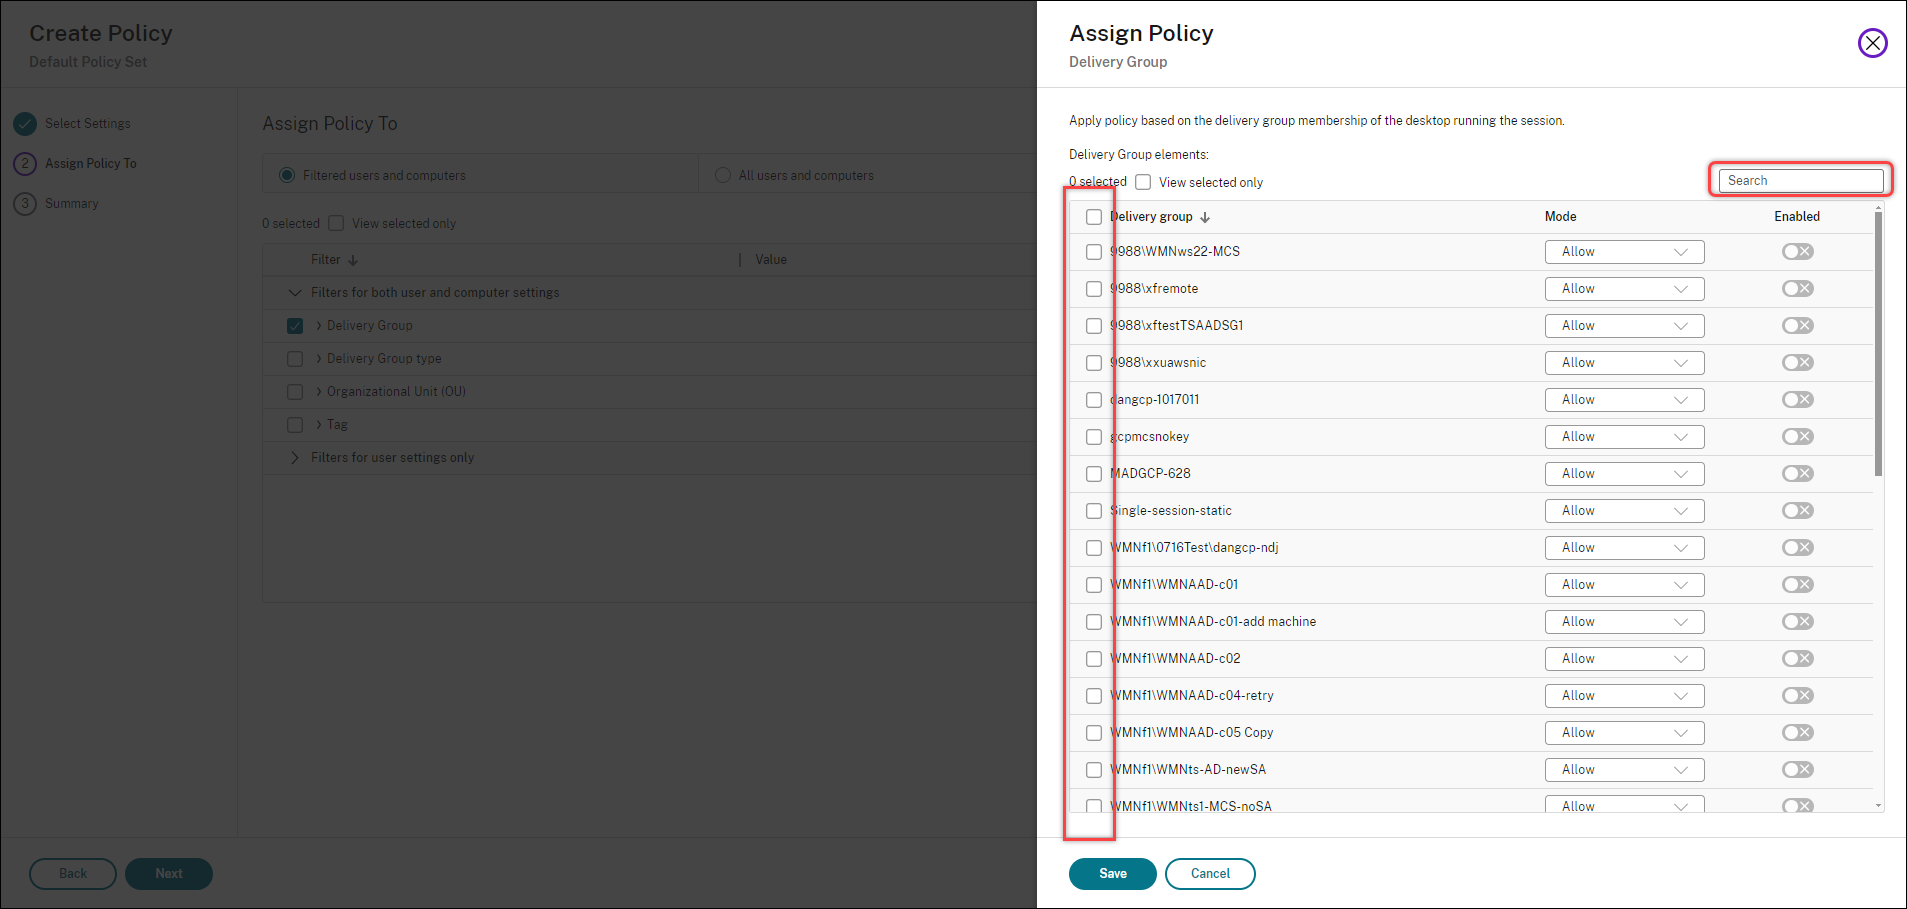
2024年8月
新機能と機能強化
刷新されたDaaSナビゲーションペイン。 DaaSナビゲーションペインを刷新し、管理タスクを効率化しました。
- ナビゲーションの簡素化: 管理メニューと監視メニュー、およびダウンロードリンクを上部のメニューバーから左側のナビゲーションペインに移動することで、2層から1層に削減されました。
- 構成の一元化: すべての構成関連のノードとメニューが左側のナビゲーションペインの管理セクションに配置され、以前の完全な構成およびクイック展開メニューの項目が統合されました。
- マシン管理のためのクラウドサービスの再編成: 以前は管理メニューの下にあった環境管理、環境管理 (Web)、およびセッション記録サービスが、ナビゲーションペインの管理メニューと同じレベルになりました。
- クイックアクセス用のメニューのピン留め: 新しく追加されたピン機能を使用すると、頻繁に使用するメニューをナビゲーションペインの上部にピン留めして、すばやくアクセスできます。ピン留めされたメニューは、目的の場所にドラッグして並べ替えることができます。
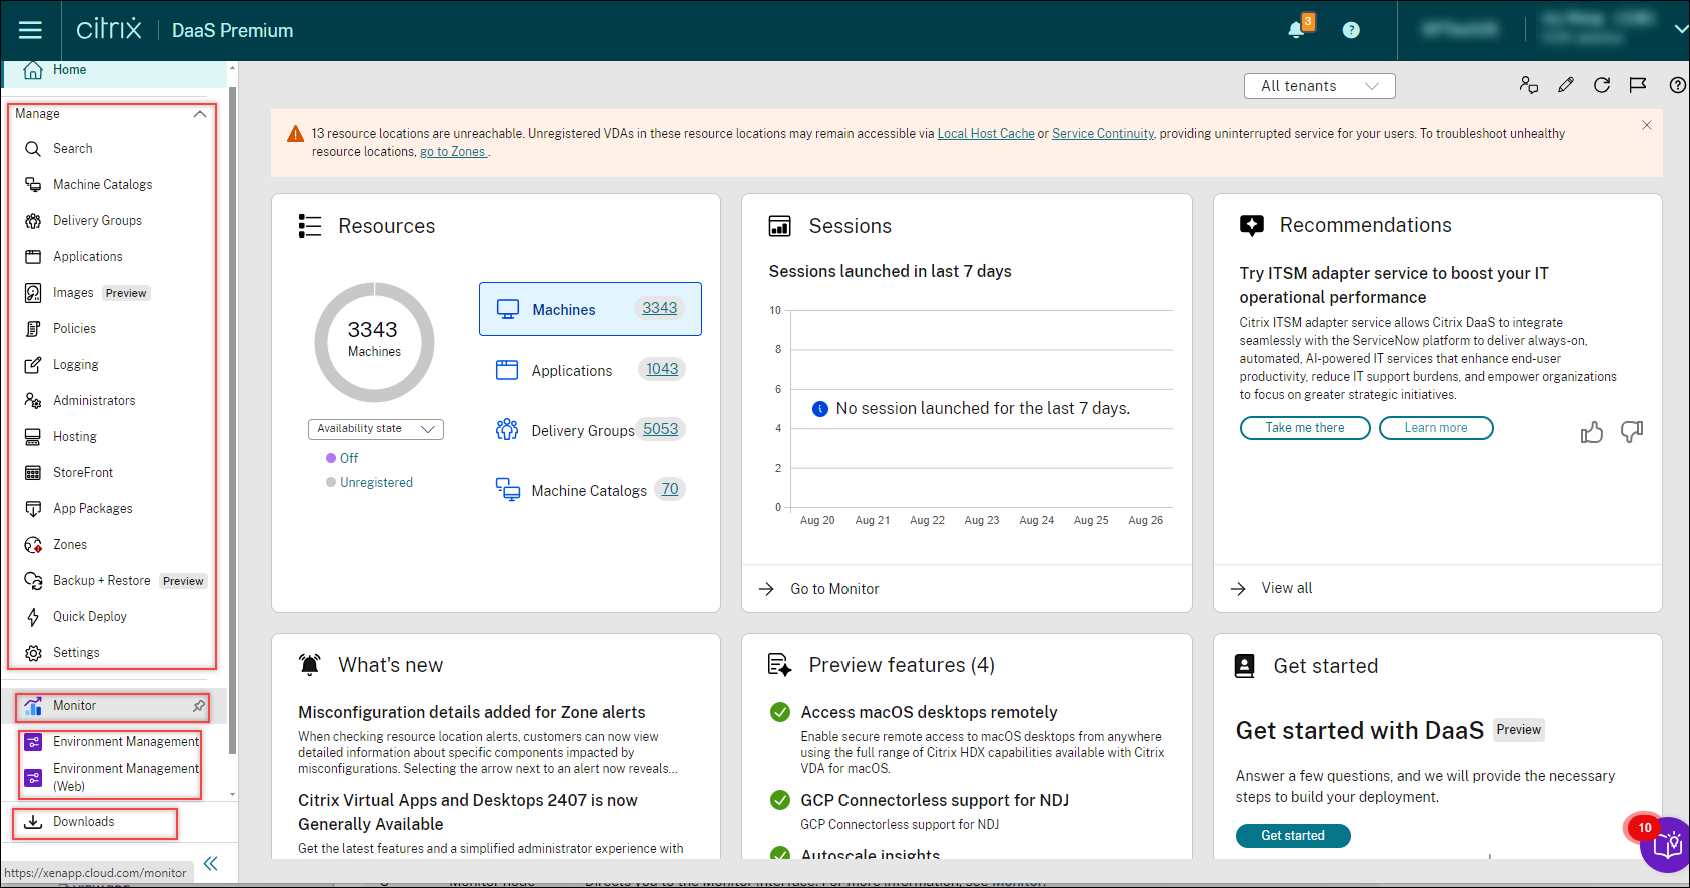
MCSがAWS環境でGP3ボリュームタイプのIDディスクを作成。以前は、AWS環境ではVMのIDディスク(ID)はGP2ボリュームタイプでした。この機能により、MCSはGP3ボリュームタイプのIDディスクを持つVMをプロビジョニングできるようになりました。GP3ボリュームタイプはAWSが提供する最も安価なオプションであるため、この機能はコストを最小限に抑えます。
この機能は、新しいカタログに追加されたVMと、既存のカタログに追加された新しいVMにのみ適用されます。この機能が導入される前に作成された既存のVMは、IDディスクがリセットされない限り、引き続きGP2ボリュームタイプのIDディスクを持ちます。
AWSでのホスト接続の権限を検証。AWS環境では、ホスト接続の権限を検証して、MCSマシンカタログの作成と管理に関連するタスクを実行できるようになりました。この実装により、VMの作成、削除、更新、VMの電源管理、EBS暗号化など、さまざまなシナリオで必要な不足している権限を事前に特定できるため、重要なときにブロックされるのを回避できます。詳細については、「ホスト接続の権限を検証」を参照してください。
既存のワークスペースインスタンスからカスタムイメージを作成。この機能強化により、既存のワークスペースインスタンスからカスタムイメージを作成できるようになりました。詳細については、「既存のワークスペースインスタンスからカスタムイメージを作成」を参照してください。
AzureでBDMストレージタイプを標準SSDとして永続化。今後、AzureでMCSを使用して作成されるCitrix Provisioningカタログの場合、BDMストレージタイプはデフォルトで標準SSDとして構成されます。このオプションはコスト削減策と見なされており、変更することはできません。
ホームページのカスタマイズ。DaaSのホームページを、ウィジェットの追加、削除、再配置によって、ニーズに合わせてパーソナライズできるようになりました。このカスタマイズは管理者ごとに固有のものであり、パーソナライズされたダッシュボードエクスペリエンスを保証します。詳細については、「完全な構成インターフェイスのホームページ」を参照してください。
ゾーンアラートに構成ミスの詳細を追加。リソースロケーションアラートを確認する際、構成ミスによって影響を受ける特定のコンポーネントに関する詳細情報を表示できるようになりました。以前は、ゾーンノードのトラブルシューティングタブで一般的な情報しか利用できず、正確な問題に対処することが困難でした。この機能強化により、アラートの横にある右方向の矢印をクリックすると、より具体的な詳細が表示され、構成ミスに対して的を絞ったアクションを実行できるようになります。詳細については、「トラブルシューティング」を参照してください。
ユーザーエクスペリエンス向上のためのポリシーUIの改善。ポリシーノードのUIデザインを強化し、全体的な使いやすさと機能を向上させました。詳細な改善点は次のとおりです。
- 作成および編集UIの全画面表示。ポリシーノードでの作成および編集エクスペリエンスを向上させ、より効率的にするために、全画面モードが使用されるようになりました。
- 設定フィルタリングの簡素化。現在の設定のみフィルターの下に、サポートされているVDAバージョンのドロップダウンリストが利用可能になり、VDAバージョンに基づいて設定をフィルタリングできるようになりました。
- 設定の分類を強化。 複数の設定を選択すると、左ペインの関連するカテゴリとサブカテゴリの横に、選択された設定の数が表示されるようになりました。この改善により、選択した各設定が属するカテゴリとサブカテゴリをすばやく特定できるようになり、ポリシー管理が効率化されます。
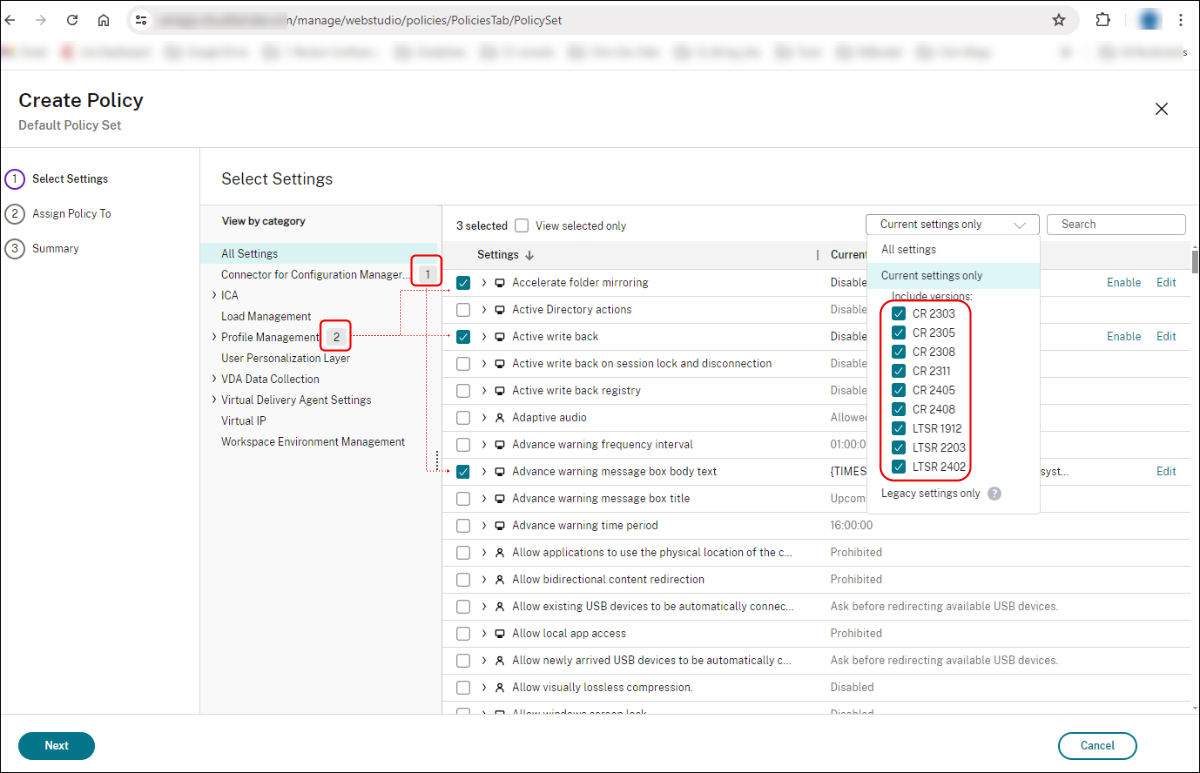
フル構成ノードの[詳細]タブのデータキャッシュ。 すべてのフル構成ノードの詳細タブにデータキャッシュを導入しました。この機能強化により、詳細タブのデータ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
ダッシュボード上のアプリケーション使用状況監視グラフ。 Citrix Monitorは、公開アプリケーションの使用状況を監視するのに役立ちます。この機能はダッシュボードにあり、IT管理者またはアプリケーション管理者が、どのアプリケーションが頻繁に使用されているか、およびその使用状況の程度を把握するのに役立つ厳選されたグラフが含まれています。
これらのグラフは、過去24時間の以下のデータポイントで構成されています。
- 使用中のアプリケーションの総数
- 総ユニークユーザー数による最も使用されているアプリケーション(上位10件)
- アプリケーション起動総数による最も使用されているアプリケーション(上位10件)
- 同時実行アプリケーションインスタンスのピーク上位
この視覚化により、お客様は人気のある公開アプリケーションを把握し、消費量とエンタイトルメントの分析を実行して、ソフトウェアライセンスの購入にかかるコストを最適化できます。
注:
この機能は、プラチナライセンスサイトでのみ利用可能です。
詳細については、「ダッシュボード上のアプリケーション使用状況監視グラフ」を参照してください。
セッションタイプと最終起動時間を表示およびフィルターするオプション。 Citrix Monitorに、セッションタイプを新しい列として追加するオプションが追加されました。利用可能なセッションタイプは、デスクトップとアプリケーションです。フィルター > セッション > 列の選択でセッションタイプを新しい列として追加することもできます。これはトレンド > セッションにも追加されています。
同様に、フィルター > マシンセクションに、最終起動時刻を検索する新しいオプションが追加されました。フィルター > マシン > 列の選択で追加することで、最終起動時刻を新しい列として追加することもできます。
レガシーMCSカタログをAzureおよびAWSのマシンプロファイルベースのカタログに変換する。フル構成で、マシンプロファイルベースではないマシンカタログを、AzureおよびAWS環境の両方でマシンプロファイルベースのマシンカタログに変換できるようになりました。この新しい機能により、レガシーMCSカタログを推奨されるマシンプロファイルベースのカタログにアップグレードできます。
詳細については、以下を参照してください。
バックアップVMサイズの構成のサポート。パブリッククラウドでは、特定のVMサイズの容量が不足することがあります。また、AzureスポットVMを使用している場合、Azureの容量要件に基づいてVMはいつでも強制終了されます。Azureの容量不足またはスポットVMの電源オンの失敗といった場合、MCSはバックアップVMサイズにフォールバックするようになりました。
カスタムプロパティBackupVmConfigurationを使用して、バックアップVMサイズのリストを提供できます。MCSは、リストで指定された順序でバックアップVMサイズにフォールバックしようとします。提供されたすべてのバックアップVMサイズにMCSがフォールバックできない場合、エラーメッセージが表示されます。この機能は、マシンプロファイルを使用するカタログでのみサポートされており、永続的および非永続的MCSマシンカタログの両方に適用されます。この機能は現在、Azure環境でのみサポートされています。詳細については、「バックアップVMサイズの構成」を参照してください。
2024年7月
新機能と機能強化
必要なAzureホスト接続権限を構成する。以前は、ホスト接続テストは、資格情報がハイパーバイザーに接続できるかどうかを検証していました。このテストでは、電源管理、VM作成など、関連するMCS操作を実行するために必要な実際の権限の検証は行われませんでした。
この機能により、ARMテンプレートを使用して、ホスト接続に関連付けられたAzureのサービスプリンシパルまたはユーザーアカウントがすべてのMCS操作を実行するために必要な最小限の権限をすべて簡単に構成できるようになりました。このARMテンプレートは、以下を自動化します。
- 操作に必要な最小限の権限を持つAzureロールの作成。
- このロールをサブスクリプションレベルで既存のAzureサービスプリンシパルに割り当てること。
このARMテンプレートは、AzureポータルまたはPowerShellコマンドを使用して展開できます。詳細については、「CVAD操作用ARMテンプレート」を参照してください。
強化されたパフォーマンスメトリックパネル。 パフォーマンスメトリックパネルは、履歴データメトリックの視覚化が強化されました。セッションパフォーマンスタブをクリックすると、過去15分間のデータに加えて、ICARTTとICA Latencyの過去24時間分のデータを表示できます。この機能強化により、セッションが過去24時間以内に終了した場合でも管理者が問題をトリアージできるようになり、解決までの平均時間を短縮できます。
詳細については、Performance Metricsを参照してください。
統合とデータエクスポート。 Citrix Monitorは、統合とデータエクスポートのための新しいUIを提供するようになりました。この機能は、Citrix Monitorで利用可能なさまざまなインターフェイスとサードパーティ統合の認識を高めるのに役立ちます。新しく導入された「統合とデータエクスポート」ページには、次のものがリストされています。
- 利用可能な統合
- サポートされている開発者ツール
このページでは、データエクスポート用のREST APIの設定についても説明しており、統合と開発者ツールの使用を開始するためのガイドとドキュメントへの参照リンクも提供しています。
現在、Citrix MonitorはPower BIの可観測性と統合されています。この機能を使用して、REST APIを介してCitrix MonitorからPower BIにパフォーマンスデータとイベントをエクスポートできます。
左側のナビゲーションメニューから統合とデータエクスポートをクリックします。統合とデータエクスポートページが表示されます。
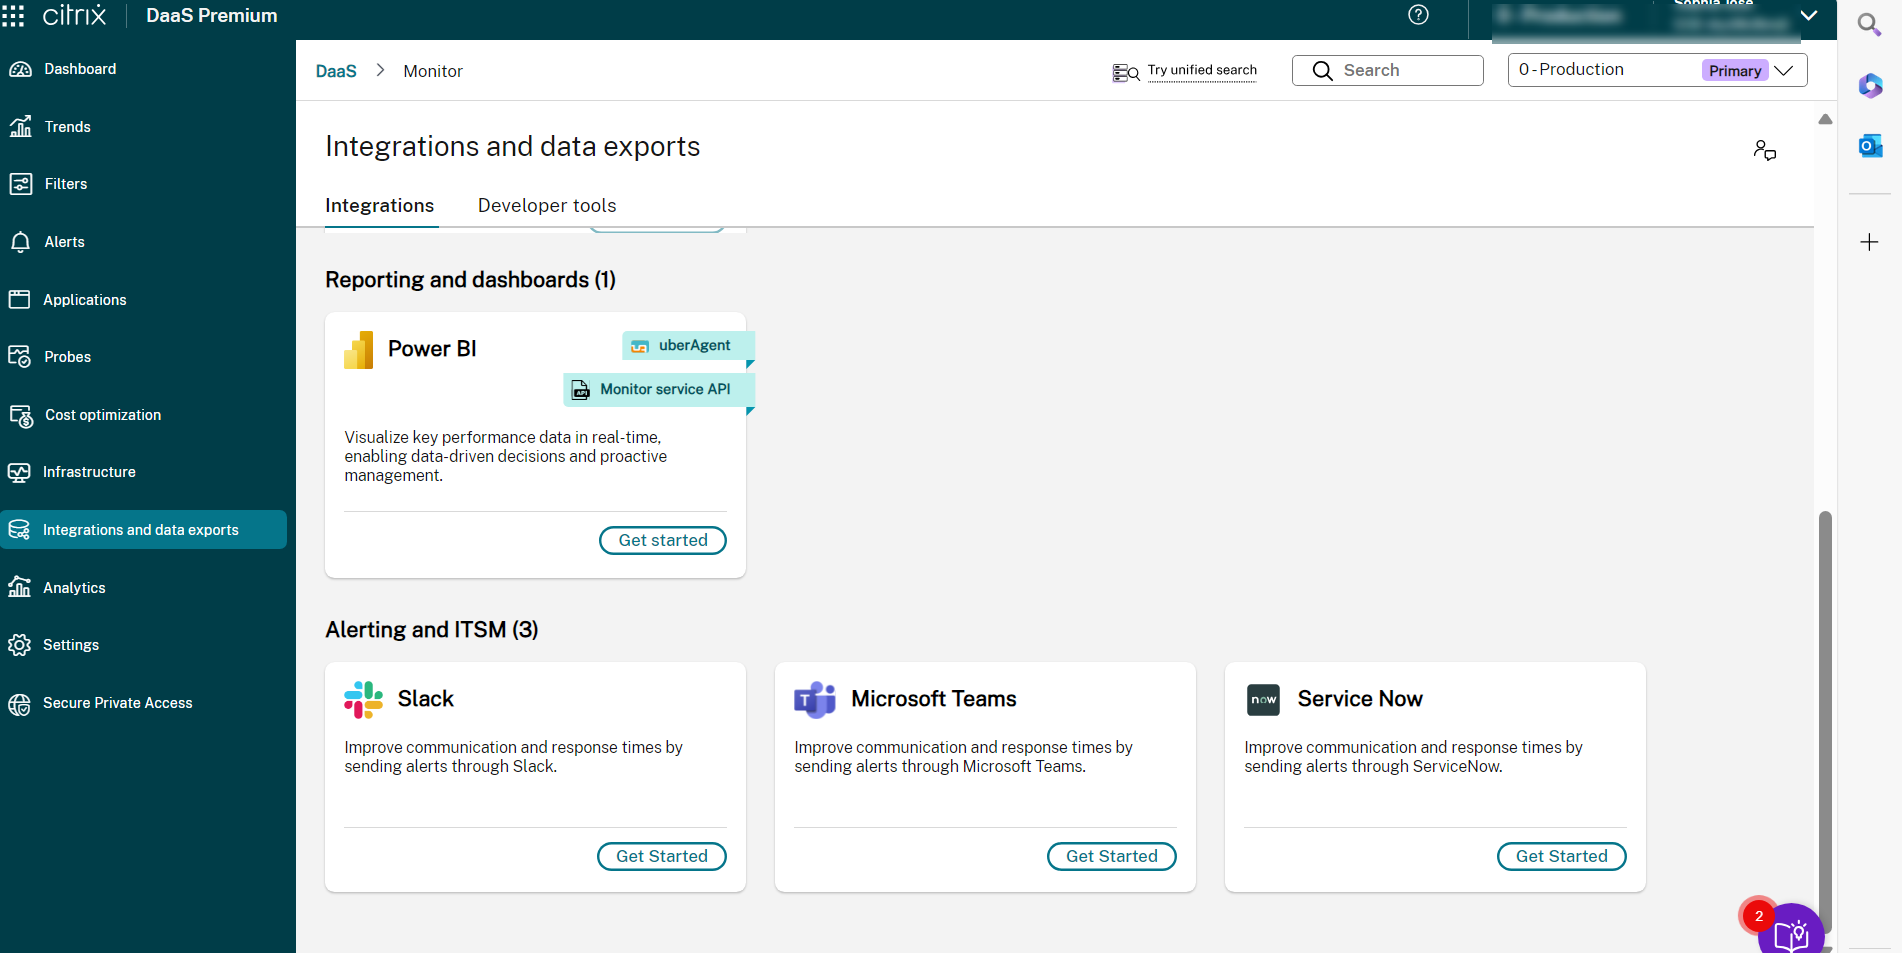
詳細については、Integrations and data exportsを参照してください。
ユーザープロファイルロードの問題のトリアージの強化。 Citrix Monitorは、Citrix Profile ManagementコンテナおよびFSLogixコンテナからのプロファイルロード期間とコンテナメトリックの収集をサポートするようになりました。この強化により、管理者はユーザーセッションレポートで包括的なプロファイルの使用状況とパフォーマンスデータを受け取ることができます。このデータを使用すると、問題をより効率的に特定し、解決できます。詳細については、Profile loadを参照してください。
高度なアラートポリシー。 Monitorのプロアクティブ通知およびアラート機能が強化され、高度なアラートポリシーという新しいアラートフレームワークが追加されました。この機能を使用すると、各要素または条件に詳細な情報を含めてアラートを作成できるため、アラートの範囲に対する制御が強化されます。現在、これらのポリシーには、コスト削減とインフラストラクチャに関するアラートが含まれています。
この機能は、重要な問題への対応の遅延や効果の低下につながる可能性のある過剰なアラートを減らすのに役立ちます。このポリシーは、アラートポリシーの有効性と管理者からの関与を測定するのに役立ちます。
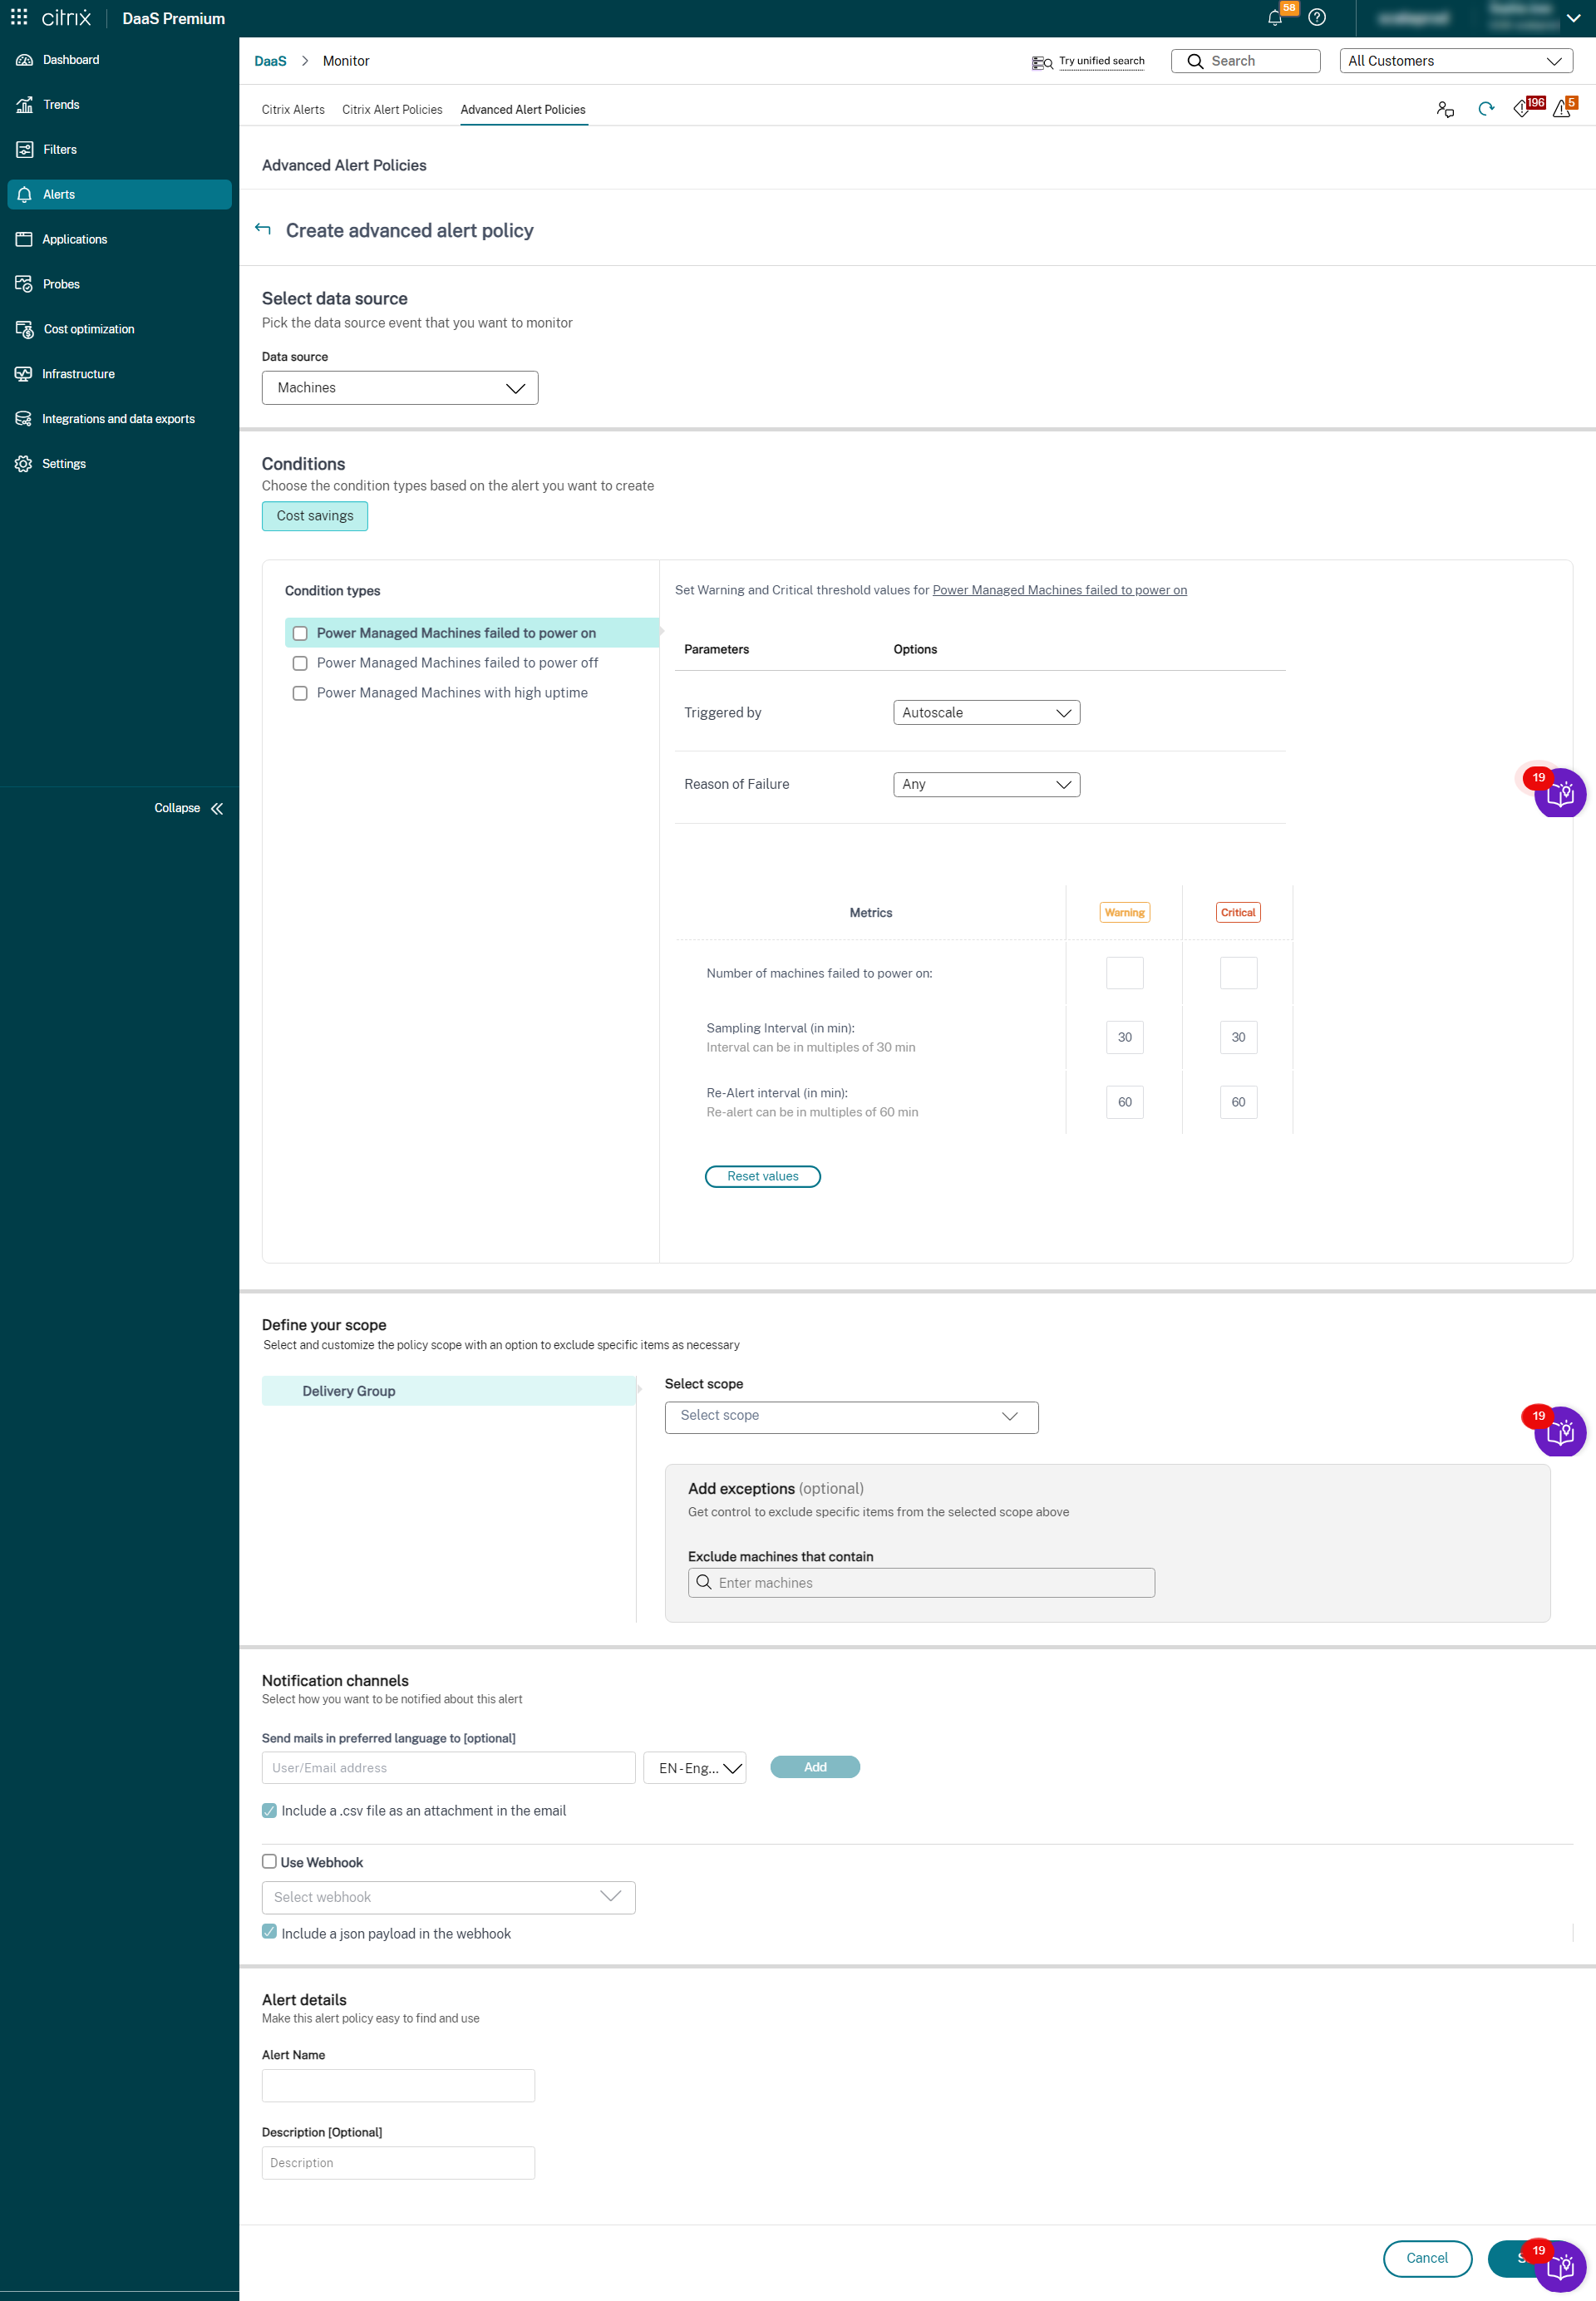
詳細については、Advanced alert policiesを参照してください。
アラートコンテンツの強化。 Monitorのアラート機能が強化され、CSV添付ファイルとJSONペイロードが含まれるようになりました。この強化により、電子メールでCSV添付ファイルとして、またはWebhookの場合にJSONペイロードとしてアラートの詳細を取得できます。このCSV添付ファイルとJSONペイロードを使用すると、詳細なレベルで豊富なコンテンツを受け取ることができ、問題の迅速な特定と解決に役立ちます。
現在、この機能強化は以下の警告でのみ利用可能です。
- マシンの稼働時間
- 電源オンアクションの失敗
- 電源オフアクションの失敗
- 未登録マシン (%)
詳細については、「アラートコンテンツの機能強化」(/ja-jp/citrix-daas/monitor/site-analytics/alerts-notifications#enhancements-on-alert-content)を参照してください。
ローカルホストキャッシュ構成同期失敗アラート監視。 ローカルホストキャッシュを使用すると、Cloud ConnectorがCitrix Cloudとの接続を失った場合でも、ユーザーセッションを継続できます。ローカルホストキャッシュで使用されるキャッシュは、ローカルホストキャッシュモードがアクティブ化されたときに最新の構成を確保するために、プライマリデータベースと定期的に同期されます。ローカルホストキャッシュと構成同期プロセスに関する詳細については、「ローカルホストキャッシュ」(/ja-jp/citrix-daas/manage-deployment/local-host-cache.html)を参照してください。構成同期が3回以上連続して失敗した場合、Citrix Monitorは管理者に警告アラートを送信します。
Citrix Monitorに、構成同期の失敗を管理者に通知するための「ローカルホストキャッシュ - 構成同期失敗」という名前の事前定義済みアラートポリシーが導入されました。新しく導入されたポリシーは、Monitor > Citrix Alertsで確認できます。詳細については、「ローカルホストキャッシュ構成同期失敗アラート監視」(/ja-jp/citrix-daas/monitor/site-analytics/alerts-notifications#local-host-cache-config-sync-failure-alert-monitoring)を参照してください。
電源オンアクションの失敗と電源オフアクションの失敗アラート。 Monitorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内で電源オンまたはオフに失敗した電源管理対象マシンの数に基づいて、「電源オンアクションの失敗」と「電源オフアクションの失敗」という2つの新しいアラートが追加されました。新しいアラート条件により、デリバリーグループ内で電源オンまたはオフに失敗した電源管理対象マシンの数をアラートしきい値として構成できます。
詳細については、「電源オンアクションの失敗と電源オフアクションの失敗」(/ja-jp/citrix-daas/monitor/site-analytics/alerts-notifications#failed-power-on-action-and-failed-power-off-action)を参照してください。
インフラストラクチャ監視 (プレビュー)。Citrix Monitorは、Citrix Virtual Apps and Desktopsコンポーネントの運用健全性に関する可視性を提供するようになりました。この機能は、インフラストラクチャに関連する問題を簡単に特定、トラブルシューティング、解決するのに役立ちます。現在、Citrix Provisioning (PVS) およびStoreFrontコンポーネントの健全性が監視されています。
この機能をサポートするために、Citrix Infrastructure Monitorという新しいWindows実行可能ファイルが導入されました。これは、PVSまたはStoreFrontサーバーからMonitorへの関連する健全性メトリックの収集と送信に役立ちます。
この機能は、Monitorの単一コンソールで、PVSおよびStoreFrontサーバーのシステムメトリックに関する重要な監視データセットとプロアクティブなアラートを取得するのに役立ちます。最新の情報を確保するために、監視コンポーネントから5分ごとにデータが収集されます。
この機能は、プロアクティブな監視、詳細なメトリック、および自動アラートを提供することで運用効率を向上させ、Citrixインフラストラクチャがスムーズかつ効率的に稼働することを保証することを目的としています。詳細については、「インフラストラクチャ監視 [プレビュー]」(/ja-jp/citrix-daas/monitor/infrastructure-monitoring)を参照してください。
インフラストラクチャポリシー (プレビュー)。 このポリシーは、サポートされているCitrix Virtual Apps and Desktopsコンポーネントの健全性に関連するアラートを作成するために導入されました。
インフラストラクチャ監視のセットアップが完了すると、Monitorで利用可能なヘルスデータを使用して、必要なコンポーネントのアラートを設定できます。管理者は、条件、スコープ、および通知媒体を設定して、電子メールまたはWebhookを介したJSONペイロードで重要なアラートを受信できます。発生したアラートは、分析と管理のためにCitrix Alertsセクションでも利用できます。
このポリシーの一環として、次の4つの新しいカテゴリが導入されました。
- 到達可能性
- 依存サービス
- 影響
- リソース使用率
CriticalおよびWarningセクションで、必要に応じて異なる条件を設定し、前述のカテゴリの重大度を変更できます。これらのアラートの再アラート間隔をスケジュールすることもできます。
各カテゴリ内の条件は、組織の優先順位に基づいて、重大度をCriticalまたはWarningに設定できます。これらのアラートの再アラート間隔をスケジュールすることもできます。
詳しくは、「インフラストラクチャポリシー(プレビュー)」を参照してください。
Azureにおけるイメージバージョンごとのレプリカ数の上限の増加。Azureでは、ギャラリーイメージの単一バージョンに対するレプリカの最大数が100に増加しました。この上限の増加により、Azure Compute Galleryイメージを使用してMCSマシンカタログを作成する際に、プロパティSharedImageGalleryReplicaMaximumを最大値100に設定できるようになりました。詳しくは、「Azure Compute Galleryの構成」を参照してください。
Imagesノードを使用した準備済みイメージの管理。Full ConfigurationインターフェイスにImagesノードが追加され、単一のソースイメージからMCSイメージ(準備済みイメージ)を準備し、さまざまなMCSマシンカタログに展開できるようになりました。このノードは、イメージ定義、バージョン、およびカタログの作成を可能にし、完全なイメージライフサイクル管理を容易にします。
このノードを使用して準備されたイメージは、AzureおよびVMware環境でのみ使用できます。イメージ管理の詳細については、「イメージ管理(プレビュー)」を参照してください。
または、Machine Catalogsノードを使用して、準備済みイメージでカタログを作成することもできます。詳しくは、「マシンカタログの作成」を参照してください。
詳細な構成ミスレポート。Full ConfigurationインターフェイスのZonesノードで公開されている構成ミスアラートは、リソースロケーションにおける構成ミスに関する一般的な情報を提供します。
この機能強化により、新しいPowerShellコマンドレットGet-ConfigMisconfigurationReportがゾーン内の詳細な構成ミスレポートを提供します。追加された詳細には、どのコネクタが構成ミスしているか、現在の構成ミスは何か、推奨される構成は何かなどの情報が含まれます。
構成ミスに関するドキュメントについては、「トラブルシューティング」を参照してください。
Searchノードでのユーザーおよびデスクトップ表示名の導入。 トラブルシューティングの効率を向上させるため、Searchノードに2つの新しい列が導入されました。
- 「セッション」 タブの 「ユーザー表示名」 列。この列を使用すると、特定のユーザーに関連付けられたセッションをすばやく特定できます。
- 「シングルセッションOSマシン」 タブと 「セッション」 タブの両方にある 「デスクトップ表示名」 列。この列を使用すると、特定のデスクトップに関連付けられたマシンをすばやく特定できます。
さらに、効率的な検索のために対応するフィルターが追加されました。これら2つの列の詳細については、「マシンアクションと列」および「セッションアクションと列」を参照してください。
Full Configurationを使用したデスクトップ表示名の変更。 シングルセッションOSの静的デリバリーグループの 「マシン割り当て」 ページが強化され、新しい列 「表示名」 が導入されました。この追加により、ユーザーに割り当てられたマシンのデスクトップ表示名を変更できるようになりました。詳細については、「ユーザー割り当ての管理」を参照してください。
ICA RTTまたはセッションログオン期間のデータが入力されない場合のトラブルシューティングオプション。 以前は、EUEMサービスまたはUPMサービスが実行に失敗した場合、ICA RTTまたはセッションログオン期間に関連するデータの取得失敗の理由が表示されませんでした。この新機能により、失敗の理由と、その失敗に対する対応する解決策を取得できます。詳細については、「ICA RTTまたはセッションログオン期間のデータが入力されない場合のトラブルシューティング」を参照してください。
Azureのネストされた仮想化のサポート。 この機能により、ネストされた仮想化が有効になっているマスターVMを構成すると、そのマスターVMを使用して作成されたMCSマシンカタログ内のすべてのVMでネストされた仮想化が有効になります。この機能は、永続VMと非永続VMの両方に適用されます。既存のMCSマシンカタログと既存のVMをイメージの更新によってネストされた仮想化を有効にすることができます。
現在、Dv3およびEv3 VMサイズのみがネストされた仮想化をサポートしています。
ネストされた仮想化の詳細については、Microsoftブログ「Azureのネストされた仮想化」を参照してください。
GCPのVMおよびディスクへのマシンプロファイルソースからのラベル継承のサポート。 この機能により、MCSマシンカタログのVMおよびディスク(IDディスク、ライトキャッシュバックディスク、OSディスク)は、マシンプロファイルソース(GCP VMインスタンスまたはインスタンステンプレート)のラベルを継承できるようになりました。ラベルを使用して、異なるチームが所有するインスタンス(例: team:research および team:analytics)を区別し、さらにコスト計算や予算編成に利用できます。
ラベルの詳細については、GCPドキュメント「ラベルを使用したリソースの整理」を参照してください。
この機能は、永続MCSマシンカタログと非永続MCSマシンカタログに適用されます。
新しいMCSマシンカタログを作成したり、既存のカタログを更新したり、既存のVMを更新してマシンプロファイルソースからラベルを継承させることができます。
MCSマシンカタログの作成の詳細については、「継承されたラベルを持つVMとディスク」を参照してください。
マシンプロファイルからプロビジョニングされたVMへのカスタムタグの継承のサポート。 SCVMM VMのカスタムタグを、デフォルトのCitrixProvisioningSchemeIdタグとともにMCSプロビジョニングされたVMに追加できるようになりました。プロビジョニングされたVMにカスタムタグを追加するには、MCSマシンカタログの作成または更新時にSCVMM VMをマシンプロファイルとして使用する必要があります。カタログからVMを削除すると、タグからCitrixProvisioningSchemeIdのみが削除されます。カスタムタグはVMから削除されません。この機能は、新しいMCSマシンカタログおよび既存のカタログに追加された新しいVMに適用されます。詳細については、「マシンプロファイルを使用してカタログを作成する」を参照してください。
Azureでのオンデマンド容量予約のサポート。 この機能を使用すると、マシンプロファイル(VMまたはテンプレート仕様)を使用して、オンデマンド容量予約付きのAzure VMのMCSマシンカタログを作成できます。この機能は、永続および非永続マシンカタログに適用されます。既存のマシンカタログと既存のVMを更新して、オンデマンド容量予約を設定または削除できます。
Azureのオンデマンド容量予約の詳細については、Microsoftドキュメントのオンデマンド容量予約を参照してください。オンデマンド容量予約を使用してMCSマシンカタログを作成および更新する方法については、オンデマンド容量予約VMのカタログを作成するを参照してください。
WBCディスクをOSディスクと同じストレージ場所に配置するサポート。 XenServer、VMware、SCVMM仮想化環境では、ホスト接続の作成時に利用可能なOSストレージリストを利用可能な一時ストレージリストと同じように構成すると、MCSはライトバックキャッシュ(WBC)ディスクをOSディスクと同じストレージ場所に配置するようになりました。
この実装により、OSディスクとWBCディスクの管理の複雑さを軽減できます。ホスト接続の作成については、接続とリソースを作成するを参照してください。
コスト削減ページの機能強化。 コスト削減ページは、以下の機能で強化されました。
- 推定節約額 - 推定節約額チャートに、過去7日間および30日間のデータを表示するための追加のフィルターオプションが追加されました。また、顧客のアカウント固有の価格設定に関連する節約額も表示されます。
- タグでフィルター - WebStudioのAutoscale設定で構成されているマシンのタグを表示します。タグ付けされたマシンに基づいてデータをフィルターすることもできます。この場合、タグ付けされたマシンの概要のみが表示されます。
- 平均ログオン時間 - 選択した期間におけるユーザーの平均ログオン時間を表示します。
- 電源管理されたマシン - 電源管理されたマシンチャートに、マシンの休止状態が含まれるようになり、休止状態のマシン数を分析するのに役立ちます。
詳細については、コスト削減[プレビュー]セクションを参照してください。
休止状態の失敗に関する警告メッセージの取得。 MCSでプロビジョニングされた既存の休止状態対応VMの休止状態が失敗した場合に、PowerShellコマンドGet-ProvOperationEventを使用して警告メッセージを取得できるようになりました。詳細については、休止状態の失敗に関する警告メッセージの取得を参照してください。
ハイパーバイザー内のMachine Creation Service (MCS) カタログ作成後にライトバックキャッシュ設定を更新するオプション。 ハイパーバイザー内のMCSカタログが作成された後、Machine Creation Service (MCS) Storage Optimization (MCSIO) が有効になっている場合に、ライトバックキャッシュのメモリおよびディスクキャッシュサイズを更新するオプションが追加されました。
詳細については、以下を参照してください。
セッションパフォーマンスタブの機能強化。セッションパフォーマンスタブのセッション トポロジセクションが強化され、Citrix Workspace app for Windows に存在する次のエンドポイントメトリックが含まれるようになりました。
- Wi-Fi 信号強度
- スループット(受信および送信)
- ネットワークインターフェイスの種類
- リンク速度
この機能強化により、セッションに関する問題を迅速にトラブルシューティングできます。
過去のユーザーセッションの診断 [Preview]。 Citrix Monitor で、アクティブ、切断、または終了状態のセッションの詳細が表示されるようになりました。以前は、アクティブなセッションの詳細のみを表示できました。この機能により、ヘルプデスク管理者は、終了したセッションまたは終了状態のセッションに関する問題をトラブルシューティングできます。セッションの詳細は、過去24時間および過去2日間利用できます。終了したセッションまたは終了状態のセッションの次の詳細を表示できます。
- マシン詳細パネル - 選択したセッションが起動されたマシンの利用可能な詳細が表示されます。
- セッション詳細パネル - 選択したセッションの利用可能な詳細が表示されます。
- セッションログオン期間 - 選択したセッションにかかったログオン期間に関する情報が表示されます。ブローカー処理、マシンの起動、HDX接続、認証、GPO、ログオンスクリプト、ディスクへのプロファイル読み込み、および対話型セッションにかかった時間のグラフを表示できます。
詳しくは、「[過去のユーザーセッションの診断]」(/ja-jp/citrix-daas/monitor/troubleshoot-deployments/user-issues/diagnose-historical-user-sessions)を参照してください。
マシンの稼働時間アラート。 Monitor のプロアクティブな通知およびアラート機能が強化され、デリバリーグループ内の電源管理されたマシンの稼働時間に基づいた新しいアラート「マシンの稼働時間アラート」が追加されました。しきい値を超えたマシンがあるデリバリーグループごとに、そのデリバリーグループのみの添付ファイルまたはWebhookアラートが届きます。
新しいアラート条件では、デリバリーグループ内のマシンがオンになっている時間数を、1日あたりの時間数、1週間あたりの時間数、または1か月あたりの時間数としてアラートしきい値を構成できます。
詳しくは、「[マシンの稼働時間アラート]」(/ja-jp/citrix-daas/monitor/site-analytics/alerts-notifications#machine-uptime-alert)を参照してください。
公開デスクトップ名。 Citrix MonitorのUIに公開デスクトップ名が表示されるようになりました。この新しいフィールドを使用すると、同じデリバリーグループ内のユーザーグループを区別できます。これらのユーザーグループのカスタムレポートを生成することもできます。この新しいフィールドは、Citrix Monitor UIの「フィルター」、「カスタムレポート」、または「マシン詳細」セクションに追加されます。
インフラストラクチャの適正化。 「インフラストラクチャの適正化」ページでは、リソース使用率に基づいてデリバリーグループのプロビジョニングとサイジングの側面を分析できます。この分析に基づいて、使用パターンに合わせてマシンのプロビジョニングとサイジングを最適化できます。未使用のリソースへの支出を削減することで、インフラストラクチャコストを最適化できます。リソース使用率がプロビジョニングされた値よりも一貫して低い場合は、CPUとメモリの仕様が低いマシンを選択することもできます。リソース使用率が一貫して高く、それがログオンとICARTTメトリックなどのセッションエクスペリエンスに影響を与えている証拠がある場合は、CPUとメモリの仕様が高いマシンを選択することでパフォーマンスを最適化できます。
以下の条件を使用して、インフラストラクチャの適正化をフィルターできます。
- デリバリーグループ - シングルセッションOSまたはマルチセッションOSのデリバリーグループでフィルターできます。
- タグ - タグはマシンに適用されるタグ名です。そのため、同じタグを持つマシンをフィルターできます。最大5つのタグを複数選択できます。複数のタグを選択すると、選択したマシンのタグのいずれか1つ以上が適用されているすべてのマシンをフィルターできます。
- 期間 - 過去24時間、7日間、30日間のデータをフィルターできます。
インフラストラクチャの適正化ページでは、次の機能が提供されます。
- 使用率の詳細に関するインサイト
- リソース使用率の概要
- リソース使用率の傾向
ホームページの左側のメニューから「コスト最適化」タブをクリックします。次に、「インフラストラクチャの適正化」タブをクリックして、「インフラストラクチャの適正化」ページにアクセスします。
「コスト最適化」タブ > 「コスト削減」の「インフラストラクチャの詳細」セクションにある「このデリバリーグループを適正化」リンクをクリックして、「インフラストラクチャの適正化」ページにアクセスすることもできます。
詳しくは、「インフラストラクチャの適正化」を参照してください。
ローカルホストキャッシュアクティビティダッシュボード。 「トレンド」タブの下にある新しいローカルホストキャッシュダッシュボードは、任意のリソースの場所またはゾーンで障害が発生したときに利用可能なユーザーセッションとマシンに関する詳細情報を提供します。管理者は、マシンの登録数、再接続されたセッション、および仲介された新しいセッションに関する詳細を使用して、ローカルホストキャッシュモードでのアクティビティを評価および監査できます。デフォルトで選択されているデータは過去24時間のもので、すべてのゾーンとクラウドコネクタが対象であり、期間、ゾーン、クラウドコネクタでフィルターする機能があります。ローカルホストキャッシュデータは、過去2時間、24時間、7日間、1か月、および最大90日間利用できます。詳しくは、「利用可能なトレンド」を参照してください。
すべてのプロジェクトからCMEKのグローバルキーとリージョンキーを指定。 Google Cloud環境では、以前は、ホスティング接続が作成されたのと同じGCPプロジェクトおよび同じリージョン内からのみ、顧客管理の暗号化キー(CMEK)を使用できました。
この機能により、サービスアカウントがアクセスできるすべてのプロジェクトから、グローバルまたはリージョンのCMEKを参照および使用できるようになりました。この機能により、暗号化キーを管理する柔軟性が向上します。この機能には、次の2つのサービスアカウントに対する追加の権限が必要です。
- ホスティング接続が作成される現在のプロジェクトのサービスアカウント。
- 現在のプロジェクトのCompute Engineサービスエージェント。
詳細については、「CMEKのグローバルキーとリージョンキーを指定する」を参照してください。
デカップリングされたワークスペース、ユーザーグループの割り当てを許可。 デカップリングされたワークスペースにより、ユーザーとその関連ワークスペースをより柔軟かつ独立して管理できるようになりました。これは、ユーザーを関連付けずに展開を作成し、後でユーザーを展開に割り当てることができることを意味します。詳細については、「展開を作成する」を参照してください。
ワークスペースイメージタイプのインポートをサポート。 ユーザー向けのデスクトップエクスペリエンスを作成するために、ワークスペースイメージタイプをインポートできるようになりました。詳細については、「イメージをインポートする」を参照してください。
フル構成のすべてのノードにエクスポート機能を拡張。 フル構成の任意のノードのメインビューからレコードをCSVファイルにエクスポートできるようになりました。次の点に注意してください。
- データがロードされている間、検索ノードとアプリケーションノードを除き、エクスポートアイコンは無効になります。
- 表示する列機能を持つノードの場合、エクスポートされるデータには選択された列のみが含まれます。
メンテナンスモードのメモ追加をサポート。 マシン、デリバリーグループ、または接続をメンテナンスモードにするときにメモを追加できるようになりました。これらのメモは、詳細ペインのメンテナンス理由フィールドに表示され、管理者と他の管理者がメンテナンスの理由を理解するのに役立ちます。
ゾーンおよびポリシーノードのデータキャッシュ。 ゾーンおよびポリシーノードのデータキャッシュを導入しました。この機能強化により、ノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
Google Cloud PlatformのMachine Creation Service(MCS)カタログ作成後にライトバックキャッシュ設定を更新するオプション。
Google Cloud PlatformのMCSカタログでカタログが作成された後、Machine Creation Service (MCS) Storage Optimization (MCSIO) が有効になっている場合に、ライトバックキャッシュのメモリおよびディスクキャッシュサイズを更新するオプションが利用できるようになりました。
詳細については、「フル構成インターフェイスを使用してマシンカタログを作成する」を参照してください。
Azure AD参加済みデバイス管理におけるサービスプリンシパルの役割を手動で管理するオプション。
柔軟性を高めるために、Enable Azure AD joined device management オプションを強化しました。以前は、Azure にサインインして、Citrix がお客様に代わって接続のサービスプリンシパルに Cloud Device Administrator ロールを割り当てることを許可する必要がありました。この設計は、Azure アカウントにこのロールを付与する権限がある場合にのみ機能しました。
この機能強化により、Azure アカウントに必要な権限がない場合でも、Azure AD joined device management を有効にする際に「Don’t sign in to Azure」を選択できるようになりました。これにより、Azure portal で接続のサービスプリンシパルに手動でロールを割り当てることができます。
詳細については、「Enable Azure AD joined device management」を参照してください。
FlexApp One エージェントをインストールします。 Liquidware には FlexApp One と呼ばれるパッケージがあります。FlexApp One エージェントは、ソフトウェアアプリケーションとその構成および依存関係をバンドルし、共有可能なファイルで簡単に配布および展開できるようにします。
Liquidware FlexApp One パッケージの検出と公開をサポートするには、パッケージの検出または起動に使用される VDA に FlexApp One エージェントをインストールします。詳細については、「Install the FlexApp One Agent」を参照してください。
2024年6月
新機能と機能強化
フル構成: マシンプロファイルを使用したVMware VMのプロビジョニングのサポート。 Machine Creation Services (MCS) を使用してVMware VMをプロビジョニングする際、既存のテンプレートをマシンプロファイルとして選択できるようになり、カタログ内のVMが選択したテンプレートから設定を継承できるようになりました。
継承される設定には以下が含まれます。
- テンプレートに配置されたタグ
- カスタム属性
- vSANストレージポリシー
- 仮想ハードウェアバージョン
- vSphere仮想TPM (vTPM)
- CPU数とソケットあたりのコア数
- NIC数
フル構成を使用して、サスペンド可能なVM専用のデリバリーグループを作成します。 フル構成 > デリバリーグループの作成に新しいオプション「このデリバリーグループにサスペンド機能を必須にする」が導入されました。このオプションを使用すると、サスペンド可能なVMのみを含むデリバリーグループを作成でき、デリバリーグループレベルでのマシンの電源管理が容易になります。この機能は、シングルセッションOS VMにのみ適用されることに注意してください。
詳細については、「デリバリーグループの作成」を参照してください。
強化されたパフォーマンスメトリックパネル。 パフォーマンスメトリックパネルでは、履歴データメトリックの視覚化が強化されました。セッションパフォーマンスタブをクリックすると、リアルタイムデータに加えて、ページの読み込み時間を待たずに過去15分間のデータを表示できます。この機能強化により、管理者は複数のコンポーネントのパフォーマンスメトリックを単一のビューで関連付けることができるようになり、解決までの平均時間を短縮できます。詳細については、「パフォーマンスメトリック」を参照してください。
改善されたセッションログオンビュー。 - フィルター -> ユーザー詳細ページのセッションログオンタブにある新しいマシン起動オプションには、仮想マシンを異なるフェーズで起動するのにかかった時間の内訳が以下のサブセクションで表示されます。
- 電源オン - 仮想マシンの電源をオンにするのにかかった時間を表示します。
- 起動と登録 - 仮想マシンを起動して登録するのにかかった時間を表示します。
セッションログオンページに新しく導入された折りたたみ可能なボタンを使用すると、マシン起動とインタラクティブセッションのオプションを折りたたんだり展開したりできます。
デフォルトのログオン期間フェーズテーブルオプションであるセッションログオンフェーズと期間に加えて、セッションログオンページで以下の列を選択することもできます。
- 開始時刻
- 終了時刻
- デリバリーグループの7日間平均 (秒)
- ユーザーの7日間平均 (秒)
上記のデータを.CSVファイルにエクスポートすることもできます。
新しく追加された列電源オンと起動と登録は、トレンド -> ログオンパフォーマンス > 列の選択にあるユーザーセッションごとのログオン期間テーブルに追加できます。ログオンパフォーマンス画面でレポートをエクスポートすることもできます。
この機能強化により、ログオン期間に関連する問題を理解し、簡単にトラブルシューティングできるようになります。詳細については、「ユーザーログオンの問題の診断」を参照してください。
未登録マシンアラート。 Monitorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の未登録マシンの割合に基づいて、新しいアラート「未登録マシン(%)」が追加されました。この新しいアラート条件により、デリバリーグループ内の未登録マシンの割合として、警告およびクリティカルなしきい値を構成できます。詳細については、アラート記事の「未登録マシン(%)」セクションを参照してください。
共有または専用のディレクトリ接続。 専用または共有テナンシーを使用してディレクトリ接続を作成できるようになりました。ディレクトリ接続の追加時に専用テナンシーが選択されている場合、作成されるワークスペースはシングルセッションデスクトップ用です。ディレクトリ接続の追加時に共有テナンシーが選択されている場合、作成されるワークスペースは共有されます。詳細については、以下を参照してください。 共有または専用のディレクトリ接続。 専用または共有テナンシーを使用してディレクトリ接続を作成できるようになりました。
- ディレクトリ接続の追加時に専用テナンシーを選択した場合、作成されるワークスペースはシングルセッションデスクトップ用になります。
-
ディレクトリ接続の追加時に共有テナンシーを選択した場合、作成されるワークスペースは共有されます。詳細については、以下を参照してください。
コンテキストApp Protection。 この機能により、管理者は、常に有効または常に無効にするのではなく、デバイスとユーザーにApp Protectionの画面キャプチャ防止およびキーロギング防止制御をコンテキストに応じて適用できます。この実装により、必要な場合にのみApp Protectionの画面キャプチャ防止およびキーロギング防止を適用できます。詳細については、「手順7. App Protection」および「App Protectionの管理」を参照してください。
マシンカタログ、デリバリーグループ、およびアプリケーションのデフォルト表示設定の強化。 マシンカタログ、デリバリーグループ、およびアプリケーションに新しいデフォルト表示オプションが導入され、柔軟性とカスタマイズ性が向上しました。
- デフォルトビューの選択。 以前は、これらのノードはフォルダービューがデフォルトでしたが、これはフォルダーベースの管理構造を使用する組織に適していました。アクションバーにフォルダーアイコンが導入されたことで、フォルダービューとリストビューを切り替えて、好みのデフォルトビューとして設定できるようになりました。
- フォルダービューの改善。 すべて表示トグルは、サインインし直したときに前回の選択を保持するようになりました。以前オフにしていた場合、ルートフォルダーが選択され、第1レベルのサブフォルダーが展開された状態でオフのままになります。
StoreFrontノードのデータキャッシュ。 StoreFrontノードのデータキャッシュを導入しました。この機能強化により、StoreFrontノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
マシンカタログ作成時のユーザー名検索の改善。 マシンカタログ作成時にユーザー名で管理者を探す機能が強化されました。マシンカタログのセットアップ > 資格情報の入力ページへの主な機能強化は次のとおりです。
- ドメインの指定: そのページに新しいオプションドメインが追加され、ドメイン名またはSIDを入力して検索を絞り込むことができるようになりました。
- SamName 検索の最適化: SamName を使用した検索は、指定されたドメインに限定されるようになりました。
これらの機能強化により、ユーザー検索がより高速かつ効率的になります。
マシンカタログのサブネット更新の簡素化。以前は、マシンカタログのサブネット設定を変更するには、カタログを削除して再作成する必要がありました。この機能により、カタログを編集することで同じ機能を実現できるようになりました。カタログの下に作成された新しい仮想マシンのみが、新しく関連付けられたサブネット上に配置されることに注意してください。この機能強化により、カタログの削除と関連タスクの必要性が軽減されます。詳細については、「カタログの編集」を参照してください。
Azure カタログ作成時のリソースグループ作成のサポート (PVS の場合)。 以前は、完全構成を使用して Azure カタログを作成する場合、PowerShell コマンドを使用してリソースグループを作成する必要がありました。この機能により、Web Studio でカタログ作成の一部としてリソースグループをシームレスに作成できるようになりました。この機能強化により、全体的な作成ワークフローが簡素化されます。詳細については、「完全構成インターフェイスを使用して Citrix Provisioning カタログを作成する」を参照してください。
2024 年 5 月
新機能と機能強化
Secure HDX (プレビュー)。この機能を使用すると、トラフィックパス内のネットワーク要素が HDX トラフィックを検査できないようにすることができます。詳細については、「Secure HDX」を参照してください。
Azure GPU 休止状態のサポート (プレビュー)。 GPU をサポートする Azure マシン SKU の休止状態をサポートするオプションが追加されました。 サポートされている VM サイズの詳細については、Microsoft のドキュメントを参照してください。
Citrix Provisioning カタログのハイブリッド Azure AD 参加のサポートが完全構成に拡張されました。 Citrix Provisioning カタログを作成する際、マシンカタログのセットアップ > マシン ID ページで ハイブリッド Azure Active Directory 参加済み の ID タイプが利用できるようになりました。この新しいオプションを使用すると、Citrix Provisioning を介してハイブリッド Azure AD 参加済みマシンを作成できます。詳細については、この Citrix Provisioning の記事 を参照してください。
完全構成のコンテキストヘルプの機能強化。 ヘルプパネルを再設計し、より有益なエクスペリエンスを提供できるようになりました。完全構成内の各ノードにターゲットを絞った情報を提供します。任意のノードのヘルプアイコンをクリックすると、関連機能をよりよく理解するのに役立つ、ワンストップの学習体験を提供する包括的なリソースセットにアクセスできます。
- 選択したノードに特に関連する主要なドキュメントにアクセスします。
- Citrix ロードマップ、既知の問題、制限、システム要件、新機能など、サービスアップデートに関する情報を入手できます。
- Citrix ブログ、Citrix コミュニティ、Citrix 機能解説、Citrix 製品ドキュメント、Citrix サポート、開発者向けドキュメントなどの拡張リソースにアクセスできます。
構成ログの強化: デリバリーグループのメンバーシップ変更の追跡。 この機能強化により、構成ログは、デリバリーグループに追加または削除されたユーザーおよびグループ ID をキャプチャして表示するようになりました。構成ログを表示するには、完全構成 > ログ > イベント に移動します。
検索ノードのタブ順序をカスタマイズする。 使用パターンに合わせて 検索 ノードのタブの順序をカスタマイズできるようになり、ブラウジングエクスペリエンスが向上しました。これを行うには、タブの横にある三点リーダーアイコンをクリックし、タブを希望の順序にドラッグしてから、適用 をクリックします。
マシンカタログノードのデータキャッシュ。 Citrix DaaSのマシンカタログノードにデータキャッシュを導入しました。この機能強化により、マシンカタログノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
VMwareでMCS PowerShellコマンドを使用したCitrix Provisioningカタログの作成のサポート。 VMwareでMCS PowerShellコマンドを使用してCitrix Provisioningカタログを作成できるようになりました。
この実装には、次の利点があります。
- MCSとCitrix Provisioningカタログの両方を管理するための単一の統合API。
- ID管理ソリューション、オンデマンドプロビジョニングなど、Citrix Provisioningカタログの新機能を利用できます。
詳しくは、「Citrix StudioでCitrix Provisioningカタログを作成する」を参照してください。
VDAアップグレードプロセス中のVDAアップグレードサービスにおける障害検出と軽減(プレビュー)。 当社のサービスには、高度な検出メカニズムが組み込まれるようになりました。VDA IPUの障害につながり、VDAが使用不能になる可能性のある問題が検出された場合、サービスはプロアクティブな対策を講じます。追加のマシンの更新を停止し、現在のワークフローを正常に終了します。このプロアクティブなアプローチは、予期せぬ課題が発生した場合でも影響を最小限に抑え、スムーズなエクスペリエンスを確保し、発生した問題の潜在的な影響範囲を縮小することを目的としています。詳しくは、「VDAアップグレードサービスにおける障害検出と軽減」を参照してください。
VDAがアクセスできるローカルファイル共有からのVDA更新のサポート(プレビュー)。 強化されたVDAインストーラーアクセス制御により、Citrix Managed Azure CDNから更新を取得するためにVDAにネットワークアクセスを許可することを心配することなく、どのVDAが接続して必要なダウンロードMSIを取得できるかについて、より柔軟性と制御が可能になります。これにより、より厳格なネットワークルールを適用しながら、重要な更新へのシームレスなアクセスを確保できます。詳しくは、「VDAがアクセスできるローカルファイル共有からのVDA更新のサポート」を参照してください。
シングルセッション静的デスクトップおよびオフィスPCへのパッケージアプリケーション配信のフル構成サポート。 この機能強化により、フル構成を使用してあらゆる種類のデスクトップにパッケージアプリケーションを配信できるようになりました。シングルセッション静的デスクトップにパッケージアプリケーションを配信する利点は次のとおりです。
- アプリケーションはサインイン時にVDAで利用可能になり、WorkspaceまたはStoreFrontを介してオンデマンドでステージングされることはありません。
- パッケージアプリケーションへのアクセス時の起動時間の短縮。
- VDAのベースイメージとは別に、パッケージアプリケーションのメンテナンスを独立して容易にします。
デスクトップにパッケージアプリケーションを配信するには、次の方法でそれらのアプリケーションをデリバリーグループに追加します。
- デリバリーグループの作成中にアプリケーションを追加します。
- 既存のデリバリーグループにアプリケーションを追加するには、次のいずれかのエントリを使用します: デリバリーグループ > アプリケーションの追加 > アプリケーション、アプリケーション > プロパティ > グループ、またはアプリパッケージ > パッケージ > デリバリーグループの追加。
詳細については、デリバリーグループの作成、デリバリーグループの管理、およびデリバリーグループへのアプリケーションの追加を参照してください。
FlexApp形式のパッケージアプリケーション配信に対するFull Configurationのサポート。 Full Configuration > App Packagesで、FlexAppパッケージアプリケーションをCitrix Cloudにアップロードし、ユーザーに配信できるようになりました。詳細については、「App packages」を参照してください。
ODataページネーション。 MonitorはODataページネーションの制限を強化します。すべてのOData v4エンドポイントは、ページごとに最大1000レコードを返し、応答には次の1000レコードへのリンクが含まれます。各ページが大量のデータセットを返すため、より少ないODataクエリで同じ量の総データを取得できます。これにより、総データを取得する時間が短縮され、ユーザーエクスペリエンスが向上します。詳細については、Citrix CloudでOData v4エンドポイントを使用してMonitor Serviceデータにアクセスするドキュメントを参照してください。
Full Configurationを使用したAzure機密VMの作成と管理のサポート。 Azure機密VMは、セキュリティ要件を満たすのに役立つ強力なハードウェア強制境界を提供します。Full Configurationユーザーインターフェイスを使用して、Azureで機密VMを作成および管理できるようになりました。詳細については、Azure confidential VMs (Preview)を参照してください。
構成ログでのクライアントIP表示のサポート。 Full Configuration > Logging > Eventsで、ログにIPアドレスの詳細が表示されるようになり、アクションの発生元を追跡しやすくなりました。メインビューにIPアドレス列を表示するには、ログの右上にあるColumns to Displayアイコンをクリックし、Client IPを選択します。詳細については、「構成ログコンテンツの表示」を参照してください。
AWSでマシンプロファイルソースを使用して追加プロパティをキャプチャするサポート。 AWS環境では、この機能強化により、マシンプロファイルベースのカタログを作成または更新して、以下を含めることができるようになりました。
- MCSマシンカタログの作成時に、マシンプロファイルソースからCPUオプション、テナンシータイプ、および休止状態機能をキャプチャする。
- MCSマシンカタログの編集時に、マシンプロファイルソースのテナンシータイプを変更する。この機能は、カタログに追加された新しいVMにのみ適用されます。
- MCSマシンカタログの編集時に、マシンプロファイルソースの休止状態機能を変更する。この機能は、カタログに追加された新しいVMにのみ適用されます。
マシンプロファイルソースは、VMまたは起動テンプレートのバージョンにすることができます。この機能は、永続カタログと非永続カタログの両方に適用されます。
詳細については、「PowerShellを使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
AWSでアクティブなコンピューターアカウントのID情報を修復する。 AWS環境では、ID関連の問題があるアクティブなコンピューターアカウントのID情報をリセットできるようになりました。マシンパスワードと信頼キーのみをリセットするか、IDディスクのすべての構成をリセットするかを選択できます。この実装は、永続MCSマシンカタログと非永続MCSマシンカタログの両方に適用されます。現在、この機能はAWS、Azure、VMware仮想化環境でのみサポートされています。詳細については、「アクティブなコンピューターアカウントのID情報を修復する」を参照してください。
AWSでMCSマシンカタログVMのIDディスクを暗号化するサポート。 以前は、AWS環境では、MCSはプロビジョニングされたVMのOSディスクのみの暗号化を許可していました。この機能により、OSディスクに加えてIDディスクも暗号化できるようになりました。この機能を使用すると、AWS KMSキー(カスタマー管理キーとAWS管理キー)を使用して、VMに接続されたディスクで暗号化操作を実行できます。
OSディスクとIDディスクの暗号化には、次のいずれかを構成します。
- 暗号化されたマスターイメージを使用する(例:KMSキーで暗号化されたルートボリュームを含むインスタンスまたはスナップショットから作成されたAMI)
- 暗号化されたルートボリュームを含むマシンプロファイルソース(VMまたは起動テンプレート)を使用します。
詳細については、「OSおよびIDディスクの暗号化」を参照してください。
AWSでネットワークインターフェイスごとにセキュリティグループを構成する。 AWS環境のホスト接続を編集する際、PowerShellコマンドを使用して、エラスティックネットワークインターフェイス(ENI)ごとに許可されるセキュリティグループの最大数を構成できるようになりました。したがって、ネットワークインターフェイスごとのセキュリティグループのクォータを増やす場合、ホスティング接続にも同じ値を構成できます。構成の詳細については、「ネットワークインターフェイスごとのセキュリティグループの構成」を参照してください。
コスト最適化 [Preview]。 コスト最適化ページでは、選択した期間に発生したインフラストラクチャの節約額を視覚的に表示し、残りの日数で予想される節約額を予測します。このページは、マシンの使用状況とセッションを分析することで、達成された節約とコスト削減の機会を特定するのに役立ちます。このページでは、次の情報を提供します。
- インフラストラクチャコストの最適化に関する洞察
- 節約額
- 予測コストを超える可能性のあるさまざまなシナリオに関する情報
- インフラストラクチャコストの節約を実現するための特定と戦略的計画の潜在的な機会
コスト最適化ページには、推定節約額とAutoscale節約レポートが含まれています。
推定節約額は、インフラストラクチャリソースの効率的な利用を評価するのに役立ちます。コスト削減額は、米ドルまたは発生したコストのパーセンテージで表示されます。過去3か月、6か月、12か月の結果を表示できます。推定節約額グラフには、次の情報が表示されます。
- 推定節約額 - 選択した期間にインフラストラクチャで達成された節約額を表示します
- 電源管理されたマシン - 電源管理されたマシンの総数を表示します。
- 予測節約額 - 残りの期間でどれだけのインフラストラクチャ節約が可能かを表示します
Autoscale節約レポートには、Autoscaleが構成および有効になっているデリバリーグループに関する情報が表示されます。このレポートは、電源管理されたマシンにのみ適用されます。詳細については、「コスト最適化」ページを参照してください。
最近の電源操作があるマシンを検査する。 成功および失敗した電源操作のステータスを持つマシンを検査できるようになりました。この機能は、次の分析に役立ちます。
- ユーザーの問題を引き起こす電源オンの失敗
- コストを増加させる電源オフの失敗
注:
データは電源管理されているマシンでのみ利用可能です。この機能がサポートされる前に実行された電源操作のデータは利用できません。
マシンの電源操作ステータスは、次の方法で表示できます。
-
フィルター -> マシンタブから。この場合、デフォルトで電源操作時刻と電源操作結果の列が表示されます。表示したい列を選択することもできます。
-
コスト最適化タブから。この場合、デフォルトのフィルターは電源操作のトリガー元がAutoscaleに設定され、電源操作結果が失敗に設定されています。
この機能を使用すると、電源操作制御の詳細を表示できます。たとえば、誰が操作をトリガーしたか、どの操作が電源状態を変更したか、失敗の理由、操作が完了した時刻などを表示できます。これらの詳細をエクスポートすることもできます。
詳細については、「最近の電源操作があるマシンを検査する」を参照してください。
2024年4月
新機能と機能強化
新しいバージョンのMicrosoft Teamsのサポート。 Citrix Monitorは、Microsoft Teamsバージョン2.1以前をサポートするようになりました。
Azureでのディスク暗号化の変更。 この機能により、Azure仮想化環境でディスク暗号化を変更できるようになりました。次のことができます。
- マスターイメージのDESとは異なるディスク暗号化セット(DES)を使用してMCSマシンカタログを作成します。
- 既存のMCSマシンカタログおよび既存のVMのディスク暗号化タイプを、あるDESキーから別のDESキーに変更します。
- 以前にCMEKが有効になっていなかったMCSマシンカタログとVMを、顧客管理の暗号化キー(CMEK)暗号化(DES)、ホストでのディスク暗号化、または二重暗号化を持つように更新します。
- 以前に暗号化されていた既存のMCSマシンカタログとVMを、非暗号化にするように更新します。
- プライベートエンドポイントを使用したディスク暗号化を有効にします(
ProxyHypervisorTrafficThroughConnectorで有効化されたホスト接続を使用したMCSマシンカタログ)。
詳細については、「ディスク暗号化の変更」を参照してください。
ページファイル設定の変更のサポート。 この機能を使用すると、マスターイメージを更新することなく、既存のカタログに新しく追加されたVMのページファイル設定を変更できます。現在、この機能はAzure環境のみに適用されます。
ページファイル設定を変更するには、VDAバージョン2311以降が必要です。PowerShellコマンドを使用してページファイル設定を変更できます。ページファイル設定の変更の詳細については、「ページファイル設定の変更」を参照してください。
VMwareでの複数のNICの確認。 VMware環境では、ホスティングユニットとマシンプロファイルテンプレートに複数のネットワークがあり、New-ProvSchemeおよびSet-ProvSchemeコマンドで-NetworkMappingパラメーターが使用されている場合に、さまざまな事前チェックを導入しました。複数のNICの事前チェックリストの詳細については、「複数のNICの確認」を参照してください。
GCPでのWindows 11 VMの作成のサポート。 GCPでWindows 11 VMを作成できるようになりました。マスターイメージにWindows 11をインストールする場合は、マスターイメージ作成プロセス中にvTPMを有効にする必要があります。また、マシンプロファイルソース(VMまたはインスタンステンプレート)でvTPMを有効にする必要があります。
この機能は以下に適用されます。
- 永続および非永続MCSマシンカタログ。
- ソールテナントノードグループのみ。
ソールテナントノードでのWindows 11 VMの作成については、「ソールテナントノードでのWindows 11 VMの作成」を参照してください。
環境変数に対する仮想チャネル許可リストのサポート。 信頼されたプロセスのパスでシステム環境変数を使用できるようになりました。詳細については、「システム環境変数の使用」を参照してください。
フル構成で非推奨になった機能。 フル構成では、以下の機能と設定が非推奨になりました。
-
Azure環境:
異なるリージョンからのマスターイメージを使用してVMをプロビジョニングする機能は非推奨になりました。マスターイメージをVMが作成されるリージョンにレプリケートするには、Azure Compute Galleryを使用することをお勧めします。
-
AWS環境:
マシンカタログのセットアップ > マシンテンプレートページにあるオプション「仮想マシンにマシンテンプレートのプロパティを適用する」は非推奨になりました。代わりに、マシンプロファイルを使用してVMのマシンプロパティを指定することをお勧めします。
-
すべてのハイパーバイザーおよびクラウドサービス環境:
ディスクキャッシュのみでメモリキャッシュなしでライトバックキャッシュを構成する機能は非推奨になりました。メモリキャッシュサイズをゼロより大きい値に設定することをお勧めします。
フル構成でのサービス中断エクスペリエンスの強化。 サービス中断時のエクスペリエンスを向上させるため、フル構成ページの通知内容を改善しました。この強化により、サービス中断の原因、サービスを有効にする手順、推定有効化時間など、サービス中断についてより明確に理解できるようになります。この強化は、以下のサービス中断を対象としています。
- 初回使用時のサービス有効化リクエスト
- 長時間の非アクティブ状態によるサービスの一時停止
- DaaSの利用不可によるサービス停止
ホスティングノードのデータキャッシュ。 Citrix DaaSのホスティングノードにデータキャッシュを導入しました。この強化により、ホスティングノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
Windows 365 Cloud PCおよびAzure Virtual Desktop向けHDX Plusのサポート。 Monitorは、Windows 365向けHDX Plus Cloud PCおよびAzure Virtual Desktop (AVD) をサポートするようになりました。詳細については、マシンのトラブルシューティングを参照してください。
インターネットおよびURLフィルタリング用プロキシを備えたVDA環境(プレビュー)。 インターネット接続およびWebフィルタリング用のプロキシがある場合、VDAアップグレードサービスを使用してVDAを更新できるようになりました。ポリシーで構成されたプロキシは、レジストリで構成されたプロキシよりも優先されます。詳細については、VDAのインストールを参照してください。また、プロキシでホワイトリストに登録する必要があるURLのリストも参照してください。
Cloud Build サービスアカウントの変更。GCP は、April 29, 2024 以降に作成される新しいプロジェクトにおける Cloud Build Services のデフォルトの動作とサービスアカウントの使用方法に変更を導入しています。詳細については、Cloud Build サービスアカウントの変更を参照してください。ただし、既存の Google プロジェクトおよび Citrix カタログはこの変更の影響を受けません。詳細については、以下を参照してください。
2024年3月
新規および機能強化
動的セッションレコーディング。セッションを再確立することなく、ユーザー詳細画面のセッションレコーディングコントロールを使用して、現在アクティブなセッションを記録できるようになりました。この機能により、ユーザーが直面するセッションエクスペリエンス関連の問題をより迅速かつ効果的にトラブルシューティングできます。これは、再現が困難な問題をデバッグするのに役立ちます。
動的セッションレコーディングの詳細については、Session Recording service の記事を参照してください。
WebSocket を使用して VDA をマシンカタログに登録するための登録ツール。この登録ツールを使用して、ドメインに参加していない VDA をマシンカタログに安全に登録できるようになりました。この機能により、VDA から Delivery Controller への通信に TLS ポート 443 のみを使用し、ポート 80 のトラフィックを削除するという利点が得られます。詳細については、「WebSocket VDA 登録ツールを使用してマシンをカタログに登録する」を参照してください。
Full Configuration: マシンプロファイルを使用したより多くの Azure VM 設定の更新のサポート。Full Configuration を使用すると、MCS プロビジョニングされた Azure VM のより広範な設定をマシンプロファイルを通じて更新できるようになりました。これには以下が含まれます。
- マシンサイズ
- ライセンスの種類
- 可用性ゾーン
- 専用ホストグループ ID
マシンプロファイルを更新すると、Full Configuration は現在の設定と新しい設定を比較します。違いがある場合は、どちらを適用するかを確認するプロンプトが表示されます。この設計により、透過的で効率的な VM 設定の更新が保証されます。
Full Configuration: MCS プロビジョニングされた Azure VM のライトバックキャッシュプロパティの変更のサポート。Machine Creation Services (MCS) を使用してプロビジョニングされた Azure VM の場合、Full Configuration を使用して、ディスクキャッシュサイズ、メモリキャッシュサイズ、ストレージコスト削減の有効化などのライトバックキャッシュ (WBC) プロパティを変更できるようになりました。さらに、これらの VM の新しいマシンサイズまたはマシンプロファイルを選択すると、Full Configuration は WBC 設定を検証して、新しい選択のメモリ制限を超えるなどの競合を防ぎます。競合が発生した場合は、WBC 設定を再構成するよう求められます。
2024年2月
新規および機能強化
Workspace インターフェースからの VM の一時停止。Workspace ユーザーインターフェースから、アクティブなセッションを持つ永続的な VM を一時停止できるようになりました。この機能強化には、次の利点があります。
- 停止したところからシステムを再開します。
- 停止して割り当て解除されたマシンと比較して、起動時間が短縮されます。
- コスト効率とエネルギー効率に優れています。
- Autoscale機能を使用した効率的なリソース割り当て。
新しいMachine Creation Services (MCS) Storage Optimization (MCSIO) のサポート: Image Portability ServiceでMCSプロビジョニング用のイメージを準備する際に、MCSIOを追加または削除するオプションが利用できるようになりました。 詳しくは、「VDA構成の自動化」を参照してください。
プローブの概要の機能強化: プローブメトリックとプローブ障害ステージの概要が、プローブ > 概要ページで利用できるようになりました。プローブメトリックには、スケジュール済み、失敗、スキップ、成功した実行の数が表示されます。障害ステージのグラフィカルな表示は、ほとんどの障害が発生したステージを分析するのに役立ちます。この情報は、プローブ結果のトラブルシューティングを迅速に行うのに役立ちます。詳しくは、「アプリケーションとデスクトップのプローブ」の記事を参照してください。
マシンカタログページでのイメージ情報。マシンカタログのテンプレートプロパティから、以下のイメージ情報を表示できるようになりました。
- オペレーティングシステム
- マシンIDサービス
- Machine Creation Serviceストレージ
- Azure展開用の
pagefile.sysのファイルパス
この機能強化により、イメージ情報の明確さが向上し、管理者がマシンカタログに関するすべての情報を一箇所で確認できるようになります。
VDA登録トークン管理のFull Configurationサポート。トークンベースのVDA登録は、Cloud Connectorへの負荷を軽減し、潜在的な障害点を減らします。これは、Citrix以外のプロビジョニングテクノロジーを使用してマシンを準備するユースケースに最適です。Full Configurationを使用すると、Citrix以外でプロビジョニングされたVDAの登録トークンを生成および管理できるようになり、トークンベースの展開が効率化されます。詳しくは、「登録トークンの生成と管理」を参照してください。
PowerShellログ記録。Full Configurationでは、日常のUI操作に対応するPowerShellコマンドを表示できるようになりました。この機能は、学習目的で基盤となるPowerShellコマンドに関する洞察を得るのに役立ちます。PowerShellログを表示するには、ログ > PowerShellに移動します。詳しくは、「構成ログ記録」を参照してください。
Full Configurationを使用したシングルセッションプールVDAのローカルホストキャッシュ (LHC) の有効化。 デフォルトでは、MCSまたはCitrix Provisioningを使用してプロビジョニングされたシングルセッションプールVDAは、LHCモードでは利用できません。Full Configurationを使用すると、このデフォルトの動作をデリバリーグループごとに上書きし、LHC中にこれらのVDAを新しい接続で利用できるようにすることができます。詳しくは、「デリバリーグループの作成」および「デリバリーグループの管理」を参照してください。
Citrix Hypervisor™ が Full Configuration で XenServer にブランド変更されました。当社のブランド変更戦略に沿って、Full Configuration 内の Citrix Hypervisor のすべてのインスタンスを XenServer に更新しました。
エンドツーエンドのネットワークホップビュー。エンドツーエンドのネットワークホップビューは、Citrix Monitor のトラブルシューティングワークフローを強化するための次のステップです。ユーザーの詳細 > セッションパフォーマンス > セッショントポロジセクションでは、接続された HDX セッションのエンドツーエンドのネットワークホップビューを視覚的に表示します。セッション内パスは、セッションパスに関与するコンポーネントとそのメタデータ、コンポーネント間のリンク、および VDA で公開されているアプリケーションを理解するのに役立ちます。セッショントポロジは、データフローを支援し、パフォーマンスの問題を引き起こしている可能性のある特定のホップを特定するのに役立ちます。
さらに、セッションが接続状態にある場合、ICA 遅延と ICA RTT の測定値が表示されます。詳細については、「エンドツーエンドのネットワークホップビュー」を参照してください。
マスターイメージのディスク暗号化セット ID (DES ID) を使用して、カタログ VM のすべてのディスクを暗号化する。Azure 環境では、以前は MCS マシンカタログのディスク暗号化セット ID (DES ID) は、マシンプロファイルまたはカスタムプロパティから派生していました。この機能により、マシンカタログはマスターイメージから DES ID を派生させて、カタログ内の VM のすべてのディスクを暗号化することもできます。
移行後に孤立したリソースを検出するために MCS タグを更新する。オンプレミス構成からクラウドサイトへ、またはクラウド構成から別のクラウドサイトへ移行する場合、古いサイト ID タグが原因で孤立したリソースが正しく検出されません。この機能を使用すると、PowerShell コマンドを使用して、移行後に永続カタログの MCS サイト ID タグを更新し、孤立したリソースを正しく検出できます。現在、この機能は Azure に適用されます。詳細については、「移行後に孤立したリソースを検出するために MCS タグを更新する」を参照してください。
MCS マシンカタログを作成する前に構成を検証する。この機能を使用すると、New-ProvScheme コマンドでパラメーター -validate を使用して、MCS マシンカタログを作成する前に構成設定を検証できるようになりました。この PowerShell コマンドをパラメーターと共に実行すると、誤ったパラメーターが使用された場合や、パラメーターが別のパラメーターと競合する場合に、適切なエラーメッセージが表示されます。その後、エラーメッセージを使用して問題を解決し、PowerShell を使用して MCS マシンカタログを正常に作成できます。
現在、この機能は Azure、GCP、および VMware 仮想化環境に適用されます。詳細については、「MCS マシンカタログを作成する前に構成を検証する」を参照してください。
AWS でマシンプロファイルソースから VM にタグをコピーするサポート。この機能により、AWS 仮想化環境では、マシンプロファイルで指定された NIC およびディスク (ID ディスク、ライトバックキャッシュディスク、OS ディスク) のタグを、MCS マシンカタログで新しく作成された VM にコピーできます。これらのタグは、マシンプロファイルソース (AWS EC2 インスタンスまたは AWS 起動テンプレートバージョン) のいずれかで指定できます。この機能は、永続および非永続マシンカタログと VM に適用されます。詳細については、「VM のタグをコピーする」を参照してください。
マシンプロファイルに対する SCVMM のサポート。この機能により、System Center Virtual Machine Manager (SCVMM) 環境でマシンプロファイルを使用して MCS マシンカタログを作成および更新できるようになりました。ネストされた仮想化と vTPM を有効にすることもできます。詳細については、「マシンプロファイルを使用してカタログを作成する」を参照してください。
MCS でスポット VM を使用するための Azure サポート。Azure スポット VM を使用すると、Azure の未使用のコンピューティング能力を大幅なコスト削減で活用できます。ただし、その強制排除ポリシーのため、Azure スポット VM は一部の重要でないアプリケーションやデスクトップにのみ適しています。
この機能を使用すると、マシンプロファイル (VM またはテンプレート仕様) を使用して、Azure スポット VM の MCS マシンカタログを作成できます。既存のカタログを更新して、新しく作成された VM を Azure スポット VM にしたり、標準の Azure VM に切り替えたりできます。既存の VM を Azure スポット VM に更新することもできます。詳細については、「Azure スポット VM を使用してカタログを作成する」を参照してください。
マシンプロファイルから診断設定をキャプチャするサポート。Azure 環境では、MCS は、MCS マシンカタログの作成または更新時、あるいは既存の VM の更新時に、マシンプロファイルから VM および NIC の診断設定をキャプチャするようになりました。したがって、この実装により、診断データを Log Analytics ワークスペースや Event Hubs などの指定された Azure 宛先エンドポイントにシームレスに送信し、詳細な分析と視覚化を行うことができます。詳細については、「マシンプロファイルから VM および NIC の診断設定をキャプチャする」を参照してください。
マシンカタログの異なるバージョンを管理するための MCS サポート。この機能を使用すると、PowerShell コマンドを使用してマシンカタログの構成バージョンを管理できます。Set-ProvScheme を使用した構成変更ごとに、新しい構成バージョンが作成されます。次のことができます。
- バージョンのリストを表示する。
- 以前のバージョンを使用してマシンカタログを更新する。
- VMで使用されていない場合は、バージョンを手動で削除します。
- マシンカタログによって保持される最大バージョン数を変更します。
詳細については、「マシンカタログのバージョンを管理する」を参照してください。
シングルセッションおよび共有デスクトップVDAでApp-V、MSIX、およびMSIXアプリ添付のパッケージアプリケーションを公開します。 シングルセッションおよび共有デスクトップVDAで、App-V、MSIX、およびMSIXアプリ添付などのパッケージアプリケーションにアクセスできるようになりました。この機能強化により、サインイン時にパッケージアプリケーションをすぐに使用できるようになります。この機能により、パッケージアプリケーションの起動が高速化され、ローカルにインストールされたアプリケーションにアクセスするのと同様に、エクスペリエンスが大幅に向上します。詳細については、「シングルセッションまたは共有デスクトップVDAでパッケージアプリケーションを公開する」を参照してください。
ライブセッションと録画セッションの再生: Citrix Monitorは、Session Recordingサービスを使用して録画されたライブおよび録画されたユーザーセッションの再生をサポートするようになりました。再生から、ユーザーが遭遇したセッション関連の問題をすばやく理解できます。この機能により、Monitorコンソール内でセッション関連のメトリックとともに録画にすぐにアクセスできます。これにより、録画で発見された問題とパフォーマンスメトリックを関連付けることができます。複数のセッション録画サーバーで録画を検索したり、録画を表示するためにサードパーティ製アプリを探したりする必要がなくなります。
この機能には、VDAおよびSession Recordingサーバーバージョン2308以降が必要です。
Monitorは録画を一元的なリポジトリに保存し、Session Selectorモーダルに表示します。Sessions with recordingsリンクは、過去24時間または過去2日間にアクティブだったセッションの録画を表示します。録画は、Citrix Session Recording再生サーバーを使用して新しいタブで再生されます。
詳細については、「セッションを録画する」を参照してください。
Microsoft Teamsの最適化: Monitorは、Microsoft Teamsで利用可能なHDX最適化のステータスを表示します。新しいMicrosoft Teams Optimizationは、User Detailsページ > Session Detailsパネルで確認できます。Monitorは、Microsoft Teamsが公開アプリとして、または公開デスクトップ内で実行されている場合にのみ、Microsoft Teams最適化のステータスを表示します。この機能強化により、管理者は、ユーザーから報告されたMicrosoft Teamsのセッションパフォーマンスの問題のトラブルシューティングを可能にする可視性を得られます。詳細については、「ユーザーの問題をトラブルシューティングする」を参照してください。
ユーザーインターフェイスの改善: Citrix Monitorのユーザーインターフェイスが、モダンなルックアンドフィールに刷新されました。新しく改善されたユーザーインターフェイスは、より簡単なナビゲーションとより良いデータ表現を提供します。改善されたエクスペリエンスは直感的で、Citrixセッションの監視とトラブルシューティングに必要なデータを簡単に理解できるように設計されています。
最適な画面解像度: Citrix Monitorを表示するための推奨される最適な画面解像度が1440 x 1024に更新されました。
2024年1月
新機能と機能強化
双方向コンテンツリダイレクト構成の強化 以前は、双方向コンテンツリダイレクトの構成には、双方向コンテンツリダイレクトを許可する、URLのVDAへのリダイレクトを許可する、URLのクライアントへのリダイレクトを許可するという3つの異なるポリシーの管理が必要でした。これらのポリシーには、サーバー側(DaaS > Full Configurationで構成)とクライアント側(グループポリシーを介して構成)の両方での構成が必要でした。このリリースから、これら3つのポリシーすべてを単一の統合ポリシーに統合しました。これにより、構成プロセスが簡素化および強化されるだけでなく、クライアント側の構成の要件もなくなります。詳細については、「双方向コンテンツリダイレクト構成」を参照してください。
検索ノードのセッションタブからシングルセッションマシンを再起動およびシャットダウンするサポート。 SearchノードのSessionsタブで、異常な状態のユーザーセッションを検索し、関連するシングルセッションマシンを同じタブ内でシームレスに再起動またはシャットダウンできるようになりました。この機能により、効率が向上し、単一のインターフェイス内で特定されたセッションの問題に対して迅速なアクションを実行できます。
Full Configuration から Global App Configuration Service へのアクセスをサポート。 Full Configuration インターフェイスに、Global App Configuration Service にリンクするためのアクション項目が追加されました。この統合により、Full Configuration を通じてエンドユーザー設定を管理するための Global App Configuration に簡単にアクセスできます。
Full Configuration からこのサービスにアクセスするには、2つのオプションがあります。
-
StoreFront ノードを選択し、サーバーレコードをクリックしてから、アクションバーで Configure Client Settings を選択します。
-
Policies ノードを選択し、アクションバーで Configure Client Settings を選択します。
Full Configuration を使用した Citrix Cloud 管理のデリバリーグループのユーザー割り当て管理のサポート。 ユーザー割り当て管理を Cloud Library から Full Configuration に移行する計画の一環として、Citrix Cloud 管理のデリバリーグループのユーザー割り当てを Full Configuration を通じて管理できるようになりました。このタスクを実行するには、Full Configuration > Delivery Groups でターゲットデリバリーグループを編集し、次のいずれかのメニュー(Desktops(または Desktop Assignment Rules)または Application Assignment Rule)を通じてデスクトップまたはアプリケーションの使用を許可するユーザーを指定します。詳しくは、「デリバリーグループの管理」を参照してください。
一方のポータルで行われた更新は、もう一方のポータルとシームレスに同期され、両方のポータルで一貫した更新が保証されます。
WEM コンソールへのアクセスを WEM Full Access Administrator ロールに制限。 Workspace Environment Management™ (WEM) コンソールへのアクセス制御を有効にし、不正なアクセスを防止しました。Workspace Environment Management Full Access Administrator ロールを持つユーザーのみが、DaaS > 管理 を使用して WEM コンソールにアクセスできるようになりました。
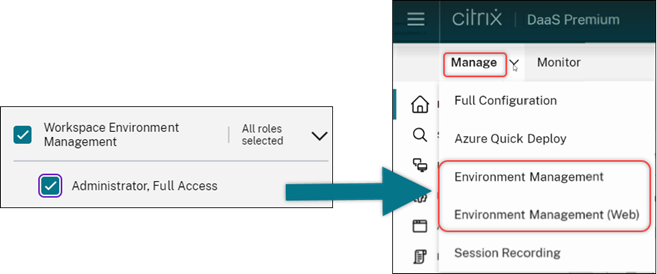
Full Configuration: マスターイメージからの DES 設定の継承に対する Azure カタログのサポート。 以前は、Full Configuration はマシンプロファイルに基づいてのみ Azure カタログのデフォルトの DES 設定を行っていました。この機能が拡張されました。この機能強化により、次のケースでは、Full Configuration はマスターイメージに基づいて Azure カタログのデフォルトの DES 設定を直接行います。
- マシンプロファイルが選択されていない場合
- プロファイルがプラットフォーム管理キー (PMK) を指定している場合
詳しくは、「Full Configuration インターフェイスで Azure Resource Manager イメージを使用してマシンカタログを作成する」を参照してください。
検索機能の強化: 精度を高めるためのフィルターの追加。 検索ノードの検索機能が強化され、精度を高め、使いやすさを向上させるために、ゾーンとプロビジョニングタイプという2つの新しいフィルターが追加されました。
Full Configuration: GCP マシンカタログの Google Cloud マシンタイプの選択をサポート。 この機能により、管理者はプロビジョニングされた GCP VM に必要なメモリとプロセッサの構成を柔軟に選択でき、特定の運用要件に合わせて調整できます。詳しくは、「Full Configuration インターフェイスを使用してマシンカタログを作成する」を参照してください。
GCP VM のプロビジョニングにおけるグローバルおよびリージョンのお客様管理の暗号化キー (CMEK) のサポート。 任意のプロビジョニングプロジェクトから VM をプロビジョニングするために、グローバルおよびリージョンの CMEK キーを使用できるようになりました。この機能強化により、VM のプロビジョニングにおけるキー選択の柔軟性が向上し、VM のセキュリティが強化されます。
2023年12月
新機能と機能強化
メッセージ送信の進行状況。 Monitor > Filters で利用可能なメッセージ送信操作の進行状況を表示できるようになりました。この操作は、サイト上の接続されているすべてのセッションに一括メッセージを送信するのに役立ちます。操作の進行状況はパーセンテージで表示されます。操作が完了すると、システムは送信されたメッセージの数と失敗したメッセージの数を表示します。メッセージ送信ステータスは、大規模なサイトを管理している場合に役立ちます。特定のユーザーにメッセージを再送信する必要があるかどうかを理解するのに役立ちます。マシンが登録されていない場合やセッションに障害がある場合、メッセージの送信は失敗する可能性があります。メッセージ送信の詳細については、「ユーザーへのメッセージ送信」を参照してください。
ドメイン資格情報と多要素認証を使用したCitrix Gateway経由のCitrix Probe Agent認証サポート。
アプリケーションおよびデスクトップのプロービング用Citrix Probe Agentは、ドメイン資格情報と多要素認証を使用したCitrix Gateway経由の認証をサポートするようになりました。この機能により、Citrix Gateway経由でStoreFrontに接続されているマシンでProbe Agentを実行できます。Monitorで利用できる包括的なプローブ結果は、ユーザーが問題に遭遇する前に、アプリケーション、ホストマシン、または接続に関連する問題をトラブルシューティングするのに役立ちます。多要素認証を使用したCitrix Gatewayのサポートは、シングルログインスキーマを使用してLDAPおよびネイティブOTPで構成されたCitrix Gatewayでのみ利用可能です。詳細については、「アプリケーションおよびデスクトップのプロービング」を参照してください。
より柔軟なリソースアクセス制御のためのアクセスポリシーUIの再設計。 デリバリーグループのリソースアクセス管理をより柔軟に行えるように、デリバリーグループの編集 > アクセスポリシーUIを再設計しました。新しい設計で利用できる主な機能は次のとおりです。
-
ポリシー追加のサポート。 ユーザー接続の属性に基づいてリソースアクセスを制限するアクセスポリシーを追加できるようになりました。ポリシーは2種類の基準で構成できます。
- 包含基準。 デリバリーグループへのアクセスが許可されているユーザー接続を指定できます。
- 除外基準。 デリバリーグループへのアクセスが禁止されているユーザー接続を指定できます。
-
拡張されたフィルターサポート。 さまざまなSmartAccessフィルターを使用して、包含基準と除外基準を定義できるようになりました。これらのフィルターには、
Citrix.Workspace.UsingDomainやCitrix-Via-WorkspaceなどのWorkspaceフィルター、およびネットワークロケーションベースの適応型アクセス用のフィルターが含まれます。 - 包含基準に対する「すべて一致」ロジックのサポート。 この新しいロジックにより、デリバリーグループに許可されるユーザー接続を指定する際に、高いレベルの精度と制御を実現できます。
詳細については、「デリバリーグループ内のリソースへのアクセスを制限する」を参照してください。
2023年11月
新機能と機能強化
Full Configurationインターフェイスを使用したCitrix Provisioningカタログ作成のサポート。 Citrix Provisioningカタログを作成するには、Citrix Virtual Apps and Desktopsセットアップウィザードを使用する必要がありました。この機能により、Full ConfigurationインターフェイスとPowerShellを使用してCitrix Provisioningカタログを作成できるようになりました。
この実装には、次の利点があります。
- MCSとCitrix Provisioningの両方のカタログを管理するための単一の統合コンソール。
- ID管理ソリューション、オンデマンドプロビジョニングなど、Citrix Provisioningカタログの新機能があります。
現在、この機能はAzureワークロードでのみ利用可能です。詳細については、「Citrix StudioでCitrix Provisioningカタログを作成する」を参照してください。
アプリケーショングループの検索機能の導入。 アプリケーションノードにアプリケーショングループの検索機能を導入しました。この機能強化により、任意のアプリケーションフォルダー内でアプリケーショングループを直接検索できるようになりました。詳細については、「アプリケーショングループの検索」を参照してください。
構成制限の変更。 次の表は、パフォーマンスを向上させ、費用対効果を高めるためにDaaSの構成制限に加えられた変更について説明しています。
| リソース | 旧制限 | 新制限 |
|---|---|---|
| Active Directoryドメイン | 85 | 100 |
| カタログ | 1000 | 2000 |
| デリバリーグループ | 1000 | 2000 |
| リソースの場所 | 85 | 100 |
| リソースの場所 -> 合計セッション数 | 20,000 | 25,000 |
詳細については、「制限」を参照してください。
電源サイクル中にVMとシステムディスクを保持する単一オプション。 Azureで既存のVMを起動する方が、新しいVMを起動するよりも高速になり、電源サイクル間でVMを保持するためのより効率的な選択肢となりました。この変更に対応して、電源サイクル間でVMを保持と電源サイクル中にシステムディスクを保持のオプションを、電源サイクル中にVMとシステムディスクを保持という単一のオプションに統合しました。これは、システムディスクを保持することでVMの再起動時間を短縮するためにこのオプションを選択すると、VMも保持されることを意味します。
完全構成で、マシンプロファイル内のホストでの暗号化プロパティに基づいてマシンサイズをフィルタリングする新機能(Azure VM固有)。 Azureマシンカタログの作成または管理中にホストでの暗号化が有効になっているマシンプロファイルを選択すると、この機能をサポートするマシンサイズのみが表示されます。
バックアップおよび復元アクションを完全管理者ロールに制限。 バックアップおよび復元アクションのアクセス制御を強化しました。完全管理者ロールを持つユーザーのみがバックアップ + 復元ノードにアクセスできるようになり、不正なアクションが防止されます。
検索ノードのデータキャッシュ。 Citrix DaaSの検索ノードにデータキャッシュを導入しました。この機能強化により、検索のパフォーマンスが向上し、以下に通常のタスクを容易にするユースケースを示します。
- 検索結果が最初に取得された後の迅速な表示。
- 「検索」ノードに移動して戻った後も、ページネーションの結果を保持します。
マシンカタログページでのイメージ情報。マシンカタログの「テンプレートプロパティ」から、以下のイメージ情報を表示できるようになりました。
- オペレーティングシステム
- マシンIDサービス
- Machine Creation Serviceストレージ
- Azure展開用の
pagefile.sysのファイルパス。
この機能強化により、イメージ情報の明確さが向上し、管理者がマシンカタログに関するすべての情報を一箇所で確認できるようになります。
検索フィルターのピン留めをサポート。迅速な検索エクスペリエンスを提供するために、完全な構成では検索フィルターをピン留めする機能が有効になります。フィルターピンを使用すると、頻繁に使用する検索フィルターをページ上でアクセス可能な状態に保つことができます。この機能強化は、以下のノードの検索パネルで利用できます。
- 検索
- マシンカタログ
- デリバリーグループ
- アプリケーション
詳しくは、「完全構成管理インターフェイスでの検索の使用」を参照してください。
構成ログへのメタデータの関連付けをサポート。この機能強化を使用すると、上位レベルの操作でname-valueペアを関連付けることにより、構成ログにメタデータを添付できるようになりました。詳しくは、「構成ログへのメタデータの関連付け」を参照してください。
特定のタグを持つ孤立したリソースを無視。Azure環境では、すべてのCitrixタグが付けられた顧客管理リソースは孤立したリソースとして検出されます。この機能を使用すると、そのリソースに値がtrueの別のタグCitrixDetectIgnoreを追加した場合、孤立したリソースの検出中にそのリソースは無視されます。
SCCMの重複GUID問題の解決策。MCSを使用して複数のVMを作成した後、System Center Configuration Manager (SCCM) は、GUIDが重複しているため、コンソールに1つのVMしか表示しませんでした。この問題は、イメージ準備にステップを追加することで解決されました。このステップでは、マスターイメージ内の既存の証明書とGUID情報を削除します。このステップはデフォルトで有効になっています。
アクティブなコンピューターアカウントのID情報を修復する。この機能を使用すると、ID関連の問題があるアクティブなコンピューターアカウントのID情報をリセットできます。マシンパスワードと信頼キーのみをリセットするか、IDディスクのすべての構成をリセットするかを選択できます。この実装は、永続的および非永続的なマシンカタログの両方に適用できます。現在、この機能はAzureおよびVMware仮想化環境でのみサポートされています。詳細については、「アクティブなコンピューターアカウントのID情報を修復する」を参照してください。
マシンプロファイルに関連付けられたホストでの暗号化情報を取得する。Azure環境では、この機能により、PowerShellコマンドを使用して、マシンプロファイルの入力(VMまたはテンプレート仕様)に対してホストでの暗号化が有効になっているかどうかを知ることができます。詳細については、「マシンプロファイルからホストでの暗号化情報を取得する」を参照してください。
ハイブリッドAzure AD参加済みマシンIDのユーザー証明書を修復する。この機能を使用すると、PowerShellコマンドを使用して、ハイブリッドAzure AD参加済みマシンIDのユーザー証明書が破損または期限切れになった場合に修復できます。詳細については、「ハイブリッドAzure Active Directory参加済みマシンIDのIDプール」を参照してください。
ハイブリッドAzure AD参加済みマシンカタログの証明書有効期限警告のサポート。フル構成は、ハイブリッドAzure AD参加済みマシンカタログのユーザー証明書の有効期限について、1か月前の事前警告を提供するようになりました。この機能強化は、証明書の有効期限切れによるサービス中断のリスクを軽減することを目的としています。詳細と推奨されるアクションを表示するには、マシンカタログノードに移動し、マシンカタログを選択して、トラブルシューティングタブをクリックします。
ハイブリッドAzure AD参加済みマシンカタログのユーザー証明書の有効期限に関する情報を取得するには、Get-ProvSchemeコマンドを実行します。
Azure機密VMのサポート(プレビュー)。Azure機密コンピューティングVMは、仮想デスクトップがメモリ内で暗号化され、使用中に保護されることを保証します。この機能により、MCSを使用してAzure機密VMを含むカタログを作成できるようになりました。このようなカタログを作成するには、マシンプロファイルワークフローを使用する必要があります。VMとARMテンプレート仕様の両方をマシンプロファイルの入力として使用できます。詳細については、「Azure機密VM(プレビュー)」を参照してください。
AWS環境でマシンプロファイルベースではないマシンカタログをマシンプロファイルベースのマシンカタログに変換するサポート。AWS環境では、VMまたは起動テンプレートをマシンプロファイルの入力として使用して、マシンプロファイルベースではないマシンカタログをマシンプロファイルベースのマシンカタログに変換できるようになりました。カタログに追加された新しいVMは、マシンプロファイルからプロパティ値を取得します。詳細については、「マシンプロファイルベースではないマシンカタログをマシンプロファイルベースのマシンカタログに変換する」を参照してください。
Citrix管理のHPE Moonshotプラグインのサポート(プレビュー)。以前は、Hewlett Packard Enterprise (HPE) が保守するHPE管理のMoonshotプラグイン(HPE Moonshot Machine Manager)を使用して、HPE Moonshotシャーシで電源管理アクションを実行していました。このプラグインはレガシーAPIに基づいており、MCSインフラストラクチャプロジェクトを困難にしていました。この機能により、Citrix管理のHPE Moonshotプラグイン(HPE Moonshot)が導入されました。このプラグインを使用すると、フル構成インターフェイスとPowerShellコマンドを使用して、HPE Moonshotシャーシへの接続を作成し、カタログを作成し、カタログ内のマシンの電源を管理できます。詳細については、以下を参照してください。
- HPE Moonshot仮想化環境(プレビュー)
- HPE Moonshotへの接続(プレビュー)
- HPE Moonshotマシンカタログの作成(プレビュー)
- HPE Moonshotカタログの管理(プレビュー)
メモリとディスクキャッシュサイズの変更機能。この機能により、新しいマシンカタログを作成することなく、PowerShellコマンドを使用してライトバックキャッシュ(MCSIOが有効な場合)のメモリとディスクキャッシュサイズを変更できるようになりました。この実装は、ビジネスニーズに適した最適化されたキャッシュ構成を持つことに役立ちます。この機能は以下に適用されます。
- GCPおよびMicrosoft Azure環境、および
- MCSIOが有効な非永続カタログ
詳細については、「既存のマシンカタログのキャッシュ構成を変更する」を参照してください。
顧客管理の暗号化キーが有効なカタログの作成のサポート。Azure環境では、Full ConfigurationインターフェイスとPowerShellコマンドを使用して、顧客管理の暗号化キー(CMEK)が有効なCitrix Provisioningカタログを作成できるようになりました。詳細については、「顧客管理の暗号化キーが有効なカタログを作成する」を参照してください。
Azureのすべてのリソースでタグをコピーする機能。この機能により、Azure環境では、マシンプロファイルで指定されたタグを、新しいVMまたはマシンカタログ内の既存のVMの複数のNICやディスク(OSディスク、IDディスク、ライトバックキャッシュディスク)などのすべてのリソースにコピーできるようになりました。
マシンプロファイルのソースは、VMまたはARMテンプレート仕様にすることができます。詳細については、「すべてのリソースでタグをコピーする」を参照してください。
マシンのサスペンド後にセッションの状態が切断済みに更新される。以前は、VMをサスペンドした後もセッションはアクティブと表示されていました。この機能強化により、VMをサスペンドすると、関連するセッションの状態が切断済みと表示されるようになりました。
休止状態をサポートするAWS VMの作成のサポート。AWS環境でVMの休止状態をサポートするマシンカタログを作成できるようになり、展開全体の費用対効果が向上します。関連するマシンプロファイルがこの機能をサポートしている場合は、カタログを編集して休止状態対応VMを含めることもできます。詳細については、「AWS VMの電源管理」を参照してください。
デリバリーグループレベルでの負荷分散方法の構成のサポート(プレビュー)。この機能により、デリバリーグループレベルで垂直負荷分散方法を選択できます。この機能を使用すると、次のマシンが起動される前に、各マシンが最大負荷インデックスに合わせられます。Autoscaleと垂直負荷分散によって、次のマシンがいつ起動されるかが決定されます。この機能により、各マシンの最大利用率が達成され、パブリッククラウドでのコスト削減につながります。この機能は、マシンの負荷分散戦略を管理する上での柔軟性を高めます。
デリバリーグループを構成して、サイトレベルの設定から負荷分散方法を継承するか、サイトレベルの負荷分散方法を上書きして垂直または水平負荷分散方法のいずれかを選択することができます。詳細については、「手順2. 負荷分散」を参照してください。
Azureでの休止状態対応VMのサポート(プレビュー)。Azure環境では、休止状態をサポートするMCSマシンカタログを作成できます。この機能を使用すると、VMをサスペンドし、ユーザーが再度サインインしたときにVMの以前の状態に再接続できます。詳細については、「休止状態対応VMを作成する(プレビュー)」を参照してください。
DaaS入門ガイド。新規管理者と経験豊富な管理者の両方のために、DaaSの展開と構成を合理化および簡素化する新しいガイドをリリースしました。主な利点は次のとおりです。
- 簡単に開始できる。段階的な質問形式のアプローチを使用することで、このガイドは新規管理者が展開を迅速に設定するのに役立ちます。ガイド全体にわたるコンテキストヘルプ情報は、重要な概念と用語を理解するのに役立ちます。
- 複雑な構成を簡素化。このガイドには、該当する場合に事前構成済みの設定が含まれており、高度な設定のためにFull Configuration UIへのアクセスを提供します。経験豊富な管理者は、より複雑な構成の基盤としてこれを使用できます。
詳細については、「DaaS入門ガイドを使用する」を参照してください。
Full Configurationを使用してライトバックキャッシュディスクにドライブ文字を割り当てる。以前は、PowerShellコマンドレットを使用することによってのみ、ライトバックキャッシュディスクに特定のドライブ文字を割り当てることができました。現在では、Full Configurationを使用して同じタスクを実行できます。詳細については、「マシンカタログを作成する」を参照してください。
Full Configuration を使用したさまざまな Azure マシンプロパティの変更のサポート。 Machine Creation Services でプロビジョニングされた Azure マシンでは、Full Configuration を使用して次のプロパティ設定を変更できるようになりました。
- ストレージの種類
- 専用ホストグループ
- Azure コンピュート ギャラリーの設定
これらの設定のいずれかを変更すると、Full Configuration は関連する設定を自動的に識別し、自動同期を提供するか、関連する設定を再選択するように求めるプロンプトメッセージを表示します。この機能により、関連する設定全体で一貫した変更が保証され、潜在的な構成エラーが防止されます。詳細については、「カタログの編集」を参照してください。
既存の ID プールを使用して MCS プロビジョニングマシンの ID を作成します。 Full Configuration を使用して AD 参加済みカタログを作成したり、マシンを追加したりする際に、既存の ID プールを使用してマシン ID を割り当てることができるようになりました。この機能により、複数のカタログで一貫したマシンアカウント命名スキームを適用できます。詳細については、「マシン ID」を参照してください。
セッショントポロジ。 セッショントポロジビューは、Monitor のトラブルシューティングワークフローを強化するための次のステップです。セッショントポロジビューは、接続された HDX セッションのセッション内パスを視覚的に表現します。トポロジビューには、[ユーザーの詳細] > [セッションパフォーマンス] からアクセスできます。
HDX 接続セッションのセッショントポロジビューには、セッションパスに関与するコンポーネントとそのメタデータ、コンポーネント間のリンク、および VDA で公開されているアプリケーションが表示されます。さらに、セッションが接続状態の場合、ICA 遅延と ICA RTT の測定値が表示されます。
セッショントポロジビューを使用して、セッションデータが流れるコンポーネントを理解し、パフォーマンスの問題を引き起こしている可能性のある特定のホップを特定します。詳細については、「セッショントポロジ」を参照してください。
2023 年 10 月
新機能と機能強化
過去の使用状況に基づいて Autoscale 設定を調整します。 Autoscale Insights と呼ばれる新しい Autoscale 設定タブには、Autoscale 設定と前週のマシン使用状況データを視覚的に比較する包括的なグラフが表示されます。このグラフを使用すると、Autoscale 設定の有効性に関する洞察を得ることができます。
- 費用対効果が低い。容量の過剰なプロビジョニングにより、経済的な無駄が生じています。
- ユーザーエクスペリエンスの低下。容量のプロビジョニング不足により、ユーザーエクスペリエンスに悪影響が出ています。
- ユーザーエクスペリエンスとコストの良好なバランス。プロビジョニングされた容量は、過去の使用状況と一致しています。
詳細については、Autoscale 設定の有効性を分析するを参照してください。
Azure VM の複数 NIC のサポート。 フル構成では、複数の NIC を持つ Azure VM を作成できるようになりました。VM の最大 NIC 数はマシンサイズ設定によって決定され、許可される実際の NIC 数はマシンプロファイル設定によって定義されます。詳細については、マシンカタログの作成を参照してください。
PowerShell コマンドを使用して、VM ごとに複数の NIC を持つカタログを作成または更新する方法については、VM ごとに複数の NIC を持つカタログを作成または更新するを参照してください。
セッションパフォーマンスメトリックの傾向。 Monitor には、新しいユーザー詳細 > セッションパフォーマンスタブが導入され、ユーザーセッション内の問題を特定するためにリアルタイムメトリックを関連付ける機能から始まる、強化されたトラブルシューティングワークフローが提供されます。セッションエクスペリエンスには、ICARTT、ICA Latency、Frames Per Second、Output Bandwidth Available、Output Bandwidth Consumed などのセッションメトリックの傾向が含まれるようになりました。この機能は、複数のパフォーマンスメトリックを単一のビューで関連付けることができるようにすることで、解決までの平均時間を短縮するのに役立ちます。詳細については、ユーザーの問題の記事を参照してください。
ポリシーの作成/編集設定ページでの VDA バージョンのサポート。 ポリシーの作成の一環として、設定を構成する際に、システムは設定タイプを表示するオプションを提供します。次の設定タイプを表示できます。
- すべての設定 - すべての VDA バージョンのすべての設定を表示
- 現在の設定のみ - 現在の VDA バージョンのみの設定を表示
- レガシー設定のみ - 非推奨の VDA バージョンのみの設定を表示
詳細については、ポリシーの作成を参照してください。
アプリケーションの可視性の制限は Active Directory アカウントのみでサポートされます。 アプリケーションの可視性を制限する機能は、Active Directory ユーザーアカウントでのみ利用可能であり、Azure Active Directory および Okta アカウントでは利用できません。この機能を支援するため、アプリケーション設定ワークフローの [ユーザーまたはグループの選択] ページで、[ID タイプを選択] フィールドの [Azure Active Directory] および [Okta] オプションは無効になっています。
Citrix サイトデータベースからのみ VM レコードを削除する新しい UI オプション。 到達不能なハイパーバイザーが原因でカタログと VM の削除が失敗した場合、Citrix サイトデータベースからのみ VM レコードを削除し、ホスト上の VM はそのまま残すオプションを選択できるようになりました。詳細については、カタログの削除を参照してください。
MCS でプロビジョニングされていないマシン用の空のマシンカタログ作成のサポート。 空のマシンカタログの作成が、MCS でプロビジョニングされていないマシンにも拡張され、以下が含まれます。
- Machine Creation Services 以外のテクノロジーを使用してプロビジョニングされた仮想マシンまたはブレードマシン。
- Citrix DaaS によって電源管理されていない物理マシン
- リモート PC アクセスマシン
この機能により、カタログ作成時にマシンを追加することなく、マシンカタログを作成できるようになりました。
イメージ更新の機能強化。 以前は、イメージを更新する際、ツリー内の特定のノードが選択されているかどうかにかかわらず、イメージツリー内のすべてのイメージが更新されていました。最新の機能強化により、ノードを選択した場合、そのノード内のイメージのみが更新されます。この機能強化により、よりターゲットを絞った更新プロセスが保証され、イメージの更新速度が大幅に向上します。さらに、CTRLキーを押しながらノードをクリックすることで、イメージツリー内の選択したノードをクリアできるようになりました。詳細については、「マスターイメージ」を参照してください。
ピーク時のAutoscale割り当て済みPowerOn。 永続デスクトップが電源オンになっているものの、使用されていない場合や、ユーザーがログオンしていない場合、管理者は、アクションなし、一時停止、シャットダウンなどのアクションを実行するまでの待機時間を定義できます。
割り当てられたマシンで、電源はオンになっているものの、ピーク時間の開始から設定された時間内にセッションが接続されていない場合、デリバリーグループレベルでマシンをオフにするポリシーを追加できます。
割り当てられたマシンで、再開状態にあるものの、ピーク時間の開始から設定された時間内にセッションが接続されていない場合、デリバリーグループレベルでマシンを一時停止するポリシーを追加できます。
この機能は、エンドユーザーが休暇中である、またはログオンしていない場合、あるいは会社が長期休暇の場合に役立ちます。待機時間とマシンの切断アクションを設定することで、Azureの消費コストを削減できます。詳細については、「シングルセッションOSランダムデリバリーグループ」および「シングルセッションOS静的デリバリーグループ」を参照してください。
複数のCitrix DaaSインスタンスの監視(プレビュー)。 Citrix Monitorを使用して、複数のCitrix DaaSインスタンスにわたる問題を監視およびトラブルシューティングできるようになりました。Citrix DaaSでは、ハブアンドスポークモデルを使用して複数のサービスインスタンスを集約できます。この構成により、管理者は単一のMonitorコンソールから、構成されているすべてのDaaSインスタンスでヘルプデスク検索を実行できます。スポークサービスインスタンスをハブに集約するために必要な構成の詳細については、「複数のCitrix Virtual Apps and Desktopsサービスインスタンスの集約」を参照してください。Monitorは、単一のDaaSテナント(ハブ)の下に最大4つのDaaSテナント(スポーク)の集約をサポートします。 すべてのDaaSテナントで統合された監視を行うには、ハブとスポークインスタンスの双方向列挙を使用します。詳細については、「複数のDaaSインスタンスにわたる集約検索(プレビュー)」を参照してください。
vSAN 8.0のサポート。 MCSを使用してvSAN 8.0環境でVMをプロビジョニングできるようになりました。
プロビジョニングされたVMでのNIC設定の保持。 以前は、マスターイメージのNIC設定はプロビジョニングされたVMに保持されませんでした。たとえば、マスターイメージでDNS設定を構成した場合、プロビジョニングされたVMはマスターイメージの構成済みDNS設定を保持しませんでした。この機能により、プロビジョニングされたVMはマスターイメージのNIC設定を保持できるようになりました。この設定はWindowsアップデート後も保持されます。VDAバージョン2308以降をHyper-V展開マシンにMCSマスターイメージインストールを通じて新規インストールする場合、フィルタードライバーは自動的にインストールされます。ただし、現在、以前のバージョンのVDA(バージョン2308未満)からアップグレードし、フィルタードライバーをインストールしたい場合は、VDAのアップグレード中に追加コンポーネントページでCitrix HyperV Filter Driverチェックボックスを選択する必要があります。詳細については、「追加コンポーネントのインストール」を参照してください。
この機能は以下に適用されます。
- Hyper-V VM(AzureおよびSCVMMを含む)
- 永続および非永続MCSマシンカタログ
- MCSIOを使用する非永続MCSマシンカタログ
- 複数のNICを持つマスターイメージ
孤立したAzureリソースの検出。 この機能により、Azureデプロイメント内の孤立したリソースを検出できるようになり、効率的なリソース管理が可能になります。孤立したリソースが特定された後、さらなるアクションを実行することで、生産性の向上とコスト削減につながります。詳細については、「デプロイメント内の孤立したAzureリソースの検出」を参照してください。
新しいイメージ更新ステータス。 フル構成でカタログのイメージ更新ステータスを監視する際に、既存の完全に更新済み、部分的に更新済み、更新保留中に加えて、新しいステータスイメージ準備中を表示できるようになりました。詳細については、「マスターイメージの変更」を参照してください。
自動タグを作成するためのPowerShellコマンド(プレビュー)。 この機能により、PowerShellコマンドを使用してタグを自動的に作成できるようになりました。詳細については、「自動タグ」を参照してください。
ユーザーまたはデリバリーグループに通知サインが表示されます。 ポリシーを作成または変更し、設定を構成する際に、すべてのデリバリーグループが無効になっている場合、システムは「このフィルターの要素はどれも有効になっていません」という警告を表示します。少なくとも1つのデリバリーグループが有効になっている場合、システムは警告サインを表示しません。詳細については、「ポリシー設定」を参照してください。
2023年9月
新機能と機能強化
ローカルホストキャッシュ(LHC)を管理するためのPowerShellコマンド。 Citrix Cloud ConnectorでLHCを管理するためにPowerShellコマンドを使用できるようになりました。詳細については、「ローカルホストキャッシュのPowerShellコマンド」を参照してください。
空のCitrix Machine Catalogの作成をサポート。 フル構成で、VMをすぐに作成せずにCitrix Machine Catalogを作成できるようになりました。この機能により、バックエンドホストが完全に準備されるか、VMプロビジョニングが完了するまでVMの作成を延期でき、カタログ作成の柔軟性が向上します。現在、この機能はMachine Creation Servicesでプロビジョニングされたカタログにのみ適用されます。詳細については、「Citrix Machine Catalogの作成」を参照してください。
ホームノードのデータキャッシュ。 Citrix DaaSのホームノードにデータキャッシュを導入しました。この機能強化により、ホームノードに移動する際のページ読み込み時間が短縮され、ユーザーエクスペリエンスが向上します。
アプリケーションの検索機能の強化。 アプリケーションノードの検索機能を刷新し、検索ノードで導入された新しいデザインに合わせました。この新機能により、アプリケーションの検索エクスペリエンスが向上し、DaaS全体で一貫した検索エクスペリエンスが維持されます。フィルター式内のキーワードApplication Nameは、元の意味を保持したままNameに名前が変更されました。詳細については、「フル構成管理インターフェイスでの検索の使用」を参照してください。
スコープ管理の強化:フォルダービューでのオブジェクト表示。 スコープの作成および管理ページで、Citrix Machine Catalog、デリバリーグループ、およびアプリケーショングループが、DaaSでの管理に合わせたフォルダー構造で表示されるようになりました。このフォルダービューにより、スコープの作成と管理のためのオブジェクト選択プロセスが簡素化され、より直感的でわかりやすい選択が可能になります。詳細については、「スコープの作成と管理」を参照してください。
「ユーザー管理をCitrix Cloudに任せる」オプションを削除。 管理 > フル構成でデリバリーグループを作成する際の「ユーザー」ページで、このオプションのサポートが削除されました。ユーザー割り当てがCitrix Cloudを通じて処理されていたデリバリーグループについては、Citrix Cloudライブラリ内でユーザー割り当ての管理を続行してください。
Azure Germanyオプションを削除。 Microsoft Cloud DeutschlandがOctober 29, 2021に閉鎖されたことに伴い、ホスト接続作成ページからAzure Germanyオプションを削除しました。
フル構成でのプロアクティブなサービスアラート。 アラートは2つのレベルで提供されます。ホームに表示されるサイト全体のアラート(旗のアイコン)と、各ゾーンの「トラブルシューティング」タブに表示されるゾーン関連のアラートです。現在、この機能は、ローカルホストキャッシュとゾーンが正しく構成されていることを確認するためのプロアクティブな警告とアラートを提供し、障害発生時にローカルホストキャッシュが機能し、ユーザーに影響がないようにします。詳細については、「サービスヘルスアラート」および「ゾーン」を参照してください。
2023年8月
新機能と機能強化
完全構成: マシンプロファイルを使用したAWSおよびGCP VMのプロビジョニングのサポート。 AWSまたはGCP VMをMachine Creation Services (MCS) を使用してプロビジョニングする際、既存のVMをマシンプロファイルとして選択できるようになり、カタログ内のVMが選択したVMから設定を継承できるようになりました。
-
GCP VMの場合、継承される設定には、ディスク暗号化セットID、マシンサイズ、ストレージタイプ、およびゾーンが含まれます。
-
AWS VMの場合、継承される設定はステージによって異なります。
- カタログ作成時: マシンサイズ、テナンシータイプ、セキュリティグループ、およびNICの数。
- カタログ編集時: マシンサイズとセキュリティグループ。
詳しくは、「マシンカタログの作成」を参照してください。
マシンカタログおよびデリバリーグループノードでの検索機能の導入。 マシンカタログおよびデリバリーグループノード内で、マシンカタログとデリバリーグループを直接検索して見つけることができるようになりました。これらのノードの検索機能は、検索ノードと同じインターフェイスを提供し、DaaS全体でシームレスな検索エクスペリエンスを提供します。詳しくは、「完全構成管理インターフェイスでの検索の使用」を参照してください。
デバイスポスチャを使用したセッション起動診断でのエンドポイントデバイスステータスの表示。 Monitorのセッション起動診断機能は、セッション障害が発生した正確なコンポーネントとステージを絞り込むのに役立ちます。これにより、セッション起動障害の正確な原因を特定し、推奨されるアクションを実行できます。
セッション起動シーケンスに関わるすべてのコンポーネントでこのチェックを包括的にするための次のステップとして、エンドポイントデバイスのスキャン結果を表示できるようになりました。コンポーネントのリストでエンドポイントデバイスをクリックすると、デバイスポスチャのスキャンステータスが表示されます。デバイスポスチャサービスは、管理者が定義したポリシーに基づいて、エンドポイントデバイスのコンプライアンスをスキャンします。
デバイスポスチャの記事で説明されているように、デバイスポスチャサービスがDaaSで構成されていることを確認してください。デバイスポスチャによってログに記録されたエラーは、デバイスポスチャのエラーログで説明されています。
詳しくは、「セッション起動障害を診断する手順」を参照してください。
完全構成の新しいオプションにより、APIリクエストをCitrix Cloud Connectors経由でAzureおよびGCPにルーティング。 以前は、AzureおよびGCPへのAPIリクエストはパブリックエンドポイント経由でのみルーティングできました。完全構成 > 接続とリソースの追加の新しいオプションを使用すると、Citrix Cloud Connectors経由でルーティングすることで、より安全なアプローチを選択できるようになりました。詳しくは、「完全構成を使用してサービスプリンシパルと接続を作成する」を参照してください。
検索とフィルターの機能強化。 検索エクスペリエンスを向上させるために、以下の機能強化を行いました。
- 簡素化された検索: フィルターなしで検索を実行すると、検索候補が削除され、クリーンでわかりやすい検索エクスペリエンスが提供されます。
- AND/OR演算子の更新: 「すべて一致 (AND演算子)」と「いずれか一致 (OR演算子)」オプションがフィルターパネルで利用可能になり、フィルターアイコンをワンクリックでアクセスできます。
- フィルター構成の合理化: フィルターパネルを使用して、複数のフィルターをシームレスに指定および適用できるようになりました。
- よりクリーンなインターフェイス: 「フィルターの固定」機能が削除され、UIの煩雑さが軽減され、検索エクスペリエンスがより直感的になりました。
- フィルターの迅速な追加: フィルターを適用した後、プラス記号を使用して、もう1つのフィルターをすばやく追加できるようになりました。
- 保存されたフィルターセットの削除: 検索メニュー内で保存されたフィルターセットを簡単に削除できるようになりました。フィルターセットの管理に移動する必要はありません。
詳細については、「完全構成管理インターフェイスでの検索の使用」を参照してください。
Azure Quick Deployで作成されたマシンカタログのVDAアップグレードのサポート。 完全構成を使用すると、Azure Quick Deployを介して作成されたマシンカタログに対してVDAアップグレードを有効にし、即時またはスケジュールされたアップグレードのためにそれらに対してVDAのアップグレードを実行できるようになりました。詳細については、「完全構成インターフェイスを使用したVDAのアップグレード」を参照してください。
SCVMMでMCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 MCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットするために、PowerShellコマンドReset-ProvVMDiskを使用できるようになりました。この機能は、OSディスクのリセットプロセスを自動化します。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。現在、この機能はAzure、Citrix Hypervisor、SCVMM、およびVMware仮想化環境に適用できます。OSディスクをリセットするためのPowerShellコマンドの使用方法の詳細については、「OSディスクのリセット」を参照してください。
個々のVMのプロパティを更新。 PowerShellコマンドを使用して、永続MCSマシンカタログ内の個々のVMのプロパティを更新できるようになりました。この実装により、マシンカタログ全体を更新することなく、個々のVMを効率的に管理できます。現在、この機能はAzure環境にのみ適用できます。詳細については、「個々のVMのプロパティを更新」を参照してください。
マネージドディスクのアップロードとダウンロードを制限。 Azureポリシーに従って、同じディスクアクセスオブジェクトで同時に5つを超えるディスクまたはスナップショットをアップロードまたはダウンロードすることはできません。この機能により、以下の場合は5つの同時アップロードまたはダウンロードの制限は適用されません。
-
CustomPropertiesでProxyHypervisorTrafficThroughConnectorを構成し、 - プライベートエンドポイントを使用するために、新しいディスクごとにディスクアクセスを自動的に作成するようにAzureポリシーを構成しない。
MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てるサポート。 以前は、WindowsオペレーティングシステムはMCS I/Oライトバックキャッシュディスクにドライブ文字を自動的に割り当てていました。この機能により、MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てることができるようになりました。この実装により、使用するアプリケーションのドライブ文字とMCS I/Oライトバックキャッシュディスクのドライブ文字との間の競合を回避できます。この機能はWindowsオペレーティングシステムにのみ適用できます。詳細については、「MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てる」を参照してください。
Citrix Hypervisorでのマシンプロファイルのサポート。 Citrix Hypervisorでは、マシンプロファイルを使用してMCSマシンカタログを作成できるようになりました。マシンプロファイルの入力元はVMです。マシンプロファイルは、VMテンプレートからハードウェアプロパティを取得し、それらをカタログ内の新しくプロビジョニングされたVMに適用します。詳細については、「マシンプロファイルを使用したマシンカタログの作成」を参照してください。
失敗後にカタログ作成を再試行。 カタログ作成が失敗した場合、カタログ作成を再試行できるようになりました。作成を成功させるには、トラブルシューティング情報を確認し、問題を解決してください。この情報には、見つかった問題が記述されており、それらを解決するための推奨事項が提供されています。失敗したカタログにはエラーアイコンが付けられます。詳細を表示するには、各カタログのトラブルシューティングタブに移動します。詳細については、「マシンカタログの管理」を参照してください。
構成セットを管理するための権限。 WEM構成セット管理をより正確に制御できるように、マシンカタログ権限セットに構成セットの管理という新しい権限を導入しました。この権限は、構成セットのバインドまたはバインド解除、およびカタログの異なる構成セットへの切り替えなどのタスクを実行できるユーザーに排他的なアクセスを許可します。詳細については、「カタログの構成セットを管理する」を参照してください。
Full Configuration に、古い Azure AD 参加済みデバイスのクリーンアップを有効にする新しいオプション。Citrix DaaS で古い Azure AD 参加済みデバイスのクリーンアップを簡素化するために、Full Configuration にオプションを導入しました。以前は、このタスクを実行するためにカスタム PowerShell スクリプトを実行する必要がありました。このオプションを有効にすると、ホスト接続に古い Azure AD 参加済みデバイスを自動的にクリーンアップする権限が付与されます。詳細については、「[Azure ホスト接続]」(/ja-jp/citrix-daas/install-configure/connections/connection-azure-resource-manager.html#enable-azure-ad-joined-device-management)を参照してください。
Full Configuration を使用してカタログのイメージ更新ステータスを監視する。 新しい列 [イメージの更新] を使用して、非永続マシンカタログのイメージ更新ステータスを監視できるようになりました。この列は、カタログのイメージが [完全に更新済み]、[部分的に更新済み]、または [更新保留中] のいずれであるかを示します。
[マシンカタログ] テーブルに列を表示するには、次の手順に従います。
- [マシンカタログ] ノードで、アクションバーの [表示する列] アイコンを選択します。
- [マシンカタログ] > [イメージステータス] を選択します。
- [保存] をクリックします。
[イメージの更新] 列を表示すると、コンソールのパフォーマンスが低下する可能性があります。必要な場合にのみ表示することをお勧めします。
GCP 管理トラフィックのセキュアな環境。 この機能により、Google Cloud プロジェクトへのプライベート Google アクセスのみを許可できるようになりました。この実装により、機密データを処理するためのセキュリティが強化されます。これを行うには、Citrix Cloud 展開の場合、CustomProperties に ProxyHypervisorTrafficThroughConnector を追加します。プライベートワーカープールを使用している場合は、CustomProperties に UsePrivateWorkerPool を追加します。詳細については、「[GCP 管理トラフィックのセキュアな環境を作成する]」(/ja-jp/citrix-daas/install-configure/connections/connection-gcp.html#create-a-secure-environment-for-gcp-managed-traffic)を参照してください。
2023年7月
新機能と機能強化
Azure で孤立したリソースのリストを取得するサポート。 Azure 環境では、MCS によって作成されたものの、MCS で使用されなくなった孤立したリソースのリストを取得できるようになりました。この機能は、追加コストを回避するのに役立ちます。詳細については、「[孤立したリソースのリストを取得する]」(/ja-jp/citrix-daas/install-configure/connections.html#retrieve-a-list-of-orphaned-resources)を参照してください。
Full Configuration を使用した永続的なマルチセッションマシンの作成のサポート。 マルチセッションマシンのカタログを作成する際に、それらを永続的にするかどうかを指定できるようになりました。永続的なマルチセッションマシンでは、ユーザーがデスクトップに加えた変更は保存され、すべての認証済みユーザーがアクセスできることに留意してください。詳細については、「[マシンカタログの作成]」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html#desktop-types-desktop-experience)を参照してください。
Full Configuration の新しい機能で AWS AMI インベントリをフィルタリング。 AWS カタログ作成時にマシンのテンプレートを選択する際、以下の検索条件を使用して、ターゲットテンプレートの AWS AMI インベントリをフィルタリングできるようになりました。
- イメージ名
- イメージ ID
- イメージタグ
マシンテンプレートリストは、リストをスクロールすると動的に読み込まれます。最初は25項目が読み込まれ、スクロールするにつれてさらに読み込まれます。
Azure ADデバイスの削除のサポート。 この機能により、サービスプリンシパルにCloud Device Administratorロールを割り当て、ホスティング接続のカスタムプロパティを変更することで、古いAzure ADデバイスを一貫して削除できます。古いAzure ADデバイスを削除しない場合、対応する非永続VMは、Azure ADポータルから手動で削除するまで初期化状態のままになります。詳細については、「Azure Active Directory参加済みマシンIDのIDプール」を参照してください。
AWS環境でのマシンプロファイルのサポート。 AWSでMachine Creation Services (MCS) を使用してマシンをプロビジョニングするためのカタログを作成する際、EC2インスタンス (VM) または起動テンプレートバージョンからハードウェアプロパティをキャプチャし、プロビジョニングされたマシンに適用するためにマシンプロファイルを使用できるようになりました。キャプチャされるプロパティには、たとえば、EBSボリュームプロパティ、インスタンスタイプ、EBS最適化、およびその他のサポートされているAWS構成が含まれます。カタログを編集する際、プロビジョニングされたマシンのマシンプロファイルは、別のVMまたは起動テンプレートを提供することで変更できます。詳細については、「マシンプロファイルを使用したカタログの作成」を参照してください。
検索結果のエクスポート制限が10,000から30,000に拡張されました。 検索結果のエクスポート制限を拡張しました。以前は10,000項目に制限されていましたが、CSVファイルに最大30,000項目をエクスポートできるようになりました。詳細については、「検索結果をCSVファイルにエクスポートする」を参照してください。
イメージの更新オプション。 マシンカタログのマスターイメージを選択する際、右上にある更新オプションを使用して、最新のマスターイメージリストをすばやく取得できるようになりました。更新オプションはAWSカタログでは利用できませんのでご注意ください。さらに、Azureカタログのマシンプロファイルとホストグループでも更新オプションが利用可能です。
2023年6月
新機能と機能強化
GCPにおけるマシンプロファイル入力からのカスタムプロパティ取得のサポート。 以前は、GCP環境でマシンプロファイル入力を使用してMCSマシンカタログを作成する際、カスタムプロパティを明示的に指定する必要がありました。この操作には余分な手間がかかりました。この機能により、以下のカスタムプロパティを明示的に定義することなく導出できるようになりました。
ServiceOfferingCryptoKeyIdCatalogZonesStorage
New-ProvSchemeおよびSet-ProvSchemeコマンドを実行し、カスタムプロパティを明示的に指定しない場合、プロパティの値はマシンプロファイル入力から導出されます。
例えば、New-ProvSchemeコマンドでServiceOfferingを指定しない限り、New-ProvScheme -MachineProfileはマシンプロファイルのマシンタイプをプロビジョニングスキームのServiceOfferingプロパティに書き込みます。Set-ProvVMSchemeを2回実行した場合、最新のコマンドが有効になります。
AWS環境でのタグの削除。 以前は、Remove-ProvVM および Remove-ProvScheme PowerShellコマンドは、ForgetVM パラメーターを使用して、CitrixデータベースからVMとマシンカタログを削除していました。しかし、これらのコマンドではタグは削除されませんでした。すべてのリソースから完全に削除されなかったVMとマシンカタログを個別に管理する必要がありました。この機能を使用すると、次のことができます。
-
ForgetVMパラメーターを指定したRemove-ProvVMを使用して、マシンカタログから単一のVMまたはVMのリストからVMとタグを削除します。 -
ForgetVMパラメーターを指定したRemove-ProvSchemeを使用して、Citrixデータベースからマシンカタログを、マシンカタログからリソースを削除します。
この実装は、次の点で役立ちます。
- リークしたリソースの特定
- 不要なリソースを維持するための追加コストの削減
この機能は、永続VMにのみ適用されます。詳しくは、「タグの削除」を参照してください。
MCSマシンカタログに関連付けられた過去のエラーと警告を取得する機能。 以前は、マシンカタログに関連付けられた最新の警告とエラーのみが取得されていました。この機能を使用すると、MCSマシンカタログの過去の警告とエラーのリストを取得できるようになりました。このリストは、MCSマシンカタログに関する問題を理解し、それらの問題を修正するのに役立ちます。
詳しくは、「カタログに関連付けられた警告とエラーの取得」を参照してください。
Google CloudでのCitrixのパフォーマンス向上による容量の増加。 Citrixは、単一のGoogle Cloudプロジェクトで最大3,000のVDAを含むカタログをサポートできるようになりました。この更新により、プロビジョニング操作と電源管理操作の両方でパフォーマンスが向上します。
Google CloudおよびAWS環境でMCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 PowerShellコマンド Reset-ProvVMDisk を使用して、MCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能は、OSディスクのリセットプロセスを自動化します。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。現在、この機能はAWS、Azure、Citrix Hypervisor、Google Cloud、VMware仮想化環境に適用できます。OSディスクをリセットするためのPowerShellコマンドの使用方法について詳しくは、「OSディスクのリセット」を参照してください。
GCPで既存のカタログおよび既存のVMのディスク関連のカスタムプロパティを変更するサポート。 以前は、GCP環境では、MCSマシンカタログを作成するときにのみカスタムプロパティを追加できました。この機能を使用すると、既存のカタログおよびカタログの既存のVMの次のディスク関連のカスタムプロパティを変更できるようになりました。
PersistOSDiskPersistWBCStorageTypeIdentityDiskStorageTypeWbcDiskStorageType
この実装により、カタログ作成後でもディスクごとに異なるストレージタイプを選択できるようになり、異なるストレージタイプに関連する価格設定のバランスを取ることができます。詳細については、「既存のカタログのディスク関連のカスタムプロパティを変更する」を参照してください。
動的セッションタイムアウトのサポートがVDAバージョン2203 LTSR CU3以降に拡張されました。シングルセッションOSデリバリーグループの場合、この機能はバージョン2206 CR以降、または2203 LTSR CU3以降のVDAに適用されるようになりました。詳細については、「動的セッションタイムアウト」を参照してください。
フル構成でのホスト接続作成エクスペリエンスの向上。リソースの場所を選択すると、接続の種類ドロップダウンリストにCitrixがサポートするすべてのハイパーバイザーとクラウドサービスが表示され、その利用可能性は以下によって異なります。
-
アクセス可能なCloud Connectorがないリソースの場所の場合、コネクタレス展開をサポートするハイパーバイザーとクラウドサービスのみが利用可能です。
-
アクセス可能なCloud Connectorがあるリソースの場所の場合、それらのコネクタにプラグインが適切にインストールされているハイパーバイザーとクラウドサービスのみが利用可能です。
詳細については、「接続の作成と管理」を参照してください。
VDAアップグレードでの追加コンポーネントの選択。VDAのアップグレード中に、アップグレードまたはインストールする追加コンポーネントを選択できるようになりました。詳細については、「VDAのアップグレード」を参照してください。
重要:
追加コンポーネント機能を使用するには、VDAアップグレードエージェントがバージョン7.34以降であることを確認してください。これはVDAインストーラーバージョン2206以降に含まれています。
フル構成で、マシンプロファイルに基づいてAzureマシンの特定の設定が事前構成されるようになりました。Azure VMをプロビジョニングする際、フル構成で、選択したマシンプロファイルに基づいて以下の設定が事前構成されるようになりました。
- ホストグループ
- ディスク暗号化セット
- アベイラビリティゾーン
- ライセンスの種類
AWSインスタンスの休止状態のサポート。 AWSインスタンスを起動し、希望どおりに設定して、休止状態にできるようになりました。休止プロセスでは、インスタンスのインメモリ状態がプライベートIPアドレスとElastic IPアドレスとともに保存されるため、中断したところから正確に再開できます。休止状態をサポートするVMの作成について詳しくは、「インスタンスの休止」を参照してください。
AWSスロットリングの最適化のサポート。 スロットリングの問題に遭遇することなく、AWSカタログ内の多数のマシンを起動および停止できるようになりました。スロットリングの問題は、AWSに送信されるリクエストの数がサーバーが処理できるリクエストの数を超えた場合に発生します。この機能は、マシンの一括起動および停止のためのAWS呼び出しの数を減らすことで効率を向上させます。また、永続カタログ内のマシンの起動および停止にかかる時間を大幅に短縮します。
Azure管理トラフィックのセキュアな環境。 以前は、Azureエンドポイントが環境内のリソースと対話するためにパブリックインターネットに依存していました。その結果、パブリックインターネットにアクセスされるため、セキュリティ上の懸念が生じていました。この機能により、MCSはネットワークトラフィックを環境内のCitrix Cloud Connector経由でルーティングできるようになります。これにより、すべてのAzure管理トラフィックが独自の環境から発信されるため、環境が安全になります。これを行うには、CustomPropertiesにProxyHypervisorTrafficThroughConnectorを追加します。詳しくは、「Azure管理トラフィックのセキュアな環境を作成する」を参照してください。
カスタムプロパティを設定した後、Azure管理ディスクへのプライベートディスクアクセスを可能にするAzureポリシーを構成できます。
Azure Monitor Agentを使用したカタログVMのプロビジョニングのサポート。 Azure Monitor Agent(AMA)は、監視データを収集し、Azure Monitorに配信します。この機能により、AMAを拡張機能としてインストールしたMCSマシンカタログVM(永続的および非永続的)をプロビジョニングできます。この実装により、監視データ内のVMを一意に識別することで監視が可能になります。AMAについて詳しくは、「Azure Monitor Agentの概要」を参照してください。
現在、MCSはこの機能の機械プロファイルワークフローのみをサポートしています。AMAが有効なマシンカタログVMのプロビジョニングについて詳しくは、「Azure Monitor AgentがインストールされたカタログVMをプロビジョニングする」を参照してください。
MCSカタログの再起動スケジュールの有効化。 以前は、次回の再起動を待つか、すべてのVMの即時再起動をトリガーすることで、イメージの更新をスケジュールできました。この機能により、MCSイメージの更新を容易にするために、カタログの1回限りの再起動スケジュールを希望の日時にトリガーするように作成できるようになりました。再起動スケジュールを作成するには、BrokerCatalogRebootScheduleコマンドを使用します。詳しくは、「マスターイメージを変更する」を参照してください。
Azure Quick Deployで期限切れのクライアントシークレットを管理する。 Azure Quick Deployでは、クライアントシークレットの期限切れに関するアラートで常に最新情報を入手し、簡単に更新してAzureリソースへの継続的なアクセスを確保できるようになりました。詳しくは、「期限切れのクライアントシークレットを更新する」を参照してください。
2023年5月
新機能と機能強化
検索機能の強化。 この機能は、フィルターの視覚効果と操作性を向上させ、より良い検索エクスペリエンスを提供します。詳しくは、「完全な構成管理インターフェイスで検索を使用する」を参照してください。
ユーザーレイヤーにリダイレクトされないディレクトリパスを定義できる新しいユーザー除外ポリシー。 ユーザー除外はユーザーパーソナライゼーションレイヤー(UPL)に適用されますが、セッションホストには適用されません。Logoff.txtには、すべてのアクティブなユーザー除外が含まれるようになりました。詳しくは、「ユーザーパーソナライゼーションレイヤー」を参照してください。
MCSマシンカタログに追加された新しいVMのハードウェアバージョン更新のサポート。 VMware環境では、マシンプロファイルソースを使用して、既存のMCSマシンカタログに新しく追加されたVMのハードウェアバージョンを更新できるようになりました。カタログに追加されたVMのハードウェアバージョンを更新するために、新しいマシンカタログを作成する必要はありません。この機能を使用するには、マシンプロファイルワークフローを使用する必要があります。
AWS VMインスタンスのフィルタリングのサポート。 以前は、AWS VMインスタンスをマシンプロファイル入力として使用してMCSマシンカタログを作成すると、無効なマシンプロファイル入力が原因でカタログが正しく作成または機能しないことがありました。この機能により、有効なマシンプロファイルVMとして使用できるAWS VMインスタンスを一覧表示できるようになりました。これを行うには、Get-HypInventoryItemコマンドを使用します。詳しくは、「VMインスタンスのフィルタリング」を参照してください。
Azure環境で、マシンプロファイルに基づかないマシンカタログをマシンプロファイルベースのマシンカタログに変換するサポート。 Azure環境では、VMまたはテンプレート仕様をマシンプロファイルの入力として使用して、マシンプロファイルに基づかないマシンカタログをマシンプロファイルベースのマシンカタログに変換できるようになりました。既存のVMとカタログに追加された新しいVMは、明示的なカスタムプロパティによって上書きされない限り、マシンプロファイルからプロパティ値を取得します。詳細については、「マシンプロファイルに基づかないマシンカタログをマシンプロファイルベースのマシンカタログに変換する」を参照してください。
Azure環境でマネージドディスクの二重暗号化をサポート。 Azure環境では、二重暗号化を使用してMCSマシンカタログを作成できるようになりました。二重暗号化とは、プラットフォーム側暗号化(デフォルト)と顧客管理型暗号化(CMEK)のことです。したがって、暗号化アルゴリズム、実装、または侵害されたキーに関連するリスクを懸念する高セキュリティに敏感な顧客は、この二重暗号化を選択できます。永続的なOSディスクとデータディスク、スナップショット、およびイメージはすべて、二重暗号化によって保存時に暗号化されます。詳細については、「マネージドディスクの二重暗号化」を参照してください。
VMwareでのマシンプロファイルのサポート。 VMware環境では、マシンプロファイルを使用してMCSマシンカタログを作成できるようになりました。マシンプロファイルの入力元はVMwareテンプレートです。マシンプロファイルは、VMwareテンプレートからハードウェアプロパティをキャプチャし、カタログ内の新しくプロビジョニングされたVMに適用します。詳細については、「マシンプロファイルを使用してマシンカタログを作成する」を参照してください。
AzureおよびCitrix HypervisorでMCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 PowerShellコマンドReset-ProvVMDiskを使用して、MCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能により、OSディスクのリセットプロセスが自動化されます。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。現在、この機能はAzure、Citrix Hypervisor、およびVMware仮想化環境に適用されます。OSディスクをリセットするためのPowerShellコマンドの使用方法の詳細については、「OSディスクのリセット」を参照してください。
ホスト接続作成エクスペリエンスの向上。 ホスト接続の作成時に、次の情報を取得できるようになりました。
- サードパーティ製プラグインを含む、Citrixがサポートするすべてのハイパーバイザープラグインのリスト
- ハイパーバイザープラグインの可用性。可用性ステータスがfalseの場合、Cloud Connectorがインストールされていないことが考えられます
この機能は、リソースの場所を正しく設定し、ホスト接続を作成するのに役立ちます。詳細については、「ステップ1. 接続」を参照してください。
ポリシーノードのユーザーエクスペリエンスの改善。 ユーザーエクスペリエンスを向上させ、ポリシー管理をより効率的にするために、Full Configuration > Policiesノードに以下の改善を実装しました。
-
ポリシーの作成およびテンプレートの作成アクションの新しいUIデザイン:
- ポリシー設定の展開可能なフォルダービュー。設定の選択ページでは、すべての設定が展開可能なツリービューでカテゴリ別に表示され、設定を見つけやすくなっています。
- 選択ボタンを使用する代わりに、チェックボックスをクリックするだけで設定を選択できます。
- レガシー設定はデフォルトで非表示になり、最も関連性の高い設定のみが表示されます。レガシー設定が必要な場合は、レガシー設定を含めるを選択します。
- ブール設定の横にアクションボタンが追加され、設定リストで直接その値を変更できるようになりました。
-
ポリシーの編集アクションの新しいUIデザイン:
- ナビゲーションメニューが順序なしリストに更新されました。リスト内の各項目には、そのページに保存ボタンが含まれるようになりました。この新しいデザインにより、ナビゲーションメニューのすべての項目を移動することなく、項目に加えられた変更を保存できます。これらの改善により、ポリシー管理がより効率的かつ合理化されます。
- ナビゲーション項目の横に赤い点が表示され、設定エラーを示します。
-
ドラッグしてポリシーの優先順位を変更します。優先順位リストで、ポリシーを目的の位置にドラッグすることで、そのポリシーの優先順位を変更できるようになりました。
AutoScaleの強制ユーザーログオフを無効にする新しいオプション。 AutoScaleの管理 > ユーザーログオフ通知ページで、新しいオプション通知も強制ログオフも行わないが利用可能になりました。このオプションを選択すると、Autoscaleはドレイン状態のマシンからユーザーを強制的にログオフさせることも、ユーザーにログオフして別のマシンにログオンするよう通知することもありません。詳細については、「ユーザーログオフ通知」を参照してください。
Windows 365 Cloud PCを再起動する機能。 Citrix DaaSを使用して、Windows 365 Cloud PCを再起動できるようになりました。
セッションの詳細。 完全な構成 > 検索 > セッションでセッションを表示すると、セッションビュー(下部ペイン)に、クライアントの問題のトラブルシューティングと特定に役立つセッションの詳細が追加されるようになりました。
- 再接続時間。 セッションが切断された後に再接続された時刻。
- クライアントプラットフォーム。 セッションの起動に使用されたプラットフォーム。
- クライアントバージョン。 セッションの起動に使用されたクライアントプラットフォームのバージョン。
- リモートホストIP。 Citrix WorkspaceがホストされているリモートホストのIPアドレス。
VMのAzure ADセキュリティグループの名前変更のサポート。 Citrix DaaSを介してAzure ADセキュリティグループに追加されたVMの場合、完全な構成 > マシンカタログの編集を使用してセキュリティグループの名前を変更できるようになりました。名前変更は、変更を保存した後に適用されます。
マシンアカウントのデフォルトドメイン選択。 カタログを作成する際、リソース(接続)が存在するドメインが、マシンアカウントのデフォルトとして選択されます。
VMが参加するAzure AD割り当て済みセキュリティグループを表示する機能。 完全な構成で、Azure Active Directoryに参加しているVMを作成する際に、割り当て済みセキュリティグループにメンバーとして参加するというオプションが利用可能になり、VMが存在するAzure ADセキュリティグループを割り当て済みセキュリティグループに追加できるようになりました。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
接続のネットワーク変更のサポート。フル構成で、接続のネットワークを変更できるようになりました。使用中のネットワークは、接続から関連付けを解除できません。詳細については、「ネットワークの編集」を参照してください。
Azure環境でタグを削除する機能。以前は、Remove-ProvVMおよびRemove-ProvScheme PowerShellコマンドとForgetVMパラメーターを使用して、CitrixデータベースからVMとマシンカタログを削除していました。しかし、これらのコマンドはリソースからタグを削除しませんでした。すべてのリソースから完全に削除されなかったVMとマシンカタログを個別に管理する必要がありました。この機能を使用すると、次のことができます。
-
Remove-ProvVMとForgetVMパラメーターを使用して、単一のVMまたはマシンカタログからのVMのリストから、リソースに作成されたVMとタグを削除します。 -
Remove-ProvSchemeとForgetVMパラメーターを使用して、Citrixデータベースからマシンカタログを削除し、マシンカタログ全体のリソースに作成されたタグを削除します。
この実装は、MCSによって作成されたものの、MCSによって使用されなくなった孤立したリソースを特定するのに役立ちます。
この機能は、永続VMにのみ適用されます。詳細については、「タグの削除」を参照してください。
失敗したマシンアラート。モニターのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の失敗したマシンの割合に基づいた新しいアラート「失敗したマシン(%)」が追加されました。新しいアラート条件により、デリバリーグループ内の失敗したマシンの割合としてアラートしきい値を構成できます。詳細については、アラート記事の「失敗したマシン」セクションを参照してください。
2023年4月
新機能と機能強化
Image Portability ServiceでCitrix Provisioningを使用して特定のクラウドプラットフォームで公開する。 Image Portability Serviceを使用してAWS、Azure、Google Cloudで公開するための特定のワークフローが利用可能になりました。さらに、Azureとネットワークに必要な権限が更新されました。詳細については、「ワークロードをパブリッククラウドに移行する」を参照してください。
マシンがメンテナンスモードになっている理由を特定するサポート。以前は、マシンがメンテナンスモードになっている理由を特定するにはPowerShellしか選択肢がありませんでした。フル構成で、次の方法でこれを実現できるようになりました。
- 検索を使用してマシンを特定します。
- 下部ペインの詳細タブでメンテナンスの理由を確認します。または、メンテナンスモード列にカーソルを合わせます。次の情報が表示されることがあります。
- 管理者による: 管理者によってメンテナンスモードに設定されました。
- 最大登録失敗数: マシンが許可された最大登録試行回数を超えたため、メンテナンスモードに設定されました。
また、フィルター Maintenance Reason が利用可能になりました。これを使用して、ターゲットマシンを識別できます。
この機能は、管理者がメンテナンスモードのマシンの問題をトラブルシューティングするのに役立ちます。
変数を使用して、ユーザーがログオフするまでの残り時間を通知する。ユーザーのログオフを強制する場合、通知メッセージで指定された時間を示す変数として %s% または %m% を使用できるようになりました。時間を秒単位で表すには %s% を使用します。時間を分単位で表すには %m% を使用します。詳細については、「ユーザーログオフ通知」を参照してください。
ストレージタイプの変更失敗時の電源オン動作のカスタマイズのサポート。電源オン時に、Azureでの障害により、管理対象ディスクのストレージタイプが目的のタイプに変更できない場合があります。以前は、これらのシナリオでは、VMはオフのままで、障害メッセージが送信されていました。この機能を使用すると、ストレージが構成されたタイプに復元できない場合でもVMの電源をオンにするか、VMの電源をオフのままにするかを選択できます。詳細については、「ストレージタイプの変更失敗時の電源オン動作のカスタマイズ」を参照してください。
MAKアクティベーションのサポート。Multiple Activation Key (MAK) を介してアクティブ化されたVMを使用して、永続的および非永続的なマシンカタログをプロビジョニングできるようになりました。この機能により、MCSはプロビジョニングされたVMとも通信できるようになりました。この実装は、アクティベーションカウントを失うことなくWindowsシステムをアクティブ化するのに役立ちます。詳細については、「ボリュームライセンスのアクティベーション」を参照してください。
ホストでのAzureディスク暗号化のサポート。この機能により、ホストでの暗号化機能を備えたMCSマシンカタログを作成できるようになりました。現在、MCSはこの機能に対してマシンプロファイルワークフローのみをサポートしています。マシンプロファイルの入力としてVMまたはテンプレート仕様を使用できます。詳細については、「ホストでのAzureディスク暗号化」を参照してください。
このタイプの暗号化では、VMをホストするサーバーがデータを暗号化し、その後、暗号化されたデータがAzureストレージサーバーを介して流れます。したがって、この暗号化方法はデータをエンドツーエンドで暗号化します。詳細については、「ホストでの暗号化 - VMデータのエンドツーエンド暗号化」を参照してください。
マシンプロファイルの入力としてのGCPインスタンステンプレートのサポート。この機能により、GCPインスタンステンプレートをマシンプロファイルの入力として選択できるようになりました。インスタンステンプレートはGCPの軽量リソースであるため、非常に費用対効果が高いです。これを行うには、PowerShellコマンドを使用します。GCPインスタンステンプレートを選択してマシンカタログを作成および更新するためのPowerShellコマンドの使用方法の詳細については、「インスタンステンプレートとしてマシンプロファイルを持つマシンカタログの作成」を参照してください。
Azure AD動的セキュリティグループ名の変更のサポート。AzureポータルからAzure AD動的セキュリティグループ名を変更または削除できます。この操作により、Azure AD動的セキュリティグループ名がマシンカタログに関連付けられている動的セキュリティグループと同期しなくなる可能性があります。この機能により、マシンカタログに関連付けられているAzure AD動的セキュリティグループ名を変更できるようになりました。
この変更により、Azure AD IDプールオブジェクトに保存されているAzure AD動的セキュリティグループ情報が、Azureポータルに保存されている情報と一貫性を持つようになります。詳細については、「Azure AD動的セキュリティグループ名の変更」を参照してください。
GCPで必要な権限が追加されました。以下を実行するために必要な権限が追加されました。
- ホスト接続の作成
- VMの電源管理の実行
- カタログのプロビジョニング
詳細については、「GCPの権限について」を参照してください。
資格情報の処理。セキュリティ強化のため、デフォルトでは、VDA と同じドメインに属していないユーザーの資格情報はクラウドに転送されません。以下のすべての条件が満たされると、ログイン試行は失敗します。
- ユーザーが VDA とは異なるドメインにいる
- ドメイン間に信頼関係がない
- StoreFront が VDA と同じドメインにインストールされている
以前は、これらの条件下では、ユーザーは StoreFront に対して認証できませんでした。そのため、Cloud Connector はユーザー資格情報をクラウドに転送し、そのユーザーの認証要求を正しい宛先にルーティングしていました。この動作は、必要に応じて引き続き構成できます。詳しくは、DaaS PowerShell SDK の Set-Brokersite の CredentialForwardingToCloudAllowed パラメーターを参照してください。
2023 年 3 月
新機能と機能強化
管理者の役割とスコープの構成のサポート。Citrix Cloud は、管理者のアクセスを構成する際に、より高度な柔軟性とカスタマイズをサポートするようになりました。以前は、定義済みの役割とスコープのペアしか選択できませんでした。この機能強化により、役割を選択し、それを任意のスコープとペアにすることができます。
詳しくは、「管理者のカスタムアクセスを構成する」を参照してください。
既存の割り当て済みセキュリティグループの下に動的セキュリティグループを作成するサポート。以前は、マシンカタログ用に Azure AD 動的セキュリティグループを作成できました。この機能により、既存の Azure AD 割り当て済みセキュリティグループの下に Azure AD 動的セキュリティグループを追加することもできます。次のことができます。
- セキュリティグループ情報を取得します。
- オンプレミス AD サーバーから同期されたすべての Azure AD 割り当て済みセキュリティグループ、または Azure AD ロールを割り当てることができる割り当て済みセキュリティグループを取得します。
- すべての Azure AD 動的セキュリティグループを取得します。
- Azure AD 動的セキュリティグループを Azure AD 割り当て済みグループのメンバーとして追加します。
- マシンカタログとともに Azure AD 動的セキュリティグループが削除されたときに、Azure AD 動的セキュリティグループと Azure AD 割り当て済みセキュリティグループ間のメンバーシップを削除します。
詳細については、既存のAzure AD割り当て済みセキュリティグループの下にAzure AD動的セキュリティグループを作成するを参照してください。
Azure AD参加済みVMのAzure AD動的セキュリティグループのサポート。Citrixは、MCSマシンカタログの作成時に、カタログの動的セキュリティグループをサポートするようになりました。動的セキュリティグループのルールは、マシンカタログの命名規則に基づいて、カタログ内のVMを動的セキュリティグループに配置します。これは、Azure Active Directory (Azure AD) によってVMを管理したい場合に役立ちます。また、条件付きアクセスポリシーを適用したり、Azure AD動的セキュリティグループでVMをフィルタリングしてIntuneからアプリを配布したりする場合にも役立ちます。カタログを削除すると、動的セキュリティグループも削除されます。詳細については、Azure Active Directory動的セキュリティグループを参照してください。
動的セキュリティグループの使用に関するライセンス要件の詳細については、MicrosoftドキュメントAzure Active Directoryで動的グループを作成または更新するを参照してください。
完全構成によるAzure ADセキュリティグループへのVMの追加のサポート。 Azure AD参加済みVMを作成する際に、Azure ADセキュリティグループというオプションが利用できるようになりました。このオプションを使用すると、VMの命名規則に基づいて、VMをAzure ADセキュリティグループに追加できます。詳細については、Microsoft Azureカタログを作成するを参照してください。
Azure環境で既存のVMのストレージタイプをシャットダウン時に下位層に変更するサポート。 Azure環境では、VMがシャットダウンされたときに既存のVMのストレージタイプを下位層に変更することで、ストレージコストを節約できるようになりました。これを行うには、StorageTypeAtShutdownカスタムプロパティを使用します。詳細については、シャットダウン時に既存のVMのストレージタイプを下位層に変更するを参照してください。
仮想マシンの作成時にセキュリティ識別子を許可するサポート。 以前は、プロビジョニングスキームで指定された構成で新しい仮想マシンを作成する際に、セキュリティ識別子 (ADAccountSid) をNewProvVMコマンドに追加できませんでした。この機能により、新しい仮想マシンを作成する際に、マシンを一意に識別するためにパラメータADAccountSidを追加できるようになりました。詳細については、仮想マシンの作成時にSIDを追加するを参照してください。
MCSカタログに関連する警告を取得する機能。 以前は、マシンカタログに問題があることを示す情報は得られませんでした。この機能により、MCSカタログの問題を理解し、それらの問題を修正するための警告を取得できるようになりました。
警告はエラーとは異なり、開始されたプロビジョニングタスクが失敗する原因にはなりません。
警告を取得するには、PowerShellコマンドを使用します。詳細については、カタログに関連付けられた警告を取得するを参照してください。
接続用の共有テナント。接続のサブスクリプションとAzure Compute Galleryを共有するテナントとサブスクリプションを追加できるようになりました。その結果、カタログを作成または更新する際に、それらのテナントとサブスクリプションから共有イメージを選択できます。詳細については、接続設定を編集するを参照してください。
AzureカタログのOSタイプの変更サポートを削除。 カタログイメージを変更する場合、使用中のイメージと同じOSタイプのイメージのみが表示されます。この機能強化により、Citrix DaaSは、カタログ作成後にAzureカタログのOSタイプを変更すること(Windows OSタイプからLinuxへの変更、またはその逆など)をサポートしなくなりました。
2023年2月
新機能と機能強化
異なるAzureテナント間でのイメージ共有のサポート。 以前は、Azure環境では、Azure Compute Galleryを使用して共有サブスクリプションとのみイメージを共有できました。この機能により、異なるテナントの異なる共有サブスクリプションに属するAzure Compute Gallery内のイメージを選択して、MCSカタログを作成および更新できるようになりました。詳細については、Azureテナント間でのイメージ共有を参照してください。
ポリシーモデリング。ポリシーモデリング機能が一般提供されるようになりました。計画およびテスト目的でポリシーをシミュレートできます。詳細については、ポリシーモデリングウィザードを使用するを参照してください。
プレビュー機能をオンまたはオフにする機能。Full Configuration > Home で、Citrix Cloudの管理者としてフルアクセス権を持つ場合、Citrixに連絡することなくプレビュー機能をオンまたはオフにできるようになりました。詳しくは、「Full Configurationインターフェイスのホームページ」を参照してください。
ユーザー名でセッション診断を検索。この機能により、トランザクションIDがない場合でも、ユーザー名からセッション起動診断を使用できるようになります。この機能は、エンドユーザーがトランザクションIDをキャプチャしていない場合に、ヘルプデスク管理者が失敗したセッションをトリアージするのに特に役立ちます。 ユーザー名を検索し、過去48時間以内にユーザーが起動しようとして失敗したセッションのリストからトリアージするセッションを選択できます。セッション起動診断ページには、失敗したセッションの詳細が表示されます。障害が発生した正確なコンポーネントとステージがリストされます。詳しくは、「セッション起動診断」の記事を参照してください。
Secure Private AccessでセキュアなWebアプリとSaaSアプリを展開。Full Configuration > Applications > Applicationsタブに、新しいオプションAdd Web/SaaS Applicationsがアクションバーに表示されるようになりました。このオプションを使用すると、Secure Private AccessでセキュアなWebアプリとSaaSアプリを展開できます。Citrix Secure Private Accessは、リモートユーザーがゼロトラストのアプローチを使用してWeb、SaaS、およびクライアントサーバーベースのアプリにアクセスするための簡単で柔軟な方法を提供します。これにより、WebおよびSaaSアプリへのシングルサインオンが可能になり、ウォーターマークやコピー/ペースト制御などのきめ細かなセキュリティ制御が提供されます。Citrix Secure Private Accessを使用すると、すべての仮想化アプリと非仮想化アプリを1か所にまとめ、ユーザーエクスペリエンスを向上させることができます。「Citrix Secure Private Access」を参照してください。
特定の期間のログコンテンツをフィルター。Full Configuration > Logging > Eventsの時間期間リストに、新しいオプションCustomが追加されました。これを使用して、検索をフィルターするイベントの期間を指定します。詳しくは、「構成ログ」を参照してください。
Autoscaleの更新。Control when Autoscale starts powering on tagged machinesオプションを更新し、理解しやすくしました。このオプションは、タグ付けされていないマシンの残りの容量の割合に基づいて、Autoscaleがタグ付けされたマシンの電源をオンにし始めるタイミングを制御します。この割合がしきい値(デフォルトは10%)を下回ると、Autoscaleはタグ付けされたマシンの電源をオンにし始めます。この割合がしきい値を超えると、Autoscaleは電源オフモードになります。詳しくは、「タグ付けされたマシンの自動スケーリング(クラウドバースト)」を参照してください。
アプリ保護ポリシー。デリバリーグループの作成または編集時に、アプリ保護を有効にできるようになりました。この機能は、クライアントセッションに対してキーロギング防止および画面キャプチャ防止機能を提供します。詳しくは、「デリバリーグループの作成」および「デリバリーグループの管理」を参照してください。
AMD GPUでリアルタイムGPU使用率が利用可能に。MonitorでAMD Radeon Instinct MI25 GPUおよびAMD EPYC 7V12 (Rome) CPUのGPU使用率を確認できるようになりました。MonitorはすでにNVIDIA Tesla M60 GPUをサポートしています。GPU使用率は、GPU、GPUメモリ、エンコーダー、デコーダーのリアルタイム使用率をグラフで表示し、マルチセッションおよびシングルセッションOS VDAでのGPU関連の問題をトラブルシューティングします。AMD GPU使用率グラフは、64ビットWindowsおよびCitrix Virtual Apps and Desktops 7 2212以降を実行しているVDAでのみ利用可能です。詳しくは、「GPU使用率」を参照してください。
Azureでの構成更新のスケジュール設定のサポート。Azure環境では、PowerShellコマンドSchedule-ProvVMUpdateを使用して、既存のMCSプロビジョニング済みマシンの構成更新のタイムスロットをスケジュールできるようになりました。スケジュールされたタイムスロット中の電源オンまたは再起動により、スケジュールされたプロビジョニングスキームの更新がマシンに適用されます。また、Cancel-ProvVMUpdateを使用して、スケジュールされた時刻より前に構成更新をキャンセルすることもできます。
以下の構成更新をスケジュールおよびキャンセルできます。
- 単一または複数のVM
- カタログ全体
詳しくは、「構成更新のスケジュール」を参照してください。
Google Cloud MarketplaceからCitrix Readyイメージを直接使用するサポート。Google Cloud MarketplaceでCitrixが提供するイメージを参照および選択して、MCSカタログを作成できるようになりました。現在、MCSはこの機能に対してマシンプロファイルワークフローのみをサポートしています。詳しくは、「Google Cloud Marketplace」を参照してください。
SCVMMホスト接続でのホストグループスコープの制限。以前は、SCVMMへのホスト接続には、管理者が単一のトップレベルホストグループを設定する必要がありました。これは、管理者が単一のトップレベルホストグループの下にあるすべてのホストグループ、クラスター、またはホストに可視性を持っていたことを意味します。この機能により、単一のSCVMMが異なるデータセンターの複数のクラスターを管理する大規模な展開において、管理者のホストグループスコープを制限できるようになりました。これを行うには、Microsoft System Center Virtual Machine Manager (VMM) コンソールの委任管理者ロールを使用して、管理者がアクセスする必要があるホストグループを選択します。詳しくは、「ハイパーバイザーのインストールと構成」を参照してください。
Azureでのゾーン冗長ストレージのサポート。以前は、MCSはローカル冗長ストレージのみを提供していました。この機能により、Azureでゾーン冗長ストレージがオプションとして利用できるようになり、使用したい冗長性の種類に応じてストレージの種類を選択できます。ゾーン冗長ストレージは、Azureマネージドディスクを複数の可用性ゾーンにレプリケートするため、1つのゾーンでの障害から他のゾーンの冗長性を利用して回復できます。詳しくは、「ゾーン冗長ストレージの有効化」を参照してください。
2023年1月
新機能および強化された機能
VMシャットダウン時にストレージディスクをStandard HDDにダウングレードするオプション。Azureカタログを作成または更新する際、ディスク設定ページに新しいオプション「ストレージコスト削減を有効にする」が追加されました。このオプションは、VMシャットダウン時にストレージディスクとライトバックキャッシュディスクをStandard HDDにダウングレードすることで、ストレージコストを削減します。VMは再起動時に元の設定に戻ります。詳しくは、「Microsoft Azureカタログの作成」を参照してください。
Full Configurationでのセッションローミング構成のサポート。以前は、アプリケーションとデスクトップのセッションローミングを構成するにはPowerShellしか選択肢がありませんでした。現在は、Full Configurationで構成できます。詳しくは、「デリバリーグループの管理」を参照してください。
実際の意味に合わせて一部のアクション名を変更しました。 Full Configuration > マシンカタログおよびFull Configuration > デリバリーグループで、以下のアクション名を変更しました。これらのアクションを実行するワークフローは変更されていません。
- マシンの更新をマスターイメージの変更に名称変更
- マシンのロールバックの更新をマスターイメージのロールバックに名称変更
- カタログのアップグレードを機能レベルの変更に名称変更
- デリバリーグループのアップグレードを機能レベルの変更に名称変更
- カタログのアップグレードの取り消しを機能レベルの変更の取り消しに名称変更
- デリバリーグループのアップグレードの取り消しを機能レベルの変更の取り消しに名称変更
フォルダーを使用したアプリケーショングループの整理のサポート。 入れ子になったフォルダーを作成してアプリケーショングループを整理し、簡単にアクセスできるようになりました。詳しくは、「フォルダーを使用したアプリケーショングループの整理」を参照してください。
デリバリーグループの制限の強化。以前は、デリバリーグループのアプリまたはデスクトップの使用を制限する場合、デリバリーグループ内でそれらを使用できるユーザーとユーザーグループのみを指定できました。現在は、ブロックしたいユーザーとユーザーグループも追加できます。この機能強化は、ユーザーのグループを許可リストに追加し、同時に許可リスト内のユーザーのサブセットをブロックしたい場合に役立ちます。詳しくは、「デリバリーグループの作成」を参照してください。
MonitorからCitrix Analytics for Performance™ - セッション詳細にアクセス。Citrix Analytics for Performanceのセッション詳細ページがMonitorに統合されました。Monitorのセッションページでセッションタイムラインの表示をクリックすると、Monitor内でCitrix Analytics for Performanceのセッション詳細ページを表示できます。これには、有効なCitrix Analytics for Performanceの資格が必要です。セッション詳細は、Citrix Analytics for PerformanceでExcellent、Fair、またはPoorに分類されたセッションで利用できます。
セッションのセッションエクスペリエンスの傾向を過去3日間まで、およびそのエクスペリエンスに寄与する要因とともに表示できます。この情報は、セッションエクスペリエンスに関連する問題のトラブルシューティング時にヘルプデスク管理者が使用する、Monitorで利用可能なライブデータを補完します。
詳細については、(/ja-jp/citrix-daas/monitor/site-analytics.html#application-analytics)の記事を参照してください。
非永続VMは、フル構成でVMまたはそのマシンカタログを削除すると、ハイパーバイザーまたはクラウドサービスから削除されます。 ハイパーバイザーまたはクラウドサービスにVMを保持するオプションは、永続VMでのみ利用できるようになりました。詳細については、(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage.html)を参照してください。
2022年12月
新機能と機能強化
Azure AD参加済み、ハイブリッドAzure AD参加済み、およびMicrosoft Intune対応カタログをAzure AD参加済みマスターVMで作成するためのサポート。 Azure AD参加済み、ハイブリッドAzure AD参加済み、およびドメイン非参加のマスターVMを使用して、Azure AD参加済み、ハイブリッドAzure AD参加済み、およびMicrosoft Intune対応カタログを作成できるようになりました。Microsoft IntuneでマスターVMを管理する場合は、VDAバージョン2212以降を使用し、マシンカタログの作成または更新時にイメージ準備をスキップしないでください。
マシンIDの詳細については、(/ja-jp/citrix-daas/install-configure/machine-identities/azure-active-directory-joined.html)、(/ja-jp/citrix-daas/install-configure/machine-identities/microsoft-intune.html)、および(/ja-jp/citrix-daas/install-configure/machine-identities/hybrid-azure-active-directory-joined.html)を参照してください。
ハイパーバイザーにアクセスせずにVMオブジェクトを削除するためのMCSでのサポート。 ハイパーバイザーにアクセスすることなく、MCSでVMオブジェクトを削除できるようになりました。VMまたはプロビジョニングスキームを削除する際、MCSはリソースが追跡または識別されなくなるようにタグを削除する必要があります。以前は、ハイパーバイザーにアクセスできない場合、タグ削除の失敗は無視されていました。この機能により、Remove-ProvVMコマンドを使用しているときにハイパーバイザーにアクセスできない場合、タグの削除は失敗しますが、PurgeDBOnlyオプションを使用することで、データベースからVMリソースオブジェクトを削除できます。詳細については、(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage.html#delete-machines-without-hypervisor-access)を参照してください。
2022年11月
新機能と機能強化
MSIXおよびMSIX app attachアプリの配信のサポート。 フル構成 > アプリパッケージで、MSIXおよびMSIX app attachパッケージアプリをCitrix Cloudにアップロードし、ユーザーに配信できるようになりました。詳細については、(/ja-jp/citrix-daas/manage-deployment/applications-manage/app-packages)を参照してください。
サポートされていないVDAバージョンと機能レベルのプロンプト。 フル構成インターフェイスは、サポートされていないVDAバージョンと機能レベルについて警告するようになりました。潜在的な問題を回避するには:
- マシンがサポートされていないVDAバージョンを実行している場合、サポートされているバージョンにアップグレードするよう求められます。
- カタログまたはデリバリーグループの機能レベルがサポートされていない場合、より高いレベルに設定するよう求められます。
ヒント:
VDAは、Citrix Virtual Apps and Desktops の CR および LTSR ライフサイクルの対象となります。
カタログ作成に拡張されたマスターイメージの注釈機能。 Full ConfigurationでMCSカタログを作成する際、そのマスターイメージに注釈を付けられるようになりました。詳細については、「マスターイメージ」を参照してください。
Full Configurationを介したデスクトップ割り当てデータのエクスポートのサポート。 シングルセッションOSデリバリーグループのデスクトップ割り当てを表示する際、監査目的で割り当てデータをCSVファイルにエクスポートできるようになりました。これを行うには、Full Configuration > Delivery Groupsで該当するデリバリーグループを選択し、Desktopsタブに移動して、タブの左上隅にあるExportをクリックします。
すべてのアプリケーションとアプリケーションフォルダーのタブが1つに統合されました。 Full Configuration > Applicationsで、All ApplicationsタブとApplication FoldersタブがApplicationsという1つのタブに統合されました。この変更により、Full Configurationノード全体でフォルダービュー管理のユーザーエクスペリエンスが統一されます。
Azure環境でVMがシャットダウンされたときにストレージタイプを下位層に変更するサポート。 Azure環境では、VMをシャットダウンするときに、マネージドディスクのストレージタイプを下位層に切り替えることで、ストレージコストを節約できるようになりました。これを行うには、StorageTypeAtShutdownカスタムプロパティを使用します。VMをシャットダウンすると、ディスクのストレージタイプは下位層(StorageTypeAtShutdownカスタムプロパティで指定)に変更されます。VMの電源をオンにすると、ストレージタイプは元のストレージタイプ(StorageTypeまたはWBCDiskStorageTypeカスタムプロパティで指定)に戻ります。詳細については、「VMがシャットダウンされたときにストレージタイプを下位層に変更する」を参照してください。
フィルタービューの更新。 Monitorのフィルターページが更新され、フィルターの視覚化とアクセシビリティを向上させるために、保存済みフィルターとデフォルトフィルターのリストが個別に含まれるようになりました。マシン、セッション、接続、またはアプリケーションインスタンスの中からビューを選択できます。次に、保存済みフィルターまたはデフォルトフィルターのリストからフィルターを選択して、フィルター処理されたデータのリストを表示できます。ドロップダウンリストを使用して、フィルター条件を絞り込んだり、既存の条件を編集したりできます。フィルターは保存済みフィルターリストに保存できます。詳細については、「フィルター」の記事を参照してください。
MCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 VMware仮想化環境では、PowerShellコマンドReset-ProvVMDiskを使用して、MCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能により、OSディスクのリセットプロセスが自動化されます。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。
OSディスクをリセットするためのPowerShellコマンドの使用方法の詳細については、「OSディスクのリセット」を参照してください。
Azure環境におけるMCSプロビジョニング済みマシンのマシンプロファイルおよび追加のカスタムプロパティの更新のサポート。 以前は、Azure環境では、Request-ProvVMUpdateを使用してMCSプロビジョニング済みマシンのServiceOfferingカスタムプロパティを更新できました。現在では、マシンプロファイルと以下のカスタムプロパティも更新できます。
StorageTypeWBCDiskStorageTypeIdentityDiskStorageTypeLicenseTypeDedicatedHostGroupIdPersistWBCPersistOsDiskPersistVm
詳細については、Update provisioned machines to current provisioning scheme stateを参照してください。
GCPでのマシンプロファイルのサポート。Google Cloud Platform (GCP) 環境でMachine Creation Services (MCS) を使用してマシンをプロビジョニングするカタログを作成する際、仮想マシンからハードウェアプロパティを取得し、それらをカタログ内の新しくプロビジョニングされたVMに適用するために、マシンプロファイルを使用できるようになりました。MachineProfileパラメータが使用されていない場合、ハードウェアプロパティはマスターイメージVMまたはスナップショットから取得されます。
マシンプロファイルは、LinuxとWindowsの両方のオペレーティングシステムで動作します。
マシンプロファイルを使用してマシンカタログを作成する方法については、Create a machine catalog using a machine profileを参照してください。
GCP環境でのMCSプロビジョニング済みマシンの更新のサポート。GCP環境では、Set-ProvSchemeはテンプレート(プロビジョニングスキーム)を変更し、既存のマシンには影響しません。PowerShellコマンドRequest-ProvVMUpdateを使用すると、現在のプロビジョニングスキームを既存のマシン(またはマシンのセット)に適用できるようになりました。現在、GCPでは、この機能でサポートされているプロパティの更新はマシンプロファイルです。詳細については、Update provisioned machines using PowerShellを参照してください。
2022年10月
新機能と機能強化
マシンプロファイルとホストグループの同時使用のサポート。Azure Resource Managerマスターイメージを使用してカタログを作成する際、マシンプロファイルとホストグループを同時に使用できるようになりました。これは、セキュリティを向上させるために信頼できる起動を使用し、同時に専用ホストでマシンを実行したいシナリオで役立ちます。詳細については、Microsoft Azure Resource Manager virtualization environmentsを参照してください。
フォルダーを使用したデリバリーグループの整理のサポート。アクセスしやすいようにデリバリーグループを整理するためのフォルダーツリーを作成できるようになりました。詳細については、Organize delivery groups using foldersを参照してください。
フル構成によるマシンの一回限りの再起動スケジュールのサポート。デリバリーグループの再起動スケジュールを作成する際に、新しいオプション「Once」が利用可能になりました。このオプションを使用すると、デリバリーグループ内のマシンを、指定された日時で一度だけ再起動するようにスケジュールできます。詳細については、Create a restart scheduleを参照してください。
高度なプローブスケジューリング。アプリケーションおよびデスクトッププローブのスケジューリングがMonitorから改善されました。この機能を使用すると、Citrix Probe Agentを構成して、特定の曜日にプローブタスクを実行し、日中の指定された間隔で繰り返すことができます。これにより、単一のプローブタスクを、特定の時間帯および曜日に繰り返すようにスケジュールできます。適切な時間に定期的に実行されるように設定されたプローブを使用して、サイトの健全性を積極的に確認できるようになりました。この機能により、Monitorでのプローブのセットアップと管理が簡素化されます。詳細については、Application and Desktop Probingを参照してください。
2022年9月
新機能と機能強化
Remote PowerShell SDKの古いバージョンは非推奨になりました。非推奨のバージョンを使用している場合、SDKは動作を停止し、現在のバージョンをダウンロードするように促すエラーメッセージが表示されます。このような場合は、Citrix websiteから最新のRemote PowerShell SDKをダウンロードしてください。
AzureにおけるTrusted launchを使用したマシンカタログ。Azure環境では、Trusted launchが有効なマシンカタログを作成し、VMインベントリのSupportsTrustedLaunchプロパティを使用して、Trusted launchをサポートするVMサイズを特定できます。
Trusted launchは、第2世代VMのセキュリティを向上させるシームレスな方法です。Trusted launchは、高度で永続的な攻撃手法から保護します。詳細については、「Trusted launchを使用したマシンカタログ」を参照してください。
MCSによって作成されたMicrosoft System Center Virtual Machine Managerリソースの識別をサポート。タグを使用して、MCSによって作成されたMicrosoft System Center Virtual Machine Manager (SCVMM) リソースを識別できるようになりました。MCSがリソースに追加するタグの詳細については、「MCSによって作成されたリソースの識別」を参照してください。
MCSによって作成されたVMwareリソースの識別をサポート。タグを使用して、MCSによって作成されたVMwareリソースを識別できるようになりました。MCSがリソースに追加するタグの詳細については、「MCSによって作成されたリソースの識別」を参照してください。
AWS Workspaceのスロットリング最適化のサポート。AWS Workspaceで多数のマシンを起動および停止する際に、スロットリングの問題に遭遇することなく実行できるようになりました。スロットリングの問題は、AWS Workspaceに送信されるリクエストの数が、サーバーが処理できるリクエストの数を超えた場合に発生します。そのため、Citrixは現在、複数のリクエストを1つの単一のリクエストにグループ化してからAWS Workspace SDKに送信しています。
Homeでマシン数を表示する際にマシンの詳細を確認する機能。Homeで可用性状態別にマシン数を表示する際に、状態をクリックしてその状態のマシンの詳細を表示できるようになりました。詳細については、「フル構成インターフェイスのホームぺージ」を参照してください。
同じAzureテナント内の異なるサブスクリプションのイメージを使用したマシンカタログ作成のサポート。以前は、Azure環境では、マシンカタログを作成するために自分のサブスクリプション内のイメージしか選択できませんでした。この機能により、Azure Compute Gallery (旧Shared Imaged Gallery) にある、異なる共有サブスクリプションに属するイメージを選択して、MCSカタログを作成および更新できるようになりました。
カタログの作成の詳細については、「Azure Resource Managerイメージを使用したマシンカタログの作成」を参照してください。
同じテナント内の別のサービスプリンシパルとのイメージ共有については、「同じテナント内の別のサービスプリンシパルとのイメージ共有」を参照してください。
異なるサブスクリプションからイメージを選択するためのPowerShellコマンドについては、「PowerShellを使用して異なるサブスクリプションからイメージを選択する」を参照してください。
Azure Compute Galleryの詳細については、「Azure Shared Image Gallery」を参照してください。
2022年8月
新機能と機能強化
MCSによって作成されたCitrix Hypervisorリソースの識別をサポート。タグを使用して、MCSによって作成されたCitrix Hypervisorリソースを識別できるようになりました。MCSがリソースに追加するタグの詳細については、「MCSによって作成されたリソースの識別」を参照してください。
ホストグループとAzure可用性ゾーンの同時使用のサポート。Azure環境では、カスタムプロパティで指定されたAzure可用性ゾーンとホストグループのゾーンに基づいて、マシンカタログの作成が成功するかどうかを評価する事前チェックが導入されました。可用性ゾーンのカスタムプロパティがホストグループのゾーンと一致しない場合、カタログ作成は失敗します。
ホストグループは、専用ホストのコレクションを表すリソースです。専用ホストは、1つ以上の仮想マシンをホストする物理サーバーを提供するサービスです。 Azure 可用性ゾーンは、各Azureリージョン内の物理的に分離された場所であり、ローカル障害に対して耐性があります。
マシンカタログの作成が成功または失敗する可用性ゾーンとホストグループゾーンのさまざまな組み合わせの詳細については、「ホストグループとAzure可用性ゾーンの同時使用」を参照してください。
VMwareでのマシンカタログのフォルダーID更新のサポート。VMware仮想化環境では、Set-ProvSchemeのカスタムプロパティFolderIDを使用して、MCSマシンカタログのフォルダーIDを更新できるようになりました。フォルダーIDの更新後に作成されたVMは、この新しいフォルダーIDの下に作成されます。このプロパティがCustomPropertiesで指定されていない場合、VMはマスターイメージが配置されているフォルダーの下に作成されます。フォルダーIDの更新の詳細については、「マシンカタログのフォルダーIDを更新する」を参照してください。
タイムゾーンの設定。「日付と時刻」設定を使用して、インターフェイスの日付と時刻の形式を好みに合わせて構成できるようになりました。詳細については、「タイムゾーンの設定」を参照してください。
Image Portability Service (IPS) がAmazon Web Services (AWS) をサポートするようになりました。 AWSに必要な権限とコンポーネントを構成することで、IPSワークフローをAWSアカウントで使用できます。詳細については、「ワークロードをパブリッククラウドに移行する」を参照してください。
Azure環境でのイメージ準備中のページファイル設定。Azure環境では、ページファイルの場所に関する潜在的な混乱を回避できるようになりました。そのため、MCSはイメージ準備中にプロビジョニングスキームを作成する際に、ページファイルの場所を決定するようになりました。この計算は特定のルールに基づいています。エフェメラルOSディスク (EOS) やMCS I/Oなどの機能には、それぞれ独自の期待されるページファイルの場所があり、互いに排他的です。また、イメージ準備とプロビジョニングスキームの作成を分離した場合でも、MCSはページファイルの場所を正しく決定します。ページファイルの場所の詳細については、「ページファイルの場所」を参照してください。
Azure環境でのページファイル設定の更新のサポート。Azure環境でカタログを作成する際に、PowerShellコマンドを使用して、場所とサイズを含むページファイル設定を指定できるようになりました。これにより、MCSによって決定されたページファイル設定が上書きされます。これは、次のカスタムプロパティを指定してNew-ProvSchemeコマンドを実行することで実行できます。
-
PageFileDiskDriveLetterOverride: ページファイルの場所のディスクドライブ文字 -
InitialPageFileSizeInMB: 初期ページファイルサイズ (MB) -
MaxPageFileSizeInMB: 最大ページファイルサイズ (MB)
ページファイル設定の更新の詳細については、「ページファイル設定の更新」を参照してください。
ホームページの更新。「Get Started」ウィジェットのデザインが新しくなりました。ホームページのその他の更新には、次のものがあります。
- 右上隅に新しく追加された更新アイコンとヘルプアイコン。
- クリック可能なリソース数により、関連するリソースページにすばやくアクセスできます。
- 「嫌い」アイコンの機能強化。推奨事項が気に入らない場合、その推奨事項は非表示になります。推奨事項ウィジェットが気に入らない場合、そのウィジェットは非表示になります。
詳細については、「ホームページ」を参照してください。
Azure VM拡張機能の有効化のサポート。ARMテンプレート仕様をマシンプロファイルとして使用してマシンカタログを作成する場合、カタログ内のVMにAzure VM拡張機能を追加したり、サポートされている拡張機能のリストを表示したり、追加した拡張機能を削除したりできるようになりました。Azure VM拡張機能は、Azure VMでの展開後の構成および自動化タスクを提供する小さなアプリケーションです。たとえば、VMでソフトウェアのインストール、ウイルス対策保護、または内部でスクリプトを実行する機能が必要な場合は、VM拡張機能を使用できます。Azure VM拡張機能を有効にする方法の詳細については、「PowerShellを使用してAzure VM拡張機能を有効にする」を参照してください。
エフェメラルOSディスクの信頼できる起動のサポート。信頼できる起動を使用して、WindowsでエフェメラルOSディスクを使用するプロビジョニングスキームを作成できるようになりました。信頼できる起動は、第2世代VMのセキュリティを向上させるシームレスな方法です。セキュアブートや仮想化されたトラステッドプラットフォームモジュール(vTPM)など、個別に有効にできるテクノロジーを組み合わせることで、高度で永続的な攻撃手法から保護します。マシンカタログの作成の詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
2022年7月
新機能および強化された機能
シングルセッションOSマシンの動的セッションタイムアウト。動的セッションタイムアウトがシングルセッションOSマシンをサポートするようになりました。バージョン2206以降のVDAが少なくとも1つあるデリバリーグループが必要です。これらのVDAがCitrix Cloudに少なくとも1回登録されていることを確認してください。詳細については、「動的セッションタイムアウト」を参照してください。
Autoscaleでユーザーのログオフを強制せずにログオフリマインダーを送信。Autoscaleのユーザーログオフ通知(旧称ユーザーログオフの強制)に新機能が追加されました。この機能を使用すると、ユーザーにログオフを強制することなく、ログオフリマインダーを送信できます。これにより、ユーザーがセッションから強制的にログオフさせられることによって発生する可能性のあるデータ損失を防ぐことができます。詳細については、「ユーザーログオフ通知」を参照してください。
AzureでLinux VMカタログを作成する際にLinux OSライセンスの種類を設定する機能。完全な構成インターフェイスを使用して、AzureでLinux VMカタログを作成する際にLinux OSライセンスの種類を選択できるようになりました。持ち込みLinuxライセンスには、Red Hat Enterprise LinuxとSUSE Linux Enterprise Serverの2つの選択肢があります。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
完全な構成での検索エクスペリエンスの強化。検索ノードには、次の新機能と機能強化が用意されています。
- 検索結果をエクスポートする機能。検索結果をエクスポートできるようになりました。エクスポートするには、右上隅のエクスポートアイコンをクリックします。
- 新しいフィルターが利用可能。「保留中の電源アクション」フィルターが利用可能になりました。このフィルターを使用して検索を絞り込みます。
- 特定の項目に対する「含まない」検索のサポート。マシン名やタグなどの項目で、「含まない」検索条件がサポートされるようになりました。
- フィルターを追加する際のオブジェクト検索のサポート。次のオブジェクトのフィルターを追加する際に、それらを検索できるようになりました:接続、マシンカタログ、デリバリーグループ、アプリケーショングループ、タグ。
詳細については、「完全な構成管理インターフェイスで検索を使用する」を参照してください。
VMware Storage Profilesのサポート。vSANデータストア上のマスターイメージを使用してマシンカタログを作成する場合、RAID-1やRAID-5情報などのストレージポリシーをマスターイメージから作成されたターゲットデバイスにコピーできるようになりました。既存のカタログの場合、カタログを更新してもストレージポリシーは変更されません。
RestrictedKrbHost SPN登録のサポート。 すべてのCitrix MCSで作成されたコンピューターアカウントは、現在RestrictedKrbHostサービスプリンシパル名 (SPN) で登録されています。これにより、MCSがコンピューターアカウントを作成した後で、SPNを登録するためにsetspnコマンドを実行する必要がなくなります。
Microsoftパッケージアプリケーションを配信するためのFull ConfigurationのApp Packages。 App-VノードはApp Packagesに名称変更され、より多くの種類のMicrosoftパッケージアプリに対応できるように再設計されました。以前は、App-Vパッケージアプリを配信するために、ディスカバリモジュールを使用して環境に追加する必要がありました。これからは、App Packagesノードを使用して、アプリを1か所で追加および配信できます。詳細については、「App packages」を参照してください。
ARMテンプレート仕様をマシンプロファイルとして使用するサポート。 以前は、VMのみをマシンプロファイルとして使用できました。Azureマシンカタログを作成する際に、ARMテンプレート仕様もマシンプロファイルとして使用できるようになりました。この機能により、バージョン管理などのAzure ARMテンプレート機能を利用できます。選択した仕様が正しく構成され、必要な構成が含まれていることを確認するために、検証を実行します。検証に失敗した場合は、別のマシンプロファイルを選択するように求められます。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
ARMテンプレート仕様の検証のサポート。 マシンカタログを作成するためのマシンプロファイルとして使用できることを確認するために、ARMテンプレート仕様を検証できるようになりました。ARMテンプレート仕様を検証する方法は2つあります。
- Full Configuration管理インターフェイスを使用する。
- PowerShellコマンドを使用する。
ARMテンプレート仕様の検証の詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
2022年6月
新機能と機能強化
シングルセッションOSマシンでの再起動スケジュールサポート。 以前は、再起動スケジュール機能はマルチセッションOSマシンでのみ利用可能でした。現在では、シングルセッションOSマシンでも利用できます。シングルセッションOSマシンを含むデリバリーグループの再起動スケジュールを作成できるようになりました。詳細については、「デリバリーグループ内のマシンの再起動スケジュールを作成および管理する」を参照してください。
ユーザー名事前チェックを実行するオプション。 ドメイン資格情報を入力する際に、「名前の確認」オプションが利用できるようになりました。このオプションを使用すると、ユーザー名が有効であるか、または一意であるかを確認できます。このオプションは、たとえば次のような場合に役立ちます。
- 複数のドメインに同じユーザー名が存在する場合。目的のユーザーを選択するように求められます。
- ドメイン名を覚えていない場合。ドメイン名を指定せずにユーザー名を入力できます。チェックが成功すると、ドメイン名が自動的に入力されます。
詳細については、「ドメイン資格情報」を参照してください。
既存のプロビジョニングスキームのネットワーク設定を変更する機能。 既存のプロビジョニングスキームのネットワーク設定を変更して、新しいVMが新しいサブネットワーク上に作成されるようにできるようになりました。ネットワーク設定を変更するには、Set-ProvSchemeコマンドで-NetworkMappingパラメーターを使用します。新しいサブネットワーク設定は、そのスキームから新しくプロビジョニングされたVMにのみ適用されます。また、サブネットワークが同じホスティングユニットの下にあることを確認する必要があります。詳細については、「既存のプロビジョニングスキームのネットワーク設定を変更する」を参照してください。
Azure VM、マネージドディスク、スナップショット、Azure VHD、およびARMテンプレートのリージョン名情報を取得する。 Azure VM、マネージドディスク、スナップショット、Azure VHD、およびARMテンプレートのリージョン名情報を表示できるようになりました。この情報は、マシンカタログが割り当てられている場合、マスターイメージ上のリソースに対して表示されます。詳細については、「Azure VM、マネージドディスク、スナップショット、Azure VHD、およびARMテンプレートのリージョン名情報を取得する」を参照してください。
Azure環境でマシンプロファイルのプロパティ値を使用する機能。 マシンプロファイルを使用してAzureカタログを作成する際、カスタムプロパティで値が明示的に定義されていない場合、ARMテンプレート仕様またはVM(どちらがマシンプロファイルとして使用されているかによる)からプロパティ値を設定できるようになりました。この機能の影響を受けるプロパティは次のとおりです。
- アベイラビリティゾーン
- 専用ホストグループID
- ディスク暗号化セットID
- OSタイプ
- ライセンスタイプ
- サービス提供
- ストレージタイプ
マシンプロファイルから一部のプロパティが欠落しており、カスタムプロパティで定義されていない場合、該当する場所ではプロパティのデフォルト値が適用されます。詳細については、「マシンプロファイルのプロパティ値を使用する」を参照してください。
VDAアップグレードの拡張サポート。 フル構成インターフェイスを使用して、MCSプロビジョニングされた永続マシンをアップグレードできるようになりました。カタログごと、またはマシンごとにアップグレードできます。詳細については、「フル構成インターフェイスを使用してVDAをアップグレードする」を参照してください。
Citrix Cloud JapanおよびCitrix Cloud Government Control PlanesにおけるCitrix Probe Agent。 Citrix Probe Agentは、Citrix Cloud JapanおよびCitrix Cloud Government Control Planesでホストされているサイトをサポートするようになりました。これらのプレーンでプロービングエージェントを使用するには、パス「”\HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\ProbeAgent\AGENT\region”」のレジストリ値を、日本向けには2、政府機関向けリージョンには3に設定します。Citrix Probe Agentは、サイトで公開されている仮想アプリとデスクトップの健全性をチェックするプロセスを自動化します。詳細については、「アプリケーションとデスクトップのプロービング」を参照してください。
VDAとCloud Connector間の通信に使用されるポートをカスタマイズする。 特定のセキュリティ要件に基づいて、VDAがCloud Connectorとの通信に使用するポートをカスタマイズできるようになりました。この機能は、セキュリティチームがデフォルトポート(ポート80)の開放を許可しない場合や、デフォルトポートがすでに使用されている場合に役立ちます。詳細については、「Cloud Connectorとの通信用ポートをカスタマイズする」を参照してください。
フォルダーを使用したマシンカタログの整理のサポート。 ネストされたフォルダーを作成してマシンカタログを整理し、簡単にアクセスできるようになりました。詳細については、「フォルダーを使用してカタログを整理する」を参照してください。
SCVMM 2022のサポート。 Citrix DaaSは、MicrosoftのSystem Center Virtual Machine Manager (SCVMM) 2022をサポートするようになりました。SCVMMは、VMを展開するために必要なリソースの維持を含むさまざまなサービスを提供します。SCVMM 2022でサポートされている新機能の詳細については、「System Center Virtual Machine Managerの新機能」を参照してください。
AWSでの最大同時プロビジョニング操作パラメーターの設定のサポート。 Citrix DaaSは、AWS上のMCSの構成可能なカスタムプロパティとしてMaximumConcurrentProvisioningOperationsをサポートするようになりました。MaximumConcurrentProvisioningOperationsは、同時に作成または削除できるVMの数を決定するプロパティです。MCSはデフォルトで100の最大同時プロビジョニング操作をサポートしていますが、PowerShellコマンドを入力してこの値をカスタマイズできるようになりました。1~1000の範囲で入力できます。このプロパティを希望の値に設定すると、VMの作成または削除時に実行できる並列タスクの数を制御できます。最大同時プロビジョニング操作の設定の詳細については、「ホスト接続のデフォルト値」を参照してください。
2022年5月
新機能と機能強化
セッション起動診断の強化。 Citrix DaaSは、詳細なセッション起動失敗診断をサポートするようになりました。セッション起動シーケンスに関与するコンポーネントを表示できるようになりました。最後に生成されたエラーコードで失敗したコンポーネントが強調表示されます。これにより、セッション起動失敗の正確な原因を特定し、推奨されるアクションを実行するのに役立ちます。
トランザクションページには、エラー発生を示すコンポーネントのリストを含むトランザクション詳細パネルが拡張されました。コンポーネント名をクリックすると、コンポーネントの詳細と最後に判明した障害の詳細が表示されます。障害理由とエラーコードが表示されます。「詳細はこちら」リンクをクリックすると、エラーコードの特定のコードに移動し、詳細な説明と推奨されるアクションが表示されます。詳細については、「セッション診断」を参照してください。
Remote PowerShell SDKでのSet-ProvServiceConfigurationDataの使用のサポート。 Remote PowerShell SDKを使用してSet-ProvServiceConfigurationDataを実行し、すべての該当するパラメーターの設定を行うことができるようになりました。このコマンドを使用して、イメージ準備中にDHCPの有効化をスキップすることもできます。Set-ProvServiceConfigurationDataでサポートされている設定のリストは次のとおりです。
- イメージ準備タイムアウトの変更:
Set-ProvServiceConfigurationData -Name "ImageManagementPrep_PreparationTimeout" -value 60 - DHCPの有効化をスキップ:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value EnableDHCP - Microsoft Windows KMSの再武装をスキップ:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value OsRearm - Microsoft Office KMSの再武装をスキップ:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value OfficeRearm - 準備VMの自動シャットダウンを無効にする:
Set-ProvServiceConfigurationData –Name ImageManagementPrep_NoAutoShutdown –Value true - ドメインインジェクションを無効にする:
Set-ProvServiceConfigurationData –Name DisableDomainInjection –Value true
PowerShellコマンドを使用してLinuxマシンカタログを作成する際にLinuxライセンスタイプを設定する機能。 PowerShellコマンドを使用して、Linuxマシンカタログを作成する際にLinuxライセンスタイプを設定できます。持ち込みLinuxライセンスには、RHEL_BYOSとSLES_BYOSの2つの選択肢があります。この設定は、デフォルトでAzure Linuxライセンスになります。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
MCSによって作成されたすべてのAzureリソースを識別するサポート。 イメージ、IDディスク、OSディスク、NIC、VMなど、ProvSchemeに関連付けられているMCSによって作成されたすべてのAzureリソースを、provschemeIDというタグを使用して識別できるようになりました。MCSがリソースに追加するタグの詳細については、「MCSによって作成されたリソースを識別する」を参照してください。
非Active Directoryユーザーを手動で追加するサポート。 フル構成管理インターフェイスを使用して、カタログに非Active Directoryユーザーを追加する際に、セミコロンで区切られたユーザー名のリストを入力できるようになりました。異なるディレクトリに存在するユーザーを追加する際には、形式を考慮してください。たとえば、ユーザーがActive Directoryにいる場合は、名前を直接入力します。そうでない場合は、<identity provider>:<user name>の形式で名前を入力します。例: AzureAD:username。詳細については、「マシンカタログを作成する」を参照してください。
2022年4月
新機能と機能強化
Full Configurationインターフェイスのホームページ。Full Configurationにホームページが追加されました。このページでは、Citrix DaaSの展開とワークロードの概要、およびサブスクリプションを最大限に活用するための情報が提供されます。このページは次の部分で構成されています。
- サービス概要。Citrix DaaSの展開とワークロードの概要を提供します。
- 推奨事項。サブスクリプションで利用可能な機能を推奨し、フィードバックを収集します。
- 新機能。最新の機能を表示します。
- プレビュー機能。現在プレビュー中の機能を表示します。
- 開始する。初期設定をガイドする手順を表示します。
詳しくは、「ホームページ」を参照してください。
カタログ作成と更新の進行状況を表示。Full Configurationでは、カタログの作成と更新の状況を常に把握できるようになりました。作成および更新プロセスの概要を把握し、実行された手順の履歴を表示し、現在の手順の進行状況と実行時間を監視できます。詳しくは、「カタログの作成を開始する」を参照してください。
選択したゾーンに基づいて利用可能なハイパーバイザーとクラウドサービスを表示。Full Configurationでホスティング接続を作成する場合、接続の種類を選択する前にゾーンを選択する必要があります。接続の種類ドロップダウンリストには、そのゾーンで利用可能なハイパーバイザーとクラウドサービスが表示されます。以前は、接続の種類リストに目的のハイパーバイザーまたはクラウドサービスが表示されるようにするには、すべてのゾーンにそのプラグインをインストールする必要がありました。この新しい構成シーケンスにより、必要なゾーンにのみプラグインをインストールできるようになりました。
選択したゾーンで利用可能なハイパーバイザープラグインのリストを取得するには、PowerShellコマンドを使用することもできます。詳しくは、「接続とリソースを作成する」を参照してください。
Full ConfigurationでのオンプレミスADに参加していないユーザーのサポート。プロビジョニングされたデスクトップまたはアプリ、デリバリーグループ、またはアプリケーショングループにユーザーを割り当てるインターフェイスに、新しいフィールド「IDの種類を選択」が追加されました。このフィールドを使用すると、Citrix Cloudが接続されている以下のいずれかのIDプロバイダーからユーザーアカウントを選択できます。
- アクティブディレクトリ
- アジュール アクティブ ディレクトリ
- オクタ
Google Cloud Platform (GCP) および Azure 環境で無効なカスタムプロパティを拒否する機能。New-ProvScheme および Set-ProvScheme で設定されたカスタムプロパティが有効にならない場合に、混乱を避けることができるようになりました。存在しないカスタムプロパティを指定すると、エラーメッセージが表示されます。詳しくは、「カスタムプロパティの設定に関する重要な考慮事項」を参照してください。
Azure Active Directory 参加済みマシンの作成のサポート。完全な構成でカタログを作成する際に、マシンIDでAzure Active Directory 参加済みのIDタイプが利用できるようになりました。このIDタイプを使用すると、MCSを使用してAzure Active Directoryに参加しているマシンを作成できます。また、マシンをMicrosoft Intuneに登録して管理するための追加オプションマシンをMicrosoft Intuneに登録するも利用できます。
Azure Active Directory 参加済みカタログの作成については、「マシンカタログの作成」を参照してください。Azure Active Directory 参加に関連する要件と考慮事項については、「Azure Active Directory 参加済み」を参照してください。
ハイブリッド Azure Active Directory 参加済みマシンの作成のサポート。完全な構成でカタログを作成する際に、マシンIDでハイブリッド Azure Active Directory 参加済みのIDタイプが利用できるようになりました。このIDタイプを使用すると、MCSを使用してハイブリッド Azure Active Directory 参加済みマシンを作成できます。これらのマシンは組織が所有し、その組織に属するActive Directory Domain Servicesアカウントでサインインします。
ハイブリッド Azure Active Directory 参加済みカタログの作成については、「マシンカタログの作成」を参照してください。ハイブリッド Azure Active Directory 参加に関連する要件と考慮事項については、「ハイブリッド Azure Active Directory 参加済み」を参照してください。
スナップショットの Azure Trusted Launch のサポート。イメージに加えて、スナップショットでもAzure Trusted Launchが利用できるようになりました。Trusted Launchが有効なスナップショットを選択する場合、マシンプロファイルの使用は必須です。また、Trusted Launchが有効なマシンプロファイルを選択する必要があります。詳しくは、「Microsoft Azure Resource Manager クラウド環境」を参照してください。
マシンのエクスポート。マシンカタログのセットアップウィザードのマシンページに表示されているマシンをCSVファイルにエクスポートできるようになりました。これは、カタログにマシンを一括で追加する際のテンプレートとして使用できます。詳しくは、「カタログからのマシンのエクスポート」を参照してください。
Workspace Environment Management Webコンソールにアクセスするオプション。管理タブのメニューに、オプション「Environment Management (Web)」が追加されました。このオプションを選択すると、新しいWebベースのWorkspace Environment Managementコンソールに移動します。従来のコンソールにアクセスするには、Environment Managementを使用します。現在、従来のコンソールの全機能をWebコンソールに移行中です。Webコンソールは通常、従来のコンソールよりも高速に応答します。詳しくは、「Workspace Environment Managementサービス」を参照してください。
ProvSchemeパラメーターを管理する機能。MCSを使用してカタログを作成する際に、マシンカタログの作成中にサポートされていないハイパーバイザーでNew-ProvSchemeパラメーターを設定した場合、またはマシンカタログの作成後にSet-ProvSchemeパラメーターを更新した場合にエラーが発生するようになりました。詳しくは、「マシンカタログの作成」を参照してください。
リソースロケーションの制限の増加。シングルセッションVDAおよびマルチセッションVDAのリソースロケーションの制限が、それぞれ10000および1000に増加しました。詳しくは、「制限」を参照してください。
すべてのセッションをドレインした後に電源管理されていないマシンを再起動するサポート。Citrix DaaSでは、すべてのセッションがマシンからドレインされた後、電源管理されていないマシンに対して再起動スケジュールを作成できるようになりました。完全な構成インターフェイスで、再起動期間としてすべてのセッションをドレインした後にすべてのマシンを再起動を選択します。詳しくは、「再起動スケジュールの作成」を参照してください。
VDAマシンのアップグレードのサポート(プレビュー)。完全な構成インターフェイスを使用して、Citrix DaaS展開のVDAマシンをアップグレードできるようになりました。カタログごと、またはマシンごとにアップグレードできます。この機能は、MCSを使用して作成されていないマシン(物理マシンなど)に適用されます。詳しくは、「完全な構成インターフェイスを使用したVDAのアップグレード」を参照してください。
停止中にマシンがシャットダウンされない。Citrix DaaSは、マシンが存在するゾーンで停止が発生した場合に、ブローカーによって仮想マシンがシャットダウンされるのを防ぐようになりました。停止が終了すると、マシンは自動的に接続可能になります。停止後にマシンを利用可能にするために、何も操作を行う必要はありません。
セッション起動診断。Citrix DaaSは、強化されたセッション起動失敗診断をサポートするようになりました。Citrix Monitor(Citrix Directorサービス)内からCitrix Workspaceアプリが生成した32桁(8-4-4-4-12)のトランザクションIDを使用して、問題が発生した正確なコンポーネントとステージを特定し、推奨されるアクションを適用して問題を解決します。詳しくは、「セッション起動診断」を参照してください。
セッション記録サービスにアクセスするオプション。「セッション記録」というオプションが、管理タブのメニューで利用可能になりました。セッション記録サービスの導入により、ポリシー、再生、サーバー構成の一元管理が可能になります。これにより、組織全体の分散オブジェクトを管理および監視するための統合されたエントリポイントが提供され、IT管理者の負担が軽減されます。詳細については、「セッション記録サービス (プレビュー)」を参照してください。
Citrix Virtual Apps and Desktopsサービスのリブランド。「Citrix Virtual Apps and Desktopsサービス」は「Citrix DaaS」に名称変更されました。名称変更の詳細については、ブログの発表をご覧ください。
Citrix Virtual Apps and Desktopsサービスの以下の製品が名称変更されました。
- Citrix Virtual Apps service AdvancedはCitrix DaaS Advancedに名称変更されました。
- Citrix Virtual Apps service PremiumはCitrix DaaS Premiumに名称変更されました。
- Citrix Virtual Desktops™ serviceはCitrix DaaS Advanced Plusに名称変更されました。
- Citrix Virtual Apps and Desktops service AdvancedはCitrix DaaS Advanced Plusに名称変更されました。
- Citrix Virtual Apps and Desktops service Premium は、Citrix DaaS Premium and Citrix DaaS Premium Plus として利用可能になりました。
- Citrix Virtual Apps and Desktops Standard for Azure の名称が Citrix DaaS Standard for Azure に変更されました。
- Citrix Virtual Apps and Desktops Standard for Google Cloud という名称から Citrix DaaS Standard for Google Cloud という名称に変更されました。
- Citrix Virtual Apps and Desktops Premium for Google Cloud という名称から Citrix DaaS Premium for Google Cloud という名称に変更されました。
製品およびそのドキュメントにおけるこの移行の実施は、現在進行中のプロセスです。この移行期間中の皆様のご理解とご協力に感謝いたします。
- 製品UI、製品内コンテンツ、および製品ドキュメント内の画像と手順は、今後数週間で更新されます。
- 一部の項目(コマンドやMSIなど)は、既存の顧客スクリプトが破損するのを防ぐため、以前の名前を保持し続ける可能性があります。
- この製品ドキュメントからリンクされている関連製品ドキュメントやその他のリソース(ビデオやブログ投稿など)には、以前の名前が含まれている場合があります。
注:
オンプレミスのCitrix Virtual Apps and Desktops製品名は変更ありません。
フル構成でのテナントサポート。単一のCitrix DaaSインスタンス内に構成パーティションを作成できるようになりました。これは、管理者 > スコープでテナントスコープを作成し、マシンカタログやデリバリーグループなどの関連構成オブジェクトをそれらのテナントに関連付けることで実現します。その結果、テナントへのアクセス権を持つ管理者は、テナントに関連付けられているオブジェクトのみを管理できます。この機能は、たとえば、組織が次のような場合に役立ちます。
- 異なる事業部門(独立した部門または個別のIT管理チーム)がある場合、または
- 複数のオンプレミスサイトがあり、単一のCitrix DaaSインスタンスで同じセットアップを維持したい場合。
また、フル構成インターフェイスでは、テナント顧客を名前でフィルタリングできます。デフォルトでは、インターフェイスはすべてのテナントに関する情報を表示します。
この機能は、Citrixサービスプロバイダー(CSP)と非CSPの両方で利用できます。CSP環境のインターフェイスは、テナントの作成方法を除いて、非CSP環境のインターフェイスと本質的に同じです。
- CSPは、テナント顧客をCitrix DaaSにオンボーディングし、Citrix DaaSへの管理者アクセスを設定します。詳細については、「Citrix Service Providers向けCitrix DaaS」を参照してください。
- 非CSPは、まずスコープを作成し、次にそれぞれの管理者に対してカスタムアクセスを設定することでテナント顧客を作成します。詳細については、「スコープの作成と管理」を参照してください。
Autoscaleの更新。より良いユーザーエクスペリエンスを提供するために、Autoscaleをブレードスタイルに更新しました。設定を構成するためのワークフローは変更ありません。Autoscaleのその他の更新には以下が含まれます。
- 理解しやすくするために、Autoscaleの制限をタグ付きマシンの自動スケーリングに名称変更しました。
- 新しいオプション「Autoscaleがタグ付きマシンの電源をオンにし始めるタイミングを制御する」を追加しました。このオプションを使用すると、タグなしマシンの使用状況に基づいて、Autoscaleがタグ付きマシンの電源をオンにし始めるタイミングを制御できます。
タグ付きマシンの自動スケーリングの詳細については、「タグ付きマシンの自動スケーリング」を参照してください。
ライセンスの有効性チェック。フル構成インターフェイスは、ホスト接続で使用されているライセンスの有効性を自動的にチェックするようになりました。ライセンスが無効な場合、ホスト接続はメンテナンスモードになります。その結果、接続の編集やメンテナンスモードのオフなど、特定の操作を実行できなくなります。ライセンスが無効になるのは、たとえば次のような場合です。
- ライセンスの有効期限が切れました。この場合、Citrix の営業担当者に連絡して、ライセンスを更新するか、新しいライセンスを購入してください。
- ライセンスがライセンスサーバーから削除されました。
マシンカタログとポリシーノードにブレードスタイルが適用されました。ブレードスタイルが、フル構成のすべてのノードに適用されるようになりました。
Azure 環境で MCS プロビジョニングされたマシンの更新をサポート。Set-ProvScheme はテンプレート(プロビジョニングスキーム)を変更するものであり、既存のマシンには影響しません。Request-ProvVMUpdate コマンドを使用すると、現在のプロビジョニングスキームを既存のマシン(またはマシンのセット)に適用できるようになりました。現在、この機能でサポートされているプロパティの更新は ServiceOffering です。詳しくは、「プロビジョニングされたマシンを現在のプロビジョニングスキームの状態に更新する」を参照してください。
2022年3月
新機能と機能強化
Google Cloud Marketplace で Google Cloud 向け Citrix Virtual Apps and Desktops を利用可能に。 Google Cloud 向け Citrix Virtual Apps and Desktops Premium が Google Cloud Marketplace で購入できるようになりました。Google Cloud 向け Citrix Virtual Apps and Desktops Premium は、Google Cloud 上で Citrix Virtual Apps and Desktops サービスコントロールプレーンを実行します。
Azure Trusted Launch のサポート。Azure Trusted Launch が、フル構成管理インターフェイスで利用できるようになりました。Trusted Launch が有効なイメージを選択する場合、マシンプロファイルの利用が必須です。また、Trusted Launch が有効なマシンプロファイルを選択する必要があります。詳しくは、「Microsoft Azure Resource Manager クラウド環境」を参照してください。
フル構成のさらに3つのノードのウィザードにブレードスタイルが適用されました。 これらのノードは、検索、デリバリーグループ、アプリケーションです。
Image Portability Service (IPS) が一般提供を開始しました。 IPS は、プラットフォーム間でのイメージ管理を簡素化します。この機能は、オンプレミスのリソースの場所とパブリッククラウドの間でイメージを管理するのに役立ちます。Citrix Virtual Apps and Desktops REST API を使用して、Citrix Virtual Apps and Desktops サイト内のリソースの管理を自動化できます。詳しくは、「ワークロードをパブリッククラウドに移行する」を参照してください。
2022年2月
新機能と機能強化
Azure のアクセス許可。セキュリティ要件とリスクの最小化のために、2つのアクセス許可セットが必要です。
- 最小限のアクセス許可:このアクセス許可セットは、より優れたセキュリティ制御を提供します。ただし、追加のアクセス許可を必要とする新機能は、最小限のアクセス許可を使用しているため失敗します。
- 一般的なアクセス許可:このアクセス許可セットは、新しい機能強化のメリットを得ることを妨げません。
詳細については、Azure のアクセス許可についてを参照してください。
Azure 環境で書き戻しキャッシュディスクをホストするために VM の一時ディスクを使用するサポート。管理 > 完全な構成インターフェイスのマシンカタログのセットアップ > ディスク設定ページに、非永続的な書き戻しキャッシュディスクを使用というオプションを追加しました。プロビジョニングされた VM の書き戻しキャッシュディスクを永続化させたくない場合は、このオプションを選択します。このオプションを選択すると、一時ディスクに十分な空き容量がある場合、VM の一時ディスクを使用して書き戻しキャッシュディスクをホストします。これにより、コストを削減できます。詳細については、Microsoft Azure Resource Manager クラウド環境を参照してください。
AWS ホスト接続のデフォルト設定の更新。AWS ホスト接続のデフォルト設定値がより高い値に更新され、ほとんどの AWS クラウドプラットフォームのセットアップで同じ値になる可能性が高くなりました。これにより、個々のセットアップに合わせてデフォルト設定値を評価および構成することなく、AWS クラウド環境でホスト接続を作成できます。詳細については、ホスト接続のデフォルト値を参照してください。
GCP 環境での異なるストレージ層のサポートを追加。GCP 環境で以下のカスタムプロパティを指定して、新しく作成された VM に接続されるディスクのストレージタイプを設定できるようになりました。
- StorageType
- IdentityDiskStorageType
- WBCDiskStorageType
詳細については、Citrix Virtual Apps and Desktops Service SDKを参照してください。
Azure VM カタログ作成後に特定の VM 設定を変更。完全な構成管理インターフェイスを使用して、カタログ作成後に以下の設定を変更できるようになりました。
- マシンサイズ
- アベイラビリティゾーン
- マシンプロファイル
- Windows ライセンス
これを行うには、マシンカタログノードでカタログを選択し、アクションバーでマシンカタログの編集を選択します。詳細については、カタログの編集を参照してください。
Azure エフェメラル OS ディスクをキャッシュディスクまたは一時ディスクに保存するサポート。Citrix Virtual Apps and Desktops サービスでは、Azure 対応仮想マシンの Azure エフェメラル OS ディスクをキャッシュディスクまたは一時ディスクのいずれかに保存できるようになりました。この機能は、標準の HDD ディスクよりも高性能な SSD ディスクを必要とする Azure 環境で役立ちます。詳細については、Microsoft Azure Resource Manager クラウド環境を参照してください。
AWS上のNutanixクラスターのサポート。Citrix Virtual Apps and Desktopsサービスは、AWS上のNutanixクラスターをサポートしています。Nutanixクラスターは、プライベートクラウドまたは複数のパブリッククラウドでアプリケーションを実行する方法を簡素化します。詳細については、「AWS上のNutanixクラスター」を参照してください。
Amazon Web Services (AWS) 上のVMware Cloudのサポート。Amazon Web Services (AWS) 上のVMware Cloudを使用すると、VMwareベースのオンプレミスCitrixワークロードをAWSクラウドに、コアのCitrix Virtual Apps and Desktops環境をCitrix Virtual Apps and Desktopsサービスに移行できます。詳細については、「Amazon Web Services (AWS) 上のVMware Cloud」を参照してください。
Google Cloud Platform (GCP) で実行されているマシンに対するライトバックキャッシュディスク構成のサポート。完全構成管理インターフェイスで、GCP上にマシンをプロビジョニングする際に、以下のライトバックキャッシュディスク設定を構成できるようになりました。
- ディスクサイズ
- キャッシュに割り当てられたメモリ
- ディスクストレージタイプ
- ディスクの永続性
詳細については、「Google Cloud Platform仮想化環境」の記事の「マシンカタログの作成」を参照してください。
2022年1月
新機能と機能強化
AWS上のNutanixクラスターのサポート。Citrix Virtual Apps and Desktopsサービスは、AWS上のNutanixクラスターをサポートするようになりました。このサポートは、Nutanixオンプレミス環境のクラスターと同じ機能を提供します。サポートされるクラスターは、Prism Element のみです。詳細については、「Nutanix仮想化環境」を参照してください。
Cloud Health Checkで利用可能な新機能。Cloud Health Checkは、以下の機能を含む新しいバージョンに更新されました。
-
自動修正。Cloud Health Checkは、実行中のマシンで特定された特定の問題を自動的に検出して修正するようになりました。どのような特定のアクションが実行されたかを示す結果レポートが利用できるようになりました。詳細については、「自動修正」を参照してください。
-
コマンドラインサポート。Cloud Health Checkは、コマンドラインから実行できるようになりました。詳細については、「コマンドラインでのCloud Health Checkの実行」を参照してください。
-
Citrix Universal™ Injection Driverのステータス。Cloud Health Checkは、Citrix UVIドライバーのステータスを表示し、Citrix UVIドライバーに関連するイベントログチェックを実行するようになりました。
-
セッション起動レジストリチェック。 Cloud Health Checkでセッション起動レジストリ設定がチェックされるようになりました。
-
チェックレポートの更新。 複数のチェックポイントを持つチェック済み項目について、最終チェックレポートに、ヘルスチェック中に実行されたアクションを示すために検証されたすべてのチェックが一覧表示されるようになりました。
詳しくは、「Cloud Health Check」(/ja-jp/citrix-daas/manage-deployment/cloud-health-check.html)を参照してください。
Full Configurationを使用したVDA登録およびセッション起動の問題のトラブルシューティング。 Full Configuration管理インターフェイスを使用して、VDAの健全性を測定するチェックを実行できるようになりました。VDAヘルスチェックは、一般的なVDA登録およびセッション起動の問題の考えられる原因を特定します。ヘルスチェックは、個別に、またはバッチで実行できます。詳しくは、「VDAヘルスチェック」(/ja-jp/citrix-daas/manage-deployment/vda-health-checks.html)を参照してください。
既存の接続のAzureシークレットの有効期限を指定する機能。 Full Configuration管理インターフェイスを使用して、アプリケーションシークレットの有効期限が切れる日付を指定できるようになりました。シークレットの有効期限の表示方法については、「Microsoft Azure Resource Managerクラウド環境」(/ja-jp/citrix-daas/install-configure/connections/connection-azure-resource-manager.html#create-a-service-principal)を参照してください。この機能を使用する際は、次の違いを考慮してください。
- Azureで手動で作成されたサービスプリンシパルの場合、[接続の編集]>[接続プロパティ]ページで有効期限を直接編集できます。
- Full Configurationを介してユーザーに代わって作成されたサービスプリンシパルの有効期限を初めて編集する場合は、[接続の編集]>[設定の編集]>[既存のものを使用]に移動します。その後の編集は、[接続の編集]>[接続プロパティ]ページで行うことができます。
管理者を追加するボタン。 [Full Configuration]>[管理者]>[管理者]タブに[管理者を追加]ボタンを追加しました。このボタンを使用すると、[IDとアクセス管理]>[管理者]にすばやく移動して、管理者を追加(招待)できます。詳しくは、「管理者を追加する」(/ja-jp/citrix-daas/manage-deployment/delegated-administration.html#add-an-administrator)を参照してください。
Full Configurationのウィザードの新しい外観。 ユーザーエクスペリエンスを向上させるため、[管理者]、[ホスティング]、[StoreFront]、[アプリパッケージ]、[ゾーン]、[設定]の各ノードのウィザードを、色、フォント、その他の書式設定の変更を含む新しいスタイルに更新しました。新しいウィザードは、より広いビューポートを持つブレードビューに表示され、より多くのコンテンツを表示できます。設定を構成するためのワークフローは変更されていません。
Google Cloud Platform (GCP) で実行されているマシンでMCS I/Oが有効になっている場合のシステムディスクの保持のサポート。 Full Configuration管理インターフェイスで、GCPにマシンをプロビジョニングする際に、MCSストレージ最適化(MCS I/O)が有効になっている場合、電源サイクル中にシステムディスクを保持できるようになりました。詳しくは、「MCSストレージ最適化の更新の有効化」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html#enabling-mcs-storage-optimization-updates)を参照してください。
Amazon Web Services (AWS) のEBSからの直接アップロードまたはダウンロードのサポート。 AWSは、目的のコンテンツでEBSボリュームを直接作成できるAPIを提供するようになりました。このAPIを使用すると、カタログ作成およびVM追加のためのボリュームワーカーの要件をなくすことができます。この機能に必要なAWS権限については、「Amazon Web Servicesクラウド環境」(/ja-jp/citrix-daas/install-configure/resource-location/aws-host.html)を参照してください。
MCSによって作成されたAmazon Web Services (AWS) リソースを識別する機能。 MCSによって作成されたAWSリソースを識別するために、CitrixProvisioningSchemeIDという新しいタグを追加しました。詳しくは、「MCSによって作成されたリソースを識別する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-aws.html#identify-resources-created-by-mcs)を参照してください。
ManageおよびMonitorへのアクセスを構成する機能。 Full Configuration管理インターフェイスで、カスタムロールにManageおよびMonitorへのアクセスを許可するかどうかを制御するための追加オプションが提供されるようになりました。詳しくは、「ロールの作成と管理」(/ja-jp/citrix-daas/manage-deployment/delegated-administration.html#create-and-manage-roles)を参照してください。
2021年12月
新機能と強化された機能
Google Cloud VMware Engine のサポート。このプラットフォームにより、VMware ベースのオンプレミス Citrix ワークロードを Google Cloud に、コアの Citrix Virtual Apps and Desktops 環境を Citrix Virtual Apps and Desktops サービスに移行できるようになりました。詳細については、「Google Cloud Platform (GCP) VMware Engine のサポート」を参照してください。
命名スキームを指定する際に、アカウント名の開始文字を指定する機能。このリリースでは、完全構成管理インターフェイスの [マシンカタログのセットアップ] > [マシンID] ページにオプションが追加されました。このオプションを使用すると、アカウント名の開始文字を数字または文字で指定でき、カタログ作成時のマシンアカウントの命名方法をより詳細に制御できます。詳細については、「マシンID」を参照してください。
Nutanix AHV XI および Nutanix AHV Prism Central (PC) 接続の作成のサポート。完全構成管理インターフェイスで、Nutanix AHV XI および Nutanix AHV PC 接続を作成できるようになりました。詳細については、「Nutanix 仮想化環境」を参照してください。
GCP で VM をプロビジョニングする際に OS ディスクのストレージタイプを選択する機能のサポート。完全構成管理インターフェイスで、GCP に VM をプロビジョニングする際に、OS ディスクのストレージタイプを選択できるようになりました。[マシンカタログのセットアップ] > [ストレージ] ページで利用可能なストレージオプションには、[標準永続ディスク]、[バランス永続ディスク]、[SSD 永続ディスク] があります。詳細については、「マシンカタログの作成」を参照してください。
完全構成管理インターフェイスが Azure エフェメラルディスクをサポート。以前は、エフェメラル OS ディスクを使用するマシンを作成するには PowerShell しか選択肢がありませんでした。今回、[マシンカタログのセットアップ] > [ストレージとライセンスの種類] ページに [Azure エフェメラル OS ディスク] オプションを追加しました。VM のローカルディスクをオペレーティングシステムディスクのホストとして使用する場合は、このオプションを選択します。詳細については、「Azure Resource Manager イメージを使用してマシンカタログを作成する」を参照してください。
Machine Creation Services (MCS) で管理されるリソースを誤削除から保護。Google Cloud Platform (GCP) 上の MCS 管理リソースを、VM に対して有効になっている GCP の deletionProtection フラグを適用することで保護できるようになりました。compute.instances.setDeletionProtection 権限または IAM Compute Admin ロールを使用して、フラグをリセットし、リソースの削除を許可できます。この機能は、永続カタログと非永続カタログの両方に適用されます。詳細については、「マシンの誤削除を防止する」を参照してください。
2021年11月
新機能と機能強化
マシン更新時のイメージへの注釈付け。完全構成管理インターフェイスで、MCS で作成されたカタログを更新する際に、イメージにメモを追加して注釈を付けられるようになりました。カタログを更新するたびに、メモを追加したかどうかにかかわらず、メモ関連のエントリが作成されます。メモを追加せずにカタログを更新した場合、エントリは null (-) と表示されます。イメージのメモ履歴を表示するには、カタログを選択し、下部ペインで [テンプレートプロパティ] をクリックし、[メモ履歴の表示] をクリックします。詳細については、「カタログの更新」を参照してください。
マルチタイプライセンスのサポート。完全構成管理インターフェイスがマルチタイプライセンスをサポートするようになり、サイト(Citrix Virtual Apps and Desktops サービス製品の展開)またはデリバリーグループで使用するライセンスエンタイトルメントを指定できるようになりました。
- サイトレベルでは、ユーザーがデバイスでアプリまたはデスクトップを起動する際に、サイト全体で使用するライセンスを決定します。選択したライセンスは、異なるライセンスで構成されているデリバリーグループを除くすべてのデリバリーグループに適用されます。
- デリバリーグループレベルでは、デリバリーグループで使用するライセンスを決定し、マルチタイプライセンスの柔軟性とメリットを享受できます。
詳細については、「マルチタイプライセンス」を参照してください。
Azure Marketplace 購入プラン情報の表示のサポート。完全構成管理インターフェイスで、マシンカタログを作成する際に、Azure Marketplace イメージから作成されたマスターイメージの購入プラン情報を表示できるようになりました。
2021年10月
新機能と強化された機能
永続MCSカタログを更新する機能。フル構成管理インターフェイスに、永続MCSカタログ用のマシンを更新オプションを導入しました。このオプションを使用すると、カタログが使用するイメージまたはテンプレートを管理できます。永続カタログを更新する際は、次の点を考慮してください。後でカタログに追加するマシンのみが、新しいイメージまたはテンプレートを使用して作成されます。既存のカタログ内のマシンには更新が展開されません。詳細については、「カタログの更新」を参照してください。
Azure専用ホストにVMをプロビジョニングするオプション。フル構成管理インターフェイスのマシンカタログのセットアップ > マスターイメージページに、ホストグループを使用というオプションを追加しました。このオプションを使用すると、Azure環境でVMをプロビジョニングする際に使用するホストグループを指定できます。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
電源サイクル時にプロビジョニングされたVMを保持することでパフォーマンスを向上。フル構成管理インターフェイスのマシンカタログのセットアップ > ディスク設定ページに、電源サイクル間でVMを保持という設定を追加しました。この設定により、Azure環境で電源サイクル時にプロビジョニングされたVMを保持できます。詳細については、「MCSストレージの最適化」を参照してください。または、PowerShellを使用してこの機能を構成することもできます。詳細については、「電源サイクル時にプロビジョニングされた仮想マシンを保持する」を参照してください。
マシンカタログをWorkspace Environment Management構成セットにバインドする。マシンカタログを作成する際に、Workspace Environment Management構成セットにバインドできるようになりました。これにより、Workspace Environment Managementサービスを使用して、ユーザーに最高のワークスペースエクスペリエンスを提供できます。カタログ作成後にバインドすることも選択できます。詳細については、「マシンカタログの作成」および「マシンカタログの管理」を参照してください。
2021年9月
新機能と強化された機能
イメージ更新に情報提供用の説明を追加する。マシンカタログのイメージ更新に関連する変更について、情報提供用の説明を追加できるようになりました。この機能は、カタログで使用されるイメージを更新する際に、たとえば「Office 365がインストール済み」のような説明的なラベルを追加したい管理者に役立ちます。PowerShellコマンドを使用して、これらのメッセージを作成および表示できます。詳細については、「イメージへの説明の追加」を参照してください。
Azure VMware Solution (AVS)の統合。Citrix Virtual Apps and Desktopsサービスは、Azure VMware SolutionであるAVSをサポートしています。AVSは、Azureによって作成されたvSphereクラスターを含むクラウドインフラストラクチャを提供します。Citrix Virtual Apps and Desktopsサービスを活用して、オンプレミス環境でvSphereを使用するのと同じ方法で、AVSを使用してVDAワークロードをプロビジョニングできます。詳細については、「Azure VMware Solutionの統合」を参照してください。
複数のカタログで同じリソースグループを使用。Citrix Virtual Apps and Desktopsサービスで、カタログの更新と作成に同じリソースグループを使用できるようになりました。このプロセスは次のとおりです。
- 1つ以上のマシンカタログを含むすべてのリソースグループに適用されます。
- Machine Creation Servicesによって作成されていないリソースグループをサポートします。
- VMと関連リソースを作成します。
- VMまたはカタログが削除されると、リソースグループ内のリソースを削除します。
詳細については、「Azureリソースグループ」を参照してください。
Azure VM、スナップショット、OSディスク、ギャラリーイメージ定義の情報を取得する。 Azure VM、OSディスク、スナップショット、ギャラリーイメージ定義の情報を表示できます。この情報は、マシンカタログが割り当てられている場合、マスターイメージ上のリソースに対して表示されます。この機能を使用して、LinuxまたはWindowsイメージを表示および選択します。詳細については、「Azure VM、スナップショット、OSディスク、ギャラリーイメージ定義の情報を取得する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-azure.html#retrieve-information-for-azure-vms-snapshots-os-disk-and-gallery-image-definition)を参照してください。
Automated Configurationの新しい更新。 Automated Configurationは、以下の機能を含む新しいバージョンに更新されました。
- Machines Creation Services (MCS) のサポート - Automated ConfigurationはMCSカタログをサポートするようになりました。詳細については、「Machine Creation Servicesでプロビジョニングされたカタログの移行について」(/ja-jp/citrix-daas/migrate.html#understanding-migrating-machine-creation-services-provisioned-catalogs)を参照してください。
Automated Configurationのその他の更新には、次のものがあります。
- エクスポート時およびバックアップ時のクラウドのリソースロケーションで、オンプレミスゾーンの名前をZoneMapping.ymlファイルに事前入力することにより、ゾーンサポートを強化しました。
- StoreFrontがトップレベルで管理可能なコンポーネントになりました。これまでは、StoreFrontはデリバリーグループの一部として管理されていました。この分離により、サイトのマージがより容易になります。
- 現在および新しいマージオプションのパターンに一致するように、
AddMachinesOnlyをMergeMachinesに変更しました。 - サポートコマンドレットを使用する際に、CustomerInfo.ymlの作成および更新時にClientIdとSecretをインポートするために、SecurityClient.csvファイルの使用を追加しました。
- ユーザーゾーン設定の移行を追加しました。
- 日本語コントロールプレーンのサポートを修正しました。
- その他の修正と改善。
Automated ConfigurationはCitrix Downloadsからダウンロードしてください。Automated Configurationの詳細については、「Citrix Cloudへの構成の移行」(/ja-jp/citrix-daas/migrate.html)を参照してください。
再起動スケジュールで利用可能なスケジューリングオプションの追加。 フル構成管理インターフェイスで、スケジュールされた再起動の発生時期を制御するための追加オプションが提供されるようになりました。日次で繰り返される再起動スケジュールに加えて、週次および月次の繰り返しパターンを設定できるようになりました。詳細については、「再起動スケジュールの作成」(/ja-jp/citrix-daas/install-configure/delivery-groups-manage.html#create-a-restart-schedule)を参照してください。
パフォーマンスを低下させるカスタム列を保持する。 以前は、フル構成管理インターフェイスの検索ノードで、パフォーマンスを低下させるカスタム列は、ブラウザウィンドウを更新したり、コンソールからサインアウトして再度サインインしたりすると消えていました。これらのカスタム列を保持するかどうかを制御できるようになりました。詳細については、「フル構成管理インターフェイスでの検索の使用」(/ja-jp/citrix-daas/manage-deployment/search.html#customize-columns-to-display)を参照してください。
Automated Configurationツールを使用してバックアップと復元を行う。 フル構成管理インターフェイスにバックアップと復元ノードを追加しました。このノードは、Automated Configurationツールに関連するすべてのリソースを集約し、以下の情報を含みます。
- 単一のコマンドを使用してCitrix Virtual Apps and Desktops構成の自動バックアップをスケジュール設定する
- 必要に応じて以前のバックアップから復元する
- バックアップと復元をきめ細かく実行する
- その他のサポートされているユースケース
詳細については、Automated Configurationドキュメントを参照してください。
ドメインに参加していないカタログのサポート。フル構成管理インターフェイスのマシンカタログのセットアップ > マシンIDページに、IDタイプドメインに参加していないを追加しました。このIDタイプを使用すると、MCSを使用してどのドメインにも参加していないマシンを作成できます。詳細については、「マシンカタログの作成」を参照してください。
マシンプロファイルの使用のサポート。フル構成管理インターフェイスのマシンカタログのセットアップ > マスターイメージページに、オプションマシンプロファイルを使用を追加しました。このオプションを使用すると、Azure環境でVMを作成する際に、VMがどのマシンプロファイルから構成を継承するかを指定できます。カタログ内のVMは、選択したマシンプロファイルから構成を継承できます。構成の例を次に示します。
- 高速ネットワーク
- ブート診断
- ホストディスクキャッシュ (OSディスクおよびMCSIOディスクに関連)
- マシンサイズ (特に指定がない限り)
- VMに配置されたタグ
詳細については、「Azure Resource Managerイメージを使用したマシンカタログの作成」を参照してください。
Windows Server 2022のサポート。 最小VDA 2106が必要です。
2021年8月
新機能と機能強化
並べ替え可能なアイテム数を500から5,000に拡張。完全な構成管理インターフェイスの検索ノードで、任意の列ヘッダーで最大5,000個のアイテムを並べ替えることができるようになりました。アイテム数が5,000を超える場合は、フィルターを使用してアイテム数を5,000以下に減らすと、並べ替えが可能になります。詳しくは、「完全な構成管理インターフェイスで検索を使用する」を参照してください。
追加のAzureストレージタイプのサポート。MCSを使用してAzure環境の仮想マシンに異なるストレージタイプを選択できるようになりました。詳しくは、「ストレージの種類」を参照してください。
ライトバックキャッシュディスクのストレージタイプ選択のサポート。完全な構成管理インターフェイスでMCSカタログを作成する際に、ライトバックキャッシュディスクのストレージタイプを選択できるようになりました。利用可能なストレージタイプには、Premium SSD、Standard SSD、Standard HDDがあります。詳しくは、「マシンカタログの作成」を参照してください。
中断されたマシンのシャットダウン。管理 > 完全な構成インターフェイスの、シングルセッションOSデリバリーグループのAutoscaleユーザーインターフェイスの負荷ベースの設定ページに、再接続がない場合(分)オプションが追加されました。このオプションは中断を選択すると利用可能になり、中断されたマシンをシャットダウンするタイミングを指定できます。中断されたマシンは、切断されたユーザーが再接続する際には利用可能ですが、新規ユーザーには利用できません。マシンをシャットダウンすると、すべてのワークロードを処理するために再び利用可能になります。詳しくは、「Autoscale」を参照してください。
CSVファイルを使用したカタログへのマシンのバルク追加のサポート拡張。管理 > 完全な構成インターフェイスで、データセンターに既に存在するマシンを、電源管理されているカタログにCSVファイルを使用して一括で追加できるようになりました。詳しくは、「マシンカタログの作成」および「マシンカタログの管理」を参照してください。
2021年7月
新機能と機能強化
構成ログ。管理 > 完全な構成のログユーザーインターフェイスが変更されました。インターフェイスは次の3つのタブで構成されています。
- イベント(旧構成ログ)。このタブでは、構成の変更と管理アクティビティを追跡できます。
- タスク。このタブでは、マシンカタログ操作に関連するタスクを表示できます。
- API。このタブでは、特定の期間に行われたREST APIリクエストを表示できます。
詳しくは、「構成ログ」を参照してください。
Autoscaleで動的なセッションタイムアウトオプションが利用可能に。ピーク時とオフピーク時の使用時間に合わせて、切断およびアイドルセッションのタイムアウトを設定することで、マシンのドレインを高速化し、コストを削減できます。詳しくは、「動的なセッションタイムアウト」を参照してください。
Google Cloud Platform (GCP) カスタマーマネージド暗号化キー (CMEK) のサポート。MCSカタログでGoogleのCMEKを使用できるようになりました。CMEKは、Google Cloudプロジェクト内のデータを暗号化するために使用されるキーをより詳細に制御できます。詳しくは、「カスタマーマネージド暗号化キー (CMEK)」を参照してください。この機能を構成するには、「カスタマーマネージド暗号化キー (CMEK) の使用」を参照してください。この機能は、管理 > 完全な構成インターフェイスのマシンカタログのセットアップ > ディスク設定ページで利用できます。
注記:
この機能はプレビュー版として利用できます。
管理タブの更新。管理タブのメニューオプションを更新しました。
- 完全な構成:以前は、このオプションを選択するとレガシーコンソールに移動していました。現在は、新しいWebベースのコンソール(Web Studio)に移動します。Webベースのコンソールは、レガシーコンソールと完全に同等の機能を持ち、いくつかの機能強化が含まれています。今すぐ使用を開始することをお勧めします。
- レガシー構成:このオプションを選択するとレガシーコンソールに移動しますが、これは2021年9月に廃止される予定です。その後、完全な構成が、すべての構成および管理アクションにアクセスできる唯一のインターフェイスとなります。
Web StudioでRemote PC Accessカタログの電源管理接続を選択できるようになりました。以前は、Studioを使用してリソースの場所にWake on LANホスト接続を作成できました(接続の種類としてRemote PC Wake on LANを選択)。ただし、その接続をRemote PC Accessカタログに関連付けるには、PowerShellしか選択肢がありませんでした。Studioを使用してこれを実現できるようになりました。詳しくは、「完全な構成インターフェイスでWake on LANを構成する」を参照してください。
2021年6月
新機能および機能強化
Azure Shared Image Galleryイメージへのアクセス。マシンカタログを作成する際に、マスターイメージ画面でAzure Shared Image Galleryのイメージにアクセスできるようになりました。詳しくは、「Azure Shared Image Galleryのイメージにアクセスする」を参照してください。
Google Cloud Platform(GCP)でのシールドされた仮想マシンのサポート。GCPでシールドされた仮想マシンをプロビジョニングできます。シールドされた仮想マシンは、セキュアブート、仮想トラステッドプラットフォームモジュール、UEFIファームウェア、整合性監視などの高度なプラットフォームセキュリティ機能を使用して、Compute Engineインスタンスの検証可能な整合性を提供する一連のセキュリティ制御によって強化されています。詳しくは、「シールドされたVM」を参照してください。
HTTPSまたはHTTPのいずれかを強制する。レジストリ設定を使用して、XMLサービスを介したHTTPSまたはHTTPトラフィックを強制します。
Azure環境でのコスト削減のため、IDディスクには常に標準SSDを使用する。マシンカタログでは、IDディスクに標準SSDストレージタイプを使用します。Azure標準SSDは、低いIOPSレベルで一貫したパフォーマンスを必要とするワークロード向けに最適化された、費用対効果の高いストレージオプションです。ストレージタイプについて詳しくは、「Azure Resource Managerマスターイメージ」を参照してください。
注記:
Azureマネージドディスクの価格について詳しくは、「マネージドディスクの価格」を参照してください。
Web Studioで利用可能な新機能。以下の機能がWebベースのコンソールで利用できるようになりました。
-
StudioがAzureへの認証によるサービスプリンシパルの作成をサポートするようになりました。Azureへの認証によってサービスプリンシパルを作成し、Azureへのホスト接続を確立できるようになりました。このサポートにより、Studioで接続を作成する前にAzureサブスクリプションでサービスプリンシパルを手動で作成する必要がなくなります。詳しくは、Microsoft Azure Resource Manager仮想化環境を参照してください。
-
Studioが既存のマシンカタログのクローン作成をサポートするようになりました。この機能により、既存のマシンカタログを新しいカタログのテンプレートとしてクローン作成できるため、同様のカタログを最初から作成する必要がなくなります。カタログをクローン作成する場合、オペレーティングシステムとマシンの管理に関連する設定は変更できません。クローン作成されたカタログは、元のカタログからそれらの設定を継承します。詳しくは、カタログのクローン作成を参照してください。
-
Studioナビゲーションペインに「Settings」という新しいノードが追加されました。Settingsノードでは、サイト全体(Citrix Virtual Apps and Desktopsサービス製品の展開)に適用される設定を構成できます。次の設定が利用可能です。
- マルチセッションカタログの負荷分散。ニーズに合った負荷分散オプションを選択します。この設定は、すべてのカタログに適用されます。以前は、コンソールの右上隅にある歯車アイコンをクリックしてこの機能にアクセスしていました。詳しくは、マシンの負荷分散を参照してください。
-
Studioでの検索エクスペリエンスの強化。このリリースでは、Studioの検索エクスペリエンスが強化されています。フィルターを使用して高度な検索を実行すると、[フィルターの追加]ウィンドウが前面に表示され、バックグラウンドビューは変更されません。詳しくは、完全構成管理インターフェイスでの検索の使用を参照してください。
-
MCSでのGoogle Cloud VMの一時停止と再開機能。MCSでGoogle Cloud VMを、他のVMと同様に一時停止および再開できるようになりました。詳しくは、デリバリーグループの管理を参照してください。この機能を有効にするには、Google Cloudサービスアカウントで
compute.instances.suspendおよびcompute.instances.resumeの権限を設定します。Compute Adminロールには、これらの権限が含まれています。Citrix Virtual Apps and Desktopsでは、
New-BrokerHostingPowerActionPowerShellコマンドを使用してVMを一時停止および再開することもできます。詳しくは、New-Brokerhostingpoweractionを参照してください。Google Cloudでは、一時停止できるインスタンスの種類と構成にいくつかの制限があります。詳細については、Google Cloudサイトのインスタンスの一時停止と再開を参照してください。
2021年5月
新機能と機能強化
メンテナンスモードのマシンからの切断後のセッション再接続。以前は、プールされた(ランダムな)シングルセッションデスクトップ(VDI)ユーザーがメンテナンスモードのマシンから切断された場合、プール内のどのマシンへのセッション再接続も許可されませんでした。マルチセッションマシンと静的シングルセッションマシンは、常にその状況でのセッション再接続を許可していました。
PowerShellを使用すると、メンテナンスモードのマシンで切断が発生した後にセッション再接続を許可するかどうかをデリバリーグループレベルで制御できるようになりました。これは、グループ内のすべてのVDA(シングルセッションおよびマルチセッション)に適用されます。
詳しくは、メンテナンスモードのマシンから切断された場合のセッション再接続の制御を参照してください。
すべてのCitrix Virtual Apps and Desktopsサービスエディションでのアプリケーションプロービングとデスクトッププロービングのサポート。既存のPremiumエディションのサポートに加えて、アプリケーションプロービングとデスクトッププロービングは、Citrix Virtual Apps Advanced ServiceおよびCitrix Virtual Apps and Desktops Advanced Serviceエディションでも利用できるようになりました。
Web Studioで利用可能な新機能。次の機能がWebベースのコンソールで利用できるようになりました。
- StudioでAzure可用性ゾーンの選択がサポートされるようになりました。以前は、Azure環境の特定の可用性ゾーンにマシンをプロビジョニングするにはPowerShellしか選択肢がありませんでした。Studioを使用してマシンカタログを作成する際、マシンをプロビジョニングする1つ以上の可用性ゾーンを選択できるようになりました。ゾーンが指定されていない場合、Machine Creation Services (MCS) はAzureにリージョン内にマシンを配置させます。複数のゾーンが指定されている場合、MCSはそれらのゾーンにマシンをランダムに分散します。詳しくは、「指定された可用性ゾーンへのマシンのプロビジョニング」を参照してください。
Azureエフェメラルディスク。Citrix Virtual Apps and Desktopsサービスは、Azureエフェメラルディスクをサポートしています。エフェメラルディスクを使用すると、キャッシュディスクを再利用して、Azure対応仮想マシンのOSディスクを保存できます。この機能は、標準のHDDディスクよりも高性能なSSDディスクを必要とするAzure環境で役立ちます。
注:
永続カタログはエフェメラルOSディスクをサポートしていません。また、この機能を使用する際は、高性能なディスクには追加コストがかかることに注意してください。追加のマネージドディスクの料金を支払う代わりに、キャッシュディスクを再利用してOSディスクを保存する方が有益です。
エフェメラルOSディスクでは、プロビジョニングスキームでマネージドディスクと共有イメージギャラリーを使用する必要があります。詳しくは、「Azureエフェメラルディスク」を参照してください。
Azure上のMCS管理VDAのパフォーマンスが向上しました。Citrix Virtual Apps and Desktopsサービスは、Azure上のMachine Creation Services (MCS) で管理されるVDAのパフォーマンスを向上させます。この機能強化により、ホスティング接続のAbsolute Simultaneous actionsのデフォルト値が500に、ホスティング接続のMaximum new actions per minuteが2,000に変更されます。この機能強化を利用するために手動での構成作業は必要ありません。詳しくは、「Azureの調整」を参照してください。
Cloud Health Checkで利用可能な新機能。Cloud Health Checkが新バージョンに更新され、以下の機能が追加されました。
-
VDAマシンを自動的に検出。Cloud Health Checkは、Citrix Virtual Apps and Desktopsサービスの展開からVDAを自動的に検出して取得できるようになりました。詳しくは、「VDAマシンの取得」を参照してください。
-
ヘルスチェックのスケジュール設定。Cloud Health Checkで、定期的なヘルスチェックを実行するためのスケジュールを設定できるようになりました。詳しくは、「Cloud Health Checkスケジューラ」を参照してください。
-
Cloud Health Checkのバージョン情報。使用しているCloud Health Checkのバージョンを確認できるようになりました。バージョン情報を表示するには、Cloud Health Checkのメインウィンドウの右上隅にある歯車アイコンをクリックします。
-
自動修正。Cloud Health Checkは、実行中のマシンで特定された問題を自動的に検出して修正できるようになりました。詳しくは、「自動修正」を参照してください。
注:
自動修正はプレビューとして利用可能です。
2021年4月
新機能と機能強化
AWS API を使用して動的インスタンスを取得。Citrix Virtual Apps and Desktops サービスは、AWS にクエリを実行してインスタンスタイプを動的に取得するようになりました。この機能により、Citrix Virtual Apps and Desktops サービスで定義されているもの以外のマシンサイズを使用したい顧客がカスタム InstanceTypes.xml ファイルを作成する必要がなくなります。この情報は以前は InstanceTypes.xml ファイルによって提供されていました。利用可能な AWS インスタンスタイプへのこの動的アクセスを容易にするために、ユーザーはサービスプリンシパルの権限を更新して ec2:DescribeInstanceTypes 権限を含める必要があります。サービスプリンシパルの権限を更新しないことを選択した顧客の後方互換性をサポートするために、InstanceTypes.xml にリストされている AWS インスタンスタイプが使用されます。このプロセスにより、MCS CDF ログに警告メッセージが生成されます。
注:
Citrix Studio は、CDF ログに含まれる警告メッセージを表示しません。
権限の詳細については、「IAM 権限の定義」および「AWS 権限について」を参照してください。
Web Studio で利用可能な新機能。以下の機能が Web ベースのコンソールで利用可能になりました。
- Studio でタイムゾーンの日時が表示されるようになりました。以前は、Studio はシステムクロックとタイムゾーンに基づいて日時のみを表示していました。Studio は、イベント項目にマウスポインターを合わせると、タイムゾーンにローカルな日時を表示するようになりました。時刻は UTC で表示されます。
一時ストレージのない Azure VM の MCS I/O サポート。MCS I/O は、一時ディスクまたは接続ストレージを持たない VM のマシンカタログ作成をサポートするようになりました。このサポートにより、次のことが可能になります。
- スナップショット(マネージドディスク)は、一時ストレージ なし のソース VM から取得されます。マシンカタログ内の VM には一時ストレージがありません。
- スナップショット(マネージドディスク)は、一時ストレージ あり のソース VM から取得されます。マシンカタログ内の VM には一時ストレージがあります。
詳細については、「Machine Creation Services (MCS) ストレージ最適化」を参照してください。
Web Studio で利用可能な新機能。以下の機能が Web ベースのコンソールで利用可能になりました。
- 強制ログオフ。Autoscale は、設定された猶予期間に達すると、マシン上の既存のセッションを強制的にログオフできるようになり、マシンがシャットダウンの対象となります。これにより、Autoscale はマシンをはるかに高速に電源オフできるようになり、コストを削減できます。ユーザーがログオフされる前に通知を送信できます。詳細については、「Autoscale」を参照してください。
Automated Configuration の新しい更新。Automated Configuration は、以下の機能を含む新しいバージョンに更新されました。
-
複数のサイトのマージ – プレフィックスとサフィックスを使用して名前の競合を回避しながら、複数のサイトを単一のサイトにマージできます。詳細については、「複数のサイトを単一のサイトにマージする」を参照してください。
-
サイトのアクティブ化 – オンプレミスまたはクラウド展開のどちらが、再起動スケジュールや電源スキームなどのリソースを制御するかを選択できます。詳細については、「サイトのアクティブ化」を参照してください。
Automated Configuration のその他の更新は次のとおりです。
-
管理者ロールとスコープを移行する機能。
-
特定のコマンドレットでコンソールログを抑制するための
Quietパラメーター。 -
認証を必要とするセキュアなネットワークファイル共有に CvadAcSecurity.yml ファイルを配置できるようにする
SecurityFileFolderパラメーター。 -
マシンカタログとデリバリーグループでマシン名によるフィルタリングを行う機能。
-
コンポーネント選択パラメーターをスイッチパラメーター方式で使用するように改善し、コンポーネント名の後に
$trueを追加する必要がなくなりました。 -
サポートのためにCitrixに送信するすべてのログファイルを圧縮するための新しいコマンドレット (
New-CvadAcZipInfoForSupport) 。
Automated Configuration は Citrix Downloads からダウンロードしてください。Automated Configuration の詳細については、「Migrating to cloud」を参照してください。
電源サイクル全体で GCP インスタンスを保持します。 非永続的な Google Cloud Platform (GCP) インスタンスは、電源オフ時に削除されなくなりました。代わりに、インスタンスは電源サイクル全体で保持されます。非永続的なインスタンスの電源がオフになると、OS ディスクはデタッチされて削除されます。インスタンスの電源がオンになると、OS ディスクはベースディスクから再作成され、既存のインスタンスにアタッチされます。
Azure Gen2 イメージのサポート。 Gen2 スナップショットまたは Gen2 マネージドディスクを使用して Gen2 VM カタログをプロビジョニングできるようになり、起動時間のパフォーマンスが向上しました。詳細については、「Create machine catalogs」を参照してください。Azure Gen2 イメージでサポートされているオペレーティングシステムは次のとおりです。
- Windows Server 2019、2016、2012、および 2012 R2
- ウィンドウズ 10
注:
Gen1 スナップショットまたはマネージドディスクを使用して Gen2 マシンカタログを作成することはサポートされていません。同様に、Gen2 スナップショットまたはマネージドディスクを使用して Gen1 マシンカタログを作成することもサポートされていません。詳細については、「Support for generation 2 VMs on Azure」を参照してください。
テーブルストレージアカウントの無効化。 Machine Creation Services (MCS) は、Azure で VDA をプロビジョニングする際に、マネージドディスクを使用するカタログのテーブルストレージアカウントを作成しなくなりました。詳細については、「Azure table storage」を参照してください。
ストレージアカウントのロックを排除する。Azureでマネージドディスクを使用してカタログを作成する場合、ストレージアカウントは作成されなくなりました。既存のカタログ用に作成されたストレージアカウントは変更されません。この変更はマネージドディスクにのみ適用されます。アンマネージドディスクの場合、既存の動作に変更はありません。Machine Creation Services (MCS) は引き続きストレージアカウントとロックを作成します。
Web Studioで利用可能な新機能。以下の機能がWebベースのコンソールで利用可能になりました。
-
顧客管理の暗号化キーを使用してマシン上のデータを暗号化する。Studioのマシンカタログのセットアップ > ディスク設定ページに、顧客管理の暗号化キーという設定が追加されました。この設定により、カタログにプロビジョニングされるマシン上のデータを暗号化するかどうかを選択できます。詳しくは、「[顧客管理の暗号化キー]」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#azure-customer-managed-encryption-key)を参照してください。
-
Studioがタグ付けされたマシンへのAutoscaleの制限をサポート。以前は、デリバリーグループ内の特定のマシンにAutoscaleを制限するにはPowerShellを使用する必要がありました。Studioでも制限できるようになりました。詳しくは、「[デリバリーグループ内の特定のマシンへのAutoscaleの制限]」(/ja-jp/citrix-daas/manage-deployment/autoscale/autoscale-tagged-machines.html)を参照してください。
2021年3月
新機能と機能強化
Azure専用ホスト。Azure専用ホストを使用すると、単一の顧客専用のハードウェア上に仮想マシンをプロビジョニングできます。専用ホストを使用している間、Azureは仮想マシンがそのホスト上で実行される唯一のマシンであることを保証します。これにより、顧客はより詳細な制御と可視性を得ることができ、規制要件や内部セキュリティ要件を満たすことができます。HostGroupIdパラメーターを使用する場合、ホスティングユニットのリージョンに事前に構成されたAzureホストグループが必要です。また、Azureの自動配置も必要です。詳しくは、Azure専用ホストを参照してください。
ヒント:
Azure専用ホストを使用する場合、Azure可用性ゾーンを選択しても効果はありません。仮想マシンはAzureの自動配置プロセスによって配置されます。
Azureサーバー側暗号化のサポート。Citrix Virtual Apps and Desktopsサービスは、Azureマネージドディスクの顧客管理の暗号化キーをサポートしています。このサポートにより、独自の暗号化キーを使用してマシンカタログのマネージドディスクを暗号化することで、組織およびコンプライアンス要件を管理できます。詳しくは、「[Azureサーバー側暗号化]」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#azure-server-side-encryption)を参照してください。
Azureの指定された可用性ゾーンにマシンをプロビジョニングする。Azure環境の特定の可用性ゾーンにマシンをプロビジョニングできるようになりました。この機能により、次のことが可能になります。
- Azureで1つまたは複数の可用性ゾーンを指定できます。複数のゾーンが指定された場合、マシンは提供されたすべてのゾーンに名目上均等に分散されます。
- 仮想マシンと対応するディスクは、指定されたゾーン(または複数のゾーン)に配置されます。
- 特定のサービス提供またはリージョンの可用性ゾーンを参照できます。有効な可用性ゾーンはPowerShellコマンドを使用して表示されます。
Get-Itemを使用してサービス提供のインベントリアイテムを表示します。
詳しくは、「[Azureの指定された可用性ゾーンにマシンをプロビジョニングする]」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#provision-machines-into-specified-availability-zones)を参照してください。
Web Studioで利用可能な新機能。Webベースのコンソールで以下の機能が利用できるようになりました。
-
Studioがカスタムアイコンとアプリの関連付けをサポートするようになりました。以前は、公開アプリケーションで使用するカスタムアイコンを追加するにはPowerShellを使用する必要がありました。Studioでもそれができるようになりました。詳細については、アプリケーショングループの管理を参照してください。
-
Studioがマシンカタログへのタグの適用をサポートするようになりました。以前は、カタログで使用するタグを作成または削除するためにStudioを使用できましたが、カタログにタグを適用するにはPowerShellを使用する必要がありました。Studioでも、デリバリーグループと同様に、カタログにタグを適用または削除できるようになりました。詳細については、マシンカタログへのタグの適用を参照してください。
-
Studioが「水平ロードバランシング」モードと「垂直ロードバランシング」モードの切り替えをサポートするようになりました。以前は、水平および垂直ロードバランシングモードを切り替えるにはPowerShellしか選択肢がありませんでした。Studioでは、マルチセッションOSマシンのロードバランシング方法をより柔軟に制御できるようになりました。詳細については、マシンのロードバランシングを参照してください。
-
Studioが再起動スケジュールにメンテナンスモードのマシンを含めることをサポートするようになりました。以前は、メンテナンスモードのマシンのスケジュールされた再起動を構成するにはPowerShellしか選択肢がありませんでした。Studioでも、それらのマシンを再起動スケジュールに含めるかどうかを制御できるようになりました。詳細については、再起動スケジュールの作成を参照してください。
-
StudioがRemote PC AccessのWake on LAN構成をサポートするようになりました。以前は、Remote PC AccessのWake on LANを構成するにはPowerShellを使用する必要がありました。Studioでもこの機能を構成できるようになりました。詳細については、Wake on LANの構成を参照してください。
-
StudioがAWSインスタンスプロパティの適用と運用リソースのタグ付けをサポートするようになりました。MCSを使用してAWSでマシンをプロビジョニングするためのカタログを作成する際、IAMロールとタグプロパティをそれらのマシンに適用するかどうかを指定できます。また、マシンタグを運用リソースに適用するかどうかも指定できます。以下の2つのオプションがあります。
- 仮想マシンにマシンテンプレートプロパティを適用する
- 運用リソースにマシンタグを適用する
詳細については、AWSインスタンスプロパティの適用と運用リソースのタグ付けを参照してください。
Azure Shared Image Gallery。Citrix Virtual Apps and Desktopsサービスは、AzureでMCSプロビジョニングされたマシン用の公開イメージリポジトリとしてAzure Shared Image Galleryをサポートしています。管理者は、ギャラリーにイメージを保存して、OSディスクの作成とハイドレーションを高速化するオプションがあります。このプロセスにより、非永続VMの起動時間とアプリケーション起動時間が改善されます。この機能の詳細については、Azure Shared Image Galleryを参照してください。
注:
Shared Image Gallery機能はマネージドディスクと互換性があります。レガシーマシンカタログでは利用できません。
マシンカタログと同じGoogle Cloud Platformリージョンに作成されるストレージバケット。以前のリリースでは、MCSはディスクアップロードプロセスの一部として、プロビジョニング中に一時的なストレージバケットを作成していました。これらのバケットは複数のリージョンにまたがっており、Googleはこれを2つ以上の地理的な場所を含む広い地理的領域と定義しています。これらの一時的なバケットは、カタログがどこにプロビジョニングされたかに関わらず、米国の地理的な場所に存在していました。MCSは、カタログをプロビジョニングするのと同じリージョンにストレージバケットを作成するようになりました。ストレージバケットは一時的なものではなくなり、プロビジョニングプロセスが完了した後もGoogle Cloud Platformプロジェクトに残ります。将来のプロビジョニング操作では、そのリージョンに既存のストレージバケットがあればそれを使用します。指定されたリージョンにストレージバケットが存在しない場合は、新しいストレージバケットが作成されます。
2021年2月
新機能と機能強化
Azure Gen2 イメージのサポート。Azure 環境で Gen2 VM を使用してマネージドディスクをプロビジョニングできるようになり、起動時間のパフォーマンスが向上しました。次のオペレーティングシステムがサポートされています。
- Windows Server 2019、2016、2012、および 2012 R2
- ウィンドウズ 10
注:
このサポートでは、VM のサブセットのみがサポートされます。たとえば、一部の VM は Gen1 と Gen2 の両方のタイプにできますが、他の VM は Gen1 のみです。詳細については、「Azure での第 2 世代 VM のサポート」を参照してください。
マシンの再起動スケジュール。Citrix Studio の [再起動期間] メニューに、[セッションのドレイン後にすべてのマシンを再起動] というオプションが追加されました。このオプションを使用すると、すべてのセッションをドレインした後にすべてのマシンを再起動するかどうかを選択できます。再起動時刻になると、マシンはドレイン状態になり、すべてのセッションがログオフされると再起動されます。詳細については、「再起動スケジュールを作成する」を参照してください。
Web Studio で利用可能な新機能。Web ベースのコンソールで、次の機能が利用できるようになりました。
-
Studio で CSV ファイルを使用してマシンをカタログに一括追加できるようになりました。この機能を使用すると、CSV ファイルを使用して次のことができます。
- Studio を介して電源管理されていないマルチセッションまたはシングルセッション OS カタログにマシンを一括追加します。
- リモート PC アクセスカタログにマシンを一括追加します。以前は、リモート PC アクセスカタログにマシンを一括追加するには OU を選択する必要がありました。しかし、OU 構造の制限があるシナリオでは、これは簡単ではありません。この機能により、マシンを一括追加する際の柔軟性が向上します。マシンのみを追加する(ユーザーの自動割り当てで使用する場合)ことも、ユーザー割り当てとともにマシンを追加することもできます。
詳細については、「マシンカタログの作成」および「マシンカタログの管理」を参照してください。
-
Citrix Managed Azure の拡張サポート。Citrix Managed Azure は、Citrix Virtual Apps and Desktops サービスの次のエディションで利用できるようになりました:Standard for Azure、Advanced、Premium、および Workspace Premium Plus。
-
マスターイメージを Azure Shared Image Gallery に配置するサポート。Studio で、マスターイメージを Azure Shared Image Gallery (SIG) に配置するオプションが提供されるようになりました。SIG は、イメージを管理および共有するためのリポジトリです。これにより、組織全体でイメージを利用できるようになります。大規模な非永続マシンカタログを作成する際には、マスターイメージを SIG に保存することをお勧めします。そうすることで、VDA OS ディスクのリセットが高速化されるためです。詳細については、「Microsoft Azure Resource Manager 仮想化環境」を参照してください。
-
Azure の MCS マシンカタログのシステムディスクを保持する。Studio で、電源サイクル中に VDA のシステムディスクを保持するかどうかを制御できるようになりました。通常、システムディスクはシャットダウン時に削除され、起動時に再作成されます。これにより、ディスクは常にクリーンな状態に保たれますが、VM の再起動時間が長くなります。システム書き込みがキャッシュにリダイレクトされ、キャッシュディスクに書き戻される場合、システムディスクは変更されません。不要なディスクの再作成を避けるには、[マシンカタログのセットアップ] > [ディスク設定] ページにある [電源サイクル中にシステムディスクを保持する] オプションを使用します。このオプションを有効にすると、VM の再起動時間は短縮されますが、ストレージコストが増加します。このオプションは、環境に再起動時間に敏感なワークロードが含まれるシナリオで役立ちます。詳細については、「MCS ストレージの最適化」を参照してください。
-
Studioで、永続的なライトバックキャッシュディスクを持つMCSマシンカタログの作成がサポートされるようになりました。以前は、永続的なライトバックキャッシュディスクを持つカタログを作成するにはPowerShellしか選択肢がありませんでした。カタログの作成時に、AzureでプロビジョニングされたVMのライトバックキャッシュディスクを永続化するかどうかをStudioで制御できるようになりました。無効にすると、ストレージコストを節約するために、電源サイクルごとにライトバックキャッシュディスクが削除され、ディスクにリダイレクトされたデータは失われます。データを保持するには、Machine Catalog Setup > Disk SettingsページにあるUse persistent write-back cache diskオプションを有効にします。詳しくは、「MCSストレージの最適化」を参照してください。
StoreFrontを使用したCitrix Virtual Apps and Desktops ServiceのApp Protectionのサポート。詳しくは、「App Protection」を参照してください。
2021年1月
Web Studioで利用可能な新機能。以下の機能がWebベースのコンソールで利用できるようになりました。
-
Studioで、カスタムアイコンとアプリの関連付けがサポートされるようになりました。以前は、公開アプリケーションで使用するカスタムアイコンを追加するにはPowerShellを使用する必要がありました。Studioでもそれができるようになりました。詳しくは、「アプリケーショングループの管理」を参照してください。
-
Studioで、マシンカタログへのタグの適用がサポートされるようになりました。以前は、Studioを使用してカタログで使用するタグを作成または削除できましたが、カタログにタグを適用するにはPowerShellを使用する必要がありました。デリバリーグループの場合と同様に、Studioを使用してカタログにタグを適用または削除できるようになりました。詳しくは、「マシンカタログにタグを適用する」を参照してください。
-
Studioで、「水平負荷分散」モードと「垂直負荷分散」モードの切り替えがサポートされるようになりました。以前は、水平負荷分散モードと垂直負荷分散モードを切り替えるにはPowerShellしか選択肢がありませんでした。Studioを使用すると、マルチセッションOSマシンの負荷分散方法をより柔軟に制御できます。詳しくは、「マシンの負荷分散」を参照してください。
-
Studioで、メンテナンスモードのマシンを再起動スケジュールに含めることがサポートされるようになりました。以前は、メンテナンスモードのマシンのスケジュールされた再起動を構成するにはPowerShellしか選択肢がありませんでした。Studioでも、これらのマシンを再起動スケジュールに含めるかどうかを制御できるようになりました。詳しくは、「再起動スケジュールを作成する」を参照してください。
-
Studioで、Remote PC AccessのWake on LANの構成がサポートされるようになりました。以前は、Remote PC AccessのWake on LANを構成するにはPowerShellを使用する必要がありました。Studioでもこの機能を構成できるようになりました。詳しくは、「Wake on LANを構成する」を参照してください。
-
Studioで、AWSインスタンスプロパティの適用と運用リソースのタグ付けがサポートされるようになりました。MCSを使用してAWSでマシンをプロビジョニングするためのカタログを作成するときに、IAMロールとタグプロパティをそれらのマシンに適用するかどうかを指定できます。また、マシンタグを運用リソースに適用するかどうかも指定できます。次の2つのオプションがあります。
- マシンテンプレートプロパティを仮想マシンに適用する
- マシンタグを運用リソースに適用する
詳しくは、「AWSインスタンスプロパティの適用と運用リソースのタグ付け」を参照してください。
-
AWS専用ホスト。Citrix StudioのMachine Catalog Setup > Securityページに、Use dedicated hostというオプションが追加されました。この設定は、ライセンス制限や専用ホストの使用を必要とするセキュリティ要件がある展開に適しています。専用ホストを使用すると、物理ホスト全体を所有し、時間単位で課金されます。このホストを所有することで、追加料金なしで、そのホストが許可する数のEC2インスタンスを起動できます。詳しくは、「AWSテナンシー」を参照してください。
-
Studioで、再起動スケジュールをすぐに実行することがサポートされるようになりました。Studioを使用すると、再起動スケジュールをすぐに実行して、スケジュール内のすべての該当するマシンを再起動できます。詳しくは、「再起動スケジュールをすぐに実行する」を参照してください。
-
Autoscale。Autoscale は、以下の新機能と機能強化を提供します。
-
Studio でドレイン状態のマシンを表示できるようになりました。以前は、ドレイン状態のマシンを識別するには PowerShell しか選択肢がありませんでした。Studio を使用して、ドレイン状態のマシンを識別できるようになりました。詳しくは、「ドレイン状態のマシンを表示する」を参照してください。
-
Studio で VDI デリバリーグループのピーク時間を 30 分単位で定義できるようになりました。以前は、VDI デリバリーグループのスケジュールに含まれる日のピーク時間を 30 分単位で定義するには PowerShell を使用する必要がありました。Studio を使用してそれを行うこともできるようになりました。このサポートにより、VDI デリバリーグループで実行されるマシンの最小数を、1 日の各 30 分間隔で個別に設定できます。
-
Azure Shared Image Gallery。Citrix Virtual Apps and Desktops サービスは、Azure で MCS プロビジョニングされたマシンの公開イメージリポジトリとして Azure Shared Image Gallery をサポートします。管理者は、マスターイメージからの OS ディスクの作成とハイドレーションを高速化するために、イメージをギャラリーに保存するオプションがあります。このプロセスにより、非永続 VM の起動時間とアプリケーション起動時間が改善されます。
ギャラリーには、次の 3 つの要素が含まれています。
- ギャラリー。イメージはここに保存されます。MCS は、マシンカタログごとに 1 つのギャラリーを作成します。
- ギャラリーイメージ定義。この定義には、マスターイメージに関する情報(オペレーティングシステムの種類と状態、Azure リージョン)が含まれます。MCS は、カタログ用に作成されたマスターイメージごとに 1 つのイメージ定義を作成します。
- ギャラリーイメージバージョン。Shared Image Gallery の各イメージは複数のバージョンを持つことができ、各バージョンは異なるリージョンに複数のレプリカを持つことができます。各レプリカはマスターイメージの完全なコピーです。Citrix Virtual Apps and Desktops サービスは、カタログのリージョンで適切な数のレプリカを持つ各イメージに対して、常に 1 つの Standard_LRS イメージバージョン(バージョン 1.0.0)を作成します。この構成は、カタログ内のマシンの数、構成されたレプリカ比率、および構成されたレプリカの最大数に基づいています。
注:
Shared Image Gallery 機能は、マネージドディスクでのみ機能します。レガシーマシンカタログでは使用できません。
この機能の詳細については、「共有イメージギャラリーの構成」を参照してください。
マシンカタログと同じ Google Cloud Platform リージョンに作成されるストレージバケット。以前のリリースでは、MCS はディスクアップロードプロセスの一部として、プロビジョニング中に一時ストレージバケットを作成していました。これらのバケットは複数のリージョンにまたがっており、Google はこれを 2 つ以上の地理的な場所を含む広い地理的領域と定義しています。これらの一時バケットは、カタログがどこにプロビジョニングされたかに関係なく、米国の地理的な場所に存在していました。MCS は、カタログをプロビジョニングするのと同じリージョンにストレージバケットを作成するようになりました。ストレージバケットは一時的なものではなくなり、プロビジョニングプロセスが完了した後も Google Cloud Platform プロジェクトに残ります。将来のプロビジョニング操作では、既存のストレージバケットが使用されます。そのリージョンにストレージバケットが存在する場合、または指定されたリージョンに存在しない場合は新しいストレージバケットが作成されます。
停止中にプールされた VDA を再利用するようデフォルトを設定する PowerShell オプション。新しい PowerShell コマンドオプション(-DefaultReuseMachinesWithoutShutdownInOutage)により、停止中にシャットダウンされていないプールされたデスクトップ VDA をデフォルトで再利用する機能が拡張されます。「アプリケーションとデスクトップのサポート」を参照してください。
Google Cloud Platform オンデマンドプロビジョニング。Citrix Virtual Apps and Desktops サービスは、Google Cloud Platform(GCP)がマシンカタログをプロビジョニングする方法を更新します。マシンカタログを作成しても、対応するマシンインスタンスは GCP に作成されず、電源状態は OFF に設定されます。マシンはカタログ作成時にプロビジョニングされるのではなく、マシンが最初に電源オンになったときにプロビジョニングされます。たとえば、カタログを作成した後、VM の電源状態は Off に設定されます。
2020年12月
新機能と機能強化
Web Studioがプレビュー版として利用可能になりました。新しいWebベースのコンソールが利用可能になりました。レガシーコンソールから新しいWebベースのコンソールへのStudio機能の完全なセットの移行を進めています。Webベースのコンソールは、通常、レガシーコンソールよりも高速に応答します。デフォルトでは、Webベースのコンソールに自動的にログオンします。管理タブ内からWebベースのコンソールとレガシーコンソールを簡単に切り替えて、構成またはサイト管理タスクを実行できます。管理の横にある下矢印をクリックして、オプションを選択します。
- Web Studio (プレビュー)。新しいWebベースのコンソールに移動します。
- 完全な構成。レガシーコンソールに移動します。
「管理」タブメニュー(/en-us/citrix-daas/media/manage-tab-menu.png)
次の機能は、Webベースのコンソールでのみ利用可能です。
-
Azureの標準SSDディスクタイプサポート。Studioは、標準SSDディスクタイプをサポートするようになりました。Azure標準SSDは、低いIOPSレベルで一貫したパフォーマンスを必要とするワークロード向けに最適化された、費用対効果の高いストレージオプションです。詳しくは、「Azure Resource Managerマスターイメージを使用したマシンカタログの作成」を参照してください。
-
Studioは、静的VDIデリバリーグループの電源オフ遅延の構成をサポートするようになりました。以前は、静的VDIデリバリーグループの電源オフ遅延はPowerShell SDKを介してのみ構成できました。Studioでは、Autoscaleユーザーインターフェイスで静的VDIデリバリーグループの電源オフ遅延を構成できるようになりました。詳しくは、「Autoscale」を参照してください。
2020年10月
新機能と機能強化
複数のハイパーバイザーアラートを却下。Citrix Monitorは、1日以上経過したハイパーバイザーアラートの自動却下をサポートするようになりました。詳しくは、「ハイパーバイザーアラートの監視」を参照してください。
外部IPアドレスの削除。Google Cloud Platform (GCP) でプロビジョニングされたイメージを準備するために使用される一時的な仮想マシン上の外部IPアドレスは不要になりました。この外部IPアドレスにより、一時的な仮想マシンはGoogle Public APIにアクセスしてプロビジョニングプロセスを完了できます。
プライベートGoogleアクセスを有効にすると、VMがサブネットから直接Google Public APIにアクセスできるようになります。詳しくは、「Googleプライベートアクセスの有効化」を参照してください。
マシンIDの管理方法に対応する新しいモデル。マシンカタログで使用されるマシンIDは、Active Directoryを使用して管理および維持されてきました。MCSによって作成されたすべてのマシンは、Active Directoryに参加するようになります。新しいCitrix Virtual Apps and Desktopsサービスモデルは、マシンIDの管理方法に対応しています。このモデルでは、ワークグループまたはドメインに参加していないマシンを使用してマシンカタログを作成できます。
ヒント:
この機能は、ドメインに参加していないマシン向けにCitrix Cloudに追加された新しいIDサービス、FMA trustをサポートします。
MCSは、ID管理のために新しいFMAトラストサービスと通信します。ID情報は、Active Directoryで使用されるドメインSIDとマシンアカウントパスワードのパラダイムの代わりに、GUIDと秘密鍵のペアとしてIDディスクに保存されます。ドメインに参加していないマシンを使用するVDAは、ブローカー登録にこのGUIDと秘密鍵の組み合わせを使用します。詳細については、「ドメインに参加していないカタログのサポートを構成する」を参照してください。
Azureマネージドディスクの直接アップロードを使用する。このリリースでは、Azure環境でマネージドディスクを作成する際に直接アップロードを使用できます。この機能により、追加のストレージアカウントに関連するコストが削減されます。VHDをマネージドディスクに変換する前に、ストレージアカウントにステージングする必要がなくなりました。また、直接アップロードにより、空のマネージドディスクを仮想マシンにアタッチする必要がなくなります。Azureマネージドディスクに直接アップロードすることで、オンプレミスのVHDをマネージドディスクとして直接コピーできるようになり、ワークフローが簡素化されます。サポートされているマネージドディスクには、Standard HDD、Standard SSD、Premium SSDが含まれます。
この機能の詳細については、Microsoft Azureのブログを参照してください。
Azureマネージドディスクの詳細については、ドキュメントページを参照してください。
Azureの単一リソースグループ。Citrix Virtual Apps and Desktopsでカタログを更新および作成するために、単一のAzureリソースグループを作成して使用できるようになりました。この機能強化は、フルスコープとナロースコープの両方のサービスプリンシパルに適用されます。 Azureリソースグループあたりのマネージドディスク800個あたり240VMという以前の制限は削除されました。Azureリソースグループあたりの仮想マシン、マネージドディスク、スナップショット、イメージの数に制限はなくなりました。
詳細については、「Microsoft Azure Resource Manager仮想化環境」を参照してください。
2020年9月
新機能と機能強化
クイック展開。新しいクイック展開機能は、以前のAzureクイック展開に代わるものです。この新機能は、Microsoft Azureを使用してCitrix Virtual Apps and Desktopsサービスを迅速に開始する方法を提供します。クイック展開を使用して、デスクトップとアプリを配信し、リモートPCアクセスを構成できます。
セッション管理者(組み込みロール)。Citrix Studioに、セッション管理者という新しい組み込みロールが追加されました。このロールにより、管理者は監視タブのフィルターページでデリバリーグループを表示し、関連するセッションとマシンを管理できます。この機能を使用すると、既存の管理者または招待した管理者のアクセス許可を、組織内での役割に合わせて構成できます。組み込みロールの詳細については、「組み込みロールとスコープ」を参照してください。組み込みロールを管理者に割り当てる方法については、「委任管理と監視」を参照してください。
セッションとマシンに関連するフィルターページへのアクセスをよりきめ細かく制御するには、カスタムロールを作成し、Directorオブジェクトに対して次のいずれかを選択します。フィルターページを表示 - マシンのみ、フィルターページを表示 - セッションのみ。カスタムロールの作成については、「ロールの作成と管理」を参照してください。
新しいマシンタイプのサポート。このリリースでは、マシンカタログのプレミアムディスクを構成する際に、AMDマシンのNV v4およびDA v4シリーズのサポートが追加されました。詳細については、「デリバリーグループの作成」を参照してください。
2020年8月
新機能と機能強化
停止中のRemote PowerShell SDKへのアクセス制限。以前は、停止中にPowerShellコマンドを使用できない場合がありました。現在、ローカルホストキャッシュにより、停止中にRemote PowerShell SDKへのアクセスが制限されます。詳しくは、「停止中に利用できないもの」を参照してください。
2つの新しいCitrix Virtual Apps and Desktopsサービスエディションのサポート。Citrix Monitorは、Citrix Virtual Apps AdvancedサービスとCitrix Virtual Apps and Desktops Advancedサービスという2つの新しいCitrix Virtual Apps and Desktopsサービスエディションをサポートするようになりました。詳しくは、Citrix Monitorの「機能互換性マトリックス」を参照してください。
Google Cloud Platformでの共有Virtual Private Cloud(VPC)のサポート。Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platform上の共有VPCをホストリソースとしてサポートします。Machine Creation Services(MCS)を使用して、共有VPCにマシンをプロビジョニングし、Citrix Studioを使用して管理できます。共有VPCについて詳しくは、「共有Virtual Private Cloud」を参照してください。
Google Cloud Platformでのゾーン選択のサポート。Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platformでのゾーン選択をサポートします。この機能により、管理者はカタログ作成のために、リージョン内の1つまたは複数のゾーンを指定できます。
シングルテナントタイプのVMの場合、ゾーン選択により、管理者は選択したゾーンにシングルテナントノードを配置できます。非シングルテナントVMの場合、ゾーン選択により、選択したゾーンにVMを決定論的に配置できるため、展開の設計に柔軟性がもたらされます。構成情報については、「ゾーン選択を有効にする」を参照してください。
また:
-
シングルテナンシーは、お客様のプロジェクトのVMのみをホストすることに特化した物理的なCompute Engineサーバーであるシングルテナントノードへの排他的アクセスを提供します。これらのノードを使用すると、VMを同じハードウェアにグループ化したり、他のプロジェクトのVMから分離したりできます。
-
シングルテナントノードは、Bring Your Own License(BYOL)シナリオの専用ハードウェア要件を満たすのに役立ちます。また、ネットワークアクセス制御ポリシー、セキュリティ、およびHIPAAなどのプライバシー要件に準拠することも可能にします。
注:
シングルテナンシーは、Google CloudでWindows 10 VDI展開を使用する唯一の方法です。サーバーVDIもこの方法をサポートしています。シングルテナンシーの詳細については、Googleドキュメントサイトで確認できます。
Azureシステムディスクの起動パフォーマンスの向上。このリリースでは、MCSIOが有効な場合にAzureを使用するCitrix Cloud実装の起動パフォーマンスが向上します。このサポートにより、システムディスクを保持できます。これにより、次の利点が得られます。
- VMとアプリケーションは、ゴールデンイメージが提供されるのと同様のパフォーマンスで起動および実行されるようになりました。
- APIクォータの消費、システムディスクの削除と作成、およびVMを削除したときに発生する状態遷移の遅延が削減されます。
たとえば、この機能を構成するには、New-ProvSchemeコマンドでPowerShell PersistOSDiskカスタムプロパティを使用します。
-CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
</CustomProperties>'
<!--NeedCopy-->
詳細な構成情報については、(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#improve-boot-performance-with-mcsio)を参照してください。
2020年7月
新機能と機能強化
フィルターページへのきめ細かなロールベースアクセスをサポート。Citrix Studioでは、カスタムロールを作成する際に、Monitor > Filtersページへのアクセスをよりきめ細かく制御できるようになりました。具体的には、Machines、Sessions、Connections、Application Instancesの任意の組み合わせを表示する権限をカスタムロールに割り当てることができます。Create RoleウィンドウのDirectorオブジェクトには、さらに次の4つのオプションがあります。
- フィルターページの表示 - アプリケーションインスタンスのみ
- フィルターページの表示 - 接続のみ
- フィルターページの表示 - マシンのみ
- フィルターページの表示 - セッションのみ
ロールの作成については、(/ja-jp/citrix-daas/manage-deployment/delegated-administration.html#create-and-manage-roles)を参照してください。
割り当て済みVDIマシンに対する電源オフ遅延のサポート(PowerShellのみ)。以前のリリースでは、電源オフ遅延は未割り当てのマシンにのみ適用されていました。このリリース以降、電源オフ遅延は割り当て済みマシンと未割り当てマシンの両方に適用されます。詳細については、(/ja-jp/citrix-daas/manage-deployment/autoscale/schedule-based-and-load-based-settings.html#how-autoscale-power-manages-machines)を参照してください。
Windowsクライアントライセンスのサポート。Citrix Virtual Apps and Desktopsサービスは、AzureでVMをプロビジョニングするためにWindowsクライアントライセンスを使用することをサポートするようになりました。AzureでWindows 10 VMを実行するには、Microsoftとのボリュームライセンス契約がこの使用に適格であることを確認してください。詳細については、(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#create-a-machine-catalog-using-an-azure-resource-manager-image)を参照してください。
2020年5月
新機能と機能強化
マシンの再起動スケジュール。再起動スケジュールがメンテナンスモードのマシンに影響するかどうかを指定できるようになりました。この機能はPowerShellでのみ利用可能です。詳細については、(/ja-jp/citrix-daas/install-configure/delivery-groups-manage.html#scheduled-restarts-for-machines-in-maintenance-mode)を参照してください。
リソースの可用性。すべてのゾーン(リソースの場所)でリソースを公開することなく、停止中にリソースの可用性を確保できるようになりました。詳細については、(/ja-jp/citrix-daas/manage-deployment/local-host-cache.html#resource-availability)を参照してください。
2020年4月
新機能と機能強化
VDIデリバリーグループのスケジューリング粒度の強化(PowerShellのみ)。Autoscaleは、スケジュールに含まれる日のピーク時間を30分単位で細かく定義できるようになりました。VDIデリバリーグループで実行するマシンの最小数を、1日の30分ごとに個別に設定できます。また、Autoscaleは、VDIデリバリーグループで電源がオンになっているマシンの数を、1時間ごとではなく30分ごとにスケールアップまたはスケールダウンできるようになりました。詳しくは、「Broker PowerShell SDK commands」を参照してください。
MTU検出。CitrixプロトコルEnlightened Data Transport(EDT)にMTU検出機能が追加されました。MTU検出により、EDTはセッションのペイロードサイズを自動的に決定および設定できます。この機能により、ICAセッションは、非標準の最大伝送単位(MTU)または最大セグメントサイズ(MSS)要件を持つネットワークに適応できます。この調整機能により、パフォーマンスの低下やICAセッションの確立失敗につながる可能性のあるパケットの断片化を回避できます。この更新には、Windows版Citrix Workspaceアプリ1911以降が必要です。Citrix Gatewayを使用している場合、必要なCitrix ADCファームウェアの最小バージョンは13.0.52.24または12.1.56.22です。詳しくは、「EDT MTU Discovery」を参照してください。
2020年3月
新機能と機能強化
PVSターゲットデバイスのメトリック。Citrix Monitorの[マシン詳細]ページに、PVSターゲットデバイスのメトリックパネルが追加されました。このパネルを使用して、シングルセッションおよびマルチセッションOSマシンのProvisioningターゲットデバイスのステータスを表示できます。このパネルには、ネットワーク、起動、キャッシュに関するいくつかのメトリックが表示されます。これらのメトリックは、PVSターゲットデバイスが正常に動作していることを確認するための監視とトラブルシューティングに役立ちます。詳しくは、「PVS target device metrics」を参照してください。
AWSインスタンスプロパティのキャプチャ。MCSは、AMIが取得されたインスタンスからプロパティを読み取り、そのマシンのIAMロールとタグを、特定のカタログ用にプロビジョニングされたマシンに適用するようになりました。このオプション機能を使用すると、カタログ作成プロセスは選択されたAMIソースインスタンスを検出し、限られたプロパティセットを読み取ります。これらのプロパティはAWS起動テンプレートに保存され、そのカタログのマシンをプロビジョニングするために使用されます。カタログ内のすべてのマシンは、キャプチャされたインスタンスプロパティを継承します。詳しくは、「AWS instance property capturing」を参照してください。
AWS運用リソースのタグ付け。このリリースでは、プロビジョニング中にCitrixコンポーネントによって作成されたリソースにタグを付けるオプションが導入されました。各タグは、顧客が定義したキーとオプションの値で構成されるラベルを表し、リソースの管理、検索、フィルタリングの機能を向上させます。詳しくは、「AWS operational resource tagging」を参照してください。
Azureストレージでのセキュア転送。Machine Creation Services(MCS)は、Azure Resource Manager環境でMCSプロビジョニングされたカタログによって作成されたストレージアカウントの機能強化を提供します。この機能強化により、セキュア転送必須プロパティが自動的に有効になります。このオプションは、セキュアな接続からのアカウントへの要求のみを許可することで、ストレージアカウントのセキュリティを強化します。詳しくは、Microsoftサイトの「Require secure transfer to ensure secure connections」を参照してください。
Azureでストレージアカウントを作成する際に、[セキュア転送が必須]プロパティを有効にします。
Azure SSDマネージドディスクのサポート。Machine Creation Services(MCS)は、Azure仮想マシン用の標準SSDマネージドディスクをサポートします。このディスクタイプは、一貫したパフォーマンスを提供し、HDDディスクと比較して優れた可用性を提供します。詳しくは、「Standard SSD Disks for Azure Virtual machine workloads」を参照してください。
この機能を構成するには、New-ProvSchemeコマンドまたはSet-ProvSchemeコマンドでPowerShell StorageAccountTypeカスタムプロパティを使用します。
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"StandardSSD_LRS`" /><Property xsi:type=`"StringProperty`" Value=`"Windows_Server`" />
<!--NeedCopy-->
注:
この機能は、マネージドディスクを使用している場合、つまりカスタムプロパティ
UseManagedDisksが true に設定されている場合にのみ利用できます。アンマネージドディスクの場合、Standard HDD と Premium SSD のみがサポートされます。
2020年1月
新機能と機能強化
Citrix Studioの言語バー。 このリリースから、Citrix Studioは正しいキーボードマッピングを容易にするための言語バーを提供します。
- Citrix Cloudの言語またはブラウザの表示言語が英語または日本語に設定されている場合、言語バーは表示されません。
-
Citrix Cloudの言語またはブラウザの表示言語がドイツ語、スペイン語、またはフランス語に設定されている場合、Citrix Studioにログオンすると言語バーが表示されます。言語バーのリストには2つの言語オプションがあります。ブラウザの最上位の言語と一致するオプションを選択してください。
ヒント:
- 言語バーに設定した内容が反映されない場合があります。その場合は、ログアウトしてから再度ログオンしてください。
- 言語バーを使用して特定の記号やローカライズされた文字を入力できない場合があります。この問題を解決するには、Citrix Cloudの言語、ブラウザの表示言語、およびローカルキーボードレイアウトを設定する必要があります。詳細については、Knowledge Centerの記事 CTX310743 を参照してください。
再起動スケジュールの最大遅延タイマー (PowerShellのみ)。 サイトデータベースの停止が原因でデリバリーグループ内のマシンのスケジュールされた再起動が開始されない場合、スケジュールされた開始時刻を超えて待機する時間を指定できます。その間隔中にデータベース接続が復元された場合、再起動が開始されます。その間隔中に接続が復元されない場合、再起動は開始されません。詳細については、「データベース停止により遅延するスケジュールされた再起動」を参照してください。
垂直ロードバランシング (PowerShellのみ)。 以前は、サービスはすべてのRDS起動に対して水平ロードバランシングを使用していました。これは、最も負荷の低いRDSマシンに着信負荷を割り当てるものです。これは引き続きデフォルトです。現在、PowerShellを使用して、サイト全体の機能として垂直ロードバランシングを有効にできます。
垂直ロードバランシングが有効になっている場合、ブローカーは、高水準点に達していない最も負荷の高いマシンに着信負荷を割り当てます。これにより、新しいマシンに移行する前に既存のマシンが飽和状態になります。ユーザーが切断して既存のマシンを解放すると、新しい負荷がそれらのマシンに割り当てられます。
デフォルトでは、水平ロードバランシングが有効になっています。垂直ロードバランシングを表示、有効化、または無効化するには、Get-BrokerSite および Set-BrokerSite コマンドレットが UseVerticalScalingForRdsLaunches 設定をサポートするようになりました。詳細については、「デリバリーグループ内のマシンの負荷管理」を参照してください。
2019年12月
新機能と機能強化
Citrix Service Provider (CSP) 向けサービス。 CSP は、テナント顧客を Virtual Apps and Desktops サービスにオンボードし、顧客管理者によるサービスへのアクセスを設定し、フェデレーションドメインを使用して顧客ユーザーに共有または専用のワークスペースを提供できるようになりました。詳細については、「Citrix Virtual Apps and Desktops service for Citrix Service Providers」を参照してください。
マシンがメンテナンスモードになっている理由を特定するためのサポート (PowerShell のみ)。 PowerShell を使用して、マシンがメンテナンスモードになっている理由を特定できるようになりました。これを行うには、パラメータ -MaintenanceModeReason を使用します。この機能は、管理者がメンテナンスモードのマシンの問題をトラブルシューティングするのに役立ちます。詳細については、https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/Broker/Get-BrokerMachine/ を参照してください。
Autoscale。 Autoscale は、マシンの動的な作成と削除の機能を提供するようになりました。この機能は PowerShell スクリプトを使用して利用できます。このスクリプトは、現在の負荷状況に基づいて、デリバリーグループ内のマシンの数を動的にスケールアップまたはスケールダウンするのに役立ちます。詳細については、「Dynamically provision machines with Autoscale」を参照してください。
2019 年 11 月
新機能と機能強化
GroomStartHour。 Monitor は、GroomStartHour をサポートするようになりました。これは、グルーミングの実行を開始する時刻を管理者が決定するのに役立つ新しい構成です。詳細については、「Citrix Virtual Apps and Desktops SDK」ドキュメントを参照してください。
OData ページネーション。 Monitor は、OData ページネーションをサポートするようになりました。すべての OData v4 エンドポイントは、1 ページあたり最大 100 レコードを返し、応答には次の 100 レコードへのリンクが含まれます。詳細については、「Accessing Monitor Service data using the OData v4 endpoint in Citrix Cloud」を参照してください。
2019 年 10 月
新機能と機能強化
App-V。 App-V 機能が Citrix Cloud で利用可能になりました。Citrix Cloud 構成の Delivery Controller に、シングルまたはデュアル管理モードで App-V パッケージを追加できます。Citrix Downloads で入手可能な Virtual Apps and Desktops Service App-V パッケージ検出モジュールを使用すると、App-V パッケージをインポートし、Microsoft App-V サーバーを登録できます。これにより、それらに含まれるアプリがユーザーに利用可能になります。この PowerShell モジュールを使用すると、DNS URL を使用して Microsoft App-V Management および Publishing Server を登録できるため、ロードバランシングメカニズムの背後にあるサーバーを実際のマシン URL を使用して登録する必要がなくなります。詳細については、「Citrix Virtual Apps and Desktops service discovery module for App-V packages and servers」を参照してください。
Google Cloud Platform。 Citrix Virtual Apps and Desktops サービスは、Machine Creation Services (MCS) を使用して Google Cloud Platform (GCP) 上にマシンをプロビジョニングするサポートを追加しました。詳細については、「Google Cloud Platform virtualization environments」を参照してください。
2019 年 9 月
新機能と機能強化
Azure Virtual Desktop の VDA サポート。 サポートされているオペレーティングシステムと VDA バージョンについては、「VDAs in an Azure Virtual Desktop environment」を参照してください。
強化された電源ポリシー。 以前のリリースでは、アクション (切断アクション = 「Suspend」または「Shutdown」) が必要な期間に移行する VDI マシンは、電源が入ったままでした。このシナリオは、アクション (切断アクション = 「Nothing」) が不要な期間 (ピーク時またはオフピーク時) にマシンが切断された場合に発生しました。
このリリース以降、Autoscaleは、指定された切断時間が経過すると、宛先期間に設定された切断アクションに応じて、マシンを一時停止または電源オフします。詳細については、「切断されたセッションで異なる期間に移行するVDIマシンの電源管理」を参照してください。
マシンカタログ: タグ。 PowerShellを使用して、マシンカタログにタグを適用できるようになりました。詳細については、「マシンカタログにタグを適用する」を参照してください。
セッション起動時間。 Monitorに、Workspace Appセッション起動とVDAセッション起動の期間に分割されたセッション起動時間が表示されるようになりました。このデータは、セッション起動時間の長さの理解とトラブルシューティングに役立ちます。さらに、セッション起動に関わる各フェーズの期間は、個々のフェーズに関連する問題のトラブルシューティングに役立ちます。たとえば、ドライブマッピング時間が長い場合は、GPOまたはスクリプトですべての有効なドライブが適切にマッピングされているかどうかを確認できます。この機能は、VDA 1903以降で利用できます。詳細については、「セッション起動の問題の診断」を参照してください。
2019年8月
新機能および強化された機能
セッションの自動再接続。 [トレンド]タブの[セッション]ページに、自動再接続の回数に関する情報が含まれるようになりました。セッションの信頼性またはクライアントの自動再接続ポリシーが有効な場合、自動再接続が試行されます。自動再接続情報は、中断のあるネットワーク接続の表示とトラブルシューティング、およびシームレスなエクスペリエンスを持つネットワークの分析に役立ちます。
ドリルダウンでは、セッションの信頼性またはクライアントの自動再接続、タイムスタンプ、エンドポイントIP、およびWorkspaceアプリがインストールされているマシンのエンドポイント名などの追加情報が提供されます。この機能は、Windows向けCitrix Workspaceアプリ、Mac向けCitrix Workspaceアプリ、Windows向けCitrix Receiver™、およびMac向けCitrix Receiverで利用できます。この機能には、VDA 1906以降が必要です。詳細については、以下を参照してください。
2019年7月
新機能および強化された機能
構成ログ。 Remote PowerShell SDKを使用して、構成ログデータベースのコンテンツを定期的に削除できるようになりました。詳細については、「定期的なデータ削除のスケジュール設定」を参照してください。
Autoscale。 Autoscaleは、デリバリーグループ内のマシンの一部のみを電源管理する柔軟性を提供するようになりました。この機能は、クラウドベースのリソースが他の要求(つまり、バーストワークロード)に対応する前に、オンプレミスリソースを使用してワークロードを処理したいクラウドバーストのユースケースで役立ちます。詳細については、「Autoscaleをデリバリーグループ内の特定のマシンに制限する」を参照してください。
ローカルアプリアクセスとURLリダイレクト。 Citrix Studioでは、PowerShell SDKを使用して、サイトのStudioユーザーインターフェイスに[ローカルアプリアクセスアプリケーションの追加]オプションを追加できるようになりました。詳細については、公開アプリケーションへのアクセスのみを提供するを参照してください。
オペレーティングシステム名の変更。 マシンカタログの作成 > マシンカタログのセットアップ > オペレーティングシステムおよび監視ページでのオペレーティングシステム名が変更されました。
- マルチセッションOS(旧サーバーOS):マルチセッションOSマシンカタログは、標準化されたWindowsマルチセッションまたはLinux OSマシンの大規模展開向けに、ホストされた共有デスクトップを提供します。
- シングルセッションOS(旧デスクトップOS):シングルセッションOSマシンカタログは、さまざまなユーザーに最適なVDIデスクトップを提供します。
プロファイルロードにおけるCitrix Profile Managementの期間。 監視機能に、ログオン期間チャートのプロファイルロードバーにプロファイル処理期間が含まれるようになりました。これは、Citrix Profile Managementがユーザープロファイルを処理するのにかかる期間です。この情報は、管理者が高いプロファイルロード期間をより正確にトラブルシューティングするのに役立ちます。この機能強化は、VDA 1903以降で利用可能です。詳細については、プロファイルロードを参照してください。
デスクトッププロービング。 デスクトッププロービングは、Citrix Virtual Apps and Desktopsサービスの機能であり、サイトに公開されている仮想デスクトップのヘルスチェックを自動化し、ユーザーエクスペリエンスを向上させます。デスクトッププロービングを開始するには、Citrix Probe Agentを1つ以上のエンドポイントにインストールして構成します。デスクトッププロービングは、Premiumライセンスのサイトで利用できます。この機能には、Citrix Probe Agent 1903以降が必要です。詳細については、アプリケーションおよびデスクトッププロービングを参照してください。
注:
Citrix Probe AgentはTLS 1.2をサポートするようになりました。
2019年6月
新機能と機能強化
タグによる制限。 タグは、マシン、アプリケーション、デスクトップ、アプリケーショングループ、ポリシーなどの項目を識別する文字列です。タグを作成して項目に追加すると、特定の操作を、指定されたタグを持つ項目にのみ適用するように調整できます。詳細については、アプリケーショングループおよびタグを参照してください。
メール通知。 Citrix Virtual Apps and Desktopsサービスは、アラートおよびプロービングに関連するメール通知を直接送信します。これにより、SMTPメールサーバーを構成する必要がなくなります。通知設定ボックスはデフォルトで有効になっており、Citrix Cloudは通知設定セクションで提供されたメールアドレスにアラート通知を送信します。メール設定でメールアドレスdonotreplynotifications@citrix.comがホワイトリストに登録されていることを確認してください。
2019年5月
新機能と機能強化
オートスケール。 オートスケールは、Citrix Virtual Apps and Desktopsサービスの機能であり、マシンをプロアクティブに電源管理するための、一貫性のある高性能なソリューションを提供します。コストとユーザーエクスペリエンスのバランスを取ることを目的としています。オートスケールは、非推奨となったSmart ScaleテクノロジーをStudioの電源管理ソリューションに組み込んでいます。詳細については、オートスケールを参照してください。オートスケールで管理されているマシンのメトリックは、監視コンソールのトレンドページから監視できます。詳細については、オートスケールで管理されているマシンの監視を参照してください。
2019年2月
新機能と機能強化
ハイパーバイザーアラートの監視。 Citrix HypervisorおよびVMware vSphereからのアラートが、Monitor > Alertsタブに表示されるようになり、ハイパーバイザーの健全性に関する以下の状態/パラメーターの監視に役立ちます。
- CPU使用率
- メモリ使用量
- ネットワーク使用量
- ハイパーバイザー接続が利用できません
- ディスク使用量(vSphereのみ)
- ホスト接続または電源状態(vSphereのみ)
詳しくは、「アラートと通知」の「ハイパーバイザーアラートの監視」セクションを参照してください。
以前のTLSバージョンでの通信。 サービスのセキュリティを向上させるため、CitrixはMarch 15, 2019以降、Transport Layer Security (TLS) 1.0および1.1での通信をすべてブロックし、TLS 1.2通信のみを許可します。詳しくは、「TLSバージョン」を参照してください。包括的なガイダンスについては、「CTX247067」を参照してください。
アプリケーショングループ。 アプリケーショングループを使用すると、アプリケーションのコレクションを管理できます。異なるデリバリーグループ間で共有されるアプリケーション、またはデリバリーグループ内のユーザーのサブセットによって使用されるアプリケーションに対して、アプリケーショングループを作成できます。詳しくは、「アプリケーショングループの作成」を参照してください。
ログオンパフォーマンス - プロファイルドリルダウン。 Monitor内のUser DetailsページにあるLogon Durationパネルに、ログオンプロセスのProfile load phaseドリルダウンに関する情報が含まれるようになりました。プロファイルドリルダウンは、現在のセッションのユーザープロファイルに関する有用な情報を提供し、管理者が高プロファイルロードの問題をトラブルシューティングするのに役立ちます。以下のユーザープロファイル情報を含むツールヒントが表示されます。
- ファイル数
- プロファイルサイズ
- 大容量ファイルの数
詳細なドリルダウンにより、個々のフォルダー、そのサイズ、およびファイル数に関する情報が提供されます。この機能は、VDA 1811以降で利用できます。詳細については、「ユーザーログオンの問題の診断」を参照してください。
Microsoft RDSライセンスの状態。 サーバーOSマシンのマシン詳細ページとユーザー詳細ページのマシン詳細パネルで、Microsoft RDS (Remote Desktop Services) ライセンスの状態を監視します。ライセンスの状態に応じて適切なメッセージが表示されます。情報アイコンにカーソルを合わせると、詳細が表示されます。詳細については、「マシンのトラブルシューティング」のMicrosoft RDSライセンスの状態のセクションを参照してください。
アプリケーションプロービング。 この機能は、サイトで公開されているVirtual Appsの健全性評価を自動化します。
アプリケーションプロービングを開始するには:
- 1つ以上のエンドポイントマシンにCitrix Application Probe Agentをインストールします
- Citrix WorkspaceおよびCitrix Virtual Apps and Desktopsサービスの資格情報を使用してCitrix Application Probe Agentを構成します。
- Citrix Virtual Apps and Desktopsサービスの監視 > 構成で、プローブするアプリケーション、プローブを実行するエンドポイントマシン、およびスケジュールされたプローブ時間を構成します。
エージェントは、Citrix Workspaceを介して選択されたアプリケーションの起動をテストし、Citrix Virtual Apps and Desktopsサービスの監視コンソールにプローブ結果を次のように報告します。
- アプリケーションページ – 過去24時間のデータ、および傾向 > アプリケーションプローブ結果ページ
- 履歴プローブデータと、プローブ障害が発生した段階(Workspace Reachability、WorkspaceAuthentication、WorkspaceEnumeration、ICAダウンロード、またはアプリケーション起動)
障害レポートは、構成されたメールアドレスにメールで送信されます。複数の地理的な場所で、オフピーク時にアプリケーションプローブを実行するようにスケジュールできます。そうすることで、ユーザーが問題を経験する前に、プロビジョニングされたアプリケーション、ホスティングマシン、または接続に関連する問題をプロアクティブにトラブルシューティングするために結果を使用できます。詳細については、「アプリケーションおよびデスクトップのプロービング」を参照してください。
2019年1月
新機能と機能強化
カスタムスコープによる委任管理。 監視機能は、組み込みの委任管理者ロールのカスタムスコープをサポートするようになりました。監視に利用できる組み込みロールとその割り当て方法の詳細については、「委任管理者ロール」を参照してください。
2018年12月
新機能と機能強化
CitrixがTransport Layer Security (TLS) 1.0および1.1を介した通信をブロックする日付が、December 31, 2018からJanuary 31, 2019に変更されました。詳細については、「TLSバージョンの廃止」を参照してください。
2018年11月
新機能と機能強化
OData APIを使用したマシンの履歴データが利用可能に: マシン分析を含む履歴データが、OData APIを通じて利用できるようになりました。このデータは1時間ごとに収集され、1日分にまとめられます。
- 電源オン状態のマシンの数(電源管理対象マシン)
- 登録済みマシンの数
- メンテナンスモードのマシンの数
- マシンの総数
データは、監視サービスが実行されている期間について集計されます。OData APIの使用方法と例の詳細については、「Citrix Monitor Service 7 1808」を参照してください。データベーススキーマは「Monitor Service Schema」で入手できます。
ログオンパフォーマンス - 対話型セッションのドリルダウン: ユーザーとセッションの詳細ビューのログオン期間パネルには、ログオンプロセスの対話型セッションフェーズに関する情報が含まれています。3つのサブフェーズ(Pre-userinit、Userinit、Shell)それぞれの所要時間が、対話型セッションバーにツールヒントとして表示されます。これにより、ログオンのこのフェーズのトラブルシューティングと修復がより詳細に行えるようになります。サブフェーズ間の累積時間遅延とドキュメントへのリンクも提供されます。この機能は、Delivery Controllerバージョン7 1808以降で利用できます。対話型セッションドリルダウンバーには、現在のセッションの期間のみが表示されます。詳細については、「ユーザーログオンの問題の診断」を参照してください。
ログオンパフォーマンス - GPOドリルダウン: ユーザーとセッションの詳細ビューのログオン期間パネルには、GPO(グループポリシーオブジェクト)の期間が含まれています。これは、ログオンプロセス中に仮想マシンにGPOを適用するためにかかった合計時間です。GPOバーのツールヒントとして、CSE(クライアント側拡張)ごとに適用された各ポリシーのドリルダウンが表示されるようになりました。各ポリシーの適用について、ドリルダウンにはステータスと所要時間が表示されます。この追加情報により、GPO期間が長い問題のトラブルシューティングと修復が容易になります。ドリルダウンの期間はCSEの処理時間のみを表し、GPOの合計時間には加算されません。この機能は、Delivery Controllerバージョン7 1808以降で利用できます。詳細については、「ユーザーログオンの問題の診断」を参照してください。
修正
監視中に保存されたカスタムレポートクエリは、Cloudアップグレード後には利用できません。[DNA-23420]
2018年10月
新機能と機能強化
アプリケーション: マシンごとの制限。 マシンごとのアプリケーションインスタンス数を制限できるようになりました。この制限は、サイト内のすべてのマシンに適用されます。この制限は、デリバリーグループ内のすべてのユーザーに対する既存のアプリケーション制限と、ユーザーごとの制限に追加されるものです。この機能は、StudioではなくPowerShellを介してのみ利用できます。詳細については、「アプリケーション制限の構成」を参照してください。
Windows Server 2019。 システム要件に記載されているように、Windows Server 2019マシンにマルチセッションOS用VDA(旧称:サーバーOS用VDA)をインストールできるようになりました。
2018年9月
新機能と機能強化
委任管理。 委任管理を使用すると、組織内での管理者の役割に応じて、すべての管理者に必要なアクセス許可を構成できます。詳細については、「委任管理」を参照してください。監視は、組み込みロールの割り当てをサポートしています。組み込みロールは、完全なスコープで利用できます。監視用の組み込みロールとそれらの割り当て方法の詳細については、「委任管理者ロール」を参照してください。
構成ログ。 構成ログを使用すると、管理者は構成の変更と管理アクティビティを追跡できます。詳細については、「構成ログ」を参照してください。
以前は無効になっていたRemote PowerShell SDKのいくつかのPowerShellコマンドレットが、構成ログで使用するために有効になりました。
- Log:GetLowLevelOperation
- Log:GetHighLevelOperation
- Log:GetSummary
- Log:GetDataStore
- Log:ExportReport
ローカルホストキャッシュ。 ローカルホストキャッシュが完全に利用可能になりました。ローカルホストキャッシュにより、リソースの場所にあるCloud ConnectorがCitrix Cloudと通信できない場合でも、接続仲介操作を続行できます。詳細については、「ローカルホストキャッシュ」を参照してください。
Citrix Provisioning。 VDAsをプロビジョニングするために、Citrix Provisioningまたは既存のMachine Creation Servicesを使用できるようになりました。クラウド環境に固有のCitrix Provisioning情報については、「Citrix Cloudで管理されるCitrix Provisioning」を参照してください。
修正
以前のバージョンでは、Azureオンデマンドプロビジョニングを使用すると、すべてのVMが電源オフ時に削除されていました。現在は、プールされたVMのみが削除されます。永続的(専用)VMは、電源オフ時に削除されません。
2018年8月
-
新しい製品名
Citrixのお客様またはパートナーとして長年ご利用いただいている方は、当社の製品およびこの製品ドキュメントで新しい名前に気づかれることでしょう。このCitrix製品を初めてご利用になる方は、製品またはコンポーネントに対して異なる名前を目にするかもしれません。
新しい製品名とコンポーネント名は、Citrixのポートフォリオとクラウド戦略の拡大に由来しています。この製品ドキュメントの記事では、以下の名前を使用しています。
- Citrix Virtual Apps and Desktops: Citrix Virtual Apps and Desktopsは、クラウドサービスおよびオンプレミス製品として提供される仮想アプリおよびデスクトップソリューションであり、ITコストを削減しながら、従業員があらゆるデバイスからどこからでも作業できる自由を提供します。Windows、Linux、Web、SaaSアプリケーション、または完全な仮想デスクトップを、パブリック、オンプレミス、ハイブリッドのあらゆるクラウドから提供します。Virtual Apps and Desktopsは、以前はXenAppおよびXenDesktopという名称でした。
- Citrix Workspace app: Citrix Workspace appは、既存のCitrix Receiverテクノロジーとその他のCitrix Workspaceクライアントテクノロジーを統合しています。エンドユーザーが最高の仕事をするために必要なすべての仕事用アプリ、ファイル、デバイスとやり取りできる、統一されたコンテキストに応じたエクスペリエンスを提供するために、より多くの機能を提供するように強化されています。詳細については、このブログ記事を参照してください。
- Citrix SD-WAN™: クラウドテクノロジーでブランチネットワークとWANを変革するお客様とパートナーにとって重要なテクノロジーであるNetScaler SD-WANは、Citrix SD-WANになりました。
- Citrix Secure Web Gateway™: Citrix Networkingポートフォリオの拡大に伴い、以前はNetScaler Secure Web Gatewayとして知られていた堅牢なCitrix Secure Web Gateway Serviceを提供できることを誇りに思います。
- Citrix Gateway: 最高の仕事をするために必要なアプリとデータへの安全でコンテキストに応じたアクセスを可能にする、当社の堅牢なNetScaler® Unified Gatewayは、Citrix Gatewayになりました。
- Citrix Content Collaboration™およびCitrix Files for Windows: ShareFileの高度なアクセス、コラボレーション、ワークフロー、権利管理、および統合機能は、当社の安全でコンテキストに応じた統合されたCitrix WorkspaceのCitrix Content Collaborationコンポーネントセットで利用できるようになりました。Citrix Files for Windowsを使用すると、マップされたドライブを介してContent Collaborationファイルに直接アクセスでき、ネイティブのWindows Explorerエクスペリエンスを提供します。
- Citrix Hypervisor: XenProjectハイパーバイザーに基づく仮想化インフラストラクチャ用のXenServerのテクノロジーは、Citrix Hypervisorになりました。
簡単なまとめです。
現在 以前 シトリックス バーチャルアプリ&デスクトップ XenApp® および XenDesktop Citrix Workspaceアプリ Citrix Receiverと広範な機能強化を統合 シトリックス SD-WAN NetScaler SD-WAN シトリックス セキュアウェブ™ ゲートウェイ ネットスケーラー セキュアウェブ ゲートウェイ シトリックス ゲートウェイ ネットスケーラー ユニファイド ゲートウェイ シトリックス コンテンツ コラボレーション ShareFile Windows 用 シトリックス ファイル ShareFile デスクトップアプリ、ShareFile Sync、ShareFile Drive Mapper Citrix ハイパーバイザー XenServer シトリックス プロビジョニング シトリックス プロビジョニング サービス 当社の製品およびそのドキュメントにおいてこの移行を進めることは、現在進行中のプロセスです。
- 製品内のコンテンツには、以前の名称がまだ含まれている場合があります。例えば、コンソールテキスト、メッセージ、ディレクトリ/ファイル名において、以前の名称の例が見られる場合があります。
- 一部の項目(コマンドやMSIなど)は、既存の顧客スクリプトが破損するのを防ぐため、以前の名称を保持し続ける可能性があります。
- この製品のドキュメントからリンクされている関連製品ドキュメントやその他のリソース(ビデオやブログ投稿など)には、以前の名称がまだ含まれている場合があります。
- Citrix Hypervisorの場合:新しい名称は、2018年9月以降、CitrixのWebサイトおよび製品情報資料で使用されています。また、Citrix Virtual Apps and Desktopsなど、一部のCitrix製品の管理者コンソールでも新しい名称が表示されます。XenServerの製品リリースおよび技術ドキュメント資料では、2019年初頭までXenServer 7.xが引き続き使用されます。
この移行期間中の皆様のご理解に感謝いたします。
新しい名称の詳細については、https://www.citrix.com/about/citrix-product-guide/を参照してください。
-
製品およびコンポーネントのバージョン番号の変更
Citrixは、Citrix Virtual Apps and Desktopsのほとんどのコンポーネントをインストールおよび管理するため、これらのバージョン番号を気にする必要はありません。ただし、Cloud Connectorをインストールする際、およびリソースの場所でVDAをインストールまたはアップグレードする際には、バージョン番号が表示される場合があります。
Citrix Virtual Apps and Desktopsの製品およびコンポーネントのバージョン番号は、YYMM.c.m.bの形式で表示されます。
- YYMM = 製品またはコンポーネントがリリースされた年と月。たとえば、2018年9月のリリースは1809と表示されます。
- c = その月のCitrix Cloudリリース番号。
- m = メンテナンスバージョン(該当する場合)。
- b = ビルド番号。このフィールドは、コンポーネントの[バージョン情報]ページと、OSのプログラムの削除または変更機能にのみ表示されます。
たとえば、Citrix Virtual Apps and Desktops 1809.1.0 は、コンポーネントが2018年9月にリリースされたことを示します。これはその月のCitrix Cloudリリース1に関連付けられており、メンテナンスバージョンではありません。一部の表示では、バージョンの年と月のみが表示されます。たとえば、Citrix Virtual Apps and Desktops 1809 のように表示されます。
以前のリリース(7.18以前)では、バージョン番号は7.version の形式で表示され、リリースごとにバージョンが1つずつ増えました。たとえば、XenApp and XenDesktop 7.17に続くVDAリリースは7.18でした。以前のリリース(7.18以前)は、新しい番号付け形式に更新されません。
-
TLSバージョンの非推奨化。 Citrix Virtual Apps and Desktopsサービスのセキュリティを向上させるため、CitrixはTransport Layer Security (TLS) 1.0および1.1を介したすべての通信を、December 31, 2018をもってブロックします。詳細については、「TLSバージョンの非推奨化」を参照してください。
-
Google Cloud Platform仮想化環境。 Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platform (GCP) 上でVirtual Apps and Desktops VMを手動で電源サイクルする機能をサポートしています。詳細については、「Google Cloud Platform仮想化環境」を参照してください。
2018年7月
- フィルターデータのエクスポート。 監視 > フィルター タブでリアルタイム監視データをCSV形式ファイルにエクスポートできるようになりました。エクスポート機能は、マシン、セッション、接続、およびアプリケーションインスタンスのフィルターページから利用できます。定義済みのカスタムフィルターを選択するか、適切なフィルター条件を選択し、テーブルで必要な列を選択してデータをエクスポートできます。最大100,000レコードのデータをエクスポートできます。エクスポートされたCSVファイルは、リアルタイムデータの包括的なビューを提供し、大規模なデータセットの分析を容易にします。
2018年6月
- Azure Resource Manager接続。 Studioの接続作成ウィザードの接続ページにあるAzure環境の選択には、Azureサブスクリプションで有効なすべてのAzure Cloudが含まれます。Azure US Government CloudおよびAzure Germany Cloudの一般提供は、以前のリリースでのこれら2つの環境のプレビューバージョンに代わるものです。
2018年5月
-
Azureクイック展開。 リソースの場所でAzure Resource Managerマシンを使用してアプリケーションとデスクトップを配信する場合、展開方法を選択できるようになりました。
- 完全構成:この既存の方法では、Studio管理コンソールを使用して、マシンカタログの作成からデリバリーグループの作成までをガイドします。
- Azure Quick Deploy: この新しいオプションは、アプリとデスクトップのより迅速な展開を提供するシンプルなインターフェイスを提供します。
-
Citrix Health Assistantリンク。 監視コンソールの未登録マシンのマシン詳細ページに、Health Assistantボタンが追加されました。現在、このボタンはマシンのトラブルシューティングと、ツールをダウンロードできるKnowledge Centerの記事Citrix Health Assistant - VDA登録とセッション起動のトラブルシューティングにリンクしています。Citrix Health Assistantは、未登録VDAの構成の問題をトラブルシューティングするためのツールです。このツールは、一般的なVDA登録、セッション起動、タイムゾーンリダイレクトの構成問題の考えられる根本原因を特定するために、いくつかのヘルスチェックを自動化します。
-
対話型セッションのドリルダウン。 監視コンソールで、ユーザー詳細ビュー > ログオン期間パネルに、ログオンプロセスの対話型セッション段階に関する情報が含まれるようになりました。このログオンフェーズのより詳細なトラブルシューティングと修復を提供するために、対話型セッションには3つのサブフェーズが追加されました:Pre-userinit、Userinit、およびShell。このリリースでは、対話型セッションにカーソルを合わせると、サブフェーズとドキュメントへのリンクを示すツールチップが表示されます。サブフェーズの説明と各フェーズのパフォーマンスを向上させる方法については、ユーザーログオンの問題の診断を参照してください。
2018年3月
-
アプリケーションインスタンス予測(プレビュー機能)。 これは、予測分析に基づく最初の監視機能です。リソース使用パターンを予測することは、管理者がリソースと各リソースに必要なライセンス数を整理するために重要です。アプリケーションインスタンス予測機能は、サイトまたはデリバリーグループごとに時間とともに起動される可能性のあるホスト型アプリケーションインスタンスの数を示します。既存の履歴データで作成されたデータモデルに基づく機械学習アルゴリズムが予測に使用されます。許容レベルは予測品質を示します。
詳細については、Monitorのアプリケーションインスタンス予測を参照してください。この機能の有用性と使いやすさに関するフィードバックは、Citrix Cloudディスカッションフォーラムに送信してください。
-
デリバリーグループAPI - プレビュー
デリバリーグループAPIプレビューは、デリバリーグループの管理を自動化するために使用できるREST APIのセットを提供します。利用可能なAPIの完全なセットは、Citrix Cloud APIドキュメントのhttps://developer.cloud.com/で表示および試用できます。
-
Web Studio認証
Citrix Cloudのサービス管理コンソールは、顧客を認証するためにベアラートークンを使用するようになりました。ベアラートークンは、デリバリーグループREST APIへのアクセスを認証するために必要です。
-
ODataバージョン4 APIを使用したMonitor Serviceデータへのアクセス(プレビュー機能)
OData V.4エンドポイントを使用して、Monitor Serviceデータに基づいたカスタマイズされた監視およびレポートダッシュボードを作成できます。OData V.4はASP .Net Web APIに基づいており、集計クエリをサポートしています。Citrix Cloudのユーザー名とベアラートークンを使用して、V4エンドポイントでデータにアクセスします。詳細と例については、Citrix CloudでOData v4エンドポイントを使用してMonitor Serviceデータにアクセスするを参照してください。
この機能の有用性に関するフィードバックは、Citrix Cloudディスカッションフォーラムで共有してください。
修正
- アプリケーションフォルダーの名前変更、移動、削除ができます。[#STUD-2376]
2018年1月
- RDSライセンスチェック。Windows Server OSマシンを含むマシンカタログの作成に、自動RDSライセンスチェックが含まれるようになりました。検出されたRDSライセンスの問題が表示されるため、サービスの中断を防ぐために適切な措置を講じることができます。詳細については、「マシンカタログの作成」を参照してください。
- Monitorからのマシンコンソールへのアクセス。Monitorの「マシンの詳細」パネルから、XenServerハイパーバイザーバージョン7.3でホストされているマシンのコンソールにアクセスできるようになりました。VDAの問題をMonitorから直接トラブルシューティングできるようになりました。詳しくは、「マシンのトラブルシューティング」の「マシンコンソールへのアクセス」を参照してください。
2017年12月
新機能と機能強化
-
Citrix Workspace。Citrix Workspaceは、新規のXenAppおよびXenDesktop Serviceのお客様にご利用いただけるようになりました。詳しくは、「Workspaceの構成」を参照してください。
-
アプリケーション分析。Monitor > アプリケーションタブから利用できる新しい「アプリケーション分析」ページで、アプリケーションのパフォーマンスを効率的に分析および監視できるようになりました。このページでは、サイトに公開されているすべてのアプリケーションの正常性と使用状況を統合的に表示します。アプリケーションごとのインスタンス数、公開されているアプリケーションに関連する障害やエラーなどのメトリックが表示されます。この機能には、VDAバージョン7.15以降が必要です。
詳しくは、Monitorの「アプリケーション分析」セクションを参照してください。
2017年11月
新機能と機能強化
- ローカルホストキャッシュ。ローカルホストキャッシュにより、リソースの場所にあるCloud ConnectorがCitrix Cloudと通信できない場合でも、接続仲介操作を続行できます。詳しくは、「ローカルホストキャッシュ」を参照してください。
- Azureマネージドディスク。Azure Resource Manager環境では、MCSプロビジョニングされたVMにAzureマネージドディスクがデフォルトで使用されるようになりました。オプションで、従来のストレージアカウントを使用することもできます。詳しくは、「Microsoft Azure Resource Manager仮想化環境」を参照してください。
- ヘルプデスク管理者。Citrix Cloudのお客様アカウントのサービス管理者を管理する際に、新しい選択肢として「ヘルプデスク管理者」が追加されました。ヘルプデスク管理者は、サービスのMonitor機能にアクセスできます。詳しくは、「管理」を参照してください。
修正
- サービス管理コンソールウィザードを使用して、Remote PC Accessマシンカタログを作成できるようになりました。以前のリリースでは、カタログを作成するためにPowerShellコマンドレットを使用する必要がありました(CTX220737に記載)。その後、管理コンソールに戻ってデリバリーグループを作成する必要がありました。これからは、管理コンソールでカタログとデリバリーグループを順次作成できます。
- MCS で作成されたカタログは、既存の Active Directory マシンアカウントを使用できます。[#DNA-24566]
- 展開を監視する際、ソートされた トレンド > セッション テーブルをスクロールすると、正確な結果が表示されます。[DNA-51257]
詳細情報
この記事の概要
- 仮想配信エージェント (VDA)
- 2026年8月
- 2026年7月
- 2026年6月
- 2026年5月
- 2026年4月
- 2026年3月
- 2026年2月
- 2026年1月
- 2025年12月
- 2025年11月
- 2025年10月
- 2025年9月
- 2025年8月
- 2025年7月
- 2025年6月
- 2025年5月
- 2025 年 4 月
- 2025年3月
- 2025年2月
- 2025年1月
- 2024年12月
- 2024年11月
- 2024年10月
- 2024年9月
- 2024年8月
- 2024年7月
- 2024年6月
- 2024 年 5 月
- 2024年4月
- 2024年3月
- 2024年2月
- 2024年1月
- 2023年12月
- 2023年11月
- 2023 年 10 月
- 2023年9月
- 2023年8月
- 2023年7月
- 2023年6月
- 2023年5月
- 2023年4月
- 2023 年 3 月
- 2023年2月
- 2023年1月
- 2022年12月
- 2022年11月
- 2022年10月
- 2022年9月
- 2022年8月
- 2022年7月
- 2022年6月
- 2022年5月
- 2022年4月
- 2022年3月
- 2022年2月
- 2022年1月
- 2021年12月
- 2021年11月
- 2021年10月
- 2021年9月
- 2021年8月
- 2021年7月
- 2021年6月
- 2021年5月
- 2021年4月
- 2021年3月
- 2021年2月
- 2021年1月
- 2020年12月
- 2020年10月
- 2020年9月
- 2020年8月
- 2020年7月
- 2020年5月
- 2020年4月
- 2020年3月
- 2020年1月
- 2019年12月
- 2019 年 11 月
- 2019 年 10 月
- 2019 年 9 月
- 2019年8月
- 2019年7月
- 2019年6月
- 2019年5月
- 2019年2月
- 2019年1月
- 2018年12月
- 2018年11月
- 2018年10月
- 2018年9月
- 2018年8月
- 2018年7月
- 2018年6月
- 2018年5月
- 2018年3月
- 2018年1月
- 2017年12月
- 2017年11月
- 詳細情報