Logon único do Microsoft Entra
Você pode aproveitar o logon único (SSO) ao usar credenciais do Microsoft Entra ID para acessar aplicativos e desktops virtuais em hosts de sessão ingressados no Microsoft Entra ou ingressados no Microsoft Entra híbrido.
Infraestrutura suportada
A seguir, uma visão geral dos componentes de infraestrutura suportados para o logon único do Microsoft Entra:
| Identidade da máquina | Citrix DaaS™ | CVAD local | Citrix® StoreFront Cloud | Citrix StoreFront | Citrix Gateway Service | NetScaler® Gateway |
|---|---|---|---|---|---|---|
| Ingressado no Microsoft Entra | Sim | Não | Sim | Não | Sim | Sim |
| Ingressado no Microsoft Entra híbrido | Sim | Não | Sim | Não | Sim | Sim |
NOTA:
O suporte ao Microsoft Entra ID com o StoreFront está atualmente em pré-visualização. Consulte a documentação do StoreFront para obter detalhes.
Provedores de identidade suportados
A seguir, uma visão geral dos provedores de identidade do Workspace suportados para o logon único do Microsoft Entra:
| Identidade da máquina | Entra ID | Active Directory | Active Directory + Token | Okta | SAML | NetScaler Gateway | Autenticação Adaptativa |
|---|---|---|---|---|---|---|---|
| Ingressado no Microsoft Entra | Sim | Não | Não | Não | Sim | Não | Não |
| Microsoft Entra híbrido ingressado | Sim | Não | Não | Não | Sim | Não | Não |
NOTA
Se você planeja usar SAML como seu IdP, você deve garantir que seu provedor SAML esteja configurado corretamente para oferecer suporte à autenticação baseada em Entra. Consulte SAML usando Microsoft Entra ID e identidades Microsoft Entra para autenticação de workspace.
Métodos de acesso suportados
A seguir estão os métodos de acesso disponíveis em um ambiente Citrix:
- Acesso nativo: Você usa o cliente nativo do aplicativo Citrix Workspace para acessar sua loja e estabelecer a conexão da sessão.
- Acesso via navegador: Você acessa sua loja por meio de um navegador e se conecta ao aplicativo virtual ou à sessão de desktop usando o aplicativo Citrix Workspace para cliente HTML5.
- Acesso híbrido: Você acessa sua loja por meio de um navegador e se conecta ao aplicativo virtual ou à sessão de desktop usando o cliente nativo do aplicativo Workspace.
A seguir, uma visão geral dos métodos de acesso suportados para o logon único do Microsoft Entra:
| Método de Acesso | Windows | Linux | Mac | Chrome OS | Android | iOS |
|---|---|---|---|---|---|---|
| Nativo | Sim | Sim | Sim | Sim | Sim | Sim |
| Navegador | Sim | Sim | Sim | Sim | Sim | Sim |
| Híbrido | Sim | Sim | Sim | Não | Não | Não |
Requisitos do sistema
Os seguintes são os requisitos de sistema para usar o logon único do Microsoft Entra:
- Plano de controle: Citrix DaaS
- Citrix Cloud Commercial (EUA, UE e APS)
- Citrix Cloud Japan
- Portal do usuário: Citrix® StoreFront Cloud
- Virtual Delivery Agent (VDA)
- Windows: versão 2507 ou mais recente
- Aplicativo Citrix Workspace
- Windows: versão 2507 ou mais recente
- Linux: versão 2508 ou mais recente (versão 2601 ou mais recente necessária para acesso híbrido)
- Mac: versão 2508 ou mais recente (versão 2511 ou mais recente necessária para acesso híbrido)
- HTML5: versão 2511 ou mais recente
- Chrome OS: versão 2511 ou mais recente
- Android: versão 2511 ou mais recente
- iOS: versão 2511 ou mais recente
- Extensão Web Citrix
- SO do host de sessão:
- Windows 11, versão 24H2 com Atualizações Cumulativas de 2025-09 para Windows 11 (KB5065789) ou posterior instalado (build 26100.6725)
- Windows Server 2025 com Atualizações Cumulativas de 2026-01 para Windows Server 2025 (KB5073379) ou posterior instalado (build 26100.32230)
NOTA
A Extensão Web Citrix só é necessária se os seus utilizadores estiverem a utilizar acesso híbrido em dispositivos Windows, Linux ou Mac. Se os seus utilizadores utilizarem acesso nativo ou de navegador, a Extensão Web Citrix não é necessária.
Considerações
- Se os seus utilizadores estiverem a utilizar acesso híbrido, devem usar o Microsoft Edge ou o Google Chrome e instalar a Extensão Web Citrix. O logon único do Microsoft Entra com acesso híbrido não é suportado com outros navegadores.
- O Auto Client Reconnect não é suportado quando o logon único do Microsoft Entra é usado para iniciar sessão. Este recurso é automaticamente desativado quando este método de logon é usado. A Confiabilidade da Sessão ainda está disponível para reconexão automática em caso de interrupções de rede.
- Quando um desktop virtual está bloqueado, o comportamento padrão é exibir a tela de bloqueio do Windows. Dependendo dos seus requisitos de autenticação, pode ser necessário alterar o comportamento de bloqueio da sessão. Consulte Comportamento de bloqueio da sessão para mais detalhes.
- Se estiver a usar hosts de sessão unidos ao Microsoft Entra híbrido, o logon único não funciona por padrão para membros de grupos privilegiados, como Administradores de Domínio. Para ativá-lo, adicione o grupo ou utilizador à lista de permissões do Read-Only Domain Controller (RODC) para acesso ao Microsoft Entra Kerberos. Consulte TGT do Microsoft Entra Kerberos e controle de acesso do Active Directory para detalhes.
- O Microsoft Entra External ID não é suportado neste momento. Se precisar de fornecer acesso a utilizadores convidados, consulte SAML usando Entra ID para identidades de convidado e B2B para autenticação de workspace.
- O logon único do Microsoft Entra requer que a configuração do Windows Permitir que SSPs e APs personalizados sejam carregados no LSASS esteja ativada (padrão). Observe que, se você implantar o modelo Linha de Base de Segurança para Windows 10 e posterior via Microsoft Intune, essa configuração será automaticamente desativada e bloqueará o SSO, portanto, você deve atualizar sua política de configuração de dispositivo do Intune para mantê-la ativada.
Como configurar o logon único do Microsoft Entra
Visão geral
A configuração do logon único do Microsoft Entra consiste nas seguintes etapas:
- Configuração do Azure e do Microsoft Entra ID
- Registrar os aplicativos cliente e de recurso Citrix.
- Habilitar o protocolo de autenticação dos Serviços de Área de Trabalho Remota do Microsoft Entra ID para o aplicativo de recurso Citrix.
- Ocultar o prompt de consentimento do usuário.
- Aprovar o aplicativo cliente.
- Criar um objeto de servidor Kerberos (somente em ambientes híbridos ingressados no Microsoft Entra).
- Revisar as políticas de Acesso Condicional do Microsoft Entra.
- Configuração do Citrix
- Provisionar hosts de sessão com a versão de SO, tipo de identidade e versão de VDA necessários.
- Configurar o Citrix® StoreFront Cloud:
- Configurar um Provedor de Identidade apropriado.
- Habilitar o logon único do Microsoft Entra
- Configure o tipo de logon dos seus Delivery Groups(#microsoft-entra-hybrid-joined-session-hosts-1) se necessário.
Os detalhes de cada etapa de configuração são fornecidos nas seções a seguir.
Configuração do Azure e do Microsoft Entra ID
Para aproveitar o logon único do Microsoft Entra, você deve primeiro permitir a autenticação do Microsoft Entra para Windows em seu locatário do Microsoft Entra ID, o que permite a emissão dos tokens de autenticação necessários que permitem aos usuários fazer logon nos hosts de sessão ingressados no Microsoft Entra e ingressados no Microsoft Entra híbrido.
A pessoa que realiza a configuração do Azure deve ter atribuída uma das seguintes funções internas do Microsoft Entra ou equivalente, no mínimo:
A configuração pode ser concluída através do Portal do Azure, usando o SDK do Microsoft Graph PowerShell ou a API do Microsoft Graph. As seções a seguir fornecem detalhes para concluir a configuração através do Portal do Azure. Se você preferir usar o SDK do Microsoft Graph PowerShell ou a API do Microsoft Graph, consulte Configuração do Azure para logon único do Microsoft Entra.
Registrar aplicativos Citrix
O logon único do Microsoft Entra requer um Aplicativo de Recurso do Entra ID e um Aplicativo Cliente do Entra ID. O Aplicativo de Recurso representa o SO Windows ao solicitar o Token de Acesso RDP. O Aplicativo Cliente representa o aplicativo Citrix Workspace.
Você pode registrar os aplicativos Citrix Resource e Citrix Client através do portal Citrix Cloud:
-
Abra o menu no canto superior esquerdo e selecione
Identity and access management. -
Na página
Authentication, procure o provedor de identidade do Microsoft Entra ID para o qual você deseja habilitar o logon único do Microsoft Entra. -
Abra o menu de opções e selecione
Set up Microsoft Entra SSO.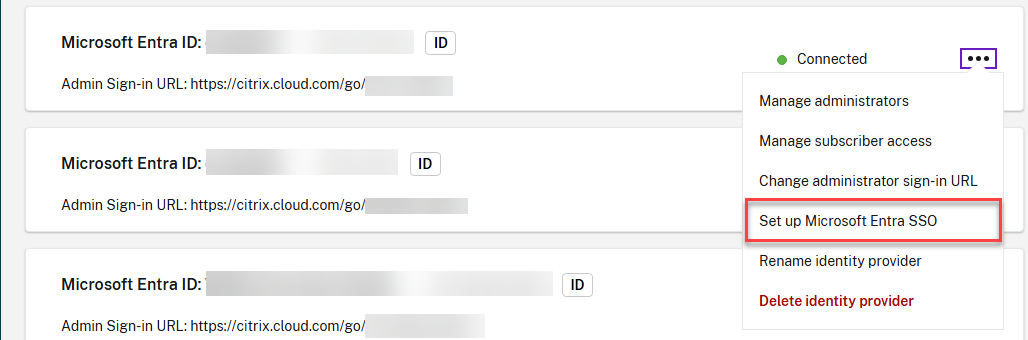
-
Clique em
Registerao lado de Registrar aplicativo de recurso.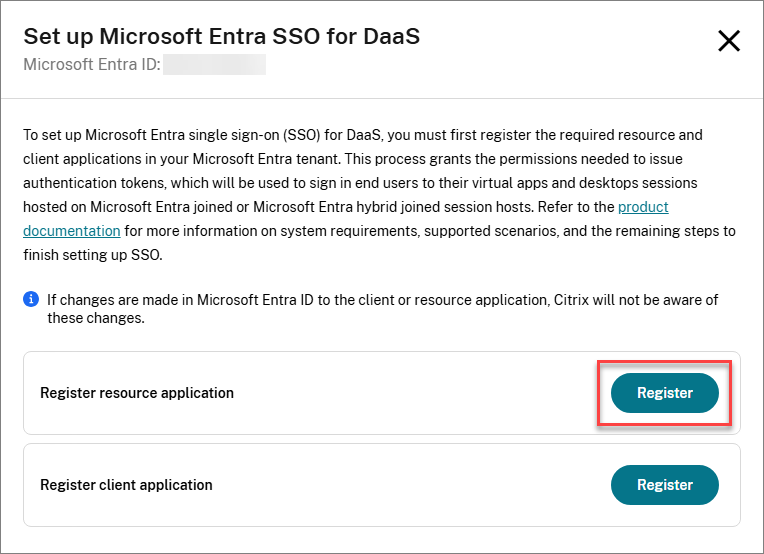
-
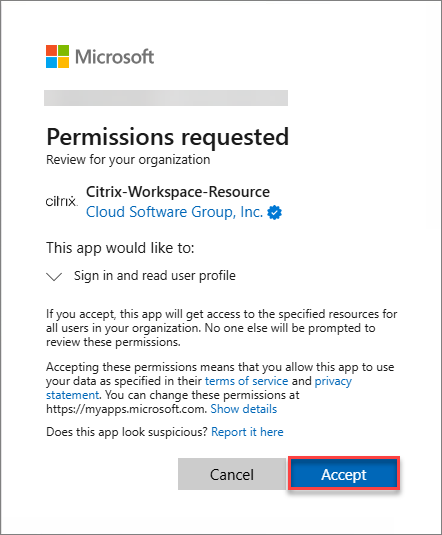
Aceite as permissões solicitadas para o aplicativo de Recurso Citrix.
-
Clique em
Registerao lado de Registrar aplicativo cliente.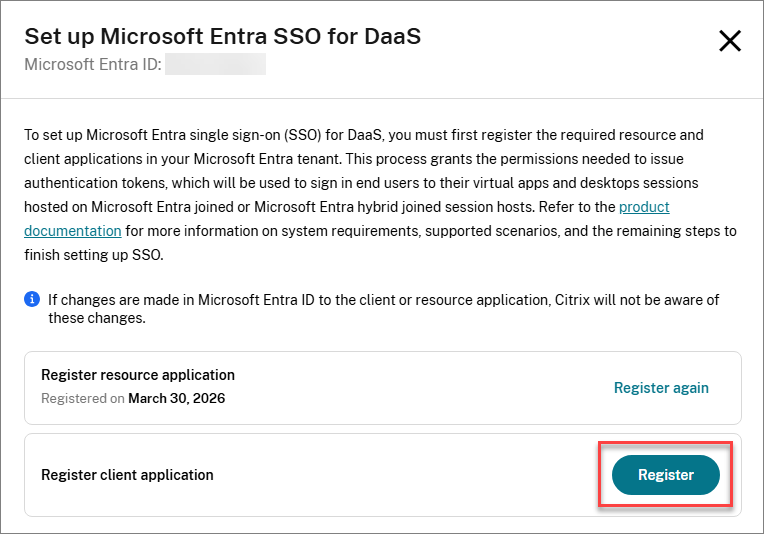
-
Aceite as permissões solicitadas para o aplicativo Cliente Citrix.
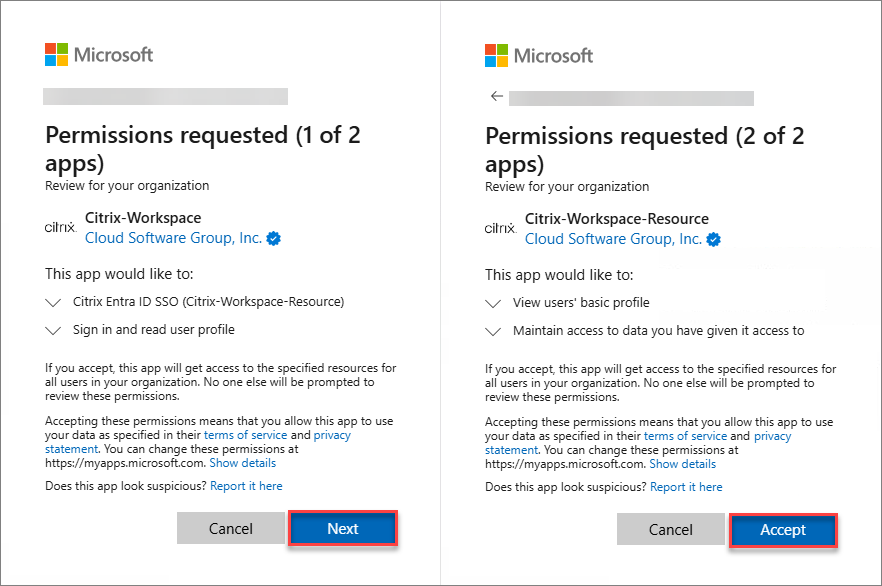
Alternativamente, você pode usar as seguintes URLs de consentimento para registrar os aplicativos. Certifique-se de registrar o aplicativo de Recurso primeiro, seguido pelo aplicativo Cliente.
- Citrix Cloud EUA, UE, APS
- Aplicativo de recurso:
https://login.microsoftonline.com/common/adminconsent?client_id=3a510bb1-e334-4298-831e-3eac97f8b26c - Aplicativo cliente:
https://login.microsoftonline.com/common/adminconsent?client_id=85651ebe-9a8e-49e4-aaf2-9274d9b6499f
- Aplicativo de recurso:
- Citrix Cloud Japão
- Aplicativo de recurso:
https://login.microsoftonline.com/common/adminconsent?client_id=0027603f-364b-40f2-98be-8ca4bb79bf8b - Aplicativo cliente:
https://login.microsoftonline.com/common/adminconsent?client_id=0fa97bc0-059c-4c10-8c54-845a1fd5a916
- Aplicativo de recurso:
A seguir estão as permissões dos aplicativos:
Aplicativo de Recurso Citrix
Um principal de serviço é criado com as seguintes permissões:
| Nome da API | Valor da reivindicação | Permissão | Tipo |
|---|---|---|---|
| Microsoft Graph | User.Read | Entrar e ler perfil de usuário | Delegado |
Para Citrix Cloud US, EU e APS, o aplicativo é chamado Citrix-Workspace-Resource (ID do aplicativo 3a510bb1-e334-4298-831e-3eac97f8b26c).
Para Citrix Cloud Japan, o aplicativo é chamado Citrix-Workspace-Resource-JP (ID do aplicativo 0027603f-364b-40f2-98be-8ca4bb79bf8b).
Aplicativo Cliente Citrix
Um principal de serviço é criado com as seguintes permissões:
| Nome da API | Valor da reivindicação | Permissão | Tipo |
|---|---|---|---|
| Citrix-Workspace-Resource
Citrix-Workspace-Resource-JP |
user_impersonation
|
Citrix Entra ID SSO
|
Delegado
|
| Microsoft Graph | User.Read | Entrar e ler perfil de usuário | Delegado |
Para Citrix Cloud US, EU e APS, o aplicativo é chamado Citrix-Workspace (ID do aplicativo 85651ebe-9a8e-49e4-aaf2-9274d9b6499f).
Para Citrix Cloud Japan, o aplicativo é chamado Citrix-Workspace-JP (ID do aplicativo 0fa97bc0-059c-4c10-8c54-845a1fd5a916).
Habilitar o protocolo de autenticação dos Serviços de Área de Trabalho Remota do Microsoft Entra ID
Você deve habilitar o protocolo de autenticação dos Serviços de Área de Trabalho Remota do Microsoft Entra ID no aplicativo Citrix Resource. Para fazer isso:
-
No Portal do Azure, navegar até
Microsoft Entra ID>Devices>Manage>Remote connection configuration.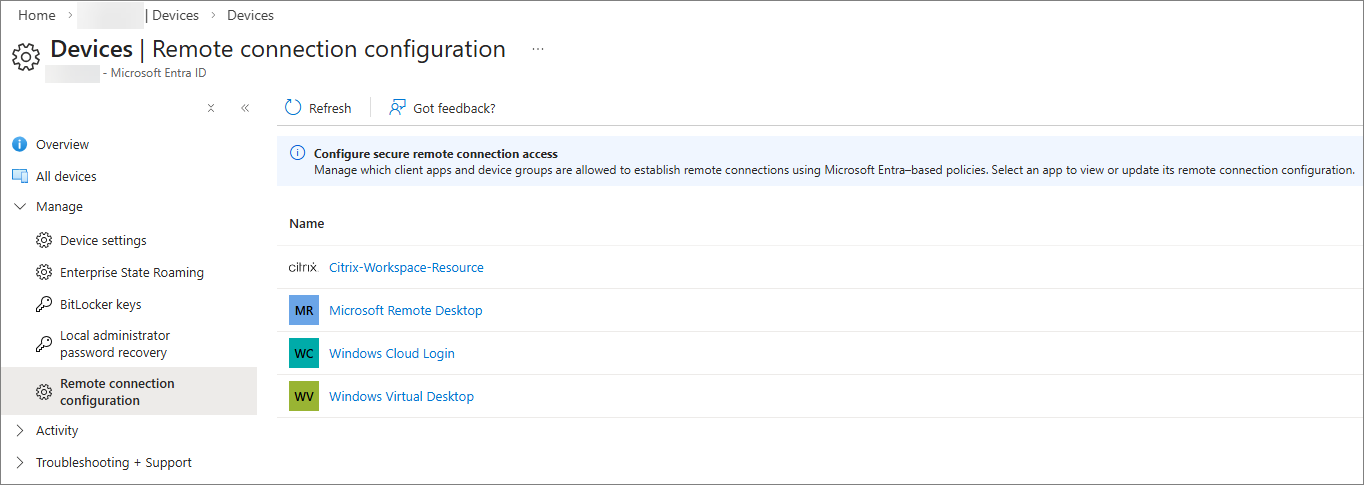
-
Selecione Citrix-Workspace-Resource.
-
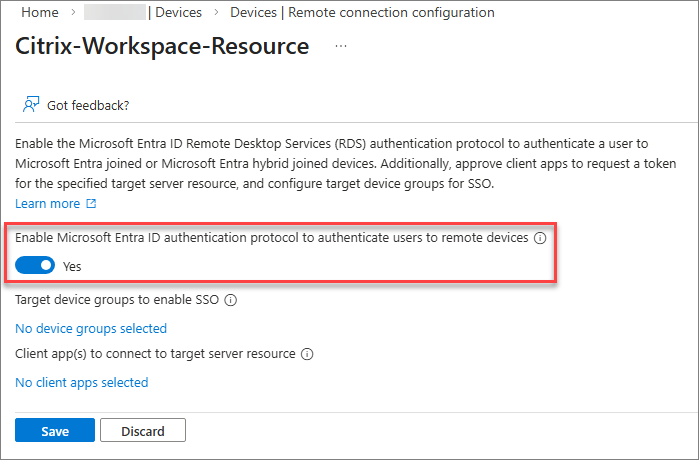
Habilite o protocolo de autenticação dos Serviços de Área de Trabalho Remota do Microsoft Entra ID.
-
Prossiga para ocultar o prompt de consentimento do usuário.
Ocultar a caixa de diálogo do prompt de consentimento do usuário
Por padrão, os usuários são solicitados a permitir a conexão de Área de Trabalho Remota ao se conectar a um host de sessão ingressado no Microsoft Entra ou ingressado no Microsoft Entra híbrido com o logon único do Microsoft Entra habilitado, no qual eles devem selecionar Sim para permitir o logon único. O Microsoft Entra lembrará até 15 hosts de sessão exclusivos por 30 dias antes de solicitar novamente.
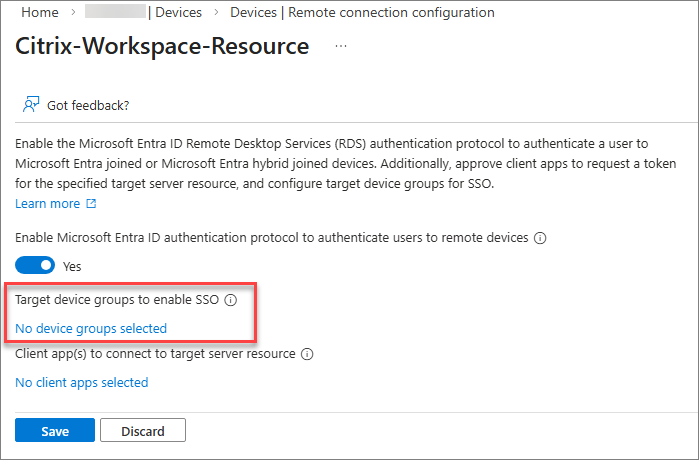
Você pode ocultar esta caixa de diálogo configurando uma lista de dispositivos de destino. Para configurar a lista de dispositivos, você deve criar um ou mais grupos no Microsoft Entra ID que contenham os hosts de sessão ingressados no Microsoft Entra e/ou ingressados no Microsoft Entra híbrido e, em seguida, autorizar os grupos no aplicativo de recurso, até um máximo de 10 grupos.
Depois de habilitar o protocolo de autenticação dos Serviços de Área de Trabalho Remota do Microsoft Entra ID e os grupos terem sido criados:
-
Clique no link para adicionar os grupos de dispositivos de destino e selecione os grupos apropriados.
NOTA
É altamente recomendável criar um grupo dinâmico para simplificar o gerenciamento de membros do grupo. Embora os grupos dinâmicos normalmente sejam atualizados em 5 a 10 minutos, locatários grandes podem levar até 24 horas.
Grupos dinâmicos exigem a licença Microsoft Entra ID P1 ou a licença Intune for Education. Para obter mais informações, consulte Regras de associação dinâmica para grupos.
Aprovar o aplicativo cliente
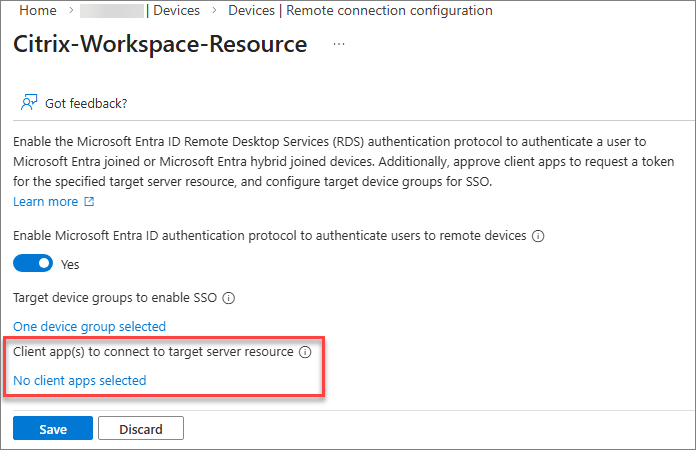
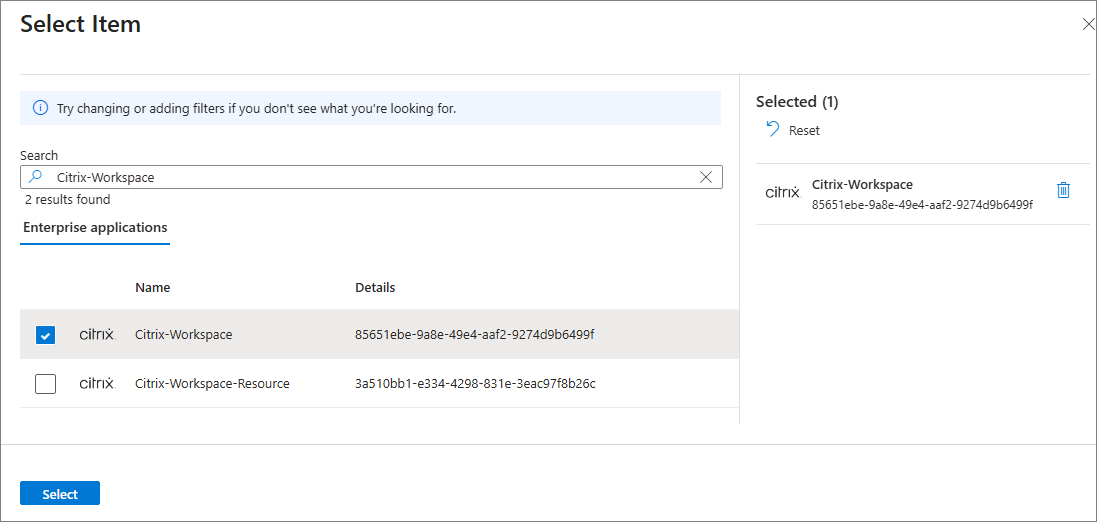
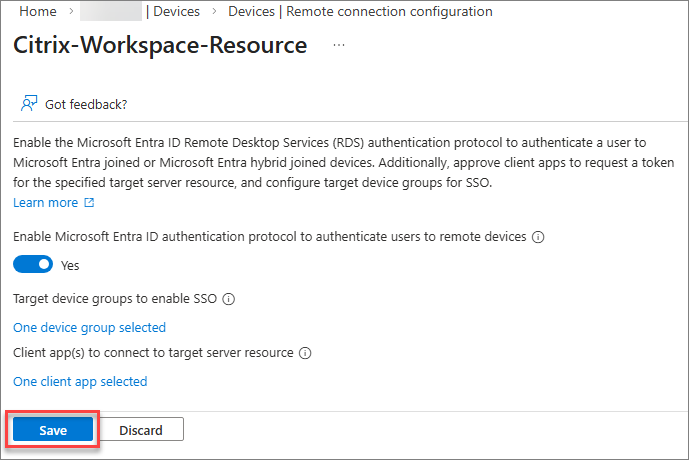
Você deve adicionar explicitamente o aplicativo Citrix Client como um cliente aprovado no aplicativo Citrix Resource:
-
Clique no link para adicionar seus aplicativos cliente confiáveis.
-
Selecione o aplicativo Citrix Client.
-
Selecione Salvar para aplicar as alterações de configuração ao aplicativo Citrix Resource.
Criar um objeto de servidor Kerberos
Se seus hosts de sessão forem ingressados no Microsoft Entra híbrido, você deverá configurar um objeto de servidor Kerberos no domínio do Active Directory onde as contas de usuário e computador residem. Consulte Criar um objeto de servidor Kerberos para obter detalhes.
Revisar políticas de Acesso Condicional do Microsoft Entra
Se você usa ou planeja usar políticas de Acesso Condicional do Microsoft Entra, elas precisam ser aplicadas ao aplicativo de Recurso Citrix.
Para obter orientações detalhadas sobre como configurar o Acesso Condicional ao usar o logon único do Microsoft Entra para DaaS, consulte a documentação da Microsoft. Lembre-se de que as configurações de Acesso Condicional necessárias devem ser aplicadas ao aplicativo de Recurso Citrix, e não ao aplicativo Cliente Citrix ou aos aplicativos Microsoft.
Configuração do Citrix
Hosts de Sessão Citrix
Certifique-se de que os requisitos de sistema para os hosts de sessão sejam atendidos:
- Certifique-se de que os hosts de sessão sejam ingressados no Microsoft Entra ou ingressados no Microsoft Entra híbrido.
- Instale a versão e o build do sistema operacional necessários, conforme especificado nos requisitos do sistema.
- Instale a versão do VDA necessária, conforme especificado nos requisitos do sistema.
Hosts de sessão ingressados no Microsoft Entra híbrido
Se você estiver implantando hosts de sessão ingressados no Microsoft Entra híbrido com Citrix Machines Creation Services, Citrix Provisioning ou Windows 365, poderá prosseguir para a próxima seção. Se você estiver provisionando hosts ingressados no Microsoft Entra híbrido usando qualquer outra ferramenta ou método, deverá adicionar o seguinte valor de registro aos seus hosts de sessão:
- Chave:
HKLM\SYSTEM\CurrentControlSet\Control\Citrix - Tipo de valor: DWORD
- Nome do valor:
AzureADJoinType - Dados:
1
Comportamento de bloqueio de sessão
Quando um desktop virtual é bloqueado, o comportamento padrão é exibir a tela de bloqueio do Windows. Neste ponto, os métodos de autenticação suportados para desbloquear o desktop são nome de usuário e senha ou cartão inteligente.
NOTA
O logon web do Citrix (visualização) permite que você desbloqueie seu desktop usando autenticação Entra baseada na web. Consulte Logon web para obter detalhes.
Se você tiver uma implantação sem senha onde os usuários não sabem suas senhas, é recomendado configurar o comportamento de bloqueio de sessão para desconectar a sessão em vez de mostrar a tela de bloqueio.
-
Hosts de sessão multi-sessão
Você pode configurar esse comportamento habilitando a configuração Desconectar sessão remota no bloqueio para autenticação da plataforma de identidade da Microsoft através do Intune ou da Política de Grupo. Para etapas detalhadas, consulte Configurar o comportamento de bloqueio de sessão para o Azure Virtual Desktop.
-
Hosts de sessão de sessão única
Se você estiver usando a versão 2603 ou mais recente do VDA, você pode configurar esse comportamento habilitando a configuração Desconectar sessão remota no bloqueio para autenticação da plataforma de identidade da Microsoft através do Intune ou da Política de Grupo. Para etapas detalhadas, consulte Configurar o comportamento de bloqueio de sessão para o Azure Virtual Desktop.
Se você estiver usando a versão 2511 ou mais antiga do VDA, a configuração Desconectar sessão remota no bloqueio para autenticação da plataforma de identidade da Microsoft não é suportada. No entanto, você pode obter o mesmo comportamento criando uma tarefa agendada do Windows.
O script de exemplo a seguir cria uma tarefa agendada em hosts de sessão única que é executada
cmd.exe /c tsdisconquando o desktop é bloqueado:# Create the TaskService COM object $service = New-Object -ComObject "Schedule.Service" $service.Connect() # Get the root folder and create a new task definition $rootFolder = $service.GetFolder("\") $taskDef = $service.NewTask(0) # Registration info $taskDef.RegistrationInfo.Description = "Disconnect session when workstation is locked" # Principal (Users group, least privilege) $principal = $taskDef.Principal $principal.GroupId = "S-1-5-32-545" $principal.RunLevel = 0 # 0 = LeastPrivilege # Settings $settings = $taskDef.Settings $settings.Enabled = $true $settings.AllowDemandStart = $true $settings.DisallowStartIfOnBatteries = $false $settings.StopIfGoingOnBatteries = $false $settings.AllowHardTerminate = $false $settings.StartWhenAvailable = $false $settings.RunOnlyIfNetworkAvailable = $false $settings.IdleSettings.StopOnIdleEnd = $true $settings.IdleSettings.RestartOnIdle = $false $settings.Hidden = $false $settings.RunOnlyIfIdle = $false $settings.DisallowStartOnRemoteAppSession = $false $settings.UseUnifiedSchedulingEngine = $true $settings.WakeToRun = $false $settings.ExecutionTimeLimit = "PT0S" # Unlimited $settings.Priority = 7 $settings.MultipleInstances = 1 # IgnoreNew # Trigger: SessionLock $trigger = $taskDef.Triggers.Create(11) # 11 = TASK_TRIGGER_SESSION_STATE_CHANGE $trigger.StateChange = 7 # 7 = SessionLock $trigger.Enabled = $true # Action: tsdiscon $action = $taskDef.Actions.Create(0) # 0 = Exec $action.Path = "cmd.exe" $action.Arguments = "/c tsdiscon" # Register the task $rootFolder.RegisterTaskDefinition( "Disconnect on Lock", # Task name $taskDef, 6, # TASK_CREATE_OR_UPDATE $null, $null, # No specific user/password 3 # TASK_LOGON_GROUP ) | Out-Null <!--NeedCopy-->Se você precisar remover a tarefa agendada posteriormente, você pode executar o seguinte comando:
 Unregister-ScheduledTask -TaskName "Disconnect on Lock" -Confirm:$false
 <!--NeedCopy-->
Plano de Acesso e Controle Citrix
Autenticação do Workspace
Você deve configurar o Citrix® StoreFront Cloud para usar o Microsoft Entra ID ou SAML como o IdP. Consulte a documentação do Citrix® StoreFront Cloud para obter detalhes.
NOTA
Se você planeja usar SAML como seu IdP, você deve garantir que seu provedor SAML esteja configurado corretamente para suportar a autenticação baseada em Entra. Consulte SAML usando Microsoft Entra ID e identidades Microsoft Entra para autenticação.
Gerenciando o acesso ao Workspace
Se seus usuários acessarem sua loja por meio de um navegador da web, nenhuma configuração adicional é necessária. Se você quiser impor o acesso nativo, você pode configurar o Citrix® StoreFront Cloud para Require end users to access their store from the Citrix client app em configuração de acesso da loja.
Habilitando o logon único do Microsoft Entra no Workspace
Após a autenticação ser configurada, você deve habilitar o uso do logon único do Microsoft Entra:
- Crie um principal de serviço no Citrix Cloud:
- Vá para Gerenciamento de identidade e acesso > Acesso à API > Principais de serviço.
- Clique em Criar principal de serviço.
- Insira um nome para o principal de serviço e clique em Avançar.
- Defina o Acesso para o principal de serviço:
- Selecione Acesso total, ou
- Selecione Acesso personalizado > Geral > Citrix® StoreFront Cloud, então clique em Avançar.
- Defina o tempo de expiração do segredo e clique em Avançar.
- Clique em Concluir.
- Salve o segredo e o ID.
- Baixe e extraia o módulo Citrix® StoreFront Cloud PowerShell para sua estação de trabalho, ou qualquer máquina que você possa usar para fins administrativos.
- Abra o PowerShell na máquina em que você baixou o módulo Citrix® StoreFront Cloud PowerShell.
-
Execute os seguintes comandos:
Import-Module -Name “<extractedPath>\Citrix.Workspace.StoreConfigs.psm1”
Set-StoreConfigurations -StoreUrl "https://<yourPrimaryStore>.cloud.com" -ClientId "<clientId>" -ClientSecret "<clientSecret>" -AzureAdSsoEnabled $True
<!--NeedCopy-->
NOTA:
Esta é uma configuração global que será aplicada a todos os armazenamentos em seu locatário do Citrix Cloud. Atualmente, não é possível habilitar ou desabilitar essa configuração em armazenamentos específicos com base na URL do armazenamento fornecida no comando.
-
Execute o seguinte comando para verificar se a configuração foi feita corretamente:
Get-StoreConfigurations -StoreUrl "https://<yourPrimaryStore>.cloud.com" -ClientId "<clientId>" -ClientSecret "<clientSecret>"
<!--NeedCopy-->
Configuração do grupo de entrega
- Se seus hosts de sessão forem ingressados no Microsoft Entra híbrido, atribua os aplicativos virtuais e/ou desktops aos usuários ou grupos apropriados do Microsoft Entra. Quaisquer atribuições existentes a usuários ou grupos do Active Directory podem ser removidas, mas não é obrigatório.
- Se você estiver provisionando seus hosts de sessão ingressados no Microsoft Entra com algo diferente de Citrix Machine Creation Services, Citrix Provisioning ou Windows 365, precisará configurar o tipo de logon para os Grupos de Entrega. Se você estiver usando hosts de sessão ingressados no Microsoft Entra híbrido, o tipo de logon para o grupo de entrega deve ser configurado independentemente do método de provisionamento.
- Se você ainda não tiver o SDK do Citrix Remote PowerShell instalado, baixe-o e instale-o em sua estação de trabalho, ou em qualquer máquina que você possa usar para fins administrativos.
- Abra um prompt do PowerShell na máquina em que você instalou o SDK do Citrix Remote PowerShell.
-
Execute os seguintes comandos:
Ingressado no Microsoft Entra
asnp citrix*
Get-XDAuthentication
Get-BrokerDesktopGroup -Name <dgName> | Set-BrokerDesktopGroup -MachineLogOnType "AzureAd"
<!--NeedCopy-->
Ingressado no Microsoft Entra híbrido
asnp citrix*
Get-XDAuthentication
Get-BrokerDesktopGroup -Name <dgName> | Set-BrokerDesktopGroup -MachineLogOnType "HybridAzureAd"
<!--NeedCopy-->
Configurando o logon único do Microsoft Entra no VDA
Por padrão, o logon único do Microsoft Entra está habilitado no VDA. Para habilitar ou desabilitar esse recurso para um subconjunto de hosts de sessão, use a configuração de política de logon único do Microsoft Entra.
Dispositivo Cliente
Certifique-se de que os requisitos de sistema para os dispositivos cliente sejam atendidos:
- Instale a versão necessária do aplicativo Citrix Workspace conforme especificado nos requisitos do sistema.
- Se seus usuários estiverem utilizando acesso híbrido, certifique-se de que a Extensão Web do Citrix esteja instalada. Se seus usuários estiverem usando acesso nativo ou via navegador, a Extensão Web do Citrix não é necessária.
Solução de problemas
Problemas conhecidos
- Após habilitar o logon único do Microsoft Entra, os usuários podem encontrar o erro da Microsoft AADSTS293005 ao iniciar seu desktop virtual, indicando
RDP protocol is not enabled for the requested resource application. Please configure the RemoteDesktopSecurityConfiguration property on resource service principal to enable RDP protocol.Para resolver esse problema, reinicie o aplicativo Citrix Workspace. - Os usuários podem encontrar um atraso de 30 segundos ao iniciar sessões se o aplicativo Citrix Workspace não suportar o logon único do Microsoft Entra ou se usarem acesso híbrido sem a Extensão Web do Citrix.
- Os usuários podem encontrar um atraso de 30 segundos ao iniciar sessões se o logon único do Microsoft Entra estiver habilitado no Citrix® StoreFront Cloud e a configuração necessária do Azure não tiver sido concluída.
- Se a configuração Autenticação de reconexão automática do cliente estiver habilitada, o logon único falhará. Como solução alternativa, desabilite essa configuração nos hosts de sessão relevantes.
- Se Manter-me conectado (KMSI) estiver desabilitado no Entra ID, o logon único falhará em dispositivos cliente Linux e macOS.
Quando o logon único falha
Se o logon único falhar ao acessar desktops virtuais ou aplicativos, proceda da seguinte forma:
-
Confirmar que o logon único do Microsoft Entra está habilitado no Citrix® StoreFront Cloud.
-
Confirmar que o método de acesso utilizado pelo usuário é compatível.
-
Se o usuário estiver utilizando acesso híbrido, confirmar que a Extensão Web do Citrix está instalada.
-
Confirmar que o dispositivo cliente está executando a versão necessária do aplicativo Citrix Workspace.
-
Confirmar que seus hosts de sessão estão executando a compilação do Windows necessária.
-
Confirmar que seus hosts de sessão estão executando a versão do VDA necessária.
-
Garantir que a configuração do Windows
Always prompt for password upon connectionnão esteja habilitada nos hosts de sessão.Essa configuração é desabilitada por padrão e pode ser configurada por meio da Política de Grupo ou do Intune em
Computer Configuration\Administrative Templates\Windows Components\Remote Desktop Services\Remote Desktop Session Host\Security.Você pode proteger o registro para verificar se a configuração está habilitada procurando o valor
fPromptForPasswordemHKLM\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services. Se o valor estiver definido como1, a configuração estará habilitada e o logon único não estará disponível. Se o valor estiver ausente ou definido como0, a configuração estará desabilitada. -
Garantir que a configuração do Windows
Allow Custom SSPs and APs to be loaded into LSASSesteja habilitada nos hosts de sessão. Essa configuração é habilitada por padrão e pode ser configurada por meio da Política de Grupo ou do Intune emComputer Configuration\System\Local Security Authority. - Confirmar que a configuração
AzureADJoinTypeestá configurada corretamente nos hosts de sessão:- Chave:
HKLM\SYSTEM\CurrentControlSet\Control\Citrix - Tipo de valor: DWORD
- Nome do valor:
AzureADJoinType - Dados do valor:
1(ingressado no Microsoft Entra híbrido);2(ingressado no Microsoft Entra)
- Chave:
-
Certifique-se de que os desktops virtuais ou aplicativos sejam atribuídos a identidades do Microsoft Entra em vez de identidades do Active Directory no Citrix Studio.
-
Confirme se o tipo de logon dos Delivery Groups está configurado corretamente executando o seguinte comando PowerShell:
Get-BrokerDesktopGroup -Name <deliveryGroupName>
<!--NeedCopy-->
Para hosts de sessão unidos ao Microsoft Entra,
MachineLogOnTypedeve ser definido comoAzureAd. Para hosts de sessão unidos ao Microsoft Entra híbrido,MachineLogOnTypedeve ser definido comoHybridAzureAd. -
Se você estiver usando um IdP SAML, confirme se a configuração necessária foi implementada.
-
Confirme se os aplicativos Citrix Resource e Client estão registrados no locatário do Microsoft Entra.
-
Confirme se o protocolo de autenticação RDS do Microsoft Entra ID está habilitado no aplicativo Citrix Resource.
-
Confirme se o aplicativo Citrix Client foi adicionado como um aplicativo cliente aprovado no aplicativo Citrix Resource.
-
Se seus hosts de sessão forem unidos ao Microsoft Entra híbrido, confirme se um objeto de servidor Kerberos foi criado no domínio do Active Directory onde as contas de usuário e computador residem.
- Revise suas políticas de Acesso Condicional do Microsoft Entra. Certifique-se de que nenhuma política esteja sendo aplicada ao aplicativo Citrix Client e que quaisquer políticas aplicadas ao aplicativo Citrix Resource ou aos hosts de sessão estejam configuradas corretamente para que não afetem a experiência de logon único.