Inicio de sesión único de Microsoft Entra
Puede aprovechar el inicio de sesión único (SSO) al usar credenciales de Microsoft Entra ID para acceder a aplicaciones y escritorios virtuales en hosts de sesión unidos a Microsoft Entra o unidos a Microsoft Entra híbrido.
Infraestructura compatible
A continuación se presenta una descripción general de los componentes de infraestructura compatibles con el inicio de sesión único de Microsoft Entra:
| Identidad de la máquina | Citrix DaaS | Citrix DaaS Local | Citrix StoreFront Cloud | Citrix StoreFront | Citrix Gateway Service | NetScaler Gateway |
|---|---|---|---|---|---|---|
| Unido a Microsoft Entra | Sí | No | Sí | No | Sí | Sí |
| Unido a Microsoft Entra híbrido | Sí | Sí | Sí | Sí | Sí | Sí |
NOTA:
- Para obtener detalles sobre la configuración del inicio de sesión único de Microsoft Entra con Citrix DaaS Local, consulte la documentación de Citrix DaaS Local.
- Para obtener detalles sobre la configuración del inicio de sesión único de Microsoft Entra con StoreFront, consulte la documentación de StoreFront.
Proveedores de identidades admitidos
A continuación, se ofrece una descripción general de los proveedores de identidades de Workspace admitidos para el inicio de sesión único de Microsoft Entra:
| Identidad de la máquina | Entra ID | Active Directory | Active Directory + Token | Okta | SAML | NetScaler Gateway | Autenticación adaptativa |
|---|---|---|---|---|---|---|---|
| Unido a Microsoft Entra | Sí | No | No | No | Sí | No | No |
| Unido a Microsoft Entra híbrido | Sí | No | No | No | Sí | No | No |
NOTA
Si tiene previsto utilizar SAML como su IdP, debe asegurarse de que su proveedor de SAML esté configurado correctamente para admitir la autenticación basada en Entra. Consulte SAML mediante Microsoft Entra ID e identidades de Microsoft Entra para la autenticación del espacio de trabajo.
Métodos de acceso admitidos
Los siguientes son los métodos de acceso disponibles en un entorno Citrix:
- Acceso nativo: Utiliza el cliente nativo de la aplicación Citrix Workspace para acceder a su almacén y establecer la conexión de la sesión.
- Acceso por navegador: Accede a su almacén a través de un navegador y se conecta a la sesión de aplicación o escritorio virtual mediante el cliente de la aplicación Citrix Workspace para HTML5.
- Acceso híbrido: Accede a su tienda a través de un navegador y se conecta a la aplicación virtual o sesión de escritorio utilizando el cliente nativo de la aplicación Workspace.
A continuación, se ofrece una descripción general de los métodos de acceso admitidos para el inicio de sesión único de Microsoft Entra:
| Método de acceso | Windows | Linux | Mac | Chrome OS | Android | iOS |
|---|---|---|---|---|---|---|
| Nativo | Sí | Sí | Sí | Sí | Sí | Sí |
| Navegador | Sí | Sí | Sí | Sí | Sí | Sí |
| Híbrido | Sí | Sí | Sí | No | No | No |
Requisitos del sistema
Los siguientes son los requisitos del sistema para usar el inicio de sesión único de Microsoft Entra:
- Plano de control: Citrix DaaS
- Citrix Cloud Commercial (EE. UU., UE y APS)
- Citrix Cloud Japan
- Portal de usuario: Citrix® StoreFront Cloud
- Virtual Delivery Agent (VDA)
- Windows: versión 2507 o posterior
- Aplicación Citrix Workspace
- Windows: versión 2507 o posterior
- Linux: versión 2508 o posterior (se requiere la versión 2601 o posterior para el acceso híbrido)
- Mac: versión 2508 o posterior (se requiere la versión 2511 o posterior para el acceso híbrido)
- HTML5: versión 2511 o posterior
- Chrome OS: versión 2511 o posterior
- Android: versión 2511 o posterior
- iOS: versión 2511 o posterior
- Extensión web de Citrix
- SO del host de sesión:
- Windows 11, versión 24H2 con Actualizaciones acumulativas de septiembre de 2025 para Windows 11 (KB5065789) o posterior instalado (compilación 26100.6725)
- Windows Server 2025 con Actualizaciones acumulativas de enero de 2026 para Windows Server 2025 (KB5073379) o posterior instalado (compilación 26100.32230)
NOTA
La Extensión web de Citrix solo es necesaria si sus usuarios van a utilizar el acceso híbrido en dispositivos Windows, Linux o Mac. Si sus usuarios utilizan el acceso nativo o a través del navegador, la Extensión web de Citrix no es necesaria.
Consideraciones
- Si sus usuarios van a utilizar el acceso híbrido, deben usar Microsoft Edge o Google Chrome e instalar la Extensión web de Citrix. El inicio de sesión único de Microsoft Entra con acceso híbrido no es compatible con otros navegadores.
- La reconexión automática de clientes no es compatible cuando se utiliza el inicio de sesión único de Microsoft Entra para iniciar sesión en la sesión. Esta función se deshabilita automáticamente cuando se utiliza este método de inicio de sesión. La fiabilidad de la sesión sigue estando disponible para la reconexión automática en caso de interrupciones de la red.
- Cuando un escritorio virtual está bloqueado, el comportamiento predeterminado es mostrar la pantalla de bloqueo de Windows. Dependiendo de sus requisitos de autenticación, es posible que deba cambiar el comportamiento de bloqueo de sesión. Consulte Comportamiento de bloqueo de sesión para obtener más detalles.
- Si utiliza hosts de sesión unidos a Microsoft Entra híbrido, el inicio de sesión único no funciona de forma predeterminada para los miembros de grupos privilegiados como Administradores de dominio. Para habilitarlo, agregue el grupo o usuario a la lista de permitidos del controlador de dominio de solo lectura (RODC) para el acceso a Microsoft Entra Kerberos. Consulte TGT de Microsoft Entra Kerberos y control de acceso de Active Directory para obtener más detalles.
- Microsoft Entra External ID no es compatible en este momento. Si necesita proporcionar acceso a usuarios invitados, consulte SAML con Entra ID para identidades de invitado y B2B para la autenticación de espacios de trabajo.
- El inicio de sesión único de Microsoft Entra requiere que la configuración de Windows Permitir que los SSP y AP personalizados se carguen en LSASS esté habilitada (predeterminada). Tenga en cuenta que si implementa la plantilla Línea base de seguridad para Windows 10 y versiones posteriores a través de Microsoft Intune, esta configuración se deshabilita automáticamente y bloqueará el SSO, por lo que debe actualizar su política de configuración de dispositivos de Intune para mantenerla habilitada.
Cómo configurar el inicio de sesión único de Microsoft Entra
Información general
La configuración del inicio de sesión único de Microsoft Entra consta de los siguientes pasos:
- Configuración de Azure y Microsoft Entra ID
- Registrar las aplicaciones de recursos y cliente de Citrix.
- Habilitar el protocolo de autenticación de Servicios de Escritorio remoto de Microsoft Entra ID para la aplicación de recursos de Citrix.
- Ocultar la solicitud de consentimiento del usuario.
- Aprobar la aplicación cliente.
- Crear un objeto de servidor Kerberos (solo en entornos unidos a Microsoft Entra híbridos).
- Revisar las directivas de acceso condicional de Microsoft Entra.
- Configuración de Citrix
- Aprovisionar hosts de sesión con la versión de SO, el tipo de identidad y la versión de VDA requeridos.
- Configurar Citrix® StoreFront Cloud:
- Configurar un proveedor de identidades adecuado.
- Habilitar el inicio de sesión único de Microsoft Entra
- Configure el tipo de inicio de sesión de sus grupos de entrega si es necesario.
Los detalles de cada paso de configuración se proporcionan en las secciones siguientes.
Configuración de Azure y Microsoft Entra ID
Para aprovechar el inicio de sesión único de Microsoft Entra, primero debe permitir la autenticación de Microsoft Entra para Windows en su inquilino de Microsoft Entra ID, lo que permite emitir los tokens de autenticación necesarios que permiten a los usuarios iniciar sesión en los hosts de sesión unidos a Microsoft Entra y unidos a Microsoft Entra híbridos.
La persona que realice la configuración de Azure debe tener asignado uno de los siguientes roles integrados de Microsoft Entra o un equivalente como mínimo:
La configuración se puede completar a través de Azure Portal, utilizando el SDK de Microsoft Graph PowerShell o la API de Microsoft Graph. Las siguientes secciones proporcionan detalles para completar la configuración a través de Azure Portal. Si prefiere usar el SDK de Microsoft Graph PowerShell o la API de Microsoft Graph, consulte Configuración de Azure para el inicio de sesión único de Microsoft Entra.
Registrar aplicaciones de Citrix
El inicio de sesión único de Microsoft Entra requiere una aplicación de recursos de Entra ID y una aplicación cliente de Entra ID. La aplicación de recursos representa el sistema operativo Windows al solicitar el token de acceso RDP. La aplicación cliente representa la aplicación Citrix Workspace.
Puede registrar las aplicaciones de recursos de Citrix y cliente de Citrix a través del portal de Citrix Cloud:
-
Abra el menú en la esquina superior izquierda y seleccione
Identity and access management. -
En la página
Authentication, busque el proveedor de identidades de Microsoft Entra ID para el que desea habilitar el inicio de sesión único de Microsoft Entra. -
Abra el menú de opciones y seleccione
Set up Microsoft Entra SSO.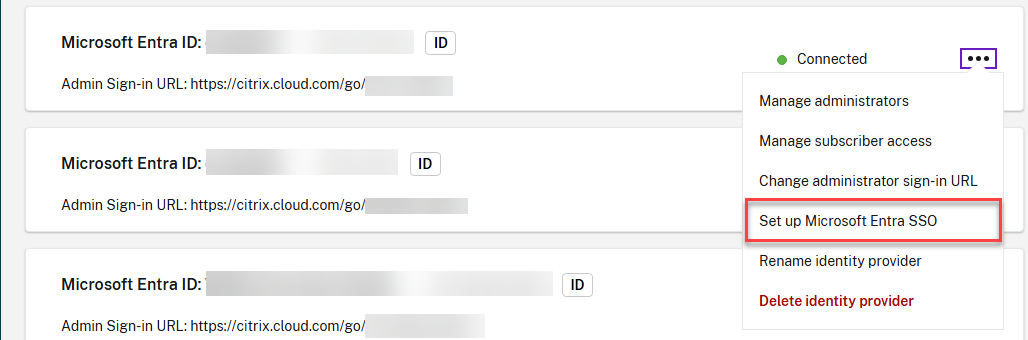
-
Haga clic en
Registerjunto a Registrar aplicación de recursos.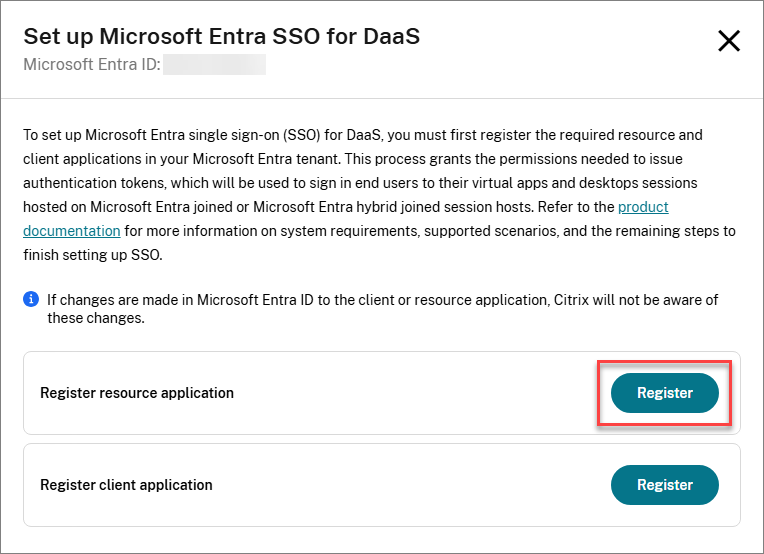
-
Acepte los permisos solicitados para la aplicación de recursos de Citrix.
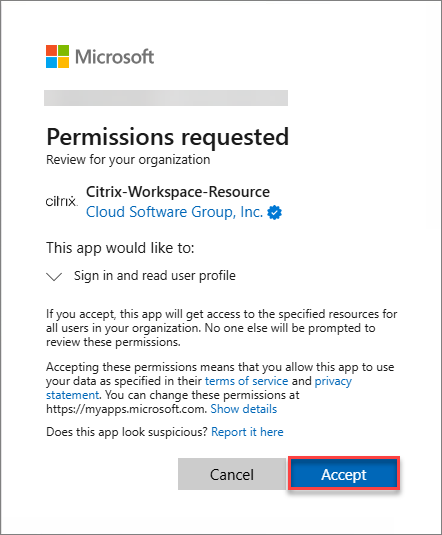
-
Haga clic en
Registerjunto a Registrar aplicación cliente.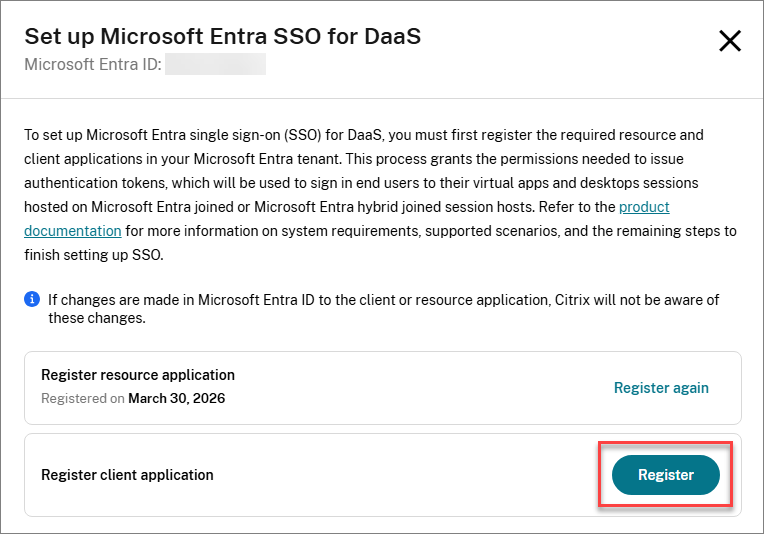
-
Acepte los permisos solicitados para la aplicación cliente de Citrix.
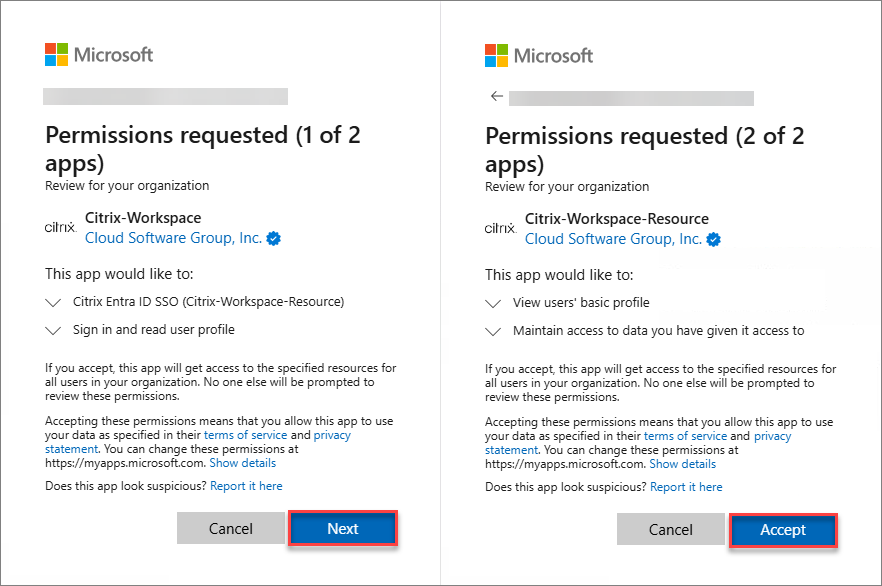
Alternativamente, puede usar las siguientes URL de consentimiento para registrar las aplicaciones. Asegúrese de registrar primero la aplicación de recursos, seguida de la aplicación cliente.
- Citrix Cloud EE. UU., UE, APS
- Aplicación de recursos:
https://login.microsoftonline.com/common/adminconsent?client_id=3a510bb1-e334-4298-831e-3eac97f8b26c - Aplicación cliente:
https://login.microsoftonline.com/common/adminconsent?client_id=85651ebe-9a8e-49e4-aaf2-9274d9b6499f
- Aplicación de recursos:
- Citrix Cloud Japón
- Aplicación de recursos:
https://login.microsoftonline.com/common/adminconsent?client_id=0027603f-364b-40f2-98be-8ca4bb79bf8b - Aplicación cliente:
https://login.microsoftonline.com/common/adminconsent?client_id=0fa97bc0-059c-4c10-8c54-845a1fd5a916
- Aplicación de recursos:
Los siguientes son los permisos de las aplicaciones:
Aplicación de recursos de Citrix
Se crea una entidad de servicio con los siguientes permisos:
| Nombre de la API | Valor de la declaración | Permiso | Tipo |
|---|---|---|---|
| Microsoft Graph | User.Read | Iniciar sesión y leer el perfil de usuario | Delegado |
Para Citrix Cloud US, EU y APS, la aplicación se denomina Citrix-Workspace-Resource (ID de aplicación 3a510bb1-e334-4298-831e-3eac97f8b26c).
Para Citrix Cloud Japan, la aplicación se denomina Citrix-Workspace-Resource-JP (ID de aplicación 0027603f-364b-40f2-98be-8ca4bb79bf8b).
Aplicación cliente de Citrix
Se crea un principal de servicio con los siguientes permisos:
| Nombre de la API | Valor de la declaración | Permiso | Tipo |
|---|---|---|---|
| Citrix-Workspace-Resource
Citrix-Workspace-Resource-JP |
user_impersonation
|
Citrix Entra ID SSO
|
Delegado
|
| Microsoft Graph | User.Read | Iniciar sesión y leer el perfil de usuario | Delegado |
Para Citrix Cloud US, EU y APS, la aplicación se llama Citrix-Workspace (ID de aplicación 85651ebe-9a8e-49e4-aaf2-9274d9b6499f).
Para Citrix Cloud Japan, la aplicación se llama Citrix-Workspace-JP (ID de aplicación 0fa97bc0-059c-4c10-8c54-845a1fd5a916).
Habilitar el protocolo de autenticación de Servicios de Escritorio remoto de Microsoft Entra ID
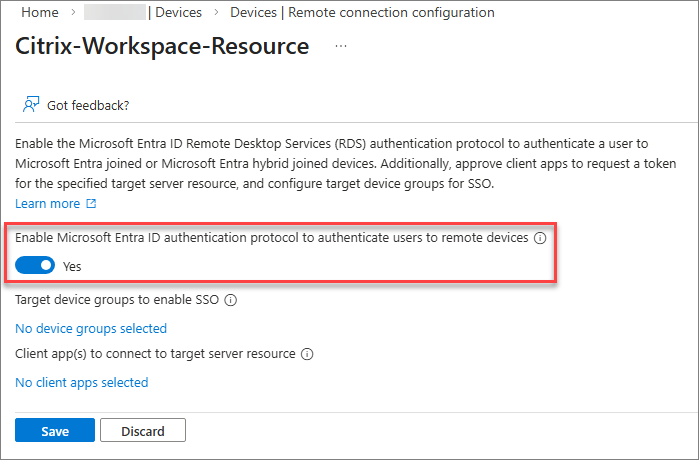
Debe habilitar el protocolo de autenticación de Servicios de Escritorio remoto de Microsoft Entra ID en la aplicación de recursos de Citrix. Para ello:
-
En Azure Portal, vaya a
Microsoft Entra ID>Devices>Manage>Remote connection configuration.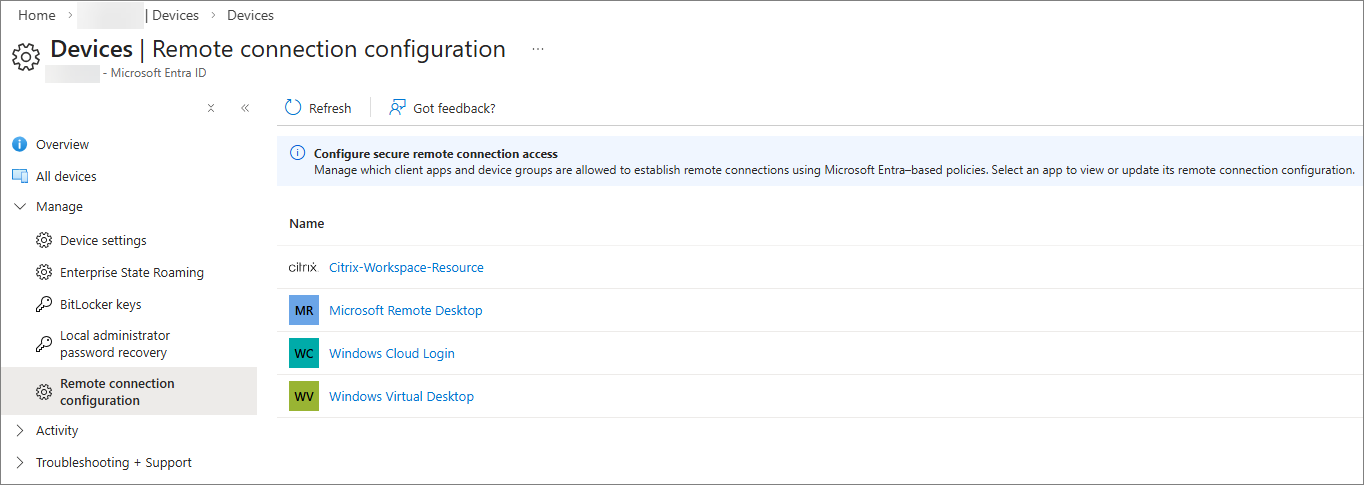
-
Seleccione Citrix-Workspace-Resource.
-
Habilite el protocolo de autenticación de Servicios de Escritorio remoto de Microsoft Entra ID.
-
Continúe para ocultar la solicitud de consentimiento del usuario.
Ocultar el cuadro de diálogo de solicitud de consentimiento del usuario
De forma predeterminada, se solicita a los usuarios que permitan la conexión de Escritorio remoto al conectarse a un host de sesión unido a Microsoft Entra o unido a Microsoft Entra híbrido con el inicio de sesión único de Microsoft Entra habilitado, en el que deben seleccionar Sí para permitir el inicio de sesión único. Microsoft Entra recordará hasta 15 hosts de sesión únicos durante 30 días antes de volver a solicitarlo.
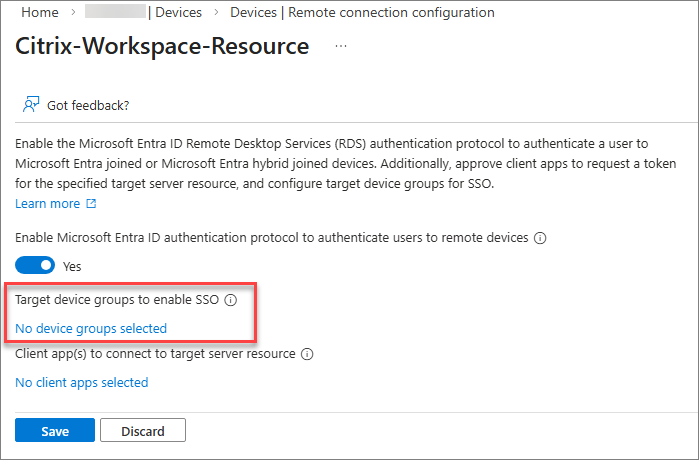
Puede ocultar este cuadro de diálogo configurando una lista de dispositivos de destino. Para configurar la lista de dispositivos, debe crear uno o más grupos en Microsoft Entra ID que contengan los hosts de sesión unidos a Microsoft Entra y/o unidos a Microsoft Entra híbrido y, a continuación, autorizar los grupos en la aplicación de recursos, hasta un máximo de 10 grupos.
Una vez que haya habilitado el protocolo de autenticación de Servicios de Escritorio remoto de Microsoft Entra ID y se hayan creado los grupos:
-
Haga clic en el enlace para agregar los grupos de dispositivos de destino y seleccione los grupos adecuados.
NOTA
Se recomienda encarecidamente crear un grupo dinámico para simplificar la administración de miembros del grupo. Aunque los grupos dinámicos suelen actualizarse en 5-10 minutos, los inquilinos grandes pueden tardar hasta 24 horas.
Los grupos dinámicos requieren la licencia Microsoft Entra ID P1 o la licencia Intune para Educación. Para obtener más información, consulte Reglas de pertenencia dinámica para grupos.
Aprobar la aplicación cliente
Debe agregar explícitamente la aplicación Citrix Client como cliente aprobado en la aplicación Citrix Resource:
-
Haga clic en el enlace para agregar sus aplicaciones cliente de confianza.
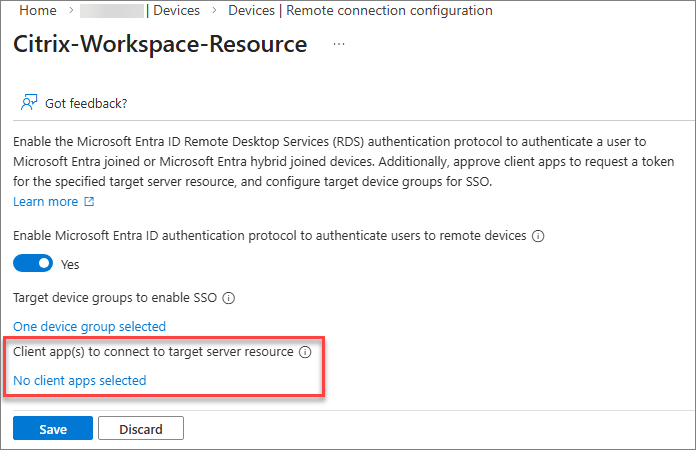
-
Seleccione la aplicación Citrix Client.
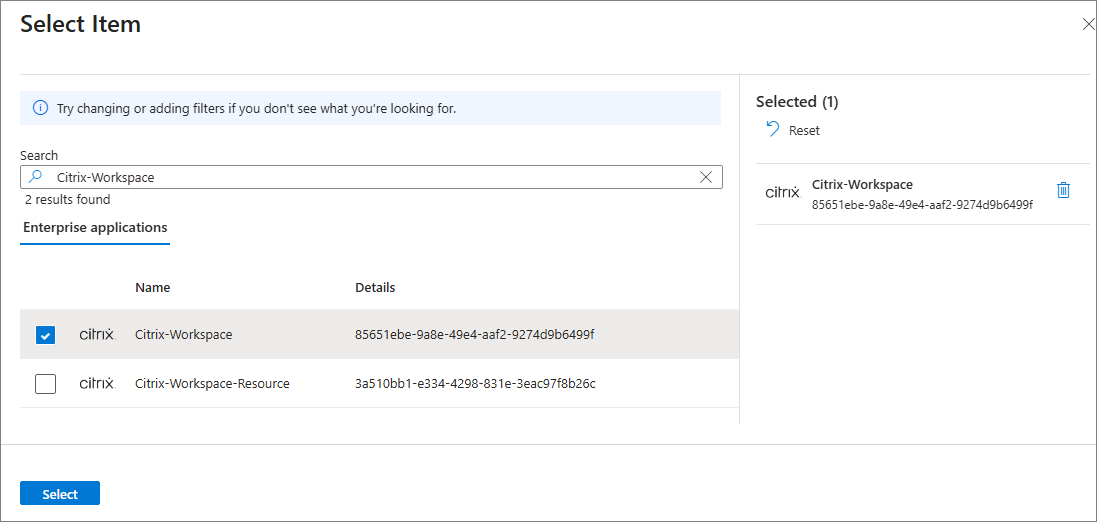
-
Seleccione Guardar para aplicar los cambios de configuración a la aplicación Citrix Resource.
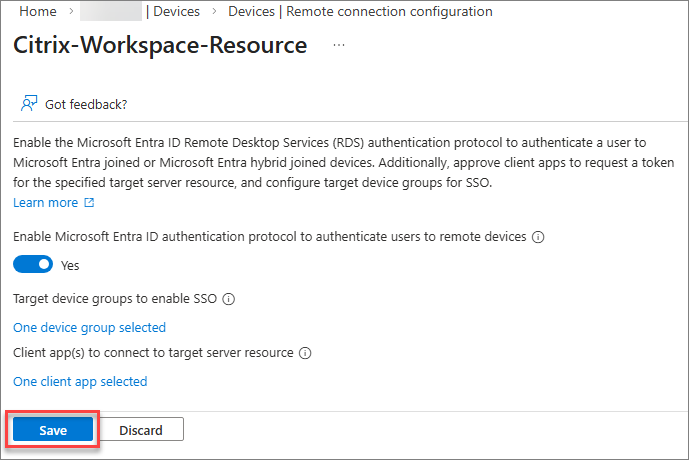
Crear un objeto de servidor Kerberos
Si sus hosts de sesión están unidos a Microsoft Entra híbrido, debe configurar un objeto de servidor Kerberos en el dominio de Active Directory donde residen las cuentas de usuario y equipo. Consulte Crear un objeto de servidor Kerberos para obtener más detalles.
Revisar las directivas de acceso condicional de Microsoft Entra
Si utiliza o planea utilizar directivas de acceso condicional de Microsoft Entra, estas deben aplicarse a la aplicación de recursos de Citrix.
Para obtener una guía detallada sobre cómo configurar el acceso condicional al usar el inicio de sesión único de Microsoft Entra para DaaS, consulte la documentación de Microsoft. Recuerde que la configuración de acceso condicional requerida debe aplicarse a la aplicación de recursos de Citrix, no a la aplicación cliente de Citrix ni a las aplicaciones de Microsoft.
Configuración de Citrix
Hosts de sesión de Citrix
Asegúrese de que se cumplan los requisitos del sistema para los hosts de sesión:
- Asegúrese de que los hosts de sesión estén unidos a Microsoft Entra o unidos a Microsoft Entra híbrido.
- Instale la versión y compilación del sistema operativo requeridas, tal como se especifica en los requisitos del sistema.
- Instale la versión de VDA requerida, tal como se especifica en los requisitos del sistema.
Hosts de sesión unidos a Microsoft Entra híbrido
Si va a implementar hosts de sesión unidos a Microsoft Entra híbrido con Citrix Machines Creation Services, Citrix Provisioning o Windows 365, puede pasar a la siguiente sección. Si está aprovisionando hosts unidos a Microsoft Entra híbrido mediante cualquier otra herramienta o método, debe agregar el siguiente valor de registro a sus hosts de sesión:
- Clave:
HKLM\SYSTEM\CurrentControlSet\Control\Citrix - Tipo de valor: DWORD
- Nombre del valor:
AzureADJoinType - Datos:
1
Comportamiento de bloqueo de sesión
Cuando un escritorio virtual está bloqueado, el comportamiento predeterminado es mostrar la pantalla de bloqueo de Windows. En este punto, los métodos de autenticación admitidos para desbloquear el escritorio son nombre de usuario y contraseña o tarjeta inteligente.
NOTA
El inicio de sesión web de Citrix (versión preliminar) le permite desbloquear el escritorio mediante la autenticación de Entra basada en web. Consulte Inicio de sesión web para obtener más detalles.
Si tiene una implementación sin contraseña en la que los usuarios no conocen sus contraseñas, se recomienda configurar el comportamiento de bloqueo de sesión para desconectar la sesión en lugar de mostrar la pantalla de bloqueo.
-
Hosts de sesión multisesión
Puede configurar este comportamiento habilitando la configuración desconectar remote session on lock for Microsoft identity platform authentication a través de Intune o la Directiva de grupo. Para conocer los pasos detallados, consulte Configure the session lock behavior for Azure Virtual Desktop.
-
Hosts de sesión de sesión única
Si utiliza la versión 2603 de VDA o posterior, puede configurar este comportamiento habilitando la configuración desconectar remote session on lock for Microsoft identity platform authentication a través de Intune o la Directiva de grupo. Para conocer los pasos detallados, consulte Configure the session lock behavior for Azure Virtual Desktop.
Si utiliza la versión 2511 de VDA o anterior, la configuración desconectar remote session on lock for Microsoft identity platform authentication no es compatible. Sin embargo, puede lograr el mismo comportamiento creando una tarea programada de Windows.
El siguiente script de ejemplo crea una tarea programada en hosts de sesión única que se ejecuta
cmd.exe /c tsdisconcuando el escritorio está bloqueado:# Create the TaskService COM object $service = New-Object -ComObject "Schedule.Service" $service.Connect() # Get the root folder and create a new task definition $rootFolder = $service.GetFolder("\") $taskDef = $service.NewTask(0) # Registration info $taskDef.RegistrationInfo.Description = "Disconnect session when workstation is locked" # Principal (Users group, least privilege) $principal = $taskDef.Principal $principal.GroupId = "S-1-5-32-545" $principal.RunLevel = 0 # 0 = LeastPrivilege # Settings $settings = $taskDef.Settings $settings.Enabled = $true $settings.AllowDemandStart = $true $settings.DisallowStartIfOnBatteries = $false $settings.StopIfGoingOnBatteries = $false $settings.AllowHardTerminate = $false $settings.StartWhenAvailable = $false $settings.RunOnlyIfNetworkAvailable = $false $settings.IdleSettings.StopOnIdleEnd = $true $settings.IdleSettings.RestartOnIdle = $false $settings.Hidden = $false $settings.RunOnlyIfIdle = $false $settings.DisallowStartOnRemoteAppSession = $false $settings.UseUnifiedSchedulingEngine = $true $settings.WakeToRun = $false $settings.ExecutionTimeLimit = "PT0S" # Unlimited $settings.Priority = 7 $settings.MultipleInstances = 1 # IgnoreNew # Trigger: SessionLock $trigger = $taskDef.Triggers.Create(11) # 11 = TASK_TRIGGER_SESSION_STATE_CHANGE $trigger.StateChange = 7 # 7 = SessionLock $trigger.Enabled = $true # Action: tsdiscon $action = $taskDef.Actions.Create(0) # 0 = Exec $action.Path = "cmd.exe" $action.Arguments = "/c tsdiscon" # Register the task $rootFolder.RegisterTaskDefinition( "Disconnect on Lock", # Task name $taskDef, 6, # TASK_CREATE_OR_UPDATE $null, $null, # No specific user/password 3 # TASK_LOGON_GROUP ) | Out-Null <!--NeedCopy-->Si más tarde necesita eliminar la tarea programada, puede ejecutar el siguiente comando:
 Unregister-ScheduledTask -TaskName "Disconnect on Lock" -Confirm:$false
 <!--NeedCopy-->
Plano de control y acceso de Citrix
Autenticación de Workspace
Debe configurar Citrix® StoreFront Cloud para usar Microsoft Entra ID o SAML como IdP. Consulte la documentación de Citrix® StoreFront Cloud para obtener más información.
NOTA
Si tiene previsto usar SAML como IdP, debe asegurarse de que su proveedor de SAML esté configurado correctamente para admitir la autenticación basada en Entra. Consulte SAML con Microsoft Entra ID e identidades de Microsoft Entra para la autenticación.
Administrar el acceso a Workspace
Si sus usuarios van a acceder a su tienda a través de un explorador web, no se requiere ninguna configuración adicional. Si desea forzar el acceso nativo, puede configurar Citrix® StoreFront Cloud para Require end users to access their store from the Citrix client app en la configuración de acceso de la tienda.
Habilitar el inicio de sesión único de Microsoft Entra en Workspace
Una vez configurada la autenticación, debe habilitar el uso del inicio de sesión único de Microsoft Entra:
- Cree una entidad de servicio en Citrix Cloud:
- Vaya a Administración de identidades y accesos > Acceso a la API > Entidades de servicio.
- Haga clic en Crear entidad de servicio.
- Introduzca un nombre para la entidad de servicio y haga clic en Siguiente.
- Establezca el acceso para la entidad de servicio:
- Seleccione Acceso total, o
- Seleccione Acceso personalizado > General > Citrix® StoreFront Cloud y, a continuación, haga clic en Siguiente.
- Establezca el tiempo de caducidad del secreto y haga clic en Siguiente.
- Haga clic en Completar.
- Guarde tanto el secreto como el ID.
- Descargue y extraiga el módulo de PowerShell de Citrix® StoreFront Cloud en su estación de trabajo o en cualquier máquina que pueda utilizar con fines administrativos.
- Abra PowerShell en la máquina en la que descargó el módulo de PowerShell de Citrix® StoreFront Cloud.
-
Ejecute los siguientes comandos:
Import-Module -Name “<extractedPath>\Citrix.Workspace.StoreConfigs.psm1”
Set-StoreConfigurations -StoreUrl "https://<yourPrimaryStore>.cloud.com" -ClientId "<clientId>" -ClientSecret "<clientSecret>" -AzureAdSsoEnabled $True
<!--NeedCopy-->
NOTA:
Esta es una configuración global que se aplicará a todos los almacenes de su inquilino de Citrix Cloud. Actualmente, no es posible habilitar o deshabilitar esta configuración en almacenes específicos según la URL del almacén proporcionada en el comando.
-
Ejecute el siguiente comando para verificar que la configuración se realizó correctamente:
Get-StoreConfigurations -StoreUrl "https://<yourPrimaryStore>.cloud.com" -ClientId "<clientId>" -ClientSecret "<clientSecret>"
<!--NeedCopy-->
Configuración del grupo de entrega
- Si sus hosts de sesión están unidos de forma híbrida a Microsoft Entra, asigne las aplicaciones virtuales y/o los escritorios a los usuarios o grupos de Microsoft Entra adecuados. Cualquier asignación existente a usuarios o grupos de Active Directory se puede eliminar, pero no es obligatorio.
- Si está aprovisionando sus hosts de sesión unidos a Microsoft Entra con algo que no sea Citrix Machine Creation Services, Citrix Provisioning o Windows 365, deberá configurar el tipo de inicio de sesión para los grupos de entrega. Si utiliza hosts de sesión unidos de forma híbrida a Microsoft Entra, el tipo de inicio de sesión para el grupo de entrega debe configurarse independientemente del método de aprovisionamiento.
- Si aún no tiene instalado el SDK de PowerShell remoto de Citrix, descárguelo e instálelo en su estación de trabajo o en cualquier máquina que pueda utilizar con fines administrativos.
- Abra un símbolo del sistema de PowerShell en la máquina en la que instaló el SDK de PowerShell remoto de Citrix.
-
Ejecute los siguientes comandos:
Unido a Microsoft Entra
asnp citrix*
Get-XDAuthentication
Get-BrokerDesktopGroup -Name <dgName> | Set-BrokerDesktopGroup -MachineLogOnType "AzureAd"
<!--NeedCopy-->
Unido a Microsoft Entra híbrido
asnp citrix*
Get-XDAuthentication
Get-BrokerDesktopGroup -Name <dgName> | Set-BrokerDesktopGroup -MachineLogOnType "HybridAzureAd"
<!--NeedCopy-->
Configuración del inicio de sesión único de Microsoft Entra en el VDA
De forma predeterminada, el inicio de sesión único de Microsoft Entra está habilitado en el VDA. Para habilitar o deshabilitar esta capacidad para un subconjunto de hosts de sesión, utilice la configuración de la directiva de inicio de sesión único de Microsoft Entra.
Dispositivo cliente
Asegúrese de que se cumplen los requisitos del sistema para los dispositivos cliente:
- Instale la versión requerida de la aplicación Citrix Workspace, tal como se especifica en los requisitos del sistema.
- Si sus usuarios van a utilizar el acceso híbrido, asegúrese de que la extensión web de Citrix esté instalada. Si sus usuarios van a utilizar el acceso nativo o a través del explorador, la extensión web de Citrix no es necesaria.
Solución de problemas
Problemas conocidos
- Después de habilitar el inicio de sesión único de Microsoft Entra, los usuarios pueden encontrar el error de Microsoft AADSTS293005 al iniciar su escritorio virtual, lo que indica
RDP protocol is not enabled for the requested resource application. Please configure the RemoteDesktopSecurityConfiguration property on resource service principal to enable RDP protocol.Para resolver este problema, reinicie la aplicación Citrix Workspace. - Los usuarios pueden experimentar un retraso de 30 segundos al iniciar sesiones si su aplicación Citrix Workspace no admite el inicio de sesión único de Microsoft Entra o si utilizan el acceso híbrido sin la extensión web de Citrix.
- Los usuarios pueden experimentar un retraso de 30 segundos al iniciar sesiones si el inicio de sesión único de Microsoft Entra está habilitado en Citrix® StoreFront Cloud y no se ha completado la configuración de Azure requerida.
- Si la configuración Autenticación de reconexión automática del cliente está habilitada, el inicio de sesión único fallará. Como solución alternativa, deshabilite esta configuración en los hosts de sesión pertinentes.
- Si Mantener la sesión iniciada (KMSI) está deshabilitado en Entra ID, el inicio de sesión único falla en los dispositivos cliente Linux y macOS.
Cuando falla el inicio de sesión único
Si el inicio de sesión único falla al acceder a escritorios o aplicaciones virtuales, proceda de la siguiente manera:
-
Confirme que el inicio de sesión único de Microsoft Entra está habilitado en Citrix® StoreFront Cloud.
-
Confirme que el método de acceso utilizado por el usuario es compatible.
-
Si el usuario utiliza acceso híbrido, confirme que la extensión web de Citrix está instalada.
-
Confirme que el dispositivo cliente ejecuta la versión requerida de la aplicación Citrix Workspace.
-
Confirme que sus hosts de sesión ejecutan la compilación de Windows requerida.
-
Confirme que sus hosts de sesión ejecutan la versión de VDA requerida.
-
Asegúrese de que la configuración de Windows
Always prompt for password upon connectionno esté habilitada en los hosts de sesión.Esta configuración está deshabilitada de forma predeterminada y se puede configurar a través de la Directiva de grupo o Intune en
Computer Configuration\Administrative Templates\Windows Components\Remote Desktop Services\Remote Desktop Session Host\Security.Puede comprobar en el registro si la configuración está habilitada buscando el valor
fPromptForPasswordenHKLM\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services. Si el valor se establece en1, la configuración está habilitada y el inicio de sesión único no estará disponible. Si el valor falta o se establece en0, la configuración está deshabilitada. -
Asegúrese de que la configuración de Windows
Allow Custom SSPs and APs to be loaded into LSASSesté habilitada en los hosts de sesión. Esta configuración está habilitada de forma predeterminada y se puede configurar a través de la Directiva de grupo o Intune enComputer Configuration\System\Local Security Authority. - Confirme que la configuración
AzureADJoinTypeestá configurada correctamente en los hosts de sesión:- Clave:
HKLM\SYSTEM\CurrentControlSet\Control\Citrix - Tipo de valor: DWORD
- Nombre del valor:
AzureADJoinType - Datos de valor:
1(unido a Microsoft Entra híbrido);2(unido a Microsoft Entra)
- Clave:
-
Asegúrese de que los escritorios virtuales o las aplicaciones estén asignados a identidades de Microsoft Entra en lugar de a identidades de Active Directory en Citrix Studio.
-
Confirme que el tipo de inicio de sesión de los grupos de entrega está configurado correctamente ejecutando el siguiente comando de PowerShell:
Get-BrokerDesktopGroup -Name <deliveryGroupName>
<!--NeedCopy-->
Para los hosts de sesión unidos a Microsoft Entra,
MachineLogOnTypedebe establecerse enAzureAd. Para los hosts de sesión unidos a Microsoft Entra híbrido,MachineLogOnTypedebe establecerse enHybridAzureAd. -
Si utiliza un IdP SAML, confirme que la configuración necesaria se implementó.
-
Confirme que las aplicaciones de recursos y cliente de Citrix están registradas en el inquilino de Microsoft Entra.
-
Confirme que el protocolo de autenticación RDS de Microsoft Entra ID está habilitado en la aplicación de recursos de Citrix.
-
Confirme que la aplicación cliente de Citrix se agregó como una aplicación cliente aprobada en la aplicación de recursos de Citrix.
-
Si sus hosts de sesión están unidos a Microsoft Entra híbrido, confirme que se creó un objeto de servidor Kerberos en el dominio de Active Directory donde residen las cuentas de usuario y equipo.
- Revise sus políticas de acceso condicional de Microsoft Entra. Asegúrese de que no se apliquen políticas a la aplicación cliente de Citrix y de que cualquier política aplicada a la aplicación de recursos de Citrix o a los hosts de sesión esté configurada correctamente para que no afecte la experiencia de inicio de sesión único.