This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
CVADコアコンポーネントからのAOTログのアップロード
CVAD 2507 CU1およびCVAD 2511以降、AOTログはすべての該当するコンポーネントから収集されます。サポートされているコンポーネントには、DDC、StoreFront、Citrix Director、Windows VDA、Linux VDA、Mac VDA、License Server、FAS、Cloud Connector、PVS、WEM、Session Recording、Citrix Workspace UI、およびCitrix Gatewayが含まれます。
CVADオンプレミス向けCitrix Web Studioによる集中型ログ転送構成
Citrix Web Studioは、サイト全体でAlways-on Tracing (AOT) ログ転送を構成するための集中管理された場所を提供します。この設定は、AOTログの送信先を定義し、環境内の関連コンポーネントに構成を自動的に伝播します。
Web Studioでログサーバーを構成すると、次のようになります。
- 構成はサイトデータベースに書き込まれます。
- Delivery Controllerは更新された設定を取得し、選択されたデリバリーグループ内のVDAに配布します。
- VDAは受信した構成を使用して、AOTログを指定されたログサーバーに転送します。
- AOTログ記録に参加するStoreFrontは、同じ集中管理メカニズムを通じて必要な詳細情報を受け取ります。
- Directorは、提供されたAuthKeyとログサーバーの詳細を使用して、監視およびトラブルシューティングのためにAOTログをクエリして表示します。
この集中管理アプローチにより、各コンポーネントを個別に構成する必要がなくなります。Web Studioでログサーバーの詳細を一度設定するだけで、Citrixがサイト全体に構成を自動的に伝播します。
Web Studioでログサーバーが設定されると、ログサーバーの詳細を受け取るコンポーネントのリストを以下に示します。
- シトリックス ディレクター/モニター
- Citrix デリバリーコントローラー
- ウィンドウズ VDA
- Linux ブイディーエー
- Mac VDA
- StoreFront
- セッションレコーディングエージェント
- シーダブリューエーエス
オンプレミス環境のログサーバー設定を構成するには
AOTログサーバー設定(/en-us/citrix-virtual-apps-desktops/media/aot-log-server-settings.png)
- Web Studio にサインインし、左ペインで 設定 を選択します。
- ログサーバー タイルで、ログサーバーが構成されていない場合は 追加 を選択します。
- ログサーバー ページで、ログサーバーへのログ転送を有効にする をオンにします。
-
ログサーバーアドレス と ポート を入力します。VDAとデリバリーコントローラーはこの情報を使用してAOTログを転送します。
注:
-
Citrix Connector Appliance を使用してログサーバーを展開している場合は、ポート443のみが構成されていることを確認してください。
-
Citrix Studioでログサーバーのアドレスとポートを更新すると、最初は機能しますが、設定を再確認し、認証キーを再入力せずにログサーバーの詳細を変更すると、操作が成功したように見えても、保存後に認証キーのプレースホルダーが空になります。これにより、DirectorとMonitorで構成が欠落したり無効になったりします。回避策として、この問題が解決されるまで、ログサーバー設定を変更するたびに認証キーを再入力して検証してください。
-
-
ログを転送するコンポーネントを選択します。
-
Delivery Controllerを含める:すべてのDelivery ControllerからAOTログを送信します。
-
デリバリーグループを選択:選択したデリバリーグループ内のVDAからログを送信します。
- すべてのデリバリーグループ:すべてのVDAからログを送信します。
- 特定のデリバリーグループを選択:含める個々のデリバリーグループを選択します。
-
- ログサーバーで生成されたAuthKeyを入力します。dDirectorはこのキーを使用してログを認証および取得します。
- 構成を適用するには、保存を選択します。
既存の構成を編集するには
ログサーバーを更新するか、ログ記録スコープを変更するには、設定 > ログサーバーに移動し、編集を選択します。
DaaS設定を介してCitrix DaaS/Cloud環境のログサーバー設定を構成する
Always On Tracing (AOT) は、オンプレミス (CVAD) とCitrix DaaS (クラウド) の両方の展開でサポートされています。ただし、ログ収集の動作は、コンポーネントがホストされている場所によって異なります。
AOTログサーバー (Linux、Windows、またはConnector Appliance上) をインストールおよび構成した後、クラウド展開用のCitrix DaaS設定でログサーバーへのログ転送を有効にするには、以下を完了します。
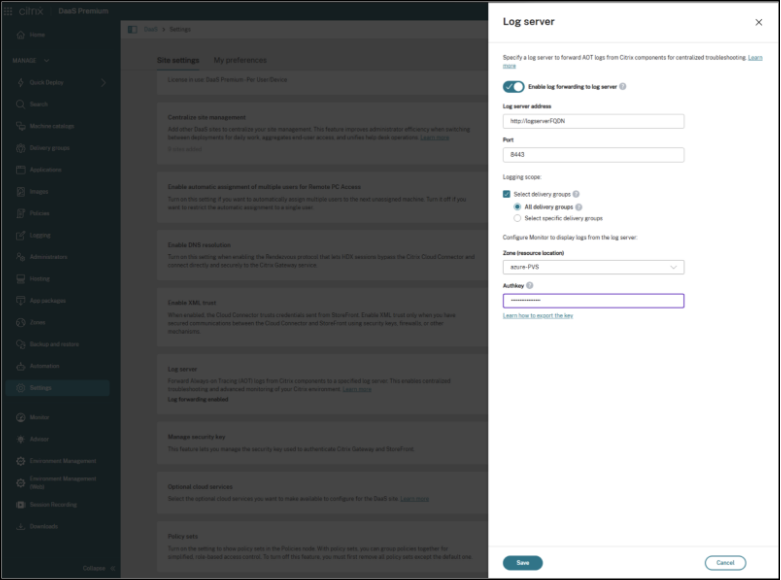
DaaS用Citrix Web Studio (DaaS設定) は、クラウド管理サイトのAlways-on Tracing (AOT) ログ転送を構成するための一元的な場所を提供します。この構成により、AOTログの送信先が決定され、どのVDAがログ転送に参加するかが制御されます。Monitorはこれらの設定を使用して、トラブルシューティングのためにログを取得および表示します。
- DaaS用Web Studio (DaaS設定) にサインインし、左ペインで設定を選択します。
- ログサーバータイルで、現在ログサーバーが構成されていない場合は、追加を選択します。
- 「ログサーバー」ページで、「ログサーバーアドレス」と「ポート」を入力します。VDAは、この情報を使用してAOTログをサーバーに転送します。
-
ログを転送するVDAを定義します。
- スコープを制御するには、「デリバリーグループの選択」を選択します。
- すべてのデリバリーグループ(デフォルト)は、サイト内のすべてのVDAからログを転送します。
- 特定のVDAをターゲットにするには、「特定のデリバリーグループを選択」を選択し、含めるデリバリーグループを選択します。
注:
Citrix Connector Applianceを使用してログサーバーを展開している場合は、ポート443のみが構成されていることを確認してください。
- ログサーバーが展開されているゾーン(リソースの場所)を選択します。
- ログサーバーによって生成された認証キーを入力します。Monitorはこのキーを使用して認証を行い、表示するログを取得します。
- 構成を適用するには、「保存」を選択します。
その他のコンポーネントのログ転送構成
Citrix Cloud展開におけるStoreFrontのAOTログアップロードの構成
Citrix Cloud(ハイブリッド)展開の場合、Cloud DDCでオンプレミスのStoreFront(Citrix Workspaceの代わりに)を使用すると、StoreFrontはCloud ConnectorからAOTログサーバー構成を自動的に受信しません。AOTログサーバーエンドポイントを手動で構成するには、StoreFrontサーバーで次のPowerShellコマンドを実行します。
# Enable - Run the following command in StoreFront PowerShell

Enable-CitrixAOTUpload -AoTDataStoreEndpoint https://<FQDNofLogServer>:<server_port> -Role StoreFront

# Disable - Run the following command in StoreFront PowerShell
Disable-CitrixAOTUpload
<!--NeedCopy-->
注:
このコマンドは、Cloud DDCを使用するCitrix Cloud(ハイブリッド)展開の場合にのみ実行してください。オンプレミスのCVAD展開でStoreFrontがオンプレミスのDelivery Controllerとペアになっている場合は、ログサーバー構成が自動的に同期され、手動での構成は不要なため、このコマンドを実行しないでください。
Session Recording Server の AOT ログアップロードを構成する
Session Recording Server マシンで次の PowerShell コマンドを実行して、Session Recording Server が AOT ログを中央ログサーバーにアップロードするように構成できます。
#Enable - run following command in Session Recording Server PowerShell
Enable-CitrixAOTUpload -AotDataStoreEndpoint <https://FQDNofServer>:<server port> -Role SessionRecording

#Disable - run following command in Session Recording Server PowerShell
Disable-CitrixAOTUpload
<!--NeedCopy-->
FAS の AOT ログアップロードを構成する
FAS サーバーで次の PowerShell コマンドを実行して、FAS が AOT ログを中央ログサーバーにアップロードするように構成できます。
#Enable - run following command in FAS PowerShell
Enable-CitrixAOTUpload -AotDataStoreEndpoint <https://FQDNofServer>:<server port> -Role FAS

#Disable - run following command in FAS PowerShell
Disable-CitrixAOTUpload
<!--NeedCopy-->
注:
FAS インストーラー MSI ファイル (FederatedAuthenticationService_x64.msi) を使用してインストールまたはアップグレードした場合、常時オンのトレースは利用できません。
FAS は常に CVAD MetaInstaller または XenDesktopFasSetup.exe または FasSetup_xxxx.exe からインストールしてください。
PVS の AOT ログアップロードを構成する
PVS サーバーで次の PowerShell コマンドを実行して、PVS が AOT ログを中央ログサーバーにアップロードするように構成できます。
#Enable - run following command in PVS PowerShell
Enable-CitrixAOTUpload -AotDataStoreEndpoint <https://FQDNofServer>:<server port> -Role PVS

#Disable - run following command in PVS PowerShell
Disable-CitrixAOTUpload
<!--NeedCopy-->
注:
複数の PVS サーバーがある場合は、各サーバーで AOT ログのアップロードを有効または無効にするコマンドを実行します。
License Server の AOT ログのアップロード
- Logserver URL は、SLS 設定ファイル (場所「C:\Program Files (x86)\Citrix\Licensing\WebServicesForLicensing\SimpleLicenseServiceConfig.xml」) 内の XML タグ「AotServerURL」で更新する必要があります。
例:
<AotServerURL>https://<FQDNofLogServer:443>//ctxlogserver/UploadCitrixLogStream</AotServerURL>
<!--NeedCopy-->
注:
ライセンスサーバーでログはいつ生成されますか?
ライセンスサーバーAOTログは、ライセンスサーバーのインストールまたはアップグレード、WSL (Citrix Web Services for Licensing) サービスの再起動、ライセンスアクティベーションの失敗、ダークサイトアクティベーションの失敗、クロック関連のライセンス問題など、特定のイベント中にのみ生成されます。
これらのイベントが最近発生していない場合、ログがないことは必ずしも問題を示すものではありません。
クイックチェック
- 最近、対象となるイベント(再起動、アップグレード、アクティベーションの問題など)が発生したかどうかを確認します。
- Citrix Web Services for Licensingサービスを再起動し、アップロード処理に最大1時間かかります。
- AOTログサーバーのURLが正しく構成されていることを確認します。
- Citrix Web Services for Licensingサービスが実行中であることを確認します。
- 確認:
C:\Program Files (x86)\Citrix\Licensing\LS\resource\aotファイルにデータが含まれている場合、ログはアップロードを待機している可能性があります。
注:
ライセンスサーバーのAOTログ記録はイベント駆動型であり、継続的ではありません。対象となるイベントが発生していない場合、ログが表示されないのは正常です。
- ライセンスサーバーは、定期的にログをAOTサーバーに自動的にアップロードします。
Citrix ConnectorのAOTログアップロードを構成する
AOTログサーバーでCloud Connectorログを収集するには、以下の要件が適用されます。
-
Cloud Connectorは、バージョン6.169.0.22492以降である必要があります。
-
Cloud DDC展開では、ログサーバーの構成詳細は5月リリースでレジストリに自動的に同期され、手動での構成は不要です。
-
ハイブリッド展開(オンプレミスDDC)では、ログ収集を有効にするために手動でのレジストリ構成が必要です。Cloud Connectorマシンに以下のレジストリエントリを作成してください。
パス:
HKLM\Software\Citrix\ConfigSyncService
エントリ:
-
LogServerEnabled (REG_DWORD) = 1 -
LogServerEndpoint (REG_SZ) = <https://<logserver-fqdn>:<port>>
Citrix WorkspaceアプリのAOTログアップロードを構成する
Citrixは、Citrix Workspaceアプリクライアントが診断ログを一元化されたログサーバーに自動的にアップロードする機能を提供します。この機能により、管理者は手動でのログ収集を必要とせずにクライアント側の診断情報に即座にアクセスできるようになり、トラブルシューティングの効率が向上します。クライアント側のAOTは自動的にアップロードされ、CVAD環境全体でAOT機能が有効になっている場合、およびユーザーがリソースを起動したときにトリガーされます。
システム要件
- Citrix Virtual Apps and Desktops 2511またはCVAD 2507 CU1以降のバージョン
- Citrix Workspaceアプリ 2511またはCWA 2507.1 CU1以降のバージョン
- 選択したCitrix Workspaceアプリ (CWA) の必要なバージョンがインストールされていることを確認してください。詳細については、サポートされているバージョンを参照してください。
前提条件
Citrix WorkspaceアプリのWeb起動
Citrix WorkspaceアプリのWeb起動(WebHelper、ICAファイルの直接ダウンロード、Webブラウザ拡張機能による起動方法を含む)の場合、StoreFrontは最新のユーザーインターフェイス(UIエクスペリエンス)を使用するように構成されている必要があります。 最新のUIエクスペリエンスを有効にする手順については、StoreFrontのドキュメントを参照してください。
注記:
この前提条件は、Webベースの起動にのみ適用され、ネイティブのCitrix Workspaceアプリの起動には必要ありません。
NetScalerのAOTログアップロードを構成する
- NetScaler CLIにSSH接続し、「shell」コマンドを実行してNetScalerシェルに入ります。
-
/var/analytics_confディレクトリに移動します
cd /var/analytics_conf <!--NeedCopy--> - 対話型Pythonスクリプト「python {auditlog_schema_generator_for_hec_export.py}」を実行してスキーマファイルを生成します。スキーマファイルは、HTTPヘッダー(Auth-token、User-Agentなど)とペイロード属性(Role、Machine IPなど)を定義します。
このスクリプトによって生成された出力のスニペット
root@Raju-adc2# python auditlog_schema_generator_for_hec_export.py
Schema Builder: Follow the prompts to define your schema.
Include 'Auth-Token'? (Y/n):
Enter the display name (alias) for 'Auth-Token' (press Enter to keep as is): Authkey
'Auth-Token' can only go in 'header'. Automatically selected.
Include 'HostName'? (Y/n): n
Include 'Content-type'? (Y/n): y
Enter the display name (alias) for 'Content-type' (press Enter to keep as is):
'Content-type' can only go in 'header'. Automatically selected.
Default value for 'Content-type' is 'application/json'.
Do you want to change it? (y/N):
Include 'User-agent'? (Y/n):
Enter the display name (alias) for 'User-agent' (press Enter to keep as is):
'User-agent' can only go in 'header'. Automatically selected.
Default value for 'User-agent' is 'AUDITLOGS/1.0'.
Do you want to change it? (y/N):
Include 'Role'? (Y/n): y
Enter the display name (alias) for 'Role' (press Enter to keep as is):
Where should 'Role' be included? (HEADER/payload): HEADER
Default value for 'Role' is 'GW'.
Do you want to change it? (y/N): y
Enter new default value for 'Role': Gateway
<!--NeedCopy-->
生成されたスキーマファイルのサンプル
{
     "Header": {
         "Auth-Token": {
             "name": "AuthKey"
         },
         "Content-type": {
             "name": "Content-type",
             "value": "application/json"
         },
         "User-agent": {
             "name": "User-agent",
             "value": "AUDITLOGS/1.0"
         },
         "Role": {
             "name": "Role",
             "value": "Gateway"
         },
         "MachineIP": {
             "name": "MachineIP"
         },
         "MachineName": {
             "name": "MachineName"
         }
     },
     "Payload": {
         "LogLevel": "Level",
         "MessageContent": "Message",
         "ModuleName": "Module",
         "Time": "TimeStamp"
     },
     "Format": {
         "delimiter": ""
     }
 }
<!--NeedCopy-->
- シェルを終了し、NetScaler CLIに戻ります
- Syslogサーバー、ポート、およびスキーマファイル(前の手順で作成したもの)などを定義するSyslogアクションを作成します
add audit syslogAction {Action Name} {AOT Server IP/FQDN} -serverPort {Destination Port} -logLevel {Log Level} -transport HTTP -httpAuthToken {Authentication Token generated on the AOT sever} -httpEndpointUrl {AOT Server URL where logs will be sent} -httpSchemaFile {Schema File created in Previous Step}
<!--NeedCopy-->
例:
add audit syslogAction act1 10.102.154.196 -serverPort 8088 -logLevel ALL -transport HTTP -httpAuthToken fbb94d5b234d86a6cb155e3f808dd33c9698a0d1a866e814573b1909e4c9e56896f433da1071e3276bd133269fd69203d8f29166816f4d427e709773ceb9d41d531043331f7f76 -httpEndpointUrl "/services/collector/event" -httpSchemaFile sample.json
<!--NeedCopy-->
- syslogActionを監査Syslogポリシーにバインドします
add audit syslogPolicy {PolicyName} True {Name of the Syslog Action}
<!--NeedCopy-->
例:
add audit syslogPolicy pol1 true act1
<!--NeedCopy-->
共有
共有
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.