This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
技術的なセキュリティの概要
セキュリティの概要
このドキュメントは、Citrix Cloud でホストされている Citrix DaaS (旧 Citrix Virtual Apps and Desktops サービス) に適用されます。この情報には、Citrix Virtual Apps Essentials および Citrix Virtual Desktops Essentials が含まれます。
Citrix Cloud は、Citrix DaaS 環境のコントロールプレーンの運用を管理します。コントロールプレーンには、Delivery Controller、管理コンソール、SQL データベース、ライセンスサーバー、およびオプションで StoreFront™ と Citrix Gateway が含まれます。アプリとデスクトップをホストする Virtual Delivery Agent (VDA) は、お客様が選択したデータセンター (クラウドまたはオンプレミス) でお客様の管理下に置かれます。これらのコンポーネントは、Citrix Cloud Connector と呼ばれるエージェントを使用してクラウドサービスに接続されます。お客様が Citrix® StoreFront Cloud の使用を選択した場合、データセンター内で Citrix Gateway を実行する代わりに、Citrix Gateway Service を使用することもできます。次の図は、Citrix DaaS とそのセキュリティ境界を示しています。
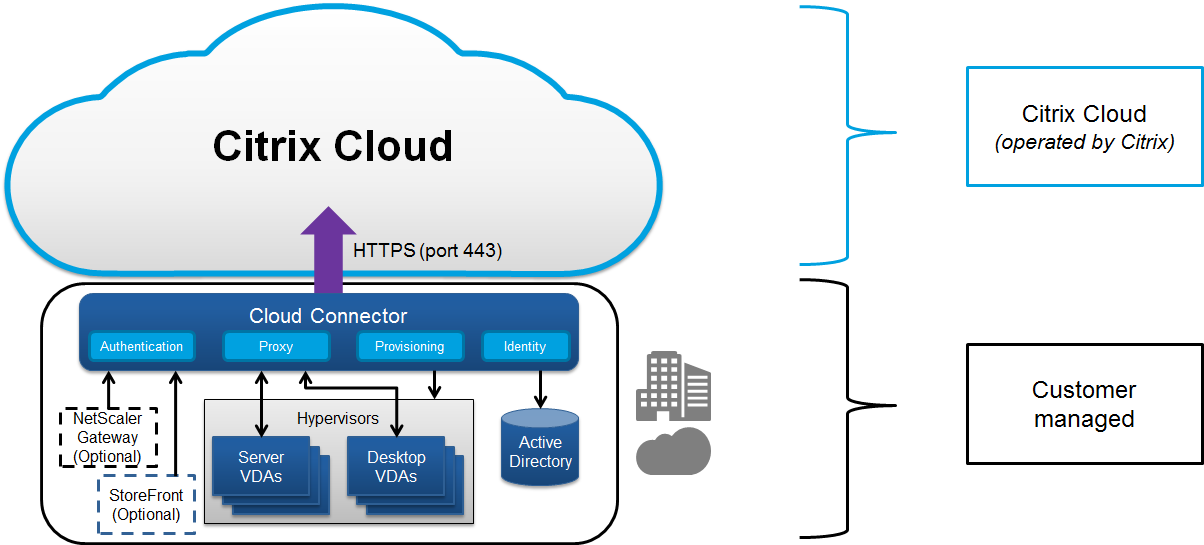
Citrix のクラウドベースのコンプライアンス
Citrix Cloud 認定に関する詳細については、Citrix Trust Center を参照し、頻繁に更新を確認してください。
注:
さまざまな Citrix DaaS™ エディションおよび Universal Hybrid Multi-Cloud での Citrix Managed Azure Capacity の使用は、Citrix SOC 2 (Type 1 または 2)、ISO 27001、HIPAA、またはその他のクラウドコンプライアンス要件について評価されていません。
データフロー
Citrix DaaS は VDA をホストしないため、プロビジョニングに必要な顧客のアプリケーションデータとイメージは常に顧客のセットアップでホストされます。コントロールプレーンは、ユーザー名、マシン名、アプリケーションショートカットなどのメタデータにアクセスでき、コントロールプレーンから顧客の知的財産へのアクセスを制限します。
クラウドと顧客のオンプレミス間で流れるデータは、ポート 443 を介したセキュアな TLS 接続を使用します。
データ分離
Citrix DaaS は、顧客のアプリケーションとデスクトップのブローカリングと監視に必要なメタデータのみを保存します。イメージ、ユーザープロファイル、その他のアプリケーションデータなどの機密情報は、顧客のオンプレミスまたはパブリッククラウドベンダーのサブスクリプションに残ります。
サービスエディション
Citrix DaaS の機能はエディションによって異なります。たとえば、Citrix Virtual Apps Essentials™ は Citrix Gateway サービスと Citrix® StoreFront Cloud のみをサポートしています。サポートされている機能の詳細については、その製品ドキュメントを参照してください。
ICA® セキュリティ
Citrix DaaS は、転送中の ICA トラフィックを保護するためのいくつかのオプションを提供します。利用可能なオプションは次のとおりです。
- 基本暗号化: デフォルト設定です。
- Secure HDX™: AES-256 を使用してセッションデータを真のエンドツーエンドで暗号化できます。
- SecureICA: RC5 (128ビット) 暗号化を使用してセッションデータを暗号化できます。
- HDX Direct: TLS/DTLS を使用したネットワークレベルの暗号化を可能にします。
- VDA TLS/DTLS: TLS/DTLS を使用したネットワークレベルの暗号化を可能にします。
- Rendezvous プロトコル: Citrix Gateway Service を使用している場合にのみ利用可能です。Rendezvous プロトコルを使用すると、ICA セッションの接続のすべてのセグメントが TLS/DTLS を使用して暗号化されます。
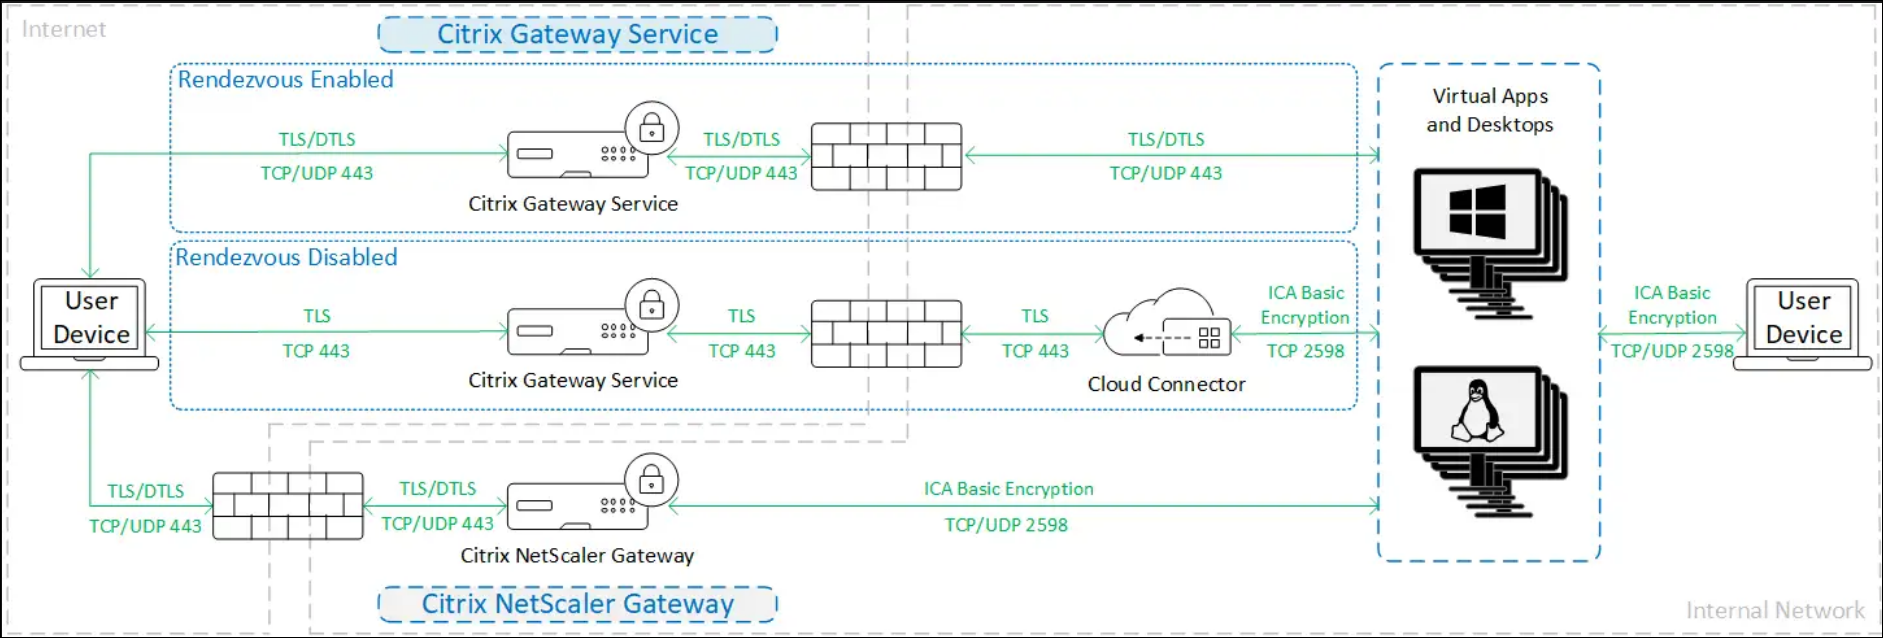
基本暗号化
基本暗号化を使用する場合、トラフィックは次の図に示すように暗号化されます。
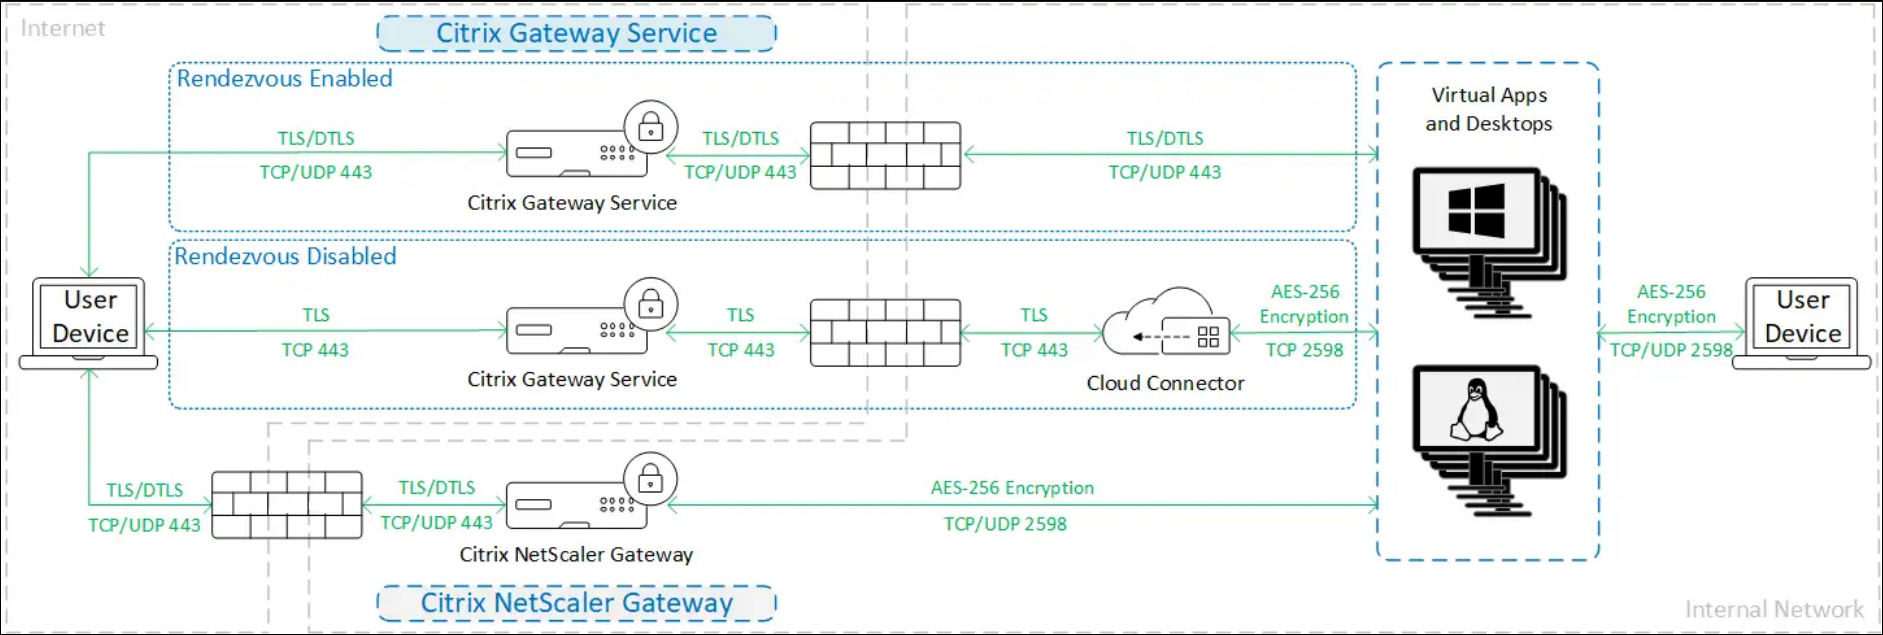
セキュア HDX
Secure HDX を使用する場合、トラフィックは次の図に示すように暗号化されます。
SecureICA
SecureICAを使用する場合、トラフィックは次の図に示すように暗号化されます。
SecureICA使用時のトラフィック暗号化(/en-us/citrix-daas/media/secureica.png)
注:
代わりにSecure HDXを使用することをお勧めします。Secure ICAは、Citrix Virtual Apps and Desktops 2402のリリースに伴い、非推奨になりました。
Workspace app for HTML5を使用する場合、SecureICAはサポートされません。
HDX ダイレクト
内部
HDX Directを内部専用モードで使用する場合、トラフィックは次の図に示すように暗号化されます。
HDX Direct 内部(/en-us/citrix-daas/media/hdx-direct-internal.png)
外部
HDX Directを内部および外部モードで使用する場合、トラフィックは次の図に示すように暗号化されます。
HDX Direct 外部(/en-us/citrix-daas/media/hdx-direct-external.png)
VDA TLS/DTLS
VDA TLS/DTLS暗号化を使用する場合、トラフィックは次の図に示すように暗号化されます。
TLS/DTLS使用時のトラフィック暗号化(/en-us/citrix-daas/media/vda-tls.png)
注:
RendezvousなしでGateway Serviceを使用する場合、Cloud Connectorはネットワークレベルの暗号化でVDAへの接続をサポートしていないため、VDAとCloud Connector間のトラフィックはTLS暗号化されません。
その他のリソース
ICAセキュリティオプションとその構成方法の詳細については、以下を参照してください。
- Secure HDX: セキュアHDX
- HDX Direct: HDXダイレクト
- SecureICA: セキュリティポリシー設定
- VDA TLS/DTLS: トランスポート層セキュリティ
- Rendezvousプロトコル: Rendezvous protocol
資格情報の処理
Citrix DaaSは、次の4種類の資格情報を処理します。
- ユーザー資格情報: エンドユーザーがActive Directoryのユーザー名とパスワードを使用して認証する場合、これらはVDAへのシングルサインオンを提供するために保存されます。顧客管理のStoreFrontを使用する場合、これらは通常、DaaSに送信される前にコネクタによって暗号化されます。詳細については、「Client access via StoreFront」を参照してください。
- 管理者資格情報: 管理者はCitrix Cloudに対して認証を行います。認証により、管理者にCitrix DaaSへのアクセスを許可するワンタイム署名付きJSON Web Token(JWT)が生成されます。
- ハイパーバイザーパスワード: 認証にパスワードを必要とするオンプレミスハイパーバイザーには、管理者が生成したパスワードがあり、これはクラウドのSQLデータベースに暗号化されて直接保存されます。Citrixは、ハイパーバイザー資格情報が認証されたプロセスのみに利用可能であることを保証するために、ピアキーを管理します。
- Active Directory (AD)資格情報: Machine Creation Services™は、顧客のADにマシンアカウントを作成するためにCloud Connectorを使用します。Cloud ConnectorのマシンアカウントはADへの読み取りアクセスのみを持つため、管理者は各マシン作成または削除操作の資格情報を求められます。これらの資格情報はメモリにのみ保存され、単一のプロビジョニングイベントに対してのみ保持されます。
展開に関する考慮事項
Citrixは、ユーザーが各自の環境内でCitrix GatewayアプリケーションとVDAを展開するための、公開されているベストプラクティスドキュメントを参照することを推奨します。
クラウドコネクタ
Citrix Cloudとの通信
Citrix Cloud ConnectorからDaaSおよびその他のCitrix Cloudサービスへのすべての接続は、TLS 1.2を使用したHTTPSを使用します。
XMLサービスおよびSTA用のHTTPS
オンプレミスのStoreFrontまたはNetScaler Gatewayを使用している場合は、コネクタでHTTPSを有効にし、HTTPを無効にすることをお勧めします。詳細については、「HTTPS構成」を参照してください。
ネットワークアクセス要件
受信および送信ポートの構成で説明されているポートに加えて、Cloud Connectorには、次のネットワークアクセス要件があります。
- Citrix Cloud Connectorは、インターネットへの送信トラフィックにポート443のみを必要とし、HTTPプロキシの背後でホストできます。
- 内部ネットワーク内では、Cloud ConnectorはCitrix DaaSのために以下へのアクセスを必要とします。
- VDA: ポート80、受信および送信の両方。Citrix Gatewayサービスを使用している場合は、ポート1494および2598の受信も必要です。
- StoreFrontサーバー: HTTPSを使用している場合はポート443の受信(推奨)、またはHTTPを使用している場合はポート80(非推奨)。
- STAとして構成されているCitrix Gateway: HTTPSを使用している場合はポート443の受信(推奨)、またはHTTPを使用している場合はポート80(非推奨)。
- Active Directory ドメインコントローラー
- ハイパーバイザー: 送信のみ。特定のポートについては、(/ja-jp/tech-zone/build/tech-papers/citrix-communication-ports.html) を参照してください。
VDA と Cloud Connector 間のトラフィックは、Kerberos メッセージレベルセキュリティを使用して暗号化されます。
セキュリティキー
(/ja-jp/citrix-virtual-apps-desktops/manage-deployment/security-keys.html) を使用して、承認された StoreFront サーバーと Citrix Gateway アプライアンスのみがクラウドコネクタ経由で DaaS に接続できるようにすることができます。これは、(#xml-trust) を有効にしている場合に特に重要です。
クライアントアクセス
クライアントアクセスは、Citrix がホストする (#client-access-via-citrix-storefront-cloud) を介して、または独自の (#client-access-via-citrix-storefront) 展開をホストすることによって提供できます。
ユーザーは、Citrix Workspace アプリまたは Web ブラウザーを使用してストアに接続できます。Citrix Workspace アプリのセキュリティに関する推奨事項については、各プラットフォームの (/ja-jp/citrix-workspace-app.html) を参照してください。
Citrix® StoreFront Cloud を介したクライアントアクセス
(/ja-jp/citrix-workspace) は、オンプレミスインフラストラクチャを必要とせずにクライアントアプリが DaaS リソースにアクセスできるようにする Citrix マネージドサービスです。サポートされているバージョンの Citrix Workspace アプリおよびその他の要件については、(/ja-jp/citrix-workspace/get-started/system-requirements) を参照してください。セキュリティに関する情報については、(/ja-jp/citrix-workspace/secure) を参照してください。
Citrix StoreFront を介したクライアントアクセス
Citrix® StoreFront Cloud の代替として、ローカル環境に (/ja-jp/storefront) を展開することでクライアントアクセスを提供できます。これにより、より優れたセキュリティ構成オプションと展開アーキテクチャの柔軟性が提供され、オンプレミスでユーザー資格情報を維持する機能も含まれます。StoreFront サーバーは、Citrix Gateway の背後でホストされ、安全なリモートアクセスを提供し、多要素認証を強制し、その他のセキュリティ機能を追加できます。詳細については、(/ja-jp/storefront/current-release/install-standard/secure) を参照してください。
ユーザー資格情報
ユーザーが Active Directory 資格情報で StoreFront に認証した場合、ユーザーがアプリケーションを起動すると、StoreFront は資格情報を Cloud Connector に渡します。デフォルトでは、Cloud Connector は AES 暗号化と、起動ごとに生成されるランダムなワンタイムキーを使用してユーザー資格情報を暗号化します。キーはクラウドに渡されることはなく、Citrix Workspace アプリにのみ返されます。Citrix Workspace アプリは、シングルサインオンエクスペリエンスのためにセッション起動中にユーザーパスワードを復号化するために、このキーを VDA に渡します。このフローを次の図に示します。
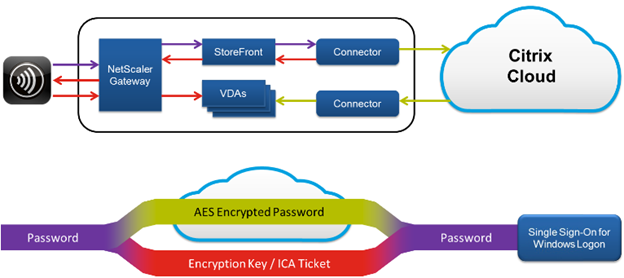
クライアント、ゲートウェイ、StoreFront、およびコネクタ間でHTTPSを構成して、ネットワーク内でパスワードが常に暗号化されるようにすることが重要です。
デフォルトの動作では、Citrix Cloudは資格情報にアクセスできないため、検証のために他のCloud ConnectorまたはConnector Applianceに資格情報を転送できません。これは、信頼関係のない複数のドメインを使用する場合に必要です。この動作を無効にして、資格情報をCitrix Cloudにアップロードし、検証のために他のCloud ConnectorおよびConnector Applianceに転送できるようにすることができます。これを構成するには、DaaS PowerShell SDKのコマンドレット Set-Brokersite をパラメータ CredentialForwardingToCloudAllowed とともに使用します。
HTTPSを使用したCloud Connectorへの接続
すべての通信が暗号化されるように、StoreFrontをHTTPSを使用してCloud Connectorに接続するように構成することをお勧めします。これには、(#https-for-xml-service-and-sta) を有効にしている必要があります。StoreFrontをHTTPSを使用して接続するように構成するには、(/ja-jp/storefront/current-release/configure-manage-stores/manage-controllers#add-resource-feeds-for-citrix-desktops-as-a-service) および (/ja-jp/storefront/current-release/integrate-with-citrix-gateway-and-citrix-adc/configure-citrix-gateway#add-citrix-gateway-appliance) を参照してください。
XML信頼
デフォルトでは、StoreFrontが列挙や起動などのアクションのためにDaaSに接続する場合、DaaSがユーザーを認証し、ユーザーのグループメンバーシップを確認できるように、StoreFrontはユーザーのActive Directory資格情報を渡す必要があります。ただし、ドメインパススルー、スマートカード、SAMLなどの他の認証方法を使用する場合、StoreFrontはActive Directoryパスワードを持っていません。この場合、「XML信頼」を有効にする必要があります。XML信頼が有効になっている場合、DaaSはStoreFrontがユーザーのパスワードを検証することなく、アプリケーションの列挙や起動など、ユーザーに代わってアクションを実行することを許可します。XML信頼を有効にする前に、(#security-keys) またはファイアウォールやIPsecなどの別のメカニズムを使用して、信頼できるStoreFrontサーバーのみがCloud Connectorに接続できるようにしてください。
StudioでXML信頼を有効にするには、[設定]>[サイト設定] に移動し、[XML信頼を有効にする] をオンにします。
Citrix DaaS SDKを使用してXML信頼の現在の値を確認するには、Get-BrokerSite を実行し、TrustRequestsSentToTheXMLServicePort の値を調べます。
Citrix DaaS SDKを使用してXML信頼を有効または無効にするには、Set-BrokerSite をパラメータ TrustRequestsSentToTheXMLServicePort とともに実行します。
Citrix Gatewayサービス
Citrix Gatewayサービスを使用すると、顧客のデータセンター内にCitrix Gatewayを展開する必要がなくなります。
詳細については、(/ja-jp/citrix-gateway-service) を参照してください。
Cloud ConnectorとCitrix Cloud間のすべてのTLS接続は、Cloud ConnectorからCitrix Cloudに開始されます。インバウンドファイアウォールポートマッピングは不要です。
オンプレミスNetScaler® Gateway
オンプレミスのNetScaler Gatewayを使用して、リソースへのアクセスを提供できます。Gatewayは、STAチケットを引き換えるためにCloud Connectorに到達できる必要があります。GatewayをHTTPSを使用してCloud Connectorに接続するように構成することをお勧めします。(#https-for-xml-service-and-sta) を参照してください。(#security-keys) を有効にしている場合は、Gatewayにキーを含めるように構成する必要があります。
詳細情報
以下のリソースにはセキュリティ情報が含まれています。
-
Citrix Trust Center: トラストセンターには、安全で準拠したIT環境を維持するために重要な標準と認証に関するドキュメントがあります。
-
Citrix Cloud Platform のセキュアな展開ガイド: このガイドでは、Citrix Cloud を使用する際のセキュリティのベストプラクティスの概要を説明し、Citrix Cloud が収集および管理する情報について記述しています。このガイドには、Citrix Cloud Connector に関する包括的な情報へのリンクも含まれています。
注:
このドキュメントは、Citrix Cloud のセキュリティ機能の概要と紹介を読者に提供し、Citrix Cloud の展開を保護する上での Citrix と顧客間の責任分担を定義することを目的としています。Citrix Cloud またはそのコンポーネントやサービスの構成および管理ガイダンスマニュアルとして機能することを意図したものではありません。
共有
共有
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.