
Citrix DaaS™ 向けオンプレミス StoreFront™ 認証リファレンスアーキテクチャ
Citrix® StoreFront Cloud は、Citrix DaaS (旧 Citrix Virtual Apps and Desktops™ サービス) のほとんどのユースケースの要件を満たすことができますが、StoreFront を顧客のデータセンターまたはリソースロケーションでホストする必要があるユースケースと要件がいくつかあります。この記事では、高レベルのアーキテクチャと、コンポーネントが Active Directory の設計でサポートされるさまざまな認証シナリオとどのように相互作用するかについて説明します。この記事では、StoreFront と Gateway コンポーネントが各データセンターで一緒にホストされていることを前提としています。
オンプレミス StoreFront を維持する理由
-
インターネット接続がないクライアントをサポートする。
-
復元力を高めるために、ローカルホストキャッシュ機能を有効にする。
-
ドメインパススルーおよびスマートカード認証。
-
ストアプラグインなどの詳細なカスタマイズ。
-
異なる構成を持つ複数の StoreFront ストアをホストする。
リソースドメインとしての親子ドメイン
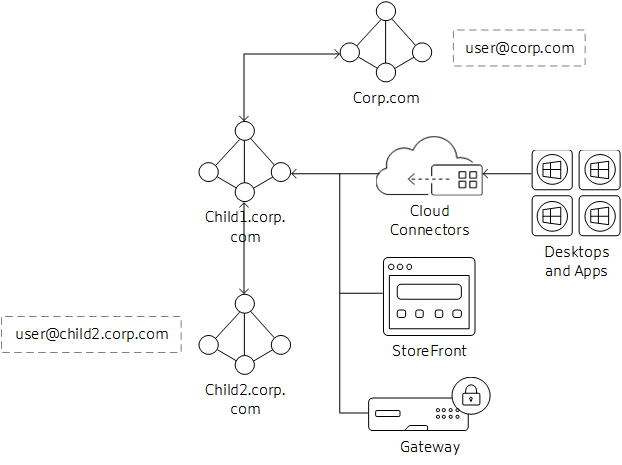
このシナリオでは、子ドメインが Virtual Desktop Agent (VDA) および StoreFront インスタンスのリソースドメインとして機能します。親ドメインには、子ドメインのリソースにアクセスするユーザーが保持されます。
-
Cloud Connector は子ドメインのみに参加します。子ドメインと親ドメイン間の双方向の推移的信頼により、Cloud Connector は親ドメインのグローバルカタログと通信できます。
-
StoreFront is joined to the child domain. Stores are configured for Username/Password and Pass-through from Citrix Gateway authentication. Username/Password authentication is configured to trust any domain.
-
Citrix Gateway 認証プロファイルは、UPN をプライマリログオン方法として使用するように親ドメイン用に構成されています。子ドメインから認証する必要があるユーザーがいる場合、子ドメインの LDAP 認証プロファイルとポリシーも Gateway vServer にバインドする必要があります。
-
Citrix Gateway セッション OS および Web プロファイルを編集し、公開アプリケーション/シングルサインオンドメイン設定を空白に設定します (上書き設定が必要な場合があります)。
接続ワークフロー
-
mailto:User@corp.com がCitrix Gatewayにログオンします。Gatewayは認証プロファイルを通じてユーザーを検索し、ポリシーアクションと照合します。
-
資格情報はStoreFrontに渡されます。StoreFrontは資格情報を受け入れ、Cloud Connectorに渡します。
-
Cloud Connectorは、Citrix Cloudが必要とするユーザーオブジェクトの詳細を検索します。
-
Cloud ConnectorはID情報をCitrix Cloudに渡し、IDトークンがユーザーを認証し、ユーザーに割り当てられたリソースを列挙します。
-
Cloud Connectorは、ユーザー列挙のために割り当てられたリソースをStoreFrontに返します。
-
ユーザーがアプリケーションまたはデスクトップを起動すると、Citrix Gatewayは構成されたCloud Connectorを使用してSTAチケット要求を生成します。
-
Citrix Cloudブローカーは、リソースドメインのCloud Connectorと、そのリソースロケーションに登録されているVDA間のセッションを管理します。
-
クライアント、Citrix Gateway、および解決されたVDA間でセッションが確立されます。
リソースドメインへの外部信頼ドメイン
外部信頼ドメインからリソースドメインへ(/en-us/citrix-cloud/media/adv-concepts-external-trusted-resource-domain.png)
このシナリオでは、ビジネスパートナーは企業ユーザーに公開されているリソースへのアクセスを必要とします。企業ドメインはcorp.comで、パートナードメインはpartner.comです。
-
企業ドメインはパートナードメインへの外部信頼を確立しています。パートナードメインのユーザーは、企業ドメインに参加しているリソースに対して認証できます。
-
Citrix Cloudのお客様は、2つのリソースロケーションを必要とします。1つはcorp.comのCloud Connector用、もう1つはpartner.comのCloud Connector用です。partner.comのCloud Connectorは、ドメインへの認証およびID呼び出しにのみ必要であり、VDAやセッションの仲介には使用されません。
-
StoreFrontサーバーはcorp.comドメインに参加しています。ストアは、corp.comドメイン内のCloud Connectorをリストするサイトで構成されています。ストアは、ユーザー名/パスワード認証とCitrix Gatewayからのパススルー認証用に構成されています。ユーザー名/パスワード認証は、任意のドメインを信頼するように構成されています。
-
Citrix Gateway認証プロファイルは、UPNをプライマリログオン方法として使用するようにcorp.comドメイン用に構成されています。UPNを使用するようにpartner.comドメイン用の2番目のプロファイルとポリシーを構成し、corp.comドメインと同じGateway vServerにバインドします。
-
Citrix GatewayセッションOSおよびWebプロファイルを編集し、「公開アプリケーション/シングルサインオン ドメイン」設定を空白にします(オーバーライド設定が必要な場合があります)。
注:
外部の信頼済みドメインの場所によっては、外部ドメインのユーザーは、リソースドメインまたは親ドメインのユーザーよりも起動時間が長くなる場合があります。
接続ワークフロー
-
mailto:User@partner.comがCitrix Gatewayにログオンします。Gatewayは、UPNルックアップと一致する認証プロファイルを通じてユーザーを検索し、ポリシーアクションと照合します。
-
資格情報はStoreFrontに渡されます。StoreFrontは資格情報を受け入れ、Cloud Connectorsに渡します。
-
Cloud Connectorsは、Citrix Cloudに必要なユーザーオブジェクトの詳細を検索します。
-
Cloud ConnectorsはID情報をCitrix Cloudに渡し、IDトークンがユーザーを認証し、ユーザーに割り当てられたリソースを列挙します。
-
Cloud Connectorsは、ユーザー列挙のために割り当てられたリソースをStoreFrontに返します。
-
ユーザーがアプリケーションまたはデスクトップを起動すると、Citrix Gatewayは、構成されたCloud Connectors(この場合はchild1.corp.comから)を使用してSTAチケット要求を生成します。
-
Citrix Cloudブローカーは、リソースドメインのCloud Connectorsと、そのリソースの場所に登録されているVDA間のセッションを管理します。
-
クライアント、Citrix Gateway、および解決されたVDA間でセッションが確立されます。
リソースドメインへのフォレスト信頼/ショートカット信頼
フォレスト信頼およびショートカット信頼ドメインは、リソースドメインへの外部信頼関係として扱われる場合にのみサポートされます。フォレスト信頼の場合、「外部の信頼済みドメインからリソースドメインへ」セクションで説明されている手順と同じ手順に従うことができます。このセクションは、ユーザーとリソースドメイン/フォレスト間のネイティブフォレスト信頼のサポート状況に応じて、将来変更される可能性があります。