
トラブルシューティング
SAMLサポートケースをオープンする際、Citrixサポートおよびエンジニアリングに何を提供する必要があります?
SAML関連の問題で支援が必要な場合、Citrixサポートおよびエンジニアリングは以下の情報を必要とします。
-
十分なコンテキストを含め、ログオンシナリオとCitrixまたはActive Directory環境を説明してください。
-
初期設定時にどのCitrix eDocsに従ったか。
-
IdP内のSAMLアプリケーションのスクリーンショットと詳細。
-
Active Directoryの詳細。
-
SAMLトレーサーブラウザ拡張機能からのSAMLトレーサーファイル (
.json) ファイル。 -
ブラウザの開発者ツールから取得したHARファイル (
.har)。 -
正常に動作しているエンドユーザーと、失敗しているエンドユーザー、またはCitrix Cloud管理者ユーザーの両方の詳細。
-
ストアまたはCitrix CloudへのSAMLログオンを実行しているマシンのパブリック発信元IP。
CitrixサポートおよびエンジニアリングのためのSAMLトレースの取得
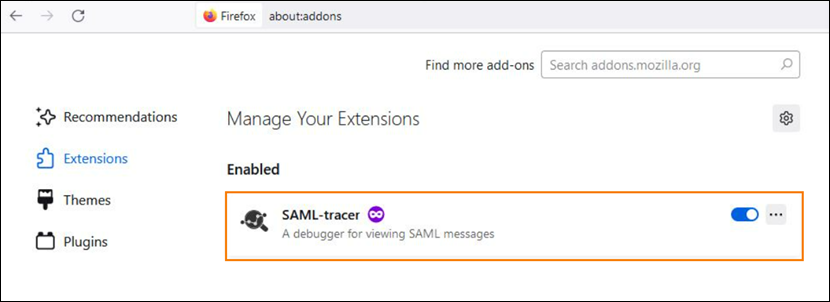
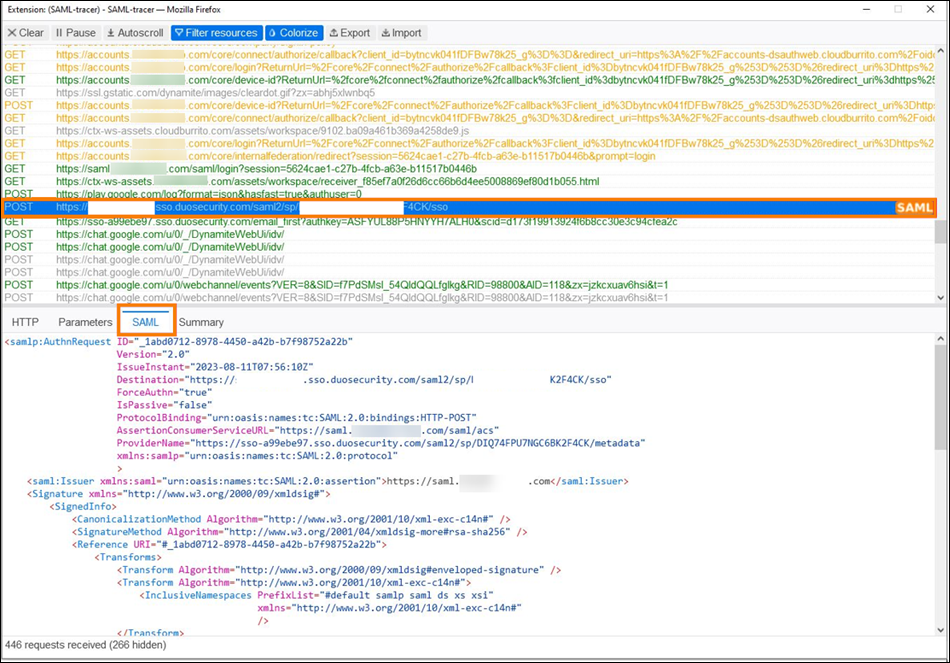
Citrixエンジニアリングおよびサポートは、すべてのSAMLデバッグにSAMLトレーサーブラウザ拡張機能の使用を推奨しており、ブラウザ開発者ツールによって生成される
.HARファイルも同様です。この拡張機能は、ほとんどの一般的なWebブラウザで利用でき、.JSONファイルをエクスポートします。この拡張機能はSAMLリクエストとレスポンスをXMLにデコードし、人間が読める形式にして、理解とデバッグをはるかに容易にします。
ブラウザからHARファイルを収集してCitrixサポートおよびエンジニアリングに送信するにはどうすればよいですか?
詳細については、記事「HARファイルの収集」を参照してください。
役立つサードパーティ製SAMLデバッグツール
重要:
Citrixは、サードパーティ製ツールがデバッグ目的で使用された場合のいかなる責任も負いません。サードパーティ製ツールおよびウェブサイトの使用とアクセスは、お客様ご自身の責任で行ってください。
| ツール | 目的 |
|---|---|
| https://www.samltool.io/ | Base64 SAMLリクエストとレスポンスをデコードします |
| https://www.sslshopper.com/certificate-decoder.html | 証明書データをデコードします |
| https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract | SAMLメタデータから署名および暗号化証明書をファイルとして抽出します |
| https://www.whatismyip.com/ | SAMLログオンを試行しているクライアントの発信元IPを提供します。 |
属性エラー
属性エラーは、以下のいずれかの条件下で発生する可能性があります。
-
SAML構成で必要な属性が正しくエンコードされていません。
-
cip_sid属性とcip_upn属性がSAMLアサーションにありません。 -
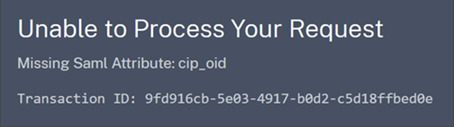
cip_sid属性またはcip_oid属性がSAMLアサーションにないか、接続の問題によりCitrix CloudがActive Directoryからそれらを取得できません。
属性エラーが発生すると、Citrix Cloudは問題のある属性を含むエラーメッセージを表示します。
この種のエラーを解決するには:
-
SAMLプロバイダーが、次の表に示すように、必要な属性を正しいエンコードで送信していることを確認してください。最低でも、SIDまたはUPN属性のいずれかが含まれている必要があります。
属性 エンコード 必須 cip_email 文字列形式である必要があります ( user@domain)cip_oid Base64または文字列形式である必要があります cip_sid Base64または文字列形式である必要があります はい、 cip_upnを使用しない場合cip_upn 文字列形式である必要があります ( user@domain)はい、 cip_sidを使用しない場合 -
Citrix Cloudが必要とする不足している属性を取得できるように、Cloud Connectorがオンラインで正常であることを確認してください。詳細については、Cloud Connectorの高度なヘルスチェックを参照してください。
予期しないエラー
Citrix Cloudは、次の場合に予期しないエラーが発生する可能性があります。
-
ユーザーがIDP開始フローを使用してSAMLリクエストを開始した場合。たとえば、ストアURLに直接移動する代わりに、IDプロバイダーのアプリポータルを介してタイルを選択することでリクエストが行われた場合 (
customer.cloud.com)。 -
SAML証明書が無効であるか、期限切れになっている場合。
-
認証コンテキストが無効である場合。
-
SAMLアサーションと応答の署名が一致しない場合。
このエラーが発生すると、Citrix Cloudは一般的なエラーメッセージを表示します。
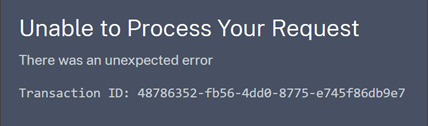
このエラーが、IDプロバイダーのアプリポータルを介してCitrix Cloudに移動した結果として発生する場合、以下の回避策を使用できます。
-
IDプロバイダーのアプリポータルで、ストアURLを参照するブックマークアプリを作成します(例:
https://customer.cloud.com)。 -
SAMLアプリとブックマークアプリの両方にユーザーを割り当てます。
-
ブックマークアプリが表示され、SAMLアプリがアプリポータルで非表示になるように、SAMLアプリとブックマークアプリの可視性設定を変更します。
-
追加のパスワードプロンプトを削除するには、Citrix® StoreFront Cloudで「エンドユーザーに常に資格情報を要求する」設定を無効にします。手順については、「エンドユーザーに常に資格情報を要求する」(/ja-jp/citrix-workspace/experience/sessions)を参照してください。