
サービスプロバイダーSAML署名証明書の更新
署名付きリクエストとレスポンスを使用するSAML接続は、2つの異なるSAML署名証明書に依存します。SAML接続の各サイドに1つずつです。
サービスプロバイダー署名証明書
この証明書は、Citrix Cloud™ SAMLメタデータを通じてCitrixによって提供され、SP署名証明書ローテーションの広告フェーズ中に更新されます。これは少なくとも暦年ごとに1回発生します。
SAML署名証明書は、Citrix Cloud管理者が展開の準備をする時間を確保するために、有効期限が切れる前にローテーションする必要があります。証明書のローテーションは、整合性を確保し、ダウンタイムを防ぐために、サービスプロバイダーとIDプロバイダーの両方で必要です。
選択したSAMLプロバイダーがSP SAML署名証明書の自動ローテーションをサポートしていない場合、期限切れの証明書を置き換えるために、SAMLプロバイダー内でSAML署名証明書の手動ローテーションを実行する必要があります。
重要:
このSAML eDocセクション内の既存のすべてのガイドには、SAML接続の両側で署名を設定する方法の詳細が含まれています。Citrix®は、署名付きSAML構成のみを推奨しています。これらはより安全であり、ログアウト(SLO)を成功させるために一部のSAMLプロバイダーで必要とされるためです。
FAQ
SAML署名とは何ですか?
SAMLプロトコルは、認証を要求し、IDのアサーションを送信するためにメッセージを使用します。これらのメッセージのセキュリティは、トランスポートとメッセージレベルのセキュリティの両方に依存します。メッセージは、XML署名構文に従って署名されたXMLドキュメントです。これにより、メッセージの整合性保証と、秘密鍵を保持していることを証明することによる送信者の認証の両方が提供されます。信頼モデルは、SAMLセキュリティとプライバシーに関する考慮事項によって記述されています。信頼される秘密鍵を定義するために使用される公開鍵は、任意の適切な形式で配布できます。Citrixは、鍵を配布および消費するための適切なコンテナとしてX.509証明書を使用します。
SAML署名済みリクエストの強制とは何ですか?
Citrix CloudがSAML接続内で署名済みリクエストを送信するように構成されているからといって、SAMLプロバイダーが署名の使用を強制し、署名されていない受信SAMLリクエストを拒否することを保証するものではありません。ほとんどのSAML IdPには、署名済みリクエストを強制するオプションがあります。SAMLプロバイダーへのログインのために署名されていないリクエストが受信された場合、SAMLログインは失敗します。Duoのような一部のSAML IdPは、このオプションさえ提供していません。SAML IdPの構成ステータスを確認するのは、SAML IdP管理者の責任です。Citrixサポートは、SAMLアプリケーション内で署名済みリクエストが強制されているかどうかを制御したり、可視性を持ったりすることはありません。
CitrixはサービスプロバイダーSAML署名証明書をどのくらいの頻度でローテーションしますか?
アクティブなサービスプロバイダー署名証明書と新しく発行された証明書との間に十分な重複期間を設けるため、Citrixは約11か月ごとにサービスプロバイダー署名証明書をローテーションします。これは、新しい証明書がアクティブ化される30日前に、Citrix Cloudのお客様が有効な証明書を利用できるようにするためです。
サービスプロバイダーSAML署名証明書の広告フェーズとは何ですか?
広告フェーズ中、現在および交換用のSAML署名証明書はCitrix Cloudのメタデータに存在します。ローテーション日時までは、アクティブな証明書のみがSAMLリクエストの検証に使用できます。これは、Citrix CloudのメールおよびCitrix Cloudコンソールの通知で指定された日時です。
重要:
署名証明書の有効期限は、アクティベーション日とは異なります。CitrixおよびIdPの管理者が注意を払う必要があるのは、証明書の有効期限ではなく、アクティベーション日です。Citrix Cloudの署名証明書は、常に有効期限が切れる前にローテーションされます。
このリンク ローテーション計画 を使用して、広告およびアクティベーション日時を確認できます。
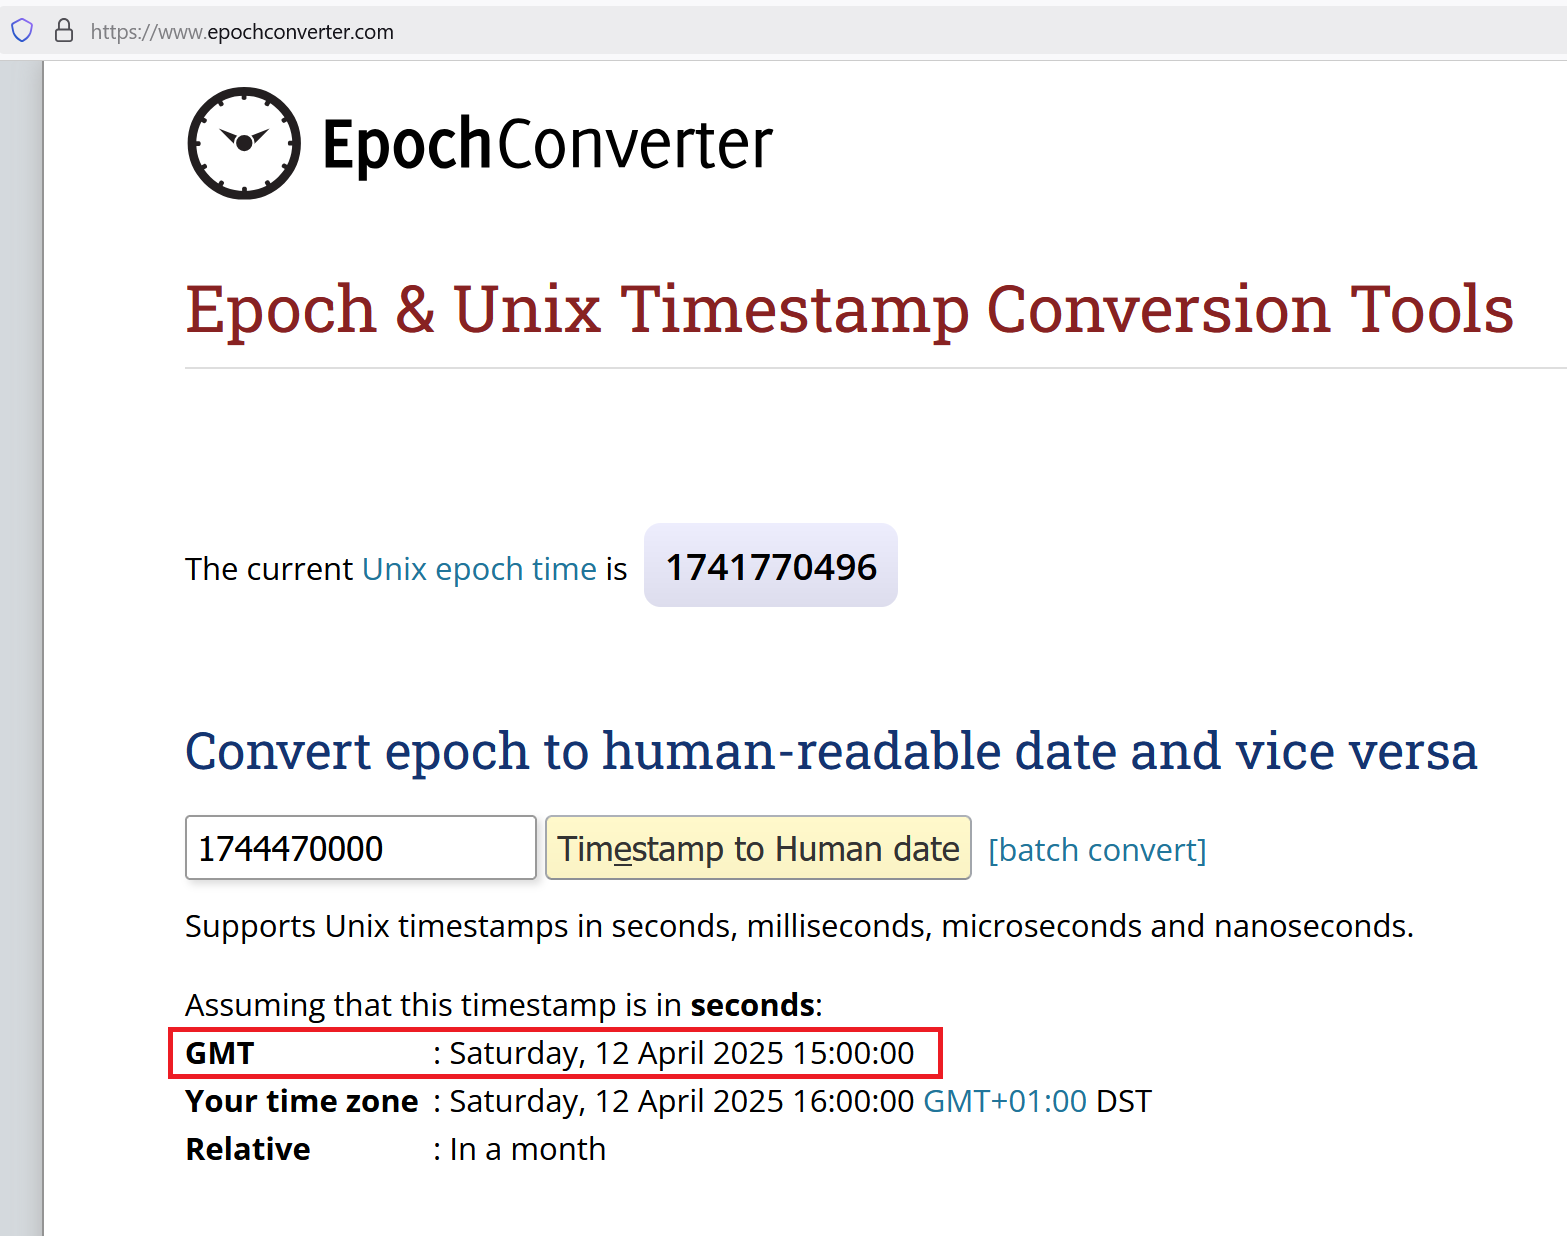
サービスプロバイダー署名証明書のローテーションプロセスにおける各イベントの日時は、Unixエポックタイムスタンプとして提供されます。
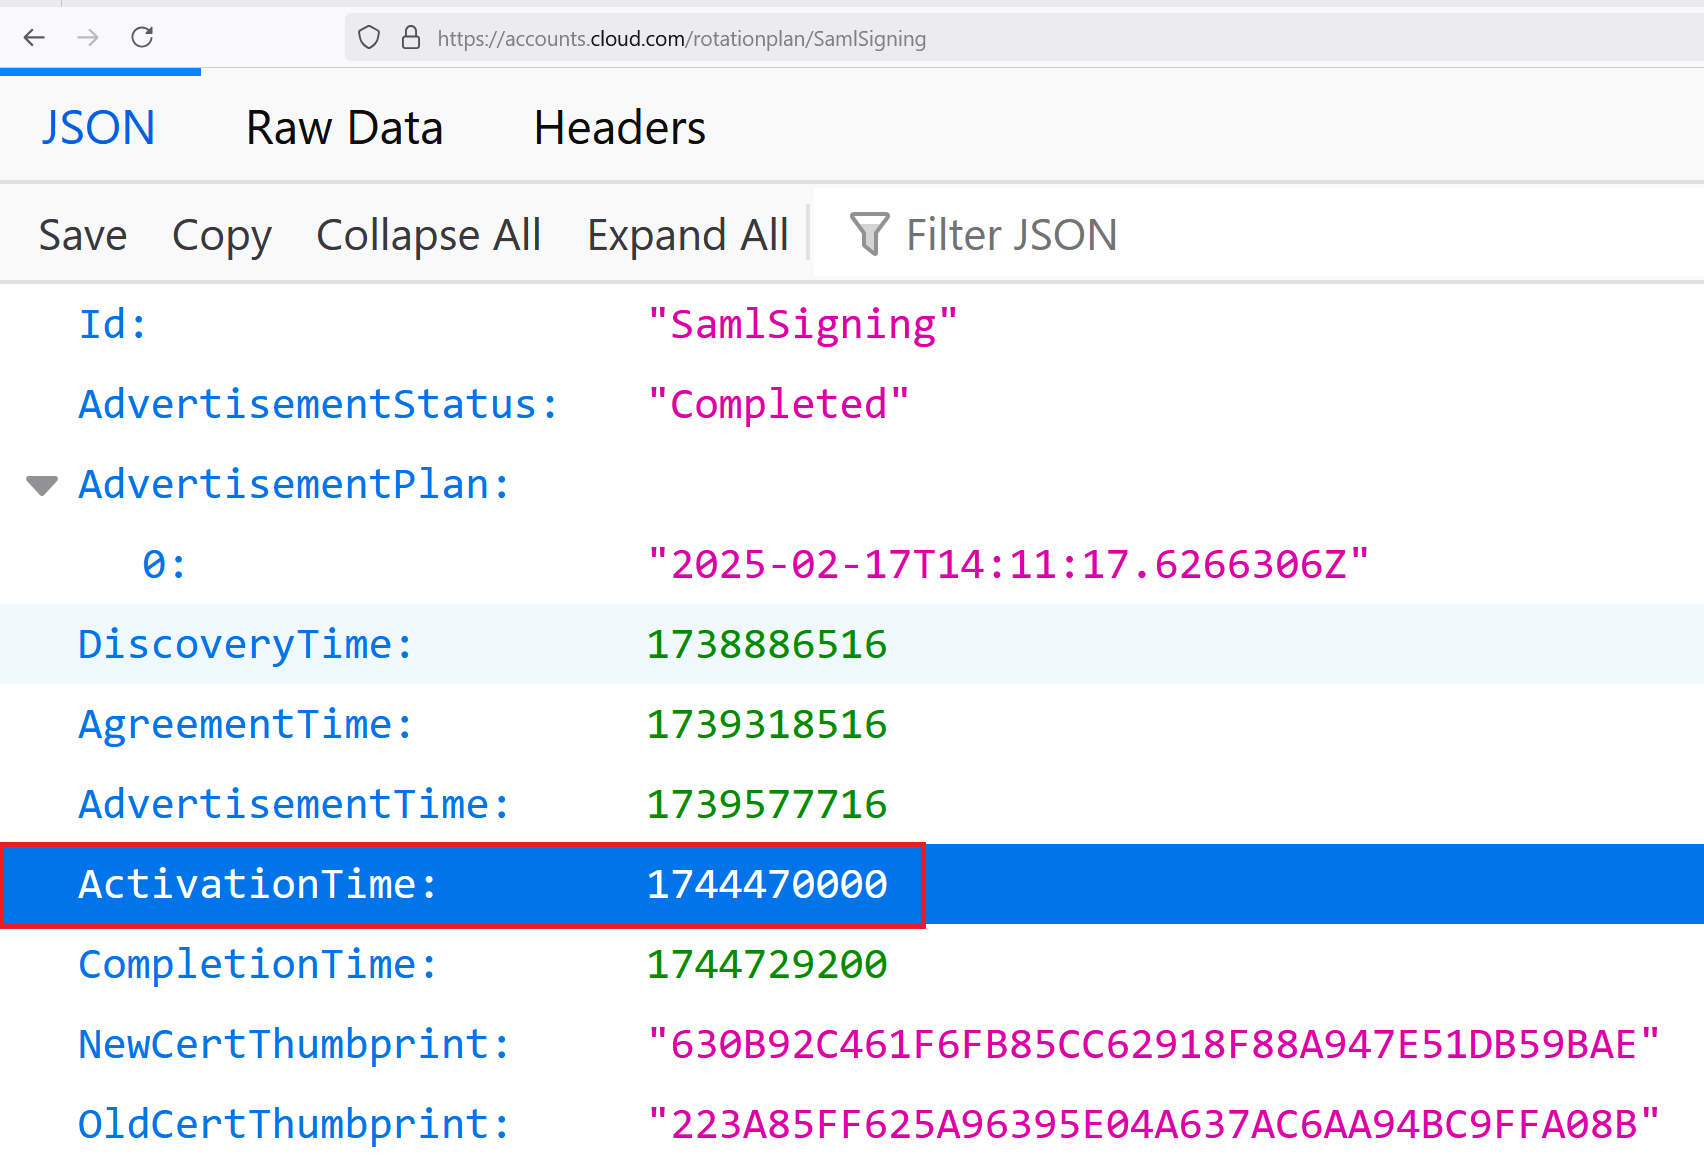
Unixエポックタイムスタンプを人間が読める日時形式に変換するには、エポックコンバーター を使用します。
Citrixが、Digicertのような公開認証局によって署名された証明書ではなく、自己署名されたCitrix Cloud SAML署名証明書を使用することにしたのはなぜですか?
SAMLアプリケーションにアップロードする必要があるSAML署名証明書の最新バージョンにおける発行者は、Digicertのような公開認証局ではなく、「samlsigning.cloud.com, Citrix Systems Inc.」になりました。自己署名SP署名証明書の使用は、外部発行証明書に関連する既知のSAML脆弱性(「Silver SAML」と呼ばれる)を軽減するためです。
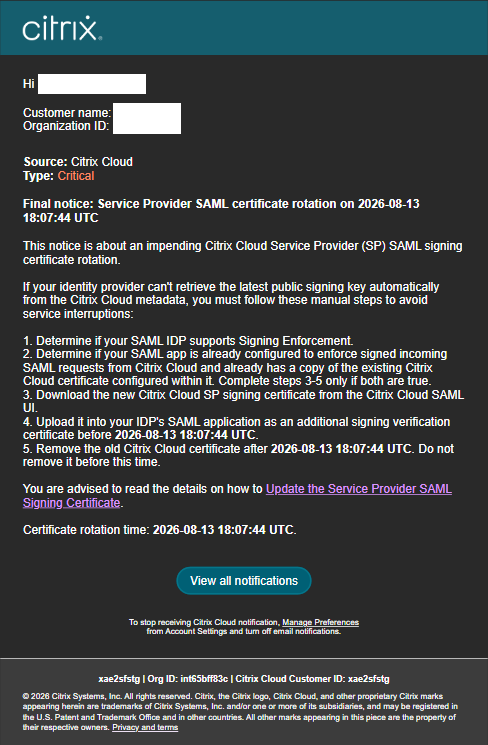
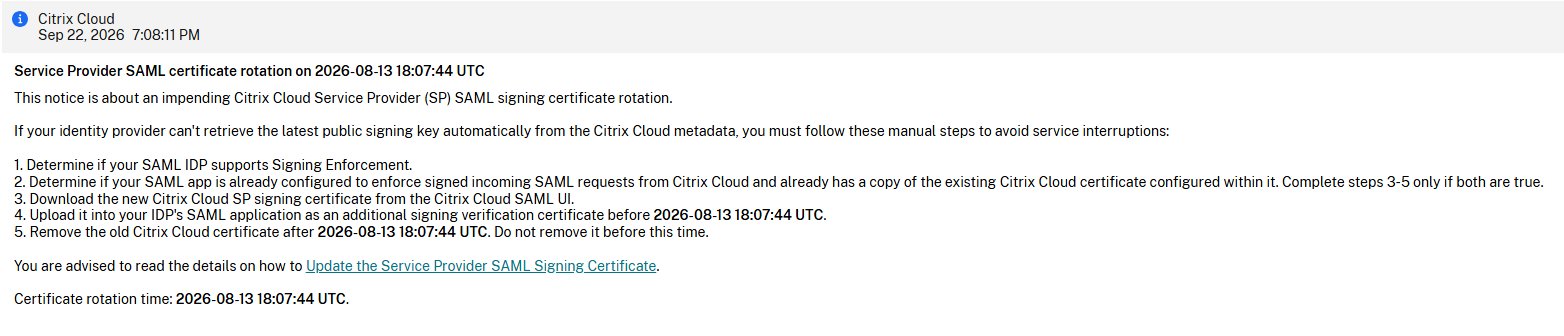
現在のCitrix Cloud SAML署名証明書が間もなく期限切れになり、交換する必要があることを示す通知を、メールおよびCitrix Cloudコンソール内で受け取ったのはなぜですか?
SAMLプロバイダー(IdP)は、ストアやCitrix Cloudコンソールなどのサービスプロバイダーからの受信SAMLリクエストの署名を検証するために、有効で期限内の証明書を必要とします。ストアまたはCitrix CloudコンソールへのログオンにSAMLを使用しているCitrix Cloudのお客様には、SAML署名証明書のローテーションが間近であることを通知するために連絡が行われます。
Citrix Cloud SAML署名証明書のローテーションによって、私のCitrix Cloudのお客様が影響を受けるかどうかをどのように知ることができますか?
これは、以下のSAML構成を持つCitrix Cloudのお客様に影響します。
-
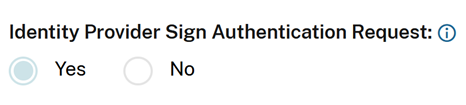
Citrix Cloud内のSAML接続が認証要求の署名 = はいで構成されている場合
-
Microsoft Entra ID、ADFS、OktaなどのSAMLプロバイダーを、署名されていないSAML要求を拒否するように構成している場合(署名強制)。
-
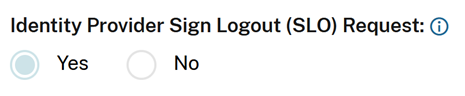
Citrix Cloud SAML接続内およびSAMLプロバイダー内でシングルログアウト(SLO)を構成している場合。SLO要求は、セキュリティのベストプラクティスの一環として署名される必要があります。
Citrix Cloud SAML接続の署名構成を確認するにはどうすればよいですか?
Citrix Cloud SAML接続内で認証要求の署名が有効になっているかを確認するには、IDとアクセス管理 > SAML 2.0 > 編集に移動します。Citrix Cloud内のすべての新しいSAML接続は、ログオン(SSO)とログアウト(SLO)の両方で、デフォルトでIDプロバイダーの認証/ログアウト要求の署名 = はいになります。
SAMLアプリ内で署名強制が構成されているかどうかを確認するにはどうすればよいですか?
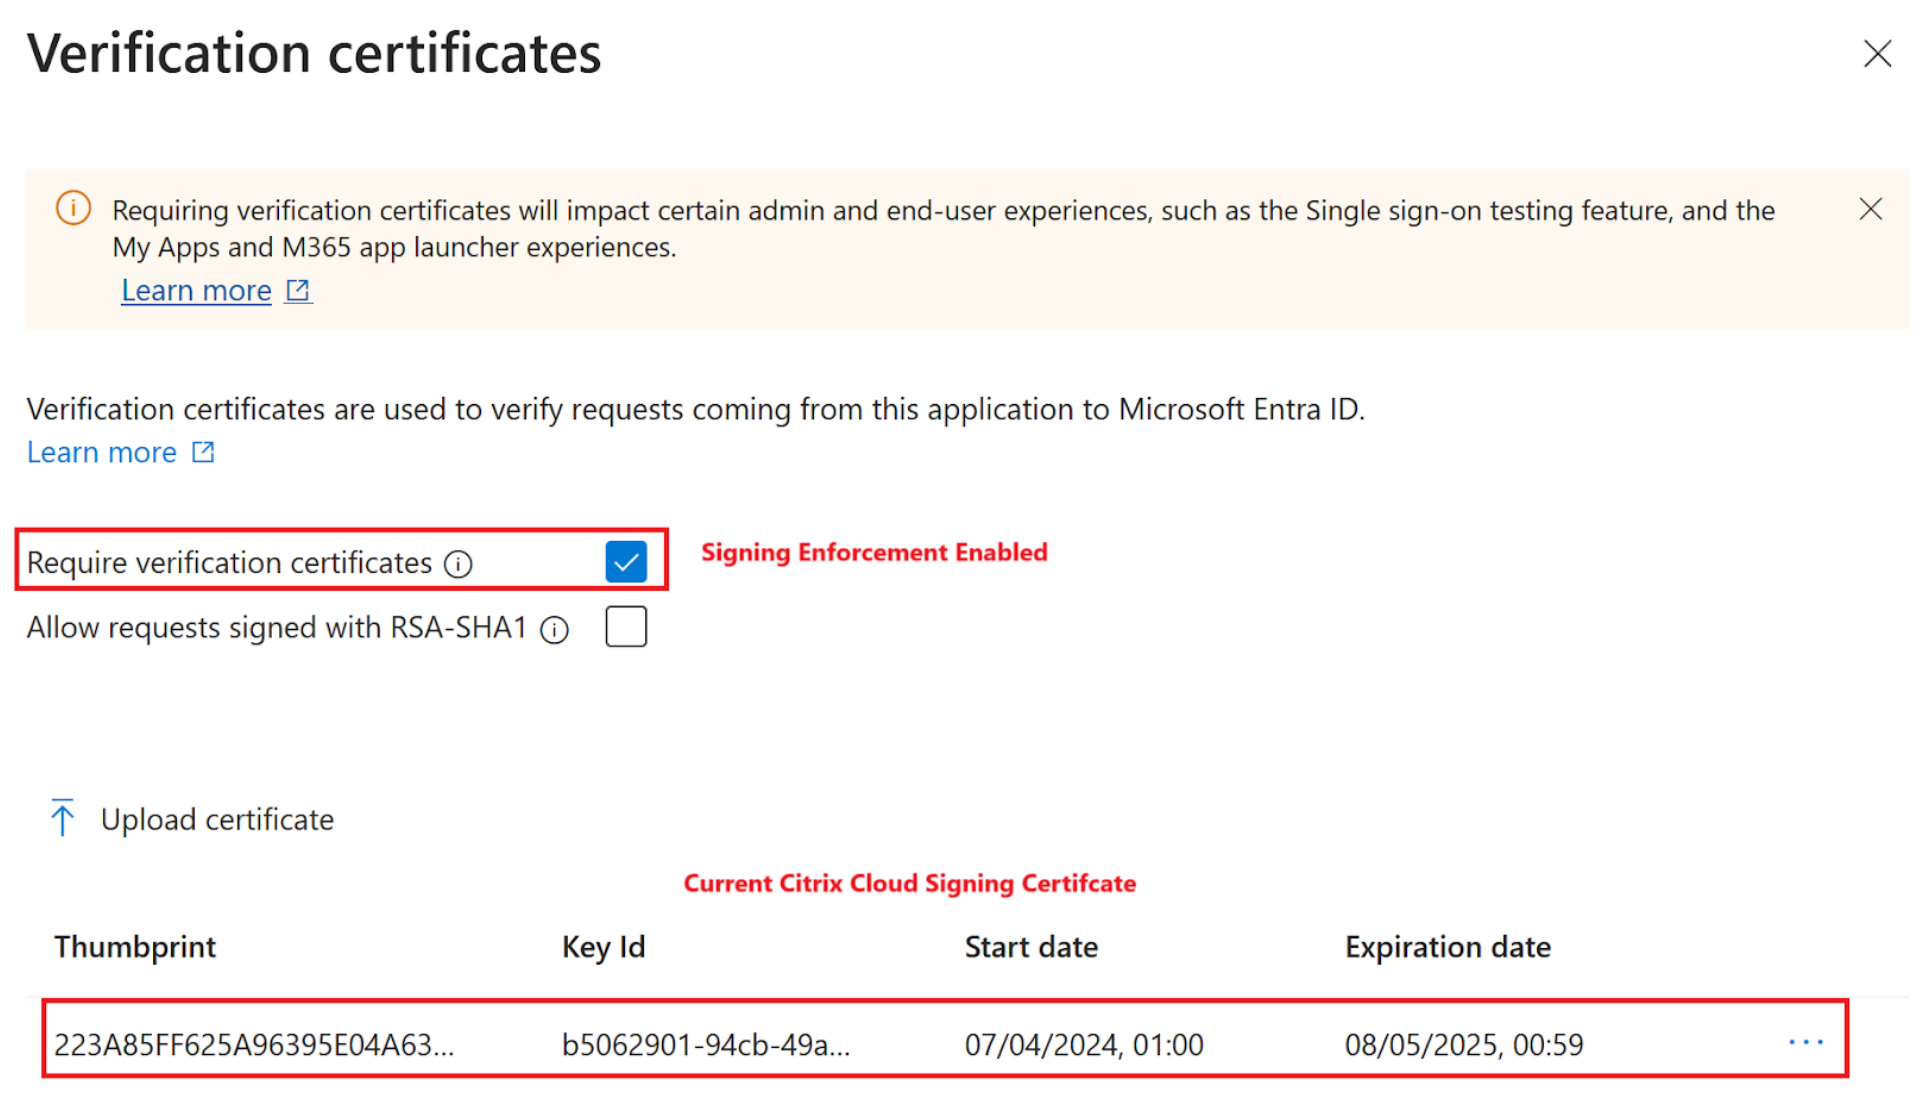
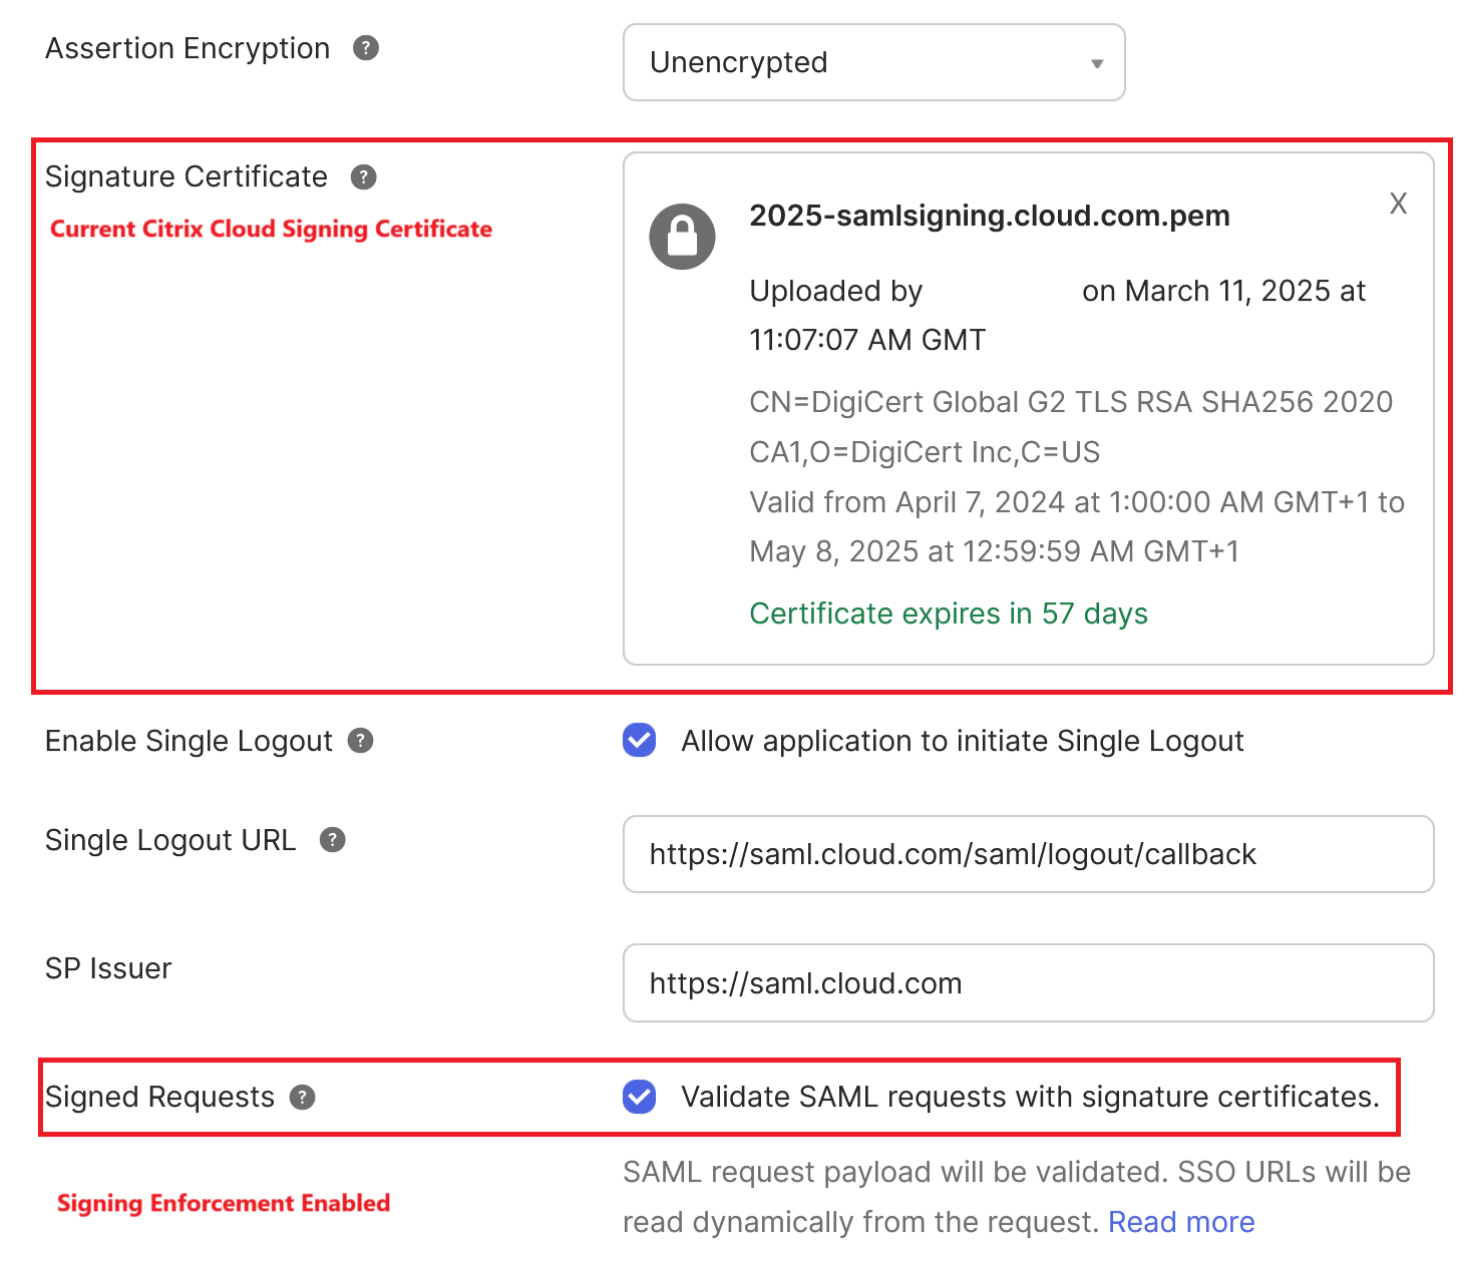
これは使用しているSAMLプロバイダーによって異なります。Citrixが文書化したすべてのSAMLソリューションには、セキュリティのベストプラクティスの一環として署名強制を有効にする手順が含まれています。
EntraID署名強制の例:
Okta署名強制の例:
最新のサービスプロバイダー (SP) 署名証明書のコピーはどこで入手できますか?
この証明書は、Citrix Cloud SAMLメタデータを通じてCitrixから提供され、SP署名証明書のローテーションの広告フェーズ中に定期的に更新されます。これは少なくとも暦年ごとに1回発生します。
米国、EU、およびAPS:
<https://saml.cloud.com/saml/metadata>
日本:
<https://saml.citrixcloud.jp/saml/>
政府:
<https://saml.cloud.us/saml/metadata>
SAMLアプリが複数の検証証明書をサポートしている場合、古いCitrix Cloud SAML署名証明書を削除しても安全なのはいつですか?
古いCitrix Cloud署名証明書をSAMLアプリケーションから削除するのは、メールおよびCitrix Cloudコンソール通知に記載されている証明書の有効化日時以降にしてください。Oktaなどの一部のSAML IdPでは、一度に1つの署名証明書しかアップロードできません。この状況では、有効化日時以降に現在の証明書を新しい証明書で上書きするしかありません。これは有効化日時より前に行ってはなりません。
メタデータ交換を使用して、SAMLプロバイダーを最新のCitrix Cloud SP SAML署名証明書で自動的に更新する
SAMLメタデータ交換を使用すると、SAMLプロバイダーは、
<https://saml.cloud.com/saml/metadata>のようなメタデータURLを監視することで、Citrix Cloud SAMLメタデータを自動的に消費します。SAMLプロバイダーがSAMLメタデータ交換をサポートしている場合、SP署名証明書はすでに自動的に更新されている可能性があります。 SAMLプロバイダーがメタデータ交換をサポートしていることを確認してください。その後、現在のSAML署名証明書の有効期限が切れる前に更新が行われたかどうかを確認できます。
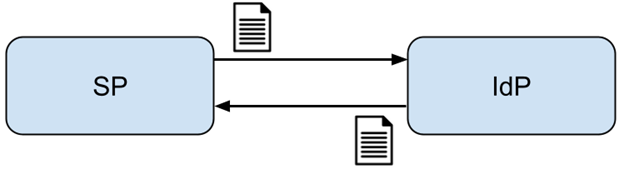
重要
各サードパーティSAMLプロバイダーがサポートするSAML機能には大きなばらつきがあります。使用しているSAMLプロバイダーの機能と要件を把握し理解することは、Citrix Cloud管理者の責任です。これは、Citrix Cloud SAML接続構成 (SP) とSAMLプロバイダー (IdP) 構成の両方が一致していることを確認するために必要です。署名検証をサポートしているか、およびSAMLリクエストとレスポンスに署名が必要かどうかを判断するには、SAMLプロバイダーのドキュメントを参照してください。
SAMLプロバイダーを最新のCitrix Cloud SP SAML署名証明書で手動で更新する
重要
Citrix Cloudから新しい証明書が発行されるたびにSP証明書のローテーションを行う必要があります。そうしないと、SAMLログオンに影響が出て、ダウンタイムが発生します。
Citrix Cloudメタデータから将来のサービスプロバイダー証明書のコピーを取得する
-
Citrix Cloudから最新のSAMLメタデータを取得するには、Identity and Access Management内で現在のSAML接続を表示し、Authenticationをクリックし、SAML Connectionを選択してViewをクリックします。 以下の画像は、米国、EU、APSなどのCitrix Cloudリージョンにおけるこのファイルの例です。
<https://saml.cloud.com/saml/metadata>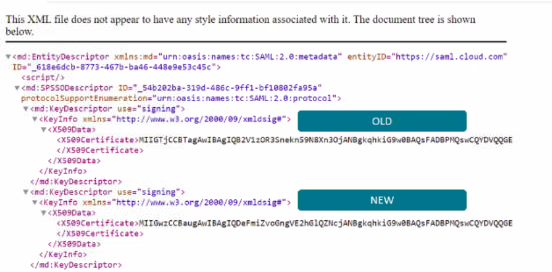 このメタデータXMLファイルの例では、2つのx.509 Citrix Cloud SAML署名証明書があります。
-
XMLファイルをサードパーティツールにアップロードするか、メタデータURLを提供することで、メタデータからx.509証明書を抽出できます。
-
<https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract>に移動します -
Citrix Cloudの顧客リージョンに対応するSAMLメタデータURLを入力します。
-
米国、EU、APS:
<https://saml.cloud.com/saml/metadata> -
JP:
<https://saml.citrixcloud.jp/saml/metadata> -
GOV:
<https://saml.cloud.us/saml/metadata>
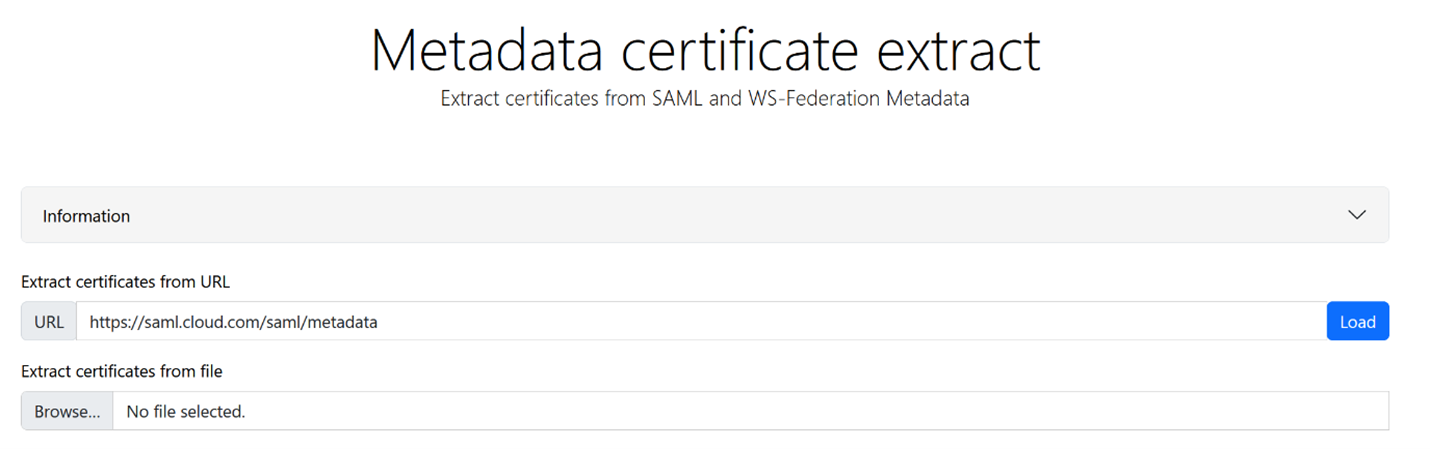
<https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract>からSAML署名証明書をダウンロードします。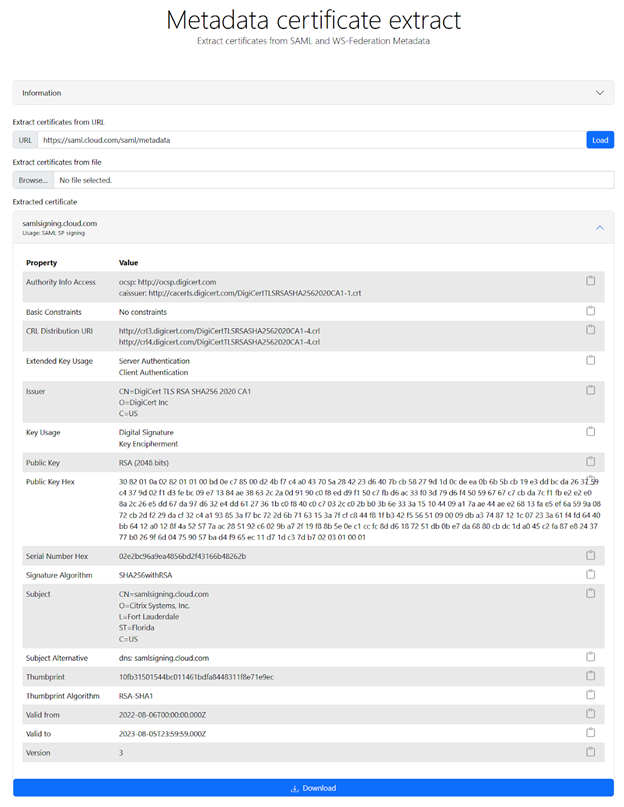
-
-
新しく抽出したCitrix Cloud SP SAML証明書をSAMLプロバイダーにアップロードします。このプロセスはSAMLプロバイダーごとに異なります。特定のSAMLプロバイダーのドキュメントを使用して、適切なSP署名証明書のローテーション手順を確認してください。SAMLプロバイダーによっては、既存のSAML署名証明書を新しいものに置き換える必要がある場合があります。SAMLプロバイダーが複数のSP署名証明書を同時にサポートしている場合、新しいものをアップロードするだけで十分な場合があります。古い証明書は期限切れになったら削除することをお勧めします。
または、,
Citrix Cloud UI内から将来のサービスプロバイダー証明書のコピーを取得する
-
新しく手動で作成された接続のSAML 2.0設定ウィザード内で。
-
ウィザードフロー内のIDプロバイダーページに移動します。
-
**メタデータURLを使用できません。他のオプションは何ですか?**を選択します。
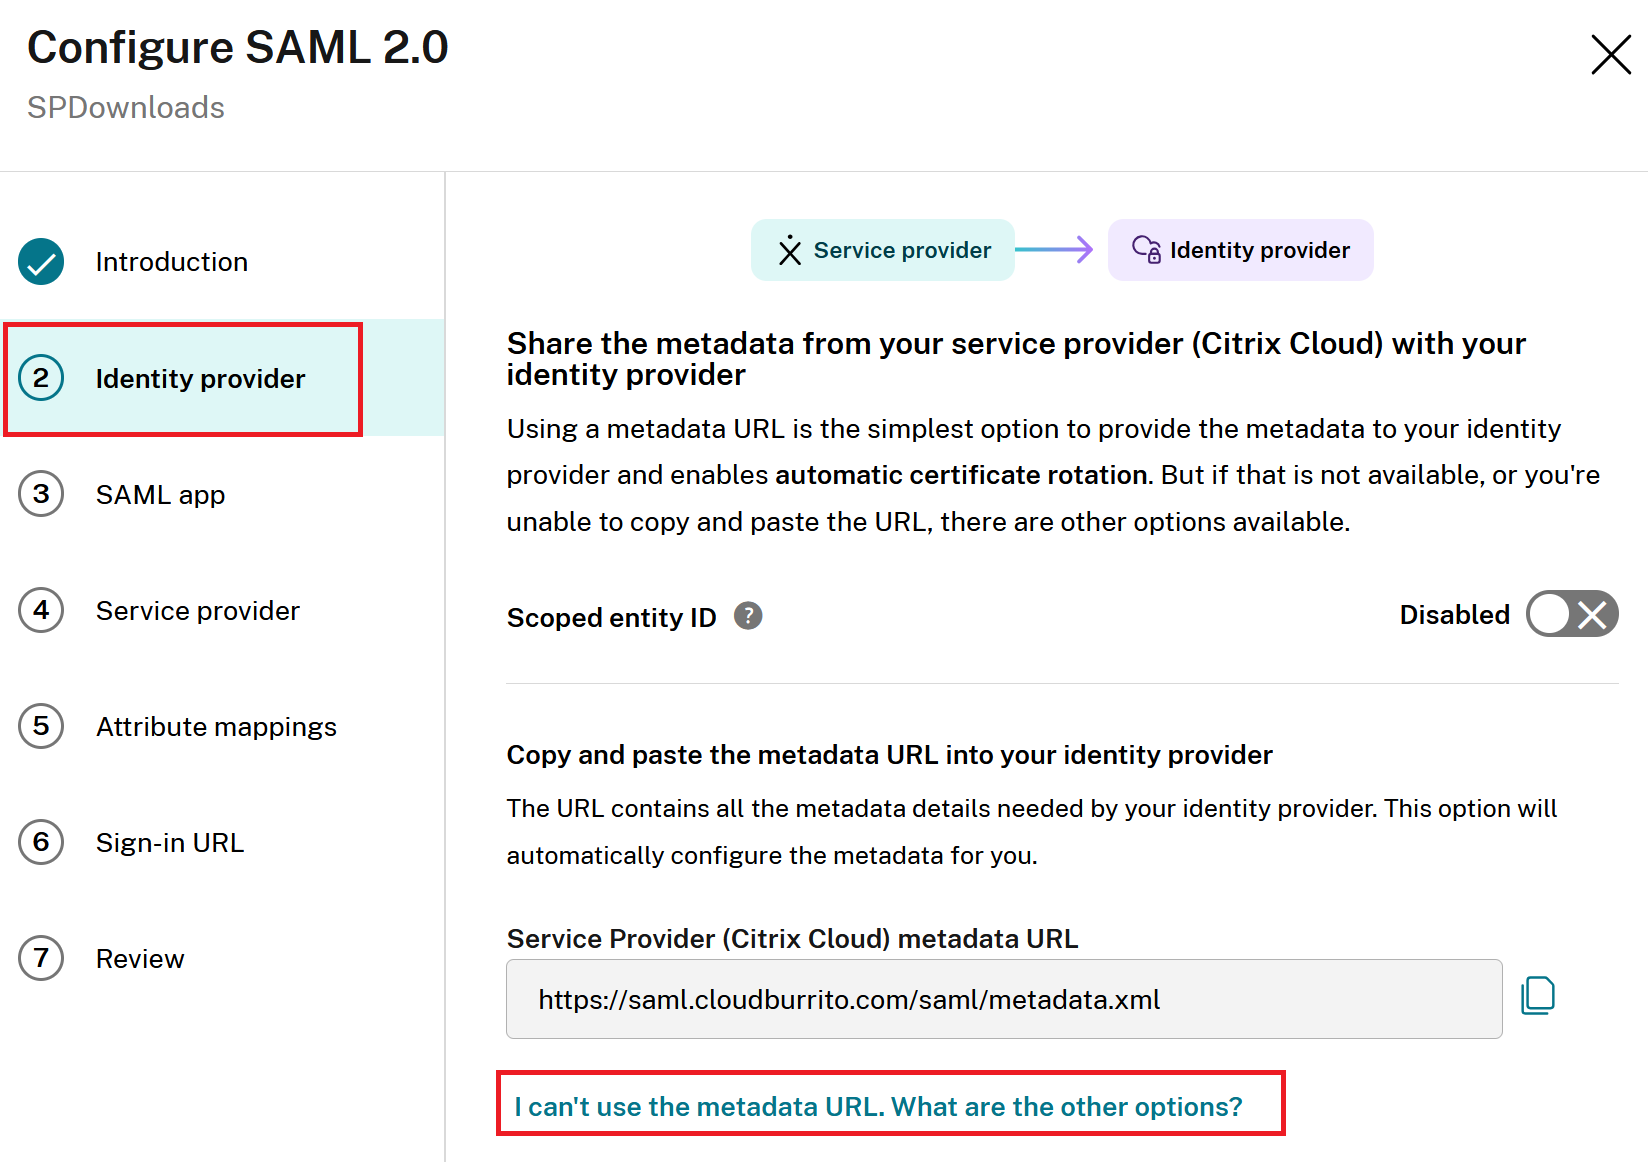
-
メタデータフィールドを手動で入力を選択し、サービスプロバイダー証明書セクションに移動します。
-
Citrix Cloud署名証明書の将来のバージョンをダウンロードします。
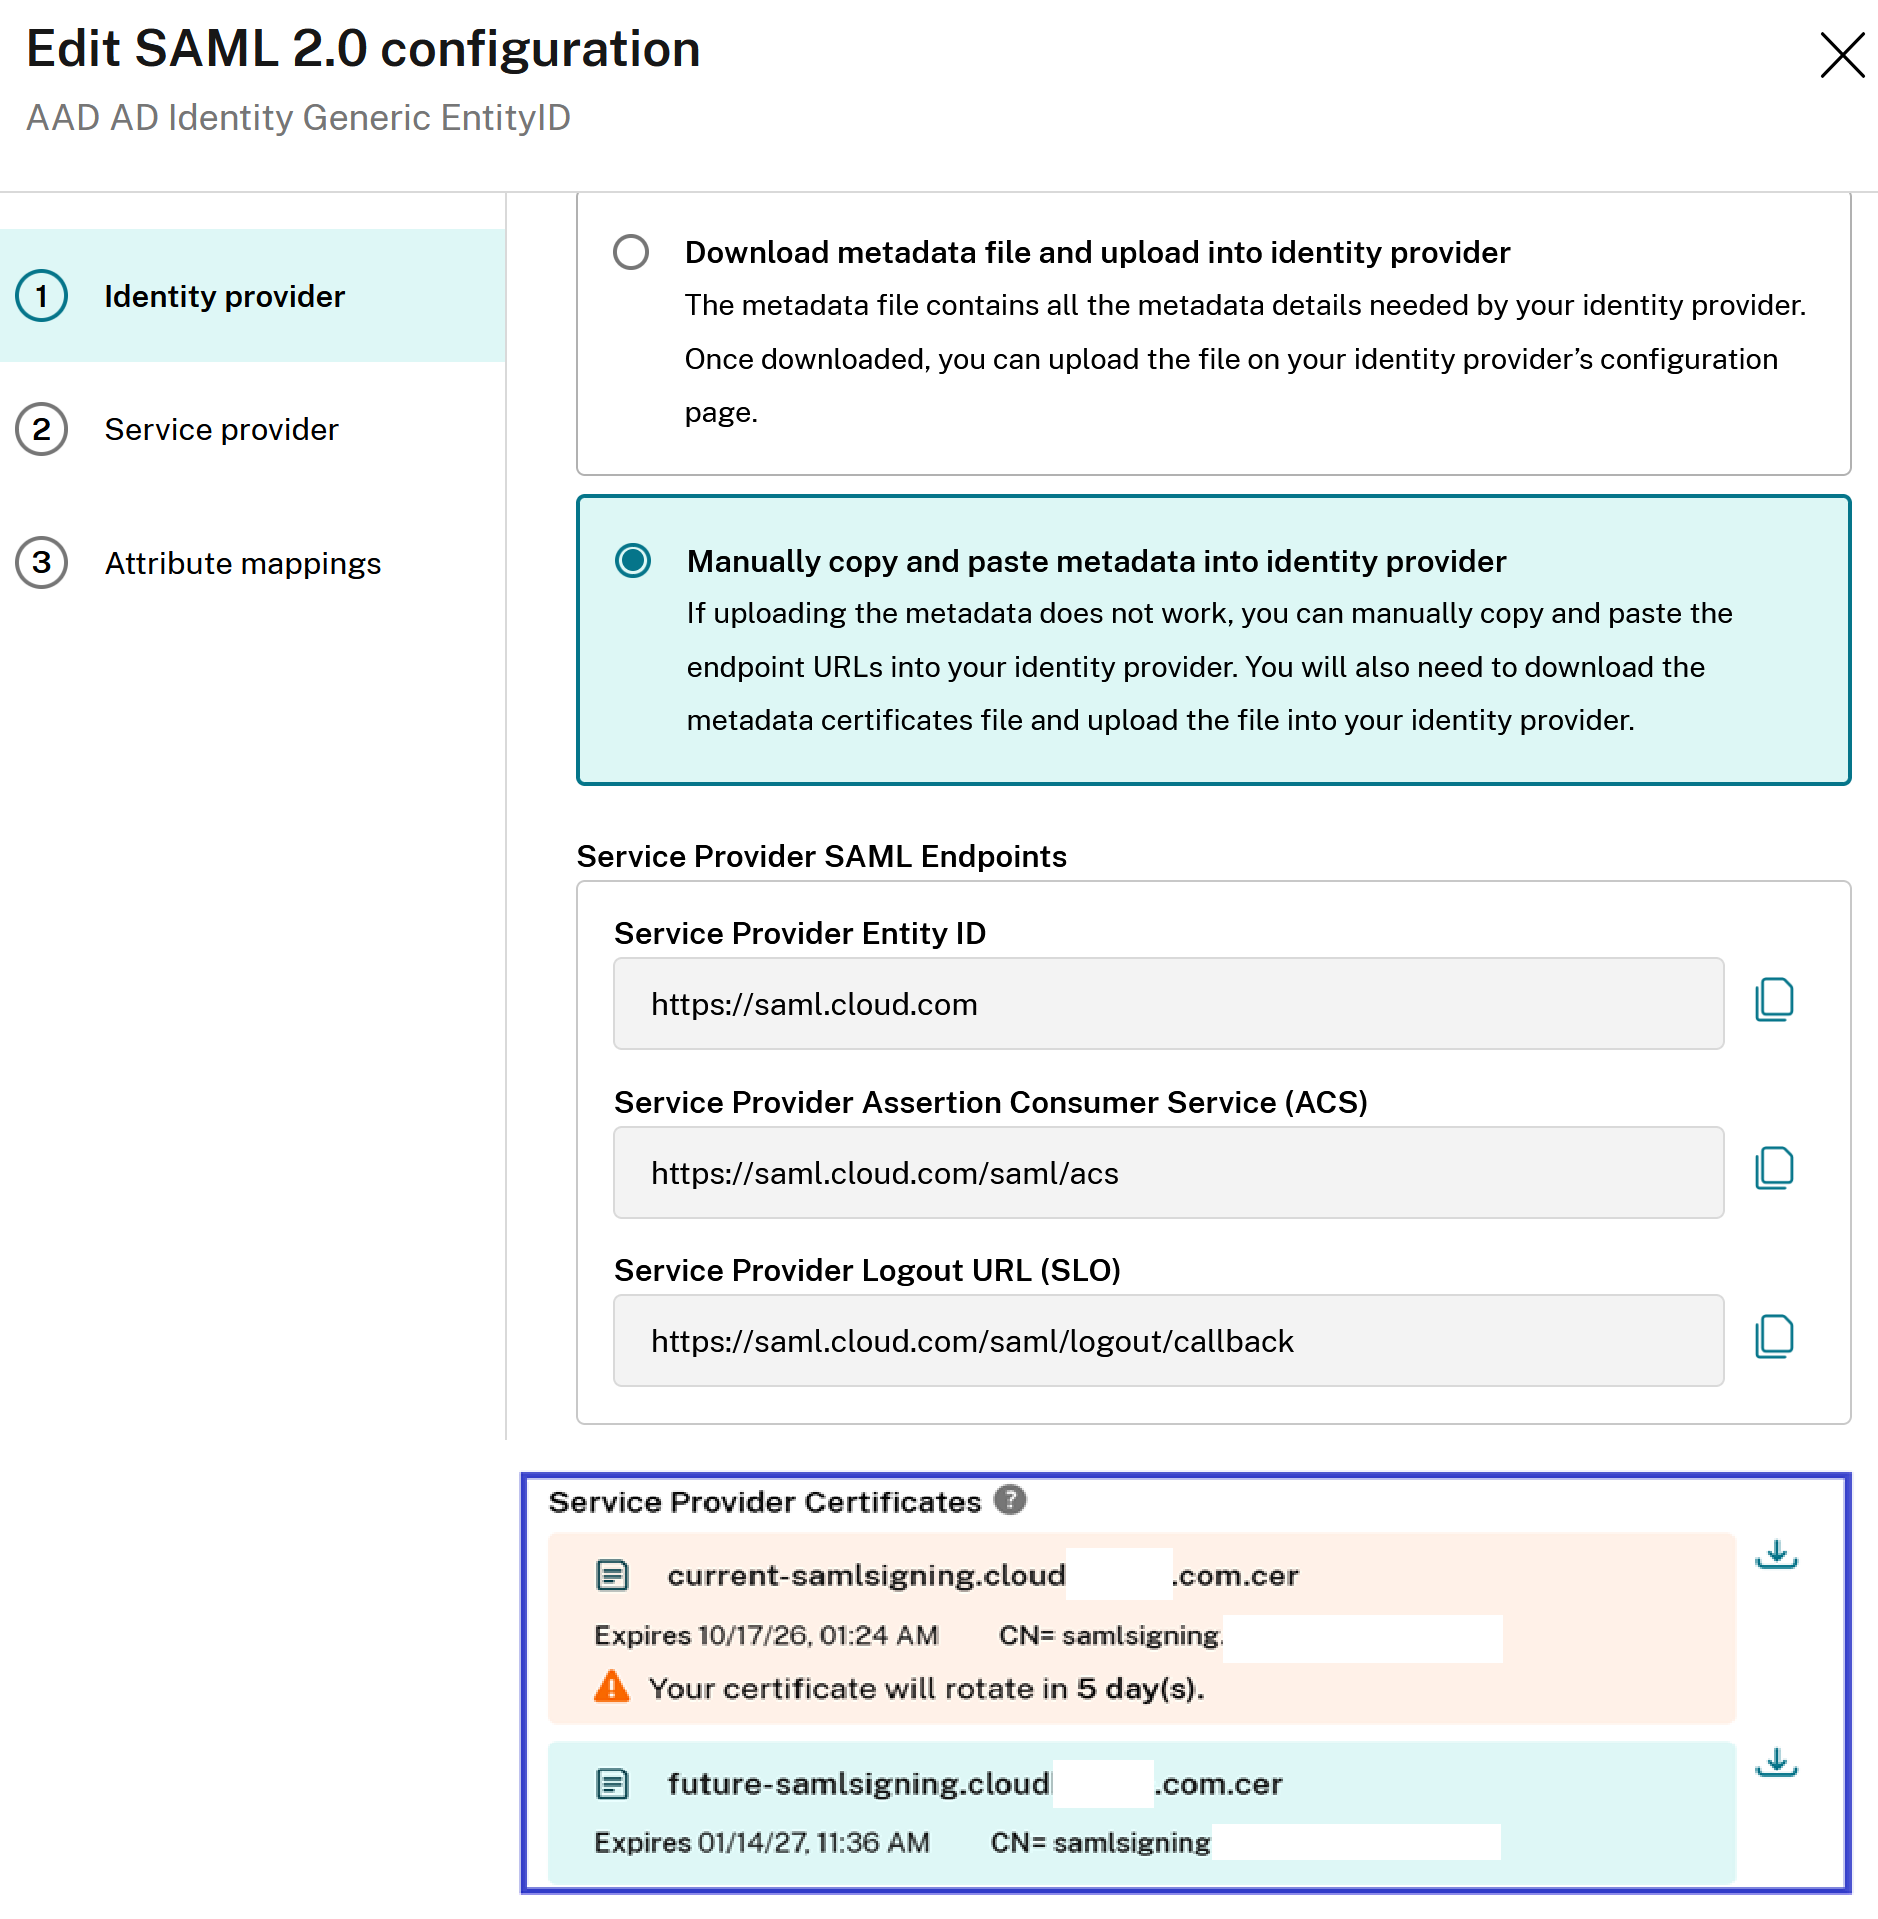
代替のCitrix Cloud SAML署名証明書をMicrosoft Entra ID SAMLアプリケーションにアップロードする
Microsoft Entra ID SAMLアプリを構成する前に、詳細についてはSAMLリクエスト署名検証を参照してください。
-
Microsoft Entra IDに移動し、エンタープライズアプリケーションを選択して「Your SAML App」をクリックします。
-
SAMLアプリケーション内のSAML証明書セクションを見つけます。
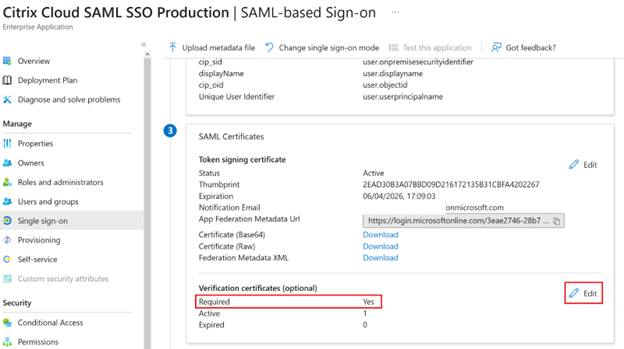
-
「証明書のアップロード」を選択し、SAMLメタデータから取得したCitrix Cloud SAML署名証明書をアップロードします。検証証明書(/en-us/citrix-cloud/media/verification_cert.png)
注:
Microsoft Entra ID SAMLアプリは複数の署名検証証明書を設定できるため、現在の証明書の有効期限が切れるかなり前に代替証明書をアップロードすることが可能です。次のスクリーンショットは、2つの有効な証明書を示しています。そのうちの1つは近いうちに有効期限が切れる予定です。アップロードされた証明書のうち少なくとも1つが有効で、まだ有効期限が切れていない限り、ストアまたはCitrix CloudへのSAMLログインは引き続き成功し、サービス停止は発生しません。
検証証明書(/en-us/citrix-cloud/media/verif-cert.png)
重要:
メールおよびCitrix Cloudコンソール通知に記載されているSAMLローテーションの日時が過ぎるまで、既存の検証証明書を削除しないでください。新しいCitrix Cloud証明書は、これら2つの通知に記載されている日時になって初めてアクティブになります。
Okta SAMLアプリケーションにCitrix Cloud SAML署名証明書をアップロードする
Oktaは、複数のSP SAML署名証明書を同時にサポートしていません。現在使用している既存のCitrix Cloud SP署名証明書を新しいものに上書きするしかありません。これは、スケジュールされたメンテナンス期間中に実行することをお勧めします。
-
アプリケーションに移動し、アプリケーションを選択して、Okta SAMLアプリを検索します。Okta SAMLアプリケーションを検索(/en-us/citrix-cloud/media/okta-saml-app.png)
-
一般からSAML設定に移動し、編集をクリックし、SAMLの構成を選択し、詳細設定を表示を選択し、署名証明書をクリックして代替をアップロードします。Oktaは、アップロードUIに現在のCitrix Cloud SAML署名証明書を表示しません。アップロード後にのみ代替証明書が表示されます。署名証明書(/en-us/citrix-cloud/media/okta-signature-cert.png)
-
署名証明書を選択し、ファイルの参照をクリックして、Citrix Cloud SAMLメタデータから取得したCitrix Cloud SAML署名証明書をアップロードします。署名証明書(/en-us/citrix-cloud/media/signature-cert.png)
重要
メールおよびCitrix Cloudコンソール通知に記載されているSAMLローテーションの日時までは、既存の検証証明書を上書きしないでください。新しいCitrix Cloud証明書は、これら2つの通知に記載されている日時にのみアクティブになります。