SAML ログアウトに関する考慮事項
IDプロバイダーログアウトURL (SLO) については、Citrix Cloudに接続するSAMLアプリケーションが他のサービスプロバイダー (SP) と共有されているかどうかに基づいて、組織に最も適したSAMLログアウト動作を決定してください。
Citrixは、SAMLプロバイダー内に、ストアおよび/またはCitrix Cloudのみで使用される新しい専用のSAMLアプリケーションを作成することを推奨します。CitrixのSAMLアプリケーション設定ガイドのいずれかに従い、ストアおよび/またはCitrix Cloudに専用のSAMLアプリケーションを使用している場合は、ログアウトURLを構成することが常に正しい対処法です。
オプション1 SLO構成済み (推奨): ストアおよび/またはCitrix Cloudからサインアウトしたユーザーは、接続されているSAML IDPからもサインアウトします。
ログアウト構成済み(/en-us/citrix-cloud/media/main-saml-article-logout-configured.png)
重要:
SAML SLOを成功させるには、SAML接続の両側でそれをサポートするように構成する必要があります。Citrix Cloudは、ログアウトが成功し、ユーザーがSAML IDPからログアウトされたことを示すSAMLアプリケーションからのSLO応答を受信することを期待しています。このSAMLログアウトエンドポイント
https://saml.cloud.com/saml/logout/callbackを使用して、SAMLアプリケーションがCitrix CloudにSLO応答を返すように構成されていることを確認してください。
または
オプション2 SLO未構成: ユーザーがストアおよび/またはCitrix Cloudからサインアウトした後もSAMLアプリケーションにサインインしたままにしたい場合は、Citrix Cloud SAML接続内のログアウトURLフィールドを空のままにしてください。エンドユーザーがストアまたはCitrix Cloud UIで明示的なログアウトを実行した場合、ユーザーはストアまたはCitrix Cloudからのみログアウトされます。ユーザーはSAML IDPからログアウトされず、Citrix CloudからSAMLアプリケーションにSLOリクエストは送信されません。
ログアウトURLなし(/en-us/citrix-cloud/media/main-saml-article-no-logout-url.png)
重要:
ログアウトURLが構成されていないこのSAML接続構成は、Citrix Cloudに接続されているSAMLアプリケーションが他の非Citrixサービスプロバイダー (SP) と共有されている場合にのみ推奨されます。
ストアセッションの非アクティブタイムアウト動作
エンドユーザーがストア内で何も操作しない場合、セッションの非アクティブタイムアウトによりストアからログオフされます。ストアの非アクティブタイムアウトは、StoreFront Cloud → カスタマイズ → 環境設定 → ストアセッションで定義されます。
常にエンドユーザーに資格情報を要求(/en-us/citrix-cloud/media/main-saml-article-always-prompt-end-users-for-creds.png)
ストアの非アクティブタイムアウトは、エンドユーザーをSAML IdPからログアウトさせるためのSLOリクエストをトリガーしません。SAML IdPのアイドルセッションタイムアウトは、ストア内で設定されている値とは異なる場合があります。可能な場合は、同じ期間に設定することをお勧めします。
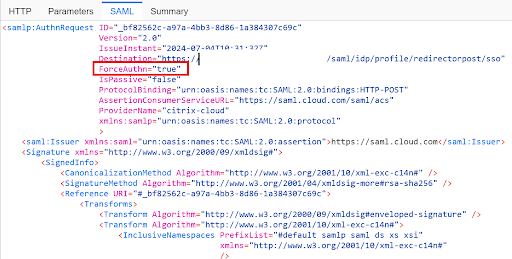
StoreFront Cloud → カスタマイズ → 環境設定内で、エンドユーザーに常に資格情報を要求するを有効に設定して、ユーザーのSAMLプロバイダーセッションがまだ存在する場合でも、エンドユーザーが常に再認証を求められるようにします。
エンドユーザーに常に資格情報を要求するを有効に設定すると、SAMLリクエスト内でForceAuthnもTrueに設定されます。