メタデータURLモードを使用してSAML接続を作成する
Citrixは、すべての新しいSAML接続をメタデータURLモードを使用して作成することを推奨しています。IdP内からSAMLアプリケーションのメタデータURLを取得してください。Citrix Cloudは、SAML IdPメタデータを消費してSAML接続を自動的に構成できます。
メタデータURLモードがCitrix Cloud SAML接続を作成する推奨される方法であるのはなぜですか?
シンプルさ。 Citrix Cloud内のSAML接続は、デフォルトの接続設定値とメタデータ内から取得された値の組み合わせを使用して自動的に設定されます。
IdPメタデータには、Citrix Cloud内でSAML接続を設定するために必要な以下のすべての情報が含まれています。
-
SAMLエンティティID
-
SSOエンドポイント
-
SLOエンドポイント(IdP内で構成されている場合)
-
サポートされているSAMLバインディング
-
公開鍵と署名証明書
メンテナンスの削減。 SAML IdP内で行われた変更とIdP証明書のローテーションを自動的に処理します。
メタデータURLモードを使用する場合、Citrix CloudはIdP証明書のローテーションをどのように処理しますか?
自動的に。 SAML IdP管理者がSAMLアプリケーションを更新して新しいIdP署名証明書を含めるか、既存の証明書を置き換える場合、Citrix CloudはIdPメタデータ内で提供されるすべてのSAML署名証明書を暗黙的に信頼します。メタデータURLモードにより、Citrix Cloud内での手動によるIdP証明書のローテーションが不要になります。IdP管理者によって行われた変更はすべて自動的に検出されます。SAMLアプリケーションのメタデータURLは、SAMLログオンのたびに使用され、SAMLアプリケーションの署名証明書の最新コピーを取得します。
IdPメタデータURLを使用してCitrix Cloud SAML接続を構成する
-
SAMLアプリケーションのメタデータへのリンクを取得し、ブラウザに入力して、それがアクセス可能であり、Citrix Cloudからのアクセスをブロックするファイアウォールルールがないことを確認します。例:
https://tenant.okta.com/app/zxv1r8qo70l2q5LNT359/sso/saml/metadata -
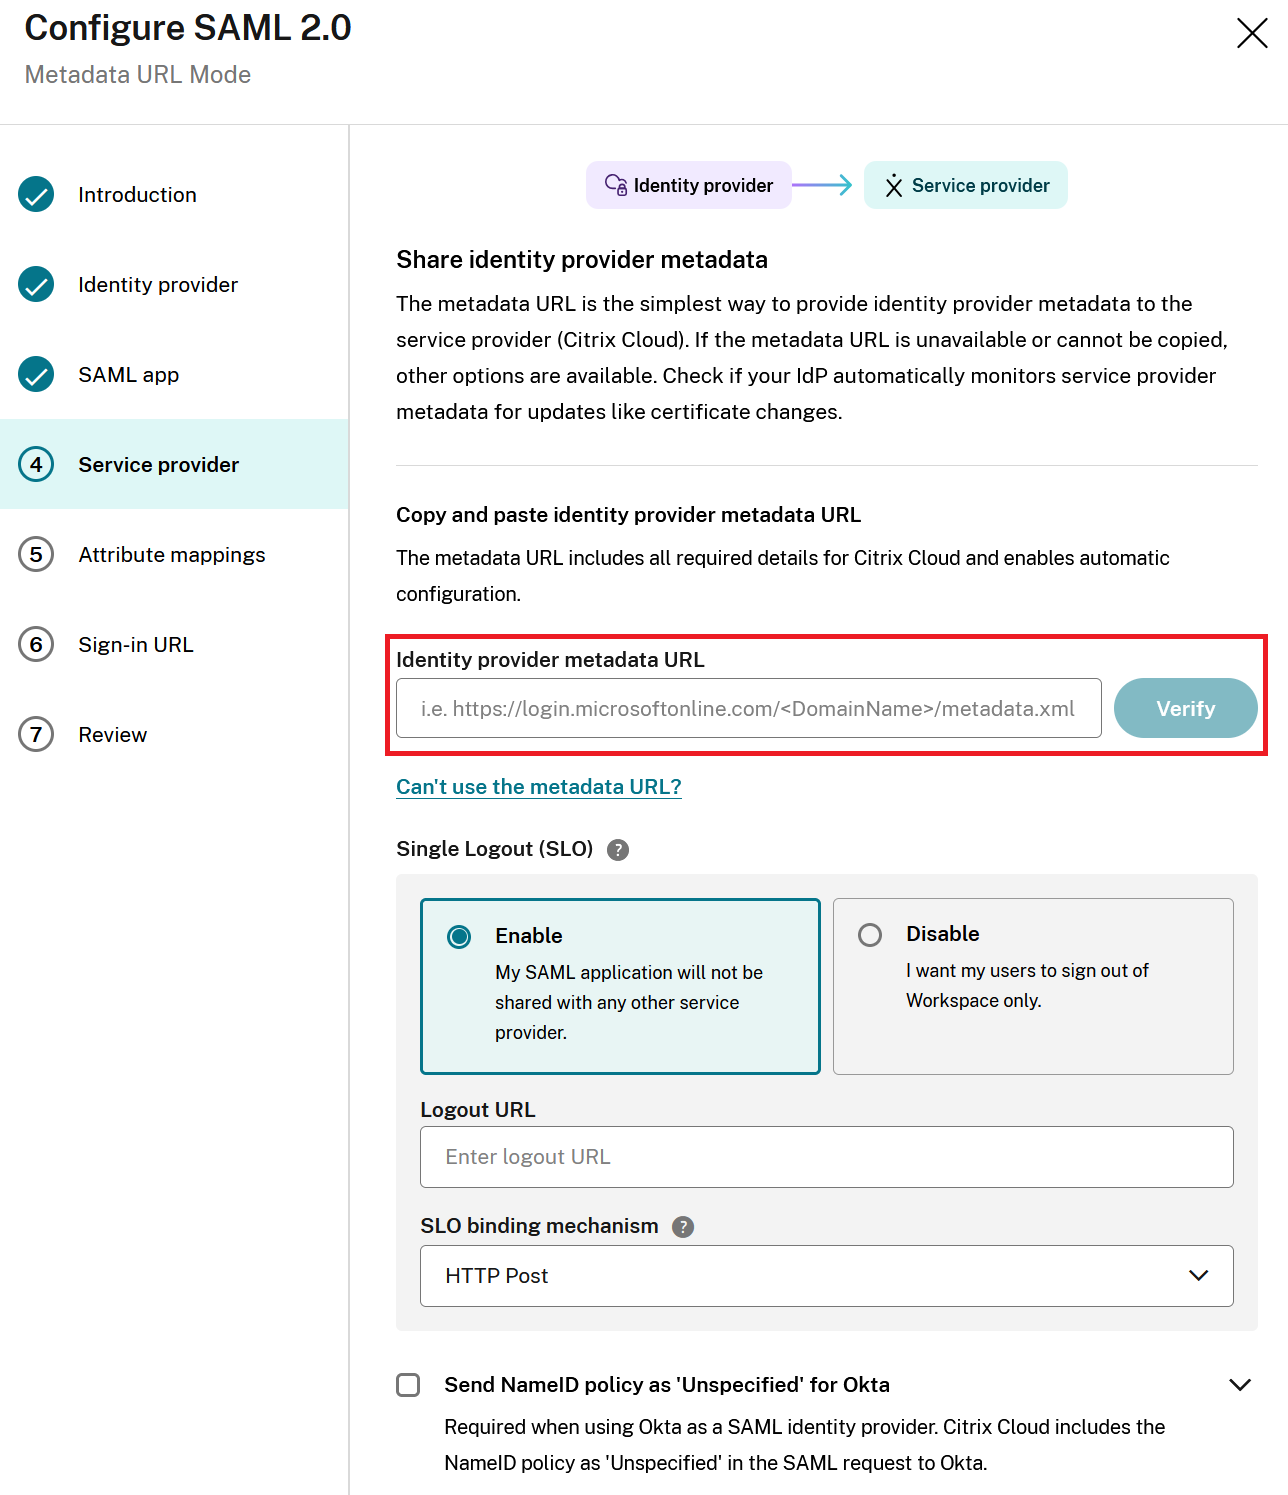
SAMLウィザードのセクション4 サービスプロバイダーセクションに到達したら、ここにSAMLアプリケーションのメタデータURLを入力し、検証をクリックします。重要:\> SAMLアプリケーションがADFSやPingFederateサーバーなどのオンプレミスサーバーに存在し、SAML IdPメタデータURLの検証に失敗した場合は、ファイアウォールルールを確認してください。組織外のクライアントからブラウザ内でメタデータURLにアクセスできることを確認してください。
-
Citrix CloudがメタデータURLを解析した後、この成功メッセージと「再検証」が表示されるはずです。これは、正常にインポートされたメタデータ接続のOktaの例です。
-
SLOを有効または無効にすることで、必要なSAMLログアウト動作を設定します。ログアウトに関する考慮事項については、この詳細な記事を参照してください。重要:Okta SAML接続のみ。メタデータURLにSSOエンドポイントと「okta」を含むDNSドメイン文字列が含まれている場合、Oktaの「NameIDポリシーを未指定として送信」が自動的に有効になります。mytenant.domain.comのようなOktaカスタムドメインを使用するOkta SAMLアプリケーションは自動検出できません。そのため、Citrix管理者はチェックボックスをクリックして、Oktaの「NameIDポリシーを未指定として送信」を手動で有効にする必要があります。
-
デフォルトの属性マッピングを受け入れます。
-
Citrix Cloud管理者サインインURLを設定します。
-
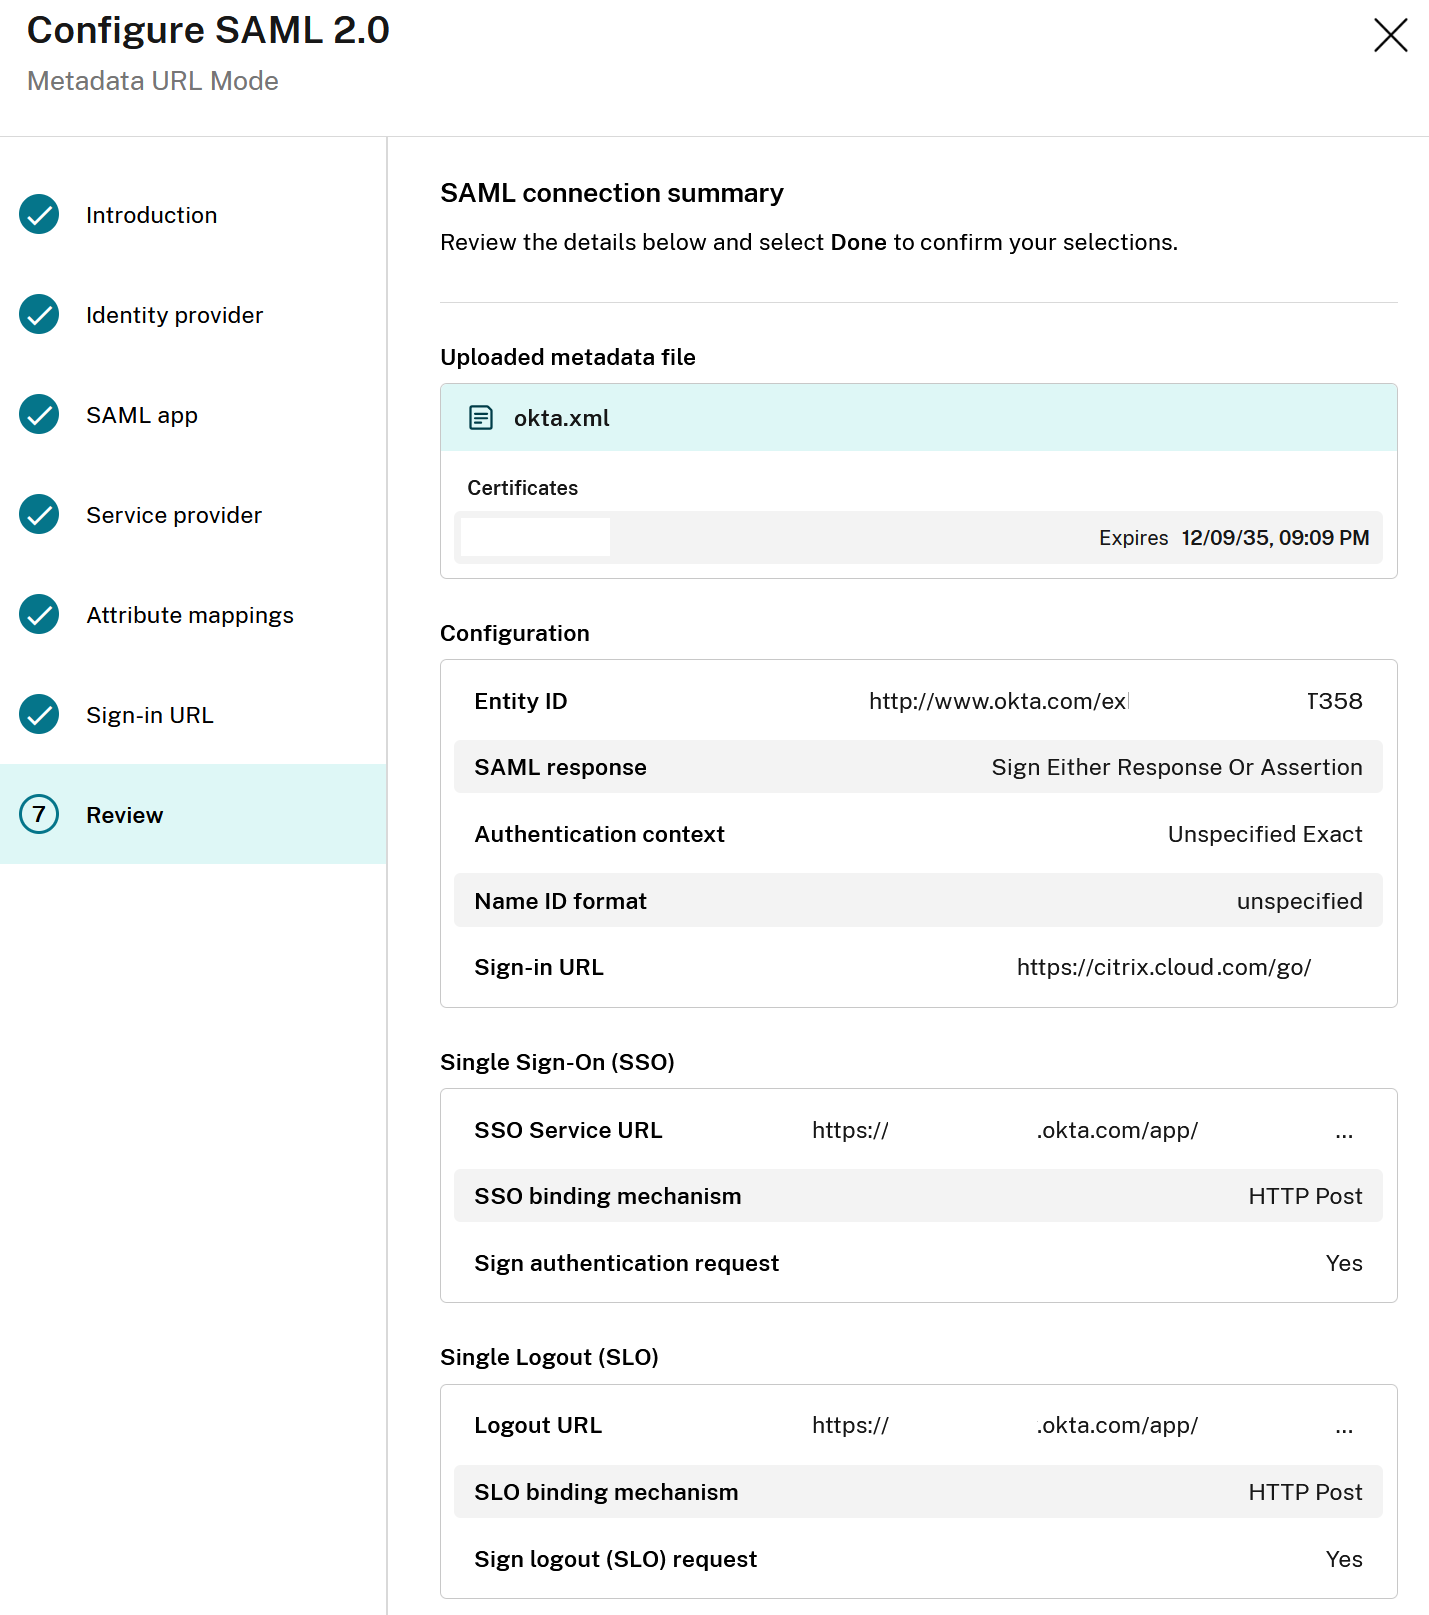
レビューセクション内のSAMLウィザードの概要を確認し、IdPメタデータURLの解析後、SAML構成が期待どおりであることを確認します。