
ストア認証用のSAMLプロバイダーとしてDuoを構成する
この記事では、Duo SAMLアプリケーションと、Citrix Cloud™とSAMLプロバイダー間のSAML接続を構成するために必要な手順について説明します。これらの手順の一部は、Duo SAMLプロバイダーの管理コンソールで実行するアクションについて説明しています。
前提条件
この記事のタスクを完了する前に、以下の前提条件を満たしていることを確認してください。
-
Duoクラウドテナント。
-
ADフォレスト内のDuo認証プロキシ。
-
ADユーザーをDuoに同期するActive Directory LDAPS接続。
Active DirectoryのDuoテナントへの同期を構成する
オンプレミスADをDuoに接続し、SAMLユーザーをインポートするに関するDuoのドキュメントに従ってください。
Active Directory LDAPS接続を作成する
-
アプリケーション > SSO設定 > ソースの追加 > Active Directory > Active Directoryの追加 を選択します。
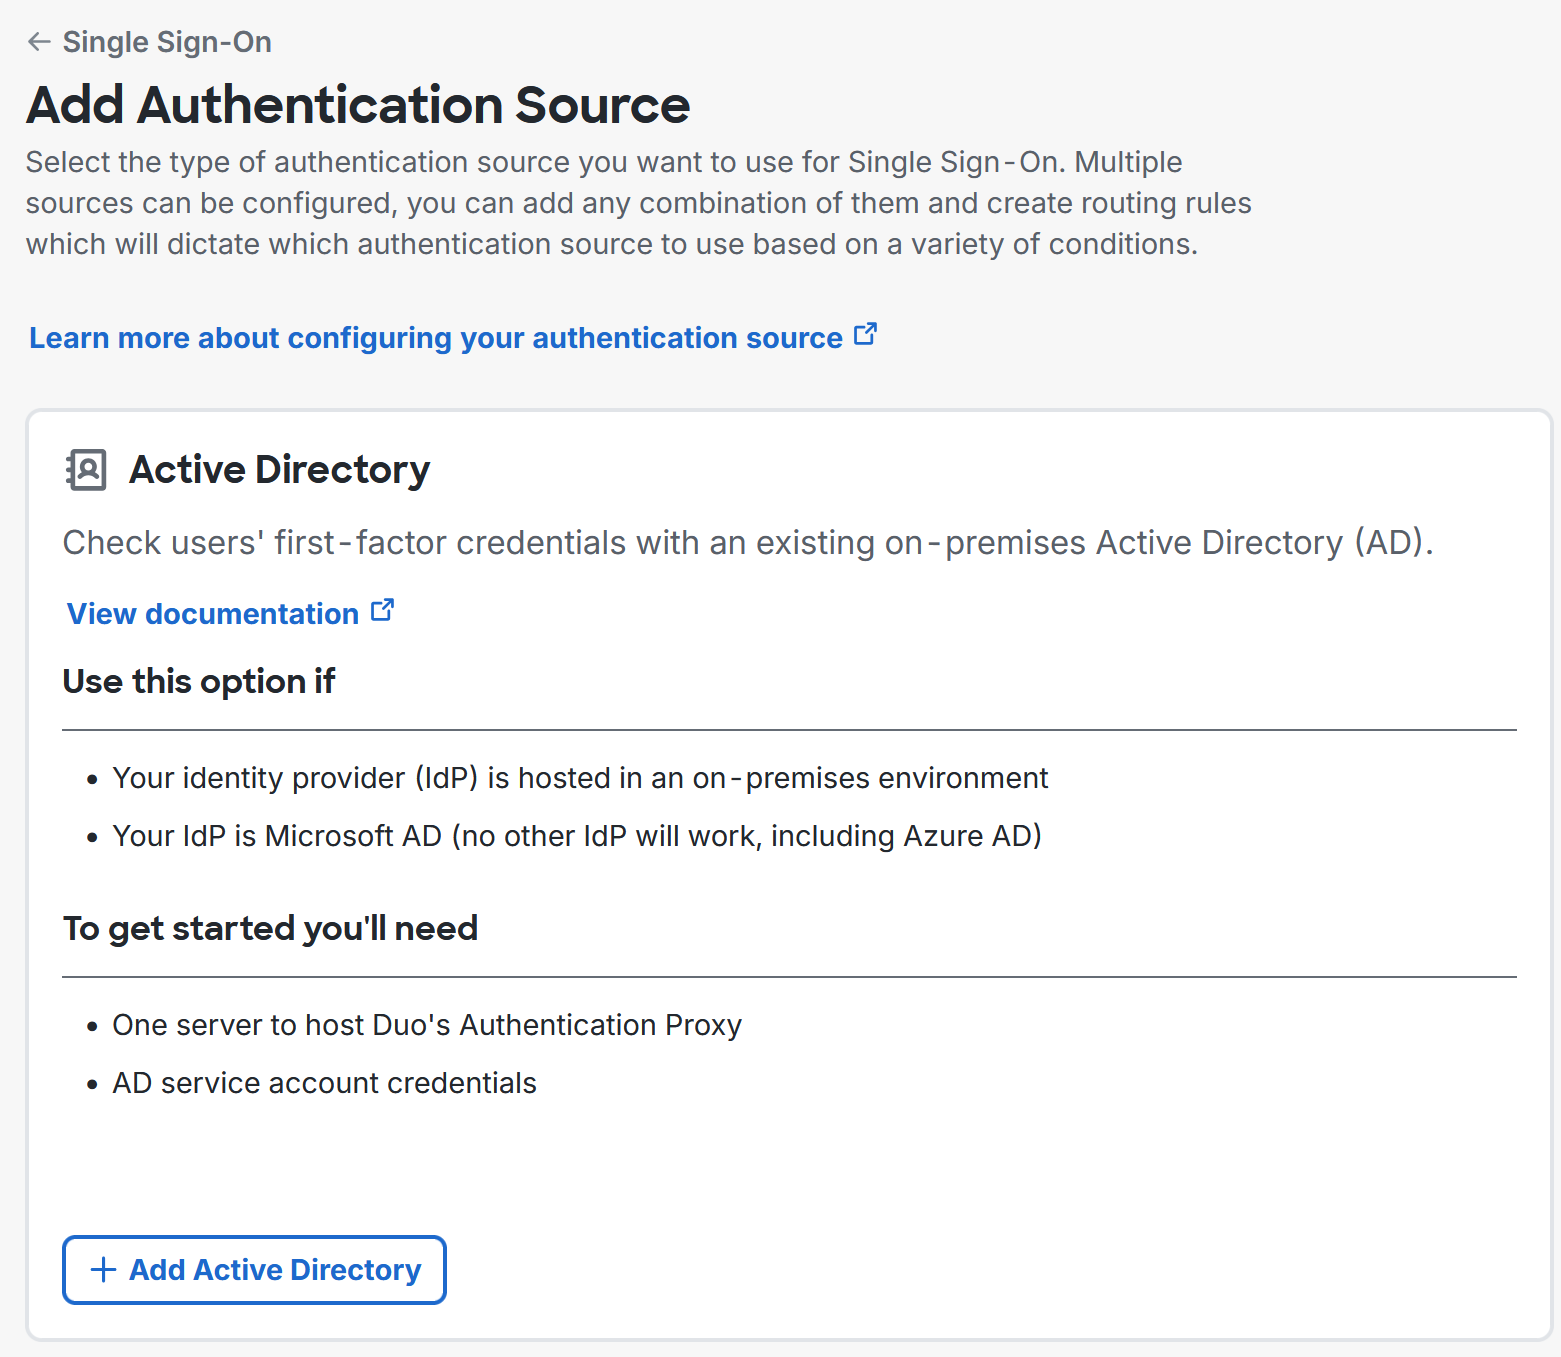
-
ADフォレストへのLDAPS接続の表示名を入力します。
-
ドメインコントローラーのFQDNを入力します。
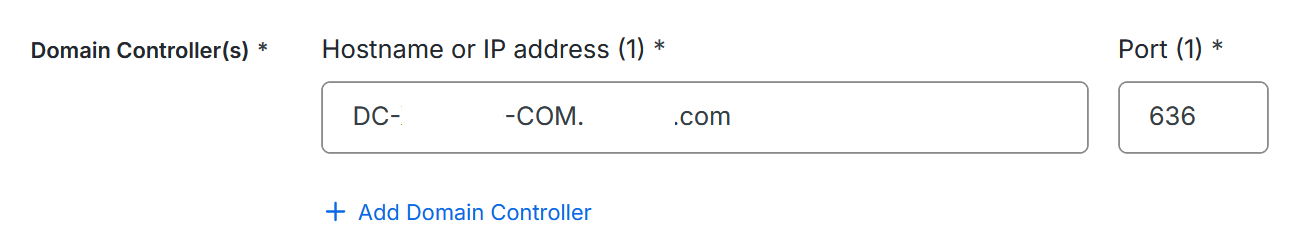
-
ADドメインのBase DNを設定します。
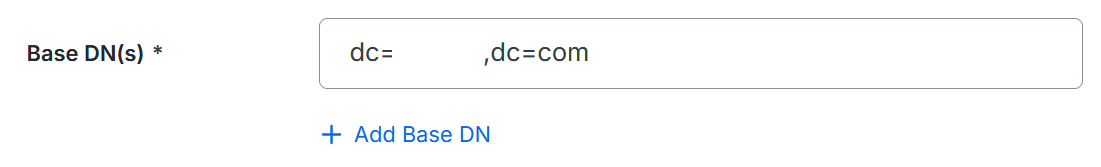
-
認証タイプとしてIntegratedを選択します。
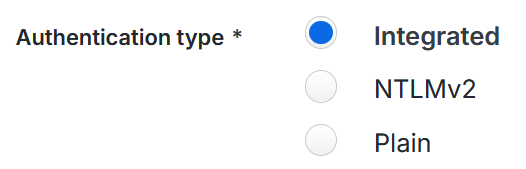
-
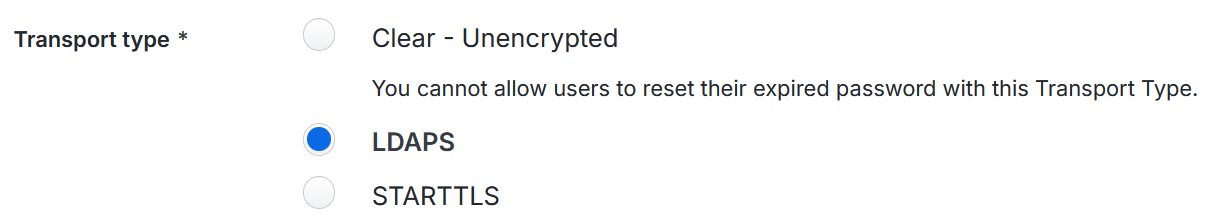
トランスポートタイプとしてLDAPSを選択します。
-
SSL Verify Hostnameのチェックボックスをオンにします。
-
ドメインコントローラー証明書と、ドメイン証明書の署名に使用されたプライベートエンタープライズ証明機関CA証明書の両方を入力します。
-
次の例に従ってPEM形式の証明書を入力します。
-----BEGIN CERTIFICATE-----
 `<base64 Domain Controller Certificate>`
 -----END CERTIFICATE-----
 -----BEGIN CERTIFICATE-----
 `<base64 Certificate Authority Certificate used to sign the Domain Controller Certificate above>`
-----END CERTIFICATE----- -
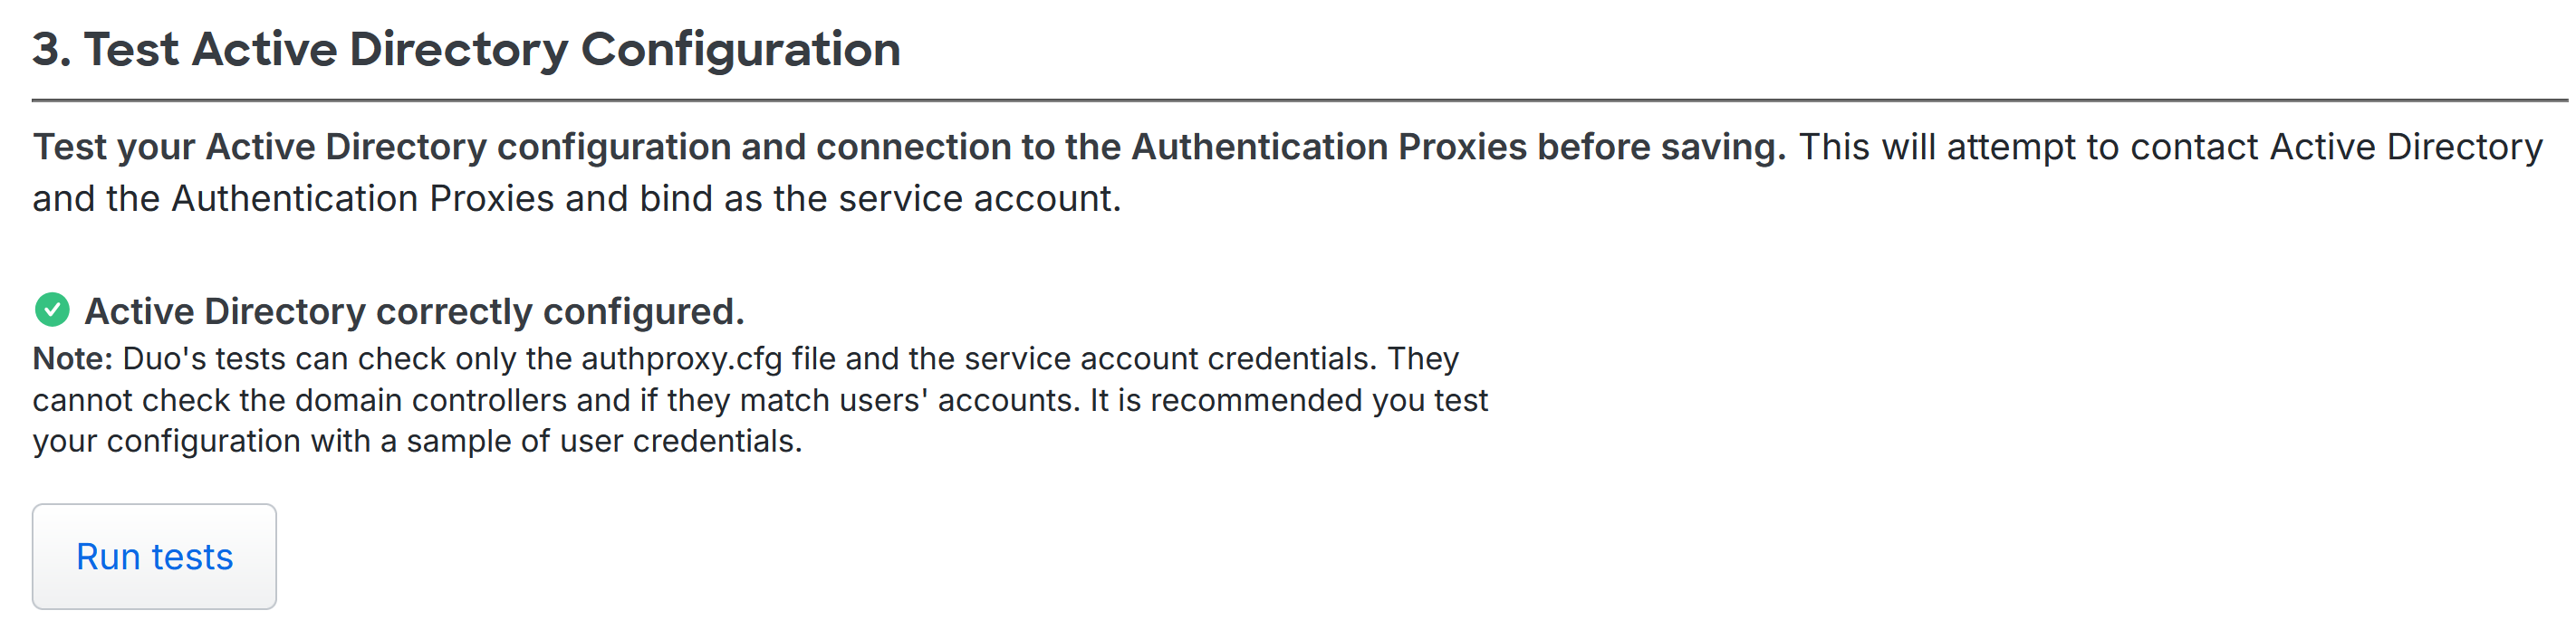
LDAPS接続をテストします。
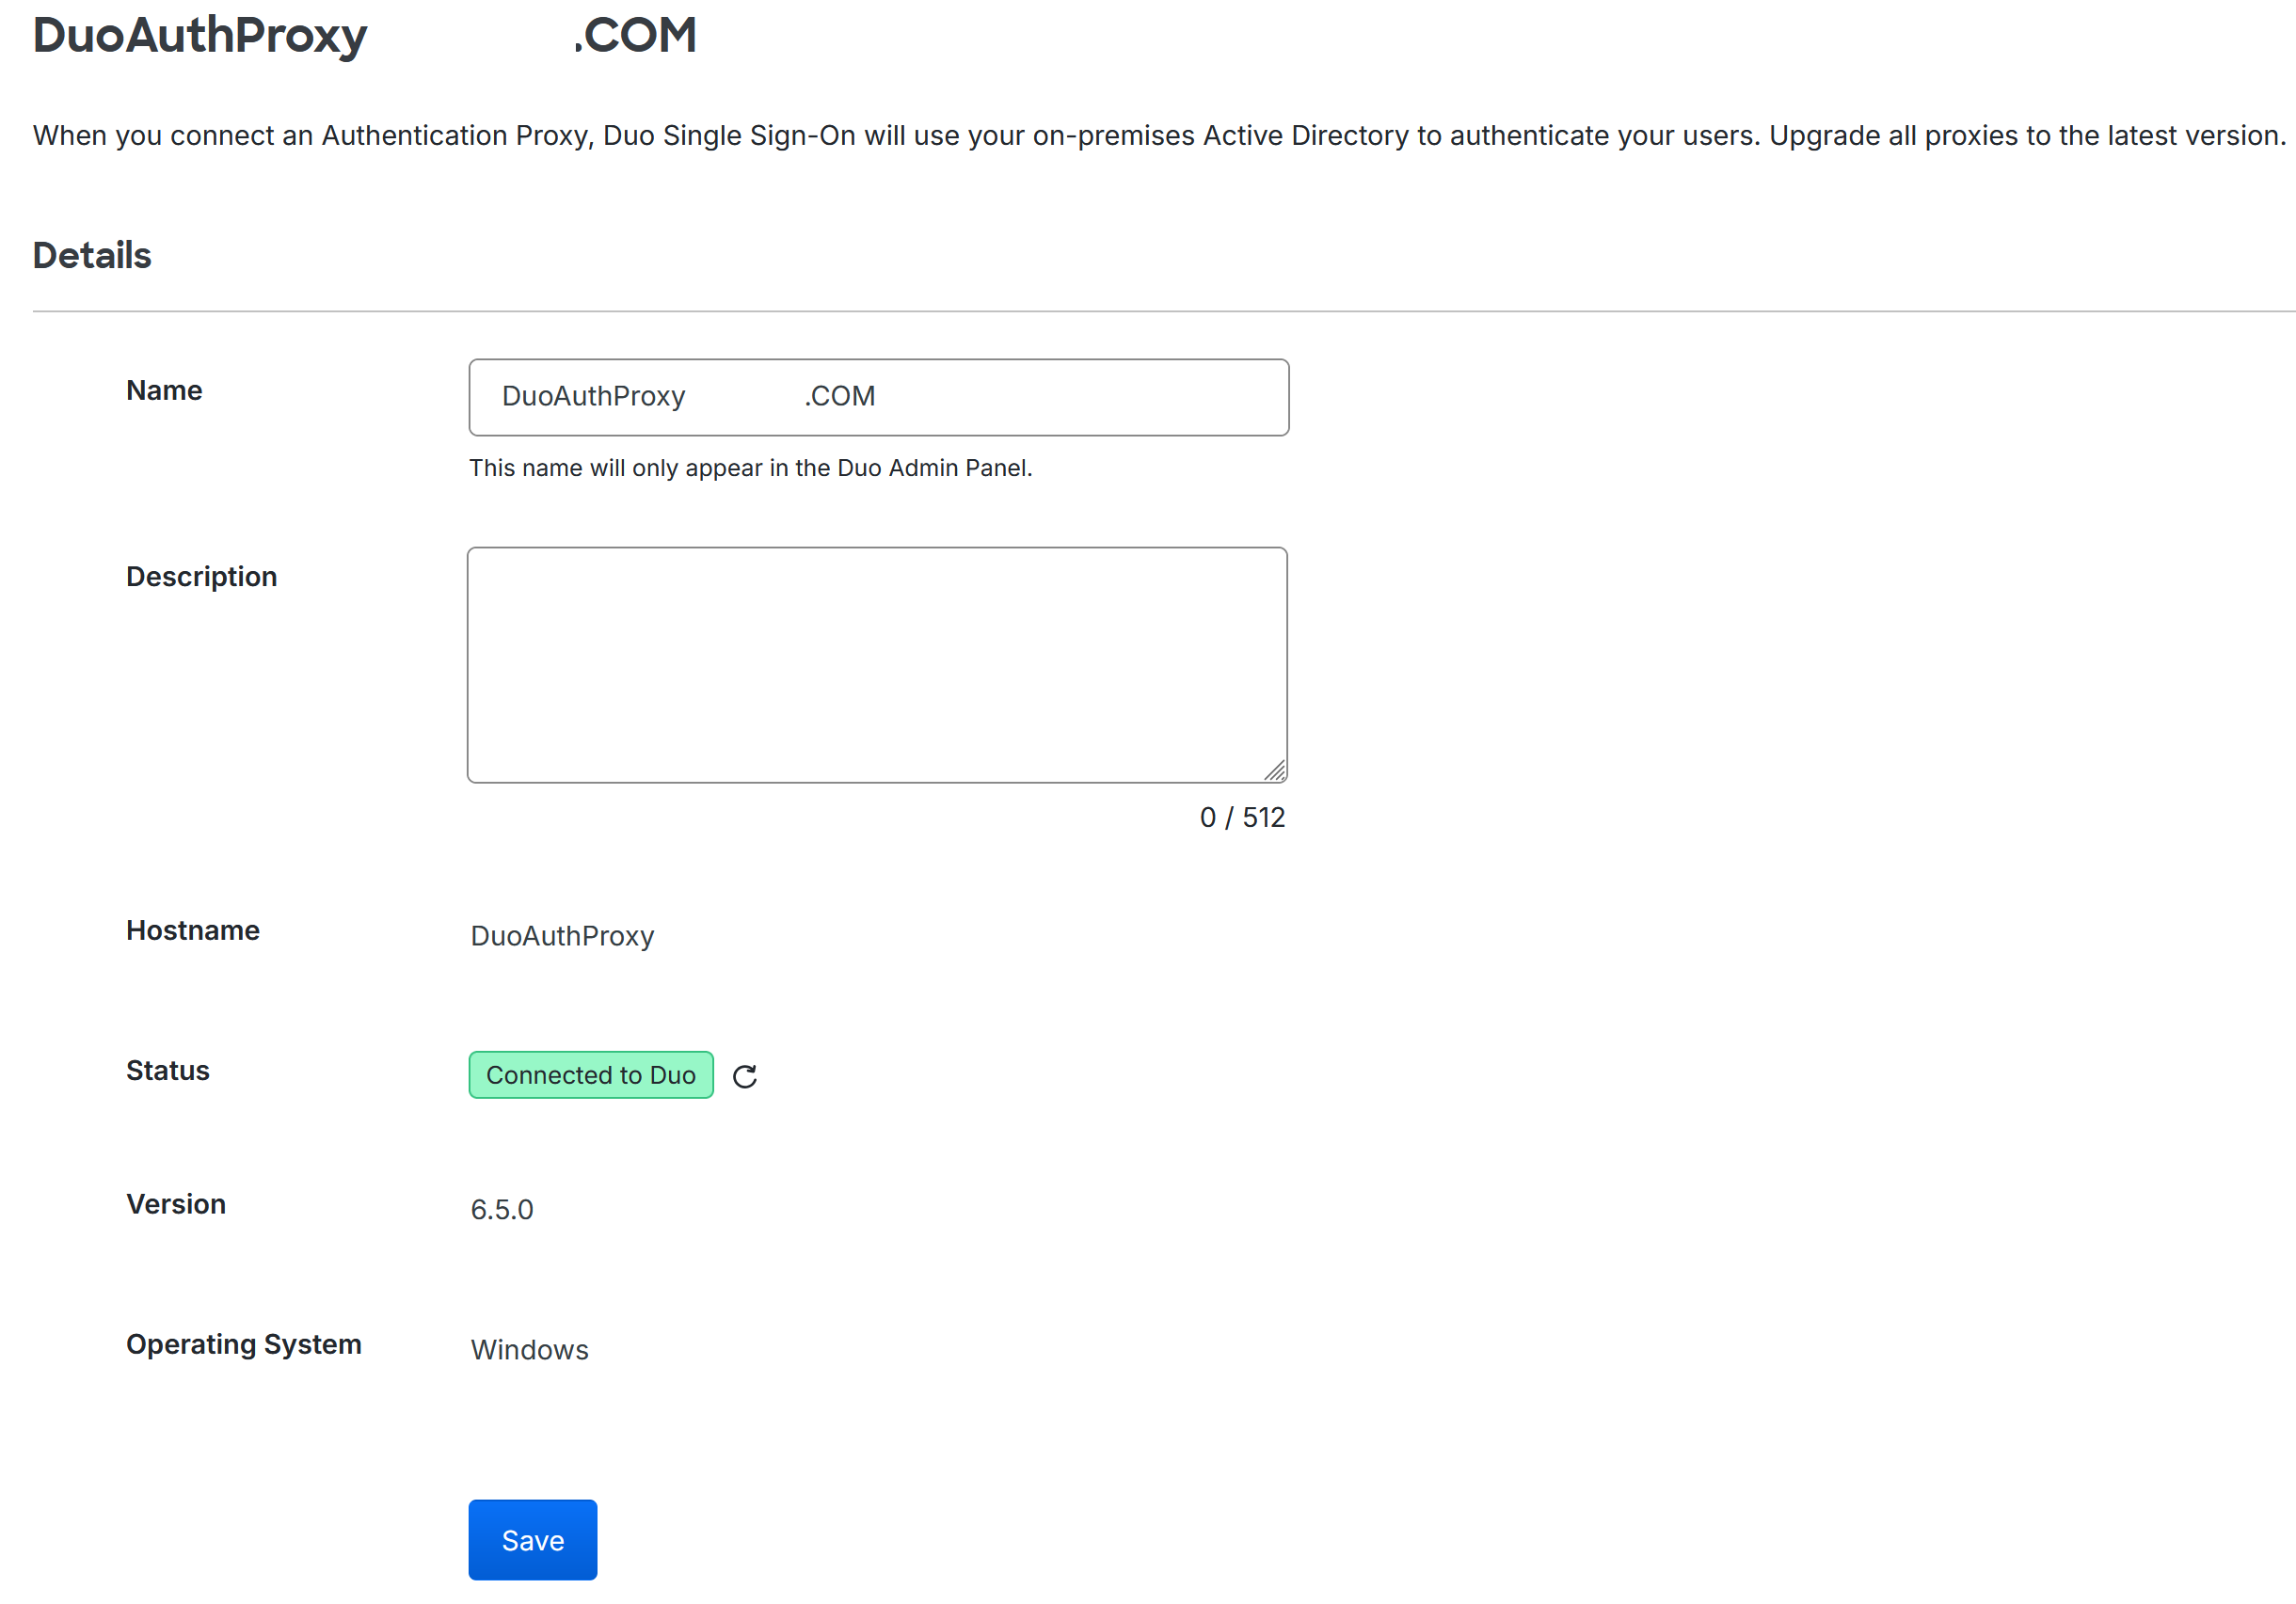
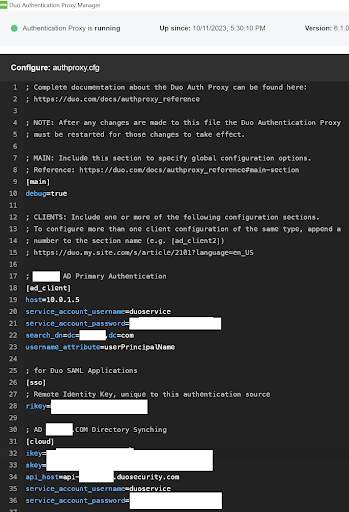
SAML用にDuo認証プロキシ設定ファイルを設定します
ストアで使用するためのDuo SAMLアプリケーションを構成する
-
アプリケーション > アプリケーションを保護を選択します。アプリケーションの追加をクリックします。
-
汎用SAMLサービスプロバイダーDuoアプリテンプレートのエントリを見つけます。Citrix®は、汎用SAMLサービスプロバイダーDuoテンプレートを推奨しています。これは最も柔軟性があり、ニーズに応じてSAML属性のさまざまな組み合わせやSAMLフローを構成できるためです。
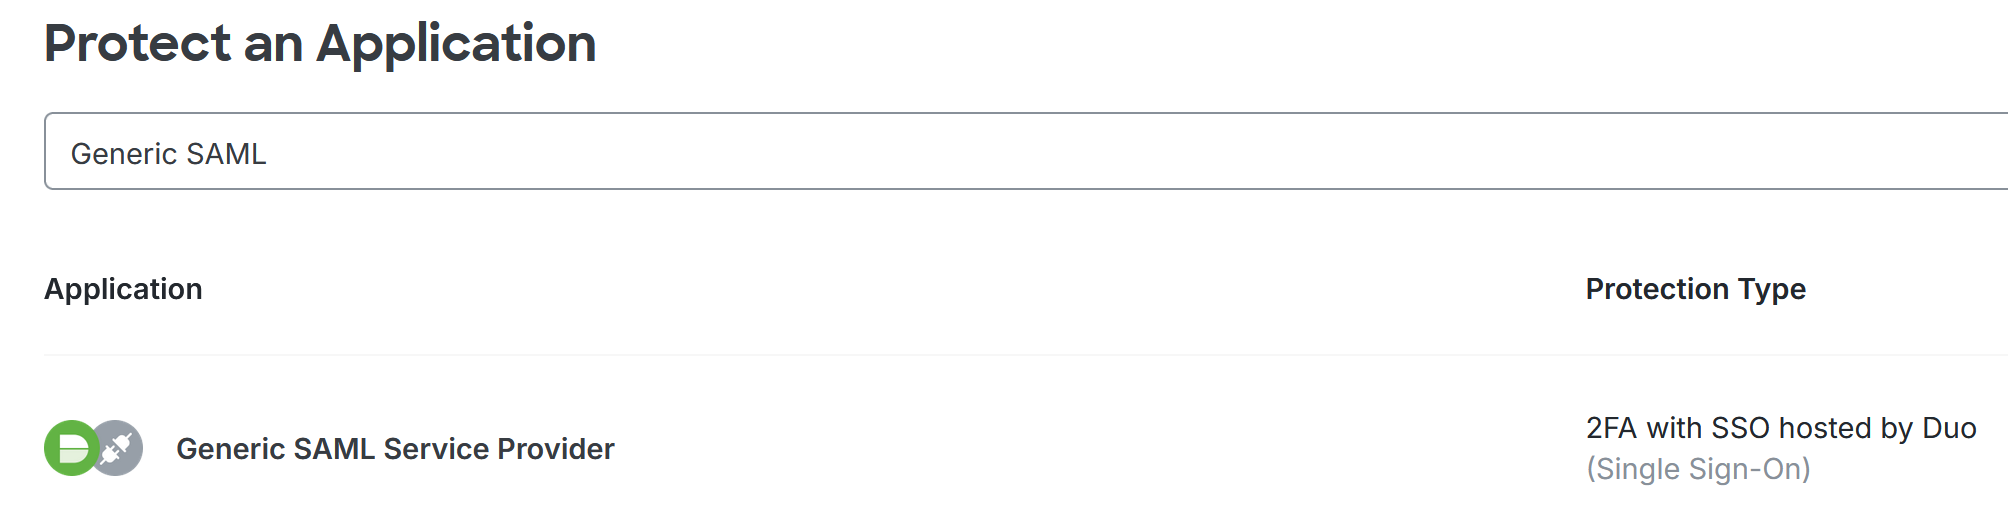 重要:Duo Citrix Workspace SAMLテンプレートの使用は推奨されません。これは柔軟性がなく、AD IDを使用したSAMLのみをサポートするためです。また、Duo Citrix Workspace SAMLテンプレートでは、一部の高度なM&A (合併・買収) SAML構成に必要となるcip_domainやcip_forestのようなオプション属性の追加も許可されません。Citrix Cloudのログアウトエンドポイントの構成も許可されません。
-
SAMLアプリケーションの表示名を、Citrix Cloud Prodなどのように指定します。
-
すべてのユーザーに対して有効にするなどのユーザーアクセスを指定します。
-
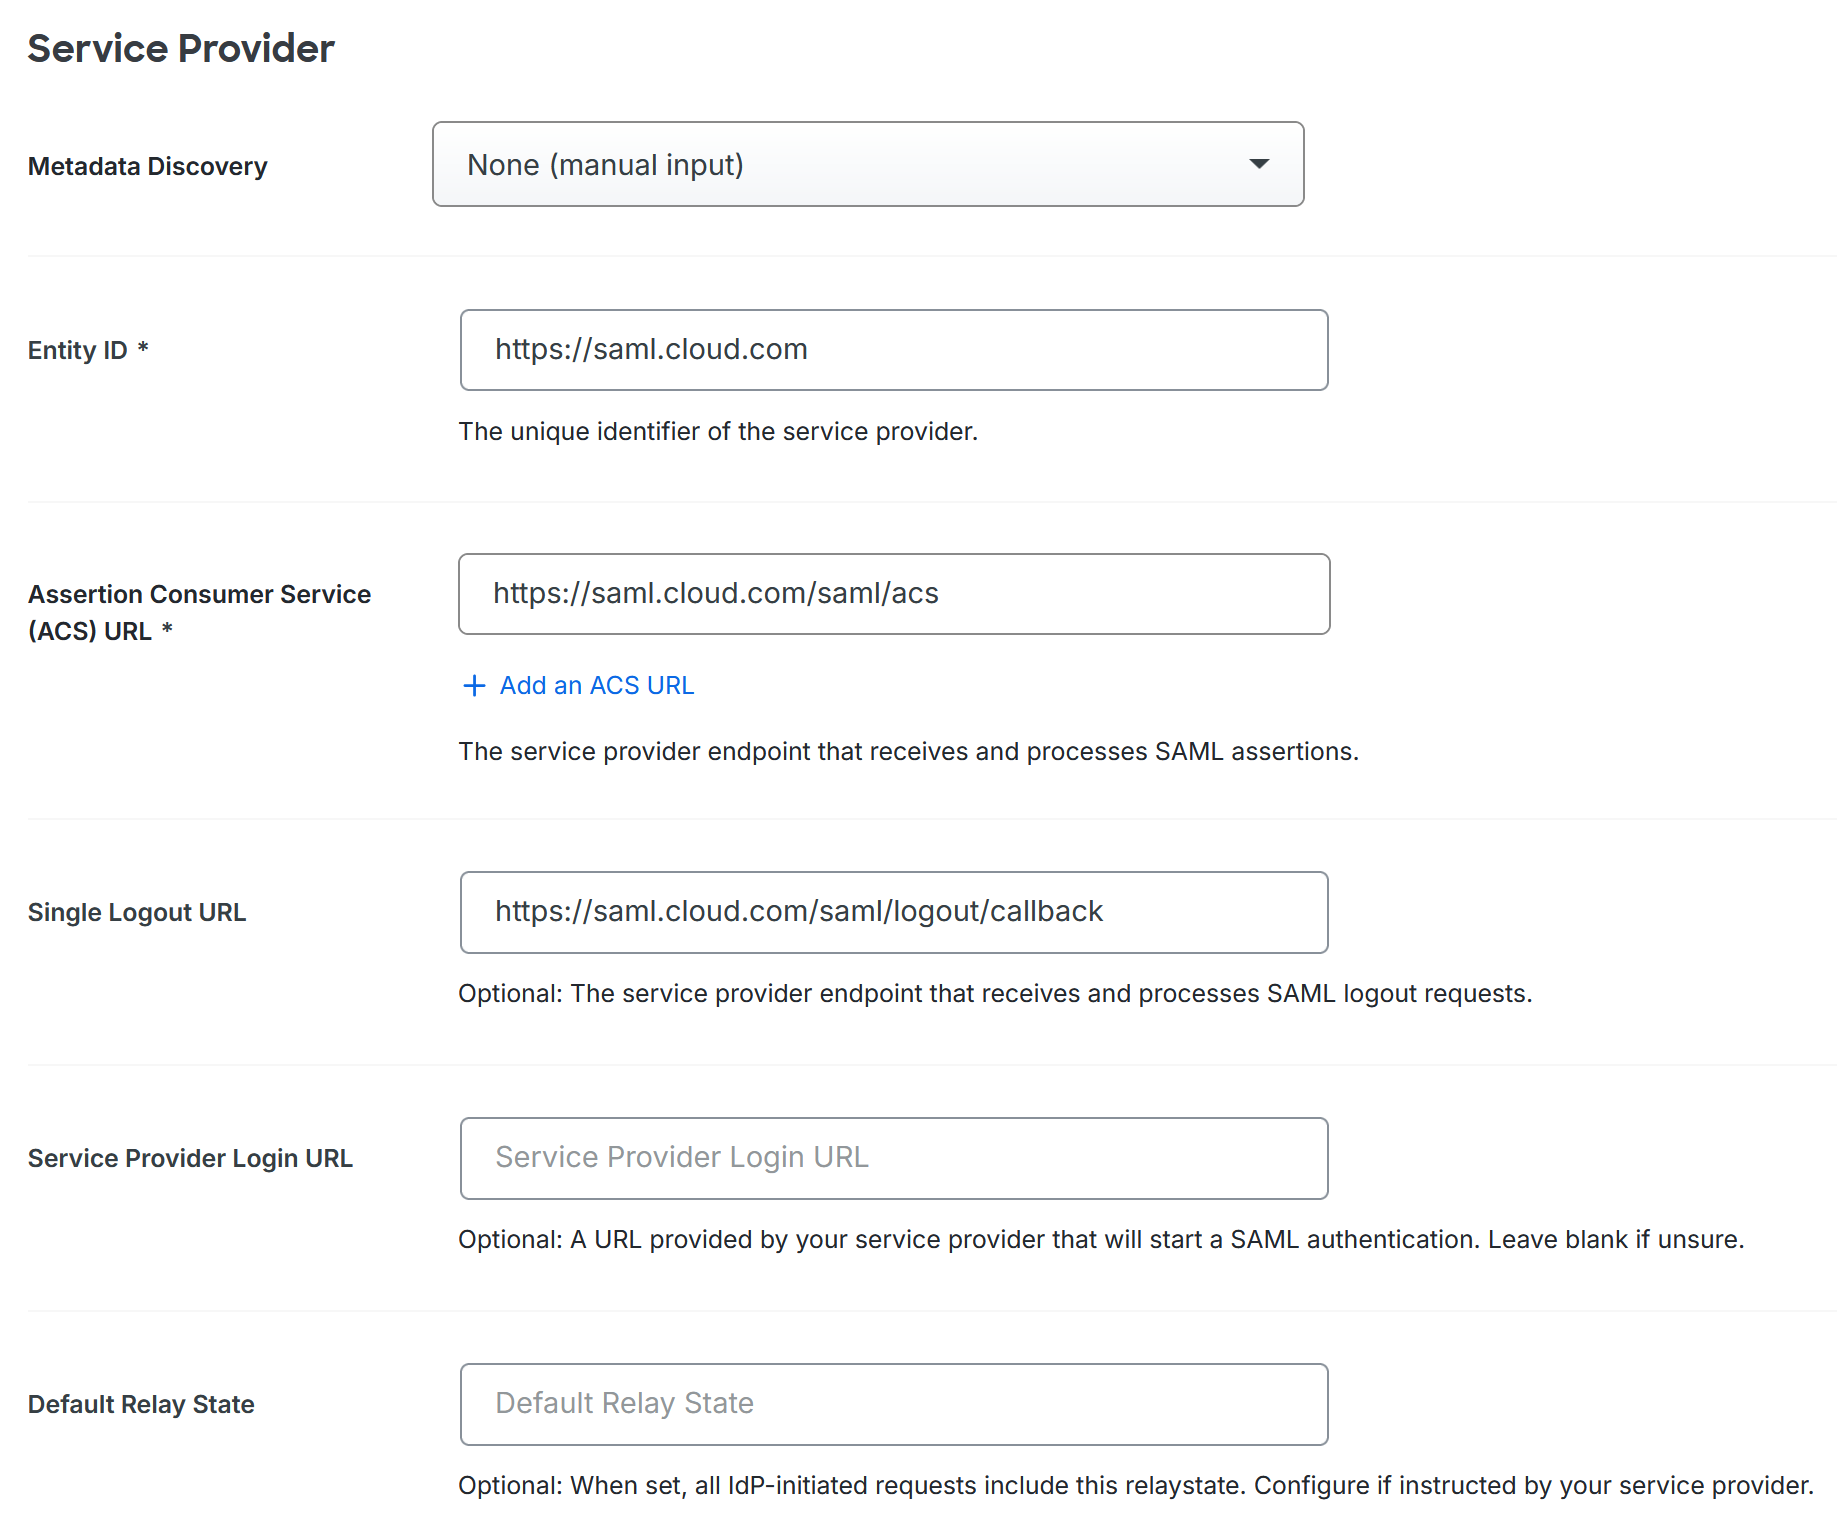
メタデータ検出内で**なし (手動入力)**を選択し、以下のCitrix Cloud SAMLエンドポイントを入力します。
-
CCテナントが存在するCitrix Cloudリージョンに従って、EntityIDを入力します。
URL リージョン https://saml.cloud.com商用EU、米国、およびAPS https://saml.citrixcloud.jpJP https://saml.cloud.usGOV -
CCテナントが存在するCitrix Cloudリージョンに応じて、シングルサインオンURL (ACS URL) を構成します。
URL リージョン https://saml.cloud.com/saml/acs商用 EU、米国、および APS https://saml.citrixcloud.jp/saml/acsJP https://saml.cloud.us/saml/acsGOV -
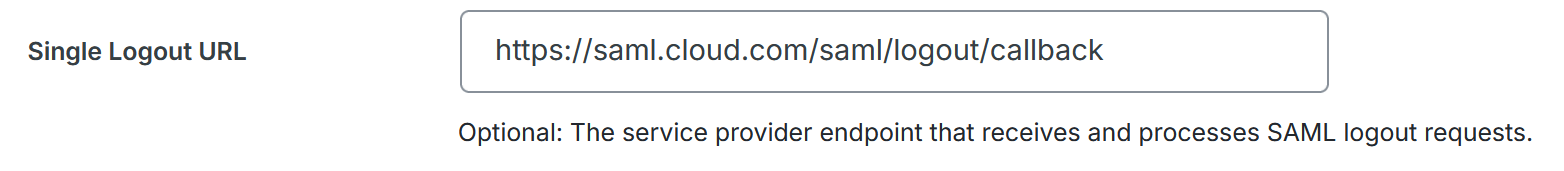
CCテナントが存在するCitrix Cloudリージョンに応じて、シングルログアウトURL を構成します。
URL リージョン https://saml.cloud.com/saml/logout/callback商用 EU、米国、および APS https://saml.citrixcloud.jp/samllogout/callbackJP https://saml.cloud.us/saml/samllogout/callbackGOV -
サービスプロバイダーログインURL は必須ではなく、空欄のままで構いません。
-
デフォルトリレーステート は必須ではなく、空欄のままで構いません。
-
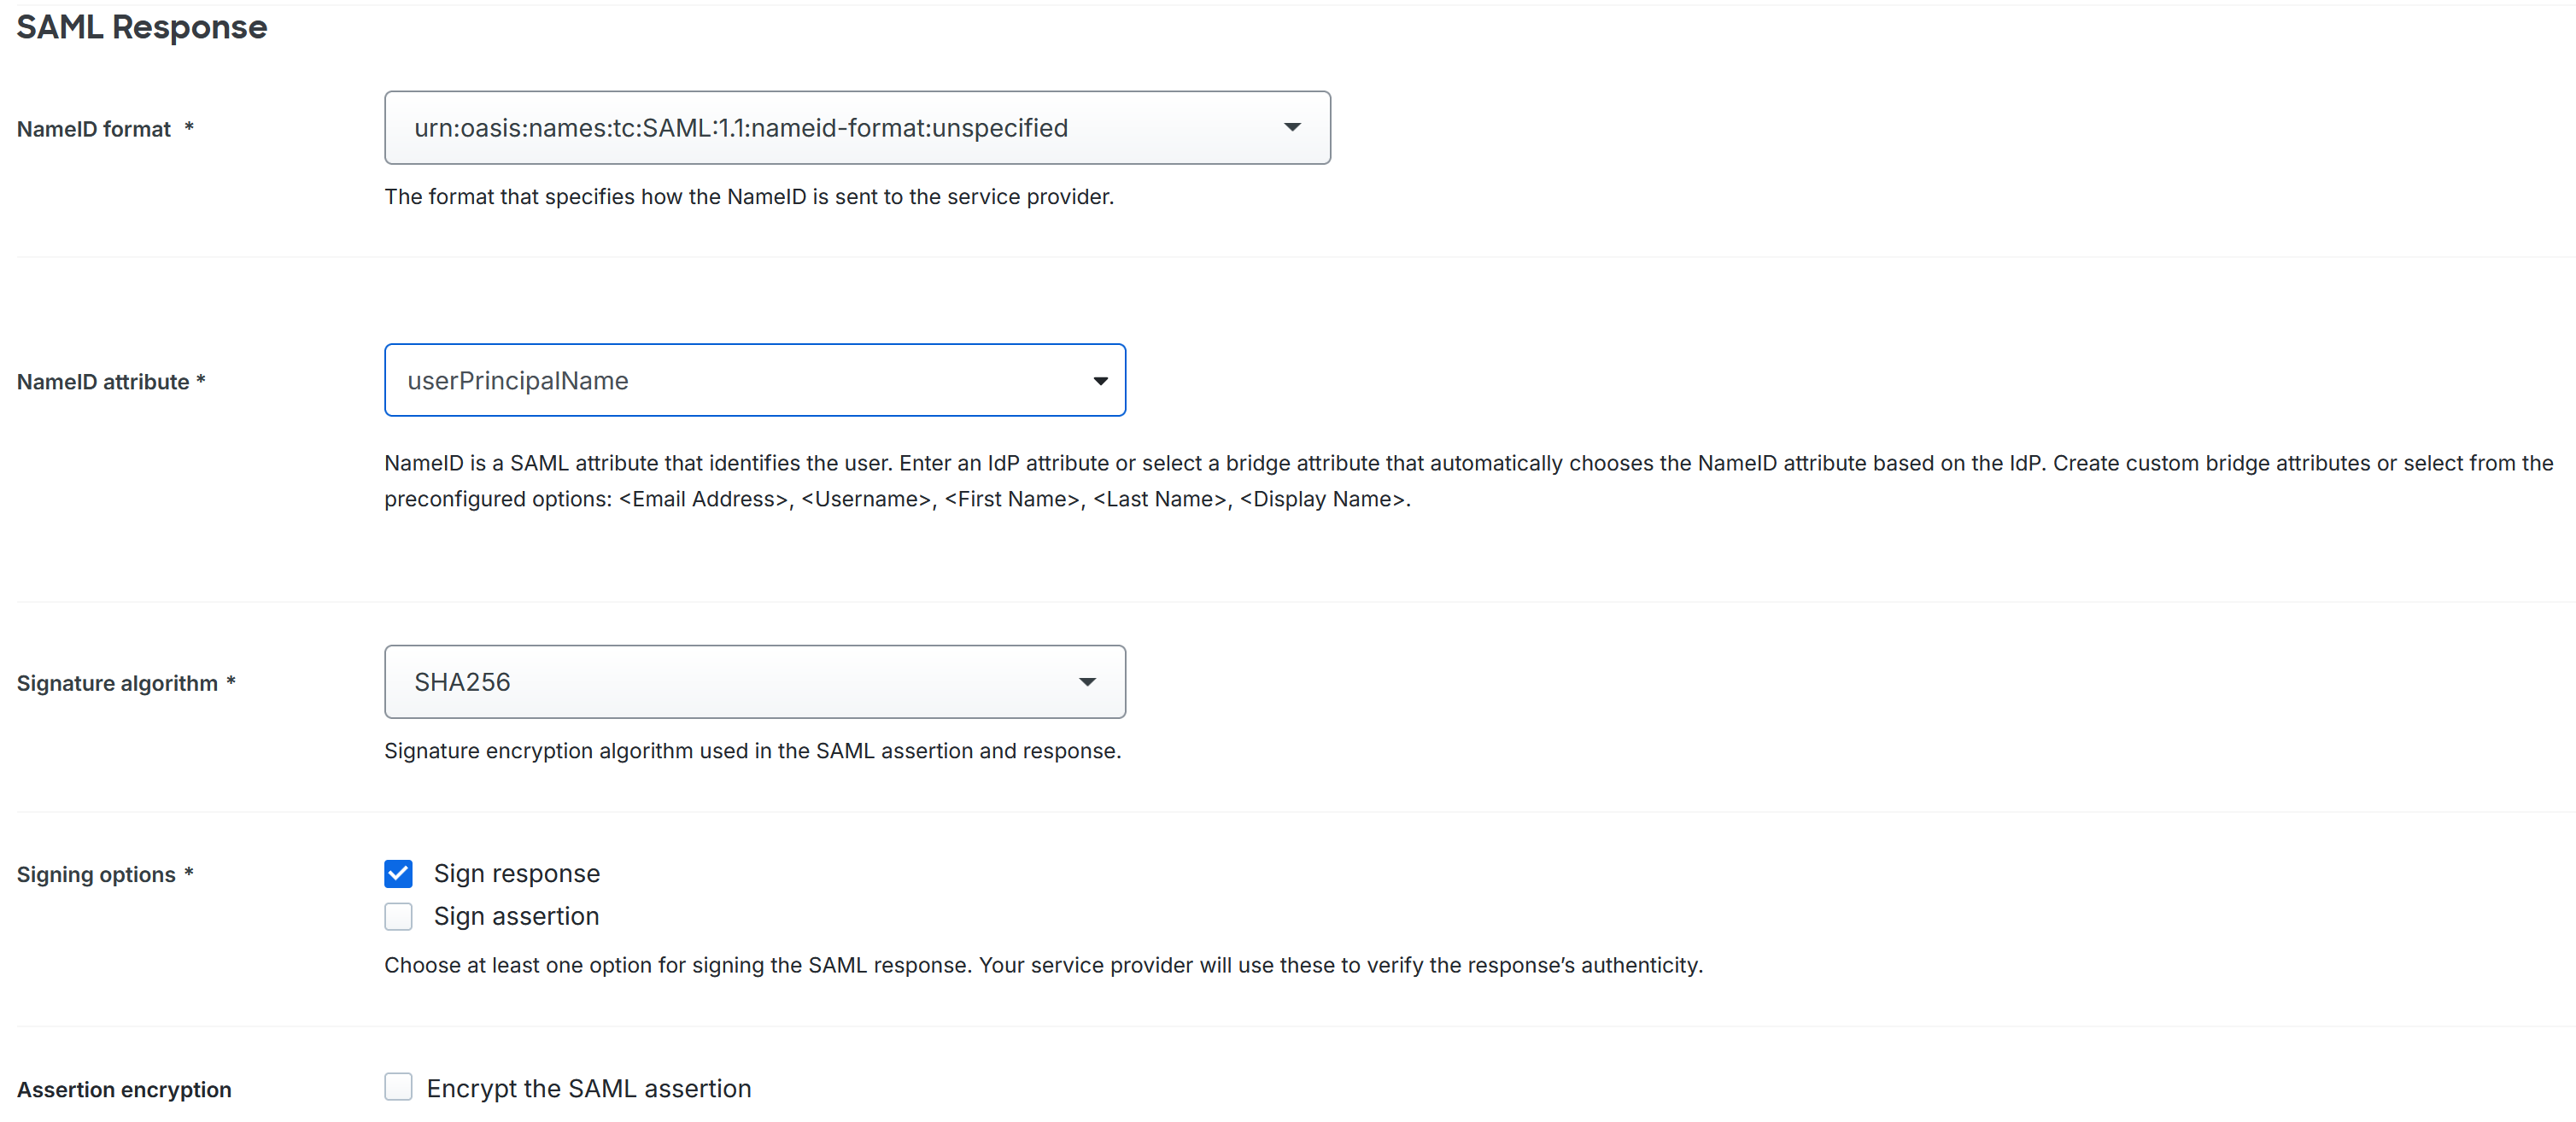
名前ID形式 を 未指定 に構成します。
-
名前ID属性 を userPrincipalName (大文字と小文字を区別) に構成します。
-
署名アルゴリズム を SHA256 に構成します。
-
署名オプション を 応答に署名 に構成します。
-
アサーション暗号化 を 無効 に構成します。
-
左側にDuoブリッジ属性、右側にCitrix Cloud SAMLクレーム名を使用して、属性のマップを設定します。
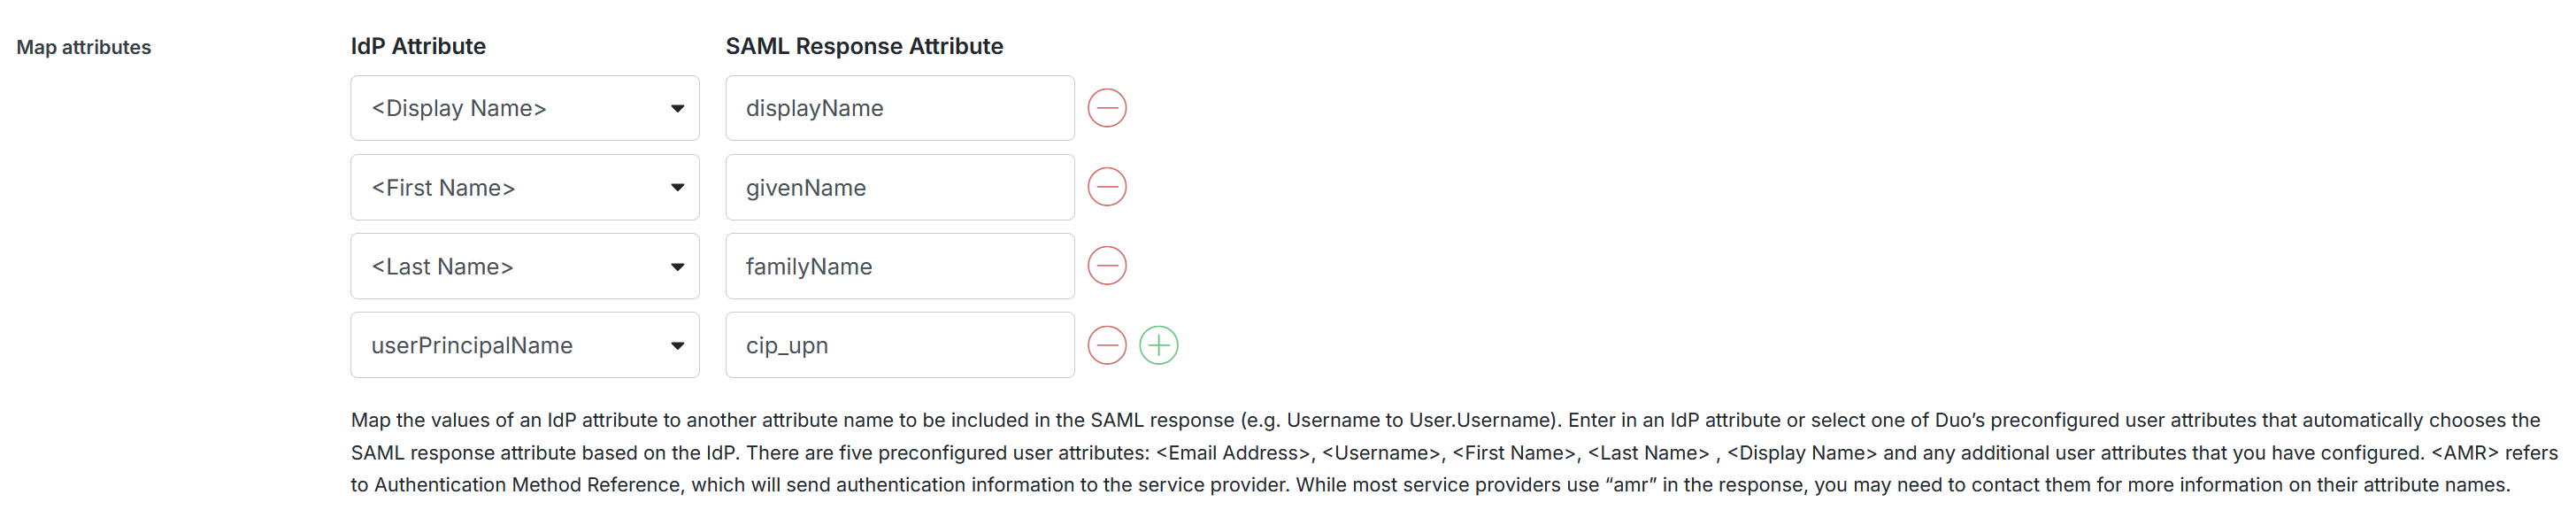 重要:Duoブリッジ属性(左)とSAML属性クレーム名(右)は、大文字と小文字を区別します。Citrix Cloud SAML接続内で構成されているものと一致する必要があるのは、右側のクレーム名です。
Citrix Cloud SAML接続を構成する
-
すべてのCitrixログオンフローは、ストアURLまたはCitrix Cloud GO URLのいずれかを使用して、サービスプロバイダーによって開始される必要があります。
-
IDおよびアクセス管理 > 認証 > IDプロバイダーの追加 > SAML内のSAML接続には、デフォルトの推奨値を使用します。
-
Duo Active Directory Sync documentationにアクセスして、DuoポータルからCitrix Cloud SAML接続に入力するDuo SAMLアプリケーションのSAMLエンドポイントを取得します。
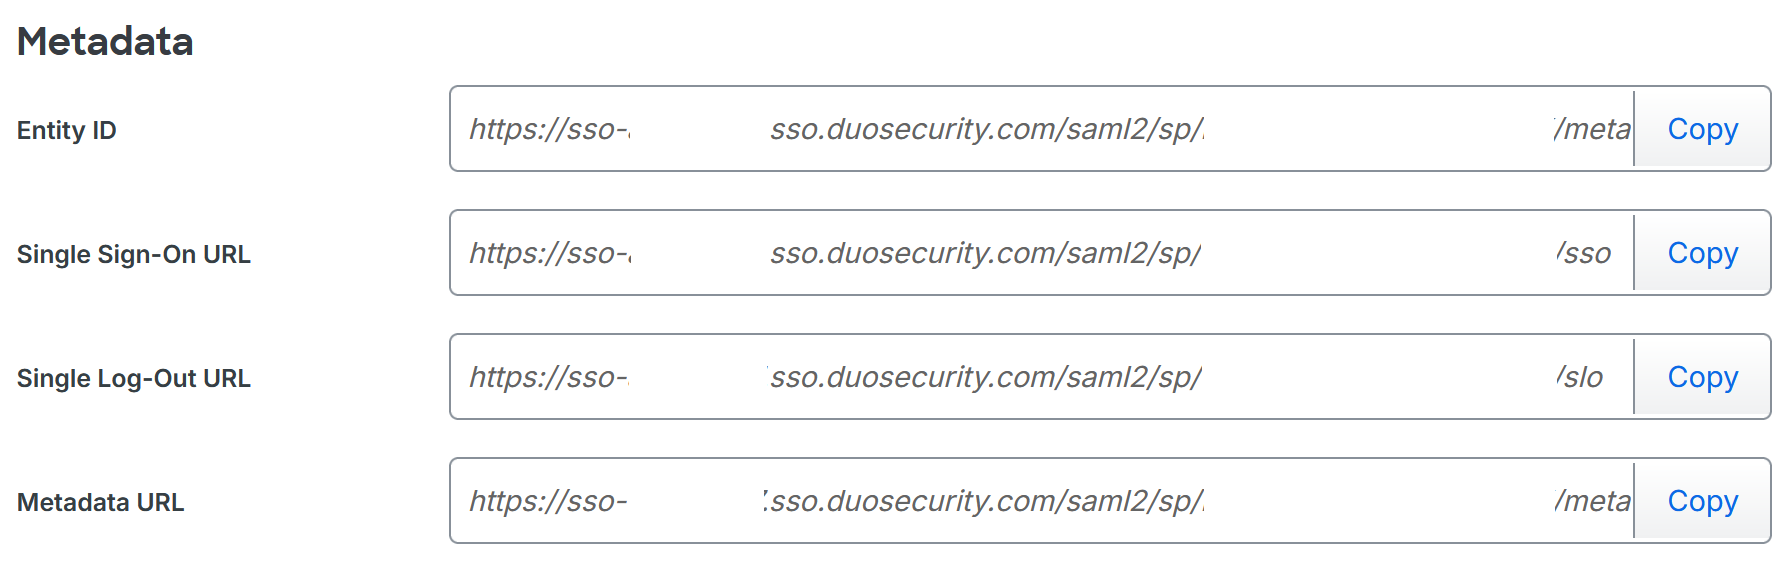
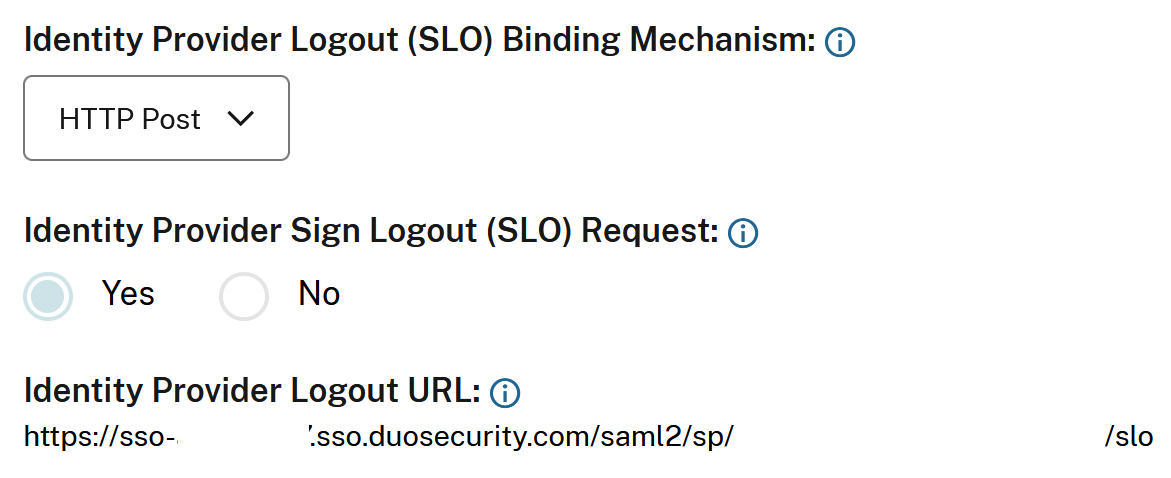
Citrix Cloudのこのフィールド この値を入力します エンティティID https://sso-<id>.sso.duosecurity.com/saml2/sp/<samlappID>/metadata認証要求に署名 はい SSOサービスURL https://sso-<id>.sso.duosecurity.com/saml2/sp/<samlappID>/ssoSSOバインディングメカニズム HTTP ポスト SAML応答 応答またはアサーションのいずれかに署名 認証コンテキスト 未指定、正確 ログアウトURL https://sso-<id>.sso.duosecurity.com/saml2/sp/<samlappID>/sloログアウトリクエストに署名 はい SLOバインディングメカニズム HTTP ポスト
Duo SAML ログアウトの動作
この記事の執筆時点では、Duo SAML は SAML SLO をサポートしていませんが、ユーザーがストアやCitrix Cloudから明示的にログアウトしたときに、Duo が IDP セッションを終了するように構成することは可能です。Duo SAML アプリケーションのログアウト設定を構成する前に、メインの SAML 記事にある「SAML ログアウトに関する考慮事項」セクションsaml logout considerationsを読むことをお勧めします。
重要:
Duo のドキュメントDuo SSO Logout Behavior and Session Management Detailsから引用。
Users that decide to log out and hit the SLO URL for Duo SSO will be logged out of Duo SSO and have their MFA remembered devices session deleted before redirecting them to the logout page.
エンドユーザーがストアやCitrix Cloudからログアウトしたときに、Duo IDPセッションの明示的なログアウトを構成するには、以下の推奨手順に従ってください。
-
Duo SAML アプリ内で Citrix Cloud SAML ログアウトエンドポイントを構成します。
-
Citrix Cloud SAML 接続内で Duo SLO エンドポイントを構成します。重要:Generic SAML Provider Duo アプリテンプレートを使用していない場合、Citrix Cloud ログアウトエンドポイントを入力するオプションが利用できないため、この手順を完了することはできません。
-
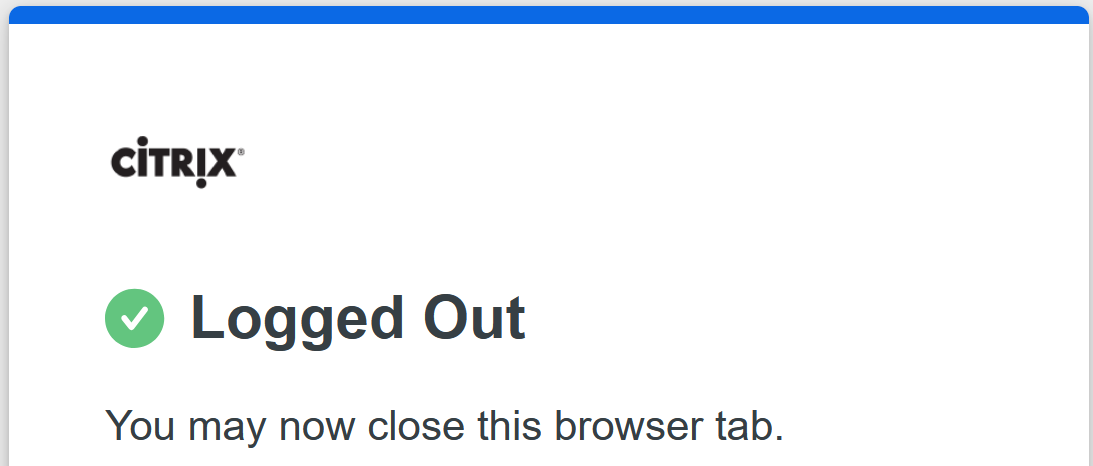
ステップ 1 および 2 に従って SAML 接続の両側でログアウトが構成されている状態でストアからログアウトすると、Duo によって IDP セッションが終了したことを示す以下の UI が表示されます。
-
オプション: ストアのエンドユーザーのログアウトエクスペリエンスを向上させるために、Duo LDAPS 接続を単一の Logout Redirect URL で構成し、エンドユーザーをストアのログオンページにリダイレクトさせることが可能です。これは、AD フォレストの LDAPS 接続内で行われます。
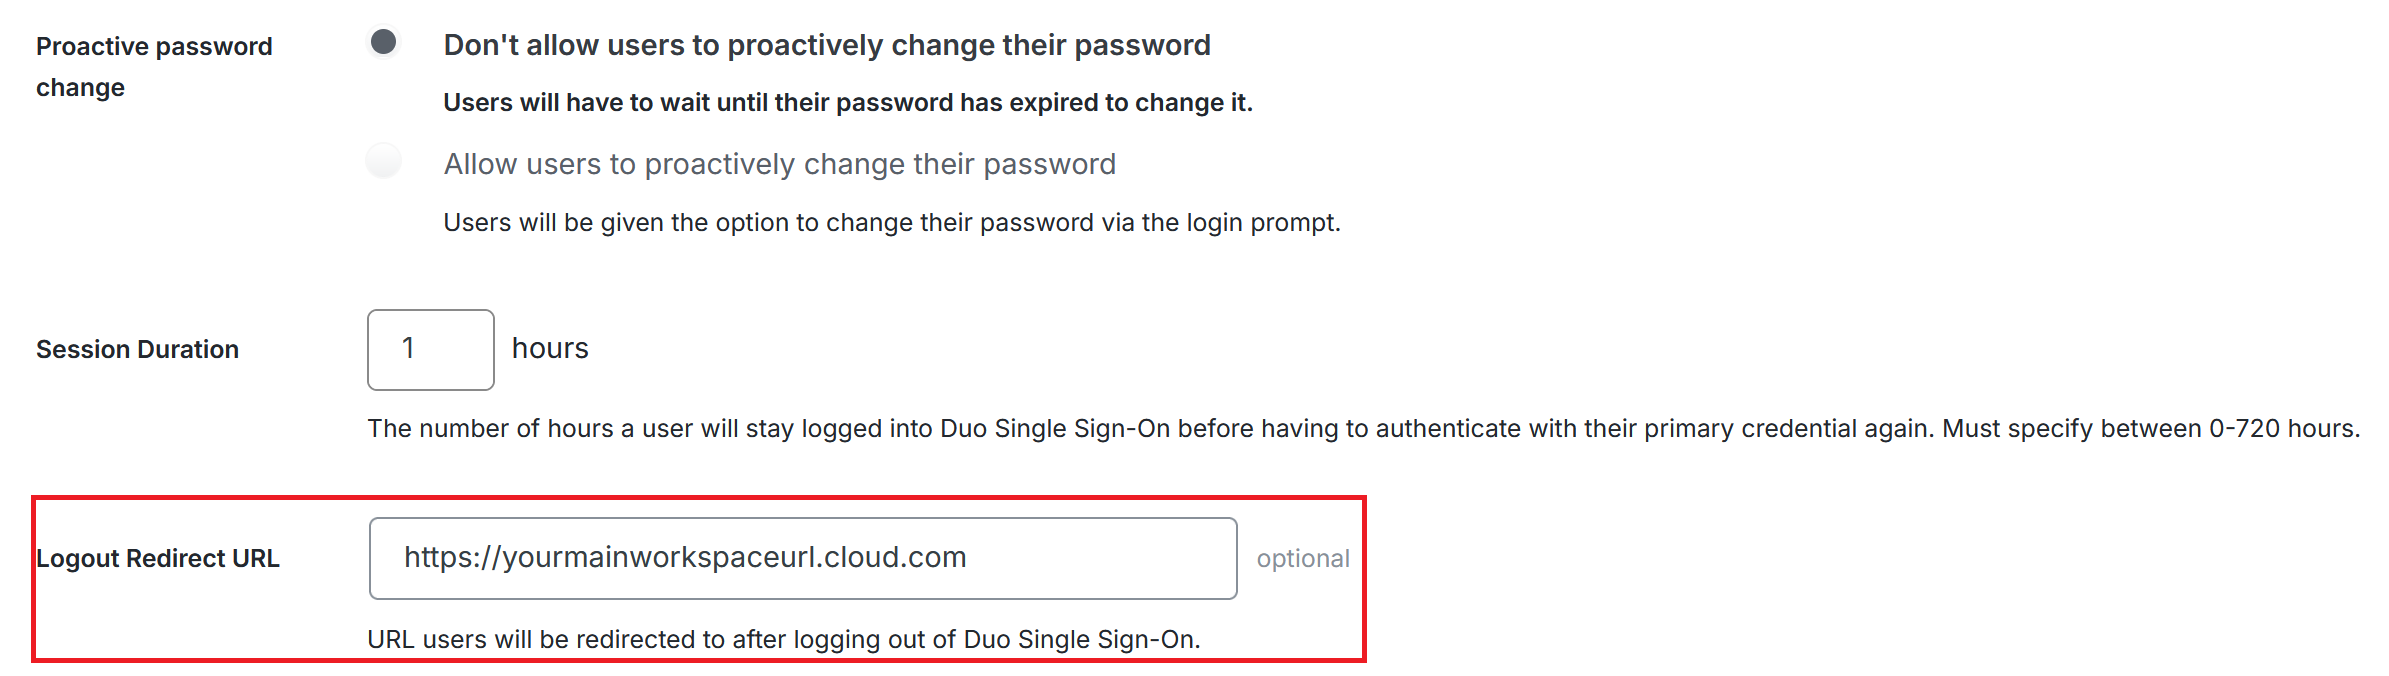 重要:上記に示されているログアウトのリダイレクトURLフィールドでは、単一のストアURLのみを構成できます。Citrix Cloudテナント内で複数の異なるストアURLを使用する場合、Duoの単一のActive Directoryフォレスト接続内で構成することはできません。