
NAT 兼容性
为了在外部用户设备和会话主机之间建立直接连接,HDX™ Direct 利用打洞技术进行 NAT 穿越,并利用 STUN 促进客户端设备和会话主机的公共 IP 地址和端口映射的交换。这类似于 VoIP、统一通信和 P2P 解决方案的工作方式。
只要防火墙和其他网络组件配置为允许 STUN 请求和 HDX 会话的 UDP 流量,外部用户的 HDX Direct 预计就能正常工作。但是,在某些情况下,用户和会话主机网络的 NAT 类型会导致不兼容的组合,从而导致 HDX Direct 失败。
验证
您可以使用 STUNTMAN 的 STUN 客户端实用程序 来验证客户端和会话主机上的 NAT 类型和过滤:
-
从 stunprotocol.org 下载适用于目标平台的相应软件包,并解压内容。
-
打开终端提示符,并导航到内容解压的目录。
-
运行以下命令:
.\stunclient.exe stunserver.stunprotocol.org --mode behavior -
记下输出。如果绑定和行为测试成功,则 绑定测试 和 行为测试 都报告成功,并指定了 NAT 行为:
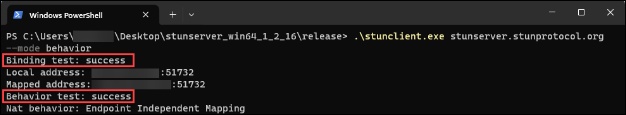 如果测试失败,则 绑定测试 和 行为测试 都报告失败。
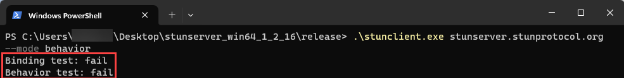
-
运行以下命令:
.\stunclient.exe stunserver2024.stunprotocol.org --mode filtering -
记下输出。
请参阅下表,根据客户端和会话主机的测试结果,确定外部用户是否可以使用 HDX Direct:
| 客户端 NAT 行为 | 客户端 NAT 过滤 | 会话主机 NAT 行为 | 会话主机 NAT 过滤 | 预期是否有效? |
|---|---|---|---|---|
| 端点独立映射 | 任意 | 端点独立映射 | 任意 | 是 |
| 端点独立映射 | 端点独立过滤 | 地址相关映射 | 任意 | 是 |
| 端点独立映射 | 地址相关过滤 | 地址相关映射 | 任何 | 否 |
| 端点独立映射 | 地址和端口相关过滤 | 地址相关映射 | 任何 | 否 |
| 端点独立映射 | 端点独立过滤 | 地址和端口相关映射 | 端点独立过滤 | 是 |
| 端点独立映射 | 地址相关过滤 | 地址相关映射 | 任何 | 否 |
| 端点独立映射 | 地址和端口相关过滤 | 地址相关映射 | 任何 | 否 |
| 地址相关映射 | 任何 | 端点独立映射 | 端点独立过滤 | 是 |
| 地址相关映射 | 任意 | 端点无关映射 | 地址相关过滤 | 否 |
| 地址相关映射 | 任意 | 端点无关映射 | 地址和端口相关过滤 | 否 |
| 地址相关映射 | 任意 | 地址相关映射 | 任意 | 否 |
| 地址相关映射 | 任意 | 地址和端口相关映射 | 任意 | 否 |
| 地址和端口相关映射 | 任意 | 端点独立映射 | 端点独立过滤 | 是 |
| 地址和端口相关映射 | 任意 | 端点独立映射 | 地址相关过滤 | 否 |
| 地址和端口相关映射 | 任意 | 端点独立映射 | 地址和端口相关过滤 | 否 |
| 地址和端口相关映射 | 任意 | 地址相关映射 | 任意 | 否 |
| 地址和端口相关映射 | 任意 | 地址和端口相关映射 | 任意 | 否 |
| 失败 | 任何 | 任何 | 任何 | 否 |
| 任何 | 任何 | 失败 | 任何 | 否 |
| 失败 | 任何 | 失败 | 任何 | 否 |