
安全 HDX™
安全 HDX 是一种应用层加密 (ALE) 解决方案,可防止流量路径中的任何网络元素检查 HDX 流量。它通过在 Citrix Workspace™ 应用程序(客户端)和 VDA(会话主机)之间使用 AES-256-GCM 加密在应用层提供真正的端到端加密 (E2EE) 来实现此目的。
系统要求
以下列表描述了使用安全 HDX 的系统要求。
-
控制平面
-
思杰 DaaS™
-
Citrix Virtual Apps and Desktops™ 2503 或更高版本
-
-
会话主机
-
操作系统
-
Windows 10 22H2 版本
-
Windows 11 22H2 或更高版本
-
Windows Server 2019 或更高版本
-
-
虚拟投递代理 (VDA)
-
Windows:版本 2503 或更高版本
-
Linux:版本 2407 或更高版本
-
-
-
Workspace 应用程序
-
Windows: 2503 或更高版本
-
Linux: 2408 或更高版本
-
Mac: 2409 或更高版本
-
Chrome OS: 2409 或更高版本
-
HTML5: 2408 或更高版本
-
Android: 2503 或更高版本
-
iOS: 2503 或更高版本
-
-
访问层
-
Citrix® StoreFront 云服务
-
Citrix StoreFront 2402 或更高版本
-
注意:
有关使用 Linux VDA 配置 Secure HDX 的详细信息,请参阅 Linux VDA 文档。
配置
Secure HDX 默认处于禁用状态。您可以使用 Citrix 策略中的 Secure HDX 设置来配置此功能:
Secure HDX:定义是启用还是禁用此功能。
重要提示:
如果要在要启用 Secure HDX 的交付组上启用了 Secure ICA®,则必须首先禁用 Secure ICA(编辑交付组 > 用户设置)。
HDX 洞察 和 智能控制
在启用 Secure HDX 的情况下,将 HDX Insight 和 SmartControl 与 NetScaler Gateway 结合使用的要求如下:
-
NetScaler 14.1 Build 47.46 或更高版本(EDT 支持需要 14.1 Build 72.57 或更高版本)。
-
必须在 Citrix 策略中启用网络遥测。有关详细信息,请参阅网络遥测。
-
必须启用会话可靠性。此设置默认启用,因此请确保没有禁用此设置的策略。
注意:
带 Secure HDX 的 HDX Insight 和 SmartControl 仅在以下情况下可用:
-
使用 NetScaler 14.1 Build 47.46 或更高版本时(EDT 需要 14.1 Build 72.57 或更高版本)
-
使用 IPv4 的连接
注意事项
以下是使用 Secure HDX 的注意事项:
-
如果用户尝试使用不支持该功能的客户端连接到启用了 Secure HDX 的会话主机,则连接将被拒绝。
-
只有 无连接器工作负载的服务连续性 支持 Secure HDX。如果您使用的是标准版服务连续性,则在发生云服务中断时,将无法连接到任何启用了 Secure HDX 的会话主机。
-
启用 Secure HDX 时,不支持多流 ICA。
-
如果您使用任何依赖于检查 HDX 流量的第三方解决方案,那么在您启用 Secure HDX 后,它们将不再起作用,因为 HDX 流量已加密。
故障排除
要确认 Secure HDX 已激活,您可以在 VDA 计算机上使用
ctxsession.exe 实用程序。
要使用
CtxSession.exe 实用程序,请在会话中打开命令提示符或 PowerShell 并运行 ctxsession.exe -v。如果正在使用 Secure HDX,ICA 加密将显示 SecureHDX AES-256 GCM。
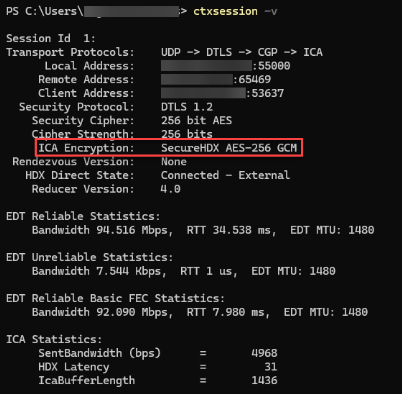
会话中未启用 Secure HDX 时
-
确保所使用的 VDA 版本根据系统要求支持该功能。
-
确认您已将启用 Secure HDX 的策略应用于 VDA,并且没有其他优先级更高的策略禁用该功能。
-
如果在配置 Secure HDX 时会话主机已在运行,请重新启动计算机以确保更改生效。