
连接到 AWS EC2
创建和管理连接和资源 描述了创建连接的向导。以下信息涵盖了 AWS 云环境特有的详细信息。
先决条件
在创建到 AWS EC2 的连接之前,请执行以下操作:
定义 IAM 权限
在创建主机连接之前,需要为 IAM 用户或角色正确定义 IAM 权限策略,以便 Citrix 获得适当的权限,代表您在 AWS 账户中预配和管理资源。使用本节中的信息为 AWS 上的 Citrix DaaS 定义 IAM 权限。Amazon 的 IAM 服务允许账户拥有多个用户,这些用户可以进一步组织成组。这些用户可以拥有不同的权限,以控制其执行与账户相关操作的能力。有关 IAM 权限的更多信息,请参阅 IAM JSON 策略参考。
要将 IAM 权限策略应用于新的用户组:
-
登录 AWS 管理控制台,然后从下拉列表中选择 IAM 服务。
-
选择 创建新用户组。
-
为新用户组键入名称,然后选择 继续。
-
在 权限 页面上,选择 自定义策略,然后选择 选择。
-
为 权限策略 键入名称。
-
在 策略文档 部分中,输入相关权限。
输入策略信息后,选择 继续 以完成将 IAM 权限策略应用于用户组。组中的用户仅被授予执行 Citrix DaaS 所需操作的权限。
重要提示:
使用本文示例中提供的策略文本,列出 Citrix DaaS 在 AWS 账户中执行操作时所使用的操作,而无需将这些操作限制到特定资源。Citrix 建议您将此示例用于测试目的。对于生产环境,您可能选择对资源添加进一步的限制。
添加 IAM 权限
在 AWS 管理控制台的 IAM 部分添加权限:
-
在 摘要 面板中,选择 权限 选项卡。
-
选择 添加权限。
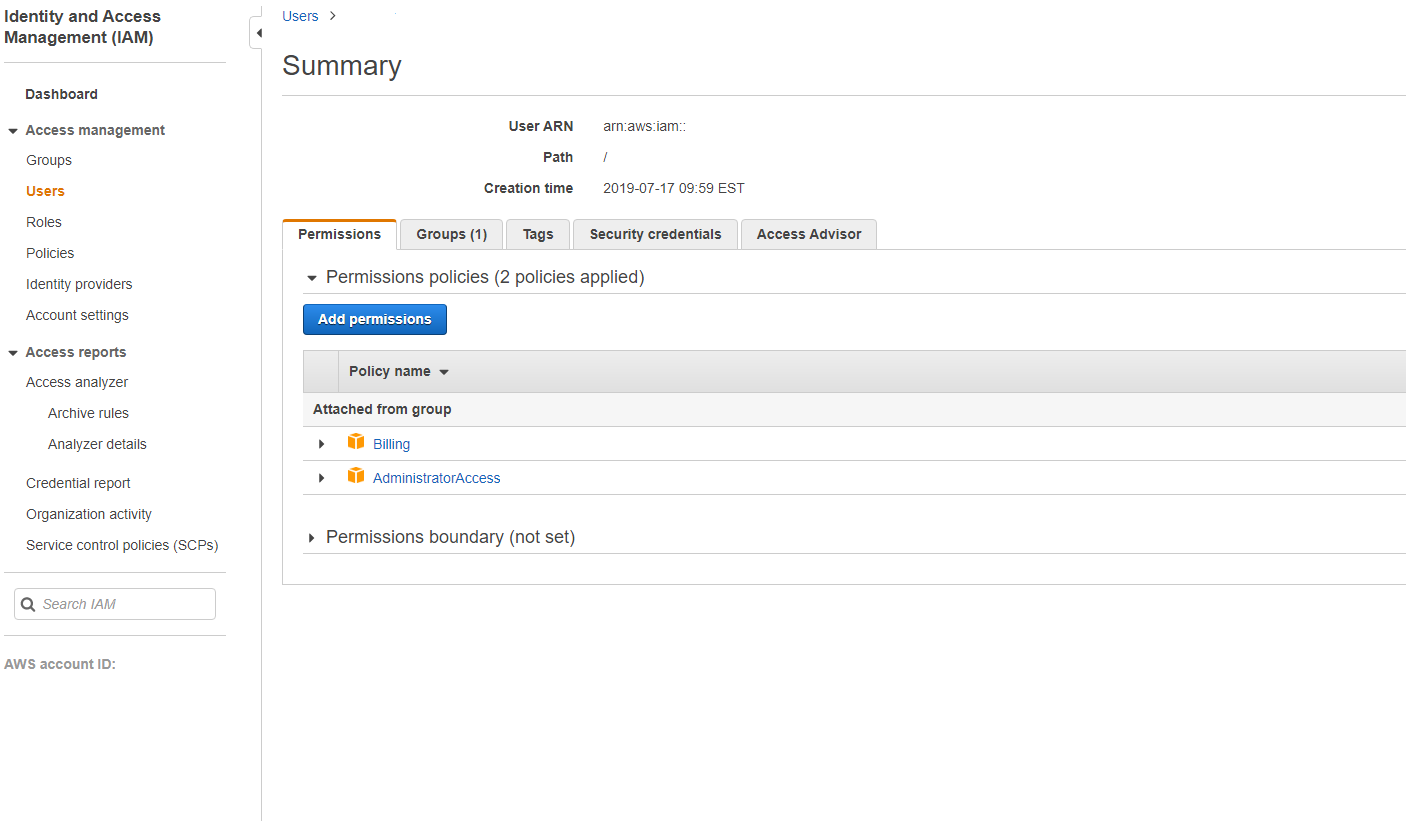
-
在 添加权限到 屏幕中,授予权限:
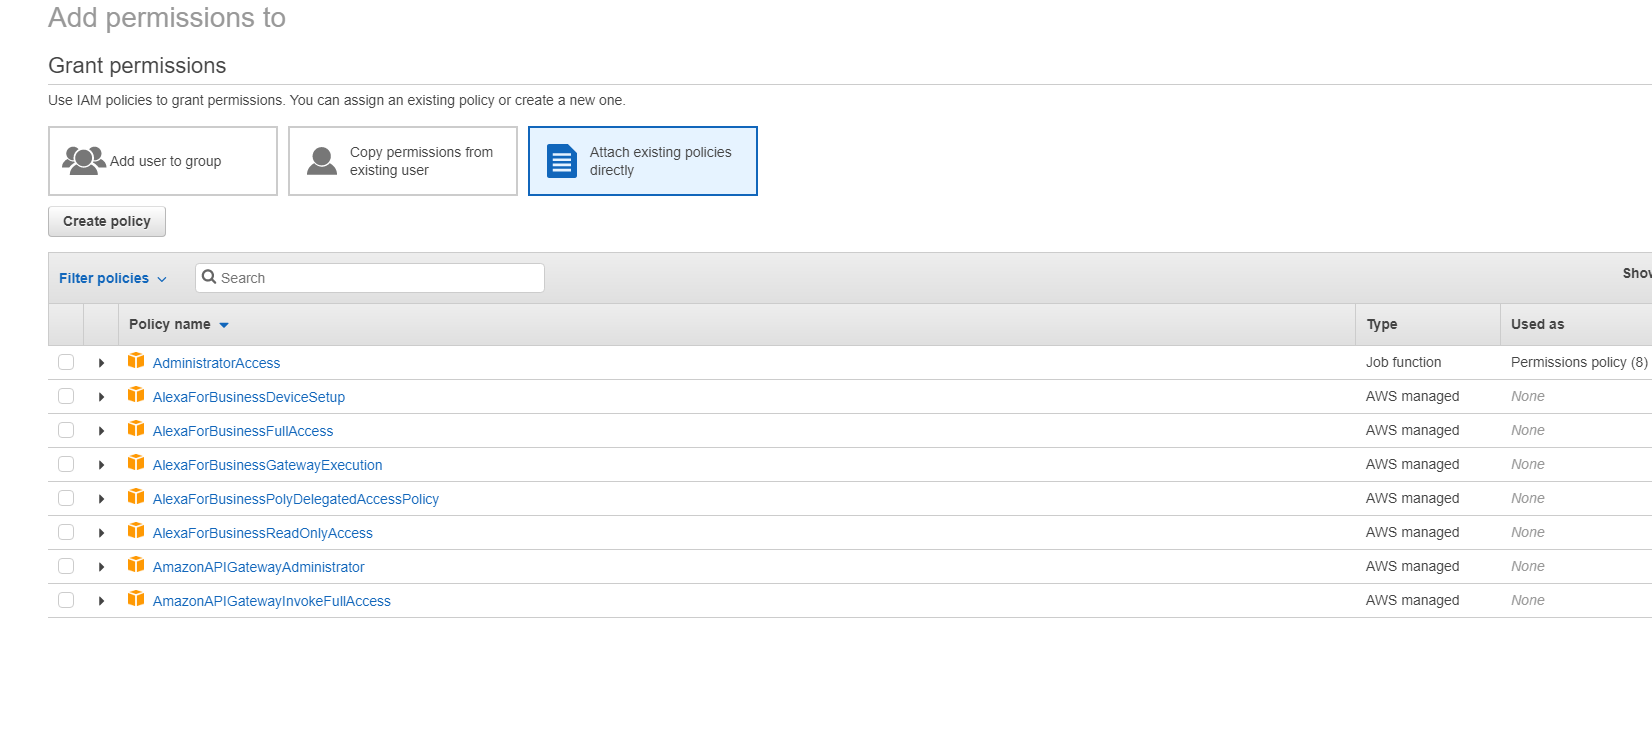
-
在 JSON 部分,为您的环境包含所需的 AWS 权限。
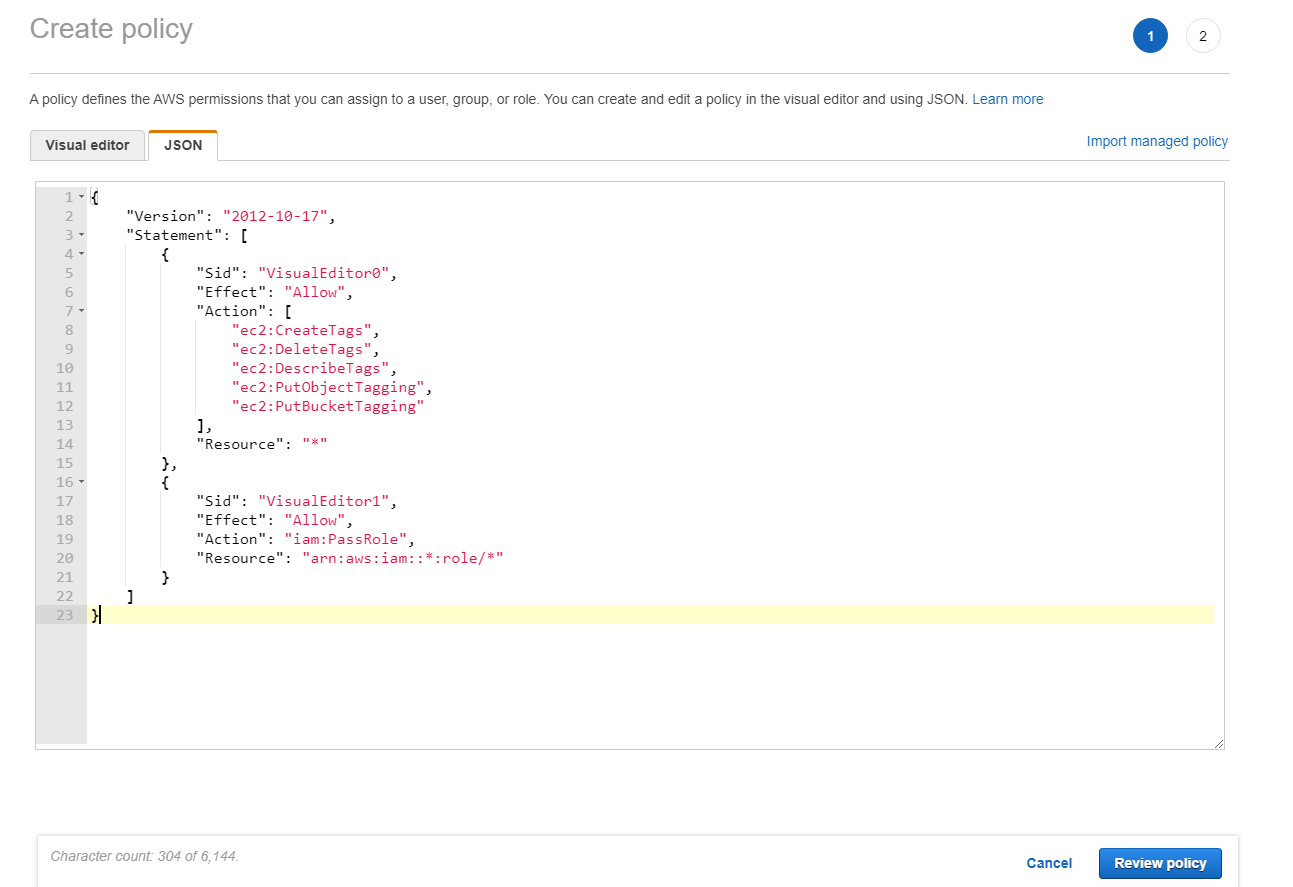
创建连接
您可以使用以下方式创建到 Amazon EC2 的连接:
注意:
检查您的代理服务器或防火墙限制,并确保以下地址可访问:
https://*.amazonaws.com。此外,请确保 Citrix Gateway 服务连接 中提及的所有地址均可访问。
如果这些地址无法访问,则在创建或更新主机连接时可能会导致失败。
使用 Studio 创建连接
-
导航到 托管 > 添加连接和资源 页面。
-
在 连接 页面上,按照以下步骤配置连接:
-
选择 创建新连接。
-
在 区域 中,选择您为 AWS 环境设置的资源位置。
-
选择 Amazon EC2 作为连接类型。
-
选择以下方法之一来预配资源:
-
如果您选择 使用此 AWS 账户预配资源,则选择 使用 IAM 用户访问密钥 或 使用 IAM 角色。对于 IAM 用户访问密钥,请提供您的 API 密钥 和 秘密密钥,该 IAM 用户必须具有适当的 IAM 权限策略,以便 Citrix 管理您的 AWS 账户中的资源。对于 IAM 角色,请确保您已为 Citrix Cloud Connector 实例 分配 IAM 角色,该实例具有适当的 IAM 权限策略,以便 Citrix 管理您的 AWS 账户中的资源。有关详细信息,请参阅 基于角色的身份验证指南。
-
如果您选择 使用跨账户访问预配资源,则提供账户 B 中 IAM 角色的 ARN,账户 A 中的 Cloud Connector(或 Delivery Controller)必须承担该角色并在其中执行预配操作。
-
-
输入连接名称,然后单击 下一步。
-
-
在 虚拟机位置 页面上,指定必须预配 VM 的位置。选择云区域、VPC 以及可用区或本地区域来创建新 VM。
-
在“网络”页面上:
-
为之前在可用区或本地区域中选择的资源输入名称。
-
在您在上一菜单中配置的 VPC 中选择一个或多个子网。
-
-
单击其余页面,直到“摘要”页面。
-
单击“完成”以创建到 Amazon EC2 的主机连接。
重要注意事项
使用 Studio 创建连接时:
-
为 Citrix 定义适当的 IAM 权限以管理您的 AWS 资源。
-
如果您使用 IAM 用户访问密钥让 Citrix 管理您的 AWS 资源,则必须提供 API 密钥和秘密密钥值。您可以从 AWS 导出包含这些值的密钥文件,然后将其导入。您还必须提供区域、可用区、VPC 名称、子网地址、域名、安全组名称和凭据。
-
如果您使用 IAM 角色让 Citrix 管理您的 AWS 资源,则必须确保为所有 Cloud Connector 分配具有适当 IAM 权限的角色。有关详细信息,请参阅基于角色的身份验证指南。
-
根 AWS 账户的凭据文件(从 AWS 控制台检索)的格式与为标准 AWS 用户下载的凭据文件不同。因此,Citrix DaaS 无法使用该文件填充 API 密钥和秘密密钥字段。请确保您使用的是 AWS Identity Access Management (IAM) 凭据文件。
-
区域可以是可用区或本地区域。
使用 PowerShell 创建连接
-
打开 PowerShell 窗口。
-
运行
asnp citrix*以加载 Citrix 特定的 PowerShell 模块。 -
运行以下命令。以下是一个示例:
$connectionName = "demo-hostingconnection"
 $cloudRegion = "us-east-1"
 $apiKey = "aaaaaaaaaaaaaaaaaaaa"
 $apiSecret = “bbbbb”
 $secureKey = ConvertTo-SecureString -String $apiSecret
 $zoneUid = "00000000-0000-0000-0000-000000000000"
 $connectionPath = "XDHyp:\Connections\" + $connectionName

 $connection = New-Item -Path $connectionPath -ConnectionType "<name of the connection>" -HypervisorAddress " "@("https://ec2.cn-north-1.amazonaws.com.cn") -Persist -Scope @() -UserName $apiKey -SecurePassword $secureKey -ZoneUid $zoneUid

 New-BrokerHypervisorConnection -HypHypervisorConnectionUid $connection.HypervisorConnectionUid

 $hostingUnitName = "demo-hostingunit"
 $availabilityzone = "us-east-1a"
 $vpcName = "Default VPC"
 $jobGroup = [Guid]::NewGuid()
 $hostingUnitPath = "XDHyp:\HostingUnits\" + $HostingUnitName
 $rootPath = $connectionPath + "\" + $vpcName + ".virtualprivatecloud\"
 $availabilityZonePath = @($rootPath + $availabilityzone + ".availabilityzone")
 $networkPaths = (Get-ChildItem $availabilityZonePath[0] | Where ObjectType -eq "Network") | Select-Object -ExpandProperty FullPath # will select all the networks in the availability zone

 New-Item -Path $hostingUnitPath -AvailabilityZonePath $availabilityZonePath -HypervisorConnectionName $connectionName -JobGroup $jobGroup -PersonalvDiskStoragePath @() -RootPath $rootPath -NetworkPath $networkPaths
注意:
要使用基于角色的身份验证创建连接,请将 apiKey 和 apiSecret 指定为
role_based_auth。
限制
如果在 AWS 控制台中更改 AWS 虚拟私有云 (VPC) 的名称,则 Citrix Cloud™ 中现有的托管单元将中断。托管单元中断后,您将无法创建目录或向现有目录添加计算机。要解决此问题,请将 AWS VPC 的名称改回原始名称。
AWS 主机连接的增强型代理配置
如果在使用 PowerShell 创建或更新主机连接时,将自定义属性
UseSystemProxyForHypervisorTrafficOnConnectors 设置为 true,则 AWS 主机连接可以读取在 Cloud Connector 安装期间配置的 WinHTTP 系统代理值。
优点
-
简化了 AWS 主机连接的代理配置。
-
减少了手动 PowerShell 配置服务器和端口值的需要。
-
确保 Cloud Connector 和主机连接之间代理使用的一致性。
-
提高了需要代理访问的 API 调用的成功率。
-
减少了与代理配置相关的支持请求。
先决条件
在使用 PowerShell 创建主机连接时设置自定义属性之前,请确保已在 Cloud Connector 上配置 WinHTTP 代理。
使用自动代理创建新连接
-
打开 PowerShell。
-
添加 Citrix 管理单元:
Add-PSSnapin citrix* -
定义连接的变量。
$hypType = "AWS"

 ####################################################################################
 The following items need to be set based on the installed environment
 $customProperties is set to enable using the system proxy
 $customProperties = '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" /></CustomProperties>'

 $awsEndPoint is set to the desired region for the connection

 $awsEndPoint = "https://ec2.us-east-1.amazonaws.com"

 $hypConnName is set to the connection name to use

 $hypConnName = "ctx-test"

 $apiKey is set to the AWS API Key ID or "role_based_auth" if the Cloud Connector instance has an appropriate role

 $apiKey = "role_based_auth"

 $secretKey is set to the AWS API Key Secret or "role_based_auth" if the Cloud Connector instance has an appropriate role

 $secretKey = "role_based_auth"

 $resourceLocation is set to the connector resource location name

 $resourceLocation = "ctx-test"
 ####################################################################################

 $secureSecretKey = ConvertTo-SecureString -String $secretKey -AsPlainText -Force
$zoneUid = (Get-ConfigZone|Where-Object Name -EQ "$resourceLocation").Uid注意:确保将$customProperties、$awsEndPoint、$hypConnName、$apiKey、$secretKey和$resourceLocation变量中的占位符值替换为适合您环境的值。 -
创建管理程序连接。
$hypHc = New-Item -Path xdhyp:\Connections `
 -Name $hypConnName `
 -HypervisorAddress $awsEndPoint `
 -UserName $apiKey `
 -SecurePassword $secureSecretKey `
 -ConnectionType $hypType `
 -CustomProperties $customProperties `
 -Persist `
-ZoneUid $zoneUid -
创建 Broker 管理程序连接。
$bhc = New-BrokerHypervisorConnection -HypHypervisorConnectionUid $hypHc.HypervisorConnectionUid
另请参阅 使用自动代理更新现有主机连接
跨账户预配
存在这样的用例:Cloud Connector 位于单独的 AWS 账户(共享服务账户或站点组件账户)中,具有跨账户访问权限的 IAM 角色(跨账户 IAM 角色),并且 MCS 预配的计算机目录位于单独的辅助 AWS 账户(工作负载账户)中,而无需在单独的账户中部署额外的 Cloud Connector。为了支持此类场景,此功能使用 VPC 对等连接和通过 IAM 角色进行的跨账户访问,使管理多个 AWS 账户的企业能够在不同 AWS 账户之间进行预配。
借助 VPC 对等连接,您可以让您的 Cloud Connector 和不同区域或账户中预配的 VM 能够相互通信。
借助 通过 IAM 角色进行的跨账户访问,您可以允许主账户(Cloud Connector 账户)承担 IAM 角色,以访问辅助账户(计算机目录 VM)中的 AWS 资源。
要允许 Cloud Connector 访问辅助账户的资源,请在承担辅助账户中的 IAM 角色后创建主机连接。
先决条件
在为跨账户预配创建主机连接之前,请设置以下内容:
-
设置 VPC 对等连接,并配置两个区域或账户中的安全组。请参阅 设置 VPC 对等连接。
-
使用 IAM 角色委派跨账户访问。请参阅 使用 IAM 角色委派跨账户访问。
设置 VPC 对等连接
假设 VPC A 位于主账户(账户 A)中,并且包含 Cloud Connector 和 Active Directory。VPC B 位于辅助账户(账户 B)中,您希望在此处预配 VM。
要在账户 A 和账户 B 之间设置 VPC 对等连接,请执行以下操作:
-
创建 VPC 对等连接。请参阅:
-
转到您的 VPC A 和与公共子网关联的路由表。
-
单击 编辑路由 > 添加路由。在目标列中添加 VPC B 的 CIDR 块,并在目标列中添加您创建的 VPC 对等连接。
-
重复步骤 2 和 3,但使用 VPC A 和 VPC B 的私有子网(添加 VPC A 的 CIDR 块)。请参阅 更新 VPC 对等连接的路由表。
-
转到与 VPC A 关联的私有安全组。
-
选择 操作,然后选择 编辑入站规则。
-
选择 添加规则。对于类型,选择 所有流量,然后在源列中添加:
-
如果是不同区域,添加 VPC B 的 CIDR 块。
-
如果是不同账户但相同区域,添加 VPC B 的账户 ID 和私有安全组 ID,用斜杠分隔(例如,123456789012/sg-1a2b3c4d)。
-
-
重复步骤 5 到 7,但使用 VPC B 的私有安全组(但添加 VPC A 的 CIDR 块或 VPC A 的账户 ID 和相同区域但不同账户的私有安全组 ID)。请参阅更新您的安全组以引用对等安全组。
注意:
创建 VPC 对等连接不收取费用。但是,虽然可用区内的 VPC 对等是免费的,但当数据通过 VPC 对等连接跨多个可用区和区域传输时,会收取费用。请参阅VPC 对等连接定价。
使用 IAM 角色委派跨账户访问
设置跨账户 VPC 对等连接后,您可以使用 IAM 角色委派跨账户访问。
通过使用 IAM 角色进行跨账户访问,您可以允许主账户(Cloud Connector 账户)承担 IAM 角色,以访问辅助账户(计算机目录 VM)中的 AWS 资源。
要访问跨账户资源,请执行以下操作:
请记住:
假设 VPC A 位于主账户(账户 A)中,并且具有 Cloud Connector 和 Active Directory。VPC B 位于辅助账户(账户 B)中,您希望在此处预配 VM。
-
按照前面提到的步骤设置跨账户 VPC 对等连接。
-
在账户 B 中创建具有最少 Citrix IAM 权限的 IAM 角色和策略。请参阅 IAM 教程:使用 IAM 角色委派跨 AWS 账户访问权限。假设此角色的 ARN 为“arn:aws:iam::5678:role/citrix-role”。
-
将信任策略添加到角色“arn:aws:iam::5678:role/citrix-role”,以便账户 A 角色“arn:aws:iam::1234:role/primary-account-citrix-role”可以访问它,如 IAM 中的跨账户资源访问 中所述。
-
在账户 A 中创建之前提到的名为“primary-account-citrix role”的 IAM 角色和策略,该角色和策略可以承担 IAM 角色并从账户 B 传递 IAM 角色 (arn:aws:iam::5678:role/citrix-role)。
-
将角色 "arn:aws:iam::1234:role/primary-account-citrix-role" 分配给账户 A 中的所有 Cloud Connector。
Cloud Connector 现在可以承担账户 B 中的角色("arn:aws:iam::5678:role/citrix-role")。
为跨账户预配创建主机连接
在要预配 VM 的辅助账户(账户 B)中创建主机连接。这允许账户 A 的 Cloud Connector 在承担账户 B 中的角色后访问账户 B 中的资源。
使用 PowerShell 命令创建主机连接并添加以下两个自定义属性:
-
CrossAccountRoleArn:如果您不提供CrossAccountRoleArn属性,则会创建常规主机连接。在这种情况下,即使提供了MaximumAssumeRoleDurationInSeconds,也会被忽略。 -
MaximumAssumeRoleDurationInSeconds:DurationInSeconds必须介于 900 秒到 3600 秒之间。默认值为 900 秒。如果您提供的值超过 3600,则DurationInSeconds将设置为 3600。
示例:
$connectionName = "cross-account-conn"
 $cloudRegion = "us-east-1"
 $apiKey = "role_based_auth"
 $secretKey = "role_based_auth"
 $zoneUid = "xxxxxx"
 $secureKey = (ConvertTo-SecureString -String $secretKey -AsPlainText -Force)
 $connectionPath = "XDHyp:\Connections\" + $connectionName
 $customProperties = '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="CrossAccountRoleArn" Value="arn:aws:iam::5678:role/citrix-role" /><Property xsi:type="StringProperty" Name="MaximumAssumeRoleDurationInSeconds" Value="3600" />
 "</CustomProperties>'

 $connection = New-Item -Path $connectionPath -ConnectionType "AWS" -HypervisorAddress "https://ec2.$($cloudRegion).amazonaws.com" -Persist -Scope @() -UserName $apiKey -SecurePassword $secureKey -ZoneUid $zoneUid -CustomProperties $customProperties

 New-BrokerHypervisorConnection -HypHypervisorConnectionUid $connection.HypervisorConnectionUid
创建主机连接后,使用 Studio 或 PowerShell 创建托管单元。但是,请选择 VPC 和网络。
编辑连接
您可以编辑现有主机连接以:
编辑选项以提供 IAM 权限
-
右键单击现有 Amazon EC2 连接。
-
在“连接属性”页面上,单击“编辑设置”。
-
选择其中一个选项以提供 IAM 权限,供 Citrix 管理资源。输入所需详细信息,然后单击“保存”。
修改最大并发操作数
在 Studio 中为 Amazon EC2 创建主机连接时,将显示以下默认值:
| 选项 | 绝对值 | 百分比 |
|---|---|---|
| 并发操作(所有类型) | 125 | 100 |
| 每分钟最大新增操作数 | 150 | 不适用 |
| 最大并发预配操作数 | 100 | 不适用 |
MCS 默认支持 100 个最大并发预配操作。
通过访问 Edit Connection(编辑连接)屏幕上的 Citrix Studio Advanced(高级)部分来配置这些值。
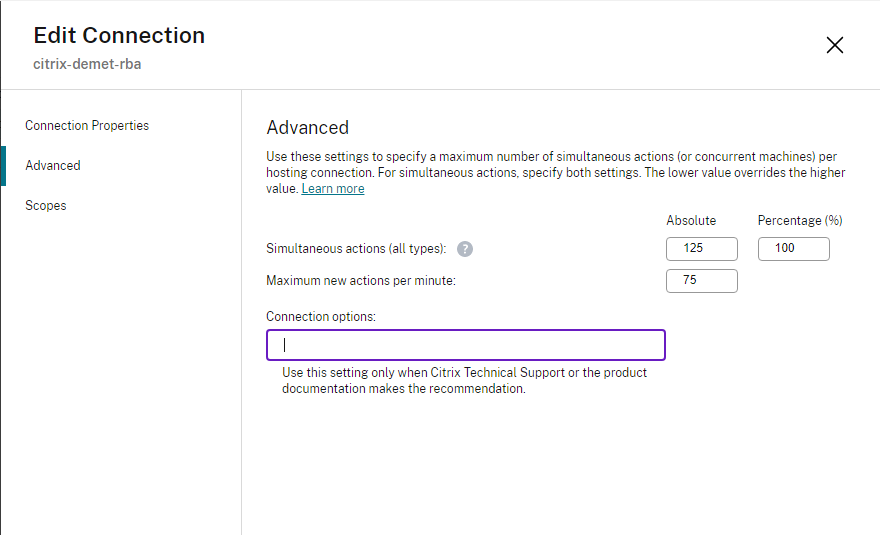
或者,您可以使用远程 PowerShell SDK 设置最大并发操作数,以根据您的环境获得最佳设置。
使用 PowerShell 自定义属性
MaximumConcurrentProvisioningOperations 来指定最大并发 AWS 预配操作数。
配置前:
-
确保您已安装适用于 Cloud 的 PowerShell SDK。
-
请注意,
MaximumConcurrentProvisioningOperations的默认值为 100。
执行以下步骤来自定义
MaximumConcurrentProvisioningOperations 值:
-
打开 PowerShell 窗口。
-
运行
asnp citrix*以加载 Citrix 特定的 PowerShell 模块。 -
输入
cd xdhyp:\Connections\。 -
输入
dir以列出连接。 -
更改或初始化自定义属性字符串:
-
如果自定义属性字符串有值,请将自定义属性复制到记事本中。接下来,将
MaximumConcurrentProvisioningOperations属性更改为首选值。您可以输入 1-1000 范围内的值。 例如,<Property xsi:type="IntProperty" Name="MaximumConcurrentProvisioningOperations" Value="xyz"/>。 -
如果自定义属性字符串为空或为 null,则必须通过输入架构和
MaximumConcurrentProvisioningOperations属性的正确语法来初始化该字符串。
-
-
在 PowerShell 窗口中,从记事本粘贴修改后的自定义属性,并将变量分配给修改后的自定义属性。如果已初始化自定义属性,请在语法后添加以下行:
$customProperties = '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="IntProperty" Name="MaximumConcurrentProvisioningOperations" Value="100"/></CustomProperties>'。此字符串将MaximumConcurrentProvisioningOperations属性设置为 100。在自定义属性字符串中,您必须将MaximumConcurrentProvisioningOperations属性设置为符合您需求的值。 -
输入
Get-XDAuthentication,系统将提示您输入凭据。 -
运行
$cred = Get-Credential,系统可能会提示您仅输入密码(或用户名和密码)。系统还可能提示您输入应用程序 ID 和关联的密钥。对于使用基于角色的身份验证的连接,role_based_auth 既是用户名也是密码。否则,请输入 AWS API ID 和密钥。 -
运行
set-item -PSPath 'XDHyp:\Connections<connection-name>' -CustomProperties $customProperties -username $cred.username -Securepassword $cred.password。您必须将 <connection-name> 设置为连接的名称。 -
输入
dir以验证更新的 CustomProperties 字符串。
配置每个网络接口的安全组
编辑主机连接时,您现在可以使用 PowerShell 命令配置每个弹性网络接口 (ENI) 允许的最大安全组数量。有关 AWS 安全组配额值的信息,请参阅安全组。
要配置每个网络接口的安全组:
-
打开 PowerShell 窗口。
-
运行
asnp citrix*以加载 Citrix 特定的 PowerShell 模块。 -
运行
cd xdhyp:\Connections\。 -
运行
dir以列出连接。 -
运行以下 PowerShell 命令以配置每个网络接口的安全组:
Set-HypHypervisorConnectionMetadata -HypervisorConnectionName aws -Name "Citrix_MachineManagement_Options" -Value " AwsMaxENISecurityGroupLimit=<number>"注意:如果您未设置AwsMaxENISecurityGroupLimit的值,则它将采用默认值 5。
使用自动代理更新现有主机连接
-
打开 PowerShell 窗口。
-
运行
asnp citrix*以加载 Citrix 特定的 PowerShell 模块。 -
输入
cd xdhyp:\Connections\。 -
输入
dir以列出连接。 -
将 CustomProperties 复制到记事本并追加属性设置
<Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True"。 -
在 PowerShell 窗口中,从记事本粘贴修改后的 Custom Properties 并为修改后的 Custom Properties 分配一个变量。
-
输入
Get-XDAuthentication,系统将提示您输入凭据。 -
运行
$cred = Get-Credential,这可能会提示您仅输入密码(或名称和密码)。您可能还会被提示输入应用程序 ID 和关联的密钥。对于使用基于角色的身份验证的连接,role\_based\_auth 既是名称也是密码。否则,请输入 AWS API ID 和密钥。 -
运行
set-item -PSPath 'XDHyp:\Connections<connection-name>' -CustomProperties $customProperties -username $cred.username -Securepassword $cred.password。您必须将 \<connection-name\> 设置为连接的名称。 -
输入
dir以验证更新后的 CustomProperties 字符串。
服务端点 URL
标准区域服务端点 URL
使用 MCS 时,将添加一个包含 API 密钥和 API 秘密的新 AWS 连接。借助此信息以及经过身份验证的帐户,MCS 使用 AWS DescribeRegions EC2 API 调用查询 AWS 以获取支持的区域。查询是使用通用 EC2 服务端点 URL
https://ec2.amazonaws.com/ 进行的。使用 MCS 从支持的区域列表中为连接选择区域。首选的 AWS 服务端点 URL 会自动为该区域选择。但是,创建服务端点 URL 后,您将无法再设置或修改该 URL。
非标准服务端点 URL
在某些情况下,您可能不需要为连接自动选择的 AWS 服务端点 URL。对于此类情况,您可以使用 Citrix Cloud SDK 和 PowerShell 创建具有非标准服务端点 URL 的连接。例如,要使用服务端点 URL
https://ec2.cn-north-1.amazonaws.com.cn 创建连接:
-
设置 AWS 托管的 Cloud Connector 并确保其具有连接性。
-
运行以下 PowerShell 命令以查看 Cloud Connector 列表。
PS C:\> asnp citrix.*
 PS C:\> Get-XDAuthentication
PS C:\> Get-ConfigEdgeServer -
从新创建的 Cloud Connector 中找到 ZoneUid 并将其输入到以下 PowerShell 命令中。将斜体项目替换为相应的值。
PS C:\> $hyp= New-Item -Path xdhyp:\Connections -ZoneUid`*ZoneUid*`-Name`*"My New Connection”*`-ConnectionType "AWS" -HypervisorAddress @("https://ec2.cn-north-1.amazonaws.com.cn") -UserName`*"APIkey"* `-Password`*“API Secret”* `-Persist`
`PS C:\> New-BrokerHypervisorConnection -HypHypervisorConnectionUid $hyp. HypervisorConnectionUid -
刷新 Hosting 选项卡以验证 EC2 连接是否已创建。
-
使用新连接添加资源位置。
所需的 AWS 权限
本节包含 AWS 权限的完整列表。使用本节中提供的完整权限集,以确保功能正常运行。
注意:
iam:PassRole 权限仅用于 role_based_auth。
创建主机连接
使用从 AWS 获取的信息添加新的主机连接。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeVpcs",
                 "ec2:DescribeRegions"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
虚拟机电源管理
虚拟机开机或关机。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:DescribeInstances",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:RebootInstances",
                 "ec2:DescribeInstanceStatus"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
创建、更新或删除虚拟机
已创建、更新或删除计算机目录,其中虚拟机作为 AWS 实例进行预配。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:AttachVolume",
                 "ec2:AssociateIamInstanceProfile",
                 "ec2:AuthorizeSecurityGroupEgress",
                 "ec2:RevokeSecurityGroupEgress",
                 "ec2:AuthorizeSecurityGroupIngress",
                 "ec2:CreateImage",
                 "ec2:CreateLaunchTemplate",
                 "ec2:CreateSecurityGroup",
                 "ec2:CreateTags",
                 "ec2:CreateVolume",
                 "ec2:DeleteVolume",
                 "ec2:DescribeAccountAttributes",
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeIamInstanceProfileAssociations",
                 "ec2:DescribeImages",
                 "ec2:DescribeInstances",
                 "ec2:DescribeInstanceStatus",
                 "ec2:DescribeInstanceTypes",
                 "ec2:DescribeLaunchTemplates",
                 "ec2:DescribeLaunchTemplateVersions",
                 "ec2:DescribeNetworkInterfaces",
                 "ec2:DescribeRegions",
                 "ec2:DescribeSecurityGroups",
                 "ec2:DescribeSnapshots",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeTags",
                 "ec2:DescribeSpotInstanceRequests",
                 "ec2:DescribeInstanceCreditSpecifications",
                 "ec2:DescribeInstanceAttribute",

                 "ec2:GetLaunchTemplateData",
                 "ec2:DescribeVolumes",
                 "ec2:DescribeVpcs",
                 "ec2:DetachVolume",
                 "ec2:DisassociateIamInstanceProfile",
                 "ec2:RunInstances",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:TerminateInstances"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ec2:CreateSecurityGroup",
                 "ec2:DeleteSecurityGroup"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ebs:StartSnapshot",
                 "ebs:GetSnapshotBlock",
                 "ebs:PutSnapshotBlock",
                 "ebs:CompleteSnapshot",
                 "ebs:ListSnapshotBlocks",
                 "ebs:ListChangedBlocks",
                 "ec2:CreateSnapshot"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
注意:
-
仅在目录创建期间必须为准备虚拟机创建隔离安全组时,才需要与 SecurityGroups 相关的 EC2 部分。完成此操作后,不再需要这些权限。
导入虚拟机
通过导入虚拟机创建计算机目录。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:DescribeInstances",
                 "ec2:DescribeSecurityGroups",
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeVolumes",
                 "ec2:DescribeSpotInstanceRequests"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
注意:
仅当将从 AWS 区域导入虚拟机且该区域中存在竞价型实例时,才需要
ec2:DescribeSpotInstanceRequests。
直接磁盘上传和下载
直接磁盘上传消除了计算机目录预配对卷工作程序的要求,而是使用 AWS 提供的公共 API。此功能降低了与额外存储帐户相关的成本以及维护卷工作程序操作的复杂性。
注意:
已移除对卷工作程序的支持。计算机目录预配需要直接磁盘上传和下载权限。
必须将以下权限添加到策略中:
-
ebs:StartSnapshot -
ebs:GetSnapshotBlock -
ebs:PutSnapshotBlock -
ebs:CompleteSnapshot -
ebs:ListSnapshotBlocks -
ebs:ListChangedBlocks -
ec2:CreateSnapshot -
ec2:DeleteSnapshot -
ec2:DescribeLaunchTemplates
重要提示:
-
您可以将新的 VM 添加到现有计算机目录中,而无需任何卷工作程序资源,例如卷工作程序 AMI 和卷工作程序 VM。
-
如果您删除了之前使用过任何卷工作程序的现有目录,则所有与卷工作程序相关的工件都将被删除。
已创建卷的 EBS 加密
如果 AMI 已加密,或者 EBS 配置为加密所有新卷,则 EBS 可以自动加密新创建的卷。但是,要实现此功能,IAM 策略中必须包含以下权限。
{
      "Version": "2012-10-17",
      "Statement": [
         {
             "Effect": "Allow",
             "Action": [
                  "kms:CreateGrant",
                  "kms:Decrypt",
                  "kms:DescribeKey",
                  "kms:GenerateDataKeyWithoutPlainText",
                  "kms:GenerateDataKey",
                  "kms:ReEncryptTo",
                  "kms:ReEncryptFrom"
             ],
             "Resource": "*"
         }
     ]
 }
注意:
权限可以通过在用户酌情决定下包含资源和条件块来限制为特定密钥。例如,带条件的 KMS 权限:
{
      "Version": "2012-10-17",
      "Statement": [
         {
             "Effect": "Allow",
             "Action": [
                  "kms:CreateGrant",
                  "kms:Decrypt",
                  "kms:DescribeKey",
                  "kms:GenerateDataKeyWithoutPlainText",
                  "kms:GenerateDataKey",
                  "kms:ReEncryptTo",
                  "kms:ReEncryptFrom"
             ],
             "Resource": [
                 "arn:aws:kms:us-east-2:123456789012:key/abcd1234-a123-456d-a12b-a123b4cd56ef"
             ],
             "Condition": {
                 "Bool": {
                     "kms:GrantIsForAWSResource": true
                 }
             }
         }
     ]
 }
以下密钥策略语句是 KMS 密钥的整个默认密钥策略,它允许帐户使用 IAM 策略委托 KMS 密钥上的所有操作 (kms:*) 权限。
{
 "Sid": "Enable IAM policies",
 "Effect": "Allow",
 "Principal": {
 "AWS": "arn:aws:iam::111122223333:root"
 },
 "Action": "kms:",
 "Resource": ""
 }
有关更多信息,请参阅 AWS Key Management Service 官方文档。
基于 IAM 角色的身份验证
添加以下权限以支持基于角色的身份验证。
{
      "Version": "2012-10-17",
      "Statement": [
         {
             "Effect": "Allow",
             "Action": "iam:PassRole",
             "Resource": "arn:aws:iam::*:role/*"
         }
     ]
 }
最低 IAM 权限策略
以下 JSON 可用于所有当前支持的功能。您可以使用此策略创建主机连接、创建、更新或删除 VM 以及执行电源管理。 该策略可以按照 定义 IAM 权限 部分中的说明应用于用户,或者您也可以使用 role_based_auth 安全密钥和秘密密钥进行基于角色的身份验证。
重要:
要使用 role_based_auth,请在设置云连接器时,首先在云连接器 EC2 实例上配置所需的 IAM 角色。使用 Citrix Studio 添加托管连接,并为身份验证密钥和秘密提供 role_based_auth。具有这些设置的托管连接随后将使用基于角色的身份验证。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:AttachVolume",
                 "ec2:AssociateIamInstanceProfile",
                 "ec2:AuthorizeSecurityGroupEgress",
                 "ec2:RevokeSecurityGroupEgress",
                 "ec2:AuthorizeSecurityGroupIngress",
                 "ec2:CreateImage",
                 "ec2:CreateLaunchTemplate",
                 "ec2:CreateNetworkInterface",
                 "ec2:CreateTags",
                 "ec2:CreateVolume",
                 "ec2:DeleteLaunchTemplate",
                 "ec2:DeleteNetworkInterface",
                 "ec2:DeleteSecurityGroup",
                 "ec2:DeleteSnapshot",
                 "ec2:DeleteTags",
                 "ec2:DeleteVolume",
                 "ec2:DeregisterImage",
                 "ec2:DescribeAccountAttributes",
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeIamInstanceProfileAssociations",
                 "ec2:DescribeImages",
                 "ec2:DescribeInstances",
                 "ec2:DescribeInstanceTypes",
                 "ec2:DescribeInstanceStatus",
                 "ec2:DescribeLaunchTemplates",
                 "ec2:DescribeLaunchTemplateVersions",
                 "ec2:DescribeNetworkInterfaces",
                 "ec2:DescribeRegions",
                 "ec2:DescribeSecurityGroups",
                 "ec2:DescribeSnapshots",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeTags",
                 "ec2:DescribeSpotInstanceRequests",
                 "ec2:DescribeInstanceCreditSpecifications",
                 "ec2:DescribeInstanceAttribute",
                 "ec2:GetLaunchTemplateData",
                 "ec2:DescribeVolumes",
                 "ec2:DescribeVpcs",
                 "ec2:DetachVolume",
                 "ec2:DisassociateIamInstanceProfile",
                 "ec2:RebootInstances",
                 "ec2:RunInstances",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:TerminateInstances"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ec2:CreateSecurityGroup",
                 "ec2:DeleteSecurityGroup"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ebs:StartSnapshot",
                 "ebs:GetSnapshotBlock",
                 "ebs:PutSnapshotBlock",
                 "ebs:CompleteSnapshot",
                 "ebs:ListSnapshotBlocks",
                 "ebs:ListChangedBlocks",
                 "ec2:CreateSnapshot"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Effect": "Allow",
             "Action": [
                  "kms:CreateGrant",
                  "kms:Decrypt",
                  "kms:DescribeKey",
                  "kms:GenerateDataKeyWithoutPlainText",
                  "kms:GenerateDataKey",
                  "kms:ReEncryptTo",
                  "kms:ReEncryptFrom"
             ],
             "Resource": "*"
         },
         {
             "Effect": "Allow",
             "Action": "iam:PassRole",
             "Resource": "arn:aws:iam::*:role/*"
         }
     ]
 }
注意:
-
仅当在目录创建期间必须为准备 VM 创建隔离安全组时,才需要与 SecurityGroups 相关的 EC2 部分。完成此操作后,不再需要这些权限。
-
KMS 部分仅在使用 EBS 卷加密时才需要。
-
iam:PassRole权限部分仅在 role_based_auth 时才需要。 -
可以根据您的要求和环境添加特定的资源级权限,而不是完全访问权限。有关更多详细信息,请参阅 AWS 文档 Demystifying EC2 Resource-Level Permissions 和 Access management for AWS resources。
-
仅当您使用卷工作程序方法时,才使用
ec2:CreateNetworkInterface和ec2:DeleteNetworkInterface权限。
验证主机连接上的权限
您可以验证主机连接上的权限,以执行与创建和管理 MCS 计算机目录相关的任务。此实现可帮助您提前找出在不同场景(例如创建、删除和更新 VM、VM 的电源管理和 EBS 加密)中所需的缺失权限,从而避免在关键时刻受阻。
您可以使用 PowerShell 命令
Test-HypHypervisorConnection 验证主机连接上的权限。该命令的结果将捕获为一个列表,列表中的每个项目都分为三个部分。
-
类别:用户可以执行的用于创建和管理 MCS 计算机目录的操作或任务。
-
纠正措施:管理员必须执行的步骤,以解决用户缺失权限的差异。
-
缺失权限:某个类别的缺失权限列表。
要验证权限,请执行以下操作:
-
创建到 AWS 的主机连接。
-
从 Delivery Controller™ 主机打开 PowerShell 窗口。
-
运行
asnp citrix*以加载 Citrix 特定的 PowerShell 模块。 -
运行以下命令以验证您是否具有查找权限所需的权限。
Test-HypHypervisorConnection -LiteralPath "XDHyp:\Connections\AWSCon" -
在添加了查找权限所需的缺失权限后,运行以下命令以验证您是否在以下类别中拥有权限:
-
创建 更新 删除
-
电源管理
-
EBS 加密
Test-HypHypervisorConnection -LiteralPath "XDHyp:\Connections\AWSCon" [-SecurePassword -Password] "password" -UserName "" -CustomProperties "" -
有关添加权限的更多信息,请参阅 添加 IAM 权限。
下一步
-
如果您处于初始部署过程中,请参阅 创建计算机目录。
-
有关 AWS 特定信息,请参阅 创建 AWS EC2 目录。