
Defender-Geräterichtlinie
Windows Defender ist ein Malwareschutz, der in Windows 10 und Windows 11 enthalten ist. Sie können die XenMobile®-Geräterichtlinie „Defender“ verwenden, um die Microsoft Defender-Richtlinie für Windows 10 und Windows 11 für Desktop und Tablet zu konfigurieren.
Um diese Richtlinie hinzuzufügen oder zu konfigurieren, gehen Sie zu Konfigurieren > Geräterichtlinien. Weitere Informationen finden Sie unter Geräterichtlinien.
Einstellungen für Windows-Desktops und -Tablets
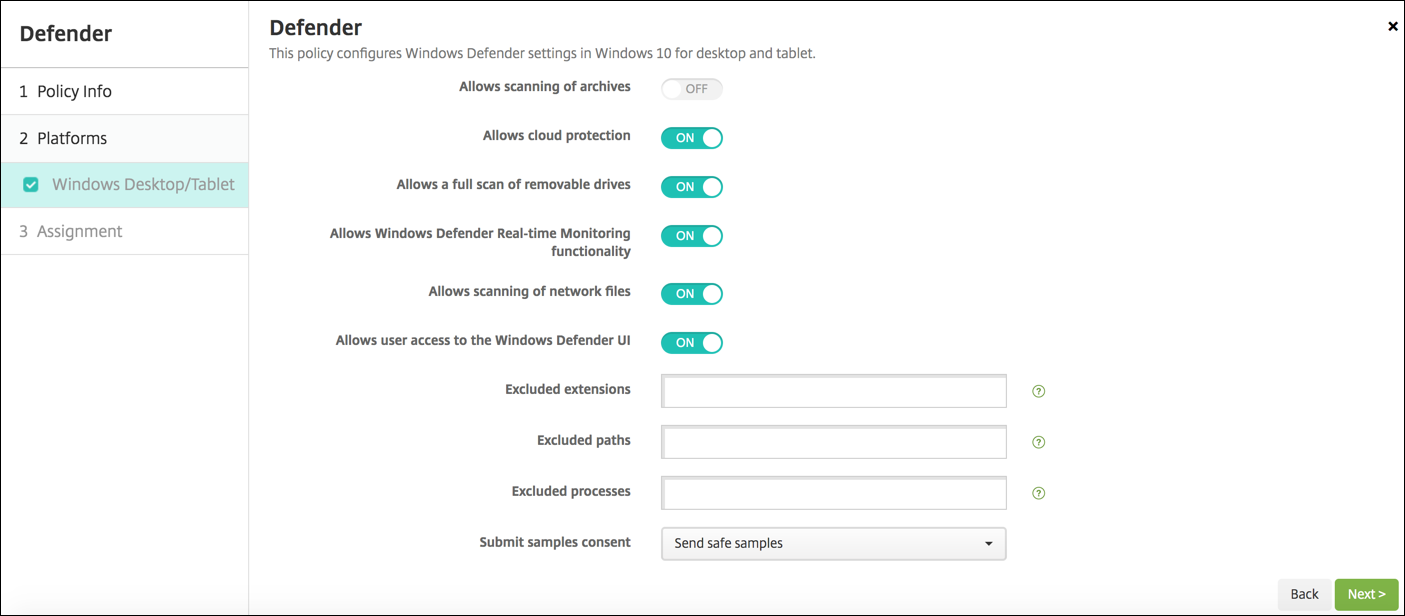
-
Scannen von Archiven zulassen: Ermöglicht oder verhindert, dass Defender archivierte Dateien scannt. Standardmäßig Aus.
-
Cloud-Schutz zulassen: Ermöglicht oder verhindert, dass Defender Informationen über Malware-Aktivitäten an Microsoft sendet. Standardmäßig Ein.
-
Vollständigen Scan von Wechseldatenträgern zulassen: Ermöglicht oder verhindert, dass Defender Wechseldatenträger wie USB-Sticks scannt. Standardmäßig Ein.
-
Windows Defender Echtzeitüberwachungsfunktion zulassen: Standardmäßig Ein.
-
Scannen von Netzwerkdateien zulassen: Ermöglicht oder verhindert, dass Defender Netzwerkdateien scannt. Standardmäßig Ein.
-
Benutzerzugriff auf die Windows Defender-Benutzeroberfläche zulassen: Gibt an, ob Benutzer auf die Windows Defender-Benutzeroberfläche zugreifen können. Diese Einstellung wird beim nächsten Start des Benutzergeräts wirksam. Wenn diese Einstellung Aus ist, erhalten Benutzer keine Windows Defender-Benachrichtigungen. Standardmäßig Ein.
-
Ausgeschlossene Erweiterungen: Die Erweiterungen, die von Echtzeit- oder geplanten Scans ausgeschlossen werden sollen. Verwenden Sie zum Trennen von Erweiterungen das Zeichen \|. Beispiel: „lib\|obj“.
-
Ausgeschlossene Pfade: Die Pfade, die von Echtzeit- oder geplanten Scans ausgeschlossen werden sollen. Verwenden Sie zum Trennen von Pfaden das Zeichen \|. Beispiel: „C:\\Example\|C:\\Example1“.
-
Ausgeschlossene Prozesse: Die Prozesse, die von Echtzeit- oder geplanten Scans ausgeschlossen werden sollen. Verwenden Sie zum Trennen von Prozessen das Zeichen \|. Beispiel: „C:\\Example.exe\|C:\\Example1.exe“.
-
Zustimmung zur Übermittlung von Beispielen: Steuert, ob Dateien an Microsoft gesendet werden sollen, die möglicherweise eine weitere Analyse erfordern, um festzustellen, ob sie bösartig sind. Optionen: Immer nachfragen, Sichere Beispiele senden, Nie senden, Alle Beispiele senden. Standardmäßig Sichere Beispiele senden.