
Rollen mit RBAC konfigurieren
Jede vordefinierte RBAC-Rolle (Role-Based Access Control) verfügt über bestimmte zugeordnete Zugriffs- und Funktionsberechtigungen. Dieser Artikel beschreibt, was jede dieser Berechtigungen bewirkt. Eine vollständige Liste der Standardberechtigungen für jede integrierte Rolle finden Sie unter Standardeinstellungen für die rollenbasierte Zugriffssteuerung.
Wenn Sie Berechtigungen anwenden, definieren Sie die Benutzergruppen, die die RBAC-Rolle verwalten darf. Der Standardadministrator kann die angewendeten Berechtigungseinstellungen nicht ändern. Standardmäßig gelten die angewendeten Berechtigungen für alle Benutzergruppen.
Wenn Sie eine Zuweisung vornehmen, weisen Sie einer Gruppe die RBAC-Rolle zu, sodass die Benutzergruppe die RBAC-Administratorrechte besitzt.
Wichtig:
Unter der Berechtigung „Einstellungen“ gewährt die RBAC-Berechtigung Administratorbenutzern vollen Zugriff, einschließlich der Möglichkeit, eigene Berechtigungen zuzuweisen. Gewähren Sie diesen Zugriff nur Benutzern, denen Sie die Möglichkeit geben möchten, alles im Endpoint Management-System zu manipulieren.
Dieser Artikel enthält die folgenden Abschnitte:
Administratorrolle
Benutzer mit der vordefinierten Administratorrolle haben Zugriff auf die folgenden Funktionen in XenMobile oder nicht. Standardmäßig sind Autorisierter Zugriff (außer Self-Help-Portal), Konsolenfunktionen und Berechtigungen anwenden aktiviert.
Autorisierter Zugriff
| Zugriff auf die Administratorkonsole | Administratoren haben Zugriff auf alle Funktionen der XenMobile-Konsole. |
| Self-Help-Portal-Zugriff | Administratoren haben keinen Zugriff auf das Self-Help-Portal. |
| Registrierung für gemeinsam genutzte Geräte | Administratoren haben keinen Zugriff auf die Registrierung für gemeinsam genutzte Geräte. Diese Funktion ist für Benutzer gedacht, die gemeinsam genutzte Geräte registrieren müssen. |
| Remote-Support-Zugriff | Administratoren besitzen Remote-Support-Zugriff.* |
| Öffentlicher API-Zugriff | Administratoren haben Zugriff auf die öffentliche API, um Aktionen programmatisch auszuführen, die auf der XenMobile-Konsole verfügbar sind. Die Aktionen umfassen die Verwaltung von Zertifikaten, Apps, Geräten, Bereitstellungsgruppen und lokalen Benutzern. |
| Registrierung für COSU-Geräte | Bietet Administratoren eine Möglichkeit, dedizierte Android Enterprise-Geräte (auch als COSU-Geräte bekannt) zu registrieren, wenn diese Funktion nicht über ein Registrierungsprofil konfiguriert ist. |
* Remote-Support ermöglicht Ihren Helpdesk-Mitarbeitern die Fernsteuerung verwalteter Android-Mobilgeräte. Screen Cast wird nur auf Samsung Knox-Geräten unterstützt. Remote-Support ist für geclusterte lokale XenMobile Server-Bereitstellungen nicht verfügbar. Remote Support ist für Neukunden ab dem January 1, 2019 nicht mehr verfügbar. Bestandskunden können das Produkt weiterhin nutzen, jedoch bietet Citrix keine Verbesserungen oder Fehlerbehebungen an.
Konsolenfunktionen
Administratoren haben uneingeschränkten Zugriff auf die XenMobile-Konsole.
| Dashboard | Das Dashboard ist die erste Seite, die Administratoren nach der Anmeldung an der XenMobile-Konsole sehen. Das Dashboard zeigt grundlegende Informationen zu Benachrichtigungen und Geräten an. | |
| Berichte | Die Seite Analysieren > Berichte bietet vordefinierte Berichte, mit denen Sie Ihre App- und Gerätebereitstellungen analysieren können. | |
| Geräte | Auf der Seite Verwalten > Geräte verwalten Sie Benutzergeräte. Sie können einzelne Geräte auf der Seite hinzufügen oder eine Gerätebereitstellungsdatei importieren, um mehrere Geräte gleichzeitig hinzuzufügen. | |
| Lokale Benutzer und Gruppen | Auf der Seite Verwalten > Benutzer können Sie lokale Benutzer und lokale Benutzergruppen hinzufügen, bearbeiten oder löschen. | |
| Registrierung | Auf der Seite Verwalten > Registrierungseinladungen verwalten Sie, wie Benutzer zur Registrierung ihrer Geräte in XenMobile eingeladen werden. | |
| Richtlinien | Auf der Seite Konfigurieren > Geräterichtlinien verwalten Sie Geräterichtlinien wie VPN und Wi-Fi. | |
| Apps | Auf der Seite Konfigurieren > Apps verwalten Sie die verschiedenen Apps, die Benutzer auf ihren Geräten installieren können. | |
| Medien | Auf der Seite Konfigurieren > Medien verwalten Sie die verschiedenen Medien, die Benutzer auf ihren Geräten installieren können. | |
| Aktion | Auf der Seite Konfigurieren > Aktionen verwalten Sie die Reaktionen auf Auslöseereignisse. | |
| Registrierungsprofile | Auf der Seite Konfigurieren > Registrierungsprofile konfigurieren Sie Registrierungsprofile (Modi), um Benutzern die Registrierung ihrer Geräte zu ermöglichen. | |
| Bereitstellungsgruppen | Auf der Seite Konfigurieren > Bereitstellungsgruppen verwalten Sie Bereitstellungsgruppen und die damit verbundenen Ressourcen. | |
| Einstellungen | Auf der Seite Einstellungen verwalten Sie Systemeinstellungen wie Client- und Servereigenschaften, Zertifikate und Anmeldeinformationsanbieter. Wichtig: Diese Einstellungen umfassen die RBAC-Berechtigung. Die RBAC-Berechtigung gewährt Administratoren vollen Zugriff, einschließlich der Möglichkeit, eigene Berechtigungen zuzuweisen. Gewähren Sie diesen Zugriff nur Benutzern, denen Sie die Möglichkeit geben möchten, alles im Endpoint Management-System zu manipulieren. | |
| Support | Auf der Seite Problembehandlung und Support führen Sie Problembehandlungsaktivitäten wie das Ausführen von Diagnosen und das Generieren von Protokollen durch. |
Geräte
Administratoren greifen über die Konsole auf Gerätefunktionen zu, indem sie Geräteeinschränkungen festlegen, Benachrichtigungen für Geräte einrichten und senden, Apps auf den Geräten verwalten usw.
| Gerät vollständig löschen | Alle Daten und Apps von einem Gerät löschen, einschließlich Speicherkarten, falls das Gerät über eine verfügt. |
| Einschränkung aufheben | Eine oder mehrere Geräteeinschränkungen entfernen. |
| Gerät selektiv löschen | Alle Unternehmensdaten und -Apps von einem Gerät löschen, wobei persönliche Daten und Apps erhalten bleiben. |
| Standorte anzeigen | Den Standort eines Geräts anzeigen und geografische Einschränkungen dafür festlegen. Beinhaltet: Gerät lokalisieren, Standort eines Geräts anzeigen, Gerät verfolgen, Standort eines Geräts über die Zeit verfolgen. |
| Gerät sperren | Ein Gerät remote sperren, sodass Benutzer es nicht verwenden können. |
| Gerät entsperren | Ein Gerät remote entsperren, sodass Benutzer es verwenden können. |
| Container sperren | Den Unternehmens-Container auf einem Gerät remote sperren. |
| Container entsperren | Den Unternehmens-Container auf einem Gerät remote entsperren. |
| Container-Passwort zurücksetzen | Das Unternehmens-Container-Passwort zurücksetzen. |
| Aktivierungssperre für ASM DEP/Bypass aktivieren | Einen Umgehungscode auf einem betreuten iOS-Gerät speichern, wenn die Aktivierungssperre aktiviert ist. Wenn Sie das Gerät löschen müssen, verwenden Sie diesen Code, um die Aktivierungssperre automatisch aufzuheben. |
| Gerät klingeln lassen | Ein Windows-Gerät aus der Ferne 5 Minuten lang mit voller Lautstärke klingeln lassen. |
| Gerät neu starten | Windows-Geräte über die XenMobile-Konsole neu starten. |
| Auf Gerät bereitstellen | Apps, Benachrichtigungen, Einschränkungen usw. an ein Gerät senden. |
| Gerät bearbeiten | Die Einstellungen auf dem Gerät ändern. |
| Benachrichtigung an Gerät | Eine Benachrichtigung an ein Gerät senden. |
| Gerät hinzufügen/löschen | Geräte zu XenMobile hinzufügen oder daraus entfernen. |
| Geräteimport | Importieren Sie eine Gerätegruppe aus einer Datei in XenMobile. |
| Gerätetabelle exportieren | Geräteinformationen von der Geräteseite erfassen und in eine CSV-Datei exportieren. |
| Gerät widerrufen | Einem Gerät die Verbindung zu XenMobile untersagen. |
| App-Sperre | Den Zugriff auf alle Apps auf einem Gerät verweigern. Unter Android können sich Benutzer nicht bei XenMobile anmelden. Unter iOS können sich Benutzer anmelden, aber nicht auf Apps zugreifen. |
| App-Löschung | Unter Android löscht diese Aktion das XenMobile-Konto des Benutzers. Unter iOS löscht diese Aktion den Verschlüsselungsschlüssel, den Benutzer für den Zugriff auf XenMobile-Funktionen benötigen. |
| Softwarebestand anzeigen | Anzeigen, welche Software auf einem Gerät installiert ist. |
| AirPlay-Spiegelung anfordern | Anforderung zum Starten des AirPlay-Streamings. |
| AirPlay-Spiegelung beenden | AirPlay-Streaming beenden. |
| Verlorenen Modus aktivieren | Unter Verwalten > Geräte können Sie ein überwachtes Gerät in den verlorenen Modus versetzen, um es auf dem Sperrbildschirm zu blockieren. Der verlorene Modus ermöglicht es Ihnen auch, das Gerät zu orten, wenn es verloren geht oder gestohlen wird. |
| Verlorenen Modus deaktivieren | Unter Verwalten > Geräte können Sie den verlorenen Modus für ein Gerät deaktivieren, das auf den verlorenen Modus eingestellt ist. |
| Betriebssystem-Update für Gerät | Sie können eine Geräterichtlinie zur Steuerung von Betriebssystem-Updates auf Geräte bereitstellen. |
| Gerät herunterfahren | iOS-Geräte über die XenMobile-Konsole herunterfahren. |
| Gerät neu starten | iOS-Geräte über die XenMobile-Konsole neu starten. |
Lokale Benutzer und Gruppen
Administratoren verwalten lokale Benutzer und lokale Benutzergruppen auf der Seite Verwalten > Benutzer in XenMobile.
| Lokale Benutzer hinzufügen |
| Lokale Benutzer löschen |
| Lokale Benutzer bearbeiten |
| Lokale Benutzer importieren |
| Lokale Benutzer exportieren |
| Lokale Benutzergruppen |
| Sperr-ID für lokale Benutzer abrufen |
| Sperre für lokale Benutzer löschen |
Registrierung
Administratoren können Registrierungseinladungen hinzufügen und löschen, Benachrichtigungen an Benutzer senden und die Registrierungstabelle in eine CSV-Datei exportieren.
| Registrierung hinzufügen/löschen | Eine Registrierungseinladung für einen Benutzer oder eine Benutzergruppe hinzufügen oder entfernen. |
| Benutzer benachrichtigen | Eine Registrierungseinladung an einen Benutzer oder eine Benutzergruppe senden. |
| Tabelle der Registrierungseinladungen exportieren | Registrierungsinformationen von der Registrierungsseite erfassen und in eine CSV-Datei exportieren. |
Richtlinien
| Richtlinie hinzufügen/löschen | Eine Geräte- oder App-Richtlinie hinzufügen oder entfernen. |
| Richtlinie bearbeiten | Eine Geräte- oder App-Richtlinie ändern. |
| Richtlinie hochladen | Eine Geräte- oder App-Richtlinie hochladen. |
| Richtlinie klonen | Eine Geräte- oder App-Richtlinie kopieren. |
| Richtlinie deaktivieren | Eine vorhandene App-Richtlinie deaktivieren. |
| Richtlinie exportieren | Geräte-Richtlinieninformationen von der Seite „Geräterichtlinien“ sammeln und in eine .csv-Datei exportieren. |
| Richtlinie zuweisen | Eine Geräterichtlinie einer oder mehreren Bereitstellungsgruppen zuweisen. |
App
Administratoren verwalten Apps auf der Seite Konfigurieren > Apps in XenMobile.
| App Store- oder Unternehmens-App hinzufügen/löschen | Eine öffentliche App Store-App oder eine Unternehmens-App (nicht MDX-fähig) hinzufügen oder entfernen. |
| App Store- oder Unternehmens-App bearbeiten | Eine öffentliche App Store-App oder eine Unternehmens-App (nicht MDX-fähig) ändern. |
| MDX-, Web- und SaaS-App hinzufügen/löschen | Eine MDX-fähige App, eine App aus Ihrem internen Netzwerk (Web-App) oder eine App aus einem öffentlichen Netzwerk (SaaS) zu XenMobile hinzufügen oder entfernen. |
| MDX-, Web- und SaaS-App bearbeiten | Eine MDX-fähige App, eine App aus Ihrem internen Netzwerk (Web-App) oder eine App aus einem öffentlichen Netzwerk (SaaS) in XenMobile ändern. |
| Kategorie hinzufügen/löschen | Eine Kategorie hinzufügen oder löschen, in der Apps im XenMobile Store angezeigt werden können. |
| Öffentliche/Unternehmens-App einer Bereitstellungsgruppe zuweisen | Eine öffentliche App Store-App oder eine MDX-fähige App einer Bereitstellungsgruppe zur Bereitstellung zuweisen. |
| MDX-/WebLink-/SaaS-App einer Bereitstellungsgruppe zuweisen | Einer Bereitstellungsgruppe eine App zuweisen, die MDX-fähig ist, kein Single Sign-On (WebLink) erfordert oder aus einem öffentlichen Netzwerk (SaaS) stammt. |
| App-Tabelle exportieren | App-Informationen von der App-Seite sammeln und in eine .csv-Datei exportieren. |
Hinweis:
Wenn Sie Console features > App auswählen, gibt der API-Endpunkt
GET <https://XMS_IP:4443/controlpoint/rest/ad> die LDAP-Informationen systembedingt zurück.
Medien
Medien verwalten, die aus einem öffentlichen App Store oder über eine Volumenlizenz erworben wurden.
| App Store- oder Unternehmensbücher hinzufügen/löschen |
| Öffentliche/Unternehmensbücher einer Bereitstellungsgruppe zuweisen |
| App Store- oder Unternehmensbücher bearbeiten |
Aktion
| Aktion hinzufügen/löschen | Eine Aktion hinzufügen oder entfernen, die durch einen Trigger (Ereignis, Geräte- oder Benutzereigenschaft oder Name der installierten App) und eine zugehörige Antwort definiert ist. |
| Aktion bearbeiten | Eine Aktion ändern, die durch einen Trigger (Ereignis, Geräte- oder Benutzereigenschaft oder Name der installierten App) und eine zugehörige Antwort definiert ist. |
| Aktion einer Bereitstellungsgruppe zuweisen | Eine Aktion einer Bereitstellungsgruppe zur Bereitstellung auf Benutzergeräten zuweisen. |
| Aktion exportieren | Aktionsinformationen von der Seite „Aktionen“ erfassen und in eine CSV-Datei exportieren. |
Bereitstellungsgruppe
Administratoren verwalten Bereitstellungsgruppen auf der Seite Konfigurieren > Bereitstellungsgruppen.
| Bereitstellungsgruppe hinzufügen/löschen | Erstellen oder Entfernen einer Bereitstellungsgruppe, wodurch angegebene Benutzer und optionale Richtlinien, Apps und Aktionen hinzugefügt werden. |
| Bereitstellungsgruppe bearbeiten | Ändern einer vorhandenen Bereitstellungsgruppe, wodurch Benutzer und optionale Richtlinien, Apps und Aktionen geändert werden. |
| Bereitstellungsgruppe bereitstellen | Eine Bereitstellungsgruppe zur Verwendung verfügbar machen. |
| Bereitstellungsgruppe exportieren | Informationen zur Bereitstellungsgruppe von der Seite „Bereitstellungsgruppe“ erfassen und in eine CSV-Datei exportieren. |
Registrierungsprofil
Registrierungsprofile verwalten.
| Registrierungsprofil hinzufügen/löschen |
| Registrierungsprofil bearbeiten |
| Registrierungsprofil einer Bereitstellungsgruppe zuweisen |
Einstellungen
Administratoren konfigurieren verschiedene Einstellungen auf den Seiten Einstellungen.
| RBAC | RBAC-Zuweisung, Rollen zuweisen. Wichtig: Diese Berechtigung gewährt Administratoren vollen Zugriff, einschließlich der Möglichkeit, eigene Berechtigungen zuzuweisen. Gewähren Sie diesen Zugriff nur Benutzern, denen Sie die Möglichkeit geben möchten, alles im Endpoint Management-System zu manipulieren. |
| LDAP | Verwalten Sie ein oder mehrere LDAP-kompatible Verzeichnisse, wie z. B. Active Directory, um Gruppen, Benutzerkonten und zugehörige Eigenschaften zu importieren. |
| Lizenz | Für lokale XenMobile Server. Verwalten Sie Ihre Citrix®-Lizenzen. |
| Registrierung | Aktivieren Sie Registrierungssicherheitsmodi für Benutzer und das Self-Help-Portal. |
| Release Management | Die aktuell installierte Version anzeigen. Beinhaltet: Release Management Update |
| Zertifikate | APNS-Zertifikat bearbeiten, Zertifikate SSL-Listener |
| Benachrichtigungsvorlagen | Benachrichtigungsvorlagen erstellen zur Verwendung in automatisierten Aktionen, Registrierung und zur Übermittlung von Standardbenachrichtigungen an Benutzer. |
| Workflows | Verwaltung der Erstellung, Genehmigung und Entfernung von Benutzerkonten zur Verwendung mit App-Konfigurationen. |
| Anmeldeinformationsanbieter | Einen oder mehrere Anmeldeinformationsanbieter hinzufügen, die zur Ausstellung von Gerätezertifikaten autorisiert sind. Die Anmeldeinformationsanbieter steuern das Zertifikatsformat und die Bedingungen für die Erneuerung oder den Widerruf des Zertifikats. |
| PKI-Entitäten | Verwaltung von Public-Key-Infrastruktur-Entitäten (generisch, Microsoft Certificate Services oder diskretionäre CA). |
| PKI-Verbindung testen | Verwenden Sie die Schaltfläche Verbindung testen auf der Seite Einstellungen > PKI-Entitäten, um sicherzustellen, dass der Server zugänglich ist. |
| Client-Eigenschaften | Verwaltung verschiedener Eigenschaften auf Benutzergeräten, wie z. B. Passcode-Typ, Stärke oder Ablaufdatum. |
| Client-Support | Legen Sie fest, wie Benutzer Ihre Supportdienste kontaktieren können (E-Mail, Telefon oder Support-Ticket-E-Mail). |
| Client-Branding | Erstellen Sie einen benutzerdefinierten Store-Namen und Standard-Store-Ansichten für den XenMobile Store. Fügen Sie ein benutzerdefiniertes Logo hinzu, das in einem XenMobile Store oder Secure Hub angezeigt wird. |
| Carrier-SMS-Gateway | Richten Sie Carrier-SMS-Gateways ein, um Benachrichtigungen zu konfigurieren, die XenMobile über Carrier-SMS-Gateways sendet. |
| Benachrichtigungsserver | Richten Sie einen SMTP-Gateway-Server ein, um E-Mails an Benutzer zu senden. |
| ActiveSync-Gateway | Verwalten Sie den Benutzerzugriff auf Benutzer und Geräte über Regeln und Eigenschaften. |
| Apple-Bereitstellungsprogramm | Fügen Sie ein Apple-Bereitstellungsprogramm-Konto zu XenMobile hinzu. |
| Geräteregistrierung mit Apple Configurator | Konfigurieren Sie die Apple Configurator-Einstellungen in XenMobile. |
| iOS-/Volumenlizenz-Einstellungen | Fügen Sie Apple-Volumenlizenzkonten hinzu. |
| Mobilfunkanbieter | Verwenden Sie die Mobile Service Provider-Schnittstelle, um BlackBerry- und andere Exchange ActiveSync-Geräte abzufragen und Vorgänge auszuführen. |
| Citrix Gateway | Für lokale XenMobile Server. Fügen Sie ein Citrix Gateway hinzu. Wählen Sie, ob die Authentifizierung aktiviert und ob ein Benutzerzertifikat für die Authentifizierung übertragen werden soll. Wählen Sie einen Anmeldeinformationsanbieter. |
| Netzwerkzugriffssteuerung | Legen Sie die Bedingungen fest, die bestimmen, dass ein Gerät nicht konform ist und daher der Zugriff auf das Netzwerk verweigert wird. |
| Samsung Knox | Aktivieren oder deaktivieren Sie XenMobile, um REST-APIs des Samsung Knox Attestation Servers abzufragen. |
| Servereigenschaften | Servereigenschaften hinzufügen oder ändern. Erfordert einen Neustart von XenMobile auf allen Knoten. |
| Syslog | Für lokale XenMobile Server. Senden Sie Protokolldateien an einen Systemprotokoll-Server (Syslog) unter Verwendung des Server-Hostnamens oder der IP-Adresse. |
| XenApp und XenDesktop® | Benutzern erlauben, virtuelle Apps und Desktops über Secure Hub hinzuzufügen. |
| Citrix Files | Bei Verwendung von XenMobile mit Enterprise-Konten: Konfigurieren Sie die Einstellungen, um eine Verbindung zum ShareFile-Konto und zum Administrator-Dienstkonto herzustellen, um Benutzerkonten zu verwalten. Erfordert eine vorhandene Citrix Files-Domäne und Administratoranmeldeinformationen. Bei Verwendung von XenMobile mit Storage Zone Connectors: Konfigurieren Sie XenMobile so, dass es auf Netzwerkfreigaben und SharePoint-Speicherorte verweist, die in Storage Zone Connectors definiert sind. |
| Programm zur Verbesserung der Benutzerfreundlichkeit | Für lokale XenMobile Server. Die Übermittlung anonymer Statistiken und Nutzungsinformationen an Citrix aktivieren oder deaktivieren. |
| Microsoft Azure | Für lokale XenMobile Server. XenMobile in Microsoft Azure integrieren. |
| Android Enterprise | Android Enterprise-Server-Einstellungen konfigurieren. |
| Identitätsanbieter (IdP) | Einen Identitätsanbieter konfigurieren. |
| XenMobile Tools | Auf die Seite XenMobile Tools zugreifen. |
| SNMP-Konfiguration | SNMP für XenMobile Server-Knoten aktivieren. Überwachungsbenutzer bearbeiten oder hinzufügen, den SNMP-Manager einrichten, in dem Trap-Benachrichtigungen angezeigt werden, und Trap-Intervalle und Schwellenwerte konfigurieren. |
Support
Administratoren können verschiedene Support-Aufgaben ausführen.
| Citrix Gateway-Konnektivitätsprüfungen | Führen Sie verschiedene Konnektivitätsprüfungen für Citrix Gateway nach IP-Adresse durch. Erfordert einen Benutzernamen und ein Kennwort. |
| XenMobile Konnektivitätsprüfungen | Führen Sie Konnektivitätsprüfungen für ausgewählte XenMobile-Funktionen, wie Datenbank, DNS oder Google Plan, durch. |
| Support-Bundles erstellen | Für lokale XenMobile Server. Erstellen Sie eine Datei, die Sie zur Fehlerbehebung an den Citrix Support senden können. Enthält Systeminformationen, Protokolle, Datenbankinformationen, Kerninformationen, Trace-Dateien und die neuesten Konfigurationsinformationen für XenMobile oder Citrix Gateway. |
| Citrix Produktdokumentation | Greifen Sie auf die öffentliche Citrix XenMobile Dokumentationsseite zu. |
| Citrix Knowledge Center | Greifen Sie auf die Citrix Support-Website zu, um nach Knowledge-Base-Artikeln zu suchen. |
| Protokolle | Greifen Sie auf Protokolldateidetails für Debugging, Administrator-Audit und Benutzer-Audit zu und analysieren Sie diese. |
| Clusterinformationen | Für lokale XenMobile Server. Greifen Sie auf Informationen zu jedem der Knoten in einer Clusterumgebung zu. |
| Garbage Collection | Für lokale XenMobile Server. Greifen Sie auf Informationen zu nicht mehr verwendeten Speicherobjekten zu. |
| Java-Speichereigenschaften | Für lokale XenMobile Server. Zugriff auf eine Momentaufnahme der Java-Speichernutzung, Speicherdetails und Details zum Speicherpool. |
| Makros | Füllen Sie Benutzer- oder Geräteeigenschaftsdaten im Textfeld einer Profil-, Richtlinien-, Benachrichtigungs- oder Registrierungsvorlage aus. Konfigurieren Sie eine einzelne Richtlinie, stellen Sie die Richtlinie für eine große Benutzerbasis bereit, und lassen Sie benutzerspezifische Werte für jeden Zielbenutzer anzeigen. |
| PKI-Konfiguration | PKI-Konfigurationsinformationen importieren und exportieren. |
| APNS-Signaturdienstprogramm | Senden Sie eine Anfrage für Apple Push Network Signing (APNs)-Zertifikate oder laden Sie ein Secure Mail APNs-Zertifikat für iOS hoch. |
| Citrix Insight Services | Laden Sie Protokolle in Citrix Insight Services (CIS) hoch, um Unterstützung bei verschiedenen Problemen zu erhalten. |
| Gerät Citrix Gateway connector™ für Exchange ActiveSync-Status | Fragen Sie XenMobile nach dem Status eines Geräts ab, der basierend auf der ActiveSync-ID des Geräts an den Citrix Gateway-Connector für Exchange ActiveSync gesendet wurde. |
| Anonymisierung und De-Anonymisierung | Für lokale XenMobile Server. Wenn Sie Support-Bundles in XenMobile erstellen, werden sensible Benutzer-, Server- und Netzwerkdaten standardmäßig anonymisiert. Sie können dieses Verhalten unter Support > Anonymisierung und De-Anonymisierung unter Erweitert ändern. |
| Protokolleinstellungen | Passen Sie die Protokollierungsstufe an oder fügen Sie einen benutzerdefinierten Logger hinzu. |
Gruppenzugriff einschränken
Administratorbenutzer können Berechtigungen auf alle Benutzergruppen anwenden.
Support-Rolle
Benutzer mit der Support-Rolle haben Zugriff auf den Remote-Support. Ihre Berechtigungen gelten standardmäßig für alle Benutzer und sie können diese Einstellung nicht bearbeiten.
Benutzerrolle
Benutzer mit der Benutzerrolle haben den folgenden eingeschränkten Zugriff auf XenMobile.
Autorisierter Zugriff
| Self-Service-Portal | Benutzer haben nur Zugriff auf das Self-Service-Portal in XenMobile. |
Konsolenfunktionen
Benutzer haben den folgenden eingeschränkten Zugriff auf die XenMobile-Konsole.
Geräte
| Gerät vollständig löschen | Alle Daten und Apps von einem Gerät löschen, einschließlich Speicherkarten, falls das Gerät über eine verfügt. |
| Gerät selektiv löschen | Alle Unternehmensdaten und -apps von einem Gerät löschen, wobei persönliche Daten und Apps erhalten bleiben. |
| Standorte anzeigen | Den Standort eines Geräts anzeigen und geografische Beschränkungen dafür festlegen. Enthalten: Gerät lokalisieren, Standort eines Geräts anzeigen, Gerät verfolgen, Gerätestandort über die Zeit verfolgen |
| Gerät sperren | Ein Gerät remote sperren, sodass es nicht verwendet werden kann. |
| Gerät entsperren | Ein Gerät remote entsperren, sodass es verwendet werden kann. |
| Container sperren | Den Unternehmenscontainer auf einem Gerät remote sperren. |
| Container entsperren | Den Unternehmenscontainer auf einem Gerät remote entsperren. |
| Container-Passwort zurücksetzen | Das Passwort des Unternehmenscontainers zurücksetzen. |
| ASM DEP aktivieren/Aktivierungssperre umgehen | Speichern Sie einen Umgehungscode auf einem betreuten iOS-Gerät, wenn die Aktivierungssperre aktiviert ist. Wenn Sie das Gerät löschen müssen, verwenden Sie diesen Code, um die Aktivierungssperre automatisch zu löschen. |
| Lässt das Gerät klingeln | Ein Windows-Gerät aus der Ferne 5 Minuten lang mit voller Lautstärke klingeln lassen. |
| Gerät neu starten | Ein Windows-Gerät neu starten. |
| Softwareinventar anzeigen | Anzeigen, welche Software auf einem Gerät installiert ist. |
Registrierung
| Registrierung hinzufügen/löschen | Eine Registrierungseinladung für einen Benutzer oder eine Benutzergruppe hinzufügen oder entfernen. |
| Benutzer benachrichtigen | Eine Registrierungseinladung an einen Benutzer oder eine Benutzergruppe senden. |
Gruppenzugriff einschränken
Für alle vier Standardrollen ist diese Berechtigung standardmäßig festgelegt und kann auf alle Benutzergruppen angewendet werden. Sie können die Rolle nicht bearbeiten.
Rollen mit RBAC konfigurieren
Die Funktion „Rollenbasierte Zugriffssteuerung (RBAC)“ in XenMobile ermöglicht es Ihnen, Benutzern und Gruppen vordefinierte Rollen oder Berechtigungssätze zuzuweisen. Diese Berechtigungen steuern den Grad des Zugriffs, den Benutzer auf Systemfunktionen haben.
XenMobile implementiert vier Standardbenutzerrollen, um den Zugriff auf Systemfunktionen logisch zu trennen:
-
Administrator: Gewährt vollen Systemzugriff.
-
Support: Gewährt Zugriff auf den Remote-Support.
-
Benutzer: Wird von Benutzern verwendet, die Geräte registrieren und auf das Self-Help-Portal zugreifen können.
Sie können die Standardrollen auch als Vorlagen verwenden, die Sie anpassen, um Benutzerrollen zu erstellen. Sie können den Rollen Berechtigungen zuweisen, um auf bestimmte Systemfunktionen zuzugreifen, die über die von den Standardrollen definierten Funktionen hinausgehen.
Rollen können lokalen Benutzern (auf Benutzerebene) oder Active Directory-Gruppen zugewiesen werden (alle Benutzer in dieser Gruppe haben dieselben Berechtigungen). Gehört ein Benutzer mehreren Active Directory-Gruppen an, werden alle Berechtigungen zusammengeführt, um die Berechtigungen für diesen Benutzer zu definieren. Angenommen, Benutzer der ADGroupA können Manager-Geräte lokalisieren und Benutzer der ADGroupB können Mitarbeiter-Geräte löschen. In diesem Fall kann ein Benutzer, der beiden Gruppen angehört, die Geräte von Managern und Mitarbeitern lokalisieren und löschen.
Hinweis:
Lokalen Benutzern kann nur eine Rolle zugewiesen sein.
Sie können die RBAC-Funktion in XenMobile für Folgendes verwenden:
-
Eine Rolle erstellen.
-
Gruppen zu einer Rolle hinzufügen.
-
Lokale Benutzer Rollen zuordnen.
-
Gehen Sie in der XenMobile-Konsole zu Einstellungen > Rollenbasierte Zugriffssteuerung. Die Seite Rollenbasierte Zugriffssteuerung wird angezeigt, die die vier Standardbenutzerrollen sowie alle zuvor hinzugefügten Rollen anzeigt.
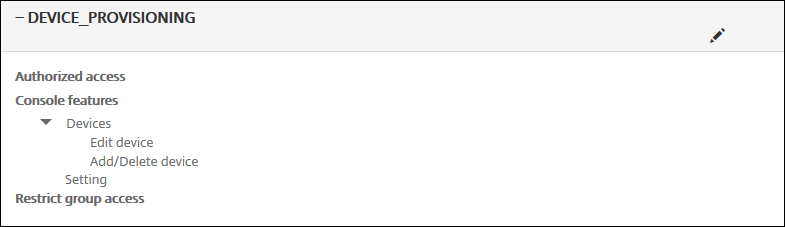
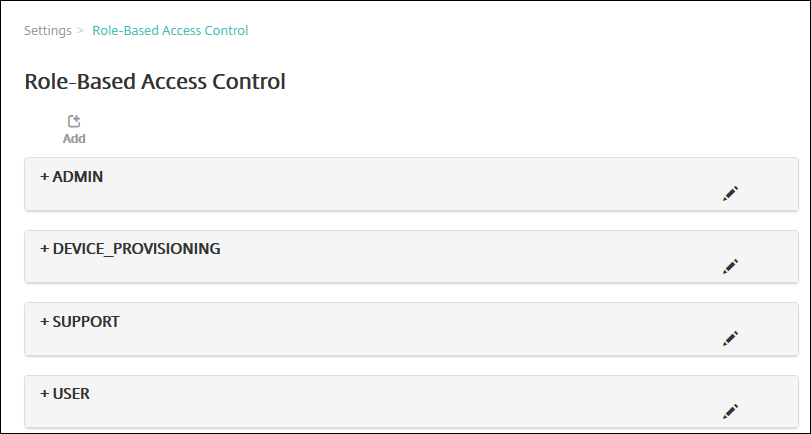 Wenn Sie auf das Pluszeichen (+) neben einer Rolle klicken, wird die Rolle erweitert, um alle Berechtigungen für diese Rolle anzuzeigen, wie in der folgenden Abbildung dargestellt.
-
Klicken Sie auf Hinzufügen, um eine neue Benutzerrolle hinzuzufügen. Um die Rolle zu bearbeiten, klicken Sie auf das Stiftsymbol rechts neben einer vorhandenen Rolle. Um die Rolle zu löschen, klicken Sie auf das Papierkorbsymbol rechts neben einer Rolle. Sie können die Standardbenutzerrollen nicht löschen.
-
Wenn Sie auf Hinzufügen oder das Stiftsymbol klicken, wird die Seite Rolle hinzufügen oder Rolle bearbeiten angezeigt.
-
Wenn Sie auf das Papierkorbsymbol klicken, wird ein Bestätigungsdialogfeld angezeigt. Klicken Sie auf Löschen, um die ausgewählte Rolle zu entfernen.
-
-
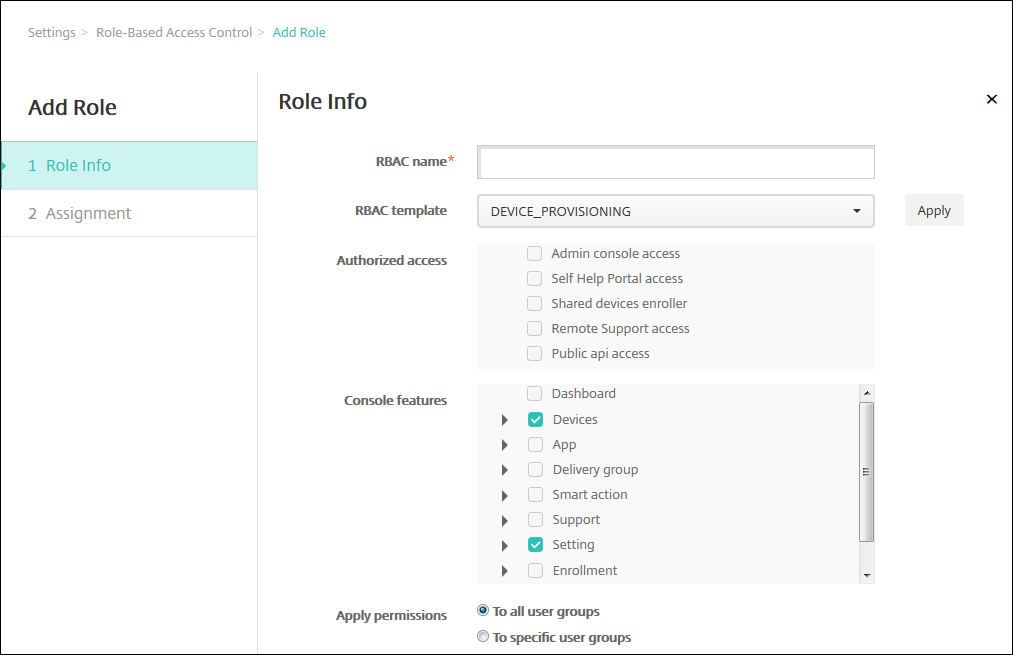
Geben Sie die folgenden Informationen ein, um eine Benutzerrolle zu erstellen oder zu bearbeiten:
-
RBAC-Name: Geben Sie einen aussagekräftigen Namen für die neue Benutzerrolle ein. Sie können den Namen einer vorhandenen Rolle nicht ändern.
-
RBAC-Vorlage: Klicken Sie optional auf eine Vorlage als Ausgangspunkt für die neue Rolle. Sie können keine Vorlage auswählen, wenn Sie eine vorhandene Rolle bearbeiten.
RBAC-Vorlagen sind die Standardbenutzerrollen. Sie definieren den Zugriff auf Systemfunktionen, den Benutzer mit dieser Rolle haben. Nachdem Sie eine RBAC-Vorlage ausgewählt haben, werden alle Berechtigungen, die dieser Rolle zugeordnet sind, in den Feldern Autorisierter Zugriff und Konsolenfunktionen angezeigt. Die Verwendung einer Vorlage ist optional. Sie können die Optionen, die Sie einer Rolle zuweisen möchten, direkt in den Feldern Autorisierter Zugriff und Konsolenfunktionen auswählen.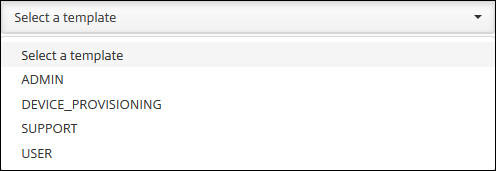
-
-
Klicken Sie auf Anwenden neben dem ausgewählten Feld RBAC-Vorlage, um Autorisierter Zugriff und Konsolenfunktionen mit den vordefinierten Zugriffs- und Funktionsberechtigungen zu füllen.
-
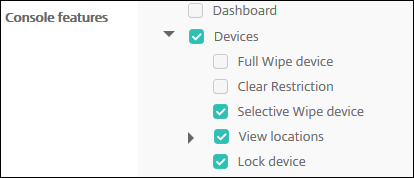
Aktivieren und deaktivieren Sie die Kontrollkästchen unter Autorisierter Zugriff und Konsolenfunktionen, um die Rolle anzupassen.Wenn Sie auf das Dreieck neben einer Konsolenfunktion klicken, werden spezifische Berechtigungen für diese Funktion angezeigt, die Sie auswählen und deaktivieren können. Durch Klicken auf das Kontrollkästchen der obersten Ebene wird der Zugriff auf diesen Konsolenbereich untersagt. Wählen Sie einzelne Optionen unterhalb der obersten Ebene aus, um diese Optionen zu aktivieren. In der folgenden Abbildung werden beispielsweise die Optionen Gerät vollständig löschen und Einschränkungen aufheben für Benutzer, die der Rolle zugewiesen sind, nicht angezeigt. Die aktivierten Optionen werden angezeigt.
-
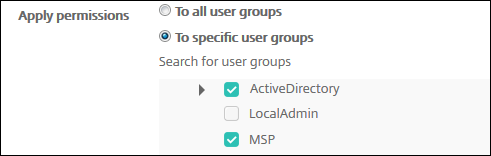
Berechtigungen anwenden: Wählen Sie eine oder mehrere Benutzergruppen aus, um zu begrenzen, welche Gruppen der Administrator verwalten kann. Wenn Sie auf Zu bestimmten Benutzergruppen klicken, wird eine Liste von Gruppen angezeigt, aus der Sie eine oder mehrere Gruppen auswählen können.Wenn ein RBAC-Administrator beispielsweise Berechtigungen für die Benutzergruppen ActiveDirectory und MSP hat:
-
Der Administrator kann nur auf Informationen für Benutzer zugreifen, die sich in der ActiveDirectory-Gruppe, der MSP-Gruppe oder in beiden Gruppen befinden.
-
Der Administrator kann keine anderen lokalen oder AD-Benutzer anzeigen. Der Administrator kann Benutzer anzeigen, die Mitglieder von Untergruppen einer dieser Gruppen sind.
-
Der Administrator kann Einladungen senden an:
-
die Berechtigungsgruppen und deren Untergruppen
-
die Benutzer, die Mitglieder von Berechtigungsgruppen und deren Untergruppen sind
-
-
-
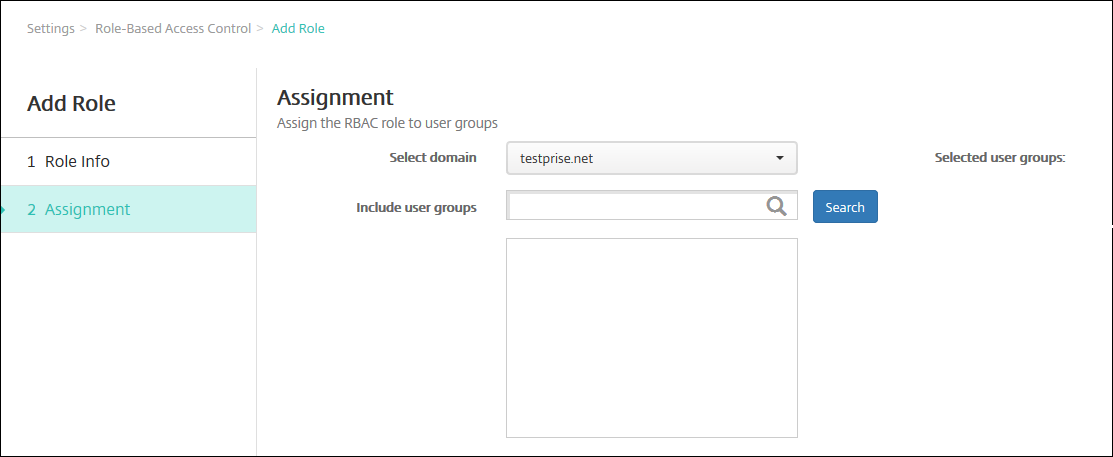
Klicken Sie auf Weiter. Die Seite Zuweisung wird angezeigt.
-
Geben Sie die folgenden Informationen ein, um die Rolle Benutzergruppen zuzuweisen.
-
Domäne auswählen: Klicken Sie in der Dropdown-Liste auf eine Domäne.
-
Benutzergruppen einschließen: Klicken Sie auf Suchen, um eine Liste aller verfügbaren Gruppen anzuzeigen, oder geben Sie einen vollständigen oder teilweisen Gruppennamen ein, um die Liste auf Gruppen mit diesem Namen zu beschränken.
-
Wählen Sie in der angezeigten Liste die Benutzergruppen aus, denen Sie die Rolle zuweisen möchten. Wenn Sie eine Benutzergruppe auswählen, wird die Gruppe in der Liste Ausgewählte Benutzergruppen angezeigt.
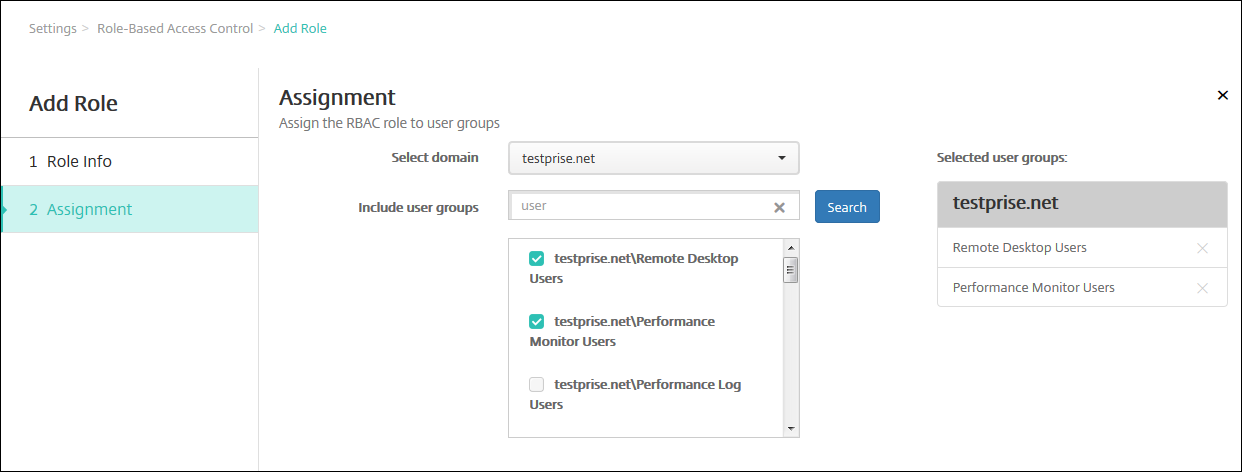 Hinweis:Um eine Benutzergruppe aus der Liste Ausgewählte Benutzergruppen zu entfernen, klicken Sie auf das X neben dem Namen der Benutzergruppe.
-
-
Klicken Sie auf Speichern.